
Größe und Marktanteil des Cybersicherheitsmarkts Saudi-Arabien
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgröße im Basisjahr (2025) | 2.19 Milliarden US-Dollar |
| Marktgröße (2026) | 2.42 Milliarden US-Dollar |
| Marktgröße (2031) | 4.02 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 10.66 % |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Cybersicherheitsmarkts Saudi-Arabien durch Mordor Intelligence
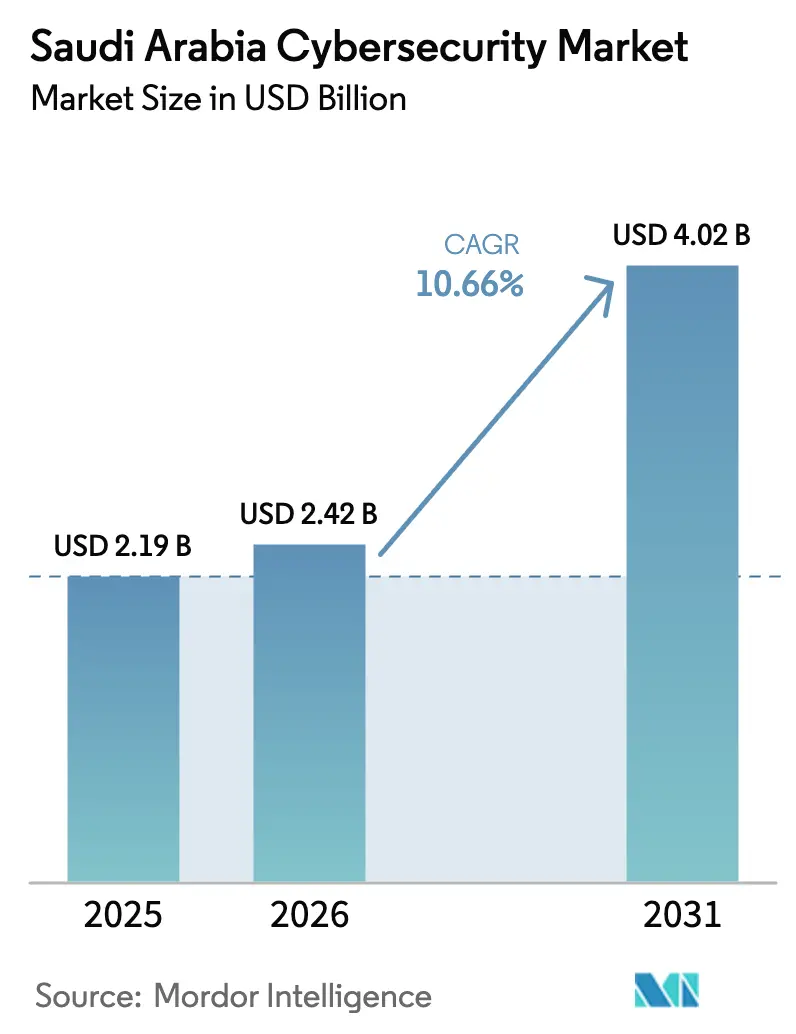
Die Größe des Cybersicherheitsmarkts Saudi-Arabien wird im Jahr 2026 auf USD 2,42 Milliarden geschätzt, ausgehend vom Wert des Jahres 2025 in Höhe von USD 2,19 Milliarden, mit Projektionen für 2031, die USD 4,02 Milliarden zeigen, wachsend mit einer CAGR von 10,66 % über 2026–2031. Starke Ausgaben des öffentlichen Sektors, verbindliche nationale Kontrollen und eine rasche Cloud-Migration sind die wichtigsten Katalysatoren, während Fachkräftemangel und fragmentierte Beschaffungsprozesse den Gesamtschwung dämpfen. Lokalisierungsvorschriften formen die Strategien der Anbieter um, wobei globale und lokale Akteure gemeinsame Angebote aufbauen, die internationale Technologie mit saudi-arabischer Compliance-Expertise verbinden. Regierungsdirektiven rund um die Megaprojekte der Vision 2030, die OT-IT-Konvergenz in Energieanlagen und souveräne Cloud-Initiativen erweitern die adressierbare Chance für fortschrittliche Bedrohungserkennung, Zero-Trust-Frameworks und verwaltete Sicherheitsdienste kontinuierlich. Gleichzeitig beschleunigt ein anhaltender Mangel an saudi-arabischen Staatsangehörigen mit Incident-Response-Kompetenz der Stufen 3/4 die Verlagerung hin zu Automatisierung und ausgelagerten Betriebsabläufen.
Wesentliche Erkenntnisse des Berichts
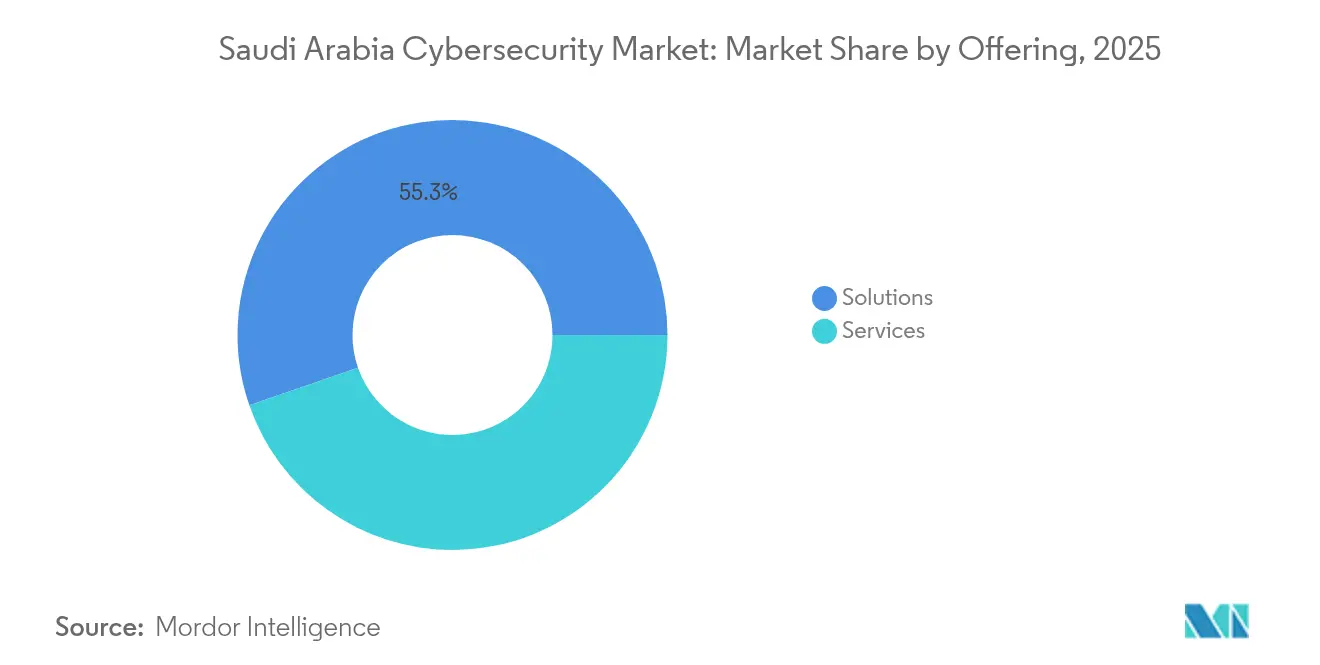
- Nach Angebot führten Lösungen im Jahr 2025 mit einem Umsatzanteil von 55,30 %; Dienstleistungen sind bis 2031 mit einer CAGR von 11,53 % voraussichtlich zu wachsen.
- Nach Bereitstellungsmodus hielt On-Premise im Jahr 2025 einen Anteil von 70,85 % am Cybersicherheitsmarkt Saudi-Arabien, während Cloud-Bereitstellungen mit einer CAGR von 14,15 % bis 2031 voranschreiten.
- Nach Endbenutzerbranche beherrschten Regierung und Verteidigung im Jahr 2025 einen Anteil von 29,55 % an der Größe des Cybersicherheitsmarkts Saudi-Arabien; für das Gesundheitswesen wird eine Ausweitung mit einer CAGR von 13,03 % zwischen 2026 und 2031 prognostiziert.
- Nach Unternehmensgröße der Endbenutzer entfielen im Jahr 2025 75,10 % der Größe des Cybersicherheitsmarkts Saudi-Arabien auf Großunternehmen, während KMU mit einer CAGR von 14,28 % das schnellste Wachstum verzeichnen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Einblicke in den Cybersicherheitsmarkt Saudi-Arabien
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Nationale Cybersicherheitsstrategie beschleunigt groß angelegte SOC- und SIEM-Bereitstellungen | +2.1% | Riad, Dschidda, Ostprovinz | Mittelfristig (2–4 Jahre) |
| Verbindliche Einhaltung der wesentlichen Cybersicherheitskontrollen der NCA treibt Ausgaben in kritischen Sektoren an | +1.8% | Betreiber kritischer Infrastrukturen im ganzen Land | Kurzfristig (≤ 2 Jahre) |
| Hyper-Digitalisierung der Megaprojekte der Vision 2030 schafft neue Angriffsflächen | +1.3% | NEOM-, Rotes Meer- und Qiddiya-Projektzonen | Langfristig (≥ 4 Jahre) |
| Rasche Cloud-Migration nach der SDAIA-Richtlinie ermöglicht in Saudi-Arabien gehostete öffentliche Clouds | +1.1% | Regierungs- und Finanzdienst-Hubs | Mittelfristig (2–4 Jahre) |
| OT-ICS-Konvergenz erhöht Sicherheitsanforderungen in Öl- und Gasanlagen | +0.9% | Raffinerien in der Ostprovinz, nationale Versorgungsunternehmen | Mittelfristig (2–4 Jahre) |
| Wachsender heimischer Talentpool stärkt einheimische Cyber-Fähigkeiten | +0.6% | Große städtische Zentren (Riad, Dschidda, Dammam) | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Nationale Cybersicherheitsstrategie beschleunigt groß angelegte SOC- und SIEM-Bereitstellungen
Saudi-Arabiens nationale Cybersicherheitsstrategie hat Rekordausgaben für vollständig besetzte Sicherheitsoperationszentren und SIEM-Plattformen der Unternehmensklasse in Ministerien und kritischen Behörden freigesetzt. Neunundvierzig Bundesbehörden integrieren nun KI in Bedrohungserkennungs-Workflows und machen das Königreich zum regionalen Maßstab für koordinierte Cyber-Governance. Die standardisierte Beschaffung im Rahmen dieses Programms ermöglicht Mengenrabatte, die Plattformanbieter begünstigen, die End-to-End-Analysen und Incident-Response-Orchestrierung anbieten. Private Betreiber in den Bereichen Energie und Finanzen spiegeln diese Frameworks wider, um an den Bundesbenchmarks ausgerichtet zu bleiben. Infolgedessen wird erwartet, dass KI-gestütztes Monitoring bis 2026 in 94 % der großen Organisationen Einzug hält und einen Nachfragezyklus festigt, der das langfristige Wachstum von verwalteter Erkennung und Reaktion unterstützt.
Verbindliche Einhaltung der wesentlichen Cybersicherheitskontrollen der NCA treibt Ausgaben an
Das aktualisierte ECC-2-2024-Framework weitet die obligatorische Abdeckung auf jede Einheit aus, die nationale Infrastruktur verwaltet, und legt feste Fristen für die Einhaltung in fünf Governance-Domänen fest [1]Nationale Cybersicherheitsbehörde, „Wesentliche Cybersicherheitskontrollen 2024”, nca.gov.sa. Beschaffungszeitpläne haben sich verkürzt und zwingen Vorstände dazu, inkrementelles Kapital für automatisiertes Compliance-Reporting, kontinuierliches Monitoring und Drittrisikomanagement bereitzustellen. Anbieter, die Richtlinienvorlagen, Kontrollzuordnungsbibliotheken und prüfungsfertige Dashboards bündeln, gewinnen frühe Verträge, während Dienstleistungserlöse steigen, da Organisationen Governance-Risiko-Compliance und Red-Team-Bewertungen auslagern.
Hyper-Digitalisierung der Megaprojekte der Vision 2030 schafft neue Angriffsflächen
Vorzeigeprojekte wie NEOMs USD 5 Milliarden schwere netto-null KI-Fabrik verschmelzen OT- und IT-Netzwerke in einem beispiellosen Ausmaß, multiplizieren exponierte Endpunkte und ziehen hochrangige Angreifer an. Smart-City-Netze, autonome Mobilitätskorridore und vernetzte Medizinkomplexe erfordern Zero-Trust-Segmentierung, sichere Datensee-Architekturen und KI-gestützte Anomalieerkennung. Die nationale Bedeutung dieser Korridore erhöht das Bedrohungsprofil und schafft Anreize für proaktive Investitionen in Next-Generation-Endpunktschutz und industrietaugliche Verschlüsselung.
Rasche Cloud-Migration nach der SDAIA-Richtlinie ermöglicht in Saudi-Arabien gehostete öffentliche Clouds
Das Cloud-First-Mandat der SDAIA verpflichtet dazu, 80 % der Regierungs-Workloads bis 2030 in lokalen Clouds unterzubringen, und hat bereits eine jährliche Expansion der heimischen Cloud-Kapazität um 16,8 % vorangetrieben [2]Saudi-Arabische Behörde für Daten und Künstliche Intelligenz, „Cloud-First-Richtlinienrahmen”, sdaia.gov.sa. Souveräne Cloud-Regionen, die von stc, SCCC und globalen Partnern betrieben werden, hosten nun sensible Workloads, die zuvor in Rechenzentren stagnierten. Das Fehlkonfigurationsrisiko wächst parallel dazu, was Cloud-Security-Posture-Management, Identity-Governance und Workload-Mikrosegmentierung zu den wichtigsten Beschaffungsposten macht. Cloud-basierte Sicherheitstools verzeichnen nun zweistellige Zuwächse und übertreffen das On-Premise-Wachstum in jedem geprüften Fiskalquartal seit 2024.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Mangel an saudi-arabischen Staatsangehörigen mit fortgeschrittenen Fähigkeiten | -1.4% | Cyber-Operationszentren im ganzen Land | Mittelfristig (2–4 Jahre) |
| Fragmentierte Beschaffung in halbstaatlichen Einrichtungen | -1.1% | Halbautonome öffentliche Körperschaften | Kurzfristig (≤ 2 Jahre) |
| Hohe Anfangskosten der Zero-Trust-Neuarchitektur | -0.8% | Altministerien | Mittelfristig (2–4 Jahre) |
| Abhängigkeit von ausländischen Verschlüsserungs-IP | -0.5% | Verteidigung und Versorgungsunternehmen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an saudi-arabischen Staatsangehörigen mit Incident-Response-Fähigkeiten der Stufen 3/4
Trotz Stipendien und neuer Cyber-Akademien übersteigt die Nachfrage nach forensischen Fachkräften das Angebot, was die Gehälter innerhalb eines Jahres um 30–40 % in die Höhe treibt und die Gesamtbetriebskosten über die internen Budgets hinaustreiben. Unternehmen schwenken auf verwaltete Erkennungsdienste, KI-gestützte Triage und Low-Code-Sicherheits-Playbooks um, um das Defizit auszugleichen, doch der Wissenstransfer bleibt eine ungelöste Herausforderung.
Fragmentierte Beschaffung in halbstaatlichen Einrichtungen verlangsamt Entscheidungszyklen
Mehr als 300 halbstaatliche Körperschaften führen unzusammenhängende Ausschreibungsverfahren durch; verlängerte Genehmigungsketten verlängern die Verkaufszyklen im Vergleich zu privaten Geschäften um bis zu 60 %. Das Fehlen gebündelter Verträge verhindert Mengenersparnisse und perpetuiert Tool-Sprawl, was die Defense-in-Depth-Reife über miteinander verbundene Behörden hinweg verwässert. Obwohl die ECC-Ausrichtung die Basisanforderungen langsam harmonisiert, dämpft die kurzfristige Beschaffungsreibung weiterhin die aggregierte Ausgabengeschwindigkeit.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen beschleunigen sich trotz Dominanz der Lösungen
Lösungen blieben der Eckpfeiler des Cybersicherheitsmarkts Saudi-Arabien mit einem Umsatzbeitrag von 55,30 % im Jahr 2025, was die obligatorische Bereitstellung grundlegender Kontrollen in Ministerien und regulierten Branchen widerspiegelt. Netzwerk-Firewalls, IAM-Suiten und Endpunkterkennungsplattformen bildeten den Großteil der Einkäufe, da Zero-Trust-Roadmaps reiften. Umgekehrt wird für das Dienstleistungssegment eine Expansion mit einer CAGR von 11,53 % prognostiziert, weit über dem Durchschnitt des Cybersicherheitsmarkts Saudi-Arabien von 10,66 %. Defizite bei inländischen Fachkräften treiben die Auslagerung an Anbieter verwalteter Sicherheitsdienste voran, insbesondere für 24/7-SOC-Monitoring und Incident Response. Die Nachfrage nach professionellen Dienstleistungen steigt ebenfalls, da Unternehmen spezialisierte Beratung für ECC-Audits und OT-Sicherheitsarchitektur suchen.
Der Paradigmenwechsel hin zu Dienstleistungen ist am deutlichsten bei Finanzinstituten und Öl-und-Gas-Betreibern sichtbar, wo Compliance und kontinuierliches Monitoring geschäftskritisch sind. Pakete für verwaltete Erkennung und Reaktion beinhalten nun KI-gestützte Triage und automatisierte Compliance-Dokumentation, um den Zeitplänen von ECC-2-2024 zu entsprechen. Anbieter, die gebündelten SOC-as-a-Service mit Bedrohungsintelligenz-Feeds anbieten, gewinnen Marktanteile im mittleren Marktsegment, während globale Integratoren mit lokalen Unternehmen zusammenarbeiten, um arabischsprachiges Phishing und kulturspezifische Social-Engineering-Vektoren zu adressieren.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus: Transformation der Cloud-Sicherheit beschleunigt sich
On-Premise-Bereitstellungen hielten im Jahr 2025 einen Anteil von 70,85 % am Cybersicherheitsmarkt Saudi-Arabien aufgrund fest verwurzelter Datensouveränitätspräferenzen und strenger Residenzklauseln für klassifizierte Workloads. Ministerien und Raffinerien bevorzugen weiterhin lokale Appliance-basierte Firewalls und gehärtete Rechenzentrum-SIEMs für sensible Anwendungen.
Geschäftskritische Workloads bleiben On-Premise, während Analysen, Zusammenarbeit und bürgerorientierte Portale in öffentliche oder gemeinschaftliche Clouds migrieren. Diese Dualität treibt die Nachfrage nach einheitlichen Sichtbarkeitsplattformen an, die Telemetrie über gemischte Umgebungen hinweg korrelieren. Die geografisch verteilten Knoten der Saudi Cloud Computing Company liefern nun integrierte WAF-, DDoS-Schutz- und Workload-Verschlüsselungsdienste und erleichtern die Einführung souveräner Clouds für regulierte Einrichtungen und KMU gleichermaßen.
Nach Endbenutzerbranche: Gesundheitswesen entwickelt sich zum Wachstumsführer
Regierung und Verteidigung entfielen im Jahr 2025 auf 29,55 % der Größe des Cybersicherheitsmarkts Saudi-Arabien, verankert durch die nationale Cybersicherheitsstrategie und ECC-Mandate, die kontinuierliches Monitoring, den Austausch von Bedrohungsinformationen und gehärtete Identitätskontrollen erfordern. Kollektive Beschaffungsrahmen gewähren zertifizierten Anbietern Vorzugspreise, fördern die Plattformkonsolidierung und erhöhen gleichzeitig die Eintrittsbarrieren für nicht akkreditierte Anbieter.
Das Gesundheitswesen ist mit einer CAGR von 13,03 % bis 2031 auf dem Weg zum schnellsten Wachstum, unterstützt durch digitale Krankenakte-Einführungen, die Ausweitung von Telemedizin und die strengen Datenschutzklauseln des PDPL. Kliniken, Forschungszentren und Smart-Hospital-Projekte, die in Entwicklungen der Vision 2030 eingebettet sind, beschaffen Endpunktverschlüsselung, sicheres PACS und Mikrosegmentierung medizinischer Geräte. Security-by-Design-Mandate in neuen Krankenhausbauverträgen vergeben Aufträge an Anbieter, die Compliance-Reporting und Multi-Faktor-Authentifizierung in medizinische Workflows integrieren.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße der Endbenutzer: KMU beschleunigen die Einführung von Sicherheitslösungen
Großunternehmen behielten im Jahr 2025 einen Anteil von 75,10 % am Cybersicherheitsmarkt Saudi-Arabien, angetrieben durch Compliance-Exposition und größere Angriffsflächen in den Bereichen Banking, Kohlenwasserstoffe und Telekommunikation. Diese Einrichtungen priorisieren KI-gestützte Bedrohungsjagd, SOAR und Insider-Risiko-Analysen und betreiben häufig föderierte SOC-Umgebungen über mehrere Geschäftsbereiche hinweg.
KMU stellen die dynamischste Gruppe dar, wobei die Ausgaben voraussichtlich mit einer CAGR von 14,28 % steigen werden. Abonnementbasierte Pakete, die E-Mail-Sicherheit, Endpunktschutz und Schwachstellenmanagement in einem einzigen Portal kombinieren, senken die Einstiegshürden. Die Erweiterung des ECC auf kritische Lieferkettenauftragnehmer zwingt kleinere Unternehmen dazu, ihre Sicherheitslage zu dokumentieren, bevor sie auf staatlich verbundene Projekte bieten, was erstmalige Investitionen in Verschlüsselung, Authentifizierung und verwaltete Backup-Dienste auslöst.
Geografische Analyse
Riad verankert im Jahr 2025 rund 59,40 % der nationalen Ausgaben für Cybersicherheit, da es Bundesministerien, die Zentralbank und die meisten Unternehmenszentralen beherbergt. Hochwertige staatliche Dienstleistungen und ein wachsender Cluster internationaler Technologieanbieter machen die Hauptstadt zu einem bevorzugten Ziel für fortgeschrittene persistente Bedrohungen und spornen zur kontinuierlichen SOC-Erweiterung und KI-basierten Anomalieerkennung an. Von der Regierung geförderte Innovationszonen wie Digital City unterstützen Start-ups, die sich auf arabischsprachige Bedrohungs-Feeds konzentrieren, und stärken das lokale Angebot.
Die Ostprovinz bildet den zweitgrößten Knoten des Cybersicherheitsmarkts Saudi-Arabien, dominiert von Investitionen des Energiesektors in SCADA- und Pipeline-Monitoring-Abwehrmaßnahmen. Das Drittanbieter-Cybersicherheits-Compliance-Zertifikatsprogramm von Saudi Aramco verpflichtet jeden Anbieter, geprüfte Sicherheitsbaselines aufrechtzuerhalten, und verbreitet Best Practices in der gesamten Lieferkette. Mit fortschreitender OT-IT-Konvergenz in Raffinerien und Petrochemiekomplexen werden geschichtete Segmentierung, anomalie-basierte Einbruchserkennung und Safety-Integrity-Level-Mapping obligatorisch.
Das westliche Saudi-Arabien, das sich auf Dschidda und die heiligen Städte konzentriert, verbindet kommerziellen Warenumschlag mit religiösen Tourismushochphasen. Die biometrischen Verifikationsplattformen der SDAIA verarbeiten jede Saison Millionen von Pilgereinträgen und erfordern Echtzeit-Verschlüsselung, Netzwerkisolierung und schnell skalierbare Cloud-Kontrollen. Die Erweiterung des König-Abdullah-Hafens und der angrenzenden Freizonen intensiviert die Anforderungen an die Lieferkettensicherheit, während neue private Gesundheitscluster zur Unterstützung des Medizintourismus Endpunkthärtung und Datenverlust-Präventions-Suiten einsetzen, um internationale Patientendatenstandards zu erfüllen.
Regulatorisches Umfeld
Die Cybersicherheits-Governance Saudi-Arabiens wird von der National Cybersecurity Authority (NCA), gegründet 2017, verankert und durch Kontrollrahmenwerke durchgesetzt, die branchenübergreifend in Regierung und kritischer nationaler Infrastruktur zum Einsatz kommen. Zu den wichtigsten Grundlagen zählen die Essential Cybersecurity Controls (ECC), aktualisiert als ECC-2-2024, sowie die Cloud Cybersecurity Controls (CCC-2:2024). Gemeinsam fördern sie Prüfungsbereitschaft, kontinuierliche Überwachung und sichere Cloud-Einführung für regulierte Einrichtungen.
Im Februar 2026 eröffnete die NCA eine öffentliche Konsultation zu einem Regulatory Framework for Licensing Cybersecurity Services, Products, and Solutions. Dies signalisiert eine strengere Aufsicht über die Zulassungsfähigkeit von Anbietern und die Standards der Leistungserbringung. Die Non-CNI Private Sector Entities Cybersecurity Controls (NCNICC-1:2025) erweitern die formalen Kontrollanforderungen auch auf Teile des Privatsektors. Diese Ausweitung stärkt ein standardgeführtes Beschaffungsumfeld, in dem Compliance-Zuordnung, lokales Hosting und akkreditierte Lieferpartner bei wettbewerblichen Ausschreibungen entscheidend werden.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette beginnt bei globalen und regionalen Cybersicherheits-OEMs, die Kernplattformen (Netzwerksicherheit, Endpunktschutz, IAM, SIEM/SOAR, DLP und Cloud-Sicherheit) entwickeln, und ergänzt diese anschließend um Lokalisierungsanforderungen für Saudi-Arabien. Dazu zählen inländische Cloud-Präsenzpunkte, arabischsprachige Anpassungen und die Zuordnung zu den NCA-Kontrollrahmenwerken, einschließlich ECC-2-2024 und CCC-2:2024. Vertrieb und Lieferung erfolgen üblicherweise über lokale Vertreter und Systemintegratoren, die den Produktweiterverkauf, die Implementierung, die Integration in hybride Umgebungen (On-Premise plus souveräne oder öffentliche Cloud) sowie die betriebliche Übergabe übernehmen.
Dienstleistungen bilden einen zentralen nachgelagerten Bestandteil und umfassen Risikobewertungen, Kontrollprüfungen, Red Teaming, den Aufbau von SOCs sowie Managed Detection and Response. Qualifikationslücken und der betriebliche Bedarf an einer 24/7-Abdeckung sind wesentliche Treiber. Investitionen der Anbieter in landeseigene Infrastruktur prägen zudem den Lieferansatz, um Anforderungen an Datenresidenz und Latenz zu erfüllen, darunter der lokal gehostete DLP-Cloud-PoP von Broadcom, die von Palo Alto Networks in Saudi-Arabien betriebene Cloud-Infrastruktur für Dienste wie Cortex XDR und Advanced WildFire sowie die von Cisco in Saudi-Arabien betriebenen Rechenzentren für Cloud-Sicherheitsdienste. In der Praxis unterstützt dies ein Liefermodell, das auf lokalem Hosting, partnergeführter Integration und wiederkehrenden Managed-Operations basiert.
Wettbewerbslandschaft
Der Cybersicherheitsmarkt Saudi-Arabien unterstützt ein fragmentiertes Feld, in dem multinationale Anbieter, regionale Spezialisten und aufstrebende lokale Champions um projektbasierte Gewinne wetteifern. IBM, Cisco und Palo Alto Networks nutzen breite Portfolios und globale Bedrohungsintelligenz-Labore, um Anforderungen an die Unternehmenskalierbarkeit zu erfüllen, während sirar by stc und Taqnia Cyber auf tiefes Wissen über saudi-arabische regulatorische Nuancen und arabische Inhaltsfilterung setzen.
Strategische Allianzen dominieren die Go-to-Market-Bewegung. SCCC kombiniert die Analyse-Engines von Alibaba Cloud mit den souveränen Rechenzentren von stc, um Regierungsklasse-Cloud-Sicherheit zu liefern, während industrielle OEMs mit lokalen MSSPs integrieren, um die Raffinerieautomatisierung zu schützen. Joint Ventures betten häufig lokale Hosting-Klauseln und arabische Support-Center ein, um die ECC-Lokalisierungsschwellen zu erfüllen, und verlagern die Wettbewerbsparameter von reiner Funktionsparität zur Compliance-Bereitschaft.
Nischen-Innovatoren zielen auf weiße Flecken wie Lieferkettentransparenz, OT-Anomalieerkennung und KI-Modellsicherheit ab. Die Finanzierungsrunde von Cipher in Höhe von USD 13,3 Millionen unterstreicht den Investorenappetit für in Saudi-Arabien ansässige MSSPs, die sich auf sektorspezifische Playbooks für Energie und Logistik spezialisiert haben [3]Cipher, „Serie-A-Finanzierungsankündigung”, cipher-ksa.com. Die Markteintrittsbarrieren sind moderat, aber für Skalierung sind ECC-Akkreditierung, arabische Oberflächenlokalisierung und die Präsenz eines Tier-4-Rechenzentrums auf dem Festland erforderlich – Faktoren, die zusammen Unternehmen belohnen, die bereit sind, mit saudi-arabischen Partnern gemeinsam zu investieren.
Führende Unternehmen des Cybersicherheitsmarkts Saudi-Arabien
IBM Corporation
Broadcom Inc.
Cisco Systems Inc.
Palo Alto Networks, Inc.
Fortinet Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert


Marktchancen und Zukunftsaussichten
Die standardgetriebene Ausweitung der Compliance schafft Raum für Kontrollautomatisierung und stärkere Nachweisbarkeit, insbesondere da die Anforderungen von ECC-2-2024 und CCC-2:2024 Organisationen dazu drängen, kontinuierliche Überwachung, Drittparteien-Risikomanagement und Kontrollen zur Cloud-Sicherheitslage operativ umzusetzen. Die öffentliche Konsultation der NCA im Februar 2026 zur Lizenzierung von Cybersicherheitsdiensten, -produkten und -lösungen erhöht zudem die Nachfrage nach Anbietern und Integratoren, die eine konforme Leistungserbringung bündeln können. Sie begünstigt außerdem dokumentierte Methoden und lokal gehostete Serviceabläufe, die den Erwartungen der Regulierungsbehörde entsprechen.
KI-zentrierte nationale Programme und der Aufbau unternehmensweiter KI-Lösungen erweitern die Nachfrage nach Sicherheitsfähigkeiten, die Daten, Identitäten und Workloads über hybride Umgebungen hinweg schützen. Die mehrjährigen KI-Initiativen von Cisco mit HUMAIN sowie die Einrichtung saudi-arabischer Rechenzentren für Cloud-Dienste sind ein Indikator für diese Richtung. Die Zusammenarbeit von IBM mit der stc Group an einem quantensicheren Cybersicherheits-Framework für Telekommunikationsnetze bildet einen weiteren Ankerpunkt für die branchenspezifische Einführung. Diese Initiativen unterstützen die kurzfristige Nachfrage nach cloud-nativen Sicherheitskontrollen, branchenfokussierten Managed Services für regulierte Sektoren sowie Migrationsunterstützung, die das Risiko von Fehlkonfigurationen verringert, während Workloads unter den saudi-arabischen Anforderungen an Datenresidenz und Richtlinien in lokale Cloud-Regionen verlagert werden.
Aktuelle Branchenentwicklungen
- März 2026: Broadcom nahm seinen Cloud-Präsenzpunkt für Data Loss Prevention (DLP) in Saudi-Arabien offiziell für das Kunden-Onboarding in Betrieb. Der landeseigene Servicebereitstellungsfußabdruck unterstützt Anforderungen an die Datensouveränität und verringert Bereitstellungsreibung für regulierte Käufer, die sensible Datenkontrollen in cloudbasierte Modelle verlagern. Zudem stärkt dies die Wettbewerbsposition von Broadcom in Unternehmens- und Regierungsprogrammen für DLP, die lokales Hosting priorisieren.
- Dezember 2025: IBM und die stc Group gaben eine Partnerschaft zur Einführung eines quantensicheren Cybersicherheits-Frameworks für Telekommunikationsnetze bekannt. Die Zusammenarbeit hebt die Post-Quanten-Bereitschaft als Differenzierungsmerkmal für kritische Kommunikationsinfrastruktur hervor und erweitert den Anwendungsbereich für fortschrittliche Kryptografie und die Modernisierung des Schlüsselmanagements bei Einführungen in Saudi-Arabien. Zudem stärkt dies die Rolle lokaler Telekommunikationsgruppen als Kanäle für die Skalierung neuer Cybersicherheitsarchitekturen.
- Mai 2025: Cisco kündigte neue strategische KI-Initiativen im Nahen Osten an, darunter die Zusammenarbeit mit HUMAIN zum Aufbau einer offenen und skalierbaren KI-Infrastruktur mit Sicherheitskomponenten. Das Programm verbindet den Infrastrukturaufbau mit der Bereitstellung von Cloud- und Sicherheitsdiensten und steht im Einklang mit den saudi-arabischen Digitalisierungs- und Lokalisierungsprioritäten. Dies erhöht zudem die Nachfrage nach Sicherheitskontrollen, die KI-gestützte Workloads, Datenpipelines und im Königreich gehostete Cloud-Kollaborationsumgebungen schützen.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Studie wird der saudi-arabische Cybersicherheitsmarkt als Ausgaben für Cybersicherheitsprodukte und -dienstleistungen definiert, die zur Verhinderung, Erkennung und Abwehr digitaler Bedrohungen über Netzwerke, Endpunkte, Cloud-Workloads, Anwendungen und Identitätsumgebungen innerhalb des Königreichs erworben werden.
Ausgeschlossener Umfang: Ausgeschlossen sind allgemeine IT-Hardware, grundlegende Konnektivität und nicht sicherheitsbezogene Software, die keine primäre Cybersicherheitsfunktion aufweist.
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunktsicherheit
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endbenutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Regierung und Verteidigung
- Einzel- und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Unternehmensgröße der Endbenutzer
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung begann mit öffentlichen Informationen, die helfen, die Nachfragebedingungen in Saudi-Arabien zu verankern, und wurde anschließend mit angebotsseitigen Indikatoren abgeglichen. Wir prüften die nationale Cybersicherheitspolitik und Compliance-Signale, staatliche Digitalprogramme sowie den übergeordneten IKT-Ausgabenkontext, um zu verstehen, wohin Cybersicherheitsbudgets typischerweise fließen.
Nützliche Quellen umfassten offizielle Veröffentlichungen und Datenportale wie Mitteilungen der National Cybersecurity Authority, der General Authority for Statistics, SAMA-Rundschreiben und Cybersicherheitsleitlinien für regulierte Einrichtungen sowie telekommunikations- und cloudbezogene Aktualisierungen der CITC (jetzt CST). Wir nutzten außerdem Geschäftsberichte börsennotierter Unternehmen, Investorenpräsentationen und glaubwürdige Presseberichterstattung, um große Vertragsankündigungen und den Zeitpunkt von Einführungswellen zu bestätigen. Wo nötig, verwendeten wir kostenpflichtige Abonnements für Unternehmensfinanzdaten und -analysen, Nachrichten- und Finanzverfolgung, Patentrecherchen und Ausschreibungsüberwachung, um die Erfassungstiefe zu validieren. Diese Liste ist nicht erschöpfend, und viele weitere öffentliche und kostenpflichtige Quellen wurden herangezogen, um Daten zu erheben, Annahmen zu validieren und Lücken zu klären.
Primärinterviews und Umfragen
Primärinterviews und Umfrageergebnisse wurden verwendet, um die Annahmen der Sekundärforschung zu überprüfen, insbesondere dort, wo sich Beschaffungszyklen und Preisgestaltung je Käufertyp im Königreich unterscheiden. Wir sprachen mit einer Mischung aus nachfrageseitigen Sicherheitsverantwortlichen, IT- und Beschaffungsmanagern sowie Lieferspezialisten, die branchenübergreifend in Regierung, regulierten Branchen und Großunternehmen tätig sind, und glichen die Themen anschließend über die wichtigsten Beschaffungszentren innerhalb Saudi-Arabiens ab.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 33% | CXOs: 16% |
| Mittleres Segment: 45% | Funktions-/Bereichsleiter: 34% |
| Kleinere Akteure: 22% | Manager: 50% |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung erfolgte nach Top-Down- und Bottom-Up-Logik, wobei der landesweite Nachfragepool aus Cybersicherheits-Ausgabensignalen rekonstruiert und anschließend auf das in Saudi-Arabien realistisch erschließbare Volumen eingegrenzt wurde. Wir gingen von der im Berichtsdokument dargestellten Basisjahrstruktur aus und nutzten eine länderspezifische Aufteilung nach zentralen Sicherheitsbereichen (zum Beispiel Netzwerk- und Cloud-Sicherheit, Endpunktschutz, Identität und Zugriff, Sicherheitsbetrieb und Dienstleistungen), um die Gesamtsummen mit der tatsächlichen Budgetierung der Käufer in Einklang zu halten.
Um das Modell fundiert zu halten, verfolgten und aktualisierten wir einige praktische Eingangsgrößen: das Tempo der Cloud-Migration und der SOC-Einführung, den Anteil der Ausgaben, die sich von Einmalbereitstellungen zu Managed Services verschieben, die Verschiebung des Mix zwischen Produkten und Dienstleistungen, Vertragsverlängerungs- und -ersatzzyklen sowie typische Preisentwicklungen für gängige Lizenz- und Abonnementpakete. Wir prüften außerdem die Nachfragesteigerung im Zusammenhang mit dem Zeitpunkt der Compliance, der Abdeckung kritischer Infrastruktur und der Einführungsreihenfolge großer öffentlicher Programme, da diese Budgets innerhalb eines Jahres vor- oder zurückverschieben können.
Die Prognose nutzte Szenarioanalysen, gestützt auf Experteneinschätzungen zu Budgetwachstum und Beschaffungszeitpunkten, gefolgt von einer Glättung, um unrealistische Sprünge zu vermeiden. Wo Bottom-up-Daten unvollständig waren, füllten wir Lücken anhand von Stichproben durchschnittlicher Verkaufspreisspannen und Adoptionsraten nach Käuferkategorie und passten diese erst nach Abgleich mit unabhängigen Ausgabensignalen und Interview-Rückmeldungen an.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgte in mehreren Ebenen. Wir verglichen die Ergebnisse mit unabhängigen Signalen wie öffentlichen Ausgabenaufteilungen, Indikatoren zum Dienstleistungsanteil und dem Zeitpunkt großer Rahmenverträge. Ausreißer wurden gekennzeichnet, wenn Wachstumsraten oder implizite Ausgaben je Käuferkategorie mit den Beschreibungen der Praktiker inkonsistent erschienen, und die Annahmen wurden anschließend überprüft, bevor die Gesamtsummen finalisiert wurden.
Eine separate Analystenprüfung wurde durchgeführt, um die Arithmetik, die Einheitenkonsistenz und die Stabilität des Umfangs über den historischen und den Prognosezeitraum hinweg zu überprüfen. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche politische Änderungen, größere Sicherheitsverletzungen oder Beschaffungsverschiebungen die Nachfrageaussichten verändern. Vor der Auslieferung führen wir einen abschließenden Durchgang durch, um die neuesten öffentlichen Offenlegungen zu berücksichtigen, und wenn das Modell unerwartete Abweichungen zeigt, nehmen wir erneut Kontakt zu den Quellen auf, um die Treiber zu bestätigen.
Marktgröße für Cybersicherheit in Saudi-Arabien von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Es ist üblich, dass für den saudi-arabischen Cybersicherheitsmarkt unterschiedliche Marktwerte auftreten, da veröffentlichte Quellen nicht immer dasselbe Jahr, denselben Zeitpunkt der Währungsumrechnung oder dieselbe Abgrenzung zwischen Cybersicherheit und breiteren IT-Dienstleistungen verwenden. Manche behandeln zudem große Mehrjahresverträge unterschiedlich, wobei derselbe Auftrag im Voraus oder über die Vertragslaufzeit verteilt erfasst werden kann.
In diesem Bericht sind der Aktualisierungsrhythmus und die Art, wie Preispunkte für gängige Lizenz- und Managed-Service-Pakete aktualisiert werden, wesentliche Treiber der endgültigen Zahl. Die Gesamtsumme wird anschließend vor der Freigabe mit Ausgabenaufteilungen und anderen unabhängigen Signalen abgeglichen, ein Schritt, der die Schätzung stabil hält, wenn sie von Mordor Intelligence angewendet wird.
Vergleich mit Benchmark
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 2,19 Mrd. USD (2025) | |
| Branchenautorität A | 4,05 Mrd. USD (2024) | Verwendet gemeldete nationale Ausgaben für ein anderes Basisjahr und kann breitere Aktivitäten des Cybersicherheitssektors einschließen, was indirekte wirtschaftliche Beiträge und umfassendere Lösungspakete über die direkten Käuferausgaben im modellierten Umfang hinaus erfassen kann. |
| Branchenautorität B | 3,55 Mrd. USD (2023) | In SAR für ein früheres Jahr angegeben und kann eine Klassifizierung nach Produkten plus Lösungen plus Dienstleistungen widerspiegeln, die sich mit angrenzenden IT-Integrationsarbeiten überschneiden kann, während der Zeitpunkt der Währungsumrechnung und der Ansatz zur Vertragserfassung nicht immer offengelegt werden. |
Insgesamt lässt sich die Abweichung hauptsächlich durch die Wahl des Jahres, die Art der Währungsumrechnung sowie die Frage erklären, ob die Erfassung auf direkte Cybersicherheitskäufe beschränkt oder auf eine breitere Sektorsicht ausgeweitet wird. Indem der Umfang an die direkten Ausgaben gebunden bleibt und Preisgestaltung sowie Verlängerungen im Einklang mit dem Basisjahrkalender aktualisiert werden, bleibt das Modell besser auf klare Nachfragetreiber und wiederholbare Prüfungen rückführbar.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Cybersicherheitsmarkt Saudi-Arabien derzeit?
Der Markt beläuft sich im Jahr 2026 auf USD 2,42 Milliarden.
Wie schnell wird das Marktwachstum erwartet?
Der Umsatz soll bis 2031 auf USD 4,02 Milliarden steigen, was einer CAGR von 10,66 % entspricht.
Welche Endbenutzervertikale wächst am schnellsten?
Das Gesundheitswesen führt mit einer CAGR von 13,03 % dank der Einführung elektronischer Gesundheitsakten und der Ausweitung der Telemedizin.
Warum gewinnen Cloud-Sicherheitslösungen an Dynamik?
Das Cloud-First-Mandat der SDAIA und souveräne Cloud-Regionen treiben Organisationen dazu an, Cloud-native Kontrollen einzuführen, was zu einer CAGR von 14,15 % für Cloud-Bereitstellungen führt.
Seite zuletzt aktualisiert am:


