
セキュリティおよび脆弱性管理市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
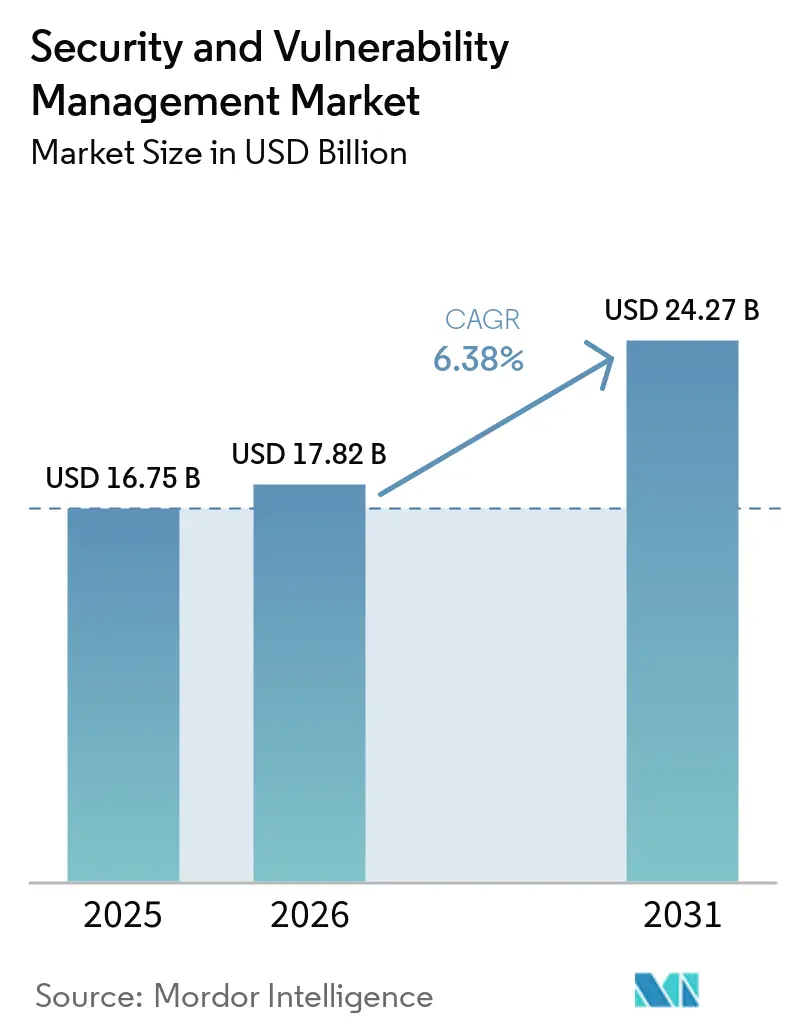
| 市場規模 (2026) | 17.82 十億米ドル |
| 市場規模 (2031) | 24.27 十億米ドル |
| 成長率 (2026 - 2031) | 6.38 % |
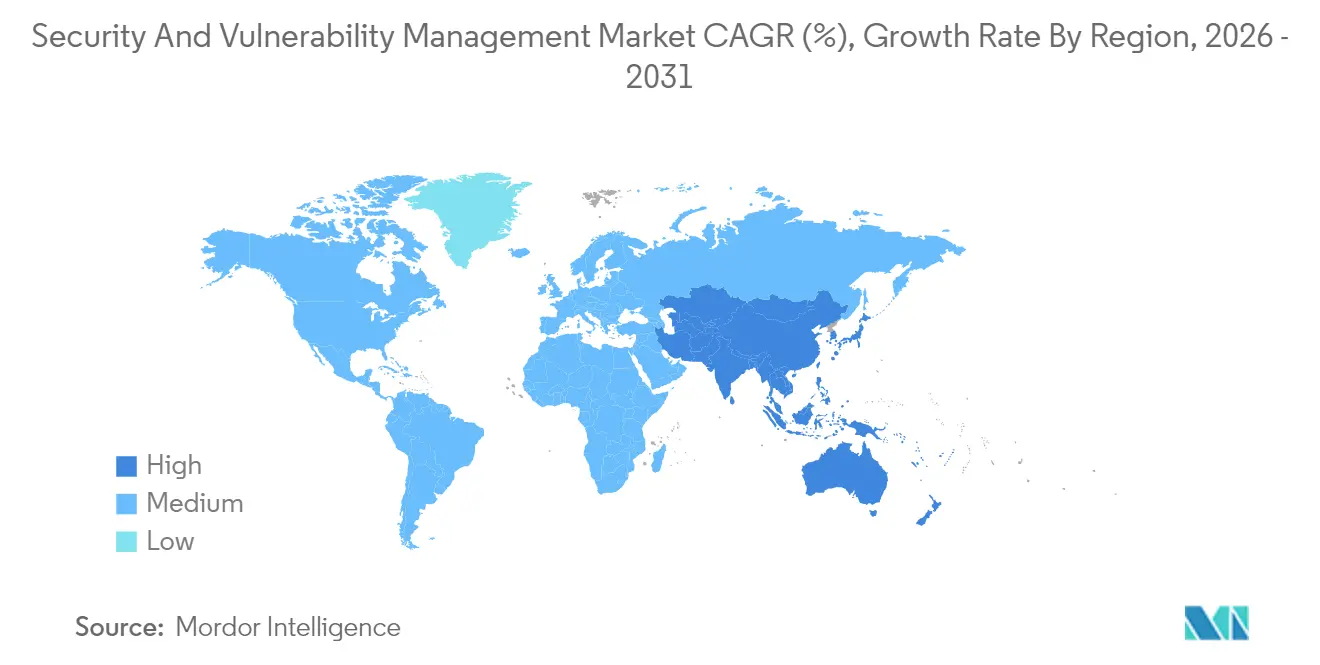
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
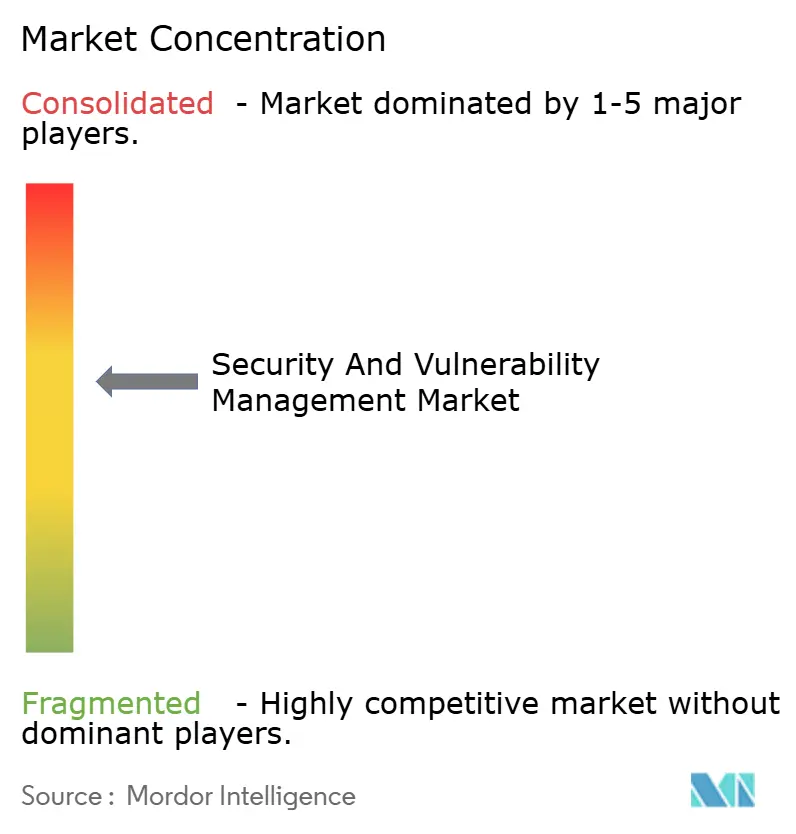
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュリティおよび脆弱性管理市場の分析
セキュリティおよび脆弱性管理市場の規模は2026年に178億2,000万米ドルと推定され、2025年の167億5,000万米ドルから成長し、2031年には242億7,000万米ドルに達する見込みで、2026年から2031年にかけて年平均成長率(CAGR)6.4%で成長します。セキュリティおよび脆弱性管理市場は、サイバーリスクに関する義務的規制、取締役会レベルでの意識向上、ツールの乱立を抑制する統合型エクスポージャー管理プラットフォームへの戦略的シフトから引き続き恩恵を受けています。急速なデジタル化、AI対応型攻撃、ゼロトラスト導入がマクロ経済的な圧力にもかかわらず予算の成長を持続させており、セキュリティおよび脆弱性管理市場は企業レジリエンスの中核的な柱として位置づけられています。組織の4分の3がサプライヤー数の削減を望んでいることから、ベンダー統合が引き続き主要な力として機能しており、プラットフォームプレイヤーはスキャニングから自動修復まで範囲を拡大するよう促されています。リスクベースの分析が生の深刻度カウントを上回るようになっており、これはセキュリティおよび脆弱性管理市場が継続的な可視性をアンダーライティング判断に求める保険会社と連携していることを反映しています[1]。
レポートの主要なポイント
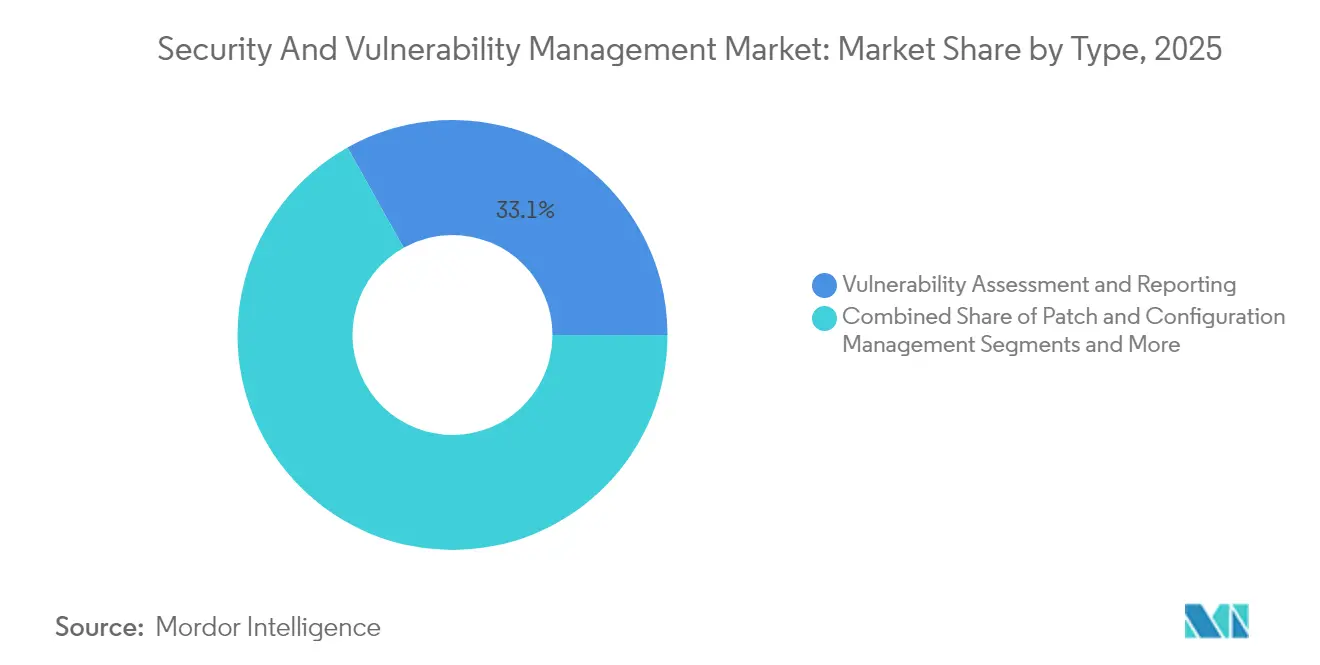
- タイプ別では、脆弱性評価・レポーティングが2025年のセキュリティおよび脆弱性管理市場規模の33.12%を占め、一方でリスクベース脆弱性管理(RBVM)はCAGR 6.85%で成長しています。
- 展開モード別では、オンプレミスソリューションが2025年のセキュリティおよび脆弱性管理市場の68.25%を占めていますが、クラウド展開は2031年に向けてCAGR 7.78%で拡大しています。
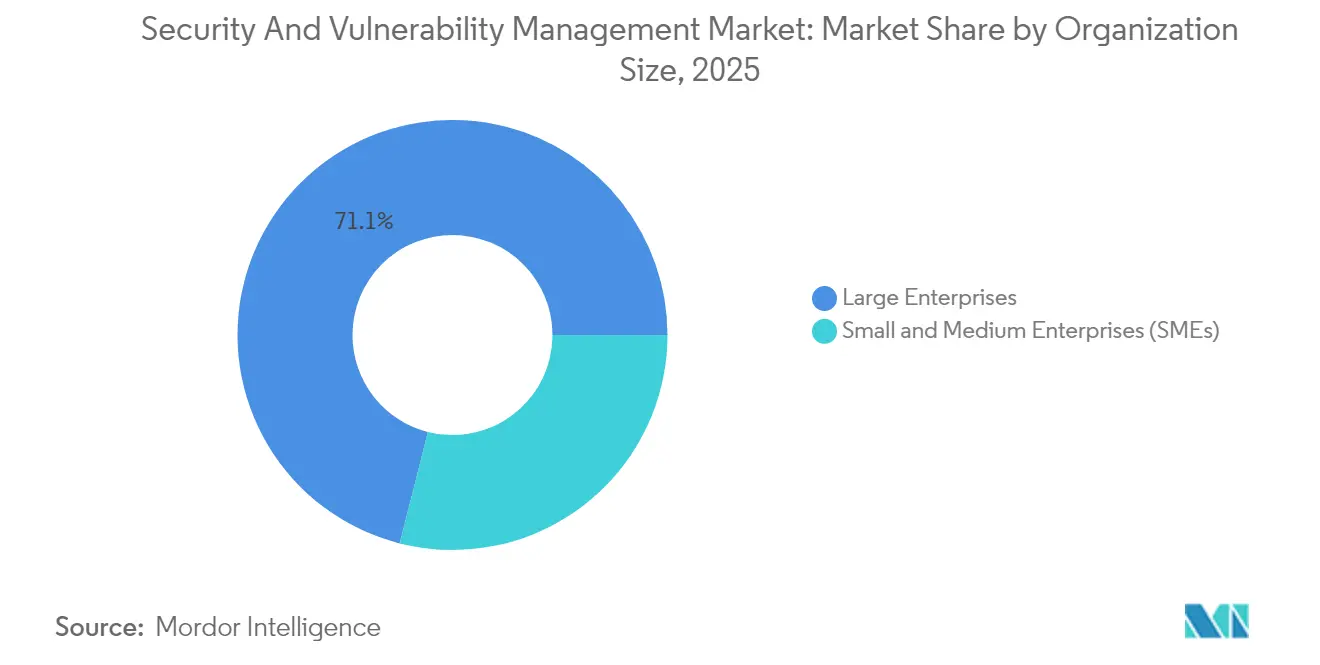
- 組織規模別では、大企業が2025年の収益の71.05%を生み出していますが、中小企業(SME)はCAGR 7.55%で拡大しています。
- エンドユーザー業種別では、BFSIが2025年の収益の22.32%でトップであり、ヘルスケアおよびライフサイエンスはCAGR 6.55%で成長すると予測されています。
- 地域別では、北米が2025年のセキュリティおよび脆弱性管理市場シェアの37.12%を占め、アジア太平洋は2031年にかけてCAGR 7.21%で拡大しています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
セキュリティおよび脆弱性管理市場のドライバー影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サイバー攻撃の件数増加と高度化 | +1.8% | グローバル、アジア太平洋および北米で最大の影響 | 短期(2年以内) |
| クラウドおよびDevOpsの急速な普及による攻撃対象領域の拡大 | +1.2% | グローバル、北米およびヨーロッパで最も顕著 | 中期(2年~4年) |
| 規制コンプライアンスおよびデータ主権に関する義務 | +1.5% | ヨーロッパ(NIS2)、北米(CMMC) | 中期(2年~4年) |
| 重要インフラにおけるIoT/OT資産の急増 | +0.9% | グローバル、製造業の集積地で強調 | 長期(4年以上) |
| サイバー保険のアンダーライティングに継続的な可視性が必要 | +0.7% | 北米およびヨーロッパ | 短期(2年以内) |
| サプライチェーン全体でのソフトウェア部品表(SBOM)義務化 | +0.4% | 北米が先行し、EUおよびアジア太平洋に拡大 | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃の件数増加と高度化
IBMはフィッシングを通じて配信される情報窃取型マルウェアが前年比84%増加したことを記録し、ChatGPT-4は識別子が提示された際に1日CVEの87%を悪用したことが確認されており、攻撃者の能力における重大な変化を示しています。製造業は、OT(運用技術)のギャップが恐喝者を引き付けることから、最も標的にされる業界であり続けています。アジア太平洋地域では2024年にインシデントが13%増加し、セキュリティおよび脆弱性管理市場における優先度が高まっています。アイデンティティを中心とした侵害が現在侵害全体の30%を占め、認証情報の窃取が主要なアクセスベクターとなっています。そのため、セキュリティおよび脆弱性管理市場は、一括パッチ適用ではなく悪用可能性主導の優先順位付けへと軸足を移しています。
クラウドおよびDevOpsの急速な普及による攻撃対象領域の拡大
Microsoftのマルチクラウドリスク調査では、組織の38%が重大な脆弱性を持つ公開された高権限ワークロードを実行していることが判明しました。Palo Alto Networksは、エクスポージャーの80%がコンテナ化された環境に存在することを発見し、DevOpsがもたらす複雑性を浮き彫りにしました。中小企業の68%がDevSecOpsの実践を主張しているものの、各コミット時にスキャンを実施しているのはわずか12%であり、セキュリティおよび脆弱性管理市場が組み込みスキャニングを提供する機会を生み出しています。Google CloudのSecurity Command Centerに代表されるエージェントレスカバレッジは、展開の摩擦を取り除き、セキュリティおよび脆弱性管理市場全体での導入を加速させています。
規制コンプライアンスおよびデータ主権に関する義務
EUのNIS2指令は約35万のエンティティに適用され、非準拠に対して最大1,000万ユーロの罰金が科される可能性があります。米国では、CMMC 2.0が管理対象データを扱うすべての防衛サプライヤーのサイバーセキュリティ成熟度を定義しています。ニューヨーク州金融サービス局(DFS)パート500の改正は、銀行および保険会社に対して特権アクセスの義務と24時間のインシデント報告基準を追加しています[2]。SBOMの義務的な提出は、米国陸軍のすべての新規ソフトウェア契約を対象とし、サプライチェーン全体の透明性を高めています。これらの規制は支出を押し上げており、セキュリティおよび脆弱性管理市場がもはや任意ではないことを証明しています。
重要インフラにおけるIoT/OT資産の急増
Armisは2024年に電力会社やその他のOT(運用技術)環境を標的としたサイバーイベントが200%急増したと報告しました。NERCは潜在的なOT脆弱性を系統的な信頼性への脅威として指摘し、エネルギーサイト全体での24時間体制の監視を促しています。製造業者はサイバーセキュリティ予算をIT支出総額の7%に引き上げ、最大40%をネットワークセキュリティに充てる計画です。セキュリティおよび脆弱性管理市場は、産業用プロトコルを解析してサポートされていないファームウェアを特定する専門スキャナーで対応し、ダウンタイムを最小限に抑えながらパッチオーケストレーションを誘導しています。
セキュリティおよび脆弱性管理市場の抑制要因影響分析*
| 制約 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 中小企業(SME)にとっての高い総所有コスト | -0.8% | グローバル、新興市場で最も深刻 | 短期(2年以内) |
| 熟練したサイバーセキュリティ人材の不足 | -1.2% | グローバル、アジア太平洋および北米で深刻 | 長期(4年以上) |
| 脆弱性データの過負荷によるアラート疲労 | -0.6% | グローバル、大企業に集中 | 中期(2年~4年) |
| ベンダーロックインと統合に関する懸念 | -0.4% | 北米およびヨーロッパ | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
中小企業(SME)にとっての高い総所有コスト
中小企業の経営幹部の93%がサイバーリスクを認識しているにもかかわらず、新しいツールへの投資を行っているのはわずか36%であり、その理由としてコストの障壁を挙げる割合が3分の2に上ります。欧州の調査では、侵害を受けた中小企業の60%が6か月以内に廃業していることが明らかになっており、予算上の緊張を示しています。ニューヨーク州の病院では、年間コンプライアンスコストが小規模施設で5万米ドルから大規模ネットワークで200万米ドルに及ぶと推定されています。セキュリティおよび脆弱性管理市場は、スキャニング、リスクスコアリング、ダッシュボード分析を単一のクラウドライセンスにまとめたサブスクリプションモデルで対応しています。
熟練したサイバーセキュリティ人材の不足
NERCは、人員不足が重要インフラ基準へのコンプライアンスを脅かし、修復を遅らせていると報告しています。中小企業のうち、DevOpsパイプラインにセキュリティチェックを組み込む技術的な深みを持つのはわずか41%です。IBMのAI SOCコパイロットはアラートのトリアージと修正の推奨を行っており、自動化がスキル不足を緩和する方法を反映しています。そのため、セキュリティおよび脆弱性管理市場はAI駆動型およびマネージドサービスの提供を推進し、人的資本のギャップを埋めています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セキュリティおよび脆弱性管理市場セグメント分析
タイプ別:
多様化するポートフォリオの中でRBVMが勢いを増す脆弱性評価およびレポーティングに帰属するセキュリティおよび脆弱性管理市場の規模は、2025年に55.5 ビリオン 米ドルに達し、総収益の33.12%に相当します。脆弱性評価サービス市場は、評価およびレポーティングへの多大な支出から恩恵を受けています。RBVMは、購買者が実際のリスクを高める欠陥の3%を標的とする戦略を採用しているため、CAGR 6.85%で拡大しており、この戦略はTenableによるVulcan Cyberの買収によって実証されています。コンテナおよびクラウドワークロードスキャニングはKubernetesの採用と並行して増加しており、アプリケーションセキュリティテストはコード、パイプライン、およびランタイムアーティファクトをカバーするポスチャー管理プラットフォームに統合されています。
RBVMプロダクトは現在、脅威インテリジェンスフィード、アセットクリティカリティスコア、およびエクスプロイトの可用性を取り込み、静的なリストではなくランク付けされたバックログを生成しています。セキュリティおよび脆弱性管理市場は、そのため検知から意思決定支援へと移行しています。パッチおよびコンフィギュレーションモジュールは規制対象の業種において引き続き重要であり、IoT/OTスキャナーは独自プロトコルを解析してファームウェアの脆弱性を発見します。このモジュールの多様性は、エンタープライズの更新サイクルを支えるシングルペインオブグラスのビジョンを予兆しています。

展開モード別:
クラウドの普及がオンプレミスの優位性に挑戦銀行、防衛主要企業、電力会社が機密データを物理的な境界内で保護するため、オンプレミス展開が2025年のセキュリティおよび脆弱性管理市場の68.25%を支配しました。それにもかかわらず、クラウド展開は2031年に向けてCAGR 7.78%で急増しています。Google Cloudのエージェントレス脆弱性スキャニングはソフトウェアの展開を不要にし、概念実証の取り組みを加速させ、SaaS(サービスとしてのソフトウェア)デリバリーの魅力を高めています。
ハイブリッドモデルは大企業のロードマップを支配しており、内部ネットワークの低遅延スキャニングと弾力的なクラウド分析を組み合わせています。そのため、セキュリティおよび脆弱性管理市場はオンプレミスコレクター、プライベートクラウドノード、ハイパースケール分析のメッシュへと進化しています。ポリシーフェデレーションにより、顧客はクラウドの利点を活用しながらNIS2またはCMMCの義務を満たすことができ、単一の展開モデルだけではすべての制御フレームワークを満足させることができないことを保証しています。
組織規模別:
中小企業の急成長が大企業の優位性を補完大企業は厳格な認証要件と成熟したSOC(セキュリティオペレーションセンター)投資により、2025年の収益の71.05%を生み出しました。大企業は脆弱性インテリジェンス、資産インベントリ、SIEM(セキュリティ情報・イベント管理)ワークフローとの自動化を統合するプラットフォームを購入しています。セキュリティおよび脆弱性管理市場は、チケッティング、CMDB(構成管理データベース)、DevOpsパイプラインを同期するAPIを通じてこれらのニーズをサポートしています。
中小企業(SME)は絶対的な規模は小さいものの、CAGR 7.55%でより速く成長しています。中小企業はスキャニング、優先順位付け、マネージド修復を単一サービスにまとめたターンキーSaaSパッケージを好みます。例えば、Critical Startは複雑な人員配置なしにエンタープライズグレードの保護を提供するため、Qualysセンサーと24時間365日のアナリストガイダンスを組み合わせています。そのため、セキュリティおよび脆弱性管理市場は、深い機能を持つエンタープライズスイートと簡素化された中小企業向けバンドルのバランスを取り、総アクセス可能なプールを拡大しています。
エンドユーザー業種別:
ヘルスケアが加速し、BFSIが安定した成長を維持BFSI(銀行・金融サービス・保険)セクターは、システミックリスクの監視と高い侵害ペナルティに牽引され、2025年のセキュリティおよび脆弱性管理市場シェアの22.32%でトップとなりました。バーゼルIIIの更新とニューヨーク州金融サービス局(DFS)パート500の改正は継続的な制御テストを要求しており、銀行は大規模なスキャニンググリッドを維持するよう促されています。
ヘルスケアおよびライフサイエンスは、デジタル化が患者データと接続デバイスを露出させることから、CAGR 6.55%で最も急速に成長しています。ニューヨーク州はすべての病院にCISO(最高情報セキュリティ責任者)の任命と72時間以内のインシデント報告を義務付けており、他の州が模倣できる青写真を提供しています。OT(運用技術)が多い製造業も、操業停止レベルのランサムウェアを防ぐために多額の投資を行っており、セキュリティおよび脆弱性管理市場をインダストリー4.0のレジリエンスに不可欠なものとしています。
地域分析
北米セキュリティおよび脆弱性管理市場
北米は2025年に37.12%のシェアを占め、セキュリティおよび脆弱性管理市場を主導しました。CMMC 2.0および大統領令14144などの連邦規制は、継続的な脆弱性ガバナンスを調達規則に組み込んでいます。カナダとメキシコは、国境を越えた重要インフラプロジェクトに向けて同様の基準を採用しており、支出の継続性を確保しています。高い侵害コスト、大規模なテクノロジーベンダー基盤、および活発なサイバー保険市場がリーダーシップを支えています。
アジア太平洋セキュリティおよび脆弱性管理市場
アジア太平洋地域は、将来のCAGRが7.21%と最も高い成長率を記録しています。PwCは、取締役会がグローバルなサイバーインシデントの31%を占める状況に対応するなか、2027年の地域サイバーセキュリティ支出を520億米ドルと予測しています。オーストラリアの2024年サイバーセキュリティ法はスマートデバイスの基準を強制し、ランサムウェアの支払い開示を義務付けており、ニュージーランドのNCSCは公共部門の管理策を実施しています。中国、日本、インド、韓国が製造業主導の需要を牽引し、セキュリティおよび脆弱性管理市場を工場フロアとクラウドスタックの両方に押し広げています。
EMEAおよび南米セキュティおよび脆弱性管理市場
欧州はNIS2が27加盟国全体で発効するなか、確固たる道筋をたどっており、エネルギー、輸送、金融、医療の事業者に対して最大1,000万ユーロ(1,160万米ドル)に達するペナルティが課されます。ドイツ、フランス、イタリア、スペイン、英国は同指令に整合するよう国内法を改正し、安定したプロジェクトパイプラインを生み出しています。南米および中東・アフリカは、デジタルサービスの成長が新たな攻撃対象領域を露呈させていることから新興の勢いを記録しており、各国はEUおよび米国のフレームワークを参照した戦略の策定を進めています。
規制環境
政府機関、重要インフラ、規制対象業種全般において、継続的かつリスクベースの脆弱性修復に関する規制が強化されている。米国では、CISAが2026年6月10日に拘束的運用指令(BOD)26-04を発出し、連邦民間行政機関に対し、公開露出やKnown Exploited Vulnerabilities(KEV)などのリスク信号に基づいてセキュリティ更新を優先付けするよう指示した。これは、CVSSのみに依存するプログラムから、悪用可能性主導の優先付けと測定可能な修復成果へのシフトを強化するものである。米国連邦のコンプライアンス指針も、ソフトウェア保証とパッチガバナンスの重要性を引き続き高めている(例:2025会計年度連邦情報セキュリティ・プライバシー管理要件を定めたOMB M-25-04)。
欧州では、NIS2(指令(EU)2022/2555)が、脆弱性の取り扱い、開示、および緩和プロセスを明示的に要求する技術規則を通じて運用化されている。欧州委員会は2024年10月17日に、NIS2に基づくサイバーセキュリティリスク管理措置の技術的・方法論的要件を定める実施規則(EU)2024/2690を公表し、ENISAは2025年6月に、事業体が義務を管理策に落とし込むための技術実装ガイダンス(バージョン1.0)を公表した。これらの枠組みは、買い手を文書化された修復計画、監査対応可能な報告、そしてIT、クラウド、サプライチェーン全体にわたる脆弱性ガバナンスを支援するツールチェーンへと向かわせている。
バリューチェーン分析
バリューチェーンは、脆弱性インテリジェンスと発見に関する入力情報(CVE/NVD形式の開示、脅威インテリジェンス、CISA KEVなどの悪用済み脆弱性信号)から始まり、エンドポイント、ネットワーク、クラウドワークロード、OTからの資産インベントリとテレメトリが伴う。中核となるソリューションプロバイダー(脆弱性評価、パッチ/構成管理、リスクベース脆弱性管理のプラットフォームベンダー)は、修復を優先付けする分析・オーケストレーション層を構築し、ITSMやDevOpsツール、CMDB、セキュリティ運用ワークフローと統合する。ハイパースケーラーとクラウドマーケットプレイスは、クラウド提供型のスキャンおよびポスチャー管理の流通・普及を加速する存在としての役割を増しており、マネージドセキュリティサービスプロバイダーは、中小企業・中堅市場の買い手向けに、ツールと24時間365日の運用をセットで提供している。
下流では、提供と修復がパッチ発行元、構成標準、企業の変更管理パイプラインに依存しており、ツールの断片化、アラート疲労、スキル不足がボトルネックとなることが多い。サプライチェーン保証もまた、このチェーンの正式な入力要素となっている。NIST SP 800-161 第1版(2024年11月)は、provenance(出所)やサプライヤーの耐性を含め、ICT調達全体におけるサイバーセキュリティ・サプライチェーンリスク管理(C-SCRM)への期待水準を高めており、SBOM対応の脆弱性ワークフローとサードパーティリスク統合への需要を増大させている。IT-OT統合が資産の多様性を拡大させる中、専門的なOT発見およびプロトコル対応スキャンベンダーが、統合的な露出管理プラットフォームにデータを供給し、エンドツーエンドの可視性を維持している。
競争環境
セキュリティおよび脆弱性管理市場は中程度の統合を示しています。Tenable、Qualys、Rapid7、IBM、Palo Alto Networksが主要なプラットフォームベンダーとしてランクされています。Tenableによる1億4,700万米ドルのVulcan Cyber買収はエクスポージャー管理スイートを強化しており、フルスタックの可視性へのシフトを示しています。IBMはAI駆動型SOCワークフローに集中するためにQRadar SaaSをPalo Alto Networksに売却し、ポートフォリオの再編成を示しました。
Wizなどの破壊的企業はクラウドネイティブリスクモデルで高い評価を獲得しています。CrowdStrikeはエンドポイントテレメトリとネットワーク脆弱性インサイトを統合し、Fortinetと提携してファイアウォールのポスチャーを整合させています。エコシステムアライアンスは、ポイントソリューションの争いから共有データファブリックへの移行を示しています。OT、SBOMアナリティクス、AIモデルスキャニングに集中するスタートアップは、既存企業がまだ大規模にカバーできないギャップに対応しており、セキュリティおよび脆弱性管理市場が統合と専門的なイノベーションの両方を支持していることを証明しています。
価格競争は中小企業セグメントで激化しており、サブスクリプションバンドルが資本支出型の重いライセンスに勝っています。大企業では、差別化はリスク優先順位付けの精度、資産カバレッジの幅、ワークフロー統合にかかっています。そのため、セキュリティおよび脆弱性管理市場は階層全体で価値と機能の深さのバランスを取っています。
セキュリティおよび脆弱性管理業界のリーダー
-
IBM Corporation
-
Qualys Inc.
-
Hewlett Packard Enterprise Company
-
Dell EMC
-
Broadcom Inc.(Symantec Corporation)
- 注:主要企業の掲載順は順位を示すものではありません。
セキュリティおよび脆弱性管理市場 このレポートでカバーされる企業
- Tenable Holdings Inc.
- Qualys Inc.
- Rapid7 Inc.
- IBM Corporation
- Cisco Systems Inc.
- Microsoft Corporation
- Broadcom Inc. (Symantec)
- Hewlett Packard Enterprise Company
- Dell Technologies Inc.
- Trend Micro Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings Inc.
- Fortinet Inc.
- McAfee Corp.
- Tripwire Inc. (Belden)
- Ivanti
- ServiceNow Inc.
- ATandT Cybersecurity (AlienVault)
- Skybox Security Inc.
- F-Secure Corporation
- Flexera Software LLC (Secunia Research)
- Netskope Inc.
市場機会と将来展望
規制主導の近代化は、政府のプレイブックに整合する自動化されたリスクベースの修復と監査対応可能な報告に対する短期的な余地を生み出している。CISA BOD 26-04(2026年6月)は、露出やKEV状況などのリスク信号に基づく優先付けを制度化し、単なる静的な深刻度リストではなく、トリアージロジックと修復の進捗を示せる脆弱性プログラムに対する基準を高めている。FedRAMP公開通知0014もまた、クラウドサービス提供事業者に対し、2026年12月7日までに新たな脆弱性検知・対応(VDR)および脆弱性評価・報告(VER)要件を採用するよう求めており、これはSaaS運用に組み込み可能な継続的スキャン、正規化されたエビデンス収集、機械可読な報告への需要を支えている。
プラットフォーム化とサプライチェーンセキュリティも、ベンダーの拡張余地を形成している。Accentureは2026年6月に、Dragosの過半数株式およびrunZeroとNetRiseの100%株式(合計企業価値約42億1,750万米ドル)を取得する契約を締結したと発表し、OT、資産発見、ファームウェアおよびSBOM指向のリスクにわたるエンドツーエンドの能力を構築するとした。これは、重要インフラおよびソフトウェアサプライチェーン全体における統合的な露出管理への買い手の選好を強化するものである。サイバーリスクポスチャー管理とサードパーティリスク可視化への投資・製品開発もこの方向性をさらに支えており、UpGuardは2026年2月に7,500万米ドルを調達し、AI活用機能とグローバルな市場開拓の取り組みを拡大するとしている。これらを総合すると、クラウド、OT、サプライヤーエコシステム全体にわたって発見、優先付け、修復を結びつける統合的な露出管理への需要が示されている。
セキュリティおよび脆弱性理市場における最近の業界動向
- 2026年7月:IBMとRed Hatは、自動化されたソフトウェアサプライチェーン信頼基盤の構築に焦点を当てた新たな商用オファリングを伴い、Project Lightwellを拡大した。この取り組みは、オープンソースコンポーネント全体にわたるソフトウェア脆弱性の識別、優先付け、修復に重点を置き、スキャンのみのプログラムから運用化された修復への転換を強化している。
- 2026年3月:Qualysは、Enterprise TruRisk Managementオファリング内で、安全な悪用検証と自律的なリスク修復のためのAIエージェントであるAgent Valを発表した。このリリースは、悪用可能性を検証し修復措置を発動するエージェント型ワークフローを強化し、組織がアラート疲労を軽減し、パッチ判断を加速するのを支援する。
- 2025年2月:Qualysは、マネージドサービスプロバイダーがサイバーリスクサービスを拡大するのを支援するため、Managed Risk Operations Center(mROC)パートナーアライアンスを発表した。脆弱性・リスク管理を軸としたパートナー主導の運用モデルを公式化することで、社内にセキュリティ人材を持たない組織による導入拡大を支えている。
セキュリティおよび脆弱性管理市場 レポートの範囲と調査方法論
市場の定義と対象範囲
この市場は、ITアセット、アプリケーション、およびネットワーク全体のセキュリティ脆弱性を発見、評価、優先順位付け、および修正するために使用されるソフトウェアおよび関連サービスを対象としています。収益は、ツールまたはマネージドプログラムが脆弱性評価、パッチ適用、コンフィギュレーションハードニング、および修復追跡に直接使用される場合に計上されます。
スコープの除外事項:スタンドアロンのインシデントレスポンスリテイナーおよび一般的なITアウトソーシングは、脆弱性の発見および修復ワークフローに紐付いていない場合は除外されます。
セグメンテーションの概要
- タイプ別
- 脆弱性評価・レポーティング
- パッチおよび構成管理
- リスクベース脆弱性管理(RBVM)
- コンテナおよびクラウドワークロードスキャニング
- アプリケーションセキュリティテスト
- IoT/OT脆弱性管理
- 展開モード別
- オンプレミス
- クラウド
- 組織規模別
- 大企業
- 中小企業(SME)
- エンドユーザー業種別
- BFSI
- ヘルスケアおよびライフサイエンス
- 政府および防衛
- ITおよび通信
- 製造業および産業
- 小売およびEコマース
- エネルギーおよびユーティリティ
- その他
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- ヨーロッパ
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- その他のヨーロッパ
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- エジプト
- ナイジェリア
- その他のアフリカ
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、需要プールの最初の構造を構築し、地域および業界別の採用に合理的な範囲を設定するために使用されました。国家脆弱性データベース(NVD)、CISAアドバイザリー、NISTガイダンス、ENISAレポート、ITUセキュリティ出版物などの公的および公式ソースタイプを活用しました。これらの参考資料は、脆弱性の量、深刻度のパターン、および政策の方向性を追跡するのに役立ちました。
収益モデルを現実に即したものに保つため、上場企業の開示書類、投資家向けプレゼンテーション、調達発表、業界団体のウェブサイト、および信頼性の高いテクノロジー系メディアからの補足シグナルも活用しました。必要に応じて、企業財務、ニュース、および特許活動を集約する有料サブスクリプションを使用し、特に急速に変化するプロダクトロードマップおよびM&Aの文脈における手動のギャップを削減しました。これらのソースはあくまで例示であり、データ収集、検証、および明確化のために追加の公開参考資料が使用されました。
一次インタビューおよびサーベイ
一次インタビューは、実際に購入・導入されているものと、脆弱性評価、パッチおよびコンフィギュレーション管理、および新しいエクスポージャー管理ワークフロー間での支出のシフトを確認することに重点を置きました。主要地域のセキュリティリーダー、IT運用オーナー、およびサービスデリバリーマネージャーと幅広く対話し、価格の方向性、更新行動、クラウド対オンプレミスの比率などの前提条件を確認・調整しました。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:30% | CXO:14% | アジア太平洋:41% |
| 中位層:56% | 部門・ユニットリーダー:39% | 欧州・中東・アフリカ:37% |
| 小規模プレイヤー:14% | マネージャー:47% | 南北アメリカ:22% |
市場規模算定と予測
規模算定は、セキュリティ支出プールを地域別に再構築し、採用および普及指標を用いて脆弱性管理のユースケースでフィルタリングするトップダウンの構築から開始しました。需要プールを設定した後、展開タイプ別のサンプル価格帯、典型的なシートまたはアセットカバレッジ範囲、ミッドマーケットの取引規模に関するチャネルフィードバックなど、選択的なボトムアップの近似値を使用して合計値のサニティチェックを行いました。
インプットは、観察可能な購買行動に結びつき、毎年更新できるものを選択しました。この市場では、報告された脆弱性の量と深刻度の分布、エンタープライズのクラウド移行の強度、規制上の圧力と監査活動、パッチ適用頻度の期待値、および業界別のマネージドセキュリティサービスの採用などの指標を活用しました。データが不均一な場合、例えば小規模プロバイダーの収益開示においては、保守的な範囲でギャップを処理し、顧客構成と平均契約プロファイルに関するインタビューフィードバックを用いて絞り込みました。
予測については、シナリオ分析を使用し、一次回答者が合意した少数のドライバー(侵害およびエクスポージャーへの懸念、修復における自動化ニーズ、継続的な可視性へのシフトなど)を通じて成長を説明できるようにしました。最終的な時系列は、モデル化されたドライバーと年ごとに照合され、カーブが過度に滑らかになるのではなく現実的なものとなるよう確認されました。
データ検証と更新サイクル
アウトプットは複数の独立したシグナルによるトライアンギュレーションを用いて確認され、承認前に地域およびセグメントレベルで分散がレビューされます。値が乖離しているように見える場合は、採用率、価格の推移、クラウド比率など、ギャップを引き起こす一般的な前提条件を再検討し、関連する回答者への迅速な再コンタクトを実施します。
計算ロジック、単位の一貫性、および通貨処理が検証されるよう、複数ステップのアナリストレビューを採用しています。レポートは年次で更新され、大規模な規制変更やエクスプロイト活動の急激な変化など、主要なイベントが支出に実質的な影響を与える場合には中間更新が行われます。納品前に最終チェックを実施し、最新の公開リリースがモデルに反映されていることを確認します。
Mordor Intelligenceのセキュリティおよび脆弱性管理市場規模と他の公表推計との比較
セキュリティおよび脆弱性管理の公表市場規模は、同じトピックをカバーしているように見えても異なって見える場合があります。これは、企業によって異なるツールカテゴリーを計上したり、異なる基準年を使用したり、異なる価格拡大パスを想定したりするためです。また、サービスを広く計上する場合、例えば無関係なセキュリティオペレーション業務を同じ支出バケットにまとめる場合にも差異が生じます。
脆弱性ワークフロー収益をタイプおよび展開別に追跡し、通貨タイミングおよびセグメントミックスのチェックを更新ることで、Mordor Intelligenceは2026年の規模を、隣接するサイバーセキュリティ支出を緩やかにグループ化するのではなく、評価、パッチ適用、および修復のために直接購入されるものに合わせて維持しています。残りのギャップは通常、エクスポージャー管理プラットフォームの扱い方、マネージドサービスが脆弱性業務のみに限定されているかどうか、およびクラウド移行が顧客あたりの価格をどの程度積極的に引き上げると想定されているかによって生じます。
ベンチマーク比較
| ソース | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 178.2 ビリオン 米ドル(2026年) | |
| グローバルコンサルタンシーA | 179.0 ビリオン 米ドル(2025年) | 2025年を基準年として使用しており、より広範なセキュリティプログラム全体のプラットフォーム支出を脆弱性管理の一部として扱う可能性があり、ワークフローのみの境界と比較して開始値が高くなる場合があります。 |
| 業界リサーチグループB | 176.3 ビリオン 米ドル(2025年) | 2024年のベースラインと2025年の予測を基準とし、クラウド展開に対して異なる価格推移を適用する可能性があり、セグメントラベルが類似して見えても曲線がシフトします。 |
表の差異は主に年度の整合性と支出バケット内で何が計上されるかによって説明され、特にバンドルされたプラットフォームおよびサービスプログラムにおいて顕著です。明確な包含事項、再現可能なフィルター、および採用と価格シグナルに紐付いたチェックにより、推計は更新が実用的で、観察可能なドライバーへの遡及が容易な状態に保たれています。
レポートで回答される主要な質問
セキュリティおよび脆弱性管理市場の現在の規模と2031年の展望は?
セキュリティおよび脆弱性管理市場は2026年に177億8,000万米ドルと評価されており、2031年までに242億7,000万米ドルに達すると予測されています。
最も急速に拡大している製品セグメントはどれですか?
リスクベース脆弱性管理は、組織が件数ではなく実際の悪用可能性によって脆弱性を優先するため、CAGR 6.85%で成長しています。
アジア太平洋が最も高い成長機会を提供する理由は何ですか?
急速なデジタルトランスフォーメーションとオーストラリアのサイバーセキュリティ法2024などの新しい規制がサイバーセキュリティ予算を年間12.8%引き上げ、CAGR 7.21%を生み出しています。
脆弱性ツールのクラウド展開を推進する要因は何ですか?
エージェントレススキャニング、弾力的なスケーリング、メンテナンスコストの削減により、重要なデータをオンプレミスに保持する規制対象セクターにとってもSaaSモデルが魅力的になっています。
規制は購買決定にどのような影響を与えますか?
ヨーロッパのNIS2や米国のCMCC 2.0などのフレームワークは多額の罰金を課しており、企業は継続的な脆弱性管理プラットフォームを採用せざるを得なくなっています。
市場でベンダー統合は見られますか?
はい。大企業の4分の3がツール数の削減を目指しており、Tenable-Vulcan CyberやWiz-Dazzなどの買収が継続的な統合を確認しています。