
Taille et parts du marché des logiciels de chiffrement
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 22.81 Milliards de dollars |
| Taille du Marché (2031) | 51.32 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 17.60 % |
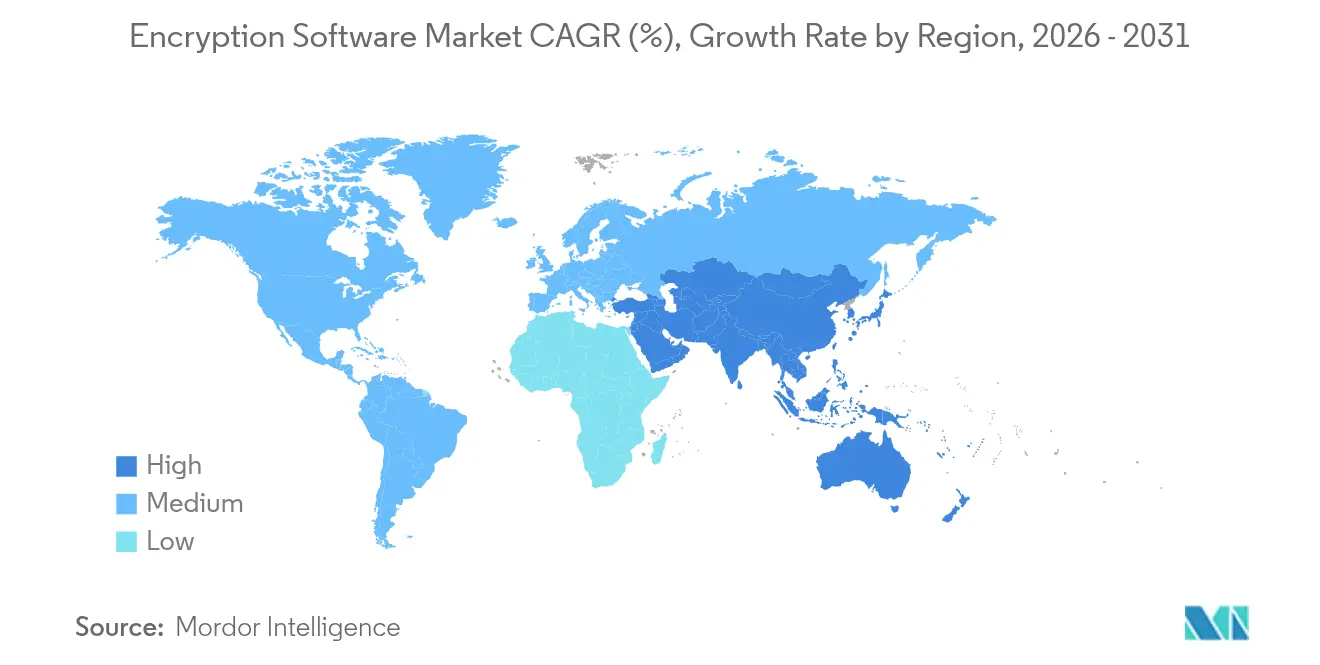
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
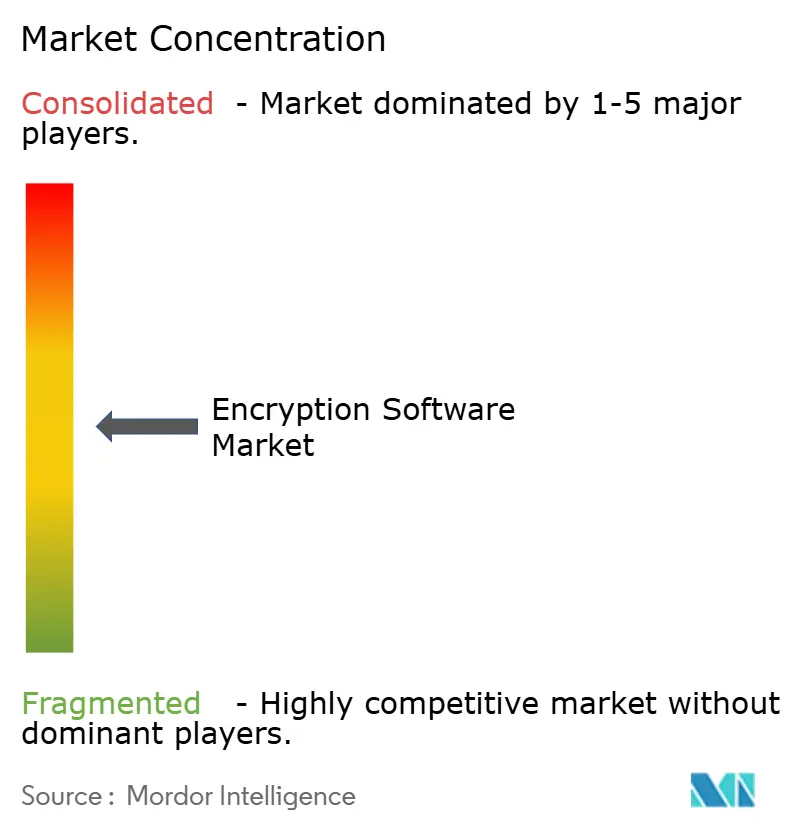
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des logiciels de chiffrement par Mordor Intelligence
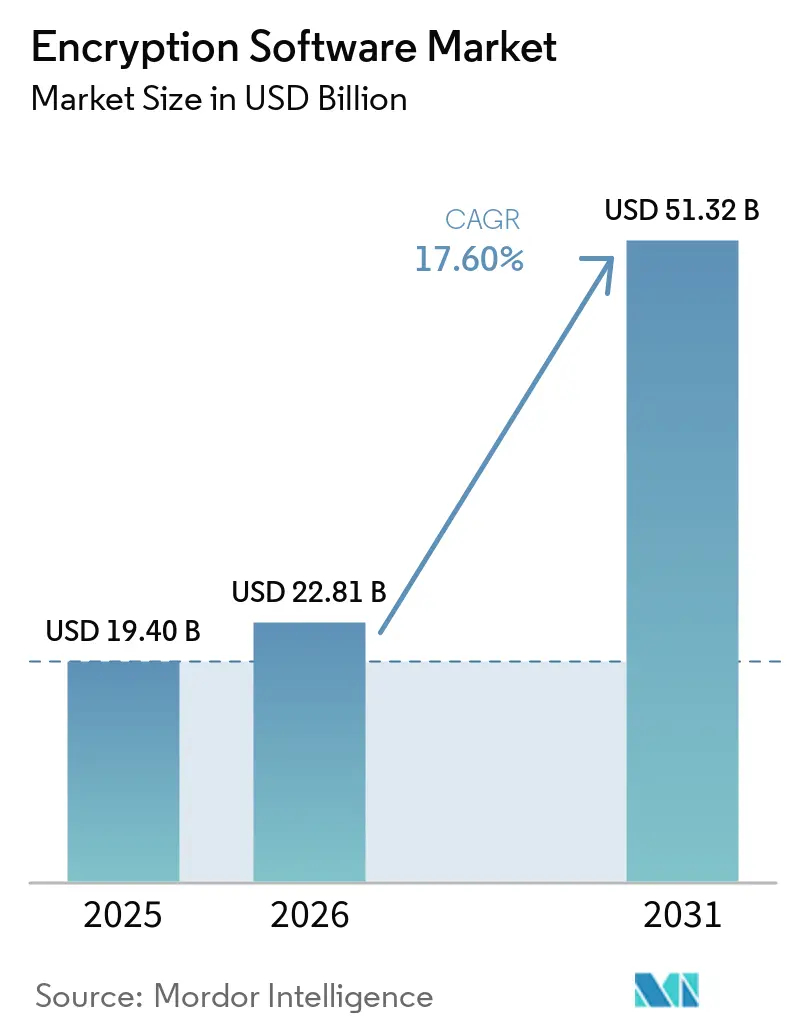
La taille du marché des logiciels de chiffrement a été évaluée à 19,4 milliards USD en 2025 et devrait croître de 22,81 milliards USD en 2026 pour atteindre 51,32 milliards USD d'ici 2031, à un TCAC de 17,6 % durant la période de prévision (2026-2031). L'adoption rapide fait suite à la publication en août 2024 des trois premiers standards de cryptographie post-quantique (PQC) du NIST et à une échéance fédérale de 2035 pour la mise en œuvre de la PQC, qui, ensemble, réduisent le risque lié aux décisions d'approvisionnement et débloquent des allocations budgétaires.[1] Les entreprises intègrent le chiffrement dans les cadres zéro confiance mandatés par le décret exécutif américain 14028, tandis que la main-d'œuvre hybride permanente favorise les modèles de déploiement natifs du cloud et la gestion distribuée des clés. La concurrence s'intensifie alors que les fournisseurs de sécurité établis rivalisent avec les start-ups de cryptographie quantique, les acquisitions comblant les lacunes de capacités et l'intégration de plateformes s'imposant comme un facteur de différenciation clé. La montée en puissance de l'Asie-Pacifique, l'urgence réglementaire du secteur de la santé et le passage d'une protection périmétrique à une protection centrée sur les données renforcent les opportunités d'expansion soutenue sur le marché des logiciels de chiffrement.
Points clés du rapport
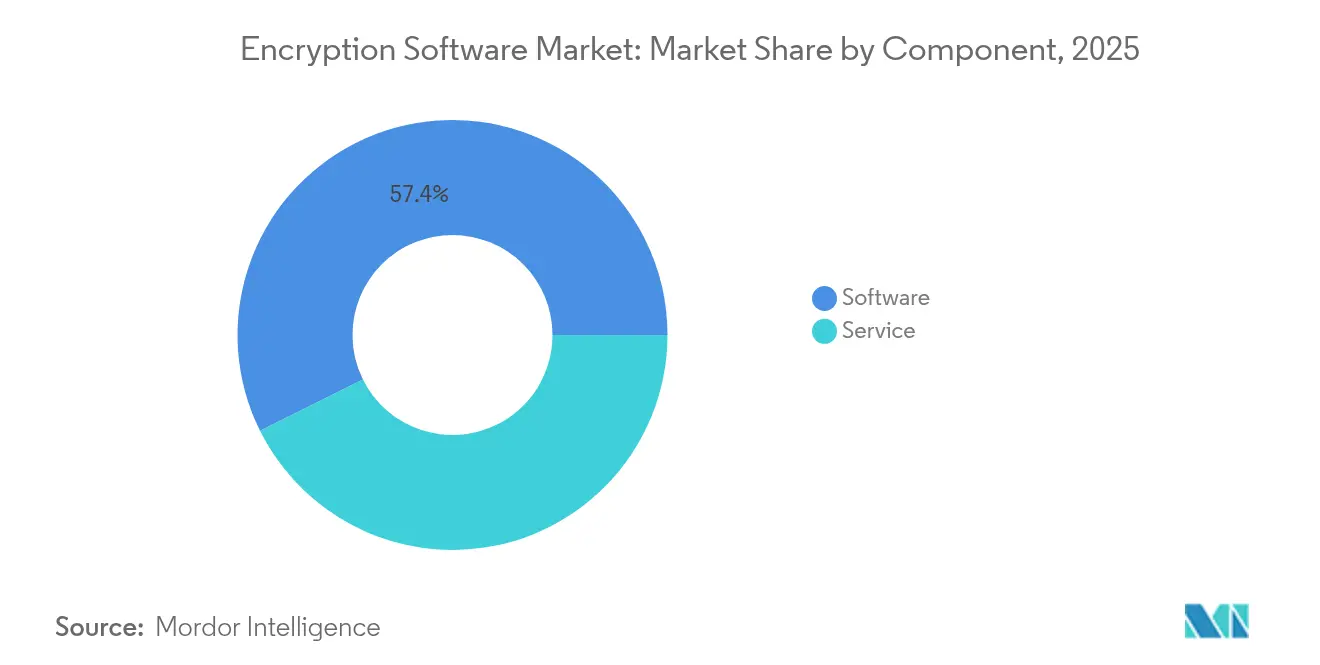
- Par composant, les logiciels ont maintenu 57,35 % de la part de marché des logiciels de chiffrement en 2025, tandis que les services devraient connaître la croissance la plus rapide à un TCAC de 20,6 % jusqu'en 2031.
- Par modèle de déploiement, le déploiement sur site détenait 61,28 % de la taille du marché des logiciels de chiffrement en 2025 ; le déploiement cloud devrait se développer à un TCAC de 24,07 % jusqu'en 2031.
- Par fonction, le chiffrement de disque représentait 32,85 % de la taille du marché des logiciels de chiffrement en 2025 ; le chiffrement cloud progresse à un TCAC de 26,85 %.
- Par secteur, le BFSI était en tête avec une part de revenus de 29,40 % en 2025, tandis que le secteur de la santé devrait progresser à un TCAC de 20,55 %.
- Par zone géographique, l'Amérique du Nord a capturé 42,60 % de la part de marché des logiciels de chiffrement en 2025 ; l'Asie-Pacifique devrait progresser à un TCAC de 19,78 %.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse d'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Réglementations strictes de protection des données | +4.2% | Mondial ; UE et États-Unis en tête | Moyen terme (2-4 ans) |
| Augmentation des cyberattaques sur les charges de travail cloud | +3.8% | Amérique du Nord et Asie-Pacifique | Court terme (≤ 2 ans) |
| Besoins liés au télétravail et au travail hybride | +3.1% | Amérique du Nord, UE | Moyen terme (2-4 ans) |
| Adoption du chiffrement homomorphe | +2.4% | Amérique du Nord, UE | Long terme (≥ 4 ans) |
| Projets pilotes de résistance quantique | +2.1% | États-Unis et alliés | Long terme (≥ 4 ans) |
| Racine de confiance matérielle pour l'IoT | +1.6% | Pôles d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Réglementations strictes de protection des données
Les régulateurs mondiaux imposent désormais des mandats de chiffrement proactifs qui intègrent la sécurité dans l'infrastructure numérique plutôt que de la traiter comme un simple exercice de conformité. Le Bureau du commissaire à l'information du Royaume-Uni a mis à jour ses directives en mai 2025, imposant une surveillance de la robustesse algorithmique qui oriente directement les décisions d'approvisionnement. Aux États-Unis, la certification du modèle de maturité en cybersécurité 2.0 oblige les contractants à chiffrer les informations non classifiées contrôlées en transit et au repos, élargissant le marché adressable des logiciels de chiffrement parmi les fournisseurs fédéraux.[2] L'initiative de fraude civile en cybersécurité du Département de la Justice alourdit les pénalités financières en cas de non-conformité, faisant du chiffrement un impératif de gestion des risques matériels. Les institutions financières supervisant 23 000 milliards USD d'actifs font face à des mandats croisés GLBA, SOX et PCI-DSS, chacun spécifiant des exigences de chiffrement, renforçant l'adoption multicouche dans les systèmes front-office, middle-office et back-office. Ensemble, ces statuts contribuent à une hausse de 4,2 % du TCAC prévu.
Augmentation du volume et de la sophistication des cyberattaques sur les charges de travail cloud
Les attaques sont passées du vol de données opportuniste à des campagnes systématiques de type « collecter maintenant, déchiffrer plus tard » qui stockent des ensembles de données chiffrées pour un déchiffrement quantique futur. L'Évaluation nationale des cybermenaces 2025-2026 du Canada signale des acteurs parrainés par des États qui intensifient des campagnes assistées par intelligence artificielle ciblant les infrastructures critiques.[4] Les entreprises répondent par des stratégies de défense en profondeur combinant plusieurs protocoles de chiffrement et des hiérarchies de clés unifiées. Le TCAC de 27,6 % du chiffrement cloud reflète l'urgence de protéger les charges de travail multi-locataires alors que les rançongiciels évoluent vers des attaques à double et triple extorsion. Par conséquent, le chiffrement devient le dernier bouclier une fois que les défenses périmétriques tombent, stimulant la demande de solutions intégrées dans les environnements hybrides.
Le télétravail et le travail hybride stimulent la demande de chiffrement au niveau des terminaux
Le travail distribué dissout les périmètres fixes, imposant le chiffrement sur chaque terminal. Les PME, en particulier, citent les préoccupations relatives à la sécurité et à la confidentialité parmi les principaux obstacles à l'adoption du cloud, suscitant une demande d'outils de chiffrement conviviaux. La culture du BYOD (apportez votre propre appareil) élargit la diversité des terminaux, nécessitant des solutions de chiffrement fonctionnant indépendamment du propriétaire ou du contexte réseau. Les politiques zéro confiance traitent chaque appareil comme potentiellement compromis, rendant le chiffrement au niveau des terminaux incontournable. Le secteur de la santé en est un exemple frappant : 92 % des prestataires utilisent désormais le TLS pour les flux de données et 87 % disposent d'une authentification multifacteur pour sécuriser les dossiers de santé électroniques à distance. Cette tendance favorise une progression régulière de la protection unifiée des données au repos et en transit.
Adoption du chiffrement homomorphe dans les analyses préservant la confidentialité
Le chiffrement homomorphe passe de la théorie académique aux projets pilotes en entreprise, permettant d'effectuer des analyses sur des données chiffrées sans exposer le texte en clair. Les banques appliquent cette technologie à des algorithmes de détection de fraude couvrant plusieurs établissements, préservant la confidentialité des clients tout en améliorant les modèles de risque. Les groupes de recherche en santé réalisent des études génomiques fédérées entre hôpitaux sans divulguer les données des patients. Les obstacles de performance diminuent grâce à l'accélération matérielle et aux améliorations algorithmiques, rendant le calcul chiffré en temps réel réalisable pour les analyses dans les technologies publicitaires dans le cadre de l'évolution des lois sur la confidentialité. Les fournisseurs cloud proposent désormais le chiffrement homomorphe comme service géré, abaissant les barrières à l'entrée pour les entreprises manquant de compétences cryptographiques approfondies.
Analyse d'impact des freins*
| Frein | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| TCO élevé du chiffrement intégral de disque à grande échelle | −2.8% | Mondial ; PME les plus touchées | Court terme (≤ 2 ans) |
| Prolifération des outils open source et piratés | −1.9% | Asie-Pacifique et marchés émergents | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
TCO élevé du chiffrement intégral de disque à l'échelle des entreprises
Le coût total de possession englobe non seulement les licences, mais aussi les mises à niveau matérielles, la surcharge de performance et le personnel spécialisé. Les algorithmes post-quantiques peuvent imposer une surcharge de traitement de 10 à 30 %, forçant des cycles de renouvellement d'infrastructure. La gestion des clés entraîne des dépenses d'investissement supplémentaires pour les modules de sécurité matériels et les réseaux séparés. Les budgets annuels de gestion des clés en entreprise peuvent aller de 500 000 à 2 millions USD, dépassant les frais de licence logicielle. Dans les environnements sensibles à la latence, comme le trading à haute fréquence, même des délais de quelques microsecondes se traduisent par des pertes de revenus, nécessitant une accélération matérielle coûteuse. Les PME disposant de budgets limités retardent donc ou réduisent les déploiements de chiffrement généralisés, réduisant le TCAC de 2,8 %.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les services progressent fortement lors de la transition post-quantiqueLes services sont actuellement en retrait par rapport aux logiciels, mais enregistrent la progression la plus forte alors que les entreprises font face à l'horizon de conformité PQC de 2035. La taille du marché des logiciels de chiffrement attribuée aux services progressera à un TCAC de 20,6 %, portée par la demande d'inventaires d'actifs cryptographiques, de feuilles de route de migration algorithmique et de supervision du cycle de vie des clés gérées. Les agences fédérales allouent environ 7 milliards USD aux services de transition PQC — un indicateur des retombées en matière de conseil. Les logiciels sécurisent toujours des revenus récurrents via des abonnements, mais la complexité croissante favorise les offres gérées clés en main, notamment dans la santé et la finance où l'expertise certifiée et la conformité continue sont obligatoires.
Parallèlement, les éditeurs de logiciels intègrent des outils de migration automatisés, incitant les fournisseurs à regrouper des services de conseil pour une valeur différenciée. Cette double source de revenus — licence plus services — renforce la fidélisation des clients, notamment là où l'intégration de plateformes minimise les frictions opérationnelles. Plus de 60 % des nouveaux contrats conclus en 2025 combinent des licences logicielles avec des packages de services professionnels couvrant la découverte, la remédiation et la validation d'architectures prêtes pour la PQC. Par conséquent, les partenariats entre éditeurs de logiciels et intégrateurs de systèmes mondiaux se multiplient, aidant les deux parties à monétiser le virage quantique au sein du marché des logiciels de chiffrement.

Par modèle de déploiement :
le chiffrement cloud s'accélèreMalgré le fait que les déploiements sur site représentent 61,28 % de la taille du marché des logiciels de chiffrement en 2025, le chiffrement cloud progresse le plus rapidement à un TCAC de 24,07 %, porté par les architectures hybrides et les mandats fédéraux axés sur le cloud. Les agences gouvernementales mettant en œuvre des cadres zéro confiance nécessitent une gestion des clés évolutive couvrant les environnements cloud public, privé et multi-cloud. Les petites et moyennes entreprises préfèrent les abonnements cloud pour éviter les dépenses d'investissement et accéder à une sécurité de niveau entreprise à la demande, s'alignant sur les gains d'efficacité opérationnelle notés dans 82 % des études sur les PME.
Les solutions sur site conservent leur attrait lorsque la souveraineté des données ou les exigences de latence ultra-faible prévalent, comme pour les charges de travail bancaires réglementées et les plateformes de trading à haute fréquence. Pourtant, les fournisseurs cloud proposent désormais le module de sécurité matériel en tant que service et des enclaves d'informatique confidentielle, érodant les objections traditionnelles à la garde des clés hors site. Le chiffrement natif du cloud permet une propagation rapide des politiques dans les conteneurs et les fonctions sans serveur, autrement difficiles à couvrir avec le chiffrement de disque traditionnel. Par conséquent, le marché des logiciels de chiffrement connaît une orientation séculaire vers des modèles SaaS flexibles, tandis que l'adoption hybride garantit que les outils sur site restent pertinents, bien qu'à un rythme de croissance plus lent.
Par taille d'entreprise :
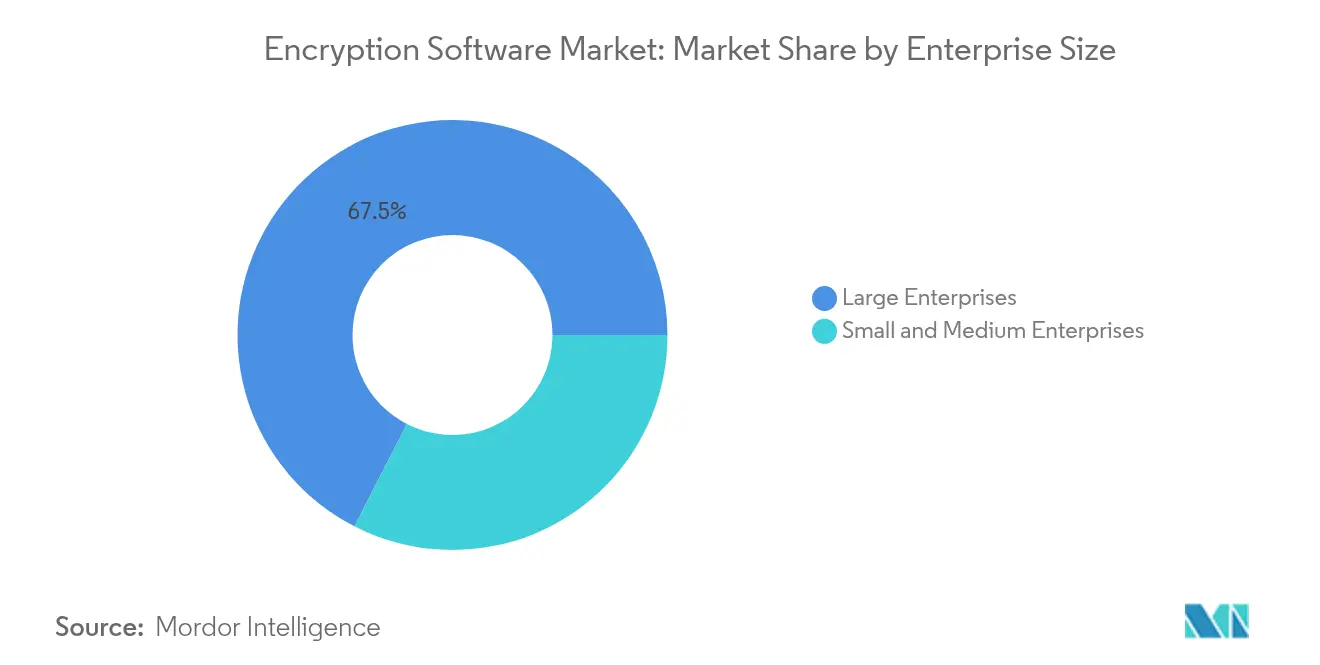
les PME adoptent le chiffrement axé sur le cloudLes grandes entreprises détiennent 67,46 % de la part des revenus, reflétant des déploiements multicouches complexes et de lourdes obligations de conformité. Néanmoins, les PME constituent le segment à la croissance la plus rapide avec un TCAC de 22,5 %, portées par des services cloud conviviaux qui abstraient la complexité cryptographique. Les PME interrogées citent le hameçonnage, les rançongiciels et les abus internes comme principales menaces, le chiffrement étant cité parmi les mesures de protection préférées pour honorer les engagements de confiance des clients.
Cependant, les lacunes en matière de coûts et de compétences persistent. Les fournisseurs regroupent donc le chiffrement avec la détection et la réponse gérées, automatisant la rotation des clés et les rapports d'audit. Les éditeurs ciblant le canal PME mettent l'accent sur l'intégration rapide, la tarification par abonnement et les modèles de conformité alignés sur PCI-DSS et HIPAA. Pendant ce temps, les grandes entreprises pilotent des projets d'intégration personnalisés qui intègrent le chiffrement dans les environnements ERP existants et les entrepôts de données, en s'appuyant sur les services professionnels des fournisseurs à grande échelle. La demande à deux vitesses souligne pourquoi l'étendue du portefeuille — des SaaS d'entrée de gamme aux modules sur site sur mesure — reste essentielle pour conquérir des parts sur le marché des logiciels de chiffrement.
Par fonction :
le chiffrement cloud mène l'innovationLe chiffrement de disque continue de dominer les revenus à 32,85 %, mais sa part s'érodera à mesure que les organisations se tournent vers le cloud. Le chiffrement spécifique au cloud devrait dépasser toutes les autres fonctions à un TCAC de 26,85 %, porté par les charges de travail conteneurisées et le besoin d'une protection granulaire centrée sur les données. Le chiffrement des communications soutient le travail à distance, tandis que le chiffrement de base de données progresse régulièrement sous les mandats zéro confiance. Les fournisseurs regroupent de plus en plus les capacités multifonctions sous un plan de gestion unifié, réduisant la prolifération des consoles et facilitant les audits de conformité.
Les modules émergents de chiffrement homomorphe et de calcul multipartite sécurisé étendent la portée fonctionnelle, permettant aux utilisateurs de traiter des ensembles de données chiffrées sans les déchiffrer. La demande est la plus forte dans les analyses réglementées — notation de fraude, recherche collaborative en santé — où la sensibilité des données exclut le partage en texte clair. Par conséquent, les pipelines de R&D se concentrent sur l'optimisation des performances pour rendre le chiffrement avancé pratique pour les cas d'utilisation intensifs en latence, consolidant la diversification au niveau des fonctions comme catalyseur de croissance au sein du marché des logiciels de chiffrement.
Par secteur industriel :
le secteur de la santé stimule la conformité réglementaireLe BFSI conserve la plus grande part de portefeuille, mais le secteur de la santé enregistre la trajectoire la plus élevée à un TCAC de 20,55 %. Les révisions de la loi HIPAA et l'expansion de la télémédecine exigent une protection de bout en bout des informations de santé électroniques, portant l'adoption du TLS à 92 % et l'utilisation de l'authentification multifacteur à 87 % au sein des réseaux de prestataires. Les hôpitaux se tournent également vers le chiffrement homomorphe pour la recherche multi-institutionnelle en génomique et en découverte de médicaments, préservant la confidentialité des patients tout en permettant des analyses à grande échelle.
L'adoption par les gouvernements augmente parallèlement aux mandats PQC, tandis que les secteurs des technologies de l'information et des télécommunications ouvrent la voie au chiffrement de la périphérie vers le cloud pour le déploiement de la 5G. Le commerce de détail et l'éducation affichent une adoption régulière à mesure que le commerce électronique et les canaux d'apprentissage numérique élargissent les surfaces d'attaque. La demande sectorielle s'aligne donc sur la charge réglementaire et la vélocité de la transformation numérique, et non sur le besoin fondamental de confidentialité, soulignant un élargissement du bassin d'opportunités pour les fournisseurs sur le marché des logiciels de chiffrement.
Analyse géographique
Marché des Logiciels de Chiffrement en Amérique du Nord
L'Amérique du Nord est en tête avec une part de marché de 42,60 %, renforcée par l'adoption précoce du modèle zéro confiance et un écosystème de fournisseurs solide. La région bénéficie de la Stratégie nationale quantique, qui alloue 360 millions CAD (267 millions USD) à la R&D en cryptographie post-quantique et vise à déployer un réseau de communication quantique sécurisé. Les législatures des États sont tout aussi actives, avec 75 projets de loi sur la cybersécurité adoptés en 2024 seulement, stimulant les achats de solutions de chiffrement dans le secteur public.
Marché des Logiciels de Chiffrement en APAC et en Europe
L'APAC, progressant à un CAGR de 19,78 %, reflète la numérisation rapide dans les secteurs de la fabrication, de la finance et de la santé, ainsi que l'accélération des cadres réglementaires au Japon, en Corée du Sud et à Singapour. La domination de la région dans le domaine des semi-conducteurs favorise les expéditions de matériel à racine de confiance, mais révèle également une fragilité des chaînes d'approvisionnement, suscitant un intérêt pour le chiffrement purement logiciel qui atténue les pénuries de composants. L'Europe progresse à un rythme régulier sous l'impulsion de la conformité au RGPD et des nouvelles directives du Royaume-Uni qui mettent l'accent sur la gouvernance de la robustesse algorithmique, renforçant le rôle du chiffrement dans la souveraineté numérique. Collectivement, ces tendances dessinent un paysage géographique où le leadership en matière de politique, de chaînes d'approvisionnement et d'adoption du cloud détermine la dynamique régionale au sein du marché des logiciels de chiffrement.
La trajectoire de l'Europe s'aligne sur les priorités de localisation des données et de protection de la vie privée. Le regain d'intérêt pour le chiffrement homomorphe facilite l'analyse transfrontalière sans enfreindre le RGPD. Les États membres coordonnent des projets pilotes à sécurité quantique pour protéger les infrastructures critiques, stimulant ainsi les achats de passerelles de messagerie et de VPN compatibles PQC. Les fournisseurs de solutions de chiffrement des e-mails se concentrent également sur le développement de solutions intégrant des technologies de pointe afin de réduire les risques de sécurité pour les acteurs du secteur BFSI. Le Brexit impose une complexité dans les transferts de données, rendant le chiffrement indispensable pour le commerce entre le Royaume-Uni et l'UE. La fragmentation des réglementations nationales crée des opportunités pour les fournisseurs proposant une gestion des clés sensible aux politiques, capable de s'adapter à des règles de conservation et de divulgation différentes.
Paysage réglementaire
L'environnement réglementaire se durcit autour des exigences de cryptographie résistante au quantique et sécurisée dès la conception. En août 2024, le NIST a publié les premières normes de cryptographie post-quantique (FIPS 203, 204 et 205), fournissant des référentiels de qualité pour les achats destinés aux fournisseurs et aux acheteurs. En juin 2026, un décret présidentiel américain a ordonné la transition des systèmes d'information fédéraux vers les normes PQC approuvées par le NIST, et a également tracé une voie pour intégrer la conformité PQC dans la Federal Acquisition Regulation d'ici 2030. Le mémorandum OMB M-26-15 (juin 2026) a ensuite formalisé un programme de migration multi-phases pour les agences civiles s'étalant de 2026 à 2035, incluant une échéance au 22 octobre 2026 pour que les agences soumettent leurs plans de migration PQC. Ce calendrier devrait accroître la demande pour l'inventaire cryptographique, l'agilité algorithmique et les outils de migration au sein des écosystèmes fédéraux et fournisseurs.
En Europe, le Cyber Resilience Act (règlement (UE) 2024/2847, adopté en octobre 2024) élargit les obligations pour les produits comportant des éléments numériques afin de protéger la confidentialité et l'intégrité au moyen de mécanismes cryptographiques à la pointe de la technologie. Il fait passer la conformité de contrôles ponctuels à une ingénierie de sécurité tout au long du cycle de vie. Parallèlement à ces exigences, le NIST a continué à maintenir ses directives cryptographiques fondamentales, notamment un appel à commentaires en juin 2026 sur les révisions du SP 800-38D (GCM/GMAC) et un projet de décembre 2025 du SP 800-57 Rev. 6 intégrant de nouveaux algorithmes PQC et des directives actualisées de gestion des clés. Cela soutient un rythme constant d'évolution des normes que les fournisseurs doivent suivre pour la validation et la préparation aux audits.
Paysage concurrentiel
Le chiffrement reste un domaine modérément fragmenté où les géants établis et les spécialistes agiles s'affrontent. IBM, Microsoft et Broadcom s'appuient sur leurs bases de clientèle existantes et leurs larges suites de sécurité, en vendant des modules de chiffrement complétés par des offres cloud, d'identité et d'analytique. Des start-ups spécialisées dans le quantique, telles qu'Arqit, développent une propriété intellectuelle différenciée sur des protocoles d'accord de clé symétrique, attirant l'intérêt des clients de la défense et des télécommunications. Les dépôts de brevets autour des algorithmes PQC hybrides et des canaux de communication sécurisés quantiques soulignent les barrières à l'entrée croissantes.
La dynamique des acquisitions reflète des lacunes stratégiques : l'achat en mai 2025 par Arqit de la technologie de visibilité du chiffrement d'Ampliphae renforce son portefeuille de sécurité quantique. NetSfere a lancé la première plateforme de communication d'entreprise prête pour le ML-KEM 1024, ciblant les secteurs réglementés avec une compatibilité PQC immédiate. Les fournisseurs se font désormais concurrence sur l'intégration de plateformes — orchestration unifiée des clés dans les environnements SaaS, IaaS et sur site — plutôt que sur des solutions ponctuelles isolées. Les modèles spécifiques aux secteurs pour HIPAA, PCI-DSS et CJIS renforcent les propositions de valeur, notamment pour les PME recherchant une conformité clés en main. L'automatisation des politiques pilotée par intelligence artificielle différencie davantage les offres en réduisant la charge opérationnelle et en répondant au frein du TCO élevé qui pèse sur le marché des logiciels de chiffrement.
La consolidation est attendue alors que les acteurs établis aux trésoreries abondantes acquièrent des innovateurs algorithmiques pour accélérer leurs portefeuilles PQC. Dans le même temps, les communautés open source font pression sur les prix des composants banalisés, incitant les fournisseurs premium à renforcer leurs services gérés et leur expertise réglementaire. Le succès dépend de la capacité à offrir une gestion complète du cycle de vie du chiffrement — de la découverte et de l'inventaire à la migration et à l'audit continu — sur des parcs clients hétérogènes.
Leaders du secteur des logiciels de chiffrement
-
IBM
-
Microsoft
-
Broadcom Inc.
-
Sophos Ltd.
-
Thales
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Logiciels de Chiffrement Entreprises couvertes dans ce rapport
- IBM
- Microsoft
- Broadcom Inc. (Symantec)
- Sophos Ltd.
- Thales
- McAfee LLC
- Trend Micro Incorporated
- Dell Inc.
- Check Point Software Technologies Ltd.
- Micro Focus International plc
- Cisco Systems, Inc.
- Proofpoint Inc.
- WinMagic Inc.
- ESET spol. s r.o.
- F-Secure Corporation
- Amazon Web Services Inc.
- VMware Inc.
- Fortinet Inc.
- Oracle Corporation
- Google LLC
Opportunités de marché et perspectives d'avenir
Les programmes de migration PQC créent un espace vierge pour les capacités d'agilité cryptographique, de découverte et de remédiation permettant aux organisations d'exploiter des piles mixtes classiques et PQC tout en préservant la compatibilité. Le décret présidentiel de juin 2026 sur la sécurisation de la nation contre les attaques cryptographiques avancées, ainsi que le mémorandum OMB M-26-15 et son échéance du 22 octobre 2026 pour la soumission des plans de migration PQC fédéraux, dopent la demande à court terme pour des outils automatisant les inventaires d'actifs cryptographiques, cartographiant les dépendances entre applications et terminaux, et soutenant des transitions algorithmiques pilotées par des politiques. Les fournisseurs disposent également d'une cible croissante pour des contrôles prêts pour la conformité, tels que des rapports standardisés, la gouvernance du cycle de vie des clés et des feuilles de route de migration, destinés aux sous-traitants fédéraux et aux opérateurs réglementés adjacents.
Dans le même temps, les barrières de mise en œuvre s'amenuisent à mesure que les capacités PQC intègrent les plateformes grand public et les outils de développement. Microsoft a intégré un échange de clés hybride configurable PQC (ML-KEM) dans la pile Windows TLS/Schannel via les mises à jour de juillet 2026, et OpenSSH a ajouté un support expérimental de signature composite post-quantique dans la version 10.4 (juillet 2026). Cela élargit l'ensemble des terminaux et des couches de communications sécurisées pouvant être mis à niveau sans intégration cryptographique sur mesure. Dans la sécurité embarquée, GlobalPlatform a lancé Pavona (mai 2026), une distribution silicium open-source avec des composants PQC de qualité production et des designs de référence pour les puces de racine de confiance, ce qui soutient des cas d'usage supplémentaires pour les appareils et l'IoT nécessitant un chiffrement ancré dans un matériel de confiance tout en restant aligné sur les normes.
Développements industriels récents dans Marché des Logiciels de Chiffrement
- Juillet 2026 : Microsoft a livré des mises à jour Windows intégrant un échange de clés hybride post-quantique configurable (ML-KEM) dans la pile Windows TLS/Schannel. Cela fait passer le PQC de bibliothèques optionnelles à une couche de protocole d'entreprise par défaut, accélérant les tests de compatibilité et créant une demande dérivée pour des contrôles de gestion des clés et de politique couvrant les terminaux, serveurs et applications.
- Mai 2026 : Syncsort (Precisely) a annoncé l'acquisition des produits de chiffrement, de tokenisation et d'authentification IBM i de Townsend Security, ainsi qu'un partenariat autour d'Alliance Key Manager. Cet accord consolide les capacités de protection des données autour des parcs IBM i et renforce le positionnement du fournisseur dans les environnements réglementés exigeant un contrôle centralisé des clés et une gouvernance prête pour l'audit.
- Octobre 2024 : IBM a introduit l'IBM Guardium Data Security Center avec des capacités étendues couvrant la sécurité des données et la préparation résistante au quantique. Cette approche par plateforme soutient une visibilité et un contrôle unifiés sur des actifs disparates de chiffrement et de protection des données, en phase avec la demande des entreprises pour une gestion consolidée alors que les normes cryptographiques et les exigences de conformité évoluent.
Marché des Logiciels de Chiffrement Portée du rapport et méthodologie de recherche
Définition et Périmètre du Marché
Dans ce rapport, nous définissons le marché des logiciels de chiffrement comme les revenus générés par les outils logiciels qui chiffrent les données au repos, en transit ou en cours d'utilisation sur les terminaux, les serveurs, les réseaux et les environnements cloud. Il inclut les revenus de licences et d'abonnements liés au chiffrement et aux capacités de gestion des clés associées, vendus aux utilisateurs finaux.
Exclusions du périmètre : Nous excluons de ce dimensionnement de marché les modules matériels autonomes, les missions de conseil exclusivement, ainsi que les frais de services de sécurité gérés.
Aperçu de la Segmentation
- Par composant
- Logiciel
- Service
- Par modèle de déploiement
- Sur site
- Cloud
- Par taille d'entreprise
- Grandes entreprises
- Petites et moyennes entreprises
- Par fonction
- Chiffrement de disque
- Chiffrement des communications
- Chiffrement de fichiers/dossiers
- Chiffrement cloud
- Chiffrement de base de données
- Par secteur industriel
- Technologies de l'information et télécommunications
- BFSI
- Santé
- Gouvernement
- Commerce de détail
- Éducation
- Autres
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Royaume-Uni
- Allemagne
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigeria
- Égypte
- Reste de l'Afrique
- Amérique du Nord
Sources de Données, Dimensionnement du Marché et Validation
Recherche Documentaire
Nous commençons par cartographier la demande en matière de chiffrement à partir de signaux publics mesurables, puis nous la relions aux rapports de revenus côté fournisseurs. Pour ce faire, nous utilisons des sources publiques telles que les publications du NIST sur les normes de cryptographie, les orientations de l'ENISA sur les contrôles de cybersécurité, et les données du NIST NVD sur les schémas de vulnérabilités qui déclenchent souvent des mises à niveau du chiffrement. Nous nous référons également aux références réglementaires et politiques qui influencent l'adoption, notamment les documents relatifs au RGPD, ainsi qu'aux orientations sectorielles telles que celles du FFIEC concernant les attentes en matière de sécurité financière.
Pour transformer ce contexte en un modèle de marché utilisable, nous examinons les rapports annuels des entreprises, les retranscriptions des conférences téléphoniques sur les résultats, la documentation produit et la couverture presse de confiance, afin de distinguer ce qui est vendu en tant que logiciel de chiffrement des outils de sécurité adjacents. En parallèle, nous utilisons des abonnements à des bases de données payantes pour les données financières et le renseignement sur les entreprises, les actualités et les données financières, les bases de données de brevets, ainsi que les contrats et appels d'offres mondiaux, afin de recouper les expositions aux revenus, le positionnement des produits et l'activité commerciale. Ces sources documentaires ne sont pas exhaustives, et nous avons eu recours à de nombreuses autres références publiques lors de la collecte, de la validation et de la clarification des données.
Entretiens Primaires et Enquêtes
Les entretiens primaires et les enquêtes ont été utilisés pour confirmer ce que les acheteurs paient réellement, la manière dont le chiffrement est budgétisé au sein des programmes de sécurité plus larges, et comment les prix évoluent avec l'adoption du cloud et les exigences de conformité. Nous avons échangé avec un panel de fournisseurs de logiciels, de partenaires de distribution, d'architectes de sécurité et de responsables des risques informatiques, ce qui a permis de combler les lacunes là où les données financières publiques ne détaillent pas clairement les revenus liés au chiffrement. Ce marché étant mondial, la validation a été effectuée dans les principales régions afin d'éviter de s'appuyer trop fortement sur le schéma d'adoption d'une seule zone géographique.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 31 % | Directeurs généraux (CXO) : 12 % | APAC : 48 % |
| Niveau intermédiaire : 47 % | Responsables fonctionnels/d'unité : 37 % | EMEA : 34 % |
| Acteurs de plus petite taille : 22 % | Managers : 51 % | Amériques : 18 % |
Dimensionnement du Marché et Prévisions
La logique centrale de dimensionnement repose sur une combinaison descendante et ascendante, dans laquelle les dépenses globales en logiciels de cybersécurité et les schémas d'adoption du chiffrement sont reconstitués par région et par grands groupes d'utilisateurs, puis corrigés à l'aide de vérifications sélectives auprès des fournisseurs et des canaux de distribution. Nous partons d'ancres connues en matière de dépenses de sécurité des entreprises, puis appliquons des ventilations spécifiques au chiffrement en fonction de la priorité accordée à la protection des données dans les secteurs réglementés et les programmes de migration vers le cloud. Lorsque des catégories se chevauchent, le modèle n'attribue les revenus aux logiciels de chiffrement que lorsque le produit est directement vendu pour des résultats de chiffrement ou de gestion des clés.
Quelques données pratiques permettent d'ancrer le modèle dans la réalité, notamment la part des charges de travail exécutées dans le cloud public par rapport aux environnements sur site, les taux d'adoption typiques du chiffrement dans les secteurs réglementés, les pratiques d'intégration de la gestion des identités et des clés, l'évolution moyenne des prix des abonnements, et le rythme des cycles de renouvellement liés à la conformité (y compris les travaux d'agilité cryptographique à mesure que la planification post-quantique se généralise). Les prévisions sont construites à l'aide d'une analyse de scénarios étayée par un consensus d'experts sur l'adoption du cloud, l'intensité réglementaire et les comportements de dépenses liés aux violations, puis un ajustement de tendance court terme est utilisé comme vérification de la vraisemblance pour chaque région. Si un fournisseur ne déclare pas séparément ses revenus liés au chiffrement, nous estimons l'exposition à l'aide d'indices sur la composition des produits, des retours des partenaires et d'une tarification comparable, afin d'éviter de laisser des lacunes significatives.
Validation des Données et Cycle de Mise à Jour
Les résultats sont vérifiés par rapport à des signaux indépendants tels que les taux de croissance déclarés des logiciels de sécurité, les schémas d'activité des achats et l'orientation des dépenses informatiques au niveau régional, et les écarts importants sont retravaillés avant validation finale. Lorsque les résultats semblent incohérents, nous recontactons les personnes interrogées concernées pour retester des hypothèses telles que le taux d'adoption du chiffrement, l'intégration cloud et l'évolution des prix de renouvellement. Une deuxième revue analytique est effectuée pour s'assurer que les calculs, la logique des unités et les conversions sont cohérents entre les régions et les années.
Le rapport est actualisé annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs modifient l'adoption ou les prix, tels que des actions réglementaires majeures ou des changements importants dans les exigences de sécurité cloud. Avant la livraison, un analyste effectue une dernière passe de mise à jour afin que les clients reçoivent la vue la plus récente basée sur les informations les plus récentes disponibles.
Taille du Marché des Logiciels de Chiffrement selon Mordor Intelligence Comparée à d'Autres Estimations Publiées
Il est normal de constater des tailles de marché différentes pour les logiciels de chiffrement, car les chercheurs ne comptabilisent pas toujours les mêmes flux de revenus, et ils choisissent également des années de référence et des hypothèses de prix différentes. L'écart provient généralement de la manière dont le « chiffrement » est défini, du fait que la gestion des clés est ou non considérée comme faisant partie du marché, et de la façon dont le chiffrement fourni via le cloud est comptabilisé.
Certains chiffres publiés intègrent les services de sécurité gérés ou les modules matériels de sécurité, car les acheteurs les acquièrent souvent ensemble sous forme de bundle. Chez Mordor Intelligence, seuls les revenus des logiciels de chiffrement (licences, abonnements et revenus de services cloud intégrés) ainsi que les modules complémentaires de gestion des clés liés au chiffrement sont comptabilisés ; les matériels autonomes, les missions de conseil exclusivement et les frais de services de sécurité gérés sont exclus.
Comparaison de référence
| Source | Taille du Marché | Lacunes dans la Méthodologie de Recherche |
|---|---|---|
| Mordor Intelligence | 22,81 milliards USD (2026) | |
| Revue Professionnelle A | 17,45 milliards USD (2024) | Utilise une année de référence antérieure et tend à mélanger les logiciels avec les services dans les programmes de protection des données, ce qui peut réduire le poste logiciel pur et modifier la courbe de prix implicite. |
| Cabinet de Conseil Mondial B | 15,29 milliards USD (2025) | Suit un périmètre de chiffrement commercial plus étroit et s'appuie davantage sur l'extrapolation des tendances historiques, ce qui peut sous-estimer l'expansion portée par le cloud et la monétisation distincte des modules complémentaires de gestion des clés. |
Dans l'ensemble, le tableau montre que les principaux facteurs de variance sont ce qui est inclus dans les logiciels de chiffrement et l'année de référence utilisée. En rattachant le total à des types de revenus clairs, des indicateurs d'adoption et des hypothèses de ventilation reproductibles, notre estimation reste plus facile à auditer et à mettre à jour lorsque les prix ou la composition cloud évoluent.
Questions clés auxquelles le rapport répond
Quelle est la valeur actuelle du marché des logiciels de chiffrement et à quel rythme croît-il ?
Le marché s'établit à 22,81 milliards USD en 2026 et devrait atteindre 51,32 milliards USD d'ici 2031, affichant un TCAC de 17,6 %.
Quel modèle de déploiement se développe le plus rapidement ?
Le chiffrement cloud est en tête avec un TCAC de 24,07 % jusqu'en 2031, alors que les organisations migrent leurs charges de travail vers des environnements hybrides et multi-cloud.
Pourquoi le secteur de la santé affiche-t-il la plus forte croissance sectorielle ?
Les mises à jour des règles HIPAA, la numérisation rapide et la nécessité de sécuriser les données de télémédecine propulsent le chiffrement dans le secteur de la santé à un TCAC de 20,55 %.
Comment les mandats fédéraux américains influencent-ils les taux d'adoption ?
Les décrets exécutifs 14028 et 14144, ainsi qu'une échéance de 2035 pour la cryptographie post-quantique, exigent un chiffrement de bout en bout dans les systèmes fédéraux et leurs réseaux de fournisseurs, accélérant la demande du marché.
Quelle région connaîtra la croissance la plus rapide au cours des cinq prochaines années ?
L'Asie-Pacifique devrait se développer à un TCAC de 19,78 %, portée par la transformation numérique rapide et le renforcement des réglementations de protection des données dans les principales économies.