
Nordischer Cybersicherheitsmarkt Größe und Anteil
Marktübersicht
| Studienzeitraum | 2021 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
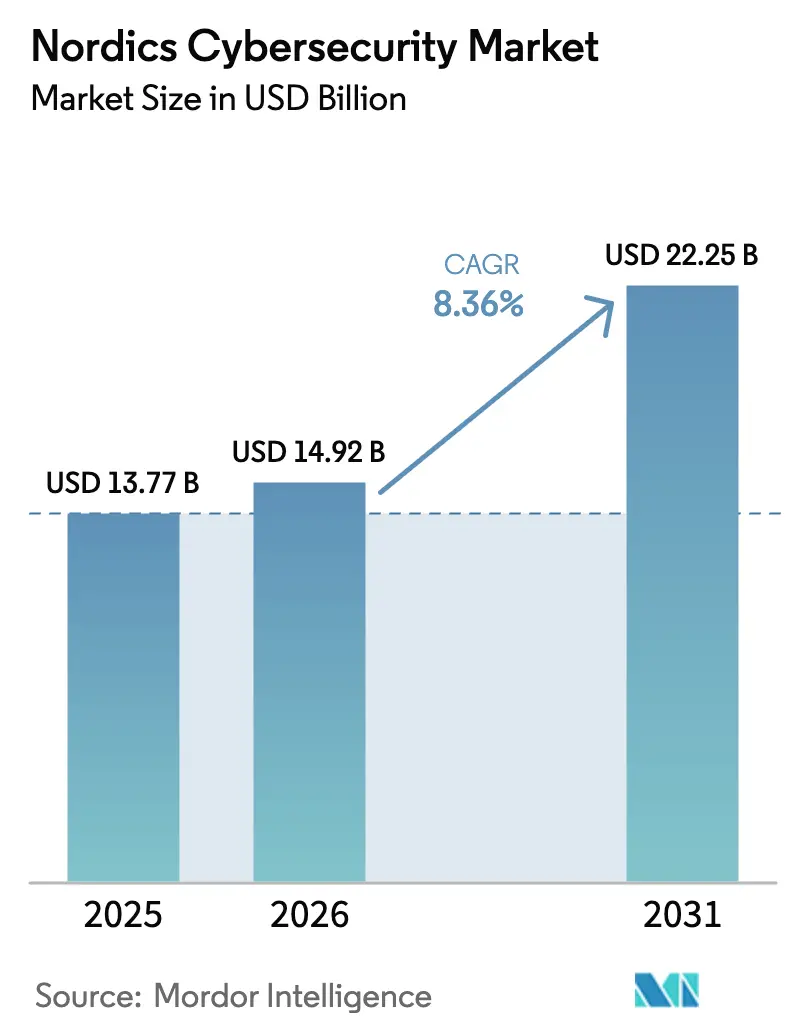
| Marktgröße im Basisjahr (2025) | 13.77 Milliarden US-Dollar |
| Marktgröße (2026) | 14.92 Milliarden US-Dollar |
| Marktgröße (2031) | 22.25 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 8.36 % |
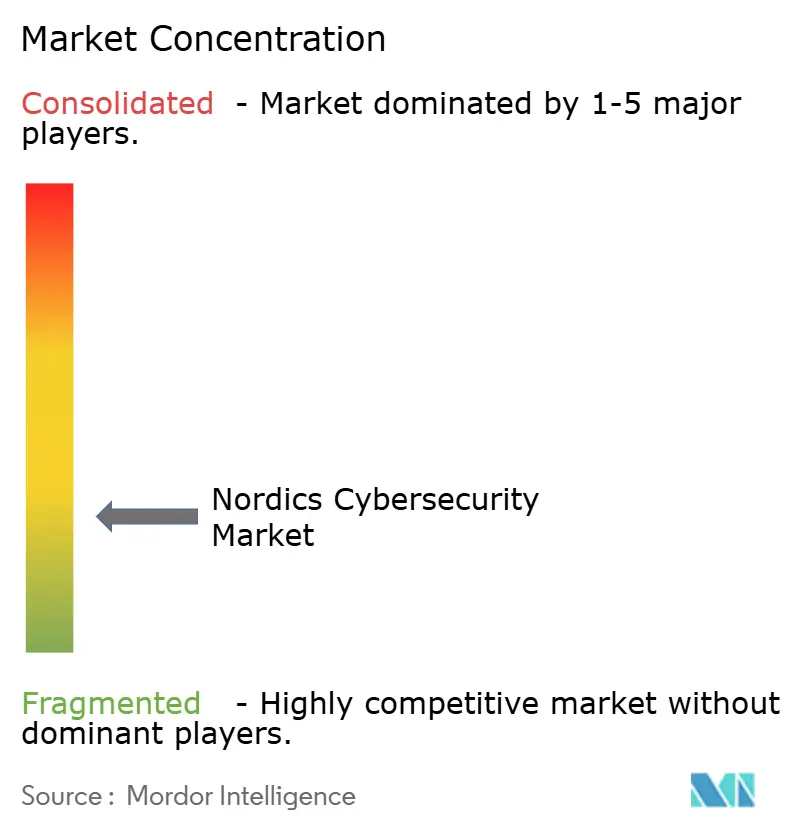
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Nordischer Cybersicherheitsmarkt Analyse von Mordor Intelligence
Die Größe des nordischen Cybersicherheitsmarkts wird im Jahr 2026 auf 14,92 Milliarden USD geschätzt, ausgehend vom Wert des Jahres 2025 von 13,77 Milliarden USD, mit Projektionen für 2031 von 22,25 Milliarden USD, was einem Wachstum von 8,36 % CAGR über den Zeitraum 2026–2031 entspricht. Erhöhter geopolitischer Druck, insbesondere nach dem NATO-Beitritt Finnlands im Jahr 2023 und der laufenden Integration Schwedens, lenkt frisches Kapital in den Schutz kritischer Infrastrukturen, verwaltete XDR-Plattformen und KI-gesteuerte Sicherheitsoperationen. Staatliche Fördermaßnahmen im Rahmen des Nordischen Verteidigungskooperationsrahmens fördern die gemeinsame Beschaffung, während länderspezifische „Security-by-Design”-Mandate die Einführung integrierter Risikomanagement-Tools beschleunigen, die die Vorfallsmeldung innerhalb von 24 Stunden automatisieren. Die Nachfrage wird auch durch 5G-gestützte Industrie-4.0-Programme angetrieben, die OT-Angriffsflächen erweitern und die Energie-, Fertigungs- und Automobilbranche dazu zwingen, IT- und OT-Abwehrmaßnahmen zu konvergieren. Die Konsolidierung von Anbietern beschleunigt sich, da Endnutzer die Tool-Vielfalt reduzieren, wobei Plattformanbieter Verkürzungen der mittleren Erkennungszeit um 40–60 % und erhebliche Einsparungen bei den Betriebskosten versprechen.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot führte Cloud-Sicherheit mit einem Anteil von 25,62 % am nordischen Cybersicherheitsmarkt im Jahr 2025, während integriertes Risikomanagement bis 2031 voraussichtlich mit einer CAGR von 14,86 % wachsen wird.
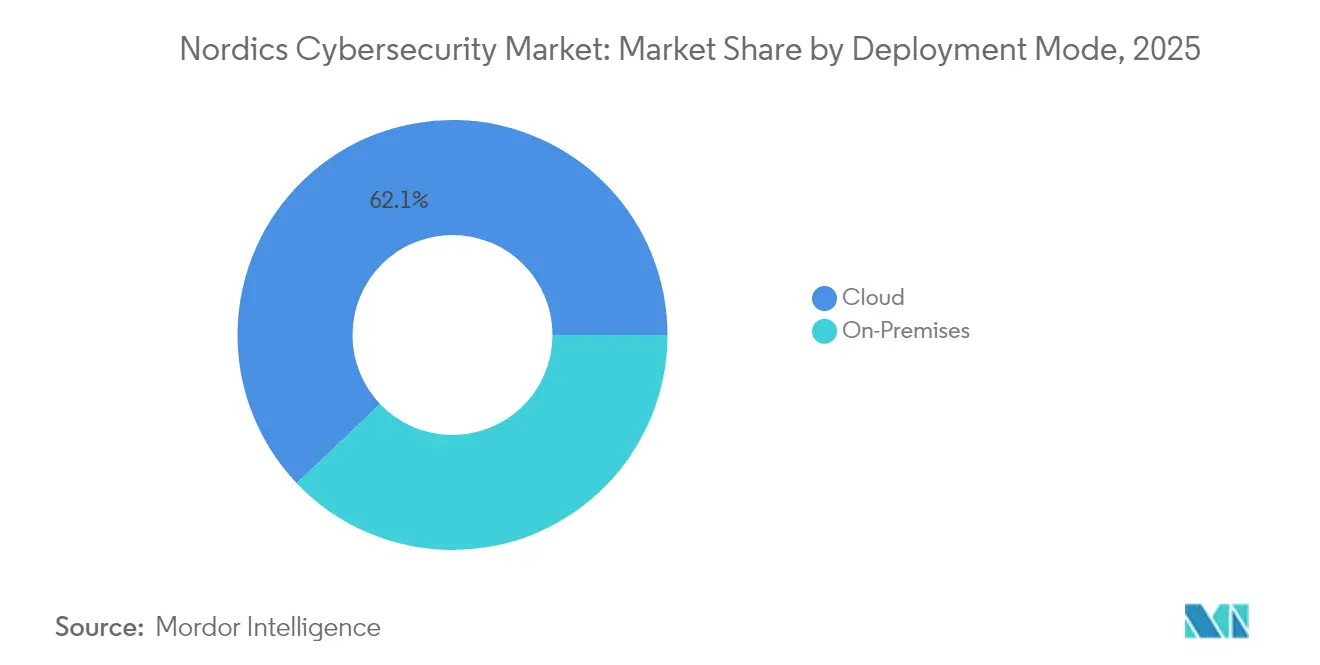
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 62,10 % der Größe des nordischen Cybersicherheitsmarkts auf die Cloud-Bereitstellung, die bis 2031 mit einer CAGR von 13,02 % wächst.
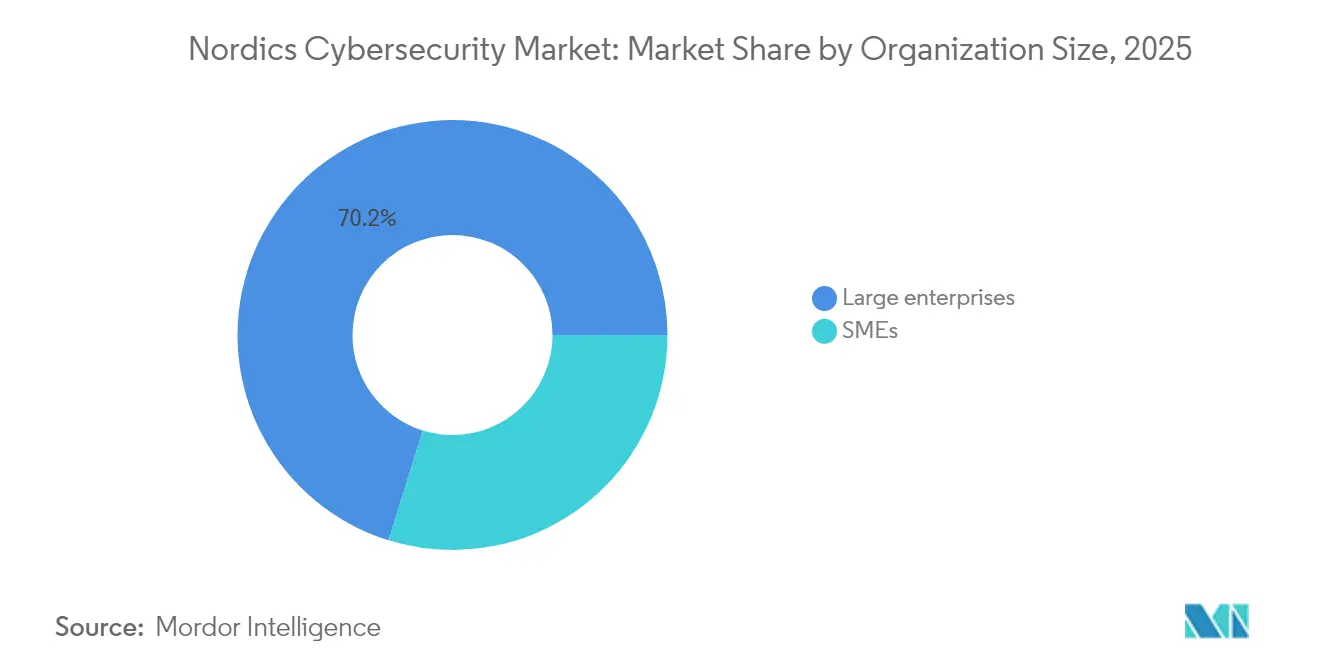
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 70,20 % am nordischen Cybersicherheitsmarkt, während KMU die schnellste CAGR von 11,21 % bis 2031 verzeichnen.
- Nach Endnutzerbranche entfiel im Jahr 2025 ein Anteil von 23,10 % der Größe des nordischen Cybersicherheitsmarkts auf BFSI; Industrie und Verteidigung wächst mit einer CAGR von 12,31 %.
- Nach Land dominierte Schweden im Jahr 2025 mit einem Marktanteil von 38,65 %, während Norwegen mit einer CAGR von 9,82 % bis 2031 das schnellste Wachstum aufweist.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Beschleunigter Ausbau von 5G-gestützten Industrie-4.0-Produktionslinien | 1.80% | Schweden und Finnland als Kernmärkte mit Ausstrahlungseffekten auf Norwegen und Dänemark | Mittelfristig (2–4 Jahre) |
| Öffentliche „Security-by-Design”-Mandate im Rahmen von NIS2 und DORA | 2.10% | Gesamte nordische Region | Kurzfristig (≤ 2 Jahre) |
| Konsolidierung von Anbietern zu verwalteten XDR-Plattformen | 1.40% | Schweden und Norwegen als Primärmärkte | Mittelfristig (2–4 Jahre) |
| KI-gesteuerte automatisierte SOC- und SecOps-Werkzeuge | 1.60% | Dänemark und Schweden als Technologiezentren | Kurzfristig (≤ 2 Jahre) |
| Umstieg auf Cloud-native ERP-Modernisierung im BFSI-Bereich | 0.90% | Schweden und Dänemark als Finanzzentren | Mittelfristig (2–4 Jahre) |
| NATO-beitrittsbedingte Steigerung der Cyberfinanzierung im Verteidigungsbereich | 1.20% | Verteidigungssektoren Finnlands und Schwedens | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Beschleunigter Ausbau von 5G-gestützten Industrie-4.0-Produktionslinien
Echtzeitvernetzte Robotik, maschinelle Bildinspektion und Workloads zur vorausschauenden Wartung, die über private 5G-Netzwerke betrieben werden, haben OT-Einstiegspunkte vervielfacht, die herkömmliche Perimeter-Kontrollen nie adressiert haben. Schwedische Automobilhersteller und finnische Elektronikmonteure weisen daher größere Budgets für Zero-Trust-Mikrosegmentierung, 5G-fähige Angriffserkennung und Protokollübersetzungs-Gateways zu, die Modbus-, OPC-UA- und IP-Datenverkehr überbrücken können. Integratoren berichten, dass jeder Brownfield-Fertigungsstandort sechs bis neun Monate phasenweiser Sicherheitsnachrüstungen erfordert, während gemeinsam entwickelte Sicherheitsrahmen zwischen IT- und OT-Teams jeden Automatisierungs-Sprint kontrollieren. Der daraus resultierende Nachfrageanstieg kommt nordischen Anbietern mit tiefem OT-Know-how und globalen Plattformführern zugute, die 5G-Richtlinien-Engines in konsolidierte Firewalls bündeln, wodurch die durchschnittlichen Vertragswerte steigen und mehrjährige Managed-Service-Einnahmen gesichert werden.
Öffentliche „Security-by-Design”-Mandate im Rahmen von NIS2 und DORA
NIS2 verpflichtet Organisationen mit mehr als 250 Mitarbeitern oder einem Umsatz von über 50 Millionen EUR, Sicherheitsverletzungen innerhalb von 24 Stunden zu melden und jährliche Risikoreife-Audits zu bestehen, während DORA für Finanzunternehmen obligatorische bedrohungsgesteuerte Penetrationstests vorschreibt. Dänemark hat die Vorschriften im März 2025 für fast 1.500 Unternehmen in Kraft gesetzt, und das norwegische Gesetz zur digitalen Sicherheit sieht Bußgelder von bis zu 4 % des weltweiten Umsatzes bei Nichteinhaltung vor. Compliance-Fristen verkürzen Beschaffungszyklen und treiben Wachstumsaufträge für Richtlinienautomatisierungssoftware, Nachweisverfolgungs-Module und verwaltete Compliance-Dienste an. Nordische Banken setzen Resilienz-Dashboards ein, die Systemabhängigkeiten mit DORA-Stressszenarien abgleichen und Regulierungsvorlagen automatisch ausfüllen, wodurch die Prüfungsvorbereitung um 70 % verkürzt wird.
Konsolidierung von Anbietern zu verwalteten XDR-Plattformen
CISOs, die mit zweistelligen Tool-Zahlen und knappen nordischsprachigen Analysten konfrontiert sind, bevorzugen zunehmend Single-Stack-XDR-Suiten, die SIEM-, SOAR-, EDR- und NDR-Daten unter einer Analyseebene zusammenführen. Der Konsolidierungsschwung beschleunigte sich im Jahr 2024, als Logpoint den dänischen KI-Spezialisten Muninn übernahm und regional trainierte Sprachmodelle bereitstellte, die Fehlalarme bei skandinavischen Protokollformaten reduzieren. Norwegische Stromversorger verhandeln nun mehrjährige XDR-Serviceverträge, die 24/7-SOC-Outsourcing und Threat-Hunting-Stunden umfassen. Unternehmen berichten von einer Verkürzung der mittleren Erkennungszeit von 14 Stunden auf unter 5 Stunden, wodurch Mitarbeiter für Red-Team-Simulationen und Risikoüberprüfungen auf Vorstandsebene freigestellt werden.
KI-gesteuerte automatisierte SOC- und SecOps-Werkzeuge
Die nordischen Länder werden bis 2029 rund 300.000 zusätzliche Sicherheitsfachleute benötigen, doch die lokalen Absolventenpipelines reichen nicht aus. KI-gestützte Orchestrierung bewältigt repetitive Triage-Aufgaben, indem sie Asset-Inventare, CVE-Feeds und MITRE ATT&CK-Heatmaps korreliert, um hochwertige Warnmeldungen zu generieren. Dänische Cloud-Softwareunternehmen berichten von einem Rückgang der Fehlalarme um 50–70 % nach der Einführung von ML-gesteuerten Playbooks, die verdächtige Endpunkte automatisch isolieren und No-Code-Forensik-Jobs starten. Deepfake-Spracherkennungsmodule sind nun in eingehenden Anrufsystemen schwedischer Banken integriert, um Betrug zu erkennen, der sich im Jahr 2024 verdreifacht hat, während KI-gestützte E-Discovery-Tools die Reaktionszeiten auf DSGVO-Auskunftsersuchen von Tagen auf Stunden verkürzen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Akuter Mangel an nordischsprachigen Cybersicherheitsfachleuten | -1.90% | Regional, am stärksten in Finnland und Norwegen | Langfristig (≥ 4 Jahre) |
| Hohe Strompreise begrenzen On-Premises-Krypto-Workloads | -0.80% | Energieintensive Sektoren in Dänemark und Schweden | Mittelfristig (2–4 Jahre) |
| Unterinvestition von KMU unter 5 % des IT-Budgets | -1.10% | Regionaler KMU-Sektor | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte veraltete Betriebstechnologie in Versorgungsunternehmen | -0.70% | Versorgungsunternehmen in Norwegen und Finnland | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Akuter Mangel an nordischsprachigen Cybersicherheitsfachleuten
Die Vakanzquoten übersteigen 40 % für Stellen, die Schwedisch- oder Finnischkenntnisse erfordern, und die Gehaltsinflation liegt für Sicherheitsarchitekten auf mittlerer Ebene bei über 12 % jährlich. Öffentliche Behörden verschieben SOC-Modernisierungsprojekte, während private Unternehmen auf internationale Auftragnehmer zurückgreifen, denen regionale Compliance-Kenntnisse fehlen. Von Telekommunikationsunternehmen geförderte Ausbildungsprogramme bringen jährlich nur 2.000 Absolventen hervor, was eine anhaltende Lücke hinterlässt. Diese Knappheit treibt die Nutzung autonomer Angriffsflächen-Überwachung und verwalteter Erkennungsdienste mit lokalen Sprachplaybooks voran, doch langfristige Talentengpässe begrenzen weiterhin die Bereitstellungsgeschwindigkeit für maßgeschneiderte Sicherheitsprogramme.
Hohe Strompreise begrenzen On-Premises-Krypto-Workloads
Die nordischen Stromterminpreise stiegen zwischen 2024 und 2025 um 31 %, nachdem die Wasserkraftproduktion unter den 20-Jahres-Durchschnitt gefallen war. Rechenzentrumsbetreiber, die On-Premises-HSM-Cluster betreiben, sehen sich mit OPEX-Anstiegen konfrontiert, was zu einem Wechsel zu cloudbasierten Schlüsselverwaltungsdiensten führt, die 30 % niedrigere Kosten pro Transaktion versprechen, jedoch Debatten über Datensouveränität aufwerfen. Dänische Pharmahersteller verschieben die Einführung inländischer quantensicherer Kryptografie-Pilotprojekte, bis sich die Großhandelsstrompreise stabilisieren, was bestimmte Migrationen von hochsicheren Workloads verlangsamt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellungsmodus:
Cloud-Beschleunigung verändert die ArchitekturDie Cloud-Bereitstellung hatte im Jahr 2025 einen Anteil von 62,10 % an der Größe des nordischen Cybersicherheitsmarkts, was 8,55 Milliarden USD entspricht. Kosten-Nutzen-Analysen zeigen Einsparungen bei der Sicherheitsinfrastruktur von 30–40 % beim Wechsel zu Modellen mit geteilter Verantwortung, während die Abdeckung durch Bedrohungstelemetrie über SaaS-Audit-APIs erweitert wird. Nordische Ministerien migrieren Bürgerservice-Portale in private Cloud-Zonen und schreiben vor, dass Workloads innerhalb der Schengen-Grenzen verbleiben, was das Interesse an regional gehosteten Cloud-nativen Sicherheitsstacks erhöht.
On-Premises-Umgebungen bleiben in den Bereichen Energie, Verteidigung und hochsichere Fertigung bestehen, wo deterministische Latenz und Air-Gap-Richtlinien nicht verhandelbar sind. Der OT-Kontrollraum-Umbau von Statnett veranschaulicht die hybride Praxis: Administrative IT-Protokolle werden an ein öffentliches Cloud-SIEM übermittelt, während Netzsteuerungs-Enklaven On-Premises-Kollektoren behalten, die durch hostbasierte Firewalls geschützt sind. Im Prognosezeitraum wird die Cloud-gestützte Sicherheitsanalyse die Sichtbarkeit schrittweise übernehmen, wenn Versorgungsunternehmen Umspannwerke modernisieren und das Patch-Management automatisieren, doch souveräne Cloud-Konstrukte werden weiterhin die abschließende Compliance für klassifizierte Daten verankern.


Nach Unternehmensgröße:
KMU-Wachstum fordert die Dominanz von Großunternehmen herausGroßunternehmen hielten im Jahr 2025 70,20 % der Einnahmen, da Risikobereitschaft auf Vorstandsebene mehrere Millionen Euro teure Erneuerungen des Sicherheits-Stacks und eine 24/7-SOC-Besetzung rechtfertigt. Nordische multinationale Unternehmen im Fortune-500-Maßstab lenken Budgets in KI-gestützte Bedrohungssuche und Red-Team-Labore. Umgekehrt gewinnen KMU mit einer CAGR von 11,21 % an Dynamik, da digitale Rechnungsstellungsmandate, e-ID-Integration und NIS2-Berichterstattung sie in reguliertes Terrain ziehen.
Budgetbeschränkte KMU bevorzugen Abonnementpakete, die Endpunkt-, E-Mail- und Schwachstellen-Scanning in einer Konsole bündeln, die häufig über Telekommunikations-Reseller beschafft werden, die bereits Breitbandkonnektivität in Rechnung stellen. Anbieter-Roadmaps umfassen nun „Click-to-Comply”-Assistenten, die auf lokale Datenschutzbehörden zugeschnitten sind, was die Einführung weiter erleichtert. Während die durchschnittliche KMU-Auftragsgröße bescheiden bleibt, skaliert das Volumen schnell, und geringe Abwanderungsraten stützen vorhersehbare wiederkehrende Einnahmen, die Anbieterportfolios über das Konzentrationsrisiko im Unternehmensbereich hinaus diversifizieren.
Nach Endnutzerbranche:
Industrie und Verteidigung fordern die BFSI-Führung herausBFSI behielt im Jahr 2025 23,10 % der Ausgaben, da Banken in Anti-Betrugs-Analysen, Mobile-Banking-Härtung und DORA-mandatierte Resilienztests investieren. Nordische Kreditgeber nutzen Modellrisikorahmen, um Cybersicherheitsausgaben auf Open-Banking-APIs, Echtzeitzahlungen und Cloud-native Mikrodienste zu verteilen, die Alles-als-Dienstleistung-Einzelhandelsprodukte unterstützen.
Industrie und Verteidigung, mit einer prognostizierten CAGR von 12,31 %, profitiert von NATO-ausgerichteten Cyber-Übungsplätzen, OT-Sichtbarkeit für erneuerbare Energien und dem Schutz von Drohnenkommando-Netzwerken. Energiekonzerne weisen zweistellige Anteile der Investitionsausgaben für Identitätstrennung, Sensortelemetrie und verschlüsselte Telemetrie-Rückübertragung zu, während Verteidigungsunternehmen gemeinsam gesicherte DevSecOps-Pipelines für klassifizierte Systeme entwickeln. Gesundheitswesen, Telekommunikation und öffentliche Verwaltung verzeichnen jeweils ein mittleres einstelliges Wachstum, da elektronische Gesundheitsakten, 5G-Rollout-Pläne und Bürger-ID-Systeme ihre Bedrohungsflächen erweitern.
Geografische Analyse
Schweden Cybersecurity-Markt
Schwedens Umsatzanteil von 38,65 % ist auf die Reife seiner digitalen Verwaltung, die exportorientierte Fertigungsindustrie und den umfangreichen fintech-Sektor zurückzuführen. Das staatliche IT-Transformationsprogramm im Umfang von 5,3 Milliarden EUR unterstützt die Ausweitung der elektronischen Identität und Investitionen in nationale Cloud-Infrastrukturen und sorgt für eine kontinuierliche Nachfrage nach Identity-Governance-, SIEM- und Zero-Trust-Architektur-Dienstleistungen. Schwedische Start-ups wie Detectify und Outpost24 bieten weltweit nachgefragte Attack-Surface-Management-SaaS-Lösungen an und festigen damit die Rolle des Landes als Innovationsvorreiter.
Norwegen Cybersecurity-Markt
Norwegen verzeichnet mit einer CAGR von 9,82 % das stärkste Wachstum. Der staatliche Cyber-Modernisierungsfonds in Höhe von 20 Millionen NOK sowie mehrjährige Verpflichtungen von Equinor, Statnett und dem Government Pension Fund im Wert von 1,6 Billiarden USD fließen kontinuierlich in Projekte rund um OT-Segmentierung, souveräne Cloud-Protokollierung und KI-gestützte SOC-Korrelation. Richtlinien für kritische Infrastrukturen schreiben eine fünfjährige Aufbewahrung von Ereignistelemetrie vor, was Speicher- und Analyse-Abonnementerlöse ankurbelt und Versorgungsunternehmen zu einer einheitlichen OT-IT-Observability drängt.
Dänemark und Finnland Cybersecurity-Markt
Dänemark und Finnland vervollständigen die Region. Dänemarks fintech- und Schifffahrtscluster setzen auf Secure Access Service Edge (SASE), um verteilte Belegschaften und maritime IoT-Umgebungen abzusichern. Die Wiedereinsetzung des Nationalen Cybersicherheitsrats und die Bereitstellung von 100 Millionen EUR für Cyberresilienz beschleunigen die Einbindung von KMU in verwaltete Dienste. Finnland nutzt jahrzehntelange Telekommunikations-F&E und seine Rolle als NATO-Gateway, um quantenresistente Verschlüsselung, 6G-Bedrohungsmodellierung und klassifizierte souveräne Cloud-Testumgebungen zu erproben, die in zivile Märkte einfließen werden. Das kollektive geografische Wachstum wird durch einheitliche nordische Normungsgremien gestützt, die bewährte Verfahren austauschen, Käuferanforderungen harmonisieren und Verkaufszyklen der Anbieter verkürzen.
Regulatorisches Umfeld
Die Cybersicherheitsregulierung in den nordischen Ländern wird durch nationale Umsetzungen von EU-Rahmenwerken und Aktualisierungen nationaler Strategien verschärft. Schweden setzte sein Cybersicherheitsgesetz (2025:1506) und die zugehörige Verordnung (2025:1507) am 15. Januar 2026 in Kraft, wodurch wesentliche und wichtige schwedische Einrichtungen an die NIS2-Anforderungen angepasst wurden, einschließlich verstärkter Governance- und Vorfallbehandlungspflichten. Dänemark setzte NIS2 durch ein nationales Gesetz um, das am 1. Juli 2025 in Kraft trat, während Norwegen ein Rahmenwerk des Digital-Sicherheitsgesetzes durchsetzt, mit Geldbußen von bis zu 4 % des weltweiten Umsatzes bei Nichteinhaltung. Diese Konsequenzen verkürzen bereits die Beschaffungszeiträume für Berichterstattung, Erfassung von Prüfnachweisen und verwaltete Compliance-Dienstleistungen.
Die politische Ausrichtung wird auch durch mehrjährige nationale Programme und EU-weite Lieferketteninitiativen verstärkt. Schweden veröffentlichte im Februar 2026 seine Nationale Strategie für Cybersicherheit 2025-2029, und Dänemark vereinbarte im Januar 2026 eine Strategie für Cyber- und Informationssicherheit 2026-2029, wobei beide eine verbesserte Vorfallmeldung, Rechenschaftspflicht des Managements und den Kompetenzaufbau in wesentlichen Diensten betonen. Auf EU-Ebene bietet die ICT Supply Chain Security Toolbox eine gemeinsame Methodik für die Mitgliedstaaten zur Bewertung und Minderung von Risiken in der IKT-Lieferkette, während die finnische Traficom Leitlinien zur Unterstützung der NIS-Aufsichtsbehörden im Rahmen des finnischen Cybersicherheitsgesetzes (124/2025) herausgab, was die Erwartungen an Risikomanagementmaßnahmen und die aufsichtsrechtliche Konsistenz bei erfassten Einrichtungen erhöht.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette für Cybersicherheit in den nordischen Ländern verbindet globale Plattformanbieter und regionale Spezialisten mit lokalen Dienstleistern, Systemintegratoren und telekombasierten Vertriebskanälen, die Lösungen zu verwalteten Angeboten für Unternehmen und KMU bündeln. Vorgelagert liefern Hardware-, Software- und Cloud-Infrastrukturanbieter Sicherheitsbausteine (Netzwerksicherheitsausrüstung, Endpunkt- und Identitätskontrollen, cloud-native Sicherheit und Analytik). In der mittleren Stufe integrieren Plattformanbieter und nordische Spezialisten diese Kontrollen in konsolidierte Architekturen wie verwaltetes XDR und Compliance-Automatisierung, während Distributoren und MSSPs Bereitstellungen lokalisieren, 24/7-Überwachung durchführen und Vorfallreaktionen in Schweden, Norwegen, Dänemark und Finnland liefern.
Nachgelagert spiegeln Beschaffungs- und Zertifizierungsanforderungen zunehmend Standards zur Sicherheit der Lieferkette und behördliche Leitlinien wider, die die Anbieterqualifizierung und den Vertragsumfang prägen. SS-ISO/IEC 27036-2:2024 kodifiziert Erwartungen an die Cybersicherheit in Lieferanten-Abnehmer-Beziehungen und unterstützt ein strukturiertes Drittparteien-Risikomanagement für Käufer in Fertigung, Software und Cloud-Diensten. Praktische Umsetzungswerkzeuge wie Dänemarks SUCCESS (Supply Chain Cybersecurity for SMEs) helfen kleineren Lieferanten, Kontrollen zu dokumentieren und Nachweise für NIS2-konforme Anforderungen zu liefern, während die ICT Supply Chain Security Toolbox der EU die Nachfrage nach Lieferantenbewertung, kontinuierlicher Überwachung und prüfungsbereiter Berichterstattung in nordischen Lieferketten verstärkt.
Wettbewerbslandschaft
Der nordische Cybersicherheitsmarkt beherbergt eine vielschichtige Anbietermischung aus US-amerikanischen Plattformgiganten und einheimischen Spezialisten. Fortinet, Palo Alto Networks und CrowdStrike verankern das hochwertige Plattformsegment; Fortinet erzielte im Jahr 2024 einen Umsatz von 5,96 Milliarden USD und prognostiziert für 2025 einen Umsatz von 6,65–6,85 Milliarden USD. Ihre Single-Pane-Konsolen sprechen Unternehmen an, die überlappende Einzelprodukte rationalisieren möchten.
Regionale Champions wie WithSecure, Mnemonic, Arctic Security und Logpoint nutzen kulturelle Nähe, nordischsprachige Bedrohungsinformationen und Datenschutz-by-Design-Referenzen. Die Übernahme von Muninn durch Logpoint im Jahr 2024 brachte KI-gesteuerte Anomalieerkennung in sein SIEM ein und steigerte das Upsell-Potenzial für bestehende Kunden im öffentlichen Sektor. Telekommunikationsverbundene Akteure wie Telenor Cyberdefence erweitern ihre Managed-Service-Präsenz durch die Integration der OT-Expertise von Combitech, was auf einen Vorstoß in Richtung gebündelter SASE- und Managed-SOC-Angebote hindeutet.
Die M&A-Intensität wird voraussichtlich hoch bleiben, da Investoren Plattformspiele verfolgen, die Bedrohungsintelligenz-Feeds, Identitätsanalysen und Compliance-Automatisierung verbinden. Anbieter, die sich durch souveränes Cloud-Hosting, quantensichere Kryptografie oder OT-spezifische Protokollkompetenz differenzieren, werden Bewertungsprämien erzielen. Käufer zeigen eine erhöhte Präferenz für Anbieterviabilität und Roadmap-Klarheit und belohnen Lieferanten mit breiten Partnerökosystemen und regionalen Support-Desks.
Marktführer im nordischen Cybersicherheitsbereich
International Business Machines Corporation
Cisco Systems, Inc.
Fortinet, Inc.
WithSecure Corporation
Dell Technologies Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Nordics Cybersecurity-Markt
- International Business Machines Corporation
- Cisco Systems, Inc.
- Dell Technologies Inc.
- Fortinet, Inc.
- Clavister Holding AB
- F5, Inc.
- Gen Digital Inc. (NortonLifeLock)
- Acronis International GmbH
- CyberArk Software Ltd.
- Proofpoint, Inc.
- Trend Micro Incorporated
- Trellix LLC
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- WithSecure Corporation (F-Secure)
- Mnemonic AS
- NetClean Technologies AB
- Secunia ApS (Flexera)
- Promon AS
- Arctic Security Oy
- Visma AS
Lesen Sie die Analyse der Nordics Cybersecurity-Markt-Unternehmen

Marktchancen und Zukunftsaussichten
Die compliance-getriebene Modernisierung eröffnet weiterhin Freiräume für verwaltete Compliance, Nachweisautomatisierung und Lieferantenrisikoprogramme, die NIS2-konforme Anforderungen über komplexe Subunternehmernetzwerke hinweg umsetzbar machen. Dänemarks Strategie für Cyber- und Informationssicherheit 2026-2029 umfasst eine Zuweisung von 211 Millionen DKK für 2026-2029, mit Schwerpunktbereichen, die KMU und Bürger abdecken, was einen klareren Finanzierungs- und Programmpfad für Anbieter und Dienstleister bietet, die paketierte Kontrollen, Vorfallbereitschaft und schulungsgebundenes Onboarding anbieten. Das Nordic-Baltic Cybersecurity Consortium (NBCC), unterstützt mit 110 Millionen DKK von der EU, stärkt zudem den grenzüberschreitenden Kompetenzaufbau und gemeinsame Beschaffung, was Anbieter begünstigt, die standardisierte Kontrollen, Berichtsvorlagen und länderübergreifende Bereitstellung liefern können.
Technologische Chancen konzentrieren sich auf Post-Quanten-Bereitschaft, KI-gestützte Sicherheitsoperationen und OT/IoT-Schutz im Zusammenhang mit der Digitalisierung kritischer Infrastrukturen und der regulatorischen Aufmerksamkeit auf Resilienz. Ciscos IOS-XE-26-Release führte umfassende Post-Quanten-Kryptografiefähigkeiten ein und gibt Unternehmen einen konkreten Einführungspfad für Krypto-Agilitätsprogramme neben der breiteren Netzwerkmodernisierung. Partnerschaften, die KI-gestützte Erkennung und Reaktion in bestehende Unternehmensstacks integrieren, wie die Zusammenarbeit von IBM und Palo Alto Networks an einheitlicher KI-gestützter Sicherheit, unterstützen Ziele der Plattformkonsolidierung und reduzieren die Tool-Fragmentierung für Käufer, die mit Analystenknappheit konfrontiert sind. Parallel dazu weisen Standards für Lieferantenbeziehungen wie SS-ISO/IEC 27036-2:2024 und praktische KMU-Werkzeuge wie SUCCESS auf eine messbare Lücke bei der Cyber-Sicherheitsgewährleistung durch Dritte hin, was die Nachfrage nach kontinuierlicher Lieferantenüberwachung, vertragskonformen Kontrollbibliotheken und prüfungsbereiter Dokumentation in nordischen Lieferketten aufrechterhält.
Recent Industry Developments in Nordics Cybersecurity-Markt
- Mai 2026: Truesec veröffentlichte den Nordic CISO Report 2026 basierend auf Interviews aus dem Frühjahr 2026. Die Zeit zur Ausnutzung von Schwachstellen sank auf 2,4 Tage. Die Veröffentlichung unterstreicht den steigenden Druck auf nordische Anlagenbesitzer, schnelle Vorfallreaktions- und Patch-Programme zu stärken.
- April 2026: Advania erweiterte die strategische Partnerschaft mit Nozomi Networks, um OT- und IoT-Cybersicherheitslösungen in den nordischen Ländern, Deutschland, Österreich und der Schweiz anzubieten. Die Partnerschaft erweitert das Angebot an OT- und IoT-Sicherheit in der Region. Dies unterstützt potenzielle Upselling-Möglichkeiten in kritischen Infrastruktursektoren.
- Februar 2026: Eye World AB brachte das Sicherheitspaket Nettskjold in Partnerschaft mit Happybytes auf den Markt, um digitalen Betrug für norwegische Mobilfunkkunden zu bekämpfen. Der Schritt stärkt die in Mobilfunkanbieter integrierte Cybersicherheit für Verbraucher. Er erweitert die nordische Präsenz bei der Bedrohungsabwehr.


Nordics Cybersecurity-Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Wir definieren den nordischen Cybersicherheitsmarkt als Ausgaben für Software, Dienstleistungen und verwandte Sicherheitswerkzeuge, die dazu beitragen, Cybervorfälle in Dänemark, Finnland, Norwegen, Schweden und Island zu verhindern, zu erkennen, darauf zu reagieren und sich davon zu erholen.
Umfangsausschlüsse: reine Hardwareverkäufe, die nicht sicherheitsspezifisch sind, allgemeines IT-Outsourcing ohne Sicherheitsmandat und interne Arbeitskosten sind ausgeschlossen, sofern sie nicht konsistent getrennt werden können.
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheitsgeräte
- Endpunktsicherheit
- Sonstige Lösungen
- Dienstleistungen
- Professionelle Dienste
- Verwaltete Dienste
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premises
- Nach Unternehmensgröße
- KMU
- Großunternehmen
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel
- Energie und Versorgung
- Fertigung
- Sonstige
- Nach Land
- Dänemark
- Norwegen
- Schweden
- Finnland
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung wird verwendet, um das regionale Nachfrageumfeld abzubilden und das Modell mit nachvollziehbaren Referenzpunkten zu verankern. Wir prüfen öffentliche Aktualisierungen zu Cyberstrategien und Vorfallmeldungen der nordischen nationalen Cyberbehörden, zusammen mit EU-weiten politischen Texten und Zeitplänen der Europäischen Kommission, die die Compliance-Ausgaben beeinflussen.
Wir ziehen zudem Adoptions- und Digitalisierungsintensitätssignale von Eurostat, nationalen Statistikämtern in den nordischen Ländern und Veröffentlichungen von Zentralbanken oder Telekommunikationsregulierungsbehörden heran, die auf Cloud-Migration- und Konnektivitätstrends hinweisen. Zur Validierung der Angebotsseite prüfen wir Unternehmensberichte und Investorpräsentationen, Websites von Verbänden und angesehene Presseberichterstattung, und überprüfen dann spezifische finanzielle Kennzahlen von Unternehmen mithilfe eines kostenpflichtigen Abonnements für Unternehmensfinanzdaten und -informationen. Diese Quellen sind nur beispielhaft, und viele weitere Referenzen wurden im Verlauf des Forschungsprozesses zur Erfassung, Validierung und Klärung verwendet.
Primärinterviews und Umfragen
Wir nutzen Interviews und Umfragen mit Führungskräften, Funktionsleitern und Managern im Bereich Cybersicherheit in Dänemark, Finnland, Island, Norwegen und Schweden, um Annahmen zu Preisgestaltung, Akzeptanz, Outsourcing, Cloud-Migration und regulatorisch bedingten Ausgaben zu überprüfen. Ihre Rückmeldungen helfen, Lücken in Sekundärdaten zu erklären, Länderaufteilungen zu verfeinern und das endgültige Modell für die nordischen Länder zu triangulieren.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position des Befragten |
|---|---|
| Top-Tier: 27 % | CXOs: 15 % |
| Mid-Tier: 48 % | Funktions-/Bereichsleiter: 30 % |
| Kleinere Akteure: 25 % | Manager: 55 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-down-Aufbau des Nachfragepools, der widerspiegelt, wie Cybersicherheitsbudgets in nordischen Organisationen typischerweise festgelegt werden, und verknüpft dies dann mit der makro- und branchenspezifischen digitalen Aktivität. Wir unterteilen die Region in länderspezifische Nachfrageblöcke und bauen diese auf, indem wir die Sicherheitsausgabenintensität auf adressierbare IT- und digitale Betriebsflächen anwenden, und verfeinern das Ergebnis anschließend durch interviewgestützte Überprüfungen.
Zu den im Modell verwendeten Eingaben zählen Indikatoren wie das Tempo der Cloud-Workload-Migration, der Zeitpunkt der regulatorischen Compliance (zum Beispiel NIS2- und DORA-Bereitschaftsaktivitäten), die Einführung verwalteter Sicherheitsdienste, Schweregrad und Häufigkeit gemeldeter Vorfälle sowie der Anteil kritischer Infrastruktur, der strengeren Sicherheitspflichten unterliegt. Preisgestaltung und Produktmix werden über realistische durchschnittliche Verkaufspreise und Erneuerungsmuster gehandhabt, wobei mehrjährige Verträge in annualisierte Werte normalisiert werden, um Doppelzählungen zu vermeiden.
Für die Prognose verwenden wir hauptsächlich Szenarioanalysen, unterstützt durch eine leichte multivariate Prüfung wichtiger Treiber, sodass der Basisfall mit den Erwartungen der Praktiker in nordischen Budgetzyklen übereinstimmt. Wo Bottom-up-Daten für kleinere Ausgabensegmente unvollständig sind, füllen wir Lücken mit konservativen Durchdringungsbereichen und testen die Gesamtwerte anschließend erneut mit Kanalprüfungen und stichprobenbasierten ASP- und Mal-Volumen-Annäherungen.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt durch schrittweise Prüfungen, sodass ungewöhnliche Sprünge hinterfragt werden, bevor Zahlen festgelegt werden. Wir vergleichen die Ergebnisse mit unabhängigen Signalen wie öffentlichen Cyber-Vorfalltrends, Cloud- und Digitaladoptionsindikatoren und beobachteten Verschiebungen hin zu verwalteter Erkennung und Reaktion. Wenn eine Abweichung nicht erklärbar ist, kontaktieren wir die Quellen erneut, um die Annahmen abzugleichen.
Jedes Marktmodell durchläuft mehrere Analystenüberprüfungen, bei denen Annahmen, Währungsumrechnungen und Länderaufteilungen hinterfragt und korrigiert werden. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche Ereignisse auftreten, wie große regulatorische Fristen, große öffentliche Cyberprogramme oder bemerkenswerte Änderungen im Ausgabenverhalten. Vor der Auslieferung wird eine abschließende Prüfung durchgeführt, damit Kunden die aktuellste Ansicht des Marktes erhalten.
Vergleich der Marktgröße für Cybersicherheit in den nordischen Ländern von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Schätzungen für den nordischen Cybersicherheitsmarkt können unterschiedlich ausfallen, da die Region und die Ausgabendefinition nicht immer einheitlich behandelt werden und da einige Herausgeber unterschiedliche Basisjahre angeben. Unterschiede ergeben sich auch daraus, wie Dienstleistungen gezählt werden, wie Cloud-Sicherheitsabonnements annualisiert werden und wann Währungsumrechnungen angewendet werden.
Wichtige Treiber für Abweichungen sind in der Regel, ob verwaltete Sicherheitsdienste vollständig einbezogen sind, ob angrenzende IT-Risikoarbeiten in die Cybersicherheit einfließen und ob die nordischen Länder als vier Länder behandelt oder auf Island und grenzüberschreitende öffentliche Programme ausgedehnt werden. Einige Zahlen stützen sich zudem auf schnellere Annahmen zum Werkzeugaustausch, während andere die Preise konstant halten und Adoptionsverschiebungen nicht durch Käuferinterviews erneut überprüfen, was das Ergebnis verändern kann, sobald das tatsächliche Erneuerungsverhalten von Mordor Intelligence berücksichtigt wird.
Vergleich von Benchmarks
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 13,77 Mrd. USD (2025) | |
| Fachveröffentlichung A | 11,71 Mrd. USD (2023) | Verwendet ein früheres Basisjahr und stellt nicht klar, wie mehrjährige Abonnements und verwaltete Dienste annualisiert werden, was das aktuelle Ausgabenniveau nach jüngsten compliance-bedingten Budgetanpassungen unterschätzen kann. |
| Branchenblog B | 12,00 Mrd. USD (2024) | Liefert eine runde Zahl ohne definierte Ausgabengrenze, Zeitpunkt der Währungsumrechnung oder eine angegebene Methode zur Trennung von Cybersicherheit von breiterer IT-Resilienzarbeit, was eine Reproduktion erschwert. |
Die Streuung über die Quellen erklärt sich hauptsächlich durch die Wahl des Basisjahres und die Art und Weise, wie wiederkehrende Sicherheitsabonnements und Dienstleistungen im Jahresumsatz behandelt werden. Durch die explizite Länderabdeckung und die Verknüpfung der Gesamtwerte mit wiederholbaren Nachfragetreibern sowie interviewgetesteten Preis- und Erneuerungsverhalten bleibt unsere Schätzung transparent und über die Jahre leichter nachvollziehbar.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des nordischen Cybersicherheitsmarkts?
Die Größe des nordischen Cybersicherheitsmarkts beläuft sich im Jahr 2026 auf 14,92 Milliarden USD und soll bis 2031 22,25 Milliarden USD erreichen.
Welche regulatorischen Rahmenbedingungen haben den größten Einfluss auf die Cybersicherheitsausgaben in den nordischen Ländern?
Die obligatorische Einhaltung der NIS2-Richtlinie der Europäischen Union und des Gesetzes zur digitalen operationellen Resilienz (DORA) beschleunigt Sicherheitsinvestitionen sowohl im öffentlichen als auch im privaten Sektor, insbesondere in Dänemark und Norwegen, wo Bußgelder bei Nichteinhaltung bis zu 4 % des Jahresumsatzes betragen können.
Was ist das größte Hemmnis für das Marktwachstum?
Ein gravierender Mangel an nordischsprachigen Cybersicherheitsfachleuten – allein Schweden benötigt bis 2029 fast 300.000 zusätzliche Fachkräfte – verzögert weiterhin Projektzeitpläne und hält die Arbeitskosten hoch.
Welches Land weist bis 2031 das schnellste Marktwachstum auf?
Norwegen führt mit einer prognostizierten CAGR von 9,82 %, angetrieben durch groß angelegte Digitalisierungsprojekte im Energiebereich und neue staatliche Mittel im Rahmen des Gesetzes zur digitalen Sicherheit.
Wie gestaltet die Konsolidierung von Anbietern die Wettbewerbslandschaft?
Regionale Spezialisten und globale Plattformanbieter fusionieren oder erwerben KI-gesteuerte Fähigkeiten – wie etwa die Übernahme von Muninn durch Logpoint – um einheitliche XDR-Suiten anzubieten und dem Talentmangel zu begegnen, während Fortinet seinen Umsatz weiter ausbaut und für 2025 bis zu 6,85 Milliarden USD prognostiziert.
Seite zuletzt aktualisiert am:


