
Tamanho e Participação do Mercado de Cibersegurança na Saúde
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 42.31 Bilhões de dólares |
| Tamanho do Mercado (2031) | 97.79 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 18.26 % |
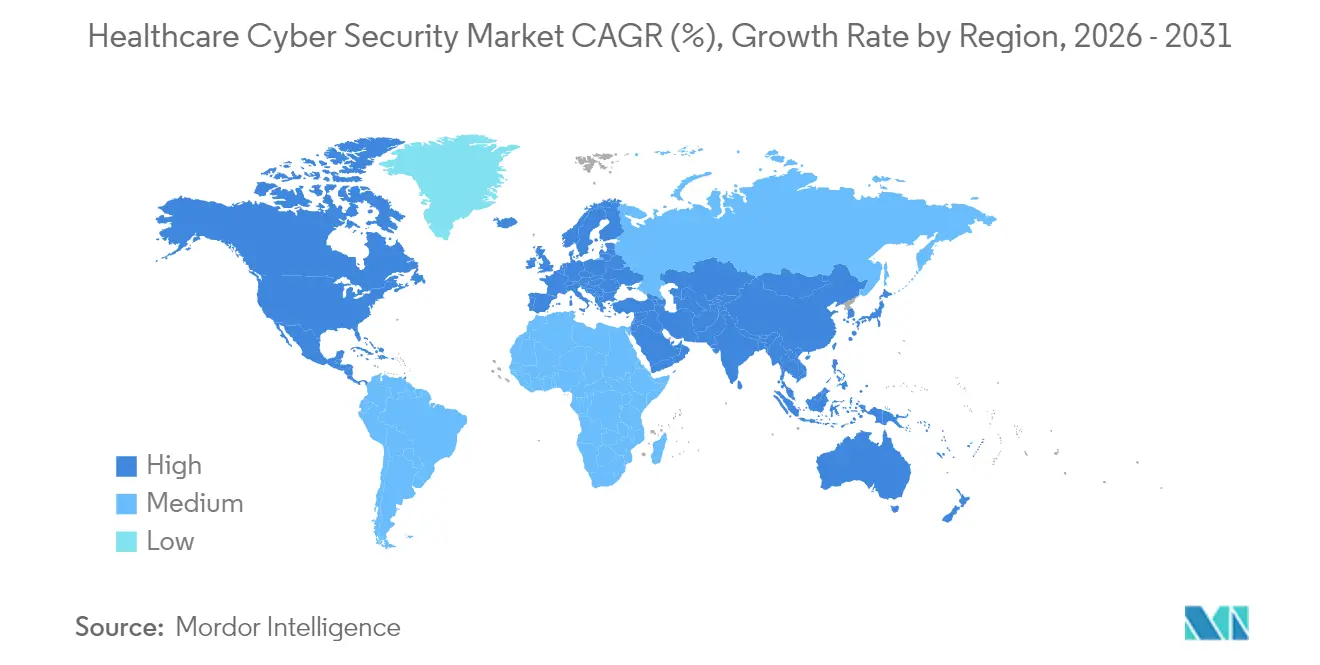
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
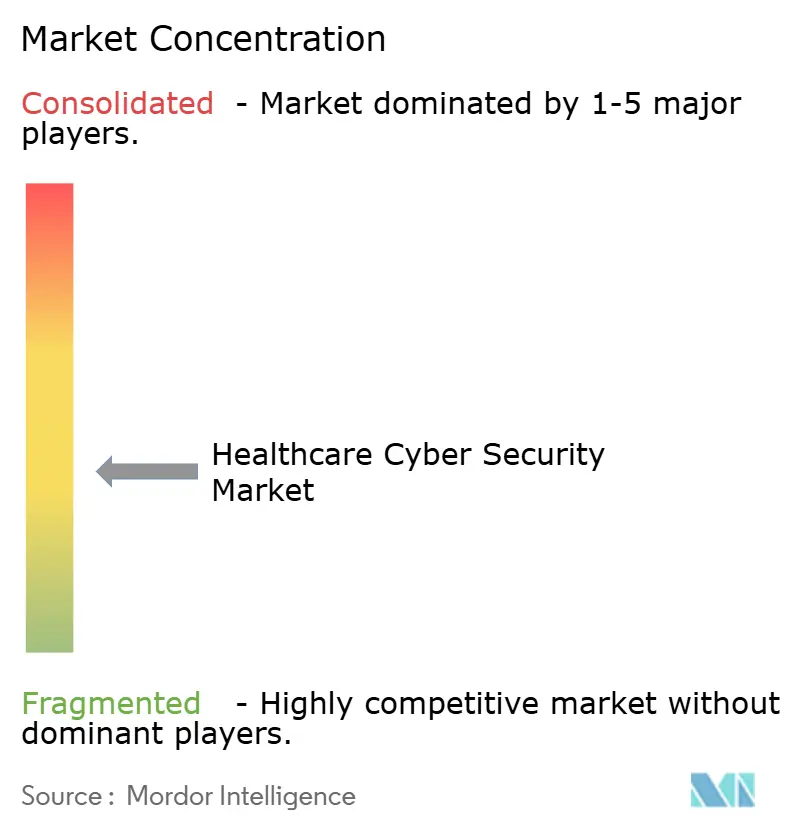
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança na Saúde por Mordor Intelligence
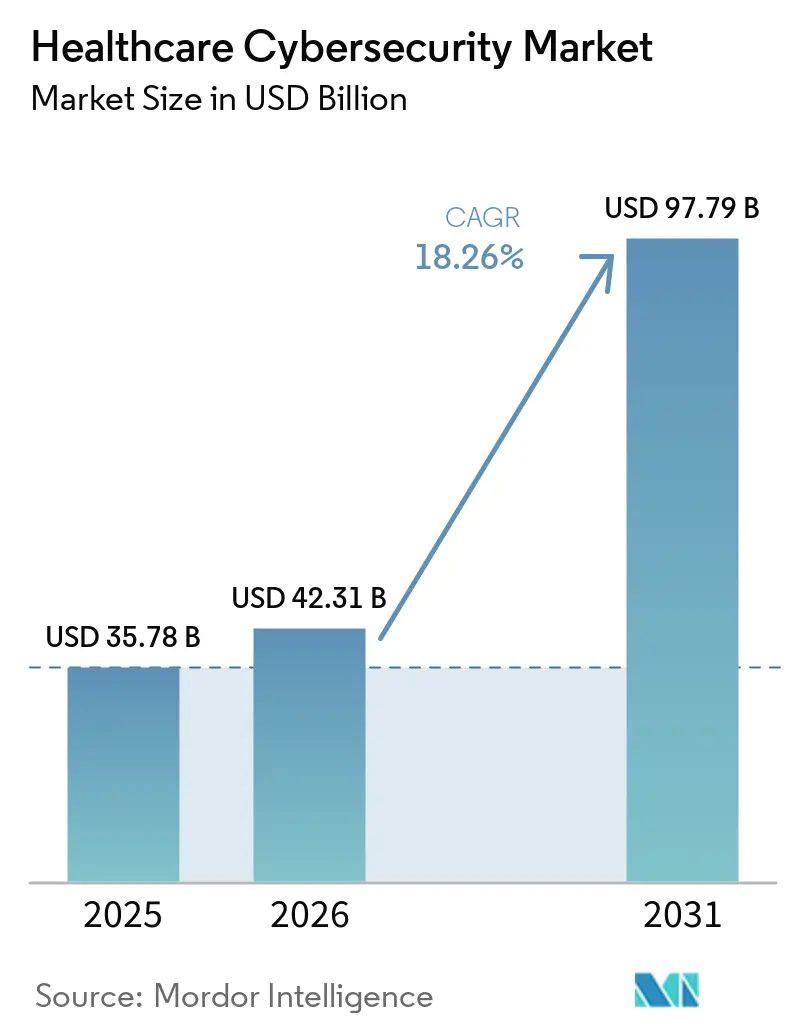
O tamanho do mercado de segurança cibernética na saúde foi avaliado em USD 35,78 bilhões em 2025 e estima-se que cresça de USD 42,31 bilhões em 2026 para atingir USD 97,79 bilhões até 2031, a um CAGR de 18,26% durante o período de previsão (2026-2031). O aumento dos gastos reflete uma corrida em todo o setor para defender informações de saúde eletrônicas protegidas contra uma onda recorde de invasões. Os prestadores de serviços de saúde relataram 677 grandes violações em 2024 que expuseram 182,4 milhões de registros de pacientes, ressaltando os dados de alto valor do setor e o persistente cenário de ameaças. A supervisão federal intensificada, notadamente os requisitos da Seção 524B da Administração de Alimentos e Medicamentos para todos os novos dispositivos médicos conectados, obriga fabricantes e prestadores a orçar programas de segurança ao longo do ciclo de vida. Paralelamente às regras de dispositivos, a aplicação mais rigorosa da HIPAA pelo Escritório de Direitos Civis e as metas voluntárias de desempenho em segurança cibernética do Departamento de Saúde e Serviços Humanos levaram os conselhos a elevar o risco cibernético a uma das três principais questões empresariais. O financiamento governamental amplifica o impulso: o orçamento cibernético consolidado de Washington para 2025 destina USD 13 bilhões para agências civis, uma parcela dos quais flui para hospitais que modernizam sistemas legados. Simultaneamente, o alerta da Associação Americana de Hospitais de que atores de estados-nação visaram instalações dos Estados Unidos em 2024 catalisa a adoção de estruturas de confiança zero e soluções de monitoramento em tempo real.
Principais Conclusões do Relatório
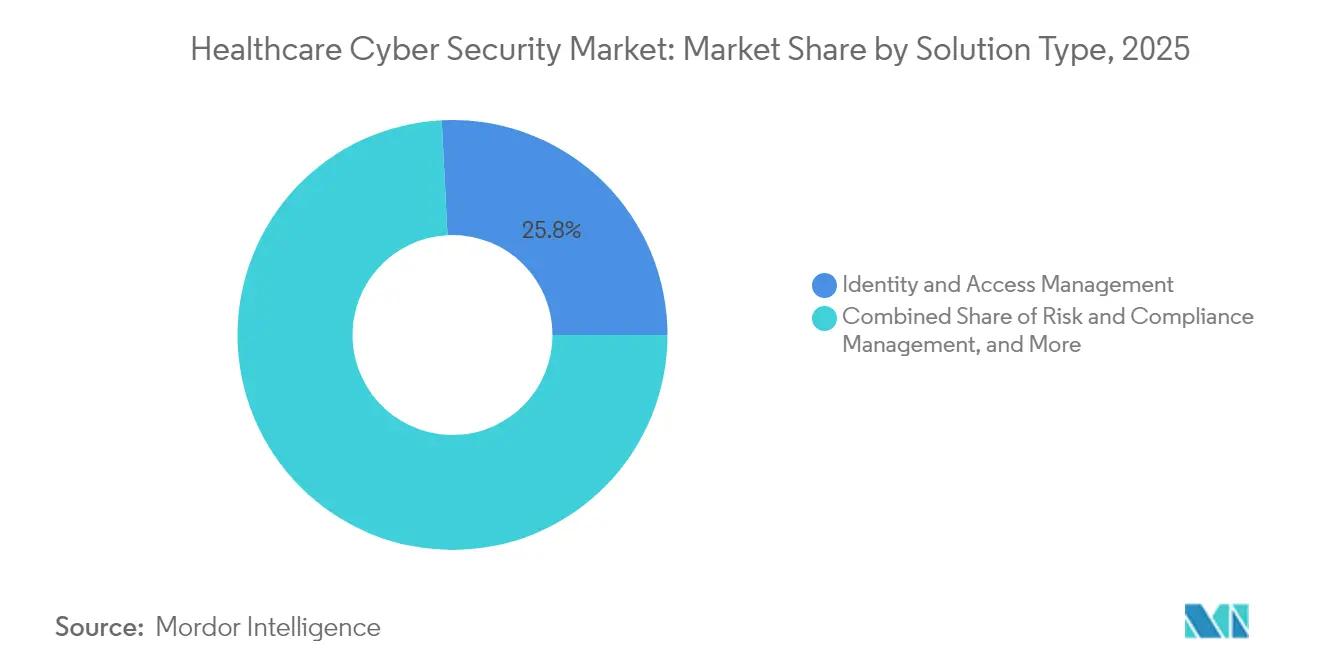
- Por tipo de solução, Gestão de Identidade e Acesso detinha 25,80% da participação no Mercado de Cibersegurança na Saúde em 2025; Gestão de Informações e Eventos de Segurança tem projeção de crescimento a um CAGR de 18,72% até 2031.
- Por tipo de segurança, a segurança de rede representou 33,95% do tamanho do Mercado de Cibersegurança na Saúde em 2025, enquanto a segurança em nuvem avança a um CAGR de 18,58% até 2031.
- Por modo de implantação, os modelos locais dominaram com 55,62% de participação na receita em 2025, mas a implantação em nuvem tem previsão de registrar um CAGR de 18,95% entre 2026 e 2031 no mercado de cibersegurança na saúde.
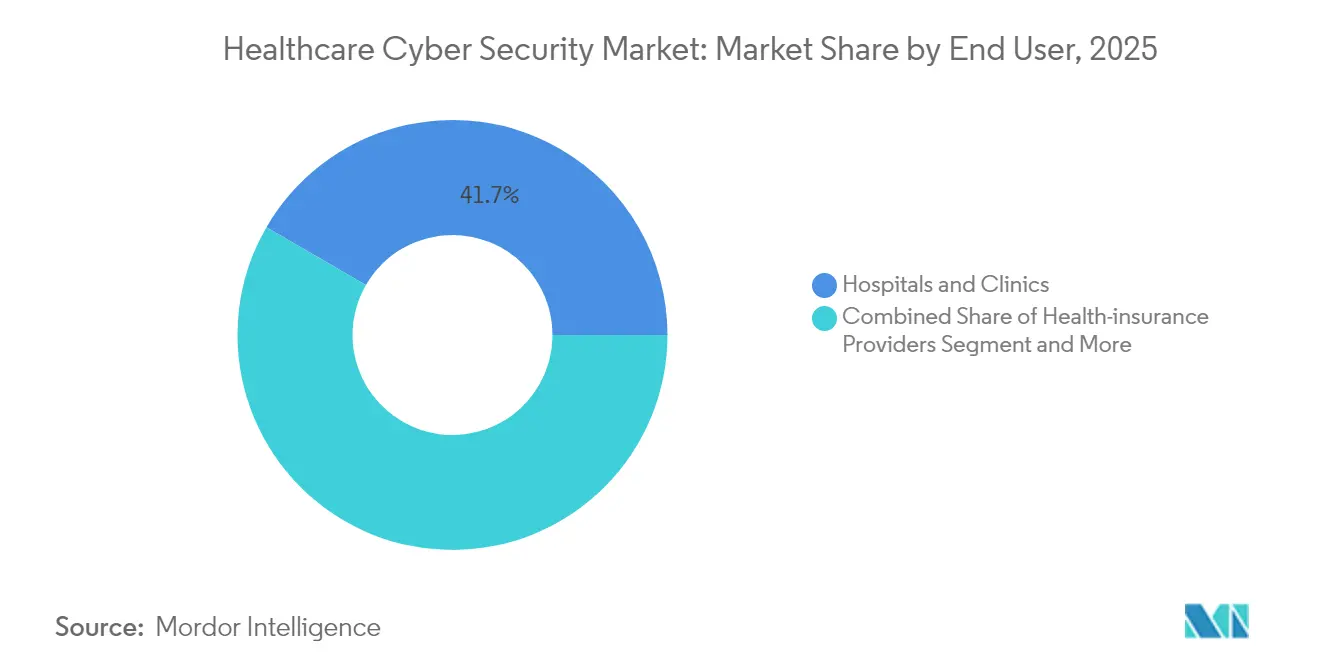
- Por usuário final, hospitais e clínicas capturaram 41,65% da participação no Mercado de Cibersegurança na Saúde em 2025; os provedores de planos de saúde representam o segmento de usuário final com expansão mais rápida, a um CAGR de 18,44%.
- Por geografia, a América do Norte liderou com 34,12% de participação na receita em 2025, enquanto a Ásia-Pacífico está a caminho de um CAGR de 19,12% até 2031 no mercado de cibersegurança na saúde.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores do Mercado de Cibersegurança na Saúde*
| Impulsionador | (~) % Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Frequência e sofisticação crescentes de ataques cibernéticos | +4.2% | Global, com maior impacto na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Mandatos regulatórios e carga de conformidade | +3.8% | América do Norte e UE, expandindo para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Rápida adoção de prontuários eletrônicos de saúde em nuvem e telessaúde | +3.1% | Global, liderado por mercados desenvolvidos | Médio prazo (2-4 anos) |
| Baixa penetração de segurança entre prestadores menores | +2.7% | Global, particularmente em regiões rurais e em desenvolvimento | Longo prazo (≥ 4 anos) |
| Segurança de dispositivos médicos vinculada a modelos de cuidados baseados em valor | +2.3% | América do Norte, expandindo para a Europa | Longo prazo (≥ 4 anos) |
| Estruturas de confiança zero para ambientes de IoMT | +1.8% | Global, adoção antecipada na América do Norte | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Frequência e Sofisticação Crescentes de Ataques Cibernéticos
Pesquisadores de segurança confirmaram que adversários ligados à Rússia, China, Coreia do Norte e Irã sondaram infraestruturas hospitalares diariamente em 2024, culminando em violações que afetaram aproximadamente 259 milhões de registros médicos.[1] Os registros de saúde têm alto valor em mercados ilícitos porque permitem fraude de seguros, chantagem e espionagem. Essa dupla utilidade alimenta reconhecimento implacável, ransomware e ataques à cadeia de suprimentos. As ferramentas de inteligência artificial agora automatizam golpes de spear-phishing e deep-fake de voz, corroendo as defesas baseadas em usuários. Os prestadores respondem priorizando monitoramento contínuo, autenticação multifator e políticas de privilégio mínimo em cargas de trabalho em nuvem e dispositivos conectados no mercado de segurança cibernética na saúde.
Mandatos Regulatórios e Carga de Conformidade
A Seção 524B exige que todo novo dispositivo médico submetido à Administração de Alimentos e Medicamentos após março de 2023 inclua uma Lista de Materiais de Software, atestados de desenvolvimento seguro e um plano para divulgação coordenada de vulnerabilidades.[2] Além da aprovação pré-mercado, os fabricantes devem corrigir falhas durante toda a vida comercial do produto. Os hospitais que integram esses dispositivos, portanto, orçam plataformas integradas de gerenciamento de risco capazes de rastrear firmware, avisos de segurança e status de correções em tempo real. Simultaneamente, as Metas de Desempenho em Segurança Cibernética do Departamento de Saúde e Serviços Humanos delineiam salvaguardas básicas — como backups imutáveis e controles de acesso privilegiado — que muitos conselhos tratam como padrões de fato. As estruturas de Gerenciamento de Identidade, Credencial e Acesso endossadas pela Agência de Segurança Cibernética e Infraestrutura substituem modelos centrados em senhas por autenticação baseada em risco e orientada por certificados.
Rápida Adoção de Prontuários Eletrônicos de Saúde em Nuvem e Telessaúde
A pandemia acelerou a migração de instâncias de prontuários eletrônicos de saúde, arquivos de imagens e plataformas de cuidados virtuais para nuvens públicas e híbridas. À medida que as cargas de trabalho se expandem, as equipes de segurança devem aplicar a HIPAA e os estatutos globais de privacidade em ambientes multilocatários. Patrocinadores farmacêuticos que conduzem ensaios descentralizados armazenam dados genômicos e propriedade intelectual em plataformas de pesquisa em nuvem, exigindo criptografia de ponta a ponta, detecção de anomalias e pipelines de DevOps seguros. Os endpoints de telessaúde — que vão de quiosques de vídeo a aplicativos para smartphones — estendem as superfícies de ataque às residências dos pacientes, intensificando a demanda por intermediários de acesso de confiança zero, acesso à rede de confiança zero e verificações contínuas de postura de dispositivos.
Baixa Penetração de Segurança entre Prestadores Menores
O sofrimento financeiro afeta 46% dos hospitais rurais dos EUA, deixando capital limitado para iniciativas de defesa cibernética. Pesquisas voluntárias do Programa de Segurança de Hospitais Rurais da Microsoft encontraram lacunas generalizadas em filtragem de e-mail, autenticação multifator e segmentação de rede. Como as redes regionais de referência compartilham dados de sinistros, um comprometimento em uma pequena clínica pode se propagar lateralmente para centros terciários. Subsídios público-privados e serviços gerenciados de segurança estão surgindo para fechar essa divisão de resiliência, mas a adoção permanece lenta devido à escassez de pessoal e às necessidades concorrentes de infraestrutura.
Análise de Impacto das Restrições do Mercado de Cibersegurança na Saúde*
| Restrição | (~) % Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições orçamentárias em pequenos prestadores | -2.1% | Global, particularmente em regiões rurais e em desenvolvimento | Curto prazo (≤ 2 anos) |
| Escassez de talentos especializados em segurança cibernética | -1.8% | Global, mais aguda na América do Norte e Europa | Médio prazo (2-4 anos) |
| Desafios de interoperabilidade de sistemas legados | -1.4% | Global, particularmente agudo em mercados desenvolvidos | Médio prazo (2-4 anos) |
| Ambiguidade de responsabilidade do fornecedor para dispositivos regulados pela Administração de Alimentos e Medicamentos | -1.2% | América do Norte, expandindo para mercados globais | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições Orçamentárias em Pequenos Prestadores
Os hospitais menores frequentemente operam com margens operacionais abaixo de 2%, deixando reservas inadequadas para ferramentas de segurança em camadas e monitoramento 24×7. Investigações sobre encerramentos recentes mostram que incidentes cibernéticos podem desencadear fechamentos permanentes quando as demandas de resgate e o tempo de inatividade corroem a liquidez. O Conselho de Coordenação do Setor de Saúde recomenda classificar a segurança cibernética como uma despesa permitida pelo Medicare, mas a política de reembolso ainda está em análise. Até que surja um financiamento sustentável, a adoção de serviços gerenciados de detecção e resposta baseados em assinatura é a principal via de redução de riscos.
Escassez de Talentos Especializados em Segurança Cibernética
A área da saúde requer defensores que compreendam fluxos de trabalho clínicos, estruturas regulatórias e tecnologia operacional. A pressão competitiva dos setores financeiro e tecnológico eleva a remuneração além do que muitos sistemas sem fins lucrativos podem oferecer. Como medida paliativa, os prestadores terceirizam o monitoramento de primeiro nível, investem em orquestração de segurança de baixo código e adotam análises orientadas por inteligência artificial que triagem alertas com mínima intervenção humana. O surgimento de ferramentas de segurança cibernética orientadas por inteligência artificial oferece soluções potenciais para as restrições de talentos, mas a implementação bem-sucedida requer conhecimento especializado que muitas organizações de saúde atualmente não possuem.[3]
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos do Mercado de Cibersegurança na Saúde
Por Tipo de Solução:
A Dominância do Gerenciamento de Identidade e Acesso Enfrenta a Disrupção do Gerenciamento de Informações e Eventos de SegurançaAs ferramentas de Gerenciamento de Identidade e Acesso representaram 25,80% do tamanho do mercado de segurança cibernética na saúde em 2025, à medida que as organizações se concentraram no controle de credenciais privilegiadas em ecossistemas clínicos em expansão. No entanto, a demanda está se deslocando para plataformas de Gerenciamento de Informações e Eventos de Segurança, que devem crescer a um CAGR de 18,72% até 2031. A mudança reflete um consenso de que a correlação contínua de registros e a análise comportamental oferecem contenção de violações mais rápida do que os controles de perímetro isoladamente. Ao longo do período de previsão, os roteiros de segurança cibernética mostram realocação de orçamento de antivírus independente para pilhas de detecção convergidas que integram Gerenciamento de Informações e Eventos de Segurança, Orquestração, Automação e Resposta de Segurança e análise de entidade de usuário.
Os conjuntos de risco e conformidade permanecem estáveis porque simplificam a documentação para auditorias de HIPAA, GDPR e vigilância pós-mercado de dispositivos. Os módulos de criptografia e prevenção de perda de dados ganham tração dentro das arquiteturas de confiança zero, especialmente onde os prestadores devem compartilhar imagens radiológicas e dados laboratoriais em vários locatários de nuvem. As soluções emergentes de análise comportamental construídas com aprendizado de máquina estão no grupo de "outras soluções" e são frequentemente testadas em institutos de pesquisa que experimentam cargas de trabalho de medicina de precisão.

Por Tipo de Segurança:
A Segurança de Rede Lidera a Transformação para a NuvemA segurança de redes reteve 33,95% da participação do mercado de cibersegurança na saúde em 2025, pois os hospitais continuam a segmentar VLANs que conectam salas cirúrgicas, automação farmacêutica e sistemas de arquivamento e comunicação de imagens. A migração para cargas de trabalho em nuvem está, no entanto, remodelando as prioridades: as ferramentas de segurança em nuvem estão posicionadas para um CAGR de 18,58%, impulsionadas pelas migrações de instâncias de prontuários eletrônicos de saúde para provedores de hiperescala.
A proteção de endpoints enfrenta uma heterogeneidade crescente de dispositivos, desde bombas de infusão à beira do leito até smartphones de médicos. A segurança de aplicações cresce à medida que as equipes de desenvolvimento interno constroem portais voltados ao paciente que integram APIs de terceiros, exigindo proteção em tempo de execução e análise de composição de software. A segurança de dispositivos médicos e de IoMT, antes tratada como questão secundária, é agora um tema de nível de conselho de administração, pois mais de 14.000 endereços IP de saúde expõem a telemetria de dispositivos à internet pública — uma estatística que mobiliza recursos para detecção de rede sem agente e orquestração regulamentada de patches de dispositivos. A crescente proliferação de dispositivos conectados à Internet das Coisas (IoT) no setor de saúde impulsiona o crescimento do mercado de segurança de dispositivos médicos.
Por Modo de Implantação:
A Adoção da Nuvem Acelera Apesar da Dominância LocalOs ambientes locais capturaram 55,62% da receita de 2025, pois muitos prestadores mantêm arquivos de radiologia e registros financeiros em seus centros de dados para satisfazer cláusulas de residência de dados. No entanto, a mudança é inconfundível: as implantações em nuvem estão registrando um CAGR de 18,95% até 2031, à medida que os diretores de informação buscam modelos de assinatura, escalonamento automático e zonas resilientes de recuperação de desastres. As arquiteturas híbridas prevalecem, combinando computação local para imagens sensíveis à latência com mecanismos de análise nativos da nuvem usados para estudos de saúde populacional.
Os observadores do setor de segurança cibernética na saúde observam que a computação de borda, onde ferramentas portáteis de diagnóstico por inteligência artificial funcionam em ambulâncias ou clínicas rurais, obscurece as definições convencionais de implantação. As novas doutrinas de aquisição enfatizam a integração em nível de API e a propagação de identidade entre planos, permitindo políticas de segurança unificadas em campi hospitalares, clusters de nuvem e endpoints de borda.
Por Usuário Final:
Os Hospitais Impulsionam o Crescimento Enquanto os Prestadores de Seguros EmergemHospitais e clínicas representaram 41,65% da demanda de 2025 porque armazenam os maiores acervos de dados de pacientes e devem manter serviços críticos para a vida ininterruptamente. As seguradoras, embora historicamente com gastos leves em TI, agora registram um CAGR de 18,44% à medida que os pagadores investem em análise de fraudes e trocas seguras de dados que sustentam contratos de cuidados baseados em valor. O evento de ransomware da Change Healthcare em fevereiro de 2024, que paralisou o processamento de sinistros em todo o país, validou a exposição das seguradoras e acelerou a aquisição de plataformas de gerenciamento de risco de terceiros.
As empresas farmacêuticas e de biotecnologia alocam parcelas maiores dos orçamentos de pesquisa e desenvolvimento para ambientes de pesquisa em nuvem seguros que protegem a propriedade intelectual molecular e os dados de sujeitos de ensaios. Os laboratórios de diagnóstico modernizam os sistemas de informação laboratorial, impulsionando o investimento em contenção de ransomware para equipamentos de sequenciamento de alto rendimento. Os prestadores de telessaúde e as startups de saúde digital, agrupados em "outros usuários finais", adotam serviços gerenciados de segurança para compensar lacunas de pessoal e acelerar aprovações regulatórias.
Por Tamanho da Organização:
As PMEs Impulsionam o Crescimento Apesar das Restrições de RecursosAs grandes empresas controlaram 63,58% da receita em 2025 do mercado de segurança cibernética na saúde, mas as entidades de pequeno e médio porte devem avançar a um CAGR de 19,86% até 2031, à medida que a conscientização sobre ameaças aumenta. O programa de hospitais rurais da Microsoft e iniciativas semelhantes de seguradoras e fornecedores de dispositivos reduzem as barreiras de entrada ao subsidiar implantações de autenticação multifator, detecção e resposta de endpoint e backup imutável.
No entanto, as PMEs ainda lutam com a seleção de fornecedores e o planejamento de resposta a incidentes. Muitas dependem de intercâmbios estaduais de informações de saúde para operações de segurança compartilhadas e feeds de inteligência de ameaças. Propostas de política para tornar os investimentos em segurança cibernética reembolsáveis pelo Medicare poderiam desbloquear ainda mais os gastos das PMEs, mas até que sejam codificadas, a maioria depende de contratos de assinatura flexíveis baseados em uso, em vez de compras de capital.
Análise Geográfica
Mercado de Cibersegurança na Saúde na América do Norte
A América do Norte manteve 34,12% de participação no Mercado de Cibersegurança na Saúde em 2025, sustentada pelas regulamentações de PHI mais rigorosas do mundo, um sistema de seguros maduro e elevados orçamentos per capita em TI para saúde. O financiamento federal, incluindo a alocação civil de cibersegurança de 2025, subsidia a modernização de registros eletrônicos de saúde e a adoção de nuvem. Os Estados Unidos também sofreram a maior violação conhecida — o incidente da Change Healthcare em 2024, que afetou 100 milhões de indivíduos —, o que consolidou os roteiros de confiança zero e as auditorias de risco de terceiros. A Estratégia Pan-Canadense de Inteligência Artificial do Canadá e as iniciativas de digitalização da previdência social do México ampliam ainda mais a demanda regional por ferramentas de SIEM e detecção de endpoints.
Mercado de Cibersegurança na Saúde na APAC
A Ásia-Pacífico é o território de crescimento mais rápido, com CAGR de 19,12% no mercado global de cibersegurança na saúde. Os mandatos nacionais de eHealth no Japão, na Coreia do Sul e na Índia integram registros de pacientes hospedados em nuvem com plataformas de identidade segura, estimulando a demanda local por ofertas de mascaramento de dados e criptografia como serviço. O plano Healthy China 2030 da China designa a cibersegurança como um dos seis pilares habilitadores para hospitais inteligentes, impulsionando pedidos a fornecedores domésticos de firewall e gestão de vulnerabilidades que atendem às restrições de fluxo de dados transfronteiriços. O orçamento federal da Austrália ancora subsídios para telessaúde rural, resultando em um salto de 92% nas solicitações de saúde digital entre 2022 e 2024.
Mercado de Cibersegurança na Saúde na Europa
O regime europeu centrado na privacidade garante crescimento constante à medida que as multas do GDPR consolidam a responsabilidade no nível do conselho de administração. A Alemanha aloca 3 bilhões de EUR para a digitalização hospitalar, com pelo menos 15% reservados para melhorias em segurança de TI, estimulando a aquisição de orquestração de identidade e gateways de e-mail seguro. A França implementa sua estratégia de eHealth "MaSanté 2025" com um anexo de cibersegurança que exige o compartilhamento de inteligência de ameaças entre as agências regionais de saúde. O programa "Data Saves Lives" do NHS do Reino Unido direciona recursos para modernizar plataformas legadas de paginação e imagem, condicionados à certificação ISO 27001.
Mercado de Cibersegurança na Saúde no Oriente Médio e África e na América do Sul
O Oriente Médio e a África apresentam adoção acelerada à medida que os estados do Conselho de Cooperação do Golfo constroem hospitais em cidades inteligentes e buscam conformidade com os Controles do Setor de Saúde da Autoridade Nacional de Cibersegurança. A África do Sul e o Quênia realizam projetos-piloto de registros de imunização baseados em nuvem, acompanhados de esquemas de tokenização que desidentificam os dados dos pacientes. A América do Sul registra expansão constante, liderada pelas iniciativas de saúde aberta do Brasil e pelo lançamento da prescrição eletrônica na Argentina, ambas exigindo gestão de chaves de criptografia e gateways de API seguros.
Cenário Competitivo
O Mercado de Cibersegurança na Saúde permanece moderadamente fragmentado. Aproximadamente 15 fornecedores respondem por metade da receita global, deixando espaço para especialistas de nicho em segmentação de Internet das Coisas Médicas e detecção gerenciada. A consolidação está se acelerando: a Palo Alto Networks integrou a análise de nuvem QRadar da IBM à sua plataforma Cortex em 2024, e a aquisição de 32 mil milhões de USD da Wiz pelo Google reforçou sua pilha de segurança Chronicle. Tais negociações ilustram uma corrida para oferecer plataformas de pilha completa que abrangem a defesa de rede, endpoint e nuvem com modelos de HIPAA integrados.
A especialização no domínio agora diferencia os vencedores no espaço de cibersegurança na saúde. Os fornecedores com unidades de negócios dedicadas à saúde fornecem feeds de inteligência de ameaças pré-configurados que sinalizam recalls de dispositivos e avisos da Administração de Alimentos e Medicamentos. A carta de advertência da Administração de Alimentos e Medicamentos de 2024 à Becton Dickinson sobre vulnerabilidades do Pyxis sinalizou consequências punitivas para fornecedores sem programas estruturados de design seguro. Consequentemente, os fabricantes de dispositivos fazem parceria com empresas de cibersegurança para incorporar o rastreamento de Lista de Materiais de Software e canais de atualização remota antes das submissões 510(k).
Oportunidades em espaços inexplorados persistem na proteção de hospitais rurais, microssegmentação de dispositivos médicos e governança de inteligência artificial. Enquanto isso, startups que utilizam aprendizado federado defendem modelos de inteligência artificial de diagnóstico por imagem sem centralizar dados de pacientes, abordando preocupações de privacidade sob o RGPD e as leis estaduais de privacidade. Os titulares do mercado respondem investindo em suítes de detecção e resposta estendidas otimizadas para tráfego HL7 e DICOM.
Líderes do Setor de Cibersegurança na Saúde
-
IBM Corporation
-
Cisco Systems Inc.
-
AO Kaspersky Lab
-
Broadcom Inc. (Symantec)
-
McAfee LLC
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Cibersegurança na Saúde Empresas cobertas neste relatório
- Cisco Systems Inc.
- IBM Corporation
- AO Kaspersky Lab
- McAfee LLC
- Broadcom Inc. (Symantec)
- Trend Micro Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- CrowdStrike Holdings Inc.
- FireEye Inc. (Trellix)
- Imperva Inc.
- Claroty Ltd. (Medigate)
- Cynerio Ltd.
- Sophos Group plc
- Proofpoint Inc.
- Rapid7 Inc.
- CynergisTek Inc.
- Clearwater Compliance LLC
- Sensato Cybersecurity Solutions
- SecureLink Inc.
Desenvolvimento Recente do Setor no Mercado de Cibersegurança na Saúde
- Junho de 2025: A Microsoft expandiu seu Programa de Segurança Cibernética para Hospitais Rurais para incluir pontuação de risco orientada por inteligência artificial, inscrevendo 550 hospitais para avaliações sem custo.
- Março de 2024: A Administração de Alimentos e Medicamentos emitiu orientação preliminar que reforça os requisitos cibernéticos pré-mercado, enfatizando suporte contínuo a correções e transparência da Lista de Materiais de Software.
- Maio de 2024: A Palo Alto Networks finalizou a compra dos ativos de nuvem QRadar da IBM, treinando 1.000 consultores da IBM nos conjuntos de regras de saúde da Palo Alto.
- Junho de 2024: A Casa Branca anunciou alianças com os principais fornecedores de nuvem para fornecer serviços de segurança subsidiados a até 2.100 hospitais rurais.
Mercado de Cibersegurança na Saúde Escopo do relatório e metodologia de pesquisa
Definições de Mercado e Cobertura Principal
Nosso estudo define o mercado de cibersegurança na saúde como todos os softwares, hardwares e serviços gerenciados que protegem sistemas de informação clínica, dispositivos médicos conectados e repositórios de dados de pacientes contra acesso não autorizado, interrupção ou exfiltração em ambientes de prestadores de serviços, pagadores, ciências da vida e saúde pública.
Exclusão do escopo: ferramentas de segurança corporativa não clínica vendidas a conglomerados de saúde exclusivamente para necessidades de TI de escritório não estão cobertas.
Visão Geral da Segmentação
- Por Tipo de Solução
- Gerenciamento de Identidade e Acesso
- Gerenciamento de Risco e Conformidade
- Antivírus e Antimalware
- Gerenciamento de Informações e Eventos de Segurança (SIEM)
- Detecção e Prevenção de Intrusão (IDS/IPS)
- Criptografia e Prevenção de Perda de Dados
- Outras Soluções
- Por Tipo de Segurança
- Segurança de Rede
- Segurança de Endpoint
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dispositivos Médicos e IoMT
- Por Modo de Implantação
- Local
- Nuvem
- Por Usuário Final
- Hospitais e Clínicas
- Empresas Farmacêuticas e de Biotecnologia
- Prestadores de Planos de Saúde
- Laboratórios de Diagnóstico
- Outros Usuários Finais
- Por Tamanho da Organização
- Grandes Empresas
- Pequenas e Médias Empresas
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Chile
- Restante da América do Sul
- Europa
- Alemanha
- França
- Reino Unido
- Itália
- Espanha
- Rússia
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Egito
- Nigéria
- Restante da África
- Oriente Médio
- América do Norte
Metodologia de Pesquisa Detalhada e Validação de Dados
Pesquisa Primária
Entrevistas e pesquisas rápidas com CISOs de redes integradas de prestadores de serviços de saúde, pagadores regionais, plataformas de telessaúde hospedadas em nuvem e integradores de soluções de cibersegurança na América do Norte, Europa e Ásia-Pacífico ajudaram a validar os índices de gastos, os preços médios de venda e os pontos críticos de implantação, além de esclarecer nuances regulatórias regionais que a pesquisa documental deixou em aberto.
Pesquisa Documental
Os analistas iniciaram com conjuntos de dados abertos de organismos como o Escritório de Direitos Civis do Departamento de Saúde e Serviços Humanos dos EUA, a Agência da União Europeia para a Cibersegurança e o Centro Australiano de Segurança Cibernética, que quantificam o número de violações, os volumes de exposição de registros e as tendências de penalidades. Cruzamos esses sinais com registros de aquisições em sites como o SAM.gov, divulgações anuais de formulários 10-K de grandes fornecedores de prontuários eletrônicos de saúde e tecnologia médica, e registros de remessas alfandegárias compilados por meio do D&B Hoovers e da Volza para dimensionar os fluxos transfronteiriços de dispositivos. Associações comerciais, como o Colégio de Executivos de Gestão de Informações de Saúde e a Fundação de Segurança de IoT, forneceram benchmarks de adoção de arquiteturas de confiança zero e inventários de IoMT. Essas fontes publicamente disponíveis são meramente ilustrativas; muitas outras foram consultadas para complementar os insights secundários.
Dimensionamento de Mercado e Previsão
Reconstruímos a receita global utilizando uma abordagem descendente de construção de pool de gastos que parte dos desembolsos de TI em saúde por região, subtrai as categorias não relacionadas à segurança e aplica as taxas de penetração de segurança impulsionadas por violações. Consolidações de fornecedores com dados de preço médio de venda amostrado multiplicado pela base instalada serviram como verificação ascendente seletiva. As principais variáveis incluem: contagem anual de violações de dados de saúde divulgadas (acima de 500 registros), custo médio por violação (índice IBM-Ponemon), estoque instalado de dispositivos médicos em rede (registro de Identificadores Únicos de Dispositivos da FDA), proporção de implantações de prontuários eletrônicos de saúde hospedados em nuvem e frequência de auditoria obrigatória sob a HIPAA, o GDPR e a NIS2. Uma regressão multivariada vincula esses fatores à receita histórica, enquanto a análise de cenários captura o endurecimento regulatório e a escalada de ransomware. As lacunas nos gastos em nível de país foram preenchidas pela aplicação de desembolsos de segurança por leito derivados de entrevistas primárias.
Ciclo de Validação de Dados e Atualização
Os resultados passam por três camadas de revisão analítica, verificações de anomalias em relação a conjuntos de dados independentes de violações e despesas de capital, e reconciliação de variâncias com novos feedbacks de especialistas. A Mordor Intelligence atualiza o modelo a cada doze meses e reexecuta premissas críticas quando eventos cibernéticos relevantes provocam uma reprecificação do mercado.
Por que Nossa Linha de Base de Cibersegurança na Saúde Inspira Confiança
As estimativas publicadas frequentemente divergem porque as empresas diferem quanto ao que é considerado gasto em saúde, à agressividade de seus cenários de escalada de ameaças e à frequência com que atualizam os números.
Os principais fatores de lacuna incluem: concorrentes que agrupam gastos gerais de segurança corporativa nos totais de saúde, o uso de premissas de preço médio de venda estáticas que ignoram os aumentos pós-Change Healthcare, e a dependência de pesquisas pontuais sem reconciliá-las com estatísticas de violações ou dados de remessa de dispositivos que a equipe da Mordor Intelligence acompanha trimestralmente.
Comparação de referência
| Tamanho do Mercado | Fonte anonimizada | Principal fator de lacuna |
|---|---|---|
| 35,78 bilhões de USD (2025) | Mordor Intelligence | - |
| 22,52 bilhões de USD (2025) | Consultoria Global A | Exclui serviços de detecção e resposta gerenciadas e serviços de risco de terceiros |
| 20,40 bilhões de USD (2024) | Associação Setorial B | Utiliza apenas orçamentos de TI hospitalar, omitindo gastos de pagadores e da indústria farmacêutica |
| 18,20 bilhões de USD (2023) | Consultoria Regional C | Ano-base mais antigo, preços médios de venda não ajustados pelo prêmio de ransomware de 2024 |
Em suma, ao vincular a receita a métricas transparentes de violações e contagens de dispositivos, e ao atualizar as premissas após cada incidente relevante, a Mordor Intelligence entrega uma linha de base equilibrada e rastreável na qual os tomadores de decisão podem confiar com segurança.
Principais Perguntas Respondidas no Relatório
Por que o Mercado de Cibersegurança na Saúde está crescendo mais rapidamente do que outros setores de infraestrutura crítica?
Os dados de alto valor do setor, as novas regulamentações rigorosas de dispositivos e as 677 violações registradas em 2024 estão impulsionando os gastos anuais em 18,26% durante 2026-2031.
Qual segmento do Mercado de Cibersegurança na Saúde terá o crescimento mais rápido até 2031?
As soluções de segurança em nuvem devem registrar um CAGR de 18,58% à medida que os hospitais migram prontuários eletrônicos de saúde e arquivos de imagens para nuvens públicas e híbridas.
Qual é o tamanho do Mercado de Cibersegurança na Saúde da América do Norte em 2025?
A América do Norte representa 34,12% da receita global, impulsionada pela aplicação da HIPAA e pelos programas federais de gastos em segurança cibernética.
O que é a Seção 524B e por que ela é importante?
A Seção 524B da Lei FD&C obriga todo novo dispositivo médico conectado a incluir um plano de segurança cibernética e uma Lista de Materiais de Software, forçando fabricantes e prestadores a investir no gerenciamento de segurança ao longo do ciclo de vida.
Como os pequenos hospitais e os hospitais rurais estão abordando a segurança cibernética com orçamentos limitados?
Muitos aproveitam subsídios federais e assinaturas de detecção e resposta gerenciadas, como o Programa de Hospitais Rurais da Microsoft, que oferece avaliações de risco assistidas por inteligência artificial sem custo.