
Tamanho e Quota do Mercado de Cibersegurança da Rússia
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
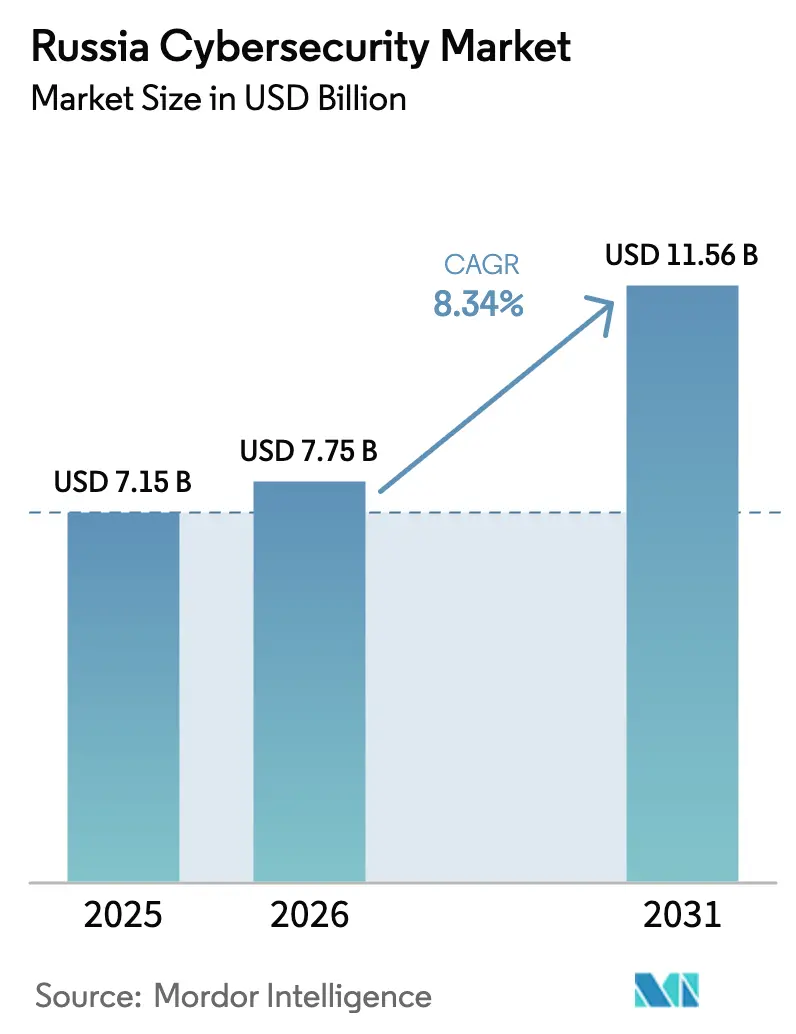
| Tamanho do mercado no ano base (2025) | 7.15 Bilhões de dólares |
| Tamanho do Mercado (2026) | 7.75 Bilhões de dólares |
| Tamanho do Mercado (2031) | 11.56 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 8.34 % |
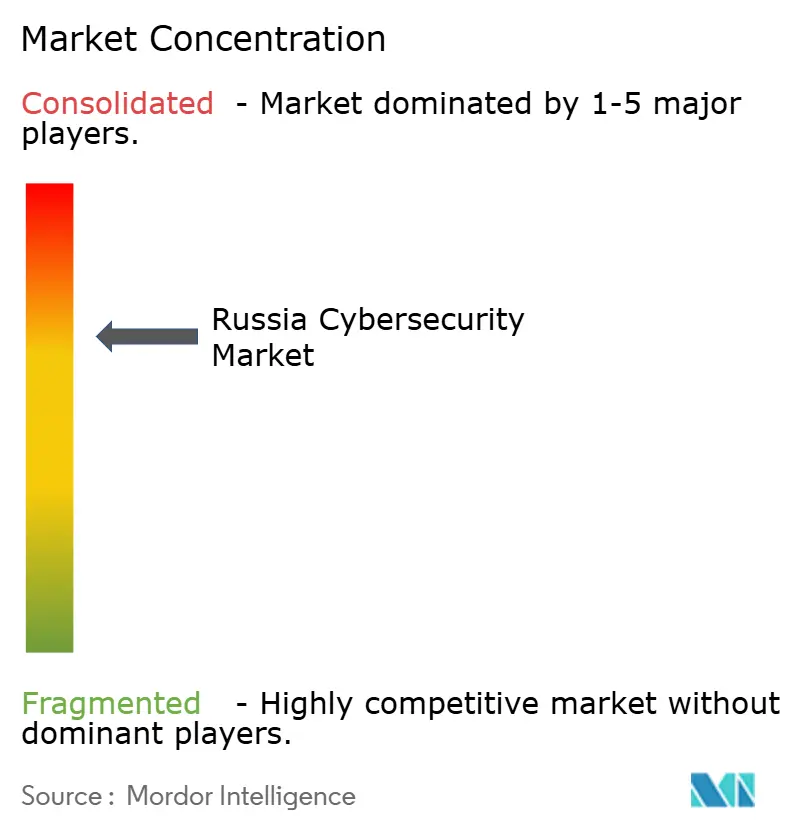
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança da Rússia por Mordor Intelligence
O tamanho do mercado de cibersegurança da Rússia foi avaliado em 7,15 mil milhões de USD em 2025 e estima-se que cresça de 7,75 mil milhões de USD em 2026 para atingir 11,56 mil milhões de USD até 2031, a um CAGR de 8,34% durante o período de previsão (2026-2031). A expansão do mercado é impulsionada pela agenda de soberania digital do Estado, que exige soluções russas certificadas em toda a infraestrutura de informação crítica e impulsiona alocações orçamentais estáveis mesmo em um clima macroeconómico restrito. As crescentes perdas por ransomware, regras mais rigorosas de localização de dados e auditorias de segurança anuais obrigatórias estão a levar as empresas — especialmente na banca, energia e saúde — a priorizar os gastos em cibersegurança em detrimento de outros investimentos em TI. As construções domésticas de nuvem e centros de dados por players como a Rostelecom criam nova procura por arquiteturas de confiança zero, enquanto as políticas de substituição de importações aumentam a visibilidade de receita para os fornecedores russos que podem substituir hardware sujeito a sanções.
Principais Conclusões do Relatório
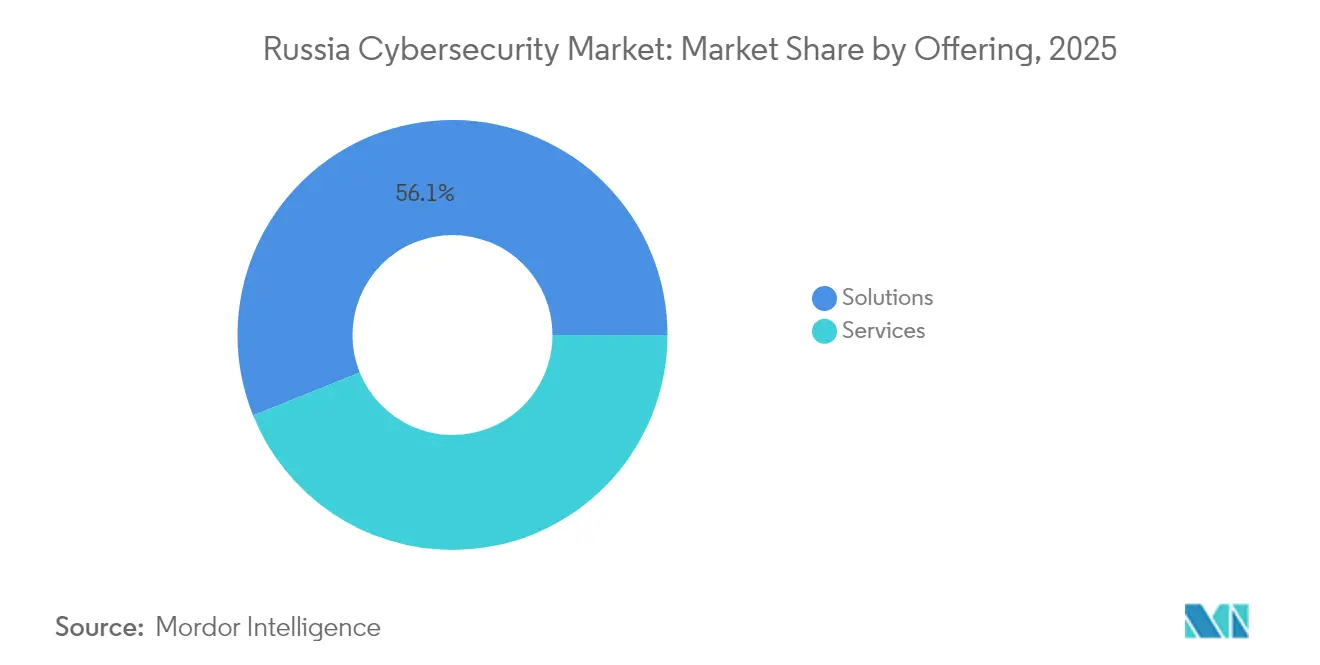
- Por oferta, as soluções detinham 56,10% da quota do mercado de cibersegurança da Rússia em 2025; os serviços registam o CAGR mais rápido de 2026-2031 em 9,75%.
- Por modo de implantação, a implantação local representou 61,55% da quota de receita do mercado de cibersegurança da Rússia em 2025 e prevê-se que a implantação em nuvem cresça a um CAGR de 11,25% até 2031.
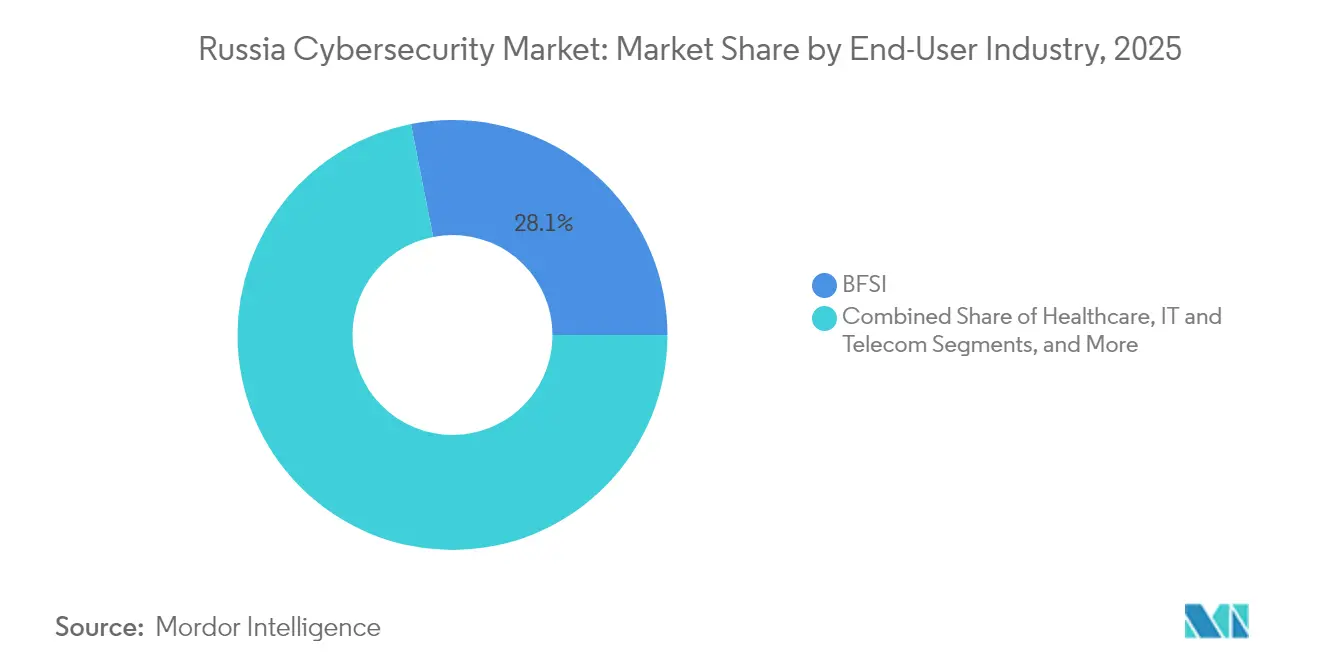
- Por indústria do utilizador final, o BFSI liderou com uma quota de 28,10% em 2025, enquanto a saúde deverá expandir-se a um CAGR de 12,05% até 2031.
- Por tamanho de empresa do utilizador final, as grandes empresas controlavam 66,60% do mercado de cibersegurança da Rússia em 2025; as PMEs registam o CAGR mais elevado de 10,35% no período 2026-2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspetivas do Mercado de Cibersegurança da Rússia
Análise do Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte Temporal do Impacto |
|---|---|---|---|
| Impulso à Soberania Digital e Mandatos de Substituição de Importações no Ecossistema de Segurança de TI Russo | +2.1% | Nacional | Médio prazo (2-4 anos) |
| Aumento dos Programas Liderados pelo Estado para Proteção de Infraestruturas Críticas Após o Conflito na Ucrânia | +1.8% | Moscovo e São Petersburgo em primeiro lugar | Curto prazo (≤2 anos) |
| Rápida Expansão da Pegada Doméstica de Nuvem e Centros de Dados a Impulsionar a Adoção de Confiança Zero | +1.5% | Principais centros urbanos | Médio prazo (2-4 anos) |
| Proliferação de IoT Industrial no Setor de Petróleo e Gás e Utilitários a Exigir Controlos de Segurança de TO | +1.2% | Regiões ricas em recursos | Médio prazo (2-4 anos) |
| Escalada de Ataques de Ransomware como Serviço Direcionados às PMEs Russas | +0.9% | A nível nacional | Curto prazo (≤2 anos) |
| Leis obrigatórias de localização de dados a aumentar a procura local | +0.7% | A nível nacional | Curto prazo (≤2 anos) |
| Fonte: Mordor Intelligence | |||
Impulso à Soberania Digital e Mandatos de Substituição de Importações no Ecossistema de Segurança de TI Russo
Os participantes do mercado de cibersegurança da Rússia estão a experienciar um ambiente estruturalmente protegido após o decreto de substituição de importações de dezembro de 2024 que bloqueia muitos produtos estrangeiros. O Decreto 1875 impede muitos produtos de TI estrangeiros de contratação pública e aplica uma regra de "segundo a sair" que privilegia propostas que listem origem russa. Como resultado, fornecedores locais como Kaspersky e Positive Technologies relatam crescimento de pipeline que supera a capacidade de contratação, enquanto os ministérios exigem algoritmos de criptografia domésticos certificados em cada nova implantação.
Aumento dos Programas Liderados pelo Estado para Proteção de Infraestruturas Críticas Após o Conflito na Ucrânia
As atualizações regulatórias emitidas pelo Serviço Federal de Segurança (FSB) transformaram a proteção de infraestruturas críticas de uma responsabilidade de TI numa obrigação de conformidade a nível do conselho de administração. A Ordem 239 do FSB e a metodologia de 2024 do Ministério dos Transportes obrigam as concessionárias, aeroportos e caminhos de ferro a alimentar telemetria numa plataforma estatal unificada. Os dados de incidentes mostram que o tempo médio de inatividade por ataque caiu de 65 horas em 2018 para 1 hora em 2024, comprovando que a pressão regulatória acelera a maturidade defensiva [1]Ministério dos Transportes da Federação Russa, "Recomendações Metodológicas para Categorização da Infraestrutura de Informação Crítica," mintrans.gov.ru.
Rápida Expansão da Pegada Doméstica de Nuvem e Centros de Dados a Impulsionar a Adoção de Confiança Zero
A instalação de julho de 2024 da Rostelecom em Moscovo e o campus de 100 MW da BitRiver no Extremo Oriente expandem o processamento nacional em mais de 20%, levando as empresas a transferir cargas de trabalho para fora das instalações. Cada migração impulsiona a adoção de micro-segmentação e controlos de confiança zero certificados segundo os padrões russos. Com cada incremento de capacidade, as empresas transferem cargas de trabalho não críticas para fora das instalações e deparam-se com cláusulas de conformidade que exigem segmentação de confiança zero. Os primeiros adotantes como o Bank Primorye demonstram que as firewalls de aplicações web baseadas em nuvem podem neutralizar milhões de eventos por trimestre sem aumentar a equipa, o que implica eficiências de custo operacional que incentivam mais migrações.
Proliferação de IoT Industrial no Setor de Petróleo e Gás e Utilitários a Exigir Controlos de Segurança de TO
O Kaspersky ICS-CERT descobriu o CVE-2023-47610 em modems Cinterion, destacando a exposição sistémica de TO. As empresas energéticas responderam acelerando sistemas de prevenção de intrusões com reconhecimento de protocolo, e as auditorias de instalações relatam reduções mensuráveis no tempo de inatividade não planeado [2]Kaspersky ICS-CERT, "Aviso sobre CVE-2023-47610," ics-cert.kaspersky.com. Na sequência do aviso, várias concessionárias de energia estatais aceleraram a aquisição de sistemas de prevenção de intrusões com reconhecimento de protocolo, ilustrando que vulnerabilidades de destaque podem movimentar orçamentos em curto prazo.
Análise do Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte Temporal do Impacto |
|---|---|---|---|
| Fuga de Talentos Devido à Emigração e Mobilização Militar com Impacto na Força de Trabalho em Cibersegurança | -1.7% | Centros tecnológicos | Longo prazo (≥5 anos) |
| Controlos de Exportação dos EUA/UE a Limitar o Acesso a Hardware de Segurança Avançado e Atualizações | -1.5% | Nacional | Médio prazo (2-4 anos) |
| Compressão Orçamental em Setores Não Relacionados com Recursos em Meio de Sanções Macroeconómicas | -1.0% | Específico por setor | Curto prazo (≤2 anos) |
| Processos Fragmentados de Contratação Pública Federal a Atrasar a Modernização da Segurança | -0.6% | Segmentos governamentais | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Fuga de Talentos Devido à Emigração e Mobilização Militar com Impacto na Força de Trabalho em Cibersegurança
A Positive Technologies constata que o crescimento de vagas em segurança da informação supera a oferta de licenciados numa proporção de três para um, elevando o salário médio de analista de segurança em 25% acima dos salários nacionais de TI. As organizações compensam através da automatização da triagem de primeiro nível por meio de plataformas XDR alimentadas por aprendizagem automática.
Controlos de Exportação dos EUA/UE a Limitar o Acesso a Hardware de Segurança Avançado e Atualizações
As regras do Departamento de Comércio dos EUA de setembro de 2024 incluem software empresarial e firmware selecionados em regimes de licenciamento, congelando atualizações em equipamentos ocidentais já instalados nas redes russas. Os operadores recorrem a importações paralelas, o que aumenta os custos de manutenção e estimula o design doméstico de ASIC.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: As Soluções Mantêm a Liderança Enquanto os Serviços Aceleram
As soluções geraram 56,10% da quota do mercado de cibersegurança da Rússia em 2025, sublinhando a preferência histórica por compras de capital e operação interna. A receita permanece ancorada em firewalls de rede, proteção de endpoints e Gateways Web Seguros que satisfazem os protocolos de certificação do FSB. No entanto, o conjunto endereçável está gradualmente a inclinar-se para os serviços, à medida que as empresas enfrentam dificuldades para dotar de pessoal centros de segurança 24/7. Os pacotes de deteção e resposta geridas com preços por nó permitem até aos bancos de médio porte ativar a caça a ameaças sem contratações, uma mudança que eleva o CAGR dos serviços para 9,75% até 2031.
A crescente adoção de plataformas XDR com serviços integrados indica que as organizações valorizam a faturação baseada em resultados mais do que a contagem de funcionalidades. Os fornecedores agrupam agora auditorias de conformidade, horas de retenção de incidentes e feeds de inteligência de ameaças, posicionando os serviços como uma cobertura de despesa operacional contra a volatilidade do fornecimento de hardware. Como resultado, a receita recorrente anual cresce mais rapidamente do que as vendas de licenças, e o tamanho do mercado de cibersegurança da Rússia associado a serviços poderá ultrapassar os 5,4 mil milhões de USD até 2031 se as renovações atuais se mantiverem.
Nota: Quotas de segmentos de todos os segmentos individuais disponíveis mediante aquisição do relatório


Por Modo de Implantação: O Momentum da Nuvem Supera a Dominância Local
A implantação local já captou 61,55% da quota do mercado de cibersegurança da Rússia em 2025, um padrão reforçado por leis estritas de soberania de dados que mantêm as cargas de trabalho sensíveis por detrás das firewalls das agências. Os requisitos de conformidade ao abrigo da Ordem 239 do FSB significam que os operadores classificados como infraestrutura de informação crítica devem armazenar registos de auditoria localmente durante vários anos, consolidando a procura de armazenamento local. Os hipermercados domésticos fornecem regiões governamentais isoladas que cumprem a lei de localização de dados, oferecendo aos ministérios mais avessos ao risco um caminho de migração. Esta base de confiança impulsiona um CAGR de 11,25% para os controlos implantados em nuvem, enquanto os investimentos locais estabilizam à medida que os equipamentos amortizados atingem o fim de vida sem atualizações de firmware ocidentais.
Os projetos híbridos que mantêm as chaves nas instalações mas executam análises em nuvens soberanas dominam os novos pedidos de proposta. Tais padrões encurtam os ciclos de atualização e reduzem o capex, sendo atrativos em condições de crédito apertadas. Consequentemente, as referências ao mercado de cibersegurança da Rússia citam cada vez mais a micro-segmentação e as Plataformas de Proteção de Cargas de Trabalho em Nuvem como itens obrigatórios da lista de verificação, em vez de opções avançadas.
Por Indústria do Utilizador Final: O BFSI Lidera, a Saúde Avança Rapidamente
A comunidade de banca, serviços financeiros e seguros representou 28,10% da receita do mercado de cibersegurança da Rússia em 2025. Os testes de penetração obrigatórios ao abrigo da Diretiva 683-P do Banco Central e o lançamento do rublo digital estimulam a atualização contínua dos módulos de análise de fraude e biometria comportamental. Apesar desse peso, o setor da saúde deverá registar o CAGR mais rápido de 12,05% até 2031, impulsionado pelo lançamento de registos médicos eletrónicos e pela expansão da telemedicina para regiões remotas.
Os hospitais são agora classificados como operadores de infraestrutura de informação crítica, sujeitando-os às regras de retenção de registos e comunicação de incidentes da Ordem 239 do FSB. Os dados de aquisição mostram uma viragem para o controlo de acesso à rede sem agente e micro-segmentação de dispositivos médicos. Os fornecedores que incorporam o reconhecimento do protocolo HL7 asseguram posições estratégicas, sugerindo que a saúde poderá ultrapassar a energia como a segunda maior fatia do mercado de cibersegurança da Rússia antes de 2031.
Nota: Quotas de segmentos de todos os segmentos individuais disponíveis mediante aquisição do relatório
Por Tamanho de Empresa do Utilizador Final: As Grandes Empresas Dominam Enquanto as PMEs Ganham Ritmo
As grandes organizações controlavam 66,60% dos gastos de 2025, refletindo o poder financeiro das grandes petrolíferas, telecomunicações e bancos estatais. Contratos quadro no valor de 50-100 milhões de USD garantem renovações plurianuais de suites de SIEM, análise de vulnerabilidades e gestão de acesso privilegiado. Estes negócios sublinham a dependência do mercado de algumas centenas de compradores de topo.
As PMEs, embora menores hoje, proporcionam um CAGR de 10,35% até 2031 à medida que as cláusulas de seguro contra ransomware exigem controlos básicos. As subvenções governamentais que subsidiam até 80% dos custos de aquisição de software para pequenos exportadores democratizam ainda mais a proteção. À medida que os modelos de subscrição proliferam, o setor de cibersegurança da Rússia ganha um fluxo de receita de cauda longa que amortece as oscilações cíclicas em megaprojetos.
Análise Geográfica
Moscovo e o mais vasto Distrito Federal Central representam o maior nó de atividade do mercado de cibersegurança da Rússia. As sedes de bancos, ministérios federais e hipermercados domésticos concentram as aquisições aqui, e os quadros de conformidade piloto estreiam frequentemente na capital antes do lançamento nacional. Os dados de contratos revelam que mais de 45% das novas construções de SOC em 2024 tiveram origem em Moscovo, confirmando o estatuto de referência do distrito.
Os distritos do Volga e dos Urais formam o motor industrial, abrangendo refinarias, fábricas de automóveis e fundições de metais. A elevada procura de segurança de TO segue vulnerabilidades de PLC altamente divulgadas descobertas em 2024, levando os proprietários de ativos a implantar sensores passivos de deteção de anomalias em redes de produção. As encomendas resultantes impulsionaram o valor do mercado regional em dois dígitos, reforçando a pegada do mercado de cibersegurança da Rússia para além do seu núcleo administrativo.
Os distritos do Extremo Oriente e da Sibéria, embora menos populosos, ganham peso estratégico com projetos de centros de dados de elevada intensidade energética que aproveitam o excedente de energia hidroelétrica. O campus de 100 MW da BitRiver perto de Irkutsk ancora um corredor nascente de computação de alto desempenho, impulsionando ferramentas especializadas de cibersegurança para racks com arrefecimento por imersão e nós de borda em contentor. Os projetos em curso de porto inteligente em Vladivostok adicionam nichos de segurança marítima, completando um portefólio de receitas geograficamente diversificado.
Panorama regulatório
A regulamentação de cibersegurança da Rússia está ancorada no regime de Infraestrutura de Informação Crítica (CII) sob a Lei Federal nº 187-FZ, reforçada por requisitos de substituição de importações que direcionam os operadores de CII e entidades públicas para software listado no Registro Unificado de Software Russo. As funções regulatórias e de supervisão são divididas entre o FSTEC (requisitos de proteção técnica e certificação), o FSB (incluindo expectativas de resposta a incidentes relacionadas ao GosSOPKA para CII) e o Roskomnadzor (supervisão de dados pessoais e hospedagem). Na prática, esses requisitos de conformidade influenciam a seleção de produtos, o escopo de auditoria e a retenção de evidências nos setores de BFSI, transporte e utilidades públicas.
Diversas atualizações de 2025-2026 aumentaram a carga de conformidade e elevaram os riscos de não conformidade. Os regimes de penalidades para vazamentos de dados e violações de CII foram intensificados por pacotes legislativos em vigor a partir de 30 de maio de 2025, incluindo multas baseadas em faturamento e responsabilidade criminal. Em 1º de março de 2026, a Ordem nº 117 do FSTEC substituiu a antiga Ordem nº 17 (2013) para os requisitos de proteção de sistemas de informação governamentais. O PNST 1045-2026 também introduziu um processo padronizado de confirmação para Complexos de Software e Hardware Confiáveis (DPAK) usados em CII, reforçando a aquisição e os controles de ciclo de vida orientados por certificação.
Análise da cadeia de valor
A cadeia de valor de cibersegurança da Rússia começa com a definição de políticas e sua aplicação pelos reguladores estatais, principalmente o FSTEC (requisitos técnicos e caminhos de certificação para sistemas protegidos e CII), o FSB (expectativas de resposta a incidentes e relato de ameaças por meio de mecanismos nacionais como o GosSOPKA) e o Roskomnadzor (supervisão de dados pessoais e controles de conformidade relacionados). Esses órgãos moldam, então, as listas de verificação de compras que priorizam criptografia doméstica certificada, processos de desenvolvimento validados e registro e monitoramento em conformidade local, o que impulsiona a demanda por SIEM, XDR/MDR, gestão de vulnerabilidades e produtos de infraestrutura segura.
O fornecimento upstream é moldado por fornecedores domésticos de software e dispositivos, integradores de sistemas e provedores de segurança gerenciada que operacionalizam a conformidade por meio de implementação, construção de SOCs e monitoramento recorrente. Associações setoriais como a Associação da Indústria de Tecnologias de Informação e Computação (APKIT) e a Federação de Segurança da Informação da Rússia (FIBR) também coordenam a relação entre governo e fornecedores, inclusive por meio de comitês focados em segurança da informação e iniciativas de padronização (por exemplo, alinhamento em torno de requisitos de processo de desenvolvimento e software confiável). No downstream, grandes empresas e operadores de CII (bancos, telecomunicações, energia, transporte e saúde) impulsionam a maior parte da demanda via licitações e contratos-quadro, enquanto as PMEs consomem cada vez mais soluções empacotadas de endpoint, segurança em nuvem e serviços gerenciados por meio de parceiros de canal e modelos de assinatura.
Panorama Competitivo
Os campeões domésticos continuam a consolidar quota à medida que as sanções marginalizam muitas marcas ocidentais. A Kaspersky permanece o fornecedor de referência, combinando a dominância em endpoints com um lançamento de XDR em abril de 2024 que classifica automaticamente 70% dos alertas sem supervisão de analistas [4]Kaspersky, "Documento Técnico da Plataforma XDR," kaspersky.com. A Positive Technologies cresce integrando sensores de rede com o seu SIEM MaxPatrol, proporcionando aos clientes visibilidade numa única consola — uma capacidade muito valorizada pelos SOCs com recursos limitados.
As parcerias com países não sujeitos a sanções aceleram os roteiros de produto. O MoU da Rostelecom-Solar com um fornecedor de chipsets chinês permite equipamentos de firewall de próxima geração otimizados para criptografia russa GOST. As cláusulas de distribuição exclusiva incorporadas em tais acordos conferem aos primeiros intervenientes uma vantagem de escala, reforçando o seu domínio sobre o mercado de cibersegurança da Rússia.
A escassez de talentos gera um prémio sobre a automatização. Os fornecedores que incorporam motores de aprendizagem automática que elaboram manuais de resposta a incidentes ganham concursos onde os compradores não conseguem preencher funções de analista de Nível 1. Como resultado, a convergência de plataformas intensifica-se: os sensores de endpoint, rede e nuvem são agora fornecidos sob contratos de licença unificados, aumentando os custos de mudança e empurrando o setor de cibersegurança da Rússia para uma estrutura oligopolística.
Líderes do Setor de Cibersegurança da Rússia
Kaspersky Lab
Positive Technologies
Solar Security
Group-IB
Bi.Zone
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Uma oportunidade de curto prazo está na modernização orientada por conformidade, à medida que operadores de CII e de sistemas de informação governamentais alinham controles com a transição de 1º de março de 2026 para a Ordem nº 117 do FSTEC e adotam pilhas de tecnologia confiáveis formalizadas sob o PNST 1045-2026 para DPAK em CII. Fornecedores que conseguem comprovar desenvolvimento seguro certificado, acelerar auditorias e integrar telemetria têm a chance de captar orçamento sendo redirecionado de dispositivos ocidentais legados, restringidos por controles de exportação e limitações de atualização. Ao mesmo tempo, o planejamento do Ministério do Desenvolvimento Digital para uma plataforma nacional antifraude a partir de 1º de março de 2026 abre espaço para capacidades de inteligência de fraude, identidade e segurança de API que podem se integrar a fluxos de trabalho liderados pelo Estado.
A plataformização e a automação também criam espaço adicional onde persistem restrições de pessoal, particularmente para serviços gerenciados e detecção e resposta integradas. A atividade de mercado reflete essa mudança: a Kaspersky lançou o Hunt Hub (janeiro de 2026) e expandiu seus relatórios de inteligência de ameaças em um hub de conteúdo interativo (maio de 2026), apontando para uma direção de produto centrada em transparência operacional, triagem mais rápida e fluxos de trabalho orientados por inteligência para equipes de SOC. No lado do mercado de massa e de nicho, o BI.ZONE Antivirus Lite (julho de 2026) amplia a adoção de endpoint e pode expandir os funis de upgrade para camadas pagas, enquanto pesquisas conjuntas de ameaças (como o rastreamento da atividade PipeMagic pela Kaspersky e BI.ZONE) mostram como os fornecedores podem se diferenciar por meio de inteligência colaborativa e entrega mais rápida de conteúdo de detecção.
Desenvolvimentos recentes do setor
- Julho de 2026: Solar Group - Anunciou uma estratégia para 2026 focada na integração de IA e proteção contra novas fontes de ameaças para manter a liderança de mercado. A medida fortalece seu roteiro de produtos ao incorporar salvaguardas adaptativas de IA e expandir parcerias com provedores de análise de segurança. Isso contribui para uma tendência mais amplo de diferenciação por meio de detecção automatizada de ameaças no mercado doméstico.
- Julho de 2026: Roskomnadzor - Relatou o bloqueio de 2.615 recursos de phishing e 389 sites que distribuem software malicioso em junho de 2026. A ação reduz a superfície de ataque para usuários russos e sinaliza um aperto na fiscalização da higiene cibernética. Operadores de serviços de proteção podem acelerar a resposta local a incidentes e campanhas de conscientização de usuários.
- Julho de 2026: Indústria doméstica - Acelerou o desenvolvimento de um sistema doméstico para assinatura de código de software após a revogação em massa de certificados SSL pela GlobalSign em junho de 2026. A adição de capacidade fortalece a resiliência da cadeia de suprimentos para fornecedores de software russos, permitindo assinatura confiável dentro do país. A medida está alinhada com metas de substituição de importações e soberania, potencialmente impulsionando a adoção local de práticas seguras de desenvolvimento de software.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e abrangência do mercado
Para este relatório, o mercado de cibersegurança da Rússia abrange os gastos em soluções e serviços de cibersegurança usados para prevenir, detectar e responder a ameaças digitais entre organizações russas, medidos em termos de valor e captados em implantações em nuvem e locais.
Exclusões de escopo: antivírus puramente para consumidores e gastos com infraestrutura de TI não relacionada à segurança que não tenham função de cibersegurança são excluídos dos totais de mercado.
Visão geral da segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Gestão de Identidade e Acesso
- Proteção de Infraestruturas
- Gestão Integrada de Riscos
- Segurança de Rede
- Segurança de Endpoints
- Serviços
- Serviços Profissionais
- Serviços Geridos
- Soluções
- Por Modo de Implantação
- Nuvem
- Local
- Por Indústria do Utilizador Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Retalho e Comércio Eletrónico
- Energia e Utilities
- Manufatura
- Outros
- Por Tamanho de Empresa do Utilizador Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
O trabalho documental foi usado para construir a estrutura básica do modelo e identificar sinais de demanda específicos da Rússia que influenciam os orçamentos de cibersegurança. Consultamos fontes públicas, como publicações da Rosstat sobre TIC e atividade empresarial, publicações do Banco Central da Rússia para contexto de BFSI, e atualizações oficiais de reguladores e normas que moldam as compras de segurança orientadas por conformidade.
Também verificamos indicadores de comércio e tecnologia, como estatísticas alfandegárias e comerciais, quando relevantes para a movimentação de hardware de segurança, e bases de dados de patentes abertas para observar quais temas de segurança estão sendo registrados localmente, o que ajuda a validar onde os gastos provavelmente se concentrarão. Relatórios anuais, comentários da administração e coberturas de imprensa confiáveis foram usados para entender como os ciclos de compra, as prioridades de substituição de importações e as escolhas de migração para a nuvem podem alterar o mix de cibersegurança entre soluções e serviços. Para validação e normalização, usamos assinaturas pagas de dados financeiros e inteligência de empresas, além de notícias e dados financeiros. A lista de fontes aqui é meramente ilustrativa, pois muitas outras referências foram usadas para coleta de dados, verificação cruzada e esclarecimento.
Entrevistas e pesquisas primárias
Nosso trabalho de campo abrange fornecedores de cibersegurança, integradores, prestadores de serviços, compradores e reguladores russos. Entrevistas e pesquisas esclarecem a direção dos gastos, precificação, cronograma de adoção e lacunas na receita publicada dentro da Rússia. Respostas conflitantes são verificadas em relação a registros de aquisições e evidências de incidentes.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Nível superior: 30% | CXOs: 15% |
| Nível médio: 45% | Líderes funcionais/de unidade: 30% |
| Players menores: 25% | Gerentes: 55% |
Dimensionamento e previsão de mercado
O dimensionamento começa com uma construção top-down, na qual a demanda endereçável de cibersegurança da Rússia é reconstruída a partir dos padrões de gastos em TI e digitalização, da intensidade de conformidade e do mix de implantações em nuvem versus locais, o que então indica a parcela de segurança tipicamente alocada entre os setores. Para manter os totais realistas, corroboramos o resultado com verificações seletivas bottom-up, usando lógica amostrada de preços e volumes para categorias comuns de segurança, além de verificações de canal sobre taxas de adesão a serviços e comportamento de renovação.
As entradas foram escolhidas para corresponder à forma como a cibersegurança é comprada e orçada na Rússia, de modo que variáveis como mandatos de segurança do setor público e regulado, pressão de incidentes e ransomware relatada por empresas, migração empresarial para nuvem e data centers domésticos, e o equilíbrio entre soluções e serviços foram tratadas como principais direcionadores do modelo. Onde uma categoria tem visibilidade pública desigual, as premissas foram complementadas usando indicadores substitutos (por exemplo, exposição da base instalada em grandes organizações e cobertura típica de pilha de segurança) e depois ajustadas após revisão por especialistas.
Para a previsão, foi utilizada análise de cenários ancorada em faixas de consenso oriundas de discussões primárias, pois o mercado é sensível a mudanças de políticas e ao momento das compras. As taxas de crescimento por grandes grupos de usuários finais foram posteriormente reconciliadas com a trajetória total do mercado, para que a previsão permaneça consistente com o mesmo conjunto de demanda e lógica de preços a cada ano.
Validação de dados e ciclo de atualização
A validação é feita por meio de triangulação entre indicadores documentais, feedback de entrevistas e verificações internas de consistência no modelo, para que valores discrepantes não passem sem explicação. Os analistas comparam o gasto implícito por empresa e por setor regulado com sinais independentes, e então revisam saltos súbitos nas participações de categoria, curvas de preços e mix de serviços antes de os números serem homologados.
O trabalho é revisado em várias etapas, e novos contatos são acionados quando uma premissa-chave se altera, como uma mudança visível nas regras de compras, uma grande mudança nas preferências de implantação ou um reajuste inesperado de preços. Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando ocorrem eventos materiais, seguidas por uma revisão final pré-entrega para que os clientes recebam a visão mais atualizada.
Comparação do tamanho do mercado de cibersegurança da Rússia da Mordor Intelligence com outras estimativas publicadas
Os tamanhos de mercado publicados para a cibersegurança da Rússia nem sempre coincidem, pois cada publicador delimita o escopo de forma diferente e aplica premissas de preços e moeda distintas. As diferenças também surgem de o valor estimado seguir os gastos do cliente ou a receita do fornecedor, e de os serviços serem contabilizados como valor total do contrato ou apenas como parcelas recorrentes.
Ao acompanhar preços em nível de categoria e o momento de atualização, a Mordor Intelligence mantém o modelo vinculado a um escopo consistente de soluções mais serviços em termos de USD, o que reduz oscilações causadas por relatórios baseados em rublos e consolidações parciais de escopo.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 7,15 bilhões de USD (2025) | |
| Portal de Análise do Setor A | 3,63 bilhões de USD (2024) | A estimativa é apresentada em rublos e exibida como uma faixa preliminar, e as notas divulgadas não separam claramente soluções e serviços, nem especificam se os totais refletem receita do fornecedor ou gastos do usuário final. |
| Grupo de Reflexão sobre Políticas B | 3,48 bilhões de USD (2024) | O valor é derivado de totais do lado do cliente denominados em rublos e depende fortemente do momento da conversão, e algumas categorias de gastos podem ser agrupadas de forma diferente entre ferramentas de proteção e serviços de segurança. |
A comparação mostra principalmente que o momento da conversão de moeda e os limites de escopo podem facilmente alterar o valor de mercado em bilhões quando convertidos para USD. Quando a cobertura de categorias, o tratamento de serviços e a perspectiva de gastos versus receita são mantidos consistentes de ano para ano, o número resultante se torna mais fácil de auditar e reutilizar para o planejamento.


Principais Questões Respondidas no Relatório
Qual é o valor projetado do mercado de cibersegurança da Rússia até 2031?
Prevê-se que o mercado atinja 11,56 mil milhões de USD até 2031, crescendo a um CAGR de 8,34%.
Qual modo de implantação apresenta o crescimento mais rápido no panorama de cibersegurança da Rússia?
A implantação em nuvem lidera com um CAGR de 11,25% para 2026-2031 à medida que os hipermercados domésticos expandem a capacidade.
Por que razão o setor da saúde é o segmento de utilizador final que se expande mais rapidamente?
O lançamento de registos médicos eletrónicos e as iniciativas de telemedicina impulsionam os gastos com saúde a um CAGR de 12,05% até 2031.
Como influenciam os mandatos de substituição de importações a seleção de fornecedores?
O Decreto 1875 favorece as soluções russas certificadas, impulsionando os pipelines de encomendas para os fornecedores domésticos e limitando as propostas estrangeiras.
Página atualizada pela última vez em:



