
Tamanho e Participação do Mercado de Cibersegurança do Reino Unido
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
| Período de Dados Históricos | 2020 - 2024 |
| Tamanho do Mercado (2026) | 16.27 Bilhões de dólares |
| Tamanho do Mercado (2031) | 25.13 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 9.09 % |
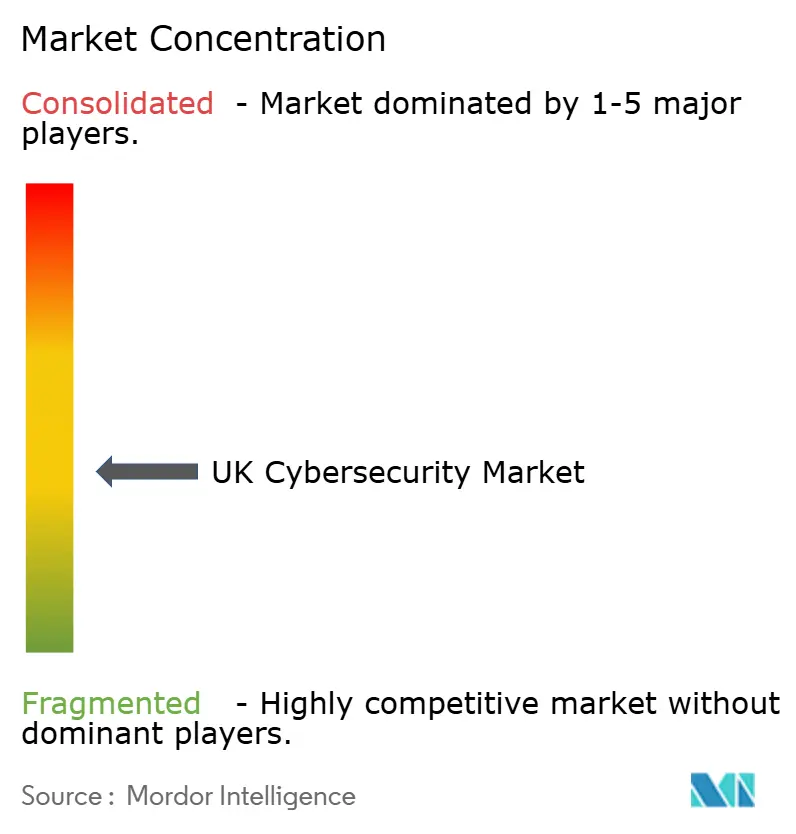
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança do Reino Unido por Mordor Intelligence
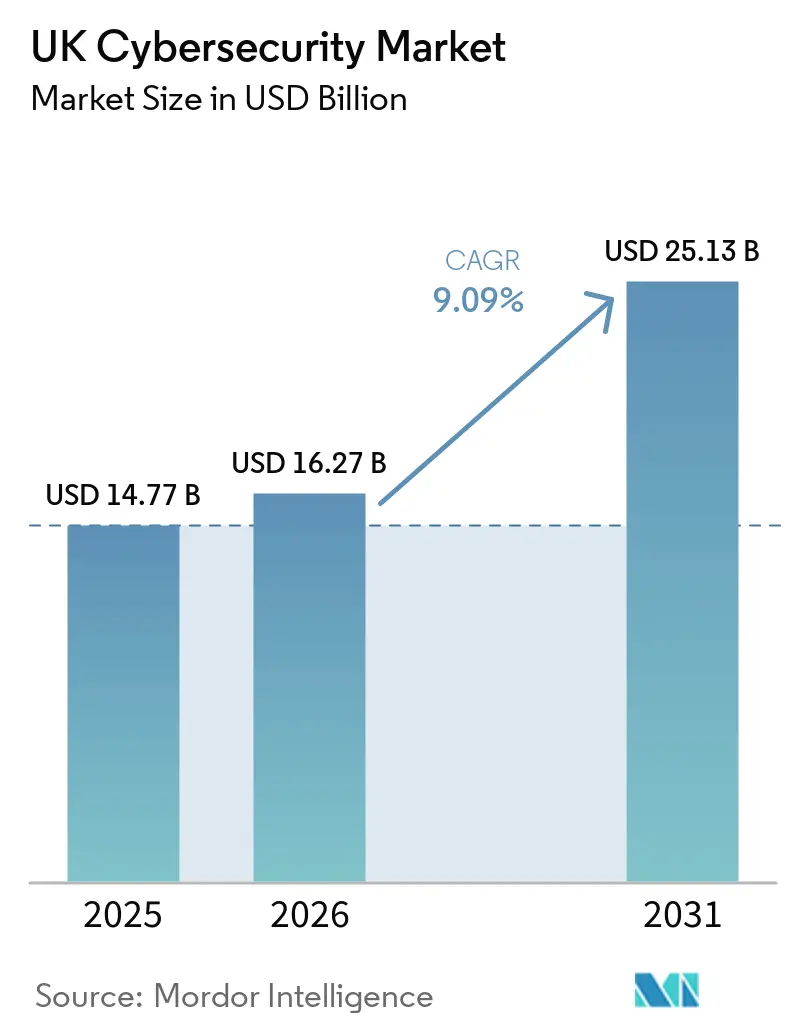
O tamanho do mercado de cibersegurança do Reino Unido foi avaliado em 14,77 bilhões de USD em 2025 e estima-se que cresça de 16,27 bilhões de USD em 2026 para 25,13 bilhões de USD até 2031, refletindo um CAGR de 9,09% durante o período de previsão (2026-2031). Esta expansão do tamanho do mercado é impulsionada pela rápida escalada de ataques de ransomware a infraestruturas críticas, pelos requisitos obrigatórios de confiança zero nas contratações públicas e pelos marcos rigorosos de conformidade ao abrigo da Lei de Segurança das Telecomunicações e do Regulamento de Resiliência Operacional Digital. O impulso dos gastos é mais forte entre as empresas que migram para estruturas de borda de serviço de segurança nativas da nuvem, enquanto os contratos de deteção e resposta geridas prosperam à medida que os conselhos de administração aceitam que a monitorização de ameaças 24 x 7 é agora um requisito de base e não um serviço adicional premium. A pressão competitiva de fornecedores multinacionais e de prestadores locais altamente especializados alimenta a inovação contínua de produtos, particularmente em torno de análises de inteligência artificial que reduzem o tempo de permanência de ameaças persistentes avançadas. As equipas de aquisição também privilegiam plataformas que consolidam trilhas de auditoria em múltiplas regulamentações, o que incentiva a consolidação de fornecedores e contratos de serviços plurianuais que garantem estruturas de custos previsíveis.
Principais Conclusões do Relatório
- Por soluções de oferta, com uma participação de receita de 62,73% no mercado de cibersegurança do Reino Unido em 2025, enquanto os serviços avançam a um CAGR de 12,22% até 2031.
- Por modo de implantação, a nuvem capturou 63,84% da participação do tamanho do mercado de cibersegurança do Reino Unido em 2025 e está a expandir-se a um CAGR de 12,32% até 2031.
- Por setor do utilizador final, os serviços bancários, financeiros e seguros (BFSI) detinham 29,73% da participação do mercado de cibersegurança do Reino Unido em 2025, enquanto o setor de saúde e ciências da vida está previsto crescer a um CAGR de 13,67% até 2031.
- Por tamanho da organização, as grandes empresas representaram 61,74% dos gastos de 2025, enquanto as pequenas e médias empresas estão a acelerar a um CAGR de 12,46% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise do Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Horizonte Temporal do Impacto |
|---|---|---|---|
| Escalada da Digitalização e Superfície de Ataque do Trabalho Híbrido | +2.3% | Nacional, concentrado nos centros financeiros e tecnológicos de Londres, Manchester e Edimburgo | Médio prazo (2-4 anos) |
| Aumento das Ameaças de Ransomware e de Estados-Nação | +2.1% | Nacional, agudo em centros de saúde, governo local e fornecedoras de energia | Curto prazo (≤ 2 anos) |
| Crescentes Mandatos de Conformidade no Reino Unido (Lei de Segurança das Telecomunicações, DORA) | +1.9% | Nacional, com aplicação reforçada nos setores de BFSI e telecomunicações | Médio prazo (2-4 anos) |
| Adoção Rápida de Análises de Segurança Baseadas em IA | +1.7% | Nacional, ganhos iniciais em grandes empresas e fornecedores de serviços geridos | Longo prazo (≥ 4 anos) |
| Requisitos de Contratação Pública de Confiança Zero do Governo | +1.4% | Setor público, em cascata para empreiteiros de defesa e fornecedores de infraestrutura nacional crítica | Médio prazo (2-4 anos) |
| Pressões de Subscrição de Ciberseguros a Moldar os Controlos | +1.2% | Nacional, mais pronunciado no segmento de PME e setores de alto risco | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Escalada da Digitalização e Superfície de Ataque do Trabalho Híbrido
O trabalho híbrido desmantelou o perímetro tradicional, pelo que as organizações defendem agora milhares de endpoints que operam em banda larga doméstica com regimes de atualização inconsistentes. As orientações nacionais incentivam a implementação de security service edge que combina firewall, gateway web seguro e acesso de rede zero-trust numa única stack de nuvem, permitindo políticas uniformes independentemente da localização do utilizador. As empresas reguladas devem também manter autenticação contínua e micro-segmentação, um requisito que efetivamente impulsiona a adoção nativa da nuvem nos centros financeiros e tecnológicos. Setenta e três por cento dos grandes empregadores pretendem manter modalidades de trabalho flexíveis, o que consolida a segurança centrada na identidade como uma necessidade de longo prazo. Consequentemente, as implementações em nuvem superam as alternativas on-premise, e os fornecedores promovem intensamente motores de políticas que abrangem tanto redes remotas como redes de campus.
Aumento das Ameaças de Ransomware e de Estados-Nação
O Centro Nacional de Cibersegurança registou um aumento de 68% em termos homólogos nos incidentes de ransomware durante 2025, associando o pico a kits de ransomware como serviço que permitem a afiliados de nível básico executar ataques sofisticados.[1] Os sistemas de saúde sofreram interrupções prolongadas, enquanto as empresas de energia enfrentaram intrusões na cadeia de abastecimento rastreadas a grupos russos e iranianos. Um inquérito governamental revelou que 32% das empresas sofreram violações em 2025, com custos de remediação a rondar em média GBP 15.300 (USD 20.534,97). Este ambiente de ameaças elevadas está a impulsionar o crescimento do mercado de cibersegurança do Reino Unido à medida que as empresas aumentam os investimentos em deteção avançada de ameaças, resposta a incidentes, proteção de endpoints, segurança na nuvem e capacidades de operações de segurança. As organizações também estão a priorizar contratos de deteção e resposta geridas que proporcionam cobertura 24/7, contenção mais rápida e escalada direta para equipas de resposta a incidentes, à medida que o ransomware e a atividade de estados-nação continuam a expor riscos operacionais, financeiros e regulatórios.
Crescentes Mandatos de Conformidade no Reino Unido (Lei de Segurança das Telecomunicações, DORA)
A aplicação plena da Lei de Segurança das Telecomunicações a partir de janeiro de 2025 obriga os operadores de rede a excluir fornecedores de alto risco e a adotar análise contínua de vulnerabilidades e sinalização encriptada. A preparação paralela para o Regulamento de Resiliência Operacional Digital exige testes de resiliência anuais, revisões de risco de terceiros e notificação de incidentes em tempo quase real nos serviços financeiros. Os bancos reservaram mais de GBP 1,2 mil milhões (USD 1,61 mil milhões) para atualizações de segurança orientadas para a conformidade durante 2025, reforçando a procura de plataformas que automatizam a recolha de evidências em vários frameworks. Os fornecedores que integram gestão de risco, testes de penetração e funcionalidade de reporte desfrutam, por isso, de uma vantagem de aquisição considerável.
Adoção Rápida de Análises de Segurança Baseadas em IA
As análises de inteligência artificial complementam cada vez mais os controlos baseados em assinaturas ao traçar perfis de comportamento normal e sinalizar anomalias que indicam movimento lateral ou exfiltração de dados. A Darktrace reportou um aumento significativo de clientes no Reino Unido a utilizar módulos de resposta autónoma que podem colocar em quarentena atividades suspeitas sem aprovação humana. Estes ganhos sublinham um apetite de mercado por ferramentas que comprimem os ciclos de deteção até contenção de horas para minutos. No entanto, entradas adversariais ainda podem contaminar modelos de aprendizagem automática, pelo que o Instituto de Segurança de IA do Reino Unido continua a desenvolver normas de garantia. À medida que as melhores práticas amadurecem, as empresas alargam os projetos-piloto para implementações a nível empresarial, garantindo que as análises de IA permanecem um contribuidor sólido para o crescimento a longo prazo.
Análise do Impacto dos Condicionantes*
| Condicionante | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Horizonte Temporal do Impacto |
|---|---|---|---|
| Défice Agudo de Competências em Cibersegurança | -1.8% | Nacional, mais grave em regiões fora de Londres e do Sudeste | Longo prazo (≥ 4 anos) |
| Custo Total de Propriedade Elevado para Plataformas Avançadas | -1.3% | Nacional, concentrado nos segmentos de PME e mercado médio | Médio prazo (2-4 anos) |
| Sistemas Legados de Tecnologia Operacional e Infraestruturas Críticas Difíceis de Proteger | -0.9% | Setores de energia, utilities, petróleo e gás, e indústria transformadora | Longo prazo (≥ 4 anos) |
| Subinvestimento das PME Dado o Retorno sobre o Investimento Pouco Claro | -0.7% | Nacional, agudo no retalho, hotelaria, transportes e logística | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Défice Agudo de Competências em Cibersegurança
As estimativas governamentais indicaram um número significativo de vagas em cibersegurança a nível nacional em 2025, enquanto os engenheiros sénior de segurança na nuvem em Londres auferiam salários medianos elevados. Esta escassez aguda de profissionais qualificados continua a desafiar o crescimento da cibersegurança no Reino Unido ao aumentar os custos laborais, prolongar os prazos de implementação e limitar a capacidade das organizações de implementar soluções de segurança avançadas em escala. As empresas frequentemente têm dificuldade em recrutar e reter especialistas com experiência em segurança na nuvem, deteção de ameaças, resposta a incidentes e conformidade regulatória, o que atrasa as iniciativas de transformação digital e enfraquece a maturidade geral da segurança. A lacuna de competências também pressiona as equipas internas, aumenta o risco operacional e dificulta a capacidade das organizações de responder rapidamente às ameaças cibernéticas em evolução. Como resultado, muitas empresas estão a externalizar as operações de segurança para prestadores especializados para manter a resiliência e a continuidade. Os programas de aprendizagem e os investimentos universitários podem aliviar as escassez a médio prazo, mas os serviços geridos continuam a ser o principal recurso temporário, reforçando a sua trajetória de crescimento de dois dígitos.
Custo Total de Propriedade Elevado para Plataformas Avançadas
As licenças para suites de deteção e resposta alargada ou de governação de identidade frequentemente ultrapassaram GBP 50.000 (USD 67.107,75) anuais para empresas de médio porte em 2025, enquanto os projetos de integração acrescentavam mais 30-50% em taxas de serviço. Estes custos criaram um constrangimento significativo ao crescimento da adoção de cibersegurança no Reino Unido, particularmente entre as pequenas e médias empresas, que representam 99% das empresas do Reino Unido. Muitas destas empresas tiveram dificuldade em justificar tais despesas porque o retorno sobre o investimento dependia em grande medida de evitar potenciais perdas por violações em vez de gerar ganhos operacionais imediatos. A Federação de Pequenas Empresas reportou que 41% dos seus membros citaram as restrições orçamentais como a principal barreira à adoção de controlos avançados. Os elevados custos iniciais de licenciamento, as despesas adicionais de implementação e os requisitos contínuos de manutenção também atrasaram a implantação de plataformas de cibersegurança mais sofisticadas em organizações com recursos limitados.[2] Embora os fornecedores tenham respondido com preços baseados no uso, a acessibilidade geral continuou a limitar uma adoção mais ampla e permaneceu um desafio fundamental para o crescimento do mercado de cibersegurança no Reino Unido.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
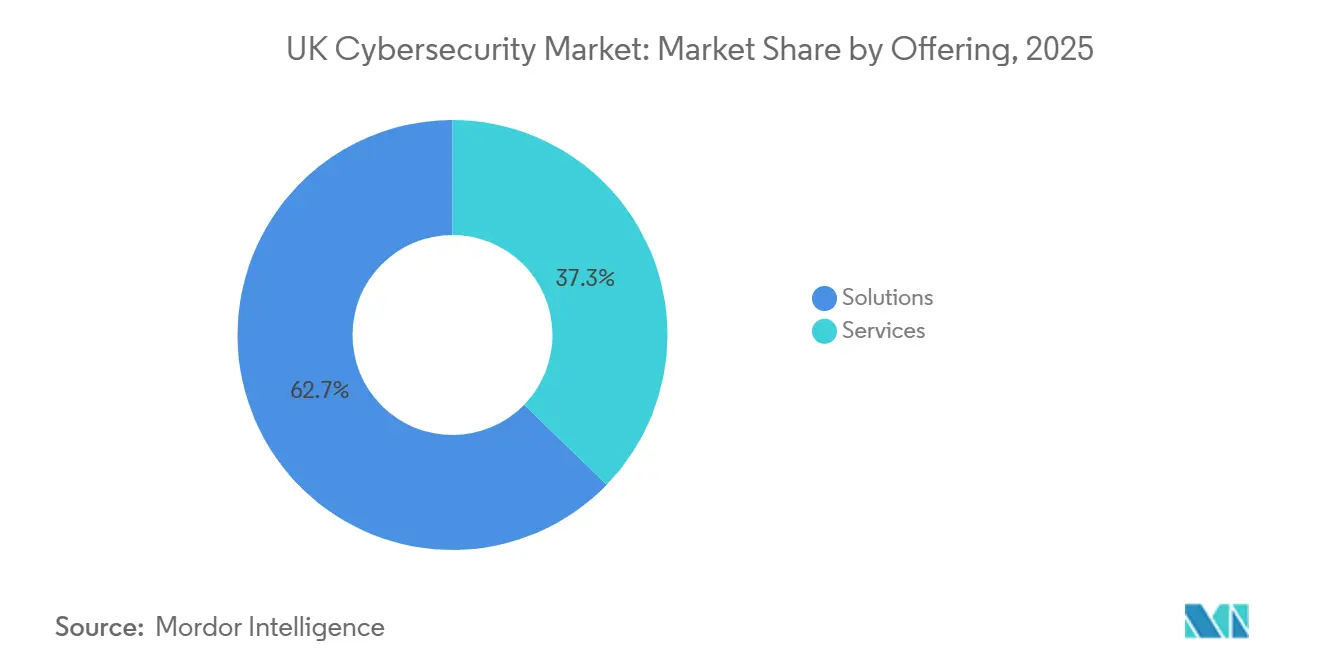
Os Serviços Dominam as Despesas à Medida que as Competências Internas se DeterioramAs soluções dominaram o mercado de cibersegurança do Reino Unido em 2025, representando 62,73% da receita total do mercado. Esta participação significativa refletiu a necessidade fundamental das organizações em todo o Reino Unido de implementar tecnologias de segurança robustas, incluindo dispositivos de segurança de rede, plataformas de proteção de endpoints, firewalls, ferramentas de encriptação, sistemas de gestão de identidade e acesso e soluções SIEM. O domínio do segmento de soluções decorreu da necessidade crítica das empresas de estabelecer uma infraestrutura de segurança de base antes de adotar serviços complementares. Esta necessidade aumentou à medida que as organizações enfrentaram ameaças cibernéticas mais sofisticadas e tiveram de cumprir quadros regulatórios rigorosos, como o RGPD e a Estratégia Nacional de Cibersegurança do Reino Unido. As grandes empresas e as organizações do setor público lideraram tipicamente a aquisição de soluções, investindo fortemente em pilhas tecnológicas de segurança abrangentes para proteger os seus extensos ativos digitais e dados de clientes.
Além disso, o segmento de serviços está projetado para registar uma taxa de crescimento anual composta (CAGR) de 12,22% até 2031, tornando-o a categoria de oferta de crescimento mais rápido no mercado de cibersegurança do Reino Unido. Vários fatores impulsionam este crescimento acelerado, incluindo a escassez aguda de experiência interna em cibersegurança nas organizações do Reino Unido, a crescente complexidade das operações de segurança que requerem conhecimentos especializados e a adoção crescente de serviços de segurança geridos que permitem às empresas externalizar a monitorização de segurança e a resposta a incidentes. O segmento de serviços inclui consultoria, implementação, serviços de segurança geridos, resposta a incidentes, testes de penetração, avaliações de vulnerabilidades e programas de formação em segurança. Estes serviços estão a tornar-se cada vez mais essenciais à medida que as organizações procuram maximizar a eficácia dos seus investimentos em tecnologia de segurança e manter uma proteção contínua contra ameaças cibernéticas em evolução. A mudança para modelos baseados em subscrição e como serviço apoia ainda mais este crescimento ao tornar as capacidades de segurança avançadas mais acessíveis às pequenas e médias empresas em todo o Reino Unido.
Por Modo de Implementação:
As Soluções em Nuvem Dominam à Medida que o Perímetro se DissolveA implantação em nuvem capturou 63,84% do tamanho do mercado de cibersegurança do Reino Unido em 2025 e está projetada para crescer a um CAGR de 12,32% até 2031, enquanto as implantações locais deverão expandir-se a taxas de dígito único médio. As forças de trabalho remotas e híbridas requerem arquiteturas centradas na identidade, pelo que as organizações adotam plataformas de borda de serviço de segurança que aplicam políticas consistentes em qualquer localização. Os reguladores governamentais e financeiros endossam estratégias multi-nuvem combinadas com federação de identidade centralizada, o que valida ainda mais os roteiros dos fornecedores construídos em torno de controlos que privilegiam a nuvem. As empresas observam que a ativação da proteção na nuvem pode demorar dias, enquanto os ciclos de aquisição, instalação em rack e manutenção atrasam as plataformas locais. Mesmo os setores com regras rigorosas de localização de dados adotam designs híbridos que mantêm os registos sensíveis no local, mas transferem as análises para nós de nuvem elásticos.
Os ambientes locais persistem em segmentos que executam tecnologia operacional legada, como a indústria transformadora, a energia e as utilities. Os controladores lógicos programáveis com isolamento físico não podem interagir com plataformas externas, pelo que os proprietários de ativos implementam sensores intermediários e derivações de rede para obter telemetria. Os fornecedores combinam estas implantações com consolas de gestão alojadas na nuvem, o que ilustra a tendência mais ampla para modelos de consumo flexíveis. No entanto, a migração introduz riscos de configuração incorreta, e a gestão da postura de segurança na nuvem está agora incluída na maioria dos contratos empresariais para verificar automaticamente a conformidade com os benchmarks do Centro para a Segurança na Internet.
Por Setor do Utilizador Final:
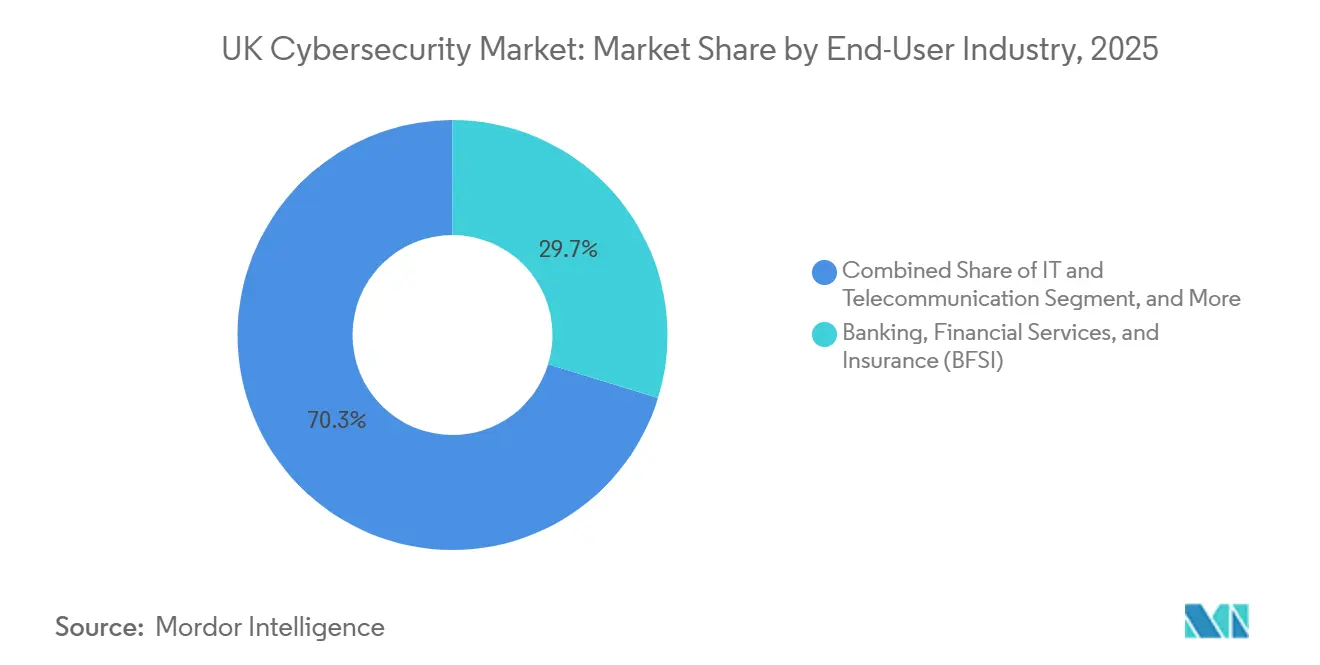
O Crescimento da Saúde e Ciências da Vida Acelera enquanto o BFSI Permanece o NúcleoOs serviços bancários, financeiros e seguros (BFSI) retiveram 29,73% da participação do mercado de cibersegurança do Reino Unido em 2025, uma posição sustentada pela escrutínio regulatório contínuo da Autoridade de Conduta Financeira e da Autoridade de Regulação Prudencial.[3] Os orçamentos cobrem a migração de confiança zero para plataformas de negociação, a monitorização contínua de fornecedores terceiros e a elaboração de relatórios automatizados para testes de resiliência operacional. A saúde e as ciências da vida registam a expansão mais rápida com um CAGR de 13,67% até 2031. Os ataques de ransomware a hospitais em 2025 desencadearam atrasos em cirurgias eletivas e motivaram um programa de melhoria apoiado pelo governo para financiar a deteção de endpoints, a segmentação de rede e as cópias de segurança encriptadas. Além disso, a modernização dos registos eletrónicos de saúde anda de mãos dadas com uma gestão de identidade reforçada para proteger dados sensíveis dos doentes.
Os ministérios governamentais e as autarquias locais também aumentam os gastos para satisfazer os mandatos de confiança zero que agora constituem linguagem contratual obrigatória para todos os departamentos. Os operadores de telecomunicações investem fortemente para substituir componentes de 5G de alto risco e reforçar a sinalização. As entidades de retalho e comércio eletrónico implementam deteção de fraude e tokenização para conter um aumento de 18% nas transações sem presença de cartão. Os setores da indústria transformadora e industrial concentram-se na segmentação de rede dentro das redes de controlo de supervisão, enquanto as utilities de energia adotam sensores de deteção de anomalias para monitorizar turbinas de geração de energia. Apesar das prioridades variadas, todos os setores verticais encaram agora a cibersegurança como um requisito operacional ao nível do conselho de administração e não como uma rubrica de TI.
Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Por Tamanho da Organização:
A Adoção pelas PME Ganha Impulso sob Pressão dos SegurosAs grandes empresas responderam por 61,74% dos gastos em 2025, apoiadas por equipes internas de engenharia de segurança e defesas em múltiplas camadas que abrangem endpoints, redes e cargas de trabalho em nuvem. O crescimento neste segmento é estável, porém incremental, dado que muitas grandes organizações já operam programas de segurança maduros. As pequenas e médias empresas, por sua vez, registram um CAGR de 12,46%, impulsionado por seguradores de ciberseguro que recusam cobertura a menos que os contratantes implementem autenticação multifator, mantenham softwares atualizados e armazenem backups offline. As seguradoras utilizam dados atuariais de sinistros para ajustar os preços em tempo real, de modo que as PMEs rapidamente percebem que mesmo um investimento modesto em controles básicos pode reduzir os prêmios em percentuais tangíveis.
O tamanho do mercado de cibersegurança do Reino Unido para PMEs permanece menor em termos absolutos, mas o universo endereçável de 5,5 milhões de empresas torna a oportunidade coletiva substancial. Os fornecedores desenvolvem pacotes que integram proteção de endpoint, e-mail e web em um único agente, adicionam supervisão de detecção gerenciada e disponibilizam painéis simplificados adequados para não especialistas. Os pacotes baseados em consumo têm boa aceitação porque as PMEs podem escalar durante os períodos de pico comercial e reduzir a escala posteriormente, suavizando as curvas de custo. À medida que as pressões de conformidade, as auditorias de seguros e as expectativas dos clientes convergem, a adoção pelas PMEs se aprofunda, reduzindo a lacuna de maturidade em relação às grandes empresas.
Análise Geográfica
Londres e o Sudeste dominaram os gastos em cibersegurança do Reino Unido, representando uma parcela considerável dos gastos nacionais em 2025. A capital alberga um denso cluster de instituições financeiras, escritórios de advocacia globais e unicórnios tecnológicos, cada um a operar ambientes multi-nuvem e a enfrentar requisitos regulatórios rigorosos. Como resultado, os fornecedores concentram equipas de vendas e centros de demonstração no corredor da M25. A Escócia ficou em segundo lugar, apoiada pelo bairro financeiro de Edimburgo e pela cena tecnológica em maturação de Glasgow, que garantiu recursos através da Estratégia de Resiliência Cibernética do Governo Escocês. A estratégia financiou melhorias de segurança para PME e laboratórios universitários. Os prestadores de serviços geridos regionais colmataram as lacunas de competências ao co-localizar centros de operações perto de universidades para aceder a reservas de talentos de recém-licenciados.
As Midlands e o Norte de Inglaterra mostraram uma procura moderada, mas em aceleração, à medida que os centros de indústria transformadora e logística digitalizaram as cadeias de abastecimento. Nestas regiões, a segurança da tecnologia operacional impulsionou a aquisição de sensores de deteção de anomalias e equipamentos de segmentação de rede, refletindo ameaças de atores estatais que sondam sistemas de controlo industrial. O País de Gales e a Irlanda do Norte permaneceram menores em termos absolutos. No entanto, as subvenções governamentais incentivaram as autarquias locais e os hospitais a migrar o e-mail, o software de produtividade e os controlos de segurança para plataformas de nuvem soberana. As estratégias de cibersegurança descentralizadas incentivaram os prestadores de serviços geridos a abrir escritórios satélite, garantindo resposta a incidentes no terreno sem deslocações prolongadas.
O alinhamento regulatório transfronteiriço moldou ainda mais o panorama. Após o Brexit, os reguladores do Reino Unido espelharam o Regulamento de Resiliência Operacional Digital da União Europeia para facilitar o comércio em serviços financeiros, levando as multinacionais a exigir ferramentas que cumprissem ambos os quadros regulatórios. A participação nas redes de inteligência dos Cinco Olhos proporcionou avisos antecipados de explorações de dia zero, influenciando os prazos de gestão de patches dos fornecedores. Além disso, os exercícios conjuntos sob o Centro de Defesa Cibernética Cooperativa da NATO melhoraram a prontidão militar e civil, resultando na aquisição de dispositivos reforçados para os benchmarks do Nível de Garantia de Avaliação Comum.
Panorama regulatório
O quadro de cibersegurança do Reino Unido está a aumentar as expectativas para os serviços públicos, as infraestruturas nacionais críticas e os principais fornecedores digitais através de uma combinação de política, regulação setorial e orientação da autoridade técnica. Em janeiro de 2026, o Governo do Reino Unido publicou o Plano de Ação Cibernética do Governo, liderado pela Unidade Cibernética do Governo, com GBP 210 milhões (USD 283,63 milhões) alocados para reforçar os controlos de base nas organizações do setor público e elevar os requisitos de resiliência na prestação de serviços e nas contratações públicas.
Uma linha legislativa paralela também está remodelando as obrigações estatutárias para operadores e fornecedores. O Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) avança para atualizar o NIS Regulations de 2018 e ampliar o escopo das entidades regulamentadas, incluindo data centers e outras infraestruturas digitais sistemicamente importantes. O National Cyber Security Centre (NCSC) continua a atuar como autoridade técnica para a gestão de incidentes e orientação, enquanto as autoridades competentes setoriais fazem cumprir a conformidade em seus domínios regulamentados, impulsionando a demanda por controles de segurança prontos para auditoria e ferramentas de gestão de risco de terceiros.
Análise da cadeia de valor
A cadeia de valor da cibersegurança no Reino Unido começa com fornecedores de soluções e plataformas que abrangem endpoint, rede, nuvem, IAM e gestão integrada de riscos. Integradores de sistemas, consultorias e provedores de serviços de segurança gerenciados dão suporte à implementação e às operações, incluindo monitoramento 24x7, threat hunting e resposta a incidentes. Os compradores estão concentrados em BFSI, governo/setor público, telecomunicações, saúde e operadores de CNI, onde as aquisições frequentemente combinam produtos com serviços profissionais para implantação, mapeamento de conformidade e testes de resiliência operacional.
A entrega downstream e a seleção de fornecedores também são moldadas por expectativas de garantia de segurança e aquisição. Iniciativas lideradas pelo governo e diretrizes de política enfatizam a segurança da cadeia de suprimentos, incluindo o uso do Cyber Essentials para fornecedores e obrigações mais rígidas para a CNI sob a regulação relacionada ao NIS em evolução. Essa demanda se estende a órgãos de avaliação, certificação e serviços de monitoramento contínuo, o que, por sua vez, favorece provedores capazes de integrar controles em ambientes de nuvem e on-premises e produzir pacotes de evidências alinhados aos reguladores setoriais e às melhores práticas informadas pelo NCSC.
Panorama Competitivo
O mercado está moderadamente fragmentado, com os cinco maiores fornecedores (Darktrace, Sophos, NCC Group, BAE Systems Digital Intelligence e BT Security) a deter uma participação significativa em 2025. A Darktrace capitaliza em análises de aprendizagem automática que colocam automaticamente em quarentena comportamentos anómalos, ganhando contratos em setores pressionados pela escassez de competências em cibersegurança. A Sophos diferencia-se através de uma rede global de centros de operações de segurança que prestam deteção e resposta geridas alinhadas com os pontos de preço do mercado médio. O NCC Group aproveita as suas profundas raízes em testes de penetração para aconselhar bancos e operadores de telecomunicações sobre as suas obrigações ao abrigo da Lei de Segurança das Telecomunicações e do DORA.
Os especialistas de segundo nível, incluindo a Bridewell Consulting, a Integrity360 e a Quorum Cyber, capturam nichos ao combinar conhecimento de domínio com modelos comerciais flexíveis.[4] A Bridewell ajuda os centros hospitalares de saúde a cumprir a governação do Serviço Nacional de Saúde, enquanto a Integrity360 se concentra em DevSecOps e postura na nuvem para fornecedores de software como serviço. As parcerias estratégicas determinam cada vez mais o sucesso. A BT Security integra as análises do Microsoft Sentinel na sua pilha de deteção e resposta alargada gerida, proporcionando aos clientes uma visão unificada dos ativos locais e multi-nuvem. A BAE Systems Digital Intelligence aproveita as garantias de tratamento soberano de dados para garantir contratos de defesa que requerem informações de ameaças classificadas.
Os pontos de inovação giram em torno do isolamento da tecnologia operacional, do licenciamento baseado no consumo e da resposta autónoma. O lançamento de produto da Darktrace em 2026, que protege controladores lógicos programáveis sem interromper a produção, exemplifica a tendência para harmonizar a segurança de TI e de tecnologia operacional. Entretanto, a Immersive Labs forma equipas cibernéticas através de simulações gamificadas, abordando as escassez de talentos que de outra forma impedem a implementação de tecnologia. Os esquemas de certificação do Conselho de Cibersegurança do Reino Unido introduzem níveis profissionais padronizados, reduzindo a diferenciação dos fornecedores baseada exclusivamente nas credenciais de pessoal e deslocando a ênfase competitiva para a eficácia mensurável dos algoritmos de deteção e a amplitude de integração.
Líderes da Indústria de Cibersegurança do Reino Unido
-
Darktrace plc
-
Sophos Group plc
-
NCC Group plc
-
BAE Systems Digital Intelligence
-
BT Group plc (BT Security)
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Cibersegurança do Reino Unido Empresas cobertas neste relatório
- Darktrace plc
- Sophos Group plc
- NCC Group plc
- BAE Systems Digital Intelligence
- BT Group plc (BT Security)
- Clearswift Ltd (Fortra LLC)
- Gen Digital UK Ltd (Avast)
- Becrypt Ltd
- LRQA Nettitude Ltd
- Reliance Cyber Science Ltd
- Quorum Cyber Ltd
- Adarma Ltd
- CybSafe Ltd
- Orpheus Cyber Ltd
- Titania Ltd
- Sophos Rapid Response Ltd
- Bridewell Consulting Ltd
- Integrity360 UK Ltd
- Trustwave SpiderLabs UK Ltd
- Thales UK Ltd (e-Security Division)
- XM Cyber UK Ltd
- Immersive Labs Ltd
- Censornet Ltd
- Bulletproof Cyber Security Services Ltd
- SureCloud Ltd
Oportunidades de mercado e perspectivas futuras
Programas do setor público e de setores regulamentados estão criando um espaço prático para fornecedores capazes de empacotar controles mensuráveis, garantia contínua e governança de fornecedores em ofertas implementáveis. O Government Cyber Action Plan (janeiro de 2026) adiciona impulso à modernização dos serviços públicos por meio de um investimento financiado (210 milhões de GBP), apoiando a demanda de curto prazo por arquiteturas centradas em identidade, monitoramento de segurança e ferramentas que agilizam a coleta de evidências para auditorias e relatórios de incidentes. Ao mesmo tempo, o Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) expande o perímetro de conformidade ao incluir infraestrutura digital adicional, como data centers, o que aumenta os requisitos em torno da gestão de vulnerabilidades, prontidão para incidentes e controles de risco de terceiros.
Uma segunda camada de oportunidades está se formando em torno da coordenação entre governo e indústria sobre resiliência e defesa habilitada por IA. O Cyber Resilience Pledge incentiva a supervisão no nível de conselho, a participação em serviços do NCSC, como o Early Warning, e a adoção do Cyber Essentials nas cadeias de suprimentos, apoiando serviços gerenciados escaláveis e pacotes de conformidade simplificados para grandes empresas e seus fornecedores PMEs. No CYBERUK 2026, o governo também destacou novo financiamento (90 milhões de GBP) e colaboração com empresas de IA de fronteira, junto com a agenda do NCSC National Cyber Defence Capability. Esse amplo foco cria espaço para provedores focados no Reino Unido transformarem em produto a detecção assistida por IA, a automação de resposta e as integrações seguras por design que atendem tanto a ambientes de TI quanto de TO.
Desenvolvimentos industriais recentes em Mercado de Cibersegurança do Reino Unido
- Julho de 2026: a Sophos lançou o Sophos Fusion, posicionado como um sistema de defesa de cibersegurança nativo de IA, com disponibilidade geral escalonada de agosto a outubro de 2026. O lançamento reforça a consolidação de plataformas em torno de fluxos de trabalho de detecção e resposta assistidos por IA, apoiando compradores que desejam menos ferramentas com política e telemetria unificadas.
- Junho de 2026: a Sophos anunciou a disponibilidade geral do Sophos Backup and Recovery, com tecnologia Rubrik Cyber Resilience, para ambientes Microsoft 365. A empresa vinculou proteção e recuperação às pilhas de produtividade SaaS predominantes, alinhando os gastos com segurança aos resultados de resiliência à medida que os riscos de ransomware e interrupção de negócios aumentam.
- Dezembro de 2025: a Sophos concluiu a aquisição do negócio de detecção e resposta gerenciadas da Secureworks por 450 milhões de USD. O negócio expandiu a escala e a capacidade de entrega de MDR da Sophos, intensificando a concorrência por contratos de segurança gerenciada de vários anos entre clientes de médio porte e regulamentados no Reino Unido.
Mercado de Cibersegurança do Reino Unido Escopo do relatório e metodologia de pesquisa
Definição e Cobertura do Mercado
Este mercado abrange os gastos no Reino Unido em produtos e serviços de cibersegurança que previnem, detectam e respondem a ameaças digitais em redes, endpoints, aplicações, cargas de trabalho em nuvem e dados, conforme adquiridos por organizações e entidades públicas.
Exclusões de escopo: Exclui prêmios de seguro cibernético e gastos de TI não relacionados à segurança que não se destinam primariamente a resultados de segurança.
Visão Geral da Segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Segurança de Rede
- Segurança de Endpoint
- Proteção de Infraestrutura
- Gestão Integrada de Risco
- Gestão de Identidade e Acesso (IAM)
- Serviços
- Serviços Profissionais
- Serviços Geridos
- Soluções
- Por Modo de Implementação
- Nuvem
- On-Premise
- Por Indústria do Utilizador Final
- BFSI
- Governo e Setor Público
- Petróleo e Gás
- TI e Telecomunicações
- Retalho, Comércio Eletrónico e Consumidores
- Indústria Transformadora e Industrial
- Energia e Utilities
- Saúde
- Outras Indústrias de Utilizadores Finais (Transportes, Logística, Educação, Hotelaria)
- Por Tamanho de Empresa do Utilizador Final
- Grandes Empresas
- Pequenas e Médias Empresas (PME)
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
O trabalho documental começa pelo estabelecimento do ambiente de demanda do Reino Unido e do contexto político, uma vez que os orçamentos de cibersegurança estão frequentemente vinculados à pressão de conformidade e às tendências de incidentes. Consultamos fontes públicas como a Pesquisa de Violações de Cibersegurança do Governo do Reino Unido, publicações do Centro Nacional de Cibersegurança, atualizações da Ofcom relacionadas à segurança de telecomunicações e indicadores de negócios e economia digital do Escritório de Estatísticas Nacionais.
Para manter o modelo conectado ao fluxo financeiro, também analisamos itens como relatórios anuais de empresas, apresentações a investidores e cobertura jornalística de referência sobre grandes eventos de violação e programas de resposta. Quando necessário, utilizamos assinaturas pagas para dados financeiros e de inteligência corporativa, notícias e finanças, bases de dados de patentes e contratos e licitações públicas para identificar padrões e cronogramas de negócios. As fontes mencionadas acima são ilustrativas e não exaustivas, sendo que outras referências também são utilizadas para coleta de dados, verificações cruzadas e esclarecimentos de pesquisa.
Entrevistas Primárias e Pesquisas
Os insumos primários são obtidos por meio de entrevistas com especialistas e pesquisas estruturadas com compradores, participantes de canais e especialistas no assunto que acompanham as decisões de gastos em cibersegurança no Reino Unido. Abrangemos uma combinação de setores regulados e não regulados, e as discussões são utilizadas para confirmar o que está sendo orçado, como a adoção de segurança em nuvem está evoluindo e para onde os preços estão se movendo, antes que as premissas finais sejam consolidadas.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 35% | CXOs: 22% | |
| Nível intermediário: 43% | Líderes funcionais/de unidade: 22% | |
| Participantes menores: 22% | Gestores: 56% |
Dimensionamento de Mercado e Previsão
O dimensionamento é construído com uma combinação de abordagens top-down e bottom-up, em que a demanda de cibersegurança do Reino Unido é reconstruída a partir de indicadores de gastos em TI e economia digital, seguida de índices de alocação de segurança ajustados pelo risco setorial e pela intensidade de conformidade. Para manter os totais práticos, corroboramos os resultados com verificações bottom-up seletivas, como divisões de receita de fornecedores amostrados vinculadas à exposição no Reino Unido, feedback de canais sobre tamanhos de negócios e testes simples de volume multiplicado pelo preço médio de venda para serviços de segurança comumente adquiridos.
Os principais insumos utilizados incluem o ritmo de migração para a nuvem e a adoção de arquitetura híbrida, a adesão a serviços gerenciados de segurança, sinais de frequência de incidentes e intensidade de resposta, marcos regulatórios que influenciam o cronograma de gastos e a composição empresarial por porte (pois os gastos por organização variam consideravelmente). Quando a receita exclusiva do Reino Unido não é divulgada de forma clara, as lacunas são tratadas por meio de alocação geográfica com base em indicadores de presença de funcionários e clientes, que são posteriormente verificados durante as chamadas com especialistas.
Para as previsões, utiliza-se análise de cenários, uma vez que os orçamentos de segurança podem aumentar significativamente após grandes incidentes e também sofrer atrasos em períodos macroeconômicos adversos. As premissas são revisadas com profissionais da área para que o caminho prospectivo reflita os pipelines de projetos esperados, as renovações de contratos e a progressão realista de preços, em vez de uma tendência linear.
Ciclo de Validação de Dados e Atualização
A validação é realizada por meio de triangulação entre sinais independentes e, em seguida, por verificações de variância, de modo que pontos de crescimento incomumente altos ou baixos sejam explicados antes da aprovação final. Comparamos os resultados do modelo com indicadores como programas de segurança do setor público, sinais de tendências de violações e comentários sobre gastos em segurança divulgados em relatórios, o que ajuda a identificar discrepâncias precocemente.
Antes da publicação, é realizada uma revisão analítica em múltiplas etapas, e um contato de acompanhamento é iniciado quando uma premissa muda materialmente ou quando um grande negócio ou mudança de política é identificado. Os relatórios são atualizados anualmente, com atualizações intermediárias para eventos relevantes, e uma revisão final pré-entrega é realizada para que os clientes recebam a visão mais atualizada.
Estimativa do Mercado de Cibersegurança do Reino Unido da Mordor Intelligence Comparada com Outras Estimativas Publicadas
Os valores publicados do mercado de cibersegurança do Reino Unido podem diferir mesmo quando o rótulo do tema parece o mesmo, pois cada publicador pode contabilizar uma combinação diferente de soluções versus serviços, aplicar diferentes momentos de conversão cambial e escolher diferentes anos-base para o que denominam mercado atual.
As maiores divergências geralmente decorrem da cobertura do escopo em torno do que é contabilizado como cibersegurança, de como os serviços gerenciados são tratados em comparação com a mão de obra interna de segurança e se itens adjacentes de TI são incluídos. As diferenças também surgem quando um modelo pressupõe uma aceleração mais rápida da segurança em nuvem, ou quando a conversão cambial é feita em um único ponto em vez de ser calculada como média ao longo do ano, o que altera os totais em USD para o Reino Unido.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 16,27 bilhões de USD (2026) | |
| Associação Setorial A | 16,90 bilhões de USD (2026) | Frequentemente utiliza uma contabilização mais restrita que enfatiza o software de segurança do lado do comprador e exclui parte dos serviços gerenciados de segurança e dos contratos de resposta a incidentes, o que pode subestimar a demanda do Reino Unido, que é fortemente orientada a serviços. |
| Consultoria Global B | 21,40 bilhões de USD (2026) | Tipicamente incorpora itens adjacentes de risco e resiliência de TI e pode aplicar um incremento mais agressivo de segurança em nuvem, o que pode elevar os totais quando os gastos agrupados são tratados como cibersegurança. |
A tabela mostra uma dispersão clara em torno do mesmo ano, e sob o escopo da Mordor Intelligence o total contabiliza apenas soluções e serviços de cibersegurança vendidos no Reino Unido, excluindo o seguro cibernético e os gastos com operações de TI não relacionados à segurança. Ao ancorar os cálculos em sinais práticos de demanda e, em seguida, verificar as premissas por meio de entrevistas, chegamos a um valor que pode ser rastreado até etapas reproduzíveis.
Principais Questões Respondidas no Relatório
Qual é o valor previsto do mercado de cibersegurança do Reino Unido em 2031?
O tamanho do mercado de cibersegurança do Reino Unido foi avaliado em 14,77 bilhões de USD em 2025 e estima-se que cresça de 16,27 bilhões de USD em 2026 para 25,13 bilhões de USD até 2031, refletindo um CAGR de 9,09% durante o período de previsão (2026-2031).
Qual é o modo de implementação com crescimento mais rápido nas organizações do Reino Unido?
As soluções de segurança fornecidas pela nuvem estão a expandir-se a uma CAGR de 12,32% à medida que o trabalho híbrido consolida a dissolução do perímetro.
Por que razão as PME estão a aumentar os orçamentos de cibersegurança?
As seguradoras exigem agora autenticação multifator, gestão de patches e backups offline antes de emitir apólices de cibersegurança, impulsionando as PME para pacotes de serviços geridos.
Qual é o segmento da indústria com maior crescimento até 2031?
Os gastos do setor de saúde e ciências da vida estão definidos para crescer a um CAGR de 13,67% devido à modernização financiada pelo governo e ao risco de ransomware.
Qual é a gravidade da escassez de competências em cibersegurança no Reino Unido?
Um número significativo de funções permaneceu por preencher em 2025, causando inflação salarial e prolongando os prazos dos projetos.
Que papel desempenha a inteligência artificial nas defesas modernas do Reino Unido?
As empresas implementam análises de IA para estabelecer o comportamento normal de base e isolar anomalias em minutos, reduzindo o tempo de permanência dos adversários.