
モバイルデバイスユーザー認証サービス市場規模・シェア
市場概要
| 調査期間 | 2021 - 2031 |
|---|---|
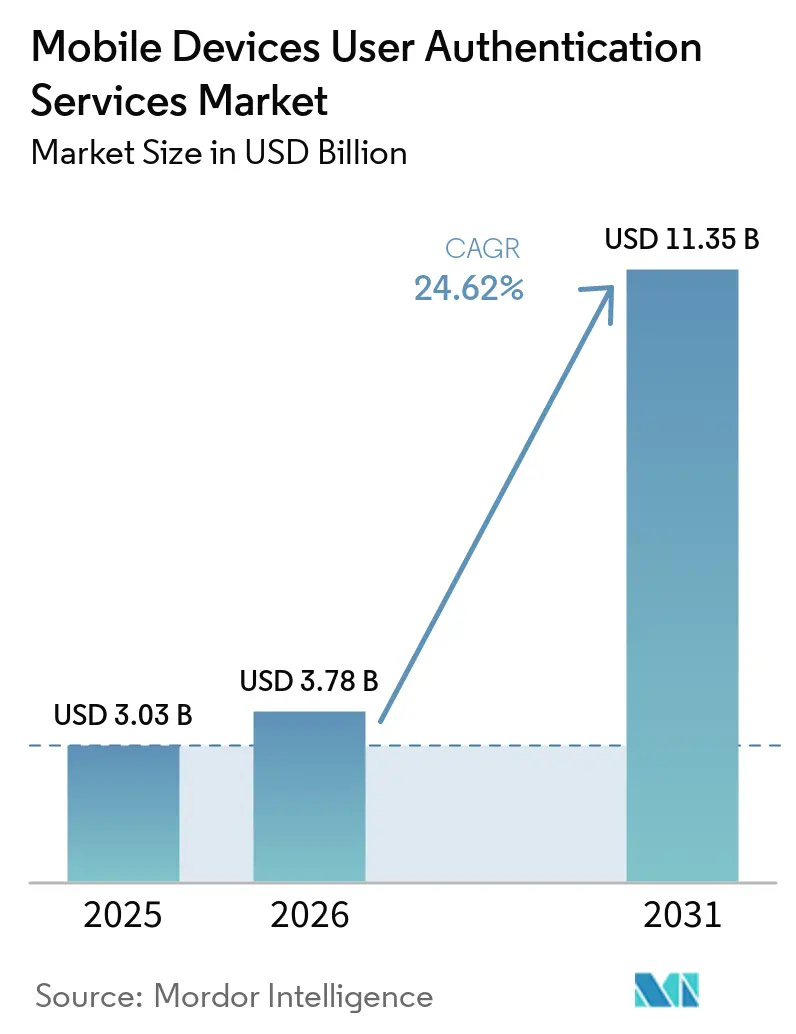
| 市場規模 (2026) | 3.78 十億米ドル |
| 市場規模 (2031) | 11.35 十億米ドル |
| Growth Rate (2026 - 2031) | 24.62 % |
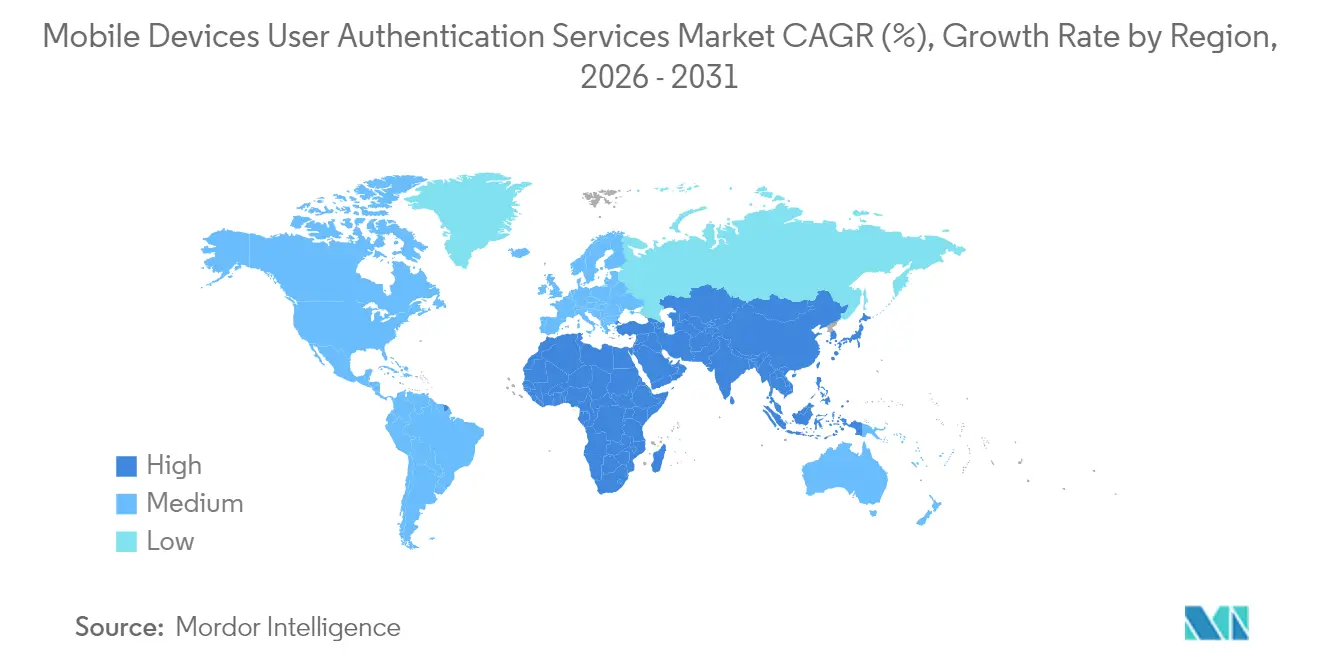
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
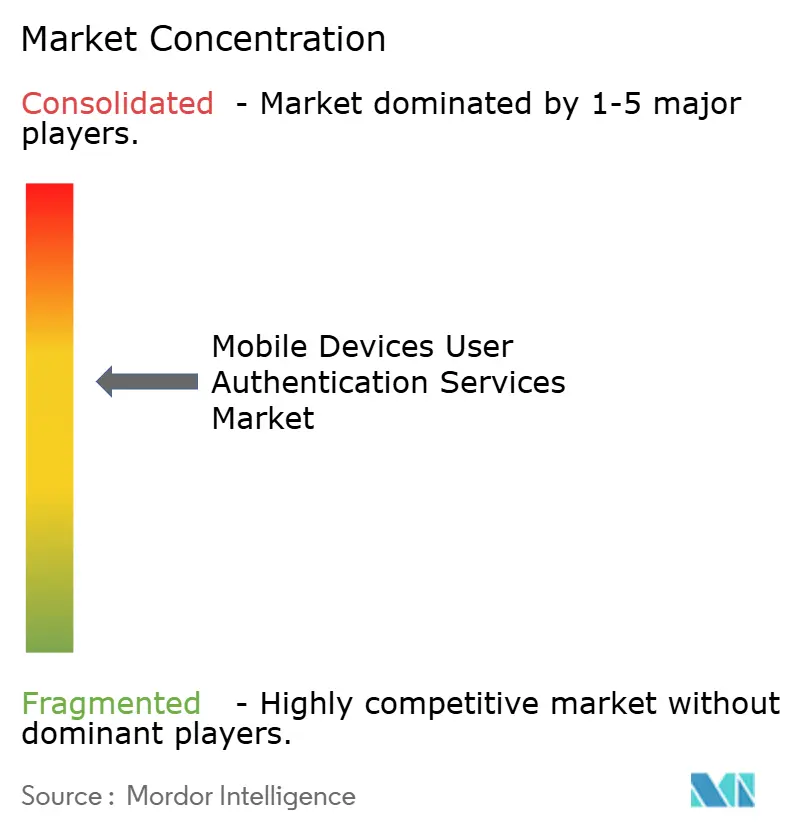
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるモバイルデバイスユーザー認証サービス市場分析
モバイルデバイスユーザー認証サービス市場規模は、2025年の30億3,000万米ドルから2026年には37億8,000万米ドルへと成長し、2026年~2031年の24.62%のCAGRで2031年までに113億5,000万米ドルに達すると予測されています。構造的な需要はパスワードからフィッシング耐性のある認証へとシフトしており、2024年のパスキー展開件数が550%急増したこと、および2025年~2030年のパスワードレスプラットフォームに期待される26%のCAGRにその動向が反映されています。欧州の強力な顧客認証(SCA)規則から米国国防総省のゼロトラストロードマップに至る規制当局の監視強化が、地域のコンプライアンス要件を満たしながらベンダーのパフォーマンス基準を引き上げる多要素認証の展開を促進しています。[1]米国空軍省、「DAFエンタープライズゼロトラストロードマップ」、dafcio.af.mil競争戦略は現在、エコシステム統合を中心に展開されており、プラットフォームリーダーは広範なアイデンティティファブリックを推進する一方、スペシャリストはハードウェアキー、行動分析、キャリアAPIにおける成長ポケットを獲得しています。こうした背景のもと、企業はパスワードレス認証の経済的メリットを認識しており、JumpCloudはデバイスレベルの生体認証が認証情報管理のオーバーヘッドと侵害コストを同等に削減すると報告しています。
主要レポートのポイント
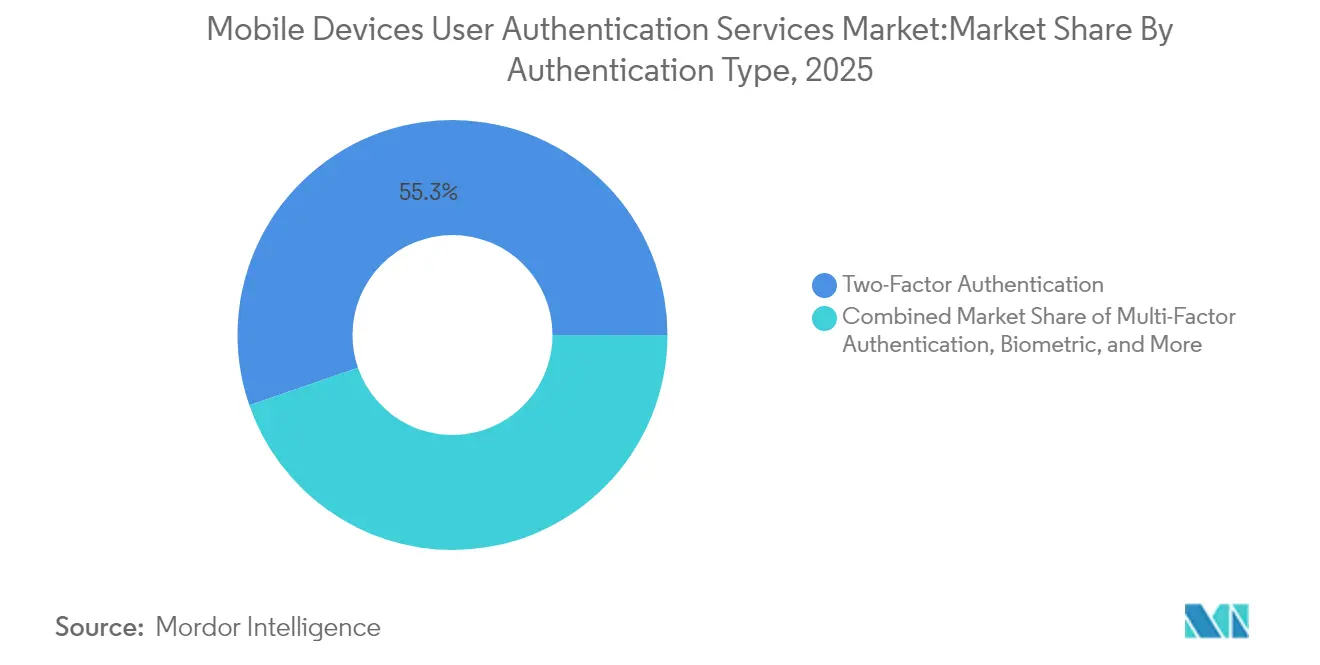
- 認証タイプ別では、二要素認証/多要素認証(MFA)が2025年のモバイルデバイスユーザー認証サービス市場シェアの55.30%を占め、パスワードレス認証は2031年にかけて25.20%のCAGRで成長すると予測されています。
- 展開モード別では、クラウドベースのサービスとしての認証(Authentication-as-a-Service)が2025年に59.10%のシェアを占め、ハイブリッドエッジ+クラウドモデルは2031年にかけて22.10%のCAGRで拡大する見込みです。
- 認証チャネル別では、SMS OTPが2025年のモバイルデバイスユーザー認証サービス市場規模の44.20%を占め、プッシュ通知認証は2031年にかけて23.20%のCAGRで成長すると予測されています。
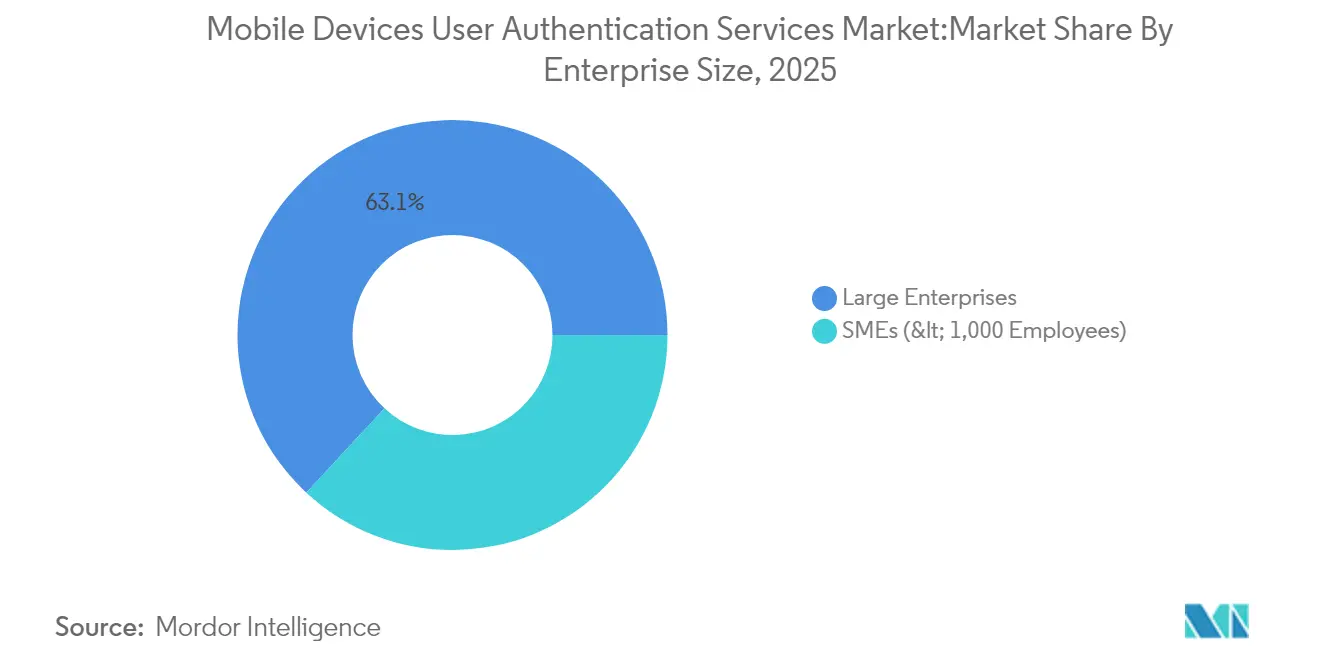
- 企業規模別では、大企業が2025年に63.10%の収益シェアを占めましたが、中小企業セグメントは2026年~2031年にかけて23.70%のCAGRで加速すると予想されています。
- エンドユーザー業種別では、BFSI(銀行・金融サービス・保険)セクターが2025年に33.05%のシェアでトップとなり、ヘルスケアおよびライフサイエンスは2031年にかけて24.90%のCAGRで最も急速な拡大を記録すると見込まれています。
- 地域別では、北米が2025年に37.40%のシェアを維持しましたが、アジアは2031年にかけて27.90%のCAGRで成長すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| パスワードレスおよびWebAuthn標準の採用 | +5.8% | グローバル、北米および欧州での早期採用 | 中期(2~4年) |
| フィンテックおよびモバイルバンキングの急増(SCAコンプライアンス) | +4.7% | 欧州、北米、アジアで拡大中 | 短期(2年以内) |
| 中価格帯スマートフォンの生体認証ハードウェア普及 | +4.2% | アジア(中国、インド、ASEAN-5) | 中期(2~4年) |
| エンタープライズゼロトラストセキュリティアーキテクチャ | +4.9% | 北米、欧州、先進アジア経済圏 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
モバイルファースト企業におけるパスワードレスおよびWebAuthn標準の採用
組織の70%がパスワードレス認証の導入を計画しているか、すでに導入済みであり、WebAuthnがセキュリティの基準をどのように変えているかを示している。Microsoft Entra IDなどのプラットフォーム大手によるネイティブサポートにより、パスキー機能がデバイスのハードウェアに直接組み込まれ、共有シークレットリスクを排除しながらユーザー体験を簡素化している。パスキーに対する消費者の認知度は2025年に57%に上昇し、3年前の39%から増加しており、大規模な移行への準備が整いつつあることを示している。[2]JumpCloud、「2025年におけるパスワードレス認証の導入動向」、jumpcloud.com銀行、航空会社、旅行ポータルが2025年にFIDO準拠のフローを採用するにつれて、この勢いはさらに加速し、パスワードレス認証が高価値モバイル取引における主流のセキュリティ管理手段として確立されるこが確認される。クロスプラットフォームのクレデンシャルモビリティをオーケストレーションできるベンダーは、モバイルデバイスユーザー認証サービス市場において不均衡に大きなシェアを獲得できる立場にある。
フィンテックおよびモバイルバンキングの急増(SCAコンプライアンス)がMFA展開を促進
デバイスアンロック生体認証を単独のSCAとして除外する欧州銀行監督機構のガイダンスにより、多要素認証の採用が加速し、発行体は生体認証、所持要素、動的リスクチェックを組み合わせた多層認証の構築を余儀なくされています。予定されているPSD3提案はモバイルのみのフローをさらに禁止し、銀行がアウトオブバンド認証器を組み込むよう促します。隣接するデジタルコマースへの波及効果は大きく、電子商取引、ライドヘイリング、ギグワークプラットフォームが消費者の信頼と規制の同等性を満たすために銀行グレードの管理を採用しています。これらの収束する需要が、金融および準金融エコシステム全体でモバイルデバイスユーザー認証サービス市場の二桁成長を支えています。
アジアにおける中価格帯スマートフォンの生体認証ハードウェア普及
部品コストの低下により、指紋センサーと3D顔認証カメラが中価格帯端末に搭載されるようになり、数億人のユーザーにソフトウェアベースのFIDO認証器が利用可能になっています。中国のOEMはマルチモーダル知覚チップをバンドルするようになり、北京雲跡科技などのプレーヤーのAIデジタル化システム収益は2020年以降64.6%のCAGRで成長しています。[3]北京雲跡科技、「目論見書」、hkexnews.hkインドのアーダール連携デジタルアイデンティティの取り組みと急速に拡大するUPI決済が、大規模なフリクションレス認証への需要を強化しています。生体認証のカバレッジが拡大するにつれ、サービスプロバイダーはSMS OTPのフォールバックを廃止でき、コストを削減しながら完了率を向上させることができます。その結果、アジアは2030年までにモバイルデバイスユーザー認証サービス市場において単一最大の増分収益プールとして位置づけられる構造的な追い風が生まれています。
モバイル認証器の採用を加速するエンタープライズゼロトラストセキュリティアーキテクチャ
企業の60%以上が境界型VPNをゼロトラストネットワークアクセスに置き換えており、この転換により継続的なアイデンティティ検証が防衛の第一線として重要性を増しています。しかし、Enterprise Management Associatesは、明示的にラテラルムーブメントに対処しているのは43%に過ぎず、攻撃者が悪用するギャップが生じていることを指摘しています。モバイル認証器は、ユーザーがマイクロセグメント化されたリソースにアクセスするたびにセッションの整合性を検証することで、このギャップを埋めます。米国国防総省のFY27フィッシング耐性認証の期限は、商業企業がすでに模倣しているテンプレートを設定し、北米での市場加速を確固たるものにし、世界中のパートナーへと波及しています。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| キャリアが分散した地域でのSMS OTPの遅延と障害 | −2.3% | 南米、アフリカ、東南アジア | 短期(2年以内) |
| GDPRに基づく生体認証データのプライバシー懸念 | −1.8% | 欧州(グローバルへの波及あり) | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
キャリアが分散した地域でのSMS OTPの遅延と障害
SMS OTPへのグローバル支出は16億米ドルを超えているにもかかわらず、マルチオペレーター市場では配信率が企業の閾値を下回り、カート放棄やログイン失敗を引き起こしています。シンガポール、インド、米国の規制当局は2025年までにSMS OTPを廃止することを目指しており、代替手段への緊急性が高まっています。NISTはSMSを安全な要素として推奨しなくなっており、Coinbaseなどの主要取引所はアカウント乗っ取りの95%がSIMスワップ攻撃を利用していることを確認しています。移行コストが一時的に中小企業を抑制する可能性がありますが、プッシュ通知とパスキーのコスト低下が時間の経過とともにこの障壁を中和します。
GDPRに基づく生体認証データのプライバシー懸念
GDPRは生体認証識別子を機密個人情報として分類し、明示的な同意と強固な保護措置を義務付けています。ASEAN諸国における定義の相違が国境を越えた実装を複雑にし、コンプライアンスのオーバーヘッドを増大させています。中小ベンダーは不均衡な法的コストに直面し、イノベーションが遅れています。市場リーダーは、サーバー側のストレージを防止するオンデバイス生体認証マッチングを採用することで対抗し、プライバシーリスクと規制上のエクスポージャーを軽減しています。調和されたフレームワークが採用されれば、潜在的な需要を解放し、モバイルデバイスユーザー認証サービス市場の軌道を押し上げる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
認証タイプ別:
パスワードレスが従来の手法を凌駕多要素認証(MFA)は2025年に55.30%の収益シェアを占め、認証情報の盗難に対する初期防御としての重要性を示しています。パスワードレス認証は、プラットフォームレベルのFIDOサポートとパスキーの普及を背景に、25.20%のCAGRで最も高い成長ペースを記録していますパスワードレスフローにおけるモバイルデバイスユーザー認証サービスの市場規模は、2031年までに46.2 ビリオン 米ドルに達し、2025年の基準値からほぼ倍増する見込みです。ハードウェアセキュリティキーはニッチな存在ながら、通信および防衛分野における高保証ニーズに対応しており、ユニットエコノミクスの改善に伴い二桁台の成長率で拡大しています。行動認証およびパッシブ認証は継続的な検証を追加し、ユーザーへのプロンプトを削減するとともに、ゼロトラストの要件に沿ったものとなっています。ハードウェアキーと不可視の行動レイヤーを組み合わせたベンダーは、エンタープライズのアップセル予算を獲得する上で有利な立場にあります。
指紋認証、顔認証、音声認証は生体認証採用の大部分を占めていますが、行動中心モデルは既存のモバイルSDKへの組み込みによってより速いペースで成長しており、パッシブ認証市場の拡大を支えています。番号照合とデバイスレピュテーション分析はMFA疲労を軽減し、攻撃者が悪用する脆弱経路を塞ぎます。これらのトレンドの組み合わせにより、モバイルデバイスユーザー認証サービス市場は単なるチェックポイントではなく、シームレスなデジタル体験を実現するイネーブラーとして再定義され、取締役会レベルの投資に対するビジネスケースが強化されています。
注記: 全個別セグメントのセグメントシェアはレポート購入後に入手可能


展開モード別:
ハイブリッドモデルが戦略的重要性を高めるクラウドベースのサービスとしての認証(Authentication-as-a-Service)は、SaaSの迅速な展開と弾力的なスケーリングの優位性に支えられ、2025年に59.10%の収益を提供しました。ハイブリッドエッジ+クラウドオプションは、規制産業がクラウドアイデンティティのイノベーションを活用しながらデータレジデンシーを保護するため、22.10%のCAGRで成長しています。Microsoftのハイブリッドケルベロストラストモデルを展開する組織は、オンプレミスディレクトリとクラウドエンドポイントの両方を通じてローカルのWindows Hello認証情報を認証する際に、レイテンシの削減とポリシーの一貫性を実証しています。オンプレミスアーキテクチャのモバイルデバイスユーザー認証サービス市場シェアは2031年までに14.75%を下回りますが、データ主権の要件が厳格な場所では引き続き存在します。
ハイブリッド採用は移行の波に従います。企業はまず単純なウェブワークロードを移行し、次にクラウドネイティブのFIDOブローカーを重ね、レガシーメインフレームの認証は廃止まで現地に残します。この段階的な移行により、インテグレーターの複数年にわたるサービス収益が維持され、平均契約期間が延長されます。トラストプレーン全体でポリシー駆動のオーケストレーションを提供するベンダーは、クライアントのリプレースリスクを最小化しながら、より粘着性の高い関係を実現します。
認証チャネル別:
プッシュ通知がSMS OTPを置き換えるSMS OTPはユビキタス性により2025年のトランザクションの44.20%を依然として提供していますが、企業がSIMスワップ詐欺へのエクスポージャーを削減するにつれて急激な減少に直面しています。プッシュ認証は、デバイスの所持とインフォームドコンセントを必要とする暗号化されたアプリ内プロンプトにより、23.20%のCAGRで拡大しています。企業はMFA疲労攻撃を鈍化させるために番号照合、地理データ、トランザクションコンテキストを組み込んでいます。かつてはプレミアムバンキングアプリ専用だったアプリ内生体認証APIが、小売、ゲーム、テレヘルス全体に普及しています。
SIMベースのサイレントネットワーク認証はアフリカとラテンアメリカで勢いを増しており、キャリアAPIを活用してユーザー入力なしにデバイスの正当性を検証しています。Authsignalのケーススタディによると、SMSに対するコスト優位性は90%に達し、より高保証の要素への投資予算を解放しています。メールOTPとマジックリンクは主要チャネルではなくアカウント回復の代替手段として残り、2031年までにトラフィックミックス全体がアプリ中心の手法に強く傾くことを確実にしています。
企業規模別:
中小企業がセキュリティギャップを縮小大企業はコンプライアンス予算と複雑なユーザー資産に基づき、2025年の収益の63.10%を獲得しました。しかし中小企業は、サブスクリプション価格とターンキー展開の恩恵を受け、23.70%のCAGRを達成しています。JumpCloudは、中小企業のデバイスの68%がまだ生体認証機能を欠いていることを指摘しており、中価格帯ハードウェアがセンサーを標準化した後のベンダー成長の余地を示しています。モバイルデバイスユーザー認証サービス業界は、従量課金モデルとローコード統合キットで対応しています。
BYOD(私物デバイスの業務利用)の普及率—従業員の90%が個人用デバイスと業務用デバイスを混在させている—により、中小企業はアイデンティティレイヤーを強化するか、データ漏洩のリスクを冒すかの選択を迫られています。クラウドネイティブのMFAツールは運用上の負担とパスワードリセットチケットを削減し、取締役会が定量化できる具体的なROIに転換されます。その結果、中小企業における採用曲線が急峻になり、企業階層間の歴史的なセキュリティ能力格差が縮小しています。
注記: 全個別セグメントのセグメントシェアはレポート購入後に入手可能
エンドユーザー業種別:
ヘルスケアが従来のリーダーを上回るBFSIは2025年に33.05%の収益を維持し、PSD2、PCI-DSS、FedNowによる決済認証強化の圧力に支えられています。ヘルスケアおよびライフサイエンスは、デジタル化された医療記録と遠隔医療がリスクサーフェスを拡大するにつれ、24.90%のCAGRで他のすべてのセクターを上回っています。2024年6月に提案されたHIPAAセキュリティルールの更新は、電子的に保護された医療情報に対する多要素認証を義務付けており、この業種の技術的緊急性を強化しています。
政府機関は市民ポータルにFIDO2を組み込み、製造業は産業用IoTのデバイスレベル認証を拡大しています。高等教育は戦略的な転換を示しており、ハーバード大学がアイデンティティワークフローを近代化するためにDuoからOktaへの移行を予定していることがその例として挙げられます。各業種固有のコンプライアンストリガーポイントが特化したオファリングを育み、セグメンテーションを深め、中規模プロバイダーに差別化の余地を与えています。
地域分析
北米モバイルデバイスユーザー認証サービス市場
北米は2025年のセクター収益の37.40%を創出し、継続的な検証を推進するサイバーセキュリティ・インフラセキュリティ庁のゼロトラスト成熟度モデルなどの規制上の触媒によって支えられています。米企業の半数はすでに何らかのパスワードレス認証を導入しており、遅れて参入する企業の採用を加速させる参照基盤を形成しています。ベンダーの存在感は高く、Microsoft、Okta、Yubicoが標準を形成する一方、ニッチなプレイヤーが行動分析を先導しています。国防総省のFY27義務化に代表される公共部門の契約は、長期的な需要の可視性を提供し、隣接する民間機関へのスピルオーバー購買を促進します。したがって、モバイルデバイスユーザー認証サービス市場は、ゼロトラストプログラムの拡大に伴い、高度に競争的でありながらも拡張可能な状態を維持しています。
アジア太平洋モバイルデバイスユーザー認証サービス市場
アジアは2031年までのCAGRが27.90%と最も成長が速い地域であり、スマートフォンの普及と政府のデジタルアイデンティティ施策によって牽引されています。中国OEMによる高度な生体認証センサーの統合と、インドのアーダール連携決済エコシステムが組み合わさることで、大規模な認証処理量が生まれています。ASEAN5カ国市場は、電子政府およびデジタルバンキングの展開を通て段階的な勢いを加えており、データプライバシー法制がいまだ成熟途上にあることが成長と複雑性の両方をもたらしています。通信キャリアが支援するSIM認証APIは、低帯域幅地域のインフラギャップを補い、モバイルデバイスユーザー認証サービス市場の対応可能な需要を拡大しながら、通信グループをバリューチェーンにより深く組み込んでいます。
欧州モバイルデバイスユーザー認証サービス市場
欧州は厳格なGDPRコンプライアンスと急速なSCA普及のバランスを保っています。欧州銀行監督機構によるデジタルウォレットに関する明確化は、商取引全体にわたる多要素認証の要件を高め、他の業種が模倣できるプレイブックを設定しています。予定されているPSD3規則はモバイル単独のフローを禁止し、動的な要素のステップアップが可能なオーケストレーションエンジンを持つベンダーを優遇することになります。北欧は早期のデジタルアイデンティティ施策により最も高い普及率を示しており、英国、ドイツ、フランスはオープンバンキングおよびeIDフレームワークの成熟に伴い堅調な成長を録しています。今後のEUデジタルアイデンティティウォレットの下での国境を越えた調和は新たなユースケースを解放し、欧州をモバイルデバイスユーザー認証サービス市場の収益性が高くもコンプライアンス負荷の重いセグメントとして維持します。

規制環境
フィッシング耐性とプライバシー保護を両立する認証を巡る規制と標準が厳格化しており、高リスクなモバイル取引においてSMSワンタイムパスコードや単独の生体認証からの移行が加速している。米国では、NIST SP 800-157 Rev. 1(2024年11月)が連邦職員および契約者が利用する各種フォームファクタにおけるDerived PIV Credentialsのガイダンスを拡充し、NIST SP 800-63B-4(2025年8月)が、同期可能な認証器のサポートを含む更新された認証器管理要件を正式化し、連邦機関および規制対象業種の調達に影響する保証レベル間の期待事項をより明確にした。
欧州およびアジア全域では、政策と解釈がパスキーおよびデバイス上生体認証の曖昧さを減らす一方、決済および本人確認プロセスにおけるコンプライアンス基準を引き上げている。FIDOアライアンスは2025年4月に欧州委員会金融安定・金融サービス・資本市場同盟総局(DG FISMA)と協議し、PSD2/PSRの強力な顧客認証規則をパスキーベースの手法と整合させた。また、韓国の個人情報保護委員会(KPIPC)は2025年11月に、生体データがデバイス内にとどまる場合、デバイス上生体認証を用いたFIDO認証は別途の同意を要しないとの解釈を発表し、規制対象のモバイルサインイン設計における摩擦を低減した。英国政府も、モバイルデバイス管理に関するサイバーセキュリティ政策指針(2024年4月)を通じて企業のモバイル統制の形成を続けており、モバイルIDおよびアクセスの実装に反映されるガバナンス要件を強化している。
バリューチェーン分析
バリューチェーンは、デバイスに根ざしたセキュリティからクラウドのポリシーおよびモニタリングまで及ぶ。上流では、セキュアエンクレーブ、トラステッドエグゼキューション、カメラおよび指紋モジュールといったシリコンおよびデバイスOEMの機能が、パスキーおよびデバイスバインディングの基盤となるハードウェアベースの鍵保管を支えており、OSプラットフォーム(AndroidおよびiOS)は、認証アプリや組み込みSDKが利用する生体認証および鍵管理APIを提供している。
ミッドストリームでは、認証サービスプロバイダーが、MFA、プッシュ通知、パスキー(WebAuthn/FIDO2)、リカバリーフローにわたるAuthentication-as-a-Service、リスクエンジン、オーケストレーションを提供している。生体認証および行動認証SDK開発者は、モバイルアプリケーションに組み込まれる信号取得およびマッチングのコンポーネントを供給している。標準規格および通信インフラも、相互運用性および提供性能に直接関与している。FIDOアライアンスは、Authenticator Metadata Requirements v1.6(2025年3月)により認証および相互運用性の枠組みを強化し、WebAuthn Level 3およびCTAP 2.3(2026年2月)に整合したサーバー側要件を発展させ、クロスプラットフォーム展開を支援し、企業にとってのベンダーロックインリスクを低減している。ダウンストリームでは、モバイルネットワークオペレーターおよびアグリゲーターがSMSおよび新興のサイレント認証や加入者検証機能を提供しているが、増大するセキュリティ義務も負っている。ITU-T X.1456(2025年4月)は、IMSI検証ゲートウェイを含むデジタル金融サービス向けのセキュリティ指針を追加しており、インドなどの市場における通信セキュリティ規則は報告義務およびネットワークセキュリティ要求を高め、通信キャリアを不正防止の要と位置づける一方、シグナリングセキュリティおよび地域間のコンプライアンスのばらつきに起因するボトルネックを浮き彫りにしている。
競争環境
モバイルデバイスユーザー認証サービス市場は適度に集中しており、上位5社が収益の45~50%を支配し、小規模なイノベーターが収益性の高いニッチを開拓できる余地があります。MicrosoftやOktaなどのプラットフォームリーダーは、アイデンティティを生産性スイートやクラウドプラットフォームに組み込むエコシステムパートナーシップを通じて水平的なスケールを追求しています。Thalesは、責任ある生体認証を強調するパスワードレス360°ローンチとともに、決済カードセキュリティとモバイルSIM OTA管理をバンドルするフルスタックアプローチで差別化を図っています。
Yubicoはフィッシング耐性マンデートを満たすハードウェアキーに注力することで2020年以降40%のCAGRを達成し、高成長の専門化の典型例を示しています。T-Mobileへの20万ユニットの展開がスケーラビリティを実証しています。Fingerprint Cards ABはEgis Technologyと提携してセンサーを量産デバイスに統合し、サプライチェーンの関連性を確保しています。Millicomなどのキャリアは、帯域幅が制約された環境での認証APIを管理するために設計された4億4,000万米ドルのM&Aを通じてラテンアメリカをターゲットにしています。
行動生体認証、リスクベースのオーケストレーション、コンプライアンスアズコードにはホワイトスペースが残っています。ユーザーコンテキストを継続的に学習するAIモデルに投資するベンダーは誤検知を削減し、セキュリティを強化しながらユーザー体験を維持できます。ハードウェアとソフトウェアの融合も加速しており、SwissbitのFIDOと物理アクセスキーを組み合わせた製品はOT環境への製品主導の拡張を示しています。パスワードレス採用が拡大するにつれ、ソリューションの統合性と開発者体験が既存企業と挑戦者の間のシェア移動を左右するでしょう。
モバイルデバイスユーザー認証サービス業界リーダー
Symantec Corporation
Broadcom Inc. (CA Technologies)
Cisco Systems Inc. (Duo Security)
Microsoft Corporation
Okta Inc.
- *免責事項:主要選手の並び順不同
モバイルバイスユーザー認証サービス市場
- Symantec Corporation
- Broadcom Inc. (CA Technologies)
- Cisco Systems Inc. (Duo Security)
- Microsoft Corporation
- Okta Inc.
- Thales Group (Gemalto)
- RSA Security LLC (Dell Technologies)
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- IDEMIA
- NEC Corporation
- Ping Identity Holding Corp.
- ForgeRock Inc.
- Authy (Twilio Inc.)
- Yubico AB
- Trustwave Holdings Inc.
- Micro Focus International plc
- Google LLC
- IBM Corporation
- Nexus Group
- SecurEnvoy Ltd.
- Aware Inc.
- Fujitsu Limited

市場機会と将来展望
規制当局主導による低保証要素の廃止は、モバイル認証において強固なセキュリティを維持しつつ摩擦を減らす代替手段にとって、近い将来の空白地帯を生み出している。アラブ首長国連邦中央銀行は、指令3057の下で2026年3月を期限とし、金融取引におけるSMSおよびメールのワンタイムパスコードの段階的廃止を定め、銀行に生体認証、FIDO2暗号方式パスキー、安全なアプリ内承認への移行を促している。これにより、監査で実証可能なプッシュベース承認、デバイスバインド型暗号認証器、ステップアップオーケストレーションへの需要が拡大している。
並行する機会として、欧州を拠点とするウォレットID関連サービスの拡大がある。欧州委員会は実施規則(EU) 2026/798(2026年4月)を採択し、実質的および高保証レベルにおける欧州デジタルIDウォレットへのリモートオンボーディングの基準を定めた。これは、ウォレット登録、再認証、取引署名を裏付け、かつプライバシーおよび保証要件を満たすことができるモバイル認証サービスへの統合需要を後押しする。規制対応による置き換えに加え、インフラの近代化も、企業環境でパスキーを拡大するための重要なレバーとなっている。NIST SP 800-63B-4(2025年8月)は、米国政府関連エコシステムにおけるフィッシング耐性MFAのより明確な参照基準を提供し、2026年のFIDOの技術作業(WebAuthn Level 3およびCTAP 2.3に整合したサーバー要件)は、アプリ、ブラウザ、管理対象および非管理対象デバイス間の相互運用可能な展開を支援している。モバイルデバイスバインディング(Secure EnclaveまたはAndroid Keystoreにおけるハードウェアベースの鍵ペア)、プッシュ、パスキー、リカバリーにわたる要素オーケストレーション、監査人向けコンプライアンス証跡をパッケージ化するベンダーは、企業がSMSワンタイムパスコードのフローを置き換え、パスワードレス対応を初期採用の従業員層を超えて顧客認証や規制対象取引のユースケースへと拡大するにつれて、支出を獲得できる。
Recent Industry Developments in モバイルバイスユーザー認証サービス市場
- 2026年7月:Microsoftは、パスキーがMicrosoft Entra IDの既定のサインイン方式になったと発表した。これにより、大規模企業テナントはIDプロバイダー層でフィッシング耐性認証への移行を進めることとなり、モバイルアプリ、ヘルプデスク業務、アカウント復旧フローにおけるパスキー対応需要が高まっている。
- 2026年5月:Cisco(Duo)は、Verified Duo Pushに代わり、モバイルアクセスデバイス向けのモバインラインイン認証を導入した。この変更により、認証プロセスの多くがモバイルフロー内に集約され、低摩擦の承認を実現する一方、リスク判断に用いるデバイスバインド型コンテキスト信号の管理が強化されている。
- 2024年11月:NISTはSP 800-157 Revision 1を発行し、連邦職員および契約者向けの追加フォームファクタにおけるDerived PIV Credentialsのガイダンスを拡充した。この更新により、より強固で持ち運び可能な資格情報への連邦レベルの整合が強化され、政府関連サプライチェーンにおけるより高保証のモバイル認証実装の普及が後押しされる。


モバイルバイスユーザー認証サービス市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本市場は、スマートフォン、タブレット、ウェアラブルを主とするモバイルエンドポイント上でユーザーのアイデンティティを確認するサービスおよびソフトウェアから得られる収益を対象としており、パスワード、ワンタイムパスコード、デバイスベースの確認、生体認証、行動ベースのシグナルなどの手法が含まれます。
対象外の範囲:純粋なハードウェアトークン、スタンドアロンのモバイルデバイス管理ツール、およびモバイルユーザー認証を中心としない広範なアイデンティティ証明プラットフォームは除外されます。
セグメンテーション概要
- 認証タイプ別
- パスワードおよびPIN
- 二要素認証
- 多要素認証
- 生体認証
- 行動認証およびパッシブ認証
- リスクベース/コンテキスト認証
- ソフトトークンおよび認証アプリ
- ハードウェアセキュリティキー/FIDOトークン
- 展開モード別
- クラウドベースのサービスとしての認証
- オンプレミス
- ハイブリッド(エッジ+クラウド)
- 認証チャネル別
- SMS OTP
- プッシュ通知
- アプリ内生体認証API
- SIM/サイレントモバイルネットワーク認証
- メールOTP/マジックリンク
- 企業規模別
- 中小企業(従業員1,000人未満)
- 大企業
- エンドユーザー業種別
- BFSI
- コンシューマーエレクトロニクスおよび電子商取引
- 政府および公共部門
- 通信およびITサービス
- ヘルスケアおよびライフサイエンス
- 製造業および産業用IoT
- 教育および電子学習
- 旅行およびホスピタリティ
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- 欧州
- 北欧
- スウェーデン
- ノルウェー
- フィンランド
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- その他の欧州
- 北欧
- アジア太平洋
- 中国
- インド
- 日本
- 韓国
- ASEAN-5
- オーストラリア
- ニュージーランド
- その他のアジア太平洋
- 中東
- GCC
- サウジアラビア
- アラブ首長国連邦
- トルコ
- イスラエル
- その他の中東
- GCC
- アフリカ
- 南アフリカ
- ナイジェリア
- ケニア
- その他のアフリカ
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、市場の境界を設定し、測定可能な需要シグナルを選定し、業界関係者へのヒアリング前に現実的な価格および採用の前提条件を形成するために活用されました。NISTデジタルアイデンティティガイダンス、ENISAの刊行物、米国連邦取引委員会(FTC)のアイデンティティ盗難リソース、および採用行動に影響を与える認証関連の標準・規制ノートなどの公開情報を参照しました。
また、米国証券取引委員会(SEC)への提出書類や年次報告書、投資家向けプレゼンテーション、特許データベース、パスキー、MFA展開、モバイルセキュリティプログラムに関する信頼性の高い報道など、補足的な情報源も精査しました。必要に応じて、体系的な企業財務データやニュース追跡のための有料サブスクリプション、および特許検索も活用しており、これにより地域をまたいだンダーカバレッジの一貫性を維持しています。これらの情報源は例示的なものであり、網羅的ではありません。データ収集、検証、および明確化のために、他にも多数の公開文書を確認しています。
一次インタビューおよびサーベイ
一次インタビューおよびサーベイは、認証サービスプロバイダー、モバイルセキュリティソリューションチーム、チャネルパートナー、および従業員・顧客ログイン向けにモバイルファースト認証を導入しているエンタープライズバイヤーを対象に実施しました。これらのヒアリングを通じて、モバイル認証収益として計上される内容の確認、価格体系(サブスクリプション、ライセンス、APIの従量課金)の精緻化、およびアジア太平洋(APAC)、欧州・中東・アフリカ(EMEA)、南北アメリカにわたる地域別採用パターンの検証を行いました。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:25% | 最高経営幹部(CXO):15% | アジア太平洋(APAC):42% |
| 中位層:57% | 部門・ユニットリーダー:28% | 欧州・中東・アフカ(EMEA):34% |
| 小規模プレイヤー:18% | マネージャー:57% | 南北アメリカ:24% |
市場規模算定と予測
規模算定においては、モバイルデバイスの設置台数トレンドとデジタルアカウントのアクティビティを認証の潜在需要プールに変換し、MFAおよびパスワードレスフローの採用率でフィルタリングするトップダウンアプローチを採用しました。この手法は、毎年追跡可能な変数に紐付けることで実用性を維持しており、サンプリングされたベンダーの収益内訳、チャネルフィードバック、および妥当なボリュームに適用されたユーザー単価または認証イベント単価を用いた選択的なボトムアップ検証によって結果を裏付けています。
モデルで使用した主要インプットには、スマートフォンおよびウェアラブルの普及率、保護されたアプリを使用するアクティブユーザーおよび従業員の割合、多要素認証の登録率、パスキーなどのフィッシング耐性手法へのシフト、ならびにサブスクリプションおよびAPIベースの課金における平均価格推移が含まれます。小規模地域やニッチ産業においてボトムアッの視点が不完全な場合は、認証全体の展開に占めるモバイルファーストの割合などの検証済みプロキシ比率を適用し、観察されたエンタープライズ展開パターンとの整合性チェックを行うことでギャップを補完しました。
予測はトレンド指標と専門家のコンセンサスに基づくシナリオ分析を用いて実施しました。採用状況はポリシー変更、大規模な侵害事案、または認証デフォルトに関するプラットフォームレベルの更新後に急速に変化する可能性があるため、コンプライアンス圧力、デジタルバンキングの利用状況、およびエンタープライズのクラウド移行タイミングの地域差を考慮して成長経路を調整しました。
データ検証と更新サイクル
アウトプットは、地域別エンタープライズセキュリティ支出の方向性、モバイルログイン量の成長パターン、MFAおよびパスワードレス展開へのミックスシフトの報告など、独立したシグナルとの照合によって検証されます。外れ値は採用率、価格、およびユーザー一人当たりの推定収益に関する分散チェックを通じて調査され、最終承認前に複数ステップのアナリストプロセスでレビューされます。
本調査は年次で更新され、主要な規制動向、大規模な認証標準の変更、またはモバイルプラットフォームの認証動作における顕著な変化など、重要な変化が生じた場合には中間更新が実施されます。納品前には最終レビューを完了し、数値が最新の公開情報とフィールドフィードバックを反映していることを確認します。
Mordor Intelligenceのモバイルデバイスユーザー認証サービス市場規模と他の公表推計値との比較
モバイル認証の公表市場規模は、表現が似ていても境界が異なるため、大きく乖離して見えることがよくあります。相違は通常、サービスとして計上される内容、対象範囲がモバイルのみかより広範なIAMかどうか、および価格と採用率の年次予測方法に起因しています。
表に示された大きな幅は、主に一部の推計が隣接するセキュリティカテゴリーやハードウェアに紐付いた認証販売を含んでいるか、あるいは価格下落をより緩やかに想定しているか、またはサブスクリプションと従量課金の比率を異なる形で設定していることによるのです。通貨換算のタイミング、選択された基準年、および前提条件の更新頻度も、基礎となる採用の見通しが一致していても数値を上下させる要因となります。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 30.3 ビリオン 米ドル(2025年) | |
| 産業調査出版社A | 187.0 ビリオン 米ドル(2025年) | この数値は、モバイルエンドポイントを超えた広範なアイデンティティおよびアクセス管理支出を含む広義の定義を使用しており、隣接するデバイスセキュリティやアイデンティティプラットフォームも束ねている可能性があり、計上される収益プールが拡大しています。 |
| 調査プラットフォームB | 38.4 ビリオン 米ドル(2025年) | この推計は近い値ですが、除外項目が明確に記載されておらず、定義の一部に追加のアイデンティティ証明または非モバイル認証サービスが含まれている可能性があり、基準年の合計値が引き上げられることがあります。 |
この表は、対象範囲が主要なギャップ要因であることを示しています。Mordor Intelligenceのモデルでは、収益はモバイルエンドポイト上のユーザー認証に紐付き、サブスクリプション、ライセンス、またはAPIの従量課金として価格設定されている場合にのみ計上され、純粋なハードウェアトークンおよびスタンドアロンのモバイルデバイス管理は除外されています。同じ市場が広範なアイデンティティスタックや隣接するセキュリティカテゴリーを含むように拡大された場合、成長期待が類似していても2025年の数値は自然と高くなります。


レポートで回答される主要な質問
モバイルデバイスユーザー認証サービス市場の現在の規模はどのくらいですか?
市場は2026年に37億8,000万米ドルと評価され、2031年までに113億5,000万米ドルに達すると予測されています。
市場はどのくらいの速度で成長すると予想されますか?
このセクターは、パスワードレス採用、ゼロトラストプログラム、より厳格な規制に牽引され、2026年~2031年にかけて24.62%のCAGRで拡大すると予測されています。
最も強い成長モメンタムを示す認証方法はどれですか?
パスワードレス認証は25.20%のCAGRで進展しており、パスキーへの親しみの高まりと主要オペレーティングシステムへのネイティブWebAuthnサポートに支えられています。
2031年にかけて最も高い成長率を示す地域はどこですか?
アジアが27.90%のCAGRでトップとなり、中価格帯スマートフォンの生体認証ハードウェアと政府主導のデジタルアイデンティティイニシアチブによって推進されています。
企業がSMS OTPを段階的に廃止している理由は何ですか?
SIMスワップ詐欺と低い配信率により、組織はプッシュ通知、パスキー、キャリアAPIへの切り替えを促され、認証コストを最大90%削減しています。
規制産業が最も迅速に採用している展開モデルはどれですか?
ハイブリッドエッジ+クラウドアーキテクチャは、データ主権要件とクラウドの俊敏性およびレイテンシ削減のバランスを取るため、22.10%のCAGRで成長しています。
最終更新日:



