
認証サービス市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 2.88 十億米ドル |
| 市場規模 (2031) | 7.02 十億米ドル |
| 成長率 (2026 - 2031) | 19.51 % |
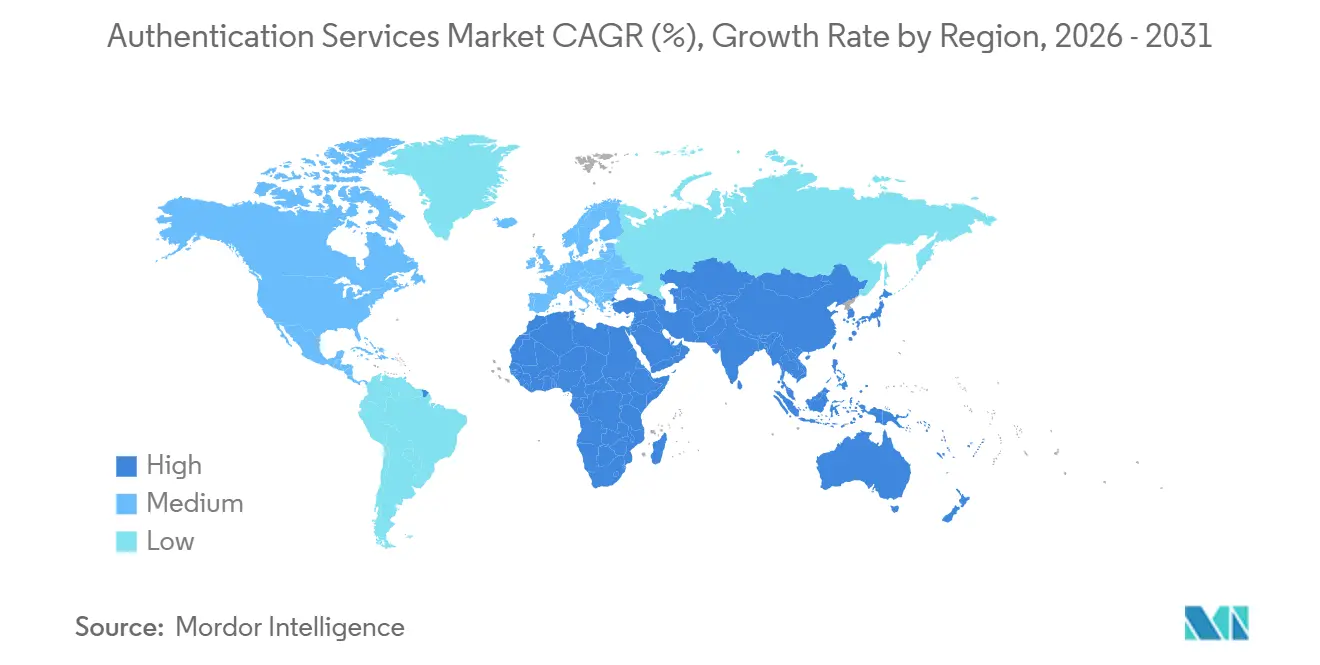
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
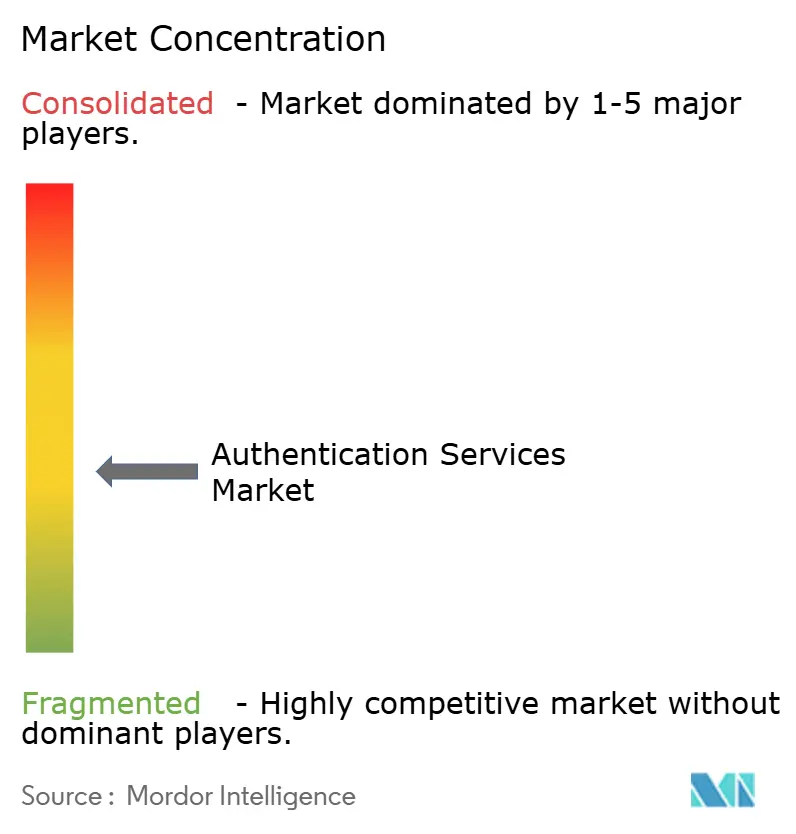
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる認証サービス市場分析
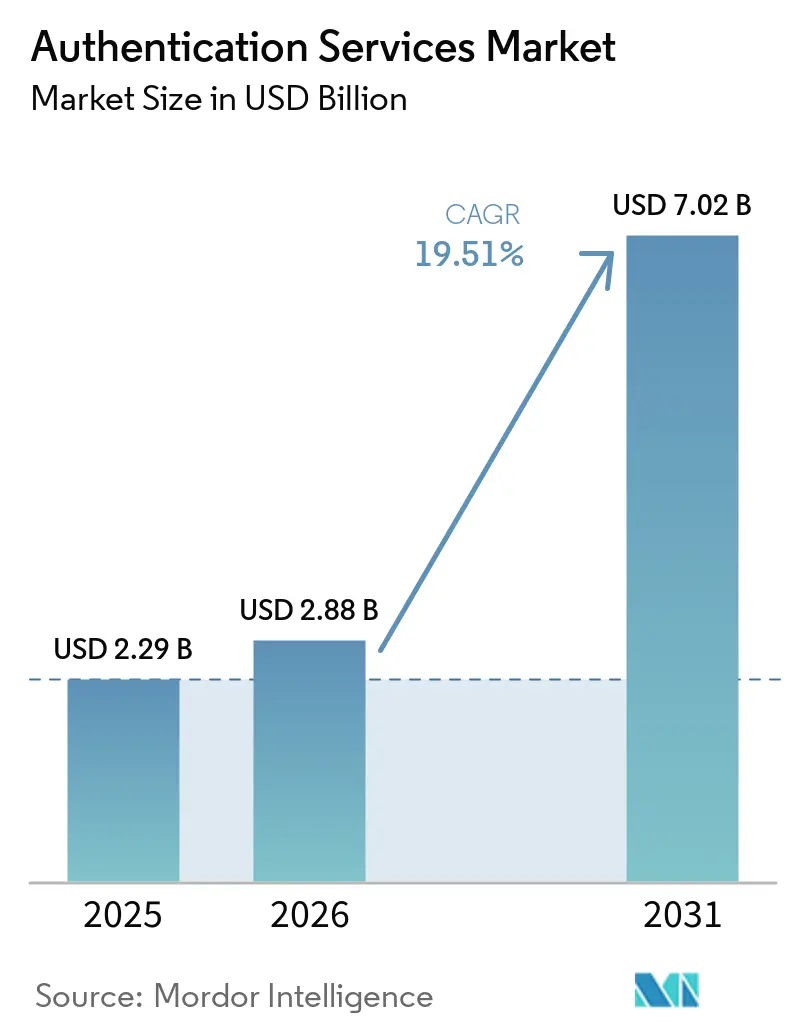
認証サービス市場規模は、2025年の22億9,000万米ドルから2026年には28億8,000万米ドルに成長し、2026年から2031年にかけて19.51%のCAGRで2031年までに70億2,000万米ドルに達すると予測されています。規制当局はNIST SP 800-63-4や欧州連合のeIDAS 2.0などのフレームワークの下でフィッシング耐性のある本人確認を義務付けており、一方で企業の取締役会は離脱率を低下させるスムーズなログイン体験に収益目標を結び付けています。これら二つの力が、パスワードやSMSコードからパスキー、生体認証、アプリケーションプログラミングインターフェースに直接接続するリスク適応型ポリシーエンジンへの支出をシフトさせています。クラウドプラットフォームは消費ベースのサブスクリプションにアイデンティティツールをバンドルすることで導入を加速させており、半導体メーカーは工場出荷時にデバイスにセキュアエレメントを組み込み、出荷前に認証情報をプロビジョニングできるようにしています。ハイパースケーラーがスタンドアロンベンダーの価格を下回ることで競争が激化しており、分散型アイデンティティのパイロットでは分散型台帳が定期ライセンス料をさらに削減できるかどうかを検証しています。
主要レポートのポイント
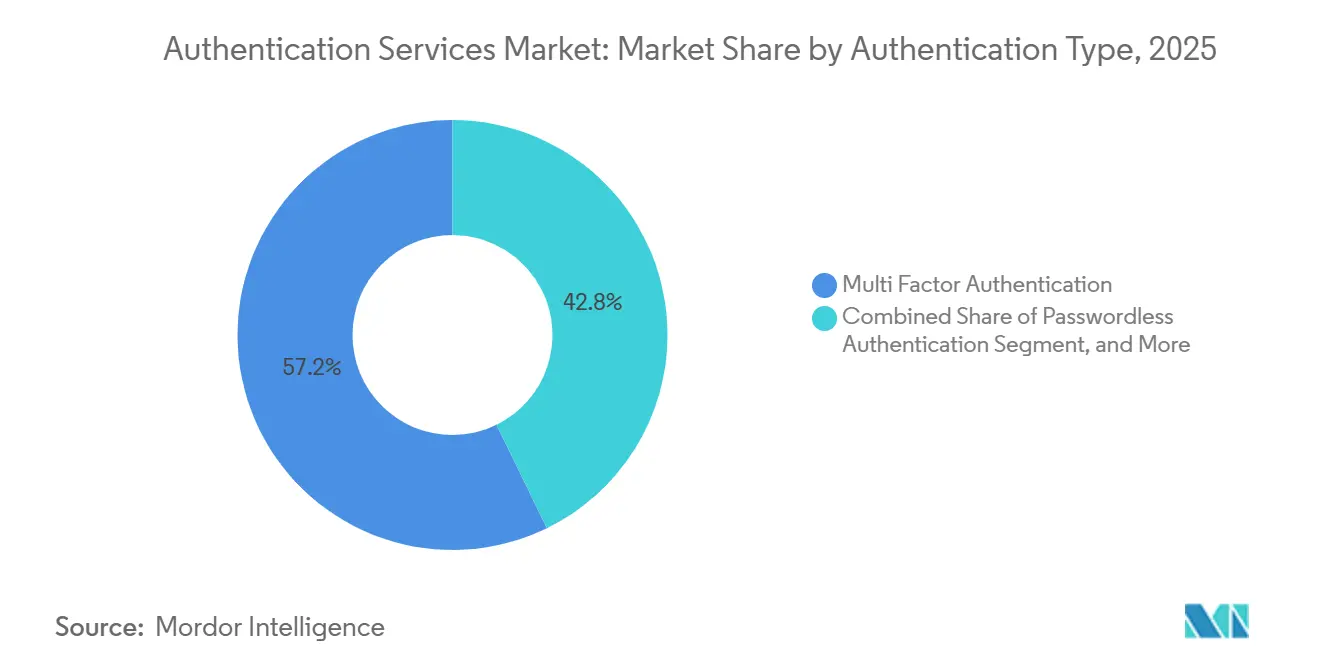
- 認証タイプ別では、多要素認証が2025年の認証サービス市場シェアの57.24%を占め、パスワードレス認証は2031年にかけて20.29%のCAGRで拡大すると予測されています。
- サービスタイプ別では、マネージド公開鍵基盤が2025年の認証サービス市場シェアの39.16%を占め、リスクベース認証オーケストレーションが2031年にかけて20.63%のCAGRで最も速い成長を示すと見込まれています。
- 展開モード別では、パブリッククラウドが2025年の収益の63.29%を占め、予測期間中に20.44%のCAGRで最も速く成長するセグメントでもあります。
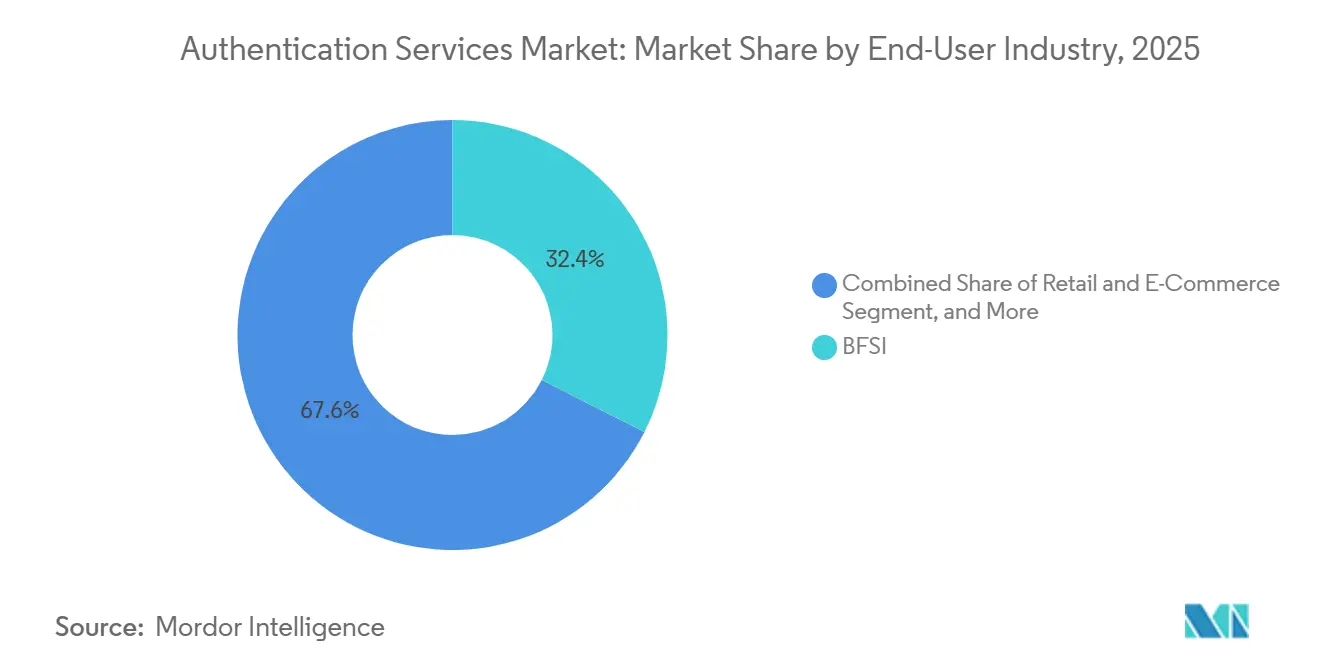
- エンドユーザー産業別では、銀行・金融サービス・保険が2025年に32.44%のシェアでトップとなりましたが、小売・Eコマースは2031年にかけて21.36%のCAGRで成長する見込みです。
- 組織規模別では、大企業が2025年の支出の59.38%を生み出し、中小企業は見通し期間中に20.16%のCAGRを記録する見込みです。
- 地域別では、北米が2025年に36.71%のシェアで首位を占め、アジア太平洋地域は2031年にかけて20.57%のCAGRという最高の地域成長ペースで拡大すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| デジタルアイデンティティ数の増加 | +3.2% | アジア太平洋および欧州に集中したグローバル | 中期(2〜4年) |
| セキュリティコンプライアンスおよび規制に必要な認証 | +4.1% | 北米と欧州が主導し、アジア太平洋に拡大するグローバル | 短期(2年以内) |
| 私有デバイスの業務利用(BYOD)の採用拡大 | +2.8% | 北米と欧州、アジア太平洋の都市部で新興 | 中期(2〜4年) |
| ゼロトラストイニシアチブに向けた企業のサイバーセキュリティ支出の増加 | +4.5% | 北米と欧州が最も強いグローバル | 短期(2年以内) |
| パスキーとFIDO2標準の登場によるユーザー体験の摩擦低減 | +3.6% | 北米とアジア太平洋での早期採用を伴うグローバル | 中期(2〜4年) |
| 組み込みIoTモジュールへの認証APIの統合によるデバイスレベルの収益源の実現 | +2.7% | アジア太平洋の製造拠点と北米に集中したグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ゼロトラストイニシアチブに向けたサイバーセキュリティ支出の増加
連邦指令は、2027会計年度までに米国のすべての民間機関に対してフィッシング耐性のある多要素認証を義務付けており、FIDO2認定トークンとリスクエンジンの即時調達を促しています。[1]欧州の銀行はデジタル運用レジリエンス法の監督に直面しており、同法はアイデンティティシステムを重要なものとして分類し、2025年の予算を適応型コントロールに向けさせています。企業はゼロトラストの展開によって侵害されたアカウントの平均検出時間が3分の1短縮されるにつれ、認証情報の不正使用に対するより鋭い可視性を報告していますが、レガシーディレクトリにはリアルタイムのポリシーフックが欠如しているため、ハイブリッドアーキテクチャは依然として複雑です。ベンダーはセキュリティアサーションマークアップ言語を最新のRESTful呼び出しに変換するクラウドゲートウェイで対応し、移行リスクを低減しています。このドライバーは予測成長に4.5パーセントポイントを加え、複数の規制期限が重なる2028年にかけてピークを迎えます。
パスキーとFIDO2標準の登場によるユーザー体験の摩擦低減
Apple、Google、Microsoftは2025年に21億台のデバイスでパスキーサポートを有効化し、オペレーティングシステムの認証情報マネージャー内に暗号化認証器を組み込み、日常的なログインにおけるパスワード疲労を解消しました。[2]WebAuthn レベル3仕様はクラウド暗号化による認証情報バックアップを可能にし、かつて採用を遅らせていたデバイス紛失の問題を解決しました。Eコマースサイトは、SMSコードからパスキーに切り替えた後、カート放棄率が41%低下したと報告しています。日本と韓国の金融規制当局は現在、パスキーをコンシューマーアプリの基本的なコントロールとして分類し、銀行にレガシー認証情報の廃止を促しています。この標準のユーザビリティ向上は、企業がヘルプデスクを再整備し認証情報ストアを移行するにつれ、CAGRに3.6ポイントの上昇をもたらします。
デジタルアイデンティティ数の増加
政府プログラムは2025年に52億件以上のデジタルIDを発行し、インドのアーダール、インドネシアの電子住民票(e-KTP)、ナイジェリアの国民識別番号(NIN)プロジェクトによって推進されました。[3]アーダールだけでその年に1,020億件の認証を処理し、銀行、医療、福祉ポータルに生体認証チェックを組み込みました。欧州のeIDAS 2.0は加盟国に2026年までに相互運用可能なウォレットを展開することを義務付け、公的および民間の認証情報を橋渡しできるプロバイダーへの需要を生み出しています。事前検証済みIDを活用する企業はオンボーディングコストを4分の1以上削減し、収益認識サイクルを短縮しており、ウォレットの相互運用性が成熟するにつれ市場CAGRが3.2ポイント上昇する結果となっています。
組み込みIoTモジュールへの認証APIの統合によるデバイスレベルの収益源の実現
半導体企業は2025年にオンボードセキュアエレメントを搭載したIoTモジュールを14億個出荷し、前年比22%増を記録しました。QualcommのSnapdragon IoTプラットフォームには現在、FIDOデバイスオンボードを実行する専用セキュアプロセッシングユニットが含まれており、メーカーが製造中にキーを注入してサプライチェーンの攻撃対象領域を縮小できるようにしています。欧州のユーティリティ企業は、ネットワーク情報セキュリティ指令に準拠するためにハードウェアルート認証情報を使用した1,800万台のスマートメーターを展開しました。ベンダーはキーローテーションと異常検知をバンドルしたサブスクリプションプランを通じてこれらのモジュールを収益化しており、長期的にCAGRを2.7ポイント押し上げる年金収入源を生み出しています。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 成熟した認証方法に伴う高コスト | -1.9% | コスト敏感な中小企業セグメントと新興市場で深刻なグローバル | 中期(2〜4年) |
| MFAの複雑さによるユーザー疲労とログイン放棄 | -2.4% | 北米と欧州のコンシューマー向けアプリケーションに集中したグローバル | 短期(2年以内) |
| 2025年以降の関税によるハードウェアセキュリティモジュール向けチップ供給制約 | -1.6% | 北米と欧州で最も深刻なグローバル | 短期(2年以内) |
| 国家デジタルアイデンティティスキームの断片化による国境を越えた認証の阻害 | -2.1% | 欧州、アジア太平洋、大西洋横断回廊で特に顕著なグローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
成熟した認証方法に伴う高コスト
FIDO2ハードウェアトークンはユーザーあたり25〜55米ドルかかり、価格に敏感な中小企業にとってはハードルとなっています。ノートパソコンやスマートフォンに組み込まれた生体認証センサーは時間をかけてコストを下げることができますが、初期のアップグレードには依然として給与や販促費と競合する設備投資が必要です。新興市場のバイヤーはセキュリティモジュールの輸入関税に直面しており、総所有コストが二桁台で上昇します。ベンダーは月額3米ドルからのユーザーあたりサブスクリプションモデルで対応していますが、予算担当者は保険会社や規制当局が問題を強制するまで更新サイクルを遅らせることが多いです。このコストの逆風は、規模の経済がユニット価格を大衆市場の閾値以下に押し下げるまで、予測CAGRを1.9ポイント低下させます。
MFAの複雑さによるユーザー疲労とログイン放棄
ヘルプデスクは2025年にロックアウトチケットが31%増加したと報告しており、従業員が平均14の認証情報ワークフローを管理し、不満とシャドーITの回避策につながっています。英国の国家サイバーセキュリティセンターは、SMSコードの遅延に直面したユーザーの42%がオンライン取引を放棄し、セキュリティの低いチャネルに戻ったことを発見しました。米国の銀行は、繰り返しの誤拒否に続いてモバイル生体認証からのオプトアウト率が19%に達したと報告しており、パスワードの使用が増加し認証情報スタッフィングリスクが高まりました。適応型リスクエンジンは低価値の取引に対するプロンプトを抑制できますが、チューニングエラーは顧客を苛立たせるか不正を招くかのどちらかです。この摩擦は、生体認証とパスキーがステップアップ要素を完全に置き換えるまで、成長を2.4ポイント低下させます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
認証タイプ別:
パスワードレスの勢いがMFAの基盤の上に構築される多要素認証は2025年の認証サービス市場シェアの57.24%を占め、高価値ワークフローにおける規制上の最低要件としての役割を裏付けています。かしパスワードレスアプローチは、2031年に向けて20.29%のCAGRで他のすべてのカテゴリーを上回る成長が見込まれており、リセットチケットの削減とフィッシング被害の軽減を目指す経営層の意向を示しています。認証サービス市場は、2025年に登録された3億4,000万件のパスキーの恩恵を受けることが期待されており、これはGoogle Workspaceが1億8,000万人のユーザー向けにパスワードレスアカウントを導入したことに続くものです。パスキーのパスワードレス認証市場規模は、この成長軌道が続けば2030年までに180 ビリオン 米ドルを超えると予測されており、同手法がエコシステムのデファクトスタンダードとして定着しつつあります。
パスワードレスの成長は一様ではありません。米国における医療分野のパイロット導入では、臨床医1人あたりのログイン時間が18秒短縮され、週あたり約2.3時間が患者ケアに充てられるようになりました。欧州の銀行は、改正決済サービス指令の適用除外を活用し、デバイスが認証情報を紐付け、行動分析が本人確認を行うことを条件に、500ユーロ未満の取引において生体認証のみのフローを許可しています。パスキーを導入した小売業者では、よりスムーズな決済体験がロイヤルティを高め、リピート購入が29%増加しています。製造業およびエネルギー企業は、エアギャップされた運用技術が頻繁なファームウェア更新に対応できないため、依然としてハードウェアトークンに依存しており、これらの業種ではパスワードレスの広範な普及が遅れています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
サービスタイプ別:
リスクベースオーケストレーションが差別化要因となるマネージド公開鍵基盤は2025年の収益の39.16%を生み出し、WebTrustおよびETSI監査の対象となる証明書ライフサイクルタスクをアウトソースしたいという企業の意向を示しています。しかし、リスクベース認証オーケストレーションは20.63%のCAGRを達成すると予測されており、コンテキスト対応の信頼判断に対する保険会社と銀行の需要に乗っています。適応型エンジンは現在、デバイスの健全性、位置情報の異常、キーストロークのリズムなどのマイクロ行動入力をスコアリングし、リスク指標が急上昇した場合にのみ検証を強化します。
サブスクリプションキー管理は、マイクロサービスに保存されたシークレットの手動ローテーション時間を削減し、2025年には月あたり14エンジニアリング時間を消費していたタスクです。レポートおよび分析モジュールはSOC 2およびISO 27001パッケージに証拠を統合し、監査準備を40%削減します。シンガポールと香港の金融規制当局は機関に対してリアルタイムで異常を監視するよう指示しており、認証サービス市場をユーザー、デバイス、地域別にリスク指標を公開するSaaSダッシュボードに向けて推進しています。米国のエネルギーユーティリティは、CISAのクロスセクターパフォーマンス目標を満たすために、監視制御・データ収集(SCADA)レイヤーに適応型コントロールを組み込んでいます。
展開モード別:
パブリッククラウドがペースを設定パブリッククラウドは2025年の支出の63.29%を占め、Azure、AWS、Google CloudがアイデンティティAPIをプラットフォームサブスクリプションに統合するにつれ、20.44%のCAGRで上昇すると予測されています。Microsoft Entraは現在、60の主権クラウドリージョンを通じて100ミリ秒未満のレイテンシで3億件の企業シートを処理しています。オンプレミス展開の認証サービス市場規模は商業セグメントで縮小し続けていますが、サイバーセキュリティ成熟度モデル認証がローカルホストのトークンストアを要求する防衛分野では継続しています。
プライベートクラウドはPCI DSSおよびHIPAA要件を満たすためにシングルテナント設定を必要とする銀行や病院に魅力的ですが、そのようなワークロードの31%は2027年までにマネージドマイグレーションに向けられる予定です。2025年の支出の18%を占めるハイブリッドパターンは、企業が既存のインフラコストを維持しながら段階的に近代化することを可能にします。欧州の通信会社はGDPRの最小化条項に沿って生体認証テンプレートが国境を越えないようにするためにハイブリッドを採用しています。中国とロシアの市場は国境を越えたデータルールの複雑さにより断片化したままであり、ベンダーの統合を複雑にしています。
エンドユーザー産業別:
小売の急増が既存勢力を上回る銀行・金融サービス・保険セクターは2025年の収益の32.44%を占め、階層的なリスクスコアリングを正当化する高価値取引を反映しています。しかし、小売・Eコマースは2025年にカード非提示詐欺が93億米ドルに達し、加盟店がトークン化されたチェックアウトとパスキーサインインを採用せざるを得なくなったことで、21.36%で成長をリードすると予測されています。東南アジアのEコマースサイトは1億4,000万人の買い物客にパスキーを導入し、乗っ取り詐欺を38%削減しました。
ヘルスケアプロバイダーは、侵害された臨床医アカウントを引用した執行措置が増加した後、ITバジェットの12%をアイデンティティコントロールに充てました。政府機関は2027年の期限に先立ってフィッシング耐性のある要素に移行しました。エネルギーユーティリティはIEC 62443の義務を満たすためにハードウェアルートキーを通じてファームウェアアップデートを検証しました。教育機関は2億8,000万人の学習者にシングルサインオンを採用し、リセット呼び出しを44%削減しました。製造業はAPIベースのアイデンティティをサプライヤーに拡張し、内部ディレクトリを公開することなく安全なデータ交換を確立しました。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
組織規模別:
クラウドの経済性が中小企業を取り込む大企業は2025年の収益の59.38%を生み出し、広大なアプリケーション資産と規制上のリスクを反映しています。しかし、中小企業はクラウドサブスクリプションが資本障壁を取り除くにつれ、20.16%のCAGRを記録すると予測されています。OktaのWorkforce Identity Cloudは、オンプレミスのActive DirectoryからSaaSログインに切り替えた18,500の中小企業にサービスを提供し、一つの屋根の下に認証情報を統合しています。
欧州の中小企業はGDPRの説明責任原則に直面しており、従業員数に基づく寛大さはもはや提供されず、マネージド認証バンドルの採用を促進しています。北米のサイバー保険引受業者は現在、多要素認証を基本要件として要求しており、中小企業が従量課金制のアイデンティティ管理を採用するよう促しています。オーストラリアのデジタルトランスフォーメーション庁は、公共契約向けのソリューションを事前承認するベンダーパネルを管理し、中小企業の調達サイクルを加速させています。人材不足は依然としてハードルですが、ポリシーアップデートを自動化するターンキークラウドコンソールがスキルギャップを十分に縮小し、急速な成長を維持しています。
地域分析
北米認証サービス市場
北米は2025年の収益の36.71%を占めた。これは、大統領令が連邦機関全体にゼロトラスト導入を義務付け、フィッシング耐性認証器向けに4億2,000万米ドルの資金を解放したことによる。カナダの財務委員会事務局は、連邦ガイダンスをパン・カナディアン・トラスト・フレームワークと同期させ、各州にまたがる共通のクレデンシャル基盤を構築した。メキシコの国家デジタル戦略は金融包摂のためのアイデンティティを重視したが、バックエンドの近代化の遅れが迅速な成果を制限した。
アジア太平洋認証サービス市場
アジア太平洋地域は2031年までに20.57%のCAGRを達成すると予測されている。これは、インドの統合決済インターフェースが2025年に1,020億件の認証コールを記録したこと、および中国が重要インフラのIoTゲートウェイにハードウェア・セキュリティ・モジュールを搭載して出荷することを指令したことによる。日本と韓国はモバイルバンキングにパスキー対応を義務付けており、シンガポールはリスクガイドラインをリアルタイムスコアリングと整合させている。シンガポール、タイ、マレーシアが参加するASEANの相互運用性パイロットは、地域全体のクレデンシャル・フェデレーショを目指しているが、属性スキーマの精緻化がなお必要である。
EMEA・ラテンアメリカ認証サービス市場
欧州はeIDAS 2.0を推進し、2030年までに市民の80%にデジタルウォレットを提供することを目指している。ドイツの連邦情報セキュリティ庁(BSI)は、プロバイダーに対してデータを欧州経済領域内でホストし、年次監査を受けることを義務付けている。英国の相互承認フレームワークからの離脱により、企業は個別の顧客フローを維持することを余儀なくされ、コストが増加している。中東・アフリカにおける普及は混在しており、湾岸諸国が銀行と連携した国民IDを展開する一方、サブサハラ諸国は断続的な接続環境に苦慮している。ラテンアメリカでは、ブラジルがPix決済に強力な顧客認証を義務付けているものの、他地域での通貨変動が支出を抑制しており、普及は緩やかである。
規制環境
米国では、連邦の認証要件はNISTデジタルアイデンティティガイドラインを参照する傾向が強まっている。NISTは2025年8月にNIST SP 800-63B-4を公表し、企業が保証レベル、認証子タイプ(フィッシング耐性のある選択肢を含む)、およびライフサイクル管理を調達・監査プログラムに反映させる際に用いる認証および認証子管理のガイダンスを更新した。
欧州では、改正eIDASフレームワークに基づく実施ステップが2026年に加速し、これはEUデジタルアイデンティティウォレット(EUDIウォレット)のサイバーセキュリティ認証に関する取り組みと並行して進んだ。欧州委員会は2026年4月にウォレット登録を対象とする実施規則(EU)2026/798を公表し、ENISAは2026年4月にEUDIウォレット・サイバーセキュリティ認証スキームの草案に関する公開協議を開始した。パスキーおよびブラウザベース認証を支える標準レイヤーでは、W3Cが2026年5月にWeb Authentication API(WebAuthn)Level 3をCandidate Recommendation Snapshotとして公表し、依拠当事者(リライング・パーティ)やアイデンティティプロバイダーが利用するFIDO2準拠のフィッシング耐性認証フローへの方向性を強化した。
バリューチェーン分析
バリューチェーンは、セキュアなハードウェア入力(バイオメトリックセンサー、セキュアエレメント、ハードウェアセキュリティモジュール)から、標準・プラットフォーム層(FIDO2/WebAuthn認証器およびサーバー、PKIおよび証明書ライフサイクル管理ツール、リスク・不正分析)にまで及ぶ。需要はSaaS型アイデンティティプラットフォームおよびBFSI、政府、医療、小売の要件に合わせて導入をカスタマイズするインテグレーターを通じて満たされる。セキュアチップの供給や暗号化コンプライアンス要件を含む上流の制約は、パブリッククラウド、プライベートクラウド、ハイブリッドアーキテクチャ全体にわたる下流の価格設定や導入選択に影響を及ぼす。
2026年には、相互運用性とドメイン横断的なアイデンティティが主要な価値創出領域として注目された。OryとHIDは2026年1月に戦略的パートナーシップを発表し、物理的アクセスとデジタルアクセスを結びつけるFIDO2ベースのエンタープライズアイデンティティプラットフォームの開発を進めるとした。IDEMIA Public Securityは2026年3月にProofと提携し、物理・デジタルエコシステム全体でプライバシー保護型のデジタルアイデンティティソリューションを提供するとし、IDEMIAとIndicioも2026年3月に金融サービス向けの相互運用可能なアイデンティティ検証ソリューションを立ち上げた。一方、authIDは2026年6月にTrinsicと提携し、デジタルID対応(70超の発行機関)を自社のProofプラットフォームに統合し、ウォレット、検証可能な資格証明、企業認証ワークフローを結びつけるオーケストレーション層への価値の移行を一層進めた。
競合環境
認証サービス市場は中程度の集中度を示しており、上位5社が2025年の収益の約42%を占め、10点満点で6点のスコアとなっています。Microsoftは、アカウントの普及度を活用して統合アイデンティティをアップセルしながら、Azure、生産性、セキュリティスタック全体にEntraスイートを展開しています。Oktaは以前のAuth0統合に続いて一つのコンソールで開発者とワークフォースのニーズをターゲットにし、2025年11月にSpera Securityを買収することで適応型機能を強化しました。
ThalesはFIPS 140-3レベル3ハードウェアセキュリティモジュールとコモンクライテリア認証で銀行にアピールしています。Ping IdentityはAWS Control Towerと提携し、クラウド管理者がフェデレーションを迅速に実施できるようにしています。CiscoはDuoパスワードレスをセキュアアクセスエッジに組み込み、アイデンティティとネットワークコントロールのシングルベンダーを提案しています。IBM Verify SaaSはコンテキストシグナルにAIリスクスコアリングを重ね合わせ、誤検知を抑制しています。
ディスラプターはニッチを追求しています:Beyond IdentityとStytchは開発者フレンドリーなパスワードレスキットを推進しています。Yubicoなどのハードウェアメーカーはデバイス上に生体認証を組み込み、テンプレートのクラウドストレージを回避しています。ハイパースケーラーはプラットフォーム料金にアイデンティティをバンドルし、スタンドアロンのアドレス可能な支出を縮小させながらも総展開数を拡大しています。分散型アイデンティティのパイロットは分散型台帳上で実行されていますが、スケールアップする前により明確な政策スタンスを待っています。
認証サービス業界のリーダー
-
Entrust Datacard Corporation
-
IBM Corporation
-
Microsoft Corporation
-
Google LLC
-
Tata Communications Limited
- 注:主要企業の掲載順は順位を示すものではありません。
認証サービス市場 このレポートでカバーされる企業
- Okta Inc.
- Microsoft Corporation
- IBM Corporation
- Thales Group
- Cisco Systems Inc.
- Entrust Datacard Corporation
- Broadcom Inc.
- Ping Identity Holding Corp.
- Google LLC
- OneLogin Inc.
- CyberArk Software Ltd.
- Yubico AB
- ForgeRock Inc.
- HID Global Corporation
- SailPoint Technologies Holdings Inc.
- Trustwave Holdings Inc.
- Wipro Limited
- Tata Communications Limited
- Verizon Communications Inc.
- Amazon Web Services Inc.
市場機会と将来展望
近い将来の機会は、SMSワンタイムパスコードを、不正利用やログイン離脱を減らす、より高い保証レベルかつ低摩擦の方式に置き換えることである。通信事業者主導のネットワーク認証は概念段階から展開段階に移行しており、2026年7月にはAT&T、T-Mobile US、Verizonが、標準化されたネットワークAPIを基盤としてモバイル番号とSIM・デバイスの関連性を検証するネットワークベース認証システム「Aduna」を立ち上げた。これにより、SIMに裏付けられた信号が企業認証やリスクベースのオーケストレーションへの入力として位置付けられる。Vodafoneもまた、CAMARA標準を用いたNumber Verify 2.0の世界的な展開を、初期の欧州市場(ドイツ、オランダ、英国)で開始した。これにより、パスキーやデバイスの状態情報と並んでネットワーク信号を活用できるアイデンティティプロバイダー、不正検知プラットフォーム、マネージド認証サービスの統合面が拡大している。
もう一つの未開拓領域は、新しいアイデンティティ種別と、認証サービスやマネージドPKIに隣接する暗号技術の移行に対応するエンタープライズ規模のガバナンスである。コンプライアンスプログラムはNIST 800-63 Rev. 4、SOC 2 Type II、PCI DSS v4.0.1への準拠を重視する傾向を強めており、これが監査可能なポリシー実施、強固な認証子ライフサイクル管理、報告に対する需要を支えている。組織が非人間アイデンティティ(サービスアカウント、ワークロード、AIエージェント)を追加し、量子耐性暗号への準備を進める中、購入者は証明書・鍵管理と認証ポリシーを統合する集中管理コントロールプレーンを優先しており、ベンダーやインテグレーターがフィッシング耐性認証、継続的リスクスコアリング、暗号アジリティをマネージドサービスとしてパッケージ化する余地を生んでいる。
最近の産業開発事情 認証サービス市場
- 2026年4月:EntrustはIBM Consultingとの協業を発表し、企業の暗号セキュリティ体制の現代化と量子耐性セキュリティへの移行を支援するとした。証明書および鍵管理の統合コントロールプレーンとしてEntrust Cryptographic Security Platformを活用する。この取り組みは、認証に関連する鍵ライフサイクル業務をより広範なアイデンティティセキュリティプログラムと結びつけ、集中的なガバナンスと監査可能性を必要とする規制対象顧客を支援する。
- 2025年1月:Entrustは公開証明書事業をSectigoに売却完了し、量子対応の暗号化データセキュリティソリューションへの注力を強化した。この事業売却により、マネージドPKIおよび証明書ライフサイクルサービスにおける競争的位置付けが変化し、Entrustはより高保証のアイデンティティおよび暗号プラットフォームへの投資に集中できるようになった。
- 2024年7月:IBM ConsultingとMicrosoftは協業を拡大し、Microsoft Entraを用いてクライアントのセキュリティ運用の現代化とクラウドアイデンティティ脅威からの防御を支援するとした。これにより、大手インテグレーターと組み合わされたハイパースケーラー中心のアイデンティティスタックという傾向が強化され、企業の購買行動は認証、ガバナンス、セキュリティ運用ワークフローを一体化したバンドルへと向かった。
認証サービス市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本調査において、認証サービス市場は、アクセスが許可される前、またはデジタルアクションが承認される前に、ユーザー、デバイス、またはトランザクションを検証するために使用される有償サービスおよびサービス主導型ソリューションを対象としています。企業および公共部門の購買者が利用するマネージド型およびクラウド提供型の認証ワークフローを含みます。
調査対象外:継続的な認証サービスとバンドルされていない純粋なハードウェアのみの認証情報販売、および市場サービスとして請求されない社内ITの人件費は対象外とします。
セグメンテーション概要
- 認証タイプ別
- 単要素認証
- 多要素認証
- パスワードレス認証
- サービスタイプ別
- コンプライアンス管理
- マネージド公開鍵基盤
- サブスクリプションキー管理
- レポートおよび分析
- リスクベース認証オーケストレーション
- 展開モード別
- オンプレミス
- パブリッククラウド
- プライベートクラウド
- ハイブリッド
- エンドユーザー産業別
- ITおよび通信
- 銀行・金融サービス・保険
- 政府・防衛
- ヘルスケア
- 小売・Eコマース
- エネルギー・ユーティリティ
- 製造業
- 教育
- その他のエンドユーザー産業
- 組織規模別
- 中小企業
- 大企業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 欧州
- ドイツ
- 英国
- フランス
- ロシア
- 欧州その他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- アジア太平洋その他
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- 中東その他
- アフリカ
- 南アフリカ
- エジプト
- アフリカその他
- 中東
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、市場の境界を設定し、地域およびエンドユーザー別の初期需要マップを構築するために使用されました。NISTガイダンスおよびデジタルアイデンティティに関する出版物、ENISAセキュリティレポート、サイバーリスクをテーマとした米国FCCおよびFTCの公表資料、ならびにOECDデジタル経済指標などの公開情報を参照しました。これらの情報源は、購買者の計画に反映される導入推進要因とコンプライアンス上の圧力を把握するうえで役立ちました。
また、企業の年次報告書、投資家向けプレゼンテーション、製品ドキュメント、および信頼性の高い報道資料を精査し、サービスのパッケージ方法(マネージドPKI、コンプライアンス管理、レポーティング、リスクベースのオーケストレーション)およびクラウド提供が価格ロジックをどのように変えるかを把握しました。一部のケースでは、企業の財務情報やニュース報道を裏付ける有料サブスクリプションを活用して収益の内訳を検証し、新たに立ち上げられたサービスラインを見落とさないようにしました。これらのデスクリサーチ情報源はあくまで例示であり、データ収集、相互確認、および明確化のために他にも多数の公開情報が使用されています。
一次インタビューおよびサーベイ
一次調査は、購買者が実際に何に対して費用を支払っているか、利用規模がどのように拡大するか、そして何がアドオンとして扱われ、何がコアの認証サービスとして扱われるかを検証することに重点を置きました。価格帯、導入構成、および導入タイミングを調達行動に合わせて整合させるため、アジア太平洋地域、欧州・中東・アフリカ地域、および南北アメリカ地域にわたるサービスプロバイダー、プラットフォームパートナー、および企業のセキュリティチームと幅広く対話しました。
インタビューの情報は、マネージド認証バンドルが実際にどのように価格設定されているか(たとえば、どの部分が継続的なサービスとして扱われ、どの部分が個別に収益化されるコンポーネントとして扱われるか)を精緻化し、リスクベースのオーケストレーションがサービス主導の境界内でどこに位置づけられるか、あるいは隣接するアイデンティティおよびアクセスツールとして位置づけられるかを確認するために使用されました。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:26% | CXO:12% | アジア太平洋地域:46% |
| 中間層:58% | 部門・ユニットリーダー:28% | 欧州・中東・アフリカ地域:29% |
| 小規模プレイヤー:16% | マネージャー:60% | 南北アメリカ地域:25% |
市場規模算定と予測
市場規模の算定は、まずトップダウンアプローチを用いて行われました。企業のセキュリティ支出、クラウドワークロードの拡大、および規制されたデジタルオンボーディングのトレンドを活用し、地域別の認証サービスに対する現実的な需要プールを再構築しました。需要プールが形成された後、ユーザー単価またはトランザクション単価のサンプリングによる価格帯、マネージドサービスバンドルに関するチャネルチェック、および限定的なサービスカテゴリーにおけるサプライヤーの積み上げなど、選択的なボトムアップ推計によって結果を裏付けました。
モデルの主要インプットには、多要素認証およびパスワードレス手法の導入状況、クラウドとオンプレミスの導入構成比、平均サービス価格の推移(契約更新時の値上げおよびティアリング)、規制産業におけるアイデンティティおよびアクセポリシーの適用強度、ならびにリスクベース認証オーケストレーションへの構成シフトが含まれます。予測にあたっては、軽量な多変量回帰レイヤーに支えられたシナリオ分析を用い、採用・ITバジェットシグナル、セキュリティインシデントの強度、およびコンプライアンスのタイムラインに対して成長経路をストレステストしました。ボトムアップの見解にギャップがある場合は保守的な範囲を適用し、インタビューのフィードバックによって未報告のパートナー主導収益やバンドル価格など不足部分が説明された後にのみ調整を行いました。
データ検証と更新サイクル
アウトプットは、通貨の一貫性、年度の整合性、クラウドセキュリティ支出の方向性やアイデンティティプログラムの展開状況などの独立した指標との整合性確認を含む複数のチェックを通じて検証されます。特定の地域またはサービスラインで予期しない急増が見られた場合は、前提条件を再検討し、価格、導入構成、または契約変更を確認するためのフォローアップ通話を実施します。
承認前に、別のアナリストがモデを段階的にレビューし、大きな差異を指摘・修正します。レポートは年次で更新され、政策変更、急速な導入を促す重大なセキュリティ侵害、または顕著な価格変動など、重要なイベントが発生した場合には中間更新が行われます。納品直前に最終レビューを実施し、クライアントが利用可能な最新の市場動向を受け取れるようにしています。
Mordor Intelligenceの認証サービス市場規模と他の公表推計との比較
認証サービスの公表市場規模が大きく乖離して見えることがあるのは、各出版社が有償サービスの定義、ソフトウェアとして扱われるものの範囲、およびクラウドバンドルの取り扱いについて異なる基準を設けているためです。また、基準年、通貨換算時点、およびパスワードレス導入のペースが直線的に変化しないため、タイミングも重要な要因となります。
Mordor Intelligenceは、導入構成のシフトを追跡し、インタビューチェックを通じて価格および数量の前提を更新することで、合計値をサービス主導の収益に紐付け、認証サービスとして購入されていない広範なアイデンティティおよびアクセスカテゴリーを取り込まないようにしています。一部の推計では、対象期間をより後の年度まで延長したり、企業の展開状況や更新サイクルと連動させずに支出の急拡大を想定したりしており、これが近期の市場価値を過大評価する原因となり得ます。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 22.9 ミリオン 米ドル(2025年) | |
| グローバルコンサルタンシーA | 96.2 ミリオン 米ドル(2025年) | 隣接するアイデンティティおよびセキュリティソリューションの収益を含む広範な境界を使用しているとみられ、サービス以外のコンポーネントを取り込む可能性のあるトークン化などのセグメンテーション層も追加適用しています。 |
| 業界データパブリッシャーB | 24.0 ミリオン 米ドル(2024年) | 異なる基準年とより狭い成長経路を採用しており、アプローチはよりサプライ主導で、クラウドサービスのバンドルや更新ベースの価格推移に対する可視性が限定的です。 |
表中の乖離は主に対象範囲とタイミングの違いによるものであり、単純な計算上の差異ではありません境界をサービス収益に厳密に絞り込み、成長経路を導入状況および価格シグナルと照合することで、市場規模は年度をまたいで追跡・再現しやすいものとなります。
レポートで回答される主要な質問
2031年にかけて認証サービス市場にはどのようなCAGRが予測されていますか?
市場は2026年から2031年の間に年率19.51%で成長すると予測されています。
最も速く拡大している認証方法はどれですか?
パスワードレス認証は、企業がパスワードとSMSコードをパスキーと生体認証に置き換えるにつれ、20.29%のCAGRで進展すると予測されています。
パブリッククラウドの支出シェアはどのくらいですか?
パブリッククラウドの展開は2025年のグローバル収益の63.29%を占め、さらに上昇すると予測されています。
どの地域が最も速い成長を見せますか?
アジア太平洋は大規模なデジタルアイデンティティとモバイル決済エコシステムに牽引され、20.57%のCAGRを記録する見込みです。
なぜ中小企業は採用を加速させているのですか?
サブスクリプションベースのアイデンティティプラットフォームが初期資本コストを取り除き、サイバー保険ポリシーが多要素認証をますます要求しています。
ユーザー疲労はどのように対処されていますか?
ベンダーはリスクの低いアクションに対するチャレンジを抑制する適応型リスクエンジンを展開し、コード疲労を完全に排除するためにパスキーを推進しています。