
英国サイバーセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
| 歴史データ期間 | 2020 - 2024 |
| 市場規模 (2026) | 16.27 十億米ドル |
| 市場規模 (2031) | 25.13 十億米ドル |
| 成長率 (2026 - 2031) | 9.09 % |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる英国サイバーセキュリティ市場分析
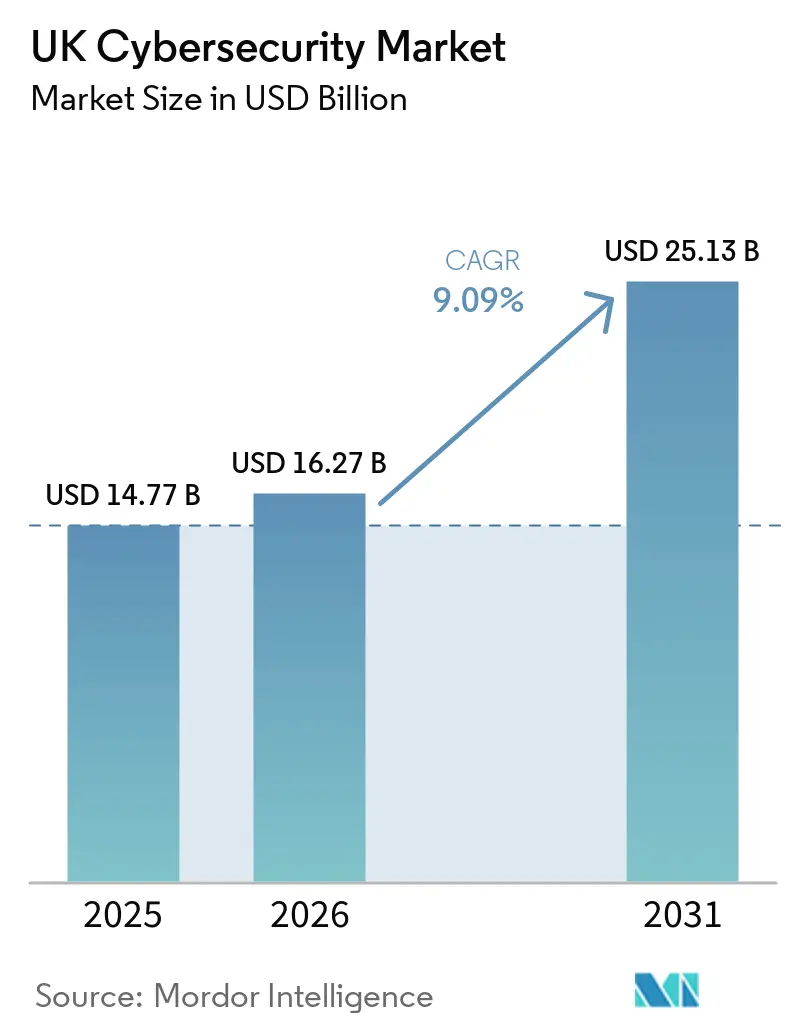
英国サイバーセキュリティ市場規模は2025年147.7 ビリオン 米ドルと評価され、2026年の162.7 ビリオン 米ドルから2031年には251.3 ビリオン 米ドルへと成長すると推定されており、予測期間(2026〜2031年)中に9.09%のCAGRを反映しています。この市場規模の拡大は、重要インフラへのランサムウェア攻撃の急速な激化、公共調達におけるゼロトラスト要件の義務化、ならびに電気通信セキュリティ法およびデジタル運用レジリエンス法(DORA)に基づく厳格なコンプライアンスのマイルストーンによって牽引されています。支出の勢いは、クラウドネイティブのセキュリティサービスエッジフレームワークへ移行する企業において最も強く、マネージド検知・対応(MDR)契約は、24時間365日の脅威監視がプレミアムオプションではなく基本要件として認識されるにつれて活況を呈しています。多国籍スイートと高度に専門化されたローカルプロバイダーの双方からの競争圧力が継続的な製品革新を促進しており、特に高度持続的脅威の滞留時間を短縮する人工知能アナリティクスの分野で顕著です。調達チームはまた、複数の規制にわたる監査証跡を統合するプラットォームを好む傾向があり、これがサプライヤーの統合と予測可能なコスト構造を固定する複数年サービス契約を促進しています。
主要レポートのポイント
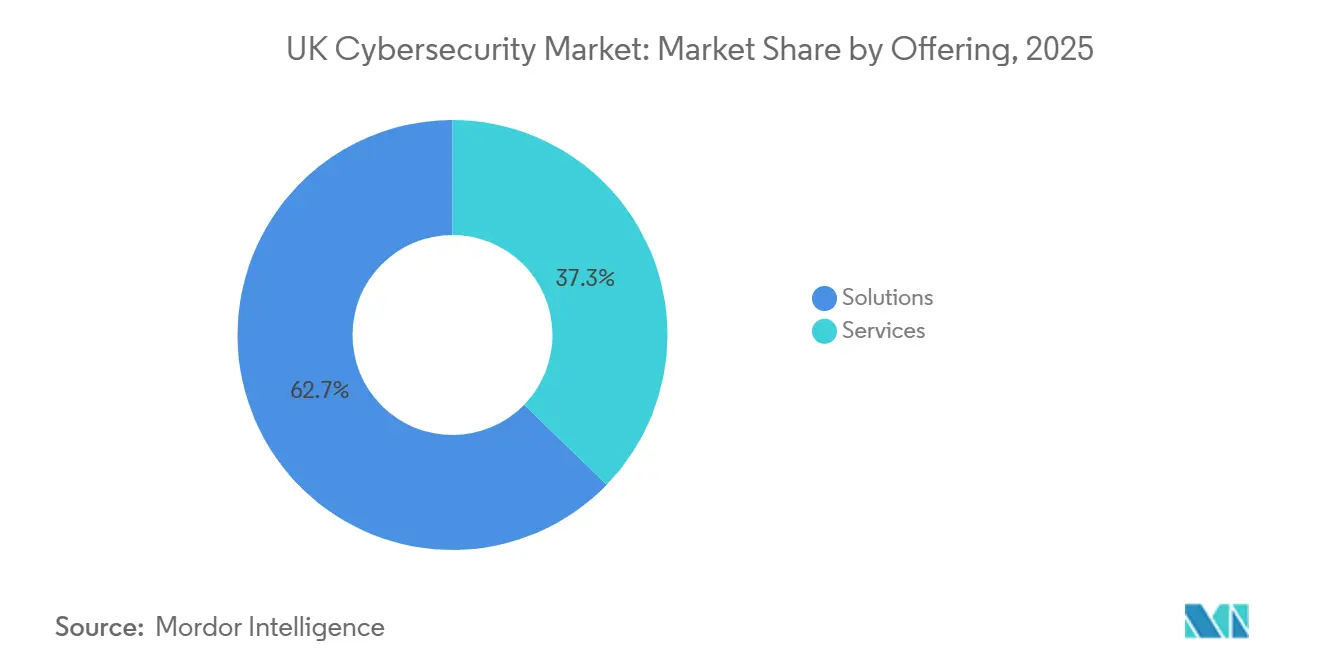
- 提供内容別では、ソリューションが2025年の英国サイバーセキュリティ市場において62.73%の収益シェアを占め、サービスは2031年にかけて12.22%のCAGRで成長しています。
- 展開モード別では、クラウドが2025年の英国サイバーセキュリティ市場規模の63.84%のシェアを獲得し、2031年にかけて12.32%のCAGRで拡大しています。
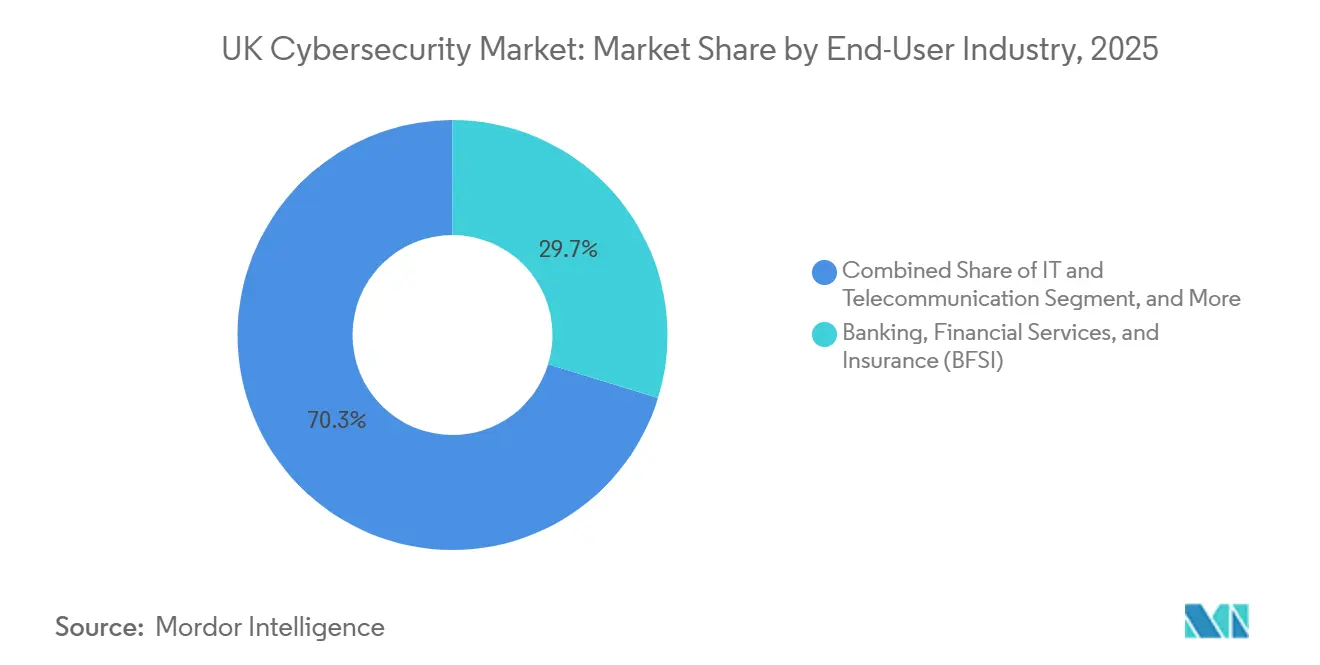
- エンドユーザー産業別では、銀行・金融サービス・保険(BFSI)が2025年の英国サイバーセキュリティ市場シェアの29.73%を占め、ヘルスケアおよびライフサイエンス産業は2031年にかけて13.67%のCAGRで成長すると予測されています。
- 組織規模別では、大企業が2025年の支出の61.74%を占め、中小企業は2031年にかけて12.46%のCAGRで加速しています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| デジタル化の加速とハイブリッドワークによる攻撃対象領域の拡大 | +2.3% | 全国規模、ロンドン・マンチェスター・エジンバラの金融・テクノロジーハブに集中 | 中期(2〜4年) |
| ランサムウェアおよび国家主体による脅威の急増 | +2.1% | 全国規模、医療トラスト・地方政府・エネルギー公益事業に深刻 | 短期(2年以内) |
| 英国のコンプライアンス義務の増大(電気通信セキュリテ法、DORA) | +1.9% | 全国規模、BFSIおよび電気通信セクターにおける執行強化 | 中期(2〜4年) |
| AIを活用したセキュリティアナリティクスの急速な普及 | +1.7% | 全国規模、大企業とマネージドサービスプロバイダーでの早期導入 | 長期(4年以上) |
| 政府によるゼロトラスト調達要件 | +1.4% | 公共部門、防衛請負業者および重要国家インフラサプライヤーへの波及 | 中期(2〜4年) |
| サイバー保険の引受圧力がセキュリティ管理策を形成 | +1.2% | 全国規模、中小企業(SME)セグメントおよびリスクの高い業種で最も顕著 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
デジタル化の加速とハイブリッドワークによる攻撃対象領域の拡大
ハイブリッドワークは従来のセキュリティ境界を解体し、組織は今やパッチ適用が一貫しない家庭用ブロードバンド上に存在する数千のエンドポイントを防御する必要があります。国家ガイダンスは、ファイアウォール、セキュアウェブゲートウェイ(Secure Web Gateway)、ゼロトラストネットワークアクセス(Zero-Trust Network Access)を単一のクラウドスタックに統合するセキュアアクセスサービスエッジ(Secure Access Service Edge)の展開を促し、ユーザーの場所にかかわらず均一なポリシーを実現します。規制対象企業はまた、継続的な認証とマイクロセグメンテーションを維持する必要があり、この要件が実質的に金融・テクノロジーハブにおけるクラウドネイティブ導入を押し進めています。大規模雇用主の73%が柔軟な勤務形態を継続する意向を示しており、アイデンティティ中心のセキュリティを長期的な必要条件として定着させています。その結果、クラウド展開はオンプレミスの代替手段を上回るペースで進み、ベンダーはリモートとキャンパスネットワークの両方にまたがるポリシーエンジンを積極的に推進しています。
ランサムウェアおよび国家主体による脅威の急増
国家サイバーセキュリティセンターは2025年にランサムウェアインシデントが前年比68%増加したことを記録し、このスパイクをサービスとしてのランサムウェアキットに関連付けており、これにより初級レベルのアフィリエイトが高度な攻撃を実行できるようになっています。[1] ヘルスケアシステムは長期にわたる障害を経験し、エネルギー公益事業者はロシアおよびイランのグループに起因するサプライチェーン侵害に直面しました。政府調査によると、2025年に32%の企業が侵害を経験し、修コストは平均15,300英ポンド(20,534.97米ドル)に達しました。この高まる脅威環境は、企業が高度な脅威検知、インシデント対応、エンドポイント保護、クラウドセキュリティ、およびセキュリティオペレーション能力への投資を増加させるにつれて、英国サイバーセキュリティ市場の成長を牽引しています。組織はまた、ランサムウェアおよび国家主体の活動が運用上・財務上・規制上のリスクを露呈し続ける中、24時間365日のカバレッジ、より迅速な封じ込め、およびインシデント対応チームへの直接エスカレーションを提供するマネージド検知・対応契約を優先しています。
英国のコンプライアンス義務の増大(電気通信セキュリティ法、DORA)
2025年1月からの電気通信セキュリティ法(Telecommunications Security Act)の完全施行により、ネットワーク事業者はリスクの高いベンダーを排除し、継続的な脆弱性スキャンと暗号化シグナリングを採用することが義務付けられています。デジタル業務継続性法(Digital Operational Resilience Act)への並行した準備として、金融サービスにおける年次レジリエンス試験、サードパーティリスクレビュー、およびほぼリアルタイムのインシデント通知が求められます。銀行は2025年にコンプライアンス主導のセキュリティアップグレードに12億英ポンド(16億1,000万USD)以上を充て、フレームワーク全体にわたるエビデンス収集を自動化するプラットフォームへの需要を強固にしています。リスク管理、侵入テスト、および報告機能を融合させたベンダーは、そのため相当な調達上の優位性を享受しています。
AIを活用したセキュリティアナリティクスの急速な普及
人工知能アナリティクスは、正常な動作をプロファイリングし、ラテラルムーブメントやデータ漏洩を示す異常をフラグ立てすることで、シグネチャベースの制御をますます補完しています。Darktrace社は、人間の承認なしに不審な活動を隔離できる自律応答モジュールを使用する英国顧客が大幅に増加したと報告しています。これらの成果は、検知から封じ込めまでのサイクルを数時間から数分に短縮するツールに対する市場の需要を強調しています。しかし、敵対的な入力が機械学習モデルを汚染する可能性があるため、英国AI安全機関は保証基準の開発を継続しています。ベストプラクティスが成熟するにつれて、企業はパイロットプロジェクトを全社規模の展開へと拡大し、AIアナリティクスが長期的な成長への確固たる貢献要因であり続けることを確保しています。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 深刻なサイバースキル不足 | -1.8% | 全国規模、ロンドンおよび南東部以外の地域で最も深刻 | 長期(4年以上) |
| 高度なプラットフォームの高い総所有コスト | -1.3% | 全国規模、中小企業(SME)および中堅市場セグメントに集中 | 中期(2〜4年) |
| レガシーOTおよび重要インフラシステムのセキュリティ確保の困難さ | -0.9% | エネルギー、公益事業、石油・ガス、製造セクター | 長期(4年以上) |
| 不明確なROIによる中小企業の投資不足 | -0.7% | 全国規模、小売・ホスピタリティ・輸送・物流で深刻 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
深刻なサイバー人材不足
政府の推計によると、2025年には全国で相当数のサイバーセキュリティの空席が存在し、ロンドンのシニアクラウドセキュリティエンジニアは高い中央値給与を要求しました。この深刻な熟練専門家の不足は、労働コストの増加、実装タイムラインの延長、および組織が高度なセキュリティソリューションを大規模に展開する能力の制限にって、英国におけるサイバーセキュリティの成長を引き続き阻害しています。企業はしばしば、クラウドセキュリティ、脅威検知、インシデント対応、および規制コンプライアンスの専門知識を持つスペシャリストの採用・確保に苦労しており、これがデジタルトランスフォーメーションの取り組みを遅らせ、全体的なセキュリティ成熟度を低下させています。スキルギャップはまた、内部チームに圧力をかけ、運用リスクを高め、組織が進化するサイバー脅威に迅速に対応することを困難にしています。その結果、多くの企業がレジリエンスと継続性を維持するためにセキュリティオペレーションを専門プロバイダーにアウトソーシングしています。見習い制度や大学への投資は中期的に不足を緩和する可能性がありますが、マネージドサービスは依然として主要な応急措置であり、二桁成長の軌跡を強化しています。
高度なプラットフォームの総所有コスト(TCO)の高さ
拡張検知・対応またはアイデンティティガバナンススイートのライセンスは、2025年に中規模企業向けに年間50,000英ポンド(67,107.75米ドル)を超えることが多く、統合プロジェクトにはらに30〜50%のサービス料が加算されました。これらのコストは、英国における中小企業(英国企業の99%を占める)を中心に、サイバーセキュリティ導入の成長に対する重大な制約を生み出しました。これらの企業の多くは、投資収益率が即時の運用上の利益を生み出すのではなく、潜在的な侵害損失を回避することに大きく依存していたため、このような支出を正当化することが困難でした。中小企業連盟は、会員の41%が高度な管理策の導入に対する主な障壁として予算上の制約を挙げたと報告しました。高い初期ライセンスコスト、追加の実装費用、および継続的なメンテナンス要件もまた、リソースが制約された組織全体でより高度なサイバーセキュリティプラットフォームの展開を遅らせました。[2] ベンダーが使用量ベースの価格設定で対応したものの、全体的な手頃さは引き続き広範な普及を制限し、英国におけるサイバーセキュリティ市場成長の主要な課題であり続けました。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:
社内スキルの低下に伴いサービスが支出をリードソリューションは2025年の英国サイバーセキュリティ市場において、総市場収益の62.73%を占め、支配的な地位を維持しました。この大きなシェアは、英国全体の組織がネットワークセキュリティアプライアンス、エンドポイント保護プラットフォーム、ファイアウォール、暗号化ツール、アイデンティティおよびアクセス管理システム、ならびにSIEMソリューションを含む堅牢なセキュリティ技術を展開する根本的な必要性を反映しています。ソリューションセグメントの優位性は、補完的なサービスを採用する前に基本的なセキュリティインフラを確立するという企業の重要なニーズに起因しています。このニーズは、組織がより高度なサイバー脅威に直面し、GDPRや英国の国家サイバーセキュリティ戦略などの厳格な規制フレームワークに準拠しなければならなくなるにつれて増大しました。大企業および公共部門の組織は通常、ソリューション調達をリードし、広範なデジタル資産と顧客デーを保護するために包括的なセキュリティ技術スタックに多額の投資を行いました。
さらに、サービスセグメントは2031年にかけて12.22%の年平均成長率(CAGR)を記録すると予測されており、英国サイバーセキュリティ市場において最も成長の速い提供カテゴリとなっています。この加速した成長を牽引するいくつかの要因には、英国組織全体における社内サイバーセキュリティ専門知識の深刻な不足、専門知識を必要とするセキュリティオペレーションの複雑性の増大、ならびに企業がセキュリティ監視とインシデント対応をアウトソーシングできるマネージドセキュリティサービスの採用増加が含まれます。サービスセグメントには、コンサルティング、実装、マネージドセキュリティサービス、インシデント対応、ペネトレーションテスト、脆弱性評価、およびセキュリティトレーニングプログラムが含まれます。これらのサービスは、組織がセキュリティ技術投資の有効性を最大化し、進化するサイバー脅威に対する継続的な保護を維持しようとするにつれて、ますます不可欠になっています。サブスリプションベースおよびサービスとしてのモデルへの移行は、高度なセキュリティ機能を英国全体の中小企業にとってよりアクセスしやすくすることで、この成長をさらに支援しています。
展開モード別:
セキュリティ境界の消失に伴いクラウドソリューションが主導クラウド展開は2025年の英国サイバーセキュリティ市場規模の63.84%を占め、2031年にかけて12.32%のCAGRで成長すると予測されており、オンプレミス展開は中一桁台の成長率で拡大すると見込まれています。リモートおよびハイブリッドワークフォースはアイデンティティ中心のアーキテクチャを必要とするため、組織はあらゆる場所で一貫したポリシーを適用するセキュリティサービスエッジプラットフォームを採用しています。政府および金融規制当局は、集中型アイデンティティフェデレーションと組み合わせたマルチクラウド戦略を支持しており、これによりクラウドファーストの管策を中心に構築されたベンダーのロードマップがさらに正当化されています。企業は、クラウド保護の有効化には数日かかる場合があるのに対し、調達、ラッキング、およびメンテナンスサイクルがオンプレミスプラットフォームを遅らせることに注目しています。厳格なデータローカライゼーションルールを持つ産業でさえ、機密記録をオンサイトに保持しながら分析をエラスティッククラウドノードにシフトするハイブリッド設計を採用しています。
オンプレミス環境は、製造、エネルギー、公益事業などのレガシー運用技術を運用するセグメントで継続しています。エアギャップされたプログラマブルロジックコントローラーは外部プラットフォームとインターフェースできないため、資産所有者はテレメトリを取得するために中間センサーとネットワークタップを展開しています。ベンダーはこれらの展開をクラウドホスト型管理コンソールと組み合わせており、これは柔軟な消費モデルへの広範なトレンドを示しています。しかし、移行は設定ミスのリスクをもたらし、クラウドセキュリティポチャ管理は現在、インターネットセキュリティセンターのベンチマークに対するコンプライアンスを自動的にチェックするために、ほとんどのエンタープライズ契約にバンドルされています。
エンドユーザー産業別:
BFSIがコアを維持する中、ヘルスケアおよびライフサイエンスの成長が急増銀行・金融サービス・保険(BFSI)は2025年の英国サイバーセキュリティ市場シェアの29.73%を維持し、この地位は金融行動監視機構および健全性規制機構による継続的な規制監視によって支えられています。[3] 予算は、取引プラットフォームのゼロトラスト移行、サードパーティベンダーの継続的な監視、および運用レジリエンステストの自動報告をカバーしています。ヘルスケアおよびライフサイエンスは、2031年にかけて13.67%のCAGRで最も急速な拡大を記録しています。2025年の病院トラストへのランサムウェア攻撃は待機手術の遅延を引き起こし、エンドポイント検知、ネットワークセグメンテーション、および暗号化バックアップに資金を提供する政府支援の強化プログラムを促しました。さらに、電子健康記録の近代化は、機密性の高い患者データを保護するための強化されたアイデンティティ管理と密接に関連しています。
政府省庁および地方議会もまた、すべての部門の必須契約言語を形成するゼロトラスト義務を満たすために支出を増加させています。通信事業者は、高リスクの5Gコンポーネントを交換し、シグナリングを強化するために多額の投資を行っています。小売および電子商取引事業者は、カード非提示取引の18%増加を抑制するために不正検知とトークン化を展開しています。製造および産業セクターは監視制御ネットワーク内のネットワークセグメンテーションに注力し、エネルギー公益事業者は発電タービンを監視するために異常検知センサーを採用しています。優先事項は様々ですが、すべての業種がサイバーセキュリティをITの費用項目ではなく、取締役会レベルの運用要件として捉えるようになっています。
注記: 個別セグメントのシェアはレポート購入後に入手可能
組織規模別:
保険圧力の下で中小企業の採用が勢いを増す大企業は2025年の支出の61.74%を占めており、社内のセキュリティエンジニアリングスタッフと、エンドポイント、ネットワーク、クラウドワークロードをカバーする多層防御によって支えられています。このティアにおける成長は安定しているものの段階的であり、多くの大企業がすでに成熟したセキュリティプログラムを運用しているためです。一方、中小企業は12.46%のCAGRを記録しており、これはサイバー保険の引受会社が、購入者による多要素認証の実装、最新ソフトウェアの維持、オフラインバックアップの保存を実施しない限り補償を拒否していることが触媒となっています。保険会社は保険数理上の請求データを活用してリアルタイムで価格を調整しているため、中小企業はベースラインコントロールへの適度な投資でさえ保険料を具体的な割合で削減できることを迅速に認識しています。
中小企業向けの英国サイバーセキュリティ市場規模は絶対値では依然として小さいものの、550万社という対象事業者数を考えると、集合的な機会は相当なものとなります。ベンダーはエンドポイント、電子メール、ウェブ保護を単一のエージェントに統合し、マネージド検知の監視を追加し、非専門家にも適した簡略化されたダッシュボードを提供するバンドルを提供しています。消費量ベースのパッケージは、中小企業がピーク商戦期に規模を拡大し、その後縮小してコスト曲線を平坦化できるため、共感を呼んでいます。コンプライアンスの圧力、保険審査、および顧客の期待が収束するにつれて、中小企業の導入は深まり、大企業との成熟度格差が縮小しています。
地理的分析
ロンドンおよびサウスイーストは英国のサイバーセキュリティ支出を支配し、2025年の国内支出のかなりのシェアを占めました。首都には金融機関、グローバル法律事務所、およびテクノロジーユニコーンの密集したクラスターがあり、それぞれがマルチクラウド環境を運用し、厳な規制要件に直面しています。その結果、サプライヤーはM25回廊内に営業チームとデモンストレーションセンターを集中させています。スコットランドは2位にランクされ、エジンバラの金融街とグラスゴーの成熟しつつあるテクノロジーシーンによって支えられており、スコットランド政府のサイバーレジリエンス戦略を通じてリソースを確保しました。この戦略は中小企業と大学研究室のセキュリティアップグレードに資金を提供しました。地域のマネージドサービスプロバイダーは、大学の近くにオペレーションセンターを共同設置して新卒人材プールにアクセスすることで、スキルギャップに対処しました。
ミッドランドおよびイングランド北部は、製造および物流ハブがサプライチェーンをデジタル化するにつれて、緩やかではあるが加速する需要を示しました。これらの地域では、運用技術セキュリティが異常検知センサーおよびネットワークセグメンテーション機器の購入を牽引し、産業制御システムを探索する国家主体からの脅威を反映しています。ウェールズおよび北アイルランドは絶対値では小規模にとどまりました。しかし、政府の補助金が地方議会と病院に対し、電子メール、生産性ソフトウェア、およびセキュリティ管理策をソブリンクラウドプラットフォームに移行するよう促しました。分権化されたサイバーセキュリティ戦略は、マネージドサービスプロバイダーがサテライトオフィスを開設するよう奨励し、長距離移動なしに現地でのインシデント対応を確保しました。
国境を越えた規制の整合がさらに状況を形成しました。ブレグジット後、英国の規制当局は金融サービスの貿易を促進するために欧州連合のデジタル運用レジリエンス法(DORA)を反映し、多国籍企業が両方の規制フレームワークに準拠するツールを要求するよう促しました。ファイブアイズ情報ネットワークへの参加はゼロデイエクスプロイトの早期警告を提供し、ベンダーのパッチ管理タイムラインに影響を与えました。さらに、NATOの協調サイバー防衛センターの下での合同演習は軍民の準備態勢を強化し、共通評価保証レベルのベンチマークに準拠した機器の調達をもたらしました。
規制環境
英国のサイーセキュリティフレームワークは、政策、セクター規制、および技術当局のガイダンスの組み合わせを通じて、公共サービス、重要国家インフラ(CNI)、および主要デジタルサプライヤーに対する期待を厳格化しています。2026年1月、英国政府は政府サイバーユニットが主導する政府サイバーアクションプランを発表し、公共部門組織全体の基本的な管理策を強化し、サービス提供および調達におけるレジリエンス要件を引き上げるために2億1,000万英ポンド(283.63 ミリオン 米ドル)が割り当てられました。
並行する立法トラックも、事業者およびサプライヤーの法的義務を再構築している。Cyber Security and Resilience(Network and Information Systems)Bill(2024-26)は、2018年NIS規則を更新し、データセンターなどのシステム上重要なデジタルインフラを含む規制対象事業体の範囲を拡大するために進行中である。National Cyber Security Centre(NCSC)は、インシデント管理とガイダンスに関する技術当局として継続して機能し、セクターの管轄当局はそれぞれの規制領域内でコンプライアンスを執行しており、監査対応可能なセキュリティ管理策やサードパーティリスク管理ツールへの需要を押し上げている。
バリューチェーン分析
英国のサイバーセキュリティのバリューチェーンは、エンドポイント、ネットワーク、クラウド、IAM、統合リスク管理をカバーするソリューション・プラットフォームプロバイダーから始まる。次に、システムインテグレーター、コンサルタント会社、マネージドセキュリティサービスプロバイダーが、24時間365日のモニタリング、脅威ハンティング、インシデント対応を含む導入・運用を支援する。購入者はBFSI、政府・公共部門、通信、医療、CNI事業者に集中しており、調達では導入、コンプライアンスマッピング、運用耐性テストのために製品と専門サービスをバンドルすることが多い。
下流の提供およびサプライヤー選定も、セキュリティ保証や調達要件によって形作られている。政府主導の取り組みや政策方針はサプライチェーンセキュリティを重視し、サプライヤー向けのCyber Essentialsの利用や、進化するNIS関連規制下でのCNIに対するより厳格な義務を含んでいる。この動きは評価機関、認証、継続的モニタリングサービスにも及び、クラウドとオンプレミス環境全体で管理策を統合し、セクター規制当局やNCSCの知見に基づくベストプラクティスに沿った証拠パッケージを作成できるプロバイダーを優位に立たせている。
競合環境
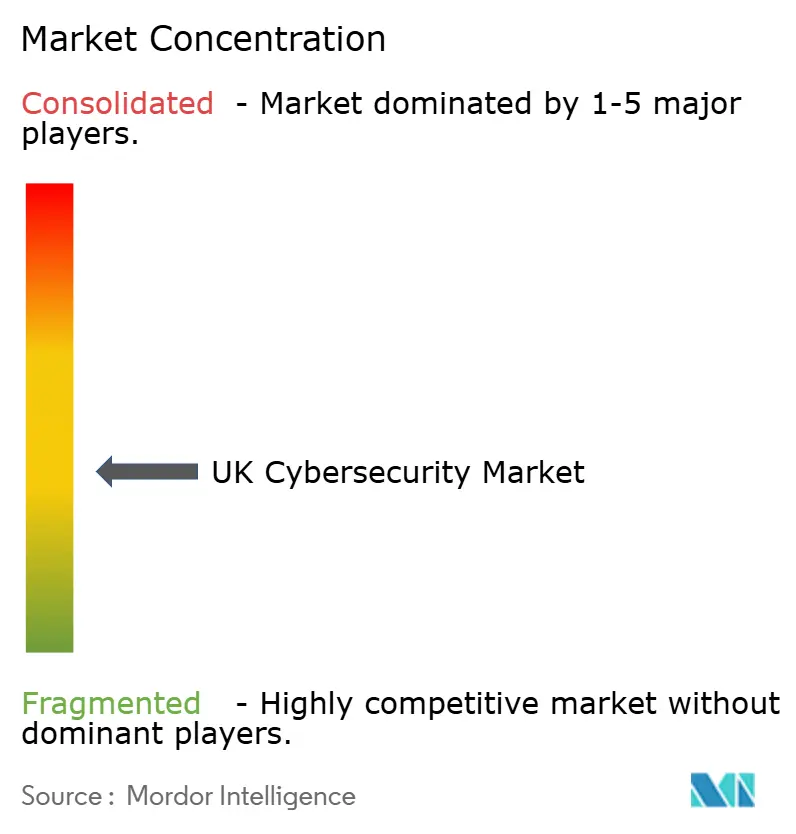
市場は中程度に分散しており、上位5社のベンダー(Darktrace、Sophos、NCC Group、BAE Systems Digital Intelligence、およびBT Security)が2025年に相当なシェアを保有しています。Darktrace社は、異常な動作を自動的に隔離する機械学習アナリティクスを活用し、サイバースキル不足に悩むセクターで契約を獲得しています。Sophos社は、ミッドマーケットの価格帯に合わせたマネージド検知・対応を提供するグローバルなセキュリティオペレーションセンターのネットワークによって差別化しています。NCC Group社は、深ペネトレーションテストのルーツを活用して、電気通信セキュリティ法およびDORAに基づく義務について銀行および通信事業者に助言しています。
Bridewell Consulting、Integrity360、およびQuorum Cyberを含む第2層のスペシャリストは、ドメイン知識と柔軟な商業モデルを組み合わせることでニッチを獲得しています。[4] Bridewell社はヘルスケアトラストが国民保健サービスのガバナンスに準拠するのを支援し、Integrity360社はサービスとしてのソフトウェアベンダー向けのDevSecOpsおよびクラウドポスチャに注力しています。戦略的パートナーシップがますます成功を左右しています。BT Security社はMicrosoft Sentinelアナリティクスをマネージド拡張検知・対応スタックに組み込み、クライアントにオンプレミスおよびマルチクラウド資産全体の統合されインサイトを提供しています。BAE Systems Digital Intelligence社は、機密脅威インテリジェンスを必要とする防衛契約を確保するためにソブリンデータ取り扱いの保証を活用しています。
イノベーションのホットスポットは、運用技術の分離、消費量ベースのライセンス、および自律応答を中心に展開しています。Darktrace社の2026年製品ローンチは、生産を停止することなくプログラマブルロジックコントローラーを保護するものであり、ITとOTのセキュリティを調和させるトレンドを例示しています。一方、Immersive Labs社はゲーミフィケーションされたシミュレーションを通じてサイバーチームをトレーニングし、技術展開を妨げる人材不足に対処しています。英国サイバーセキュリティ評議会からの認定スキームは標準化された専門職ティアを導入し、スタッフの資格のみに基づくベンダーの差別化を減少させ、検知アルゴリズムの測定可能な有効性と統合の幅への競争上の重点を移行させています。
英国サイバーセキュリティ産業リーダー
-
Darktrace plc
-
Sophos Group plc
-
NCC Group plc
-
BAE Systems Digital Intelligence
-
BT Group plc (BT Security)
- 注:主要企業の掲載順は順位を示すものではありません。
英国サイバーセキュリティ市場 このレポートでカバーされる企業
- Darktrace plc
- Sophos Group plc
- NCC Group plc
- BAE Systems Digital Intelligence
- BT Group plc (BT Security)
- Clearswift Ltd (Fortra LLC)
- Gen Digital UK Ltd (Avast)
- Becrypt Ltd
- LRQA Nettitude Ltd
- Reliance Cyber Science Ltd
- Quorum Cyber Ltd
- Adarma Ltd
- CybSafe Ltd
- Orpheus Cyber Ltd
- Titania Ltd
- Sophos Rapid Response Ltd
- Bridewell Consulting Ltd
- Integrity360 UK Ltd
- Trustwave SpiderLabs UK Ltd
- Thales UK Ltd (e-Security Division)
- XM Cyber UK Ltd
- Immersive Labs Ltd
- Censornet Ltd
- Bulletproof Cyber Security Services Ltd
- SureCloud Ltd
市場機会と将来展望
公共部門および規制産業のプログラムは、測定可能な管理策、継続的保証、サプライヤーガバナンスを展開可能な提供物にパッケージ化できるベンダーにとって実践的な空白地帯を生み出している。Government Cyber Action Plan(2026年1月)は、資金支援(2億1,000万ポンド)を通じて公共サービス全体の近代化に勢いを加え、アイデンティティ主導型アーキテクチャ、セキュリティモニタリング、監査やインシデント報告のための証拠収集を効率化するツールへの短期需要を支えている。同時に、Cyber Security and Resilience(Network and Information Systems)Bill(2024-26)は、データセンターなどの追加デジタルインフラを対象に含めることでコンプライアンス範囲を拡大し、脆弱性管理、インシデント対応準備、サードパーティリスク管理に関する要件を高めている。
耐性とAI対応防御に関する官民連携を中心に、第2の機会の層が形成されつつある。Cyber Resilience Pledgeは、取締役会レベルの監督、Early Warningなどのnational cyber security centre(NCSC)サービスへの参加、サプライチェーン全体でのCyber Essentials採用を促し、大企業とその中小サプライヤー向けのスケーラブルなマネージドサービスと簡素化されたコンプライアンスバンドルを支えている。CYBERUK 2026において、政府は新たな資金(9,000万ポンド)とフロンティアAI企業との協力、さらにNCSCのNational Cyber Defence Capabilityアジェンダも強調した。この広範な焦点は、AI支援型検知、対応の自動化、ITとOTの両環境に対応するセキュア・バイ・デザインの統合を商品化する、英国に注力するプロバイダーに余地を生み出している。
最近の産業開発事情 英国サイバーセキュリティ市場
- 2026年7月:Sophosは、AIネイティブなサイバーセキュリティ防御システムと位置付けられるSophos Fusionを発表し、2026年8月から10月にかけて段階的に一般提供を開始した。この発表は、AI支援型の検知・対応ワークフローを中心としたプラットフォーム統合を強化し、統一されたポリシーとテレメトリでツール数を減らしたいと望む購入者を支えている。
- 2026年6月:Sophosは、Rubrik Cyber Resilienceを活用したMicrosoft 365環境向けのSophos Backup and Recoveryの一般提供を発表した。同社は保護と復旧を主流のSaaS生産性スタックに結び付け、ランサムウェアや事業中断リスクの高まりに応じてセキュリティ支出を耐性の成果に合わせている。
- 2025年12月:SophosはSecureworksのマネージド検知・対応(MDR)事業を4億5,000万米ドルで買収完了した。この取引はSophosのMDR規模と提供能力を拡大し、英国のミッドマーケットおよび規制対象顧客向けの複数年マネージドセキュリティ契約をめぐる競争を激化させた。
英国サイバーセキュリティ市場 レポートの範囲と調査方法論
市場の定義と対象範囲
この市場は、ネットワーク、エンドポイント、アプリケーション、クラウドワークロード、およびデータ全体にわたるデジタル脅威を防止、検知、および対応するサイバーセキュリティ製品およびサービスに対する英国内の支出をカバーしており、組織および公共機関が購入するものを対象としています。
対象範囲の除外:サイバー保険料およびセキュリティ成果を主目的としないIT支出は除外されます。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- ネットワークセキュリティ
- エンドポイントセキュリティ
- インフラストラクチャ保護
- 統合リスク管理(Integrated Risk Management)
- アイデンティティ・アクセス管理(IAM)
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- エンドユーザー産業別
- BFSI
- 政府・公共部門
- 石油・ガス
- ITおよびテレコム(IT and Telecom)
- 小売業・電子商取引・消費者
- 製造業・産業
- エネルギー・公益事業
- ヘルスケア
- その他のエンドユーザー産業(輸送、物流、教育、ホスピタリティ)
- エンドユーザー企業規模別
- 大企業
- 中小企業(SME)
データソース、市規模算定、および検証
デスクリサーチ
デスクワークは、サイバーセキュリティ予算がコンプライアンス圧力とインシデントトレンドに結びついていることが多いため、英国の需要環境と政策コンテキストを基盤とすることから始まります。英国政府のサイバーセキュリティ侵害調査、国家サイバーセキュリティセンターの刊行物、通信セキュリティに関連するOfcomの更新情報、および国家統計局のビジネスおよびデジタル経済指標などの公開情報源を参照します。
資金の流れとモデルを結びつけるために、企業の年次報告書、投資家向けプレゼンテーション、および大規模な侵害イベントと対応プログラムに関する信頼性の高い報道なども確認します。必要に応じて、企業財務および情報、ニュースおよび財務情報、特許データベース、ならびに公共契約および入札に関する有料サブスクリプションを使用して、取引パターンとタイミングを把握します。上記のソースは例示的なものであり、網羅的ではなく、データ収集、クロスチェック、および調査の明確化のために他の参考文献も使用されます
一次インタビューおよびサーベイ
一次インプットは、英国におけるサイバーセキュリティ支出の意思決定を追跡するバイヤー、チャネル参加者、および専門家との専門家インタビューおよび構造化サーベイを通じて収集されます。規制対象および非規制対象の産業を幅広くカバーし、最終的な前提条件が確定される前に、予算計上されている内容、クラウドセキュリティの採用がどのように変化しているか、および価格がどこに向かっているかを確認するために議論が活用されます。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:35% | 最高経営幹部(CXO):22% | |
| 中位層:43% | 機能・ユニットリーダー:22% | |
| 小規模プレイヤー:22% | マネージャー:56% |
市場規模算定および予測
規模算定は、英国のサイバーセキュリティ需要をITおよびデジタル支出指標から再構築し、その後セクターリスクとコンプライアンス強度によって調整されたセキュリティ配分比率を適用するトップダウンとボトムアップの組み合わせを使用して構築されます。合計値を実用的に保つために、英国エクスポージャーに結びついたサンプリングされたサプライヤー収益の分割、取引規模に関するチャネルフィードバック、および一般的に調達されるセキュリティサービスの単純な数量×平均販売価格テストなど、選択的なボトムアップチェックで結果を裏付けます。
使用する主要インプットには、クラウド移行とハイブリッドアーキテクチャ採用のペース、マネージドセキュリティサービスの普及、インシデント頻度シグナルと対応強度、支出タイミングに影響する規制上のマイルストーン、ならびに規模別の企業構成(組織ごとの支出が大きく異なるため)が含まれます。英国のみの収益が明確に開示されていない場合、ギャップは従業員および顧客のフットプリント指標を使用した地理的配分によって処理され、その後専門家との通話中にサニティチェックが行われます。
予測については、セキュリティ予算が大規模なインシデント後に急増し、マクロ経済が弱い時期には遅延することもあるため、シナリオ分析が使用されます。前提条件は実務家とともに見直され、将来の経路が直線的なトレンドではなく、予想されるプロジェクトパイプライン、契約更新、および現実的な価格推移を反映するようにしています。
データ検証および更新サイクル
検証は独立したシグナル間のトライアンギュレーションを通じて行われ、その後、異常に高いまたは低い成長ポイントが承認前に説明されるよう分散チェックが行われます。モデルアウトプットを、公共部門のセキュリティプログラム、侵害トレンドシグナル、および開示されたセキュリティ支出に関するコメンタリーなどのプロキシと比較し、不一致を早期に発見するのに役立てます。
公開前に複数ステップのアナリストレビューが実施され、前提条件が大幅に変化した場合や大規模な取引や政策変更が確認された場合にはフォローアップのアウトリーチが行われます。レポートは年次で更新され、重要なイベントに対しては中間更新が行われ、クライアントが最新の更新されたビューを受け取れるよう最終的な納品前チェックが実施されます。
Mordor Intelligenceの英国サイバーセキュリティ市場推計と他の公表推計との比較
公表されている英国サイバーセキュリティ市場の数値は、トピックラベルが同じように見えても異なる場合があります。これは、各出版社がソリューションとサービスの異なる組み合わせを計上し、異なる通貨タイミングを適用し、現在の市場と呼ぶものに対して異なる基準年を選択する可能性があるためです。
最大のギャップは通常、サイバーセキュリティとして何がカウントされるかに関するスコープカバレッジ、マネージドサービスが社内セキュリティ労働力とどのように扱われるか、および隣接するIT項目がバンドルされているかどうかから生じます。また、あるモデルがより速いクラウドセキュリティの立ち上がりを想定している場合や、為替レートの換算が年間平均ではなく単一時点で行われる場合にも差異が生じ、英国の米ドル合計が変わります。
ベンチマーク比較
| ソース | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 182.36 ビリオン 米ドル(2026年) | |
| 産業協会A | 169.0 ビリオン 米ドル(2026年) | バイヤーサイドのセキュリティソフトウェアを重視し、マネージドセキュリティおよびインシデント対応リテイナーの一部を除外する狭い会計処理を使用することが多く、サービス重視の英国需要を過小評価する可能性があります。 |
| グローバルコンサルタンシーB | 214.0 ビリオン 米ドル(2026年) | 隣接するITリスクおよびレジリエンス項目を組み込み、より積極的なクラウドセキュリティの上昇を適用する傾向があり、バンドルされた支出がサイバーセキュリティとして扱われる場合に合計が高くなる可能性があります。 |
この表は同じ年に関する明確な分布を示しており、Mordor Intelligenceのスコープでは、英国に販売されたサイバーセキュリティソリューションおよびサービスのみをカウントし、サイバー保険および非セキュリティITオペレーション支出を除外しています。数値を実際の需要シグナルに基づいて算定し、インタビューを通じて前提条件を再確認することで、繰り返し可能なステップに遡ることができる数値を導き出しています。
レポートで回答される主要な質問
2031年における英国サイバーセキュリティ市場の予測規模はいくらですか?
英国サイバーセキュリティ市場規模は2025年に147.7 ビリオン 米ドルと評価され、2026年の162.7 ビリオン 米ドルから2031年には251.3 ビリオン 米ドルへと成長すると推定されており、予測期間(2026〜2031年)中に9.09%のCAGRを反映しています。
英国組織全体で最も速く成長している展開モードはどれですか?
クラウドデリバリー型のセキュリティソリューションはCAGR12.32%で拡大しており、ハイブリッドワークが境界の消失を定着させています。
中小企業がサイバーセキュリティ予算を増加させている理由は何ですか?
保険会社はサイバー保険を発行する前に多要素認証(Multi-Factor Authentication)、パッチ管理、オフラインバックアップを要求するようになっており、中小企業をマネージドサービスバンドルへと向かわせています。
2031年にかけて最も高い成長を示す産業セグメントはどれですか?
ヘルスケアおよびライフサイエンス産業の支出は、政府支援による近代化とランサムウェアリスクにより、13.67%のCAGRで増加する見込みです。
英国のサイバー人材不足はどの程度深刻ですか?
2025年には相当数のポジションが未充足のままであり、給与インフレを引き起こし、プロジェクトのタイムラインを延長させました。
現代の英国の防衛において人工知能(AI)はどのような役割を果たしていますか?
企業はAI分析を展開して正常な動作のベースラインを設定し、数分以内に異常を隔離することで、攻撃者の滞留時間を短縮しています。