
サイバーセキュリティ市場規模とシェア
Mordor Intelligenceによるサイバーセキュリティ市場分析
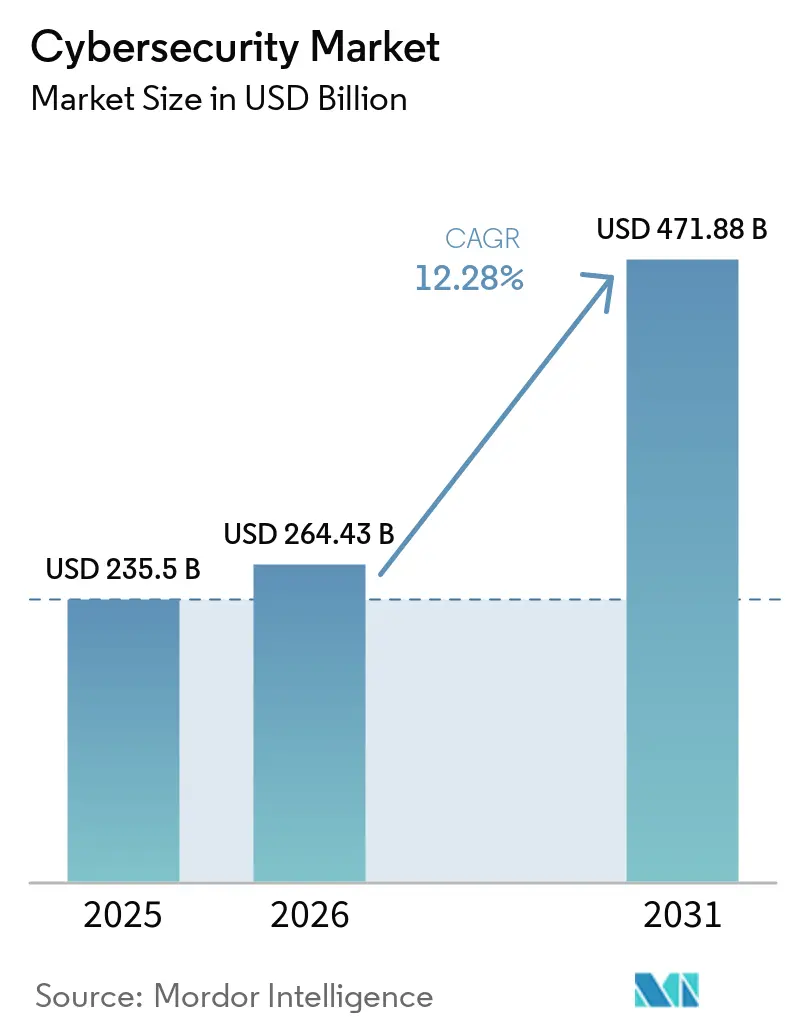
サイバーセキュリティ市場規模は2026年に264.4 ビリオン 米ドルと推定され、2027年には296.9 ビリオン 米ドルと予測され、2032年までに519.7 ビリオン 米ドルに達し、2027年から2032年にかけてCAGR 11.85%で成長する見込みです。
クラウドファースト調達により、セキュリティコントロールがデータ、アプリケーション、ハイブリッドワークフォースのアーキテクチャの一部となっています。IT・OT統合は、リモート接続の拡大に伴い攻撃対象領域が広がる中、産業・公益事業の運用にまで保護を拡張しています。保険引受と公共部門のコンプライアンスは、これらのリスクを文書化されたコントロール要件に転換し、監視、アイデンティティ、対応サービスへの需要を高めています。米国では、成熟したエンタープライズプログラムが、インドやその他のアジア太平洋市場における急速な導入と共存しており、監査およびインシデント対応の業務がローカルデリバリーのニーズを生み出しています。クラウドプラットフォームとマネージドオペレーション、移行支援を組み合わせたサプライヤーは、産業、金融、公共の購買者が統合コストを管理しながら、継続的な予算を獲得することができます。
主要レポートのポイント
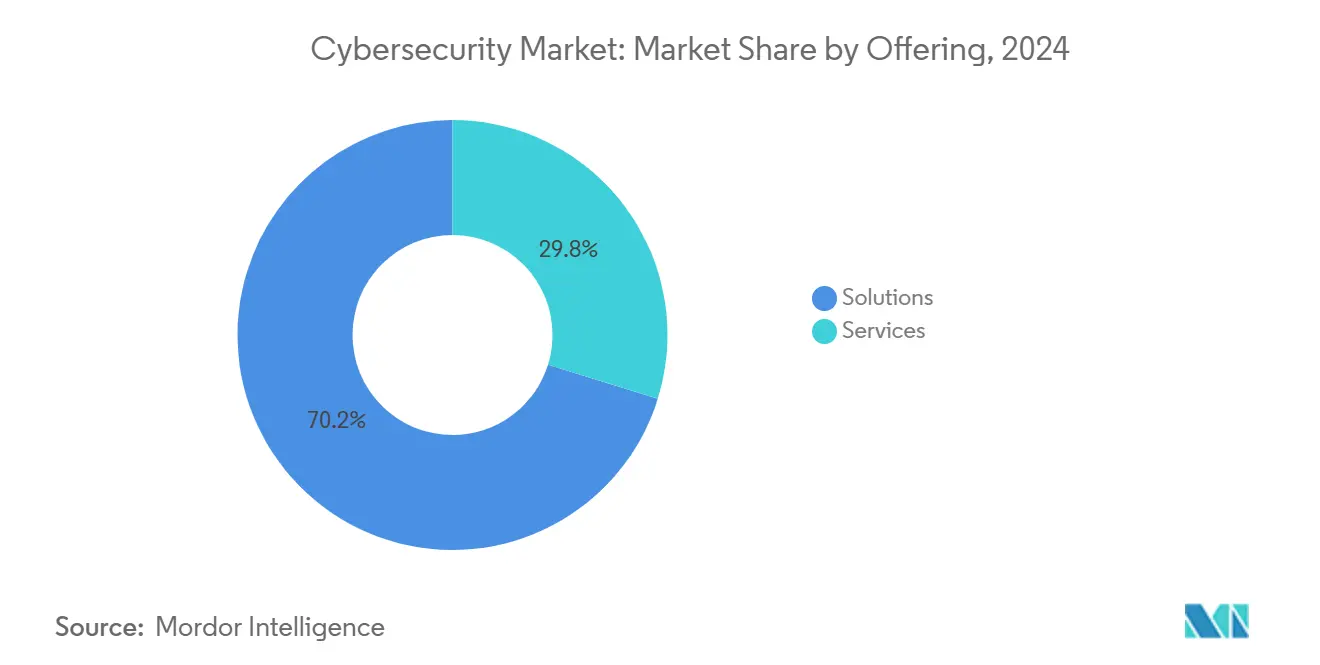
- 提供形態別では、ソリューションが2026年のサイバーセキュリティ市場シェア69.4%を占め、サービスは2027年から2032年にかけてCAGR 12.45%で最も急成長するセグメントです。
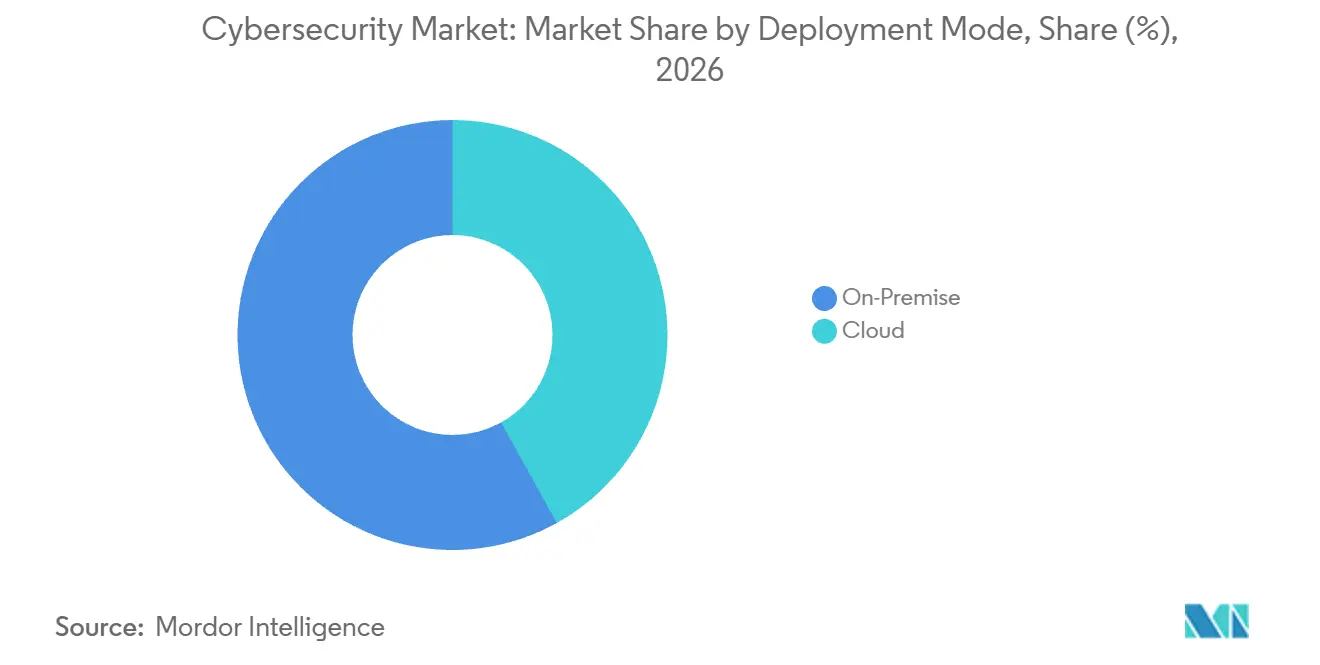
- 展開モード別では、オンプレミスが2026年のサイバーセキュリティ市場規模の58.07%のシェアを保持し、クラウドは2027年から2032年にかけてCAGR 15.5%で最も急成長しています。
- エンドユーザー産業別の需要は、2026年にBFSIが25.87%のシェアでリードし、小売・Eコマースは2027年から2032年にかけてCAGR 14.65%で最も急成長しています。
- 企業規模別では、大企業が2026年のサイバーセキュリティ市場シェアの67.23%を占め、中小企業(SME)は2027年から2032年にかけてCAGR 12.95%で成長をリードしています。
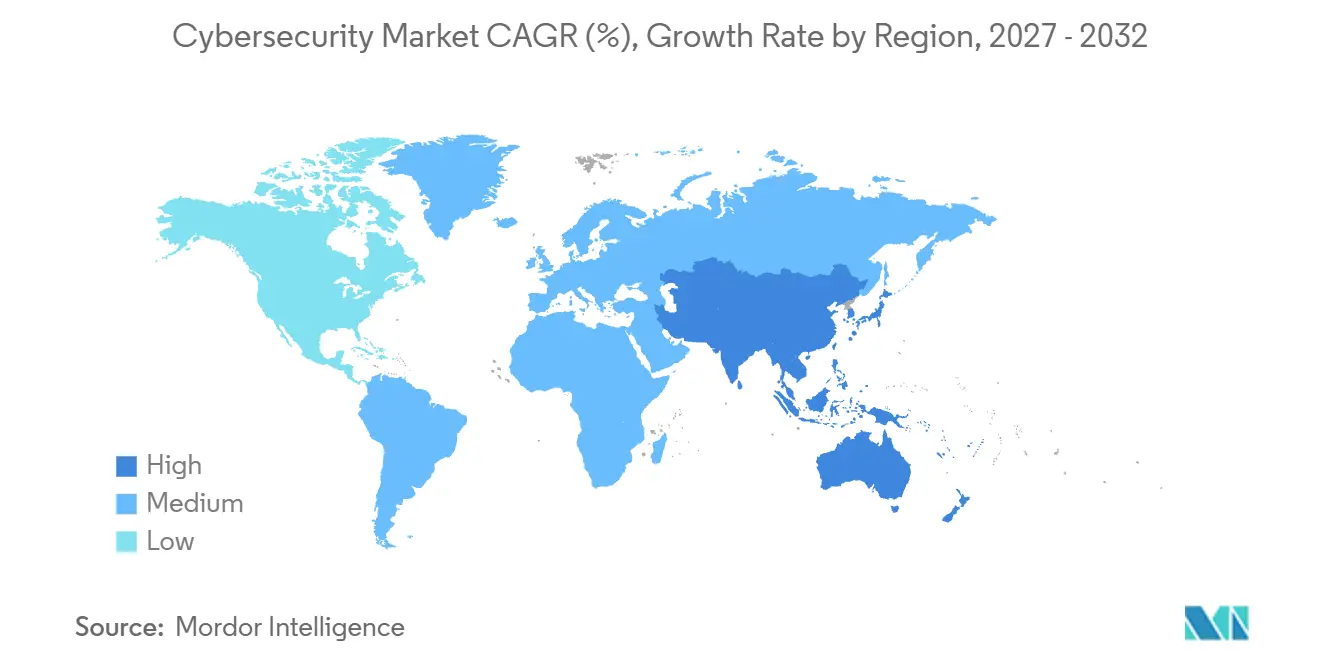
- 地域別では、北米が2026年に42.47%のシェアを保持し、アジア太平洋は2027年から2032年にかけてCAGR 16.4%で最も急成長しています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| クラウドファースト型デジタルトランスフォーメーションの加速 | +3.7% | 欧州連合;米国 | 短期(2年以内) |
| 重要インフラ全体におけるIT・OTセキュリティの統合 | +2.9% | 米国;欧州;アジア太平洋 | 中期(2~4年) |
| ハイブリッドワークフォースに向けたゼロトラストアーキテクチャの義務化 | +2.6% | 米国;欧州連合 | 短期(2年以内) |
| サイバー保険引受要件の急増 | +2.1% | 米国;英国;オーストラリア | 短期(2年以内) |
| ローカライズされたセキュリティスタックを推進するデジタル主権規制 | +1.7% | 欧州連合;インド;中国 | 中期(2~4年) |
| 耐量子暗号移行のタイムライン | +1.15% | 米国;欧州連合;日本 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
クラウドファースト型デジタルトランスフォーメーションの加速
クラウドファースト調達により、セキュリティコントロールがデータおよびアプリケーションと共に移動することを必要とするエンタープライズワークロードの数が拡大しています。Eurostatは、2025にEU企業の52.74%が有料クラウドコンピューティングサービスを利用しており、2023年から7.42ポイント増加したと報告しています。クラウドユーザーのうち65.49%がクラウドサービスとしてセキュリティソフトウェアアプリケーションを購入しており、サイバーセキュリティを後付けではなく移行の意思決定の一部としています。FedRAMPは、2025年度の7月30日までに118件のクラウドサービスを認可し、同月10件の認可を含め、コンプライアンスが求められる米国の購買者が利用できるプールを拡大しました。AWSの2025年4月のFedRAMP認可(Amazon Security Lake向け)は、SaaS、オンプレミス、クラウドソース全体にわたるセキュリティデータの一元化を支援します。環境をまたいでテレメトリとポリシーを統合するベンダーは、孤立したアプライアンスから統合クラウドコントロールへとシフトする予算を獲得できます。
重要インフラ全体におけるIT・OTセキュリティの統合
重要インフラの運用者はエンタープライズネットワークと運用システムを連携させており、セキュリティ予算は両ドメインをカバーするようになっています。米国のサイバーセキュリティ機関は2026年4月、従来は孤立していたOTシステムが相互接続・遠隔操作されるようになり、重要インフラの攻撃対象領域が拡大していると述べました。NISTの2026年9月のドラフトは、水道、輸送、製造分野のOTガイダンスを拡充し、産業用モノのインターネットとクラウド統合を追加しました。2025年3月のSANS調査では、180名以上の重要インフラ専門家の55%が過去2年間でICS/OTサイバーセキュリティ予算が増加したと回答しました。2025年12月16日、ハンプトン・ローズ・サニテーション・ディストリクトはJacobsのタスクオーダーとして262万 米ドルを承認し、廃水ICS/OTサイバーセキュリティ支援契約を508万 米ドルに引き上げました。[1] 統合監視とセグメンテーションは、専門プロジェクトから継続的な益・産業セキュリティプログラムへと移行しています。
ハイブリッドワークフォースに向けたゼロトラストアーキテクチャの義務化
ハイブリッドワークフォースには、クラウドおよびオンプレミスリソース全体でユーザーに追随するアイデンティティ、デバイス、ネットワークコントロールが必要です。OMBの連邦ゼロトラスト戦略は、米国連邦機関に対し、クラウド、オンプレミス、ハイブリッドシステム全体で2024年度末までに特定のサイバーセキュリティ基準と目標を達成することを求めました。NISTの2025年6月のガイドは、これらの環境全体でのハイブリッドワークフォースアクセスに向けて24の協力者と構築された19の実装例を提供しています。CISAの2025年7月のマイクロセグメンテーションガイドは、連邦民間機関にクラウド、オンプレミス、ハイブリッドアーキテクチャに向けた段階的な計画アクションを提供しています。NISTのリファレンス実装とCISAの段階的マイクロセグメンテーションアクションは、機関とそのインテグレーターに具体的なアーキテクチャを提供し、アイデンティティ、デイス、ネットワークコントロールをそれらのパターンにマッピングできるサプライヤーに有利に働きます。
サイバー保険引受要件の急増
サイバー保険の引受は、セキュリティコントロールをカバレッジの取得または更新の条件に変えています。CFCは2026年7月、引受がより動的になり、最低セキュリティ基準に関する期待がより明確になったと述べました。CACの2026年サイバー賠償責任見通しは、フィッシング耐性のある多要素認証、エンドポイント検出、特権アクセス管理、文書化されたインシデント対応テストを交渉不可能な引受基準として特定しました。これらの要件により、購買者はポリシー交渉前にコントロールを文書化してギャップを埋めることを迫られ、評価、監視、マネージドレスポンスサービスへの需要が拡大します。CACが同じ4つのコントロールを交渉不可能な引受基準として挙げているため、それらのコントロールの監査可能な証拠を生成する製品を持つサプライヤーは、引受条件に直接対応して販売できます。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| サイバーセキュリティ人材不足と賃金インフレ | -0.9% | 北米;欧州;オーストラリア | 短期(2年以内) |
| レガシーインフラとの統合の複雑さ | -0.7% | 北米;欧州;日本 | 中期(2~4年) |
| APIスプロールによる攻撃対象領域の複雑化 | -0.4% | 米国;欧州連合;インド | 中期(2~4年) |
| SOCアラート疲労と誤検知過多によるROIの制限 | -0.3% | 米国;英国;シンガポール | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
サイバーセキュリティ人材不足と賃金インフレ
サイバーセキュリティ労働力の不足は、監視、インシデント対応、実装作業のデリバリーコストを引き上げています。ISACAの2026年グローバル調査では、組織の58%がサイバーセキュリティチームの人員不足、61%が未充足ポジション、55%が有資格専門家の確保に苦労していることが判明しました。英国政府のデータによると、コアサイバー職の広告掲載給与の中央値は2025年に6%上昇して58,050ポンド(76,539 米ドル)となり、雇用主は市場レートに追いつくのに苦労しています。同調査では、英国のサイバー企業の56%が充足困難な欠員において、約3~5年経験を持つスタッフの採用に苦労していることが判明しました。マイクロソフトの社内セキュリティアカデミーは2025年4月までに50,000名の従業員に達しましたが、未充足ポジションと人材確保の圧力がサービスのスループットを制約し、実装コストを引き上げています。
レガシーインフラとの統合の複雑さ
レガシーインフラにより、サイバーセキュリティの展開は単純なソフトウェア購入ではなく近代化プロジェクトとなっています。Ciscoの2025年グローバルレディネスインデックスは、レガシーネットワーク防御のアップグレードにおける技術的・財務的課題を、高度なネットワークセキュリティ導入を妨げるコスト、複雑さ、リソース制約と結びつけています。GAOは、選定された11の重要な連邦レガシーシステムのうち8つが、近代化なしには行政管理予算局のゼロトラスト戦略を実装できないと報告しました。Fortinet の2025年OTレポートによると、多くの産業用制御システムは10年以上前のものであり、直接パッチやファームウェアアップデートを受け取れないことが多いとされています。Fortinet の20253月のプラットフォームアップデートでは、レガシーOTシステム向けに1,500件の仮想パッチルールが追加されました。このような回避策は、購買者が統合テスト、変更ウィンドウ、近代化コストを負担しながらリスクを軽減します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:
ソリューションがリードし、サービスが加速ソリューションは2026年のサイバーセキュリティ市場規模の69.4%のシェアを占めました。Palo Alto Networksは2026年度にハードウェアおよびソフトウェアライセンスからグローバル製品収益として22.8億 米ドルを生み出し、前年比27%増となりました。この数字には2026年2月のCyberArk買収により追加されたオンプレミスアイデンティティソフトウェアライセンスが含まれています。CrowdStrikeは2026年度にサイバーセキュリティサブスクリプション収益として45.6億 米ドルを記録し、前年比21%増となりました。これらの製品・プラットフォーム販売は、統合コントロール、ライセンス、サブスクリプションがエンドポイント、ネットワーク、アイデンティティのニーズ全体にわたって購買者支出の基盤となっていることを示しています。Palo Alto Networksの製品成長はソフトウェアライセンス(買収したCyberArkアイデンティティライセンスを含む)と新世代ハードウェアへの需要から、CrowdStrikeの成長はサブスクリプションから生まれており、ソリューションベンダーはアプライアンス、ライセンス、継続的サブスクリプションを通じて同時に成長しています。
サービスは最も急成長するセグメントであり、2027年から2032年にかけてCAGR 12.45%で成長します。NTT DATAは、2025年度のマネージドセキュリティサービス売上高を269億円(179.9 ミリオン 米ドル)と予測し、世界中の7,500名の有資格専門家によって提供されると報告しました。2025年2月17日、EvonikはNTT DATAと5年間のパートナーシップ契約を締結し、世界中の生産拠点全体で24時間365日の監視、脅威検出、迅速な対応を備えた完全マネージドSOCの運営を委託しました。2025年12月3日、NTT DATAはインドに4つの運用AIサイバーディフェンスセンターを開設し、1,200以上のグローバルクライアントに24時間365日の検出・対応を提供する800名以上のアナリストのキャパシティを追加しました。キャパシティの拡大と複数年にわたるアウトソーシングにより、継続的な運用が社内チームから専門プロバイダーへとシフトしています。
注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
オンプレミスの規模とクラウドの成長オンプレミスは2026年のサイバーセキュリティ市場シェアの58.07%を占めました。WithSecureは、顧客がデータ処理をクラウド環境に移行したため、2025年1月から9月のオンプレミス製品収益が1,320万ユーロ(1,480万 米ドル)となり、前年比19%減少したと報告しました。IBMは、特定のQRadarオンプレミスクライアントとの契約は、Palo Alto NetworksのCortex XSIAMへの移行または契約満了まではIBMに残ると述べ、一方で2025年5月にはQRadarオンプレミスが積極的な開発、戦略的投資、完全サポートを伴うコアフォーカスであり、サービス終の計画はないと述べました。Fortinet の2025年年次報告書では、FortiGateファイアウォールがブランチ、キャンパス、データセンター、内部セグメンテーションサイトにプライベートおよびパブリッククラウドと並んで展開されており、ハイブリッド環境内にアプライアンスのフットプリントを維持していることが説明されています。IBMのQRadarオンプレミスへの継続的な投資とFortinet のハイブリッド環境内のアプライアンスフットプリントにより、インストール済みオンプレミス環境が稼働し続ける一方、WithSecureのクラウド主導の減少はその基盤の一部がクラウドデリバリーに移行していることを示しています。
クラウドは最も急成長するセグメントであり、2027年から2032年にかけてCAGR 15.5%で成長します。クラウドセキュリティアライアンスは2025年9月、調査対象組織の63%が複数のクラウドプロバイダーを利用していると報告しました。Googleは2026年3月11日にWizの買収を完了し、すべてのクラウド環境の顧客向けにGoogle CloudにクラウドおよびAIセキュリティプラットフォームを追加しました。[2] 2025年5月1日、Radwareはグローバルなフォーチュン500の決済会社との複数年・数百万ドル規模のクラウドセキュリティ更新契約を締結し、同社は数千のアプリケーションと数十億のトランザクション全体で保護を拡大する計画を立てました。マルチクラウド環境、プラットフォーム買収、アプリケーション数の拡大はいずれも、単一の環境内に留まるのではなくプロバイダーをまたぐコントロールに向けてセキュリティ支出を押し上げています。
注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
BFSIがリードし、小売が拡大BFSIは2026年のサイバーセキュリティ市場規模の25.87%のシェアを占めました。KPMGの2025年の米国銀行幹部200名を対象とした調査では、89%がサイバーリスクに対処するために予算を増加させていることが判明しました。EBAは2025年1月から2026年3月にかけてDORA ICTインシデント報告を18,000件以上受領し、EU・EEAの信用機関においてDDoS、アイデンティティ盗難、データ流出が一般的でした。その規模での義務的なインシデント報告により、銀行は検出、対応、不正コントロールに対する継続的なニーズを持ちます。
小売・Eコマースは最も急成長するセグメントであり、2027年から2032年にかけてCAGR 14.65%で成長します。2025年7月22日、SodimacはKyndrylのサイバーセキュリティおよびレジリエンシーサービスを選択し、コロンビアの小売、Eコマース、テレセールスチャネルを保護することにしました。Sodimacの店舗、オンライン販売、テレセールスを対象とした単一のマネージドサービスは、小売業者がすべてのチャネルを1つのレジリエンス契約でカバーする例を示しています。医療機関はHHS-OIGの監査4(2025年1月30日発表)によるサイバー攻撃の防止・検出・回復コントロールの評価に直面し、エネルギー・公益事業者はFERCが2026年810日に承認したNERCのCIP-015-2基準に直面しており、北米の大規模電力系統の責任主体は内部ネットワークセキュリティ監視を文書化することが求められ、コンプライアンスは段階的に導入されます。ENISAは2025年のEUインシデントにおいて製造業が7%を占め、公共行政、ビジネスサービス、輸送に次ぐ位置にあると記録しました。
エンドユーザー企業規模別:
大企業がリードし、中小企業が加速大企業は2026年のサイバーセキュリティ市場規模の67.23%のシェアを占めました。KPMGの2026年調査では、少なくとも10億 米ドルの収益を持つ米国組織のセキュリティリーダーの55%がサイバー脅威インテリジェンスのためにマネージドサービスプロバイダーを活用していることが判明しました。英国の縦断的証拠では、大企業は慈善団体と比較して取締役会のサイバーセキュリティ議論の頻度を増加させる可能性が2倍高いことが示されました。KPMGとDSITの証拠を合わせると、大組織が取締役会レベルの監督とアウトソーシングされた監視を組み合わせており、正式なガバナンス報告の下でインテリジェンスと対応を実行きるプロバイダーに有利であることが示されています。
中小企業(SME)は最も急成長するセグメントであり、2027年から2032年にかけてCAGR 12.95%で成長します。DSITは、2025/2026年に英国の中小企業のサイバー保険カバレッジが小企業で55%、中企業で61%であることを発見しました。同調査では、外部のサイバーセキュリティコンサルタントまたはプロバイダーが小企業の39%、中企業の51%に利用されていました。Verizonの2026年DBIRは、従業員1,000名未満の組織において7,256件のインシデントと7,152件の確認された開示を記録し、アウトソーシングされたセキュリティ需要の背後にあるリスク圧力を強調しました。このリスクへの露出により、スケーラブルな外部保護が小規模購買者にとって商業的に関連性が高まっています。
地域分析
北米サイバーセキュリティ市場
北米は2026年のサイバーセキュリティ市場規模の42.47%のシェアを占めました。ENISAの2024年予測では、北米の情報セキュリティ市場が他の地域を上回り、今後3年間ですべてのセグメントで成長が見込まれています。OMBの2026年度予算案では、米の民間CFO法対象機関のサイバーセキュリティ支出を111.4億 米ドルと推定しています。連邦プログラムの規模により、サプライヤーは統合プラットフォーム、マネージドサービス、コンプライアンス業務の広範な基盤を持ちます。
アジア太平洋サイバーセキュリティ市場
アジア太平洋は最も急成長する地域であり、2027年から2032年にかけてCAGR 16.4%で成長します。インドのCERT-Inは2025年に294万件以上のサイバーインシデントを処理し、231の認定サイバーセキュリティ監査組織を認定しました。インドはまた、2024/2025年度に電力、輸送、BFSIにわたって9,708件のCERT-In監査と90件のNCIIPC監査を記録しました。シンガポールの政府技術庁は2026年4月28日に87件のサイバーセキュリティ運用ソフトウェアライセンスの発注を記録し、2027年1月まで納品が予定されています。インドの監査量とCERT-Inのインシデント件数は監査およびインシデント対応サービスへの継続的な需要を示し、シンガポールの政府技術庁は2026年4月にサイバーセキュリティ運用ソフトウェアライセンスの入札を発注しました。
ブラジルの国家サイバーセキュリティ戦略は2025年8月4日に制定され、ペルーのコルポラシオン・ペルアナ・デ・アエロプエルトス・イ・アビアシオン・コメルシアル(CORPAC)は2025年11月7日にサイバーセキュリティ監視・アラートサービスの調達を開始しました。ENISAは、2025年にEU組織の73%がNIS2の下で重要または重要なエンティティとして標的にされたと報告し、公共行政がインシデントの32%を占めました。ポーランドのサイバーセキュリティ認証法は2025年8月28日に発効し、その任意のEU認定証明書はポーランドのサプライヤーが公共調達において製品品質を証明するのに役立ちます。UAE内閣は2025年2月3日に5本柱の国家サイバーセキュリティ戦略を承認し、アフリカのANCAは2025年2月に情報交換、技術支援、訓練、サイバー演習のための5年間戦略を持って発足しました。これらの事実を合わせると、地域の需要が公共政策、調達要請、サプライヤー資格によって形成されており、一様な購買パターンではないことが示されています。
規制の枠組みと見通し
この比較は、サイバーセキュリティサプライヤーのコンプライアンス、報告、実装業務を形成する選定された法域をカバーしています。参加者の視点は、サイバーセキュリティプラットフォーム、マネージドサービス、統合支援のサプライヤーです。比較対象の法域は、米国、ドイツ、中国、ブラジル、インドであり、それぞれ独自の当局と手段を持ちます。
規制表
| 決定要因 | 米国 | ドイツ | 中国 | ブラジル | インド |
|---|---|---|---|---|---|
| 主要当局 | 証券取引委員会 | 連邦情報セキュリティ局(BSI) | 中国サイバースペース管理局(CAC) | 国家データ保護局(ANPD) | 電子情報技術省(MeitY) |
| 主要な手段または方向性 | 2023年9月5日発効、上場企業向けサイバーセキュリティインシデントおよびガバナンス開示 | 2025年12月6日発効のNIS-2実施法、拡充された基準、報告、制裁 | 2026年1月1日発効の改正サイバーセキュティ法、人工知能セキュリティ条項の追加 | ANPDの規制により、対象インシデントの通知を3営業日以内に要求 | 2025年11月13日に通知されたデジタル個人データ保護規則、段階的な義務 |
| 商業的効果 | 上場発行体向けの開示、ガバナンス、インシデント対応支援 | 対象エンティティの登録、監視、報告、是正業務 | ネットワーク事業者向けのガバナンス、セキュリティ評価、AI制御需要 | 管理者向けの検出、文書化、通知能力 | データ受託者向けの暗号化、アクセス制御、ログ実装 |
| 現在の政策魅力度 | 高 | 中 | 中 | 中 | 高 |
| 政策魅力度の将来の方向性 | 変化なし | 強化 | 強化 | 強化 | 強化 |
| 情報源: Mordor Intelligence | |||||
米国は広範な発行体・サプライヤー基盤と、2023年9月5日発効の重要インシデントおよびガバナンス開示に関するSECルールを組み合わせており、現在の評価は「高」で、ルールが有効な間は方向性は「変化なし」です。ドイツのNIS-2法とBSIポータルにより、対象エンティティの登録と報告が運用可能となり、「中」の魅力度を支持し、KRITIS包括法が2026年3月17日に発効し、内務省が2026年9月4日にKritisverordnungを施行すると述べたことで「強化」を支持しています。中国の改正サイバーセキュリティ法は2026年1月1日から適用され、CACは2026年8月7日に大規模個人情報処理者向けのドラフトルールに関する協議を開始し、ドラフトが採択されていないにもかかわらず「中」の魅力度と「強化」を支持しています。ブラジルの3営業日インシデントルールは「中」の魅力度を支持し、ANPDの2026年の最低技術セキュリティ基準の内部起草は「強化」を支持し、インドのDPDPルールは2025年11月13日から18ヶ月後に予定されたセキュリティ義務で「高」の魅力度を支持しています。
バリューチェーンの段階
サイバーセキュリティのバリューチェーンは、ハードウェア、ソフトウェア、チャネル、サービスが生産から継続的な保護へとどのように移動するかを比較しています。サプライヤーの収益は、アプライアンスおよびプラットフォーム販売とサブスクリプション、統合手数料、マネージドサービス契約を組み合わせています。各段階は異なる制約に直面しており、レジリエンスは調達、相互運用性、デリバリースキルまたは運用統合に依存します。役割固有の能力が価値の蓄積場所と、チェーン全体での障害の伝播方法を決定します。
バリューチェーン分析表
| 主要活動 | 主要参加者 | 価値獲得 | ボトルネック | レジリエンス対応 |
|---|---|---|---|---|
| アプライアンス製造 | Accton Technology、IBASE Technology、Wistron Corporationなどの契約製造業者およびオリジナルデザインメーカー | アプライアンス販売および製造契約 | サプライチェーンの不足、関税、過剰在庫がフルフィルメントを遅延させコストを引き上げる可能性がある | 複数の認定製造パートナー、地域バッファー、需要連動型生産計画を活用する |
| サイバーセキュリティプラットフォーム開発 | Palo Alto NetworksやMicrosoftなどのサイバーセキュリティプラットフォームプロデューサー | 製品ライセンス、サブスクリプション、サポート契約 | ネットワーク、クラウド、セキュリティオペレーション、AI、アイデンティティ機能の統合がアーキテクチャとデータガバナンスの要求を高める | モジュラーAPI、共有テレメトリ、段階的な機能リリースにより購買者環境全体の相運用性を維持する |
| 流通・リセラーチャネル | Arrow Electronics、Ingram Micro、TD Synnexなどのディストリビューター、リセラー、MSSP | ディストリビューターマージン、リセラーマークアップ、チャネルサービス手数料 | 二層の引き渡しにより予測、技術サポート、デリバリーの説明責任が分断される可能性がある | 共有在庫シグナル、パートナー認定、直接エスカレーションパスによりチャネル遅延を削減する |
| システム統合と実装 | Accenture、NTT DATA、Deloitte Indiaなどのサイバーセキュリティコンサルタント、システムインテグレーター、MSSP | 戦略、変革、移行、統合、実装手数料 | レガシー環境、断片化されたツール、希少な専門家が移行とテストを長期化させる | 段階的な近代化、コソーシング、パートナー主導のSOC設計によりスキルと実行リスクを分散させる |
| マネージドセキュリティオペレーションとサポート | IBM、NTT DATA、CrowdStrikeなどのマネージドセキュリティプロバイダー、SOCオペレーター、SIEMパートナー | 監視、インシデント対応、プラットフォーム管理、サポート契約 | 組織は平均て29ベンダーの83のセキュリティソリューションを使用しており、幹部の52%が複雑さを最大のセキュリティオペレーション上の障害として挙げた | 統合された検出プラットフォーム、自動化、統一されたMDRにより、専門家へのエスカレーションを維持しながらツールの重複を削減する |
| 情報源: Mordor Intelligence | ||||
継続的なサブスクリプション、サポート、マネージドオペレーションはすでに主要ベンダーの収益の大部分を占めており、Fortinet の2025年のサービス収益45.8億 米ドルは製品収益22.2億 米ドルを上回り、ハードウェア需要も成長を続けています。インテグレーターとMSSPは、購買者が複雑な環境を社内でスタッフ配置または接続できない場合に労働集約的な収益を獲得します。製造と流通のレジリエンスが可用性を保護し、プラットフォームの相互運用性がダウンストリームサービスのスケール可能性を決定します。最も強力な構造的移行は、パートナーエコシステムを通じて提供される統合された継続的に運用されるセキュリティに向かっています。
競合環境
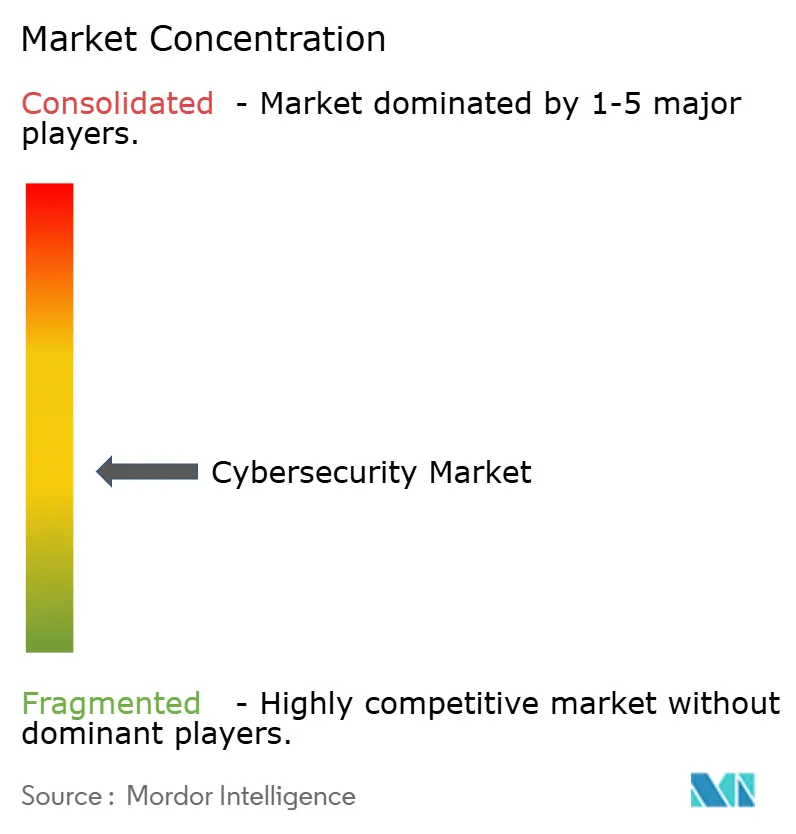
IBM Corporation、Microsoft Corporation、Cisco Systems, Inc.、Palo Alto Networks, Inc.、Fortinet, Inc.がレポートの主要サプライヤーグループをその順序で形成しています。IBM Consultingはセキュリティオペレーションセンター向けのマネージドセキュリティサービスとシステム統合を提供しています。[3] MicrosoftはアイデンティティI、デバイス、データ、アプリケーション、クラウドにまたがるAIファーストのサイバーセキュリティプラットフォームを提供し、CiscoはAI搭載のエンタープライズ保護を備えたセキュリティおよびネットワーキング製品を供給しています。Palo Alto Networksはネットワーク、クラウド、セキュリティオペレーション、AI、アイデンティティをカバーし、Fortinet は50以上のエンタープライズグレード製品にまたがる統合ポートフォリオを提供しています。5社のサプライヤーは異なるモデルを使用しており、アイデンティティエンドポイント、クラウド、マネージドサービスの専門家の長いテールにより、供給は1つの支配的な技術スタックに基づくのではなく多様に保たれています。
競争はAI支援オペレーションとより広範なプラットフォームカバレッジに向かってシフトしています。IBMは2025年4月28日にマネージド検出・対応向けのATOMとX-Force予測脅威インテリジェンスエージェントを導入しました。2026年3月20日、MicrosoftはSecurity CopilotがMicrosoft 365 E5およびE7に含まれ、日常のセキュリティおよびIT運用にエージェントが組み込まれると述べました。Ciscoは2026年度第4四半期にAstrix Securitiesの買収を完了し、非人間アイデンティティセキュリティに特化した企業を追加し、Palo Alto Networksは2026年4月14日にKoiの買収を完了し、エンドポイント上のエージェンティックAIにPrisma AIRSを拡張しました。サプライヤーはAIを適用する場所において、IBMとMicrosoftのアナリスト業務から、CiscoとPalo Alto Networksの非人間アイデンティティとエージェンティックエンドポイント保護まで異なります。
プラットフォームの幅広さは、購買者がネットワク、クラウド、アイデンティティコントロール全体で1つのポリシーとテレメトリレイヤーを求める場合に切り替えの障壁を高めます。Palo Alto Networksは2026年2月11日にCyberArkの買収を完了し、人間、機械、エージェンティックアイデンティティのアイデンティティセキュリティを追加しました。Fortinet は2025年11月5日にSecure AI Data CenterとFortiGate 3800Gを発売し、AIインフラ、アプリケーション、大規模言語モデルをカバーしました。Fortinet は2026年第1四半期の製品収益として6.45億 米ドルを報告し、前年比41%増となりました。アイデンティティの拡張、AIデータセンターカバレッジ、現在の製品成長を合わせると、幅広さと実行力での競争に向かっており、より少ないコントロールポイントをカバーするポートフォリオを持つサプライヤーへのハードルが高まっています。
サイバーセキュリティ業界リーダー
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
サイバーセキュリティ市場 このレポートでカバーされる企業
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee, LLC
- Darktrace Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Musarubra US LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware LLC
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.
市場参加者にとっての主要な機会
機会のセットは、サプライヤーが形成または獲得するためにオープンな義務と調達を中心としています。各行は、購買者グループ、実践的なプレイ、転換を遅らせる可能性のある障壁に日付付きのトリガーをリンクしています。オープンなルートは、コントロール要件を相互運用可能なデリバリープランに変換するサプライヤーに有利です。
市場機会表
| 機会 | なぜ今か | 購買者・主要セグメント | 推奨プレイ | 主な障壁 | 見込まれる受益者 |
|---|---|---|---|---|---|
| EUサイバーレジリエンス法製品コンプライアンス | 報告義務は2026年9月11日に開始し、完全な製品義務は2027年12月11日に到来する | EUでデジタル製品を販売するハードウェアメーカーおよびソフトウェア開発者 | 脆弱性報告、セキュアバイデザインエンジニアリング、適合性支援、ライフサイクル監視を提供する | 製品固有の適合性ルートと分散したサプライヤーエビデンスが準備を遅らせる可能性がある | IBM Corporation、Microsoft Corporation、Palo Alto Networks, Inc. |
| DORAレジリエンスおよびサードパーティリスクプログラム | DORAは20のEU金融エンティティタイプをカバし、ガバナンス、インシデント報告、テスト、ICTサードパーティ監督を要求する | BFSI機関とそのICTプロバイダー | 資産インベントリ、テスト、インシデント対応、サプライヤーリスク監視をパッケージ化する | 集中リスク、レガシーコントロール、断片化されたエビデンスが保証を複雑にする | Microsoft Corporation、Palo Alto Networks, Inc.、CrowdStrike Holdings, Inc. |
| 耐量子暗号移行 | NISTは2030年以降に量子脆弱アルゴリズムの廃止を設定し、2035年までに耐量子使用を要求する | 長期公開鍵システムを持つ企業および公共機関 | 暗号インベントリを構築し、露出を優先順位付けし、暗号アジリティをテストし、是正を管理する | 未知の依存関係と相互運用性の制約が移行シーケンスを困難にする | IBM Corporation、Microsoft Corporation |
| 英国サイバーセキュリティ4フレームワーク参加 | 公共部門の事前市場エンゲージメントは2026年12月まで続き、フレームワーク発注は2028年春に予定されている | マネージドセキュリティ、テスト、対応、コンサルタンシーを求める英国公共部門組織 | エンゲージメントに参加し、ロットを形成し、準拠したマネージドサービスパートナーシップを組み立てる | スコープ、ロット、市場参入ルート、競争手続きはエンゲージメントの対象のまま | IBM Corporation、Microsoft Corporation、CrowdStrike Holdings, Inc. |
| DHS NCCS 2.0ネットワーク、クラウド、サイバーセキュリティサービス | DHSは2026年10月5日に省全体の調達を延期し、要件は発注前のまま | DHS本部とコンポーネント | 改訂されたスケジュールに合わせて統合されたネットワーク、クラウドセキュリティ、サイバーオペレーションの入札を準備する | タイミングは不確実で、最終的な価値と発注構造は未開示のまま | Microsoft Corporation、Palo Alto Networks, Inc.、CrowdStrike Holdings, Inc. |
| 情報源: Mordor Intelligence | |||||
中心的な機会は、購買者が監査や入札全体で再利用できるエビデンスと継続的な監視を組み合わせたコンプライアンス主導の近代化です。クラウド、アイデンティティ、エンドポイント、マネージドレスポンス能力を組み合わせたサプライヤーは、各当局に合わせてコントロールを調整しながら複数の行に対応できます。EUサイバーレジリエンス法とNISTアルゴリズム止の固定された法定日程により、サプライヤーは構築するためのスケジュールを持ちますが、DHSと英国フレームワーク調達は購買者のタイムラインに依存します。
最近の産業開発事情 サイバーセキュリティ市場
- 2026年9月:IBM UKは、防衛、重要インフラ、政府、規制セクターにサービスを提供する英国のサイバーセキュリティコンサルタンシーであるLogiq Consultingの買収を発表しました。
- 2026年7月:Akamai Technologiesは、LayerXの約2.05億 米ドルの買収を完了し、セキュアエンタープライズブラウザとAI使用制御機能を追加しました。
- 2026年4月:Palo Alto NetworksはKoiの買収を完了し、エージェンティックエンドポイントセキュリティをPrisma AIRSに統合し、AIソフトウェアエコシステムリスク検出をCortex XDRに追加しました。
サイバーセキュリティ市場 レポートの範囲と調査方法論
市場定義とカバレッジ
サイバーセキュリティ市場は、組織および公共機関によるサイバー脅威の防止、検出、対応、または回復を行うサイバーセキュリティソリューションおよびサービスへのグローバル市における年間支出を測定します。クラウドまたはオンプレミス展開を通じたセキュリティソフトウェア、アプライアンス、プラットフォーム、サブスクリプションのサプライヤー販売と、産業および企業規模全体のエンドユーザーへのセキュリティ固有のサービスをカバーしています。
スコープの除外:セキュリティ成果に結びついていない一般的なITハードウェアの更新、非セキュリティITコンサルティング、純粋なテレコム接続料金は除外されます。
セグメンテーション概要
- 提供形態別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティとアクセス管理
- インフラ保護
- 統合リスク管理
- ネットワークセキュリティ
- エンドポイントセキュリティ
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- エンドユーザー産業別
- BFSI
- ヘルスケア
- ITおよびテレコム
- 産業・防衛
- 小売・Eコマース
- エネルギー・公益事業
- 製造
- その他
- エンドユーザー企業規模別
- 大企業
- 中小企業(SME)
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- 欧州その他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリアおよびニュージーランド
- アジア太平洋その他
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- 中東その他
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- アフリカその他
- 中東
- 北米
データソース、市場規模算定、検証
デスクリサーチ
デスクリサーチは、米国国立標準技術研究所サイバーセキュリティフレームワーク2.0、欧州連合サイバーセキュリティ機関脅威ランドスケープ2026、国際電気通信連合グローバルサイバーセキュリティインデックス、Eurostatクラウド利用データ、ホワイトハウス行政管理予算局連邦ゼロトラスト戦略などの信頼できる公開ソースを統合しています。欧州連合サイバーセキュリティ機関脅威ランドスケープ2026は2025年1月から12月に観察されたインシデントを分析し、脅威への露出と標的セクターに関する日付付きのチェックを提供し、他のリストされたソースはカバレッジ、地域需要、検証インプットを定義するためのサイバーセキュリティ成果分類、国レベルのコミットメント指標、クラウド導入指標、連邦ゼロトラスト優先事項を提供しています。
企業の年次報告書、10-K提出書類、投資家向け資料、調達記録、標準更新、信頼できるテクノロジープレスが、相互チェックのためのサプライヤー収益、契約、実装コンテキストを追加しています。名前の挙がったソースは網羅的ではなく、さらなるソースが収集、検証、明確化に情報を提供しています。
一次インタビューと調査
一次調査は、アジア太平洋、欧州・中東・アフリカ、南北アメリカ全体のサイバーセキュリティ購買者、マネージドセキュリティプロバイダー、システムインテグレーター、公共部門セキュリティオーナーとのインタビューまたは調査を中心に構成されています。回答者は二次支出シグナルの解釈をテストし、バンドル契約にセキュリティのみの価値が含まれているかどうかを明確にし、提供形態、展開、産業、企業規模、地域の観察の欠落を特定します。アナリストは未解決の差異を明示的なデータギャップとして記録し、重要なインプットが不明確なままの場合は対象を絞ったフォローアップを求め、単一の回答を決定的なものとして扱うのではなく、文書化された販売、調達、規制シグナルに対して回答者のエビデンスを三角測量します。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:30% | CXO:18% | アジア太平洋:40% |
| 中位層:45% | 機能・ユニットリーダー:34% | 欧州・中東・アフリカ:32% |
| 小規模プレイヤー:25% | マネージャー:48% | 南北アメリカ:28% |
市場規模算定と予測
モデルはグローバルなサプライヤー販売の価値をトップダウンで開始し、観察されたミックス指標を使用してその合計を提供形態、展開モード、エンドユーザー産業、企業規模、地域に配分します。主要インプットには、開示されたサイバーセキュリティ収益と契約価値、クラウドおよびオンプレミス導入、マネージドセキュリティおよびプロフェッショナルサービス活動、産業および企業セキュリティ予算、公共調達、インシデントおよびコンプライアンス要、地域デジタル投資シグナルが含まれます。アナリストは各シリーズの長さと安定性に合わせて選択された多変量回帰または指数平滑化フレームワークを使用し、クラウド移行、IT・OT統合、ゼロトラスト義務、サイバー保険コントロール、人材不足、規制変更のシナリオ分析を行います。セグメントシェアはサプライヤーと購買者のエビデンス、サンプリングされた契約またはチャネルチェック、グローバル合計に調整する文書化された配分ルールから構築され、選択的なボトムアップチェックはサプライヤーのロールアップまたはサンプリングされた平均販売価格×観察された顧客量を使用して方向性と規模をテストします。セグメントに信頼できる直接シリーズがない場合、アナリストは隣接する指標でブラケットし、前提を文書化し、精度を作り出すのではなくシナリオ分析に範囲を持ち込みます。回答者の専門家は変数レベルの予測をレビューして異常な動きに異議を唱え、その後アナリストはインプットを再検討し、エビデンスが支持する場合は価格とミックス効果を含む価値シリーズを調整します。
データ検証と更新サイクル
三角測量は、サプライヤーの開示、調達記録、規制・インシデント指標、チャネルチェック、一次回答を比較し、各重要な市場インプットに少なくとも1つの独立したシグナルを使用します。アナリストは前年比変動、シェア合計、単位、通貨、外れ値チェックを実行し、ソース期間とカバレッジに対して異常を調査し、サインオフ前に解決を文書化します。2番目のアナリストがモデルロジックと引用をレビューし、未解決の重要な変更は関連する回答者タイプとの対象を絞った再連絡をトリガーし、チームはデリバリー前の新鮮なパスを実行します。ベースラインは年次で更新され、重要な買収、規制、サイバーインシデントパターン、またはサプライヤーの開示が市場エビデンスを変える場合は中間更新が行われます。
Mordor Intelligenceのサイバーセキュリティ市場規模と他の公表推定値との比較
公表された推定値は、カウントするトランザクションと製品、および需要をモデル化するために使用されるインプットが異なる場合があります。サイバーセキュリティ市場は、組織および公共機関によるサイバー脅威の防止、検出、対応、または回復を行うサイバーセキュリティソリューションおよびサービスへのグローバル市場における年間支出を測定します。
主要なギャップドライバーには、調査の定義されたカバレッジと市場固有のモデリング選択が含まれます。主要インプットには、開示されたサイバーセキュリティ収益と契約価値、クラウドおよびオンプレミス導入、マネージドセキュリティおよびプロフェッショナルサービス活動、産業および企業セキュリティ予算、公共調達、インシデントおよびコンプライアンス要件、地域デジタル投資シグナルが含まれます。
ベンチマーク比較
| ソース | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 296.9 ビリオン 米ドル(2027年) | |
| グローバルコンサルタンシーA | 335.8 ビリオン 米ドル(2025年) | 2025年ベースでは、この推定値は2年後の本レポートの2027年値296.9 ビリオン 米ドルを13.1%上回っています。調査ベースのエンタープライズ購買者支出境界には、サプライヤー販売を超えた予算カテゴリが含まれており、承認されたトランザクション境界を超えた金額を引き上げる可能性があります。 |
| グローバルンサルタンシーB | 271.9 ビリオン 米ドル(2025年) | 2025年ベースでは、この推定値は2年後の本レポートの2027年値296.9 ビリオン 米ドルを8.4%下回っています。公表された観察は2つの測定年前のものであり、その広範なハードウェア、ソフトウェア、サービスカバレッジは、後のベースラインに反映されたその後の市場成長の前に報告されています。 |
Mordor Intelligenceの場合、三角測量はサプライヤーの開示、調達記録、規制・インシデント指標、チャネルチェック、一次回答を比較し、各重要な市場インプットに少なくとも1つの独立したシグナルを使用します。
レポートで回答された主要な質問
サイバーセキュリティ市場の規模と成長見通しは?
サイバーセキュリティ市場規模は2026年に264.4 ビリオン 米ドルと推定され、2032年までに519.7 ビリオン 米ドルに達すると予測され、2027年から2032年にかけてCAGR 11.85%で成長します。
サイバーセキュリティ需要を高めている要因は何ですか?
クラウドファースト導入、IT・OT統合、ゼロトラスト要件がハイブリッド環境全体でコントロールのニーズを拡大しています。Eurostatは、2025年にEU企業の52.74%が有料クラウドサービスを利用したことを発見しました。
どの提供形態がセクターをリードしていますか?
ソリューションは2026年に69.4%のシェアを保持、サービスは2027年から2032年にかけてCAGR 12.45%で最も急成長すると予測されています。NTT DATAは2025年度のマネージドセキュリティサービス売上高を269億円(179.9 ミリオン 米ドル)と予測しました。
競合供給を形成している企業はどこですか?
IBM Corporation、Microsoft Corporation、Cisco Systems, Inc.、Palo Alto Networks, Inc.、Fortinet, Inc.がレポートの主要サプライヤーです。Microsoftは2026年3月20日にSecurity CopilotがMicrosoft 365 E5およびE7に含まれると述べ、Palo Alto Networksは2026年2月にCyberArkの買収を完了しました。
成長を制限する可能性のある課題は何ですか?
人材不足がデリバリーコストを引き上げています。ISACAは2026年に組織の58%がサイバーセキュリティチームの人員不足、61%が未充足ポジションを抱えていることを発見しました。
どの地域が最も急成長していますか?
アジア太平洋は2027年から2032年にかけてCAGR 16.4%で最も急成長すると予測されています。インドのCERT-Inは2025年に294万件以上のサイバーインシデントを処理しました。