
インドネシアサイバーセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
| 基準年の市場規模 (2025) | 1.35 十億米ドル |
| 市場規模 (2026) | 1.62 十億米ドル |
| 市場規模 (2031) | 4.06 十億米ドル |
| 成長率 (2026 - 2031) | 20.12 % |
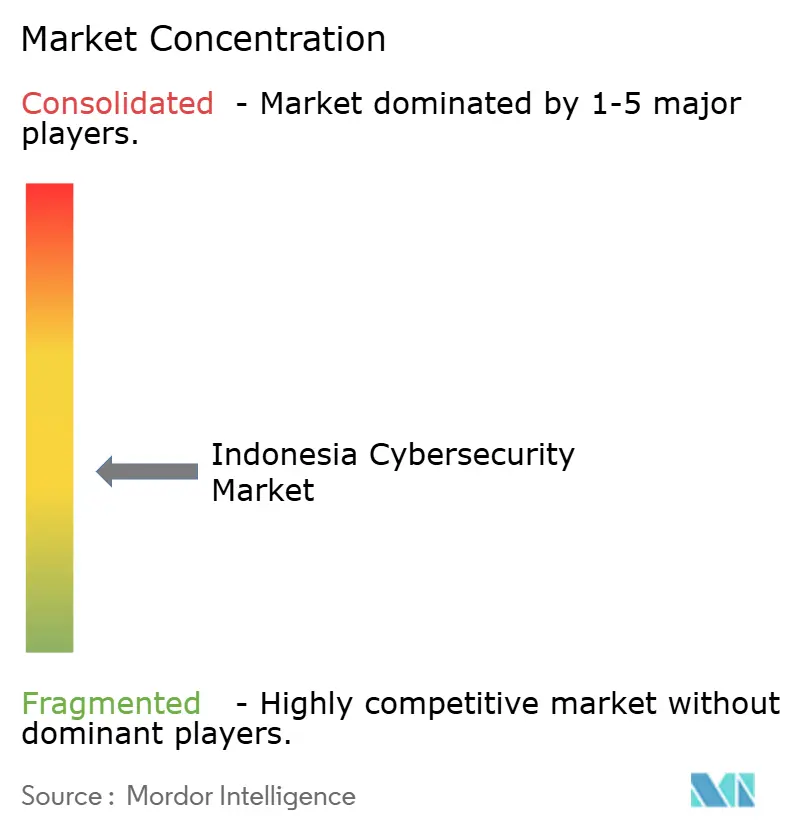
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるインドネシアサイバーセキュリティ市場分析
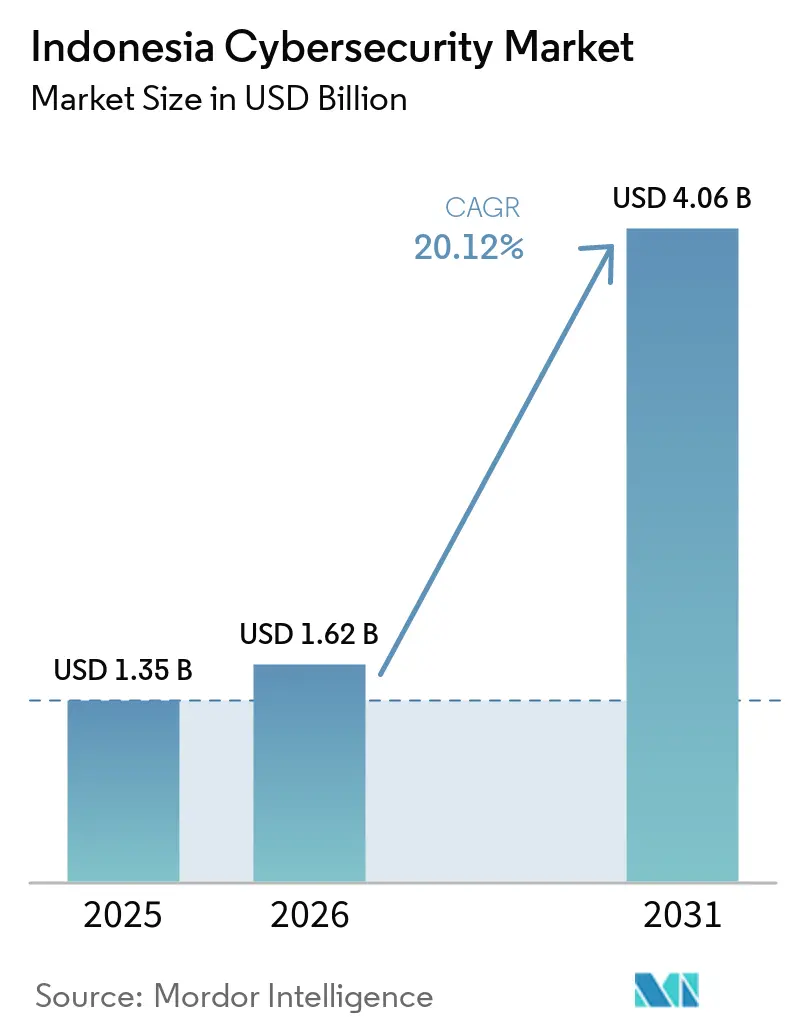
インドネシア サイバーセキュリティ市場規模は、2025年に13.5億米ドル、2026年に16.2億米ドルと予測され、2026年から2031年にかけて20.12%のCAGRで成長し、2031年までに40.6億米ドルに達する見込みです。
インドネシアが東南アジアで最も攻撃を受けるデジタル経済としての地位を反映した拡大が続いており、毎週3,300件の侵害試行が記録される一方、セキュリティ支出はGDPのわずか0.02%にとどまっています。BI-FASTリアルタイム決済、QRISマーチャントコード、および1億6,400万ユーロの国家データセンタープログラムの導入により脅威対象領域が拡大し、ソリューションの急速な普及を促しています。仮設国家データセンターに対して800万米ドルを要求したBrain Cipherのようなランサムウェアキャンペーンの激化により、国有企業および規制産業は支出加速を余儀なくされています[1]。同時に、MicrosoftによるAIインフラへの17億米ドルの投資公約およびTelkomのバタム島データセンタープロジェクト(1兆5,000億ルピア)は、競争力学を再編する大規模な設備増強を示しています。ただし、認定人材の不足およびBSSN、Kominfo、OJK間の分断した監督体制が、短期的な成長ポテンシャルを抑制しています。
レポートの主要ポイント
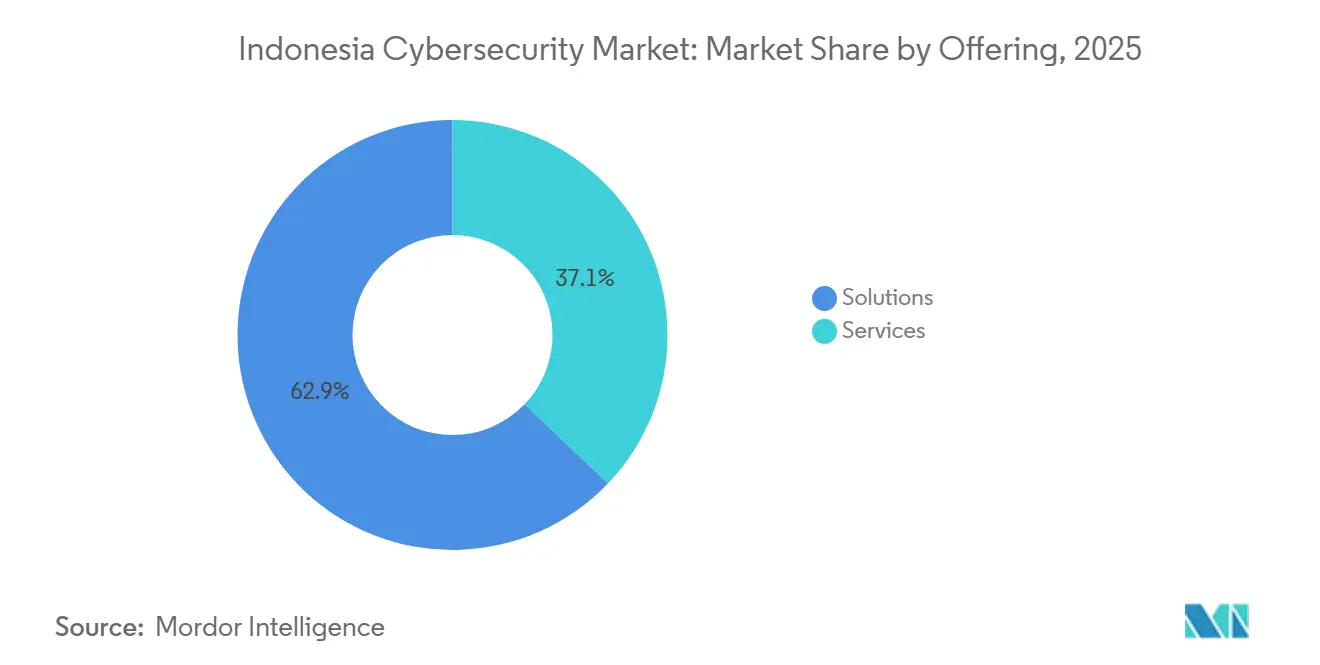
- オファリング別では、ソリューションが2025年のインドネシア サイバーセキュリティ市場シェアの62.86%をリードし、マネージドサービスは2031年に向けて最速の21.14% CAGRが見込まれています。
- 展開モード別では、オンプレミスが2025年のインドネシア サイバーセキュリティ市場規模の53.33%を維持し、クラウド型保護は2031年にかけて23.92% CAGRで成長すると予測されています。
- 組織規模別では、大企業が2025年のインドネシア サイバーセキュリティ市場シェアの70.15%を占め、中小企業セグメントは2031年にかけて21.93% CAGRで拡大する見通しです。
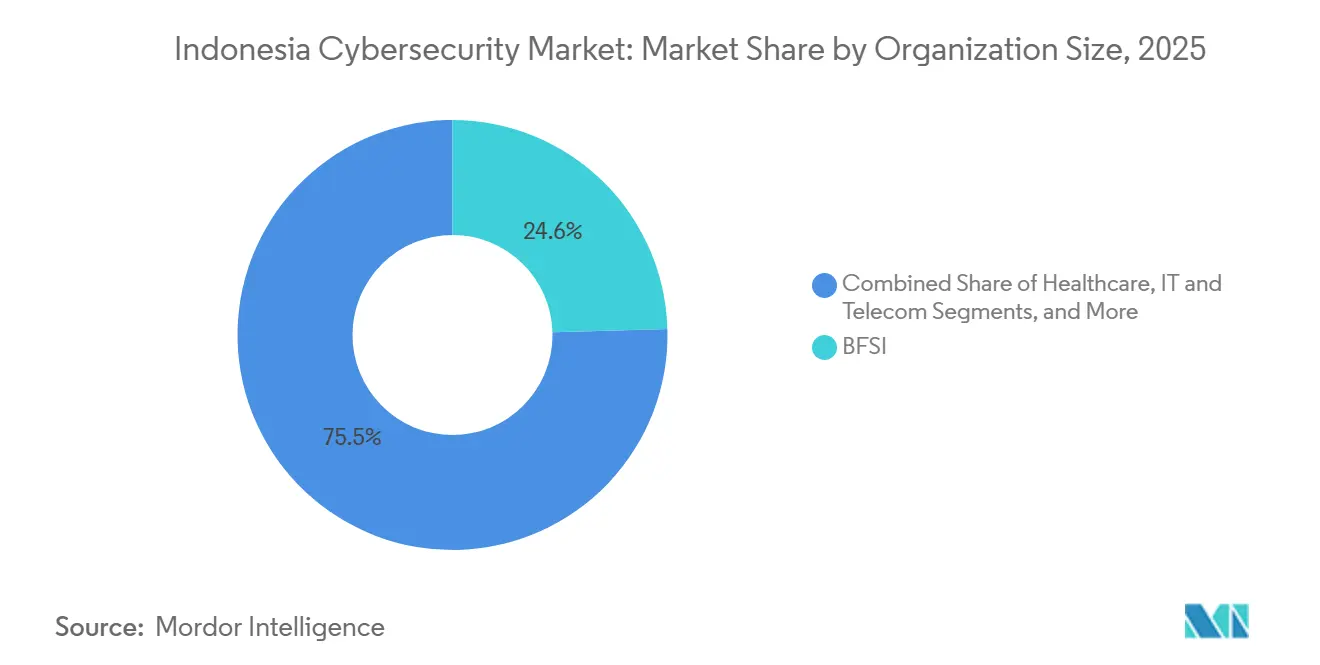
- エンドユーザー業種別では、BFSIセクターが2025年のインドネシア サイバーセキュリティ市場規模の24.55%を支配し、ヘルスケアは2031年に向けて最速の22.58% CAGRを達成すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(〜%)予測 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| BI-FASTおよびQRISを通じたデジタル決済取引の急増 | +4.2% | 全国規模、ジャワ島の都市部に集中 | 中期(2〜4年) |
| 政府の国家データセンター(PDN)展開 | +3.8% | 全国規模、チカラン、バタム、ヌサンタラが主要拠点 | 短期(2年以内) |
| 国有企業におけるランサムウェアインシデントの増加 | +3.1% | 全国規模、ジャカルタおよび工業地帯で強度が高い | 短期(2年以内) |
| ブカシ・カラワンにおける5Gおよびインダストリー4.0の導入 | +2.9% | 西ジャワ州製造業回廊 | 中期(2〜4年) |
| 個人データ保護法(UU PDP)の施行 | +2.7% | 全国規模、BFSIおよびヘルスケアで最も厳格 | 中期(2〜4年) |
| イスラム系デジタルバンキングの拡大 | +1.8% | 全国規模、イスラム教徒が多数を占める地域で最も強い | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
BI-FASTおよびQRISの義務化に伴うデジタル決済取引の急増
QRISの取引量は2024年4月に194.06%、2024年8月に217.33%急増し、現在リアルタイムコードを受け付けている1,478万件の中小企業へと攻撃対象領域が拡大しています[2]。取引額は2025年にUSD 1,153億4,000万に達すると予測されており、発行会社とアクワイアラーは高度な不正分析システムの導入を迫られています。Bank Neo Commerceはすでに、AIを活用したディープフェイク詐欺を警告しており、決済ネットワーク全体での生体認証および行動制御の緊急性を浮き彫りにしています。インドネシア銀行の国家決済システムブループリントは、バッチクリアリングからインスタント決済への移行を推進し、検知速度の要件をさらに高めています。その結果、ネットワークベースの侵入防止およびAPIセキュリティツールは、小売決済エコシステム全体でオプションから必須へと移行しつつあります。
政府PDN(国家データセンター)プログラムによるサイバーセキュリティ支出の加速
チカランのサイトだけで、2万5,000コア、200TBのメモリ、40PBのストレージを有し、629の旧来型政府データサイロを統合しています。2024年6月に発生したランサムウェアによる障害は282の機関に影響を与え、脆弱性への懸念を裏付け、ゼロトラストゲートウェイとバックアップオーケストレーションの緊急調達につながりました。バタムとヌサンタラでの並行建設は、マイクロセグメント化されたネットワーク、変更不可能なバックアップ、および自動化されたインシデント対応を必要とするソブリンクラウド戦略を支えることになります。データセンター・イン・ア・ボックス、AI-SOCプラットフォーム、コンプライアンスダッシュボードを提供するベンダーは、この複数年にわたる公共部門支出サイクルに向けて有利な立場にあります。
インドネシア国有企業全体でのランサムウェアインシデントの増加
USD 800万のBrain Cipher恐喝に使用されたLockBit 3.0の戦術は、エンドポイント分離と特権アクセス管理のギャップを浮き彫りにし、国有企業にサイバーセキュリティの基本水準の再評価を促しました。Bank Syariah Indonesiaの1.5TBの情報漏洩とBank Rakyat Indonesiaの2024年12月の開示は、セクター全体でのテーブルトップ演習とバックアップテストを引き起こしました。BSSNは2024年に130件の固有のランサムウェアインシデントを記録し、インシデント報告の義務化に関する2024年第1号規制の施行を促しました。このパターンにより、調達の優先度はマネージド検知・対応(MDR)と変更不可能なストレージのアドオンへとシフトし、保険会社はEDRカバレッジを欠く事業体に対する引受条件を厳格化しています。
ブカシ・カラワン製造ベルトにおける5GおよびIndustry 4.0の展開
ペガトロン(Pegatron)のバタム大規模工場は、リアルタイムかつ低遅延のリンクに依存する5G対応ロボットセルとエッジAI品質検査を展示しています。西ジャワ州が最近の産業用地売却の40%を受け入れており、製造業者はOTとITのレイヤーを統合し、プログラマブルロジックコントローラーとSCADAノードをリモートエクスプロイトにさらしています。地域の中小企業は技術準備指数スコア3.65を示していますが、オペレーショナルテクノロジートラフィックに合わせたゾーニングファイアウォールと異常検知に関するガイダンスが必要です。アセット検出と産業プロトコル監視を提供するベンダーは、工場が予知保全データループへと移行するにつれて普及が進んでいます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(〜%)予測 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| バハサ語を話す認定サイバーセキュリティ人材の不足 | -2.8% | 全国規模、地方中核都市で深刻 | 長期(4年以上) |
| 地方中核都市の中堅企業におけるレガシーオンプレミスシステム | -2.1% | 地方中核都市 | 中期(2〜4年) |
| BSSN、Kominfo、OJK間の分断された監督体制 | -1.9% | 全国規模、すべての規制対象セクター | 短期(2年以内) |
| サイバー保険の普及率の低さ | -1.4% | 全国規模、中小企業層で最も低い | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
バハサ語を話す認定サイバーセキュリティ人材の不足
インドネシアは2025年までに10万人のセキュリティスペシャリストを必要としているものの、デジタル人材奨学金制度が2018年〜2024年にかけて50万人の研修を実施したにもかかわらず、その数のほんの一部しか輩出できていません。給与プレミアムがシニアスタッフをフィンテックや通信企業へと引き寄せ、重要インフラチームは人員不足の状態に置かれています。年収平均IDR 1億2,000万〜1億8,000万のエントリーレベルの報酬水準は、中小企業が社内アナリストを雇用することを妨げています。その結果、MSSP契約および自動化されたSOCツールへの需要は増加していますが、長い導入プロセスが依然としてインシデント対応の準備態勢の遅延につながっています。
コンプライアンスの不明瞭さを生む分断された監督体制
企業は、BSSNのインシデント規範、KominfoのPDP施行、OJKのフィンテック規則、およびインドネシア銀行のSysSec規制2024年第2号という並行した義務に対応しており、監査疲れと報告の重複が生じています。国家データセンター障害の際、重複した指揮命令系統が根本原因分析を遅らせ、統一されたサイバードクトリンの欠如を浮き彫りにしました。そのため、多国籍企業は法的解釈と余分なガバナンス層に不均衡な予算を割り当てており、特にリソースが限られた新参者の間で、積極的な防衛ツールへの短期的な投資が抑制されています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:
ソリューション支配とサービスの上昇傾向の混在ソリューションは2025年収益の62.86%を生み出し、インドネシアのランサムウェア急増に対応するネットワークファイアウォール、セキュアウェブゲートウェイ、エンドポイントエージェントが牽引しています。ソリューション分野のインドネシア サイバーセキュリティ市場規模は2025年に8.5億米ドルに達し、PDN整備とBI-FASTコンプライアンスが包括的なプラットフォームアップグレードを促進する中、二桁成長の軌道をたどっています。個人データ保護法による売上高の最大2%のペナルティにより、データ損失防止および個人情報ガバナンス分野が恩恵を受け、取締役会は暗号化および特権アクセス管理への投資を促されています。一方、マイクロサービスを展開するデジタルネイティブ銀行の間では、コンテナワークロード保護への需要が高まっています。
マネージドサービスは21.14%のCAGRを記録すると予測されており、過負荷状態のCISOが成果ベースの契約へと移行する中、製品を上回るペースで成長しています。MDR、SOCサービス、脆弱性管理サブスクリプションは、24時間体制のアナリストを持たない中小企業にとって魅力的な選択肢となっています。コンサルティング部門はゼロトラストリファレンス設計と規制ギャップ評価をバンドルし、オンボーディングを簡素化しています。インドネシア サイバーセキュリティ市場はハイブリッド型デリバリーへの依存を続けており、ベンダーはハードウェアリフレッシュ、ソフトウェアライセンス、マネージド検知を統合したユーザーあたりの均一価格でパッケージ化し、設備投資の障壁を軽減しています。
注記: 全セグメントの個別シェアはレポート購入後にご覧いただけます
展開モード別:
伝統的手法とクラウド加速の共存オンプレミス環境は、インドネシア銀行、OJK、BSSNが依然としてデータ所在地を優先しているため、2025年支出の53.33%を占めました。金融機関はローカルキー管理を要求し、国有企業はパブリッククラウドコントロールとの統合が困難なメインフレームを保持しています。その結果、オンプレミスのハードウェアセキュリティモジュール、ネットワークセグメンテーションアプライアンス、SIEMボックスのインドネシア サイバーセキュリティ市場シェアは、長いリフレッシュサイクルにもかかわらず高水準を維持しました。
しかし、クラウド型セキュリティはMicrosoft Azure インドネシアリージョン、AWS ジャカルタ、TelkomのバタムハイパースケールサイトのGo-liveに伴い、23.92%のCAGRで拡大しています。SaaS型SWGCASB、SASEオファリングは、取引急増に対応するデジタルネイティブ銀行や小売アプリに共鳴しています。クラウドセキュリティのインドネシア サイバーセキュリティ市場規模は、ワンデータポリシーの下で義務付けられた「モデルからデータへ」のアーキテクチャに牽引され、2031年までに18.5億米ドルを超えると予測されています。ローカルデータプレーン・クラウドコントロールプレーンによるハイブリッドメッシュアプローチが、コンプライアンスと俊敏性の両ニーズを満たす設計の選択肢として台頭しています。
組織規模別:
大企業予算対中小企業の勢い大企業は2025年収益の70.15%を占め、銀行、通信、製造業にわたる広範なSOCフットプリント、多層防御、コンプライアンス支出を反映しています。取締役会は、大規模な侵害事件を受けてAI駆動型XDR、デセプションファーム、レッドチームリテイナーに数百万ドル規模の支出を承認しています。多くの企業がツールの乱立を整理し始め、クロスドメイン分析とライセンス合理化を約束するプラットフォームベンダーへの移行を進めています。
一方、中小企業は21.93%のCAGRを記録しており、QRISの普及とPDP施行がマイクロマーチャントにもPCI-DSPおよび基本的なエンドポイント保護の実装を義務付ける中、格差が縮小しています。マーチャントあたりの価格設定によるクラウドネイティブバンドルが人気を集め、政府の電子調達ポータルはISO 27001準拠の証明を求めるケースが増えています。インドネシア サイバーセキュリティ業界団体は、協同組合が低コストでSOCアラートにアクセスできるグループ購入プログラムを試験的に導入し、中小企業の潜在需要をさらに解放しています。
注記: 全セグメントの個別シェアはレポート購入後にご覧いただけます
エンドユーザー業種別:
BFSIの優位性とヘルスケアの急増BFSIは、従来型銀行、デジタルチャレンジャー、イスラム金融機関がいずれもAPIゲートウェイとトークン化フェンスを強化する中、2025年の価値の24.55%を提供しました。銀行ソリューションのインドネシア サイバーセキュリティ市場規模は、インドネシア銀行のリアルタイム決済推進とバーゼルIIIのサイバーリスクガイドラインに導かれ、2031年までに12.8億米ドルを超えると予測されています。機械学習ペイロード分析を備えた不正管理スイートは、上位10行の貸し手にとって今や必須の要件となっています。
22.58%のCAGRで前進するヘルスケアは、電子カルテの展開とテレメディシンの拡大により機密個人データがオンライン化される中、急速に追いついています。5点満点中2.74という準備格差を露呈した地方ICT監査が、病院情報システム強化のための新たな予算項目を引き起こしました。セキュリティ投資の第一波は、患者データの暗号化、セキュアPACS、二要素認証による医療従事者アクセスに集中しています。インドネシアのPDPへのHIPAAスタイルのコンプライアンスマッピングを提供するベンダーは、病院グループが都道府県をまたいで調達を統合する中、先行者優位を享受しています。
地理分析
ジャカルタ、デポック、タンゲラン、ブカシは、インドネシアサイバーセキュリティ市場の中心地を形成しており、密集した金融ハブと政府省庁を背景に、年間支出の半分以上を合計で占めています。チカランのデータセンタークラスターはソブリンクラウドの展開を支え、ジャカルタ首都圏はSOC施設の大半を擁しています。西ジャワ州のブカシ・カラワン製造軸がこれに続き、5G接続の生産ラインを保護するOTファイアウォールおよび産業用IDSへの需要が高まっています。
スマトラ島のバタム島は、マイクロソフト、テルコム、ペガトロンがハイパースケールおよび5Gファクトリーに出資したことを受け、地域ノードとして成熟しつつあります。バタムにおけるインドネシアサイバーセキュリティ市場規模は2026年に9,240万米ドルと推定されており、シンガポールへのクロスボーダー接続がfintechおよびデータアナリティクスのワークロードを加速させる中、23.2%のCAGRで推移する見通しです。スラウェシ島やパプアを含む東インドネシアは依然として黎明期にありますが、コムインフォのパラパリング光ファイバープロジェクトの恩恵を受けており、レイテンシーの低減と安全な電子政府の普及促進が図られています。
地域格差は依然として存在しており、スマラン、マカッサル、バリクパパンなどの地方中核都市は旧式の境界防御ツールに依存していることが多く、深刻な人材不足に直面しています。PDP準拠紐づいた政府補助金制度は、地方自治体機関におけるクラウド型SWGおよびメールセキュリティの導入を補助することで、この格差の縮小を目指しています。今後建設予定のヌサンタラ新首都は、サイバーレジリエントなインフラをゼロから設計するグリーンフィールドの機会を提供しており、東南アジアにおけるセキュアなスマートシティ展開の新たなベンチマークを打ち立てる可能性を秘めています。
規制環境
インドネシアのサイバーセキュリティガバナンスは、大統領規則2021年第28号に基づき国家調整機関として指定されたBadan Siber dan Sandi Negara(BSSN)を基盤としている。より新しい政策層である大統領規則2023年第47号(2023年7月20日発効)は、国家サイバーセキュリティ戦略とサイバー危機管理体制を正式化し、主要インシデント時の機関横断的な備えと役割の明確化に対する期待を高めている。
運用上のコンプライアンスは、BSSN規制と、通信・デジタル省(Komdigi)、インドネシア銀行、OJKが施行する分野別規則によって形成され、インシデント対応と管理体制に関して並行する義務が生じている。BSSN規則2024年第2号は、省庁および電子システム運用者に対する事業継続計画の要件を強化し、一方BSSN規則2020年第8号は電子システムセキュリティ実装に関する基本要件を引き続き定めており、重要サービス全体にわたる監査可能な管理体制、検証済みの緊急時対応計画、報告ワークフローへの需要を強めている。
バリューチェーン分析
インドネシアのサイバーセキュリティのバリューチェーンは、ネットワーク、エンドポイント、アイデンティティ、クラウドセキュリティ技術を供給するグローバルなプラットフォーム・製品ベンダーから始まる。現地化は通常、インドネシアの流通業者やシステムインテグレーターが担当し、現地要件に対応したバンドリング、導入、コンプライアンス文書の整備を管理する。公共部門や規制対象の導入案件では、製品やソリューションがKomdigi(政府利用向けに参照されるSDPPI関連の認証実務を含む)に関連する保証手続きやBSSN標準への適合を経ることが多く、テスト、文書化、実運用化における現地パートナーの役割が増している。
サービス提供および運用は、国内SOCおよびマネージドサービス基盤に重点を置いている。TelkomsigmaやLintasartaといったプロバイダーは、データ常駐性および主権に関する要求に対応するため、現地での監視・対応能力を運用している。これらの中心的存在の周辺で、Xynexis、Defenxor、Spenteraを含むインドネシアの専門企業が、ペネトレーションテスト、フォレンジック、修復サービスを通じて上流のアセスメントおよび下流のインシデント対応を支援している。RMITと現地企業が参加するインドネシア・オーストラリア・サイバーセキュリティ・シンポジウムなどの協力・能力構築イニシアチブは、学界、ベンダー、実務者をさらに結びつけ、人材育成の裾野と実装能力を拡大している。
競争環境
グローバル大手のIBM、Cisco、Fortinet、Palo Alto Networksは、幅広い製品ポートフォリオと実績あるコンプライアンスツールキットを通じて強力なブランド力を維持しています。これらの企業のローカルチャネルはPT TelkomsigmaおよびPT Multipolarと提携し、データローカライゼーション条項を満たしています。FortnetのIBM Cloud上のVirtual FortiGateを31のデータセンターにわたって展開したことは、BFSIおよび製造テナントの展開摩擦を削減することを目的としたベンダー協力の好例です[3]。
国内専門企業は差別化された垂直オファリングを構築しています。PT Xynexis InternationalはBSSNの指令に沿ったレッドチームおよびOTフォレンジックサービスを提供し、Peris.aiはAI駆動型バグバウンティマーケットプレイスを提供して人材不足を補っています。DwarapalaやBluesify SolutionsなどのMSSPは、新たな資本注入を受けてMDRフットプリントを拡大し、24時間365日の監視体制を持たない中小企業や地方機関をターゲットにしています。ハイパースケーラーがAzure Sentinel、Google Chronicleなどのネイティブセキュリティ機能を組み込む中、競争の激化により純粋なプレイベンダーは分析の高度化と規制マッピングを強調せざるを得なくなっています。
パートナーシップと投資のトレンドは統合を反映しています。CYFIRMAはMDI Venturesから新たな資金を確保してジャカルタの脅威インテリジェンスノードを拡張し、IndosatはNVIDIAのBlackwell GPUを統合してAI-SOCのスループットを向上させました。市場参入者は、バハサ語話者チームに合わせたサポート、ドキュメント、ダッシュボードを提供することで成功を収めています。上位5社のサプライヤーが合計収の約38%を占めており、市場は中程度の集中度にありますが、中小企業バンドル、OT防御、シャリア準拠銀行における成長余地が残されています。
インドネシアサイバーセキュリティ業界リーダー
-
IBM Corporation
-
Cisco Systems, Inc.
-
Dell Technologies Inc.
-
FUJITSU Limited
-
Intel Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
インドネシアサイバーセキュリティ市場 このレポートでカバーされる企業
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- PT Xynexis International
- PT Telkomsigma (Telkom Indonesia)
- PT Daya Cipta Mandiri Solusi (Noosc)
- PT Sakti Solusi Data
- PT Mitra Integrasi Komputindo
- Dell Technologies Inc.
- Huawei Technologies Co. Ltd.
- Microsoft Corporation
- Amazon Web Services Inc.
- Google Cloud
- CyberArk Software Ltd.
- CrowdStrike Holdings Inc.
- Kaspersky Lab
- Sophos Ltd.
- PT Xapiens Teknologi Indonesia
- Zscaler Inc.
- Darktrace plc
- PT Sigma Cipta Caraka
市場機会と将来展望
主権に整合したセキュリティ運用およびコンプライアンス実行は、政府および規制対象事業体がBSSN主導の要件下でインシデント対応能力と事業継続への期待を強化するにつれ、明確な空白地帯を生み出している。2024年6月の国家データセンター障害(282機関に影響)を含むランサムウェア被害の運用面への影響により、検証済みの緊急時対応計画、イミュータブルバックアップのオーケストレーション、インシデント対応リテイナーへの需要が高まっている。購買者はまた、監査可能な測定可能なSOC成果(アラート、トリアージ、封じ込め)を求めている。
人材育成プログラムもまた、特にジャカルタ以外で認定人材が限られている中、マネージドサービスおよび標準化された運用モデルへの短期的な導入経路を拡大している。Kominfoが Indosat Ooredoo HutchisonおよびMastercardと協力して2030年までにサイバーセキュリティ分野で100万人のデジタル人材を育成するという目標や、Innov8による2025年6月のジャカルタ拠点サイバーセキュリティ研修センターへの資金提供といった民間の取り組みが、SOCアナリストおよびインシデント対応者の人材パイプラインを拡大し、プレイブック、自動化、MDRパッケージ化への需要を支えている。また、ITSEC AsiaとADIGSIが2026年に開始した国家サイバーレジリエンスプログラム(Gerakan Nasional Ketahanan Siber)は1,000人以上の参加者を目標としており、ベンダーやMSSPが準備状況評価、テーブルトップ演習、コンプライアンスに準拠したツールを、名の知れた国家イニシアチブに結び付けるもう一つの経路を提供している。
最近の産業開発事情 インドネシアサイバーセキュリティ市場
- 2026年7月:リアルタイムAIベースの脅威検知のため、Splunk Cloud PlatformおよびSplunk Enterprise Securityを活用したインドネシア主権セキュリティオペレーションセンター(SOC)の開設。この導入は主権レベルの脅威監視を拡大し、セキュリティデータの取り扱いを国家要件に整合させる。国家規模でAI主導の脅威監視とデータ主権に整合したセキュリティサービスを実証するものである。
- 2026年3月:リアルタイムの脅威緩和にMLを活用するため、Ciscoと協力してセキュリティコマンドセンターを開設。この協力は、インドネシア企業にリアルタイムのサイバー防御能力を提供する。通信事業者主導のエコシステムを通じてML駆動のセキュリティ運用の展開を加速する。
- 2026年3月:Telkom IndonesiaおよびBSSNとの連携強化とともに、Sovereign Coreプラットフォーム(自律型AI管理)を導入。この自律型AIベースのサイバーセキュリティ基盤は、重要なNRおよび通信資産に関するインドネシアの主権能力を前進させる。IBMを国家サイバーセキュリティ主権イニシアチブおよび重要なNR/通信資産の中に位置付けるものである。
インドネシアサイバーセキュリティ市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本調査において、インドネシア サイバーセキュリティ市場は、企業および公共部門のITおよびクラウド環境全体にわたるサイバーリスクを防止、検知、対応するサイバーセキュリティソフトウェア、ハードウェア、サービスへのインドネシア国内の支出として定義されています。
対象外の範囲:本規模算定は、セキュリティ主導でない一般的なITアウトソーシング、小売で販売される消費者向け単体アンチウイルス、およびサイバー犯罪による損失(ベンダー収益ではないため)を除外しています。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティとアクセス管理
- インフラ保護
- 統合リスク管理
- ネットワークセキュリティ機器
- エンドポイントセキュリティ
- その他のソリューション
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- オンプレミス
- クラウド
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー業種別
- BFSI(銀行・金融サービス・保険)
- ヘルスケア
- ITおよびテレコム
- 産業・防衛
- 小売
- エネルギー・ユーティリティ
- 製造
- その他
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチにより、インドネシアのデジタル活動のベースラインと、セキュリティ予算を促進する政策的背景を設定しました。サイバーインシデントに関するBSSN公表資料、デジタルおよびデータ保護プログラムに関連するKominfoの更新情報、事業者数とICT普及シグナルに関するBPSの国家統計などの公開情報を参照しました。
購買者が実際に展開するものに仮定を結びつけるため、銀行デジタル化とリスク優先事項に関するインドネシア銀行およびOJKのリリース、ならびにローカルセキュリティプログラムで一般的に参照されるISOやNISTなどのグローバル標準化機関のガイダンスも参照しました。企業の提出書類、投資家向けプレゼンテーション、信頼性の高い報道機関の記事、業界団体のウェブサイトは、製品フォーカスと市場開拓の強度を相互確認するために使用しました。必要に応じて、企業財務・インテリジェンス、ニュースと財務情報、特許データベース、輸出入の出荷レベルデータベースの有料サブスクリプションを方向性の検証に使用しました(ここに記載されているソースは例示であり、収集、検証、明確化のために他の多くの参考資料が使用されました)。
一次インタビューおよびサーベイ
一次調査は、特に公開データが高レベルにとどまるインドネシア全体の普及状況、価格設定、購買サイクルを検証するために使用しました。規制を受けた業種および急速にデジタル化が進む業種にわたるセキュリティサービスプロバイダー、ソリューションディストリビューター、マネージドセキュリティチーム、企業購買担当者と対話し、支出がサービスとツールにどのように分配されているか、またクラウド型デリバリーがどのように購入されているか確認しました。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 |
|---|---|
| 上位層:32% | CXO:18% |
| 中位層:47% | 部門・ユニットリーダー:30% |
| 中小規模プレイヤー:21% | マネージャー:52% |
市場規模算定と予測
規模算定は、インドネシアの企業基盤とデジタル集約度から需要プールを再構築するトップダウンビルドから始まり、ベンダー収益に変換する前にセクター別のセキュリティ支出傾向を適用します。その後、ワークロード別のサンプル平均販売価格(ASP)、サービスアタッチ率のチャネルチェック、開示がより明確なカテゴリーの部分的なサプライヤーロールアップなど、選択的なボトムアップ近似値と照合して検証されます。
この市場において重要なインプットには、クラウドワークロード移行のペース、ローカルで報告されたインシデントの頻度と深刻度のシグナル、データ保護と重要インフラのコンプライアンス活動、マネージドサービス需要を押し上げるセキュリティ人材の不足、セクター別のデジタル化(特にBFSI、テレコム、電子商取引、政府)が含まれます。契約構造が多様であるため価格設定は慎重に扱われ、ASP範囲はインタビューを通じて検証され、複数年の契約構造と更新パターンに合わせて調整されました。予測には、マクロITスペンド、クラウド普及、規制執行の強度を主要ドライバーとし、専門家の見解でストレステストを行ったシナリオ分析と簡易多変量回帰ビューを組み合わせて使用しました。小規模プロバイダーのボトムアップの可視性が低い場合、ギャップは保守的な収益バンドとチャネルシェアの仮定を使用して処理され、フォローアップコールで再確認されました。
データ検証と更新サイクル
合計値は複数のチェックにわたって三角測量されており、異常なスパイクや落ち込みはクラウドサービスの成長、侵害報告パターン、規制産業における調達活動などの独立したシグナルと照合して検討されました。カテゴリーが過大評価されていると判断された場合、ドライバーの仮定を再検証し、価格範囲を再確認した上で、最終承認前に追加の業界関係者と確認しました。
各レポートは年次で更新され、新たなコンプライアンス期限、大規模なインシデントの波、または注目すべき公共予算の変化など、需要を変化させる重要なイベントが発生した場合には中間更新が行われます。納品前に、アナリストが主要インプットと最近の動向について最新の確認を行い、クライアントが同じ再現可能な手順に従った最新の見解を受け取れるようにしています。
Mordor Intelligenceのインドネシア サイバーセキュリティ市場規模算定と他の公表推計との比較
インドネシア サイバーセキュリティの公表数値は、調査会社が必ずしも同じ収益プールを計上しているわけではなく、サービス、クラウドセキュリティ、マネージド検知のカバレッジについて異なる仮定を適用しているため、しばしば異なります。差異は、為替レートのタイミング、基準年の扱い、主要な政策やインシデントの変化後に推計が更新されているかどうかによっても生じます。
実際には、最大のギャップは通常スコープの選択によって生じます。特に、ある推計が幅広いITサービスや消費者向けセキュリティ販売を含む一方で、別の推計がベンダー収益に対応する企業・政府向けセキュリティ支出のみを対象としている場合です。一部の数値は、実際の調サイクルを確認せずにすべての業種でゼロトラストの急速な普及を仮定することで積極的な成長を見込んでおり、また契約ミックスがマネージドサービスにシフトしても価格を一定に保つものもあります。以下の差異は主に、マネージドセキュリティサービスとクラウド型セキュリティが完全な市場収益としてカウントされるか、ツール支出のみとしてカウントされるかによって説明され、この選択はMordor Intelligenceにおけるローカル購買者の検証後に適用されています。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 13.5億米ドル(2025年) | |
| グローバルコンサルタンシーA | 11.0億米ドル(2025年) | 多くの場合、スコープをソフトウェアおよびアプライアンス収益に絞り、マネージドセキュリティサービスをITサービスとして扱うため、インドネシアにおけるMSSP主導の成長を過小評価する可能性があります。 |
| 業界団体B | 18.0億米ドル(2025年) | より広範なデジタルリスクおよび隣接するITコンサルティング支出を含む可能性があり、複数年の契約収益タイミングを正規化せずに楽観的なクラウドセキュリティ普及の仮定を使用している可能性があります。 |
この表は、主な差異が計算の問題ではなく、何が含まれているか、いつ収益が認識されるかの問題であることを示しています。スコープをインドネシアにおけるサイバーセキュリティベンダー収益に結びつけ、ローカルチェックで価格とサービスミックスを検証することで、最終的な数値は明確なドライバーに追跡可能であり、新しいデータが到着した際に繰り返すことができます。
レポートで回答される主要な質問
インドネシアサイバーセキュリティ市場の現在の価値は?
市場は2026年にUSD 16億2,000万と評価され、20.12%のCAGRで2031年までにUSD 40億6,000万に達すると予測されています。
インドネシアサイバーセキュリティ市場で最も急速に拡大しているセグメントはどれですか?
マネージドサービスは、深刻な人材不足とアウトソーシングSOC機能への需要増加に牽引され、予測CAGRが21.14%と最も急速に成長しています。
規制の施行はどのように支出に影響しますか?
2024年10月に施行された個人データ保護法は年間売上高の最大2%の罰金を課しており、企業はデータ損失防止とアイデンティティガバナンスに積極的に投資するよう促されています。
中小企業がサイバーセキュリティソリューションをより迅速に採用している理由は何ですか?
QRISの義務化により1,478万のマーチャントが修正されました