
Taille et Part du Marché de la Cyber Déception
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.24 Milliards de dollars |
| Taille du Marché (2031) | 4.12 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 13.01 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Cyber Déception par Mordor Intelligence
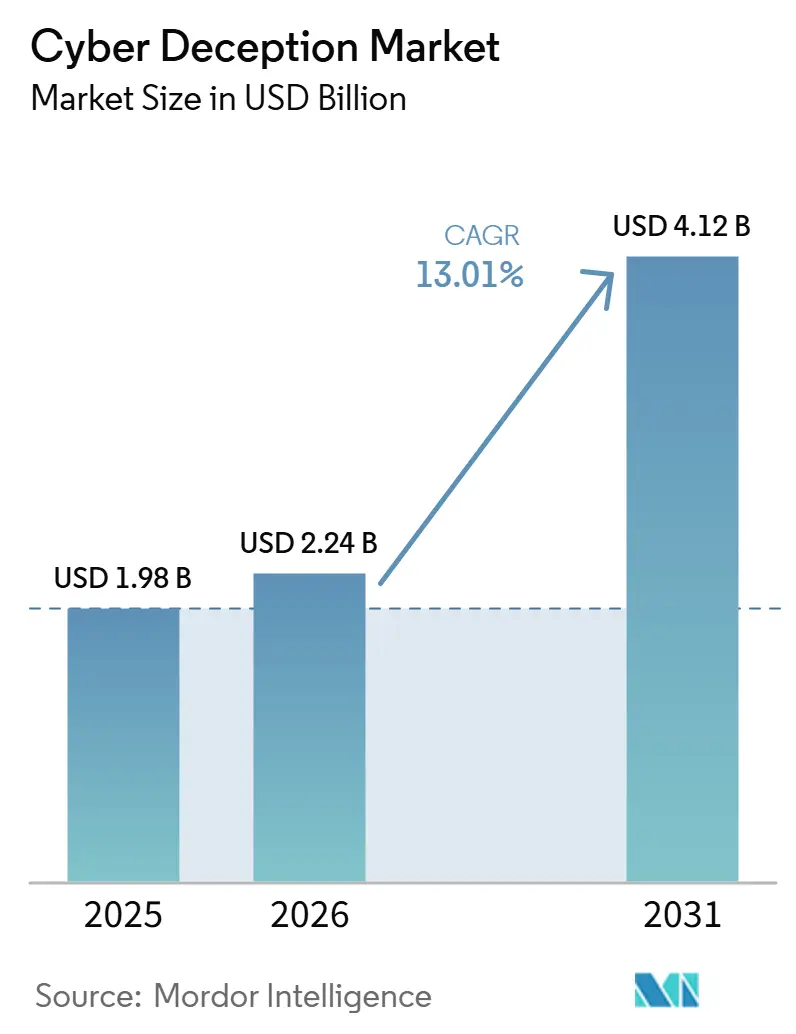
La taille du marché de la cyber déception était évaluée à 1,98 milliard USD en 2025 et devrait croître de 2,24 milliards USD en 2026 pour atteindre 4,12 milliards USD d'ici 2031, à un CAGR de 13,01% pendant la période de prévision (2026-2031). La sophistication croissante des attaquants, le pivot vers les architectures de confiance zéro et l'intégration des pots de miel au sein des plateformes de détection et de réponse étendues (XDR) alimentent cette expansion.[1]Tomer Weingarten, "SentinelOne finalise l'acquisition d'Attivo Networks," SentinelOne.com Citation
Les fournisseurs intègrent des leurres tenant compte des identités, des pièges basés sur des conteneurs et de faux artefacts de données directement dans les piles de sécurité natives du cloud, faisant de la déception un contrôle courant plutôt qu'un module complémentaire spécialisé. Par exemple, les grands groupes financiers associent désormais des identifiants trompeurs à des moteurs de notation des transactions, de sorte que les paiements anormaux déclenchent à la fois une limitation des comptes et une capture de la télémétrie des attaquants. Les pressions parallèles sur les coûts continuent d'orienter les entreprises de taille intermédiaire vers des services de déception gérés qui regroupent une surveillance 24h/24 et 7j/7, la chasse aux menaces et l'optimisation dans un seul abonnement. En conséquence, la dynamique concurrentielle favorise les fournisseurs capables de démontrer un déploiement peu contraignant, une orchestration au niveau des API et une valeur mesurable du renseignement sur les menaces par dollar investi.
Principaux Enseignements du Rapport
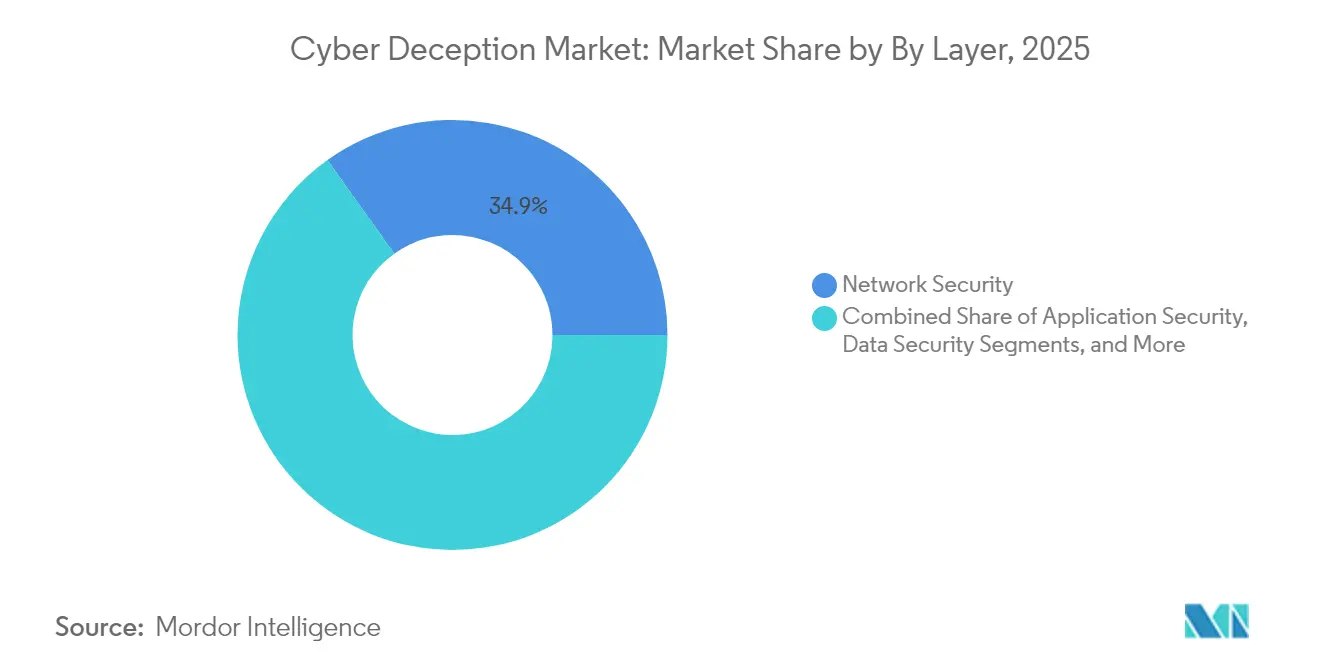
- Par couche, la sécurité des réseaux a dominé avec une part de revenus de 34,88% de la taille du marché de la cyber déception en 2025, tandis que la sécurité des points de terminaison progresse à un CAGR de 17,63% jusqu'en 2031.
- Par type de service, les services gérés ont capturé 38,74% de la part du marché de la cyber déception en 2025, et ce même segment affiche la croissance prévisionnelle la plus élevée à 17,72% jusqu'en 2031.
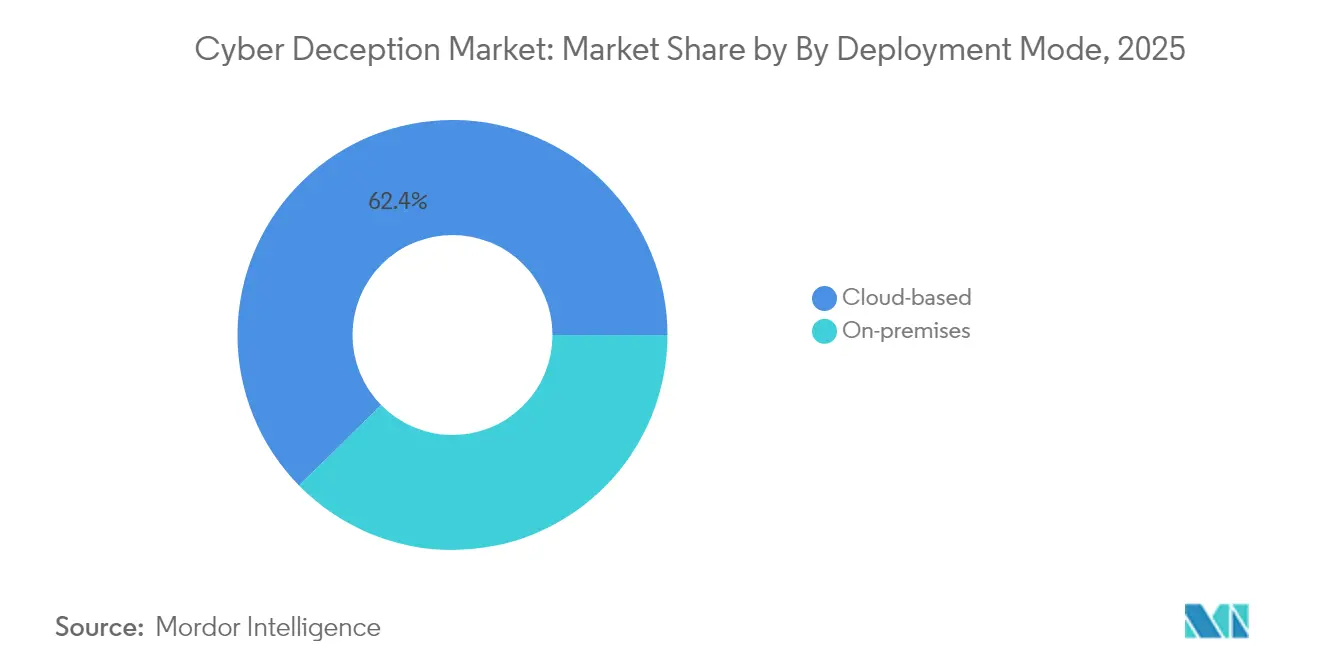
- Par mode de déploiement, les solutions basées sur le cloud détenaient 62,35% de la taille du marché de la cyber déception en 2025 et devraient se développer à un CAGR de 18,02% jusqu'en 2031.
- Par secteur d'activité des utilisateurs finaux, les services financiers ont représenté une part de 26,62% de la taille du marché de la cyber déception en 2025 ; le gouvernement et la défense devraient accélérer à un CAGR de 19,78% jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Sophistication et volume croissants des cyberattaques | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Migration rapide vers le cloud et architectures privilégiant les API | +2.8% | Amérique du Nord et Europe, noyau Asie-Pacifique | Moyen terme (2-4 ans) |
| Obligations de postures zéro confiance et de présupposition de violation | +2.5% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Pénurie de main-d'œuvre qualifiée en cybersécurité stimulant la demande d'automatisation | +2.1% | Mondial | Long terme (≥ 4 ans) |
| Convergence avec la Détection et la Réponse aux Menaces sur les Identités (ITDR) | +1.8% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Intégration des outils de déception dans les plateformes XDR/SSE | +1.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Sophistication et Volume Croissants des Cyberattaques
Les menaces persistantes avancées exploitent désormais des tactiques de « vivre hors du pays », d'infiltration de la chaîne d'approvisionnement et de leurres de phishing générés par IA qui contournent les moteurs de signatures. La déception comble les lacunes de détection en attirant les adversaires dans des leurres haute-fidélité qui enregistrent chaque commande et charge utile. Le programme de déception à 5 000 nœuds du Centre National de Cybersécurité du Royaume-Uni, lancé en 2024, illustre la manière dont les agences nationales récoltent le savoir-faire des attaquants pour affiner les manuels de défense.[2]CENTRE NATIONAL DE CYBERSÉCURITÉ, "Base de preuves de cyber déception à l'échelle nationale," ncsc.gov.uk Les entreprises reflètent cette approche : un réseau de santé américain, par exemple, a semé des jetons leurres dans son cluster de dossiers électroniques et a réduit le temps de séjour des rançongiciels de plusieurs jours à moins de deux heures après le premier déclenchement de leurre.
Migration Rapide vers le Cloud et Architectures Privilégiant les API
Les fonctions sans serveur, les microservices et les chemins de données multicloud multiplient les surfaces d'attaque au-delà de la portée des pare-feux périmètre. Les appliances de déception conteneurisées se déploient désormais via des scripts Terraform et s'adaptent automatiquement aux clusters Kubernetes, permettant aux équipes de sécurité de dissimuler chaque nouvelle charge de travail en quelques minutes. Une recherche publiée dans Scientific Reports a démontré qu'un pot de miel cloud monolocataire a capturé 67 % des tentatives de bourrage d'identifiants non détectées par les règles WAF, tout en ajoutant moins de 1 % de latence aux appels API. Les organisations adoptant l'Infrastructure-en-tant-que-Code s'appuient sur de telles preuves car les leurres évoluent à la même vitesse que les pipelines DevOps.
Obligations de Postures Zéro Confiance et de Présupposition de Violation
La réglementation constitue un multiplicateur de force. Le Département de la Défense des États-Unis stipule désormais que les couches de déception constituent l'un des neuf piliers de zéro confiance requis dans toutes les agences d'ici 2027. Les mises à jour parallèles du Cadre de Cybersécurité du NIST positionnent la déception comme un contrôle pour les activités de « validation continue », incitant les contractants fédéraux à intégrer des pièges aux côtés des contrôles d'identité, de terminal et de réseau.[3]INSTITUT NATIONAL DES NORMES ET DE LA TECHNOLOGIE, "Révision du Cadre de Cybersécurité du NIST," nist.gov Les banques commerciales en Europe font écho à cet alignement ; un établissement prêteur paneuropéen a ajouté des messages SWIFT synthétiques pour détecter les transferts frauduleux et a satisfait aux nouvelles clauses de surveillance PSD2 sans re-architecturer son cœur bancaire.
Pénurie de Main-d'Œuvre Qualifiée en Cybersécurité Stimulant la Demande d'Automatisation
Le déficit mondial d'environ 4 millions de praticiens incite les acheteurs à adopter des outils qui « se pilotent d'eux-mêmes ». Les plateformes modernes génèrent automatiquement des leurres liés aux attributs Active Directory, mettent à jour les pièges du noyau en temps réel et présentent des chemins d'attaquants distillés plutôt que des alertes brutes. Une subvention du Bureau de Recherche de l'Armée américaine à l'Université d'État de Pennsylvanie finance des fermes de pots de miel automatisées capables de s'adapter aux liaisons radio contestées sans intervention d'opérateur, prouvant que la déception autonome est techniquement viable.[4]UNIVERSITÉ D'ÉTAT DE PENNSYLVANIE, "Une subvention du Bureau de Recherche de l'Armée finance la recherche sur la déception autonome," psu.edu Les fournisseurs de services gérés s'appuient sur ce modèle pour proposer la déception à grande échelle à des clients du marché intermédiaire aux ressources limitées.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Coûts d'intégration et d'optimisation élevés pour les réseaux existants | -1.8% | Mondial, particulièrement dans les secteurs à forte présence de systèmes hérités | Court terme (≤ 2 ans) |
| Budgets de cybersécurité limités parmi les PME | -1.5% | Mondial, concentré dans les marchés émergents | Moyen terme (2-4 ans) |
| Prolifération des cadres de leurres open source réduisant la valeur perçue | -1.2% | Mondial | Long terme (≥ 4 ans) |
| IA adversariale capable d'identifier les empreintes de leurres | -0.9% | Économies avancées dotées de capacités d'IA | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts Élevés d'Intégration et d'Optimisation pour les Réseaux Existants
Les organisations exploitant des réseaux plats et hérités manquent de points de segmentation pour un placement réaliste des leurres. La modernisation des réseaux locaux virtuels, des ports SPAN et des services d'identité fait augmenter les coûts de projet et prolonge les délais au-delà de 12 mois dans des secteurs tels que l'énergie ou la fabrication. Une entreprise pétrochimique européenne a signalé que les mises à niveau réseau prérequises ont doublé son budget initial de déception avant même que le premier piège ne soit en ligne, prouvant que les seuls outils ne peuvent pas résoudre la dégradation architecturale.
Budgets de Cybersécurité Limités parmi les PME
Bien que les groupes de rançongiciels ciblent les petits fournisseurs pour s'introduire dans les écosystèmes d'entreprise, la plupart des PME continuent de donner la priorité au renouvellement des antivirus plutôt qu'aux investissements dans la déception. Des projets open source tels que Modern Honey Network et T-Pot offrent des fonctionnalités de piège basiques, mais de nombreux propriétaires manquent de l'expertise nécessaire pour interpréter les alertes, ce qui érode le retour sur investissement perçu. Par exemple, un courtier en logistique d'Amérique latine a déployé des leurres SSH Cowrie mais les a désactivés en quelques semaines après que la fatigue des alertes a dépassé les capacités de son personnel informatique composé de deux personnes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Couche :
La Sécurité Réseau Domine Malgré l'Accélération de la Sécurité des TerminauxLes produits de déception réseau représentaient une part de 34,88 % du marché de la cyber déception en 2025, reflétant leur rôle historique de déclencheurs périmètre. La déception des terminaux, cependant, progresse à un TCAC de 17,63 % car chaque ordinateur portable distant et passerelle IIoT devient un point de pivot. Cette croissance remodèle le marché de la cyber déception car les leurres centrés sur les appareils comblent les lacunes de visibilité que les prises réseau ne peuvent pas surveiller derrière des tunnels chiffrés.
En pratique, les fournisseurs déploient des agents légers qui créent de faux registres Windows, de faux cookies de navigateur et de faux lecteurs USB dès qu'un acteur menaçant atterrit sur un terminal. Par exemple, un opérateur de télécommunications d'Asie du Sud-Est a placé de faux scripts de gestion 5G sur des ordinateurs portables d'ingénierie ; les attaquants ont déclenché le leurre en quelques heures, permettant aux équipes de sécurité d'isoler les comptes compromis avant qu'aucun commutateur central ne soit touché. La déception en sécurité des applications prend également de l'élan — l'essor des pots de miel API qui imitent les points de terminaison GraphQL permet aux fournisseurs SaaS de détecter les abus d'identifiants en temps réel. La déception centrée sur les données, quant à elle, intègre des jetons leurres dans des tables de langage de requête structuré et des compartiments de stockage d'objets ; un détaillant a utilisé cette tactique pour découvrir de fausses API d'entrepôt siphonnant les données personnellement identifiables des clients en quelques minutes. Dans l'ensemble, l'approche en couches oriente le marché de la cyber déception vers des consoles unifiées qui orchestrent les leurres à travers les paquets, les processus et les artefacts de données.


Par Type de Service :
Les Services Gérés Mènent la Croissance et la PartLes services de déception gérés détenaient 38,74 % de la part du marché de la cyber déception en 2025 et affichent un TCAC de 17,72 %, preuve que de nombreuses entreprises préfèrent externaliser la tromperie plutôt que de recruter des ingénieurs en déception rares. Les fournisseurs gèrent des « Centres d'Opérations de Leurres » centralisés qui administrent des milliers de pièges, partagent de nouveaux indicateurs entre les locataires et fournissent des analyses post-incident. Ce modèle s'aligne sur les mandats des conseils d'administration visant à réduire le délai moyen de détection sans faire exploser les effectifs.
Les services professionnels restent importants car une déception réussie exige une base de référence du réseau, une cartographie des actifs critiques et une adhésion culturelle. Les consultants intègrent désormais des exercices de terrain, des simulations de phishing et des laboratoires d'équipe violette dans les phases de déploiement afin que les équipes de réponse internes apprennent à agir sur la télémétrie des leurres. Par exemple, un fabricant du Fortune 100 a fait appel à un intégrateur de niche pour connecter directement les alertes de déception à sa console SAP GRC, prouvant la valeur aux auditeurs en un seul trimestre. Cette approche mixte explique pourquoi le secteur de la cyber déception monétise à la fois des frais gérés récurrents et des services de conseil à haute marge.
Par Mode de Déploiement :
Les Solutions Basées sur le Cloud Accélèrent la Transformation du MarchéLes produits hébergés dans le cloud ont capturé 62,35 % du marché de la cyber déception en 2025 et sont en bonne voie pour un TCAC de 18,02 %. L'évolutivité élastique, la facturation par leurre et le provisionnement au niveau de l'API abaissent les barrières pour les équipes DevSecOps. Un diffuseur multimédia mondial, par exemple, utilise des modules Terraform pour déployer des pots de miel régionaux côte à côte avec des clusters de données clients, obtenant la télémétrie des attaquants en moins de 20 minutes par région.
Les appliances sur site persistent dans les zones militaires à accès limité et d'infrastructure critique, mais même leurs propriétaires adoptent des tableaux de bord cloud pour les analyses. Les modèles hybrides mélangent donc des leurres locaux avec des plans de contrôle basés sur SaaS qui traitent des milliards d'entrées de journaux quotidiennement. À mesure que l'adoption native du cloud s'élargit, la couverture de la surface d'attaque croît plus vite que la capacité des équipes, renforçant la demande de services gérés et, en retour, dynamisant l'ensemble du marché de la cyber déception.
Par Secteur d'Utilisateur Final :
Les Services Financiers Mènent Tandis que le Gouvernement AccélèreLes banques, les assureurs et les processeurs de paiement ont conservé la plus grande part de 26,62 % du marché de la cyber déception en 2025. Ils s'appuient sur des connecteurs SWIFT leurres, de faux portails employés et des fichiers de paiement synthétiques pour repérer les mouvements latéraux et les prises de contrôle de comptes. Exemple concret : une banque multinationale a intégré des jetons leurres dans des comptes de trading inactifs ; des acteurs menaçants ont déclenché ces jetons lors d'un acte de malveillance interne, permettant aux équipes de conformité de geler les actifs en quelques heures.
Les organisations gouvernementales et de défense sont les plus rapides en croissance, progressant à un TCAC de 19,78 % car les mandats de zéro confiance allouent des budgets aux déploiements de déception. Des initiatives telles que le plan de migration par phases du Département de la Défense américain orientent les achats vers des plateformes qui rapportent des métriques de préparation directement dans les tableaux de bord de gestion de programme. Les opérateurs de santé adoptent la déception pour protéger les dispositifs d'imagerie connectés, tandis que les chaînes de commerce de détail la déploient pour signaler les API frauduleuses de cartes-cadeaux. Les services publics d'énergie utilisent des leurres SCADA qui reproduisent le trafic Modbus, révélant des reconnaissances parrainées par des États bien avant toute tentative de déclenchement de disjoncteur. Collectivement, ces études de cas maintiennent le marché de la cyber déception réactif aux points de douleur spécifiques à chaque secteur.
Analyse Géographique
Marché de la Cyber Déception en Amérique du Nord
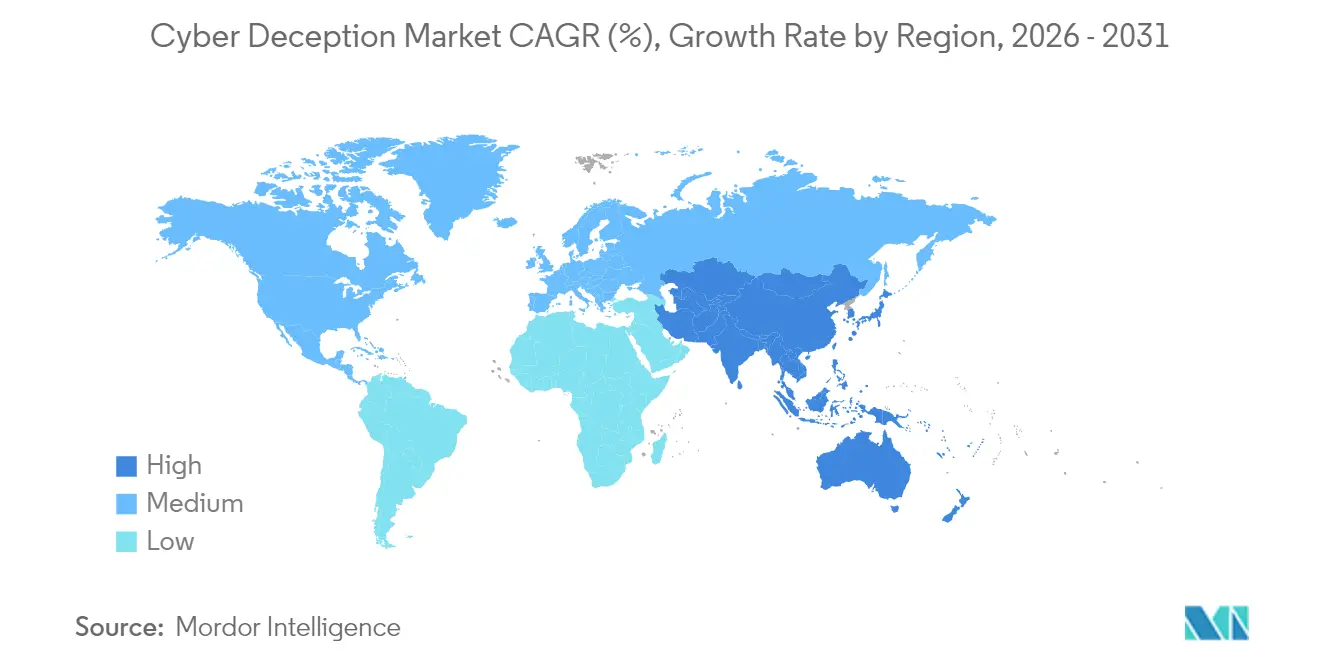
L'Amérique du Nord a contrôlé 43,10 % du marché de la cyber déception en 2025, soutenue par des budgets matures, des pôles de R&D dans la Silicon Valley et à Tel Aviv, ainsi que des catalyseurs réglementaires tels que les décrets exécutifs sur la migration vers le modèle zéro confiance. Les consolidateurs technologiques américains continuent d'absorber des fournisseurs de niche ; l'acquisition d'Attivo Networks par SentinelOne pour 616,5 millions USD a fusionné la déception avec la protection autonome des points de terminaison au sein d'un agent unique. Les opérateurs de télécommunications canadiens déploient également la déception au cœur de leurs réseaux 5G afin de satisfaire aux directives de la chaîne d'approvisionnement du CRTC.
Marché de la Cyber Déception en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide, avec un CAGR de 22,05 %. Des pays tels que Singapour, l'Australie et le Japon publient des cadres cybernétiques sectoriels qui prconisent explicitement des contrôles de chasse aux menaces, générant ainsi des budgets pour des projets pilotes de déception. Par exemple, un réseau électrique australien a déployé des leurres ICS conteneurisés pour se conformer aux amendements de la loi sur la sécurité des infrastructures critiques, détectant des robots de collecte d'identifiants en quelques semaines. Les hyperscalers cloud chinois intègrent des API de déception afin que les développeurs SaaS nationaux puissent ajouter des « honeypots en tant que code » à leurs pipelines CI/CD. Parallèlement, des start-ups fintech indiennes attirent des groupes de fraude à la carte bancaire avec de faux points de terminaison de l'Interface de Paiement Unifiée, alimentant en renseignements les équipes CERT locales.
Marché de la Cyber Déception en EMEA et en Amérique du Sud
L'Europe maintient une croissance stable à deux chiffres moyens. La loi européenne sur la résilience cybernétique encourage la surveillance continue, et l'agence BSI allemande cite la déception comme un contrôle recommandé. Des règles strictes en matière de résidence des données ont conduit plusieurs fournisseurs à proposer désormais des nœuds en cloud souverain à Francfort, Paris et Madrid. Au Moyen-Orient et en Afrique, les projets de villes intelligentes à Riyad et à Dubaï allouent des financements à des leurres OT au sein des centrales de refroidissement urbain. La croissance en Amérique du Sud est modeste mais en hausse ; les rails de paiement instantané PIX du Brésil incitent les banques à déployer des API leurres émulant des passerelles de transaction, interceptant ainsi les attaques par pulvérisation d'identifiants ciblant les petits commerçants.

Paysage réglementaire
La déception cyber s'intègre de plus en plus dans les catalogues de contrôles de cybersécurité grand public et dans la politique cyber fédérale, plutôt que d'être traitée comme une technique de niche. Aux États-Unis, la publication spéciale NIST 800-53 Rev. 5 inclut des contrôles explicitement liés à la déception, tels que SC-26 (Leurres) et SC-30 (Dissimulation et diversion), qui sont couramment répercutés dans les exigences de sécurité gouvernementales et des secteurs réglementés via les programmes d'approvisionnement et d'audit.
Les signaux politiques en 2026 ont renforcé les capacités alignées sur la déception au sein de la sécurité nationale et des acquisitions fédérales. En mars 2026, la Maison-Blanche a publié la Cyber Strategy for America, qui met l'accent sur des capacités cyber modernes et dotées d'IA capables de détecter, détourner et tromper les acteurs malveillants. En juin 2026, la NSPM-12 a établi une gouvernance de cybersécurité pour les National Security Systems, resserrant davantage l'alignement des exigences pour les environnements sensibles, et un avis du Federal Register de juin 2026 a demandé au FAR Council d'agir pour mettre à jour les clauses contractuelles relatives aux programmes de divulgation des vulnérabilités selon un calendrier défini, augmentant la pression de conformité sur les fournisseurs pour opérationnaliser des contrôles alignés sur les directives NIST.
Analyse de la chaîne de valeur
La chaîne de valeur de la déception cyber commence par la technologie de base et la création de contenu, notamment les modèles de leurres (services, identifiants, documents et artefacts de données), la capture de télémétrie et les moteurs d'orchestration qui s'intègrent aux piles d'identité, d'endpoints, de réseau et de cloud de l'entreprise. Les fournisseurs conditionnent ensuite ces éléments en plateformes ou modules (basés sur le cloud, sur site ou hybrides), tandis que les intégrateurs de systèmes et les fournisseurs de services de sécurité managés opérationnalisent les déploiements par le biais de la définition de référence de l'environnement, de la cartographie des joyaux de la couronne, du placement des leurres et de l'ajustement continu au sein des flux de travail du SOC (SIEM, SOAR et processus de chasse aux menaces).
En aval, les utilisateurs finaux (notamment le gouvernement, la défense, la BFSI, les télécommunications et les infrastructures critiques) consomment les résultats de la déception sous forme d'alertes de haute fidélité et de télémétrie de comportement des attaquants, alimentant les cycles de réponse aux incidents et de renseignement. La constitution de preuves et l'apprentissage opérationnel partagé façonnent également la chaîne : le UK National Cyber Security Centre a mené des essais de déception cyber Active Cyber Defence 2.0 auprès de 121 organisations avec 14 fournisseurs commerciaux et a publié ses conclusions en décembre 2025, contribuant à réduire l'incertitude des acheteurs quant à l'efficacité et aux modèles de déploiement. Des travaux de normalisation parallèles, tels que l'initiative DAD-CDM visant à étendre STIX aux scénarios de déception hybrides, comblent une lacune d'interopérabilité qui, autrement, maintiendrait les intégrations propriétaires et augmenterait les coûts de changement.
Paysage Concurrentiel
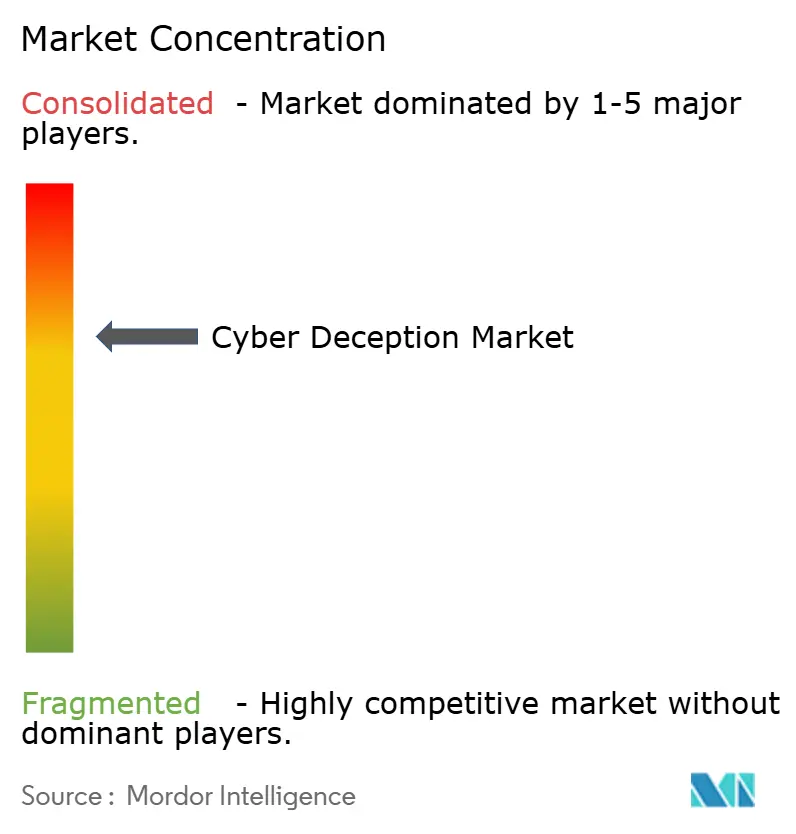
Le marché de la cyber-déception reste modérément fragmenté, mais s'oriente vers des suites de plateformes intégrées. Au-delà de l'acquisition d'Attivo par SentinelOne, Proofpoint a racheté Illusive Networks pour intégrer des leurres dans ses boucles de renseignement sur les menaces par e-mail, tandis que Commvault a absorbé TrapX Security afin de fusionner la détection des rançongiciels avec l'orchestration de la sauvegarde des données. CrowdStrike et Fortinet ont combiné la télémétrie de Falcon et de FortiDeceptor, illustrant l'importance des alliances entre fournisseurs lorsque les clients exploitent déjà des environnements de sécurité hétérogènes.
Les avantages concurrentiels reposent désormais sur la génération de leurres pilotée par l'IA, l'orchestration en low-code et le niveau d'intégration avec les outils SIEM, SOAR et de gestion des identités. Les fournisseurs qui misent sur des modules verticaux — leurres SCADA pour l'industrie manufacturière, leurres de protocoles 5G pour les télécommunications — gagnent du terrain, car les pièges génériques sous Windows ne suffisent plus. La recherche sur l'IA adversariale pousse les fournisseurs à proposer une déception adaptative qui randomise les empreintes à chaque sondage d'un attaquant. Étant donné que les cinq premiers fournisseurs contrôlent collectivement moins de 50 % des revenus, il reste de la place pour que des spécialistes comme CounterCraft se taillent des niches dans le secteur public.
Leaders du Secteur de la Cyber Déception
SentinelOne Inc.
Akamai Technologies Inc.
CrowdStrike Holdings Inc.
Trend Micro Incorporated
Cisco Systems Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cyber-déception
- SentinelOne Inc.
- Illusive Networks Ltd.
- Acalvio Technologies Inc.
- Akamai Technologies Inc.
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- TrapX Security Inc.
- Fidelis Cybersecurity LLC
- Trend Micro Incorporated
- Cisco Systems Inc.
- Fortinet Inc.
- Countercraft
- Morphisec Ltd.
- Zscaler Inc.
- LogRhythm Inc.
- Smokescreen Technologies Pvt Ltd.
- Cymmetria Ltd.
- Illumio Inc.
- ExtraHop Networks Inc.
- Darktrace plc
- Thales Group (Data Threat Deception)
- Palo Alto Networks Inc.
- Guardicore Ltd. (Akamai)
- Kaspersky Lab AO
- Allure Security Technology Inc.
- Minerva Labs Ltd.

Opportunités de marché et perspectives d'avenir
Un espace blanc clé consiste à faire passer la déception de déploiements ponctuels à des contrôles reproductibles et programmatiques alignés sur le zéro confiance, l'automatisation du SOC et des résultats opérationnels mesurables. Les feuilles de route fédérales offrent une traction visible : la Strategic Technology Roadmap (2022-2026) de la CISA cite les technologies de déception existantes et avancées pour adoption par les parties prenantes étatiques, locales, tribales et territoriales ainsi que par les infrastructures critiques, et la feuille de route de mise en œuvre de la cybersécurité de la NITRD pour l'exercice 2025 répertorie la déception adaptative et dynamique comme thème actif de la R&D fédérale. Ces programmes soutiennent des voies d'approvisionnement pour les plateformes capables de démontrer une détection à faible taux de faux positifs, une génération automatisée de leurres et une intégration dans les flux de travail des incidents, plutôt que de simples honeypots autonomes.
Une autre opportunité concerne la standardisation de la manière dont la télémétrie de déception est exprimée, partagée et opérationnalisée à travers des piles de sécurité hétérogènes. La cartographie MITRE ATT&CK est de plus en plus utilisée pour concevoir la couverture de déception, des travaux publiés indiquant qu'un sous-ensemble significatif de techniques peut être traité avec des leurres contrôlés par le défenseur. Cela crée un cadre pratique permettant aux fournisseurs et aux MSSP de vendre des déploiements axés sur les résultats liés à la couverture des techniques ATT&CK et à l'ingénierie de détection. Du côté de l'offre, l'activité du marché indique une tendance à la mise en produit autour des contre-mesures face à l'automatisation des attaques à l'ère de l'IA, illustrée par le lancement en mars 2026 par Acalvio de 360 Deception, mettant l'accent sur la déception dynamique et le camouflage des actifs, aux côtés des efforts des fournisseurs pour unifier la déception à travers les cas d'usage des endpoints, du cloud et de l'OT afin de répondre aux surfaces d'attaque convergentes des entreprises.
Recent Industry Developments in Marché de la cyber-déception
- Juin 2026 : Fidelis Security a publié des capacités de déception active unifiées couvrant les environnements sur site, les endpoints, le cloud et l'OT. Cette version place la déception comme un capteur transdomaine plutôt que comme un contrôle limité au réseau, aidant les acheteurs à standardiser les détections dans les parcs hybrides. Elle accroît également la pression concurrentielle sur les fournisseurs de suites pour offrir une politique, une télémétrie et des flux de réponse cohérents entre l'IT et l'OT.
- Mars 2026 : Acalvio a lancé 360 Deception, ajoutant la déception dynamique, les HoneyPaths et le camouflage des actifs positionnés face à l'automatisation des attaques pilotées par l'IA. Ce lancement met en évidence un déplacement vers une déception qui s'adapte aux schémas de reconnaissance et de mouvement latéral plutôt que de s'appuyer sur des leurres statiques. Il conforte également l'idée que la déception s'intègre comme une couche intégrée au sein de programmes plus larges de zéro confiance et d'opérations automatisées.
- Décembre 2025 : Le UK National Cyber Security Centre a publié les résultats de ses essais de déception cyber Active Cyber Defence 2.0 impliquant 121 organisations et 14 fournisseurs commerciaux. Le programme a constitué une base de preuves nationale sur la manière dont la déception peut produire une alerte précoce et une télémétrie exploitable sur les attaquants. Une validation du secteur public à cette échelle renforce la confiance plus large en matière d'approvisionnement et encourage des playbooks de déploiement plus standardisés dans les secteurs réglementés.


Marché de la cyber-déception Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
La cyber-déception est définie ici comme le chiffre d'affaires généré par les logiciels et services associés qui déploient des leurres, des appâts et des pièges dans les environnements informatiques des entreprises afin de détecter les intrusions plus tôt, d'étudier le comportement des attaquants et de ralentir les mouvements latéraux.
Exclusions du périmètre : ce dimensionnement exclut les flux généraux de renseignement sur les menaces, les outils SIEM autonomes et les revenus de protection des terminaux lorsque la déception ne constitue pas un module ou un service payant et identifiable.
Présentation de la segmentation
- Par Couche
- Sécurité des Applications
- Sécurité Réseau
- Sécurité des Données
- Sécurité des Terminaux
- Par Type de Service
- Services Professionnels
- Services Gérés
- Par Mode de Déploiement
- Sur site
- Basé sur le cloud
- Par Secteur d'Utilisateur Final
- BFSI
- IT et Télécommunications
- Santé et Sciences de la Vie
- Commerce de Détail et e-Commerce
- Énergie et Services Publics
- Gouvernement et Défense
- Autres Secteurs
- Par Géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie Saoudite
- Émirats Arabes Unis
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire a débuté par des bases de référence publiques et vérifiables qui expliquent l'ampleur du budget consacré à la sécurité et son évolution vers une détection proactive. Nous nous sommes appuyés sur des sources telles que les recommandations du NIST et de la CISA, les références MITRE ATT&CK relatives aux comportements adversariaux courants, ainsi que les indicateurs d'économie numérique de l'OCDE ou de la Banque mondiale pour ancrer le contexte de la demande.
Pour rendre le modèle exploitable, nous avons également examiné les dépôts publics des entreprises, les retranscriptions de résultats, la documentation produit et la couverture presse de référence afin de comprendre les signaux d'emballage et les structures contractuelles types. Le cas échéant, nos analystes ont eu recours à des abonnements payants pour les données financières et le renseignement sur les entreprises, les actualités et les finances, ainsi que les bases de données de brevets, afin de corroborer les calendriers et le positionnement. Ces sources documentaires sont fournies à titre illustratif uniquement, et de nombreuses autres références publiques ont été utilisées pour les recoupements et les clarifications tout au long des travaux.
Entretiens primaires et enquêtes
Le travail primaire s'est concentré sur la confirmation pratique de ce que les équipes achètent et renouvellent réellement, et de la manière dont la déception est tarifée dans le cadre de programmes de sécurité plus larges. Nous avons échangé avec un panel de responsables de la sécurité, d'architectes et de managers opérationnels dans les principales régions, et nous avons utilisé leurs contributions pour combler les lacunes concernant les taux d'attachement, les schémas de déploiement courants et l'évolution des budgets en fonction des niveaux de menace.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 27 % | Directeurs (CXO) : 13 % | APAC : 43 % |
| Niveau intermédiaire : 57 % | Responsables fonctionnels/d'unité : 27 % | EMEA : 33 % |
| Acteurs de plus petite taille : 16 % | Managers : 60 % | Amériques : 24 % |
Dimensionnement du marché et prévisions
Le modèle central repose sur une approche descendante dans laquelle les dépenses en logiciels et services de sécurité sont reconstituées en un marché adressable, puis affinées à l'aide d'hypothèses de pénétration pour les déploiements de déception dans les environnements d'entreprise pertinents. Pour maintenir des totaux réalistes, nous effectuons également des contrôles de cohérence à l'aide d'approximations ascendantes sélectives, telles que des points de prix échantillonnés multipliés par le nombre estimé de nœuds déployés, complétés par des vérifications auprès des canaux sur les tailles de contrats types.
Les variables déterminantes sur ce marché comprennent l'adoption par les entreprises des programmes de confiance zéro et XDR, les tendances en matière d'intensité des attaques (notamment les rançongiciels et les mouvements latéraux), la répartition entre empreinte cloud et sur site, la durée moyenne des contrats et le comportement de renouvellement, ainsi que l'évolution des tarifs pour les abonnements aux plateformes et les services gérés. Lorsque les données sont inégales selon les régions, nous comblons les lacunes par une approximation prudente basée sur des taux d'adoption de contrôles de sécurité similaires, puis nous recoupons avec les retours des entretiens.
Pour les prévisions, nous avons utilisé une analyse de scénarios étayée par une vue de régression multivariée simple sur les principaux moteurs de la demande, puis nous avons ajusté la trajectoire en nous appuyant sur le consensus des experts concernant les cycles budgétaires et le calendrier des achats. La courbe finale reflète la manière dont la couverture tarifaire et de déploiement s'étend typiquement après les pilotes initiaux, plutôt que de supposer des déploiements à pleine échelle immédiats.
Validation des données et cycle de mise à jour
La validation est effectuée en plusieurs passes afin de détecter les valeurs aberrantes tôt et de maintenir des hypothèses explicables. Nous comparons les résultats du modèle à des signaux indépendants tels que les tendances publiques des dépenses de sécurité, les schémas d'approvisionnement et les indicateurs d'adoption émanant des organismes de normalisation, puis nous révisons les écarts importants qui ne peuvent être justifiés.
Avant la validation finale, un autre analyste examine la logique, les calculs et la pertinence des données d'entrée ; nous recontactons les sources lorsqu'une hypothèse clé évolue ou qu'un nouveau point de données contredit les orientations antérieures. Le rapport est actualisé annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs susceptibles d'influencer les prix, la demande ou le périmètre des produits surviennent. Juste avant la livraison, une passe finale est réalisée afin que les clients reçoivent la vue la plus récente et actualisée.
Taille du marché de la cyber-déception selon Mordor Intelligence par rapport aux autres estimations publiées
Les tailles de marché publiées pour la cyber-déception peuvent varier considérablement, même lorsque le sujet semble identique, car les frontières de ce qui est comptabilisé ne sont souvent pas alignées. Les différences proviennent généralement de la manière dont les fournisseurs intègrent la déception dans des suites de sécurité plus larges, du traitement des services et du fait que le chiffre est ancré à une année de tarification réelle ou à une courbe de prix supposée.
Un écart lié à l'actualisation apparaît lorsque le calendrier des devises et la tarification des abonnements ne sont pas mis à jour au même rythme que la croissance des déploiements, ce qui peut faire varier une année donnée de manière notable à la hausse ou à la baisse. En actualisant les hypothèses de prix de vente moyen au plus près de l'année indiquée et en revalidant les taux d'attachement par des vérifications complémentaires, Mordor Intelligence réduit la dérive qui peut survenir lorsque des points de prix anciens sont reportés dans des estimations de demande plus récentes.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 2,24 milliards USD (2026) | |
| Association professionnelle A | 2,65 milliards USD (2024) | Utilise une année de base antérieure et un horizon plus long, ce qui peut mélanger des déploiements en phase pilote avec des déploiements à grande échelle et appliquer une croissance tarifaire plus large sans revérifier chaque année les effets de renouvellement et de regroupement. |
| Cabinet de conseil mondial B | 2,18 milliards USD (2024) | Dimensionne l'espace adjacent des technologies de déception, qui peut inclure un mix différent de composants et de définitions de déploiement, et peut appliquer une structure de tarification d'année de base distincte qui ne correspond pas précisément aux achats de cyber-déception. |
L'écart entre les trois chiffres s'explique principalement par l'alignement des années et par la rigueur avec laquelle la déception est sparée des catégories de sécurité voisines. Lorsque le périmètre est maintenu cohérent et que les données d'entrée relatives aux prix et à la pénétration sont mises à jour en phase avec l'année de référence indiquée, la valeur obtenue est plus facile à rattacher à des variables claires et à des vérifications reproductibles.


Questions Clés Auxquelles Répond le Rapport
Quelle est la taille du marché de la cyber déception en 2026 ?
La taille du marché de la cyber déception est de 2,24 milliards USD en 2026 et devrait croître à un TCAC de 13,01 % pour atteindre 4,12 milliards USD d'ici 2031.
Quel segment connaît la plus forte croissance dans la cyber déception ?
La déception des terminaux progresse à un TCAC de 17,63 % car le télétravail et la prolifération de l'IoT font de chaque appareil une plateforme potentielle de leurre.
Pourquoi les services gérés sont-ils populaires pour les déploiements de cyber déception ?
Les offres gérées fournissent une surveillance 24h/24 et 7j/7, une optimisation par des experts et une intelligence partagée sur les menaces, permettant aux entreprises d'adopter la déception sans augmenter les effectifs internes.
Qu'est-ce qui motive l'adoption de la déception dans les secteurs gouvernemental et de la défense ?
Les mandats de zéro confiance et l'escalade des menaces d'États-nations incitent les agences à déployer des leurres qui valident en permanence le comportement des utilisateurs et des appareils.
Comment la migration vers le cloud influence-t-elle les stratégies de cyber déception ?
Les charges de travail natives du cloud nécessitent des leurres qui s'adaptent automatiquement et s'intègrent via des API, faisant des plateformes de déception SaaS le mode de déploiement privilégié.
Dernière mise à jour de la page le:



