
- Afrique
- Afrique du Sud
- Allemagne
- Amérique du Nord
- Amérique du Sud
- Arabie saoudite
- Argentine
- Asie
- Asie du Sud-Est
- Australie
- Autriche
- Belgique
- Brésil
- Canada
- Chili
- Chine
- Colombie
- Corée du Sud
- Danemark
- Émirats arabes unis
- Espagne
- États-Unis
- Europe
- Europe
- France
- Grèce
- Hong Kong
- Hongrie
- Inde
- Indonésie
- Israël
- Italie
- Japon
- Malaisie
- Mexique
- Moyen-Orient et Afrique
- Norvège
- Nouvelle-Zélande
- Pays-Bas
- Philippines
- Pologne
- Portugal
- Qatar
- Russie
- Singapour
- Suède
- Suisse
- Taïwan
- Thaïlande
- Vietnam
Analyse du marché de la cybersécurité par Mordor Intelligence
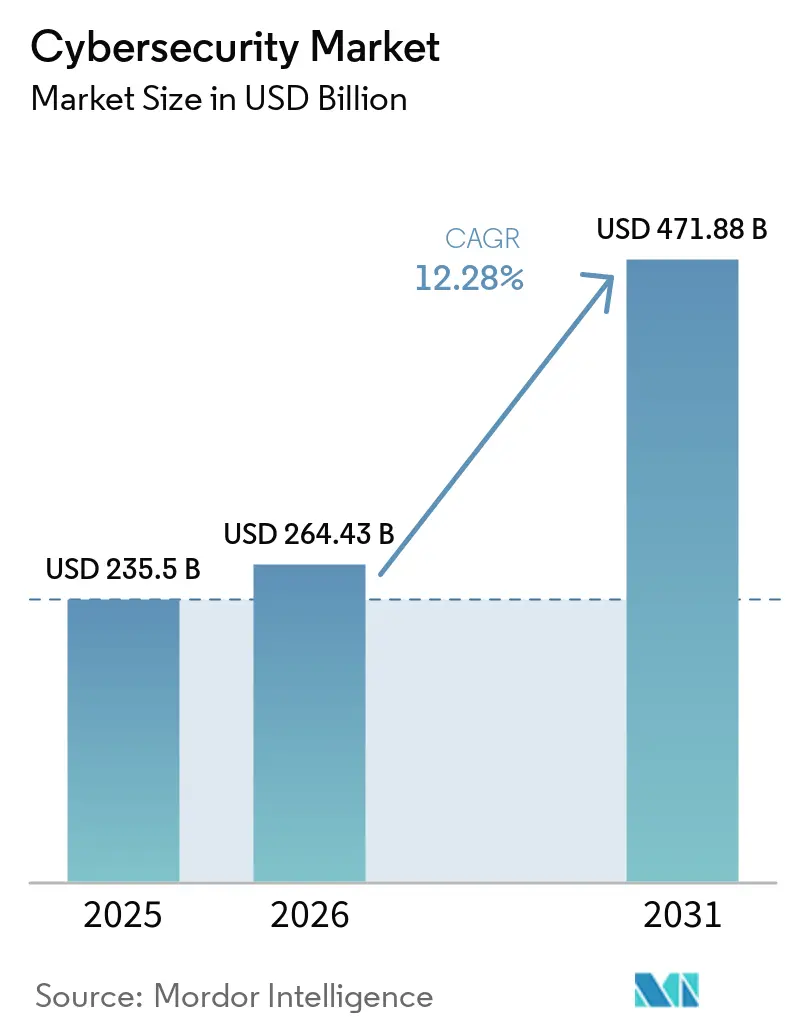
La taille du marché de la cybersécurité est estimée à 264,4 milliards USD en 2026 et devrait atteindre 296,9 milliards USD en 2027, pour atteindre 519,7 milliards USD d'ici 2032, avec un CAGR de 11,85 % de 2027 à 2032.
Les achats axés sur le cloud intègrent les contrôles de sécurité dans l'architecture des données, des applications et des effectifs hybrides. La convergence IT-OT étend la protection aux opérations industrielles et aux services publics à mesure que la connectivité à distance élargit les surfaces d'attaque. La souscription d'assurances et la conformité au secteur public traduisent ces expositions en exigences de contrôle documentées, augmentant la demande de services de surveillance, d'identité et de réponse aux incidents. Aux États-Unis, les programmes d'entreprise matures coexistent avec une adoption rapide en Inde et dans d'autres marchés d'Asie-Pacifique, où les charges de travail d'audit et d'incidents créent des besoins de prestation locale. Les fournisseurs qui combinent des plateformes cloud avec des opérations gérées et un accompagnement à la migration peuvent capter des budgets récurrents tout en aidant les acheteurs industriels, financiers et publics à gérer les coûts d'intégration.
Principaux enseignements du rapport
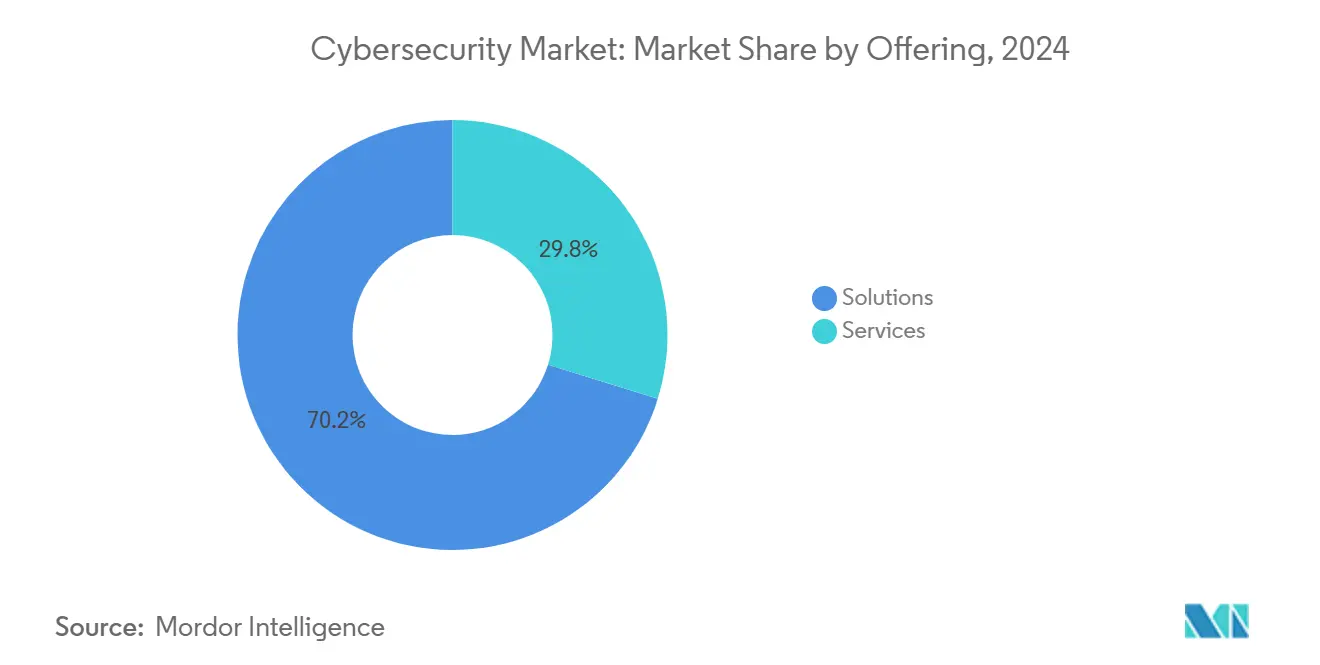
- Par offre, les solutions représentaient une part de 69,4 % du marché de la cybersécurité en 2026, tandis que les services constituent le segment à la croissance la plus rapide avec un CAGR de 12,45 % de 2027 à 2032.
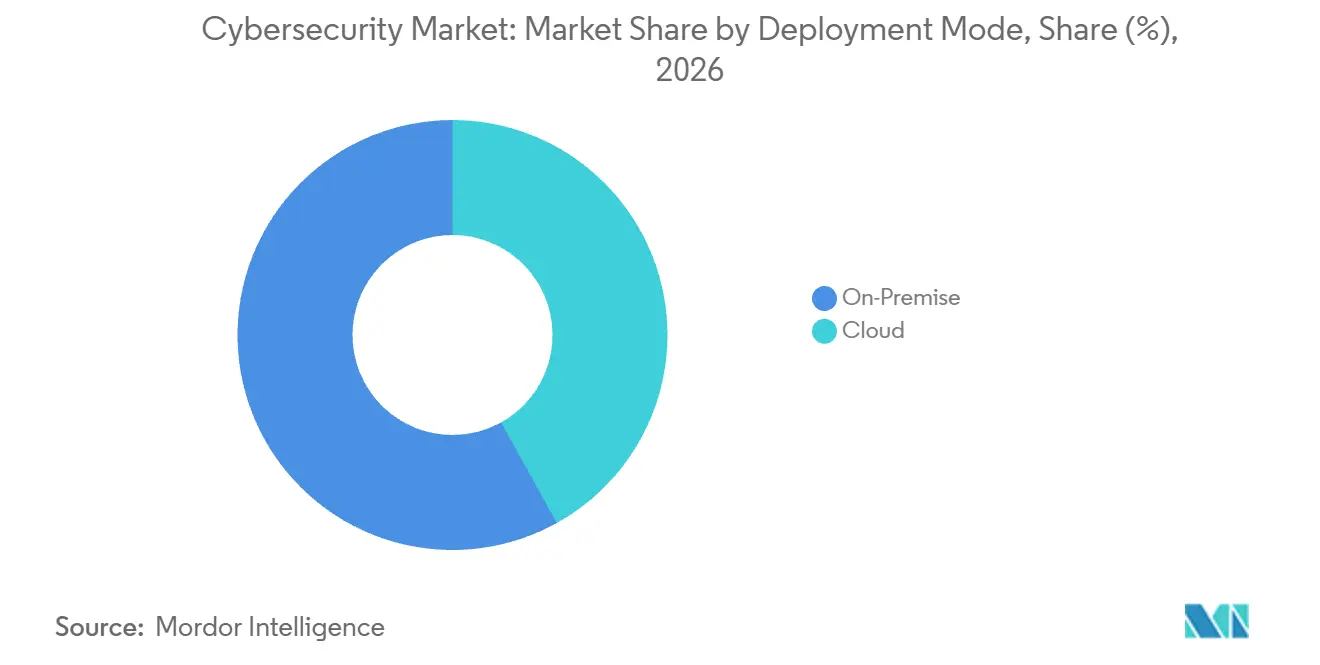
- Par mode de déploiement, le déploiement sur site détenait une part de 58,07 % de la taille du marché de la cybersécurité en 2026, tandis que le cloud est le segment à la croissance la plus rapide avec un CAGR de 15,5 % de 2027 à 2032.
- La demande par secteur d'utilisation finale était dominée par le BFSI avec une part de 25,87 % en 2026, tandis que le commerce de détail et le commerce électronique est le segment à la croissance la plus rapide avec un CAGR de 14,65 % de 2027 à 2032.
- Par taille d'entreprise, les grandes entreprises représentaient une part de 67,23 % du marché de la cybersécurité en 2026, tandis que les petites et moyennes entreprises (PME) affichent la croissance la plus rapide avec un CAGR de 12,95 % de 2027 à 2032.
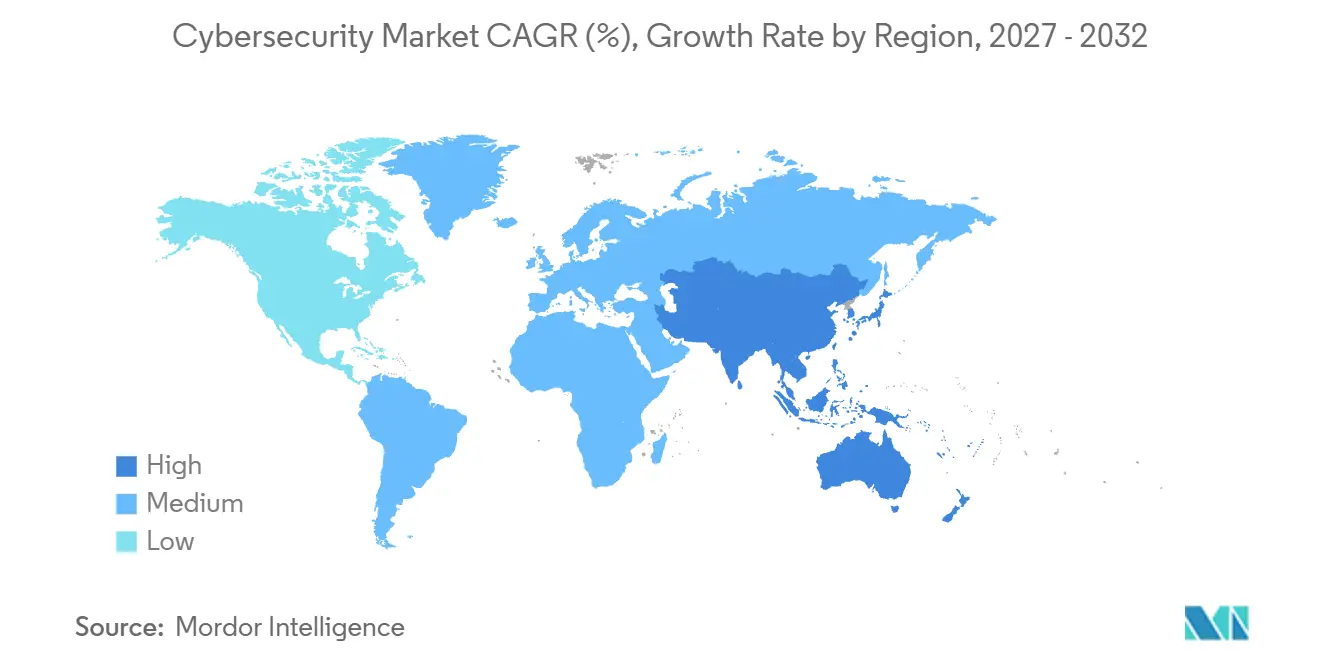
- Par zone géographique, l'Amérique du Nord détenait une part de 42,47 % en 2026, tandis que l'Asie-Pacifique est la région à la croissance la plus rapide avec un CAGR de 16,4 % de 2027 à 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Accélération de la transformation numérique axée sur le cloud | +3.7% | Union européenne ; États-Unis | Court terme (≤ 2 ans) |
| Convergence IT-OT au sein des infrastructures critiques | +2.9% | États-Unis ; Europe ; Asie-Pacifique | Moyen terme (2-4 ans) |
| Mandats d'architecture zéro confiance pour les effectifs hybrides | +2.6% | États-Unis ; Union européenne | Court terme (≤ 2 ans) |
| Hausse des exigences de souscription en cyber-assurance | +2.1% | États-Unis ; Royaume-Uni ; Australie | Court terme (≤ 2 ans) |
| Réglementations de souveraineté numérique favorisant des piles de sécurité localisées | +1.7% | Union européenne ; Inde ; Chine | Moyen terme (2-4 ans) |
| Calendriers de migration vers la cryptographie résistante aux ordinateurs quantiques | +1.15% | États-Unis ; Union européenne ; Japon | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Accélération de la transformation numérique axée sur le cloud
Les achats axés sur le cloud élargissent le nombre de charges de travail d'entreprise qui nécessitent que les contrôles de sécurité accompagnent les données et les applications. Eurostat a indiqué que 52,74 % des entreprises de l'UE utilisaient des services de cloud computing payants en 2025, soit une hausse de 7,42 points de pourcentage par rapport à 2023. Parmi ces utilisateurs du cloud, 65,49 % achetaient des applications logicielles de sécurité en tant que service cloud, faisant de la cybersécurité une composante de la décision de migration plutôt qu'un ajout ultérieur. Le programme FedRAMP comptait 118 services cloud autorisés au cours de l'exercice 2025 jusqu'au 30 juillet, dont 10 autorisations ce mois-là, élargissant le vivier disponible pour les acheteurs américains soumis à des obligations de conformité. Les autorisations FedRAMP d'AWS d'avril 2025 pour Amazon Security Lake permettent la centralisation des données de sécurité entre les sources SaaS, sur site et cloud. Les fournisseurs qui unifient la télémétrie et les politiques entre les environnements peuvent ainsi capter les budgets qui se déplacent des équipements isolés vers des contrôles cloud intégrés.
Convergence IT-OT au sein des infrastructures critiques
Les opérateurs d'infrastructures critiques relient les réseaux d'entreprise aux systèmes opérationnels, de sorte que les budgets de sécurité couvrent de plus en plus les deux domaines. Les agences américaines de cybersécurité ont indiqué en avril 2026 que les systèmes OT traditionnellement isolés devenaient de plus en plus interconnectés et exploités à distance, élargissant les surfaces d'attaque des infrastructures critiques. Le projet de révision du NIST de septembre 2026 a élargi les orientations OT aux secteurs de l'eau, des transports et de la fabrication, tout en ajoutant la convergence de l'Internet industriel des objets et du cloud. Une enquête SANS de mars 2025 a révélé que 55 % des plus de 180 professionnels des infrastructures critiques interrogés faisaient état d'une croissance du budget de cybersécurité ICS/OT au cours des deux années précédentes. Le 16 décembre 2025, le Hampton Roads Sanitation District a approuvé 2,62 millions USD d'ordres de mission Jacobs, portant son contrat de support en cybersécurité ICS/OT pour les eaux usées à 5,08 millions USD.[1] La surveillance intégrée et la segmentation passent ainsi de projets spécialisés à des programmes de sécurité récurrents pour les services publics et l'industrie.
Mandats d'architecture zéro confiance pour les effectifs hybrides
Les effectifs hybrides nécessitent des contrôles d'identité, d'appareils et de réseau qui suivent les utilisateurs entre les ressources cloud et sur site. La stratégie fédérale zéro confiance de l'OMB exigeait que les agences fédérales américaines respectent des normes et objectifs de cybersécurité spécifiés d'ici la fin de l'exercice 2024 pour les systèmes cloud, sur site et hybrides. Le guide du NIST de juin 2025 fournit 19 exemples de mise en œuvre élaborés avec 24 collaborateurs pour l'accès des effectifs hybrides dans ces environnements. Le guide de microsegmentation de la CISA de juillet 2025 fournit aux agences civiles fédérales des actions de planification par phases pour les architectures cloud, sur site et hybrides. Les mises en œuvre de référence du NIST et les actions de microsegmentation par phases de la CISA donnent aux agences et à leurs intégrateurs des architectures concrètes sur lesquelles s'appuyer pour leurs achats, ce qui favorise les fournisseurs capables de faire correspondre les contrôles d'identité, d'appareils et de réseau à ces modèles.
Hausse des exigences de souscription en cyber-assurance
La souscription en cyber-assurance transforme les contrôles de sécurité en conditions d'obtention ou de renouvellement de couverture. CFC a indiqué en juillet 2026 que la souscription était devenue plus dynamique, avec des attentes plus claires concernant les normes de sécurité minimales. Les perspectives 2026 de CAC en matière de cyber-responsabilité ont identifié l'authentification multifacteur résistante au hameçonnage, la détection des points de terminaison, la gestion des accès privilégiés et les tests documentés de réponse aux incidents comme des normes de souscription non négociables. Ces exigences poussent les acheteurs à documenter les contrôles et à combler les lacunes avant les discussions sur les polices, élargissant la demande de services d'évaluation, de surveillance et de réponse gérée. Étant donné que CAC liste les quatre mêmes contrôles comme normes de souscription non négociables, les fournisseurs dont les produits génèrent des preuves auditables pour ces contrôles peuvent vendre directement en réponse aux conditions de souscription.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Déficit de talents en cybersécurité et inflation salariale | -0.9% | Amérique du Nord ; Europe ; Australie | Court terme (≤ 2 ans) |
| Complexité d'intégration avec les infrastructures héritées | -0.7% | Amérique du Nord ; Europe ; Japon | Moyen terme (2-4 ans) |
| Prolifération des API élargissant la complexité de la surface d'attaque | -0.4% | États-Unis ; Union européenne ; Inde | Moyen terme (2-4 ans) |
| Fatigue des alertes SOC et surcharge de faux positifs limitant le retour sur investissement | -0.3% | États-Unis ; Royaume-Uni ; Singapour | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Déficit de talents en cybersécurité et inflation salariale
La pénurie de main-d'œuvre en cybersécurité augmente le coût de prestation des activités de surveillance, de réponse aux incidents et de mise en œuvre. L'enquête mondiale 2026 de l'ISACA a révélé que 58 % des organisations avaient des équipes de cybersécurité sous-dotées en personnel, 61 % avaient des postes vacants et 55 % avaient du mal à fidéliser des professionnels qualifiés. Les données du gouvernement britannique ont montré que la rémunération médiane annoncée pour les postes clés en cybersécurité avait augmenté de 6 % pour atteindre 58 050 GBP (76 539 USD) en 2025, tandis que les employeurs peinaient à s'aligner sur les taux du marché. La même étude a révélé que 56 % des entreprises britanniques de cybersécurité ayant des postes difficiles à pourvoir avaient du mal à recruter du personnel ayant environ 3 à 5 ans d'expérience. L'académie interne de sécurité de Microsoft avait atteint 50 000 employés en avril 2025, mais les postes vacants et la pression de fidélisation contraignent le débit des services et augmentent les coûts de mise en œuvre.
Complexité d'intégration avec les infrastructures héritées
Les infrastructures héritées font du déploiement de la cybersécurité un projet de modernisation plutôt qu'un simple achat de logiciel. L'indice mondial de préparation 2025 de Cisco associe les défis techniques et financiers liés à la mise à niveau des défenses réseau héritées à des contraintes de coût, de complexité et de ressources qui entravent l'adoption de la sécurité réseau avancée. Le GAO a signalé que 8 des 11 systèmes fédéraux hérités critiques sélectionnés ne pouvaient pas mettre en œuvre la stratégie zéro confiance du Bureau de la gestion et du budget sans modernisation. Le rapport OT 2025 de Fortinet indique que de nombreux systèmes de contrôle industriel ont plus d'une décennie d'ancienneté et ne peuvent souvent pas recevoir de correctifs directs ni de mises à jour de micrologiciel. La mise à jour de la plateforme Fortinet de mars 2025 a ajouté 1 500 règles de correctifs virtuels pour les systèmes OT hérités. Ces solutions de contournement réduisent l'exposition pendant que les acheteurs supportent les coûts de test d'intégration, de fenêtres de changement et de modernisation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions dominent tandis que les services s'accélèrentLes solutions représentaient une part de 69,4 % de la taille du marché de la cybersécurité en 2026. Palo Alto Networks a généré 2,28 milliards USD de revenus mondiaux sur les produits issus des licences matérielles et logicielles au cours de l'exercice 2026, en hausse de 27 % d'une année sur l'autre, un chiffre qui inclut les licences logicielles d'identité sur site ajoutées avec l'acquisition de CyberArk en février 2026. CrowdStrike a enregistré 4,56 milliards USD de revenus d'abonnements en cybersécurité au cours de l'exercice 2026, en hausse de 21 % d'une année sur l'autre. Ces ventes de produits et de plateformes montrent comment les contrôles intégrés, les licences et les abonnements ancrent les dépenses des acheteurs pour les besoins en matière de points de terminaison, de réseau et d'identité. La croissance des produits de Palo Alto Networks provenait des licences logicielles, y compris les licences d'identité CyberArk acquises, et de la demande pour son nouveau matériel de génération, tandis que celle de CrowdStrike provenait des abonnements ; ainsi, les fournisseurs de solutions se développent simultanément via des équipements, des licences et des abonnements récurrents.
Les services constituent le segment à la croissance la plus rapide, avec un CAGR de 12,45 % de 2027 à 2032. NTT DATA a indiqué que les ventes de services de sécurité gérés étaient prévues à 26,9 milliards JPY (179,9 millions USD) pour l'exercice 2025, assurées par 7 500 spécialistes qualifiés dans le monde. Le 17 février 2025, Evonik a nommé NTT DATA dans le cadre d'un partenariat de 5 ans pour gérer un SOC entièrement géré avec surveillance 24h/24 et 7j/7, détection des menaces et réponse rapide sur les sites de production dans le monde entier. Le 3 décembre 2025, NTT DATA a lancé 4 centres opérationnels de cyberdéfense basés sur l'IA en Inde, ajoutant une capacité pour plus de 800 analystes au service de plus de 1 200 clients mondiaux avec détection et réponse 24h/24 et 7j/7. L'expansion des capacités et l'externalisation pluriannuelle transfèrent les opérations récurrentes des équipes internes vers des prestataires spécialisés.



Par mode de déploiement :
l'échelle sur site rencontre la croissance du cloudLe déploiement sur site représentait une part de 58,07 % du marché de la cybersécurité en 2026. WithSecure a déclaré 13,2 millions EUR (14,8 millions USD) de revenus sur les produits sur site pour la période de janvier à septembre 2025, en baisse de 19 % d'une année sur l'autre, les clients ayant migré le traitement des données vers des environnements cloud. IBM a indiqué que les contrats avec certains clients QRadar sur site restaient avec IBM jusqu'à leur migration vers Cortex XSIAM de Palo Alto Networks ou l'expiration des contrats, tandis qu'en mai 2025, il a précisé que QRadar sur site demeurait un axe central avec un développement actif, un investissement stratégique et un support complet, sans plans de fin de vie. Le rapport annuel 2025 de Fortinet décrit les pare-feux FortiGate déployés sur les sites de succursales, de campus, de centres de données et de segmentation interne, aux côtés du cloud privé et public, ce qui maintient une empreinte d'équipements au sein des parcs hybrides. L'investissement continu d'IBM dans QRadar sur site et l'empreinte d'équipements de Fortinet au sein des parcs hybrides maintiennent les parcs sur site installés en service, tandis que le déclin lié au cloud de WithSecure montre qu'une partie de cette base migre vers la livraison cloud.
Le cloud est le segment à la croissance la plus rapide, avec un CAGR de 15,5 % de 2027 à 2032. La Cloud Security Alliance a indiqué en septembre 2025 que 63 % des organisations interrogées utilisaient plus d'un fournisseur cloud. Google a finalisé son acquisition de Wiz le 11 mars 2026, ajoutant une plateforme de sécurité cloud et IA à Google Cloud pour les clients dans tous les environnements cloud.[2] Le 1er mai 2025, Radware a sécurisé un renouvellement pluriannuel et multimillionnaire en sécurité cloud avec une société mondiale de paiements du classement Fortune 500 qui prévoyait d'étendre la protection à des milliers d'applications et des milliards de transactions. Les parcs multi-cloud, les acquisitions de plateformes et l'augmentation du nombre d'applications orientent tous les dépenses de sécurité vers des contrôles couvrant plusieurs fournisseurs plutôt que résidant dans un seul environnement.

Par secteur d'utilisation finale :
le BFSI domine tandis que le commerce de détail se développeLe BFSI représentait une part de 25,87 % de la taille du marché de la cybersécurité en 2026. L'enquête 2025 de KPMG auprès de 200 dirigeants bancaires américains a révélé que 89 % augmentaient leurs budgets pour faire face au risque cyber. L'ABE a reçu plus de 18 000 rapports d'incidents TIC DORA de janvier 2025 à mars 2026, les attaques DDoS, le vol d'identité et l'exfiltration de données étant courants parmi les établissements de crédit de l'UE et de l'EEE. La déclaration obligatoire d'incidents à ce volume donne aux banques un besoin récurrent de contrôles de détection, de réponse et de lutte contre la fraude.
Le commerce de détail et le commerce électronique constituent le segment à la croissance la plus rapide, avec un CAGR de 14,65 % de 2027 à 2032. Le 22 juillet 2025, Sodimac a sélectionné les services de cybersécurité et de résilience de Kyndryl pour protéger ses canaux de vente au détail, de commerce électronique et de télévente en Colombie. Le service géré unique de Sodimac pour les magasins, les ventes en ligne et la télévente illustre un détaillant couvrant tous ses canaux sous un seul contrat de résilience. Les hôpitaux du secteur de la santé font face à l'évaluation Audit 4 du HHS-OIG des contrôles visant à prévenir, détecter et récupérer des cyberattaques, annoncée le 30 janvier 2025, et les opérateurs du secteur de l'énergie et des services publics font face à la norme CIP-015-2 de la NERC, approuvée par la FERC le 10 août 2026, qui exigera que les entités responsables du système électrique en vrac nord-américain documentent la surveillance de la sécurité des réseaux internes, avec une mise en conformité progressive. L'ENISA a enregistré que la fabrication représentait 7 % des incidents dans l'UE en 2025, derrière l'administration publique, les services aux entreprises et les transports.
Par taille d'entreprise utilisatrice finale :
les grandes entreprises dominent tandis que les PME s'accélèrentLes grandes entreprises représentaient une part de 67,23 % de la taille du marché de la cybersécurité en 2026. L'enquête 2026 de KPMG a révélé que 55 % des responsables de la sécurité dans des organisations américaines réalisant au moins 1 milliard USD de chiffre d'affaires faisaient appel à des prestataires de services gérés pour la veille sur les cybermenaces. Les données longitudinales britanniques ont montré que les grandes entreprises étaient deux fois plus susceptibles que les associations caritatives d'augmenter la fréquence des discussions du conseil d'administration sur la cybersécurité. Ensemble, les données de KPMG et du DSIT montrent que les grandes organisations associent la supervision au niveau du conseil d'administration à une surveillance externalisée, ce qui favorise les prestataires capables d'assurer le renseignement et la réponse dans le cadre d'une gouvernance formelle.
Les petites et moyennes entreprises (PME) constituent le segment à la croissance la plus rapide, avec un CAGR de 12,95 % de 2027 à 2032. Le DSIT a constaté que la couverture en cyber-assurance atteignait 55 % pour les petites entreprises britanniques et 61 % pour les entreprises de taille moyenne en 2025/2026. Des consultants ou prestataires externes en cybersécurité étaient utilisés par 39 % des petites entreprises et 51 % des entreprises de taille moyenne dans la même enquête. Le DBIR 2026 de Verizon a enregistré 7 256 incidents et 7 152 divulgations confirmées parmi les organisations de moins de 1 000 employés, renforçant la pression liée aux risques qui sous-tend la demande de sécurité externalisée. Cette exposition rend la protection externe évolutive plus pertinente commercialement pour les acheteurs de plus petite taille.
Analyse géographique
Marché de la cybersécurité en Amérique du Nord
L'Amérique du Nord représentait une part de 42,47 % de la taille du marché de la cybersécurité en 2026. Les prévisions 2024 de l'ENISA plaçaient le marché de la sécurité de l'information en Amérique du Nord en tête des autres régions et projetaient une croissance dans chaque segment au cours des trois années suivantes. La proposition de budget de l'OMB pour l'exercice 2026 estimait à 11,14 milliards USD les dépenses en cybersécurité pour les agences civiles relevant de la loi CFO Act aux États-Unis. L'envergure des programmes fédéraux offre aux fournisseurs une large base pour les plateformes intégrées, les services gérés et les travaux de conformité.
Marché de la cybersécurité en Asie-Pacifique
L'Asie-Pacifique est la zone géographique à la croissance la plus rapide, avec un CAGR de 16,4 % de 2027 à 2032. Le CERT-In indien a traité plus de 2,94 millions d'incidents cyber en 2025 et a accrédité 231 organisations d'audit en cybersécurité certifiées. L'Inde a également enregistré 9 708 audits CERT-In et 90 audits NCIIPC dans les secteurs de l'énergie, des transports et du BFSI au cours de l'exercice 2024/2025. L'Agence gouvernementale de technologie de Singapour a enregistré le 28 avril 2026 l'attribution d'un marché portant sur 87 licences de logiciels d'opérations de cybersécurité, avec des livraisons prévues jusqu'en janvier 2027. Les volumes d'audit de l'Inde et la charge d'incidents du CERT-In indiquent une demande récurrente de services d'audit et de réponse aux incidents, tandis que l'Agence gouvernementale de technologie de Singapour a attribué un appel d'offres en avril 2026 pour des licences de logiciels d'opérations de cybersécurité.
La Stratégie nationale de cybersécurité du Brésil a été instituée le 4 août 2025, tandis que la Corporación Peruana de Aeropuertos y Aviación Comercial du Pérou, ou CORPAC, a lancé le 7 novembre 2025 un appel d'offres pour un service de surveillance et d'alerte en cybersécurité. L'ENISA a signalé que 73 % des organisations de l'UE ciblées en 2025 étaient des entités essentielles ou importantes au titre de NIS2, tandis que l'administration publique représentait 32 % des incidents. La loi polonaise sur la certification en cybersécurité est entrée en vigueur le 28 août 2025, et ses certificats volontaires reconnus par l'UE peuvent aider les fournisseurs polonais à prouver la qualité de leurs produits dans les marchés publics. Le Cabinet des Émirats arabes unis a approuvé une Stratégie nationale de cybersécurité en cinq piliers le 3 février 2025, et l'ANCA africaine a été lancée en février 2025 avec une stratégie quinquennale pour l'échange de renseignements, l'assistance technique, la formation et les exercices cyber. Ensemble, ces éléments montrent une demande régionale façonnée par les politiques publiques, un appel d'offres et la qualification des fournisseurs, plutôt que par un schéma d'achat uniforme.
Éditions régionales
Toutes les régions
Cadre réglementaire et perspectives
Cette comparaison couvre des juridictions sélectionnées qui influencent la charge de conformité, de déclaration et de mise en œuvre des fournisseurs de cybersécurité. La perspective adoptée est celle d'un fournisseur de plateformes de cybersécurité, de services gérés et de support à l'intégration. Les juridictions comparées sont les États-Unis, l'Allemagne, la Chine, le Brésil et l'Inde, chacune avec sa propre autorité et son propre instrument.
Tableau réglementaire
| Facteur de décision | États-Unis | Allemagne | Chine | Brésil | Inde |
|---|---|---|---|---|---|
| Autorité principale | Securities and Exchange Commission | Office fédéral pour la sécurité des technologies de l'information (BSI) | Administration du cyberespace de Chine (CAC) | Autorité nationale de protection des données (ANPD) | Ministère de l'électronique et des technologies de l'information (MeitY) |
| Instruments ou orientations clés | Divulgations d'incidents de cybersécurité et de gouvernance pour les sociétés cotées, en vigueur depuis le 5 septembre 2023 | Loi de transposition NIS-2 en vigueur depuis le 6 décembre 2025, avec des normes, des obligations de déclaration et des sanctions élargies | Loi sur la cybersécurité modifiée en vigueur depuis le 1er janvier 2026, ajoutant des dispositions sur la sécurité de l'intelligence artificielle | La réglementation de l'ANPD exige des notifications d'incidents qualifiants dans un délai de 3 jours ouvrables | Règles de protection des données personnelles numériques notifiées le 13 novembre 2025, avec des obligations progressives |
| Effet commercial | Support à la divulgation, à la gouvernance et à la réponse aux incidents pour les émetteurs publics | Travaux d'enregistrement, de surveillance, de déclaration et de remédiation pour les entités couvertes | Demande de gouvernance, d'évaluation de la sécurité et de contrôle de l'IA pour les opérateurs de réseaux | Capacité de détection, de documentation et de notification pour les responsables du traitement | Mise en œuvre du chiffrement, du contrôle d'accès et de la journalisation pour les fiduciaires de données |
| Attractivité actuelle de la politique | Élevée | Moyenne | Moyenne | Moyenne | Élevée |
| Orientation future de l'attractivité de la politique | Sans changement | Renforcement | Renforcement | Renforcement | Renforcement |
| Source: Mordor Intelligence | |||||
Les États-Unis combinent une large base d'émetteurs et de fournisseurs avec une règle de la SEC pour les divulgations d'incidents matériels et de gouvernance en vigueur depuis le 5 septembre 2023, de sorte que sa note actuelle est Élevée et son orientation est Sans changement tant que la règle reste en vigueur. La loi NIS-2 allemande et le portail BSI rendent l'enregistrement et la déclaration opérationnels pour les entités couvertes, soutenant une attractivité Moyenne, tandis que le KRITIS-Dachgesetz est entré en vigueur le 17 mars 2026 et que le ministère de l'Intérieur a indiqué le 4 septembre 2026 qu'il mettait en vigueur la Kritisverordnung, soutenant un Renforcement. La loi chinoise modifiée sur la cybersécurité s'applique depuis le 1er janvier 2026 et la CAC a ouvert une consultation sur des règles provisoires pour les grands traiteurs de données personnelles le 7 août 2026, soutenant une attractivité Moyenne et un Renforcement même si le projet n'est pas encore adopté. La règle brésilienne des trois jours ouvrables pour les incidents soutient une attractivité Moyenne, tandis que la rédaction interne par l'ANPD en 2026 de normes techniques de sécurité minimales soutient un Renforcement, et les règles DPDP indiennes soutiennent une attractivité Élevée avec des obligations de sécurité prévues 18 mois après le 13 novembre 2025.
Étapes de la chaîne de valeur
La chaîne de valeur de la cybersécurité compare la façon dont le matériel, les logiciels, les canaux et les services passent de la production à la protection continue. Les revenus des fournisseurs combinent les ventes d'équipements et de plateformes avec les abonnements, les frais d'intégration et les contrats de services gérés. Chaque étape fait face à une contrainte différente, de sorte que la résilience dépend de l'approvisionnement, de l'interopérabilité, des compétences de livraison ou de la consolidation opérationnelle. Les capacités propres à chaque rôle déterminent où la valeur s'accumule et comment les défaillances se propagent dans la chaîne.
Tableau d'analyse de la chaîne de valeur
| Activité principale | Participants clés | Capture de valeur | Goulot d'étranglement | Réponse en matière de résilience |
|---|---|---|---|---|
| Fabrication d'équipements | Fabricants sous contrat et fabricants de conception originale tels qu'Accton Technology, IBASE Technology et Wistron Corporation | Ventes d'équipements et contrats de fabrication | Les pénuries de la chaîne d'approvisionnement, les droits de douane et les stocks excédentaires peuvent retarder l'exécution et augmenter les coûts | Utiliser plusieurs partenaires de fabrication qualifiés, des tampons régionaux et une planification de la production liée à la demande |
| Développement de plateformes de cybersécurité | Producteurs de plateformes de cybersécurité tels que Palo Alto Networks et Microsoft | Licences de produits, abonnements et contrats de support | L'intégration des fonctions réseau, cloud, opérations de sécurité, IA et identité soulève des exigences en matière d'architecture et de gouvernance des données | Des API modulaires, une télémétrie partagée et des mises en production progressives préservent l'interopérabilité dans les parcs des acheteurs |
| Canal de distribution et de revente | Distributeurs, revendeurs et MSSP tels qu'Arrow Electronics, Ingram Micro et TD Synnex | Marges des distributeurs, majorations des revendeurs et frais de services de canal | Les transferts à deux niveaux peuvent fragmenter les prévisions, le support technique et la responsabilité de livraison | Des signaux d'inventaire partagés, la certification des partenaires et des voies d'escalade directes réduisent les délais dans le canal |
| Intégration de systèmes et mise en œuvre | Consultants en cybersécurité, intégrateurs de systèmes et MSSP tels qu'Accenture, NTT DATA et Deloitte India | Frais de stratégie, de transformation, de migration, d'intégration et de mise en œuvre | Les environnements hérités, les outils fragmentés et la pénurie de spécialistes allongent la migration et les tests | La modernisation par phases, la co-externalisation et les conceptions de SOC pilotées par les partenaires répartissent les compétences et le risque d'exécution |
| Opérations de sécurité gérées et support | Prestataires de sécurité gérée, opérateurs de SOC et partenaires SIEM tels qu'IBM, NTT DATA et CrowdStrike | Contrats de surveillance, de réponse aux incidents, de gestion de plateformes et de support | Les organisations utilisaient en moyenne 83 solutions de sécurité de 29 fournisseurs, et 52 % des dirigeants citaient la complexité comme le principal obstacle aux opérations de sécurité | Les plateformes de détection consolidées, l'automatisation et la détection et réponse gérées unifiées réduisent le chevauchement des outils tout en maintenant une escalade spécialisée |
| Source: Mordor Intelligence | ||||
Les abonnements récurrents, le support et les opérations gérées représentent déjà la plus grande part des revenus des principaux fournisseurs, les revenus de services 2025 de Fortinet s'élevant à 4,58 milliards USD, dépassant ses revenus produits de 2,22 milliards USD, tandis que la demande en matériel continuait également de croître. Les intégrateurs et les MSSP captent des revenus à forte intensité de main-d'œuvre lorsque les acheteurs ne peuvent pas doter en personnel ou connecter des environnements complexes en interne. La résilience de la fabrication et de la distribution protège la disponibilité, tandis que l'interopérabilité des plateformes détermine si les services en aval peuvent évoluer. La transition structurelle la plus forte s'oriente vers une sécurité intégrée et exploitée en continu, livrée via des écosystèmes de partenaires.
Paysage concurrentiel
Concentration du Marché
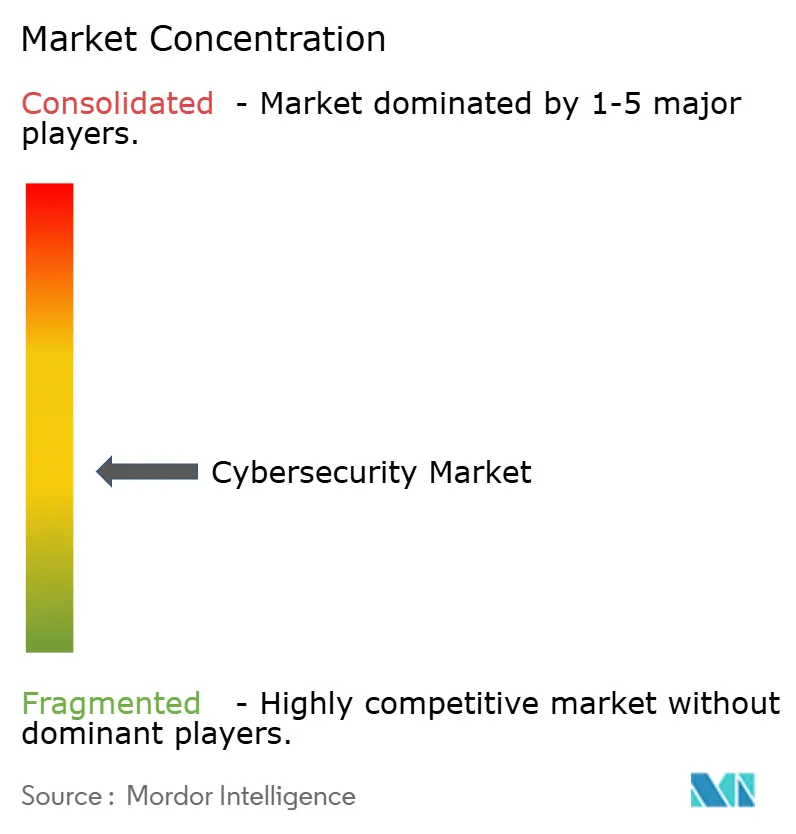
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. et Fortinet, Inc. constituent le groupe de fournisseurs de premier plan du rapport dans cet ordre. IBM Consulting fournit des services de sécurité gérés et d'intégration de systèmes pour les centres d'opérations de sécurité.[3] Microsoft fournit une plateforme de cybersécurité axée sur l'IA couvrant les identités, les appareils, les données, les applications et les clouds, tandis que Cisco propose des produits de sécurité et de mise en réseau avec une protection d'entreprise alimentée par l'IA. Palo Alto Networks couvre le réseau, le cloud, les opérations de sécurité, l'IA et l'identité, tandis que Fortinet propose un portefeuille intégré couvrant plus de 50 produits de niveau entreprise. Les cinq fournisseurs utilisent des modèles différents, et une longue traîne de spécialistes en identité, points de terminaison, cloud et services gérés maintient une offre diversifiée plutôt que construite sur une seule pile technologique dominante.
La concurrence évolue vers des opérations assistées par l'IA et une couverture de plateforme plus large. IBM a introduit les agents ATOM et X-Force Predictive Threat Intelligence pour la détection et la réponse gérées le 28 avril 2025. Le 20 mars 2026, Microsoft a annoncé que Security Copilot était inclus dans Microsoft 365 E5 et E7, avec des agents intégrés dans les opérations quotidiennes de sécurité et d'informatique. Cisco a finalisé son acquisition d'Astrix Securities au quatrième trimestre de l'exercice 2026, ajoutant une société spécialisée dans la sécurité des identités non humaines, et Palo Alto Networks a finalisé son acquisition de Koi le 14 avril 2026, pour étendre Prisma AIRS à l'IA agentique sur les points de terminaison. Les fournisseurs diffèrent sur le point d'application de l'IA, de la charge de travail des analystes chez IBM et Microsoft à la protection des identités non humaines et des points de terminaison agentiques chez Cisco et Palo Alto Networks.
L'étendue des plateformes renforce les barrières à la migration lorsque les acheteurs souhaitent une seule couche de politique et de télémétrie couvrant les contrôles réseau, cloud et d'identité. Palo Alto Networks a finalisé son acquisition de CyberArk le 11 février 2026, ajoutant la sécurité des identités pour les identités humaines, machines et agentiques. Fortinet a lancé Secure AI Data Center et le FortiGate 3800G le 5 novembre 2025, couvrant l'infrastructure IA, les applications et les grands modèles de langage. Fortinet a déclaré un chiffre d'affaires produits du premier trimestre 2026 de 645 millions USD, en hausse de 41 % d'une année sur l'autre. Ensemble, l'expansion de l'identité, la couverture des centres de données IA et la croissance actuelle des produits indiquent une concurrence axée sur l'étendue et l'exécution, élevant la barre pour les fournisseurs dont les portefeuilles couvrent moins de points de contrôle.
Leaders du secteur de la cybersécurité
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cybersécurité Entreprises couvertes dans ce rapport
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee, LLC
- Darktrace Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Musarubra US LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware LLC
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.
Principales opportunités pour les acteurs du marché
L'ensemble des opportunités se concentre sur les obligations et les marchés publics qui restent ouverts aux fournisseurs pour les façonner ou les remporter. Chaque ligne relie un déclencheur daté à un groupe d'acheteurs, une approche pratique et la barrière susceptible de retarder la conversion. Les voies ouvertes favorisent les fournisseurs qui traduisent les exigences de contrôle en plans de livraison interopérables.
Tableau des opportunités de marché
| Opportunité | Pourquoi maintenant | Acheteur / segment principal | Approche recommandée | Principale barrière | Bénéficiaires probables |
|---|---|---|---|---|---|
| Conformité des produits au règlement européen sur la cyber-résilience | Les obligations de déclaration ont débuté le 11 septembre 2026 et les obligations complètes sur les produits arrivent le 11 décembre 2027 | Fabricants de matériel et développeurs de logiciels vendant des produits numériques dans l'UE | Proposer la déclaration des vulnérabilités, l'ingénierie sécurisée dès la conception, le support à la conformité et la surveillance du cycle de vie | Les voies de conformité spécifiques aux produits et les preuves distribuées des fournisseurs peuvent ralentir la préparation | IBM Corporation, Microsoft Corporation et Palo Alto Networks, Inc. |
| Programmes de résilience DORA et de gestion des risques liés aux tiers | DORA couvre 20 types d'entités financières de l'UE et exige une gouvernance, une déclaration d'incidents, des tests et une supervision des tiers TIC | Institutions BFSI et leurs prestataires TIC | Proposer un inventaire des actifs, des tests, une réponse aux incidents et une surveillance des risques fournisseurs | Le risque de concentration, les contrôles hérités et les preuves fragmentées compliquent l'assurance | Microsoft Corporation, Palo Alto Networks, Inc. et CrowdStrike Holdings, Inc. |
| Migration vers la cryptographie post-quantique | Le NIST fixe la dépréciation des algorithmes vulnérables aux ordinateurs quantiques après 2030 et exige l'utilisation d'algorithmes résistants aux ordinateurs quantiques d'ici 2035 | Entreprises et agences publiques disposant de systèmes à clé publique à longue durée de vie | Constituer des inventaires cryptographiques, prioriser les expositions, tester l'agilité cryptographique et gérer la remédiation | Les dépendances inconnues et les contraintes d'interopérabilité rendent le séquençage de la migration difficile | IBM Corporation et Microsoft Corporation |
| Participation au cadre Cyber Security 4 du Royaume-Uni | L'engagement préalable au marché dans le secteur public se déroule jusqu'en décembre 2026 et l'attribution du cadre est prévue pour le printemps 2028 | Organisations du secteur public britannique recherchant des services gérés de sécurité, de test, de réponse et de conseil | Participer à l'engagement, façonner les lots et constituer des partenariats de services gérés conformes | La portée, les lots, les voies d'accès au marché et la procédure de mise en concurrence restent soumis à l'engagement | IBM Corporation, Microsoft Corporation et CrowdStrike Holdings, Inc. |
| Services réseau, cloud et cybersécurité DHS NCCS 2.0 | Le DHS a reporté son marché à l'échelle du département le 5 octobre 2026, laissant l'exigence en phase pré-attribution | Siège du DHS et composantes | Préparer des offres intégrées de réseau, de sécurité cloud et d'opérations cyber en fonction du calendrier révisé | Le calendrier est incertain et la valeur finale et la structure d'attribution restent non divulguées | Microsoft Corporation, Palo Alto Networks, Inc. et CrowdStrike Holdings, Inc. |
| Source: Mordor Intelligence | |||||
L'ouverture centrale est la modernisation pilotée par la conformité qui combine une surveillance continue avec des preuves que les acheteurs peuvent réutiliser dans les audits et les appels d'offres. Les fournisseurs qui associent des capacités cloud, d'identité, de points de terminaison et de réponse gérée peuvent répondre à plusieurs lignes tout en adaptant les contrôles à chaque autorité. Les dates légales fixes pour le règlement européen sur la cyber-résilience et la dépréciation des algorithmes NIST donnent aux fournisseurs un calendrier sur lequel s'appuyer, tandis que les marchés publics du DHS et du cadre britannique dépendent des calendriers des acheteurs.
Développements industriels récents dans Marché de la cybersécurité
- Sep 2026 : IBM UK a annoncé son acquisition de Logiq Consulting, un cabinet de conseil en cybersécurité britannique au service de la défense, des infrastructures critiques, du gouvernement et des secteurs réglementés.
- Juil 2026 : Akamai Technologies a finalisé son acquisition d'environ 205 millions USD de LayerX, ajoutant des capacités de navigateur d'entreprise sécurisé et de contrôle de l'utilisation de l'IA.
- Avr 2026 : Palo Alto Networks a finalisé son acquisition de Koi, intégrant la sécurité des points de terminaison agentiques dans Prisma AIRS et ajoutant la détection des risques liés à l'écosystème logiciel IA à Cortex XDR.
Marché de la cybersécurité Portée du rapport et méthodologie de recherche
Définition du marché et périmètre de couverture
Le marché de la cybersécurité mesure les dépenses annuelles sur le marché mondial par les organisations et les organismes publics en solutions et services de cybersécurité visant à prévenir, détecter, répondre aux cybermenaces ou à s'en remettre. Il couvre les ventes de logiciels de sécurité, d'équipements, de plateformes et d'abonnements par les fournisseurs via des déploiements cloud ou sur site, ainsi que les services spécifiques à la sécurité destinés aux utilisateurs finaux dans tous les secteurs et toutes les tailles d'entreprise.
Exclusions du périmètre : Le renouvellement général du matériel informatique, le conseil informatique non lié à la sécurité et non rattaché à un résultat de sécurité, et les frais de connectivité télécom purs sont exclus.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité du cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité des réseaux
- Sécurité des points de terminaison
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'utilisation finale
- BFSI
- Santé
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- Énergie et services aux collectivités
- Industrie manufacturière
- Autres
- Par taille d'entreprise utilisatrice finale
- Grandes entreprises
- Petites et moyennes entreprises (PME)
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire intègre des sources publiques réputées telles que le Cadre de cybersécurité 2.0 du National Institute of Standards and Technology, le Paysage des menaces 2026 de l'Agence de l'Union européenne pour la cybersécurité, l'Indice mondial de cybersécurité de l'Union internationale des télécommunications, les données d'utilisation du cloud d'Eurostat et la Stratégie fédérale zéro confiance du Bureau de la gestion et du budget de la Maison Blanche. Le Paysage des menaces 2026 de l'Agence de l'Union européenne pour la cybersécurité analyse les incidents observés de janvier à décembre 2025 et fournit une vérification datée de l'exposition aux menaces et des secteurs ciblés, tandis que les autres sources citées fournissent une taxonomie des résultats en matière de cybersécurité, des indicateurs d'engagement au niveau national, des mesures d'adoption du cloud et des priorités fédérales en matière de zéro confiance pour définir la couverture, la demande régionale et les données de validation.
Les rapports annuels des entreprises, les dépôts 10-K, les documents destinés aux investisseurs, les dossiers de marchés publics, les mises à jour des normes et la presse technologique réputée ajoutent des éléments de contexte sur les revenus des fournisseurs, les contrats et la mise en œuvre pour les recoupements. Les sources citées ne sont pas exhaustives et d'autres sources alimentent la collecte, la validation et la clarification.
Entretiens primaires et enquêtes
La recherche primaire est structurée autour d'entretiens ou d'enquêtes avec des acheteurs de cybersécurité, des prestataires de sécurité gérée, des intégrateurs de systèmes et des responsables de la sécurité dans le secteur public en Asie-Pacifique, en EMEA et dans les Amériques. Les répondants testent l'interprétation des signaux de dépenses secondaires, clarifient si les contrats groupés incluent une valeur exclusivement liée à la sécurité, et identifient les observations manquantes sur les offres, les déploiements, les secteurs, les tailles d'entreprise et les régions. Les analystes consignent les divergences non résolues comme des lacunes de données explicites, recherchent un suivi ciblé lorsqu'une donnée importante reste peu claire, et recoupent les preuves des répondants avec les signaux documentés de ventes, de marchés publics et de réglementation, plutôt que de traiter une seule réponse comme définitive.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 30 % | Directeurs généraux : 18 % | Asie-Pacifique : 40 % |
| Niveau intermédiaire : 45 % | Responsables fonctionnels/d'unité : 34 % | EMEA : 32 % |
| Acteurs de plus petite taille : 25 % | Responsables : 48 % | Amériques : 28 % |
Dimensionnement du marché et prévisions
Le modèle part d'une approche descendante avec la valeur mondiale des ventes des fournisseurs aux organisations et aux organismes publics, puis répartit ce total entre les offres, les modes de déploiement, les secteurs d'utilisation finale, les tailles d'entreprise et les zones géographiques en utilisant des indicateurs de mix observés. Les données clés comprennent les revenus de cybersécurité et les valeurs de contrats divulgués, l'adoption du cloud et sur site, l'activité de sécurité gérée et de services professionnels, les budgets de sécurité par secteur et par taille d'entreprise, les marchés publics, les exigences d'incidents et de conformité, et les signaux d'investissement numérique régionaux. Les analystes utilisent un cadre de régression multivariée ou de lissage exponentiel sélectionné pour correspondre à la longueur et à la stabilité de chaque série, avec une analyse de scénarios pour la migration vers le cloud, la convergence IT-OT, les mandats zéro confiance, les contrôles de cyber-assurance, la pénurie de talents et les changements réglementaires. Les parts de segments sont construites à partir des preuves des fournisseurs et des acheteurs, des vérifications d'échantillons de contrats ou de canaux, et de règles d'allocation documentées qui se réconcilent avec le total mondial, tandis que des vérifications ascendantes sélectives utilisent des agrégations de fournisseurs ou des prix de vente moyens échantillonnés multipliés par le volume de clients observé pour tester la direction et l'échelle. Lorsqu'un segment ne dispose pas d'une série directe fiable, les analystes l'encadrent avec des indicateurs adjacents, documentent l'hypothèse et reportent la plage dans l'analyse de scénarios plutôt que d'inventer une précision. Des experts répondants examinent les prévisions au niveau des variables et remettent en question les mouvements inhabituels, après quoi les analystes réexaminent les données et réconcilent la série de valeurs, y compris les effets de prix et de mix lorsque les preuves les soutiennent.
Validation des données et cycle de mise à jour
La triangulation compare les divulgations des fournisseurs, les dossiers de marchés publics, les indicateurs réglementaires et d'incidents, les vérifications des canaux et les réponses primaires, avec au moins un signal indépendant utilisé pour chaque donnée de marché importante. Les analystes effectuent des vérifications de variance d'une année sur l'autre, de somme des parts, d'unités, de devises et de valeurs aberrantes, enquêtent sur les anomalies par rapport à la période source et à la couverture, et documentent la résolution avant la validation finale. Un second analyste examine la logique du modèle et les citations, les changements importants non résolus déclenchent une reprise de contact ciblée avec le type de répondant concerné, et l'équipe effectue une vérification finale avant la livraison. La base de référence est actualisée annuellement, avec une mise à jour intermédiaire lorsqu'une acquisition importante, une réglementation, un schéma d'incidents cyber ou une divulgation d'un fournisseur modifie les données du marché.
Comparaison de la taille du marché de la cybersécurité de Mordor Intelligence avec d'autres estimations publiées
Les estimations publiées peuvent différer dans les transactions et les produits qu'elles comptabilisent et dans les données utilisées pour modéliser la demande. Le marché de la cybersécurité mesure les dépenses annuelles sur le marché mondial par les organisations et les organismes publics en solutions et services de cybersécurité visant à prévenir, détecter, répondre aux cybermenaces ou à s'en remettre.
Les principaux facteurs d'écart comprennent le périmètre de couverture défini par l'étude et les choix de modélisation spécifiques au marché. Les données clés comprennent les revenus de cybersécurité et les valeurs de contrats divulgués, l'adoption du cloud et sur site, l'activité de sécurité gérée et de services professionnels, les budgets de sécurité par secteur et par taille d'entreprise, les marchés publics, les exigences d'incidents et de conformité, et les signaux d'investissement numérique régionaux.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 296,9 milliards USD (2027) | |
| Cabinet de conseil mondial A | 335,8 milliards USD (2025) | À sa base de 2025, cette estimation est supérieure de 13,1 % à la valeur 2027 de ce rapport de 296,9 milliards USD, 2 ans plus tard. Le périmètre des dépenses des acheteurs d'entreprise basé sur des enquêtes inclut des catégories budgétaires au-delà des ventes des fournisseurs, ce qui peut faire dépasser le montant la limite de transaction approuvée. |
| Cabinet de conseil mondial B | 271,9 milliards USD (2025) | À sa base de 2025, cette estimation est inférieure de 8,4 % à la valeur 2027 de ce rapport de 296,9 milliards USD, 2 ans plus tard. L'observation publiée est antérieure de deux années de mesure, et sa large couverture du matériel, des logiciels et des services est rapportée avant la croissance ultérieure du marché reflétée dans la base de référence plus récente. |
Pour Mordor Intelligence, la triangulation compare les divulgations des fournisseurs, les dossiers de marchés publics, les indicateurs réglementaires et d'incidents, les vérifications des canaux et les réponses primaires, avec au moins un signal indépendant utilisé pour chaque donnée de marché importante.
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la cybersécurité et ses perspectives de croissance ?
La taille du marché de la cybersécurité est estimée à 264,4 milliards USD en 2026 et devrait atteindre 519,7 milliards USD d'ici 2032, avec un CAGR de 11,85 % de 2027 à 2032.
Quelles forces stimulent la demande en cybersécurité ?
L'adoption axée sur le cloud, la convergence IT-OT et les exigences zéro confiance élargissent les besoins de contrôle dans les environnements hybrides. Eurostat a constaté que 52,74 % des entreprises de l'UE utilisaient des services cloud payants en 2025.
Quelle offre domine le secteur ?
Les solutions détenaient une part de 69,4 % en 2026, tandis que les services devraient croître le plus rapidement avec un CAGR de 12,45 % de 2027 à 2032. NTT DATA prévoyait 26,9 milliards JPY (179,9 millions USD) de ventes de services de sécurité gérés pour l'exercice 2025.
Quelles entreprises façonnent l'offre concurrentielle ?
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. et Fortinet, Inc. sont les principaux fournisseurs du rapport. Microsoft a annoncé que Security Copilot était inclus dans Microsoft 365 E5 et E7 le 20 mars 2026, et Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026.
Quel défi pourrait limiter la croissance ?
La pénurie de talents augmente les coûts de prestation. L'ISACA a constaté que 58 % des organisations avaient des équipes de cybersécurité sous-dotées en personnel et 61 % avaient des postes vacants en 2026.
Quelle zone géographique connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait connaître la croissance la plus rapide avec un CAGR de 16,4 % de 2027 à 2032. Le CERT-In indien a traité plus de 2,94 millions d'incidents cyber en 2025.