
Taille et parts du marché des services d'authentification
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
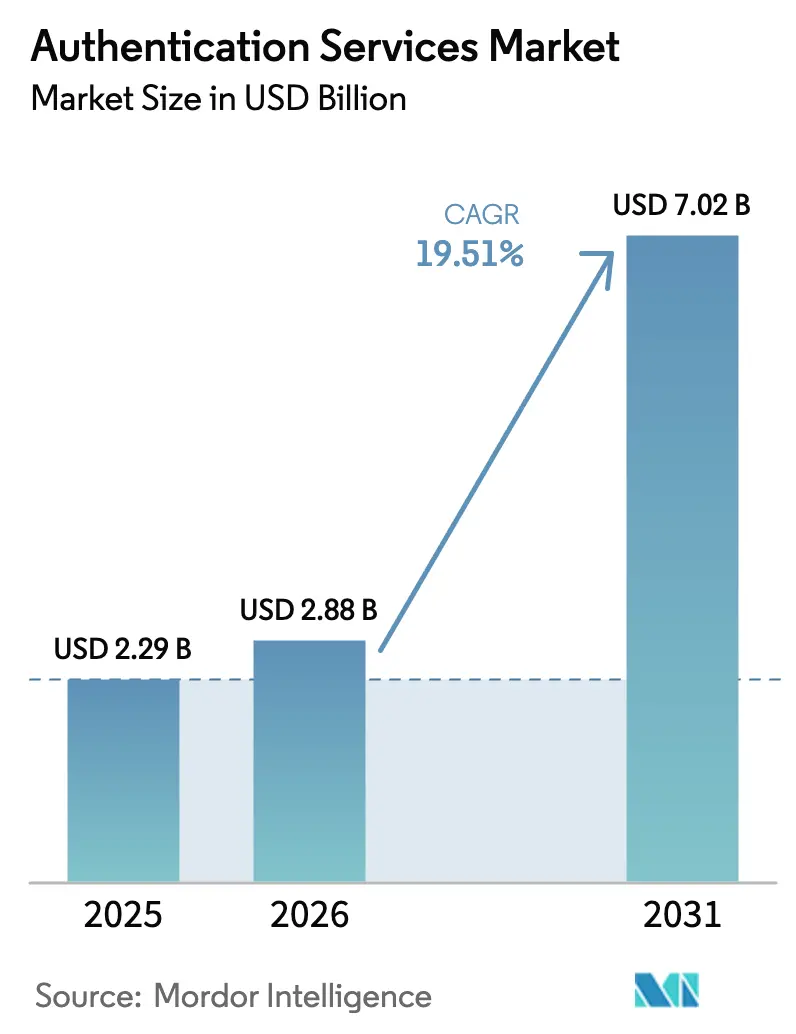
| Taille du Marché (2026) | 2.88 Milliards de dollars |
| Taille du Marché (2031) | 7.02 Milliards de dollars |
| Growth Rate (2026 - 2031) | 19.51 % |
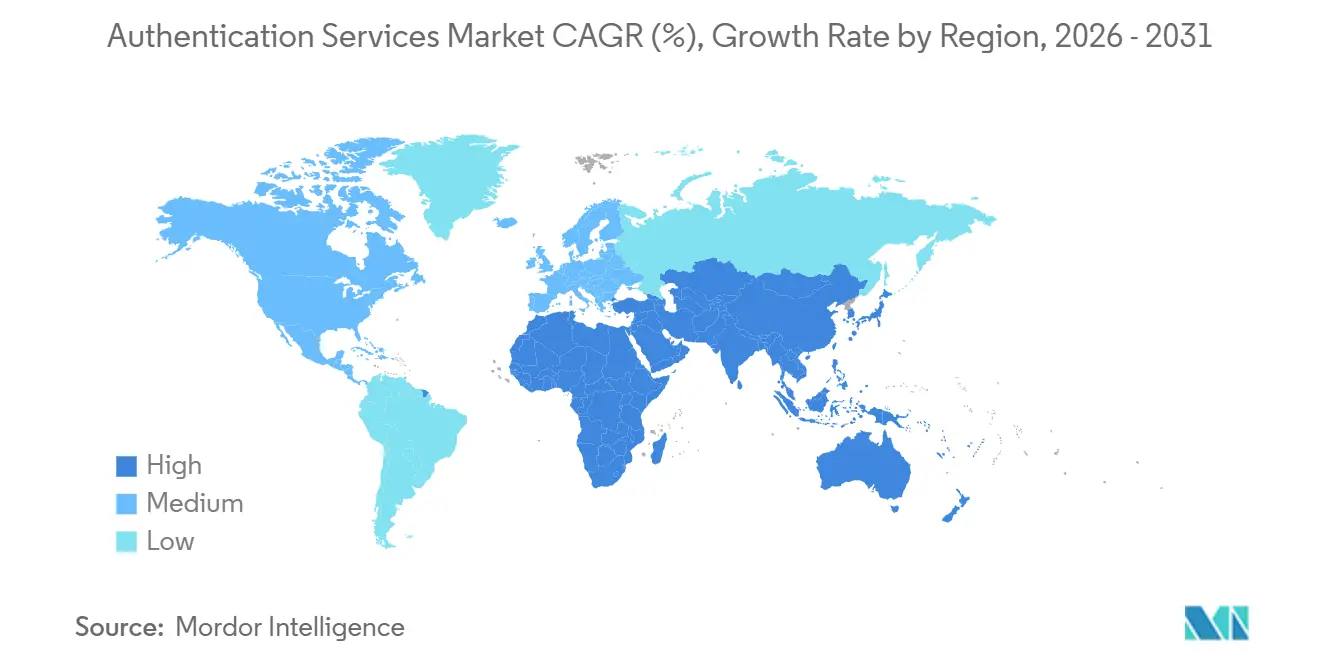
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
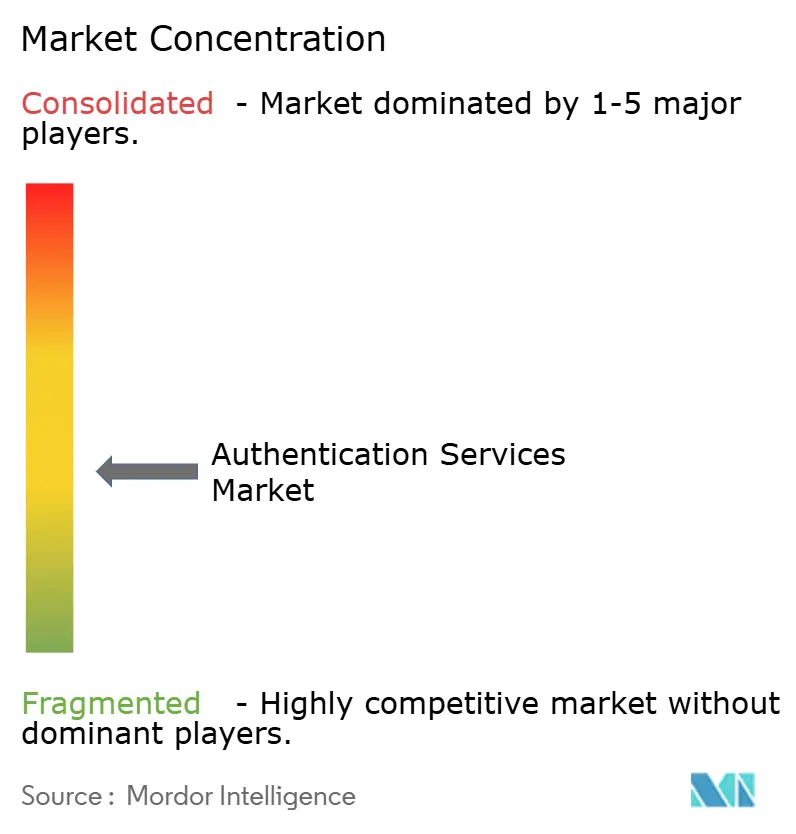
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services d'authentification par Mordor Intelligence
La taille du marché des services d'authentification devrait passer de 2,29 milliards USD en 2025 à 2,88 milliards USD en 2026 et devrait atteindre 7,02 milliards USD d'ici 2031, à un TCAC de 19,51 % sur la période 2026-2031. Les régulateurs imposent une vérification résistante au hameçonnage dans le cadre de référentiels tels que le NIST SP 800-63-4 et l'eIDAS 2.0 de l'Union européenne, tandis que les conseils d'administration d'entreprises lient les objectifs de chiffre d'affaires à des parcours de connexion sans friction qui réduisent les taux d'abandon. Ces deux forces font évoluer les dépenses des mots de passe et des codes SMS vers les clés d'accès, la biométrie et les moteurs de politique adaptatifs au risque qui se connectent directement aux interfaces de programmation d'applications. Les plateformes cloud accélèrent l'adoption en intégrant des outils d'identité dans des abonnements basés sur la consommation, et les fabricants de puces intègrent des éléments sécurisés dans les appareils en usine, permettant aux identifiants d'être provisionnés avant l'expédition. La concurrence s'intensifie alors que les hyperscalers pratiquent des prix inférieurs à ceux des fournisseurs indépendants, et que des projets pilotes d'identité décentralisée testent si les registres distribués peuvent encore réduire les frais de licence récurrents.
Points clés du rapport
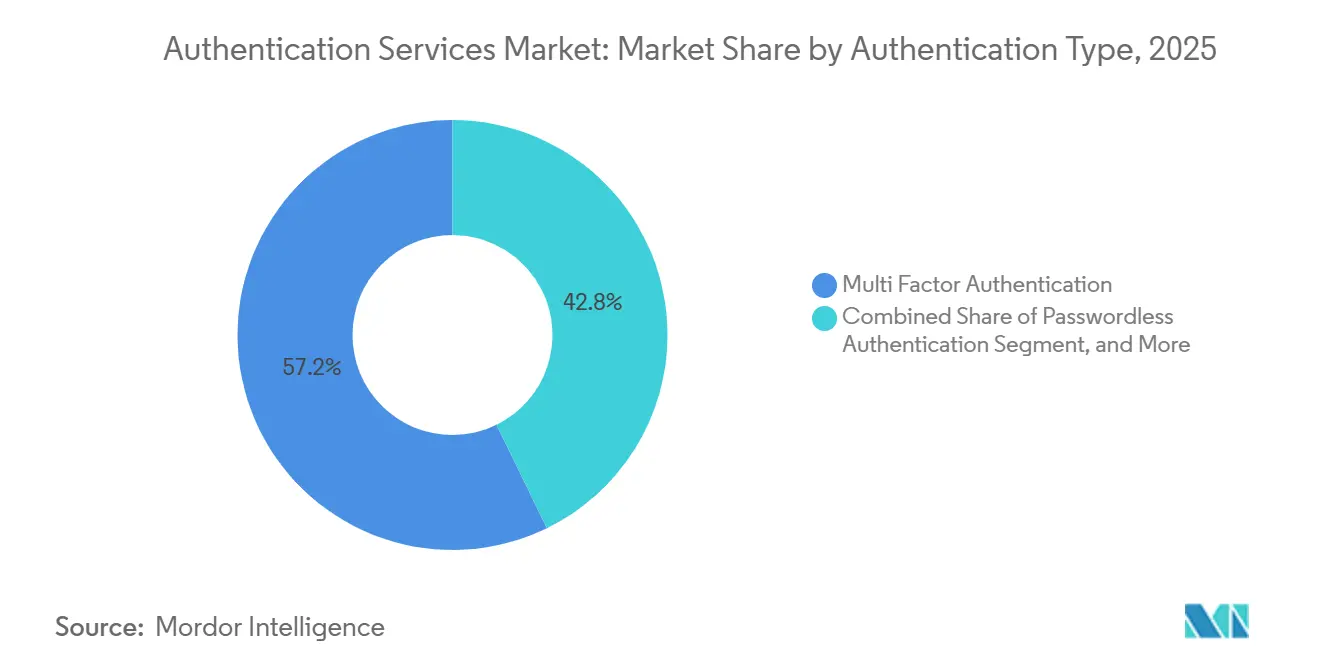
- Par type d'authentification, l'authentification multifacteur a capturé 57,24 % des parts du marché des services d'authentification en 2025, tandis que l'authentification sans mot de passe devrait se développer à un TCAC de 20,29 % jusqu'en 2031.
- Par type de service, l'infrastructure à clé publique gérée détenait 39,16 % des parts du marché des services d'authentification en 2025, tandis que l'orchestration de l'authentification basée sur le risque devrait afficher la croissance la plus rapide, à un TCAC de 20,63 % jusqu'en 2031.
- Par mode de déploiement, le cloud public représentait 63,29 % des revenus en 2025 et constitue également le segment à la croissance la plus rapide, avec un TCAC de 20,44 % sur la période de prévision.
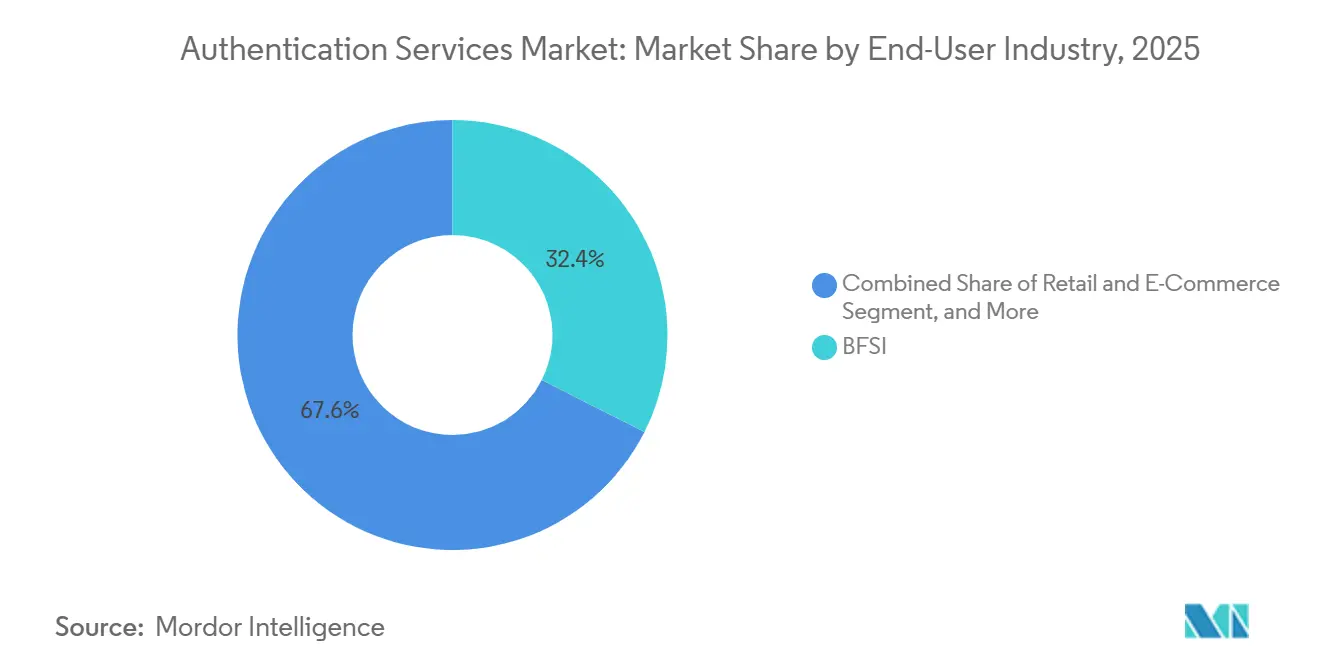
- Par secteur d'utilisation final, la banque, les services financiers et l'assurance étaient en tête avec une part de 32,44 % en 2025 ; cependant, le commerce de détail et le commerce électronique devrait progresser à un TCAC de 21,36 % d'ici 2031.
- Par taille d'organisation, les grandes entreprises ont généré 59,38 % des dépenses en 2025, tandis que les petites et moyennes entreprises devraient enregistrer un TCAC de 20,16 % au cours de la période de prévision.
- Par géographie, l'Amérique du Nord dominait avec une part de 36,71 % en 2025, tandis que la région Asie-Pacifique devrait progresser au rythme régional le plus élevé, à un TCAC de 20,57 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Croissance du nombre d'identités numériques | +3.2% | Mondial, avec une concentration en Asie-Pacifique et en Europe | Moyen terme (2 à 4 ans) |
| Authentification requise pour la conformité et les réglementations en matière de sécurité | +4.1% | Mondial, porté par l'Amérique du Nord et l'Europe, en expansion vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption croissante du concept Apportez votre propre appareil (BYOD) | +2.8% | Amérique du Nord et Europe, émergent dans les centres urbains d'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Augmentation des dépenses en cybersécurité par les entreprises pour les initiatives de confiance zéro | +4.5% | Mondial, plus fort en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Émergence des clés d'accès et des normes FIDO2 réduisant la friction de l'expérience utilisateur | +3.6% | Mondial, adoption précoce en Amérique du Nord et en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Intégration des API d'authentification dans les modules IoT embarqués permettant des flux de revenus au niveau des appareils | +2.7% | Mondial, concentré dans les pôles de fabrication d'Asie-Pacifique et en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des dépenses en cybersécurité pour les initiatives de confiance zéro
Les directives fédérales exigent désormais une authentification multifacteur résistante au hameçonnage pour toutes les agences civiles des États-Unis d'ici l'exercice fiscal 2027, déclenchant une acquisition immédiate de jetons certifiés FIDO2 et de moteurs de risque.[1]Bureau de la gestion et du budget, « Mémorandum sur la stratégie fédérale de confiance zéro », whitehouse.gov Les banques européennes font face à la surveillance dans le cadre de la loi sur la résilience opérationnelle numérique, qui classe les systèmes d'identité comme critiques, orientant les budgets 2025 vers des contrôles adaptatifs. Les entreprises signalent une meilleure visibilité sur l'utilisation abusive des identifiants, car les déploiements de confiance zéro réduisent d'un tiers le délai moyen de détection des comptes compromis, mais les architectures hybrides restent complexes car les répertoires hérités manquent de points d'ancrage de politique en temps réel. Les fournisseurs répondent avec des passerelles cloud qui traduisent le langage de balisage d'assertion de sécurité en appels RESTful modernes, réduisant ainsi le risque de migration. Ce moteur ajoute 4,5 points de pourcentage à la croissance prévue et atteint son pic jusqu'en 2028, alors que plusieurs échéances réglementaires convergent.
Émergence des clés d'accès et des normes FIDO2 réduisant la friction de l'expérience utilisateur
Apple, Google et Microsoft ont activé la prise en charge des clés d'accès sur 2,1 milliards d'appareils en 2025, intégrant des authentificateurs cryptographiques dans les gestionnaires d'identifiants des systèmes d'exploitation et éliminant la fatigue des mots de passe pour les connexions quotidiennes.[2]Alliance FIDO, « Statistiques d'adoption des clés d'accès », fidoalliance.org La spécification WebAuthn niveau 3 permet la sauvegarde chiffrée des identifiants dans le cloud, résolvant l'obstacle de la perte d'appareil qui ralentissait autrefois l'adoption. Les sites de commerce électronique signalent une baisse de 41 % des abandons de panier après être passés des codes SMS aux clés d'accès. Les régulateurs financiers au Japon et en Corée du Sud classent désormais les clés d'accès comme contrôles de base pour les applications grand public, incitant les banques à abandonner les identifiants hérités. L'amélioration de la convivialité de la norme se traduit par une hausse de 3,6 points du TCAC, alors que les entreprises réorganisent les services d'assistance et migrent les référentiels d'identifiants.
Croissance du nombre d'identités numériques
Les programmes gouvernementaux ont émis plus de 5,2 milliards d'identités numériques en 2025, portés par les projets Aadhaar de l'Inde, e-KTP de l'Indonésie et NIN du Nigeria.[3]Banque mondiale, « Programmes mondiaux d'identité numérique », worldbank.org Aadhaar seul a traité 102 milliards d'authentifications cette année-là, intégrant des vérifications biométriques dans les portails bancaires, de santé et d'aide sociale. L'eIDAS 2.0 de l'Europe oblige les États membres à déployer des portefeuilles interopérables d'ici 2026, générant une demande pour des fournisseurs capables de relier les identifiants publics et privés. Les entreprises qui exploitent des identités pré-vérifiées réduisent les coûts d'intégration de plus d'un quart et raccourcissent les cycles de comptabilisation des revenus, entraînant une augmentation de 3,2 points du TCAC du marché à mesure que l'interopérabilité des portefeuilles mûrit.
Intégration des API d'authentification dans les modules IoT embarqués permettant des flux de revenus au niveau des appareils
Les fabricants de semi-conducteurs ont expédié 1,4 milliard de modules IoT avec des éléments sécurisés intégrés en 2025, représentant une augmentation de 22 % d'une année sur l'autre. La plateforme IoT Snapdragon de Qualcomm comprend désormais une unité de traitement sécurisé dédiée qui exécute l'intégration sécurisée des appareils FIDO, permettant aux fabricants d'injecter des clés pendant la production et de réduire les surfaces d'attaque de la chaîne d'approvisionnement. Les services publics européens ont déployé 18 millions de compteurs intelligents utilisant des identifiants ancrés dans le matériel pour se conformer à la directive sur la sécurité des réseaux et des systèmes d'information. Les fournisseurs monétisent ces modules via des plans d'abonnement, en regroupant la rotation des clés et la détection des anomalies, ce qui crée des flux de revenus récurrents qui augmentent le TCAC de 2,7 points sur le long terme.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coût élevé associé aux méthodes d'authentification arrivées à maturité | -1.9% | Mondial, particulièrement aigu dans les segments des PME sensibles aux coûts et les marchés émergents | Moyen terme (2 à 4 ans) |
| Fatigue des utilisateurs et abandon de connexion dus à la complexité de l'authentification multifacteur | -2.4% | Mondial, concentré dans les applications grand public en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Contraintes d'approvisionnement en puces pour les modules de sécurité matériels après les tarifs douaniers de 2025 | -1.6% | Mondial, plus sévère en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Fragmentation des schémas nationaux d'identité numérique entravant l'authentification transfrontalière | -2.1% | Mondial, particulièrement en Europe, en Asie-Pacifique et dans les corridors transatlantiques | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Coût élevé associé aux méthodes d'authentification arrivées à maturité
Les jetons matériels FIDO2 coûtent entre 25 et 55 USD par utilisateur, un obstacle pour les petites entreprises sensibles aux prix. Les capteurs biométriques intégrés dans les ordinateurs portables ou les smartphones peuvent réduire les coûts au fil du temps, mais les premières mises à niveau nécessitent encore des dépenses d'investissement qui entrent en concurrence avec les charges salariales et les dépenses marketing. Les acheteurs des marchés émergents font face à des droits de douane sur les modules de sécurité, ce qui augmente le coût total de possession à deux chiffres. Les fournisseurs répondent avec des modèles d'abonnement par utilisateur à partir de 3 USD par mois, mais les responsables budgétaires retardent souvent les cycles de renouvellement jusqu'à ce que les assureurs ou les régulateurs les y contraignent. Ce frein lié aux coûts réduit le TCAC anticipé de 1,9 point jusqu'à ce que les économies d'échelle fassent baisser les prix unitaires en dessous des seuils du marché de masse.
Fatigue des utilisateurs et abandon de connexion dus à la complexité de l'authentification multifacteur
Les services d'assistance ont signalé une augmentation de 31 % des tickets de verrouillage en 2025, alors que les employés géraient en moyenne 14 flux de travail d'identifiants, entraînant une insatisfaction et des contournements via l'informatique fantôme. Le Centre national de cybersécurité du Royaume-Uni a constaté que 42 % des utilisateurs confrontés à des codes SMS retardés abandonnaient les transactions en ligne, revenant à des canaux moins sécurisés. Les banques aux États-Unis ont signalé un taux de désinscription de 19 % de la biométrie mobile à la suite de faux rejets répétés, ce qui a gonflé l'utilisation des mots de passe et augmenté le risque de bourrage d'identifiants. Les moteurs de risque adaptatifs peuvent supprimer les invites pour les transactions à faible valeur, mais les erreurs de réglage irritent soit les clients, soit invitent à la fraude. Cette friction réduit la croissance de 2,4 points jusqu'à ce que la biométrie et les clés d'accès remplacent entièrement les facteurs d'authentification renforcée.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type d'authentification :
l'élan de l'authentification sans mot de passe s'appuie sur les fondations de l'authentification multifacteurL'authentification multifacteur a conservé 57,24 % des parts du marché des services d'authentification en 2025, soulignant son rôle de minimum réglementaire pour les flux de travail à haute valeur. Les approches sans mot de passe, cependant, devraient dépasser toutes les autres catégories avec un TCAC de 20,29 % jusqu'en 2031, signalant la volonté de la direction de réduire les tickets de réinitialisation et l'exposition au hameçonnage. Le marché des services d'authentification devrait bénéficier de 340 millions de clés d'accès enregistrées en 2025, suite à l'introduction par Google Workspace de comptes sans mot de passe pour 180 millions d'utilisateurs.
La croissance sans mot de passe n'est pas uniforme. Les projets pilotes dans le secteur de la santé aux États-Unis ont réduit de 18 secondes le temps de connexion de chaque clinicien, libérant près de 2,3 heures hebdomadaires pour les soins aux patients. Les banques européennes exploitent les exemptions de la directive révisée sur les services de paiement qui autorisent les flux biométriques uniquement en dessous de 500 EUR, à condition que les appareils lient les identifiants et que l'analyse comportementale confirme l'identité. Les détaillants qui déploient des clés d'accès ont constaté une augmentation de 29 % des achats répétés, car des expériences de paiement plus fluides favorisent la fidélité. Les entreprises manufacturières et énergétiques s'appuient encore sur des jetons matériels car la technologie opérationnelle isolée ne peut pas prendre en charge des mises à jour fréquentes du micrologiciel, retardant ainsi l'adoption généralisée de l'authentification sans mot de passe dans ces secteurs verticaux.


Par type de service :
l'orchestration basée sur le risque devient le facteur de différenciationL'infrastructure à clé publique gérée a généré 39,16 % des revenus de 2025, indiquant le désir des entreprises d'externaliser les tâches du cycle de vie des certificats soumises aux audits WebTrust et ETSI. Pourtant, l'orchestration de l'authentification basée sur le risque devrait afficher un TCAC de 20,63 %, portée par l'appétit des assureurs et des banques pour des décisions de confiance contextuelles. Les moteurs adaptatifs évaluent désormais l'état de santé des appareils, les anomalies de géolocalisation et les entrées micro-comportementales telles que la cadence de frappe, renforçant la vérification uniquement lorsque les indicateurs de risque augmentent.
La gestion des clés par abonnement réduit le temps de rotation manuelle des secrets stockés dans les microservices, une tâche qui consommait 14 heures d'ingénierie par mois en 2025. Les modules de reporting et d'analyse intègrent les preuves dans les packages SOC 2 et ISO 27001, réduisant la préparation des audits de 40 %. Les régulateurs financiers à Singapour et à Hong Kong demandent aux institutions de surveiller les anomalies en temps réel, poussant le marché des services d'authentification vers des tableaux de bord en mode SaaS qui exposent les métriques de risque par utilisateur, appareil et géographie. Les services publics d'énergie américains intègrent des contrôles adaptatifs dans leurs couches de contrôle de supervision et d'acquisition de données (SCADA) pour atteindre les objectifs de performance intersectoriels de la CISA.
Par mode de déploiement :
le cloud public donne le rythmeLe cloud public a capturé 63,29 % des dépenses en 2025 et devrait progresser à un TCAC de 20,44 % alors qu'Azure, AWS et Google Cloud intègrent des API d'identité dans leurs abonnements de plateforme. Microsoft Entra gère désormais 300 millions de postes d'entreprise avec une latence inférieure à 100 millisecondes via 60 régions cloud souveraines. La taille du marché des services d'authentification pour les déploiements sur site continue de diminuer dans les segments commerciaux, mais persiste dans le secteur de la défense, où la certification du modèle de maturité en cybersécurité exige des référentiels de jetons hébergés localement.
Le cloud privé attire les banques et les hôpitaux qui nécessitent des configurations à locataire unique pour répondre aux exigences PCI DSS et HIPAA, mais 31 % de ces charges de travail sont prévues pour des migrations gérées d'ici 2027. Les modèles hybrides, représentant 18 % des dépenses de 2025, permettent aux entreprises de se moderniser progressivement tout en préservant les coûts d'infrastructure déjà engagés. Les opérateurs de télécommunications européens utilisent des modèles hybrides pour s'assurer que les modèles biométriques ne quittent jamais les frontières nationales, conformément aux clauses de minimisation du RGPD. Les marchés en Chine et en Russie restent fragmentés en raison de la complexité des règles transfrontalières sur les données, ce qui complique la consolidation des fournisseurs.
Par secteur d'utilisation final :
la montée en puissance du commerce de détail dépasse les acteurs établisLe secteur de la banque, des services financiers et de l'assurance détenait 32,44 % des revenus en 2025, reflétant des transactions à haute valeur qui justifient une notation de risque à plusieurs niveaux. Le commerce de détail et le commerce électronique devrait cependant mener la croissance à 21,36 %, alors que la fraude sans présentation de carte a atteint 9,3 milliards USD en 2025, obligeant les commerçants à adopter le paiement tokenisé et la connexion par clé d'accès. Les sites de commerce électronique en Asie du Sud-Est ont introduit les clés d'accès pour 140 millions d'acheteurs, réduisant la fraude par prise de contrôle de compte de 38 %.
Les prestataires de soins de santé ont consacré 12 % de leurs budgets informatiques aux contrôles d'identité après l'escalade des mesures d'application citant des comptes de cliniciens compromis. Les agences gouvernementales ont adopté des facteurs résistants au hameçonnage avant les échéances de 2027. Les services publics d'énergie ont validé les mises à jour du micrologiciel via des clés ancrées dans le matériel pour répondre aux mandats IEC 62443. Les établissements d'enseignement ont adopté l'authentification unique pour 280 millions d'apprenants, réduisant les appels de réinitialisation de 44 %. La fabrication a étendu l'identité basée sur les API aux fournisseurs, consolidant l'échange sécurisé de données sans exposer les répertoires internes.
Par taille d'organisation :
l'économie du cloud attire les PMELes grandes entreprises ont généré 59,38 % des revenus de 2025, en raison de vastes parcs d'applications et d'une exposition réglementaire importante. Pourtant, les petites et moyennes entreprises devraient afficher un TCAC de 20,16 % alors que les abonnements cloud suppriment les barrières en capital. Le service Workforce Identity Cloud d'Okta dessert 18 500 PME qui sont passées d'Active Directory sur site à une connexion en mode SaaS, consolidant les identifiants sous un même toit.
Les PME européennes font face au principe de responsabilité du RGPD, qui n'offre plus de clémence basée sur l'effectif, stimulant l'adoption de forfaits d'authentification gérés. Les assureurs cyber en Amérique du Nord exigent désormais l'authentification multifacteur comme référence, incitant les petites entreprises à adopter la gestion des identités à la demande. L'Agence de transformation numérique d'Australie organise des panels de fournisseurs qui pré-approuvent les solutions pour les marchés publics, accélérant les cycles d'approvisionnement des PME. Les pénuries de talents restent un obstacle, mais les consoles cloud clés en main qui automatisent les mises à jour de politique réduisent suffisamment le déficit de compétences pour soutenir une croissance rapide.
Analyse géographique
Marché des Services d'Authentification en Amérique du Nord
L'Amérique du Nord a représenté 36,71 % des revenus de 2025, car un décret présidentiel a rendu obligatoire l'adoption du modèle zéro confiance au sein des agences fédérales, débloquant ainsi 420 millions USD pour des authentificateurs résistants au hameçonnage. Le Secrétariat du Conseil du Trésor du Canada a harmonisé les directives fédérales avec le Cadre de confiance pancanadien, créant une infrastructure d'accréditation commune à l'ensemble des provinces. La Stratégie numérique nationale du Mexique a mis l'accent sur l'identité pour l'inclusion financière, mais la lenteur de la modernisation des systèmes dorsaux a limité les gains rapides.
Marché des Services d'Authentification en Asie-Pacifique
La région Asie-Pacifique devrait afficher un CAGR de 20,57 % jusqu'en 2031, portée par l'Interface de Paiements Unifiés de l'Inde, qui a enregistré 102 milliards d'appels d'authentification en 2025, et par la directive chinoise imposant que les passerelles IoT des infrastructures critiques soient livrées avec des modules de sécurité matériels. Le Japon et la Corée du Sud exigent désormais la prise en charge des clés d'accès dans les applications bancaires mobiles, et Singapour aligne ses directives de gestion des risques sur la notation en temps réel. Le projet pilote d'interopérabilité de l'ASEAN, impliquant Singapour, la Thaïlande et la Malaisie, vise une fédération d'accréditations à l'échelle régionale, mais doit encore affiner les schémas d'attributs.
Marché des Services d'Authentification en EMEA et en Amérique Latine
L'Europe progresse avec eIDAS 2.0, visant à équiper 80 % des citoyens de portefeuilles numériques d'ici 2030. L'Office fédéral allemand de la sécurité des technologies de l'information (BSI) exige des prestataires qu'ils hébergent les données au sein de l'Espace économique européen et se soumettent à des audits annuels. La sortie du Royaume-Uni du cadre de reconnaissance mutuelle contraint les entreprises à maintenir des flux clients distincts, ce qui entraîne une hausse des coûts. L'adoption au Moyen-Orient et en Afrique est inégale : les États du Golfe déploient des identités nationales liées aux services bancaires, tandis que les pays d'Afrique subsaharienne peinent face à une connectivité insuffisante. L'Amérique latine connaît une adoption modérée, le Brésil imposant une authentification forte des clients pour les paiements Pix, bien que la volatilité des devises dans d'autres pays freine les dépenses.

Paysage réglementaire
Aux États-Unis, les exigences fédérales en matière d'authentification font de plus en plus référence aux NIST Digital Identity Guidelines. Le NIST a publié la norme NIST SP 800-63B-4 en août 2025, mettant à jour les recommandations relatives à l'authentification et à la gestion des authentifiants que les entreprises utilisent pour cartographier les niveaux d'assurance, les types d'authentifiants (y compris les options résistantes au phishing) et les contrôles de cycle de vie dans leurs programmes d'approvisionnement et d'audit.
En Europe, les étapes de mise en œuvre du cadre eIDAS modifié se sont accélérées en 2026, parallèlement aux travaux sur la certification de cybersécurité pour le portefeuille européen d'identité numérique (EUDI Wallet). La Commission européenne a publié le règlement d'exécution (UE) 2026/798 en avril 2026 couvrant l'enrôlement des portefeuilles, tandis que l'ENISA a ouvert une consultation publique en avril 2026 pour un projet de schéma de certification de cybersécurité de l'EUDI Wallet. Au niveau des normes qui sous-tendent les passkeys et l'authentification basée sur navigateur, le W3C a publié la Web Authentication API (WebAuthn) Level 3 sous forme de Candidate Recommendation Snapshot en mai 2026, renforçant l'orientation vers des flux d'authentification alignés sur FIDO2 et résistants au phishing, utilisés par les parties utilisatrices et les fournisseurs d'identité.
Analyse de la chaîne de valeur
La chaîne de valeur s'étend des intrants matériels sécurisés (capteurs biométriques, éléments sécurisés, modules de sécurité matériels) aux couches de normes et de plateformes (authentificateurs et serveurs FIDO2/WebAuthn, outils de gestion du cycle de vie des PKI et des certificats, analyses de risque et de fraude). La demande est satisfaite via des plateformes d'identité SaaS et des intégrateurs qui adaptent les déploiements aux exigences du secteur BFSI, du gouvernement, de la santé et du commerce de détail. Les contraintes en amont, notamment la disponibilité des puces sécurisées et les exigences de conformité cryptographique, se répercutent sur les choix de tarification et de déploiement en aval, entre cloud public, cloud privé et architectures hybrides.
En 2026, l'activité de l'écosystème a mis en évidence l'interopérabilité et l'identité transversale comme domaines clés de création de valeur. Ory et HID ont annoncé un partenariat stratégique en janvier 2026 pour développer une plateforme d'identité d'entreprise basée sur FIDO2 reliant les accès physiques et numériques. IDEMIA Public Security s'est associé à Proof en mars 2026 pour fournir des solutions d'identité numérique respectueuses de la vie privée à travers les écosystèmes physiques et numériques, et IDEMIA et Indicio ont également lancé une solution de vérification d'identité interopérable pour les services financiers en mars 2026. Par ailleurs, authID s'est associé à Trinsic en juin 2026 pour intégrer la prise en charge de l'identité numérique (plus de 70 émetteurs) dans sa plateforme Proof, poussant davantage de valeur vers les couches d'orchestration qui relient les portefeuilles, les identifiants vérifiables et les flux de travail d'authentification d'entreprise.
Paysage concurrentiel
Le marché des services d'authentification présente une concentration modérée, les cinq premiers fournisseurs représentant environ 42 % des revenus de 2025, ce qui donne un score de 6 sur une échelle de 10 points. Microsoft ancre sa suite Entra dans les piles Azure, de productivité et de sécurité, tirant parti de l'omniprésence de ses comptes pour vendre des offres d'identité unifiée. Okta cible les besoins des développeurs et des effectifs dans une seule console, suite à son intégration antérieure d'Auth0, puis a renforcé ses capacités adaptatives en acquérant Spera Security en novembre 2025.
Thales séduit les banques avec des modules de sécurité matériels de niveau 3 FIPS 140-3 et des certifications Critères Communs. Ping Identity s'associe à AWS Control Tower, permettant aux administrateurs cloud d'appliquer rapidement la fédération. Cisco intègre Duo sans mot de passe dans son périmètre d'accès sécurisé, proposant un fournisseur unique pour les contrôles d'identité et de réseau. IBM Verify en mode SaaS superpose une notation de risque par intelligence artificielle sur des signaux contextuels pour réduire les faux positifs.
Les perturbateurs ciblent des niches : Beyond Identity et Stytch défendent des kits sans mot de passe conviviaux pour les développeurs. Les fabricants de matériel tels que Yubico intègrent la biométrie directement sur l'appareil, évitant le stockage des modèles dans le cloud. Les hyperscalers regroupent l'identité dans les frais de plateforme, réduisant les dépenses adressables autonomes mais élargissant les déploiements totaux. Les projets pilotes d'identité décentralisée fonctionnent sur des registres distribués, mais attendent des positions politiques plus claires avant de passer à l'échelle.
Leaders du secteur des services d'authentification
Entrust Datacard Corporation
IBM Corporation
Microsoft Corporation
Google LLC
Tata Communications Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services d'Authentification
- Okta Inc.
- Microsoft Corporation
- IBM Corporation
- Thales Group
- Cisco Systems Inc.
- Entrust Datacard Corporation
- Broadcom Inc.
- Ping Identity Holding Corp.
- Google LLC
- OneLogin Inc.
- CyberArk Software Ltd.
- Yubico AB
- ForgeRock Inc.
- HID Global Corporation
- SailPoint Technologies Holdings Inc.
- Trustwave Holdings Inc.
- Wipro Limited
- Tata Communications Limited
- Verizon Communications Inc.
- Amazon Web Services Inc.
Lire l’analyse des entreprises de services d'authentification

Opportunités de marché et perspectives d'avenir
Une opportunité à court terme consiste à remplacer les codes d'accès à usage unique par SMS par des méthodes offrant une assurance plus élevée et moins de friction, réduisant ainsi la fraude et l'abandon de connexion. L'authentification réseau pilotée par les opérateurs est passée du concept au déploiement, et en juillet 2026, AT&T, T-Mobile US et Verizon ont lancé Aduna, un système d'authentification basé sur le réseau et construit sur des API réseau standardisées pour vérifier l'association du numéro mobile avec la carte SIM et l'appareil. Cela positionne les signaux adossés à la carte SIM comme un intrant pour l'authentification d'entreprise et l'orchestration basée sur le risque. Vodafone a également entamé un déploiement mondial de Number Verify 2.0 utilisant la norme CAMARA sur des marchés européens initiaux (Allemagne, Pays-Bas et Royaume-Uni), ce qui élargit les surfaces d'intégration pour les fournisseurs d'identité, les plateformes de lutte contre la fraude et les services d'authentification gérés capables d'exploiter les signaux réseau en complément des passkeys et de la posture des appareils.
Un autre espace inexploité concerne la gouvernance à l'échelle de l'entreprise pour les nouveaux types d'identité et les transitions cryptographiques adjacentes aux services d'authentification et à la PKI gérée. Les programmes de conformité font de plus en plus référence à NIST 800-63 Rev. 4, SOC 2 Type II et PCI DSS v4.0.1, soutenant la demande pour une application de politique auditable, une gestion robuste du cycle de vie des authentifiants et un reporting. À mesure que les organisations ajoutent des identités non humaines (comptes de service, charges de travail et agents d'IA) et se préparent à la cryptographie post-quantique, les acheteurs privilégient des plans de contrôle centralisés qui unifient la gestion des certificats et des clés avec la politique d'authentification, laissant aux fournisseurs et intégrateurs la possibilité de conditionner l'authentification résistante au phishing, la notation continue des risques et l'agilité cryptographique dans des offres de services gérés.
Recent Industry Developments in Marché des Services d'Authentification
- Avril 2026 : Entrust a annoncé une collaboration avec IBM Consulting pour aider les entreprises à moderniser leur posture de sécurité cryptographique et à s'orienter vers une sécurité post-quantique, en utilisant l'Entrust Cryptographic Security Platform comme plan de contrôle unifié pour la gestion des certificats et des clés. Cet effort relie les opérations de cycle de vie des clés adjacentes à l'authentification avec des programmes plus larges de sécurité de l'identité, soutenant les clients réglementés qui ont besoin d'une gouvernance centralisée et d'une auditabilité.
- Janvier 2025 : Entrust a finalisé la cession de son activité de certificats publics à Sectigo, renforçant son positionnement sur les solutions de sécurité des données cryptographiques prêtes pour le post-quantique. Cette cession a redéfini le positionnement concurrentiel dans les services de PKI gérée et de cycle de vie des certificats, tout en libérant Entrust pour concentrer ses investissements sur des plateformes d'identité et de cryptographie à plus haute assurance.
- Juillet 2024 : IBM Consulting et Microsoft ont élargi leur collaboration pour aider les clients à moderniser leurs opérations de sécurité et à se protéger contre les menaces d'identité dans le cloud à l'aide de Microsoft Entra. Cela a renforcé la tendance des piles d'identité centrées sur les hyperscalers associées à de grands intégrateurs, influençant les décisions d'achat des entreprises vers des flux de travail combinant authentification, gouvernance et opérations de sécurité.


Marché des Services d'Authentification Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Pour cette étude, le marché des services d'authentification couvre les services payants et les solutions orientées services utilisés pour vérifier un utilisateur, un appareil ou une transaction avant d'accorder l'accès, ou avant qu'une action numérique soit approuvée. Il inclut les flux de travail d'authentification gérés et fournis via le cloud utilisés par les entreprises et les acheteurs du secteur public.
Exclusions du périmètre : nous excluons les ventes d'identifiants purement matériels lorsqu'elles ne sont pas associées à un service d'authentification continu, ainsi que le travail informatique interne qui n'est pas facturé comme un service de marché.
Aperçu de la segmentation
- Par type d'authentification
- Authentification à facteur unique
- Authentification multifacteur
- Authentification sans mot de passe
- Par type de service
- Gestion de la conformité
- Infrastructure à clé publique gérée
- Gestion des clés par abonnement
- Reporting et analyse
- Orchestration de l'authentification basée sur le risque
- Par mode de déploiement
- Sur site
- Cloud public
- Cloud privé
- Hybride
- Par secteur d'utilisation final
- Technologies de l'information et télécommunications
- Banque, services financiers et assurance
- Gouvernement et défense
- Santé
- Commerce de détail et commerce électronique
- Énergie et services publics
- Fabrication
- Éducation
- Autres secteurs d'utilisation final
- Par taille d'organisation
- Petites et moyennes entreprises
- Grandes entreprises
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Europe
- Allemagne
- Royaume-Uni
- France
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour définir les limites du marché et construire la première carte de la demande par région et par utilisateurs finaux. Nous avons consulté des sources publiques telles que les recommandations du NIST et les publications sur l'identité numérique, les rapports de sécurité de l'ENISA, ainsi que les publications de la FCC et de la FTC américaines sur les thématiques de cyber-risque, en complément des indicateurs de l'économie numérique de l'OCDE. Ces sources ont aidé à cadrer les moteurs d'adoption et la pression de conformité qui se manifestent dans la planification des acheteurs.
Nous avons également examiné les rapports annuels des entreprises, les présentations aux investisseurs, la documentation produit et la couverture presse de sources fiables afin de comprendre comment les services sont conditionnés (PKI gérée, gestion de la conformité, reporting et orchestration basée sur le risque) et comment la livraison via le cloud modifie la logique de tarification. Dans certains cas, des abonnements payants soutenant les données financières des entreprises et la couverture presse ont été utilisés pour valider les répartitions de revenus, afin de ne pas manquer les nouvelles lignes de services récemment lancées. Ces sources documentaires sont uniquement illustratives, et de nombreuses autres références publiques ont été utilisées pour la collecte de données, la vérification croisée et la clarification.
Entretiens et enquêtes primaires
Le travail primaire s'est concentré sur la validation de ce que les acheteurs paient réellement, de la façon dont l'usage évolue, et de ce qui est considéré comme un complément par rapport à un service d'authentification de base. Nous nous sommes entretenus avec un mélange de fournisseurs de services, de partenaires de plateformes et d'équipes de sécurité d'entreprise dans les régions APAC, EMEA et Amériques afin d'aligner les fourchettes de prix, le mix de déploiement et le calendrier d'adoption avec le comportement d'achat.
Les résultats des entretiens ont été utilisés pour affiner la façon dont les offres d'authentification gérée sont tarifées en pratique (par exemple, quelle part est considérée comme un service récurrent par rapport à des composants monétisés séparément), et pour confirmer où l'orchestration basée sur le risque est comptabilisée dans le périmètre orienté services par rapport aux outils d'identité et d'accès adjacents.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 26 % | Cadres dirigeants : 12 % | APAC : 46 % |
| Niveau intermédiaire : 58 % | Responsables fonctionnels/d'unité : 28 % | EMEA : 29 % |
| Acteurs plus petits : 16 % | Managers : 60 % | Amériques : 25 % |
Dimensionnement et prévisions du marché
Le dimensionnement du marché a d'abord été construit à l'aide d'une approche descendante où les dépenses de sécurité des entreprises, l'expansion des charges de travail cloud et les tendances d'intégration numérique réglementée sont utilisées pour reconstituer le pool de demande réaliste pour les services d'authentification par région. Une fois ce pool de demande façonné, les résultats ont été corroborés par des approximations ascendantes sélectives, telles que des fourchettes de prix par utilisateur ou par transaction échantillonnées, des vérifications de canal sur les offres de services gérés, et des consolidations fournisseurs pour un ensemble limité de catégories de services.
Les principaux intrants du modèle incluent l'adoption de méthodes multifactorielles et sans mot de passe, le mix de déploiement cloud versus sur site, la progression moyenne de la tarification des services (majorations liées au renouvellement des contrats et à la tarification par palier), l'intensité de l'application des politiques d'identité et d'accès dans les secteurs réglementés, et le glissement du mix vers l'orchestration de l'authentification basée sur le risque. Pour les prévisions, nous avons utilisé une analyse de scénarios soutenue par une couche légère de régression multivariée, où les trajectoires de croissance ont été testées contre les signaux d'embauche et de budget informatique, l'intensité des incidents de sécurité et les échéances de conformité. Lorsque les analyses ascendantes présentaient des lacunes, des fourchettes prudentes ont été appliquées, puis ajustées uniquement après que les retours d'entretiens ont expliqué la part manquante, comme des revenus non déclarés générés par des partenaires ou une tarification groupée.
Validation des données et cycle de mise à jour
Les résultats sont validés par plusieurs contrôles, à commencer par la cohérence des devises, l'alignement des années, et des vérifications de cohérence par rapport à des indicateurs indépendants tels que l'orientation des dépenses de sécurité cloud et les déploiements de programmes d'identité. Si une région ou une ligne de service présente une variation inattendue, les hypothèses sont revues et des appels de suivi sont déclenchés pour confirmer la tarification, le mix de déploiement ou les changements contractuels.
Avant validation finale, le modèle est revu par étapes par un autre analyste afin que les écarts majeurs soient questionnés et corrigés. Le rapport est actualisé annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs se produisent, tels que des changements de politique, des violations majeures entraînant une adoption rapide, ou des changements de tarification notables. Juste avant la livraison, une dernière passe de révision est effectuée afin que les clients reçoivent la vision de marché la plus actuelle disponible.
Taille du marché des services d'authentification de Mordor Intelligence comparée à d'autres estimations publiées
Les tailles de marché publiées pour les services d'authentification peuvent sembler très éloignées les unes des autres, car chaque éditeur trace la ligne différemment autour de ce qui constitue un service payant, de ce qui est traité comme un logiciel, et de la façon dont les offres cloud sont gérées. Le calendrier compte également, car les années de référence, les points de conversion des devises et le rythme d'adoption des méthodes sans mot de passe n'évoluent pas de manière linéaire.
En suivant les évolutions du mix de déploiement et en actualisant les hypothèses de tarification et de volume grâce à des vérifications par entretiens, Mordor Intelligence maintient le total lié aux revenus orientés services et évite d'intégrer des catégories d'identité et d'accès plus larges qui ne sont pas achetées comme des services d'authentification. Certaines estimations étendent également l'horizon à des années ultérieures, ou supposent une expansion plus rapide des dépenses sans la relier aux déploiements en entreprise et aux cycles de renouvellement, ce qui peut gonfler la valeur du marché à court terme.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 2,29 milliards USD (2025) | |
| Cabinet de conseil mondial A | 9,62 milliards USD (2025) | Utilise un périmètre plus large qui semble inclure des revenus de solutions d'identité et de sécurité adjacentes, et applique également des couches de segmentation supplémentaires comme la tokenisation qui peuvent intégrer des composants non liés aux services. |
| Éditeur de données sectorielles B | 2,40 milliards USD (2024) | S'appuie sur une année de référence différente et une trajectoire de croissance plus étroite, et l'approche est davantage orientée par l'offre, avec une visibilité limitée sur le regroupement des services cloud et la progression tarifaire liée au renouvellement. |
L'écart observé dans le tableau s'explique principalement par le périmètre et le calendrier, et non par de simples différences de calcul. Lorsque le périmètre est maintenu strictement centré sur les revenus de services, et que la trajectoire de croissance est vérifiée par rapport aux signaux d'adoption et de tarification, la taille de marché obtenue devient plus facile à retracer et à reproduire d'année en année.


Questions clés auxquelles le rapport répond
Quel TCAC est prévu pour le marché des services d'authentification jusqu'en 2031 ?
Le marché devrait croître à un taux annuel de 19,51 % entre 2026 et 2031.
Quelle méthode d'authentification se développe le plus rapidement ?
L'authentification sans mot de passe devrait progresser à un TCAC de 20,29 % alors que les entreprises abandonnent les mots de passe et les codes SMS au profit des clés d'accès et de la biométrie.
Quelle est la part du cloud public dans les dépenses ?
Les déploiements en cloud public représentaient 63,29 % des revenus mondiaux en 2025 et devraient continuer à progresser.
Quelle région connaîtra la croissance la plus rapide ?
L'Asie-Pacifique devrait enregistrer un TCAC de 20,57 %, portée par des écosystèmes d'identité numérique et de paiement mobile à grande échelle.
Pourquoi les PME accélèrent-elles leur adoption ?
Les plateformes d'identité par abonnement suppriment les coûts d'investissement initiaux, et les polices d'assurance cyber exigent de plus en plus l'authentification multifacteur.
Comment la fatigue des utilisateurs est-elle prise en charge ?
Les fournisseurs déploient des moteurs de risque adaptatifs qui suppriment les défis pour les actions à faible risque et promeuvent les clés d'accès pour éliminer entièrement la fatigue liée aux codes.
Dernière mise à jour de la page le:



