
Taille et part du marché de l'authentification multifacteur (MFA)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 24.53 Milliards de dollars |
| Taille du Marché (2031) | 51.96 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 16.20 % |
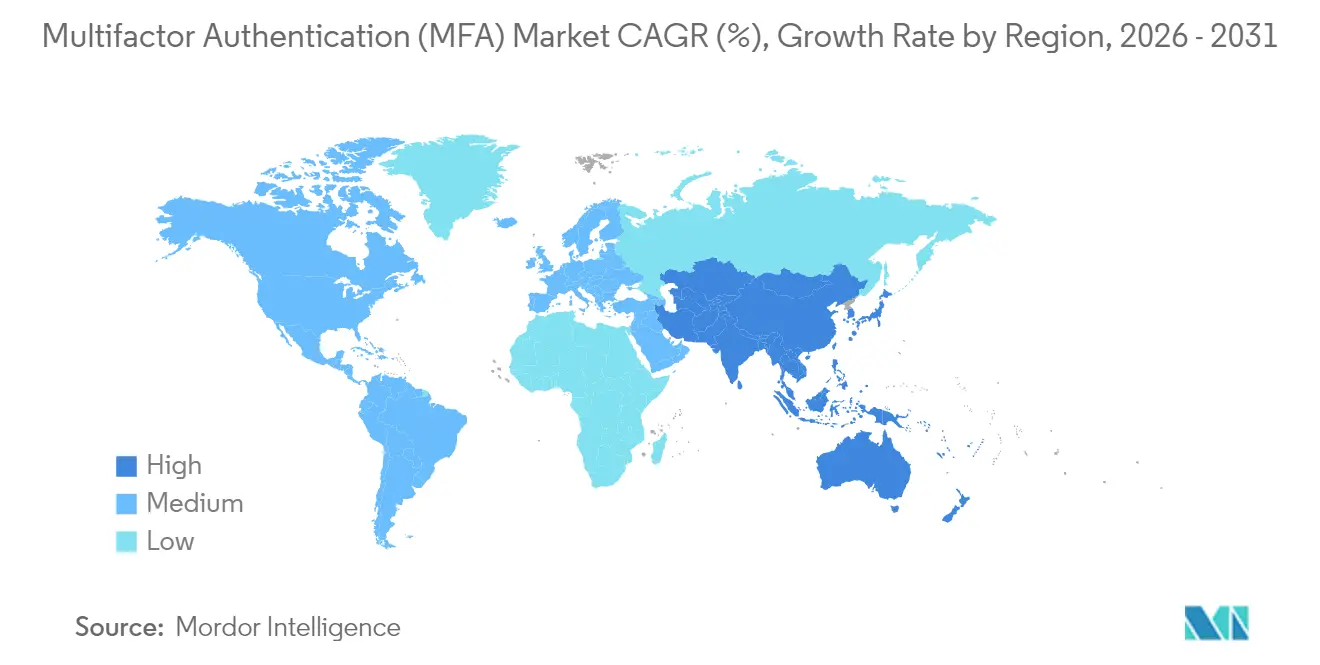
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
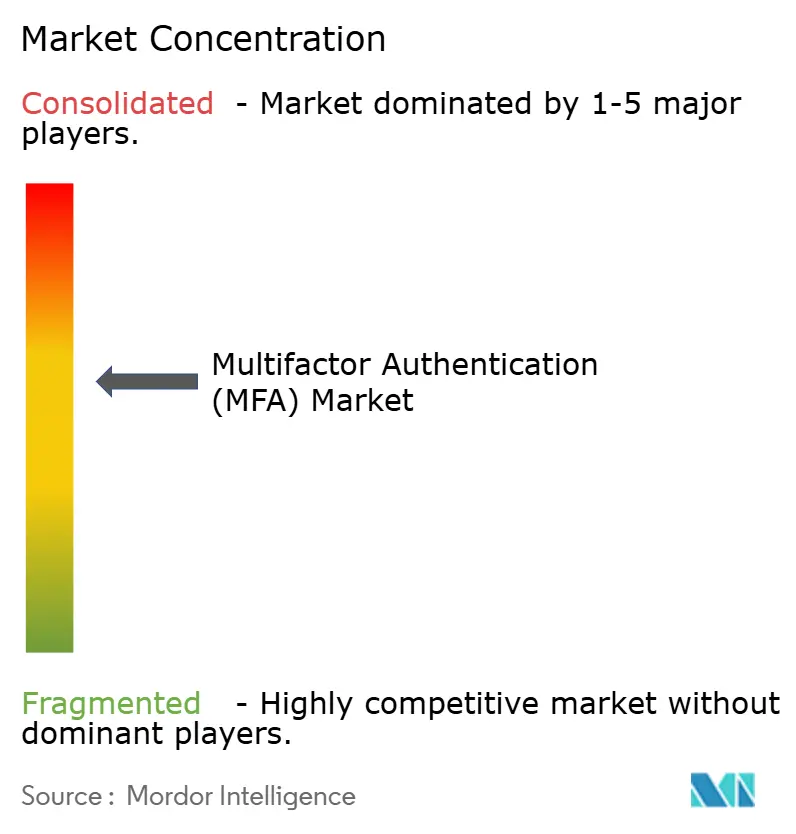
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'authentification multifacteur (MFA) par Mordor Intelligence
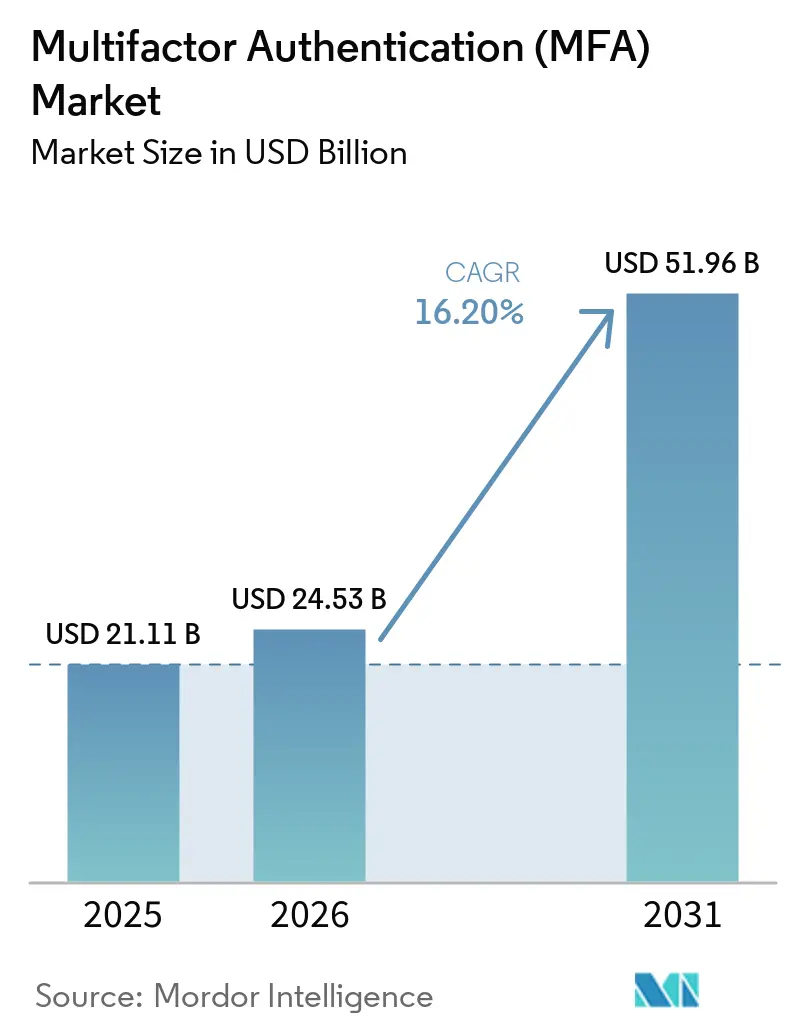
La taille du marché de l'authentification multifacteur était évaluée à 21,11 milliards USD en 2025 et devrait croître de 24,53 milliards USD en 2026 pour atteindre 51,96 milliards USD d'ici 2031, à un TCAC de 16,20 % durant la période de prévision (2026-2031). Cette trajectoire de croissance est soutenue par l'adoption du modèle zéro confiance, le renforcement des directives de protection des données et la hausse des primes de ransomware qui stimulent des investissements urgents dans des mécanismes d'authentification plus robustes. Les mandats réglementaires tels que la règle de sécurité HIPAA 2025 aux États-Unis et le règlement sur le portefeuille d'identité numérique européen font évoluer les achats des outils OTP de base vers des clés d'accès résistantes au hameçonnage et des jetons matériels, confirmant la transition du marché de l'authentification multifacteur vers des solutions à haute assurance. Parallèlement, les chocs d'approvisionnement sur les puces à élément sécurisé et la hausse des frais SMS A2P poussent les acheteurs à privilégier les facteurs logiciels ou intégrés aux appareils. Le leadership de l'Amérique du Nord en matière de zéro confiance, les initiatives d'identité mobile de l'Asie-Pacifique et la réglementation sur les portefeuilles numériques en Europe créent ensemble un effet d'entraînement mondial qui soutient une expansion à deux chiffres pour le secteur de l'authentification multifacteur jusqu'en 2030.
Principaux enseignements du rapport
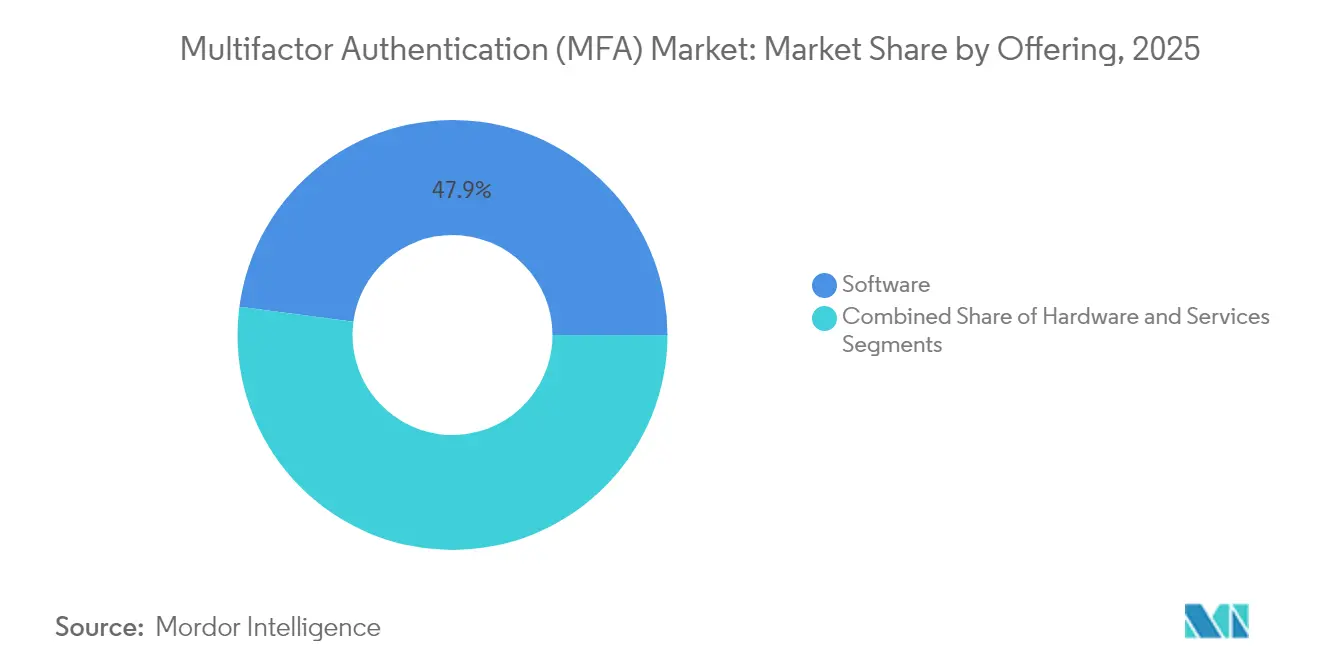
- Par type d'offre, les logiciels représentaient 47,90 % de la part du marché de l'authentification multifacteur en 2025, tandis que les plateformes sans mot de passe devraient croître à un TCAC de 18,85 % jusqu'en 2031.
- Par modèle d'authentification, les méthodes à deux facteurs étaient en tête avec 45,95 % de part de revenus en 2025 ; l'authentification sans mot de passe devrait progresser à un TCAC de 18,05 %.
- Par mode de déploiement, les solutions cloud représentaient 40,75 % de la taille du marché de l'authentification multifacteur en 2025, tandis que le déploiement hybride devrait se développer à un TCAC de 17,35 % jusqu'en 2031.
- Par taille d'entreprise, les grandes organisations ont capté 61,90 % des revenus en 2025 ; les PME devraient croître à un TCAC de 16,55 %.
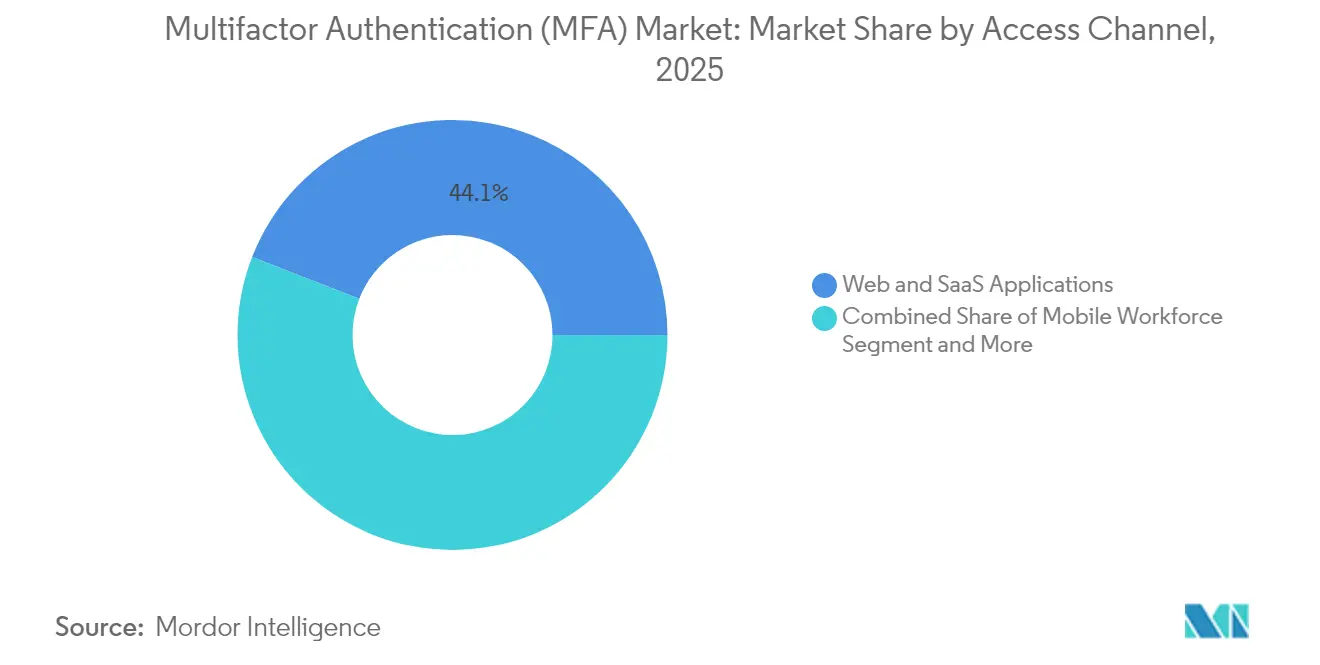
- Par canal d'accès, les applications web et SaaS contrôlaient 44,10 % de la taille du marché de l'authentification multifacteur en 2025 ; le segment de la main-d'œuvre mobile progresse à un TCAC de 17,20 %.
- Par secteur d'activité, les banques et institutions financières étaient en tête avec 23,95 % de part de revenus en 2025, et les plateformes d'échange de cryptomonnaies affichent un TCAC de 16,75 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord conservait 37,35 % de part de marché en 2025, tandis que l'Asie-Pacifique mène la croissance avec un TCAC de 16,35 %.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Migration rapide vers des architectures de sécurité zéro confiance dans les secteurs réglementés | +3.2% | Mondial, avec adoption précoce en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Hausse des ransomwares en tant que service entraînant une augmentation des primes d'assurance | +2.8% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Obligation d'une authentification forte basée sur FIDO pour les portails e-gouvernement dans l'UE | +2.1% | Europe, avec répercussions sur les programmes gouvernementaux de la région Asie-Pacifique | Moyen terme (2-4 ans) |
| Kits de hameçonnage par notification push augmentant la demande de MFA résistant au hameçonnage | +1.9% | Mondial, affectant particulièrement les segments entreprises | Court terme (≤ 2 ans) |
| Attaques de deepfake alimentées par l'IA forçant l'adoption de la biométrie multi-facteurs | +1.6% | Mondial, avec impact précoce dans les services financiers | Long terme (≥ 4 ans) |
| Les modèles de partage de renseignements sur les menaces public-privé opèrent aux États-Unis et dans d'autres pays des Cinq Yeux | +1.4% | Amérique du Nord, Royaume-Uni, Australie, avec portée mondiale limitée | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Migration rapide vers des architectures de sécurité zéro confiance dans les secteurs réglementés
Les plans directeurs zéro confiance exigent désormais des vérifications d'identité continues à chaque session, élevant la MFA d'un complément optionnel à un contrôle fondamental. Les banques canadiennes doivent abandonner l'OTP par SMS en vertu de la directive OSFI B-13, ce qui pousse les jetons matériels et les facteurs biométriques dans les opérations courantes.[1] Les grands établissements financiers américains, dont Capital One, se sont engagés à supprimer les mots de passe des employés d'ici fin 2025, en les remplaçant par des clés d'accès ancrées dans des certificats d'appareil qui réduisent le risque de bourrage d'identifiants. Les fournisseurs répondent en construisant des plateformes unifiées qui harmonisent l'authentification entre les identités des collaborateurs, des clients et des machines, renforçant ainsi l'étendue de l'écosystème du marché de l'authentification multifacteur.
Hausse des ransomwares en tant que service entraînant une augmentation des primes d'assurance
Les assureurs cyber considèrent désormais la MFA résistante au hameçonnage comme une hygiène de base. Les polices sont refusées ou réévaluées à la hausse lorsque seul l'e-mail ou l'OTP par SMS est en place, faisant de l'investissement en MFA une couverture directe des coûts d'assurance.[2] À mesure que les kits adversaire-au-milieu se banalisent, les conseils d'administration déplacent les financements des pare-feux périmètriques vers l'assurance d'identité, propulsant la demande du marché de l'authentification multifacteur parmi les entreprises de taille intermédiaire qui tardaient à se moderniser.
Obligation d'une authentification forte basée sur FIDO pour les portails e-gouvernement de l'UE
Le règlement UE 2024/1183 oblige tous les États membres à déployer des portefeuilles numériques prenant en charge une connexion transfrontalière à haute assurance d'ici 2026, créant une base uniforme pour les solutions conformes à FIDO. L'échéance du secteur public catalyse les déploiements dans le secteur privé, tandis que le Japon et l'Australie introduisent des cadres similaires, élargissant l'empreinte du marché de l'authentification multifacteur en Asie-Pacifique.
Kits de hameçonnage par notification push augmentant la demande de MFA résistant au hameçonnage
Les attaquants exploitent le réflexe humain consistant à appuyer sur « Approuver » lors d'alertes push non sollicitées, contournant ainsi les seconds facteurs. Les entreprises pivotent désormais vers des clés d'accès liées cryptographiquement aux appareils, comblant la faille d'ingénierie sociale. Le déploiement par Amazon de clés d'accès auprès de 175 millions de clients met en évidence la faisabilité à l'échelle grand public.[3]
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Interopérabilité limitée de la MFA dans les environnements SCADA/ICS hérités | -2.3% | Mondial, concentré dans l'industrie manufacturière et les services publics | Long terme (≥ 4 ans) |
| Hausse des coûts OTP par SMS face à l'inflation des frais A2P | -1.8% | Mondial, avec impact aigu dans les marchés émergents | Court terme (≤ 2 ans) |
| Fragmentation de l'expérience utilisateur des authentificateurs mobiles nuisant à l'adoption par les collaborateurs | -1.5% | Mondial, affectant particulièrement les segments PME | Moyen terme (2-4 ans) |
| Pénuries de puces pour jetons matériels et risque d'approvisionnement en éléments sécurisés | -1.2% | Mondial, avec concentration de la chaîne d'approvisionnement en Asie | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Interopérabilité limitée de la MFA dans les environnements SCADA/ICS hérités
Les réseaux industriels dépendent d'une latence déterministe et d'une disponibilité continue. L'ajout d'étapes de connexion supplémentaires risque de provoquer des temps d'arrêt, de sorte que les opérateurs d'usines isolent les technologies opérationnelles des technologies de l'information plutôt que de rétrofit une MFA complète, plafonnant ainsi les revenus accessibles du marché de l'authentification multifacteur dans l'industrie lourde.
Hausse des coûts OTP par SMS face à l'inflation des frais A2P
Les surtaxes 10DLC des opérateurs américains et la hausse des tarifs de terminaison mondiaux font grimper les factures d'authentification — de 0,003 USD à 0,01 USD par message plus des frais mensuels — incitant les marques numériques à abandonner progressivement l'OTP par SMS. Les hausses de frais frappent le plus durement les segments sensibles aux coûts, ralentissant l'adoption jusqu'à la maturité des flux de travail sans mot de passe moins coûteux.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type d'offre :
Domination des logiciels dans un contexte d'accélération sans mot de passeLes solutions logicielles ont généré 47,90 % du chiffre d'affaires 2025 et constituent la plus grande part du marché de l'authentification multifacteur. Les licences par abonnement, les kits d'outils API et les consoles cloud simplifient les déploiements au sein des effectifs hybrides. La proposition de valeur du segment s'amplifie davantage à mesure que les entreprises migrent les contrôles périmètriques vers des structures d'identité intégrant des rapports de conformité et des métriques de risque adaptatives. Les plateformes sans mot de passe — portées par les chaînes d'outils WebAuthn et les SDK — affichent un CAGR de 18,85 %, reflétant la préférence des acheteurs pour des facteurs qui éliminent les bases de données d'identifiants et contrecarrent le phishing à la source. Le matériel reste indispensable pour les charges de travail réglementées qui imposent un stockage isolé dans un élément sécurisé, mais les pénuries de puces font grimper les coûts des jetons et orientent les budgets vers le logiciel.
La demande d'expertise en mise en œuvre fait des services gérés un créneau attractif. Les partenaires de services conçoivent des campagnes d'inscription, modernisent les applications héritées et supervisent les tableaux de bord MFA, transformant un placement produit ponctuel en revenus de conseil récurrents. Le marché de l'authentification sans mot de passe déplace ainsi la valeur des licences logicielles perpétuelles vers des engagements de conseil récurrents et des abonnements à des services gérés. En conséquence, les grands intégrateurs regroupent les déploiements avec des projets de confiance zéro plus larges, augmentant la valeur moyenne des contrats et renforçant l'évolution du marché de l'authentification multifacteur vers une procurement centré sur les plateformes.



Par modèle d'authentification :
Le deux facteurs en tête tandis que le sans mot de passe progresseLa connexion à deux facteurs sous-tend encore 45,95 % des revenus de 2025, principalement via des applications d'authentification et des codes SMS qui offrent une réduction rapide des risques. Cependant, les clés d'accès résistantes au hameçonnage se développent à un TCAC de 18,05 % à mesure que les fournisseurs de navigateurs et de systèmes d'exploitation mobiles intègrent FIDO2 dans les flux de travail natifs. La décision de Microsoft de rendre les nouveaux comptes grand public sans mot de passe par défaut constitue un puissant modèle de référence. Les cadres multifacteurs exigeant trois facteurs ou plus restent obligatoires dans certains segments gouvernementaux et financiers, mais l'appétit commercial plus large pivote vers une orchestration basée sur le risque qui élève dynamiquement la robustesse des facteurs.
Par mode de déploiement :
Leadership du cloud avec croissance hybrideLes plateformes d'identité hébergées dans le cloud ont représenté 40,75 % des dépenses de 2025, car la livraison SaaS accélère le déploiement et harmonise les politiques entre les applications sur site et SaaS. Les déploiements hybrides devraient progresser à un TCAC de 17,35 % à mesure que les RSSI conservent des connecteurs sur site pour la résidence des données, tout en orchestrant les politiques depuis le cloud. Les sous-modèles de cloud privé séduisent les secteurs très réglementés souhaitant une ségrégation de la sécurité sans renoncer à l'élasticité, élargissant la base adressable du marché de l'authentification multifacteur.
Par taille d'entreprise :
Les grandes entreprises en tête, les PME s'accélèrentLes grandes organisations ont représenté 61,90 % des revenus de 2025, reflétant des budgets de conformité plus importants. Pourtant, la demande des PME progresse à un TCAC de 16,55 % grâce à des offres SaaS clés en main qui éliminent les contraintes d'infrastructure. Le concours de startups d'Okta et les crédits développeurs groupés illustrent comment les fournisseurs courtisent les petites entreprises avec un processus d'intégration simplifié. Les assureurs accélèrent davantage les achats des PME en liant l'éligibilité aux polices cyber au déploiement de la MFA, élargissant la courbe de pénétration du marché de l'authentification multifacteur.
Par canal d'accès :
Les applications web dominent, la main-d'œuvre mobile s'accélèreLes applications web et SaaS représentaient 44,10 % des revenus en 2025, reflétant les piles logicielles axées sur le cloud. La mobilité du travail à distance se développe à un TCAC de 17,20 % à mesure que les employeurs équipent les smartphones de données biométriques et de clés d'accès liées aux appareils pour un accès depuis n'importe où. Pendant ce temps, les tunnels VPN perdurent dans les parcs informatiques hérités, mais les directeurs des systèmes d'information superposent de plus en plus des courtiers d'identité au début des sessions pour minimiser le risque de mouvement latéral.

Par secteur d'activité des utilisateurs finaux :
La banque en tête, les plateformes d'échange de cryptomonnaies en forte hausseLa banque conserve 23,95 % de part de revenus compte tenu de la DSP2 SCA et de la hausse des pertes liées à la prise de contrôle de comptes. Cependant, les plateformes d'échange de cryptomonnaies et Web3 progressent à un TCAC de 16,75 %, portées par les vols de jetons irréversibles et la pression réglementaire mondiale. Le secteur de la santé s'accélère après les amendements HIPAA qui obligent à protéger par MFA tout accès aux informations de santé protégées électroniques, tandis que les initiatives de portefeuilles numériques du secteur public favorisent une large adoption par les citoyens en Europe et en Asie-Pacifique.
Analyse géographique
Marché de l'Authentification Multifacteur (MFA) en Amérique du Nord
L'Amérique du Nord a conservé 37,35 % des revenus en 2025 et devrait enregistrer un CAGR de 13,95 % jusqu'en 2031. Les décrets exécutifs américains sur la cybersécurité des infrastructures critiques et la directive OSFI B-13 canadienne institutionnalisent collectivement l'authentification multifacteur, tandis que l'écosystème de fournisseurs SaaS d'identité dont le siège est dans la région maintient des cycles d'innovation soutenus. La taille du marché de l'authentification multifacteur en Amérique du Nord progresse ainsi régulièrement à mesure que les achats axés sur la confiance zéro entrent en phase de maintenance et que les fournisseurs proposent des offres complémentaires d'analyses adaptatives.
Marché de l'Authentification Multifacteur (MFA) en Asie-Pacifique
L'Asie-Pacifique est sur une trajectoire de CAGR de 16,35 % grâce aux programmes d'identité gouvernementaux. L'identifiant numérique My Number du Japon sur smartphone constitue désormais la base de connexion pour plus de 650 entreprises, et les banques de Singapour ont remplacé les SMS par des jetons FIDO, élargissant l'adoption grand public. Le cadre d'identité numérique australien déploie des clés d'accès pour les services fédéraux, incitant le secteur privé à suivre le mouvement. Les économies émergentes d'Asie du Sud-Est et d'Inde prolongent le potentiel du marché en passant directement des mots de passe traditionnels à la biométrie mobile.
Marché de l'Authentification Multifacteur (MFA) en EMEA
L'Europe progresse à deux chiffres solides alors que le Règlement 2024/1183 standardise la connexion par portefeuille numérique dans 27 pays. Les volumes du secteur public garantissent l'échelle des fournisseurs, et les prestataires de services en ligne privés doivent assurer l'interopérabilité sous peine de perdre des clients. Le Moyen-Orient et l'Afrique, bien que partant d'une base plus modeste, enregistrent des déploiements croissants alignés sur la migration vers le cloud et les initiatives de cyber-résilience, ajoutant des sources de revenus diversifiées au marché mondial de l'authentification multifacteur.
Paysage réglementaire
Dans les principales régions, les réglementations en matière de cybersécurité et d'identité numérique convergent vers des contrôles MFA renforcés et résistants au phishing, ainsi que des attestations techniques plus claires. Aux États-Unis, l'orientation fédérale vers la confiance zéro liée au décret exécutif 14028 continue de se répercuter dans les directives des agences, y compris la publication du Federal Register de janvier 2025 faisant référence aux révisions de la circulaire A-130 de l'OMB visant à promouvoir une authentification multifacteur résistante au phishing pour les systèmes fédéraux. Le NIST a également actualisé la référence technique dans ses Digital Identity Guidelines avec SP 800-63-4 (y compris SP 800-63B-4 pour les exigences relatives aux authentificateurs), publié en 2025, qui façonne la manière dont les entreprises documentent la robustesse des authentificateurs et les contrôles de cycle de vie lors des audits réglementaires.
En Europe, la directive NIS2 (UE) 2022/2555 et ses outils de mise en œuvre font passer l'authentification multifacteur d'un langage de bonnes pratiques à des mesures de gestion des risques applicables, avec des attentes explicites en matière de contrôle d'accès. Le règlement d'exécution de la Commission (UE) 2024/2690 (octobre 2024) détaille les exigences techniques et méthodologiques en matière de gestion des risques de cybersécurité au titre de NIS2, y compris la manière dont les organisations traitent le contrôle d'accès et les exceptions relatives à l'authentification multifacteur. Les orientations techniques complémentaires de l'ENISA en 2025 opérationnalisent davantage ces exigences, renforçant la demande pour une authentification multifacteur pouvant être rattachée à des contrôles auditables plutôt qu'à des déploiements OTP ad hoc.
Paysage concurrentiel
Concentration du Marché
L'innovation et l'intégration sont les moteurs du succès sur le marché
Le succès sur le marché de l'authentification multi-facteurs dépend de plus en plus de la capacité des fournisseurs à proposer des solutions fluides, sécurisées et évolutives qui s'intègrent aux systèmes d'entreprise existants. Les acteurs établis doivent se concentrer sur l'élargissement de leurs méthodes d'authentification pour inclure les technologies émergentes telles que l'authentification sans mot de passe et la biométrie comportementale, tout en maintenant la compatibilité avec les systèmes hérités. La capacité à offrir des options de déploiement flexibles dans des environnements cloud, hybrides et sur site, combinée à de solides capacités de conformité et à des interfaces conviviales, est devenue cruciale pour maintenir la part de marché. Les entreprises doivent également développer de solides écosystèmes de partenaires et maintenir une infrastructure de support robuste pour servir efficacement divers secteurs d'activité.
Pour les acteurs émergents et les challengers, le succès réside dans l'identification et la résolution de lacunes spécifiques du marché ou de segments mal desservis avec des solutions innovantes. Cela inclut le développement de solutions d'authentification spécialisées pour des secteurs à forte croissance comme la santé et les services financiers, ou la concentration sur des technologies d'authentification spécifiques comme les solutions mobiles ou les jetons matériels. L'accent réglementaire croissant sur la cybersécurité et la protection des données dans toutes les régions présente à la fois des opportunités et des défis, obligeant les fournisseurs à rester agiles pour adapter leurs solutions aux exigences de conformité en évolution.
Les facteurs de succès futurs du marché incluent également la capacité à répondre aux préoccupations croissantes concernant la confidentialité, l'expérience utilisateur et la nécessité de méthodes d'authentification plus robustes résistantes au hameçonnage. Le rôle de la MFA et de l'authentification à deux facteurs dans la fourniture d'un accès sécurisé devient de plus en plus critique dans ce paysage en évolution.
Leaders du secteur de l'authentification multifacteur (MFA)
-
Giesecke+Devrient GmbH
-
GoTrustID Inc.
-
Thales Group
-
Duo Security (Cisco Systems Inc.)
-
RSA Security LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'Authentification Multifacteur (MFA) Entreprises couvertes dans ce rapport
- Giesecke+Devrient GmbH
- Thetis
- GoTrustID Inc.
- Thales Group
- Duo Security (Cisco Systems Inc.)
- RSA Security LLC
- Okta Inc.
- Google LLC (Alphabet Inc.)
- Ping Identity Corp.
- ManageEngine (Zoho Corp.)
- Microsoft Corp.
- TeleSign Corp. (Proximus Group)
- HID Global Corp.
- OneSpan Inc.
- CyberArk Software Ltd.
- ForgeRock Inc.
- Entrust Corp.
- SecureAuth Corp.
- Symantec Corp. (Broadcom Inc.)
- Keyless Technologies
- Secret Double Octopus
- Trusona Inc.
Opportunités de marché et perspectives d'avenir
Une opportunité à court terme émerge dans les services financiers réglementés et les paiements numériques, où les régulateurs passent de « utiliser l'authentification multifacteur » à « utiliser une authentification résistante au phishing » et exigent une documentation de conformité. En juillet 2026, la Securities and Futures Commission (SFC) de Hong Kong a exigé que les courtiers agréés et les plateformes crypto abandonnent les OTP par SMS et e-mail au profit de méthodes résistantes au phishing telles que FIDO2/WebAuthn ou la liaison à un appareil, dans un délai de 12 mois. Cela ouvre un espace à court terme pour les plateformes sans mot de passe (passkeys), l'approvisionnement en clés FIDO et les services de gestion du cycle de vie des jetons capables de démontrer l'application des politiques, l'inscription des utilisateurs et la révocation sur de larges bases d'utilisateurs.
Les écosystèmes de paiement à grand volume et la réglementation financière au niveau des États américains soutiennent également des programmes de modernisation favorisant une authentification multifacteur adaptative et sans mot de passe, ainsi que des services managés visant à réduire la charge opérationnelle. La Reserve Bank of India (RBI) a introduit en avril 2026 de nouveaux mécanismes d'authentification pour les paiements numériques exigeant au moins deux facteurs indépendants, dont un facteur dynamique, accélérant les cycles de remplacement des schémas hérités mot de passe plus OTP. Aux États-Unis, les mécanismes d'application du New York Department of Financial Services (NYDFS) autour de la règle 23 NYCRR 500, y compris la certification annuelle de conformité liée au mandat élargi d'authentification multifacteur, poussent les entités couvertes à standardiser l'authentification multifacteur sur l'ensemble des accès utilisateurs, renforçant la demande d'intégrations hybrides, de reporting et de facteurs liés cryptographiquement qui réduisent la fatigue liée aux notifications push et l'exposition aux SMS A2P.
Développements industriels récents dans Marché de l'Authentification Multifacteur (MFA)
- Avril 2026 : Giesecke+Devrient (G+D) a lancé un plan de deux ans visant à déployer à grande échelle l'authentification biométrique basée sur les passkeys en Inde, en visant les banques et les réseaux de cartes. L'initiative aligne le déploiement des produits sur les exigences d'authentification des paiements en Inde et élargit les déploiements à grand volume qui privilégient l'authentification multifacteur résistante au phishing par rapport aux flux fortement basés sur SMS.
- Mars 2026 : Giesecke+Devrient (G+D) a annoncé l'acquisition de XTec Incorporated, finalisée le 27 février 2026, afin de se renforcer dans le secteur public américain de l'identité et de la sécurité. L'opération renforce la position de G+D dans les environnements à haute assurance où les achats d'authentification multifacteur sont étroitement liés aux référentiels de sécurité gouvernementaux et aux contrôles auditables du cycle de vie des identifiants.
- Juin 2024 : Thales a lancé Passwordless 360 pour offrir une fonctionnalité sans mot de passe complète aux entreprises. En intégrant les capacités sans mot de passe dans une offre prête pour l'entreprise, Thales a réduit la barrière d'intégration pour les grandes organisations migrant d'une authentification multifacteur centrée sur l'OTP vers les passkeys et l'authentification résistante au phishing.
Marché de l'Authentification Multifacteur (MFA) Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Pour cette méthodologie, le marché de l'authentification multifacteur couvre les revenus provenant des logiciels MFA, du matériel associé et des services connexes qui permettent la vérification des utilisateurs à l'aide de deux facteurs ou plus dans des cas d'usage en entreprise et orientés vers les consommateurs.
Exclusions du périmètre : nous excluons les outils de connexion à facteur unique pur et les travaux de gouvernance des identités qui ne permettent pas directement une étape MFA lors de l'authentification.
Présentation de la segmentation
- Par type d'offre
- Matériel
- Jetons (USB, carte à puce, clé intelligente)
- Dispositifs biométriques (empreinte digitale, veine palmaire, reconnaissance faciale)
- Autres dispositifs (objets connectés, cartes à puce NFC)
- Logiciel
- Solutions d'authentification (TOTP, notification push, U2F)
- Applications mobiles (natives, SDK)
- Services
- Services gérés et professionnels
- Matériel
- Par modèle d'authentification
- Authentification à deux facteurs (2FA)
- Authentification multifacteur (3F et 4F)
- MFA adaptative / basée sur le risque
- Sans mot de passe (WebAuthn, clés d'accès)
- Par mode de déploiement
- Sur site
- Cloud
- Public
- Privé
- Hybride
- Par taille d'entreprise
- Petites et moyennes entreprises (PME)
- Grandes entreprises
- Par canal d'accès
- VPN et connexion à distance
- Applications web et SaaS
- Main-d'œuvre mobile
- Par secteur d'activité des utilisateurs finaux
- Banques et institutions financières
- Plateformes d'échange de cryptomonnaies et Web3
- Technologie (SaaS, services informatiques, DevOps)
- Gouvernement (fédéral, étatique, local, intégrateurs)
- Santé et pharmacie
- Commerce de détail et e-commerce
- Énergie, services publics et industrie manufacturière
- Éducation, immigration et services publics
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Amérique du Sud
- Brésil
- Reste de l'Amérique du Sud
- Europe
- Royaume-Uni
- Allemagne
- France
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- CCG
- Turquie
- Israël
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire commence par l'établissement du contexte de la demande pour l'adoption de l'authentification multifacteur, puis par la cartographie des parties des dépenses en cybersécurité et en identité numérique pouvant être comptabilisées comme revenus MFA. Nous nous appuyons sur des références publiques en matière de cybersécurité et d'identité numérique, telles que les orientations et ensembles de données du NIST, de la CISA et de l'ENISA, ainsi que sur les signaux d'application et de divulgation émanant d'organismes tels que la SEC.
Pour ancrer les hypothèses dans la réalité, nous examinons également les indicateurs d'adoption des technologies en milieu de travail provenant de sources telles que le Bureau of Labor Statistics des États-Unis, ainsi que les normes et références techniques d'organisations telles que l'ISO et l'IETF qui influencent les pratiques d'authentification. Les dépôts de documents d'entreprises, les présentations aux investisseurs, la documentation produit et les articles de presse réputés sont utilisés pour comprendre les modèles de tarification, la structuration des abonnements cloud et le rythme de renouvellement des produits. Si nécessaire, des abonnements payants sont utilisés pour les données financières des entreprises et les bases de données de brevets afin de recouper l'exposition des fournisseurs et les thèmes d'innovation. Les sources documentaires mentionnées ci-dessus sont données à titre illustratif uniquement, et de nombreuses autres références publiques ont également été utilisées pour la collecte, la validation et la clarification des données.
Entretiens primaires et enquêtes
Les travaux primaires sont utilisés pour tester ce que les acheteurs déploient, ce pour quoi ils paient (licences, jetons ou services gérés) et comment l'utilisation évolue en fonction du nombre d'utilisateurs et du profil de risque. Nous nous entretenons avec un ensemble de fournisseurs de solutions, de partenaires de distribution, de responsables de la sécurité informatique et de parties prenantes en matière de conformité dans les principales régions, afin que les hypothèses relatives à l'adoption, aux renouvellements et à la combinaison de facteurs reflètent le comportement d'achat réel. Lorsque les réponses sont contradictoires, des questions de suivi sont utilisées pour distinguer les revenus MFA des fonctionnalités d'identité adjacentes, puis les données d'entrée du modèle sont ajustées.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 25 % | Directeurs (CXO) : 13 % | APAC : 44 % |
| Niveau intermédiaire : 61 % | Responsables fonctionnels/d'unité : 29 % | EMEA : 29 % |
| Acteurs de plus petite taille : 14 % | Managers : 58 % | Amériques : 27 % |
Dimensionnement du marché et prévisions
Le dimensionnement est construit selon une approche descendante et ascendante : nous reconstituons un bassin mondial de demande MFA à partir des dépenses de sécurité des entreprises et de l'allocation à la gestion des identités et des accès, puis nous le filtrons par niveaux d'adoption selon les secteurs et les régions. Nous corroborons les totaux par des vérifications ascendantes sélectives utilisant des fourchettes de prix par utilisateur et de base d'utilisateurs échantillonnées, ainsi que des retours des canaux de distribution sur les structures contractuelles types, qui aident à corriger les surestimations.
Les principales données d'entrée utilisées dans le modèle comprennent (à titre illustratif) la croissance de la main-d'œuvre numérique, l'intensité de l'accès à distance et les populations d'utilisateurs réglementés dans des secteurs tels que la banque et l'administration publique. Nous modélisons également la répartition entre l'utilisation de jetons matériels et les facteurs basés sur des applications ou biométriques, et nous suivons la progression moyenne des prix des licences et des services par type de déploiement. Les prévisions utilisent une analyse de scénarios étayée par des avis d'experts sur la pression du phishing, le rythme de déploiement de la confiance zéro et l'atténuation de la fatigue liée à l'authentification, puis lissent la courbe de sorte que la croissance par paliers n'apparaisse que lorsque plusieurs signaux convergent. Lorsque les chiffres ascendants présentent des lacunes, des fourchettes sont appliquées à l'adoption et aux prix, et ces fourchettes sont affinées par des vérifications primaires de suivi avant de finaliser les totaux du marché.
Validation des données et cycle de mise à jour
Les résultats sont validés par des recoupements avec des indicateurs indépendants tels que l'orientation des budgets de sécurité des identités, les tendances signalées en matière de violations et de phishing, et les schémas de déploiement observés chez les acheteurs par région et par secteur. Les écarts importants sont examinés étape par étape, en commençant par des vérifications de définition, suivies de vérifications des unités et des devises, puis par un réexamen des données d'adoption et de tarification qui génèrent l'écart.
Avant validation finale, le modèle complet est examiné par un autre analyste. Les mouvements inhabituels déclenchent une reprise de contact avec les personnes interrogées concernées pour confirmation. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des actions politiques majeures, des évolutions technologiques ou des changements dans les comportements d'achat affectent de manière significative les hypothèses. Juste avant la livraison, nous effectuons une dernière vérification afin que la version publiée reflète les derniers signaux disponibles et les corrections apportées.
Taille du marché de l'authentification multifacteur de Mordor Intelligence comparée à d'autres estimations publiées
Les tailles publiées du marché MFA peuvent différer même lorsque le libellé du sujet semble identique, car le bassin de revenus comptabilisé n'est pas toujours cohérent. Les plus grandes différences proviennent généralement de ce qui est traité comme revenu MFA par rapport aux outils d'identité plus larges, de la façon dont les jetons matériels et la biométrie sont intégrés dans la tarification, et de la modélisation cohérente ou non des renouvellements d'abonnements cloud entre les régions.
L'écart principal provient de la question de savoir si les modules adjacents de gestion des identités et des accès sont ajoutés au total. Mordor Intelligence ne comptabilise que les revenus liés à une étape MFA (y compris les logiciels MFA, le matériel associé et les services) et maintient la connexion à facteur unique et la gouvernance générale des identités en dehors du périmètre.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 24,53 milliards USD (2026) | |
| Cabinet de conseil mondial A | 20,30 milliards USD (2025) | Utilise une année de base 2025 et peut sous-estimer l'expansion des abonnements lorsque la hausse des renouvellements et la croissance du nombre de licences ne sont pas explicitement répercutées pour les déploiements MFA cloud. |
| Éditeur sectoriel B | 17,84 milliards USD (2025) | Mélange souvent MFA avec des catégories d'authentification adaptative ou basée sur le risque, ce qui peut diluer le bassin de revenus MFA dédié et réduire le dimensionnement à court terme par rapport à une construction de revenus spécifique aux facteurs. |
Dans l'ensemble du tableau, l'écart s'explique en grande partie par les délimitations du périmètre et les choix d'année de base plutôt que par une erreur de calcul unique. Lorsque le MFA est lié à un événement d'authentification défini et que la progression de l'adoption et de la tarification est vérifiée par des entretiens avec les acheteurs, la taille du marché devient plus facile à tracer et à reproduire lors des mises à jour futures.
Questions clés auxquelles le rapport répond
Quels sont les facteurs qui alimentent la croissance rapide du marché de l'authentification multifacteur jusqu'en 2031 ?
Les mandats réglementaires, les déploiements zéro confiance, les exigences des assureurs cyber et la migration des mots de passe vers les clés d'accès alimentent collectivement un TCAC de 16,20 % jusqu'en 2031.
Quelle est la taille actuelle du marché de l'authentification multifacteur ?
Le marché est évalué à 24,53 milliards USD en 2026 et devrait atteindre 51,96 milliards USD d'ici 2031.
Quel modèle d'authentification connaît la croissance la plus rapide ?
Les méthodes sans mot de passe basées sur WebAuthn et les clés d'accès progressent à un TCAC de 18,05 % grâce à la prise en charge au niveau des navigateurs et à une résistance supérieure au hameçonnage.
Pourquoi les coûts OTP par SMS sont-ils considérés comme un frein ?
Les surtaxes des opérateurs et les frais 10DLC font grimper les coûts par OTP jusqu'à 0,01 USD, rendant les SMS économiquement peu attractifs pour la vérification à volume élevé.