
Markt für eingebettete Sicherheit Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
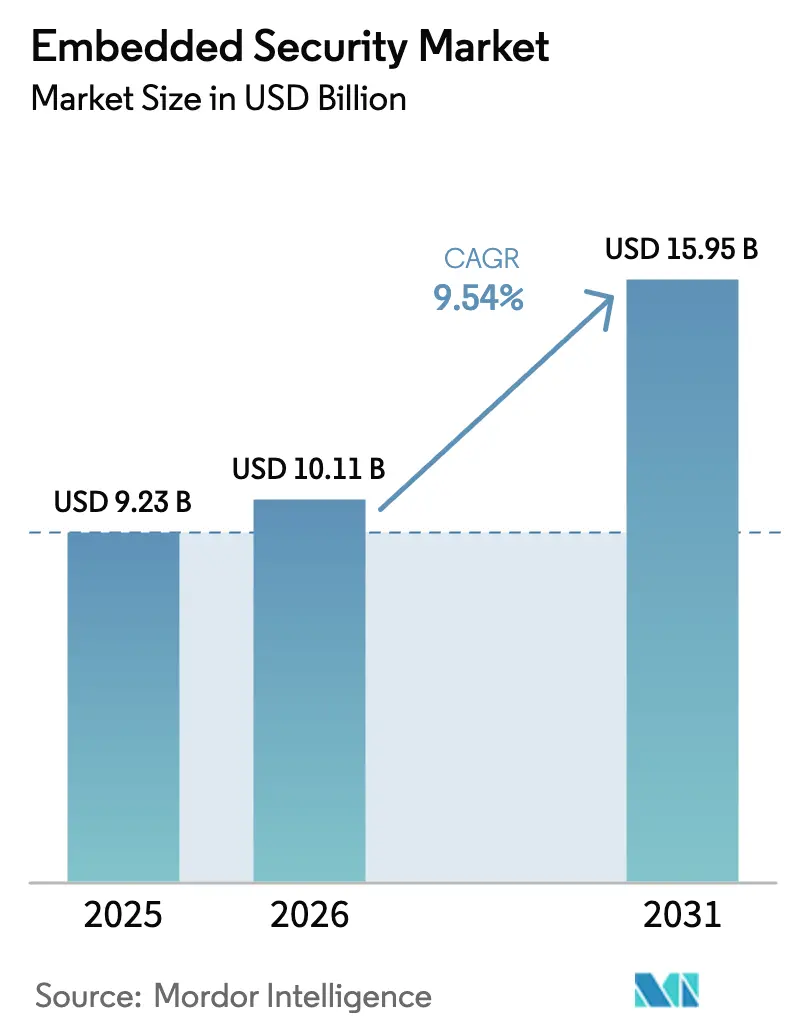
| Marktgröße (2026) | 10.11 Milliarden US-Dollar |
| Marktgröße (2031) | 15.95 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 9.54 % |
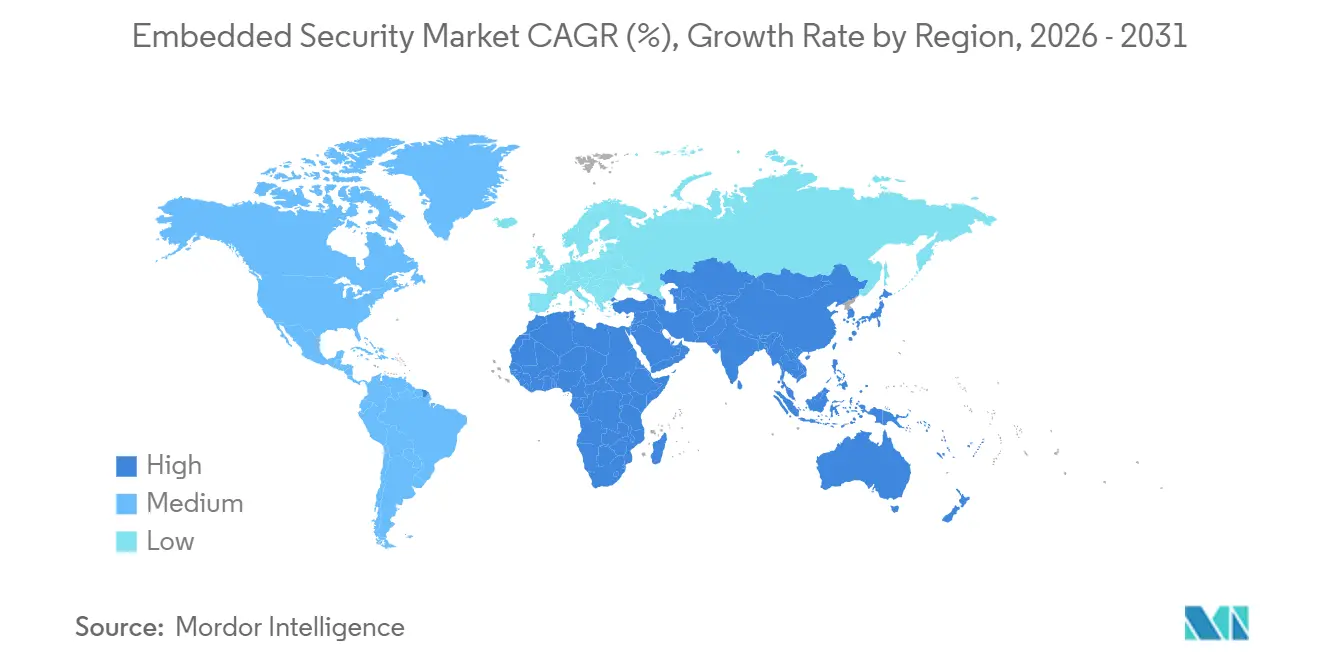
| Schnellstwachsender Markt | Naher Osten |
| Größter Markt | Asien-Pazifik |
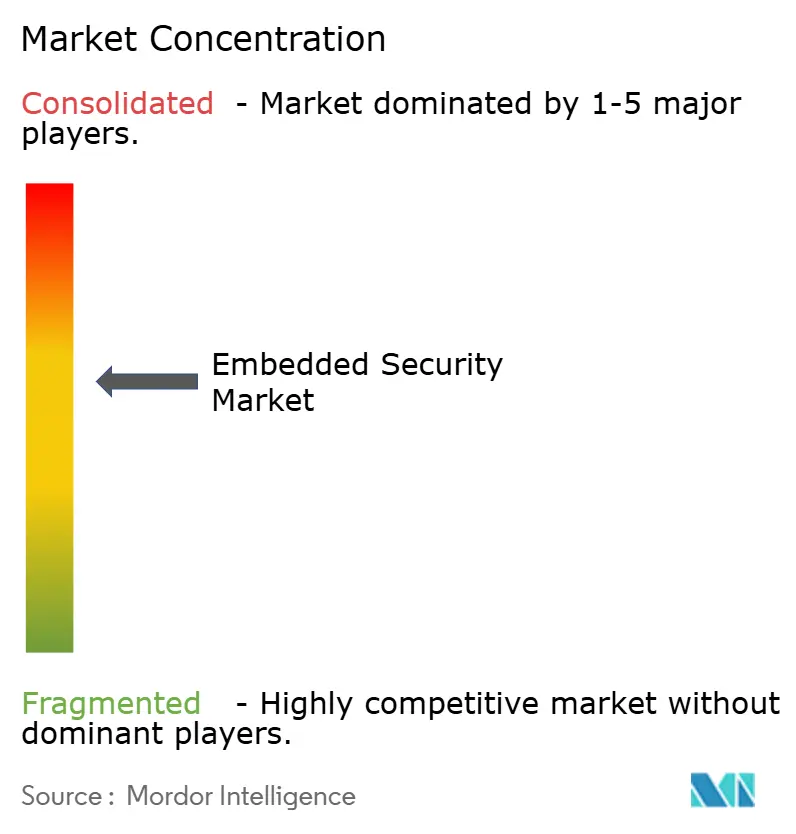
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für eingebettete Sicherheit von Mordor Intelligence
Die Größe des Marktes für eingebettete Sicherheit wird voraussichtlich von 9,23 Milliarden USD im Jahr 2025 und 10,11 Milliarden USD im Jahr 2026 auf 15,95 Milliarden USD bis 2031 anwachsen, was einer CAGR von 9,54 % zwischen 2026 und 2031 entspricht. Verschärfte Datensouveränitätsvorschriften, der Cyber Resilience Act der Europäischen Union und die UN-Regelung 155 haben die Einführung von Hardware-Vertrauensankern von einer optionalen Schutzmaßnahme zu einer Designpflicht gemacht, insbesondere für Edge-Geräte in vernetzten Fahrzeugen und industriellen Steuerungen. Die Elektrifizierung im Automobilbereich verdreifacht die Anzahl der elektronischen Steuergeräte pro Fahrzeug, erweitert den Siliziumgehalt und vergrößert gleichzeitig die Angriffsfläche. Cloud-HSM-Instanzen wachsen weiter, da Unternehmen elastische Kapazitäten bevorzugen, während dieselben Kunden sichere Elemente lokal einbetten, um Datenlokalisierungsgesetzen zu entsprechen. Die Nachfrage spiegelt auch die Verbreitung von FIDO-Passkeys, eSIM-Bereitstellung und Post-Quanten-Kryptografie-Pilotprojekten wider, die jeweils die hardwarebasierte Anmeldedatenspeicherung aufwerten. Der asiatisch-pazifische Raum verankert die Fertigungskapazitäten, während die Smart-City-Projekte im Nahen Osten ihn zur am schnellsten wachsenden Region machen.
Wichtigste Erkenntnisse des Berichts
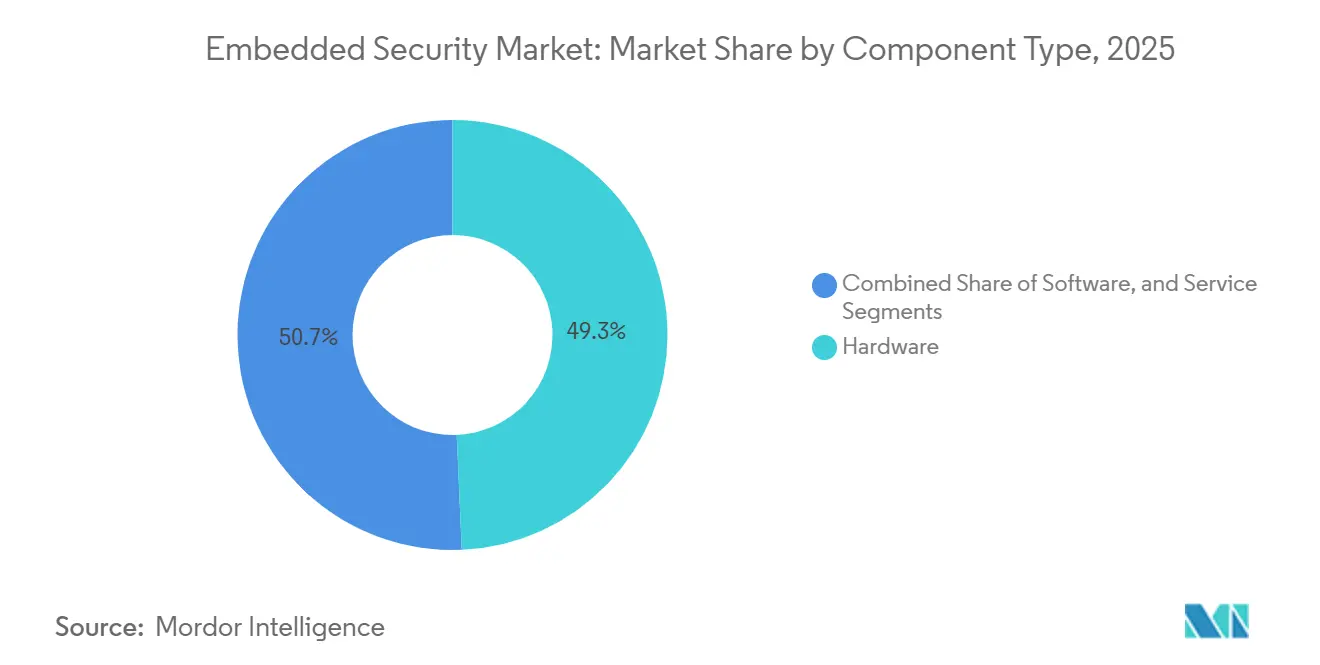
- Nach Komponententyp hielt Hardware im Jahr 2025 einen Marktanteil von 49,32 % am Markt für eingebettete Sicherheit, während Dienstleistungen die höchste CAGR von 11,42 % bis 2031 verzeichneten.
- Nach Bereitstellung führte die Cloud im Jahr 2025 mit einem Umsatzanteil von 57,52 % und wächst bis 2031 mit einer CAGR von 12,62 %.
- Nach Anwendung erfasste Zahlung im Jahr 2025 36,64 % der Marktgröße für eingebettete Sicherheit, während Authentifizierung bis 2031 eine CAGR von 10,64 % erzielen soll.
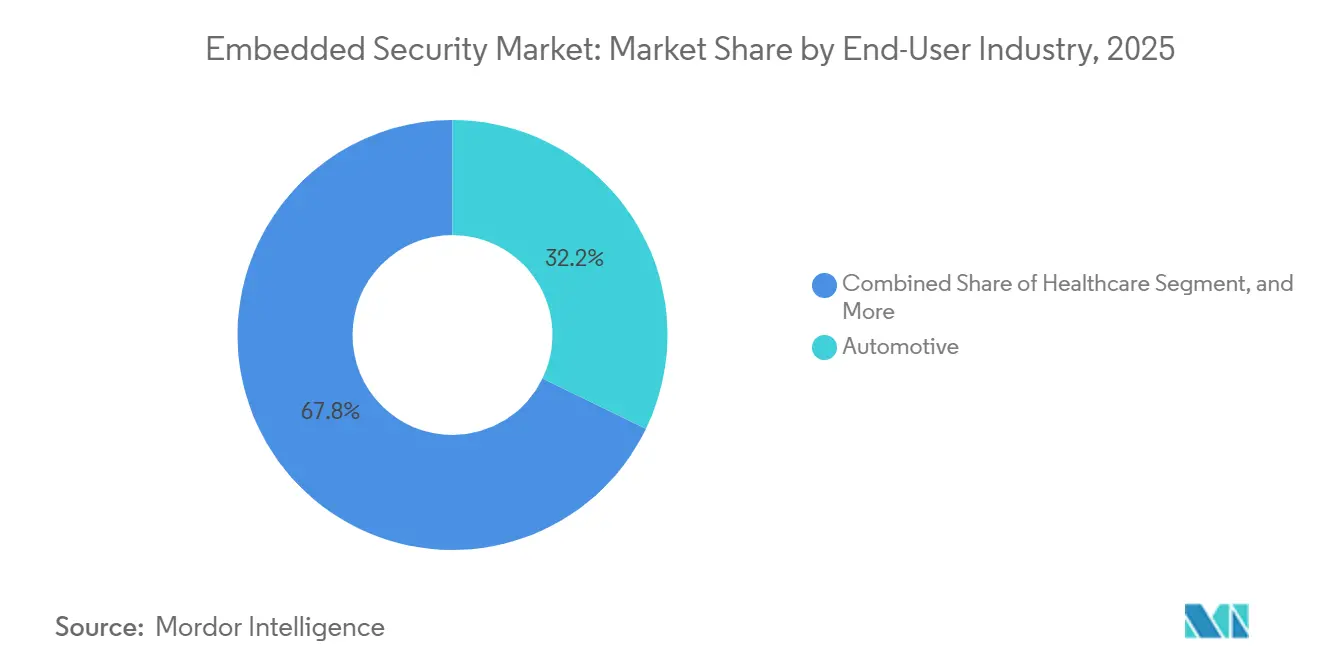
- Nach Endbenutzerbranche hielt der Automobilsektor im Jahr 2025 32,18 % der Nachfrage, während das Gesundheitswesen zwischen 2026 und 2031 voraussichtlich mit einer CAGR von 10,22 % wachsen wird.
- Nach Geografie dominierte der asiatisch-pazifische Raum im Jahr 2025 mit einem Umsatzanteil von 40,42 %; der Nahe Osten ist auf dem Weg zur schnellsten CAGR von 11,52 % bis 2031.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für eingebettete Sicherheit
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Schnelle Elektrifizierung und Einführung von Fahrerassistenzsystemen in Kfz-Steuergeräten | +2.1% | Europa, China, Nordamerika | Mittelfristig (2–4 Jahre) |
| EMVCo-Mandate für kontaktloses Bezahlen für Karten und Kassensysteme | +1.8% | Europa und asiatisch-pazifischer Raum | Kurzfristig (≤ 2 Jahre) |
| Wachsende IoT-Edge-Knoten in Smart-Home- und Industrieumgebungen | +1.6% | Asiatisch-pazifischer Raum als Kern, Ausweitung auf Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Post-Quanten-Kryptografie-Migrationspläne für langlebige Steuerungen | +1.3% | Nordamerika und EU, Pilotprojekte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| EU-Cyber-Resilience-Act mit Anforderung von Hardware-Vertrauensankern | +1.5% | Europa, Ausstrahlungseffekte auf den Nahen Osten und den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Digitale Batteriepässe schaffen Nachfrage nach sicheren Elementen | +1.2% | Europa, Übernahme in China und Nordamerika | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Schnelle Elektrifizierung und Einführung von Fahrerassistenzsystemen in Kfz-Steuergeräten
Batterie-elektrische Plattformen integrieren bis zu 100 elektronische Steuergeräte, die jeweils sicheres Booten, verschlüsselte Firmware-Updates und authentifizierte Over-the-Air-Patches unterstützen müssen. Infineon bestätigte ein jährliches Wachstum von 18 % beim Umsatz mit Automotive-Sicherheitscontrollern, da Tier-1-Zulieferer AURIX-TC4x-Geräte in Batteriemanagementsysteme und zonale Architekturen einbetten.[1]Infineon Technologies, „Geschäftsbericht 2024”, infineon.com Zentralisierte Rechendesigns wie Teslas Hardware 4 bündeln kryptografische Arbeitslasten und steigern den Siliziumwert pro Fahrzeug. Sensoren für fortschrittliche Fahrerassistenzsysteme tauschen sicherheitskritische Daten über Ethernet-Backbones aus, weshalb Fahrzeughersteller sichere Gateways mit Einbruchserkennungs-Firmware einsetzen. Stellantis und STMicroelectronics entwickeln gemeinsam Fahrzeug-zu-Netz-Module mit dedizierten sicheren Elementen, was zeigt, wie bidirektionales Laden die Sicherheit über den Fahrzeuginnenraum hinaus erweitert.
EMVCo-Mandate für kontaktloses Bezahlen für Karten und Kassensysteme
EMVCo's Contactless Kernel 3.0 verpflichtet neue Zahlungsterminals, die nach Januar 2025 ausgeliefert werden, zur Implementierung von Relay-Angriff-Abwehr und biometrischer Verifizierung, was Dual-Interface-Sicherheitselemente mit NFC-Controllern erforderlich macht. Mastercard meldete eine kontaktlose Durchdringung von 78 % in Europa und 65 % im asiatisch-pazifischen Raum, während Nordamerika bei 42 % liegt und für eine Hardware-Erneuerung bereit ist.[2]Mastercard, „Formular 10-K Jahresbericht 2024”, mastercard.com PCI PTS 7.0 verschärft gleichzeitig die physischen Manipulationsschutzregeln und drängt Terminalhersteller von generischen Prozessoren zu zertifizierten Sicherheitschips. NXP verzeichnete einen sequenziellen Anstieg von 12 % beim Umsatz mit sicheren Zahlungs-ICs durch die Einführung der RuPay-Karte in Indien und die Pix-Expansion in Brasilien. Eingebettete sichere Elemente betreiben auch tokenisierte Geldbörsen in eSIM-fähigen Smartphones, einem Segment, das 2024 1,2 Milliarden Einheiten auslieferte.
Wachsende IoT-Edge-Knoten in Smart-Home- und Industrieumgebungen
Matter-zertifizierte Geräte überschritten bis September 2024 die Marke von 500 Modellen, wobei jedes Onboarding-Schlüssel in sicheren Elementen speichert, um verschlüsselte Thread- und WLAN-Sitzungen zu gewährleisten.[3]Mastercard, „Formular 10-K Jahresbericht 2024”, mastercard.com Industrieanbieter spiegeln den Trend zur Einhaltung von IEC 62443 wider; Siemens integrierte TPM-2.0-Module in neue SIMATIC-S7-1500-SPS-Geräte und ermöglichte so verschlüsselte Verbindungen zur Cloud-Analytik. Hardware-verankerte Identität verbessert die Eignung für Cyber-Versicherungen und reduziert Compliance-Prüfungen, was einen Komponentenaufpreis von 2–5 USD ausgleicht. AWS IoT Device Defender bietet vergünstigte Tarife für hardware-verifizierte Endpunkte und schafft so einen positiven Kreislauf.
Post-Quanten-Kryptografie-Migrationspläne für langlebige Steuerungen
Das NIST schloss die Algorithmen FIPS 203, 204 und 205 im August 2024 ab und löste damit Neugestaltungen für Steuerungen aus, die bis in die 2040er Jahre sicher bleiben müssen. Infineons OPTIGA Trust M MTR und Qualcomms QCC730-Audio-SoC integrieren bereits hybride klassisch-quantensichere Schlüsselaustauschmechanismen. Der Kompromiss besteht in umfangreicherem Code und höheren Taktzyklen, was Fahrzeughersteller zu Cortex-M33-Kernen mit größerem SRAM drängt. US-Bundesbehörden müssen kryptografische Systeme bis 2025 inventarisieren, was quantensichere Anforderungen an Auftragnehmer und Versorgungsunternehmen weitergibt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Durchschnittspreislücke gegenüber Standard-Mikrocontrollern im kostensensiblen IoT | -1.4% | Global, ausgeprägt im asiatisch-pazifischen Verbraucher-IoT | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte Standards über Branchen hinweg (GlobalPlatform vs. TCG) | -0.9% | Global, regulatorische Divergenz in wichtigen Regionen | Mittelfristig (2–4 Jahre) |
| Risiko von „Geister-Gießereien” in der Lieferkette, das qualifizierte Quellen einschränkt | -0.7% | Verteidigungsmärkte in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkenntnissen zur Firmware-Verifizierung sicherer Elemente | -0.6% | Global, ausgeprägt im Gesundheitswesen und in der Industrie | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Durchschnittspreislücke gegenüber Standard-Mikrocontrollern im kostensensiblen IoT
Sichere Mikrocontroller kosten 1,50–3,00 USD im Vergleich zu generischen Teilen für 0,30–0,50 USD, ein Aufpreis, der die Bruttomarge im Verbraucher-IoT belastet. Die Einbindungsraten bleiben bei Smart-Home-Zubehör unter 25 %, obwohl STM32L5- und STM32U5-Geräte mit integriertem Arm TrustZone verfügbar sind. Der höhere Ruhestrom verkürzt die Batterielaufzeit um bis zu 30 %. Microchips PIC32CM LS00 zum Preis von 0,85 USD verringert die Lücke, erfordert aber dennoch eine Neuzertifizierung des Produkts.
Fragmentierte Standards über Branchen hinweg
Zahlungs- und Telekommunikations-Ökosysteme übernehmen GlobalPlatform, während Automobil- und PC-Anbieter auf Trusted Computing Group TPM 2.0 setzen, was Silizium-Roadmaps fragmentiert. Anbieter wie NXP müssen sowohl A71CH-Sicherheitselemente als auch diskrete TPMs pflegen, was Lager- und Qualifizierungskosten verdoppelt. Chinas Mandat für SM2/3/4-Algorithmen fügt regionsspezifische Varianten hinzu und teilt die Volumina weiter auf. Das Device-Onboard-Programm der FIDO Alliance zielt darauf ab, Lücken zu schließen, hatte aber bis Ende 2024 weniger als 50 zertifizierte Produkte.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponententyp: Dienstleistungen übertreffen Hardware aufgrund von Migrationskomplexität
Die Marktgröße für eingebettete Sicherheit im Bereich Hardware erreichte 2025 fast die Hälfte des Gesamtumsatzes, doch Dienstleistungen wachsen schneller, da Organisationen mit 12- bis 18-monatigen Common-Criteria-Evaluierungen konfrontiert sind. Hardware-Margen komprimieren sich in reifen Zahlungs- und SIM-Segmenten, während post-quantensichere Sicherheitselemente und TPMs den absoluten Umsatz stabil halten. Software-Tools wie statische Analysatoren und Schlüsselverwaltungs-Middleware schließen Lücken, die einst schlüsselfertige Firmware begünstigten, und ermöglichen es Fahrzeugherstellern, geistiges Eigentum zu behalten.
Das Wachstum bei Dienstleistungen spiegelt einen Mangel an Seitenkanal-Experten und zertifizierten Evaluatoren wider, was Beratungstagessätze über 2.000 USD treibt. Thales, Rambus und Synopsys bündeln nun Lebenszyklusmanagement, Zertifizierungsartefakte und Sicherheitsprüfungen in wiederkehrenden Paketen und verwischen die Grenze zwischen Siliziumverkauf und Abonnement. Mit der Reifung von Plattform-als-Dienstleistung-Angeboten begrüßt der Markt für eingebettete Sicherheit mehr hybride Umsatzmodelle, die Chips, Firmware und Cloud-Dashboards in einem einzigen Vertrag bündeln.


Nach Anwendung: Authentifizierung gewinnt an Dynamik durch die Verbreitung passwortloser Anmeldungen
Zahlung führt den Markt für eingebettete Sicherheit weiterhin mit einem Umsatzanteil von 36,64 % im Jahr 2025 an, aber Authentifizierung verzeichnet eine zweistellige Wachstumstrajektorie, unterstützt durch Mandate für phishing-resistente Passkeys. Regierungen und Cyber-Versicherer bestrafen zunehmend Einzel-Faktor-Anmeldungen, was Unternehmen dazu veranlasst, FIDO2-Hardware-Token und gerätegebundene Schlüssel einzuführen. Hardware für den Inhaltsschutz stabilisiert sich, da Studios auf softwarebasiertes Multi-DRM in vertrauenswürdigen Ausführungsumgebungen umsteigen und die Nachfrage nach älteren Set-Top-Boxen reduzieren.
Der Aufstieg der Authentifizierung wird durch Cloud-Anbieter verstärkt, die Passkeys für Verwaltungskonsolen verlangen, sowie durch Gesundheitsreformen, die Multi-Faktor-Zugang zu elektronischen Gesundheitsakten fordern. Die Verschiebung stimmt mit Hardware überein, die sowohl klassische als auch gitterbasierte Schlüssel speichern kann, was Investitionen zukunftssicher macht. Infolgedessen ist die Marktgröße für eingebettete Sicherheit im Bereich Authentifizierung auf dem Weg, die Lücke zur Zahlung bis Ende des Jahrzehnts zu schließen, insbesondere in Regionen, die bei der kontaktlosen Durchdringung zurückliegen.
Nach Endbenutzerbranche: Gesundheitswesen beschleunigt sich aufgrund von FDA-Leitlinien
Der Automobilsektor erfasste 32,18 % des Umsatzes im Jahr 2025, was auf eine tiefe Durchdringung von Steuergeräten zurückzuführen ist, aber das Wachstum flacht ab, da Premium-Modelle die Sättigung erreichen. Das Gesundheitswesen hingegen verzeichnet die schnellste CAGR von 10,22 %, da Regulierungsbehörden kryptografische Geräteidentität für vernetzte Pumpen, Beatmungsgeräte und Bildgebungssysteme vorantreiben. Eingebettete sichere Elemente reduzieren das Rückrufrisiko und unterstützen verschlüsselte Over-the-Air-Therapieanpassungen, was den Siliziumwert pro Gerät steigert.
Flaggschiff-Telefone integrieren sichere Enklaven mit nahezu 100 % Einbindungsrate, während Budget-Handsets und Smart-Home-Zubehör kostensensibel bleiben. Telekommunikationsinfrastruktur übernimmt Hardware-Vertrauensanker für 5G-Basisstationen, doch lange Kapitalersatzzyklen bremsen das Wachstum. Verteidigungs- und Raumfahrtnutzlasten zahlen die höchsten Durchschnittspreise, aber Exportkontrollen begrenzen die Volumina und halten ihren Anteil innerhalb der Branche für eingebettete Sicherheit klein.
Nach Bereitstellung: Cloud dominiert, koexistiert jedoch mit Vor-Ort-Gateways
Cloud-Optionen hielten 2025 einen Anteil von 57,52 % und verzeichnen eine CAGR von 12,62 %, angetrieben durch sofortige Bereitstellung und elastische Kapazität. Amazon, Microsoft und Google haben jeweils FIPS-140-3-Level-3-HSM-Instanzen eingeführt und damit regulierte Sektoren angelockt, die früher Rechenzentrumsgeräte bevorzugten. Dennoch betreiben Automobilwerke und Zahlungsnetzwerk-Switches weiterhin Vor-Ort-HSMs für Root-Key-Zeremonien und Operationen mit extrem niedriger Latenz.
Die Firmware-Signierung erfolgt vor Ort, während Verteilung und Zertifikatsrotation in die Cloud verlagert werden. Dieses duale Modell erklärt, warum der Markt für eingebettete Sicherheit weiterhin Hardware-Module für physische Tresore verkauft, auch wenn der Cloud-Umsatz beschleunigt. Anbieter differenzieren sich nun durch die Bündelung von Token, die nahtlos in beiden Bereichen funktionieren, und festigen so die Kundenbindung.
Geografische Analyse
Der asiatisch-pazifische Raum kontrollierte 2025 40,42 % des Umsatzes im Markt für eingebettete Sicherheit. Taiwan und Südkorea liefern hochmoderne Sicherheitselement-Wafer, während Chinas Multi-Level-Schutzschema inländische kryptografische IP erzwingt und die lokale Nachfrage steigert. Trotz seiner Größe moderiert das Wachstum der Region, da die reife Smartphone- und Zahlungskartendurchdringung das inkrementelle Volumen reduziert.
Der Nahe Osten ist die am schnellsten wachsende Region mit einer CAGR von 11,52 %, angetrieben durch Saudi-Arabiens NEOM-Smart-City-Verträge von über 500 Millionen USD und das Cybersicherheitsdekret der Vereinigten Arabischen Emirate, das Hardware-Verschlüsselung für kritische Infrastrukturen vorschreibt. Projekte umfassen intelligente Stromnetze, autonomen Transit und nationale Identitätsebenen und schaffen eine Pipeline für sichere Elemente in industriellen, verbraucher- und bürgerlichen Geräten.
Nordamerika und Europa tragen gemeinsam etwa 45 % des Umsatzes bei. Beide Regionen verzeichnen langsameres Wachstum aufgrund reifer Automobil- und Zahlungsökosysteme, führen aber Post-Quanten-Pilotprojekte und industrielle IoT-Nachrüstungen an. Europas Cyber Resilience Act erzwingt die Integration sicherer Elemente, ist jedoch für die Versorgung auf asiatische Halbleiterfabriken angewiesen, was geopolitische Risiken offenbart. In den Vereinigten Staaten beschränken Verteidigungsbeschränkungen die Beschaffung auf DMEA-vertrauenswürdige Gießereien, was die Versorgung einschränkt, aber die Herkunft sicherstellt. Südamerika und Afrika sind noch frühe Märkte; Brasiliens Pix-Zahlung und Nigerias eNaira-CBDC bieten Wachstumsnischen, haben jedoch nicht die Größe, um globale Rankings zu verschieben.

Regulatorisches Umfeld
Die Nachfrage nach eingebetteter Sicherheit wird durch horizontale und branchenspezifische Vorschriften in Richtung Compliance-by-Design gedrängt, die Hardware-Vertrauensankerpunkte, Schwachstellenmanagement und Lebenszyklusunterstützung von der Best Practice zu Beschaffungs- und Konformitätsanforderungen erheben. Ein zentraler Ankerpunkt ist die Verordnung (EU) 2024/2847 (Cyber Resilience Act), die Cybersicherheitspflichten für Produkte mit digitalen Elementen festlegt, einschließlich sicherer Standardkonfigurationen und dokumentierter Cybersicherheitsrisikobewertungen, wobei die Konformität üblicherweise mit harmonisierten Normen wie ETSI EN 304 623 verknüpft ist, die nach Zitierung eine Konformitätsvermutung begründen.
Außerhalb der EU verschärfen behördliche Leitlinien die Erwartungen an IoT-Hersteller in Bezug auf Wartung, Support und End-of-Life. Im März 2026 setzte Australien nach einer 12-monatigen Übergangsfrist die Cyber Security (Security Standards for Smart Device) Rules 2025 in Kraft, während NIST im April 2026 IR 8259r1 aktualisierte und im Juni 2026 einen ersten öffentlichen Entwurf von SP 800-213r1 veröffentlichte, um IoT-Cybersicherheitspraktiken für Bundesbehördenkontexte zu formalisieren. Zusammen verstärken diese Aktualisierungen SBOM-konforme Dokumentation, koordinierte Offenlegung von Schwachstellen und Lebenszykluskontrollen, die sich auf Lieferantenanforderungen auswirken.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette für eingebettete Sicherheit beginnt mit der Auswahl der kryptografischen Architektur und Sicherheits-IP (Vertrauensankerpunkte, sichere Elemente, TPM-Blöcke, sicherer Boot- und Update-Stack). Anschließend erfolgt die Silizium-Implementierung durch IDMs und Fabless-Akteure, die auf konzentrierte Foundry-Kapazitäten angewiesen sind, gefolgt von Verpackung, Test und Zertifizierung. Vorgelagerte Beitragende umfassen IP- und Enablement-Ökosysteme wie Arm Platform Security Architecture (PSA) und Trusted Firmware-M (TF-M) sowie Sicherheits-Siliziumanbieter wie Infineon, NXP, STMicroelectronics, Microchip und Rambus, die sichere MCUs, sichere Elemente, TPMs und Vertrauensankerpunkt-Blöcke liefern. Die Reibung im mittleren Bereich der Kette wird durch formale Bewertungen wie Common Criteria und FIPS 140-3 bei regulierten Einsätzen sowie durch die Divergenz vertikaler Standards geprägt (GlobalPlatform im Zahlungsverkehr und Telekommunikation gegenüber TCG TPM 2.0 im PC-Bereich und Teilen der Industrie und Automobilbranche). Dies kann duale Roadmaps, doppelte Lagerbestände und längere Qualifizierungszyklen erzwingen.
Nachgelagert integrieren OEMs und Tier-1-Zulieferer Sicherheits-Silizium und Firmware in Geräte und verlassen sich dann auf Provisioning, Schlüsseleinspritzung, Zertifikatslebenszyklusmanagement und Update-Infrastruktur. Mit der Zeit verschmilzt diese Integration zunehmend den sicheren Speicher auf dem Gerät mit Cloud-Diensten. Die wichtigsten Engpässe bleiben die vertrauenswürdige Fertigung und die Integrität der Test- und Provisioning-Schritte, wo gefälschte Teile, nicht autorisierte Hardware-Modifikationen und nicht vertrauenswürdige Fertigungs- und Testeinrichtungen die Anforderungen an die Herkunftsnachweise erhöhen, insbesondere für Lieferketten in der Verteidigung und kritischen Infrastruktur. Da regulatorische Verpflichtungen wie der EU Cyber Resilience Act Schwachstellenmanagement und Lebenszyklusunterstützung zu obligatorischen Prozessen machen, verschiebt sich ein größerer Teil der Wertschöpfungskette in Richtung Sicherheit zum Entwurfszeitpunkt (left-of-fab) und wiederholbarer Compliance-Nachweise, die Siliziumauswahl, Firmware-Stacks und Servicebenen verbinden, die zum Betrieb von Geräten bis zum Ende ihrer Lebensdauer verwendet werden.
Wettbewerbslandschaft
Die fünf größten Anbieter – Infineon, NXP, STMicroelectronics, Qualcomm und Samsung – kontrollieren etwa 55–60 % des Umsatzes, was auf eine moderate Konzentration hinweist. Diese etablierten Unternehmen verlassen sich auf umfangreiche Zertifizierungsbibliotheken, um die Markteinführungszeit für Kunden zu verkürzen. Cloud-Hyperscaler entwickeln jedoch benutzerdefinierte Sicherheitsprozessoren, die kryptografische Arbeitslasten von traditionellen sicheren Elementen auslagern und den Marktanteil verwässern. Startups wie PQShield und Secure-IC konzentrieren sich auf gitterbasierte Beschleuniger und positionieren sich für Post-Quanten-Übergänge.
Die Differenzierung verlagert sich von Transistorzahlen zu Lebenszyklusdienstleistungen. NXPs EdgeLock 2GO und Infineons Abonnementpakete verbinden Silizium mit Cloud-Bereitstellung, generieren wiederkehrende Einnahmen und erhöhen die Wechselkosten. FPGA-Anbieter wie Lattice fügen programmierbarer Logik Vertrauensanker hinzu und verdrängen diskrete TPMs in Telekommunikationsgestellen. Infineon meldete 2024 47 Post-Quanten-bezogene Patente, während Qualcomm 32 Patente für mobile Sicherheitsenklave-Architekturen einreichte.
Die Beteiligung an Normungsgremien bietet Einflussmöglichkeiten; Infineon und NXP leiten Arbeitsgruppen sowohl in TCG als auch in GlobalPlatform und können so Spezifikationen in Richtung ihrer Roadmaps lenken. Unterdessen signalisiert Arms Übernahme von Certus die vorgelagerte Integration von Secure-Boot-IP direkt in Cortex-M-Kerne, ein Schritt, der kostengünstige diskrete sichere Elemente im kostensensiblen IoT-Bereich marginalisieren könnte.
Marktführer für eingebettete Sicherheit
Infineon Technologies AG
NXP Semiconductors NV
STMicroelectronics NV
Microchip Technology Inc.
Samsung Electronics Co. Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Regulatorisch bedingte Herstellerpflichten schaffen Freiraum für Plattformen für eingebettete Sicherheit, die Silizium, Provisioning und Compliance-Workflows in wiederholbare Programme für IoT- und Industriegeräte bündeln. Diese Programme benötigen sichere Standardkonfigurationen, Schwachstellenmanagement und Lebenszyklusunterstützung mit nachweisbaren Belegen. Im März 2026 erweiterte Microchip seine Trust Platform um einen TrustFLEX-Sicherheitsauthentifizierungs-IC (TA101) und TrustMANAGER mit keySTREAM-Dienst, um Herstellern die Erfüllung der Anforderungen des EU Cyber Resilience Act und der IEC 62443-Ausrichtung zu erleichtern. Dies deutet auf eine Käuferpräferenz für schlüsselfertige Geräteidentität, Schlüsselmanagement und sicheres Onboarding hin, statt für eigenständige Chips. NIST IR 8259r1 (April 2026) erweiterte ebenfalls die Leitlinien um Wartung und End-of-Life, was die Nachfrage nach eingebetteten Funktionen für sichere Updates, Zertifikatsrotation und Geräteausmusterung erhöht, die Firmware und Cloud-Tools mit hardwareverankerten Anmeldedaten verbinden.
Die Post-Quanten-Bereitschaft entwickelt sich von Pilotaktivitäten zu produktisierten Bausteinen, was Raum für Anbieter schafft, die PQC-fähige Vertrauensankerpunkte liefern können, ohne die Strom- und Speicherbudgets zu überlasten. GlobalPlatform brachte im Mai 2026 Pavona als offene Silizium-Distribution mit produktionsreifen PQC-Stacks und getapten Referenzdesigns bei TSMC 3 nm (N3) auf den Markt, was die Einführungsreibung für OEMs verringert, die standardisierte, einsatzbereite Sicherheitsgrundlagen wünschen. Der Beschaffungsdruck aus Zahlungsmodernisierung, industrieller IEC 62443-Adoption und Anforderungen an die Automobil-Cybersicherheit erweitert ebenfalls den adressierbaren Umfang für zertifizierte TPMs und sichere Elemente. Gleichzeitig wächst der Umsatz mit Dienstleistungen weiter im Bereich Zertifizierungsnachweise, sichere Provisionierung und Lebenszyklusbetrieb, was die Zeit bis zur Compliance für Gerätehersteller mit begrenztem internen Fachwissen bei Seitenkanalanalysen und Verifikation verkürzt.
Aktuelle Branchenentwicklungen
- Juli 2026: Infineon brachte den SECORA ID Key S USB auf den Markt, eine auf Java Card basierende Sicherheitslösung für FIDO2- und PKI-Authentifizierungsanwendungen. Durch die Verpackung hardwaregestützter Anmeldedaten in einem einsatzfähigen Formfaktor unterstützt sie passwortlose Unternehmenseinführungen und gerätegebundene Anmeldedatenstrategien, die auf manipulationssicherem Speicher basieren.
- Oktober 2025: Cadence schloss die Übernahme von Secure-IC ab und fügte damit eingebettete Sicherheits-IP und Fachwissen zu seinem Design- und Verifikationsportfolio hinzu. Der Schritt verlagert Sicherheitsüberlegungen früher in den Chip-Design-Ablauf und unterstützt OEMs, die stärkere Sicherheitszusicherungen zum Entwurfszeitpunkt benötigen, um steigende Compliance- und Zertifizierungsanforderungen zu erfüllen.
- September 2024: STMicroelectronics gab die FIPS 140-3-Zertifizierung für seine STSAFE-TPM-Familie bekannt, einschließlich ST33KTPM2X und ST33KTPM2A. Die Verfügbarkeit zertifizierter TPMs verringert Beschaffungshürden für regulierte industrielle Einsätze und kritische Infrastrukturen, die validierte kryptografische Module erfordern.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Umfang
Für diese Studie umfasst der Markt Umsätze aus Sicherheitsfunktionen, die auf Chip-, Modul- oder Firmware-Ebene in vernetzte Geräte eingebettet sind, damit das Gerät Schlüssel speichern, sich authentifizieren, Daten verschlüsseln und während seiner Nutzungsdauer sicher starten kann.
Ausschlüsse vom Umfang: Eigenständige Netzwerksicherheitsgeräte, allgemeine PC-Endpunktsuiten und rein cloudbasierte Sicherheitsdienste sind von dieser Marktgrößenbestimmung ausgeschlossen.
Übersicht der Segmentierung
- Nach Komponententyp
- Hardware
- Software
- Dienstleistungen
- Nach Anwendung
- Zahlung
- Authentifizierung
- Inhaltsschutz
- Andere Anwendungen
- Nach Endbenutzerbranche
- Automobil
- Gesundheitswesen
- Unterhaltungselektronik
- Telekommunikation
- Luft- und Raumfahrt sowie Verteidigung
- Andere Endbenutzerindustrien
- Nach Bereitstellung
- Vor-Ort
- Cloud
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Rest von Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Rest von Europa
- Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- Australien
- Rest des asiatisch-pazifischen Raums
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Rest des Nahen Ostens
- Afrika
- Nigeria
- Ägypten
- Rest von Afrika
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Schreibtischarbeit beginnt mit dem Aufbau einer sauberen Faktenbasis zu Gerätelieferungen, Sicherheitsstandards und Adoptionssignalen, die anhand öffentlicher Daten überprüft werden können. Wir beziehen uns typischerweise auf Quellen wie NIST-Publikationen, ENISA-Leitlinien, IEEE-Normhinweise, die FCC-Gerätezulassungsdatenbank für vernetzte Geräte und ITU-Materialien zu IoT- und Sicherheitsthemen.
Um das Modell praxisnah zu halten, prüfen wir auch Unternehmensunterlagen und Investorenpräsentationen, um den Produktmix und die Preisrichtung für eingebettete Sicherheitsprodukte zu verstehen. Sofern verfügbar, werden Patentdatenbanken genutzt, um den technologischen Fokus (sichere Elemente, Vertrauensankerpunkte, sicherer Boot) abzubilden und zu überprüfen, wie schnell bestimmte Funktionen entwickelt werden. Die hier aufgeführten Schreibtischquellen sind lediglich beispielhaft, und viele weitere öffentliche Quellen wurden ebenfalls zur Datenerhebung, Validierung und Klärung verwendet.
Primärinterviews und Umfragen
Die Primärarbeit wird genutzt, um Adoptionsraten, Preislogik und die Art und Weise, wie eingebettete Sicherheit in Chips, Module oder Softwarestacks integriert wird, zu überprüfen. Wir sprachen mit Teilnehmern aus der gesamten Wertschöpfungskette, einschließlich Komponentenlieferanten, Geräteherstellern, Systemintegratoren und großen Endnutzern, und deckten wichtige Nachfrageregionen in APAC, EMEA und Amerika ab, um eine Verzerrung durch eine einzelne Region zu vermeiden.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 31 % | CXOs: 13 % | APAC: 45 % |
| Mittleres Segment: 52 % | Funktions-/Bereichsleiter: 37 % | EMEA: 36 % |
| Kleinere Akteure: 17 % | Manager: 50 % | Amerika: 19 % |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung erfolgt mittels eines Top-down-Ansatzes, bei dem Nachfragepools für Geräte nach Anwendung rekonstruiert und dann nach dem Anteil der Geräte gefiltert werden, die hardwareverankerte Sicherheitsfunktionen benötigen. Wir übersetzen diese Nachfragepools mithilfe einer praktischen Mischung aus Anbindungsraten und durchschnittlichen Verkaufspreisspannen für sichere Elemente, TPM-artige Blöcke und damit verbundene eingebettete Sicherheitssoftware und -dienste in Werte.
Um die Gesamtwerte realistisch zu halten, werden die Ergebnisse durch selektive Bottom-up-Näherungen abgesichert, wie beispielsweise stichprobenartig erhobene Lieferantenumsatzangaben, Kanal-Feedback zum typischen Inhalt pro Gerät und einige Kontrollrechnungen aus durchschnittlichem Verkaufspreis mal Volumen für stark genutzte Gerätekategorien. Wenn ein Teilbereich nur begrenzte öffentliche Sichtbarkeit aufweist, werden Lücken durch Proxy-Indikatoren wie Trends bei Lieferungen vernetzter Geräte, Wachstum des Elektronikanteils in der Automobilbranche, IoT-Modul-Penetration und das Tempo der Sicherheitsregulierung und Zertifizierungsaktivitäten geschlossen und anschließend anhand von Interview-Feedback angepasst.
Für die Prognose stützen wir uns auf Szenarioanalysen, unterstützt durch eine leichte multivariate Regressionsbetrachtung wichtiger Treiber, einschließlich Lieferungen vernetzter Geräte, Wachstum bei Automobil- und Industrie-IoT-Einsätzen, Compliance-Aktivitäten im Bereich Security-by-Design und der erwarteten Verschiebung hin zu hardwareverankerten Vertrauensankerpunkten. Die endgültige Prognose ist so getaktet, dass Bereiche mit schneller Adoption berücksichtigt werden, während der Preisverfall in ausgereiften Siliziumkategorien nicht ignoriert wird.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden vor der Freigabe in mehreren Schritten überprüft, sodass ungewöhnliche Sprünge nach Region, Anwendung oder Komponente markiert und erneut geprüft werden. Wir vergleichen das Modell mit unabhängigen Signalen, wie der Richtung der Gerätelieferungen, Aussagen zur Adoption von Sicherheitsfunktionen in Unterlagen sowie öffentlichen Standards- und Zertifizierungsaktivitäten, und überprüfen dann die Annahmen erneut, wenn die Abweichung zu groß erscheint.
Eine zweite Analystenprüfung wird eingesetzt, um zu bestätigen, dass Definitionen konsistent angewendet wurden und dass Währungs- und Zeitpunktwahlen über alle Eingaben hinweg abgestimmt sind. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten, wie größere Regulierungsänderungen oder starke Nachfrageverschiebungen in wichtigen Gerätekategorien. Vor der Auslieferung wird eine erneute Prüfung durchgeführt, damit die Kunden eine aktuelle Sichtweise erhalten.
Vergleich der Marktgröße für eingebettete Sicherheit von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktzahlen für eingebettete Sicherheit können weit voneinander abweichen, selbst wenn das Thema gleich klingt, da jeder Herausgeber seine eigene Linie festlegt, was gezählt wird und wie die Preisbildung behandelt wird. Die Streuung ergibt sich in der Regel aus Unterschieden in der Komponentenabdeckung, ob Dienstleistungen gebündelt werden, wie Gerätevolumina auf Sicherheitsinhalte abgebildet werden und wie schnell Annahmen aktualisiert werden.
Die Hauptlücke ergibt sich daraus, ob nur die im Gerät verankerte Sicherheit gezählt wird oder ob breitere Cyber-Programme und eigenständige Sicherheitsprodukte einbezogen werden, und diese Entscheidung verschiebt den Gesamtwert in IoT-intensiven Anwendungen schnell. Einige Schätzungen wenden auch einen einzigen gemischten durchschnittlichen Verkaufspreis an, der sicheren Silizium-Inhalt nicht von Software und Dienstleistungen trennt, und die zeitliche Erfassung der Währung kann Rauschen hinzufügen, wenn das Basisjahr volatil ist, weshalb die unten angegebenen Marktgrößen nicht exakt übereinstimmen.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 10,11 Mrd. USD (2026) | |
| Branchenforschungshaus A | 8,10 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und ein langsameres Wachstumsprofil, und sein Umfang stützt sich stärker auf ausgewählte Angebote für eingebettete Sicherheit, während geräteseitige Sicherheitsinhalte nicht immer mit neueren Kategorien vernetzter Geräte abgeglichen werden. |
| Globale Beratungsgesellschaft B | 12,45 Mrd. USD (2026) | Wendet wahrscheinlich einen breiteren Einbezug von Dienstleistungen und verwandten Sicherheitsprodukten über alle Anwendungen hinweg an, was den Gesamtwert erhöhen kann, wenn Hardware-, Software- und Dienstleistungswert mit weniger Einschränkungen darüber gemischt werden, was als eingebettet gilt. |
Die Tabelle zeigt, dass Umfang und Preisbehandlung den größten Teil der Differenz erklären, mehr als jede einzelne Wachstumsannahme. Die Hauptlücke ergibt sich aus dem Ausschluss eigenständiger Netzwerksicherheit und rein cloudbasierter Dienste sowie aus der Zählung eingebetteter Sicherheit nur dann, wenn sie dauerhaft in Gerätehardware oder Firmware integriert ist – eine von Mordor Intelligence angewandte Modellierungsentscheidung.


Im Bericht beantwortete Schlüsselfragen
Was treibt das aktuelle Wachstum des Marktes für eingebettete Sicherheit an?
Die schnelle IoT-Expansion, Cybersicherheitsmandate im Automobilbereich und neue Vorschriften wie der EU-Cyber-Resilience-Act treiben gemeinsam die Nachfrage nach hardware-verankertem Vertrauen und Lebenszyklusicherheitsdienstleistungen an.
Wie schnell wächst der Umsatz bei Lösungen für eingebettete Sicherheit?
Der Marktumsatz soll von 10,11 Milliarden USD im Jahr 2026 auf 15,95 Milliarden USD bis 2031 steigen, was einer CAGR von 9,54 % entspricht.
Welche Komponentenkategorie wächst am schnellsten?
Dienstleistungen, angetrieben durch Zertifizierungsberatung und Lebenszyklusmanagement-Abonnements, verzeichnen bis 2031 eine CAGR von 11,42 %.
Welche Rolle spielen Cloud-Bereitstellungen?
Die Cloud hielt 2025 einen Anteil von 57,52 % und wächst jährlich um 12,62 %, da verwaltete HSM-Instanzen elastische Kapazität und Compliance-Zertifizierungen bieten.
Warum beschleunigt sich die Nachfrage im Gesundheitswesen?
Der FDA-Leitlinienentwurf von 2024 fördert kryptografische Geräteidentität und sichere Updates und drängt medizinische Geräte mit einer CAGR von 10,22 % zu eingebetteten sicheren Elementen.
Welche Region verzeichnet das schnellste Wachstum?
Der Nahe Osten führt mit einer CAGR von 11,52 %, angetrieben durch Megaprojekte wie NEOM und neue Cybersicherheitsmandate in den Golfstaaten.
Wie konzentriert ist der Anbieterwettbewerb?
Die fünf größten Anbieter kontrollieren knapp über die Hälfte des Umsatzes, was einen moderaten Konzentrationsgrad von 6/10 ergibt, inmitten zunehmender Aktivitäten von Hyperscalern und Startups.
Seite zuletzt aktualisiert am:



