
Größe und Marktanteil des Marktes für Netzwerksicherheit
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
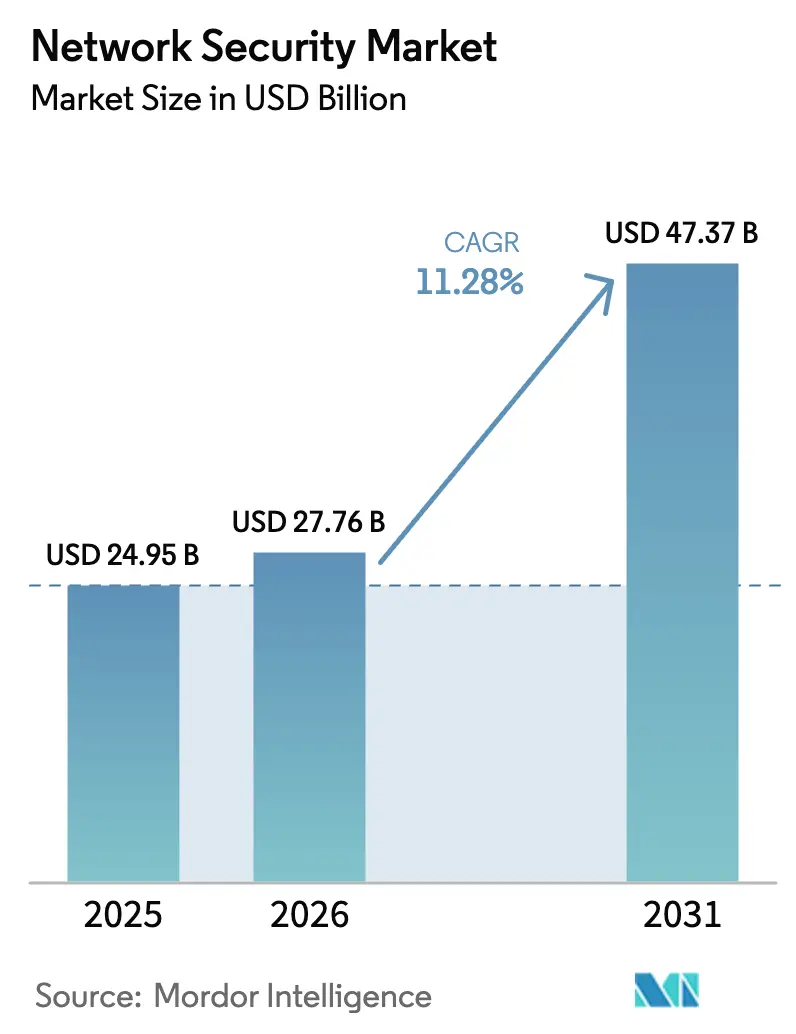
| Marktgröße (2026) | 27.76 Milliarden US-Dollar |
| Marktgröße (2031) | 47.37 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 11.28 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
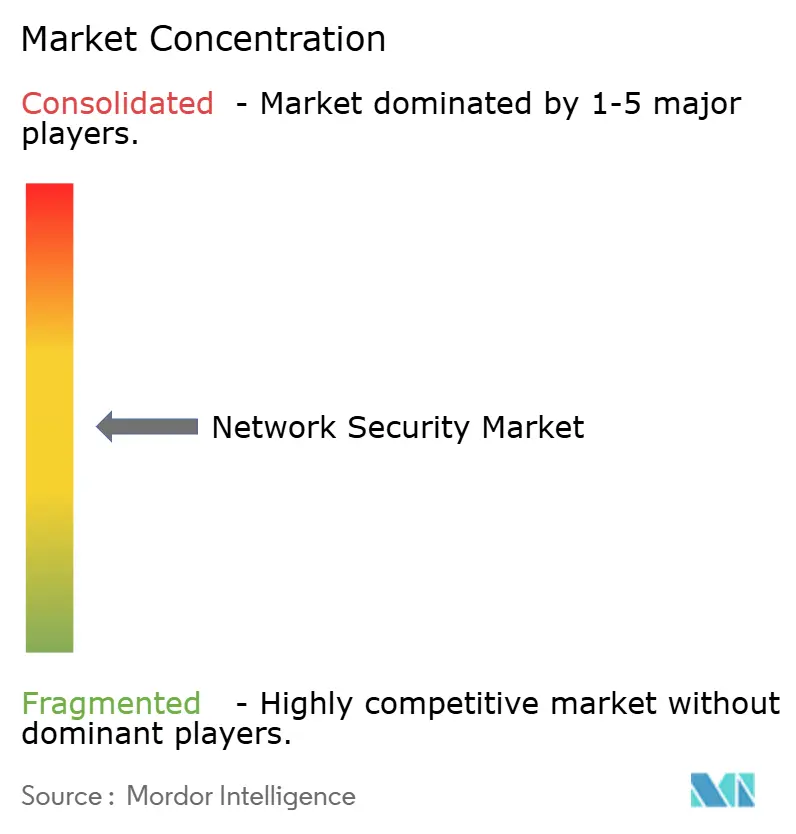
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Netzwerksicherheit von Mordor Intelligence
Die Größe des Marktes für Netzwerksicherheit wird voraussichtlich von 24,95 Milliarden USD im Jahr 2025 auf 27,76 Milliarden USD im Jahr 2026 wachsen und bis 2031 bei einem CAGR von 11,28 % über den Zeitraum 2026–2031 voraussichtlich 47,37 Milliarden USD erreichen. Die zunehmende Raffinesse von Angriffen, der Aufstieg von Ransomware-as-a-Service und Compliance-Vorgaben wie Regelungen zur Software-Stückliste beschleunigen die Unternehmensinvestitionen in umfassende, Cloud-zentrierte Abwehrmaßnahmen. Organisationen gestalten ihre Netzwerke rund um Zero-Trust- und Secure-Access-Service-Edge-Frameworks (SASE) um, um verteilte Nutzer und Workloads zu schützen. Anbieter, die Bedrohungsintelligenz, Mikrosegmentierung und KI-gestützte Analysen innerhalb einer einheitlichen Plattform kombinieren können, gewinnen weiterhin einen größeren Marktanteil. Dienstleistungen verzeichnen das schnellste Wachstum, da Talentmangel Unternehmen dazu veranlasst, verwaltete Erkennung und Reaktion zu übernehmen, während die Cloud-Bereitstellung dominiert, da Unternehmen ihre Niederlassungen modernisieren und den Schutz auf Multi-Cloud-Umgebungen ausweiten.
Wichtigste Erkenntnisse des Berichts
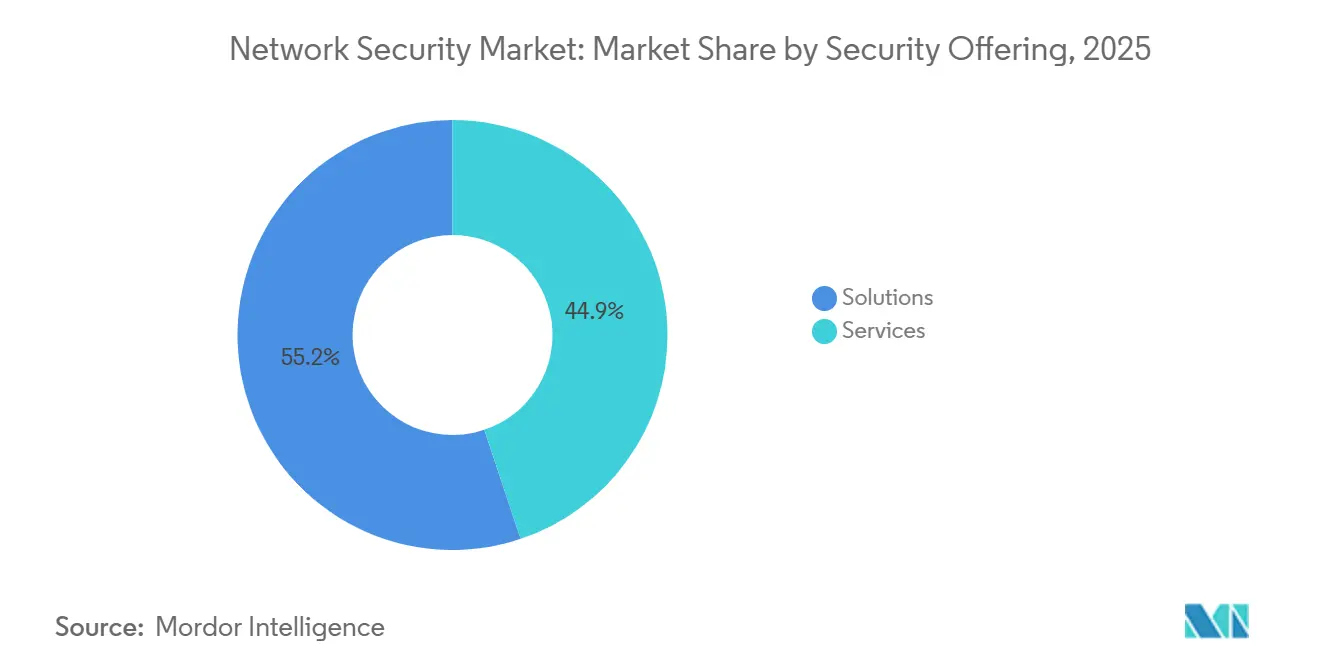
- Nach Sicherheitsangebot behielten Lösungen im Jahr 2025 einen Umsatzanteil von 55,15 %, während Dienstleistungen bis 2031 voraussichtlich mit einem CAGR von 14,55 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Cloud im Jahr 2025 einen Anteil von 52,35 % am Markt für Netzwerksicherheit und wird voraussichtlich bis 2031 mit einem CAGR von 15,5 % wachsen.
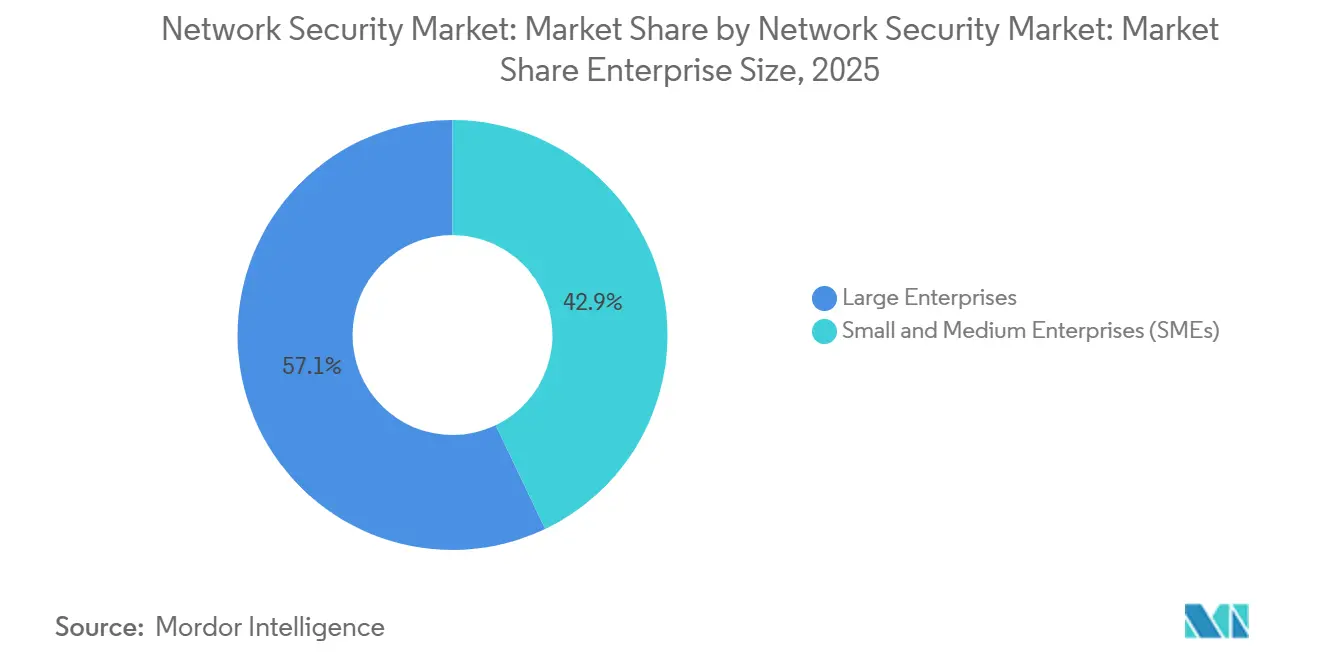
- Nach Unternehmensgröße hatten Großunternehmen im Jahr 2025 einen Anteil von 57,10 % an der Größe des Marktes für Netzwerksicherheit; KMU wachsen mit einem CAGR von 14,12 % schneller.
- Nach Endnutzerbranche führte das BFSI-Segment im Jahr 2025 mit einem Marktanteil von 23,55 % im Markt für Netzwerksicherheit, während das Gesundheitssegment voraussichtlich den höchsten CAGR von 15,48 % von 2025 bis 2031 verzeichnen wird.
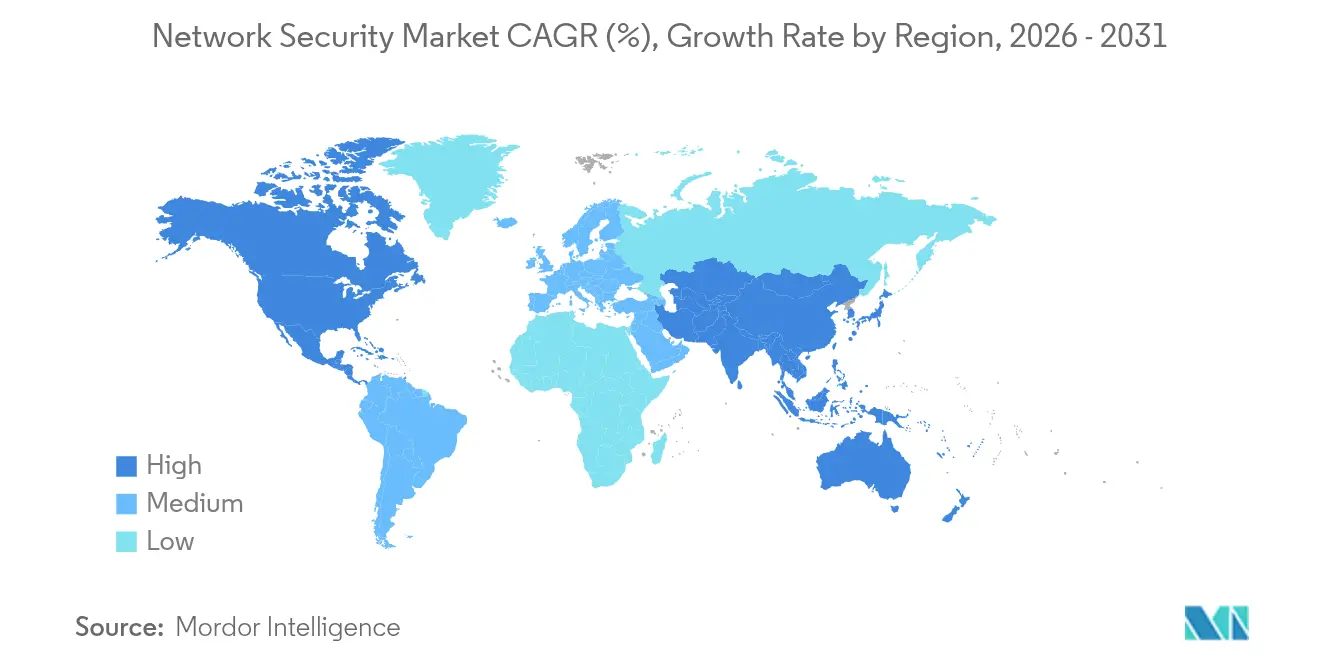
- Nach Geografie trug Nordamerika im Jahr 2025 35,10 % des Umsatzes bei; der asiatisch-pazifische Raum entwickelt sich bis 2031 mit einem CAGR von 12,05 %.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Treiberauswirkungsanalyse des Netzwerksicherheitsmarkts*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Raffinesse von Ransomware-as-a-Service | +2.8% | Nordamerika, Europa | Kurzfristig (≤ 2 Jahre) |
| Schnelle Cloud-Migration, die die Angriffsfläche vergrößert | +2.1% | Nordamerika, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Verbreitung von IoT/OT-Geräten, die Segmentierung erfordern | +1.9% | Asiatisch-pazifischer Raum, Europa | Langfristig (≥ 4 Jahre) |
| Einführung von SASE und Erneuerung schlanker Niederlassungen | +1.6% | Nordamerika, Ausweitung in den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verbindliche SBOM-Regeln zur Anomalieerkennung | +1.4% | Nordamerika, Europa | Kurzfristig (≤ 2 Jahre) |
| Telekommunikations-Sicherheit-as-a-Service für private 5G-Netzwerke | +1.2% | Asiatisch-pazifischer Raum, ausgewählte europäische Märkte | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Raffinesse von Ransomware-as-a-Service
Dienstleistungsbasierte Ransomware-Kits bündeln nun Aufklärungs- und Lateral-Movement-Tools und zwingen Unternehmen, Zero-Trust-Netzwerkarchitekturen aufzubauen, die Ost-West-Datenverkehr inspizieren und Echtzeit-Mikrosegmentierung anwenden. CrowdStrike berichtete, dass moderne RaaS-Gruppen Netzwerkschwachstellen stärker als Endpunkte ins Visier nehmen, was den Kauf von Analysen fördert, die verdächtige interne Datenflüsse aufzeigen. Arctic Wolf stellte fest, dass 72 % der erfolgreichen Ransomware-Einbrüche im Jahr 2024 aus nicht segmentierten Netzwerken stammten, was die Nachfrage nach verhaltensbasierter Erkennung verstärkt, die den Schadensradius minimiert. [1]Die wirtschaftlichen Folgen gehen über das Lösegeld hinaus; Vorstände budgetieren nun für Resilienzinvestitionen, die die Betriebszeit auch während der Angriffsbewältigung aufrechterhalten.
Schnelle Cloud-Migration, die die Angriffsfläche vergrößert
Da 95 % der Unternehmen mindestens eine öffentliche Cloud nutzen, stellt die Richtlinienausbreitung eine Herausforderung für traditionelle Perimeter-Tools dar. Palo Alto Networks stellte fest, dass 70 % der Unternehmen keine einheitlichen Regeln in hybriden Umgebungen durchsetzen können, was die Einführung von Cloud-nativen Firewalls und SASE-Overlays motiviert. Menlo Security führt 65 % der Datenpannen auf Cloud-Fehlkonfigurationen zurück, ein Problem, das von Plattformen adressiert wird, die riskante Einstellungen automatisch erkennen und eine integrierte Behebung über Workloads hinweg bieten. Diese Fähigkeiten differenzieren Anbieter, die elastischen Schutz ohne Infrastrukturengpässe liefern können.
Verbreitung von IoT/OT-Geräten, die Netzwerksegmentierung erfordern
Industrie-4.0-Initiativen verbinden Sensoren und Steuerungen, die selten mit integrierter Sicherheit ausgeliefert werden. Dragos berichtet, dass 80 % der industriellen Steuerungssysteme anfällig für netzwerkbasierte Angriffe sind, was die Nachfrage nach OT-fähigen Firewalls und Anomalieerkennungs-Engines antreibt. [2]Cisco integriert robuste Sicherheits-Appliances, die industrielle Protokolle interpretieren und unternehmensweite Analysen am Edge anwenden. Nozomi Networks stellt fest, dass Hersteller, die OT-Segmentierung implementieren, die Reaktionszeiten bei Vorfällen um 60 % reduzieren, was den operativen Return on Investment unterstreicht. Lösungen machten im Jahr 2025 einen Anteil von 55,60 % am Markt für Netzwerkerkennung und -reaktion aus, was die Präferenz der Käufer für einheitliche Analyse-Engines und automatisierte Playbook-Orchestrierung unterstreicht.
Einführung von SASE treibt die Erneuerung schlanker Niederlassungen voran
Secure Access Service Edge konvergiert Netzwerk und Sicherheit in der Cloud, reduziert Hardware vor Ort und verbessert den Schutz verteilter Belegschaften. Hughes Network Systems verzeichnete im Jahr 2024 einen Anstieg der SASE-Projekte um 45 %, da Unternehmen einfachere Niederlassungsbereitstellungen anstrebten. Der SASE-Umsatz von Palo Alto Networks stieg im Jahresvergleich um 36 %, was das Vertrauen der Unternehmen in die Cloud-basierte Inspektion belegt, die mit den Anforderungen des Fernzugriffs skaliert. Mittelständische Unternehmen erhalten unternehmensklassige Abwehrmaßnahmen, ohne dedizierte Sicherheitsteams aufbauen zu müssen.
Hemmnisauswirkungsanalyse des Netzwerksicherheitsmarkts*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten Cybersicherheitsfachleuten | –1.8% | Nordamerika, Europa | Langfristig (≥ 4 Jahre) |
| Hohe Investitionsausgaben für ASIC-Appliances der nächsten Generation | –1.2% | Weltweit, mittelständische Unternehmen am stärksten betroffen | Mittelfristig (2–4 Jahre) |
| Leistungskompromisse bei vollständiger TLS-1.3-Inspektion | –0.9% | Märkte mit veralteter Infrastruktur | Kurzfristig (≤ 2 Jahre) |
| Anbieter-API-Bindung, die die Wahl des besten Produkts behindert | –0.7% | Nordamerika, Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an qualifizierten Cybersicherheitsfachleuten
ISC2 nennt eine globale Talentlücke von 4,8 Millionen Personen, wobei 90 % der Arbeitgeber Personalengpässe erwarten, die sich direkt auf die Schutzqualität auswirken. NIST listet über 663.000 unbesetzte US-amerikanische Cybersicherheitsstellen auf, was die Gehälter für Netzwerkspezialisten in die Höhe treibt und Unternehmen zu automatisierten Plattformen und verwalteten Erkennungsdiensten drängt. KI-gestützte Überwachungstools, die manuelle Abstimmung reduzieren, gewinnen an Bedeutung, doch das Qualifikationsdefizit begrenzt weiterhin die Einführungsgeschwindigkeit komplexer Zero-Trust-Projekte.
Hohe Investitionsausgaben für ASIC-basierte Appliances der nächsten Generation
Benutzerdefiniertes Silizium beschleunigt die Paketinspektion, erhöht aber die Stückkosten. TD Securities schätzt, dass die Entwicklungskosten für fortschrittliche Netzwerk-ASICs im Vergleich zu 2024 um 40 % gestiegen sind, was teilweise auf Lieferkettenengpässe zurückzuführen ist. Ciscos 400G-ASIC-Programm ist ein Beispiel für Ausgaben in Milliardenhöhe, die in die Produktpreisgestaltung einfließen und mittelständische Käufer dazu veranlassen, softwaredefinierte Alternativen auf Standardhardware zu evaluieren. Längere Proof-of-Concept-Zyklen können Kaufentscheidungen verzögern und kurzfristige Umsätze dämpfen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse des Netzwerksicherheitsmarkts
Nach Sicherheitsangebot:
Dienstleistungen beschleunigen sich durch verwaltetes FachwissenLösungen behielten im Jahr 2025 einen Anteil von 55,15 % am Markt für Netzwerksicherheit, aber Dienstleistungen sind auf einen zügigen CAGR von 14,55 % bis 2031 ausgerichtet. Die Nachfrage nach externem Fachwissen entsteht, weil Bedrohungsakteure nun KI einsetzen und Unternehmen dazu zwingen, die 24/7-Überwachung und Reaktion auf Vorfälle auszulagern. Beratungsunternehmen für professionelle Dienstleistungen gewinnen Projekte zur Gestaltung von Zero-Trust-Konzepten, während Anbieter verwalteter Sicherheitsdienste (MSSPs) wiederkehrende Verträge zum Betrieb dieser Umgebungen sichern. Cisco verdoppelte den Sicherheitsumsatz auf 2,02 Milliarden USD im ersten Quartal 2025, nachdem Splunk-Analysen in sein Portfolio integriert und verwaltete Angebote auf dem kombinierten Stack aufgebaut wurden.
Die Preismodelle der Anbieter verlagern sich von unbefristeten Lizenzen zu ergebnisbasierten Abonnements, die an Risikominderungs-KPIs gebunden sind, und sichern vorhersehbare Einnahmen. Basistools wie Netzwerkzugangskontrolle und DDoS-Schutz verkaufen sich weiterhin stetig, doch die am schnellsten wachsende Lösung ist Zero Trust Network Access, das nativ in Cloud- und Edge-Kontexten betrieben wird. Der Markt für Netzwerksicherheit profitiert, da Käufer Beratung, Integration und laufendes Management in einem einzigen Vertrag bündeln, der Budgetierung und Verantwortlichkeit vereinfacht.
Nach Bereitstellungsmodus:
Cloud-native Architekturen treiben die Transformation voranCloud-Deployments hatten im Jahr 2025 einen Marktanteil von 52,35 % am Netzwerksicherheitsmarkt und werden bis 2031 voraussichtlich mit einer jährlichen Wachstumsrate von 15,5 % wachsen, da Unternehmen ihre Appliance-Stacks ablösen. Eine einheitliche Richtliniendurchsetzung über On-Premises-, Public-Cloud- und Edge-Umgebungen hinweg erfordert eine zentrale Orchestrierung anstelle isolierter Netzwerksicherheits-Firewall-Regeln. Die Marktgröße für Cloud-Kontrollen im Netzwerksicherheitsmarkt wird im Prognosezeitraum voraussichtlich wachsen, was die Einführung von Inspektionspunkten widerspiegelt, die in SaaS-, PaaS- und Container-Workloads eingebettet sind.
Die NIS2-Richtlinie der EU verpflichtet Betreiber kritischer Infrastrukturen, einen konsistenten Schutz und eine entsprechende Berichterstattung nachzuweisen – eine Aufgabe, die durch zentral verwaltete Cloud-Sicherheits-Dashboards vereinfacht wird. Selbst luftgespaltene Industriestandorte setzen mittlerweile auf hybride Modelle, bei denen Analysen und Patch-Intelligence aus der Cloud bereitgestellt werden, während die Datenebenen vor Ort verbleiben. Der Anstieg des Cloud-Sicherheitsumsatzes von Palo Alto Networks um 36 % unterstreicht das Marktvertrauen, dass virtualisierte Durchsetzung die Leistung spezieller Hardware erreichen oder übertreffen kann.
Nach Unternehmensgröße:
KMU setzen auf demokratisierte SicherheitGroßunternehmen repräsentierten im Jahr 2025 57,10 % des Umsatzes, doch KMU werden sie mit einem CAGR von 14,12 % übertreffen, da demokratisierte Abwehrmaßnahmen erschwinglich werden. Abonnementbasierte SASE- und KI-gestützte Firewalls ermöglichen es kleinen Unternehmen, dieselben Bedrohungsfeeds zu nutzen, die von globalen Banken verwendet werden, ohne Rechenzentren kaufen zu müssen. Die Größe des Marktes für Netzwerksicherheit für KMU-Lösungen steigt parallel zur Einführung verwalteter Dienste, die Komplexität und Talentakquise auslagern.
Fortinet bietet vereinfachte Dashboards und gebündelte Unterstützung für Organisationen mit weniger als 1.000 Mitarbeitern an und richtet die Abrechnung an monatlichen Cashflows aus. Während Großkonzerne mehrjährige Zero-Trust-Migrationen durchführen, die umfangreiche professionelle Dienstleistungen erfordern, bevorzugen mittelständische Käufer schlüsselfertige Pakete, die in Stunden konfigurierbar sind. Da höherwertige Fähigkeiten nach unten sickern, gewinnt die Netzwerksicherheitsbranche eine breitere Umsatzbasis und reduziert die Abhängigkeit von einer Handvoll bedeutender Konten.
Nach Endnutzerbranche:
Gesundheitswesen beschleunigt den digitalen SchutzBFSI hielt im Jahr 2025 einen Marktanteil von 23,55 % im Markt für Netzwerksicherheit, was die langjährigen regulatorischen Verpflichtungen der Banken widerspiegelt, aber das Gesundheitswesen wird bis 2031 den schnellsten CAGR von 15,48 % verzeichnen. Die klinische Digitalisierung, Telemedizin und vernetzte Geräte vergrößern die Angriffsfläche, und Ransomware-Kampagnen zielen zunehmend auf Krankenhäuser ab. Folglich wird die Größe des Marktes für Netzwerksicherheit für Gesundheitskontrollen voraussichtlich über den Prognosehorizont verdoppelt.
Die Fertigung behält ihre Dynamik bei, da Industrie 4.0 IT und OT konvergiert. Segmentierungstools, die Modbus- oder PROFIBUS-Datenverkehr verstehen, sichern die Betriebszeit, ohne die Produktion zu unterbrechen. Regierungs-, Verteidigungs- und Telekommunikationssegmente bleiben starke Ausgabenträger, wobei letztere Sicherheit in 5G-Kernnetzwerke und private drahtlose Bereitstellungen integrieren, um ultrageringe Latenzanforderungen zu erfüllen.
Geografische Analyse
Netzwerksicherheitsmarkt in Nordamerika
Nordamerika erzielte im Jahr 2025 35,10 % des Umsatzes im Netzwerksicherheitsmarkt, gestützt durch strenge Vorschriften wie die Cyber-Vorfallsmeldepflicht der SEC sowie ein ausgereiftes Ökosystem aus Anbietern und MSSPs. Die Ausgaben konzentrieren sich auf Fortune-1000-Unternehmen, die ihre Architekturen rund um Zero-Trust und Observability-Konvergenz erneuern. Die Region erprobt zudem aufkommende Technologien, darunter KI-basierte Anomaliebewertung und Post-Quanten-Kryptografie-Inspektion.
Netzwerksicherheitsmarkt im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich eine CAGR von 12,05 % verzeichnen – die weltweit höchste Wachstumsrate. Die zunehmende Nutzung der öffentlichen Cloud, die Expansion des E-Commerce und die Digitalisierung der Fertigung schaffen einen fruchtbaren Boden für moderne Schutzmaßnahmen. Singapur veranschaulicht dieses Muster: Die Ausgaben für Cybersicherheit sollen bis 2026 2 bis 2,5 Milliarden USD erreichen, getragen von einer nationalen Strategie, die die Entwicklung von Fachkräften und branchenspezifische Leitlinien fördert. Lokale Telekommunikationsunternehmen bündeln Sicherheitslösungen mit privaten 5G-Netzwerken und ermöglichen es Fabriken, Automatisierung einzuführen, ohne die Betriebssicherheit zu gefährden.
Netzwerksicherheitsmarkt in Europa
Europa verzeichnet ein stetiges Wachstum, das durch die NIS2-Richtlinie gestützt wird, welche die Abdeckung auf 18 kritische Sektoren ausweitet und bei Nichteinhaltung empfindliche Bußgelder vorsieht. ENISA gibt an, dass Sicherheitsbudgets mittlerweile 9 % der gesamten IT-Ausgaben ausmachen, wobei sich die mittleren Ausgaben je Organisation im Vergleich zu 2023 verdoppelt haben. Bedenken hinsichtlich grenzüberschreitender Datenhaltung und Datensouveränität steigern die Nachfrage nach Lösungen, die regionale Cloud-Zonen unterstützen und gleichzeitig harmonisierte Dashboards für multinationale Unternehmen bieten.
Wettbewerbslandschaft
Der Markt für Netzwerksicherheit ist mäßig konsolidiert. Führende Infrastrukturanbieter konsolidieren Fähigkeiten durch Milliarden-Dollar-Deals, während fokussierte Spezialisten bei KI-Erkennung und OT-Schutz innovieren. Ciscos Übernahme von Splunk für 28 Milliarden USD verbindet Netzwerktelemetrie mit Observability-Analysen und positioniert das Unternehmen für die Bereitstellung eines End-to-End-Erkennungs-Stacks, der Pakete, Protokolle und Cloud-Ereignisse umfasst. Palo Alto Networks pflegt weiterhin eine aktive Fusions- und Übernahmetätigkeit, von der Übernahme von Protect AI bis zur Integration von IBM-QRadar-Assets, und verknüpft damit maschinenlernbasierte Abwehrmaßnahmen mit SIEM-Workflows.
MSSPs, Telekommunikationsbetreiber und hyperscale Clouds intensivieren den Wettbewerb, indem sie Sicherheit in Konnektivitätspakete einbetten und Kunden ansprechen, die Einzelrechnungslösungen bevorzugen. Industrielle OT-Anbieter wie Nozomi Networks und Claroty besetzen Nischen, indem sie proprietäre Steuerungssystemprotokolle dekodieren und deterministische Anomalieerkennung anbieten, die für Latenzanforderungen auf Werksebene geeignet ist. Der Markt verzeichnete im Jahr 2024 362 Cybersicherheitsübernahmen im Wert von 49,9 Milliarden USD, was den hohen Stellenwert von Plattformbreite und domänenübergreifenden Analysen unterstreicht.
Die Differenzierung hängt nun von der Automatisierungstiefe und der Offenheit des Ökosystems ab. Käufer bevorzugen Anbieter, die APIs für den Austausch von Bedrohungsintelligenz bereitstellen, aber Lock-in durch standardbasierte Richtlinienorchestrierung vermeiden. Da das Zero-Trust-Paradigma reift, multiplizieren sich Partnerschaften zwischen Identitäts-, Endpunkt- und Netzwerkanbietern mit dem Ziel, eine kohärente Durchsetzungskette vom Nutzer zur Anwendung ohne doppelte Agenten oder Konsolen bereitzustellen. Anbieter, die messbare Risikominderung mit minimalem Betriebsaufwand liefern, werden langsamere appliance-zentrierte Mitbewerber übertreffen.
Marktführer in der Netzwerksicherheitsbranche
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Juniper Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Netzwerksicherheitsmarkt Unternehmen in diesem Bericht
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Juniper Networks, Inc.
- Trend Micro Incorporated
- Cloudflare, Inc.
- Zscaler, Inc.
- Sophos Limited
- Barracuda Networks, Inc.
- WatchGuard Technologies, Inc.
- F5, Inc.
- Arista Networks, Inc. (Awake Security)
- Akamai Technologies, Inc.
- Forcepoint LLC
- Ivanti Software, Inc. (Pulse Secure)
- Dell Technologies Inc. (SonicWall)
- Hewlett Packard Enterprise Development LP (Aruba)
- Broadcom Inc. (Symantec Enterprise)
- Proofpoint, Inc.
- CrowdStrike Holdings, Inc.
- Elastic N.V. (Endgame)
- Darktrace plc
- Nozomi Networks, Inc.
- Radware Ltd.
Aktuelle Branchenentwicklungen im Netzwerksicherheitsmarkt
- Juni 2025: Cisco stellte eine Netzwerksicherheitsinfrastruktur vor, die auf agentische KI-Workloads zugeschnitten ist, und fügte Schutzmaßnahmen für autonome Systeme in hybriden Clouds hinzu.
- Juni 2025: Keysight Technologies lancierte AppFusion, das es Sicherheitstools von Drittanbietern von Forescout, Instrumentix und Nozomi Networks ermöglicht, direkt in seine Netzwerkpaketbroker zu integrieren und NetOps/SecOps-Kosten zu optimieren.
- März 2025: Verizon Business stellte Trusted Connection vor, einen netzwerknativen Zero-Trust-Netzwerkzugriffsdienst, der in Kundennetzwerke eingebettet ist und eine kontinuierliche Geräte-, Nutzer- und Anwendungsverifizierung ermöglicht.
- Februar 2025: NTT DATA und Palo Alto Networks führten einen verwalteten privaten 5G-Sicherheitsdienst ein, der Funktionen der Firewall der nächsten Generation mit industriellem Netzwerkdesign-Fachwissen vereint.
Netzwerksicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinitionen und wesentliche Abdeckung
Laut Mordor Intelligence umfasst der Netzwerksicherheitsmarkt alle Hardware-, Software- und Cloud-nativen Kontrollen, die den IP-Datenverkehr von Unternehmen zwischen Rechenzentren, Zweigstellen, Nutzern und verbundenen Geräten prüfen, segmentieren und absichern. Die Studie erfasst Umsätze, die Anbieter mit zweckgebundenen Firewalls, Systemen zur Angriffserkennung oder -prävention, sicheren Web-Gateways, Zero-Trust-Netzwerkzugang, Schutz vor verteilten Denial-of-Service-Angriffen sowie verwalteten Sicherheitsdiensten erzielen, die denselben Stack überwachen.
Ausschluss aus dem Umfang: Verbraucher-Antivirenprogramme für Einzelnutzer-Laptops oder Smartphones sind bewusst ausgenommen.
Segmentierungsübersicht
- Nach Sicherheitsangebot
- Lösungen
- Netzwerk-Firewall
- Systeme zur Angriffserkennung und -prävention (IDPS)
- Sicheres Web-Gateway
- Einheitliches Bedrohungsmanagement (UTM)
- Schutz vor verteilten Denial-of-Service-Angriffen (DDoS)
- Zero-Trust-Netzwerkzugriff (ZTNA)
- Netzwerkzugangskontrolle (NAC)
- Weitere Lösungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Sicherheitsdienste
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premises
- Hybrid
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen (KMU)
- Großunternehmen
- Nach Endnutzerbranche
- IT und Telekommunikation
- BFSI
- Regierung und Verteidigung
- Gesundheitswesen
- Fertigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Weitere Endnutzerbranchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- Australien und Neuseeland
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Übriges Afrika
- Naher Osten
- Nordamerika
Detaillierte Forschungsmethodik und Datenvalidierung
Primärforschung
Es wurden mehrere strukturierte Interviews mit Chief Information Security Officers, Telecom-MSSP-Architekten, Appliance-Kanalpartnern und regionalen Regulierungsbehörden in Nordamerika, Europa, dem asiatisch-pazifischen Raum und dem Golfraum durchgeführt. Ihre Erkenntnisse überprüften frühe Annahmen, schlossen Lücken bei Stückpreisen für Next-Generation-Firewalls und bestätigten Einführungskurven für SASE- und Zero-Trust-Projekte, bevor die Zahlen finalisiert wurden.
Desk-Research
Wir begannen mit öffentlichen Datensätzen von Behörden wie NIST, ENISA, ITU, der US-amerikanischen FCC und nationalen CERT-Portalen, die Angriffsvolumina, Protokolladoption und Compliance-Fristen offenbaren, die die Ausgaben beeinflussen. Branchenverbands-Whitepapers, Jahresberichte (10-K) börsennotierter Anbieter und Investorenpräsentationen lieferten Versandzahlen und durchschnittliche Verkaufspreise für wichtige Appliance-Klassen. Der kostenpflichtige Zugang zu D&B Hoovers und Dow Jones Factiva half unseren Analysten anschließend, Umsatzaufteilungen, Vertragsabschlüsse und Fusionen-und-Übernahmen-Signale regionenübergreifend zu überprüfen. Die aufgeführten Quellen sind nur illustrativ; viele weitere Referenzen leiteten die Datenerhebung und -klärung.
Marktgrößenbestimmung und Prognose
Ein Top-down-Modell beginnt mit der Rekonstruktion der globalen Sicherheitsausgaben aus staatlichen IKT-Ausgaben, Umsätzen börsennotierter Anbieter und Kostenpools für regulatorische Compliance, die anschließend nach Geräteklasse, Bereitstellungsmodus und Käufergröße aufgeteilt werden. Ausgewählte Bottom-up-Prüfungen – Stichproben von Appliance-Lieferungen multipliziert mit gemischten durchschnittlichen Verkaufspreisen und Cloud-Vertragsscans – helfen uns, die Gesamtwerte zu verfeinern. Zu den wichtigsten Variablen gehören: 1) Wachstum der Unternehmensbandbreite, 2) Anteil des TLS-1.3-Datenverkehrs, 3) Erneuerungszyklen des installierten Bestands, 4) Anzahl der Meldungen von Datenschutzverletzungen und 5) Durchdringung von Public-Cloud-Workloads. Eine multivariate Regression verknüpft diese Treiber mit historischen Umsätzen, sodass eine Fünfjahresprognose unter einem Basis-, einem vorsichtigen und einem beschleunigten Szenario erstellt werden kann. Wo Eingabelücken auftreten, werden Proxy-Verhältnisse aus ähnlichen Regionen angewendet und mit Fachexperten überprüft.
Datenvalidierung und Aktualisierungszyklus
Jedes Entwurfsmodell durchläuft automatisierte Varianzprüfungen anhand historischer Anbieterberichte, Importlieferdaten und Vertragstracker. Leitende Analysten untersuchen anschließend Anomalien und führen Sensitivitätsanalysen erneut durch. Berichte werden einmal jährlich aktualisiert, wobei Zwischenaktualisierungen durch wesentliche Ereignisse wie wegweisende Regulierungen oder Übernahmen im Milliardenbereich ausgelöst werden, um sicherzustellen, dass Kunden stets eine aktuelle Sichtweise erhalten.
Warum Mordors Netzwerksicherheits-Basislinie Vertrauen verdient
Veröffentlichte Werte unterscheiden sich häufig, weil Unternehmen einzigartige Umfangsgrenzen, Zeitpunkte und Aufwertungsfaktoren wählen. Unsere disziplinierten Definitionen, der jährliche Aktualisierungsrhythmus und der transparente Treibersatz reduzieren diese Streuung und machen unsere Basislinie leichter in Budgetgesprächen wiederverwendbar.
Zu den wichtigsten Ursachen für Abweichungen zählen, ob Dienstleistungsumsätze einbezogen werden, wie hybride Cloud-Kontrollen zugeordnet werden, der Zeitpunkt der Währungsumrechnung und die Aggressivität der SASE-Hochlaufannahmen.
Benchmark-Vergleich
| Marktgröße | Anonymisierte Quelle | Wesentliche Ursache der Abweichung |
|---|---|---|
| 24,95 Milliarden USD (2025) | Mordor Intelligence | |
| 24,55 Milliarden USD (2024) | Globales Beratungsunternehmen A | Zusammenführung von Endpunkt- und Netzwerkschichten mit anschließender Anwendung eines steileren Wachstumsaufschlags von 14 % |
| 27,11 Milliarden USD (2024) | Globales Beratungsunternehmen B | Einbeziehung physischer Sicherheits-Gateways und Verwendung von Durchschnitts-Wechselkursen des Vorjahres |
| 22,90 Milliarden USD (2024) | Branchenverband C | Erfassung ausschließlich von Software, ohne verwaltete und professionelle Dienstleistungen |
Zusammengenommen zeigt der Vergleich, dass die Zahlen von Mordor innerhalb des beobachteten Bandes liegen, sich jedoch abheben, weil jede Annahme explizit an messbare Treiber geknüpft und wiederholt mit Marktpraktikern abgeglichen wird. Entscheidungsträger erhalten damit einen ausgewogenen, transparenten Ausgangspunkt für ihre Strategie.
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der aktuelle Markt für Netzwerksicherheit und wie schnell wächst er?
Der Markt wird im Jahr 2026 auf 27,76 Milliarden USD geschätzt und wird voraussichtlich bis 2031 47,37 Milliarden USD erreichen, mit einem CAGR von 11,28 %.
Warum wachsen Dienstleistungen im Bereich Netzwerksicherheit schneller als Produkte?
Ein globaler Mangel von 4,8 Millionen Cybersicherheitsfachleuten veranlasst Unternehmen, die 24/7-Überwachung und Reaktion auf Vorfälle auszulagern, was den CAGR des Dienstleistungssegments von 14,55 % antreibt.
Wie wichtig ist die Cloud-Bereitstellung für zukünftige Netzwerksicherheitsstrategien?
Cloud-Bereitstellungen machen bereits 52,35 % des Marktanteils aus und werden mit einem CAGR von 15,5 % wachsen, da Organisationen SASE einführen, um hybride und Multi-Cloud-Umgebungen zu sichern.
Welche Branchenvertikale wird voraussichtlich am schnellsten wachsen?
Das Gesundheitswesen wird voraussichtlich einen CAGR von 15,48 % verzeichnen, da Ransomware-Angriffe und Initiativen zur digitalen Gesundheit stärkere Netzwerkabwehrmaßnahmen erfordern.
Welche geografische Region bietet das höchste Wachstumspotenzial?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einem CAGR von 12,05 % wachsen, angetrieben durch schnelle Digitalisierung und staatlich geförderte Programme zur Cybersicherheitsbereitschaft.