
Marktgröße und Marktanteil für Sicherheitsbewertungen
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 5.15 Milliarden US-Dollar |
| Marktgröße (2031) | 6.83 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 5.78 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Sicherheitsbewertungen von Mordor Intelligence
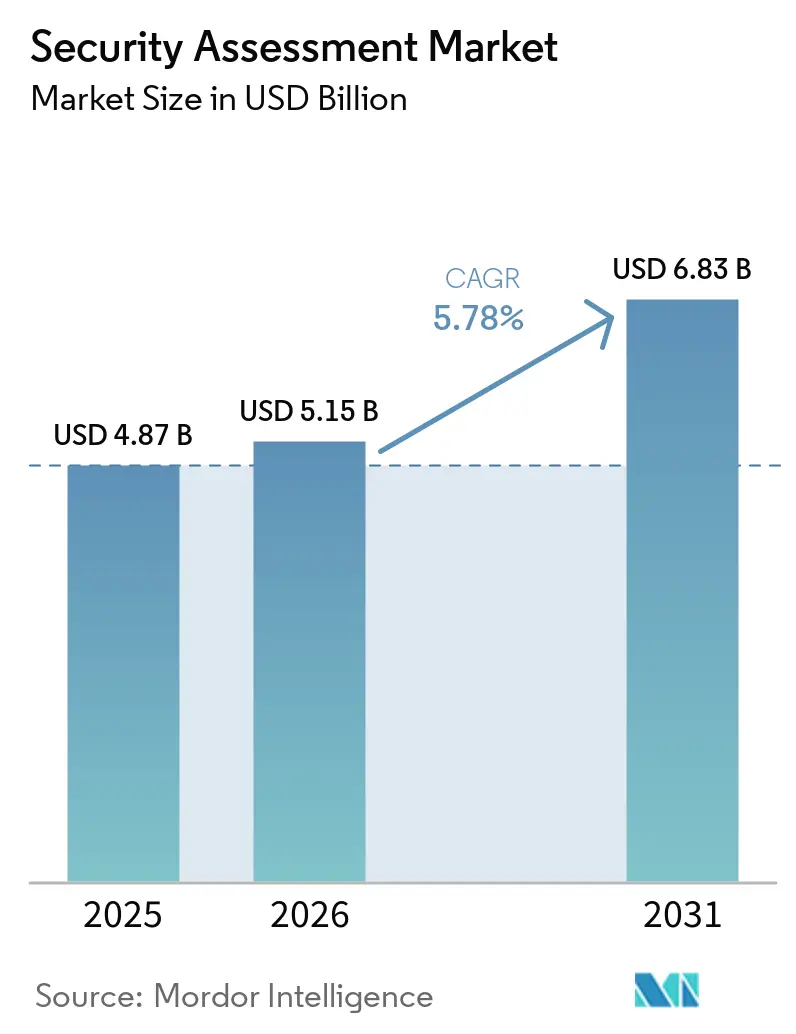
Die Marktgröße für Sicherheitsbewertungen wird voraussichtlich von USD 4,87 Milliarden im Jahr 2025 auf USD 5,15 Milliarden im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 5,78 % über 2026–2031 USD 6,83 Milliarden erreichen. Die breitere Akzeptanz ergibt sich daraus, dass Unternehmen ihre Cyber-Sicherheitslage gegenüber immer ausgefeilteren Angriffstechniken und sich ausdehnenden regulatorischen Vorschriften validieren. Automatisierte, KI-gestützte Tests verkürzen die Bewertungszykluszeiten und erhöhen die Erkennungsgenauigkeit, was Unternehmen dazu veranlasst, von jährlichen Audits auf kontinuierliche Validierung umzusteigen. Die Nachfrage profitiert auch von der Cloud-Migration, der DevSecOps-Integration und dem Bedarf, hybride Arbeitsarchitekturen abzusichern, die traditionelle Perimeter-Kontrollen verwischen.
Wichtigste Erkenntnisse des Berichts
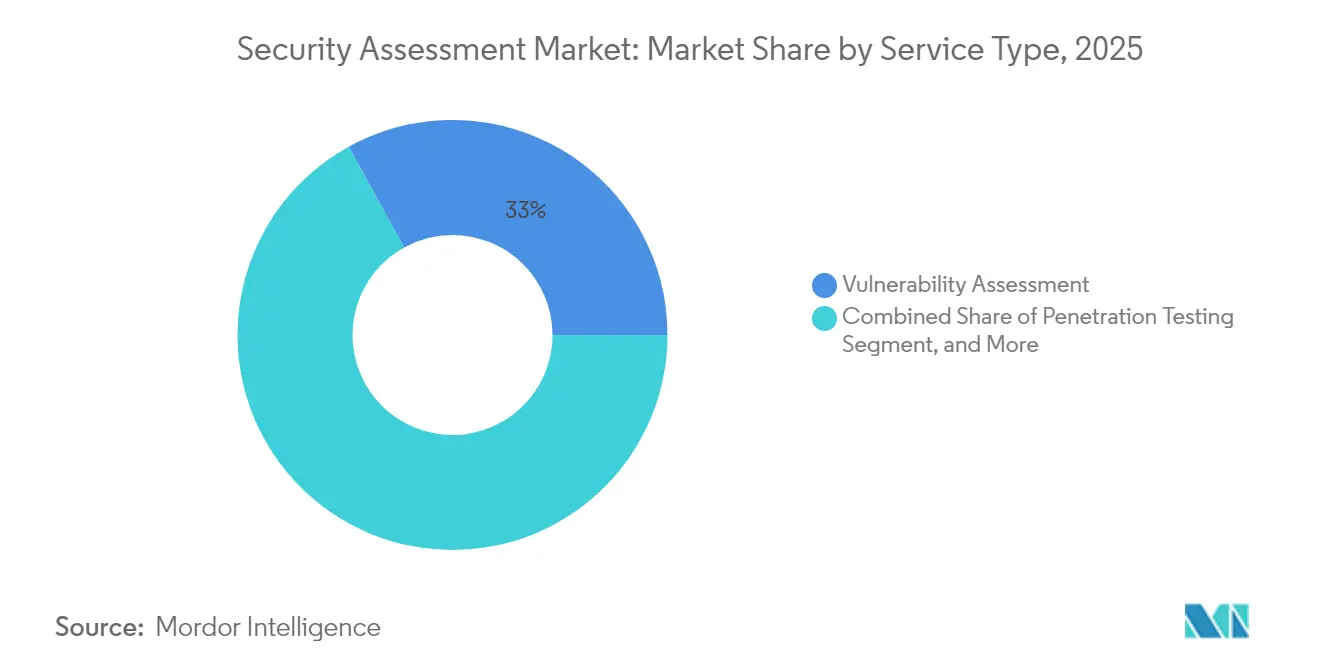
- Nach Servicetyp erfasste die Schwachstellenbewertung im Jahr 2025 einen Marktanteil von 33,02 % am Markt für Sicherheitsbewertungen; PTaaS wird bis 2031 voraussichtlich mit einer CAGR von 7,18 % expandieren.
- Nach Bereitstellungsmodell hielt On-Premise im Jahr 2025 einen Anteil von 51,65 % an der Marktgröße für Sicherheitsbewertungen, während cloudbasierte Lösungen bis 2031 eine CAGR von 7,97 % verzeichnen werden.
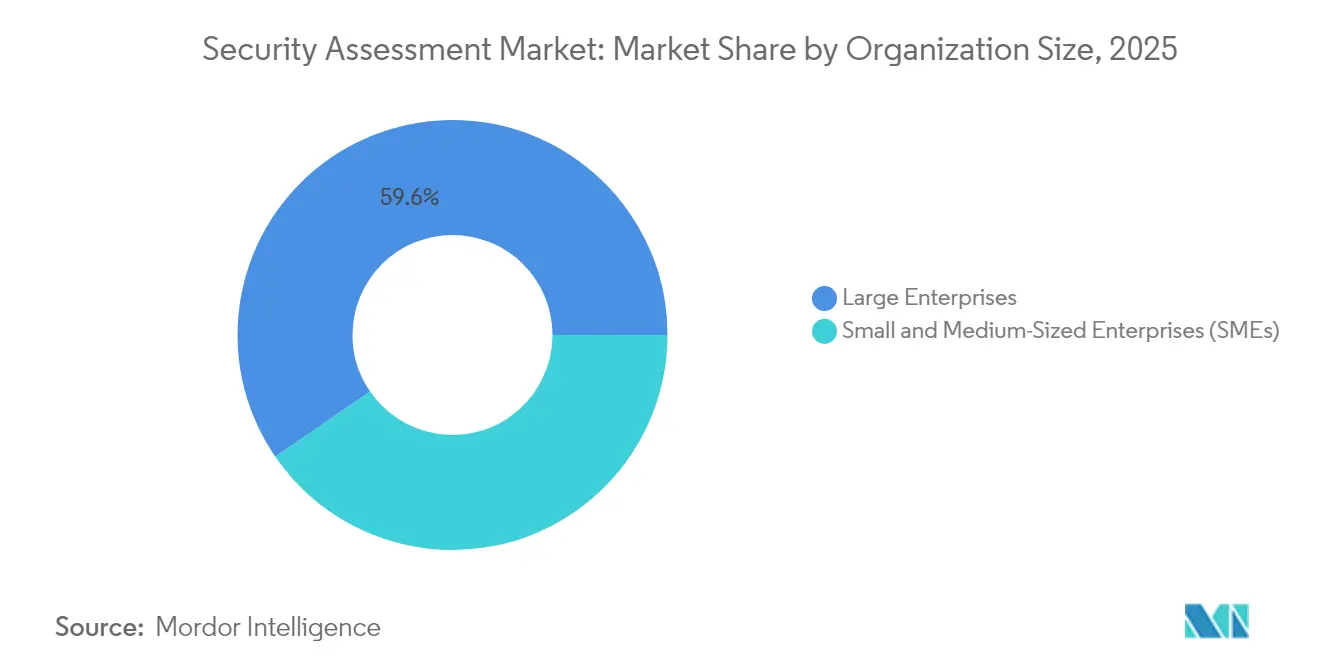
- Nach Unternehmensgröße erzielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 59,58 %; KMU verzeichnen die höchste erwartete CAGR von 6,63 % für 2026–2031.
- Nach Endnutzerbranche führte BFSI mit einem Umsatzanteil von 27,85 % im Jahr 2025, während Gesundheitswesen und Biowissenschaften bis 2031 die schnellste CAGR von 5,92 % verzeichnen werden.
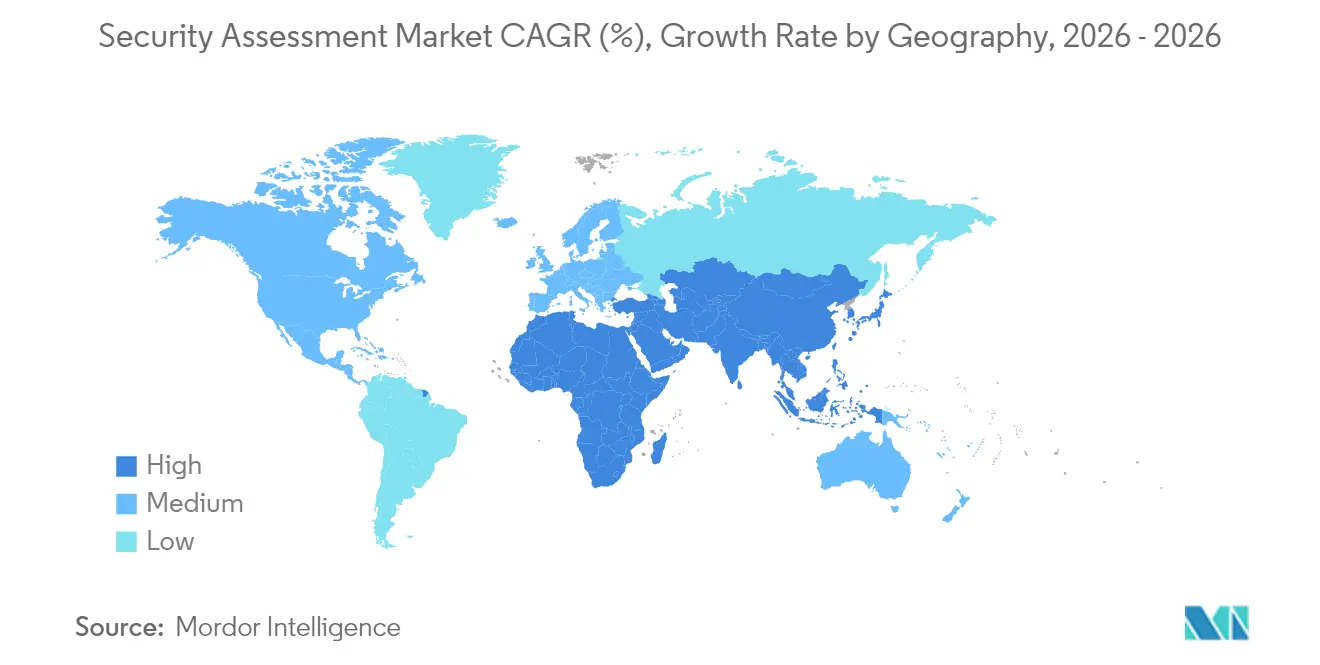
- Nach Geografie trug Nordamerika im Jahr 2025 40,88 % zum Umsatz bei; Asien-Pazifik ist die am schnellsten wachsende Region mit einer CAGR von 8,27 % bis 2031.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (≈) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wachsendes Volumen und zunehmende Raffinesse von Phishing-/Malware-Angriffen | +1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der regulatorischen Compliance-Anforderungen auf den mittleren Markt | +0.8% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Starke Cloud-Migration schafft Nachfrage nach kontinuierlicher Validierung | +0.6% | Global | Mittelfristig (2–4 Jahre) |
| KI-gestützte automatisierte Testplattformen senken Kosten und Zykluszeiten | +0.4% | Nordamerika und APAC | Langfristig (≥ 4 Jahre) |
| Akzeptanz von Penetrationstests als Service unter SaaS-Anbietern | +0.3% | Global | Mittelfristig (2–4 Jahre) |
| Konvergenz von DevSecOps mit Shift-Left-Tests | +0.2% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Wachsendes Volumen und zunehmende Raffinesse von Phishing-/Malware-Angriffen
Ransomware-Angriffe auf Gesundheitsdienstleister stiegen innerhalb von 18 Monaten um 137 %, was Unternehmen dazu veranlasste, ihre Bewertungsmethoden über jährliche Checklisten hinaus zu überdenken. Angreifer ändern ihre Taktiken inzwischen innerhalb weniger Tage nach der Veröffentlichung von Patches, weshalb Unternehmen kontinuierliche Angriffssimulationen einsetzen, die das Verhalten von Angreifern widerspiegeln, anstatt auf statische Scans zu setzen. Im asiatisch-pazifischen Raum werden weltweit die höchsten mittleren Verweildauern verzeichnet, was Reaktionslücken offenbart, die spezialisierte Bewertungsdienstleistungen schließen müssen. Anbieter, die KI-gestützte Bedrohungsemulation und Red-Team-Übungen anbieten, verzeichnen eine steigende Nachfrage, da Kunden eine realistische Validierung gegenüber routinemäßigen Schwachstellenprüfungen fordern. Die Größe des Marktes für Schwachstellenbewertungsdienstleistungen im asiatisch-pazifischen Raum wird voraussichtlich bis 2030 mit einer CAGR von 10,8 % wachsen, angetrieben durch rasche Digitalisierung, regulatorischen Nachholbedarf und ein wachsendes Bewusstsein für Bedrohungen.
Ausweitung der regulatorischen Compliance-Anforderungen auf den mittleren Markt
Der Digitale Betriebsresilienzakt, der seit Januar 2025 in Kraft ist, verpflichtet mehr als 22.000 EU-Finanzunternehmen zur regelmäßigen Durchführung von Resilienztests und weitet die Verpflichtungen von Großbanken auf mittelgroße Unternehmen aus.[1]Redaktionsteam des Digitalen Betriebsresilienzakts, "EU-Banken müssen die Cyber-Resilienz stärken, da DORA in Kraft tritt," Banking Exchange, bankingexchange.com In den Vereinigten Staaten signalisieren Regulierungsbehörden grundlegende Resilienzanforderungen, die Programme für Drittanbieterrisiken einschließen, und erzeugen damit neue Nachfrage nach Bewertungen bei Regionalbanken. Vorgeschlagene HIPAA-Sicherheitsaktualisierungen erfordern darüber hinaus eine Multi-Faktor-Authentifizierung und jährliche Audits, wobei die Compliance-Kosten im ersten Jahr auf USD 9 Milliarden geschätzt werden.[2]Mitarbeiter des Bundesregisters, "HIPAA-Sicherheitsregel zur Stärkung der Cybersicherheit elektronisch geschützter Gesundheitsinformationen," Bundesregister, federalregister.gov Diese sich ausdehnenden Anforderungen stabilisieren die Servicenachfrage, indem sie Compliance von episodisch zu fortlaufend transformieren.
Starke Cloud-Migration schafft Nachfrage nach kontinuierlicher Validierung
FedRAMP 20x rationalisiert US-amerikanische Bundes-Cloud-Genehmigungen mit Infrastruktur als Code und kontinuierlichem Monitoring und veranschaulicht damit eine Branchenbewegung von punktuellen Tests hin zu dauerhaft laufenden Bewertungen. Die Cloud Security Alliance identifiziert Identitätsschwächen als die größten Cloud-Bedrohungen und lenkt die Aufmerksamkeit auf die Konfigurationsbewertung in AWS, Azure und Google Cloud. Anbieter, die Bewertungen in DevOps-Pipelines einbetten, gewinnen dadurch Wettbewerbsvorteile.
KI-gestützte automatisierte Testplattformen senken Kosten und Zykluszeiten
Die Prototypen für autonome Penetrationstests der Nationalen Sicherheitsbehörde der Vereinigten Staaten verdeutlichen, wie KI wochenlange Einsätze auf Stunden reduziert.[3]Beryllium Security Research Unit, "KI-gestützte Penetrationstests: Nebula im Fokus und wie es im Vergleich abschneidet," berylliumsec.com Lösungen wie Nebula kartieren Schwachstellen automatisch und generieren Exploits, wodurch fortschrittliche Tests für Organisationen ohne tiefe interne Ressourcen zugänglich werden. Die Cloud Security Alliance betont, dass KI menschliche Experten ergänzt und sie für strategische Analysen freistellt, während die Automatisierung repetitive Erkennungsaufgaben übernimmt.[4]Pressestelle der Cloud Security Alliance, "Cloud Security Alliance veröffentlicht die größten Bedrohungen für Cloud Computing – Tiefenanalyse 2025," cloudsecurityalliance.org Anbieter, die KI mit Expertenvalidierung kombinieren, begegnen Bedenken hinsichtlich falsch positiver Ergebnisse und ethischer Fragen.
Analyse der Hemmniswirkung*
| Hemmnis | (≈) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Budgetbeschränkungen im KMU-Segment | –0.4% | Global; APAC und MEA | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten Red-Team-/Penetrationstest-Fachkräften | –0.3% | Global | Mittelfristig (2–4 Jahre) |
| Tool-Wildwuchs führt zu Bewertungsmüdigkeit | –0.2% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Genauigkeitsbedenken gegenüber generativen KI-Bewertungsmaschinen | –0.1% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Budgetbeschränkungen im KMU-Segment
Kleine Unternehmen wenden nahezu 4 % ihres Umsatzes für Sicherheit auf und sind dennoch überproportional hohen Angriffsraten ausgesetzt, wobei 56 % der KMU in Asien-Pazifik Vorfälle melden und 75 % Kundendatenverluste erleiden. Vollständige Spektrumstests übersteigen häufig die verfügbaren Budgets, was viele dazu veranlasst, auf einfache Scanner zurückzugreifen und Lücken in der Bedrohungsabdeckung zu hinterlassen. Erschwinglichkeitsbedenken begrenzen daher die kurzfristige Expansion, regen aber auch Innovationen bei automatisierten, abonnementbasierten Plattformen an, die die Bereitstellungskosten senken.
Mangel an qualifizierten Red-Team-/Penetrationstest-Fachkräften
Allein in Asien-Pazifik werden 2,1 Millionen zusätzliche Cybersicherheitsfachkräfte benötigt, und 64 % der Unternehmen planen Budgeterhöhungen zur Gewinnung von Talenten. Die Knappheit treibt die Löhne in die Höhe, erhöht die Servicepreise und verursacht Planungsverzögerungen bei fortgeschrittenen Bewertungen. Anbieter reagieren, indem sie knappe Expertise in verwaltete Dienste bündeln und Analysten mit KI ergänzen, um die Kapazität zu erweitern, doch kurzfristige Angebotsengpässe dämpfen das Wachstum weiterhin.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Kontinuierliche Validierung verändert PrioritätenDie Schwachstellenbewertung hielt im Jahr 2025 einen Umsatzanteil von 33,02 % und unterstreicht damit ihre grundlegende Rolle in Compliance-Programmen. PTaaS wird jedoch mit einer CAGR von 7,18 % am schnellsten wachsen und spiegelt damit eine Marktverschiebung hin zu kontinuierlicher Validierung im Einklang mit DevOps wider. Viele Unternehmen wechseln von jährlichen Penetrationstests zu monatlichen oder sprint-basierten Übungen. Risiko- und Compliance-Audits verzeichnen dank DORA und HIPAA-Revisionen eine stetige Nachfrage.
Die Nachfrage nach Cloud-Konfigurationsbewertungen steigt, da Multi-Cloud-Umgebungen zunehmen. Anbieter, die APIs in CI/CD-Pipelines einbetten, schaffen dauerhafte Wettbewerbsvorteile und ersetzen langwierige Beratungszyklen durch Echtzeit-Dashboards. Die zunehmende Akzeptanz KI-gestützter Exploit-Generierung verschiebt die Käufererwartungen weiter in Richtung Geschwindigkeit statt Arbeitsstunden. Anbieter, die hybride Modelle anbieten – automatisierte Erkennung plus Analysten-Validierung – balancieren Effizienz und Genauigkeit und sprechen damit risikoaverse Branchen wie BFSI und das Gesundheitswesen an.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodell:
Cloud-Dynamik nimmt zuOn-Premise-Testumgebungen, die für bestimmte Finanz- und Regierungskunden obligatorisch sind, erzielten im Jahr 2025 einen Umsatzanteil von 51,65 %. Dennoch werden cloudbasierte Bewertungsplattformen bis 2031 eine CAGR von 7,97 % verzeichnen. Elastische Skalierbarkeit, Remote-Zusammenarbeit und Integration mit cloud-nativen Workloads treiben die Akzeptanz voran. Der FedRAMP-20x-Fahrplan zeigt den Appetit des öffentlichen Sektors auf kontinuierliches Cloud-Monitoring, und private Unternehmen folgen diesem Beispiel. Mandantenfähige SaaS-Bewertungen reduzieren den Infrastrukturaufwand für Kunden und beschleunigen Updates.
Anbieter, die sich durch Multi-Cloud-Transparenz und API-Offenheit differenzieren, sichern sich längerfristige Verträge. Umgekehrt riskieren rein On-Premise-Tools die Obsoleszenz, da hybride Belegschaften und Edge-Deployments zunehmen. Wo Datensouveränitätsvorschriften bestehen, positionieren Anbieter zunehmend souveräne SaaS-Regionen anstelle von vollständig luftgespaltenen Appliances, um regulierte Kunden zu halten.
Nach Unternehmensgröße:
KMU schließen die LückeGroßunternehmen trugen im Jahr 2025 59,58 % zum Umsatz bei, was komplexe Umgebungen widerspiegelt, die mehrschichtige Bewertungen erfordern. Sie beauftragen Red-Team-Simulationen, Social-Engineering-Tests und regulatorische Audits parallel, was zu hohen durchschnittlichen Auftragsgrößen führt. Dennoch sind KMU auf eine CAGR von 6,63 % vorbereitet, da Cloud-Plattformen die Einstiegshürden senken. Automatisierte SaaS-Bewertungen, gebündelt mit verwalteter Behebungsberatung, passen zu kleineren IT-Teams. Anbieter, die modulare Abonnements statt sechsstelliger Projekte anbieten, erschließen dieses Segment.
Das Bewusstsein wächst, da Versicherer die Bedingungen für Cyber-Policen verschärfen und häufig jährliche Scans auch für kleinere Unternehmen vorschreiben. Staatliche Förderprogramme in mehreren Ländern subventionieren Sicherheitsupgrades für KMU und stärken indirekt die Nachfrage nach Bewertungsdienstleistungen. Diese Bedingungen untergraben schrittweise die Dominanz von Großunternehmen und verbreitern die Kundenbasis der Sicherheitsbewertungsbranche.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
Gesundheitswesen beschleunigt sichBFSI führte im Jahr 2025 mit einem Umsatzanteil von 27,85 % aufgrund strenger Berichtspflichten und hoher finanzieller Einsätze. DORA erzwingt kontinuierliche Resilienztests, während US-Regulierungsbehörden ähnliche Grundlagen anstreben und damit für stetige Ausgaben sorgen. Telekommunikation und IT-Dienstleistungen bleiben starke Nutzer zum Schutz der Kerninfrastruktur. Gesundheitswesen und Biowissenschaften werden bis 2031 mit einer CAGR von 5,92 % am schnellsten wachsen, angetrieben durch HIPAA-Regeländerungen, die Multi-Faktor-Authentifizierung und jährliche Audits vorschreiben. Zunehmende Ransomware-Angriffe auf Krankenhäuser verstärken die Dringlichkeit.
Einzelhandel, Energie und Versorgungsunternehmen erhöhen ebenfalls ihre Budgets, da sich Zahlungs-Compliance- und kritische Infrastrukturanforderungen weiterentwickeln. Tests industrieller Steuerungssysteme entwickeln sich zu einer Nische, die domänenspezifisches Fachwissen erfordert und Raum für Spezialisten schafft. Insgesamt halten diese Branchen den Markt für Sicherheitsbewertungen auf einem Wachstumskurs durch das Jahrzehnt.
Geografische Analyse
Markt für Sicherheitsbewertung in Nordamerika
Nordamerika erzielte 2025 einen Umsatzanteil von 40,88 %, bedingt durch umfangreiche Budgets und weitreichende Regulierungen. FedRAMP 20x und potenzielle bundesweite Resilienz-Baselines treiben Bundes- und Bankensektor zur Einführung kontinuierlicher Überwachung an. Kanada gleicht seine Meldepflichten bei Datenschutzverletzungen an die USMCA-Partner an, während Mexikos Datenschutzgesetz von 2024 die Nachfrage nach standardisierten Bewertungen entlang der Lieferketten steigert.
Markt für Sicherheitsbewertung im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist der Wachstumsmotor mit einer CAGR von 8,27 % bis 2031. Rasche Cloud-Einführung, Expansion des E-Commerce und verschärfte geopolitische Spannungen treiben die Ausgaben in die Höhe. Australiens Fünfjahres-Cybersicherheitsabkommen mit Microsoft und Japans verteidigungsorientierter Cyberausbau veranschaulichen den Kapitalzufluss. Die Talentlücke von 2,1 Millionen Fachkräften in der Region und verlängerte Verweildauern schaffen Nachfrage nach verwalteten und automatisierten Diensten, die Personalengpässe ausgleichen. Kleine und mittlere Unternehmen bevorzugen insbesondere abonnementbasierte Testplattformen, um Sicherheitslücken ohne hohe Investitionsausgaben zu schließen.
Markt für Sicherheitsbewertung in Europa
Europa bleibt durch umfassende Gesetzgebung bedeutend. DORA erfasst Tausende von Finanzunternehmen, während NIS2 verbindliche Sicherheitskontrollen auf Versorgungsunternehmen und digitale Anbieter ausweitet. Die strikte Datensouveränitätshaltung der Region lenkt die Nachfrage auf lokalisierte Cloud-Knoten und verschlüsselte Datenspeicherung innerhalb von Bewertungen. Die britischen Vorschriften zur operativen Resilienz konvergieren mit EU-Gesetzen und vereinfachen europaweite Compliance-Roadmaps für multinationale Banken.
Markt für Sicherheitsbewertung in Lateinamerika und dem Nahen Osten und Afrika
Lateinamerika, der Nahe Osten und Afrika verzeichnen eine noch junge, aber sich beschleunigende Akzeptanz, da Cybervorfälle zunehmen und Regierungen nationale Strategien ausarbeiten. Staaten des Golfkooperationsrats investieren in souveräne Cloud-Zonen und treiben damit die lokale Nachfrage nach Bewertungen an. Südamerikanische Energieversorger priorisieren Audits kritischer Infrastrukturen nach aufsehenerregenden Ransomware-Vorfällen. Budgetbeschränkungen dämpfen zwar noch den unmittelbaren Umsatz, doch Anbieterpartnerschaften mit regionalen Integratoren legen den Grundstein für eine mittelfristige Expansion.

Regulatorisches Umfeld
Die Nachfrage nach Sicherheitsbewertungen ist zunehmend an durchsetzbare Cyber-Vorschriften und Standards gebunden, die Organisationen von punktuellen Tests zu fortlaufender Validierung bewegen. In der Europäischen Union ist DORA seit Januar 2025 in Kraft und verlangt regelmäßige Resilienztests bei einer breiten Gruppe von Finanzunternehmen. Der Cyber Resilience Act (CRA), der im Dezember 2024 in Kraft trat, erweitert die Pflichten in Richtung sicherheitsorientierter Konzeption sowie Meldepflichten für Vorfälle und Schwachstellen bei digitalen Produkten.
Im Jahr 2026 haben Regulierungsbehörden und Normungsgremien die Verknüpfung zwischen Compliance und Bewertung weiter verschärft. Die Europäische Kommission veröffentlichte im Januar 2026 einen Vorschlag zur Aktualisierung des EU-Cybersicherheitsrahmens durch eine Überarbeitung des Cybersecurity Act (oft als Cybersecurity Act 2 bezeichnet), einschließlich gezielter Änderungen im Zusammenhang mit der Klarstellung von NIS2. ENISA trieb zudem die Umsetzungswerkzeuge über die Single Reporting Platform (SRP) voran, die ab September 2026 für CRA-Vorfallmeldeprozesse verpflichtend wird. In den Vereinigten Staaten setzte NIST die operative Anleitung rund um das Cybersecurity Framework 2.0 mit einer Schnellstartanleitung (SP 1308) im März 2026 fort und stärkte damit das Unternehmensrisikomanagement und die Abstimmung der Belegschaft, an denen sich Anbieter von Bewertungen bei prüfungsbereiten Ergebnissen routinemäßig orientieren.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Sicherheitsbewertung beginnt mit Standards, Bedrohungsinformationen und Testforschung und verläuft dann über Tooling- und Plattformebenen (Schwachstellenscanner, Bewertung der Cloud-Konfiguration, Breach- und Attack-Simulation, PTaaS-Portale und Berichts-Workflows). Danach folgt die Leistungserbringung, typischerweise durch beratungsgeführte Bewertungen, verwaltete kontinuierliche Validierung und Compliance-Audit-Programme. Zu den Inputs zählen Schwachstellen-Feeds, Exploit- und Proof-of-Concept-Forschung, Telemetriedaten zur Angriffsfläche aus Cloud- und Endpunkt-Ökosystemen sowie Richtlinienzuordnungen, einschließlich NIST-orientierter und EU-regime-bezogener Zuordnungen.
Die Leistungserbringung erfolgt durch eine Mischung aus globalen Beratungsunternehmen, spezialisierten Sicherheitsfirmen und SaaS-Plattformanbietern, und die Ergebnisse werden von Unternehmen über Direktverträge oder über Kanäle wie Cloud-Marktplätze, Systemintegratoren sowie Versicherer oder Vermittler genutzt, die Bewertungsergebnisse in Underwriting-Prozesse einbeziehen. Engpässe und Kontrollpunkte liegen zunehmend in der Software-Lieferkette und der CI/CD-Pipeline, wo sich die Sicherheitsbewertung in Richtung Build- und Deployment-Workflows verschiebt ("Shift Left"). Aufsehenerregende Kompromittierungen weit verbreiteter Entwicklerkomponenten, wie die Kompromittierung der GitHub-Action tj-actions/changed-files im März 2025, die über 23.000 Organisationen betraf, und die von CISA hervorgehobene Kompromittierung des npm-Ökosystems im September 2025, verstärken die Nachfrage nach kontinuierlicher Bewertung von Abhängigkeiten, dem Umgang mit Geheimnissen und der Integrität von Releases. Auf der Beschaffungsseite fördern Leitlinien des öffentlichen Sektors, wie der GSA-C-SCRM-Beschaffungsleitfaden von April 2025 und Anforderungen gemäß NIST SP 800-161, dass Käufer das Lieferkettenrisikomanagement in Unternehmensrisikoprogramme integrieren, wodurch sich der Bewertungsumfang über Infrastruktur und Anwendungen hinaus auf Drittanbieterprodukte, Open-Source-Abhängigkeiten und Nachweise zur Anbietersicherheit erweitert.
Wettbewerbslandschaft
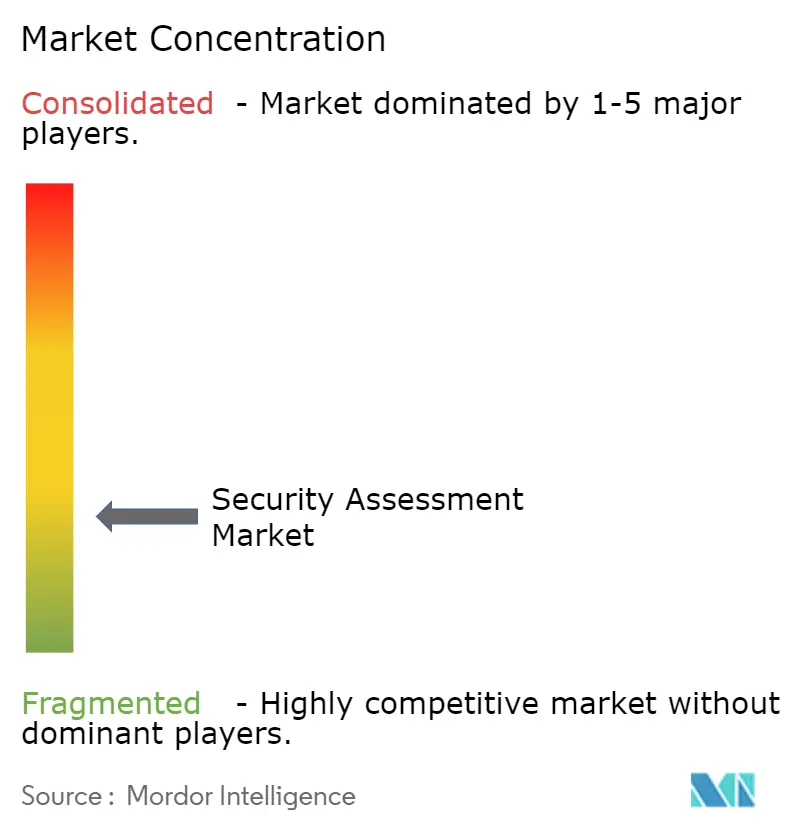
Die Marktdynamik spiegelt eine fragmentierte Struktur wider, in der Beratungsriesen, Sicherheitsspezialisten und KI-Start-ups um Marktanteile konkurrieren. IBM, Accenture und Deloitte nutzen breite Kundenpräsenz und branchenspezifisches Fachwissen. CrowdStrike, Rapid7 und Qualys konzentrieren sich auf cloudbasierte Plattformen mit integrierten Modulen für Schwachstellen, Compliance und Bedrohungssuche. Die Konsolidierung beschleunigt sich: Ciscos USD 28 Milliarden schwere Splunk-Übernahme und CyberArks USD 1,54 Milliarden Venafi-Deal unterstreichen ein Plattformrennen. Die Investitionsintensität ist hoch – Accenture gab im Geschäftsjahr 2024 USD 6,6 Milliarden für Akquisitionen und USD 1,2 Milliarden für Forschung und Entwicklung aus.
Die Differenzierung hängt von KI-gesteuerter Automatisierung, Multi-Cloud-Transparenz und der Integration von DevSecOps-Workflows ab. Werkzeuge zur Verwaltung der Anwendungssicherheitslage begegnen der Alarmmüdigkeit, indem sie Erkenntnisse korrelieren und Korrekturen priorisieren – ein Ansatz, der übermäßig ausgestattete Unternehmen anspricht. Anbieter von Penetrationstests als Service stören die traditionelle Beratung, indem sie On-Demand-Penetrationstests über Webportale mit Pauschalpreisen anbieten. Weißer Raum besteht bei quantensicheren Kryptografie-Bewertungen, Tests industrieller Steuerungssysteme und KI-Modell-Sicherheitsaudits – Bereiche mit zunehmendem regulatorischen Druck, aber geringer Servicetiefe.
Strategische Schritte setzen sich fort: Zscaler erwarb Red Canary im Mai 2025, um KI-gestützte Sicherheitsoperationen zu stärken. Palo Alto Networks' Plan zur Übernahme von Protect AI und die Einführung von Cortex XSIAM 3.0 unterstreicht die E-Mail-Sicherheitsverbesserung durch KI. Sophos schloss eine USD 859 Millionen schwere Secureworks-Übernahme ab, um Kapazitäten für verwaltete Erkennung aufzubauen. Arctic Wolfs Cylance-Übernahme erweitert den Endpunktschutz, und Mastercards Recorded-Future-Deal zeigt, dass Nicht-Sicherheitsunternehmen Bedrohungsintelligenz für Kernoperationen erwerben.
Insgesamt entfallen auf die fünf führenden Anbieter rund 28 % des globalen Umsatzes, was auf ein mäßig fragmentiertes Umfeld hindeutet, das kontinuierliche Innovation und Akquisitionen fördert.
Branchenführer im Markt für Sicherheitsbewertungen
IBM Corporation
Qualys Inc
Trustwave Holdings, Inc (Singapore Telecommunications Limited)
AO Kaspersky Lab
Trellix
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitsbewertung
- IBM Corporation
- Accenture PLC
- Cisco Systems Inc.
- Rapid7 Inc.
- Qualys Inc.
- Check Point Software Technologies Ltd.
- Trustwave (Singtel)
- Optiv Security Inc.
- Mandiant (Google Cloud)
- Secureworks Inc.
- Synopsys Inc.
- CrowdStrike Holdings Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Tenable Holdings Inc.
- Veracode
- Snyk Ltd.
- Absolute Software Corp.
- Holm Security
- Kaspersky Lab
- FireEye/Trellix

Marktchancen und Zukunftsaussichten
Die durch Regulierung getriebene Ausweitung von Tests und die Verpflichtungen zur Sicherheit der Lieferkette schaffen einen sichtbaren Freiraum für Bewertungsangebote, die Nachweise, Berichterstattung und Behebung in wiederholbare Programme anstatt in Einzelprojekte verpacken. In der EU erhöhen der CRA (seit Dezember 2024 in Kraft) und von ENISA geführte Umsetzungsmechanismen wie die Single Reporting Platform (verpflichtender Betrieb ab September 2026) das Volumen und die Struktur der Melde-Workflows für Schwachstellen und Vorfälle. Dies schafft Raum für Anbieter, die Aufnahme, Triage, Nachweis der Ausnutzbarkeit und prüfungsbereite Dokumentation über Produkt- und Unternehmensumgebungen hinweg operationalisieren können. Die Europäische Kommission brachte zudem im Januar 2026 einen Vorschlag zur Überarbeitung des Cybersecurity Act voran, der die Modernisierung der Zertifizierung und das Risiko der IKT-Lieferkette betont, was die Nachfrage der Käufer nach Bewertungsnachweisen erhöht, die den Anforderungen an Zertifizierung und Lieferantensicherheit entsprechen.
Technologische Verschiebungen unterstützen zudem Chancen im Bereich kontinuierlicher, automatisierter Validierung im Zusammenhang mit DevSecOps und Sicherheitsoperationen. Mit zunehmender Tool-Zersplitterung hat sich die Aufmerksamkeit der Käufer auf die Validierung von Exploits und die Priorisierung von Gefährdungen verlagert. IBM kommerzialisiert KI-gestützte Fähigkeiten durch erweiterte Sicherheitsangebote, die auf agentische Bedrohungen ausgerichtet sind, während Qualys Risikosignale in breitere operative Ökosysteme einbindet. Über das klassische Schwachstellenscanning hinaus entstehen neue Bewertungskategorien wie die Sicherung der Software-Lieferkette (SBOM-gestützte Validierung und Behebung von Abhängigkeiten), Sicherheitsüberprüfungen von KI-Modellen und KI-gestützten Anwendungen sowie Bewertungen der Post-Quanten-Bereitschaft in regulierten Sektoren, die dokumentierte Migrationspläne und Kontrollnachweise benötigen, was die Nachfrage nach spezialisierten Rahmenwerken, wiederholbaren Testleitfäden und Managed Services zur Bewältigung von Fachkräfteengpässen unterstützt.
Recent Industry Developments in Markt für Sicherheitsbewertung
- Juli 2026: IBM und Red Hat erweiterten Lightwell um neue kommerzielle Angebote, darunter Lightwell Network und Lightwell Clearinghouse Premier, die auf die automatisierte Behebung von Schwachstellen in Open-Source-Software abzielen. Die Aktualisierung verbindet die Ergebnisse der Bewertung der Sicherheit der Lieferkette mit verifizierten Behebungs-Workflows und schließt damit die Lücke zwischen Entdeckung, Priorisierung und Patching für abhängigkeitsreiche Software-Stacks.
- Juni 2026: IBM trat dem OpenAI Daybreak Cyber Partner Program bei und führte einen neuen Anwendungssicherheitsdienst ein, der OpenAI-Modelle nutzt, um Softwareschwachstellen zu identifizieren und zu validieren. Dies erweitert die verfügbaren Werkzeuge für Bewertungsteams, um Triage und Validierung zu beschleunigen, und positioniert KI-gestützte Anwendungssicherheit als eine gängige, servicegestützte Fähigkeit.
- Mai 2025: Zscaler übernahm Red Canary, um die KI-gestützten Sicherheitsoperationen voranzutreiben. Die Übernahme verstärkte die Konsolidierung der Plattformen, da Käufer zunehmend Anbieter bevorzugen, die Bewertungs-, Erkennungs- und Reaktionssignale in einheitlichen Workflows kombinieren können, anstatt getrennte Punktlösungen zu verwalten.


Markt für Sicherheitsbewertung Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie umfasst der Markt für Sicherheitsbewertung die Einnahmen aus Cybersicherheitsbewertungsarbeiten, die Schwachstellen identifizieren und Kontrollen überprüfen – sowohl in lokalen als auch in Cloud-Umgebungen – bevor Korrekturen implementiert werden.
Ausschlüsse aus dem Umfang: Sicherheitshardware sowie laufende verwaltete Sicherheitsoperationen, die als kontinuierliche Überwachung oder ausgelagerte tägliche Verteidigung erbracht werden, sind nicht enthalten.
Segmentierungsübersicht
- Nach Servicetyp
- Schwachstellenbewertung
- Penetrationstests
- Risiko- und Compliance-Audit
- Red-/Purple-Team-Simulation
- Cloud-Konfigurationsbewertung
- Nach Bereitstellungsmodell
- On-Premise
- Cloud
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittelständische Unternehmen (KMU)
- Nach Endnutzerbranche
- BFSI
- IT und Telekommunikation
- Gesundheitswesen und Biowissenschaften
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Regierung und Verteidigung
- Sonstige (Bildung, Medien usw.)
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Niederlande
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Südostasien
- Australien und Neuseeland
- Übriger Asien-Pazifik-Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit der Erfassung dessen, was eine Bewertung typischerweise umfasst, wie sie beschafft wird (projektbasiert oder auf Retainer-Basis) und welche Vorschriften und Standards die Nachfrage antreiben. Wir prüfen öffentlich zugängliche Quellen wie NIST-Veröffentlichungen, ISO-Leitlinien, CISA-Hinweise sowie Rahmenwerke und Berichte von Quellen wie ENISA, um Terminologie und Kontrollbereiche konsistent zu halten.
Um die Nachfrageseite zu fundieren, verwenden wir Indikatoren, die zeigen, wo Ausgaben für Bewertungen typischerweise steigen, wie gemeldete Angriffsmuster, Signale zur Cloud-Einführung und Compliance-Zeitpläne. Dazu scannen wir auch öffentliche Quellen wie die Leitlinien und Einreichungen der SEC zur Offenlegung von Cybersicherheitsinformationen, Aktualisierungen staatlicher Cyberstrategien sowie ausgewählte begutachtete Sicherheitsfachzeitschriften auf wiederkehrende Risikothemen. Daneben werden Jahresberichte von Unternehmen, Investorenpräsentationen und seriöse Presseberichte genutzt, um Veränderungen im Dienstleistungsmix und die Preisentwicklung zu verstehen; ein kostenpflichtiges Abonnement für Unternehmensfinanzdaten und Nachrichten wird ausschlielich zur Beschleunigung von Querprüfungen verwendet. Diese Liste ist nicht abschließend, und viele weitere Quellen wurden für die Datenerhebung, Validierung und Forschungsklärung herangezogen.
Primärinterviews und Umfragen
Primäre Eingaben stammen aus Interviews und Kurzumfragen mit Anbietern von Bewertungsdienstleistungen, Einkäufern von Unternehmenssicherheit sowie Kanal- und Beratungsteilnehmern, die Beschaffungszyklen beobachten. Wir nutzen diese Gespräche, um zu bestätigen, was üblicherweise in einem Leistungsverzeichnis für Bewertungen enthalten ist, wie die Preisgestaltung erfolgt (beispielsweise nach Umfang, Anlagen oder Testtagen) und was sich ändert, wenn Kunden Workloads in die Cloud verlagern oder Zero-Trust-Programme einführen. Die regionale Abdeckung wird breit gehalten, damit Annahmen zu Auslastung, Projektgröße und compliance-gesteuerter Nachfrage nicht auf eine einzige Region überangepasst werden.
Verteilung der Befragten in der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Oberste Ebene: 34 % | Führungskräfte (CXOs): 13 % | APAC: 42 % |
| Mittlere Ebene: 51 % | Funktions-/Bereichsleiter: 42 % | EMEA: 32 % |
| Kleinere Anbieter: 15 % | Manager: 45 % | Amerika: 26 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-down-Ansatz, der den adressierbaren Pool anhand von Ausgabensignalen für Sicherheitsdienstleistungen rekonstruiert und diesen dann durch beobachteten Dienstleistungsmix und Projekthäufigkeit auf reine Bewertungsarbeiten eingrenzt. Sobald diese Grundlage aufgebaut ist, wird sie durch selektive Bottom-up-Prüfungen bestätigt – etwa durch Stichproben von Preisspannen multipliziert mit typischen Projektvolumina sowie Anbieter-Aggregationen für eine praktische Teilmenge von Anbietern – und die Gesamtwerte werden angepasst, wenn die Spannen nicht übereinstimmen.
Zu den wichtigsten Eingaben im Modell gehören die Bewertungshäufigkeit für regulierte Sektoren, der durchschnittliche Bewertungsumfang gemessen an typischen Anlagen- oder Anwendungszahlen, Auslastungsmuster für Testteams, Preisentwicklung nach Bewertungsart sowie das Cloud-Migrationstempo, das den Mix zwischen lokalen und Cloud-Überprüfungen verändert. Prognosen werden mittels Szenarioanalyse erstellt, bei der die Basisnachfrage an Compliance-Zeitpläne und durch Sicherheitsvorfälle ausgelöste Dringlichkeit geknüpft und anschließend mit Interview-Rückmeldungen zu Budgetkürzungen oder einer schnelleren Einführung kontinuierlicher Tests einem Stresstest unterzogen wird. Wenn Bottom-up-Eingaben für kleinere Regionen oder Nischenbereiche fehlen, werden die Lücken mithilfe von Verhältnissen aus vergleichbaren Märkten geschlossen und die impliziten Ausgaben pro Unternehmen gegen das validiert, was Praktiker als realistisch beschreiben.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden durch Top-down- und Bottom-up-Konsistenzprüfungen sowie Abweichungsanalysen über Regionen und Dienstleistungsarten hinweg überprüft, damit die Gesamtwerte nicht von realistischen Kaufmustern abweichen. Anomalien wie plötzliche Preissprünge oder ungewöhnlich hohe Ausgaben pro Mitarbeiter werden geprüft, und diese Punkte werden bei Bedarf durch Nachfolgegespräche überarbeitet oder neu validiert.
Vor der Freigabe überprüft ein weiterer Analyst die Annahmen, die mathematische Logik und die Veränderungen von Jahr zu Jahr; erst dann werden die Zahlen finalisiert. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen bei wesentlichen Ereignissen wie größeren regulatorischen Änderungen oder starken Verschiebungen bei den Ausgaben für Unternehmenssicherheit. Unmittelbar vor der Auslieferung wird ein letzter Durchgang durchgeführt, um die aktuellsten öffentlichen Offenlegungen und Marktsignale einzubeziehen.
Marktgröße für Sicherheitsbewertung von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Sicherheitsbewertungen stimmen selten überein, da Gruppen den Dienstleistungsumfang unterschiedlich definieren und auch unterschiedliche Entscheidungen zu Preisgestaltung, Währungszeitpunkt und Aktualisierungsrhythmus treffen. Das Ergebnis ist, dass zwei Studien ähnliche Begriffe verwenden können, aber möglicherweise unterschiedliche Einnahmequellen und unterschiedliche Kaufprozesse erfassen.
Einige veröffentlichte Zahlen scheinen umfassendere Cyberberatung oder laufende Sicherheitsoperationen in dieselbe Zahl einzubeziehen. Bei Mordor Intelligence werden ausschließlich honorarbasierte Bewertungsarbeiten gezählt, während Hardwareverkäufe und kontinuierliche verwaltete Verteidigung ausgeschlossen bleiben, was die Gesamtsumme tendenziell verringert und sie näher an der wiederholbaren Projekt- und Retainer-Nachfrage hält.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 4,87 Milliarden USD (2025) | |
| Branchenpublikation A | 11,30 Milliarden USD (2025) | Diese Schätzung scheint Sicherheitsbewertung als breiteren Oberbegriff zu behandeln, der Einnahmen aus Tools für Anwendungssicherheitstests und angrenzende Sicherheitsdienstleistungen einschließen kann, was den adressierbaren Wert über reine Bewertungsgebühren hinaus anhebt. |
| Forschungsplattform B | 6,50 Milliarden USD (2024) | Diese Zahl wird als Bewertungsdienstleistungen ausgewiesen, jedoch sind das Jahr und die Währungsbasis nicht immer auf einen einzigen globalen Umrechnungspunkt abgestimmt, und der Umfang kann Compliance-Prüfungen und umfassendere Beratungspakete ohne klare Trennung von einmaligen Bewertungen vermischen. |
Zusammengenommen erklärt sich die Spannbreite hauptsächlich dadurch, wie streng Bewertungen von angrenzenden Dienstleistungen getrennt werden und wie konsistent Preisgestaltung und Wechselkurszeitpunkt für ein einzelnes Jahr angewendet werden. Indem das Modell an beobachtbarer Bewertungshäufigkeit, realistischer Projektgröße und Querprüfungen aus Praktikereingaben ausgerichtet bleibt, ist die Marktgesamtsumme transparent und leichter reproduzierbar.


Im Bericht beantwortete Schlüsselfragen
Wie verändert KI die Bereitstellung von Sicherheitsbewertungen?
KI-gesteuerte Plattformen reduzieren die Testzeit von Wochen auf Stunden, automatisieren die Exploit-Generierung und ermöglichen kontinuierliches Monitoring, während menschliche Experten für die kontextuelle Validierung weiterhin unverzichtbar bleiben.
Welche Auswirkungen wird DORA auf die Servicenachfrage in Europa haben?
Das Gesetz schreibt laufende Resilienztests für mehr als 22.000 Finanzunternehmen vor und schafft damit langfristige Nachfrage nach Bewertungen der operationellen Resilienz und Überprüfungen von Drittanbieterrisiken.
Wie groß ist der nordamerikanische Markt für Sicherheitsbewertungen heute?
Nordamerika trug im Jahr 2025 40,88 % des globalen Umsatzes bei und hält die Region dank strenger Vorschriften und ausgereifter Budgets an der Spitze.
Welches Branchensegment wird bis 2031 am schnellsten wachsen?
Gesundheitswesen und Biowissenschaften wird mit einer CAGR von 5,92 % prognostiziert, da neue HIPAA-Regeln jährliche Audits, Multi-Faktor-Authentifizierung und aktualisierte Inventare erfordern.
Warum wird erwartet, dass KMU trotz Budgetbeschränkungen ihre Ausgaben erhöhen?
Cloud-basierte, automatisierte Plattformen senken die Einstiegskosten, und Versicherer sowie Regulierungsbehörden fordern nun grundlegende Bewertungen, was eine CAGR von 6,63 % bei der KMU-Akzeptanz antreibt.
Wie groß ist der Markt für Sicherheitsbewertungen im Jahr 2026?
Der Markt für Sicherheitsbewertungen wird voraussichtlich von USD 4,87 Milliarden im Jahr 2025 auf USD 5,15 Milliarden im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 5,78 % über 2026–2031 USD 6,83 Milliarden erreichen.
Seite zuletzt aktualisiert am:



