
Tamanho e Participação do Mercado de Cibersegurança da Indonésia
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
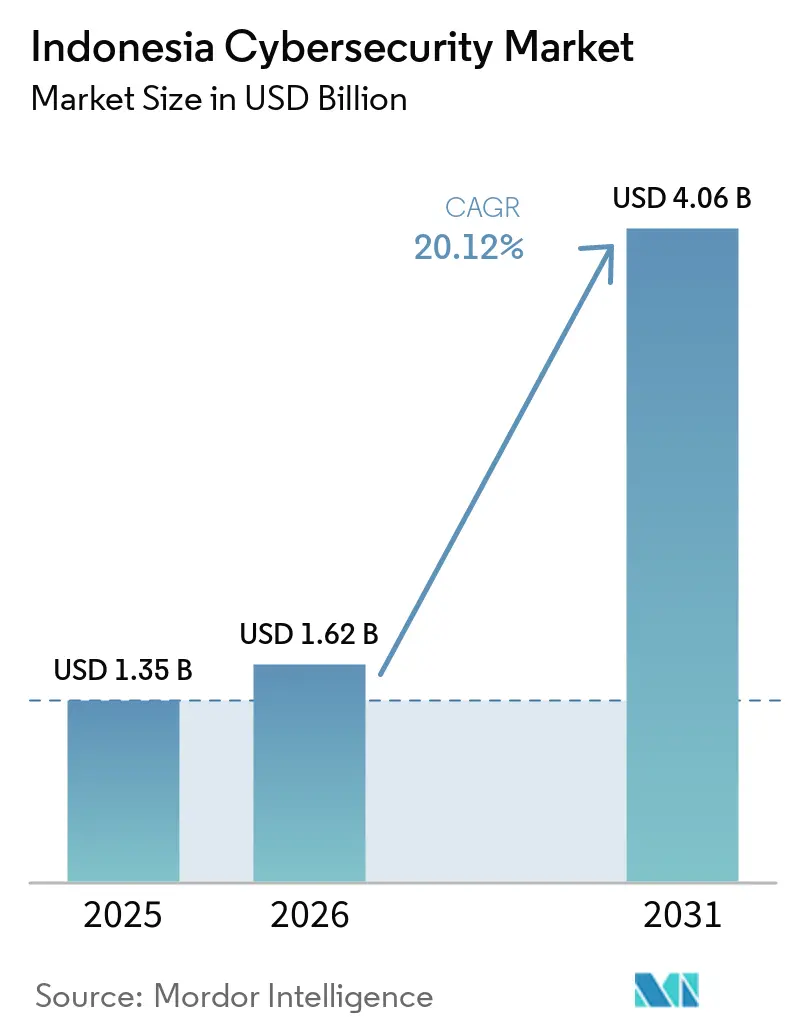
| Tamanho do mercado no ano base (2025) | 1.35 Bilhões de dólares |
| Tamanho do Mercado (2026) | 1.62 Bilhões de dólares |
| Tamanho do Mercado (2031) | 4.06 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 20.12 % |
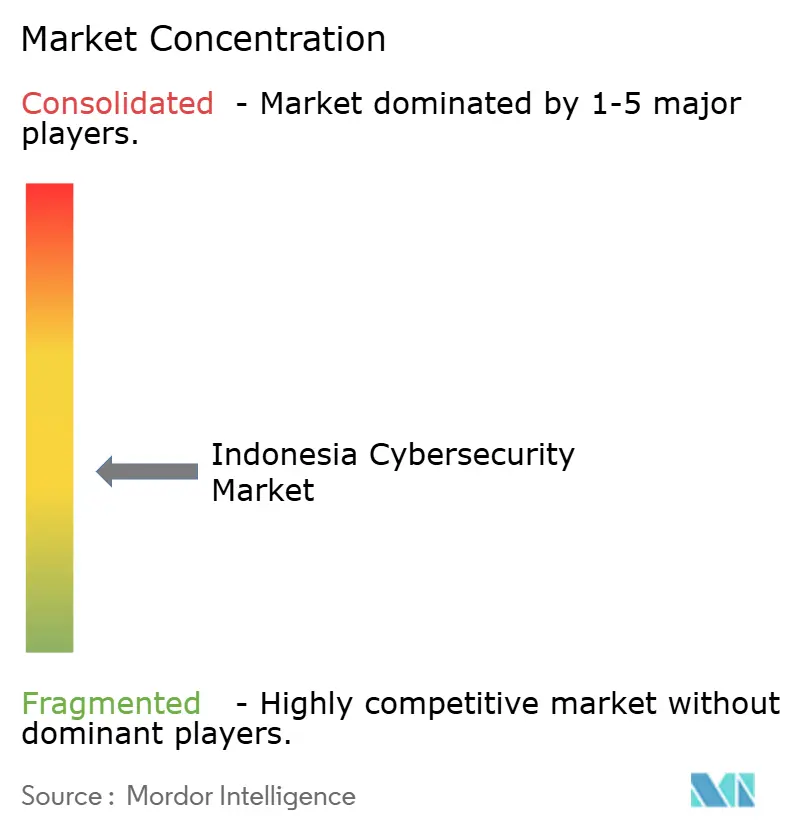
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança da Indonésia por Mordor Intelligence
O tamanho do Mercado de Cibersegurança da Indonésia está projetado em USD 1,35 bilhão em 2025, USD 1,62 bilhão em 2026, e deve atingir USD 4,06 bilhões até 2031, crescendo a um CAGR de 20,12% de 2026 a 2031.
A expansão reflete a posição da Indonésia como a economia digital mais atacada do Sudeste Asiático, registrando 3.300 tentativas de violação por semana, ao mesmo tempo em que ainda aloca apenas 0,02% do PIB em gastos com segurança. A adoção dos pagamentos em tempo real BI-FAST, dos códigos de comerciante QRIS e do programa do Centro Nacional de Dados de EUR 164 milhões ampliou a superfície de ameaças, impulsionando a rápida adoção de soluções. Campanhas de ransomware cada vez mais intensas, como a exigência de USD 8 milhões do Brain Cipher contra o Centro Nacional de Dados temporário, levaram empresas estatais e setores regulados a acelerar os gastos[1]. Simultaneamente, o compromisso de USD 1,7 bilhão da Microsoft em infraestrutura de IA e o projeto de centro de dados em Batam da Telkom, no valor de Rp 1,5 trilhão, sinalizam construções de capacidade em larga escala que irão remodelar a dinâmica competitiva. No entanto, a escassez de talentos certificados e a supervisão fragmentada entre BSSN, Kominfo e OJK moderam o potencial de crescimento no curto prazo.
Principais Conclusões do Relatório
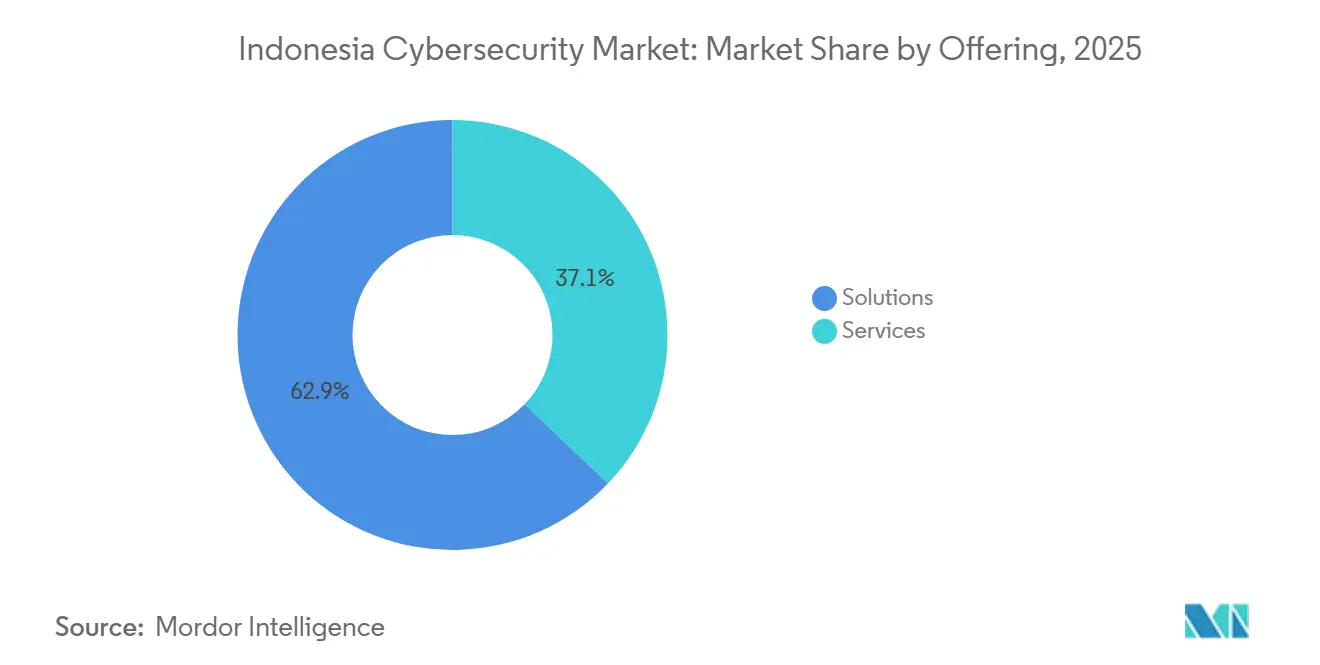
- Por oferta, as Soluções lideraram com 62,86% da participação no mercado de cibersegurança da Indonésia em 2025; os Serviços Gerenciados estão posicionados para o CAGR mais rápido de 21,14% até 2031.
- Por modo de implantação, o modelo Local reteve 53,33% do tamanho do mercado de cibersegurança da Indonésia em 2025, enquanto a proteção entregue via Nuvem deve crescer a um CAGR de 23,92% até 2031.
- Por porte da organização, as Grandes Empresas detinham 70,15% da participação no mercado de cibersegurança da Indonésia em 2025; o segmento de PMEs deve expandir a um CAGR de 21,93% até 2031.
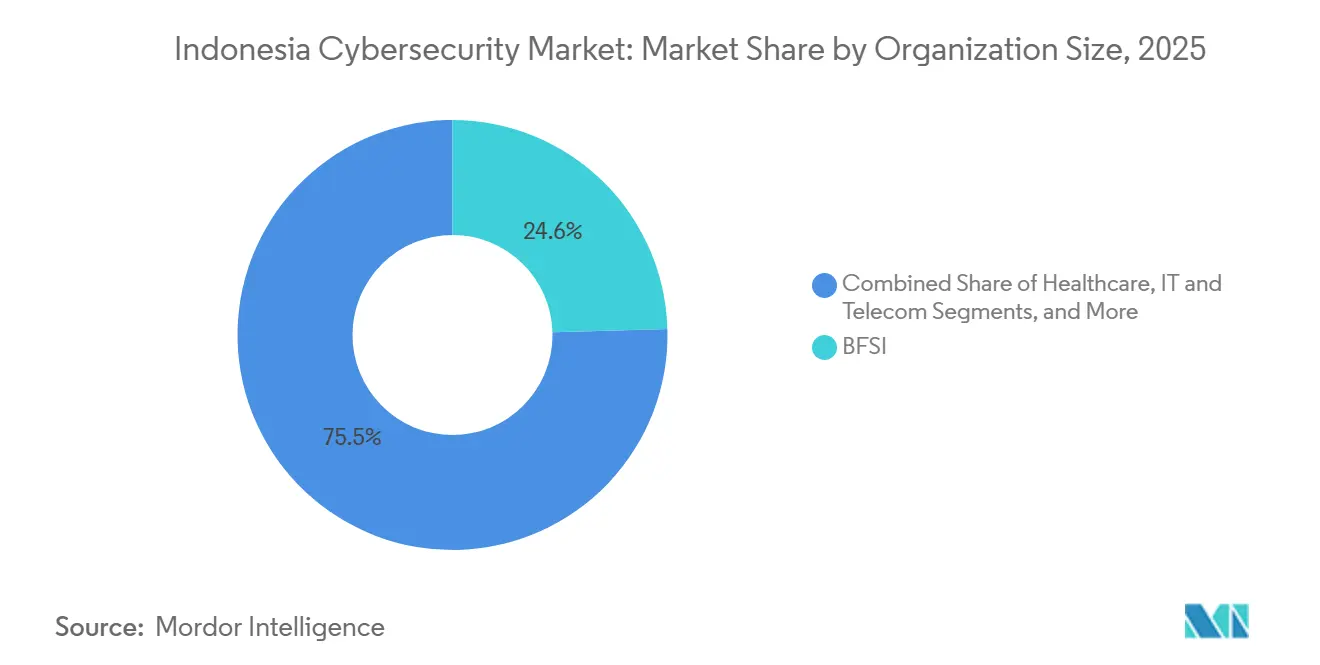
- Por vertical de usuário final, o setor de BFSI controlava 24,55% do tamanho do mercado de cibersegurança da Indonésia em 2025, enquanto a Saúde tem previsão de alcançar o CAGR mais rápido de 22,58% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento nas transações de pagamento digital via BI-FAST e QRIS | +4.2% | Nacional, concentrado nos centros urbanos de Java | Médio prazo (2-4 anos) |
| Implantação do Centro Nacional de Dados (PDN) do Governo | +3.8% | Nacional, principais sites em Cikarang, Batam, Nusantara | Curto prazo (≤ 2 anos) |
| Incidentes crescentes de ransomware em empresas estatais | +3.1% | Nacional, maior intensidade em Jacarta e zonas industriais | Curto prazo (≤ 2 anos) |
| Adoção de 5G e Indústria 4.0 em Bekasi-Karawang | +2.9% | Corredor manufatureiro do Oeste de Java | Médio prazo (2-4 anos) |
| Aplicação da Lei de Proteção de Dados Pessoais (UU PDP) | +2.7% | Nacional, mais rigorosa em BFSI e Saúde | Médio prazo (2-4 anos) |
| Expansão do banco digital islâmico | +1.8% | Nacional, mais forte nas regiões de maioria muçulmana | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento nas Transações de Pagamento Digital Impulsionado pelos Mandatos BI-FAST e QRIS
Os volumes do QRIS aumentaram 194,06% em abril de 2024 e 217,33% em agosto de 2024, ampliando a superfície de ataque para 14,78 milhões de PMEs que agora aceitam códigos em tempo real[2]. Os valores das transações estão previstos para atingir USD 115,34 bilhões em 2025, obrigando emissores e credenciadores a implementar análises avançadas de fraude. O Bank Neo Commerce já sinalizou golpes de deepfake impulsionados por IA, sublinhando a urgência de controles biométricos e comportamentais em todos os sistemas de pagamento. O Plano Diretor do Sistema de Pagamentos Nacionais do BI impulsiona a transição do processamento em lote para a liquidação instantânea, elevando ainda mais os requisitos de velocidade de detecção. Consequentemente, ferramentas de prevenção de intrusão baseadas em rede e de segurança de API estão passando de opcionais para obrigatórias em todos os ecossistemas de pagamentos de varejo.
Programa PDN (Centro Nacional de Dados) do Governo Acelerando os Gastos com Cibersegurança
O site de Cikarang sozinho abriga 25.000 núcleos, 200 TB de memória e 40 PB de armazenamento, consolidando 629 silos de dados governamentais legados. Uma paralisação causada por ransomware em junho de 2024 que perturbou 282 agências validou as preocupações com vulnerabilidades e levou à aquisição emergencial de gateways de confiança zero e orquestração de backups. Construções paralelas em Batam e Nusantara darão suporte a estratégias de nuvem soberana que exigem redes microssegmentadas, backups imutáveis e resposta automatizada a incidentes. Fornecedores que oferecem data center em caixa, plataformas de SOC com IA e painéis de conformidade estão bem posicionados para este ciclo de gastos do setor público de vários anos.
Incidentes Crescentes de Ransomware em Empresas Estatais Indonésias
As táticas do LockBit 3.0 usadas na extorsão de USD 8 milhões do Brain Cipher evidenciaram lacunas no isolamento de endpoints e no gerenciamento de acesso privilegiado, levando as empresas estatais a reavaliar suas linhas de base de higiene cibernética. A violação de 1,5 TB do Bank Syariah Indonesia e a divulgação do Bank Rakyat Indonesia em dezembro de 2024 desencadearam exercícios de simulação e testes de backup em todo o setor. A BSSN documentou 130 eventos únicos de ransomware em 2024, acionando sua Regulamentação nº 1/2024 sobre relatórios obrigatórios de incidentes. O padrão deslocou a preferência de aquisição em direção à detecção e resposta gerenciadas (MDR) e complementos de armazenamento imutável, com seguradoras endurecendo os termos de subscrição para entidades sem cobertura de EDR.
Implantações de 5G e Indústria 4.0 no Cinturão Manufatureiro de Bekasi-Karawang
A megafábrica da Pegatron em Batam demonstra células robóticas habilitadas por 5G e inspeção de qualidade com IA de borda que dependem de links em tempo real e baixa latência. Com o Oeste de Java agora abrigando 40% das vendas recentes de terrenos industriais, os fabricantes estão integrando camadas de OT e TI, expondo controladores lógicos programáveis e nós SCADA a explorações remotas. As PMEs locais demonstram uma pontuação de Índice de Prontidão Tecnológica de 3,65, mas precisam de orientação sobre firewalls de zonamento e detecção de anomalias sintonizados para o tráfego de tecnologia operacional. Provedores que oferecem descoberta de ativos e monitoramento de protocolo industrial estão ganhando força à medida que as fábricas avançam em direção a ciclos de dados de manutenção preditiva.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de talentos certificados em cibersegurança com fluência em Bahasa | -2.8% | Em todo o país, crítica em cidades de Nível 2 | Longo prazo (≥ 4 anos) |
| Stacks legados on-premise em empresas de Nível 2 | -2.1% | Centros urbanos secundários | Médio prazo (2-4 anos) |
| Supervisão fragmentada entre BSSN, Kominfo, OJK | -1.9% | Em todo o país, todos os setores regulados | Curto prazo (≤ 2 anos) |
| Baixa penetração de seguro cibernético | -1.4% | Nacional, mais fraco nos segmentos de PMEs | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Talentos Certificados em Cibersegurança com Fluência em Bahasa
A Indonésia precisa de 100.000 especialistas em segurança até 2025, mas produz apenas uma fração desse número, apesar da Bolsa de Talentos Digitais ter treinado 500.000 indivíduos de 2018 a 2024. Prêmios salariais desviam pessoal sênior para fintechs e telecomunicações, deixando as equipes de infraestrutura crítica com falta de pessoal. Pacotes de nível inicial com média de IDR 120-180 milhões por ano dissuadem as PMEs de contratar analistas internos. Consequentemente, a demanda por contratos de MSSP e ferramentas automatizadas de SOC está crescendo, mas os longos tempos de integração ainda atrasam a prontidão para resposta a incidentes.
Supervisão Fragmentada Criando Ambiguidade de Conformidade
As empresas equilibram mandatos paralelos — as normas de incidentes da BSSN, a aplicação da PDP pela Kominfo, as regras de fintech da OJK e a Regulamentação SysSec 2/2024 do Bank Indonesia — gerando fadiga de auditoria e relatórios duplicados. Durante a paralisação do Centro Nacional de Dados, estruturas de comando sobrepostas retardaram a análise de causa raiz, ilustrando a ausência de uma doutrina cibernética unificada. Multinacionais, portanto, alocam orçamentos desproporcionais para interpretação jurídica e camadas extras de governança, diminuindo o investimento de curto prazo em ferramentas de defesa proativa, especialmente entre os recém-chegados com recursos limitados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Dominância Mista de Soluções e Crescimento de ServiçosAs Soluções geraram 62,86% da receita de 2025, lideradas por firewalls de rede, gateways web seguros e agentes de endpoint que abordam o aumento de ransomware na Indonésia. O tamanho do mercado de cibersegurança da Indonésia para soluções totalizou USD 0,85 bilhão em 2025 e segue uma trajetória de crescimento de dois dígitos à medida que as construções do PDN e a conformidade com o BI-FAST impulsionam atualizações holísticas de plataformas. As linhas de prevenção de perda de dados e governança de identidade estão se beneficiando das penalidades da Lei de Proteção de Dados Pessoais de até 2% do faturamento, levando os conselhos a financiar cofres de criptografia e acesso privilegiado. Enquanto isso, a demanda por proteção de cargas de trabalho em contêineres está crescendo entre bancos nativos digitais que implantam microsserviços.
Os Serviços Gerenciados devem registrar um CAGR de 21,14%, superando os produtos à medida que CISOs sobrecarregados migram para contratos baseados em resultados. Assinaturas de MDR, SOC como Serviço e gerenciamento de vulnerabilidades estão se mostrando atraentes para PMEs que não dispõem de analistas disponíveis 24 horas por dia. As divisões de consultoria estão agrupando designs de referência de confiança zero e avaliações de lacunas regulatórias para simplificar a integração. O mercado de cibersegurança da Indonésia continua a apostar na entrega híbrida, com fornecedores empacotando atualização de hardware, licenciamento de software e detecção gerenciada em preços unificados por usuário para reduzir barreiras de capex.

Por Modo de Implantação:
Tradição Encontra Aceleração da NuvemOs ambientes locais capturaram 53,33% dos gastos de 2025 porque o Banco da Indonésia, a OJK e a BSSN ainda priorizam a residência de dados. As instituições financeiras exigem gerenciamento local de chaves, e as empresas estatais mantêm mainframes que se integram mal com os controles de nuvem pública. Como resultado, a participação no mercado de cibersegurança da Indonésia para módulos de segurança de hardware local, dispositivos de segmentação de rede e equipamentos SIEM permaneceu elevada, apesar de seus longos ciclos de atualização.
A segurança entregue via Nuvem, no entanto, está se expandindo a um CAGR de 23,92% à medida que as Regiões Microsoft Azure Indonésia, AWS Jacarta e os sites de hiperescala da Telkom em Batam entram em operação. Ofertas de SWG, CASB e SASE entregues via SaaS ressoam com bancos nativos digitais e aplicativos de varejo que escalam picos de transações. O tamanho do mercado de cibersegurança da Indonésia para segurança em nuvem deve superar USD 1,85 bilhão até 2031, impulsionado por arquiteturas de "modelo para dados" exigidas pela Política de Dados Únicos. Abordagens de malha híbrida — plano de dados local, plano de controle em nuvem — estão emergindo como o design preferido para atender tanto às necessidades de conformidade quanto de agilidade.
Por Tamanho de Organização:
Orçamentos Empresariais Versus Momentum das PMEsAs Grandes Empresas responderam por 70,15% da receita de 2025, refletindo amplas estruturas de SOC, defesas multivetor e gastos com conformidade em bancos, telecomunicações e manufatura. Os conselhos sancionam desembolsos de sete dígitos para XDR orientado por IA, fazendas de decepção e contratos de equipe vermelha após violações de grande repercussão. Muitas começaram a consolidar a proliferação de ferramentas, migrando para fornecedores de plataformas que prometem análises entre domínios e racionalização de licenças.
Por outro lado, as PMEs registram um CAGR de 21,93%, reduzindo a diferença à medida que a adoção do QRIS e a aplicação da PDP obrigam até os microcomercializadores a implementar PCI-DSP e proteção básica de endpoint. Pacotes nativos de nuvem com preços por comerciante são populares, e os portais de e-procurement governamentais exigem cada vez mais comprovação de alinhamento com a ISO 27001. As associações do setor de cibersegurança da Indonésia estão pilotando programas de compra coletiva para que cooperativas possam acessar alertas de SOC a custo fracionado, desbloqueando ainda mais a demanda latente das PMEs.
Por Vertical de Usuário Final:
Domínio do BFSI, Crescimento da SaúdeO BFSI entregou 24,55% do valor de 2025, pois bancos tradicionais, desafiantes digitais e instituições islâmicas reforçaram gateways de API e cercas de tokenização. O tamanho do mercado de cibersegurança da Indonésia para soluções bancárias deve ultrapassar USD 1,28 bilhão até 2031, orientado pelo impulso do Banco da Indonésia para pagamentos em tempo real e pelas diretrizes de risco cibernético de Basileia III. Suítes de gerenciamento de fraudes com análise de carga útil por aprendizado de máquina são agora requisitos básicos para os dez maiores credores.
A Saúde, avançando a um CAGR de 22,58%, está se recuperando rapidamente à medida que a implantação de prontuários eletrônicos e a expansão da telemedicina colocam dados pessoais sensíveis online. Auditorias provinciais de TIC que expuseram uma lacuna de prontidão de 2,74 em uma escala de 5 pontos desencadearam novas linhas orçamentárias para o fortalecimento dos sistemas de informação hospitalar. A primeira onda de investimentos em segurança concentra-se na criptografia de dados de pacientes, PACS seguro e acesso de dois fatores para clínicos. Os fornecedores que oferecem mapeamento de conformidade no estilo HIPAA para a PDP da Indonésia desfrutam de vantagem de pioneiro à medida que grupos hospitalares consolidam as aquisições entre províncias.
Análise Geográfica
Jacarta, Depok, Tangerang e Bekasi formam o epicentro do mercado de cibersegurança da Indonésia, contribuindo juntas com mais da metade dos gastos anuais, graças à densa concentração de centros financeiros e ministérios governamentais. Os clusters de data centers em Cikarang alimentam as implantações de nuvem soberana, enquanto a Grande Jacarta abriga a maioria das instalações de SOC. O eixo industrial Bekasi-Karawang, em Java Ocidental, segue de perto, gerando uma demanda crescente por firewalls de OT e sistemas industriais de IDS que protegem as linhas de produção conectadas ao 5G.
A Ilha de Batam, em Sumatra, está se consolidando como um nó regional após o apoio da Microsoft, da Telkom e da Pegatron a fábricas de hiperescala e 5G. O tamanho do mercado de cibersegurança da Indonésia em Batam é estimado em 92,4 milhões de USD em 2026, com trajetória para um CAGR de 23,2% à medida que a conectividade transfronteiriça com Singapura acelera as cargas de trabalho de fintech e análise de dados. O leste da Indonésia, incluindo Sulawesi e Papua, permanece incipiente, mas se beneficia do projeto de fibra óptica Palapa Ring do Kominfo, que reduz a latência e incentiva a adoção segura do governo eletrônico.
As disparidades regionais persistem: cidades de segundo nível, como Semarang, Makassar e Balikpapan, frequentemente dependem de ferramentas de perímetro desatualizadas e enfrentam lacunas críticas de capital humano. Os programas de subsídios governamentais vinculados à conformidade com a PDP visam reduzir essa disparidade, subsidiando a adoção de SWG entregue em nuvem e de segurança de e-mail em agências municipais. A futura capital Nusantara oferece uma oportunidade em campo aberto para projetar infraestrutura ciberresistente do zero, potencialmente estabelecendo novos parâmetros de referência para implantações seguras de cidades inteligentes no Sudeste Asiático.
Panorama regulatório
A governança de cibersegurança da Indonésia é ancorada pela Badan Siber dan Sandi Negara (BSSN), designada como coordenadora nacional sob o Regulamento Presidencial nº 28 de 2021. Uma camada de política mais recente, o Regulamento Presidencial nº 47 de 2023 (em vigor desde 20 de julho de 2023), formaliza uma estratégia nacional de cibersegurança e uma estrutura de gestão de crises cibernéticas, o que aumenta as expectativas de preparação entre agências e clareza de papéis durante incidentes de grande escala.
A conformidade operacional é moldada pelos regulamentos da BSSN e por normas setoriais aplicadas pelo Ministério das Comunicações e Digital (Komdigi), pelo Banco da Indonésia e pela OJK, o que gera obrigações paralelas para o tratamento de incidentes e controles. O Regulamento BSSN nº 2 de 2024 reforça as expectativas de planejamento de continuidade para ministérios e Operadores de Sistemas Eletrônicos, enquanto o Regulamento BSSN nº 8 de 2020 continua a estabelecer requisitos básicos para a implementação da segurança de sistemas eletrônicos, reforçando a demanda por controles auditáveis, planos de contingência testados e fluxos de trabalho de relatórios em serviços críticos.
Análise da cadeia de valor
A cadeia de valor da cibersegurança na Indonésia começa com fornecedores globais de plataformas e produtos que fornecem tecnologias de segurança de rede, endpoint, identidade e nuvem. A localização é normalmente tratada por distribuidores e integradores de sistemas indonésios, que gerenciam o empacotamento, a implantação e a documentação de conformidade para requisitos locais. Para implantações no setor público e em ambientes regulados, produtos e soluções frequentemente passam por etapas de garantia vinculadas ao Komdigi (incluindo práticas de certificação relacionadas à SDPPI referenciadas para uso governamental) e alinhamento aos padrões da BSSN, o que aumenta o papel dos parceiros locais em testes, documentação e operacionalização.
A entrega de serviços e as operações concentram-se em infraestrutura doméstica de SOC e serviços gerenciados. Provedores como Telkomsigma e Lintasarta operam capacidades locais de monitoramento e resposta para atender às preferências de residência e soberania de dados. Em torno desses pilares, especialistas indonésios, incluindo Xynexis, Defenxor e Spentera, apoiam avaliações upstream e resposta a incidentes downstream com serviços de teste de penetração, forense e remediação. Iniciativas de colaboração e capacitação, como o Simpósio de Cibersegurança Indonésia-Austrália envolvendo a RMIT e empresas locais, conectam ainda mais academia, fornecedores e profissionais para expandir os canais de formação de competências e a capacidade de implementação.
Cenário Competitivo
Os grandes players globais — IBM, Cisco, Fortinet, Palo Alto Networks — mantêm forte apelo de marca por meio de amplos portfólios de produtos e kits de conformidade comprovados. Seus canais locais fazem parceria com PT Telkomsigma e PT Multipolar para satisfazer cláusulas de localização de dados. O lançamento do Virtual FortiGate da Fortinet no IBM Cloud em 31 centros de dados exemplifica a cooperação entre fornecedores voltada a reduzir o atrito de implantação para locatários de BFSI e manufatura[3].
Especialistas locais estão construindo ofertas verticais diferenciadas: PT Xynexis International fornece serviços de equipe vermelha e forense de OT alinhados aos mandatos da BSSN, enquanto a Peris.ai oferece marketplaces de bug bounty com tecnologia de IA para suprir a escassez de talentos. MSSPs como Dwarapala e Bluesify Solutions estão expandindo suas estruturas de MDR após novas injeções de capital, visando PMEs e agências provinciais que não dispõem de monitoramento 24×7. A intensidade competitiva está aumentando à medida que os hiperescaladores incorporam recursos de segurança nativos — Azure Sentinel, Google Chronicle —, forçando os fornecedores especializados a enfatizar a sofisticação analítica e o mapeamento regulatório.
As tendências de parceria e investimento refletem consolidação: a CYFIRMA obteve novos fundos da MDI Ventures para expandir nós de inteligência de ameaças em Jacarta, e a Indosat integrou as GPUs Blackwell da NVIDIA para aumentar o throughput do SOC com IA. Os novos entrantes no mercado têm sucesso quando adaptam suporte, documentação e painéis para equipes que falam Bahasa. Os cinco principais fornecedores detêm aproximadamente 38% da receita combinada, posicionando o mercado em uma faixa moderadamente concentrada, mas deixando espaço de crescimento em pacotes para PMEs, defesa de OT e bancos compatíveis com a Sharia.
Líderes do Setor de Cibersegurança da Indonésia
-
IBM Corporation
-
Cisco Systems, Inc.
-
Dell Technologies Inc.
-
FUJITSU Limited
-
Intel Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Cibersegurança da Indonésia Empresas cobertas neste relatório
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- PT Xynexis International
- PT Telkomsigma (Telkom Indonesia)
- PT Daya Cipta Mandiri Solusi (Noosc)
- PT Sakti Solusi Data
- PT Mitra Integrasi Komputindo
- Dell Technologies Inc.
- Huawei Technologies Co. Ltd.
- Microsoft Corporation
- Amazon Web Services Inc.
- Google Cloud
- CyberArk Software Ltd.
- CrowdStrike Holdings Inc.
- Kaspersky Lab
- Sophos Ltd.
- PT Xapiens Teknologi Indonesia
- Zscaler Inc.
- Darktrace plc
- PT Sigma Cipta Caraka
Oportunidades de mercado e perspectivas futuras
As operações de segurança alinhadas à soberania e a execução da conformidade criam espaço claro à medida que o governo e entidades regulamentadas reforçam a preparação para incidentes e as expectativas de continuidade sob os requisitos liderados pela BSSN. O impacto operacional de interrupções causadas por ransomware, incluindo a paralisação do Centro Nacional de Dados em junho de 2024, que afetou 282 agências, aumentou a demanda por planejamento de contingência testado, orquestração de backup imutável e contratos de resposta a incidentes. Os compradores também buscam resultados de SOC mensuráveis (alertas, triagem, contenção) que possam ser auditados.
Os programas de desenvolvimento de força de trabalho também estão expandindo uma via de acesso de curto prazo para serviços gerenciados e modelos operacionais padronizados, especialmente fora de Jacarta, onde o talento certificado permanece limitado. Uma meta para 2030 de treinar 1 milhão de talentos digitais em cibersegurança por meio da Kominfo, em colaboração com a Indosat Ooredoo Hutchison e a Mastercard, junto com iniciativas privadas como o financiamento da Innov8 em junho de 2025 para um centro de treinamento em cibersegurança em Jacarta, amplia o canal de formação de analistas de SOC e respondentes de incidentes, ao mesmo tempo que apoia a demanda por playbooks, automação e empacotamento de MDR. Separadamente, o Programa Nacional de Resiliência Cibernética (Gerakan Nasional Ketahanan Siber), lançado em 2026 pela ITSEC Asia e ADIGSI, tem como meta mais de 1.000 participantes e oferece outro canal para fornecedores e MSSPs vincularem avaliações de preparação, exercícios de simulação e ferramentas alinhadas à conformidade a uma iniciativa nacional nomeada.
Desenvolvimentos industriais recentes em Mercado de Cibersegurança da Indonésia
- Julho de 2026: Lançamento do Centro de Operações de Segurança Soberano da Indonésia (SOC) utilizando a plataforma Splunk Cloud e o Splunk Enterprise Security para detecção de ameaças em tempo real baseada em IA. A implantação expande o monitoramento de ameaças de nível soberano e alinha o tratamento de dados de segurança aos requisitos nacionais. Demonstra monitoramento de ameaças em escala nacional, impulsionado por IA, e serviços de segurança alinhados à soberania de dados.
- Março de 2026: Lançamento do Security Command Center em colaboração com a Cisco para aproveitar o ML na mitigação de ameaças em tempo real. A colaboração fornece capacidade de defesa cibernética em tempo real para empresas indonésias. Acelera a implantação de operações de segurança baseadas em ML por meio de um ecossistema liderado por operadoras de telecomunicações.
- Março de 2026: Introdução da plataforma Sovereign Core (gestão autônoma por IA) com parcerias reforçadas com a Telkom Indonesia e a BSSN. A infraestrutura de cibersegurança autônoma baseada em IA avança as capacidades soberanas da Indonésia para ativos críticos de RN e telecomunicações. Posiciona a IBM em iniciativas nacionais de soberania em cibersegurança e ativos críticos de RN/telecomunicações.
Mercado de Cibersegurança da Indonésia Escopo do relatório e metodologia de pesquisa
Definição e Cobertura do Mercado
Para este estudo, o mercado de cibersegurança da Indonésia é definido como os gastos na Indonésia em software, hardware e serviços de cibersegurança que previnem, detectam e respondem a riscos cibernéticos em ambientes de TI empresariais, do setor público e de nuvem.
Exclusões de escopo: Este dimensionamento exclui a terceirização geral de TI que não é liderada por segurança, antivírus voltado exclusivamente ao consumidor vendido no varejo e perdas decorrentes de crimes cibernéticos (pois não constituem receitas de fornecedores).
Visão Geral da Segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança na Nuvem
- Segurança de Dados
- Gerenciamento de Identidade e Acesso
- Proteção de Infraestrutura
- Gerenciamento Integrado de Riscos
- Equipamentos de Segurança de Rede
- Segurança de Endpoint
- Outras Soluções
- Serviços
- Serviços Profissionais
- Serviços Gerenciados
- Soluções
- Por Modo de Implantação
- On-Premise
- Nuvem
- Por Tamanho de Organização
- PMEs
- Grandes Empresas
- Por Vertical de Usuário Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Varejo
- Energia e Utilidades
- Manufatura
- Outros
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental nos ajudou a estabelecer a linha de base para a atividade digital da Indonésia e o contexto político que orienta os orçamentos de segurança. Consultamos fontes públicas como publicações da BSSN sobre incidentes cibernéticos, atualizações da Kominfo vinculadas a programas digitais e de proteção de dados, e estatísticas nacionais do BPS para contagens de empresas e sinais de adoção de TIC.
Para manter as premissas vinculadas ao que os compradores realmente implantam, também analisamos fontes como comunicados do Banco da Indonésia e da OJK sobre digitalização bancária e prioridades de risco, bem como orientações de organismos de padrões globais como ISO e NIST, comumente referenciados em programas de segurança locais. Registros de empresas, apresentações a investidores, cobertura jornalística de reputação e sites de associações foram utilizados para verificar o foco em produtos e a intensidade de entrada no mercado. Quando necessário, utilizamos assinaturas pagas para dados financeiros e de inteligência de empresas, notícias e dados financeiros, bases de dados de patentes e uma base de dados de remessas de importação e exportação em nível de embarque para validação direcional (as fontes listadas aqui são ilustrativas, e muitas outras referências foram utilizadas para coleta, validação e esclarecimento).
Entrevistas Primárias e Pesquisas
O trabalho primário foi utilizado para testar adoção, precificação e ciclos de compra em toda a Indonésia, especialmente onde os dados públicos permanecem em alto nível. Conversamos com uma combinação de provedores de serviços de segurança, distribuidores de soluções, equipes de segurança gerenciada e compradores empresariais em setores regulados e em rápida digitalização para confirmar como os gastos se dividem entre serviços e ferramentas e como a entrega via nuvem está sendo adquirida.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Primeiro nível: 32% | CXOs: 18% |
| Nível intermediário: 47% | Líderes funcionais/de unidade: 30% |
| Participantes menores: 21% | Gerentes: 52% |
Dimensionamento de Mercado e Previsão
O dimensionamento começa com uma construção de cima para baixo que reconstrói o pool de demanda a partir da base empresarial da Indonésia e da intensidade digital, e então aplica a propensão de gastos com segurança por setor antes de convertê-la em receita de fornecedores. O resultado é então corroborado com aproximações seletivas de baixo para cima, como preço médio de venda (ASP) amostrado por carga de trabalho, verificações de canal sobre taxas de adesão de serviços e consolidações parciais de fornecedores para categorias onde a divulgação é mais clara.
Alguns insumos que importam para este mercado incluem o ritmo de migração de cargas de trabalho para a nuvem, sinais de frequência e gravidade de incidentes relatados localmente, atividade de conformidade com proteção de dados e infraestrutura crítica, lacunas de pessoal de segurança que impulsionam a demanda por serviços gerenciados e digitalização setorial (especialmente BFSI, telecomunicações, comércio eletrônico e governo). A precificação foi tratada com cuidado porque as estruturas contratuais variam, portanto, as faixas de ASP foram validadas por meio de entrevistas e ajustadas para estruturas de contratos plurianuais e padrões de renovação. Para a previsão, utilizamos análise de cenários apoiada por uma visão simples de regressão multivariada, onde os gastos macro em TI, a adoção de nuvem e a intensidade de aplicação regulatória foram os principais impulsionadores testados sob estresse com visões de especialistas. Quando a visibilidade de baixo para cima era fraca para fornecedores menores, as lacunas foram tratadas usando faixas de receita conservadoras e premissas de participação de canal que foram reverificadas em chamadas de acompanhamento.
Ciclo de Validação e Atualização de Dados
Os totais foram triangulados em múltiplas verificações, de modo que picos ou quedas incomuns foram revisados em relação a sinais independentes, como crescimento de serviços em nuvem, padrões de relatórios de violações e atividade de aquisição em setores regulados. Se uma categoria parecesse superestimada, revalidávamos as premissas dos impulsionadores, reverificávamos as faixas de precificação e então confirmávamos com contatos adicionais do setor antes da aprovação final.
Cada relatório é atualizado anualmente, e atualizações intermediárias são feitas quando eventos materiais alteram a demanda, como novos prazos de conformidade, grandes ondas de incidentes ou mudanças orçamentárias públicas notáveis. Antes da entrega, um analista realiza uma nova revisão dos principais insumos e desenvolvimentos recentes, o que ajuda a garantir que os clientes recebam uma visão atualizada que ainda segue as mesmas etapas repetíveis.
Dimensionamento do Mercado de Cibersegurança da Indonésia pela Mordor Intelligence Comparado com Outras Estimativas Publicadas
Os números publicados para a cibersegurança da Indonésia frequentemente variam porque os pesquisadores nem sempre contabilizam o mesmo pool de receitas, e também aplicam premissas diferentes para serviços, segurança em nuvem e cobertura de detecção gerenciada. As diferenças também decorrem de como as taxas de câmbio são cronometradas, qual ano é tratado como base e se as estimativas são atualizadas após grandes mudanças de política ou incidentes.
Na prática, as maiores lacunas geralmente são causadas por escolhas de escopo — especialmente quando uma estimativa inclui serviços amplos de TI ou vendas de segurança ao consumidor, enquanto outra mantém apenas os gastos com segurança empresarial e governamental que se mapeiam para a receita de fornecedores. Algumas estimativas também projetam crescimento agressivo assumindo rápida adoção de confiança zero em todos os verticais sem verificar os ciclos reais de aquisição, e outras mantêm a precificação estável mesmo quando a combinação de contratos muda em direção a serviços gerenciados. A diferença abaixo é explicada principalmente pelo fato de os serviços de segurança gerenciada e a segurança entregue via nuvem serem contabilizados como receita total de mercado ou apenas como gastos com ferramentas — uma escolha aplicada após validação com compradores locais na Mordor Intelligence.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | USD 1,35 B (2025) | |
| Consultoria Global A | USD 1,10 B (2025) | Frequentemente restringe o escopo às receitas de software e dispositivos e trata os serviços de segurança gerenciada como serviços de TI, o que pode subestimar o crescimento liderado por MSSPs na Indonésia. |
| Associação do Setor B | USD 1,80 B (2025) | Pode incluir riscos digitais mais amplos e gastos adjacentes em consultoria de TI, e pode usar premissas otimistas de penetração de segurança em nuvem sem normalizar o cronograma de reconhecimento de receita de contratos plurianuais. |
A tabela mostra que as principais diferenças não são sobre matemática — são sobre o que está incluído e quando a receita é reconhecida. Ao manter o escopo vinculado à receita de fornecedores de cibersegurança na Indonésia e, em seguida, testando sob pressão a precificação e a combinação de serviços com verificações locais, o valor final permanece rastreável a impulsionadores claros e pode ser repetido quando novos dados chegarem.
Principais Perguntas Respondidas no Relatório
Qual é o valor atual do mercado de cibersegurança da Indonésia?
O mercado é avaliado em USD 1,62 bilhão em 2026 e está projetado para atingir USD 4,06 bilhões até 2031 a um CAGR de 20,12%.
Qual segmento está se expandindo mais rapidamente no mercado de cibersegurança da Indonésia?
Os Serviços Gerenciados são o segmento de crescimento mais rápido, com um CAGR previsto de 21,14%, impulsionado pela escassez aguda de talentos e pela crescente demanda por funções de SOC terceirizadas.
Como a aplicação regulatória influencia os gastos?
A Lei de Proteção de Dados Pessoais, em vigor desde outubro de 2024, impõe multas de até 2% do faturamento anual, levando as empresas a investir agressivamente em prevenção de perda de dados e governança de identidade.
Por que as PMEs estão adotando soluções de cibersegurança mais rapidamente agora?
Os mandatos do QRIS atraíram 14,78 milhões de comerciantes — Corrigido