
- África
- África do Sul
- Alemanha
- América do Norte
- América do Sul
- Arábia Saudita
- Argentina
- Ásia
- Austrália
- Áustria
- Bélgica
- Brasil
- Canadá
- Catar
- Chile
- China
- Colômbia
- Coreia do Sul
- Dinamarca
- Emirados Árabes Unidos
- Espanha
- Estados Unidos
- Europa
- Europa
- Filipinas
- França
- Grécia
- Hong Kong
- Hungria
- Índia
- Indonésia
- Israel
- Itália
- Japão
- Malásia
- México
- Noruega
- Nova Zelândia
- Oriente Médio e África
- Países Baixos
- Polônia
- Portugal
- Rússia
- Singapura
- Sudeste Asiático
- Suécia
- Suíça
- Tailândia
- Taiwan
- Vietnã
Análise do Mercado de Cibersegurança por Mordor Intelligence
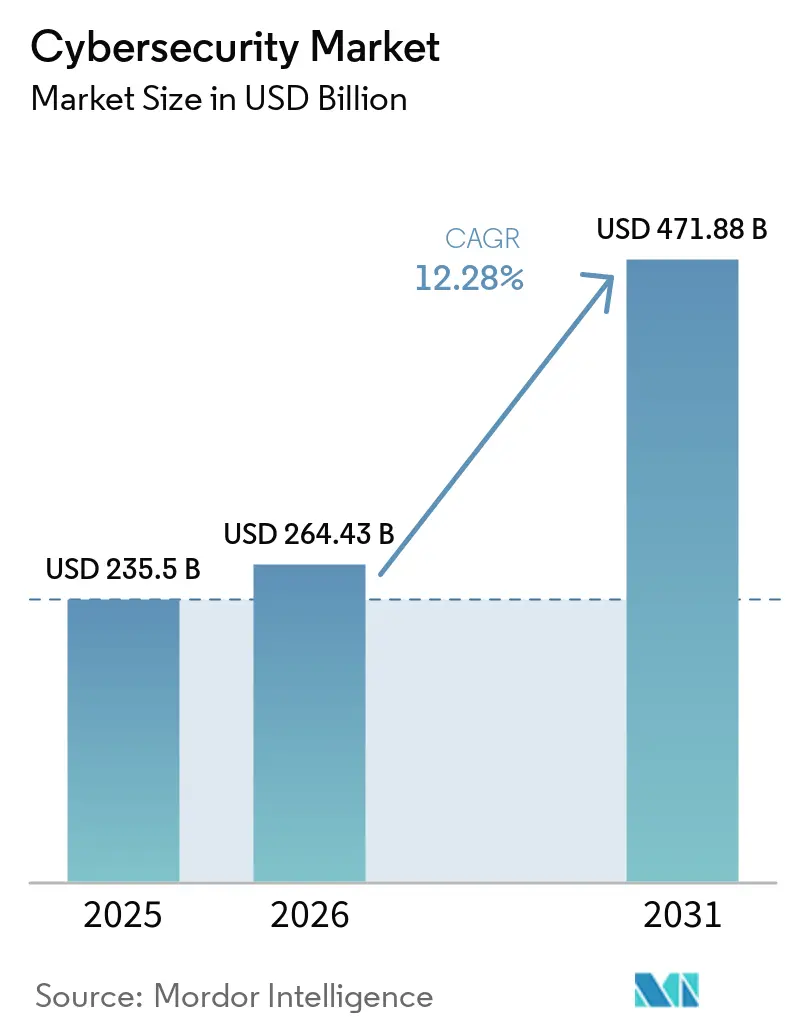
O tamanho do Mercado de Cibersegurança é estimado em 264,4 bilhões de USD em 2026 e projetado em 296,9 bilhões de USD em 2027, atingindo 519,7 bilhões de USD até 2032, crescendo a um CAGR de 11,85% de 2027 a 2032.
A aquisição com prioridade para a nuvem está tornando os controles de segurança parte da arquitetura para dados, aplicações e forças de trabalho híbridas. A convergência de TI-OT está estendendo a proteção para operações industriais e de serviços públicos à medida que a conectividade remota amplia as superfícies de ataque. A subscrição de seguros e a conformidade do setor público traduzem essas exposições em requisitos de controle documentados, aumentando a demanda por serviços de monitoramento, identidade e resposta. Nos Estados Unidos, programas empresariais maduros coexistem com uma adoção acelerada na Índia e em outros mercados da Ásia-Pacífico, onde as cargas de trabalho de auditoria e incidentes criam necessidades de entrega local. Fornecedores que combinam plataformas em nuvem com operações gerenciadas e suporte à migração podem capturar orçamentos recorrentes enquanto ajudam compradores industriais, financeiros e públicos a gerenciar custos de integração.
Principais Conclusões do Relatório
- Por oferta, Soluções representaram uma participação de 69,4% no Mercado de Cibersegurança em 2026, enquanto Serviços é o segmento de crescimento mais rápido, com um CAGR de 12,45% de 2027 a 2032.
- O modo de implantação mostra que Local deteve uma participação de 58,07% no tamanho do Mercado de Cibersegurança em 2026, enquanto Nuvem é o de crescimento mais rápido, com um CAGR de 15,5% de 2027 a 2032.
- A demanda do setor do usuário final foi liderada pelo BFSI com uma participação de 25,87% em 2026, enquanto Varejo e Comércio Eletrônico é o de crescimento mais rápido, com um CAGR de 14,65% de 2027 a 2032.
- Por porte de empresa, Grandes Empresas representaram uma participação de 67,23% no Mercado de Cibersegurança em 2026, enquanto Pequenas e Médias Empresas (PMEs) lideram o crescimento com um CAGR de 12,95% de 2027 a 2032.
- Entre as geografias, a América do Norte deteve uma participação de 42,47% em 2026, enquanto a Ásia-Pacífico é a de crescimento mais rápido, com um CAGR de 16,4% de 2027 a 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise do Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Transformação digital acelerada com prioridade para a nuvem | +3.7% | União Europeia; Estados Unidos | Curto prazo (≤ 2 anos) |
| Convergência de segurança de TI-OT em infraestruturas críticas | +2.9% | Estados Unidos; Europa; Ásia-Pacífico | Médio prazo (2-4 anos) |
| Mandatos de arquitetura de confiança zero para força de trabalho híbrida | +2.6% | Estados Unidos; União Europeia | Curto prazo (≤ 2 anos) |
| Aumento nos requisitos de subscrição de ciberseguros | +2.1% | Estados Unidos; Reino Unido; Austrália | Curto prazo (≤ 2 anos) |
| Regulamentações de soberania digital impulsionando pilhas de segurança localizadas | +1.7% | União Europeia; Índia; China | Médio prazo (2-4 anos) |
| Prazos para migração de criptografia preparada para computação quântica | +1.15% | Estados Unidos; União Europeia; Japão | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Transformação digital acelerada com prioridade para a nuvem
A aquisição com prioridade para a nuvem está expandindo o número de cargas de trabalho empresariais que exigem que os controles de segurança acompanhem dados e aplicações. O Eurostat informou que 52,74% das empresas da UE utilizaram serviços de computação em nuvem pagos em 2025, um aumento de 7,42 pontos percentuais em relação a 2023. Entre esses usuários de nuvem, 65,49% adquiriram aplicações de software de segurança como serviço em nuvem, tornando a cibersegurança parte da decisão de migração e não um complemento posterior. O FedRAMP contabilizou 118 serviços em nuvem autorizados no ano fiscal de 2025 até 30 de julho, incluindo 10 autorizações naquele mês, ampliando o conjunto disponível para compradores norte-americanos sujeitos a conformidade. As autorizações FedRAMP da AWS em abril de 2025 para o Amazon Security Lake suportam dados de segurança centralizados em fontes SaaS, locais e em nuvem. Fornecedores que unificam telemetria e políticas em todos os ambientes podem, portanto, capturar orçamentos que estão migrando de dispositivos isolados para controles de nuvem integrados.
Convergência de segurança de TI-OT em infraestruturas críticas
Os operadores de infraestruturas críticas estão conectando redes empresariais a sistemas operacionais, de modo que os orçamentos de segurança cobrem cada vez mais ambos os domínios. As agências de cibersegurança dos EUA afirmaram em abril de 2026 que os sistemas de OT tradicionalmente isolados estavam se tornando mais interconectados e operados remotamente, ampliando as superfícies de ataque das infraestruturas críticas. O rascunho do NIST de setembro de 2026 ampliou as orientações de OT para água, transporte e manufatura, adicionando a convergência da Internet Industrial das Coisas e da nuvem. Uma pesquisa da SANS de março de 2025 constatou que 55% de mais de 180 profissionais de infraestruturas críticas relataram crescimento no orçamento de cibersegurança de ICS/OT nos dois anos anteriores. Em 16 de dezembro de 2025, o Hampton Roads Sanitation District aprovou 2,62 milhões de USD em ordens de serviço da Jacobs, elevando seu contrato de suporte de cibersegurança de ICS/OT para sistemas de tratamento de águas residuais a 5,08 milhões de USD.[1] O monitoramento integrado e a segmentação passam, portanto, de projetos especializados para programas recorrentes de segurança de serviços públicos e industriais.
Mandatos de arquitetura de confiança zero para força de trabalho híbrida
As forças de trabalho híbridas precisam de controles de identidade, dispositivo e rede que acompanhem os usuários em recursos de nuvem e locais. A Estratégia Federal de Confiança Zero do OMB exigiu que as agências federais dos EUA cumprissem padrões e objetivos de cibersegurança especificados até o final do ano fiscal de 2024 em sistemas de nuvem, locais e híbridos. O guia do NIST de junho de 2025 fornece 19 implementações de exemplo construídas com 24 colaboradores para acesso de força de trabalho híbrida nesses ambientes. O guia de microssegmentação da CISA de julho de 2025 fornece às agências civis federais ações de planejamento em fases para arquiteturas de nuvem, locais e híbridas. As implementações de referência do NIST e as ações de microssegmentação em fases da CISA fornecem às agências e seus integradores arquiteturas concretas para aquisição, o que favorece fornecedores capazes de mapear controles de identidade, dispositivo e rede para esses padrões.
Aumento nos requisitos de subscrição de ciberseguros
A subscrição de ciberseguros está transformando os controles de segurança em condições para obter ou renovar cobertura. A CFC afirmou em julho de 2026 que a subscrição havia se tornado mais dinâmica, com expectativas mais claras em torno de padrões mínimos de segurança. A perspectiva de responsabilidade cibernética da CAC para 2026 identificou autenticação multifator resistente a phishing, detecção de endpoint, gerenciamento de acesso privilegiado e testes documentados de resposta a incidentes como padrões de subscrição inegociáveis. Esses requisitos levam os compradores a documentar controles e fechar lacunas antes das discussões sobre apólices, ampliando a demanda por serviços de avaliação, monitoramento e resposta gerenciada. Como a CAC lista os mesmos quatro controles como padrões de subscrição inegociáveis, fornecedores cujos produtos produzem evidências auditáveis para esses controles podem vender diretamente contra as condições de subscrição.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Déficit de talentos em cibersegurança e inflação salarial | -0.9% | América do Norte; Europa; Austrália | Curto prazo (≤ 2 anos) |
| Complexidade de integração com infraestrutura legada | -0.7% | América do Norte; Europa; Japão | Médio prazo (2-4 anos) |
| Proliferação de APIs ampliando a complexidade da superfície de ataque | -0.4% | Estados Unidos; União Europeia; Índia | Médio prazo (2-4 anos) |
| Fadiga de alertas do SOC e sobrecarga de falsos positivos limitando o ROI | -0.3% | Estados Unidos; Reino Unido; Singapura | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Déficit de talentos em cibersegurança e inflação salarial
A escassez de mão de obra em cibersegurança eleva o custo de entrega de monitoramento, resposta a incidentes e trabalho de implementação. A pesquisa global da ISACA de 2026 constatou que 58% das organizações tinham equipes de cibersegurança com pessoal insuficiente, 61% tinham vagas em aberto e 55% tinham dificuldades para reter profissionais qualificados. Dados do governo do Reino Unido mostraram que a remuneração mediana anunciada para cargos principais de segurança cibernética aumentou 6%, para GBP 58.050 (USD 76.539) em 2025, enquanto os empregadores lutavam para acompanhar as taxas de mercado. O mesmo estudo constatou que 56% das empresas de segurança cibernética do Reino Unido com vagas difíceis de preencher tinham dificuldades para recrutar funcionários com cerca de 3 a 5 anos de experiência. A Academia de Segurança interna da Microsoft havia alcançado 50.000 funcionários até abril de 2025, mas as vagas em aberto e a pressão de retenção restringem o rendimento dos serviços e elevam os custos de implementação.
Complexidade de integração com infraestrutura legada
A infraestrutura legada torna a implantação de cibersegurança um projeto de modernização em vez de uma simples aquisição de software. O índice global de prontidão da Cisco de 2025 associa desafios técnicos e financeiros na atualização de defesas de rede legadas com custos, complexidade e restrições de recursos que dificultam a adoção de segurança de rede avançada. O GAO relatou que 8 de 11 sistemas legados federais críticos selecionados não conseguiam implementar a estratégia de confiança zero do Escritório de Gestão e Orçamento sem modernização. O relatório de OT da Fortinet de 2025 afirma que muitos sistemas de controle industrial têm mais de uma década e frequentemente não conseguem receber patches diretos ou atualizações de firmware. A atualização de plataforma da Fortinet de março de 2025 adicionou 1.500 regras de aplicação de patches virtuais para sistemas de OT legados. Essas soluções alternativas reduzem a exposição enquanto os compradores arcam com os custos de testes de integração, janelas de mudança e modernização.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Soluções Lideram Enquanto Serviços AceleramSoluções representaram uma participação de 69,4% no tamanho do Mercado de Cibersegurança em 2026. A Palo Alto Networks gerou 2,28 bilhões de USD em receita global de produtos provenientes de licenças de hardware e software no ano fiscal de 2026, um aumento de 27% em relação ao ano anterior, valor que inclui licenças de software de identidade local adicionadas com a aquisição da CyberArk em fevereiro de 2026. A CrowdStrike registrou 4,56 bilhões de USD em receita de assinaturas de cibersegurança no ano fiscal de 2026, um aumento de 21% em relação ao ano anterior. Essas vendas de produtos e plataformas mostram como controles integrados, licenças e assinaturas ancoram os gastos dos compradores em necessidades de endpoint, rede e identidade. O crescimento de produtos da Palo Alto Networks veio de licenças de software, incluindo licenças de identidade da CyberArk adquirida, e da demanda por seu hardware de nova geração, enquanto o da CrowdStrike veio de assinaturas, de modo que os fornecedores de Soluções estão crescendo por meio de dispositivos, licenças e assinaturas recorrentes ao mesmo tempo.
Serviços é o segmento de crescimento mais rápido, com um CAGR de 12,45% de 2027 a 2032. A NTT DATA informou que as vendas de serviços de segurança gerenciada foram previstas em 26,9 bilhões de JPY (179,9 milhões de USD) para o ano fiscal de 2025, entregues por 7.500 especialistas qualificados em todo o mundo. Em 17 de fevereiro de 2025, a Evonik nomeou a NTT DATA em uma parceria de 5 anos para operar um SOC totalmente gerenciado com monitoramento 24/7, detecção de ameaças e resposta rápida em sites de produção em todo o mundo. Em 3 de dezembro de 2025, a NTT DATA lançou 4 Centros de Defesa Cibernética de IA operacionais na Índia, adicionando capacidade para mais de 800 analistas atendendo mais de 1.200 clientes globais com detecção e resposta 24/7. A expansão de capacidade e a terceirização de vários anos transferem operações recorrentes de equipes internas para provedores especializados.


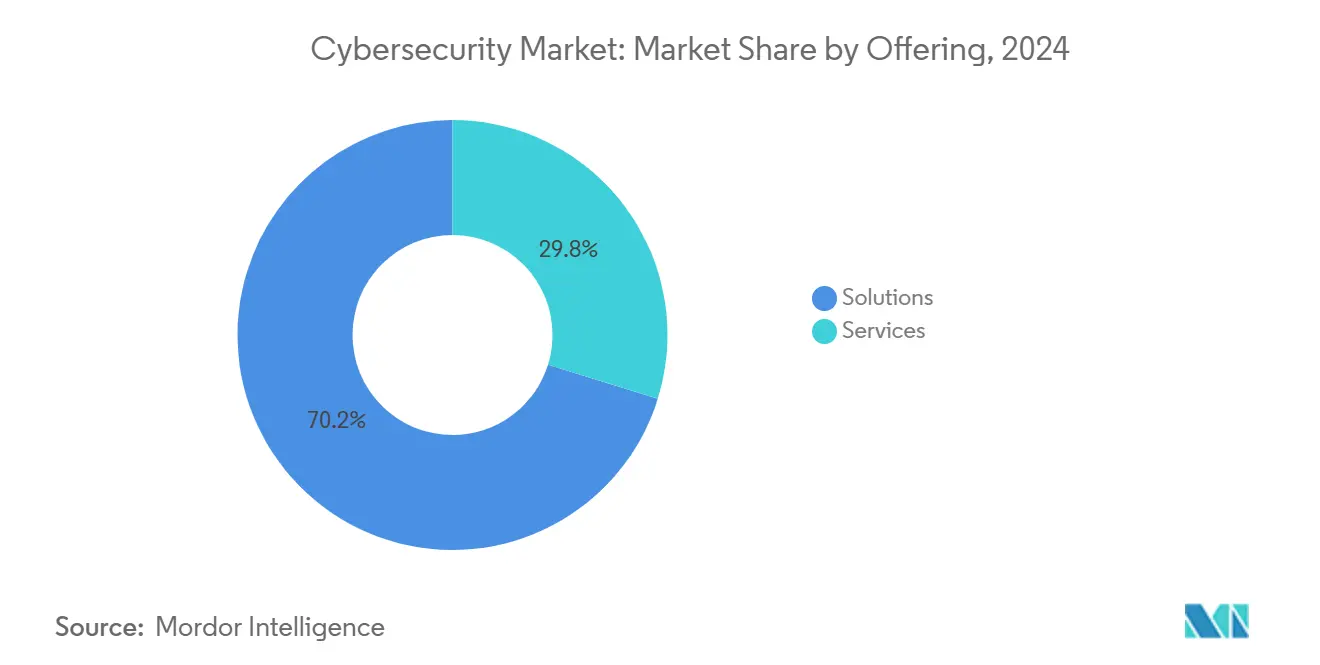
Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante aquisição do relatório
Por Modo de Implantação:
Escala Local Encontra Crescimento da NuvemLocal representou uma participação de 58,07% no Mercado de Cibersegurança em 2026. A WithSecure relatou 13,2 milhões de EUR (14,8 milhões de USD) em receita de produtos locais de janeiro a setembro de 2025, uma queda de 19% em relação ao ano anterior, à medida que os clientes migravam o processamento de dados para ambientes de nuvem. A IBM afirmou que os contratos com determinados clientes do QRadar local permanecem com a IBM até que migrem para o Cortex XSIAM da Palo Alto Networks ou os contratos expirem, enquanto em maio de 2025 afirmou que o QRadar local permanecia um foco central com desenvolvimento ativo, investimento estratégico e suporte completo, sem planos de fim de vida. O relatório anual da Fortinet de 2025 descreve firewalls FortiGate implantados em sites de filiais, campus, data centers e segmentação interna, juntamente com nuvem privada e pública, o que mantém um footprint de dispositivos dentro de ambientes híbridos. O investimento contínuo da IBM no QRadar local e o footprint de dispositivos da Fortinet dentro de ambientes híbridos mantêm os ambientes locais instalados em serviço, enquanto o declínso impulsionado pela nuvem da WithSecure mostra parte dessa base migrando para a entrega em nuvem.
Nuvem é o segmento de crescimento mais rápido, com um CAGR de 15,5% de 2027 a 2032. A Cloud Security Alliance relatou em setembro de 2025 que 63% das organizações pesquisadas utilizavam mais de um provedor de nuvem. O Google concluiu sua aquisição da Wiz em 11 de março de 2026, adicionando uma plataforma de segurança em nuvem e IA ao Google Cloud para clientes em todos os ambientes de nuvem.[2] Em 1º de maio de 2025, a Radware garantiu uma renovação de segurança em nuvem de vários anos e vários milhões de dólares com uma empresa global de pagamentos da Fortune 500 que planejava escalar a proteção em milhares de aplicações e bilhões de transações. Ambientes multinuvem, aquisições de plataformas e contagens crescentes de aplicações impulsionam os gastos com segurança em direção a controles que abrangem provedores em vez de residir em um único ambiente.

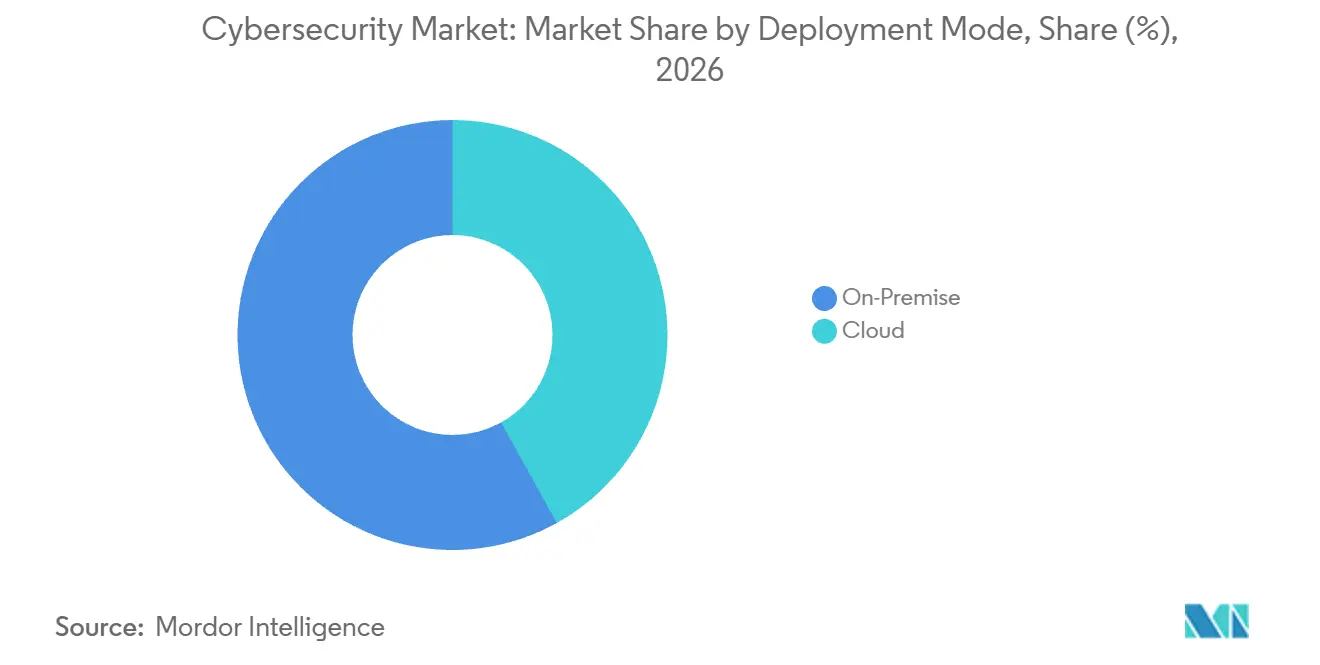
Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante aquisição do relatório
Por Setor do Usuário Final:
BFSI Lidera Enquanto o Varejo ExpandeO BFSI representou uma participação de 25,87% no tamanho do Mercado de Cibersegurança em 2026. A pesquisa da KPMG de 2025 com 200 executivos bancários dos EUA constatou que 89% estavam aumentando os orçamentos para lidar com o risco cibernético. A EBA recebeu mais de 18.000 relatórios de incidentes de TIC do DORA de janeiro de 2025 a março de 2026, com DDoS, roubo de identidade e exfiltração de dados comuns entre instituições de crédito da UE e do EEE. O relatório obrigatório de incidentes nesse volume dá aos bancos uma necessidade recorrente de controles de detecção, resposta e fraude.
Varejo e Comércio Eletrônico é o segmento de crescimento mais rápido, com um CAGR de 14,65% de 2027 a 2032. Em 22 de julho de 2025, a Sodimac selecionou os serviços de cibersegurança e resiliência da Kyndryl para proteger seus canais de varejo, comércio eletrônico e televendas na Colômbia. O serviço gerenciado único da Sodimac para lojas, vendas online e televendas mostra um varejista cobrindo todos os seus canais sob um único contrato de resiliência. Os hospitais de saúde enfrentam a avaliação de Auditoria 4 do HHS-OIG de controles para prevenir, detectar e recuperar de ataques cibernéticos, anunciada em 30 de janeiro de 2025, e os operadores de Energia e Serviços Públicos enfrentam o padrão CIP-015-2 da NERC, aprovado pela FERC em 10 de agosto de 2026, que exigirá que as Entidades Responsáveis no sistema elétrico de grande porte da América do Norte documentem o monitoramento de segurança de rede interna, com conformidade implementada em fases. A ENISA registrou a Manufatura como 7% dos incidentes da UE durante 2025, atrás da administração pública, serviços empresariais e transporte.
Por Porte de Empresa do Usuário Final:
Grandes Empresas Lideram Enquanto PMEs AceleramGrandes Empresas representaram uma participação de 67,23% no tamanho do Mercado de Cibersegurança em 2026. A pesquisa da KPMG de 2026 constatou que 55% dos líderes de segurança em organizações dos EUA com pelo menos 1 bilhão de USD em receita estavam aproveitando provedores de serviços gerenciados para inteligência de ameaças cibernéticas. Evidências longitudinais do Reino Unido constataram que grandes empresas tinham o dobro de probabilidade de aumentar a frequência das discussões do conselho sobre cibersegurança em comparação com organizações de caridade. Juntas, as evidências da KPMG e do DSIT mostram grandes organizações combinando supervisão em nível de conselho com monitoramento terceirizado, o que favorece provedores capazes de executar inteligência e resposta sob relatórios formais de governança.
Pequenas e Médias Empresas (PMEs) são o segmento de crescimento mais rápido, com um CAGR de 12,95% de 2027 a 2032. O DSIT constatou cobertura de ciberseguro em 55% para pequenas empresas do Reino Unido e 61% para médias empresas em 2025/2026. Consultores ou provedores externos de cibersegurança foram utilizados por 39% das pequenas empresas e 51% das médias empresas na mesma pesquisa. O DBIR da Verizon de 2026 registrou 7.256 incidentes e 7.152 divulgações confirmadas entre organizações com menos de 1.000 funcionários, reforçando a pressão de risco por trás da demanda por segurança terceirizada. Essa exposição torna a proteção externa escalável mais comercialmente relevante para compradores de menor porte.
Análise Geográfica
Mercado de Cibersegurança da América do Norte
A América do Norte representou uma participação de 42,47% no tamanho do Mercado de Cibersegurança em 2026. A previsão da ENISA de 2024 posicionou o mercado de segurança da informação da América do Norte à frente de outras regiões e projetou crescimento em todos os segmentos nos três anos seguintes. A proposta de orçamento do OMB para o ano fiscal de 2026 estimou 11,14 bilhões de USD em gastos com cibersegurança para agências civis da Lei CFO nos Estados Unidos. A escala dos programas federais oferece aos fornecedores uma base ampla para plataformas integradas, serviços gerenciados e trabalho de conformidade.
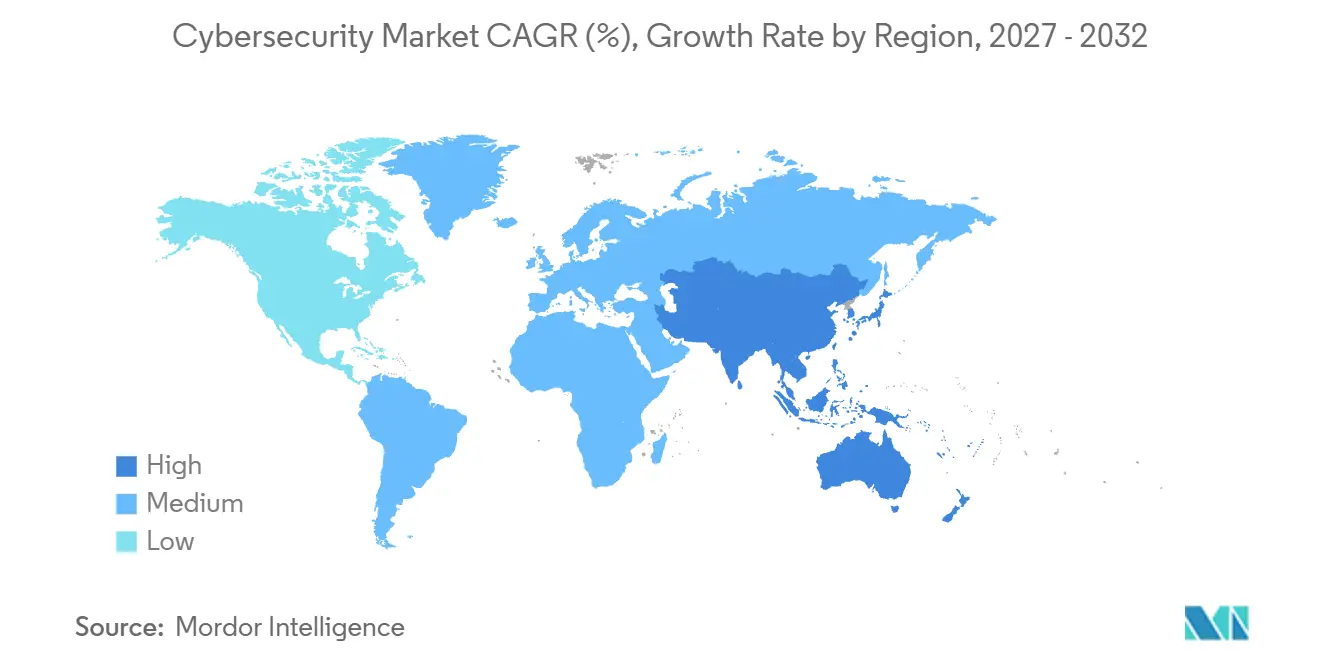
Mercado de Cibersegurança da Ásia-Pacífico
A Ásia-Pacífico é a geografia de crescimento mais rápido, com um CAGR de 16,4% de 2027 a 2032. O CERT-In da Índia tratou mais de 2,94 milhões de incidentes cibernéticos em 2025 e credenciou 231 organizações certificadas de auditoria de cibersegurança. A Índia também registrou 9.708 auditorias do CERT-In e 90 auditorias do NCIIPC nos setores de energia, transporte e BFSI no ano fiscal de 2024/2025. A Agência de Tecnologia do Governo de Singapura registrou uma adjudicação em 28 de abril de 2026 para 87 licenças de software de operações de cibersegurança, com entregas programadas até janeiro de 2027. Os volumes de auditoria da Índia e a carga de casos de incidentes do CERT-In apontam para uma demanda recorrente por serviços de auditoria e resposta a incidentes, enquanto a Agência de Tecnologia do Governo de Singapura adjudicou uma licitação em abril de 2026 para licenças de software de operações de cibersegurança.
A Estratégia Nacional de Cibersegurança do Brasil foi instituída em 4 de agosto de 2025, enquanto a Corporação Peruana de Aeroportos e Aviação Comercial do Peru, ou CORPAC, abriu em 7 de novembro de 2025 uma licitação para um serviço de monitoramento e alerta de cibersegurança. A ENISA relatou que 73% das organizações da UE visadas em 2025 eram entidades essenciais ou importantes sob a NIS2, enquanto a administração pública representou 32% dos incidentes. A lei de certificação de cibersegurança da Polônia entrou em vigor em 28 de agosto de 2025, e seus certificados voluntários reconhecidos pela UE podem ajudar os fornecedores poloneses a comprovar a qualidade dos produtos em licitações públicas. O Gabinete dos Emirados Árabes Unidos aprovou uma Estratégia Nacional de Cibersegurança de cinco pilares em 3 de fevereiro de 2025, e a ANCA da África foi lançada em fevereiro de 2025 com uma estratégia de cinco anos para intercâmbio de inteligência, assistência técnica, treinamento e exercícios cibernéticos. Em conjunto, esses fatos mostram uma demanda regional moldada por políticas públicas, uma chamada de licitação e qualificação de fornecedores, em vez de um padrão de compra uniforme.
Edições regionais
Todas as regiões
Estrutura Regulatória e Perspectivas
Esta comparação abrange jurisdições selecionadas que moldam a carga de conformidade, relatórios e implementação dos fornecedores de cibersegurança. A perspectiva do participante é a de um fornecedor de plataformas de cibersegurança, serviços gerenciados e suporte à integração. As jurisdições comparadas são os Estados Unidos, Alemanha, China, Brasil e Índia, cada uma com sua própria autoridade e instrumento.
Tabela Regulatória
| Fator de decisão | Estados Unidos | Alemanha | China | Brasil | Índia |
|---|---|---|---|---|---|
| Autoridade principal | Comissão de Valores Mobiliários (SEC) | Escritório Federal de Segurança da Informação (BSI) | Administração do Ciberespaço da China (CAC) | Autoridade Nacional de Proteção de Dados (ANPD) | Ministério de Eletrônica e Tecnologia da Informação (MeitY) |
| Principais instrumentos ou direção | Divulgações de incidentes de cibersegurança e governança para empresas públicas, em vigor desde 5 de setembro de 2023 | Lei de implementação da NIS-2 em vigor desde 6 de dezembro de 2025, com padrões, relatórios e sanções ampliados | Lei de Cibersegurança alterada em vigor desde 1º de janeiro de 2026, adicionando disposições de segurança de inteligência artificial | A regulamentação da ANPD exige notificações de incidentes qualificados em até 3 dias úteis | Regras de Proteção de Dados Pessoais Digitais notificadas em 13 de novembro de 2025, com obrigações em fases |
| Efeito comercial | Suporte a divulgação, governança e resposta a incidentes para emissores públicos | Trabalho de registro, monitoramento, relatórios e remediação para entidades cobertas | Demanda por governança, avaliação de segurança e controle de IA para operadores de rede | Capacidade de detecção, documentação e notificação para controladores | Implementação de criptografia, controle de acesso e registro para fiduciários de dados |
| Atratividade atual da política | Alta | Média | Média | Média | Alta |
| Direção futura da atratividade da política | Sem alteração | Endurecimento | Endurecimento | Endurecimento | Endurecimento |
| Fonte: Mordor Intelligence | |||||
Os Estados Unidos combinam uma ampla base de emissores e fornecedores com uma regra da SEC para divulgações materiais de incidentes e governança em vigor desde 5 de setembro de 2023, de modo que sua classificação atual é Alta e sua direção é Sem alteração enquanto a regra permanece em vigor. A lei NIS-2 da Alemanha e o portal do BSI tornam o registro e os relatórios operacionais para entidades cobertas, apoiando atratividade Média, enquanto a KRITIS-Dachgesetz entrou em vigor em 17 de março de 2026 e o Ministério do Interior afirmou em 4 de setembro de 2026 que estava colocando a Kritisverordnung em vigor, apoiando o Endurecimento. A Lei de Cibersegurança alterada da China está em vigor desde 1º de janeiro de 2026 e a CAC abriu uma consulta sobre regras preliminares para grandes processadores de informações pessoais em 7 de agosto de 2026, apoiando atratividade Média e Endurecimento mesmo que o rascunho não tenha sido adotado. A regra de incidentes em três dias úteis do Brasil apoia atratividade Média, enquanto a elaboração interna de padrões técnicos mínimos de segurança da ANPD em 2026 apoia o Endurecimento, e as Regras do DPDP da Índia apoiam atratividade Alta com obrigações de segurança programadas para 18 meses após 13 de novembro de 2025.
Etapas da Cadeia de Valor
A cadeia de valor da cibersegurança compara como hardware, software, canais e serviços se movem da produção para a proteção contínua. Os ganhos dos fornecedores combinam vendas de dispositivos e plataformas com assinaturas, taxas de integração e contratos de serviços gerenciados. Cada etapa enfrenta uma restrição diferente, de modo que a resiliência depende de fornecimento, interoperabilidade, habilidades de entrega ou consolidação operacional. As capacidades específicas de cada função determinam onde o valor se acumula e como as falhas se propagam ao longo da cadeia.
Tabela de Análise da Cadeia de Valor
| Atividade primária | Participantes-chave | Captura de valor | Gargalo | Resposta de resiliência |
|---|---|---|---|---|
| Fabricação de dispositivos | Fabricantes contratados e fabricantes de design original, como Accton Technology, IBASE Technology e Wistron Corporation | Vendas de dispositivos e contratos de fabricação | Escassez na cadeia de suprimentos, tarifas e excesso de estoque podem atrasar o cumprimento e elevar os custos | Utilizar múltiplos parceiros de fabricação qualificados, buffers regionais e planejamento de produção vinculado à demanda |
| Desenvolvimento de plataforma de cibersegurança | Produtores de plataformas de cibersegurança, como Palo Alto Networks e Microsoft | Licenças de produtos, assinaturas e contratos de suporte | A integração de funções de rede, nuvem, operações de segurança, IA e identidade eleva as demandas de arquitetura e governança de dados | APIs modulares, telemetria compartilhada e lançamentos de recursos em fases preservam a interoperabilidade nos ambientes dos compradores |
| Canal de distribuição e revendedores | Distribuidores, revendedores e MSSPs, como Arrow Electronics, Ingram Micro e TD Synnex | Margens de distribuidores, margens de revendedores e taxas de serviço de canal | Transferências em dois níveis podem fragmentar a previsão, o suporte técnico e a responsabilidade de entrega | Sinais de estoque compartilhados, certificação de parceiros e caminhos de escalada direta reduzem atrasos no canal |
| Integração de sistemas e implementação | Consultores de cibersegurança, integradores de sistemas e MSSPs, como Accenture, NTT DATA e Deloitte India | Taxas de estratégia, transformação, migração, integração e implementação | Ambientes legados, ferramentas fragmentadas e especialistas escassos prolongam a migração e os testes | Modernização em fases, co-sourcing e designs de SOC liderados por parceiros distribuem habilidades e risco de execução |
| Operações de segurança gerenciada e suporte | Provedores de segurança gerenciada, operadores de SOC e parceiros de SIEM, como IBM, NTT DATA e CrowdStrike | Contratos de monitoramento, resposta a incidentes, gerenciamento de plataforma e suporte | As organizações utilizavam em média 83 soluções de segurança de 29 fornecedores, e 52% dos executivos citaram a complexidade como o maior impedimento para as operações de segurança | Plataformas de detecção consolidadas, automação e MDR unificado reduzem a sobreposição de ferramentas enquanto mantêm a escalada especializada |
| Fonte: Mordor Intelligence | ||||
Assinaturas recorrentes, suporte e operações gerenciadas já carregam a maior parcela da receita dos principais fornecedores, pois a receita de serviços da Fortinet em 2025 de 4,58 bilhões de USD superou sua receita de produtos de 2,22 bilhões de USD, enquanto a demanda por hardware também continuou crescendo. Integradores e MSSPs capturam receita intensiva em mão de obra quando os compradores não conseguem dotar de pessoal ou conectar ambientes complexos internamente. A resiliência de fabricação e distribuição protege a disponibilidade, enquanto a interoperabilidade de plataformas determina se os serviços downstream podem escalar. A transição estrutural mais forte é em direção à segurança integrada e continuamente operada, entregue por meio de ecossistemas de parceiros.
Panorama Competitivo
Concentração do Mercado
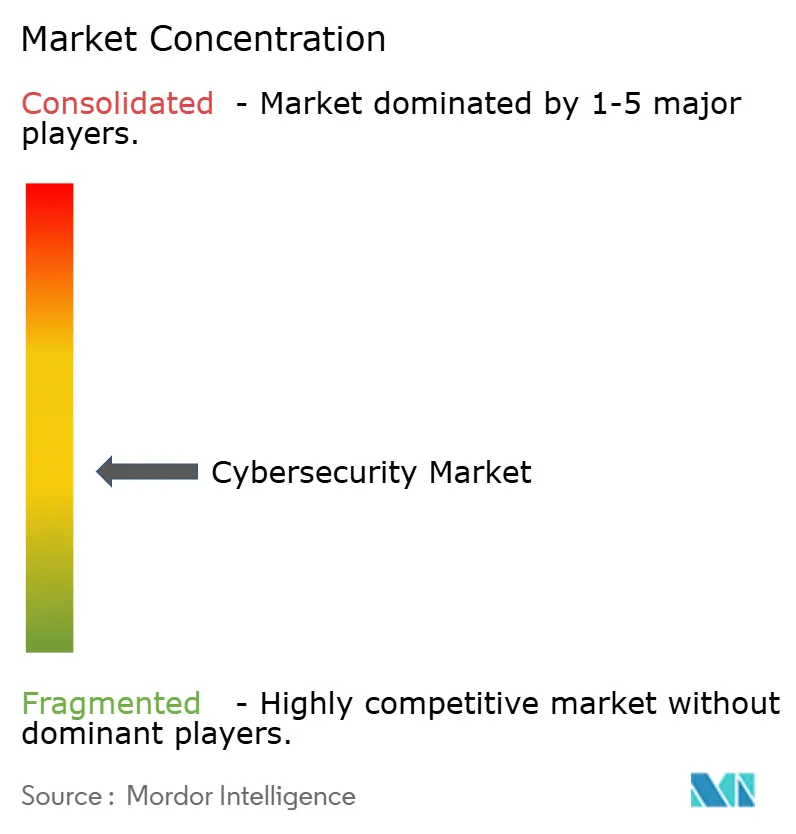
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. e Fortinet, Inc. formam o grupo de fornecedores líderes do relatório nessa ordem. A IBM Consulting fornece serviços de segurança gerenciada e integração de sistemas para centros de operações de segurança.[3] A Microsoft fornece uma plataforma de cibersegurança com prioridade para IA abrangendo identidades, dispositivos, dados, aplicações e nuvens, enquanto a Cisco fornece produtos de segurança e rede com proteção empresarial baseada em IA. A Palo Alto Networks cobre rede, nuvem, operações de segurança, IA e identidade, enquanto a Fortinet oferece um portfólio integrado abrangendo mais de 50 produtos de nível empresarial. Os cinco fornecedores utilizam modelos diferentes, e uma longa cauda de especialistas em identidade, endpoint, nuvem e serviços gerenciados mantém o fornecimento diversificado em vez de construído sobre uma única pilha de tecnologia dominante.
A concorrência está se deslocando para operações assistidas por IA e cobertura de plataforma mais ampla. A IBM introduziu os agentes ATOM e X-Force Predictive Threat Intelligence para detecção e resposta gerenciadas em 28 de abril de 2025. Em 20 de março de 2026, a Microsoft afirmou que o Security Copilot estava incluído no Microsoft 365 E5 e E7, com agentes incorporados nas operações diárias de segurança e TI. A Cisco concluiu sua aquisição da Astrix Securities no quarto trimestre fiscal de 2026, adicionando uma empresa focada em segurança de identidade não humana, e a Palo Alto Networks concluiu sua aquisição da Koi em 14 de abril de 2026, para estender o Prisma AIRS à IA agêntica no endpoint. Os fornecedores diferem em onde aplicam a IA, desde a carga de trabalho de analistas na IBM e Microsoft até a identidade não humana e proteção de endpoint agêntica na Cisco e Palo Alto Networks.
A amplitude da plataforma eleva as barreiras de mudança quando os compradores desejam uma única camada de política e telemetria em controles de rede, nuvem e identidade. A Palo Alto Networks concluiu sua aquisição da CyberArk em 11 de fevereiro de 2026, adicionando segurança de identidade para identidades humanas, de máquinas e agênticas. A Fortinet lançou o Secure AI Data Center e o FortiGate 3800G em 5 de novembro de 2025, cobrindo infraestrutura de IA, aplicações e grandes modelos de linguagem. A Fortinet relatou receita de produtos no primeiro trimestre de 2026 de 645 milhões de USD, um aumento de 41% em relação ao ano anterior. Em conjunto, a expansão de identidade, a cobertura de data centers de IA e o crescimento atual de produtos apontam para a concorrência em amplitude e execução, elevando o obstáculo para fornecedores cujos portfólios cobrem menos pontos de controle.
Líderes do Setor de Cibersegurança
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Cibersegurança Empresas cobertas neste relatório
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee, LLC
- Darktrace Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Musarubra US LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware LLC
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.
Principais Oportunidades para Participantes do Mercado
O conjunto de oportunidades centra-se em obrigações e licitações que permanecem abertas para os fornecedores moldarem ou vencerem. Cada linha vincula um gatilho datado a um grupo de compradores, uma abordagem prática e a barreira que poderia atrasar a conversão. As rotas abertas favorecem fornecedores que traduzem requisitos de controle em planos de entrega interoperáveis.
Tabela de Oportunidades de Mercado
| Oportunidade | Por que agora | Comprador / segmento líder | Abordagem recomendada | Principal barreira | Prováveis beneficiários |
|---|---|---|---|---|---|
| Conformidade de produtos com o Ato de Resiliência Cibernética da UE | As obrigações de relatórios começaram em 11 de setembro de 2026 e as obrigações completas de produtos chegam em 11 de dezembro de 2027 | Fabricantes de hardware e desenvolvedores de software que vendem produtos digitais na UE | Oferecer relatórios de vulnerabilidades, engenharia segura por design, suporte à conformidade e monitoramento do ciclo de vida | Rotas de conformidade específicas do produto e evidências distribuídas de fornecedores podem retardar a prontidão | IBM Corporation, Microsoft Corporation e Palo Alto Networks, Inc. |
| Programas de resiliência e risco de terceiros do DORA | O DORA cobre 20 tipos de entidades financeiras da UE e exige governança, relatórios de incidentes, testes e supervisão de terceiros de TIC | Instituições do BFSI e seus provedores de TIC | Empacotar inventário de ativos, testes, resposta a incidentes e monitoramento de risco de fornecedores | O risco de concentração, controles legados e evidências fragmentadas complicam a garantia | Microsoft Corporation, Palo Alto Networks, Inc. e CrowdStrike Holdings, Inc. |
| Migração de criptografia pós-quântica | O NIST estabelece a depreciação de algoritmos vulneráveis a computação quântica após 2030 e o uso obrigatório de algoritmos resistentes a computação quântica até 2035 | Empresas e agências públicas com sistemas de chave pública de longa duração | Construir inventários criptográficos, priorizar exposição, testar agilidade criptográfica e gerenciar remediação | Dependências desconhecidas e restrições de interoperabilidade tornam o sequenciamento da migração difícil | IBM Corporation e Microsoft Corporation |
| Participação no framework Cyber Security 4 do Reino Unido | O engajamento pré-mercado do setor público ocorre até dezembro de 2026 e a adjudicação do framework está prevista para a primavera de 2028 | Organizações do setor público do Reino Unido que buscam segurança gerenciada, testes, resposta e consultoria | Participar do engajamento, moldar lotes e montar parcerias de serviços gerenciados em conformidade | Escopo, lotes, rotas para o mercado e procedimento de concorrência permanecem sujeitos a engajamento | IBM Corporation, Microsoft Corporation e CrowdStrike Holdings, Inc. |
| Serviços de rede, nuvem e cibersegurança do DHS NCCS 2.0 | O DHS adiou sua licitação departamental em 5 de outubro de 2026, deixando o requisito em fase pré-adjudicação | Sede e componentes do DHS | Preparar propostas integradas de rede, segurança em nuvem e operações cibernéticas em torno do cronograma revisado | O prazo é incerto e o valor final e a estrutura de adjudicação permanecem não divulgados | Microsoft Corporation, Palo Alto Networks, Inc. e CrowdStrike Holdings, Inc. |
| Fonte: Mordor Intelligence | |||||
A abertura central é a modernização orientada por conformidade que combina monitoramento contínuo com evidências que os compradores podem reutilizar em auditorias e licitações. Fornecedores que combinam capacidades de nuvem, identidade, endpoint e resposta gerenciada podem abordar várias linhas enquanto adaptam os controles a cada autoridade. Datas estatutárias fixas para o Ato de Resiliência Cibernética da UE e a depreciação de algoritmos do NIST fornecem aos fornecedores um cronograma para construir, enquanto as licitações do DHS e do framework do Reino Unido dependem dos cronogramas dos compradores.
Desenvolvimentos industriais recentes em Mercado de Cibersegurança
- Set 2026: A IBM UK anunciou sua aquisição da Logiq Consulting, uma consultoria de cibersegurança do Reino Unido que atende setores de defesa, infraestruturas críticas, governo e setores regulamentados.
- Jul 2026: A Akamai Technologies concluiu sua aquisição de aproximadamente 205 milhões de USD da LayerX, adicionando capacidades de navegador empresarial seguro e controle de uso de IA.
- Abr 2026: A Palo Alto Networks concluiu sua aquisição da Koi, integrando segurança de endpoint agêntica ao Prisma AIRS e adicionando detecção de risco do ecossistema de software de IA ao Cortex XDR.
Mercado de Cibersegurança Escopo do relatório e metodologia de pesquisa
Definição de Mercado e Cobertura
O mercado de cibersegurança mede os gastos anuais no mercado global por organizações e órgãos públicos em soluções e serviços de cibersegurança que previnem, detectam, respondem ou se recuperam de ameaças cibernéticas. Abrange as vendas de fornecedores de software de segurança, dispositivos, plataformas e assinaturas por meio de implantações em nuvem ou locais, além de serviços específicos de segurança para usuários finais em todos os setores e portes de empresa.
Exclusões de escopo: Atualização geral de hardware de TI, consultoria de TI não relacionada à segurança que não esteja vinculada a um resultado de segurança e encargos de conectividade de telecomunicações puras são excluídos.
Visão Geral da Segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança na Nuvem
- Segurança de Dados
- Gestão de Identidade e Acesso
- Proteção de Infraestrutura
- Gestão Integrada de Riscos
- Segurança de Rede
- Segurança de Terminal
- Serviços
- Serviços Profissionais
- Serviços Geridos
- Soluções
- Por Modo de Implementação
- Nuvem
- Local
- Por Setor do Utilizador Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Retalho e Comércio Eletrónico
- Energia e Utilidades
- Fabricação
- Outros
- Por Dimensão da Empresa Utilizadora Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Resto da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Rússia
- Resto da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália e Nova Zelândia
- Resto da Ásia-Pacífico
- Médio Oriente e África
- Médio Oriente
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Resto do Médio Oriente
- África
- África do Sul
- Nigéria
- Egito
- Resto de África
- Médio Oriente
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental integra fontes públicas de reputação, como o Framework de Cibersegurança 2.0 do Instituto Nacional de Padrões e Tecnologia, o Panorama de Ameaças 2026 da Agência da União Europeia para a Cibersegurança, o Índice Global de Cibersegurança da União Internacional de Telecomunicações, dados de uso de nuvem do Eurostat e a Estratégia Federal de Confiança Zero do Escritório de Gestão e Orçamento da Casa Branca. O Panorama de Ameaças 2026 da Agência da União Europeia para a Cibersegurança analisa incidentes observados de janeiro a dezembro de 2025 e fornece uma verificação datada sobre a exposição a ameaças e os setores visados, enquanto as outras fontes listadas fornecem uma taxonomia de resultados de cibersegurança, indicadores de comprometimento em nível de país, medidas de adoção de nuvem e prioridades federais de confiança zero para definir cobertura, demanda regional e insumos de validação.
Relatórios anuais de empresas, arquivamentos 10-K, material para investidores, registros de licitações, atualizações de padrões e imprensa tecnológica de reputação adicionam receita de fornecedores, contexto de contratos e implementação para verificações cruzadas. As fontes nomeadas não são exaustivas e outras fontes informam a coleta, validação e esclarecimento.
Entrevistas e Pesquisas Primárias
A pesquisa primária é estruturada em torno de entrevistas ou pesquisas com compradores de cibersegurança, provedores de segurança gerenciada, integradores de sistemas e proprietários de segurança do setor público na APAC, EMEA e nas Américas. Os respondentes testam a interpretação de sinais secundários de gastos, esclarecem se contratos agrupados incluem valor exclusivo de segurança e identificam observações ausentes de oferta, implantação, setor, porte de empresa e regionais. Os analistas registram diferenças não resolvidas como lacunas de dados explícitas, buscam acompanhamento direcionado quando um insumo material permanece pouco claro e triangulam as evidências dos respondentes com vendas documentadas, sinais de licitação e regulatórios, em vez de tratar qualquer resposta individual como definitiva.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 30% | Diretores executivos (CXOs): 18% | APAC: 40% |
| Nível médio: 45% | Líderes funcionais/de unidade: 34% | EMEA: 32% |
| Participantes menores: 25% | Gerentes: 48% | Américas: 28% |
Dimensionamento de Mercado e Previsão
O modelo começa de cima para baixo com o valor global das vendas de fornecedores a organizações e órgãos públicos, depois aloca esse total entre oferta, modo de implantação, setor do usuário final, porte de empresa e geografia usando indicadores de mix observados. Os principais insumos incluem receita de cibersegurança divulgada e valores de contratos, adoção de nuvem e local, atividade de segurança gerenciada e serviços profissionais, orçamentos de segurança do setor e da empresa, licitações públicas, requisitos de incidentes e conformidade, e sinais de investimento digital regional. Os analistas utilizam uma estrutura de regressão multivariada ou suavização exponencial selecionada para corresponder ao comprimento e à estabilidade de cada série, com análise de cenários para migração para a nuvem, convergência de TI-OT, mandatos de confiança zero, controles de ciberseguros, escassez de talentos e mudanças regulatórias. As participações de segmentos são construídas a partir de evidências de fornecedores e compradores, verificações de contratos ou canais amostrados e regras de alocação documentadas que se reconciliam com o total global, enquanto verificações ascendentes seletivas utilizam roll-ups de fornecedores ou preço médio de venda amostrado multiplicado pelo volume de clientes observado para testar direção e escala. Quando um segmento carece de uma série direta confiável, os analistas o delimitam com indicadores adjacentes, documentam a premissa e carregam o intervalo para a análise de cenários em vez de inventar precisão. Especialistas respondentes revisam as previsões em nível de variável e questionam movimentos incomuns, após o que os analistas revisitam os insumos e reconciliam a série de valores, incluindo efeitos de preço e mix onde as evidências os suportam.
Ciclo de Validação de Dados e Atualização
A triangulação compara divulgações de fornecedores, registros de licitações, indicadores regulatórios e de incidentes, verificações de canais e respostas primárias, com pelo menos um sinal independente utilizado para cada insumo material de mercado. Os analistas realizam verificações de variância ano a ano, soma de participações, unidade, moeda e outliers, investigam anomalias em relação ao período e à cobertura da fonte e documentam a resolução antes da aprovação. Um segundo analista revisa a lógica do modelo e as citações, mudanças materiais não resolvidas acionam um novo contato direcionado com o tipo de respondente relevante, e a equipe realiza uma nova revisão pré-entrega. A linha de base é atualizada anualmente, com uma atualização intermediária quando uma aquisição material, regulamentação, padrão de incidentes cibernéticos ou divulgação de fornecedor altera as evidências de mercado.
Tamanho do Mercado de Segurança Cibernética da Mordor Intelligence Comparado com Outras Estimativas Publicadas
As estimativas publicadas podem diferir nas transações e produtos que contabilizam e nos insumos utilizados para modelar a demanda. O mercado de cibersegurança mede os gastos anuais no mercado global por organizações e órgãos públicos em soluções e serviços de cibersegurança que previnem, detectam, respondem ou se recuperam de ameaças cibernéticas.
Os principais fatores de lacuna incluem a cobertura definida do estudo e as escolhas de modelagem específicas do mercado. Os principais insumos incluem receita de cibersegurança divulgada e valores de contratos, adoção de nuvem e local, atividade de segurança gerenciada e serviços profissionais, orçamentos de segurança do setor e da empresa, licitações públicas, requisitos de incidentes e conformidade, e sinais de investimento digital regional.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 296,9 bilhões de USD (2027) | |
| Consultoria Global A | 335,8 bilhões de USD (2025) | Em sua base de 2025, esta estimativa está 13,1% acima do valor de 2027 deste relatório de 296,9 bilhões de USD, 2 anos depois. O perímetro de gastos de compradores empresariais baseado em pesquisa inclui categorias de orçamento além das vendas de fornecedores, o que pode elevar o valor acima do limite de transação aprovado. |
| Consultoria Global B | 271,9 bilhões de USD (2025) | Em sua base de 2025, esta estimativa está 8,4% abaixo do valor de 2027 deste relatório de 296,9 bilhões de USD, 2 anos depois. A observação publicada é dois anos de medição anteriores, e sua ampla cobertura de hardware, software e serviços é relatada antes do crescimento subsequente do mercado refletido na linha de base posterior. |
Para a Mordor Intelligence, a triangulação compara divulgações de fornecedores, registros de licitações, indicadores regulatórios e de incidentes, verificações de canais e respostas primárias, com pelo menos um sinal independente utilizado para cada insumo material de mercado.
Principais Questões Respondidas no Relatório
Qual é o tamanho e as perspectivas de crescimento do mercado de Cibersegurança?
O tamanho do Mercado de Cibersegurança é estimado em 264,4 bilhões de USD em 2026 e projetado para atingir 519,7 bilhões de USD até 2032, crescendo a um CAGR de 11,85% de 2027 a 2032.
Quais forças estão aumentando a demanda por cibersegurança?
A adoção com prioridade para a nuvem, a convergência de TI-OT e os requisitos de confiança zero estão expandindo as necessidades de controle em ambientes híbridos. O Eurostat constatou que 52,74% das empresas da UE utilizaram serviços em nuvem pagos em 2025.
Qual oferta lidera o setor?
Soluções deteve uma participação de 69,4% em 2026, enquanto Serviços tem previsão de crescimento mais rápido, com um CAGR de 12,45% de 2027 a 2032. A NTT DATA previu 26,9 bilhões de JPY (179,9 milhões de USD) em vendas de serviços de segurança gerenciada para o ano fiscal de 2025.
Quais empresas moldam o fornecimento competitivo?
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. e Fortinet, Inc. são os principais fornecedores do relatório. A Microsoft afirmou que o Security Copilot estava incluído no Microsoft 365 E5 e E7 em 20 de março de 2026, e a Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026.
Que desafio poderia limitar o crescimento?
A escassez de talentos eleva os custos de entrega. A ISACA constatou que 58% das organizações tinham equipes de cibersegurança com pessoal insuficiente e 61% tinham vagas em aberto em 2026.
Qual geografia cresce mais rapidamente?
A Ásia-Pacífico tem previsão de crescimento mais rápido, com um CAGR de 16,4% de 2027 a 2032. O CERT-In da Índia tratou mais de 2,94 milhões de incidentes cibernticos em 2025.