
Dimensão e Quota do Mercado de Cibersegurança da Austrália
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
| Período de Dados Históricos | 2020 - 2024 |
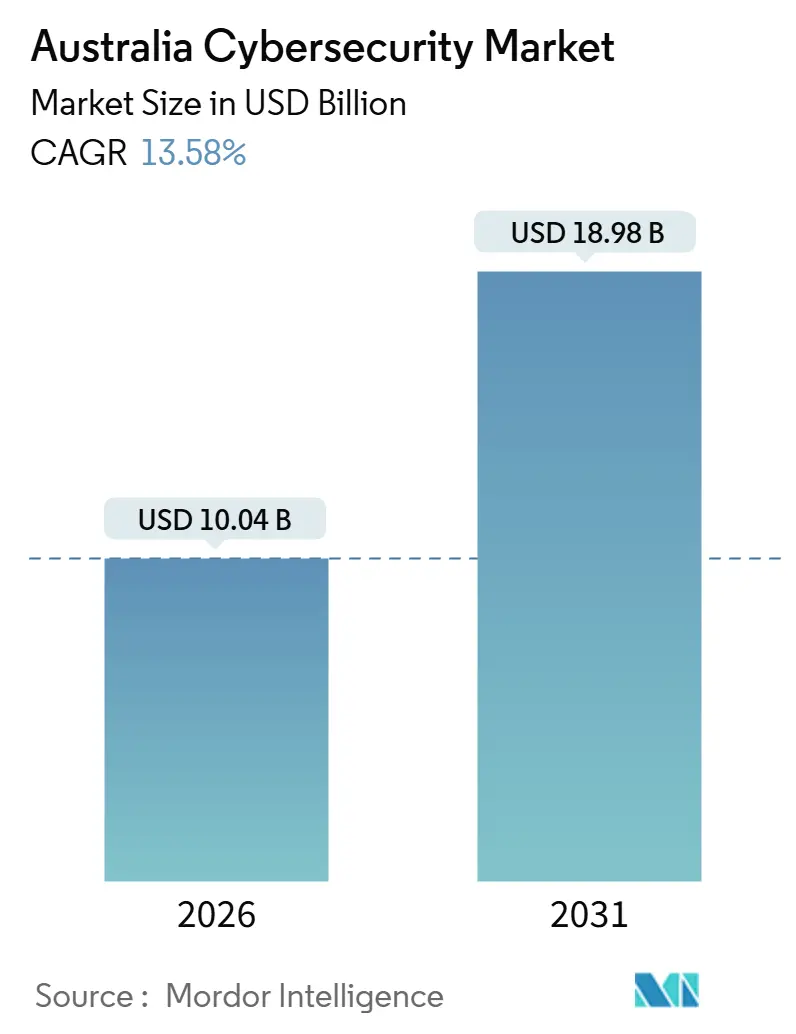
| Tamanho do Mercado (2026) | 10.04 Bilhões de dólares |
| Tamanho do Mercado (2031) | 18.98 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 13.58 % |
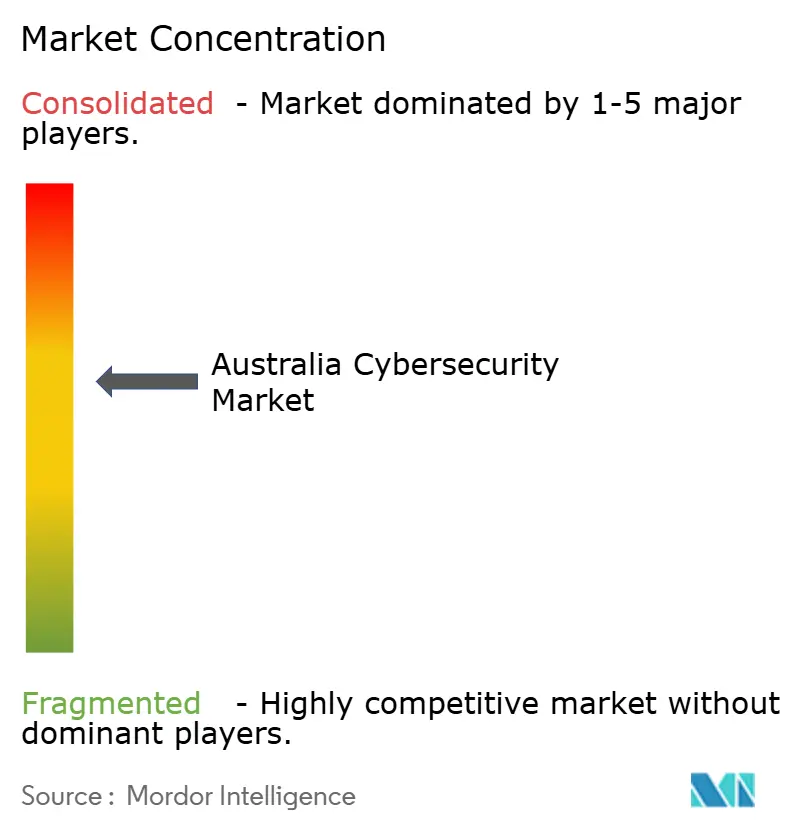
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança da Austrália pela Mordor Intelligence
A dimensão do mercado de cibersegurança da Austrália é avaliada em USD 10,04 mil milhões em 2026 e prevê-se que atinja USD 18,98 mil milhões até 2031, proporcionando uma CAGR de 13,58% ao longo do período de previsão. A procura está a expandir-se mais rapidamente do que os orçamentos globais de tecnologia de informação, uma vez que as regras obrigatórias de divulgação de violações implementadas em maio de 2025 e as obrigações mais amplas de Segurança de Infraestruturas Críticas compelem as empresas a reforçar as suas defesas. Ataques de grande destaque, nomeadamente o incidente da MediSecure em 2024, estão a orientar os investimentos para controlos nativos em nuvem, arquiteturas de confiança zero e programas de deteção e resposta gerida que atenuam a escassez de 30.000 profissionais qualificados. Os gastos também estão a aumentar porque as organizações devem renovar o hardware criptográfico para cumprir os padrões pós-quânticos, alinhando-se simultaneamente com a iniciativa australiana de DNS Protetivo, que se tornou uma referência de facto para operadores governamentais e de infraestruturas críticas. Os influxos crescentes de capital de risco em start-ups locais focadas na monitorização de tecnologia operacional (OT) confirmam que o mercado de cibersegurança da Austrália manterá um momentum de dois dígitos pelo resto da década.
Principais Conclusões do Relatório
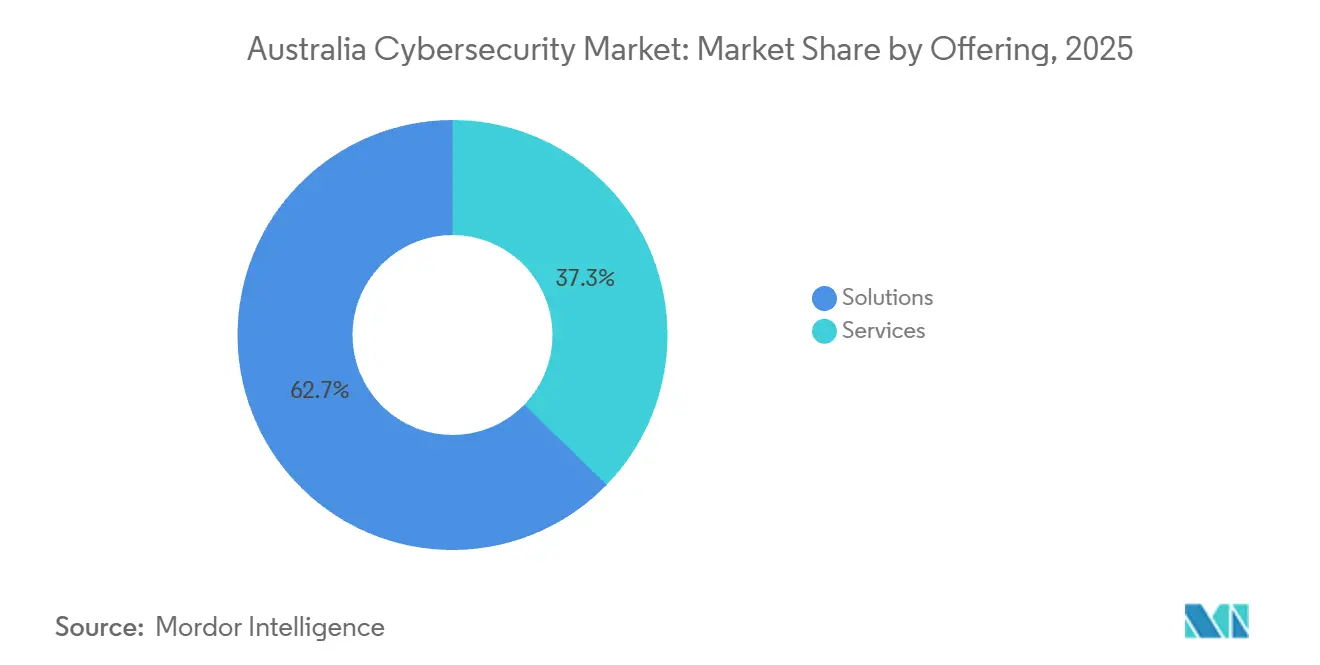
- Por oferta, as soluções lideraram com uma quota de receitas de 62,73% em 2025, ao passo que os serviços deverão expandir-se a uma CAGR de 15,22% até 2031.
- Por modo de implantação, a nuvem capturou 63,84% da quota do mercado de cibersegurança da Austrália em 2025, e este segmento prevê-se que cresça a uma CAGR de 15,32% entre 2026 e 2031.
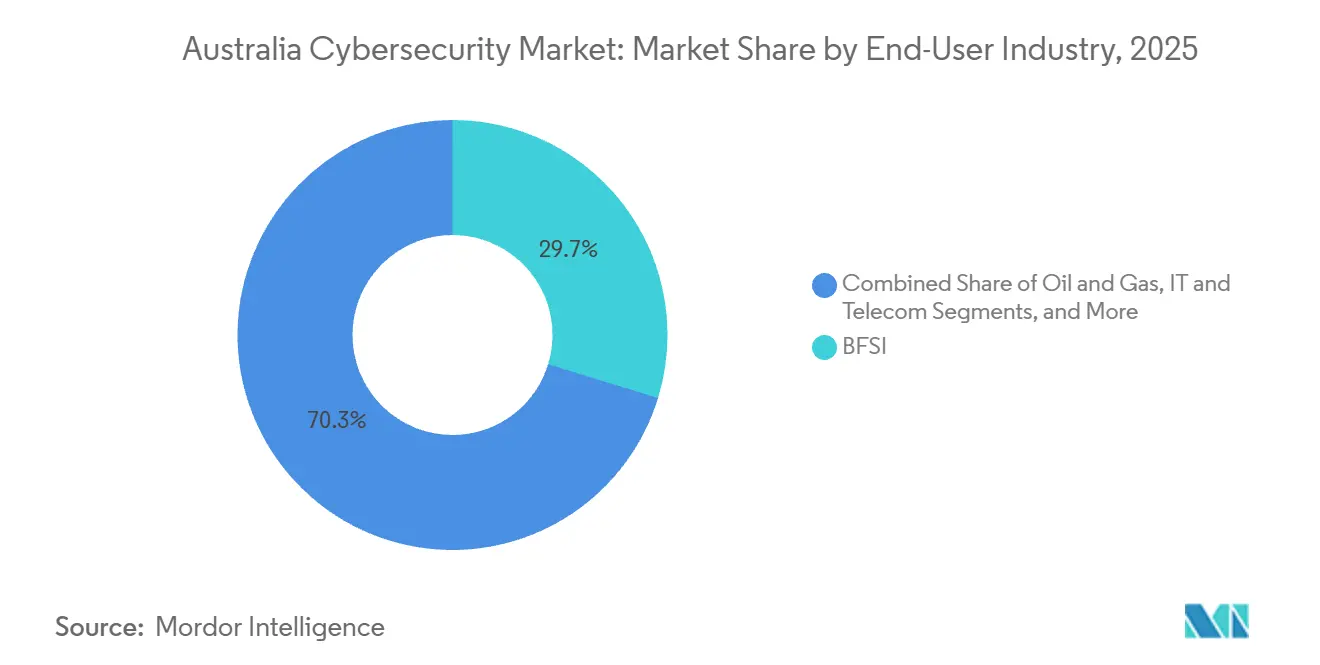
- Por setor do utilizador final, os serviços bancários, financeiros e de seguros detiveram 29,73% dos gastos de 2025, enquanto a saúde está posicionada para crescer a uma CAGR de 14,65% até 2031.
- Por dimensão da empresa, as grandes organizações dominaram 61,74% das receitas de 2025, no entanto as pequenas e médias empresas estão projetadas para registar uma CAGR de 15,42%, a mais elevada em todos os segmentos.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspetivas do Mercado de Cibersegurança da Austrália
Análise do Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Volume e sofisticação crescentes dos ataques | +3.2% | Nacional, crítico na saúde, BFSI e governo | Curto prazo (≤ 2 anos) |
| Leis obrigatórias de reporte de violações e de infraestruturas críticas | +2.8% | Nacional, aplicadas pelo OAIC e pelo Departamento de Assuntos Internos | Médio prazo (2-4 anos) |
| Adoção de nuvem em empresas | +2.5% | Nacional, liderado pelas áreas metropolitanas de Sydney e Melbourne | Médio prazo (2-4 anos) |
| Proliferação de endpoints IoT/OT | +1.9% | Nacional, concentrado em energia, utilidades, manufatura e transportes | Longo prazo (≥ 4 anos) |
| Expansão do ecossistema de DNS Protetivo Australiano | +1.4% | Nacional, agências governamentais e operadores de infraestruturas críticas | Médio prazo (2-4 anos) |
| Mandatos de prontidão para criptografia pós-quântica | +0.9% | Nacional, priorizado em defesa, finanças e telecomunicações | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Volume e Sofisticação Crescentes dos Ataques
As notificações de ransomware aumentaram 23% em termos homólogos até junho de 2025, com 41% dos casos a envolver a saúde e as administrações locais.[1]Centro Australiano de Cibersegurança, "Relatório Anual de Ameaças Cibernéticas 2024-25," cyber.gov.au As técnicas de living-off-the-land dominam agora as intrusões, obrigando as organizações a implementar análises baseadas em comportamento e plataformas de deteção alargada. Os compromissos de cadeia de abastecimento aumentaram 34% em 2024, promovendo uma utilização mais ampla de software bills of materials e análises contínuas de vulnerabilidades. As penalidades da Lei de Privacidade, que podem atingir AUD 50 milhões (USD 33 milhões), estão a acelerar a implementação de segurança de endpoints e de governação de identidades. Coletivamente, estas tendências reforçam as perspetivas de crescimento do mercado de cibersegurança da Austrália.
Leis Obrigatórias de Reporte de Violações e de Infraestruturas Críticas
As emendas à Lei de Segurança de Infraestruturas Críticas, plenamente aplicadas desde abril de 2024, integraram 11 setores em programas obrigatórios de risco cibernético. As entidades classificadas como sistemas de significância nacional devem reportar incidentes em 12 horas e atingir pelo menos o nível 2 na escala de maturidade Essential Eight, impulsionando a procura por software de conformidade automatizado. A Lei Autónoma de Cibersegurança de 2024 acrescentou requisitos de divulgação de pagamentos de ransomware, criando um registo público que as seguradoras e os reguladores utilizam agora para avaliar a exposição do setor. As violações de dados notificáveis aumentaram 19% no primeiro semestre de 2025. Como resultado, os orçamentos estão a ser redirecionados para plataformas integradas de gestão de risco que consolidam análises, registos de auditoria e cronologias de incidentes.
Adoção de Nuvem em Empresas
A penetração multi-nuvem entre empresas com mais de 500 funcionários atingiu 68% em 2025, face a 54% dois anos antes. Esta arquitetura impulsiona a adoção de ferramentas de gestão de postura de segurança em nuvem, agentes de acesso à nuvem e firewalls sem servidor que se adaptam a fluxos de trabalho de infraestrutura como código. A orientação atualizada da APRA obriga as entidades reguladas a monitorizar continuamente as configurações e a controlar as chaves de encriptação dentro dos centros de dados australianos, promovendo a implementação generalizada de serviços de gestão de chaves. Os ambientes híbridos ainda representam 47% das instalações, pelo que os motores de política unificados que abrangem nuvens on-premise e públicas continuam a ter elevada procura. Os fornecedores certificados ao abrigo do Enquadramento de Certificação de Hospedagem dominam cada vez mais os contratos do setor público.
Proliferação de Endpoints IoT/OT
Os recursos energéticos distribuídos ultrapassaram 20 GW de capacidade em 2025, cada um adicionando inversores ligados à internet que raramente dispõem de autenticação robusta. Os operadores devem agora segmentar as redes OT e implementar deteção de anomalias, expandindo o mercado endereçável para firewalls industriais e gateways remotos seguros. Na manufatura, 62% das fábricas não tinham atualizado o firmware dos controladores durante 2024, aumentando o risco. Os controlos Essential Eight tornaram-se obrigatórios para os proprietários de infraestruturas críticas, pelo que as plataformas de descoberta de ativos e gestão de vulnerabilidades que compreendem os protocolos Modbus e DNP3 estão a registar uma adoção mais rápida. Estes fatores elevam a base de longo prazo do mercado de cibersegurança da Austrália.
Análise do Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez grave de talentos em cibersegurança | -1.8% | Nacional, crítico em regiões fora de Sydney e Melbourne | Médio prazo (2-4 anos) |
| Custo total de propriedade elevado para PMEs | -1.3% | Nacional, empresas com menos de 200 funcionários | Curto prazo (≤ 2 anos) |
| Atraso na substituição de dispositivos de borda em meio a estrangulamentos no fornecimento de hardware | -0.7% | Nacional, pronunciado na manufatura e logística | Curto prazo (≤ 2 anos) |
| Aumento de exclusões de ciberseguros e lacunas de cobertura | -0.6% | Nacional, receitas entre AUD 50 milhões e AUD 500 milhões | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez Grave de Talentos em Cibersegurança
O relatório Digital Pulse de 2025 estimou a lacuna da força de trabalho em 30.000 profissionais, com a procura a crescer 14% anualmente enquanto a oferta cresce apenas 6%.[2]Sociedade Australiana de Computadores, "Digital Pulse 2025," acs.org.au Só as agências federais precisarão de 10.000 especialistas adicionais até 2028. O salário médio de um arquiteto sénior em Sydney atingiu AUD 180.000 (USD 120.000) em 2025, um aumento de 22% face a 2023. As pequenas empresas não conseguem igualar estas escalas salariais, recorrendo em vez disso a serviços geridos. Embora o Plano de Parceria de Competências em Cibersegurança preveja formar 5.000 profissionais até 2027, a escassez de curto prazo limita a implementação de exercícios de threat hunting e de red team.
Custo Total de Propriedade Elevado para PMEs
As PMEs representam 98% das empresas australianas, mas frequentemente gastam menos de AUD 10.000 (USD 6.700) em segurança anualmente. Os vouchers no valor de AUD 500 (USD 335) ao abrigo do programa Cyber Wardens atraíram apenas 15.000 registados até meados de 2025. Os mínimos de subscrição e a complexidade da integração dissuadem a adoção de plataformas de nível empresarial, impulsionando o interesse em serviços agrupados de endpoint, e-mail e backup que trocam profundidade por acessibilidade. Embora estes pacotes reduzam as barreiras de entrada, raramente proporcionam inteligência avançada de ameaças, deixando as PMEs expostas e atenuando ligeiramente a expansão do mercado de cibersegurança da Austrália.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Os Serviços Superam as Soluções com a Escassez de Talentos a Fazer-se Sentir
Os serviços representaram 37,27% dos gastos de 2025, mas prevê-se que cresçam 2 pontos percentuais mais rapidamente do que as soluções até 2031, à medida que as organizações externalizam as operações de segurança para compensar as lacunas de pessoal. Os contratos de deteção e resposta gerida, tipicamente com preços por nó, convertem despesas de capital em despesas operacionais e garantem cobertura 24 horas por dia, 7 dias por semana. Os serviços profissionais permanecem dinâmicos porque as auditorias Essential Eight e as atestações de Segurança de Infraestruturas Críticas devem ser renovadas anualmente. As soluções ainda dominam a dimensão do mercado de cibersegurança da Austrália, sustentadas por plataformas de segurança de endpoints, identidade e nuvem que agora agrupam capacidades de deteção alargada. Os fornecedores que oferecem ferramentas de análise de código estático e dinâmico estão a conquistar novos clientes após o Enquadramento de Desenvolvimento de Software Seguro ter tornado obrigatória a elaboração de software bills of materials para fornecedores governamentais.[3]Direção de Sinais Australiana, "Modelo de Maturidade Essential Eight," asd.gov.au As suites integradas de gestão de risco que correlacionam análises de vulnerabilidade com evidências de conformidade estão a emergir como uma categoria autónoma.
Os controlos de segunda geração estão a migrar rapidamente para modelos de software como serviço. A prevenção de perda de dados está agora integrada nas suites de produtividade, enquanto o acesso à rede de confiança zero está a substituir as VPN convencionais em ambientes de trabalho remoto. A mitigação de ataques de negação de serviço distribuída e os firewalls de aplicações web estão a consolidar-se em torno de fornecedores que partilham inteligência de ameaças através de consolas unificadas. À medida que as escassez de mão-de-obra persistem, os modelos de licença que enfatizam a automação ganham preferência, acrescentando elasticidade de longo prazo ao mercado de cibersegurança da Austrália.


Por Modo de Implantação: A Nuvem Domina com o Aumento da Complexidade Híbrida
A nuvem detinha 63,84% das receitas de 2025 e prevê-se que registe uma CAGR de 15,32% graças às empresas que estão a migrar cargas de trabalho para plataformas de hiperescala. Os ambientes multi-nuvem tornam a consistência das políticas uma preocupação principal, pelo que as ferramentas de gestão de postura de segurança que normalizam alertas entre fornecedores estão a escalar rapidamente. Os bancos e seguradoras, orientados pela revisão da CPS 234 da APRA, encriptam os dados em repouso com chaves geridas internamente, impulsionando a adoção de serviços de gestão de chaves controlados pelos clientes. As implantações on-premise crescem mais lentamente, mas continuam a ser críticas na defesa, onde prevalecem requisitos de latência e soberania. A quota do mercado de cibersegurança da Austrália detida pelas arquiteturas híbridas irá estabilizar porque 47% das empresas ainda combinam centros de dados legados com ativos de nuvem pública.
A computação de borda introduz novos riscos nos pisos de fábrica e nos centros de logística, pelo que os agentes leves que podem ser executados em gateways de fator de forma reduzido têm elevada procura. O Enquadramento de Certificação de Hospedagem governamental bifurca efetivamente o panorama de fornecedores em camadas certificadas e não certificadas, concentrando os gastos do setor público entre um pequeno número de fornecedores verificados. À medida que as ofertas de subscrição proliferam, as empresas esperam preços baseados no consumo, reforçando a mudança estrutural para modelos de despesa operacional.
Por Setor do Utilizador Final: A Saúde Cresce Rapidamente enquanto o BFSI Mantém a Liderança
Os serviços bancários, financeiros e de seguros retiveram uma fatia de 29,73% da dimensão do mercado de cibersegurança da Austrália em 2025, reforçada pela adoção antecipada de confiança zero e pela rigorosa supervisão da CPS 234. Os gastos em saúde, no entanto, estão projetados para crescer a uma CAGR líder do setor de 14,65% após a violação da MediSecure ter exposto vulnerabilidades sistémicas. As agências governamentais focam-se no Essential Eight e na implementação do DNS Protetivo, gerando procura por serviços de filtragem recursiva e arquivamento de registos. Os setores de OT intensiva, como petróleo e gás, implementam deteção de anomalias e segmentação para proteger os sistemas de controlo industrial classificados como sistemas de significância nacional.
As empresas de tecnologia e telecomunicações priorizam pipelines de desenvolvimento de software seguro, enquanto o retalho e o comércio eletrónico expandem os orçamentos de prevenção de fraude à medida que as vendas online atingem 18% do total das transações. Os fabricantes continuam a ficar atrás na atualização de firmware apesar das novas obrigações, e as utilities de energia estão a integrar a cibersegurança nos sistemas de gestão de recursos distribuídos. Em cada vertical, a conformidade regulatória em vez da inovação discricionária impulsiona a maior parte dos gastos incrementais, amplificando fluxos de receitas previsíveis para os fornecedores.
Nota: Quotas de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Por Tamanho de Empresa do Utilizador Final: As PMEs Aceleram com Ofertas Simplificadas
As grandes empresas contribuíram com 61,74% das receitas de 2025, no entanto os gastos das PMEs crescerão mais rapidamente a uma CAGR de 15,42% até 2031, à medida que os pacotes simplificados atingem pontos de preço abaixo de AUD 100 (USD 67) por utilizador por ano. Muitas empresas do mercado médio adotam deteção e resposta gerida para evitar compras de capital, orientando o setor de cibersegurança da Austrália para contratos baseados no consumo. Os esquemas de vouchers ao abrigo do programa Cyber Wardens estimulam avaliações de base, mas ainda não se traduziram numa adoção generalizada de plataformas. As PMEs tipicamente preferem proteção de endpoints SaaS e governação de identidades porque evitam a aquisição de dispositivos.
Para as grandes organizações, os projetos de confiança zero dominam os roteiros, com a Microsoft a reportar um crescimento de 41% nas implementações de acesso condicional durante 2025. Os modelos de SOC híbridos que combinam analistas internos com automação de playbooks externos estão a ganhar tração, moderando o custo total de propriedade. Com o tempo, a orientação Essential Eight escalonada por maturidade deverá reduzir as lacunas de capacidade, tornando as PMEs um motor de crescimento cada vez mais crítico para o mercado de cibersegurança da Austrália.
Análise Geográfica
Nova Gales do Sul e Vitória geraram em conjunto aproximadamente 62% dos gastos de 2025, refletindo a concentração de bancos, seguradoras e escritórios federais em Sydney e Melbourne. Os requisitos de visibilidade em tempo real da APRA e a custódia de chaves no país aceleram os gastos em segurança na nuvem entre as sedes concentradas nestes estados.
Queensland está a posicionar Brisbane como um hub secundário de cibersegurança, exigindo que todas as agências atinjam o nível 2 do Essential Eight até meados de 2026, o que estimula as compras de monitorização de conformidade. A Austrália Ocidental e a Austrália Meridional enfatizam a segurança de OT para infraestruturas de mineração e energia após os recursos distribuídos ultrapassarem 20 GW em 2025.
O Território da Capital Australiana beneficia da cobertura de DNS Protetivo em 500 agências, com os ensaios a estender-se agora aos operadores de infraestruturas críticas. A Tasmânia e o Território do Norte continuam a ser mercados menores, mas beneficiam de vouchers de cofinanciamento que promovem avaliações de base nas PMEs regionais. As escassez de competências são evidentes fora dos principais centros metropolitanos; 72% dos profissionais residem em Sydney, Melbourne e Camberra, pelo que as empresas regionais dependem de serviços geridos. As regras de Certificação de Hospedagem e as trocas de inteligência de ameaças dos Five Eyes influenciam a aquisição a nível nacional, enquanto os mandatos pós-quânticos impulsionam renovações uniformes de hardware em todos os estados.
Panorama regulatório
As aquisições de segurança cibernética na Austrália são cada vez mais moldadas pelo Departamento de Assuntos Internos (DoHA) como o portfólio líder de política cibernética, apoiado por órgãos de fiscalização e inteligência como a AFP, ACIC, AUSTRAC e ASIO. O Cyber Security Act 2024 (Sanção Real: 29 de novembro de 2024) introduziu novas alavancas nacionais, incluindo a notificação de ataques de ransomware e a criação de um Conselho de Revisão de Incidentes Cibernéticos, além de um caminho de padronização para produtos conectados.
As obrigações de conformidade em nível de dispositivo foram ainda mais reforçadas quando as Cyber Security (Security Standards for Smart Device) Rules 2025 entraram em vigor em 4 de março de 2026, aplicando-se à maioria dos dispositivos inteligentes fabricados a partir dessa data e expandindo o escopo de conformidade além da TI tradicional para a IoT de consumo e industrial. Para a infraestrutura crítica, o Security of Critical Infrastructure (SOCI) Act 2018 permanece central, e sua revisão independente (finalizada em janeiro de 2026) recomendou mudanças legislativas importantes para simplificar a estrutura, mantendo os programas de risco cibernético alinhados ao SOCI e as obrigações de reporte como um dos principais gatilhos para gastos corporativos em setores regulados.
Análise da cadeia de valor
A cadeia de valor abrange fornecedores globais e locais de software e plataformas (cobrindo segurança de endpoint, identidade, nuvem e SaaS, rede e aplicações), parceiros de canal e integradores de sistemas, e uma grande camada de serviços gerenciados que oferece operações 24 horas por dia, 7 dias por semana. Os provedores de serviços de segurança gerenciados (MSSPs) e os operadores de detecção e resposta gerenciadas (MDR) desempenham um papel desproporcional na Austrália, pois as empresas dependem de monitoramento externo, resposta a incidentes e suporte de conformidade para preencher a lacuna de habilidades em segurança cibernética no país.
A coordenação do ecossistema e a sinalização de demanda são reforçadas por órgãos setoriais e de colaboração que atuam entre fornecedores, clientes e governo. A CI-ISAC Australia e o Australian Cyber Collaboration Centre funcionam como centros de compartilhamento de inteligência, educação e parcerias entre indústria e governo, enquanto a ADIESA apoia a colaboração voltada à defesa em sistemas de informação e cibernéticos. A representação setorial vinculada aos estados, como o Council of ICT Associations (CICTA), em Queensland, também influencia os caminhos de aquisição ao agregar a contribuição dos membros nas políticas governamentais e práticas de contratação.
Panorama Competitivo
O mercado de cibersegurança da Austrália encontra-se numa fase de consolidação intermédia, onde fornecedores globais de plataformas como a Microsoft, a Palo Alto Networks, a CrowdStrike e a Cisco detêm posições significativas, enquanto os especialistas domésticos ancoram relações regionais. O Enquadramento de Certificação de Hospedagem canaliza a maior parte das cargas de trabalho do setor público para um pequeno grupo de operadores de nuvem e segurança certificados, reforçando as vantagens de escala para os fornecedores que podem financiar auditorias recorrentes. Ainda assim, os rigorosos requisitos locais de dados e de resposta a incidentes deixam espaço para fornecedores com pessoal amplamente onshore e conhecimento íntimo dos controlos Essential Eight. A intensidade competitiva gira, portanto, em torno da capacidade de um fornecedor de combinar uma extensa telemetria de inteligência de ameaças com entrega de serviços localizada e funcionalidades de relatórios prontos para auditoria.
A campeã doméstica CyberCX continua a perseguir uma estratégia de consolidação, adicionando profundidade em OT através da sua aquisição da Gridware em setembro de 2024 e posteriormente integrando o Cortex XSIAM da Palo Alto Networks na sua plataforma de deteção gerida em dezembro de 2025. A Telstra Purple aproveita o alcance de operadora e um contrato de segurança gerida de AUD 120 milhões por cinco anos com o Departamento de Defesa para elevar as barreiras para os MSSPs menores. A aquisição da Tesserent pela Zettagrid em março de 2025 sublinha os requisitos de capital para escalar redes de centros de operações de segurança 24 horas por dia, 7 dias por semana, e destaca como o acesso a financiamento por dívida e capital pode determinar a sobrevivência. Entretanto, a Microsoft aprofunda a presença local ao expandir o seu Centro de Cibersegurança em Sydney e integrando o Azure Sentinel e o Defender for Cloud nas ofertas de parceiros, combinando telemetria de hiperescala com pessoal de resposta a incidentes domésticos.
Os fornecedores de nicho estão a criar posições defensáveis ao focar-se em pontos de dor específicos. A plataforma de gestão de bots da Kasada protege os fluxos de checkout do comércio eletrónico, enquanto as suites FortiGate e FortiSIEM da Fortinet continuam a ser populares entre os proprietários de infraestruturas críticas que valorizam a aceleração de hardware e o controlo on-premise. A Darktrace diferencia-se através da deteção de anomalias de aprendizagem automática que afirma identificar exploits de dia zero semanas antes dos sistemas baseados em assinaturas. O financiamento de capital de risco também está a fluir para start-ups que monitorizam o tráfego de tecnologia operacional, automatizam evidências de conformidade Essential Eight e protegem pipelines de construção de software, alargando o campo competitivo mesmo com os cinco principais fornecedores a capturar aproximadamente 60% dos gastos.
Líderes do Setor de Cibersegurança da Austrália
Accenture plc
Check Point Software Technologies Ltd.
Cisco Systems, Inc.
CrowdStrike Holdings, Inc.
CyberArk Software Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Um novo espaço em branco impulsionado pela conformidade está se formando em torno da garantia de dispositivos conectados e da segurança de IoT, à medida que as Cyber Security (Security Standards for Smart Device) Rules 2025 entraram em vigor em 4 de março de 2026. Isso amplia a demanda endereçável por testes de segurança de dispositivos, suporte à certificação, gestão de vulnerabilidades, mecanismos seguros de atualização e resposta a incidentes de segurança de produtos, incluindo serviços que ajudam fabricantes, importadores e compradores corporativos a operacionalizar requisitos básicos em diversas frotas de dispositivos.
Cargas de trabalho soberanas e regulamentadas também estão criando oportunidades para pilhas de segurança que combinam controles de residência de dados, operações seguras em nuvem e infraestrutura pronta para IA. Em fevereiro de 2026, a Cisco lançou a primeira Cisco Secure AI Factory da Austrália em parceria com a Sharon AI e a NVIDIA, destacando a demanda do mercado por ambientes de computação seguros e processados localmente, alinhados a modelos operacionais de dados sensíveis e infraestrutura crítica. A infraestrutura de colaboração, incluindo a CI-ISAC Australia e o Australian Cyber Collaboration Centre, oferece um caminho para que fornecedores e MSSPs transformem o compartilhamento de inteligência de ameaças, treinamento e coordenação de incidentes em ofertas específicas para cada setor, particularmente para operadores regulados e PMEs que dependem de serviços gerenciados em vez de equipes internas.
Desenvolvimentos recentes do setor
- Maio de 2026: A Polícia Federal Australiana assinou um acordo de 20,5 milhões de USD, com duração de três anos, cobrindo tecnologia corporativa Cisco para apoiar operações de TI e segurança. O acordo reforça as aquisições plurianuais do setor público para capacidades integradas de rede e segurança e apoia uma padronização mais amplas nas operações de segurança do governo.
- Fevereiro de 2026: A Cisco lançou a primeira Cisco Secure AI Factory da Austrália em parceria com a Sharon AI e a NVIDIA, posicionando uma opção de infraestrutura de IA soberana e segura com processamento local de dados. A iniciativa fortalece a mudança do mercado em direção a arquiteturas de segurança projetadas para cargas de trabalho de IA, alinhando-se aos requisitos de residência de dados e segurança nacional.
- Dezembro de 2025: A CyberCX firmou parceria com a Palo Alto Networks para incorporar o Cortex XSIAM à sua plataforma de detecção gerenciada. A medida aprofunda a automação de MDR e as operações lideradas por XDR na Austrália e aumenta a pressão competitiva sobre outros MSSPs para oferecer resultados de detecção e resposta prontos para auditoria em grande escala.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e Escopo do Mercado
Para este estudo, o mercado abrange os gastos de organizações na Austrália com soluções de segurança cibernética e serviços relacionados, usados para prevenir, detectar e responder a ameaças digitais em ambientes de TI, incluindo configurações em nuvem e locais.
Exclusões de escopo: renovações de infraestrutura de TI apenas de hardware, consultoria geral de TI não vinculada a resultados de segurança e gastos puramente de segurança física não são contabilizados.
Visão geral da segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Segurança de Redes
- Segurança de Endpoints
- Proteção de Infraestruturas
- Gestão Integrada de Risco
- Gestão de Identidade e Acesso (IAM)
- Serviços
- Serviços Profissionais
- Serviços Geridos
- Soluções
- Por Modo de Implantação
- Nuvem
- On-Premise
- Por Setor do Utilizador Final
- BFSI
- Governo e Setor Público
- Petróleo e Gás
- TI e Telecom
- Retalho, Comércio Eletrónico e Consumidores
- Manufatura e Industrial
- Energia e Utilities
- Saúde
- Outros Setores do Utilizador Final (Transportes, Logística, Educação, Hotelaria)
- Por Tamanho de Empresa do Utilizador Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental ajuda a delimitar o que se qualifica como gasto em segurança cibernética na Austrália e ancora o modelo com sinais do mundo real. Consultamos fontes públicas como os relatórios de ameaças do Australian Cyber Security Centre (ACSC), as atualizações de Notifiable Data Breaches do Office of the Australian Information Commissioner (OAIC), as orientações da Australian Signals Directorate, além da legislação do governo australiano e páginas de reguladores relacionadas à infraestrutura crítica e à privacidade. Para contexto empresarial e de investimento, também analisamos relatórios anuais de empresas, apresentações a investidores, cobertura de imprensa confiável e artigos revisados por pares selecionados sobre controles de segurança e fatores de violação.
Para transformar esses sinais em insumos utilizáveis, também recorremos a assinaturas pagas que oferecem suporte a inteligência financeira corporativa, rastreamento de notícias e registros regulatórios, e busca de patentes, úteis quando o mix de produtos muda rapidamente. Essas fontes são então usadas para verificar cruzadamente as premissas sobre padrões de adoção e direção de preços antes da realização das entrevistas. As fontes de pesquisa documental listadas acima são ilustrativas e não exaustivas, e muitos outros documentos e conjuntos de dados também foram utilizados para coleta, validação e esclarecimento.
Entrevistas e Pesquisas Primárias
O trabalho primário concentrou-se em validar o que realmente está sendo adquirido e como os orçamentos estão mudando entre soluções e serviços, particularmente onde as estatísticas públicas não separam claramente a segurança cibernética. Conversamos com uma combinação de provedores de serviços, empresas focadas em produtos, parceiros de canal e responsáveis por decisões de segurança em diversos setores na Austrália, e depois revisamos as premissas com contatos de acompanhamento quando surgiram lacunas no modelo.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Nível superior: 27% | CXOs: 16% |
| Nível médio: 57% | Líderes funcionais/de unidade: 40% |
| Empresas menores: 16% | Gerentes: 44% |
Dimensionamento e Previsão de Mercado
O dimensionamento de mercado começa com uma abordagem top-down, na qual os sinais de gastos em TI e digitais da Austrália são reconstruídos em um pool de demanda por segurança, usando taxas de adoção por tamanho de empresa e a parcela típica de gastos alocada a controles de segurança. Esse total é então verificado usando aproximações bottom-up seletivas, como o mapeamento de receitas amostradas de fornecedores e parceiros em relação à exposição à Austrália, verificações de canal sobre atividade de negócios, e uma visão simples de preço médio de venda (ASP) multiplicado pelo volume para contratos comuns de serviços de segurança, o que ajuda a ajustar contagens excessivas ou insuficientes.
No modelo, algumas variáveis têm mais peso que outras, por isso são acompanhadas de perto e atualizadas quando surgem novas evidências. Isso inclui o ritmo de migração para a nuvem e a adoção de segurança em nuvem, a participação dos serviços gerenciados nos orçamentos de segurança (incluindo serviços do tipo MDR), sinais de intensidade de violações e incidentes com base em relatórios nacionais, a pressão de conformidade regulatória em infraestrutura crítica e privacidade, e a lacuna de pessoal que leva os compradores a terceirizar operações. Para as previsões, utiliza-se análise de cenários, já que os gastos em segurança cibernética reagem fortemente a incidentes e prazos de conformidade, e os cenários são então refinados com base nas expectativas dos entrevistados sobre crescimento orçamentário, renovações e duração dos contratos. Quando os dados bottom-up são incompletos para compradores menores, as lacunas são tratadas por meio de premissas de penetração e faixas de gastos normalizadas por setor e tamanho da empresa, e depois verificadas em relação a padrões de gastos conhecidos.
Validação de Dados e Ciclo de Atualização
A validação é feita por meio de múltiplas verificações para que os totais finais não dependam de uma única fonte ou de um único conjunto de entrevistas. Os resultados do modelo são comparados com sinais independentes, como atividade de violações reportadas, cronogramas de conformidade e mudanças observáveis no mix entre soluções e serviços; em seguida, as variações são revisadas para confirmar que são explicáveis. Quando surgem anomalias, os insumos são reexaminados e, se necessário, os respondentes são contatados novamente para confirmar se a mudança é real ou causada por sazonalidade, conversão cambial ou um evento isolado.
Antes da aprovação final, o trabalho é revisado por outro analista, que verifica premissas, cálculos e se as inclusões e exclusões foram aplicadas de forma consistente. Os relatórios são atualizados anualmente, com atualizações intermediárias quando ocorrem eventos relevantes que possam alterar orçamentos ou a urgência regulatória. Pouco antes da entrega, é realizada uma passagem final de atualização para que os clientes recebam a visão ajustada mais recente.
Dimensionamento do Mercado Australiano de Segurança Cibernética da Mordor Intelligence Comparado com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para a segurança cibernética na Austrália nem sempre coincidem, pois a linha de escopo pode ser traçada em pontos diferentes, e porque algumas estimativas misturam visões de receita de fornecedores com visões de gastos de usuários finais. O timing também desempenha um papel, já que os preços e o mix de contratos de segurança cibernética podem mudar dentro de um ano, e nem todo publicador atualiza suas premissas no mesmo momento.
A principal diferença vem de saber se os serviços gerenciados de TI em geral e a consultoria geral são contabilizados como segurança cibernética, sendo que a Mordor Intelligence limita a contagem a soluções e serviços específicos de segurança vinculados a resultados de prevenção, detecção e resposta, usando insumos atualizados em janeiro de 2026. As diferenças também aparecem quando a estimativa é construída a partir de tabelas de produção e importação de estilo comercial, que podem não captar serviços entregues internamente, ou quando é usado apenas um recorte estreito do setor de serviços de software, o que deixa de fora grandes gastos com plataformas e serviços corporativos.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 10,04 bilhões de USD (2026) | |
| Boletim de Comércio Governamental A | 5,00 bilhões de USD (2022) | Utiliza uma construção baseada em produção mais importações menos exportações, o que pode subestimar os serviços de segurança cibernética entregues internamente e não separa claramente os gastos puramente de segurança das categorias de TI adjacentes. |
| Editora de Dados Setoriais B | 2,00 bilhões de USD (2025) | Acompanha uma definição mais restrita do setor de serviços de software de segurança cibernética, o que exclui grande parte dos gastos com soluções corporativas de segurança cibernética e muitas receitas de serviços de segurança gerenciados. |
No geral, a dispersão é explicada principalmente pelo que é contabilizado e como a lente de gastos é aplicada, e não por uma única premissa de taxa de crescimento. Ao vincular o modelo a sinais práticos de demanda e, em seguida, testar os totais com verificações de canal e fornecedores, chegamos a um valor que é rastreável a insumos claros e pode ser reproduzido quando as premissas mudam.


Principais Questões Respondidas no Relatório
Qual é a dimensão do mercado de cibersegurança da Austrália em 2026?
A dimensão do mercado de cibersegurança da Austrália é de USD 10,04 mil milhões em 2026.
Qual é a CAGR esperada para os gastos em cibersegurança na Austrália até 2031?
Prevê-se que os gastos cresçam a uma CAGR de 13,58% entre 2026 e 2031.
Qual modo de implantação está a crescer mais rapidamente entre as organizações australianas?
Prevê-se que a implantação em nuvem se expanda a uma CAGR de 15,32% entre 2026 e 2031, superando as alternativas on-premise.
Por que razão se prevê que a saúde seja o vertical de crescimento mais rápido?
As violações de grande destaque e os novos mandatos de reporte de ransomware estão a impulsionar uma CAGR de 14,65% nos orçamentos de cibersegurança na saúde.
Como estão as pequenas e médias empresas a abordar a escassez de talentos em segurança?
Muitas PMEs adotam serviços de deteção e resposta gerida e pacotes SaaS simplificados que reduzem a necessidade de especialistas internos.
Que regulação influencia mais os operadores de infraestruturas críticas?
Qual regulação influencia mais os operadores de infraestruturas críticas?
Página atualizada pela última vez em:


