
ソフトウェアコンポジション分析市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
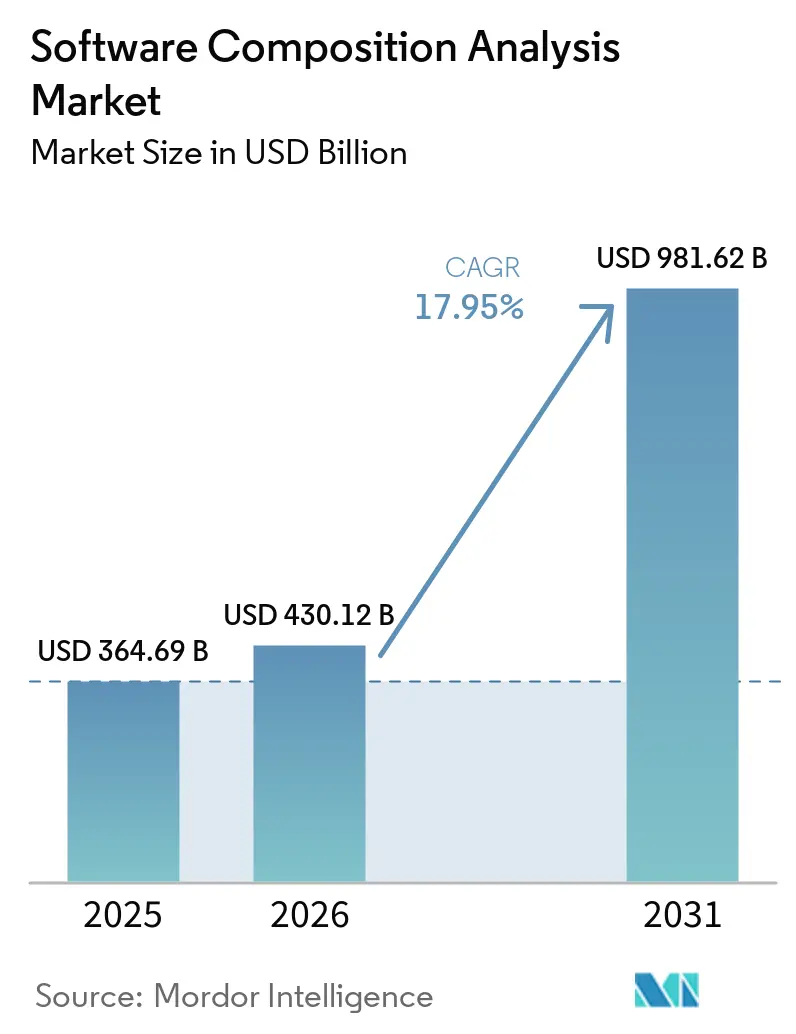
| 市場規模 (2026) | 430.12 十億米ドル |
| 市場規模 (2031) | 981.62 十億米ドル |
| 成長率 (2026 - 2031) | 17.95 % |
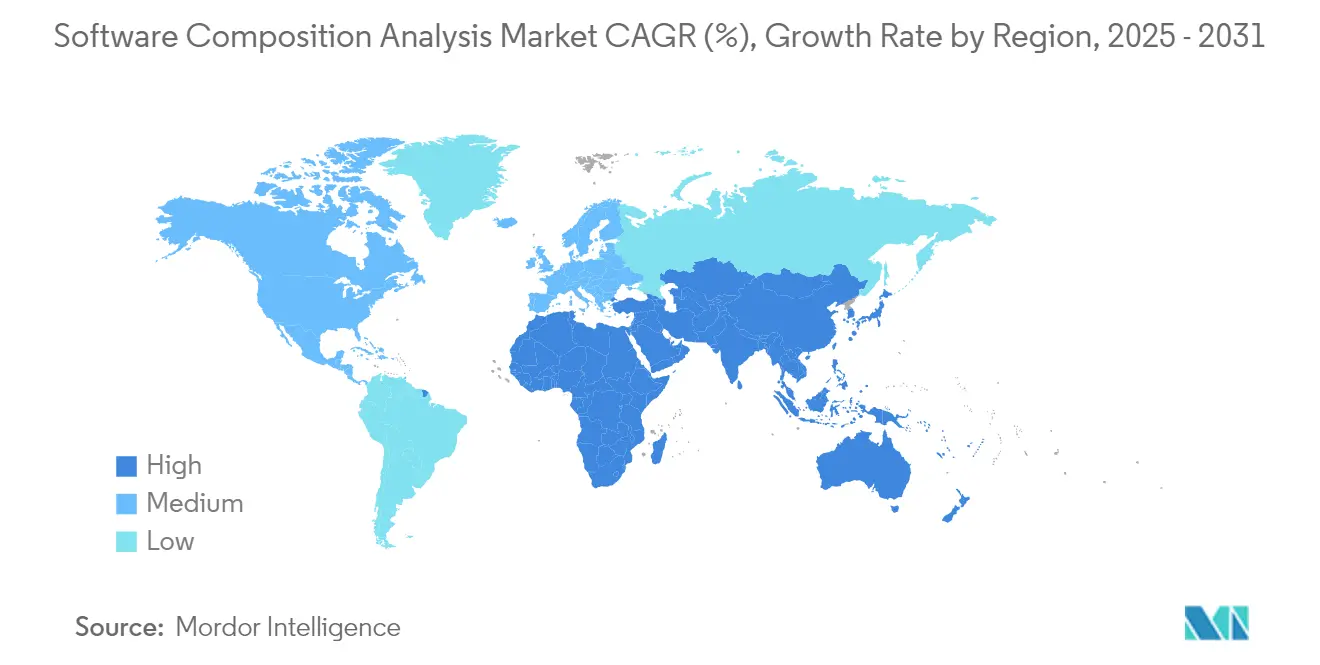
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
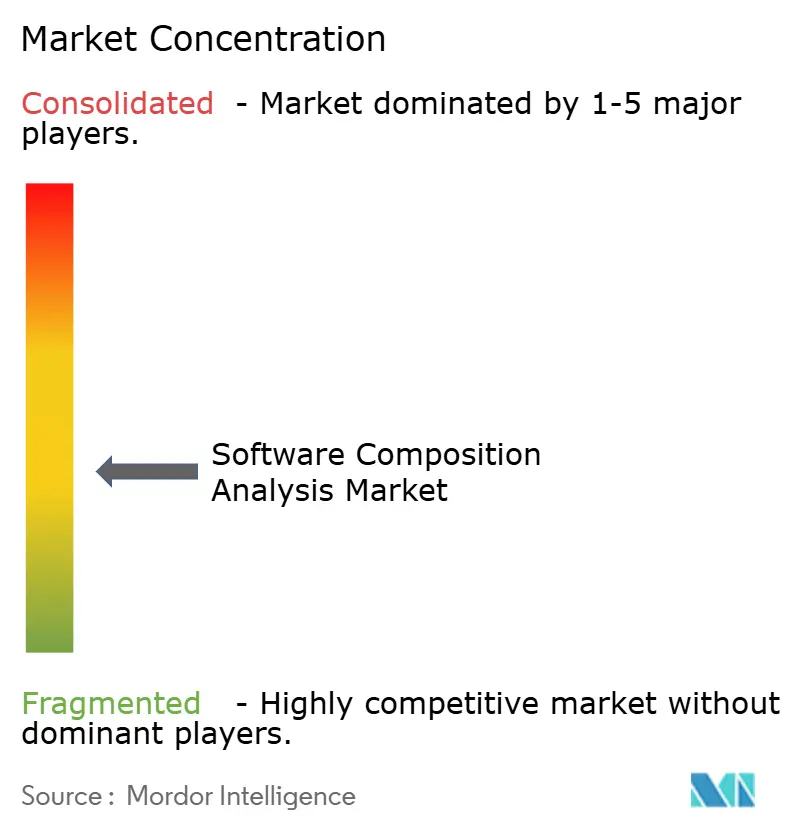
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるソフトウェアコンポジション分析市場分析
ソフトウェアコンポジション分析市場規模は2025年に3,646億9,000万米ドルと評価され、2026年の4,301億2,000万米ドルから2031年には9,816億2,000万米ドルへと成長し、予測期間(2026年~2031年)における年平均成長率(CAGR)は17.95%と推定されます。急速な拡大は、ソフトウェアコンポジション分析が専門的なセキュリティのアドオンからソフトウェアエンジニアリングの中核的な柱へと移行していることを反映しています。連邦政府およびEU調達フレームワークにおけるソフトウェア部品表(SBOM)の義務化、オープンソースエコシステムを標的としたサプライチェーン攻撃の激化、ならびにDevSecOps予算の増加が堅調な需要を支えています。企業は、自動化されたSBOM生成、ライセンスガバナンス、および脆弱性の優先順位付けを開発者のワークフローに組み込むクラウドネイティブプラットフォームを好んでいます。同時に、人工知能(AI)コード生成ツールが新たな推移的依存関係をもたらし、現代のビルドパイプラインにおける継続的なソフトウェアコンポジション分析の定着をさらに促進しています。
レポートの主要なポイント
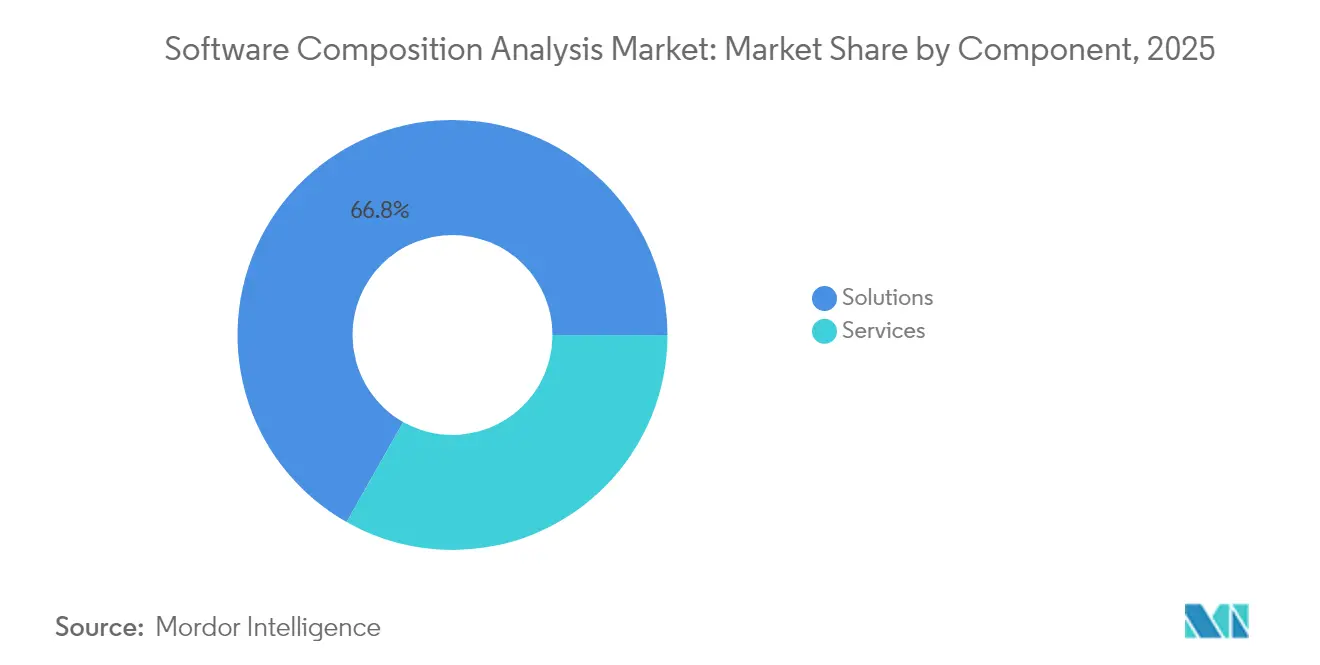
- コンポーネント別では、ソリューションが2025年のソフトウェアコンポジション分析市場シェアの66.80%を占め、サービスは2031年までに18.05%のCAGRを記録する見込みです。
- 展開モード別では、クラウド提供が2025年のソフトウェアコンポジション分析市場規模の62.10%のシェアを占め、2031年まで19.05%のCAGRで拡大すると予測されています。
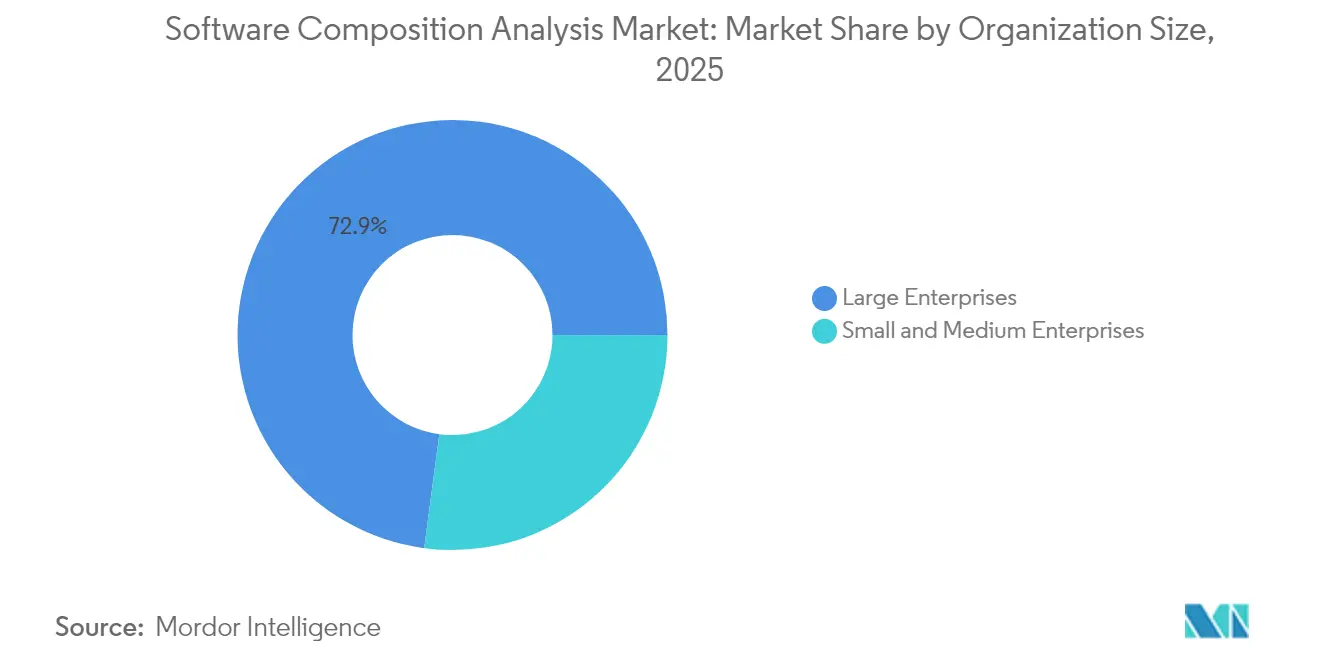
- 組織規模別では、大企業が2025年に72.90%の収益シェアを保持し、中小企業が18.55%のCAGRで成長をリードしています。
- 業界垂直別では、ITおよび通信が2025年のソフトウェアコンポジション分析市場への25.20%の貢献でトップとなり、ヘルスケアおよびライフサイエンスは2031年までに18.12%のCAGRで前進しています。
- 地域別では、北米が2025年のソフトウェアコンポジション分析市場の27.10%のシェアを占め、アジア太平洋地域は2031年まで18.88%のCAGRで成長する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜)% CAGR予測への影響 | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| オープンソース コンポーネントへの依存 | +4.2% | グローバル | 長期 (4年以上) |
| SBOMおよびコンプライアンスに 関する規制上の義務 | +5.1% | 北米およびEU、 アジア太平洋地域へ拡大 | 中期 (2〜4年) |
| サプライチェーンに対する サイバー攻撃の激化 | +3.8% | グローバル、 北米およびヨーロッパに集中 | 短期 (2年以内) |
| シフトレフト DevSecOps予算 | +2.9% | 北米およびEUが 中核、アジア太平洋地域への波及 | 中期 (2〜4年) |
| サイバー保険の 引受要件 | +1.7% | 北米およびEU | 短期 (2年以内) |
| AI コード生成による推移的依存関係の拡大 | +2.3% | グローバル、 北米主導 | 長期 (4年以上) |
| 情報源: Mordor Intelligence | |||
オープンソースコンポーネントへの依存
オープンソースライブラリは企業のコードベースの99%超に存在しており、従来のアプリケーションセキュリティツールでは対処できない可視性のギャップを生み出しています。パッケージマネージャーとコンテナイメージが推移的依存関係を増加させるため、平均的なクラウドネイティブアプリケーションは現在、複数の言語にわたる数百ものサードパーティモジュールを組み込んでいます。2024年中に主要リポジトリにおける脆弱または悪意のあるパッケージが28%増加し、セキュリティチームは継続的な監視とインベントリの自動化を採用せざるを得なくなっています。リスクへの露出にもかかわらず、オープンソースの活用により年間推定8兆8,000億米ドルの開発コストが節約されるため、イノベーション主導のロードマップにとってその放棄は非現実的なものとなっています。
SBOMおよびコンプライアンスに関する規制上の義務
米国では、連邦サプライヤーは大統領令14028およびサイバーインフラセキュリティ庁(CISA)の2024年3月付けセキュアソフトウェア開発証明フレームワークの下、証明済みSBOMの提出が義務付けられています。[1]2024年12月に施行された欧州連合のサイバーレジリエンス法は、デジタル要素を含むすべての製品についてSBOMの作成を義務付け、違反に対してはグローバル売上高の最大2.5%の制裁金を課しています。日本の経済産業省(METI)も同様のガイドラインを発表しており、グローバルな政策の収束を示しています。コンプライアンスの義務化により、ソフトウェアセキュリティがこれまで周辺的であった製造、自動車、ヘルスケア、産業オートメーション分野へのソフトウェアコンポジション分析の調達が拡大しています。
サプライチェーンに対するサイバー攻撃の激化
2024年3月のXZ Utilsバックドアは、数年にわたるソーシャルエンジニアリングキャンペーンの後に挿入され、発見される前にいくつかのLinuxディストリビューションの本番環境に到達しました。攻撃者はアプリケーションのランタイムではなく、ビルドシステム、パッケージリポジトリ、CI/CDパイプラインをターゲットにする傾向が強まっており、プロアクティブなソフトウェアコンポジション分析コントロールの緊急展開を促しています。コストは増加し続けており、グローバルなサプライチェーン侵害による損害は2025年に600億米ドルに達すると予測されており、企業全体での採用に対する明確な経済的正当性をもたらしています。
シフトレフトDevSecOps予算
開発段階で修正された脆弱性は、デプロイ後に対処するものと比べてコストが100分の1で済むため、企業はソフトウェアライフサイクルのより早い段階に投資するようになっています。DevSecOpsツーリング市場は2030年までに41.66 ビリオン 米ドルに達すると予測されており、78%のチームがセキュアコーディングワークフローにAIを組み込む計画を持っています。そのため、現代のソフトウェアコンポジション分析プラットフォームは、ソースコントロールシステム、課題トラッカー、統合開発環境とシームレスに統合し、開発速度を損なうことなくエンジニアにアルタイムの洞察を提供します。
制約の影響分析*
| 制約 | (〜)% CAGRへの影響 | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| SCA スキルを持つ人材の不足 | -2.1% | グローバル、 北米およびEUで深刻 | 長期 (4年以上) |
| 誤検知の 多さによる疲弊 | -1.8% | グローバル | 中期 (2〜4年) |
| ライセンス対応の疲弊による スキャン範囲の縮小 | -1.2% | グローバル | 短期 (2年以内) |
| ランタイム整合性ツールによる SCA支出の侵食 | -0.9% | 北米 およびEU | 中期 (2〜4年) |
| 情報源: Mordor Intelligence | |||
SCAスキルを持つ人材の不足
米国だけで22万5,000人のサイバーセキュリティ人材が不足しており、多くの組織において詳細な依存関係グラフの解釈、脆弱性の優先順位付け、および修復ポリシーの策定に必要な専門知識が欠如しています。[2]ソフトウェアコンポジション分析は開発、法務、調達の各機能にまたがるため、スキルギャップは従来のセキュリティ採用だけでは解消できません。企業は新規アナリストの研修期間として6〜12ヶ月を要すると報告しており、ベンダーのプロフェッショナルサービスやマネージドセキュリティプロバイダーへの依存が高まり、総保有コストが上昇しています。
誤検知の多さによる疲弊
調査によると、汎用スキャンによって引き起こされる修正の95%はリスクを実質的に低減せず、脆弱性管理プログラムへの信頼を損なっています。[3]従来のソフトウェアコンポジション分析エンジンは、単一の非アクティブなクラスを根拠にアーカイブ全体にフラグを立てることが多く、セキュリティキューに数千件の低価値アラートをあふれさせ、デプロイメントパイプラインを遅延させます。そのため、チームは動的なリーチャビリティ検証と悪用可能性スコアリングが可能な精度の高いエンジンを求めていますが、高精度なソリューションはコストが高く統合に手間がかかるため、コストに敏感な環境での採用が制限されています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
統合プラットフォームが実装の複雑性を支配ソリューションは2025年に66.80%の収益を生み出しており、脆弱性検出、ライセンスガバナンス、SBOM自動化を単一のコンソールに統合した統一スイートを好む企業の傾向を反映しています。広範なポリシーエンジン、開発者向けプラグイン、ワークフローオーケストレーション機能が、重複するセキュリティ機能の統合を促進しています。サービスは規模は小さいものの、2031年まで18.05%のCAGRで加速しています。これは、ほとんどの組織がスキャンポリシーの微調整、広範なCI/CDパイプラインへのツール組み込み、および複雑なライセンスリスクの解釈に必要な深い専門知識を欠いているためです。コンサルティング、統合、マネージド検知のサービスは、企業がプラットフォーム投資を運用化する支援をしています。
多様な言語にわたる数千のリポジトリを抱える組織は、スキャンパフォーマンスのカスタマイズ、修復プレイブックの設計、およびガバナンス・リスク・コンプライアンスダッシュボードへの結果統合のために専門サービスパートナーを起用することが増えています。ミッドマーケットのバイヤーにとって、マネージドサービスはターンキーのダッシュボードと専門的なトリアージを提供することでオンボーディング時間を短縮します。その結果、プラットフォームライセンス料がソフトウェアコンポジション分析市場の基盤であり続けているにもかかわらず、サービス収益の成長は純粋なライセンス拡大を上回っています。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウド提供がDevOpsの速度に合わせてスケールクラウドホスト型製品は2025年に62.10%のシェアを確保しており、19.05%のCAGR見通しを示しています。これはSaaS経済がアジャイルソフトウェアパイプラインと共鳴していることを強調しています。即時のデータベース更新、弾力的な演算能力、ならびにGitHubまたはGitLabアクションとの直接統合により、専用インフラを必要とせず高頻度スキャンが可能となっています。オンプレミス展開は、データ主権または輸出管理規則が外部へのコード移動を禁止する防衛、重要インフラ、および高度規制金融機関において引き続き不可欠です。
ハイブリッドパターンは実用的な中間路として台頭しており、企業は機密ソースコードをローカルスキャナーに保持しながら、クラウドAPIからリアルタイムの脆弱性インテリジェンスを取得することが可能となっています。ベンダーは、モデルトレーニングのためにクラウドGPUクラスターを活用したAI支援による修復提案とコンテナイメージスキャンを通じて差別化を図っています。この技術的な深みが、ネイティブSaaSリーダーと従来のオンプレミス既存プレイヤーとのパフォーマンスギャップを広げ、永続ライセンスよりもクラウドサブスクリプションへの予算配分を促しています。
組織規模別:
規制上のプレッシャーが中小企業の採用を促進大企業は2025年の支出の72.90%を占め、多様なプログラミングエコシステムおよび国際的なコンプライアンス体制に対応するマルチツールスタックを導入しています。その規模から、企業全体のポリシーオーケストレーション、シングルサインオン、きめ細かなロールベースのアクセス制御といった機能が求められます。一方、最も高い成長はCAGR 18.55%の中小企業から生まれています。これは、SBOMの義務化がサプライヤーチェーン全体に波及し、小規模なソフトウェアベンダーでさえ上流クライアントのためにコンポーネントを文書化することが求められるようになったためです。
中小企業は、ベンダーの乱立を抑えるために、ソフトウェアコンポジション分析、静的アプリケーションテスト、コンテナセキュリティを単一のサブスクリプションにまとめたオールインワンプラットフォームを好む傾向があります。使用量ベースおよびフリーミアムの価格設定により参入障壁が低下し、AIガイド付きダッシュボードがリソースの限られたチームのトリアージ作業を効率化します。このような民主化により、ソフトウェアコンポジション分析業界の総アドレス可能ベースはフォーチュン500構成企業をはるかに超えて拡大しています。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
業界垂直別:
ヘルスケアのコンプライアンスが採用を加速ITおよび通信は2025年に25.20%のシェアを維持しています。これはクラウドサービスプロバイダーとネットワーク事業者が、下流へのアクセスを得るためにサプライチェーンに侵入する高度な脅威アクターによる継続的な標的となっているためです。マイクロサービス、インフラストラクチャーアズコード、および下流ライブラリにわたる統一プラットフォームカバレッジは戦略的必須事項です。ヘルスケアおよびライフサイエンスセグメントは、医療機器の市販前申請にSBOMの提出を義務付けるFDA規則および製品ライフサイクル全体にわたる継続的な脆弱性開示義務により、最速の18.12%のCAGRを記録しています。
金融サービス企業は、サードパーティコードが引き起こすシステミックリスクを懸念する規制当局からの監視の強化を受け、投資を強化しています。製造業者および自動車サプライヤーは、それぞれ来たるべきEUサイバーレジリエンス法要件およびISO/SAE 21434標準に規制され、現在ではソフトウェアコンポジション分析ツールを製品責任軽減に不可欠なものと見なしています。この規制の普及により、拡大する業界垂直の多年にわたる持続的成長が確保され、プロバイダー収益の地理的多様化が促進されています。
地域分析
北米ソフトウェアコンポジション分析市場
北米2025年の収益の27.10%を占め、最大の地域貢献者であり続けており、その基盤となっているのは、すべての政府ソフトウェア請負業者にSBOMおよびセキュア開発証明書の提出を義務付ける米国連邦調達規制である。同地域は、充実したベンチャーキャピタルエコシステム、成熟したDevSecOpsカルチャー、および民間部門の採用を加速するプラットフォームベンダーの集積から恩恵を受けている。
欧州ソフトウェアコンポジション分析市場
欧州の成長軌道は、2024年12月に施行されたサイバーレジリエンス法を受けて強化されており、同法は2027年までにEU域内で販売されるすべてのデジタル製品に対してSBOMを義務付けている。ドイツは輸出志向の製造業基盤を背景に早期導入を牽引しており、英国は金融サービスの近代化プログラムおよび国家インフラ強化イニシアチブを通じて支出の勢いを維持している。
アジア太平洋ソフトウェアコンポジション分析市場
アジア太平洋地域は2031年にかけて18.88%という最も高いCAGRを記録している。日本は経済産業省を通じて詳細なSBOMガイドラインを公布しており主要企業のコンソーシアムが共通ツールスタックのパイロット導入を進め、普及の効率化を図っている。中国は戦略的産業を保護するために国内のソフトウェアコンポジション分析能力への投資を行っており、インドのITサービスセクターは多国籍顧客との契約にSBOM生成を組み込んでいる。東南アジア諸国では、公共部門のデジタル化イニシアチブによってサプライチェーンの脅威にさらされるリスクが高まるにつれ、積極的な管理策を求める関心が高まっている。
規制環境
ソフトウェアコンポジション解析の導入は、調達主導のSBOM義務化と製品セキュリティ関連の法制度によって形作られている。米国では、大統領令14028号によるサプライチェーン要件と、CISAのSecure Software Development Attestationフレームワーク(2024年3月)が、連邦政府サプライヤーに対して証明付きSBOMの作成と継続的なコンポーネント可視性の確保を促してきた。CISAはまた、機械処理可能なSBOMの実践を重視し、現代のSCAワークフローで使用される形式に適合するよう、2025年版Minimum Elements for a Software Bill of Materials(SBOM)を更新した。
欧州では、サイバーレジリエンス法(規則(EU)2024/2847)が2024年12月10日に発効し、デジタル要素を含む製品についてSBOMを中心とした透明性と脆弱性対応への期待を定めている。CRAの実施タイムラインは、2026年6月11日から適用される適合性評価機関の通知に関する第IV章の規定、および2026年9月11日から適用される積極的に悪用されている脆弱性の報告要件など、短期的な対応の指標を提供している。ENISAの2025年版SBOM実装ガイダンスは、SBOMの消費と実装に関する運用上の期待をさらに強化しており、SCAプラットフォーム内での自動SBOM生成、ライセンス管理、証拠保持の必要性を高めている。
競争環境
ソフトウェアコンポジション分析市場は中程度の分散を示しています。Synopsys、Snyk、Sonatype の主要スイートは、広範な脆弱性データベース、開発者ファーストのプラグイン、およびアクティブなオープンソースコミュニティへの関与を活用しています。Palo Alto Networks Prisma CloudやCheckmarx Oneを含むクラウドセキュリティプラットフォームは、統合されたアプリケーション保護を提供するためにソフトウェアコンポジション分析モジュールを組み込んでいます。精度の向上が重要な差別化要素となっており、Azulのランタイムリーチャビリティ分析は誤検知を千倍削減すると主張し、静的のみの既存プレイヤーに挑戦しています。
合併・買収が能力拡大を加速させています。Socketは静的リーチャビリティスコアリングを強化するために2025年4月にCoanaを買収し、Veracodeは悪意のあるパッケージ検出を強化するために2025年1月にPhylumを買収しました。特許出願は、AI支援による依存関係マッピング、自動化されたSBOMライフサイクル管理、および悪用可能性スコアリングに対する業界の注目を示しています。社内イノベーションは成長するパートナーマーケットプレイスと相まって、バイヤーがインフラストラクチャーアズコード、コンテナレジストリ、ランタイムテレメトリのユースケースに対応するエコシステムアドオンでコアスキャンを拡張することを可能にしています。
チャネルパートナーシップが規制対象の業界垂直への展開を広げています。システムインテグレーターはソフトウェアコンポジション分析をより広範なDevSecOps変革とともにパッケージ化し、マネージドセキュリティサービスプロバイダーはリソースが限られた顧客向けに共同管理ダッシュボードを提供しています。積極的な統合にもかかわらず、プライバシーコンプライアンスマッピングや機械学習モデルの部品表などの特化した機能を導入するベンチャー支援スタートアップの継続的な流入により、予測期間を通じて競争上の活力が確保されています。
ソフトウェアコンポジション分析業界リーダー
-
Synopsys, Inc.
-
Sonatype Inc.
-
Snyk Limited
-
Veracode Inc.
-
Mend.io (White Source Ltd.)
- 注:主要企業の掲載順は順位を示すものではありません。
ソフトウェアコンポジション分析市場 このレポートでカバーされる企業
- Synopsys Inc.
- Sonatype Inc.
- Snyk Ltd.
- Veracode Inc.
- Mend.io (White Source Ltd.)
- Flexera (Revenera)
- Contrast Security Inc.
- OpenText Corp.
- Perforce Software Inc.
- Checkmarx Ltd.
- GitLab Inc.
- GitHub (Microsoft Corp.)
- JFrog Ltd.
- Black Duck (Synopsys)
- Endor Labs
- Datadog Inc.
- Palo Alto Networks (Prisma Cloud)
- IBM Corp.
- Broadcom (Symantec)
- Micro Focus (OpenText)
- nexB Inc.
- Qwiet AI
- SecureStack
市場機会と将来展望
SBOMの消費成熟度と運用化は、政府機関および規制対象産業の購入者において明確な空白領域を生み出しており、当初の目録作成からセキュリティワークフローにおけるSBOMデータの継続的活用へと重点が移行している。CISAのSBOM消費に関する推奨実践(2024年)および2025年版Minimum Elements更新は、機械処理可能なSBOMと脆弱性対応における実用的な活用を重視している。これにより、SBOM形式(SPDX/CycloneDX)を正規化し、脆弱性インテリジェンスでコンポーネントを補強し、検出結果をチケット管理やCI/CDワークフローに連携させるツールの価値が高まっている。
政策の転換は、購入者をチェックリスト式のコンプライアンスから測定可能なリスク低減へと移行させており、到達可能性と悪用可能性のコンテキストを提供し、その結果を自動修復に結び付けるプラットフォームの優位性を強めている。ホワイトハウス覚書M-26-05(2026年1月)は、連邦のガイダンスをソフトウェアおよびハードウェアセキュリティに対するリスクベースのアプローチへと移行させつつ、契約条件におけるSBOM支持を継続し、一度限りの文書化ではなく継続的な保証との調達整合性を強化している。同時に、EUサイバーレジリエンス法の適合性評価インフラおよび脆弱性報告に関する2026年段階的適用は、市場投入後の脆弱性対応への期待を強めており、SCAベンダーおよびサービスパートナーが証拠をパッケージ化し、SBOMライフサイクルを管理し、メーカーおよびそのソフトウェアサプライヤー向けの脆弱性開示ワークフローを運用する機会を支えている。
最近の産業開発事情 ソフトウェアコンポジション分析市場
- 2026年6月:Snykは、自律型AIエージェントを使用する開発ワークフローを保護するため、AI Security Platform内でEvo Agentic Development Security(ADS)を発表した。この発表により、SCAの適用範囲は依存関係の検出から、エージェント主導のビルドおよび変更サイクル全体にわたるガードレールと実施へと拡大し、AI生成コードや推移的依存関係に関する購入者の優先事項と整合している。
- 2026年5月:Sonatypeは、悪意のあるオープンソースパッケージがリポジトリ環境に入る前に阻止するため、Sonatype Firewallの保護機能を拡張した。ソフトウェアサプライチェーンの早い段階で保護を行い、リポジトリの入口地点で制御を適用することで、この更新は多数のチームやアーティファクトストアにわたってポリシー実施を標準化する企業向けプログラムを支援する。
- 2025年4月:Socketは、大規模なコードリポジトリ全体にわたる静的到達可能性分析を強化するためCoanaを買収した。この統合により、実際にアプリケーション内で到達可能な脆弱性への修復の優先順位付けが強化され、SCA検出結果の開発者による採用を一般的に妨げる誤検知疲れに対応する。
ソフトウェアコンポジション分析市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本調査において、市場はソフトウェア内のサードパーティおよびオープンソースコンポーネントの特定、追跡、管理を支援するソフトウェアコンポジション分析ツールおよび関連サービスから生じる収益を対象としています。
対象外の範囲:依存関係およびコンポーネント分析をコア機能として実行しない一般的なアプリケーションセキュリティテストツールは除外しています。
セグメンテーション概要
- コンポーネント別
- ソリューション
- サービス
- 展開モード別
- クラウド
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- 業界垂直別
- ITおよび通信
- BFSI
- 小売・電子商取引
- 政府
- ヘルスケアおよびライフサイエンス
- 製造
- 自動車
- エネルギーおよびユーティリティ
- その他の業界垂直
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- ヨーロッパ
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ヨーロッパその他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- 東南アジア
- アジア太平洋その他
- 中東およびアフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- 中東その他
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- アフリカその他
- 中東
- 北米
データソース、市場規模算定、よび検証
デスクリサーチ
デスクワークは、市場の境界を形成し、業界関係者へのヒアリング前に最初の需要シグナルセットを構築するために活用されました。NISTのセキュアソフトウェア開発フレームワークに関するガイダンス、SBOMの実践に関するCISAの公表資料、米国の大統領令および調達関連文書、ならびにNVD CVEデータベースなどの公開情報を参照し、脆弱性の露出トレンドおよびコンプライアンス要件がどのように変化しているかを把握しました。
こうした背景情報を規模算定のインプットに変換するため、企業の財務報告書、投資家向けプレゼンテーション、信頼性の高いサイバーセキュリティ関連の報道、ならびにオープンソース財団および標準化団体のドキュメントも参照しました。必要に応じて、企業財務・インテリジェンス、ニュース・財務情報、および方向性のあるイノベーション追跡のための特許データベースに関する有料サブスクリプションを活用し、企業レベルの収益の手がかりや取引活動をクロスチェックしました。これらの例は網羅的なものではなく、データポイントの収集、検証、および明確化のために他の多くの公開情報も活用しています。
一次インタビューおよびサーベイ
一次調査は、SCAの購買・価格設定の実態を確認し、ベンダーおよび地域間で合計値が比較可能となるよう、ライセンス収益、サブスクリプション収益、サービス収益を分離することに重点を置きました。主要地域のツールプロバイダー、チャネルおよびサービスパートナー、ならびにエンタープライズセキュリティおよびDevSecOpsの関係者と幅広く対話、導入タイミング、更新行動、および一般的なパッケージング(クラウドおよびオンプレミス展開を含む)を検証しました。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:34% | 最高経営幹部(CXO):17% | アジア太平洋地域:42% |
| 中位層:44% | 部門・ユニットリーダー:26% | 欧州・中東・アフリカ地域:35% |
| 小規模プレイヤー:22% | マネージャー:57% | 南北アメリカ地域:23% |
市場規模算定と予測
規模算定はトップダウンアプローチから始まり、ソフトウェアセキュリティ支出のシグナルからアドレス可能なプールを再構築し、SCA固有のユースケース(依存関係のインベントリ化、脆弱性マッチング、ライセンスコンプライアンス)に絞り込みます。その後、サブスクリプションおよびサービスのサンプル価格ポイントに導入範囲を乗じた選択的なボトムアップ推計や、同一収益の二重計上を避けるためのチャネルチェックによって結果を検証します。
モデルで使用するインプットには、SBOM関連ポリシーの導入ペース、エンタープライズソフトウェアビルドにおけるオープンソース依存関係の強度、脆弱性開示件数と修正圧力、シートまたはアプリケーションベースの一般的な価格パターン、クラウドとオンプレミスの展開比率が含まれます。ベンダーがアプリケーションセキュリティの混合収益を報告している場合、製品構成に関する議論および顧客の展開パターンに基づいて検証済みの分割比率を適用してギャップを処理し、その分割比率を複数のソースに対してストレステストします。
予測はシナリオ分析を用いて構築され、楽観的および保守的な導入パスをテストした上で、予算サイクルおよび展開速度について実務担当者が期待する内容に基づいたベースケースを確定します。主要ドライバーは、公表されたポリシーのタイムラインと、更新率、価格の推移、SCAがポイントツールからプラットフォームバンドルへとどの程度迅速に移行するかに関するインタビューからのコンセンサスを組み合わせて予測します。
データ検証と更新サイクル
最終的な数値が単一の仮定に左右されないよう、複数のクロスチェックを通じて検証行います。セキュリティツーリングの予算動向、SBOM関連のコンプライアンス活動、ベンダーの収益の手がかりなどの独立したシグナルと出力を比較し、明確なデータの裏付けで差異を説明できるまで異常値を精査します。
承認前に、モデルは複数段階のアナリストレビューを経て、価格設定、パッケージング、または展開比率がインタビューで得た情報と一致しない場合は再確認が行われます。レポートは年次で更新され、重要なイベントが発生した場合は中間更新が行われ、クライアントが最新の更新済みビューを受け取れるよう最終的な納品前チェックが完了します。
Mordor Intelligenceのソフトウェアコンポジション分析市場規模算定と他の公表推計との比較
ソフトウェアコンポジション分析の公表市場価値が大きく乖離して見えることがあるのは、対象範囲の境界線の引き方が異なり、価格ロジックが必ずしも同じ方法で適用されていないためです。通貨換算のタイミングや、製品パッケージングの変更後に仮定がどの程度迅速に更新されるかも、目に見えるギャップを生み出します。
な相違点は通常、調査がSCAツールのみを対象とするか、隣接するソフトウェアサプライチェーンセキュリティレイヤーも加えるかという点、およびサービス収益がライセンスにバンドルされている場合の計上方法から生じます。さらに、一部のモデルは予測期間全体でサブスクリプション価格の上昇を速く想定する一方、他のモデルはSBOMワークフローが拡大しても価格を一定に保つため、合計値が逆方向に引っ張られます。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 430.12 ビリオン 米ドル(2026年) | |
| 産業調査グループA | 3.80 ビリオン 米ドル(2025年) | この推計はSCAをツール限定の狭いカテゴリとして扱っているようであり、バンドルされたアプリケーションセキュリティ収益および関連サービスが除外されている可能性が高く、より広範な収益捕捉と比較して合計規模が圧縮されています。 |
| 産業調査グループB | 0.25 ビリオン 米ドル(2024年) | この数値はより小さな需要プールと長期的な時間軸に基づいており、保守的な平均販売価格の仮定とエンタープライズプラッフォームパッケージングの限定的な包含を使用している可能性が高く、測定される収益ベースが縮小しています。 |
この乖離は主に、対象範囲の切り口と、サブスクリプション、使用量、サービス収益にわたる価格の正規化方法を反映しています。最新の更新時に通貨換算のタイミングと平均販売価格の仮定を更新し、インタビューのフィードバックで再確認することで、モデルは現在の購買・パッケージングの実態に沿った状態を維持しています。これがMordor Intelligenceの採用するアプローチです。
レポートで回答される主要な質問
ソフトウェアコンポジション分析市場の急速な拡大を推進しているのは何ですか?
市場は、SBOM義務規制の強化、サプライチェーン攻撃の激化、DevSecOps予算の拡大により、ソフトウェアコンポジション分析がオプションのスキャンから企業全体の必須要件へと格上げされ、17.95%のCAGRで成長しています。
2031年までのソフトウェアコンポジション分析市場規模はどのくらいになりますか?
ソフトウェアコンポジション分析市場規模は2031年までに9,816億2,000万米ドルに達すると予測されており、2025年の評価額の約2.7倍となります。
最も急速に拡大している展開モードはどれですか?
クラウド提供は採用と成長の両面でリードしており、2025年に62.10%のシェアを保有し、SaaSモデルがアジャイルCI/CDパイプラインに適合することから19.05%のCAGRで前進しています。
ソフトウェアコンポジション分析においてヘルスケアが最も成長の速い業界垂直である理由は何ですか?
FDAの規則により、医療機器メーカーはSBOMを提出し継続的な脆弱性管理を維持することが義務付けられており、2031年までのヘルスケアおよびライフサイエンスにおける18.12%のCAGRを促進しています。
ソフトウェアコンポジション分析の展開における最大の運用上の課題は何ですか?
組織は、スキャン結果の解釈が可能な熟練した人材の不足と、開発者の信頼を損なう大量の誤検知の両方を採用の勢いを抑制する要因として挙げています。