
セキュリティオーケストレーション市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
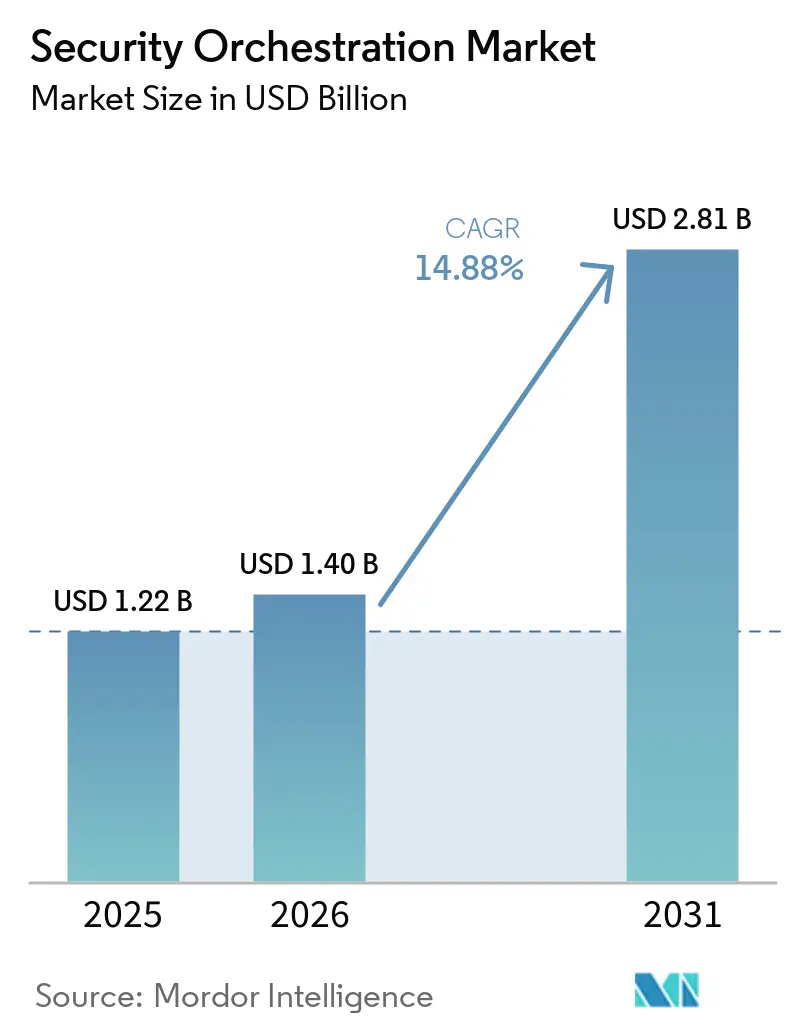
| 市場規模 (2026) | 1.40 十億米ドル |
| 市場規模 (2031) | 2.81 十億米ドル |
| Growth Rate (2026 - 2031) | 14.88 % |
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
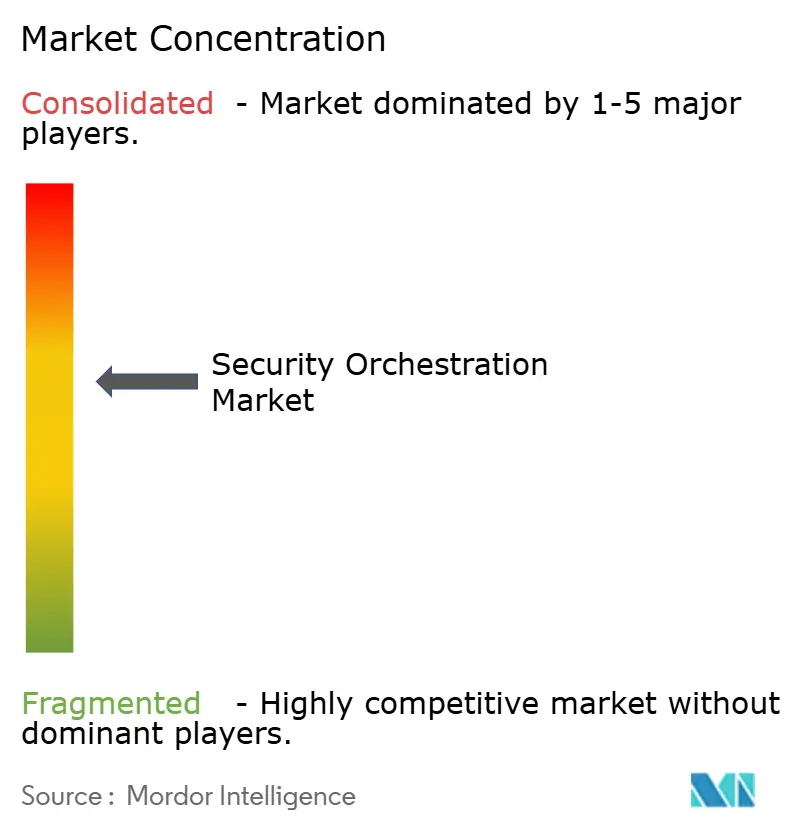
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュリティオーケストレーション市場分析
セキュリティオーケストレーション市場規模は2025年に12億2,000万米ドルと評価され、2026年の14億米ドルから2031年には28億1,000万米ドルへ、予測期間(2026年~2031年)において年平均成長率14.88%で拡大すると推定されます。成長を牽引しているのは、手作業による事後対応型セキュリティプロセスに依存できなくなった企業が、日常的なレスポンスワークフローに自動化を直接組み込んでいることです。現在、多くの組織が一日に数千件ものアラートを処理しており、アイデンティティ、エンドポイント、ネットワークツールからテレメトリを取り込み、事前承認済みのアクションをトリガーできるプラットフォームが支出の優先事項となっています。かつてプレイブックの多さで競っていたベンダーは、高速コネクターへと軸足を移しており、オーケストレーションの価値はデータをいかに迅速に正規化し行動に移せるかにあると認識しています。規制上の圧力も強まっており、欧州連合、米国、シンガポールにおける侵害報告の期限がほぼリアルタイムの封じ込めを事実上義務付け、規制の厳しい業種における自動化されたケース管理の導入を加速させています。これらすべての要因が重なり、競合他社が増加しても価格決定力が維持され、構造的に持続可能な成長曲線が形成されています。
主要レポートのポイント
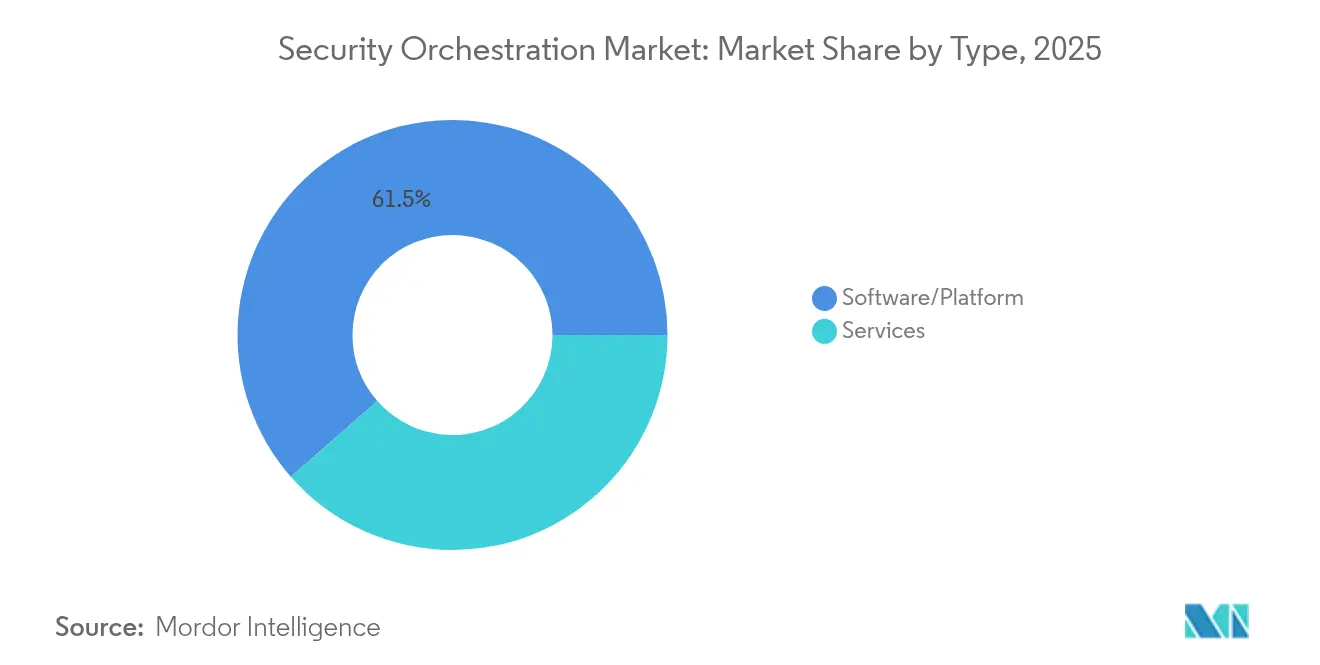
- タイプ別では、ソフトウェアおよびプラットフォームが2025年の収益シェアの61.45%を占めてリードする一方、サービスは2031年まで年平均成長率15.72%で拡大すると予測されます。
- 展開モード別では、オンプレミスが2025年のセキュリティオーケストレーション市場シェアの55.10%を獲得しましたが、クラウドベースのプラットフォームは2031年まで年平均成長率16.38%で成長すると予測されます。
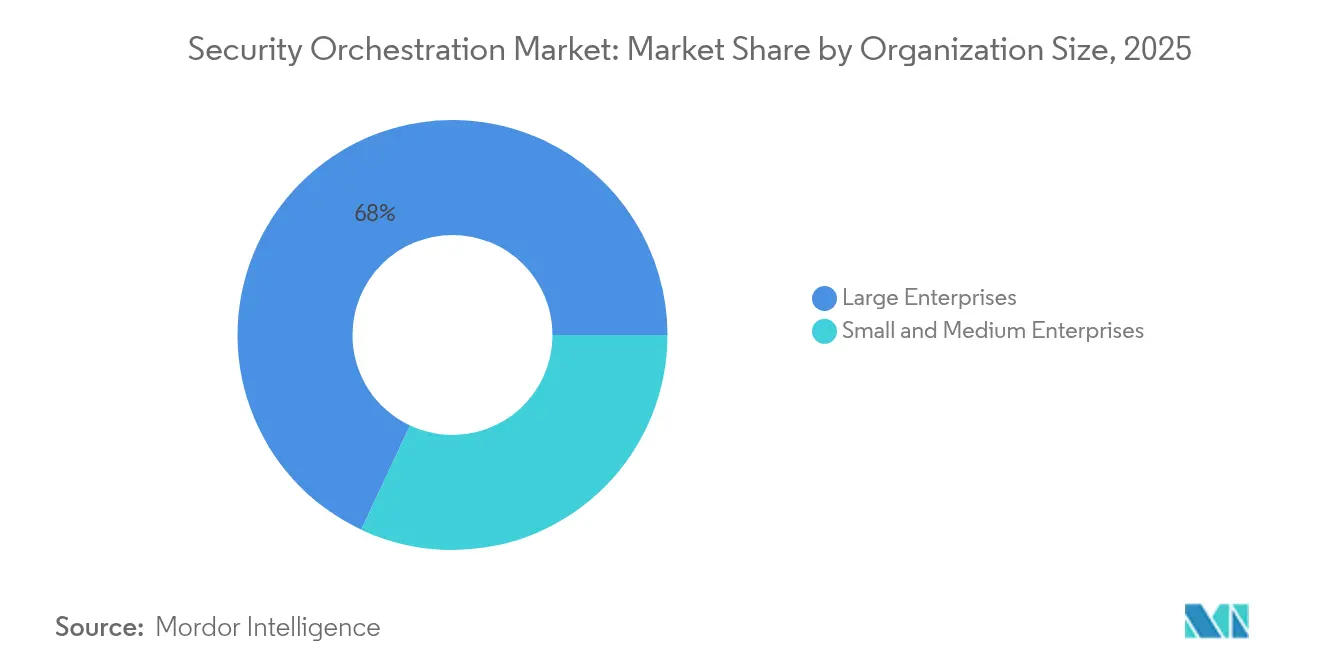
- 組織規模別では、大企業が2025年市場の68.02%を占め、中小企業が2031年まで年平均成長率15.94%という最も高い成長見通しを記録します。
- エンドユーザー産業別では、銀行・金融サービス・保険が2025年の需要の29.15%を占め、ヘルスケアは2031年まで年平均成長率16.02%を記録すると予想されます。
- 地域別では、北米が2025年の市場価値の38.10%を占め、アジア太平洋が2031年まで年平均成長率15.52%で前進します。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバー影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| セキュリティオペレーション自動化の拡大トレンド | +3.20% | 北米および欧州に集中したグローバル | 中期(2〜4年) |
| 分散したサイバーセキュリティ技術の統合ニーズ | +2.80% | 全地域の大企業で特に顕著なグローバル | 短期(2年以内) |
| サイバー攻撃の高度化と増加 | +3.50% | BFSIおよびヘルスケア領域で影響が高いグローバル | 短期(2年以内) |
| クラウドベースのセキュリティアーキテクチャの採用拡大 | +2.40% | 北米、欧州、アジア太平洋のコア市場 | 中期(2〜4年) |
| DevSecOpsパイプラインへのSOAR統合 | +1.60% | 北米および欧州、アジア太平洋で新興 | 長期(4年以上) |
| AI搭載型アダプティブプレイブックによるレスポンス加速 | +2.10% | 技術および金融セクターでの早期採用が進むグローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
セキュリティオペレーション自動化の拡大トレンド
セキュリティチームは現在、手動によるチケットトリアージをセキュリティオーケストレーション自動化および対応ワークフローに置き換えており、マシン主導の封じ込めステップを数秒で実行し、平均対応時間をほぼ1時間から数分に短縮しています。[1]CrowdStrike リサーチチーム、「2024年グローバル脅威レポート」、CrowdStrike、crowdstrike.com 45分以内にシステムを暗号化できるランサムウェアは、人間による承認の余地を残さないため、自動化された対応は生存のための必須要件となっています。プレイブックはまた、脅威フィードが新たなインジケーターを強調した際に、エンドポイント、ネットワーク、クラウドログ全体にわたってスケジュールされたクエリを起動するプロアクティブなハンティング機能も担っています。自動化を先送りにする企業は、2024年にアラート量が前年比30%増加したことを踏まえると、防御の遅延とアナリストの急速な離職という二重の課題に直面することになります。[2]Fortinet Labs、「2024年脅威ランドスケープレポート」、Fortinet、fortinet.com
分散したサイバーセキュリティ技術の統合ニーズ
企業はおよそ45種類のセキュリティツールを運用していますが、そのうち双方向APIで堅牢に連携できているのは5分の1以下にとどまっています。[3]Nikesh Arora、「2024年度決算説明会」、Palo Alto Networks、paloaltonetworks.com オーケストレーションは、アラートを正規化して単一ペイン上で強化することでスウィベルチェア問題を解消しますが、このアプローチは組織が40以上のツールを超えると不可欠となります。GDPRなどの規制フレームワークは迅速なインシデント封じ込めを義務付けており、手作業によるクロスツール相関を実現不可能にしています。したがって、セキュリティオーケストレーション市場はツールの乱立に正比例して拡大します。なぜなら、投資対効果が生産性の向上から基本的な実現可能性へとシフトするからです。
サイバー攻撃の高度化と増加
米国連邦捜査局は2023年のサイバー犯罪被害額として125億米ドルを記録し、2024年のランサムウェアインシデントがさらに15%増加したと報告しました。[4]米国連邦捜査局、「インターネット犯罪レポート2023年」、IC3、ic3.gov 脅威アクターは正規のユーティリティを悪用して目立たないように潜伏し、セキュリティオペレーションセンターにアイデンティティの異常、プロセスチェーン、ラテラルムーブメントを相関させることを強いています。オーケストレーションはこの強化を自動化し、単一のプレイブック内でインテリジェンスを取得して不審なペイロードを展開します。一方、自動化されたエクスプロイトスキャナーは2024年に組織ごとの攻撃試行数を25%急増させ、依然として手作業による優先順位付けに依存するチームを圧倒しています。
AI搭載型アダプティブプレイブックによるレスポンス加速
現在、人工知能がライブテレメトリに基づいて意思決定の分岐を調整するため、プレイブックは手動コーディングなしに進化します。Splunkは2024年にAI駆動のオーケストレーションを開始し、過去のインシデント結果を収集して誤検知を削減するロジック変更を推奨します。IBMは自然言語によるプレイブック生成を導入し、アナリストがワークフローを会話形式で記述するだけで、プラットフォームがその意図をコードに変換します。早期採用者は、新しい脅威インテリジェンスを実用化するのに数週間ではなく数時間で済むと主張しており、これがセキュリティオーケストレーション市場の二桁成長予測を支える利点となっています。
制約要因影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 熟練したサイバーセキュリティ人材の不足 | -2.10% | アジア太平洋および新興市場で特に顕著なグローバル | 短期(2年以内) |
| 初期導入および統合コストの高さ | -1.80% | 中小企業セグメントへの影響が高いグローバル | 短期(2年以内) |
| 独自オーケストレーション標準の低い相互運用性 | -1.30% | マルチベンダーセキュリティ環境に影響するグローバル | 中期(2〜4年) |
| 完全自動化レスポンスに対する規制上の躊躇 | -0.90% | 欧州、北米、アジア太平洋で新興の影響 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
熟練したサイバーセキュリティ人材の不足
ISC2は2024年に480万人の人材不足を報告しており、チームがAPIおよびプレイブックエンジニアリングのスキルを欠いている場合、オーケストレーションプロジェクトは停滞します。高度なステップであるネットワーク隔離やクラウドインスタンスの停止にはロジック設計の専門知識が必要なため、多くの導入事例でチケット作成の自動化にとどまっています。スキルギャップはアジア太平洋で深刻であり、インドのセキュリティリーダーの68%が人材不足を採用への主な障壁として挙げています。ベンダーはローコードビルダーやマネージドサービスを推進していますが、こうした解決策はカスタマイズ性を損ない、組織をベンダーのプレイブックに縛り付けるリスクがあります。
初期導入および統合コストの高さ
包括的なプロジェクトは、プラットフォームライセンス、プロフェッショナルサービス、変更管理を含めると50万米ドルから150万米ドルの範囲に及びます。追加のセキュリティツールごとにコネクターが必要なため、スコーピングが深まるまで最終予算を確定させることが困難です。サブスクリプション価格設定とクラウド提供により設備投資は削減されますが、プロフェッショナルサービスと継続的なチューニングコストは依然として残ります。マネージドサービスは負担を軽減しますが、費用を運用予算に移行させるというトレードオフがあり、資金的に制約のある中小企業では依然として意思決定を遅らせます。このコストの摩擦が、セキュリティオーケストレーション市場においてサービス収益がソフトウェア販売よりも速く成長している理由を説明しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
タイプ別:
複雑性がライセンス供与を上回るにつれてサービスが拡大ソフトウェアおよびプラットフォームのセキュリティオーケストレーション市場規模は2025年に7億4,970万米ドルに達し、61.45%のシェアを獲得しました。ただし、サービスは2031年まで年平均成長率15.72%で拡大すると予測されており、コードの所有権よりも統合と運用管理が価値を生み出すことを示しています。プロフェッショナルサービスは、既製のコネクターがまだ不足している分野であるオーケストレーションエンジンと専門ツールを結ぶカスタムAPIブリッジの構築に集中しています。マネージドサービスは、人員を増やせないが24時間体制のレスポンスカバレッジが必要な組織に訴求します。そのためベンダーは、純粋なソフトウェアサブスクリプションを販売するのではなく、平均応答時間の目標値を保証する成果ベースのサービス階層とライセンスをバンドルしています。ソフトウェアラインの価格圧力はすでに表面化しており、消費量ベースモデルにより購入者はエンタープライズライセンスにコミットするのではなく、プレイブックの実行ごとに支払うことが可能になっています。
サービスの採用が拡大するにつれ、戦略的重点は知識移転と継続的なチューニングへとシフトします。企業は、静的なプレイブックのライブラリが数か月以内に陳腐化することを認識しているため、インテグレーターに四半期ごとのロジックレビューの実施とベンダーAPIの進化に合わせたコネクターの更新を依頼します。こうした動的なフィードにより、新規顧客の獲得が鈍化しても、ベンダーのキャッシュフローを安定させる経常収益ストリームが生まれます。また、既存のインテグレーターが顧客環境に深く組み込まれるため、リプレース判断のコストが高くなり、競争上の参入障壁が高まります。購入者にとっては、計算の軸がライセンス割引からプロバイダーの専門知識へと移り、グローバルに規模を拡大しようとするブティック型システムインテグレーター間での統合が進んでいます。
注記: 個別セグメントのシェアはレポート購入後に利用可能


展開モード別:
ハイブリッドアーキテクチャの成熟に伴いクラウドが拡大オンプレミス展開は依然としてセキュリティオーケストレーション市場シェアの55.10%を占めており、これは政府、防衛、ヘルスケアにおけるデータ主権規制によるものです。しかし、クラウドプラットフォームはアラートのスパイク時に瞬時にコンピューティングをスケールし、クラウドネイティブのセキュリティサービスとネイティブに統合できるため、年率16.38%で拡大しています。ベンダーはクラウドサブスクリプションに紐づいた受注がオンプレミス案件を上回っており、従量課金制の経済性への選好が反映されています。ハイブリッドパターンは規制の厳しい業種の標準となっており、機密性の高いケースデータを自社サーバーに保存しながら、コンピューティング集約型のマルウェア分析をベンダーのクラウドにオフロードしています。このアーキテクチャはコンプライアンスを満たし、弾力性を提供し、プレイブックを書き直すことなく段階的な移行を可能にします。
クラウドの採用はDevSecOpsとも連動しており、開発チームはセキュリティツールがアプリケーションワークロードと同じKubernetesクラスター上で動作することを期待しています。コンテナサービスとして提供されるオーケストレーションはその期待に応え、長期にわたるインフラ調達サイクルを回避します。一方、主要なベンダーはクラウドサービスに脅威インテリジェンスを直接組み込んでおり、サードパーティのフィードを取得しない限りオンプレミス版にはないアドバンテージを持っています。特に個人データ処理に関する規制環境が明確化するにつれ、専門家はクラウド消費がオンプレミスのフットプリントを超えるターニングポイントが到来すると予測しており、これは隣接するセキュリティカテゴリーですでに見られるSaaSの広範なトレンドを反映しています。
組織規模別:
ベンダーがオファリングをモジュール化するにつれてSMEが採用拡大大企業は事実上オーケストレーションを必須とする広大なツールエコシステムを運営しているため、2025年の支出の68.02%を占めました。しかし、中小企業はローコードビルダーとバンドルされたマネージドサービスに後押しされ、2031年まで年平均成長率15.94%を記録する見込みです。ベンダーは現在、フィッシングトリアージと認証情報リセット向けのコアプレイブックを含むスターターエディションを提供しており、購入者が高度なユースケースに拡張する前に迅速に価値を実証できるようにしています。サブスクリプション階層は実行量に応じてスケールするため、規模の小さな企業によく見られる変動するアラートプロファイルに適しています。ベンダーは中堅市場のチャネルパートナーを対象に、2週間での稼働を目標としたパッケージ型展開を提供しています。
SMEの関心はサプライチェーンリスクも反映しており、小規模なベンダーはしばしば、より大きなパートナーを侵害しようとする攻撃者の侵入口となります。そのため顧客や保険会社は、SMEに対して自動封じ込めと証拠収集の実施を証明するよう求めています。クラウド提供によりインフラの障壁がさらに低下し、小規模な組織はオンボーディング後数分でオーケストレーションを稼働させることができます。長期的には、SMEの採用成功が、ユニバーサルコネクター標準やコミュニティが維持するプレイブックリポジトリなど、市場セグメント全体の開発工数を削減するより広範なエコシステムの変化を促すと期待されています。
注記: 個別セグメントのシェアはレポート購入後に利用可能
エンドユーザー産業別:
ランサムウェアの激化に伴いヘルスケアが加速銀行・金融サービス・保険セクターは、厳格なコンプライアンス義務と高額のデータ損失ペナルティを反映し、2025年のグローバル収益の29.15%を占めました。しかし、ランサムウェアグループが停止が患者の安全を脅かす病院を標的にするにつれ、ヘルスケアは2031年まで年率16.02%で拡大するでしょう。ヘルスケアソリューションのセキュリティオーケストレーション市場規模は、自動化されたレスポンスが侵害されたデバイスを数秒以内に隔離することで混乱を最小化するため、2倍になると予測されています。病院はまた人材不足にも直面しており、自動化は任意のアップグレードではなく運用上の必須事項となっています。ベンダーは、電子健康記録システムや医療機器ネットワークと統合するプレイブックを事前に組み込み、臨床環境での採用を容易にすることで対応しています。
ヘルスケアにとどまらず、通信事業者は5Gインフラが生成するアラートの洪水を処理するためにオーケストレーションを活用し、エネルギー公益事業者は運用技術環境の安全インターロックを尊重するプレイブックを求めています。小売業者はオーケストレーションと不正検知エンジンを組み合わせ、決済カードの不正使用を抑制しています。政府機関は侵害通知法に対応するため、自動化されたインシデントレポートを組み込んでいます。これらの業種が需要を多様化させていますが、それぞれ固有のコンプライアンスのニュアンスをプレイブックにエンコードする必要があり、サービス中心の収益へのシフトを強化しています。
地域分析
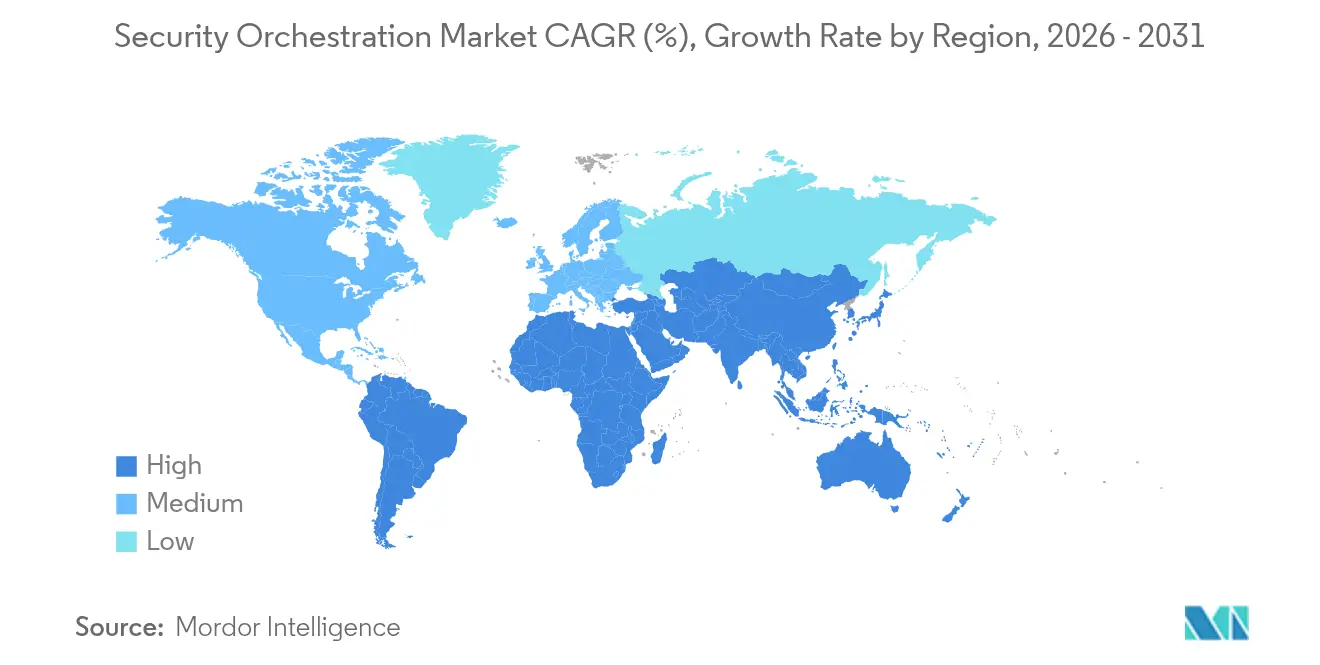
北米セキュリティオーケストレーション市場
北米は、アーリーアダプター企業、明確に定義された規制の枠組み、および密度の高いベンダーエコシステムにより、2025年の収益の38.10%を創出しました。SIEMとSOARの統合を推奨するCISAのガイダンスを含む連邦指令が、重要インフラ事業者による調達を支えています。Fortune 1000企業のほとんどがすでに少なくともパイロット導入を実施しているため、成長はサイクル初期の高水準から減速しています。現在の焦点は最適化エンゲージメントへと移行しており、サービスプロバイダーは新規ライセンスを販売するのではなく、既存のロジックを微調整しています。
アジア太平洋セキュリティオーケストレーション市場
アジア太平洋地域は、インド、日本、オーストラリア、中国における急速なデジタルトランスフォーメーションを背景に、2031年までに15.52%のCAGRで成長をリードする見込みです。シンガポールのMASなどの金融当局は、金融機関に対する自動応答の要件を法制化しており、事実上SOARの導入を義務付けています。同地域における260万人規模のサイバーセキュリティ人材不足が、補完的な戦略としての自動化を促進しています。ベンダーは、データ居住要件に対応するためにクラウド配信とローカルデータセンターオプションを組み合わせることで成功を収めており、このモデルは中堅銀行やeコマースプラッフォームの双方を引き付けています。
EMEAおよび南米セキュリティオーケストレーション市場
欧州は微妙な中間的立場を占めています。GDPRの侵害通知要件は、タイムスタンプ付きの証拠取得が可能なオーケストレーションへと企業を誘導していますが、各国の規制が断片化しているため、国境を越えたプレイブックの策定が複雑になっています。機密データをローカルサーバーに保持しつつ、エンリッチメントにはクラウドコンピューティングを活用するハイブリッド展開が主流となっています。アラブ首長国連邦およびサウジアラビアにおける中東のプログラムは、自動化されたセキュリティオペレーションに公的資金を充当しており、地域の認知度を高めるライトハウスプロジェクトを創出しています。アフリカおよび南米は依然として黎明期にあり、導入は多国籍企業の子会社や政府機関に集中していますが、クラウド配信とマネージドサービスにより参入障壁は急速に低下しています。

規制環境
セキュリティオーケストレーションの導入は、インシデント対応の準備と対応文書化を強化するサイバーセキュリティガバナンスフレームワークによって、その形が次第に定まりつつあります。欧州連合(EU)では、金融事業体を対象としたデジタル運用レジリエンス法(DORA)が規制技術標準を通じて運用化されつつあり、企業にICTリスク管理プロセスとテストの正式化を促しています。これにより、複数のツールにわたって統制の実行と証拠提供を行えるオーケストレーション化されたワークフローへの需要が高まっています。EU実施規則2024/2690も、重要事業体に対する技術的・方法論的なリスク管理要件を定めており、ISO/IEC 27001などの既存標準を参照し、規制環境における検知、対応、証拠取得のための監査可能な自動化の利用を強化しています。
EU圏外でも、政策と標準の動向は同様にオーケストレーションを運用モデルに組み込んでいます。米国では、CISAが2025年5月にSIEMおよびSOARの調達・実装に関するガイダンスを発表し、重要インフラプログラムにおいて、より構造化された統合と測定可能な成果を促進しています。NSAのゼロトラストフレームワークには「自動化とオーケストレーション」の柱が含まれ、手動作業をポリシー主導のアクションに置き換えることを重視しています。中国では、工業情報化部(MIIT)が2024年7月にYD/T 4966-2024(オーケストレーション、自動化、対応のための技術参照アーキテクチャ)を発表し、SOAR実装のための設計・テスト参照を提供しています。企業フレームワークのレベルでは、NIST Cybersecurity Framework 2.0(2024年2月)にガバナンス機能が追加され、オーケストレーションはSOCツールから、リスク管理とサプライチェーン監視に結びついたガバナンス支援型能力へと位置づけが移行しています。
競合環境
セキュリティオーケストレーション市場は、プラットフォーム大手と専業スペシャリストが混在する中程度の集中度を示しています。Palo Alto Networks、IBM、Splunk、Ciscoは既存の顧客基盤を活用し、より広範なセキュリティポートフォリオに組み込まれたオーケストレーションモジュールをクロスセルしています。Swimlane、ThreatConnect、Trellix等の専業ベンダーは、統合の深さ、ローコードのカスタマイズ、業界固有のコンテンツパックで競争しています。差別化の軸は、事前作成されたプレイブックの数から、XDR、SIEM、アイデンティティプラットフォームへのネイティブコネクターの速度と幅へと移行しています。
人工知能が最新の競争軸となっています。特許は現在、機械学習駆動のインシデント分類と自動化されたプレイブックチューニングに集中しています。IBMは認知モデルとセキュリティオーケストレーションワークフローを結びつける複数の特許を保有しています。一方、ハイパースケールクラウドプロバイダーはネイティブセキュリティサービス内に基本的なオーケストレーションをバンドルしており、MicrosoftとAmazonは多くのクラウドファーストな組織の基本要件を満たすプレイブック自動化を提供しています。この「十分に機能する」組み込みツールが、専業ベンダーにマルチクラウド・マルチベンダー環境での明確な優位性を証明することを強いています。
合併・買収がコンバージェンスを強化しています。Ciscoによる2024年のSplunkの買収により、Palo Alto のCortexスイートに対抗する可観測性とセキュリティを統合したスタックが誕生しました。GoogleはSimeplifyをChronicleオペレーションに統合し、ログ分析にオーケストレーションを追加しました。これらの統合はスタンドアロンベンダーの領域を縮小させ、独立系企業に運用技術や脅威インテリジェンス融合などのニッチな深みを培うことへの圧力をかけています。サービス主導の戦略の重要性が増しており、プロバイダーはオンサイトまたはリモートでスタッフを組み込み、オーケストレーションをターンキーの成果として管理することで、プラットフォーム切り替えを抑止する複数年契約を確保しています。
セキュリティオーケストレーション業界リーダー
International Business Machines Corporation
Tufin Software Technologies Ltd
Mandiant(Google LLC)
Cisco Systems, Inc.
Amazon Web Services, Inc.
- *免責事項:主要選手の並び順不同
セキュリティオーケストレーション市場
- International Business Machines Corporation
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Splunk Inc.
- Swimlane LLC
- FireEye Inc.
- DFLabs SpA
- Siemplify Ltd
- Tufin Software Technologies Ltd
- RSA Security LLC
- Fortinet Inc.
- Rapid7 Inc.
- LogRhythm Inc.
- Cyberbit Ltd
- Forescout Technologies Inc.
- ThreatConnect Inc.
- Securonix Inc.
- Exabeam Inc.
- Accenture PLC
- Amazon Web Services Inc.

市場機会と将来展望
規制・ガバナンス要件を、多様なセキュリティスタック全体で再現可能かつタイムスタンプ付きのワークフローへ運用化する点に、依然としてギャップが残っています。金融サービスにおけるDORA主導のICTリスク管理の統一化、EU実施規則2024/2690に基づく重要事業体要件、およびNIST CSF 2.0におけるガバナンス機能の拡充は、いずれもプレイブックの実行以上のことを行うオーケストレーションへの需要を強めています。バイヤーは、意思決定の経緯、承認、証拠をケース管理、監査ログ、レポートテンプレートの一部として記録できるプラットフォームやサービスを次第に必要としており、これは特に、すでに支出の勢いが集中しているBFSIおよびヘルスケア分野において顕著です。
もう一つの機会は、より広範なSOCプラットフォーム内でのオーケストレーションの統合と組み込み化であり、これに対して、マルチベンダー環境向けにベンダー中立的な自動化基盤を求める反対の流れも存在します。大手ベンダーはオーケストレーションをSIEMおよびXDRスイートに組み込む一方、専門ベンダーはコネクタの幅広さ、ローコードによるカスタマイズ性、ID・エンドポイント・ネットワーク・クラウドにわたるクロスドメインオーケストレーションで競争しています。CISAによるSIEMおよびSOAR実装に関するガイダンス(2025年5月)は、調達・統合の枠組みを提供し、プラットフォーム統廃合プロジェクトの加速に寄与し得ます。評価軸も変化しており、エージェント型およびAI支援によるトリアージが差別化要因となりつつあり、バイヤーは、テレメトリの正規化、アクションの推奨、高いアラート量と続くスキル不足の中でのアナリスト負荷の軽減を、オーケストレーションがどれだけ速く実現できるかにますます注目しています。
Recent Industry Developments in セキュリティオーケストレーション市場
- 2026年6月:IBMは、マネージド型検知・対応サービス向けに、Autonomous Threat Operations Machine(ATOM)を通じて新たなエージェント型・自動化機能を導入しました。この更新により、ツール提供だけでなくマネージド実行を望む顧客向けに、より高度な自律的調査・対応が運用可能になり、セキュリティオーケストレーションにおけるサービス主導の拡大を強化しています。
- 2026年3月:IBMとCrowdStrikeは戦略的パートナーシップを拡大し、CrowdStrike Charlotte AIとIBM ATOMを統合して、マシンスピードでの調査と封じ込めを実現しました。この統合は、脅威インテリジェンス、検知、自動対応間のクロスプラットフォームワークフローの高速化を目指し、複数のベンダースタックにわたるオーケストレーションを求めるバイヤーを支援します。
- 2025年11月:Tufinは、ネットワーク、クラウド、SASE環境にわたるポリシー自動化を強化したTufin Orchestration Suite R25-2を発表しました。トポロジー精度の向上と、TufinAIによる更新されたAI駆動型インサイトも含まれます。このリリースは、ハイブリッドインフラ向けの統一されたコントロールプレーン機能を強化するもので、分散接続環境全体で変更と対応を協調させるオーケストレーションが必要な企業にとって共通の課題に対応しています。


セキュリティオーケストレーション市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本市場は、チームがセキュリティ製品を連携させ、インシデントを管理し、組織全体のワークフローおよびプレイブックを通じて対応ステップを自動化するためのセキュリティオーケストレションツールおよび関連サービスへの支出を対象としています。
対象外の範囲:セキュリティオペレーション向けに構築されていない一般的なITワークフローツールは除外し、オーケストレーション主導のインシデント対応の外に位置するアンマネージドサービスはカウントしません。
セグメンテーション概要
- タイプ別
- ソフトウェア/プラットフォーム
- サービス
- プロフェッショナルサービス
- マネージドサービス
- 展開モード別
- オンプレミス
- クラウド
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- エンドユーザー産業別
- 銀行・金融サービス・保険
- 情報技術・通信
- 政府・防衛
- ヘルスケア・ライフサイエンス
- 小売・電子商取引
- エネルギー・ユーティリティ
- その他エンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他南米
- 欧州
- 英国
- ドイツ
- フランス
- ロシア
- その他欧州
- アジア太平洋
- 中国
- 日本
- インド
- オーストラリア
- 韓国
- その他アジア太平洋
- 中東
- アラブ首長国連邦
- サウジアラビア
- トルコ
- その他中東
- アフリカ
- 南アフリカ
- エジプト
- ナイジェリア
- その他アフリカ
- 北米
データソース、市場規模算定および検証
デスクリサーチ
デスクワークは、セキュリティオーケストレーション支出として計上されるものとそうでないものを定義することから始まります。これは、予算がより広範なセキュリティオペレーションや自動化の項目として報告される場合があるためです。NISTガイダンス、CISAアドバイザリ、MITRE ATT&CKリファレンスなどの公開資料、ならびに米国労働統計局および米国国際貿易委員会(ソフトウェアおよびITサービスのシグナルとして利用可能な場合)のデータリリースをレビューします。また、査読済みジャーナルや学会論文を活用して、オーケストレーション、プレイブック、インシデント対応プロセスがどのように実装・測定されているかを把握します。
らに、年次報告書、決算説明会のトランスクリプト、投資家向けプレゼンテーション、製品ドキュメントを精読し、オンプレミス、クラウド、ハブリッド環境全体にわたる価格アプローチと典型的な導入パターンを把握します。企業財務情報およびインテリジェンスの有料サブスクリプションは、収益の内訳を標準化し、企業構造の変更を確認するために選択的に使用し、自動化およびオーケストレーションの研究開発がどの方向に向かっているかを検証する必要がある場合には特許データベースを活用します。ここで言及したデスクソースはあくまで例示であり、データ収集、検証、および明確化のために他の公開資料も参照しています。
一次インタビューおよびサーベイ
一次調査は、調査範囲の妥当性を検証し、現実的な採用レンジを設定し、購買者がプラットフォームライセンスとサポートサービスの間でどのように支出を配分しているかを確認するために活用されます。南北アメリカ、EMEA、APACにわたるセキュリティオペレーションリーダー、インシデント対応担当者、ITセキュリティアーキテクト、サービスパートナーと対話することで、導入構成の前提、更新行動、ワークフローの成熟度が、これらのチームが実際にセキュリテオーケストレーションを運用する方法と照合されます。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:29% | CXO:15% | APAC:49% |
| 中位層:51% | 部門・ユニットリーダー:27% | EMEA:32% |
| 中小規模プレイヤー:20% | マネージャー:58% | 南北アメリカ:19% |
市場規模算定と予測
規模算定は、より広範なサイバーセキュリティおよびセキュリティオペレーション支出プールを、導入タイプおよび業界別の採用率と予算シェアの前提を用いてオーケストレーション固有の需要プールに再構成するトップダウンアプローチから始まります。その構造が確立されたら、サンプリングされたライセンス価格帯、典型的なシートまたはインシデントベースのパッケージング、サプライヤー収益のサニティチェックなど、選択的なボトムアップ推計によって裏付けを行い、両者の乖離が合理的な範囲を超えた場合に合計値を調整します。
インプットは、当該カテゴリーが実際にどのように購入・使用されているかに合致するよう選定されます。モデルの主要変数は、地域別のSOCチームの推定数、オーケストレーションプロジェクトを誘発するアラート量とツールスプロールの指標、クラウド対オンプレミスの導入構成、展開時のプロフェッショナルサービスのアタッチ率、プレイブックの成熟に伴う更新・拡張行動が含まれます。二次データが乏しい場合、ギャップはインタビューからの有界レンジを用いて処理し、さらなる検証が得られるまで保守的な中間値を適用します。
予測については、セキュリティ人材の制約、インシデント対応サイクルタイムの改善目標、企業全体のセキュリティ予算成長見通しなど、いくつかの実践的なドライバーと支出との回帰スタイルの連関によって支持されるシナリオ分析を使用します。最終予測は地域別のモメンタムシグナルと照合され、短期的な変動が長期トレンドラインを過度に歪めないようにします。
データ検証と更新サイクル
検証は、セキュリティソフトウェアの成長率、セキュリティサービスの支出パターン、公開ファイリングや購買者のコメントに現れる導入構成の変化など、独立したシグナルとモデル出力を照合することで行われます。ある地域や業種で急激な上昇が見られた場合、その背景にあるドライバーを再確認し、それが実際の採用の加速なのかモデリング上の人工的な結果なのかを確認するためのフォローアップコールが実施されます。
承認前に、計算は単位の一貫性、通貨タイミングの整合性、および不合理な価格や普及率の前提を確認する多段階のアナリストレビューを経ます。レポートは年次で更新され、主要な規制変更やソリューションパッケージングの大幅な変更など、重要なイベントが発生した場合には中間更新が行われます。納品直前に最新の更新内容を反映するための最終確認を実施し、クライアントが最新の見解を受け取れるようにします。
Mordor Intelligenceのセキュリティオーケストレーション市場規模と他の公表推計との比較
セキュリティオーケストレーションの公表数値が常に一致するわけではありません。これは、自動化および対応機能、隣接するケース管理、バンドルされたSOCツールが一緒にカウントされるかどうかによって市場の境界が変わる可能性があるためです。また、各出版社がサービスをどのように扱うか、クラウド移行の想定ペース、ベースイヤーが実際の観測年か将来を見据えたステッピングストーンかによっても差異が生じます。
主要なギャップの要因はベンチマーク表にすぐに現れる傾向があります。一部のソースはより広範なSOARスタイルの定義に傾いている一方、他のソースは純粋なオーケストレーションプラットフォームと関連サービスに近い立場を維持しています。通貨タイミングや価格侵食またはプレミアムパッケージングのモデル化方法も、特に複数年契約の正規化方法が異なる場合に乖離を拡大させる可能性があります。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 14.0億米ドル(2025年) | |
| グローバルコンサルタンシーA | 17.2億米ドル(2024年) | SOARフレーミングと異なるベースイヤーを使用しており、オーケストレーション主導のワークフローおよびインシデント対応を超えた広範な自動化・対応支出を取り込む可能性があり、プラットフォームバンドルが完全に帰属可能として扱われる場合に合計値が引き上げられる可能性があります。 |
| 業界出版社B | 12.0億米ドル(2024年) | より狭い成長プロファイルと低いCAGR前提を示しており、導入・統合作業が地域全体のプラットフォーム支出に一貫して紐付けられていない場合にサービス貢献を過小評価する可能性があります。 |
この表は、主に対象範囲の広さとヘッドライン数値に選択された年を追跡する明確な乖離を示しており、Mordor Intelligenceのモデルでは、オーケストレーションプラットフォームおよび直接紐付けられたサービスがセキュリティオペレーションワークフロー向けに購入された場合にのみ支出がカウントされます(一般的な自動化ツールは除く)。これらのルールを一貫して維持し、採用および価格インプットとクロスチェックすることで、最終的な数値は実際の購買行動と再現可能なステップに遡ることが容易になります。


レポートで回答される主要な質問
セキュリティオーケストレーション市場は2031年まで、どの程度の速度で成長すると予測されますか?
市場は年平均成長率14.88%を記録し、2025年の12億2,000万米ドルから2031年には28億1,000万米ドルへと価値が拡大すると予測されています。
最も急速に拡大している展開モードはどれですか?
クラウドベースのオーケストレーションプラットフォームが最も急速な拡大を示しており、組織が弾力的なコンピューティングとサブスクリプション価格設定を好むことから、年率16.38%で前進しています。
このスペースでサービスがソフトウェアよりも速く成長しているのはなぜですか?
企業は統合の専門知識と継続的なプレイブックチューニングへの支払いを増やしており、プロフェッショナルおよびマネージドサービスの収益がライセンス成長を上回っています。
最も高い成長見通しを示しているセクターはどれですか?
ヘルスケアは、病院へのランサムウェア攻撃が自動封じ込めの緊急ニーズを生み出していることから、年平均成長率16.02%を記録すると予測されています。
人材不足は採用にどのような影響を与えていますか?
サイバーセキュリティ専門家のグローバルな480万人不足が社内の自動化エンジニアリング能力を制限しており、多くの購入者をローコードプラットフォームやマネージドSOARサービスへと誘導しています。
どの地域が最も大きな増分需要をもたらしますか?
アジア太平洋は、規制上の義務と新興市場における急速なクラウド採用に支えられ、年平均成長率15.52%で増分成長をリードすると予測されています。
最終更新日:



