
セキュリティ評価市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
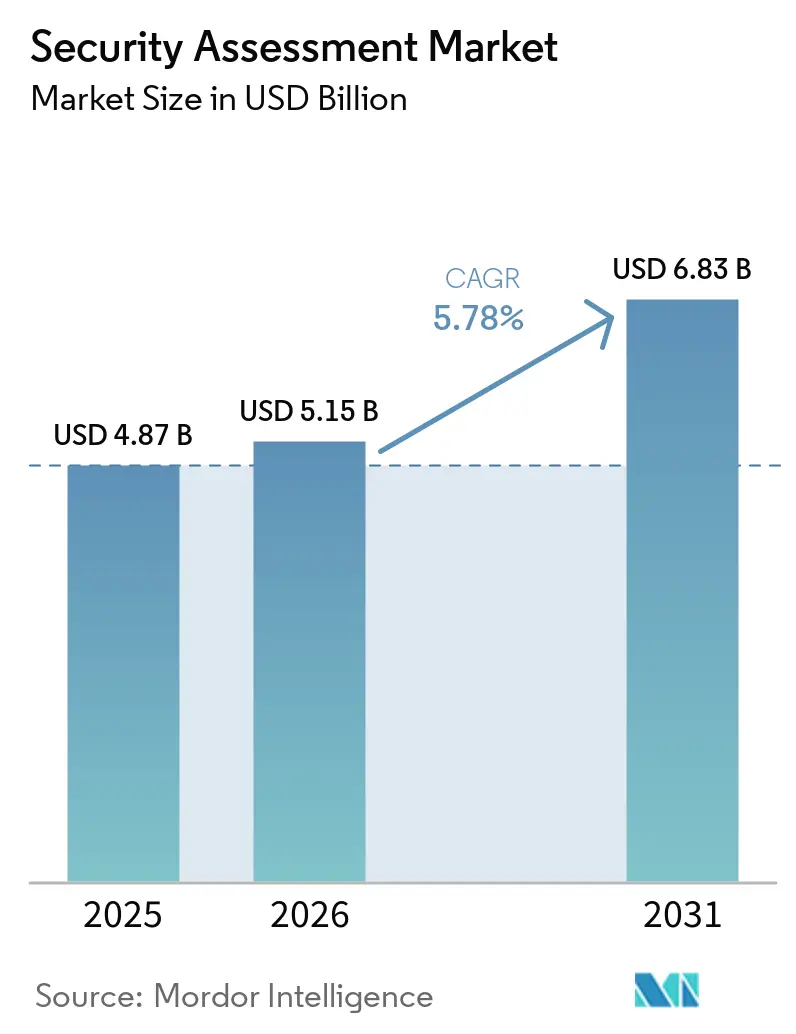
| 市場規模 (2026) | 5.15 十億米ドル |
| 市場規模 (2031) | 6.83 十億米ドル |
| 成長率 (2026 - 2031) | 5.78 % |
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
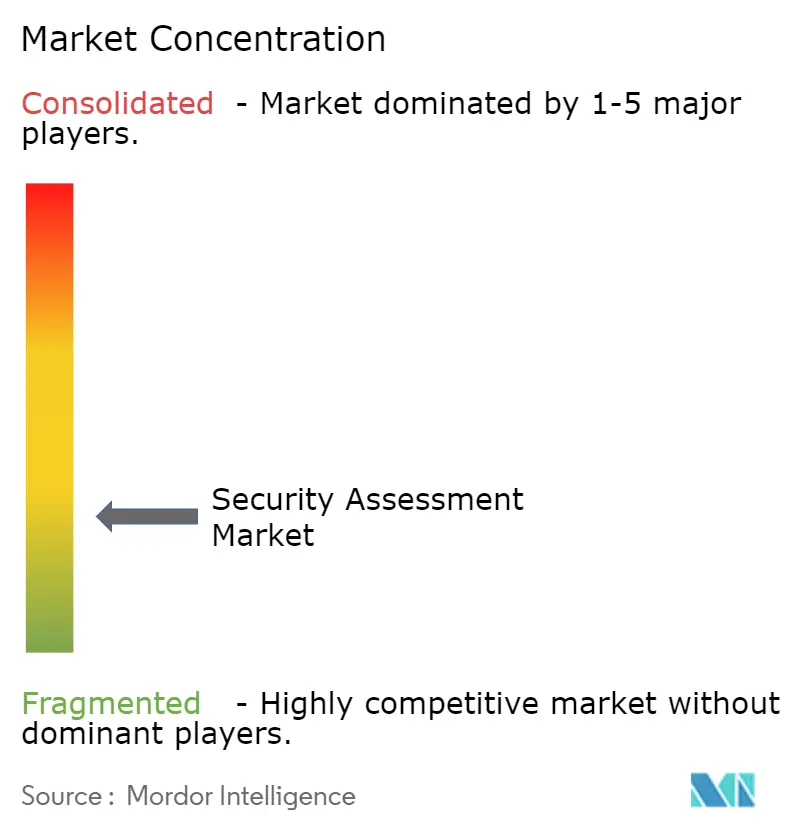
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligence によるセキュリティ評価市場分析
セキュリティ評価市場規模は、2025年の48億7,000万米ドルから2026年には51億5,000万米ドルへと成長し、2026年〜2031年のCAGR 5.78%で2031年までに68億3,000万米ドルに達すると予測されています。普及拡大の背景には、企業がますます高度化する攻撃手法や拡大する規制要件に対してサイバーセキュリティ態勢を検証する必要性があります。AI対応の自動テストにより評価サイクル時間が短縮され、検出精度が向上することで、企業は年次監査から継続的な検証へと移行しています。クラウド移行、DevSecOpsの統合、従来の境界制御を曖昧にするハイブリッドワーク環境のセキュリティ確保の必要性も需要を後押ししています。
主要レポートのポイント
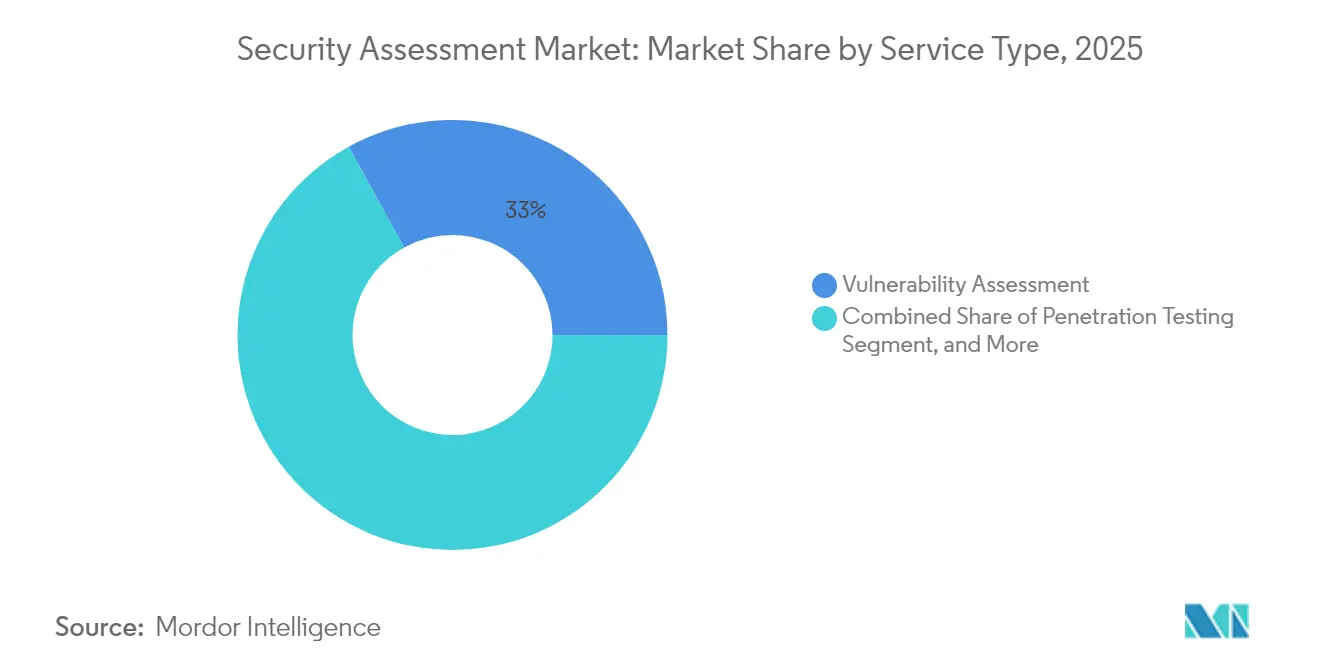
- サービスタイプ別では、脆弱性評価が2025年のセキュリティ評価市場シェアの33.02%を占め、PTaaS(サービスとしての侵入テスト)は2031年にかけてCAGR 7.18%で拡大する見込みです。
- 展開モデル別では、オンプレミスが2025年のセキュリティ評価市場規模の51.65%のシェアを維持し、クラウドベースのソリューションは2031年にかけてCAGR 7.97%を記録する見込みです。
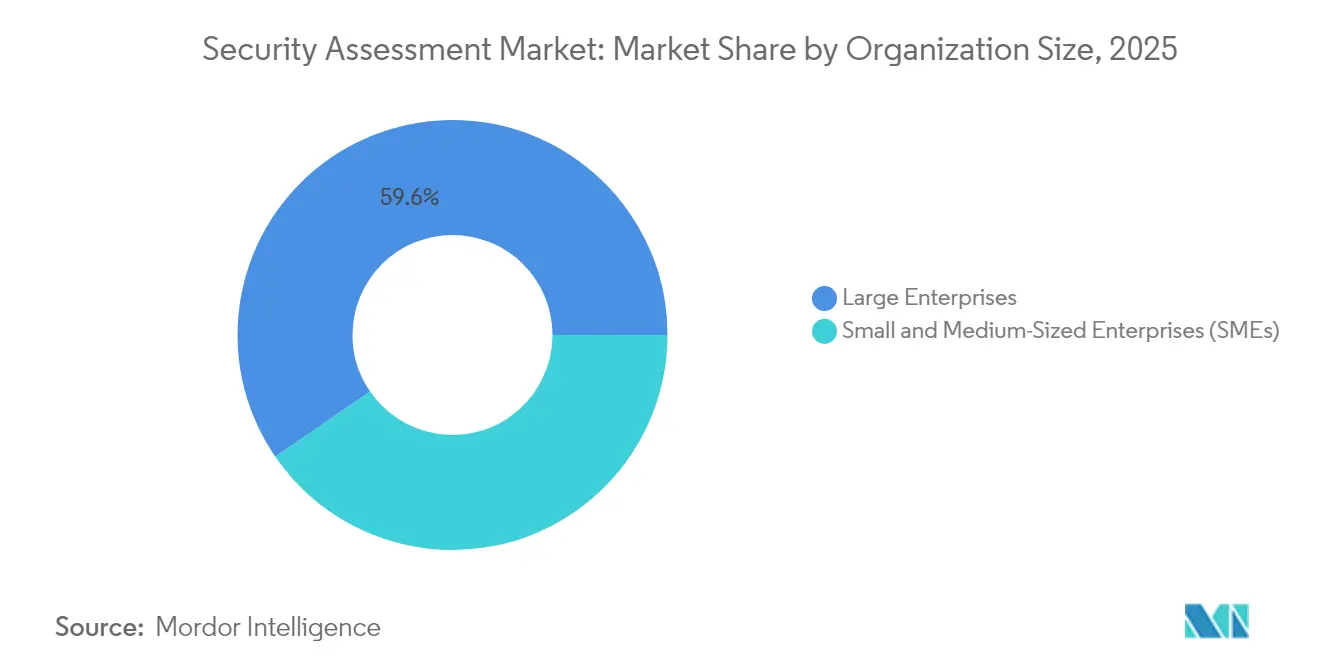
- 組織規模別では、大企業が2025年に59.58%の収益を占め、中小企業(SME)は2026年〜2031年にかけて最高のCAGR 6.63%を記録する見込みです。
- エンドユーザー業種別では、BFSIが2025年に27.85%の収益でトップとなり、ヘルスケアおよびライフサイエンスは2031年にかけて最速のCAGR 5.92%を記録する見込みです。
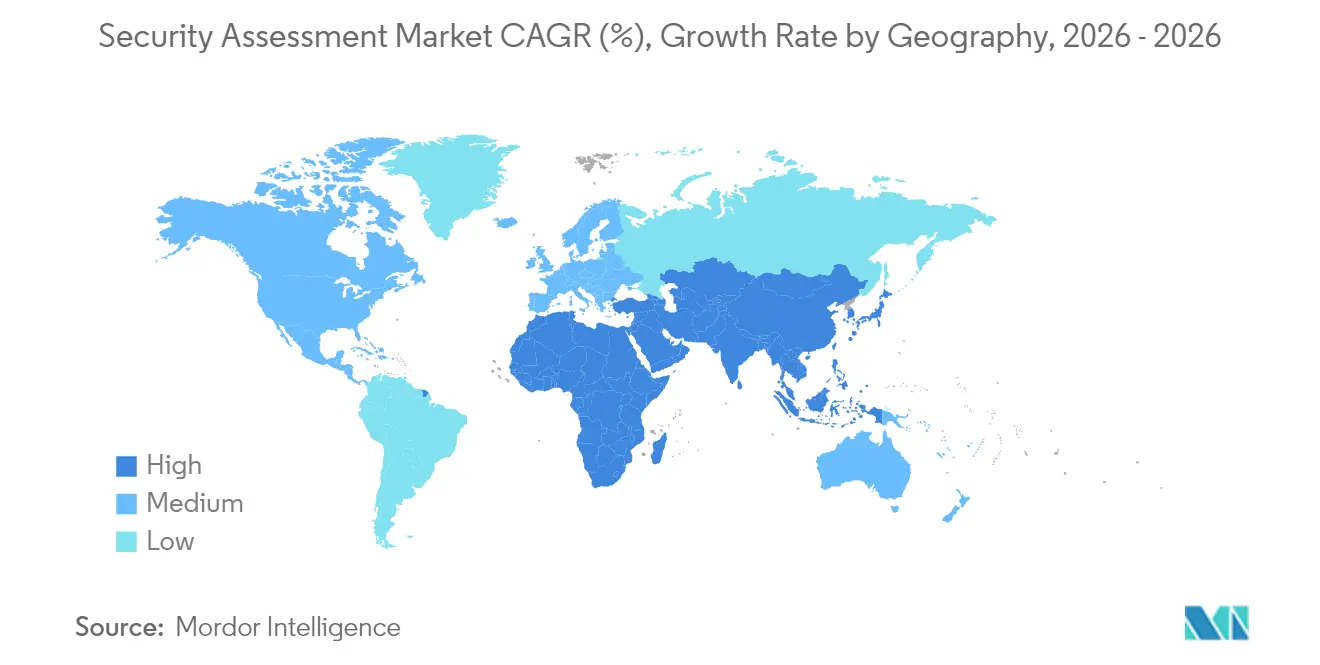
- 地域別では、北米が2025年に40.88%の収益を占め、アジア太平洋地域がCAGR 8.27%で最も急速に拡大する地域となっています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバー影響分析*
| ドライバー | (≈)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| フィッシング・マルウェア攻撃の件数増加と高度化 | +1.2% | グローバル | 短期(2年以内) |
| 中堅市場へ拡大する規制コンプライアンス義務 | +0.8% | 北米および欧州連合 | 中期(2〜4年) |
| 継続的な検証需要を生み出すクラウド移行の急増 | +0.6% | グローバル | 中期(2〜4年) |
| コストとサイクル時間を削減するAI対応自動テストプラットフォーム | +0.4% | 北米およびアジア太平洋 | 長期(4年以上) |
| SaaSベンダーにおけるサービスとしての侵入テストの普及 | +0.3% | グローバル | 中期(2〜4年) |
| シフトレフトテストとDevSecOpsの融合 | +0.2% | 北米および欧州連合 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
フィッシング・マルウェア攻撃の件数増加と高度化
医療機関へのランサムウェア攻撃は18か月以内に137%増加し、企業は年次チェックリストを超えた評価手法の再考を迫られている。攻撃者はパッチリリースから数日以内に戦術を転換するため、企業は静的スキャンではなく敵対者の行動を模倣した継続的な侵害シミュレーションを導入している。アジア太平洋地域は世界で最も高い中央値の滞留時間を記録しており、専門的な評価サービスが解消すべき対応のギャップを露呈している。AIを活用した脅威エミュレーションとレッドチーム演習を提供するプロバイダーは、クライアントが定型的な脆弱性スキャンではなく現実的な検証を求めるにつれ、エンゲージメントの増加を見込んでいる。アジア太平洋地域の脆弱性評価サービス市場規模は、急速なデジタル化、規制の追いつき、および脅威への意識の高まりに後押しされ、2030年までに10.8%のCAGRで拡大すると予測されている。
中堅市場へ拡大する規制コンプライアンス義務
2025年1月に施行されたデジタル運用レジリエンス法(DORA)は、2万2,000社以上の欧州連合金融機関に定期的なレジリエンステストの実施を義務付け、大手銀行から中堅企業へと義務の範囲を拡大しています。[1] 米国では、規制当局がサードパーティリスクプログラムを組み込んだ基本的なレジリエンス要件を示唆しており、地方銀行における評価への新たな需要を喚起しています。提案されているHIPAAセキュリティ更新はさらに多要素認証と年次監査を義務付け、初年度のコンプライアンスコストは90億米ドルと見込まれています。[2] これらの拡大する義務は、コンプライアンスを断続的なものから継続的なものへと変革することで、サービス需要を安定させています。
継続的な検証需要を生み出すクラウド移行の急増
FedRAMP 20xは、インフラストラクチャーのコード化と継続的な監視により米国連邦政府のクラウド認可を合理化し、ポイントインタイムテストから常時稼働の評価への業界の移行を示しています。クラウドセキュリティアライアンスはアイデンティティの脆弱性をクラウドの最大の脅威として指摘しており、AWS、Azure、Google Cloud全体にわたる構成評価への注目を集めています。DevOpsパイプラインに評価を組み込むプロバイダーは競争上の優位性を獲得しています。
コストとサイクル時間を削減するAI対応自動テストプラットフォーム
米国国家安全保障局の自律型侵入テストプロトタイプは、AIが数週間かかるエンゲージメントを数時間に短縮する方法を示しています。[3] Nebulaなどのソリューションは脆弱性を自動的にマッピングしてエクスプロイトを生成し、深い内部リソースを持たない組織にも高度なテストを民主化しています。クラウドセキュリティアライアンスは、AIが人間の専門家を補完し、自動化が反復的な発見タスクを処理する間に専門家が戦略的分析に集中できるようにすることを強調しています。[4] AIと専門家による検証を組み合わせるベンダーは、誤検知と倫理に関する懸念に対処しています。
制約要因影響分析*
| 制約要因 | (≈)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 中小企業セグメントにおける予算制約 | –0.4% | グローバル;アジア太平洋および中東・アフリカ | 短期(2年以内) |
| 熟練したレッドチーム・侵入テスト人材の不足 | –0.3% | グローバル | 中期(2〜4年) |
| 評価疲弊を引き起こすツールの乱立 | –0.2% | 北米および欧州連合 | 短期(2年以内) |
| 生成AI評価エンジンの精度に関する懸念 | –0.1% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
中小企業セグメントにおける予算制約
中小企業はセキュリティに収益の約4%を充てているにもかかわらず、不均衡な侵害率に直面しており、アジア太平洋地域の中小企業の56%がインシデントを報告し、75%が顧客データの損失を被っています。フルスペクトルのテストは利用可能な予算を超えることが多く、多くの企業が基本的なスキャナーに頼り、脅威カバレッジにギャップが生じています。したがって、手頃な価格への懸念が近期の拡大を制限していますが、同時に配信コストを削減する自動化されたサブスクリプション価格のプラットフォームにおけるイノベーションを促進しています。
熟練したレッドチーム・侵入テスト人材の不足
アジア太平洋地域だけで210万人の追加サイバーセキュリティ専門家が必要とされており、企業の64%が人材確保のための予算増加を計画しています。人材不足は賃金を押し上げ、サービス価格を上昇させ、高度な評価のスケジュール遅延を引き起こしています。プロバイダーは希少な専門知識をマネージドサービスに集約し、AIでアナリストを補強して能力を拡張することで対応していますが、近期の供給不足は依然として成長を抑制しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
継続的な検証が優先事項を再定義脆弱性評価は2025年の収益の33.02%を占め、コンプライアンスプログラムにおける基盤的な役割を裏付けています。しかし、サービスとしての侵入テスト(PTaaS)はCAGR 7.18%で最も急速に拡大し、DevOpsに合わせた継続的な検証への市場の転換を反映しています。多くの企業が年次侵入テストから月次またはスプリント駆動の演習へと移行しています。リスクおよびコンプライアンス監査は、DORAとHIPAA改正のおかげで安定した需要を維持しています。
マルチクラウド環境の普及に伴い、クラウド構成評価への需要が高まっています。CI/CDパイプラインにAPIを組み込むベンダーは、長期的なコンサルティングサイクルをリアルタイムダッシュボードに置き換え、持続的な優位性を生み出しています。AIを活用したエクスプロイト生成の主流化により、購買者の期待は労働時間よりもスピードへとさらにシフトしています。自動化による発見とアナリストによる検証を組み合わせたハイブリッドモデルを提供するプロバイダーは、効率性と精度のバランスを取り、BFSIやヘルスケアなどのリスク回避型セクターに訴求しています。

展開モデル別:
クラウドの勢いが加速特定の金融機関および政府系クライアントに必須のオンプレミステスト環境は、2025年に51.65%の収益を提供しました。それにもかかわらず、クラウド提供の評価プラットフォームは2031年にかけてCAGR 7.97%を記録する見込みです。弾力的なスケール、リモートコラボレーション、クラウドネイティブワークロードとの統合が普及を促進しています。FedRAMP 20xのロードマップは継続的なクラウド監視に対する公共部門の意欲を示しており、民間企業もこれに追随しています。マルチテナントSaaS評価はクライアントのインフラオーバーヘッドを削減し、更新を加速させます。
マルチクラウドの可視性とAPIの開放性によって差別化するプロバイダーは、より長期的な契約を確保しています。逆に、純粋なオンプレミスツールは、ハイブリッドワーフォースとエッジ展開の拡大に伴い陳腐化するリスクがあります。データ主権規制が存在する場合、ベンダーはハードエアギャップアプライアンスではなく、規制対象顧客を維持するためにソブリンSaaS地域を提供する方向に移行しています。
組織規模別:
中小企業がギャップを縮小大企業は2025年に59.58%の収益を占め、階層的な評価を必要とする複雑な環境を反映しています。大企業はレッドチームシミュレーション、ソーシャルエンジニアリングテスト、規制監査を並行して委託し、高い平均取引規模を生み出しています。しかし、中小企業はクラウドプラットフォームが参入障壁を下げることでCAGR 6.63%が見込まれています。マネージドな修復ガイダンスとバンドルされた自動SaaS評価は、小規模なITチームに適しています。6桁のプロジェクトではなくモジュール式サブスクリプションを提供するベンダーがこのセグメントに参入しています。
保険会社がサイバーポリシーの条件を厳格化し、中小企業にも年次スキャンを義務付けることが多くなるにつれ、認識が高まっています。複数の国の政府助成金プログラムが中小企業のセキュリティアップグレードを補助し、間接的に評価サービスへの需要を高めています。これらの条件が徐々に大企業の優位性を侵食し、セキュリティ評価産業のクライアントベースを拡大しています。
エンドユーザー業種別:
ヘルスケアが加速BFSIは厳格な報告規則と高い金銭的リスクにより、2025年に27.85%の収益でトップとなりました。DORAは継続的なレジリエンステストを義務付け、米国の規制当局も同様の基準を検討しており、安定した支出を確保しています。通信およびITサービスは基幹インフラを保護するために引き続き多くのユーザーを占めています。ヘルスケアおよびライフサイエンスは、多要素認証と年次監査を義務付けるHIPAA規則の変更と病院へのランサムウェアの増加に後押しされ、2031年にかけて最速のCAGR 5.92%で成長する見込みです。
小売、エネルギー、公益事業も、決済コンプライアンスと重要インフラの義務が進化するにつれて予算を拡大しています。産業制御システムのテストは、ドメイン固有の専門知識を必要とするニッチ分野として台頭し、専門家に余地を生み出しています。これらの業種全体が、セキュリティ評価市場を今後10年間にわたって成長軌道に乗せ続けています。
地域分析
北米セキュリティ評価市場
北米は、潤沢な予算と広範な規制を背景に、2025年の収益の40.88%を生み出した。FedRAMP 20xおよび潜在的な連邦レジリエンス基準は、連邦政府および銀行セクターによる継続的モニタリングの採用を促進している。カナダはUSMCAパートナーとの整合性を図りながら侵害通知規則を改定し、メキシコの2024年データ保護法はサプライチェーン全体における標準化された評価への需要を高めている。
アジア太平洋セキュリティ評価市場
アジア太平洋地域は、2031年までに8.27%のCAGRを記録する成長エンジンである。急速なクラウド導入、eコマースの拡大、および地政学的緊張の高まりが支出を押し上げている。マイクロソフトとのオーストラリアの5カ年サイバーセキュリティ協定および日本の防衛志向のサイバー整備は、資本投入の実例を示している。同地域における210万人の人材不足と長期化する滞留時間が、人員不足を補うマネージドおよび自動化サービスへの需要を生み出している。中小企業は特に、多額の設備投資を伴わずにエクスポージャーのギャップを解消するため、サブスクリプション型テストプラットフォームを好む傾向にある。
欧州セキュリティ評価市場
欧州は包括的な法整備を通じて引き続き大きな市場規模を維持している。DORAは数千の金融機関に適用される一方、NIS2は公益事業者およびデジタルプロバイダー全体に義務的なセキュリティ管理を拡大している。同地域の厳格なデータ主権の姿勢は、評価における現地化されたクラウドノードおよび暗号化データストレージへの需要を促している。英国の業務レジリエンス規則はEU法令と収束しており、多国籍銀行にとって汎欧州コンプライアンスのロードマップを簡素化している。
ラテンアメリカおよびMEAセキュリティ評価市場
ラテンアメリカ、中東、およびアフリカは、サイバーインシデントの増加と各国政府による国家戦略の策定を背景に、初期段階ながら加速する普及を示している。湾岸協力会議(GCC)加盟国はソブリンクラウドゾーンへの投資を進め、現地の評価需要を牽引している。南米の電力公益事業者は、注目を集めたランサムウェアインシデントを受け、重要インフラ監査を優先している。予算上の制約が当面の収益を抑制しているものの、地域インテグレーターとのベンダーパートナーシップが中期的な拡大の基盤を築いている。
規制環境
セキュリティ評価需要は、組織を単発のテストから継続的な検証へと移行させる、施行力のあるサイバー規則や標準にますます結び付けられている。欧州連合(EU)では、DORAが2025年1月から施行されており、広範な金融事業体に対して定期的なレジリエンステストを義務付けている。2024年12月に施行されたサイバーレジリエンス法(CRA)は、セキュア・バイ・デザインの実践と、デジタル製品に対するインシデント・脆弱性報告への義務を拡大する。
2026年、規制当局や標準化団体はコンプライアンスと評価のつながりをさらに強化し続けた。欧州委員会は、サイバーセキュリティ法の見直し(しばしば「サイバーセキュリティ法2」と呼ばれる)を通じてEUサイバーセキュリティ枠組みを更新する2026年1月の提案を発表し、NIS2の明確化に関連する対象を絞った改正を含んでいる。ENISAもまた、単一報告プラットフォーム(SRP)を通じて実装ツールを前進させており、これは2026年9月からCRAインシデント報告業務において義務化される。米国では、NISTがサイバーセキュリティフレームワーク2.0に関する運用ガイダンスを継続し、2026年3月にはクイックスタートガイダンス(SP 1308)を発表し、評価プロバイダーが監査対応の成果物で日常的に対応付ける企業リスクマネジメントと人材育成の連携を強化している。
バリューチェーン分析
セキュリティ評価のバリューチェーンは、標準、脅威インテリジェンス、テスト研究から始まり、ツールおよびプラットフォーム層(脆弱性スキャナー、クラウド構成評価、侵害・攻撃シミュレーション、PTaaSポータル、レポーティングワークフロー)へと進む。その後、コンサルティング主導の評価、マネージド型の継続的検証、コンプライアンス監査プログラムを通じたサービス提供が続く。インプットには、脆弱性フィード、エクスプロイトや概念実証(PoC)の研究、クラウドおよびエンドポイントエコシステムからの攻撃対象領域テレメトリ、NISTに準拠したマッピングやEU制度マッピングを含むポリシーマッピングが含まれる。
提供は、グローバルコンサルティング会社、専門セキュリティ企業、SaaSプラットフォームベンダーの組み合わせによって行われ、その成果物は企業によって直接契約を通じて、あるいはクラウドマーケットプレイス、システムインテグレーター、引受業務で評価結果を参照する保険会社やブローカーなどの経路を通じて消費される。ボトルネックと制御点は、ソフトウェアサプライチェーンとCI/CDパイプラインにますます存在するようになり、セキュリティ評価はビルドおよびデプロイメントのワークフローに左方シフトしている。広く使用されている開発者向けコンポーネントにおける著名な侵害事例、例えば2025年3月に23,000を超える組織に影響を及ぼしたtj-actions/changed-files GitHub Actionの侵害、およびCISAが指摘した2025年9月のnpmエコシステム侵害は、依存関係、シークレット管理、リリースの整合性に対する継続的な評価需要を強化している。調達面では、2025年4月のGSA C-SCRM調達ガイドやNIST SP 800-161で示された要件などの公共部門ガイダンスが、購買者に対しサプライチェーンリスクマネジメントを企業リスクプログラムに統合するよう促し、評価範囲をインフラとアプリケーションを超えて、サードパーティ製品、オープンソースの依存関係、ベンダー保証資料まで拡大している。
競合環境
市場のダイナミクスは、コンサルティング大手、セキュリティ専門企業、AIスタートアップが予算シェアを争う断片化した状況を反映しています。IBM、Accenture、Deloitteは幅広いクライアント基盤と業種別の専門知識を活用しています。CrowdStrike、Rapid7、Qualysは、統合された脆弱性、コンプライアンス、脅威ハンティングモジュールを提供するクラウドベースのプラットフォームに注力しています。統合が加速しており、CiscoによるSplunkの280億米ドルの買収とCyberArkによるVenafiの15億4,000万米ドルの取引がプラットフォーム競争を示しています。投資強度は高く、Accentureは2024年度に買収に66億米ドル、研究開発に12億米ドルを費やしました。
差別化はAI駆動の自動化、マルチクラウドの可視性、DevSecOpsワークフロー統合にかかっています。アプリケーションセキュリティ態勢管理ツールは、調査結果を相関させて修正を優先することでアラート疲弊に対処し、過剰なツールを抱える企業に訴求しています。サービスとしての侵入テスト(PTaaS)プレイヤーは、フラット価格のウェブポータルを通じてオンデマンドの侵入テストを提供することで従来のコンサルティングを破壊しています。量子安全暗号評価、産業制御テスト、AIモデルセキュリティ監査には空白地帯が存在し、規制の精査が高まっているにもかかわらずサービスの深みが不足しています。
戦略的な動きが続いています:ZscalerはAI駆動のセキュリティオペレーション能力を強化するために2025年5月にRed Canaryを買収しました。Palo Alto NetworksのProtect AI買収計画とCortex XSIAM 3.0の発表は、AIによるメールセキュリティ強化を示しています。SophosはSecureworksを8億5,900万米ドルで買収し、マネージド検出能力を構築しました。Arctic WolfのCylance買収はエンドポイントカバレッジを強化し、MastercardのRecorded Future取引は非セキュリティ企業がコア業務のために脅威インテリジェンスを取得していることを示しています。
全体として、上位5社のベンダーがグローバル収益の約28%を占めており、継続的なイノベーションと買収を促す適度に断片化した環境を示しています。
セキュリティ評価産業リーダー
-
IBM Corporation
-
Qualys Inc
-
Trustwave Holdings, Inc(シンガポール・テレコミュニケーションズ・リミテッド)
-
AO Kaspersky Lab
-
Trellix
- 注:主要企業の掲載順は順位を示すものではありません。
セキュリティアセスメント市場 このレポートでカバーされる企業
- IBM Corporation
- Accenture PLC
- Cisco Systems Inc.
- Rapid7 Inc.
- Qualys Inc.
- Check Point Software Technologies Ltd.
- Trustwave (Singtel)
- Optiv Security Inc.
- Mandiant (Google Cloud)
- Secureworks Inc.
- Synopsys Inc.
- CrowdStrike Holdings Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Tenable Holdings Inc.
- Veracode
- Snyk Ltd.
- Absolute Software Corp.
- Holm Security
- Kaspersky Lab
- FireEye/Trellix
市場機会と将来展望
規制主導のテスト拡大とサプライチェーンセキュリティ義務は、単発プロジェクトではなく、エビデンス、レポーティング、修復を再現可能なプログラムにパッケージ化する評価サービスに明確な空白領域を生み出している。EUでは、CRA(2024年12月施行)およびENISA主導の実装メカニズム、例えば単一報告プラットフォーム(2026年9月から義務的運用開始)が、脆弱性・インシデント報告ワークフローの量と構造を増大させている。これにより、プロバイダーが製品・企業環境全体で取り込み、トリアージ、悪用可能性の証明、監査対応の文書化を運用化できる余地が生まれる。欧州委員会はまた、証明の現代化とICTサプライチェーンリスクを重視する2026年1月のサイバーセキュリティ法見直し案を進めており、これが証明・サプライヤー保証要件に対応する評価資料への購買需要を高めている。
技術的な変化は、DevSecOpsおよびセキュリティ運用に結び付いた継続的・自動化された検証の機会をさらに支えている。ツールの分散化が進む中、購買者の関心はエクスプロイト検証と露出の優先順位付けへと移っている。IBMは、エージェント型脅威を対象とした拡張セキュリティ製品を通じてAI対応機能を商用化しており、Qualysはリスク信号をより広範な運用エコシステムに接続している。従来の脆弱性スキャンを超えて、新興の評価カテゴリーには、ソフトウェアサプライチェーン保証(SBOM主導の検証と依存関係修復)、AIモデルおよびAI対応アプリケーションのセキュリティレビュー、規制業種における移行計画と管理証拠の文書化を必要とするポスト量子準備評価が含まれ、専門フレームワーク、再現可能なテストプレイブック、人材制約に対応するマネージドサービスへの需要を支えている。
最近の産業開発事情 セキュリティアセスメント市場
- 2026年7月:IBMとRed Hatは、オープンソースソフトウェアの脆弱性の自動修復を目的とした新しい商用製品、Lightwell NetworkおよびLightwell Clearinghouse Premierを含め、Lightwellを拡張した。この更新は、サプライチェーンセキュリティ評価の成果物を検証済みの修復ワークフローに接続し、依存関係の多いソフトウェアスタックにおける発見、優先順位付け、パッチ適用の連携を強化する。
- 2026年6月:IBMはOpenAI Daybreak Cyber Partner Programに参加し、OpenAIモデルを使用してソフトウェアの脆弱性を特定・検証する新しいアプリケーションセキュリティサービスを発表した。これにより、評価チームがトリアージと検証を加速するために利用できるツールセットが拡大し、AI支援によるアプリケーションセキュリティを主流のサービス提供型機能として位置付けている。
- 2025年5月:ZscalerはRed Canaryを買収し、AI駆動のセキュリティ運用機能を強化した。この買収は、購買者が評価、検知、対応の信号を統合ワークフローに組み合わせられるプロバイダーを、連携していない個別ソリューションを個別に管理するよりも好むようになっているという、プラットフォーム統合の傾向を強化した。
セキュリティアセスメント市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本調査において、セキュリティアセスメント市場は、修正が実施される前にオンプレミスおよびクラウド環境全体にわたって弱点を特定しコントロールを確認するサイバーセキュリティ評価業務から得られる収益として計上される。
対象外の範囲:セキュリティハードウェア、および継続的なモニタリングまたはアウトソーシングによる日常的な防衛として提供される継続的なマネージドセキュリティオペレーションは除外する。
セグメンテーション概要
- サービスタイプ別
- 脆弱性評価
- 侵入テスト
- リスクおよびコンプライアンス監査
- レッドチーム・パープルチームシミュレーション
- クラウド構成評価
- 展開モデル別
- オンプレミス
- クラウド
- 組織規模別
- 大企業
- 中小企業(SME)
- エンドユーザー業種別
- BFSI
- ITおよび通信
- ヘルスケアおよびライフサイエンス
- 小売および電子商取引
- エネルギーおよび公益事業
- 政府および防衛
- その他(教育、メディアなど)
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- オランダ
- ロシア
- その他の欧州
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- 東南アジア
- オーストラリアおよびニュージーランド
- その他のアジア太平洋
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ
- 中東
- 北米
データソース、市場規模の算定、および検証
デスクリサーチ
デスクワークは、アセスメントに通常含まれる内容、購買方法(プロジェクトベースまたはリテイナー)、および需要を促進している規制や標準をマッピングすることから始まる。用語とコントロール領域の一貫性を保つため、NIST刊行物、ISOガイダンスノート、CISAアドバイザリー、およびENISAなどのソースからのフレームワークやレポートといったオープンな参考資料をレビューする。
需要側の根拠を固めるめ、報告された侵害パターン、クラウド導入シグナル、コンプライアンスのタイムラインなど、アセスメント支出が通常増加する場所を示す指標を使用する。このため、SECのサイバーセキュリティ開示ガイダンスおよびファイリング、政府のサイバー戦略の更新、および繰り返し現れるリスクテーマに関する査読済みセキュリティジャーナルなどの公開ソースもスキャンする。これらに加え、企業の年次報告書、投資家向けプレゼンテーション、および信頼性の高い報道は、サービスミックスの変化と価格動向を把握するために使用され、企業財務情報とニュースの有料サブスクリプションはクロスチェックの迅速化のみを目的として使用される。このリストは網羅的なものではなく、データ収集、検証、およびリサーチの明確化のために他の多くのソースも参照された。
一次インタビューおよびサーベイ
一次インプットは、アセスメントサービスプロバイダー、エンタープライズセキュリティバイヤー、および調達サイクルを把握しているチャネルおよびアドバイザリー参加者へのインタビューと短いサーベイから得られる。これらの対話を通じて、アセスメントの作業範囲記述書に通常含まれる内容、価格の見積もり方法(例えば、スコープ、資産、またはテスト日数による)、およびクライアントがワークロードをクラウドに移行したりゼロトラストプログラムを採用したりする際に何が変わるかを確認する。稼働率、プロジェクト規模、およびコンプライアンス主導の需要に関する前提が特定の地域に過剰適合しないよう、地域カバレッジは広く保たれている。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:34% | CXO:13% | アジア太平洋:42% |
| 中位層:51% | 部門・ユニットリーダー:42% | EMEA:32% |
| 中小規模プレイヤー:15% | マネージャー:45% | アメリカ大陸:26% |
市場規模の算定と予測
規模の算定は、セキュリティサービス支出シグナルを用いてアドレス可能なプールを再構築し、観察されたサービスミックスとプロジェクト頻度を通じてアセスメント専用業務に絞り込トップダウン構築から始まる。この骨格が構築されたら、サンプリングされた価格帯に典型的なプロジェクト量を乗じたものや、プロバイダーの実用的なサブセットに対するサプライヤーの積み上げなど、選択的なボトムアップ検証によって裏付けを行い、範囲が一致しない場合は合計値を調整する。
モデルで使用される主要インプットには、規制対象セクターのアセスメント頻度、典型的な資産またはアプリケーション数で測定された平均アセスメントスコープ、テストチームの稼働パターン、アセスメントタイプ別の価格動向、およびオンプレミスとクラウドレビューのミックスを変化させるクラウド移行ペースが含まれる。予測はシナリオ分析を用いて構築され、ベースライン需要はコンプライアンスのタイムラインと侵害主導の緊急性に連動し、予算引き締めや継続的テストの迅速な採用に関するインタビューフィードバックでストレステストが行われる。小規模な地域やニッチなサービスラインについてボトムアップのインプットが不足している場合は、類似市場で観察された比率を用いてギップを補完し、企業あたりの推定支出を実務家が現実的と述べる水準と照合して検証する。
データ検証と更新サイクル
アウトプットはトップダウンとボトムアップの整合性テストによって確認され、続いて地域別およびサービスタイプ別の分散チェックが行われ、合計値が現実的な購買パターンから乖離しないようにする。急激な価格上昇や従業員一人あたりの支出が異常に高いといった異常値をレビューし、必要に応じてフォローアップコールを通じて再検討または再検証する。
承認前に別のアナリストが前提条件、数理ロジック、および前年比の動きをレビューし、その後に初めて数値が確定される。レポートは年次で更新され、主要な規制変更やエンタープライズセキュリティ支出の急激な変化などの重要なイベントが発生した場合には中間更新が行われる。納品直前に、最新の公開開示情報と市場シグナルを反映するための最終確認を実施する。
Mordor Intelligenceのセキュリティアセスメント市場規模と他の公表推計値との比較
セキュリティアセスメントの公表市場価値が互いに一致することはほとんどない。なぜなら、各グループがサービス境界を異なる方法で定義し、価格設定、通貨タイミング、および更新頻度についても異なる判断を下すからである。その結果、2つの調査が類似した言葉を使用していても、異なる収益ストリームと異なる購買行動を計上している可能性がある。
公表されている数値の中には、より広範なサイバーコンサルティングや継続的なセキュリティオペレーションを同一の数値に含めているものもある。Mordor Intelligenceでは、フィーベースのアセスメント業務のみを計上し、ハードウェア販売と継続的なマネージドディフェンスは除外しており、これにより合計値は絞り込まれ、反復可能なプロジェクトおよびリテイナー需要に近い水準に保たれる。
ベンチマーク比較
| ソース | 市場規模 | 調査手法のギャップ |
|---|---|---|
| Mordor Intelligence | 4.87 ビリオン 米ドル(2025年) | |
| 業界出版社A | 11.30 ビリオン 米ドル(2025年) | この推計は、セキュリティアセスメントをアプリケーションセキュリティテストツール関連の収益や隣接するセキュリティサービスを含む広義の傘とて扱っているようであり、アセスメントフィーのみを超えたアドレス可能な価値を引き上げている。 |
| リサーチプラットフォームB | 6.50 ビリオン 米ドル(2024年) | この数値はアセスメントサービスとして提示されているが、年度と通貨基準が単一のグローバル換算ポイントに常に整合されているわけではなく、スコープが一時的なアセスメントを明確に分離することなくコンプライアンス監査や広範なアドバイザリーパッケージと混在する場合がある。 |
総じて、このばらつきは主に、アセスメントが隣接するサービスからどれだけ厳密に分離されているか、および単一年度に対して価格設定と為替タイミングがどれだけ一貫して適用されているかによって説明される。モデルを観察可能なアセスメント頻度、現実的なプロジェクト規模、および実務家インプットからのクロスチェックに結びつけることで、市場合計値は透明性が保たれ、再現が容易になる。
レポートで回答される主要な質問
AIはセキュリティ評価の提供をどのように変えているか?
AI駆動のプラットフォームはテスト時間を数週間から数時間に短縮し、エクスプロイト生成を自動化し、継続的な監視を可能にする一方、人間の専門家は文脈的な検証に不可欠な存在であり続けています。
DORAは欧州のサービス需要にどのような影響を与えるか?
同法は2万2,000社以上の金融機関に継続的なレジリエンステストを義務付け、運用レジリエンス評価とサードパーティリスクレビューへの長期的な需要を生み出しています。
北米のセキュリティ評価市場の現在の規模は?
北米は2025年のグローバル収益の40.88%を占め、厳格な規制と成熟した予算のおかげで同地域がトップを維持しています。
2031年にかけて最も急速に成長する業種セグメントはどれか?
ヘルスケアおよびライフサイエンスは、新しいHIPAA規則が年次監査、多要素認証、更新されたインベントリを義務付けることで、CAGR 5.92%が見込まれています。
予算制約にもかかわらず中小企業が支出を増加させると予想される理由は?
クラウド提供の自動化プラットフォームが参入コストを削減し、保険会社と規制当局が基本的な評価を義務付けるようになり、中小企業の普及においてCAGR 6.63%を促進しています。
2026年のセキュリティ評価市場の規模は?
セキュリティ評価市場は2025年の48億7,000万米ドルから2026年には51億5,000万米ドルへと成長し、2026年〜2031年のCAGR 5.78%で2031年までに68億3,000万米ドルに達すると予測されています。