
ランサムウェア対策市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 30.04 十億米ドル |
| 市場規模 (2031) | 63.56 十億米ドル |
| 成長率 (2026 - 2031) | 16.18 % |
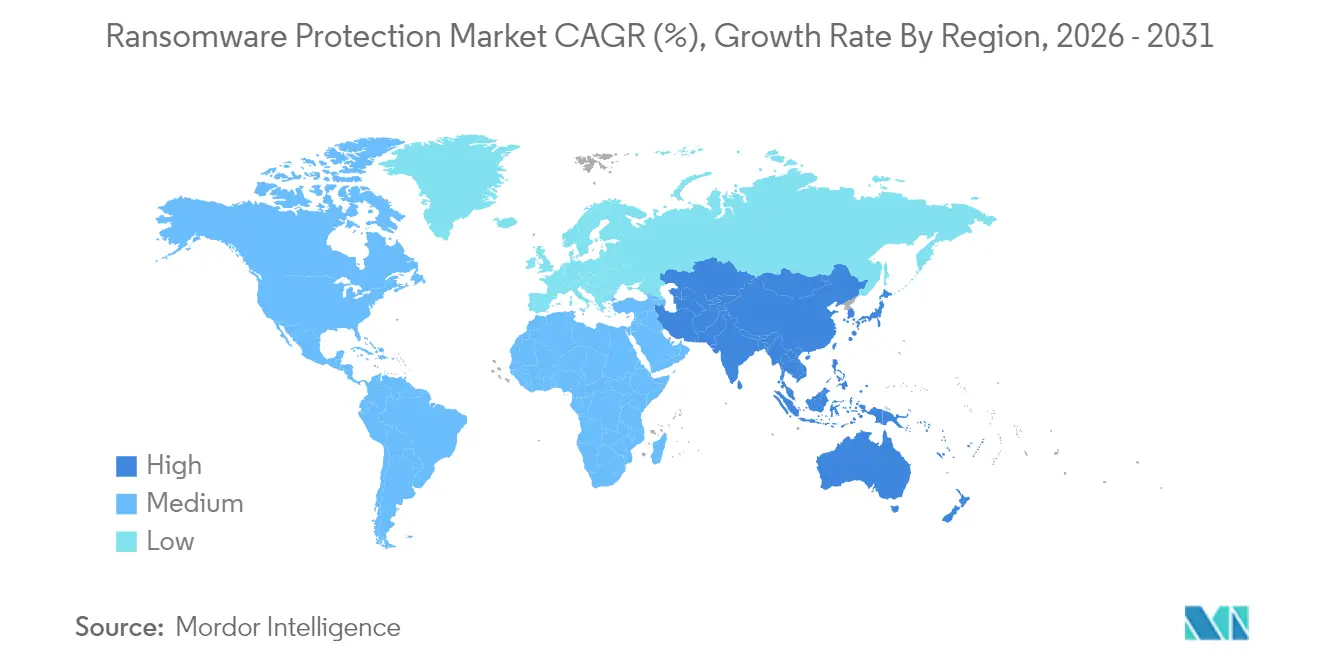
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
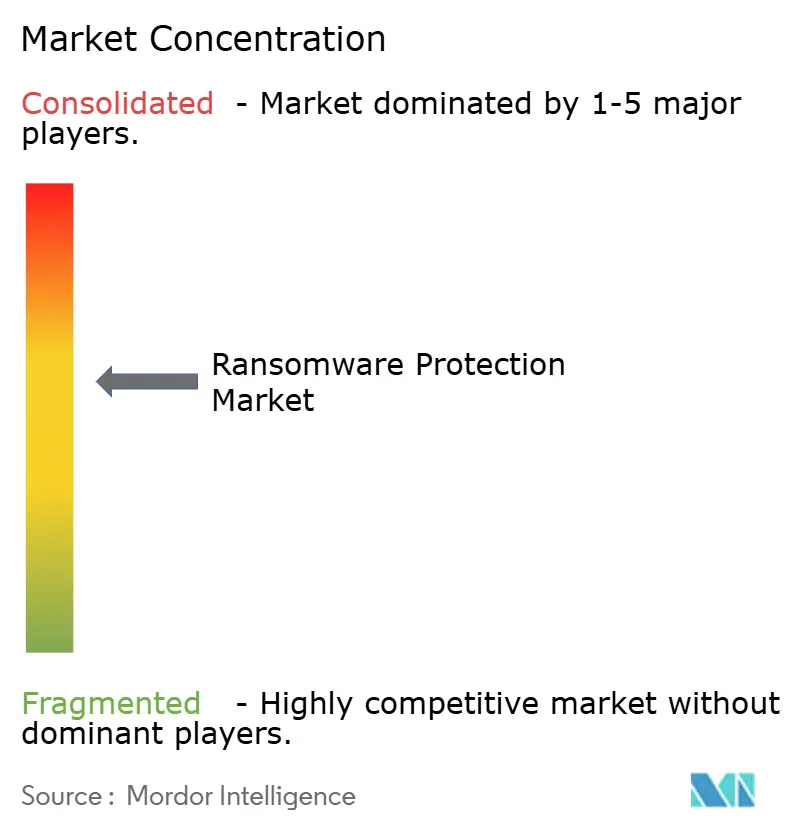
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるランサムウェア対策市場分析
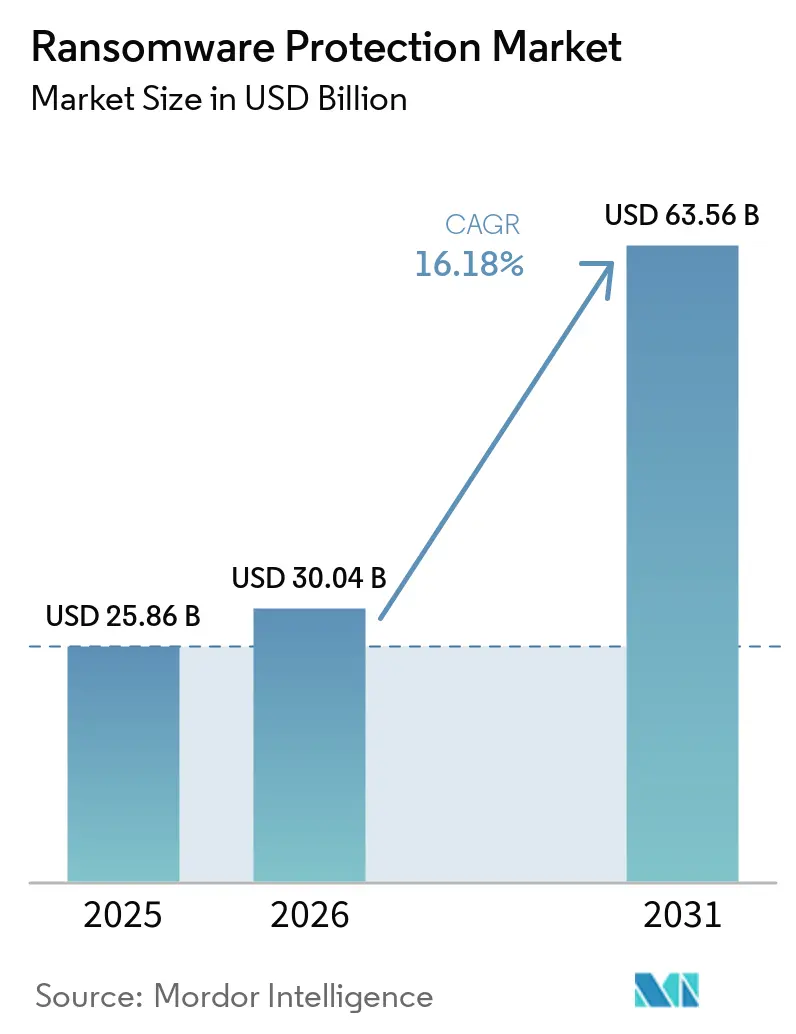
ランサムウェア対策市場規模は2025年に258億6,000万米ドルと評価され、2026年の300億4,000万米ドルから2031年には635億6,000万米ドルに達すると推定されており、予測期間(2026年~2031年)中のCAGRは16.18%です。サービスとしてのランサムウェア(RaaS)エコシステムの拡大、トリプル恐喝脅威の台頭、および運用技術(OT)の攻撃対象領域の拡大が、支出の勢いを強く維持しています。企業は現在、暗号化が成功した場合でもビジネス継続性を維持できるよう、統合的な予防、検知、および迅速な復旧を重視しています。クラウドワークロードのリスク露出、世界的な情報開示法の強化、およびサイバー保険の基準引き上げにより、ゼロトラスト制御、イミュータブルバックアップ、および行動分析へと予算がシフトしています。エンドユーザーがエンドポイント、アイデンティティ、クラウド、バックアップ機能をマネージド検知・対応サービスと融合させた統合プラットフォームを好むため、ベンダーの統合が進んでいます。
主要レポートのポイント
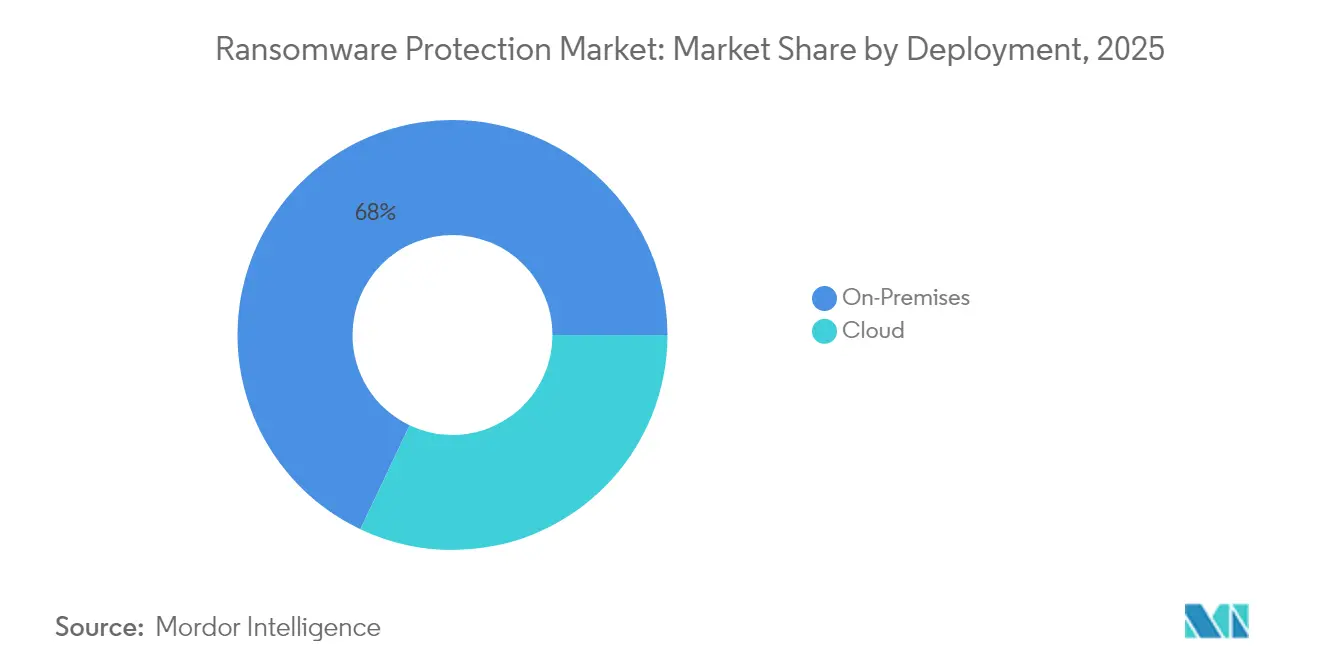
- 展開形態別では、オンプレミスが2025年のランサムウェア対策市場シェアの67.95%を占め、クラウドソリューションは2031年にかけてCAGR 17.55%で拡大しています。
- アプリケーション別では、エンドポイント保護が2025年の収益シェアの43.65%でトップとなり、バックアップおよび復旧は2031年にかけてCAGR 16.7%で成長すると予測されています。
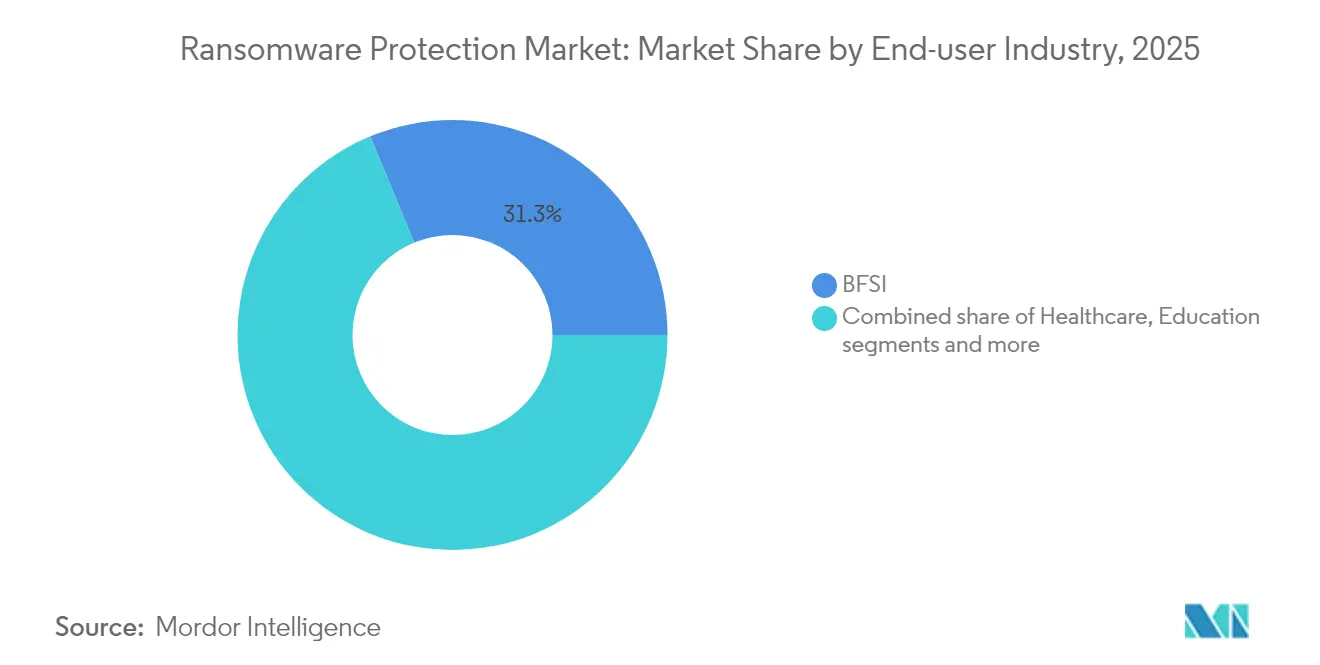
- エンドユーザー業界別では、銀行・金融サービス・保険(BFSI)が2025年のランサムウェア対策市場シェアの31.25%を占め、ヘルスケアは2031年にかけてCAGR 16.75%で進展しています。
- 組織規模別では、大企業が2025年の収益の71.60%を占め、中小企業は2031年にかけてCAGR 17.35%と最高の予測成長率を記録しています。
- 地域別では、北米が2025年の収益シェアの35.90%でトップとなり、アジア太平洋地域は2031年にかけてCAGR 16.95%で成長する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| フィッシングおよびターゲット型侵害の激化 | +2.8% | 北米および欧州に集中した世界規模 | 短期(2年以内) |
| サービスとしてのランサムウェア(RaaS)の急増 | +3.2% | 世界規模、特にアジア太平洋地域および新興市場 | 中期(2年~4年) |
| クラウド・SaaS移行による攻撃対象領域の拡大 | +2.1% | 北米・EUが先行し、アジア太平洋地域が追随 | 中期(2年~4年) |
| 高度な制御に対するサイバー保険の義務付け | +1.9% | 北米・EUの規制フレームワーク | 短期(2年以内) |
| ゼロトラストおよびマイクロセグメンテーションの採用 | +2.4% | 世界的な企業導入、政府主導のイニシアチブ | 長期(4年以上) |
| データ窃取およびトリプル恐喝戦術の台頭 | +2.7% | 世界規模、規制産業への影響が大きい | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
フィッシングおよびターゲット型侵害の激化
生成AIによる音声クローニングは、従来のフィッシングを説得力のある「ビッシング」へと変貌させ、2025年における認証情報の侵害率を高めている。MicrosoftのDefender XDRにおけるフィッシングトリアージエージェントは、不審なメッセージを自動的にラベル付けし、セキュリティチームが精度を高めながら対応サイクルを短縮できるようにしている[1]。金融機関は、最近の侵害の56%がパッチ未適用のVPNの脆弱性に起因すると述べており、異常なセッションアクティビティを検知するユーザー・エンティティ行動分析の導を推進している。ソーシャルエンジニアリング対策への関心の高まりが、サイロではなく連携して機能する継続的なメール、エンドポイント、およびアイデンティティ監視への需要を促進し、ランサムウェア対策市場を支えている。
サービスとしてのランサムウェア(RaaS)の急増
アンダーグラウンドフォーラムで販売されているアクティブなマルウェアキットの半数以上がランサムウェアの亜種であり、RaaS(サービスとしてのランサムウェア)オペレーターは通常、すべての恐喝支払いの10%〜40%を受け取る。技術的な参入障壁の低さにより、アフィリエイトが産業企業を攻撃することが可能となり、OT(運用技術)に特化したインシデントが87%急増している。企業は、新興のアフィリエイトグループや武器化前の侵害指標を特定する脅威インテリジェンスフィードへのサブスクリプションをますます増やしており、検知ルールを事前に更新することでランサムウェア対策市場を支えている。
クラウドおよびSaaS移行による攻撃対象領域の拡大
ワークロードの移行により、クラウドへの侵入が前年比75%増加している。共有責任モデルでは、アイデンティティおよびキー管理が顧客側の責任となっいるが、マルチクラウド環境全体で最小権限ポリシーを適用するスキルを持つチームは少なく、ランサムウェア対策ソリューションへの需要が高まっている。クラウドネイティブアプリケーション保護プラットフォームは、ポスチャ管理、ランタイム保護、およびコンテナスキャニングを組み合わせ、セキュリティオペレーションに単一のコントロールプレーンを提供する。FortinetがそのCNAPPスイートにAI異常検知を統合する計画は、攻撃者より先に設定ミスを特定する自動ドリフト分析への市場の需要を反映している。
高度な制御に対するサイバー保険の義務付け
保険引受業者は現在、多要素認証、ネットワークセグメンテーション、およびイミュータブルバックアップを含むランサムウェア対策技術の証拠を、ランサムウェア補償の引き受け前に要求している。組織の83%がサイバー保険を購入しており、平均的な恐喝支払額は2年間で33万5,000 米ドルから650万 米ドルへと上昇し、保険会社は技術的な前提条件を厳格化している。ベンダーはこれに対応し、保証プログラムをバンドルしており、Bitdefenderは最大100万 米ドルの侵害補償を提供することで顧客が保険会社のアンケートを満たす支援をしている。
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 無料の基本エンドポイントツールが支出を抑制 | -1.8% | 世界規模、特に価格に敏感なSMBセグメント | 短期(2年以内) |
| 法執行機関の成果が身代金支払いを削減 | -1.2% | 世界規模、積極的な法執行が行われる法域でより強い影響 | 中期(2年~4年) |
| 複雑な展開に対するサイバー人材不足 | -2.1% | 世界規模、北米および欧州で深刻 | 長期(4年以上) |
| SMB向けフルスタックXDRの高い総所有コスト | -1.6% | 世界のSMB市場、特に新興経済圏 | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
無料の基本エンドポイントツールが支出を抑制
Windowsおよびメジャーブラウザプラットフォームへのセキュリティ機能の統合により、追加コストなしで基本的なマルウェア対策が提供されます。これらのツールは商品化されたランサムウェアの亜種を抑制しますが、行動分析、デセプション、または自動ロールバックを提供することはほとんどありません。一部のSMBオーナーはリスク露出を過小評価し、有料アップグレードを遅らせており、専門ベンダーの潜在的な収益を損なっています。商業サプライヤーは、プレミアムティアを正当化するために、高度な対応機能、サプライチェーンテレメトリ、および保険適格性レポートを強調しています。
法執行機関の成果が身代金支払いを削減
世界規模の摘発により、複数のランサムウェアインフラが解体され、資金回収が支援されており、犯罪のROIを損ない、パニック主導の調達を抑制する可能性があります。米国、英国、およびオーストラリアは現在、身代金支払いの開示を金融犯罪部門と共有し、捜査官がマネーロンダリングの経路を追跡できるようにしています[2]。しかし、攻撃者は素早く適応し、大規模な支払いなしにビジネス混乱を引き起こすデータワイパーや嫌がらせ戦術に切り替えており、強靭な防御の継続的な必要性を確保しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
展開形態別:
制御中心のオンプレミス環境と並行してクラウドの勢いが拡大2025年において、オンプレミス導入が収益の67.95%を占め、規制の厳しい企業におけるコンプライアンスおよびデータ主権の要求を裏付けています。それにもかかわらず、クラウドサブスクリプションは2031年にかけてCAGR 17.55%で急速に拡大しています。クラウド提供型サービスのランサムウェア対策市場規模は、購入者がエラスティック分析と簡素化されたアップデートを採用するにつれて急激に上昇すると予測されています。ハイブリッド設計が現在標準となっており、ローカルセンサーとSaaSベースの相関エンジンを組み合わせることで、チームはオフプレミスのスケールを活用しながらテレメトリをオンサイトに保持できます。
自動スナップショットオーケストレーションにより、平均復旧時間が短縮されます。CommvaultのCloud Rewindは、完全なテナント環境を数分で復元し、以前は復旧の不確実性から躊躇していた組織の関心を集めています。継続的なポスチャー監視、統合されたキー管理、およびポリシーアズコードパイプラインが、ハードウェアのリフレッシュサイクルよりもDevSecOpsの整合性を好む開発チームをさらに引き付けています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能


アプリケーション別:
バックアップおよび復旧が成熟したエンドポイントコアを上回るエンドポイント保護は2025年の収益の43.65%を提供し、あらゆるランサムウェア防御スタックにおける最初の購入として引き続き重要です。それでも、バックアップおよび復旧はアプリケーショングループの中で最高となるCAGR 16.7%を達成する見込みです。イミュータブルおよびエアギャップリポジトリは、予防レイヤーが失敗した際の最後の保証として機能するようになっています。ExaGridの非ネットワーク接続ティアと遅延削除機能は、攻撃者が復元ポイントを改ざんするのを防ぐ設計の典型例です。
メールおよびウェブゲートウェイモジュールは、トラフィックをクラウド検査ノードを通じてルーティングするセキュアアクセスサービスエッジアーキテクチャを通じて進化し、分散した労働力のレイテンシを低下させています。ネットワークセグメンテーション機能もこれらのプラットフォームに移行し、カテゴリ間の境界を曖昧にしながら封じ込めを強化しています。購入者がプラットフォーム統合を推進するにつれて、ベンダーは以前は個別だったモジュールを統合ライセンスにバンドルしており、このパターンがランサムウェア対策市場の勢いを強化しています。
エンドユーザー業界別:
規制が金融セクターのリーダーシップを超えてヘルスケア投資を促進銀行・金融サービス・保険セグメントは2025年の収益シェアの31.25%でトップとなり、根強い規制上の精査と高い資産の魅力を反映しています。ヘルスケアは、電子的に保護された医療情報に対する多要素認証と暗号化を義務付けるHIPAAセキュリティルールの改正強化に後押しされ、最速のCAGR 16.75%で続いています。ヘルスケア事業体のランサムウェア対策市場規模は、プロバイダーがレガシーシステムを近代化し、臨床環境内にゼロトラストネットワークを展開するにつれて急速に拡大する見込みです。
製造業者はIT-OT統合インフラに取り組んでおり、2025年初頭の産業用ランサムウェアインシデントの68%が生産施設を直撃し、資産可視化プラットフォームへの投資を促しています。教育機関は、予算上の制約にもかかわらず、前年度に攻撃が70%急増した後、セキュリティ支出を加速させました。業種を問わず、保険会社と監査人は現在、年次保険更新の一環としてイミュータブルバックアップとテーブルトップ復旧訓練の証拠を求めています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
組織規模別:
マネージドサービスが能力格差を埋めるにつれてSMEの採用が増加大企業は、大規模なセキュリティスタッフと多層アーキテクチャにより、2025年の収益シェアの71.60%を占めました。しかし、中小企業はCAGR 17.35%で成長しており、エンタープライズグレードの制御の民主化を支えています。エンドポイントごとのサブスクリプションを持つクラウドネイティブ保護スイートは、資本障壁を取り除き、すぐに使えるベストプラクティスポリシーを組み込んでいます。
セキュリティに特化したマネージドサービスプロバイダー(MSP)は、監視、パッチ適用、インシデント対応をバンドルすることで、顧客が人材不足を回避できるよう重要な役割を果たしています。GuardzとSentinelOneのようなパートナーシップは、AI搭載の検知と簡素化されたダッシュボードを統合し、MSPが数十のテナントに効率的に展開できるようにしています。ランサムウェアグループが従業員1,000人未満の企業をますます標的にするにつれて、SMEはサイバー支出を任意のIT支出ではなく直接的なビジネス継続性コストとして認識するようになり、ランサムウェア対策市場の拡大を強化しています。
地域分析
北米ランサムウェア対策市場
北米は2025年に35.90%の収益シェアを獲得してップとなり、金融および医療分野における成熟したコンプライアンス体制と、大規模な企業予算に支えられています。重要インフラに対する強制的なインシデント報告などの連邦政府の取り組みにより、セキュリティの基準に対する期待がさらに高まっています。米国に拠点を置く組織のランサムウェア対策市場規模は、保険引受会社が補償条件を厳格化するにつれ、引き続き拡大していくと見込まれます。
アジア太平洋ランサムウェア対策市場
アジア太平洋地域は2031年に向けて最も高い16.95%のCAGRを記録しています。オーストラリアでは身代金支払いの開示を義務付ける新法が施行され、東南アジアでは2024年に13万5,000件以上のランサムウェア被害が報告され、地域としてのリスクが浮き彫りになっています。アジア太平洋地域の多くの政府は、中堅企業がゼロトラスト管理を導入するための補助金プログラムを開始しており、多国籍企業の本部を超えた普及を加速させています。
欧州・中東・アフリカおよびラテンアメリカランサムウェア対策市場
欧州はNIS2指令の恩恵を受けており、最大15万の重要事業者をカバーし、違反に対しては1,000万ユーロの制裁金が設定されています。欧州連合に拠点を置く中小企業のランサムウェア対策市場シェアは、義務付けられたリスク評価およびサプライチェーン監視の実施に伴い拡大が見込まれます。一方、中東およびアフリカ地域では、企業が生成AIアナリティクスや侵害対応リテーナーへの投資を進める中、2025年のセキュリティ支出は30 ビリオン 米ドルを超えると予測されています。ラテンアメリカは世界平均を大幅に上回るランサムウェア関与率に悩まされており、ブラジルでは3日以内の開示を義務付ける新規制が導入され、マネージドセキュリティプロバイダーにとっての地域的な機会を拡大させています。

規制環境
ランサムウェア関連の規制要件は、支払い報告やインシデント通知の面で厳格化が進んでおり、これにより調達プロセスにおける文書化、監査可能性、復旧対応力の重要性が高まっている。オーストラリアは2024年サイバーセキュリティ法を制定し、年間売上300万オーストラリアドルを超える事業体に対し、ランサムウェアまたはサイバー恐喝への支払いを行った場合、支払い後72時間以内に報告することを義務付けた。これにより、インシデント後のレビューにおいて、MFAの利用状況、セグメンテーション、イミュータブルバックアップの状態を証明できる管理体制への需要が一層高まっている。
欧州連合では、NIS2により、より広範な基幹事業体および重要事業体に対して義務的なサイバーセキュリティリスク管理措置が拡大されている。欧州委員会実施規則(EU)2024/2690(2024年10月)では、ランサムウェアを含む重大インシデント報告に関する技術要件と基準が規定されており、ENISAは2025年6月にNIS2の実施を支援する技術実装ガイダンスを公表した。米国では、NIST IR 8374 改訂第1版(2026年6月)が、サイバーセキュリティフレームワーク(CSF)2.0のコミュニティプロファイルとしてランサムウェアリスク管理ガイダンスを更新し、企業や規制対象事業者に対し、ランサムウェア対応プレイブックとガバナンス、防御、検知、対応、復旧の各機能とのより明確な対応関係を提供している。
バリューチェーン分析
ランサムウェア対策のバリューチェーンは、上流のテレメトリおよびコントロールプレーン基盤(エンドポイントエージェント、ID プロバイダー、メールセキュリティ、ネットワークセンサー、SIEM/XDRデータパイプライン、クラウドロギング)、中核の分析・対応レイヤー(行動検知、脅威インテリジェンスの強化、SOARプレイブック、デセプション、迅速な隔離)、そして下流のレジリエンス関連要素(イミュータブルバックアップリポジトリ、DRオーケストレーション、インシデント復旧ツール、マネージド検知・対応サービス)にわたる。顧客の購買部門は、エンドポイント、ID、メール、バックアップをより少数のプラットフォームに統合する傾向を強めており、一方でMSPやMDRプロバイダーは、社内にサイバー人材を持たない中小企業にとって重要なチャネルであり続けている。
サプライチェーンにおける脆弱性も主要な感染経路となっており、セキュアなソフトウェア開発やパッケージの出所管理から、第三者リスクや調達時のデューデリジェンスに至るまで、チェーン全体にわたるベンダーへの期待に影響を与えている。Cloud Security Allianceは、2026年にTeamPCPがCI/CDパイプラインで使用されているセキュリティおよびAIツール用パッケージを侵害し、特権環境から認証情報を窃取した連鎖的事案を報告しており、スキャナーやSDKが高価値の標的となり得ることを改めて示している。2026年5月には、Foxconnの北米拠点を巻き込んだNitrogenランサムウェア事案に関する報道があり、複数の下流ブランドパートナーに影響を及ぼす大規模なデータ流出が報告され、攻撃者が受託製造業者やサービス提供者を通じて影響力を増幅させ得ることが浮き彫りになった。これらの事例は、ベンダー選定および契約更新の際における、シークレット管理、最小権限の原則、サプライヤーの証明、復旧テストの重要性を高めている。
競合環境
ベンダーアリーナは適度に分散しているものの、プラットフォーム統合に傾いています。SophosによるSecureworksの8億5,900万米ドルの買収は、エンドポイントベースにマネージド検知・対応の深みを加え、統合されたインシデント対応パイプラインを強化しています。CyberArkによるVenafiの15億4,000万米ドルの買収は、マシンアイデンティティ管理と人間の特権制御を組み合わせ、マルチクラウド環境における認証情報の悪用に対処しています。
AIファーストの専門企業は、ランサムウェアの撃退に専念することで支持を得ています。Halcyonはリアルタイムの行動ブロッキングとデータ窃取防止により10億米ドルの評価額に達しました。既存のプレイヤーは、バックアップおよびアイデンティティモジュールに機械学習分析を注入することで対抗し、単一のコンソールから「検知・保護・復旧」ループを提供しています。クラウドアライアンスが急増しており、CrowdStrikeとGoogle Cloudはパートナーシップを拡大し、マネージド検知をハイパースケールロギングに組み込み、共同顧客の調査サイクルを短縮しています。
成功指標は、生のマルウェアブロック率から測定可能なダウンタイム削減へと移行しています。オーケストレーションされたスナップショットロールバックによる1時間未満の復旧を実証できるベンダーはプレミアム価格設定の優位性を享受し、調達チームを機能チェックリストではなく成果ベースの評価へと誘導しています。
ランサムウェア対策業界リーダー
-
McAfee, LLC
-
AO Kaspersky Lab
-
Bitdefender
-
FireEye, Inc.
-
Microsoft
- 注:主要企業の掲載順は順位を示すものではありません。
ランサムウェア対策市場
- CrowdStrike Holdings, Inc.
- Microsoft (Defender/XDR)
- Trend Micro Inc.
- Palo Alto Networks
- SentinelOne
- Sophos Ltd.
- Symantec (Broadcom)
- McAfee LLC
- Kaspersky Lab
- Bitdefender
- FireEye / Trellix
- Zscaler Inc.
- Cisco (Secure Endpoint)
- Fortinet, Inc.
- Acronis International
- Datto (Kaseya)
- Veeam Software
- Barracuda Networks
- Webroot (OpenText)
- Check Point Software

市場機会と将来展望
購買者の需要は、単発的な防御策から、政府が公表するガイダンスに準拠した監査可能なランサムウェアリスク管理へと移行しており、統制を証拠、準備度スコア、再現可能な対応へと変換するソリューションに新たな余地が生まれている。NIST IR 8374 改訂第1版(2026年6月確定)は、CSF 2.0に準拠したランサムウェアコミュニティプロファイルを提供し、製品の統制をガバナンスおよび復旧の成果(イミュータブルバックアップの検証、セグメンテーションの検証、復旧演習報告を含む)にマッピングするベンダーを支援している。CISAおよびFBIの勧告(2025年7月のInterlockに関する勧告、2025年6月のPlayランサムウェアに関する更新を含む)は、ネットワークセグメンテーション、多要素認証、オフラインバックアップといった基本的な対策を継続的に強調しており、これがエンドポイント、ID、メール、バックアップにわたる展開の複雑さを軽減する統合パッケージへの需要を持続させている。
機会は、検知および復旧の平均所要時間を短縮するAI支援型防御ワークフローや自動化にも集中しており、特にテレメトリが複数の環境に分散するクラウドおよびハイブリッド環境において重要性が高い。2026年3月、ホワイトハウスはトランプ大統領のサイバー戦略を発表し、ランサムウェアおよび関連する脅威を軽減するための優先事項として、ゼロトラストアーキテクチャとAIを活用したサイバーセキュリティを挙げた。これにより、企業側では、事業継続性を維持しつつ横方向への侵害拡大を封じ込める、自動トリアージ、行動分析、オーケストレーションへの関心が支えられている。また、サプライチェーン攻撃や複数当事者を巻き込む恐喝事案は、認証情報の適正管理、CI/CD保護、そしてソフトウェアサプライチェーンセキュリティとランサムウェアの封じ込め・復旧を結び付けるベンダーリスクプログラムへの需要を一層高め、対象範囲を従来のエンドポイントから開発ツールや組込み・運用環境にまで拡大させている。
Recent Industry Developments in ランサムウェア対策市場
- 2026年7月:NISTはNIST IR 8374 改訂第1版を公表し、サイバーセキュリティフレームワーク(CSF)2.0のコミュニティプロファイルとしてランサムウェアリスク管理ガイダンスを更新した。この更新により、ガバナンス・防御・検知・対応・復旧の各活動に関して、より具体的な統制マッピングが組織に提供され、ベンダー評価や内部保証報告の標準化に寄与している。
- 2026年4月:Bitdefenderは、企業およびMSP向けにGravityZone Extended Email Securityを発表し、メール保護とエンドポイントセキュリティを統合することで、フィッシングを起点とするランサムウェア配信やビジネスメール詐欺の阻止を図った。この製品発表は、初期侵入経路として頻度の高いベクターに対して、別途ツールを必要とせずにランサムウェア対策の範囲を拡張することで、プラットフォーム統合の流れを支えている。
- 2024年10月:欧州委員会は実施規則(EU)2024/2690を採択し、NIS2フレームワークの下での重大インシデント報告(ランサムウェア関連インシデントを含む)に関する技術要件と基準を定めた。この措置により、対象事業体およびその重要な供給業者にとって、インシデント分類、証拠保持、対応プロセスの成熟度の運用上の重要性が高まった。


ランサムウェア対策市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本市場は、一般的なエンタープライズ環境全体において、組織がランサムウェアの侵入防止、不審なアクティビティの検知、拡散の封じ込め、および暗号化イベント後のデータと業務の復旧を支援するツールおよびサービスからの収益を対象としている。
対象外の範囲:専用のランサムウェア対策機能を持たない汎用アンチウイルス製品、および単独のインシデントレスポンス・リテイナー費用は除外する。
セグメンテーションの概要
- 展開形態別
- オンプレミス
- クラウド
- アプリケーション別
- エンドポイント保護
- メール保護
- ネットワーク・ウェブセキュリティ
- バックアップおよび復旧・DR
- エンドユーザー業界別
- BFSI
- ヘルスケア
- 政府・公共部門
- ITおよび通信
- 製造・産業
- 教育
- 組織規模別
- 大企業
- 中小企業(SME)
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- その他欧州
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリアおよびニュージーランド
- その他アジア太平洋
- 南米
- ブラジル
- アルゼンチン
- その他南米
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他中東
- アフリカ
- 南アフリカ
- ナイジェリア
- その他アフリカ
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクワークは、脅威と露出のフットプリントをマッピングすることから始まり、次にランサムウェア対策への準備に関する観察可能な支出シグナルと結びつけた。これに使用したソースには、CISAアラート、FBI IC3苦情統計、NISTガイダンス、ENISAの脅威ランドスケープ公表物などの公開サイバーセキュリティ勧告およびレポート、さらに関連するOECDデジタル指標が含まれる。
また、年次報告書や投資家向けプレゼンテション、調達通知、主要インシデントに関する信頼性の高い報道記事などのベンダーの公開情報、ならびに査読済みセキュリティジャーナルの技術論文もレビューした。小規模な収益ストリームを見逃さないよう、企業財務インテリジェンス、特許カバレッジ、およびキュレートされたニュースの有料サブスクリプションを活用し、事業項目と製品ポジショニングの整合性確認に役立てた。このリストは網羅的なものではなく、データ収集、検証、および明確化のために他の多くの公開文書も確認した。
一次インタビューおよびサーベイ
一次情報は、エンドポイント保護、バックアップとリカバリ、メールセキュリティ、MDR(マネージド検知・対応)、およびインシデントレスポンス計画に携わるセキュリティ購買担当者、ITリーダー、およびデリバリーサイドの専門家へのインタビューとサーベイを通じて収集した。これらの議論は、導入タイミング、典型的な契約構造、マネージドサービスのアタッチレート、および実際の価格動向を確認するために使用した。その後、このインプットをAPAC、EMEAおよびアメリカ大陸全体のデスク仮定の検証に活用した。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:33% | CXO:15% | APAC:43% |
| 中位層:48% | 機能・ユニットリーダー:26% | EMEA:33% |
| 小規模プレイヤー:19% | マネージャー:59% | アメリカ大陸:24% |
市場規模算定と予測
規模算定は、トップダウンの需要プールを用いて構築した。まず、地域別の組織のアドレス可能なベースを推定し、次に観察されたサイバーインシデントの露出とセキュリティ予算行動に適合したランサムウェア対策の導入および支出強度パターンを適用した。初期アウトプットは、主要ツールカテゴリの典型的な年間契約額をサンプリングして導入範囲を乗じるなどの選択的なボトムアップ近似値で確認し、その後チャネルおよびサービスのアタッチレートチェックで合計値を調整した。
最も重要なインプットには、報告されたランサムウェアインシデントの頻度と障害の深刻度、バックアップとリカバリの近代化率(イミュータブルストレージ機能を含む)、エンドイントおよびメールセキュリティの更新サイクル、クラウドへ移行するワークロードの割合、および24時間365日監視のためにマネージドセキュリティサービスを使用する展開の割合が含まれる。予測は、セキュリティ支出の成長、侵害開示トレンド、クラウド導入などの先行指標に関する軽量な多変量回帰に支えられたシナリオ分析を用いて実施した。その後、防止および復旧機能がプラットフォーム契約にどのようにパッケージ化されているかについての専門家フィードバックに基づいてシナリオを精緻化した。小規模地域やニッチなユースケースでボトムアップチェックが弱い場合は、範囲を使用し、合計値が現実的に保たれるよう需要プールに正規化した。
データ検証と更新サイクル
検証は、地域および顧客コホート全体の整合性チェックから始まる複数の層で実施した。次に、インシデント報告トレンド、セキュリティ予算の方向性、マネージドサービスの構成比などの独立したシグナルとモデルアウトプットを比較した。外れ値にはフラグを立て、仮定を再検討し、価格、導入、またはスコプの解釈が回答者間で一致しない場合はフォローアップコールを実施した。
各データセットと計算ステップは、最終承認前に別のアナリストがレビューした。最終パスは、需要に重大な影響を与える可能性のある最近の重要イベントを捉えるため、納品直前に完了した。レポートは年次で更新され、主要な規制、脅威、または技術の変化が市場の軌跡に重大な影響を与える場合は中間更新が追加される。
Mordor Intelligenceのランサムウェア対策市場推計と他の公表推計との比較
ランサムウェア対策の公表市場規模がしばしば一致しないのは、このカテゴリが隣接するセキュリティ領域に近接しており、各調査が包含の境界線を異なる形で引いているためである。差異はまた、選択された基準年、サービスの扱い方、および価格が一律の上乗せとしてモデル化されているか、測定可能な契約および導入の変化に紐付けられているかによっても生じる。
一部の外部推計は、汎用アンチウイルス、より広範なエンドポイントセキュリティ、または別途リテイナーとして計上されるインシデントレスポンスサービスを含む可能性のある広範なサイバーセキュリティ出バケットを組み込んでいる。Mordor Intelligenceのモデルでは、製品またはサービスがランサムウェアの防止、検知、封じ込め、または復旧を目的として構築されている場合にのみ収益を計上し、汎用アンチウイルスおよび単独のリテイナー費用は除外している。これにより、混合スコープの比較では合計値が狭まる傾向がある。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 300.04 ビリオン 米ドル(2026年) | |
| グローバルリサーチパブリッシャーA | 272.23 ビリオン 米ドル(2024年) | より早い基準年を使用し、ランサムウェアに特化した機能と並んで汎用セキュリティコントロールをグループ化する可能性のある広範なコンポーネント構成を採用しており、予測前の開始値が変化する。 |
| 産業リサーチパブリッシャーB | 222.22 ビリオン 米ドル(2024年) | 30カ国以上にわたる異なる需要ベースと地域ウェイトに依存しており、マネージドサービスと復旧関連収益の扱いが異なる可能性があり、2024年の合計値が変化する。 |
値の幅は主に、年の選択とランサムウェア固有の防止および旧ユースケースへの定義の密着度によって説明される。構築を観察可能な導入、価格、およびマネージドサービスのアタッチレートに固定することで、推計は明確なインプットに追跡可能な状態を保ち、脅威環境の変化に応じて再確認および更新が可能となる。


レポートで回答される主要な質問
ランサムウェア対策市場の現在の規模と成長率は?
市場は2026年に300億4,000万米ドルと評価されており、CAGR 16.18%を反映して2031年までに635億6,000万米ドルに達する見込みです。
どの展開モデルが最も急速に拡大していますか?
クラウドベースのランサムウェア対策は、オンプレミスが依然として大きな収益シェアを保持しているものの、2031年にかけてCAGR 17.55%と最速の軌跡を示しています。
バックアップおよび復旧ソリューションへの予算配分が強化されているのはなぜですか?
バックアップおよび復旧ツールはCAGR 16.7%で成長しており、これはイミュータブルおよびエアギャップストレージが予防レイヤーが失敗した際の最後の防衛線を提供するためです。
どの業界垂直が最も支出を増加させると予測されていますか?
ヘルスケアは、多要素認証と暗号化を義務付けるHIPAAセキュリティルールの改正強化に後押しされ、CAGR 16.75%で上昇すると予測されています。
新しい規制は市場需要にどのような影響を与えますか?
EUのNIS2指令やオーストラリアの身代金支払い報告法などの措置は、数千の組織にゼロトラスト制御の採用を強制し、包括的な保護プラットフォームへの新たな需要を促進しています。
この市場でベンダーが競争力を維持するための戦略は何ですか?
主要プロバイダーは、プラットフォーム統合、AI駆動の検知、および迅速な復旧能力を通じて差別化を図っており、多くの場合、買収と戦略的クラウドアライアンスによって支えられています。


 お客様のデータは安全であり、販売や共有は一切行われません。
