
Taille et part de marché du conseil en sécurité de l'information
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2023 - 2031 |
|---|---|
| Taille du Marché (2026) | 32.61 Milliards de dollars |
| Taille du Marché (2031) | 53.44 Milliards de dollars |
| Growth Rate (2026 - 2031) | 10.39 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
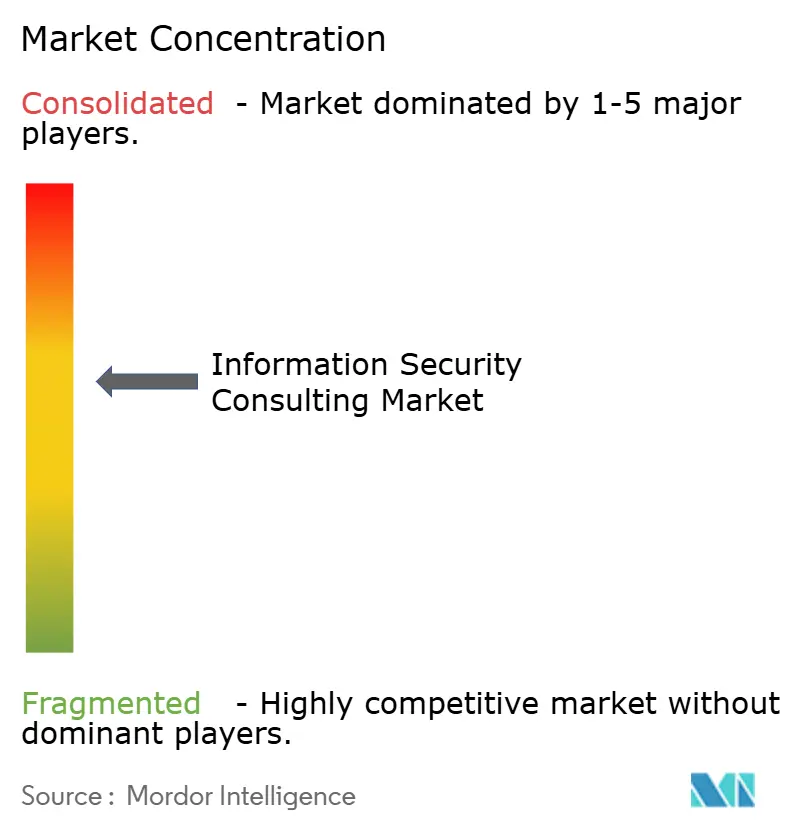
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du conseil en sécurité de l'information par Mordor Intelligence
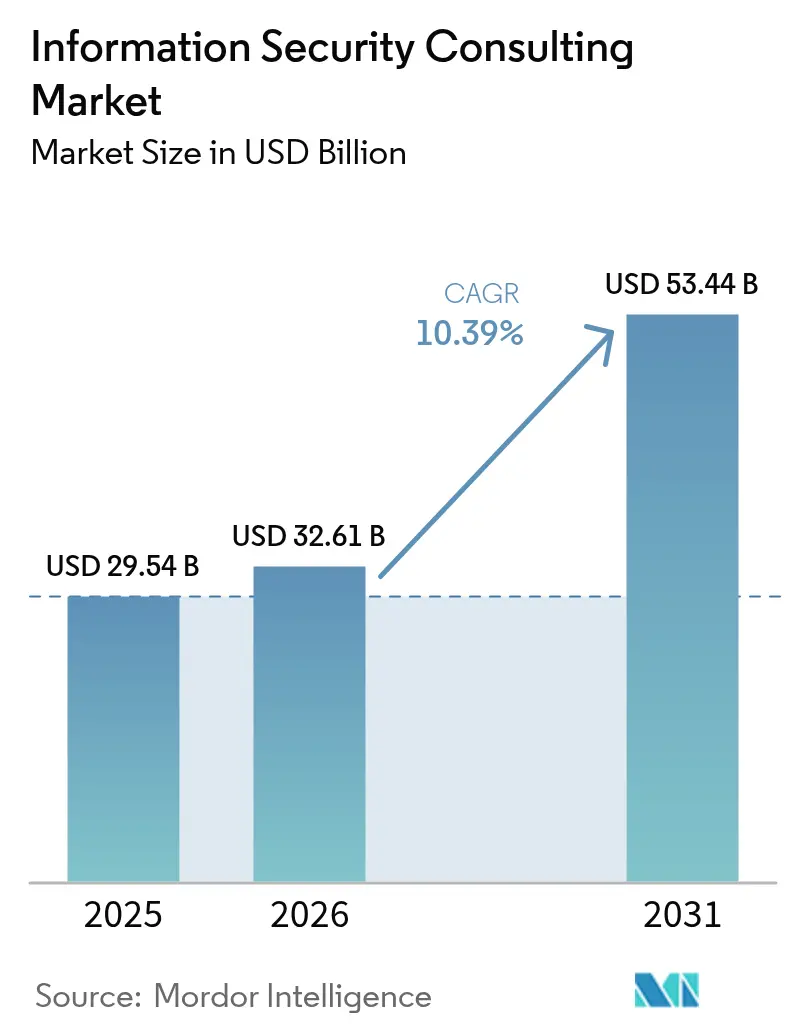
La taille du marché du conseil en sécurité de l'information était évaluée à 29,54 milliards USD en 2025 et devrait progresser de 32,61 milliards USD en 2026 pour atteindre 53,44 milliards USD d'ici 2031, à un TCAC de 10,39 % durant la période de prévision (2026-2031). La sophistication croissante des cyberattaques, les mandats réglementaires à large portée et les environnements de travail hybrides continuent de déplacer les dépenses de la réponse réactive aux violations vers le renseignement proactif sur les menaces, la conception zéro confiance et le conseil en gestion des risques. La demande s'intensifie à mesure que les attaques pilotées par l'intelligence artificielle, les risques quantiques imminents et la prolifération des architectures multi-cloud dépassent les compétences internes de la plupart des entreprises. Les alliances stratégiques entre consultants et éditeurs technologiques accélèrent la prestation de services fondés sur des plateformes, permettant aux cabinets de regrouper les capacités d'évaluation, de mise en œuvre et de détection gérée au sein d'un seul engagement. Parallèlement, les acheteurs favorisent de plus en plus les contrats axés sur les résultats qui promettent des réductions mesurables du temps de présence des menaces, du coût des violations et de l'exposition à la conformité.
Principaux enseignements du rapport
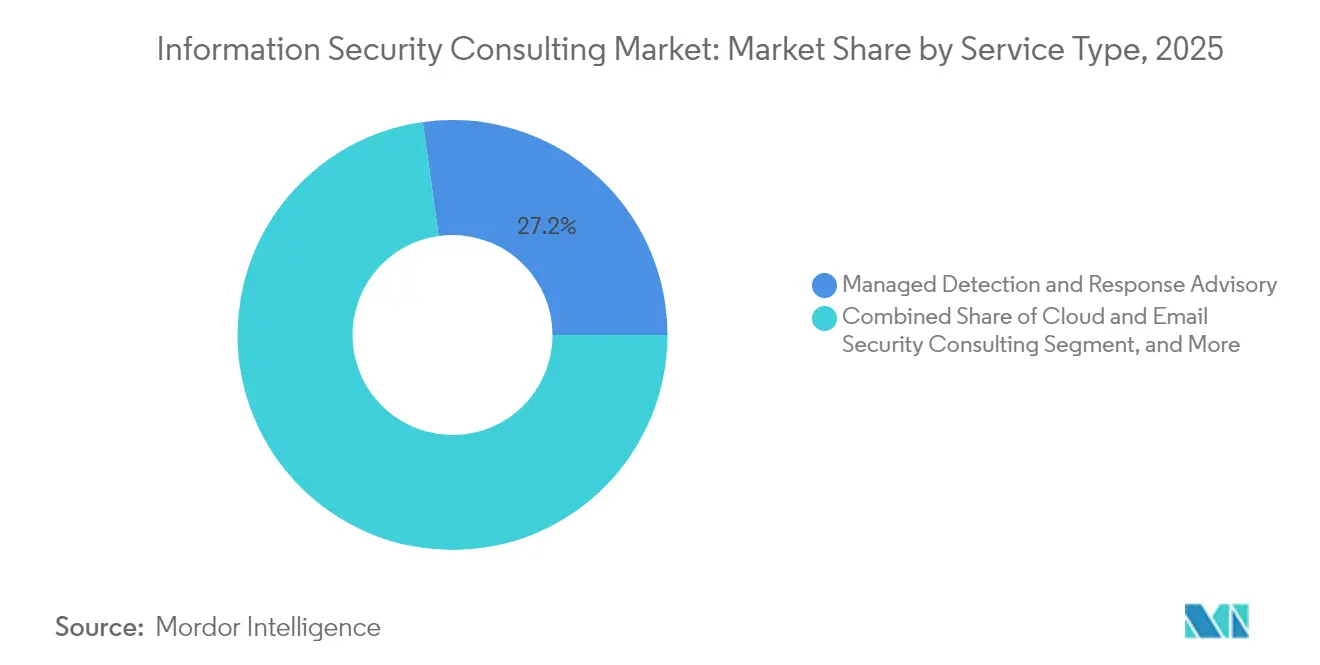
- Par type de service, le conseil en détection et réponse gérées a représenté 27,21 % de la part de marché du conseil en sécurité de l'information en 2025, tandis que le conseil en sécurité du cloud et de la messagerie électronique progresse à un TCAC de 10,66 % jusqu'en 2031.
- Par mode de déploiement, la livraison cloud représentait 61,05 % de la taille du marché du conseil en sécurité de l'information en 2025 et se développe à un TCAC de 11,34 % jusqu'en 2031.
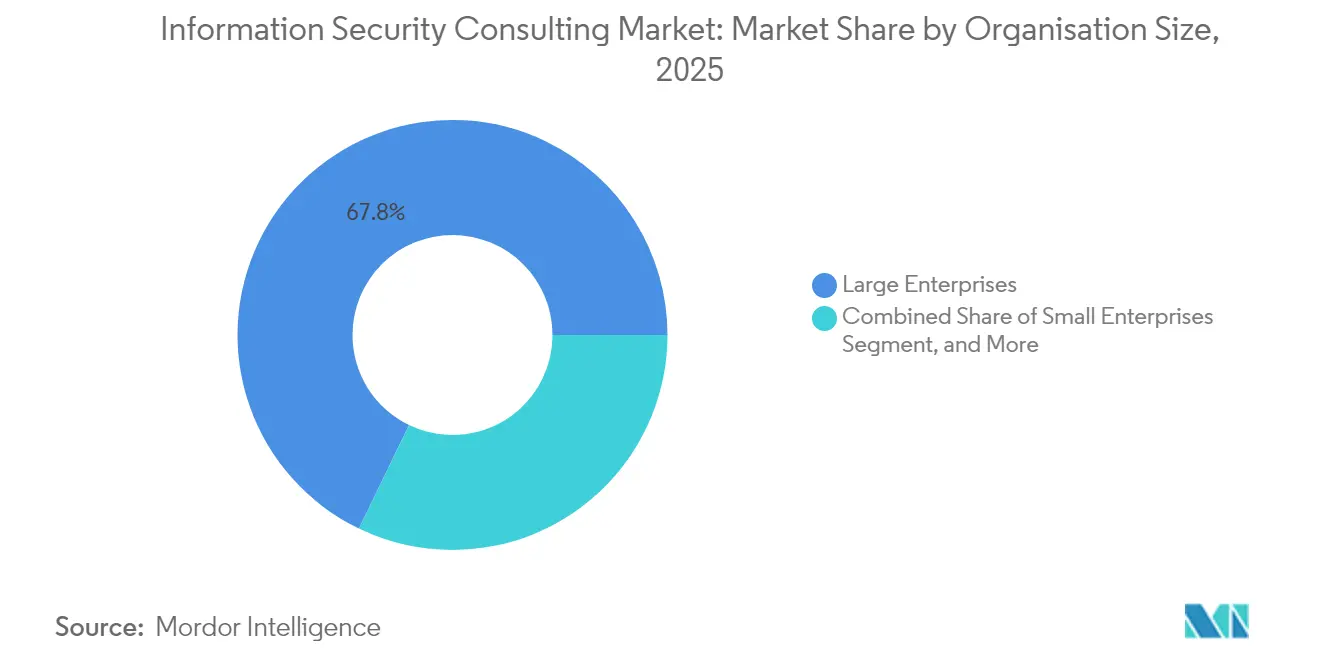
- Par taille d'organisation, les grandes entreprises détenaient 67,84 % de la taille du marché du conseil en sécurité de l'information en 2025 ; les petites et moyennes entreprises affichent le TCAC le plus élevé du secteur à 11,28 % jusqu'en 2031.
- Par secteur vertical, le BFSI détenait 24,41 % de la part des revenus en 2025 sur le marché du conseil en sécurité de l'information ; la santé et les sciences de la vie devraient se développer à un TCAC de 10,71 % entre 2026 et 2031.
- Par géographie, l'Amérique du Nord a conservé 39,55 % de la part de marché du conseil en sécurité de l'information en 2025, tandis que l'Asie-Pacifique devrait afficher le TCAC le plus rapide, soit 10,90 %, jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des facteurs de croissance*
| Facteur de croissance | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Complexités croissantes des réseaux et du cloud | +2.8% | Mondial, plus prononcé en Amérique du Nord et dans l'UE | Moyen terme (2 à 4 ans) |
| Mandats réglementaires et de conformité croissants | +2.1% | UE, Amérique du Nord, marchés principaux d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Transformation numérique accélérée et adoption du travail hybride | +1.9% | Mondial, accélération sur les marchés émergents | Court terme (≤ 2 ans) |
| Demande de conseil en sécurité de l'IA générative et en gouvernance des modèles | +1.7% | Amérique du Nord, UE, débordement vers l'APAC | Moyen terme (2 à 4 ans) |
| Exigences de souscription en cyberassurance pour les PME | +1.4% | Amérique du Nord, UE, Australie | Court terme (≤ 2 ans) |
| Préparation au quantique et migration vers la cryptographie post-quantique | +0.7% | Mondial, adoption précoce dans le gouvernement et la finance | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexités croissantes des réseaux et du cloud
La prolifération des environnements multi-cloud, la fragmentation des identités et les interconnexions API multiplient les angles morts que les protections périmètriques traditionnelles ne détectent pas, stimulant la demande premium d'architectes capables de mettre en œuvre des cadres zéro confiance et des contrôles natifs au cloud. Les engagements de conseil regroupent de plus en plus la gestion continue de la posture, la segmentation des charges de travail et l'activation du DevSecOps afin que les clients puissent corriger les mauvaises configurations avant que les attaquants ne les exploitent. L'expansion du service de détection et réponse gérées de Deloitte illustre la manière dont les intégrateurs associent le conseil à une surveillance permanente pour réduire les arriérés de détection et diminuer le coût des incidents. Le déploiement de l'IoT industriel aggrave le problème de complexité, car les dispositifs de technologie opérationnelle sont livrés sans sécurité intégrée, ce qui oblige les consultants à converger les défenses IT et OT. La sécurité du cloud étant projetée pour croître de plus de 25 % annuellement jusqu'en 2027, les partenaires de conseil qui maîtrisent le durcissement des conteneurs, la protection sans serveur et l'automatisation des plateformes s'assurent un avantage de premier arrivant.[1]Agence de l'Union européenne pour la cybersécurité, "Investissements en cybersécurité 2024," enisa.europa.eu
Mandats réglementaires et de conformité croissants
La directive NIS2 de l'Union européenne et la loi sur la résilience opérationnelle numérique étendent conjointement les obligations en matière de cybersécurité à plus de 100 000 entités, imposant la notification des incidents dans les 24 heures et des pénalités sévères en cas de non-conformité. Les organisations opérant dans plusieurs juridictions nécessitent des évaluations des écarts, des feuilles de route de remédiation et une collecte automatisée de preuves pour satisfaire aux deux cadres sans dupliquer les coûts. Les institutions financières font face à des déclarations doubles là où DORA et NIS2 se chevauchent, ce qui aiguise la demande de guides de conseil capables de concilier les dispositions relatives au chiffrement, à la journalisation et à la surveillance des tiers.[2]Vanta, "DORA et NIS 2 expliqués," vanta.com En dehors de l'Europe, la règle de divulgation des cyberincidents de la Commission des valeurs mobilières et des bourses américaine et les réformes australiennes en matière d'infrastructure critique ont des effets similaires en cascade, incitant les conseils d'administration à rechercher des services d'assurance indépendante et d'attestation continue. À mesure que les législateurs réexaminent les statuts relatifs à la confidentialité, à l'IA et aux chaînes d'approvisionnement critiques, la complexité de la conformité restera un moteur de croissance à long terme pour le marché du conseil en sécurité de l'information.
Transformation numérique accélérée et adoption du travail hybride
Le travail hybride dissout les périmètres fixes et oblige les entreprises à élever l'identité au rang de nouveau plan de contrôle. La demande de conseil augmente fortement pour la conception de stratégies zéro confiance, le nettoyage des accès privilégiés et le déploiement d'authentifications à haute assurance couvrant les utilisateurs SaaS, sur site et mobiles. Les conseils d'administration demandent de plus en plus des indicateurs de performance clés tels que le temps de séjour des mouvements latéraux ou le taux de succès des attaques de bourrage d'identifiants lors de l'approbation des budgets de transformation, augmentant la pression sur les conseillers pour quantifier la réduction des risques. La gestion du changement organisationnel émerge comme un facteur de succès critique ; les consultants doivent reconfigurer les processus afin que les effectifs distribués respectent simultanément les mandats de moindre privilège, de résilience et de résidence des données. Le marché du conseil en sécurité de l'information se déplace ainsi des plans technologiques vers un réalignement holistique du modèle opérationnel qui intègre des garde-fous de sécurité dans les flux de travail DevOps, financiers et RH.
Demande de conseil en sécurité de l'IA générative et en gouvernance des modèles
Les entreprises qui s'empressent d'intégrer l'IA générative dans leurs produits découvrent de nouvelles menaces : l'injection de prompts, l'empoisonnement des ensembles d'entraînement et la manipulation des sorties des modèles. Les équipes de conseil mêlent désormais des compétences en science des données, en confidentialité et en chasse aux menaces pour élaborer des cadres de sécurité de l'IA couvrant le cycle de vie des modèles, la vérification de la chaîne d'approvisionnement et l'atténuation des biais. Une collaboration en 2025 entre Google, Microsoft et le gouvernement polonais souligne la volonté du secteur public d'opérationnaliser l'IA de manière sécurisée, ouvrant des portes pour les consultants versés dans les normes de sécurité nationale. Les rapports de conseil incluent de plus en plus des simulations d'équipes rouges contre les grands modèles de langage et des modèles de politiques qui alignent la prise de décision algorithmique sur des réglementations sectorielles spécifiques telles que HIPAA ou PSD2. À mesure que les éditeurs publient des plateformes d'opérations de sécurité pilotées par l'IA, les consultants pivotent vers des accords de niveau de service axés sur les résultats qui lient les réductions du risque lié aux modèles aux indicateurs de performance clés métier, approfondissant les flux de revenus récurrents au sein du marché du conseil en sécurité de l'information.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Contraintes budgétaires des PME | -1.8% | Mondial, plus prononcé sur les marchés émergents | Court terme (≤ 2 ans) |
| Pénurie de talents qualifiés en sécurité | -1.2% | Mondial, aiguë dans les domaines spécialisés | Moyen terme (2 à 4 ans) |
| Fatigue liée à la prolifération des outils entraînant une consolidation des fournisseurs | -0.9% | Amérique du Nord, marchés matures de l'UE | Moyen terme (2 à 4 ans) |
| Exposition croissante à la responsabilité civile décourageant les petits cabinets de conseil | -0.6% | Amérique du Nord, UE, Australie | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes budgétaires des PME
L'expansion réglementaire pousse les petites entreprises à rechercher des conseils, mais 34 % des répondants à une étude de l'ENISA de 2024 manquaient de fonds pour mettre en œuvre même les contrôles NIS2 de base. Pour combler cet écart, les conseillers proposent des offres groupées de conformité en tant que service par abonnement combinant des évaluations de référence, des heures de RSSI virtuel et une capture automatisée des preuves à des tarifs mensuels prévisibles. La tarification SaaS abaisse les barrières à l'entrée, mais la pression sur les marges augmente à mesure que les cabinets de conseil absorbent les coûts des outils et des talents. Les gouvernements du Canada, de Singapour et d'Allemagne compensent partiellement ce frein par des incitations fiscales et des subventions de contrepartie, mais l'accès varie considérablement, laissant les PME des marchés émergents les plus vulnérables. Au cours des deux prochaines années, les fournisseurs qui affinent des guides réutilisables et exploitent des co-pilotes d'IA pour la documentation sont en mesure de débloquer des micro-segments peu exploités du marché du conseil en sécurité de l'information.
Pénurie de talents qualifiés en sécurité
D'ici 2025, les postes non pourvus en cybersécurité dépassent 4 millions à l'échelle mondiale, avec des lacunes spécialisées en forensique cloud, en cryptographie post-quantique et en défense des technologies opérationnelles. Les cabinets de conseil font face à une concurrence directe de la part des hyperscalers et des fintechs, ce qui les oblige à doubler leurs cohortes de stagiaires, à subventionner des certifications avancées et à mettre en place des alliances de partage de compétences avec des universités. La rareté des talents allonge les délais d'engagement et fait monter les tarifs journaliers, compliquant les offres à prix fixe. Pour contourner les goulots d'étranglement en matière d'effectifs, les principaux conseillers intègrent l'automatisation des guides, des modèles d'infrastructure en tant que code réutilisables et des vérificateurs de contrôles pilotés par l'IA, permettant aux analystes juniors de traiter des tâches autrefois réservées aux architectes seniors. Bien que ces stratégies atténuent les contraintes d'approvisionnement, le déficit de talents continuera de réduire d'environ 1,2 point de pourcentage le TCAC à long terme du marché du conseil en sécurité de l'information.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
Le conseil en détection et réponse gérées domine dans un contexte d'essor de la sécurité cloudLe conseil en détection et réponse gérées a capturé 27,21 % de la part de marché du conseil en sécurité de l'information en 2025, reflétant la préférence des clients pour des engagements axés sur les résultats qui regroupent la surveillance 24h/24 et 7j/7, la chasse aux menaces et les guides de réponse aux incidents. Le segment bénéficie de la persistance des rançongiciels, des exigences des assureurs en matière de surveillance continue et de la pression exercée par les conseils d'administration pour démontrer des indicateurs de performance clés sur le temps de confinement. Les conseillers en détection et réponse gérées intègrent de plus en plus l'immuabilité des sauvegardes, l'isolation automatisée et le tri médico-légal pour raccourcir les cycles de réponse et prouver le retour sur investissement. À l'inverse, les projets autonomes de pare-feu ou de durcissement des réseaux font face à une marchandisation à mesure que les plateformes cloud intègrent des contrôles de référence. Le conseil en sécurité du cloud et de la messagerie électronique, dont la croissance annuelle est projetée à 10,66 %, profite de la fragmentation des identités, des compartiments de stockage mal configurés et des attaques de compromission de messagerie professionnelle qui prolifèrent dans les environnements de travail à distance. Les consultants qui se différencient par l'activation du DevSecOps, la visibilité des API et des simulations de hameçonnage enrichies en contexte obtiennent une plus grande part de portefeuille. La gouvernance, les risques et la conformité conservent une demande stable à mesure que les statuts qui se chevauchent se multiplient ; cependant, les entreprises tournées vers l'avenir intègrent désormais la surveillance continue des contrôles et le suivi des changements réglementaires dans des contrats de service récurrents, créant des revenus plus fidélisants. Enfin, les sous-segments émergents tels que la préparation au quantique, la modélisation des menaces OT et la gouvernance de la sécurité de l'IA offrent des marges premium, mais nécessitent des expertises rares, positionnant les pionniers pour surpasser le marché plus large du conseil en sécurité de l'information.


Par mode de déploiement :
La suprématie du cloud accélère la consolidation des plateformesLes déploiements cloud représentaient 61,05 % de la taille du marché du conseil en sécurité de l'information en 2025 et devraient se développer à un TCAC de 11,34 % jusqu'en 2031, à mesure que les entreprises migrent les ERP, les analyses et les environnements de développement. Les consultants dotés de profondes alliances avec les hyperscalers aident les clients à aligner les architectures de référence de sécurité natives, la gouvernance des identités et la segmentation des charges de travail, réduisant ainsi le délai de mise en production. Les mandats de résidence des données et les charges de travail OT sensibles à la latence maintiennent une niche résiduelle sur site, mais même ces projets intègrent de plus en plus des analyses et des sauvegardes fournies via le cloud. Les déploiements hybrides évoluent donc vers des plans de contrôle unifiés où les tableaux de bord de gestion de la posture de sécurité cloud ingèrent des signaux provenant de pare-feux traditionnels, de courtiers de sécurité d'accès au cloud et d'agents de détection sur les terminaux. Cette convergence entraîne une consolidation des fournisseurs : les acheteurs favorisent les conseillers qui rationalisent de manière prescriptive les ensembles d'outils qui se chevauchent et simplifient les portefeuilles de licences. En conséquence, le marché du conseil en sécurité de l'information gravite vers des feuilles de route de transformation pluriannuelles qui associent la planification de la migration, l'orchestration des contrôles et les opérations gérées sous des indicateurs de succès partagés.
Par taille d'organisation :
La domination des grandes entreprises masque l'accélération de la croissance des PMELes grandes entreprises sont demeurées le groupe de clients le plus important, à 67,84 % en 2025, maintenant des programmes complexes couvrant les plans directeurs zéro confiance, les tests d'équipe rouge et l'assurance de la chaîne d'approvisionnement. Elles font régulièrement appel à des cabinets de conseil mondiaux capables de coordonner l'harmonisation réglementaire, l'intégration de la télémétrie multi-cloud et la validation continue des contrôles à travers des centaines de filiales. Cependant, les PME représentent la cohorte à la croissance la plus rapide, affichant un TCAC de 11,28 % à mesure que les clauses de souscription en cyberassurance imposent des évaluations formelles des risques, des référentiels d'accès privilégié et des guides de réponse aux incidents. Pour servir des acheteurs sensibles aux prix, les conseillers déploient des bibliothèques de politiques modélisées, des salles d'audit virtuelles et une auto-complétion de questionnaires assistée par l'IA qui réduisent les coûts de prestation sans diluer la qualité. Les entreprises de taille intermédiaire se trouvent à la frontière de l'innovation : elles pilotent des guildes de codage sécurisé, des portes de sécurité d'infrastructure en tant que code et des abonnements MDR à l'usage avant que ces modèles ne s'étendent vers le haut. À tous les niveaux, les structures de frais basées sur les résultats liées aux taux de clôture des conclusions d'audit et au respect des SLA gagnent en popularité, remodelant les profils de flux de trésorerie au sein du marché du conseil en sécurité de l'information.
Par secteur d'utilisation final :
La disruption de la santé remet en question le leadership du BFSILes clients des services financiers détenaient une part de revenus de 24,41 % en 2025, soutenue par la criticité des systèmes de paiement, des tests de résistance réglementaires stricts et une obligation de notification des incidents dans les 24 heures. Les banques exigent des contrôles en couches, la surveillance de l'intégrité des transactions, l'analyse de la fraude et la gestion des clés post-quantique, créant des pipelines de conseil de type rente. Pourtant, le TCAC de 10,71 % de la santé jusqu'en 2031 fait de ce secteur l'arène d'expansion la plus lucrative. Les hôpitaux sont aux prises avec des équipements de diagnostic connectés à Internet, l'interopérabilité des dossiers de santé électroniques et des rançongiciels qui menacent la sécurité des patients, contraignant les conseils d'administration à faire appel à des conseillers maîtrisant HIPAA, les directives de précommercialisation de la FDA et le durcissement des dispositifs médicaux. Les opérateurs de télécommunications, les gouvernements et les opérateurs énergétiques recherchent également des plans directeurs sectoriels spécifiques : sécurité du découpage du cœur 5G, segmentation des réseaux classifiés et détection des anomalies dans les postes électriques, respectivement. Les consultants capables d'adapter les catalogues de contrôles et les modèles de menaces à chaque domaine obtiennent des tarifs de facturation premium, faisant avancer la stratification concurrentielle du marché du conseil en sécurité de l'information.
Analyse géographique
Marché du Conseil en Sécurité de l'Information en Amérique du Nord
L'Amérique du Nord a conservé 39,55 % de la part de marché du conseil en sécurité de l'information en 2025, soutenue par des budgets d'entreprise matures, une allocation fédérale de 13 milliards USD dédiée à la cybersécurité civile, et un pipeline de capital-risque actif qui catalyse les partenariats avec les start-ups. Les mandats américains relatifs aux infrastructures critiques et le financement de la stratégie nationale quantique du Canada ont maintenu la demande pour les projets de préparation post-quantique et de segmentation des technologies opérationnelles. Les accords de flux de données transfrontaliers, tels que le Cadre de confidentialité des données États-Unis–UE, ont en outre accru les revenus de conseil, les multinationales cherchant à harmoniser leurs feuilles de route de conformité.
Marché du Conseil en Sécurité de l'Information en Asie-Pacifique
L'Asie-Pacifique devrait afficher un CAGR de 10,90 % jusqu'en 2031, reflétant les initiatives de gouvernement numérique, les déploiements de la 5G et l'intensification des menaces étatiques. La doctrine de défense active du Japon et son budget cybernétique record élargissent le vivier de conseil adressable pour la préparation aux incidents, tandis que la Loi indienne sur la protection des données personnelles numériques stimule la demande d'évaluations d'impact sur la vie privée et de stratégies de localisation des données. La mise à jour de la Loi australienne sur les infrastructures critiques étend la couverture à plus de 11 secteurs, incitant les petites entreprises de services publics et les ports à solliciter des services externalisés de RSSI. L'adoption rapide du cloud en Asie du Sud-Est amplifie simultanément les besoins en conseil pour les fédérations d'identités, le chiffrement des charges de travail et l'intégration régionale des SOC.
Marché du Conseil en Sécurité de l'Information en EMEA et en Amérique du Sud
L'Europe maintient une dynamique soutenue, NIS2 et DORA propulsant des feuilles de route de conformité pluriannuelles ; plus de 100 000 entités doivent revoir l'architecture de leurs programmes de gouvernance, de gestion des risques et de supervision des tiers, garantissant ainsi des pipelines de conseil robustes. Les subventions allemandes pour la cyber-résilience et le financement français post-rançongiciel des hôpitaux ouvrent de nouvelles niches verticales. Parallèlement, l'Europe centrale et orientale bénéficie d'investissements technologiques substantiels : Google et Microsoft ont engagé des capitaux significatifs dans le développement de l'écosystème cybernétique polonais, créant des opportunités de retombées pour les conseillers locaux et internationaux. Bien que l'Amérique du Sud et le Moyen-Orient et l'Afrique captent actuellement des volumes de revenus plus modestes, les plans de numérisation ambitieux du Brésil, de l'Arabie saoudite et du Kenya — notamment les projets de cloud souverain et les déploiements de villes intelligentes — préparent le terrain pour des dépenses de conseil supérieures à la moyenne, une fois les conditions économiques stabilisées. Ensemble, ces dynamiques régionales soulignent le profil de croissance mondialement distribué mais localement nuancé du marché du conseil en sécurité de l'information.


Paysage réglementaire
La demande de conseil en cybersécurité est étroitement liée à l'évolution rapide des règles de divulgation, de résilience et de sécurité des produits, qui accroissent les exigences en matière de documentation, de tests et de surveillance continue des contrôles. Aux États-Unis, les règles de divulgation en matière de cybersécurité de la SEC (Form 8-K Item 1.05) obligent les sociétés cotées à divulguer les incidents de cybersécurité importants dans les quatre jours ouvrables suivant la détermination de leur caractère significatif, incitant les conseils d'administration à formaliser des processus d'évaluation de la matérialité des incidents, de collecte de preuves et des plans de communication que les consultants conçoivent et répètent.
Analyse de la chaîne de valeur
La chaîne de valeur du conseil en sécurité de l'information commence par les signaux de demande émis par les conseils d'administration, les RSSI, les responsables des risques et les régulateurs, puis passe par la conception de solutions (évaluation des risques, architecture et cartographie de conformité), la mise en œuvre (identité, cloud et contrôles des terminaux), et les opérations continues (conseil en détection et réponse gérées, surveillance continue des contrôles et préparation aux incidents). La prestation de services repose sur des cabinets de conseil mondiaux et des intégrateurs de systèmes (pour les programmes multi-pays et les grandes transformations), des cabinets spécialisés de niche (pour des domaines tels que la sécurité OT, le durcissement des dispositifs médicaux ou la préparation quantique), et des MSSP qui opérationnalisent la surveillance et la réponse. Les fournisseurs de technologies et les hyperscalers se situent en amont en tant que fournisseurs d'outils et de télémétrie, tandis que les achats, les exigences de souscription en cyberassurance et les programmes de risque tiers façonnent les cycles d'achat et le périmètre.
Les principaux points de transfert et de blocage se concentrent autour de l'accès aux données et de l'intégration de la télémétrie sur des environnements multi-cloud et existants, de la disponibilité des talents dans des domaines spécialisés, et des dépendances envers des tiers dans les chaînes d'approvisionnement et les environnements IT/OT. Alors que les acheteurs poussent à la consolidation pour réduire la prolifération des outils, les cabinets de conseil associent de plus en plus le conseil à une prestation activée par des plateformes via des alliances, incluant des intégrations pour les flux de renseignement sur les menaces, l'immuabilité des sauvegardes et les contrôles natifs du cloud, afin que les évaluations se traduisent en feuilles de route exploitables et en résultats opérationnels mesurables. Cette approche accentue également le besoin de plans d'action reproductibles, d'automatisation pour la collecte de preuves et de bibliothèques de contrôles standardisées afin d'équilibrer la complexité des grandes entreprises avec les contraintes budgétaires des PME.
Paysage concurrentiel
Le marché du conseil en sécurité de l'information est très fragmenté, avec plus de 600 entreprises commercialisant des offres de détection et réponse gérées allant de véritables services d'analystes disponibles 24h/24 et 7j/7 à des outils re-marqués. Les intégrateurs de systèmes mondiaux — Accenture, IBM, Deloitte, PwC et KPMG — ancrent le niveau supérieur grâce à des pratiques pluridisciplinaires, des unités de renseignement sur les menaces propriétaires et des centres de prestation mondiaux. Pourtant, des boutiques spécialisées prospèrent en se concentrant sur des niches sectorielles telles que la sécurité des dispositifs médicaux, la modélisation des menaces OT ou les évaluations de préparation au quantique, capturant souvent des clients du classement Fortune 1000 grâce à une profondeur d'expertise démontrable plutôt qu'à l'étendue.
Les alliances technologiques stratégiques définissent le champ de bataille concurrentiel actuel. Le partenariat élargi de NTT DATA avec Rubrik intègre la sauvegarde immuable et le confinement des rançongiciels dans les guides de conseil, offrant aux clients la mise en œuvre et l'orchestration continue de la reprise dans un seul énoncé des travaux. L'intégration par Protiviti des flux de renseignements sur les menaces de CYFIRMA dans ses tableaux de bord de risque illustre le pivot vers un conseil activé par les plateformes, alimenté par la télémétrie externe. De même, la plateforme de cyberdéfense native au cloud de BlueVoyant sous-tend son expansion au Japon via un accord de revendeur avec Marubeni, illustrant comment les partenariats accélèrent la crédibilité locale.
L'automatisation et l'IA différencient les nouveaux perturbateurs qui promettent une validation rapide des contrôles, une collecte continue des preuves de conformité et une notation des risques en temps réel. Les entreprises établies répliquent en injectant la génération de contenu assistée par machine pour les bibliothèques de politiques et en déployant des connecteurs à faible code pour unifier des sources de télémétrie disparates. À mesure que les acheteurs exigent des résultats mesurables — réduction du temps moyen de détection, clôture des exceptions de politique, réductions des primes d'assurance — la concurrence s'éloigne de la facturation horaire vers une tarification basée sur des jalons ou à risque partagé. En regardant vers l'avenir, les espaces blancs dans les engagements d'équipes rouges pour les modèles d'IA, la migration des risques quantiques et l'assurance de la nomenclature logicielle de la chaîne d'approvisionnement favoriseront les cabinets de conseil qui développent tôt des ensembles de compétences rares, renforçant le dynamisme du marché du conseil en sécurité de l'information.
Leaders du secteur du conseil en sécurité de l'information
Ernst & Young Global Limited
International Business Machines Corporation
Accenture PLC
Atos SE
Wipro Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché du Conseil en Sécurité de l'Information
- Accenture plc
- International Business Machines Corporation
- Deloitte Touche Tohmatsu Limited
- PricewaterhouseCoopers International Limited
- KPMG International Limited
- Ernst & Young Global Limited
- Atos SE
- Wipro Limited
- Hewlett Packard Enterprise Company
- BAE Systems plc
- Optiv Security Inc.
- SecureWorks Inc.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Cisco Systems, Inc.
- Check Point Software Technologies Ltd.
- Rapid7, Inc.
- Tenable Holdings, Inc.
- Arctic Wolf Networks, Inc.
- NCC Group plc
- Infosys Limited
Lire l’analyse des entreprises de conseil en sécurité de l'information

Opportunités de marché et perspectives d'avenir
Le conseil en sécurité des produits et en gestion des vulnérabilités se développe à mesure que les réglementations et normes déplacent les obligations de sécurité en amont, vers les cycles de vie des logiciels et des dispositifs. La loi européenne sur la cyber-résilience (entrée en vigueur le 10 décembre 2024) introduit des échéances en 2026 qui mettent en lumière la préparation à l'évaluation de conformité et les processus de signalement des vulnérabilités, y compris des dispositions applicables à partir du 11 juin 2026 et des obligations de signalement applicables à partir du 11 septembre 2026. Cela crée un espace concret pour les consultants capables d'opérationnaliser les pratiques de développement sécurisé, la gouvernance des SBOM, les flux de divulgation coordonnée des vulnérabilités et des preuves de qualité audit à travers des écosystèmes fournisseurs complexes.
La gouvernance des infrastructures critiques et les programmes de préparation du secteur public créent également une demande contractable à court terme pour des partenaires de conseil capables de fournir des cadres de gouvernance, un renforcement des capacités et des résultats de résilience mesurables. Parmi les exemples figurent la Maison Blanche publiant le NSPM-12 en juin 2026 pour établir des exigences minimales en matière de cryptologie dans les systèmes de sécurité nationale, et le Gold Eagle Initiative lancé en juillet 2026 pour coordonner la gestion des vulnérabilités à travers les infrastructures critiques. Du côté des achats, SONI (Irlande du Nord) a lancé un contrat de partenaire de gouvernance en cybersécurité s'étendant de juillet 2026 à juin 2027, et l'Ohio a programmé le lancement des centres du CyberSECURE Program en septembre 2026 pour fournir évaluation, conseil et formation aux petites entreprises, signalant des voies financées pour les prestataires proposant des services packagés pour les PME et les écosystèmes régionaux.
Recent Industry Developments in Marché du Conseil en Sécurité de l'Information
- Juillet 2026 : Accenture a signé un contrat pluriannuel avec l'Agence OTAN d'information et de communication pour le programme Protected Business Network. L'accord relie les services de cybersécurité à la modernisation à grande échelle des infrastructures numériques de défense, renforçant la demande de conseil et de capacités de prestation gérée à long terme, axées sur les résultats.
- Juin 2026 : Accenture a annoncé des acquisitions stratégiques de Dragos, runZero et NetRise afin d'élargir ses capacités en matière de sécurité OT et de renseignement sur les actifs cyber. Cette démarche renforce la capacité d'Accenture à associer le conseil à des logiciels spécialisés pour les environnements industriels et d'infrastructures critiques.
- Novembre 2024 : Accenture a étendu ses services et capacités de cybersécurité basés sur l'IA générative. Cette mise à jour a renforcé des offres packagées combinant conseil et prestation activée par l'IA, soutenant des évaluations de risques plus rapides, une validation des contrôles et la modernisation des flux de travail des SOC.


Marché du Conseil en Sécurité de l'Information Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Ce marché couvre les services professionnels dans lesquels un tiers conseille, évalue, conçoit et soutient des programmes visant à réduire le cyber-risque pour les organisations, et le chiffre d'affaires est comptabilisé lorsque le travail est livré dans le cadre d'une mission de conseil.
Exclusions du périmètre : Ce dimensionnement ne comptabilise pas les ventes pures de produits matériels ou logiciels, et exclut également les opérations de sécurité gérées de type externalisation qui sont tarifées et livrées sous forme de services de surveillance continue.
Aperçu de la segmentation
- Par type de service
- Conseil en gouvernance, risques et conformité (GRC)
- Conseil en sécurité des pare-feux et des réseaux
- Conseil en sécurité du cloud et de la messagerie électronique
- Conseil en gestion des identités et des accès
- Tests d'intrusion et évaluation des vulnérabilités
- Réponse aux incidents et investigation numérique
- Conseil en détection et réponse gérées
- Autres types de services
- Par mode de déploiement
- Sur site
- Cloud
- Hybride
- Par taille d'organisation
- Petites entreprises
- Moyennes entreprises
- Grandes entreprises
- Par secteur d'utilisation final
- Services bancaires, financiers et d'assurance (BFSI)
- IT et télécommunications
- Gouvernement et défense
- Santé et sciences de la vie
- Commerce de détail et commerce électronique
- Fabrication et industrie
- Énergie et services publics
- Autres secteurs d'utilisation final
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Pays-Bas
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire commence par cartographier la manière dont la demande de conseil en sécurité est créée au sein des budgets des clients, puis à la relier à des signaux d'activité mesurables. Nous avons examiné des indicateurs publics tels que les publications du NIST, les avis de la CISA, les actions liées à la cybersécurité de la FCC pour les télécommunications, et les publications sur le paysage des menaces de l'ENISA afin de comprendre ce qui motive les besoins de conseil et d'évaluation. Pour le contexte des dépenses, nous avons également consulté des sources telles que les données du U.S. Bureau of Labor Statistics sur les rôles liés à la sécurité, les dépôts SEC et les présentations investisseurs des prestataires de services cotés, ainsi que des documents d'associations telles que l'ISACA.
Pour traduire ces signaux en un modèle exploitable, nous avons utilisé des indices de tarification publics, des descriptions de mix de services et des structures d'engagement typiques trouvées dans les rapports annuels et une couverture de presse crédible. Dans quelques cas, des abonnements payants pour les données financières d'entreprises et les bases de données de brevets ont été utilisés pour valider l'empreinte des prestataires et l'expansion des capacités, puis ces éléments ont été vérifiés par rapport à ce que rapportent les personnes interrogées à partir de transactions réelles. Cette liste de sources est illustrative, et de nombreux autres documents et jeux de données publics ont également été consultés pour combler les lacunes et confirmer les hypothèses.
Entretiens et enquêtes primaires
Le travail primaire s'est concentré sur la validation de ce qui est effectivement facturé comme du conseil par rapport à des travaux de prestation adjacents, et sur la manière dont la demande évolue par secteur et par région. Nous avons échangé avec un mélange de conseillers en sécurité, de responsables de pratique, de responsables de prestation et d'acheteurs issus de secteurs réglementés afin de confirmer le mix de services, la taille des transactions et la durée typique des projets. Puisqu'il s'agit d'un marché mondial, les points de vue ont été équilibrés entre l'APAC, l'EMEA et les Amériques afin que les différences régionales en matière de pression de conformité et d'adoption du cloud puissent se refléter dans les chiffres finaux.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 31 % | Dirigeants (CXO) : 13 % | APAC : 46 % |
| Niveau intermédiaire : 50 % | Responsables fonctionnels/d'unité : 37 % | EMEA : 34 % |
| Acteurs plus petits : 19 % | Managers : 50 % | Amériques : 20 % |
Dimensionnement du marché et prévisions
La construction de base utilise une approche descendante où la demande globale de services de sécurité est reconstituée à partir des signaux de dépenses en IT et en gestion des risques des entreprises, puis filtrée pour obtenir la part du conseil en utilisant les répartitions de mix de services confirmées lors des entretiens. Pour rester ancrés dans la réalité, les totaux ont été recoupés avec des approximations ascendantes sélectives, incluant des agrégations d'échantillons de revenus de prestataires, une tarification typique des missions et des indicateurs de volume tels que le nombre de projets de conformité et de programmes de sécurité liés à la migration cloud.
Les intrants qui influencent significativement le modèle comprennent le rythme d'adoption du cloud déclenchant des révisions d'architecture, la fréquence des contrats de rétention en réponse aux incidents évoluant vers du conseil, les cycles d'audit et de conformité (par exemple, les règles de confidentialité et sectorielles), les volumes de tests d'intrusion et d'évaluation des vulnérabilités, et les taux journaliers moyens de conseil par région et par niveau d'ancienneté. Lorsque la vision ascendante était incomplète pour les petites entreprises, nous avons utilisé des comblements de lacunes basés sur une intensité de service comparable par cohorte de clients, puis re-vérifié le revenu implicite par consultant par rapport aux signaux publics de main-d'œuvre et d'utilisation.
Les prévisions sont établies par analyse de scénarios, appuyée par une régression légère sur les moteurs macroéconomiques et de sécurité, tels que l'intensité de la transformation numérique, l'élan de l'application réglementaire et les tendances de divulgation des violations, puis affinées avec les points de vue d'experts sur la manière dont les mix de services et la tarification sont susceptibles d'évoluer. Le résultat reste explicable, car chaque levier de croissance se rattache à un déclencheur de demande visible et à une traduction pratique en chiffre d'affaires.
Validation des données et cycle de mise à jour
Les résultats sont validés par des contrôles de cohérence entre les régions et les types de services, puis comparés à des signaux indépendants tels que les tendances des effectifs, les indices d'utilisation et l'activité des grandes transactions observée dans les annonces publiques. Lorsque des sauts marqués apparaissent, les hypothèses sont revues, et les répondants sont recontactés pour confirmer s'il s'agit d'un véritable changement de marché ou d'un artefact de modélisation.
Avant validation finale, le modèle passe par des revues d'analystes en plusieurs étapes qui testent l'intégrité mathématique, les mouvements d'une année sur l'autre, et si la tarification et les volumes implicites restent réalistes. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont déclenchées lorsque des événements importants surviennent, tels que des changements réglementaires majeurs, un changement significatif dans l'activité des violations, ou un déplacement visible entre conseil et forfaits de services gérés. Juste avant la livraison, une dernière vérification est effectuée afin que les clients reçoivent une vue actualisée utilisant les derniers intrants disponibles.
Estimation du marché du conseil en sécurité de l'information de Mordor Intelligence comparée à d'autres estimations publiées
Les valeurs de marché publiées pour le conseil en sécurité de l'information correspondent rarement, car la frontière entre le travail de conseil et les services de sécurité opérationnels continus est tracée différemment, et l'année de départ ainsi que le calendrier des devises varient également. Les différences proviennent aussi de la manière dont les entreprises traitent les contrats groupés, où une seule transaction peut inclure l'évaluation, la mise en œuvre et la surveillance à long terme.
Les services de sécurité gérés (comme les abonnements MDR) se situent hors du périmètre de Mordor Intelligence, ce qui resserre le bassin de demande vers le chiffre d'affaires piloté par le conseil, lié aux évaluations, à la conception, au soutien à la conformité et au conseil basé sur des projets, et cette règle d'inclusion unique explique une grande partie de l'écart observé entre les totaux publiés.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 32,61 milliards USD (2026) | |
| Communiqué de presse commercial A | 22,55 milliards USD (2024) | Utilise une année de référence antérieure et semble mélanger le conseil avec des récits de services de sécurité plus larges, et les détails du périmètre ne sont pas clairement spécifiés, ce qui peut comprimer ou gonfler le chiffre selon l'interprétation. |
| Éditeur du secteur B | 38,83 milliards USD (2025) | Positionne le marché sur une année de référence différente et peut inclure un ensemble plus large de revenus de services de sécurité axés sur la prestation, packagés avec le conseil, et la répartition entre travail de projet et services continus n'est pas transparente. |
Le tableau montre que le calendrier et le périmètre des services sont les deux raisons pratiques pour lesquelles les chiffres varient. Lorsque le conseil est séparé des contrats de surveillance continue, et lorsque la sélection de l'année et le traitement des devises restent cohérents, la taille finale reste plus facile à reproduire et à vérifier par rapport aux volumes et à la tarification réels des missions.


Questions clés auxquelles répond le rapport
Quelle est la valeur actuelle du marché du conseil en sécurité de l'information ?
La taille du marché du conseil en sécurité de l'information est de 32,61 milliards USD en 2026, en bonne voie pour atteindre 53,44 milliards USD d'ici 2031.
Quelle ligne de service génère les revenus les plus élevés ?
Le conseil en détection et réponse gérées est en tête avec 27,21 % de part de marché en 2025.
Quelle région connaît la croissance la plus rapide de la demande de conseil ?
L'Asie-Pacifique devrait se développer à un TCAC de 10,90 % jusqu'en 2031, dépassant toutes les autres régions.
Comment l'adoption du cloud influence-t-elle les engagements de conseil ?
Les déploiements cloud représentent déjà 61,05 % des revenus du secteur et génèrent des demandes de gestion de la posture multi-cloud, de sécurité des conteneurs et de conception zéro confiance.
Pourquoi les PME investissent-elles davantage dans des conseils externes en sécurité ?
La souscription en cyberassurance et l'expansion des réglementations telles que NIS2 contraignent les PME à adopter des évaluations formelles des risques et des plans de réponse aux incidents, alimentant un TCAC de 11,28 % des dépenses de conseil des PME.
Dernière mise à jour de la page le:



