
Taille et part du marché de l'évaluation de la sécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 5.15 Milliards de dollars |
| Taille du Marché (2031) | 6.83 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 5.78 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
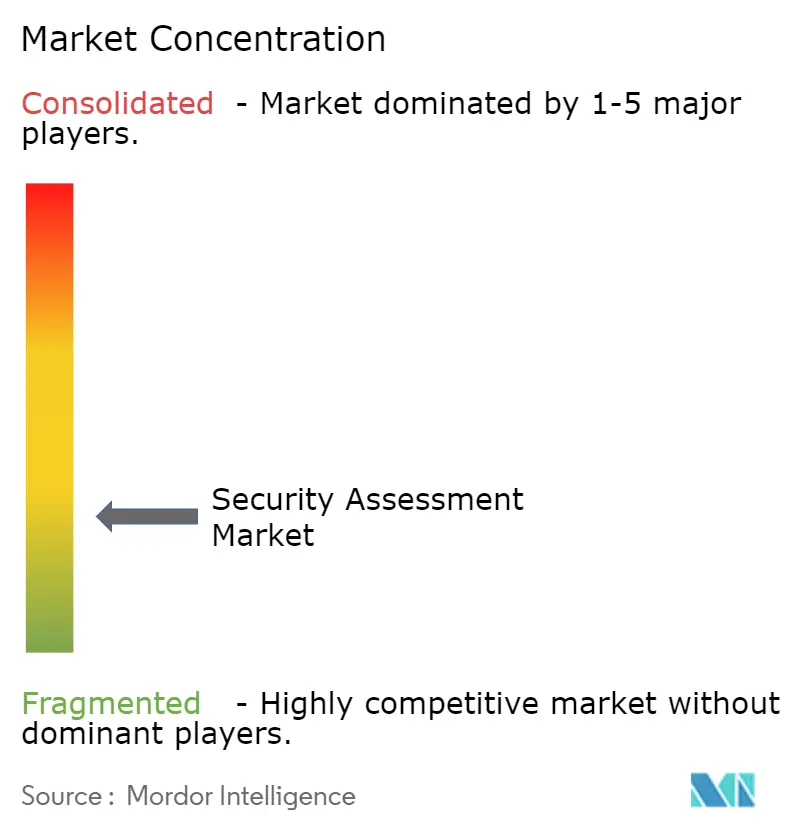
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'évaluation de la sécurité par Mordor Intelligence
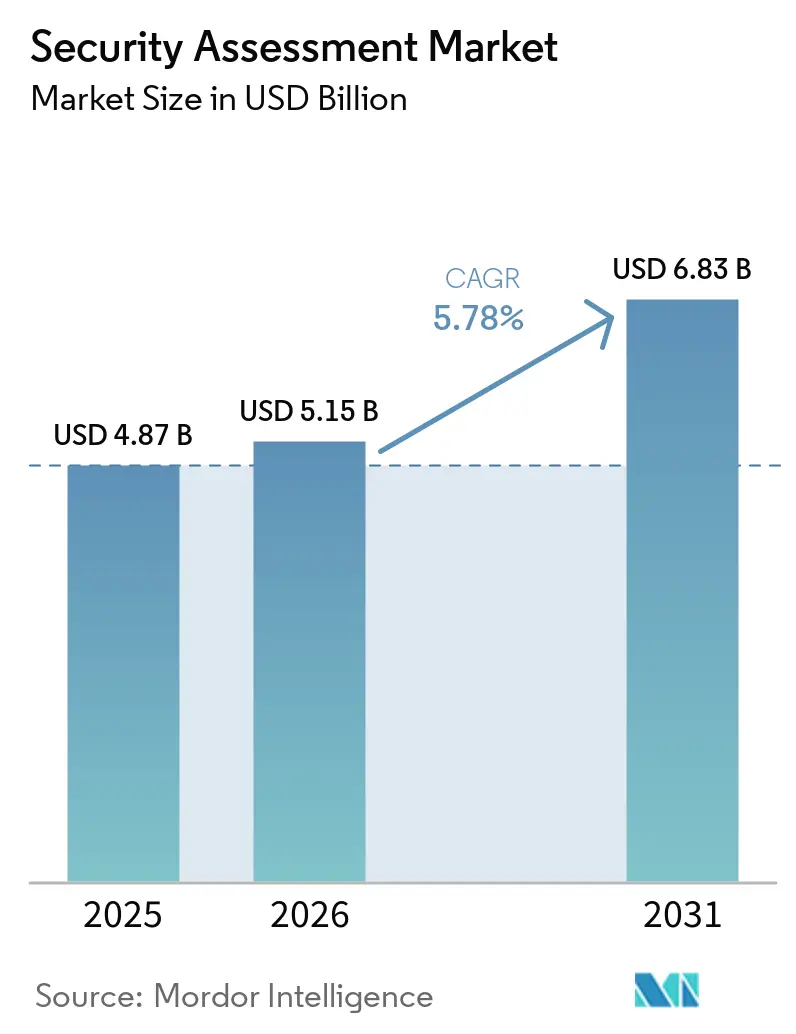
La taille du marché de l'évaluation de la sécurité devrait passer de 4,87 milliards USD en 2025 à 5,15 milliards USD en 2026 et devrait atteindre 6,83 milliards USD d'ici 2031, à un TCAC de 5,78 % sur la période 2026-2031. L'adoption plus large découle de la validation par les entreprises de leur posture cybernétique face à des techniques d'attaque toujours plus sophistiquées et à l'expansion des réglementations. Les tests automatisés et assistés par l'IA réduisent les délais des cycles d'évaluation et améliorent la précision de détection, incitant les entreprises à passer des audits annuels à la validation continue. La demande bénéficie également de la migration vers le cloud, de l'intégration du DevSecOps et de la nécessité de sécuriser les architectures de travail hybrides qui brouillent les contrôles de périmètre traditionnels.
Principaux enseignements du rapport
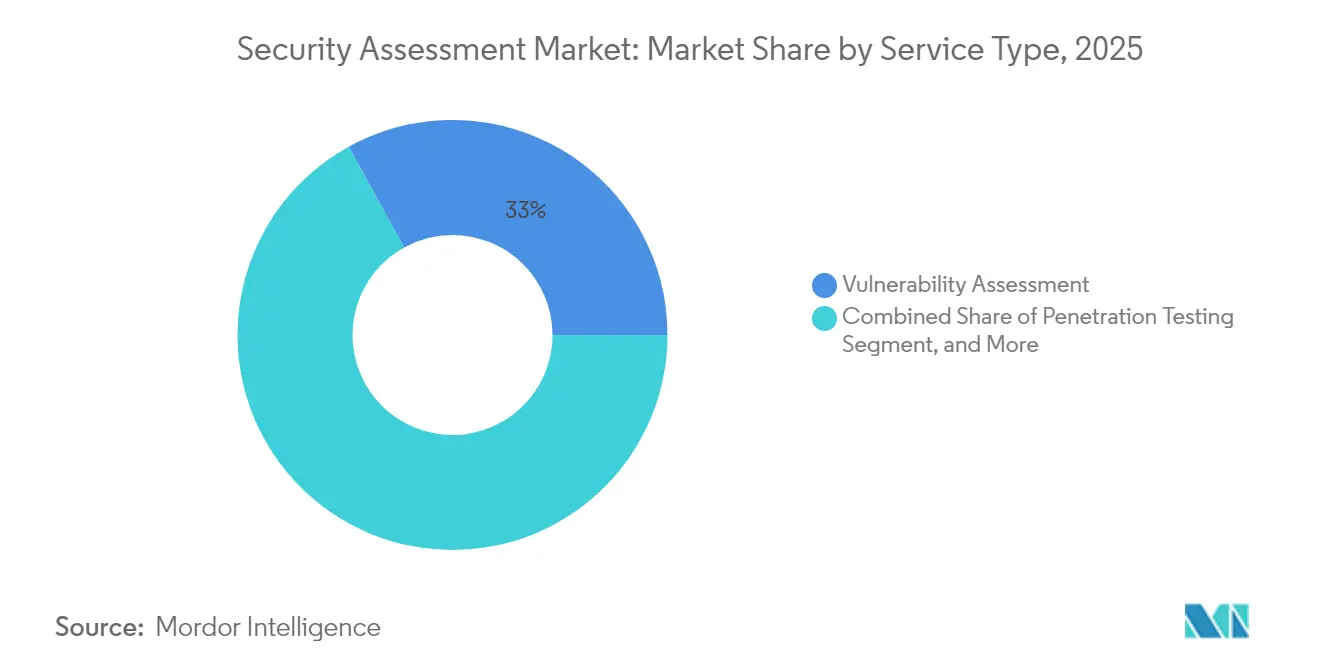
- Par type de service, l'évaluation des vulnérabilités a capté 33,02 % de la part du marché de l'évaluation de la sécurité en 2025 ; les tests de pénétration en tant que service devraient se développer à un TCAC de 7,18 % jusqu'en 2031.
- Par modèle de déploiement, les solutions sur site ont conservé une part de 51,65 % de la taille du marché de l'évaluation de la sécurité en 2025, tandis que les solutions basées sur le cloud afficheront un TCAC de 7,97 % jusqu'en 2031.
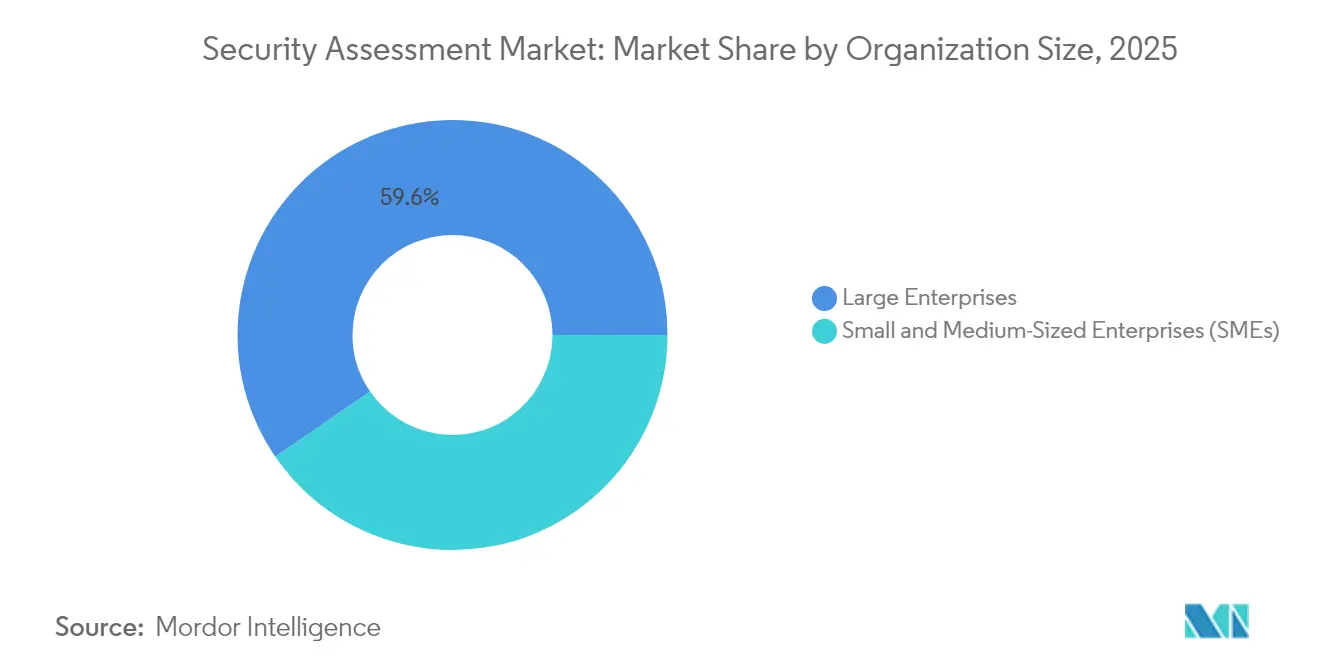
- Par taille d'organisation, les grandes entreprises ont représenté 59,58 % du chiffre d'affaires en 2025 ; les PME enregistrent le TCAC attendu le plus élevé à 6,63 % pour 2026-2031.
- Par secteur d'utilisateur final, le BFSI était en tête avec 27,85 % du chiffre d'affaires en 2025, tandis que la santé et les sciences de la vie enregistreront le TCAC le plus rapide à 5,92 % jusqu'en 2031.
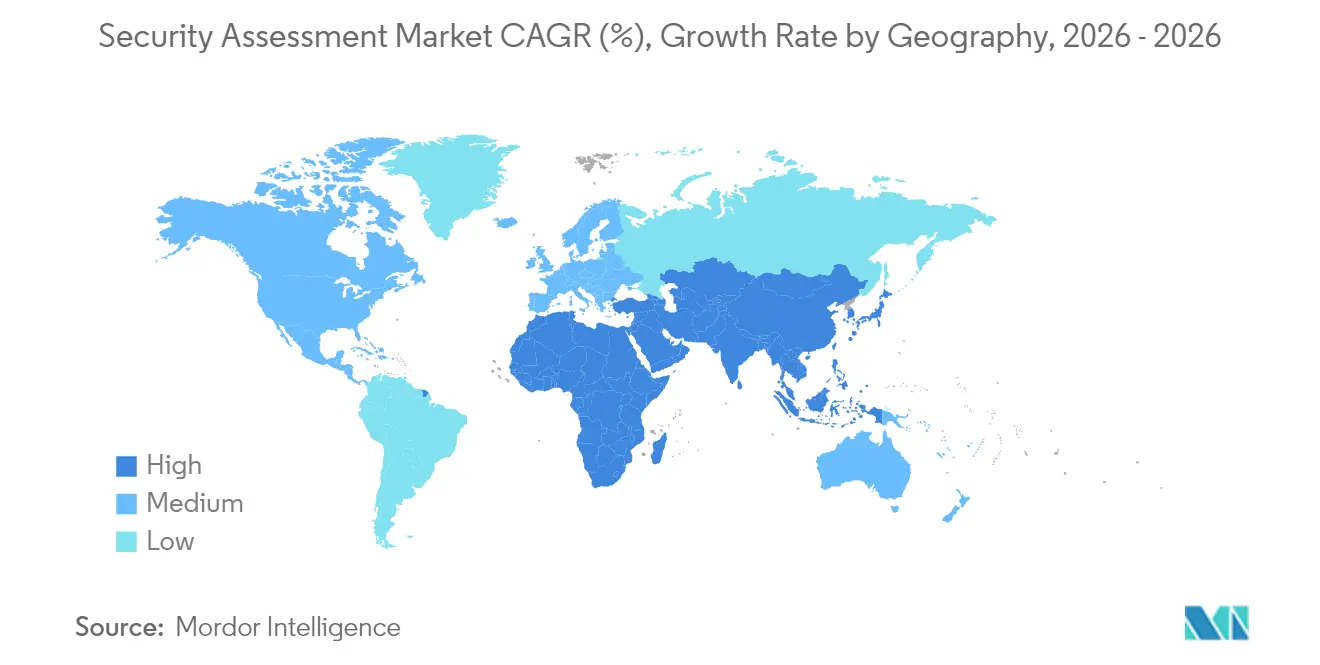
- Par géographie, l'Amérique du Nord a contribué à hauteur de 40,88 % du chiffre d'affaires en 2025 ; l'Asie-Pacifique est la région en expansion la plus rapide avec un TCAC de 8,27 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (≈) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Volume croissant et sophistication accrue des attaques de hameçonnage/logiciels malveillants | +1.2% | Mondial | Court terme (≤ 2 ans) |
| Obligations de conformité réglementaire s'étendant aux entreprises de taille intermédiaire | +0.8% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Migration massive vers le cloud créant une demande de validation continue | +0.6% | Mondial | Moyen terme (2-4 ans) |
| Plateformes de tests automatisés assistées par l'IA réduisant les coûts et les délais de cycle | +0.4% | Amérique du Nord et APAC | Long terme (≥ 4 ans) |
| Adoption des tests de pénétration en tant que service parmi les fournisseurs SaaS | +0.3% | Mondial | Moyen terme (2-4 ans) |
| Convergence du DevSecOps avec les tests en amont | +0.2% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Volume croissant et sophistication accrue des attaques de hameçonnage/logiciels malveillants
Les attaques par rançongiciel contre les prestataires de soins de santé ont bondi de 137 % en 18 mois, contraignant les entreprises à repenser leurs méthodes d'évaluation au-delà des listes de contrôle annuelles. Les attaquants font désormais pivoter leurs tactiques en quelques jours après la publication des correctifs, si bien que les entreprises déploient des simulations de violation continues qui reproduisent le comportement des adversaires plutôt que des analyses statiques. L'Asie-Pacifique enregistre les durées de présence médiane les plus élevées au monde, révélant des lacunes en matière de réponse que les services d'évaluation spécialisés doivent combler. Les prestataires proposant une émulation de menaces assistée par intelligence artificielle et des exercices de red team connaissent une demande croissante, les clients exigeant une validation réaliste plutôt que des analyses de vulnérabilités routinières. La taille du marché des services d'évaluation des vulnérabilités en Asie-Pacifique devrait progresser à un CAGR de 10,8 % d'ici 2030, portée par la numérisation rapide, la mise à niveau réglementaire et la sensibilisation croissante aux menaces.
Obligations de conformité réglementaire s'étendant aux entreprises de taille intermédiaire
Le règlement sur la résilience opérationnelle numérique, en vigueur depuis janvier 2025, oblige plus de 22 000 entités financières de l'UE à effectuer des tests de résilience réguliers, étendant les obligations des grandes banques aux entités de taille intermédiaire.[1]Équipe éditoriale du règlement sur la résilience opérationnelle numérique, "Les banques de l'UE doivent renforcer leur résilience cybernétique avec l'entrée en vigueur du DORA," Banking Exchange, bankingexchange.com Aux États-Unis, les régulateurs signalent des exigences de résilience de base intégrant des programmes de gestion des risques liés aux tiers, générant une nouvelle demande d'évaluation auprès des banques régionales. Les mises à jour proposées de la règle de sécurité HIPAA exigent en outre une authentification multifacteur et des audits annuels, projetant des coûts de conformité de première année de 9 milliards USD.[2]Personnel du Registre fédéral, "Règle de sécurité HIPAA pour renforcer la cybersécurité des informations de santé électroniques protégées," Registre fédéral, federalregister.gov Ces mandats élargis stabilisent la demande de services en transformant la conformité d'un exercice ponctuel en un processus continu.
Migration massive vers le cloud créant une demande de validation continue
FedRAMP 20x rationalise les autorisations cloud fédérales américaines grâce à l'infrastructure en tant que code et à la surveillance permanente, illustrant un mouvement sectoriel passant des tests ponctuels à une évaluation en continu. La Cloud Security Alliance signale les faiblesses d'identité comme les principales menaces cloud, attirant l'attention vers l'évaluation de la configuration sur AWS, Azure et Google Cloud. Les fournisseurs qui intègrent les évaluations dans les pipelines DevOps gagnent ainsi un avantage concurrentiel.
Plateformes de tests automatisés assistées par l'IA réduisant les coûts et les délais de cycle
Les prototypes de tests de pénétration autonomes de l'Agence nationale de sécurité illustrent comment l'IA réduit des engagements de plusieurs semaines à quelques heures.[3]Unité de recherche en sécurité Beryllium, "Tests de pénétration assistés par l'IA : Nebula en point de mire et comparaison avec les autres solutions," berylliumsec.com Des solutions telles que Nebula cartographient automatiquement les vulnérabilités et génèrent des exploits, démocratisant les tests avancés pour les organisations manquant de ressources internes approfondies. La Cloud Security Alliance souligne que l'IA augmente les capacités des experts humains, les libérant pour l'analyse stratégique tandis que l'automatisation gère les tâches de découverte répétitives.[4]Service de presse de la Cloud Security Alliance, "La Cloud Security Alliance publie les principales menaces pour le cloud computing - Analyse approfondie 2025," cloudsecurityalliance.org Les fournisseurs associant l'IA à la validation par des experts répondent aux préoccupations concernant les faux positifs et l'éthique.
Analyse de l'impact des freins*
| Frein | (≈) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Contraintes budgétaires dans le segment des PME | –0.4% | Mondial ; APAC et MEA | Court terme (≤ 2 ans) |
| Pénurie de talents qualifiés en équipe rouge et en tests de pénétration | –0.3% | Mondial | Moyen terme (2-4 ans) |
| Prolifération des outils entraînant une fatigue d'évaluation | –0.2% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Préoccupations concernant la précision des moteurs d'évaluation basés sur l'IA générative | –0.1% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Contraintes budgétaires dans le segment des PME
Les petites entreprises consacrent près de 4 % de leur chiffre d'affaires à la sécurité, mais font face à des taux de violation disproportionnés, avec 56 % des PME d'Asie-Pacifique signalant des incidents et 75 % subissant des pertes de données clients. Les tests à spectre complet dépassent souvent les budgets disponibles, poussant beaucoup d'entre elles vers des scanners de base et laissant des lacunes dans la couverture des menaces. Les préoccupations d'accessibilité financière freinent donc l'expansion à court terme, mais stimulent également l'innovation dans des plateformes automatisées à tarification par abonnement qui réduisent les coûts de prestation.
Pénurie de talents qualifiés en équipe rouge et en tests de pénétration
L'Asie-Pacifique à elle seule nécessite 2,1 millions de professionnels supplémentaires en cybersécurité, et 64 % des entreprises prévoient d'augmenter leur budget pour attirer des talents. La rareté fait grimper les salaires, augmente les prix des services et crée des délais dans la planification des évaluations avancées. Les fournisseurs répondent en centralisant les expertises rares dans des services gérés et en augmentant les capacités des analystes grâce à l'IA, mais les pénuries d'approvisionnement à court terme freinent encore la croissance.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la validation continue redéfinit les prioritésL'évaluation des vulnérabilités représentait 33,02 % du chiffre d'affaires 2025, soulignant son rôle fondamental dans les programmes de conformité. Les tests de pénétration en tant que service, cependant, connaîtront la croissance la plus rapide à un TCAC de 7,18 %, reflétant un pivot du marché vers la validation continue alignée sur le DevOps. De nombreuses entreprises passent des tests de pénétration annuels à des exercices mensuels ou cadencés par sprint. Les audits de risque et de conformité maintiennent une adoption régulière grâce aux révisions du DORA et de l'HIPAA.
La demande d'évaluation de la configuration cloud augmente à mesure que les environnements multi-cloud se multiplient. Les fournisseurs intégrant des API dans les pipelines CI/CD créent un avantage durable, remplaçant les longs cycles de conseil par des tableaux de bord en temps réel. L'adoption généralisée de la génération d'exploits assistée par l'IA fait évoluer les attentes des acheteurs vers la rapidité plutôt que les heures de travail. Les fournisseurs proposant des modèles hybrides - découverte automatisée plus validation par des analystes - équilibrent efficacité et précision, séduisant les secteurs averses au risque comme le BFSI et la santé.


Par modèle de déploiement :
la dynamique du cloud s'accélèreLes environnements de tests sur site, obligatoires pour certains clients financiers et gouvernementaux, ont généré 51,65 % du chiffre d'affaires en 2025. Néanmoins, les plateformes d'évaluation délivrées via le cloud afficheront un TCAC de 7,97 % jusqu'en 2031. L'élasticité de l'échelle, la collaboration à distance et l'intégration avec les charges de travail natives du cloud stimulent l'adoption. La feuille de route FedRAMP 20x témoigne de l'appétit du secteur public pour la surveillance continue du cloud, et les entreprises privées emboîtent le pas. L'évaluation SaaS multi-locataires réduit les frais d'infrastructure pour les clients et accélère les mises à jour.
Les fournisseurs se différenciant par la visibilité multi-cloud et l'ouverture des API obtiennent des contrats à plus long terme. À l'inverse, les outils purement sur site risquent l'obsolescence à mesure que les effectifs hybrides et les déploiements en périphérie se développent. Là où les réglementations sur la souveraineté des données persistent, les fournisseurs positionnent de plus en plus des régions SaaS souveraines plutôt que des appliances strictement isolées pour conserver les clients réglementés.
Par taille d'organisation :
les PME comblent l'écartLes grandes entreprises ont contribué à hauteur de 59,58 % du chiffre d'affaires en 2025, reflétant des environnements complexes nécessitant des évaluations multicouches. Elles commandent des simulations d'équipe rouge, des tests d'ingénierie sociale et des audits réglementaires en parallèle, créant des tailles de contrats moyennes élevées. Pourtant, les PME sont prêtes pour un TCAC de 6,63 % à mesure que les plateformes cloud abaissent les barrières à l'entrée. L'évaluation SaaS automatisée associée à des conseils de remédiation gérés convient aux petites équipes informatiques. Les fournisseurs proposant des abonnements modulaires plutôt que des projets à six chiffres pénètrent ce segment.
La sensibilisation progresse à mesure que les assureurs resserrent les conditions des polices cyber, exigeant souvent des analyses annuelles même pour les petites entreprises. Les programmes de subventions gouvernementaux dans plusieurs pays subventionnent les mises à niveau de sécurité des PME, stimulant indirectement la demande de services d'évaluation. Ces conditions érodent progressivement la domination des grandes entreprises, élargissant la base de clients du secteur de l'évaluation de la sécurité.
Par secteur d'utilisateur final :
la santé s'accélèreLe BFSI était en tête avec 27,85 % du chiffre d'affaires en 2025 en raison de règles de reporting strictes et d'enjeux financiers élevés. Le DORA impose des tests de résilience continus, tandis que les régulateurs américains envisagent des bases similaires, garantissant des dépenses régulières. Les télécommunications et les services informatiques restent de grands utilisateurs pour protéger l'infrastructure dorsale. La santé et les sciences de la vie progresseront le plus rapidement à un TCAC de 5,92 % jusqu'en 2031, portées par les modifications de la règle HIPAA qui imposent l'authentification multifacteur et des audits annuels. La recrudescence des rançongiciels dans les hôpitaux amplifie l'urgence.
Le commerce de détail, l'énergie et les services publics augmentent également leurs budgets à mesure qu'évoluent les mandats de conformité aux paiements et les exigences relatives aux infrastructures critiques. Les tests des systèmes de contrôle industriel émergent comme une niche nécessitant une expertise spécifique au domaine, créant de l'espace pour les spécialistes. Collectivement, ces secteurs maintiennent le marché de l'évaluation de la sécurité sur une trajectoire de croissance tout au long de la décennie.
Analyse géographique
Marché de l'évaluation de la sécurité en Amérique du Nord
L'Amérique du Nord a généré 40,88 % des revenus de 2025 grâce à des budgets conséquents et à des réglementations étendues. FedRAMP 20x et les potentielles bases de référence fédérales en matière de résilience incitent les secteurs fédéral et bancaire à adopter une surveillance continue. Le Canada aligne ses règles de notification des violations avec ses partenaires de l'ACEUM, tandis que la loi mexicaine de 2024 sur la protection des données accroît la demande d'évaluations standardisées au sein des chaînes d'approvisionnement.
Marché de l'évaluation de la sécurité en Asie-Pacifique
L'Asie-Pacifique est le moteur de croissance avec un CAGR de 8,27 % jusqu'en 2031. L'adoption rapide du cloud, l'expansion du commerce électronique et l'intensification des tensions géopolitiques stimulent les dépenses. L'accord de cybersécurité quinquennal de l'Australie avec Microsoft et le développement cybernétique à orientation défensive du Japon illustrent l'afflux de capitaux. Le déficit de 2,1 millions de talents dans la région et les délais de détection prolongés créent une demande pour des services gérés et automatisés qui compensent les pénuries de personnel. Les PME privilégient particulièrement les plateformes de test par abonnement pour combler les lacunes d'exposition sans investissements lourds en immobilisations.
Marché de l'évaluation de la sécurité en Europe
L'Europe demeure un marché important grâce à une législation étendue. DORA concerne des milliers d'entités financières, tandis que NIS2 élargit les contrôles de sécurité obligatoires aux services publics et aux fournisseurs numériques. La position stricte de la région en matière de souveraineté des données oriente la demande vers des nœuds cloud localisés et le stockage de données chiffrées dans le cadre des évaluations. Les règles de résilience opérationnelle du Royaume-Uni convergent avec les statuts de l'UE, simplifiant les feuilles de route de conformité paneuropéennes pour les banques multinationales.
Marché de l'évaluation de la sécurité en Amérique latine et au Moyen-Orient et Afrique
L'Amérique latine, le Moyen-Orient et l'Afrique affichent une adoption naissante mais en accélération, à mesure que les cyberincidents s'intensifient et que les gouvernements élaborent des stratégies nationales. Les États du Conseil de coopération du Golfe investissent dans des zones cloud souveraines, stimulant la demande locale en matière d'évaluation. Les services publics d'électricité d'Amérique du Sud accordent la priorité aux audits des infrastructures critiques à la suite d'incidents de rançongiciels très médiatisés. Les contraintes budgétaires freinent encore les revenus immédiats, mais les partenariats entre fournisseurs et intégrateurs régionaux posent les bases d'une expansion à moyen terme.

Paysage réglementaire
La demande d'évaluation de sécurité s'appuie de plus en plus sur des règles et normes cyber contraignantes qui font passer les organisations de tests ponctuels à une validation continue. Dans l'Union européenne, DORA est en vigueur depuis janvier 2025 et exige des tests de résilience réguliers auprès d'un large éventail d'entités financières. Le Cyber Resilience Act (CRA), entré en vigueur en décembre 2024, étend les obligations vers des pratiques de sécurité intégrée dès la conception (secure-by-design) et le signalement des incidents et vulnérabilités pour les produits numériques.
En 2026, les régulateurs et organismes de normalisation ont continué de resserrer le lien entre conformité et évaluation. La Commission européenne a publié en janvier 2026 une proposition visant à actualiser le cadre européen de cybersécurité par une révision du Cybersecurity Act (souvent appelée Cybersecurity Act 2), incluant des amendements ciblés liés à la clarification de NIS2. L'ENISA a également fait progresser les outils de mise en œuvre via la Single Reporting Platform (SRP), qui deviendra obligatoire pour les opérations de signalement d'incidents CRA à partir de septembre 2026. Aux États-Unis, le NIST a poursuivi ses orientations opérationnelles autour du Cybersecurity Framework 2.0 avec un guide de démarrage rapide publié en mars 2026 (SP 1308), renforçant la gestion des risques d'entreprise et l'alignement des effectifs, éléments auxquels les prestataires d'évaluation se réfèrent régulièrement dans leurs livrables prêts pour audit.
Analyse de la chaîne de valeur
La chaîne de valeur de l'évaluation de sécurité commence par les normes, la veille sur les menaces et la recherche liée aux tests, puis passe par les couches d'outils et de plateformes (scanners de vulnérabilités, évaluation de la configuration cloud, simulation de brèches et d'attaques, portails PTaaS et flux de reporting). Vient ensuite la prestation de services, généralement via des évaluations menées par des consultants, une validation continue managée et des programmes d'audit de conformité. Les intrants comprennent les flux de vulnérabilités, la recherche sur les exploits et preuves de concept, la télémétrie de la surface d'attaque issue des écosystèmes cloud et endpoint, ainsi que les cartographies réglementaires, y compris les correspondances alignées sur le NIST et les régimes de l'UE.
La prestation est assurée par un ensemble de cabinets de conseil internationaux, de sociétés de sécurité spécialisées et d'éditeurs de plateformes SaaS, et les résultats sont utilisés par les entreprises via des contrats directs ou par des canaux tels que les places de marché cloud, les intégrateurs de systèmes, et les assureurs ou courtiers qui se réfèrent aux résultats des évaluations dans leurs processus de souscription. Les points de blocage et de contrôle se situent de plus en plus dans la chaîne d'approvisionnement logicielle et le pipeline CI/CD, où l'évaluation de sécurité se déplace vers l'amont dans les flux de build et de déploiement. Des compromissions très médiatisées de composants de développement largement utilisés, telles que la compromission en mars 2025 de l'action GitHub tj-actions/changed-files affectant plus de 23 000 organisations, et la compromission de l'écosystème npm en septembre 2025 mise en lumière par la CISA, renforcent la demande d'évaluation continue des dépendances, de la gestion des secrets et de l'intégrité des versions. Sur le plan des achats, des orientations du secteur public telles que le guide d'acquisition C-SCRM de la GSA publié en avril 2025 et les exigences formulées dans le NIST SP 800-161 encouragent les acheteurs à intégrer la gestion des risques de la chaîne d'approvisionnement dans leurs programmes de gestion des risques d'entreprise, élargissant le périmètre d'évaluation au-delà des infrastructures et applications pour inclure les produits tiers, les dépendances open source et les preuves d'assurance des fournisseurs.
Paysage concurrentiel
La dynamique du marché reflète une fragmentation avec des géants du conseil, des spécialistes de la sécurité et des start-ups d'IA en concurrence pour capter des parts de portefeuille. IBM, Accenture et Deloitte s'appuient sur de larges empreintes clients et une expertise sectorielle. CrowdStrike, Rapid7 et Qualys se concentrent sur des plateformes basées sur le cloud offrant des modules intégrés de vulnérabilité, de conformité et de chasse aux menaces. La consolidation s'accélère : l'acquisition de Splunk par Cisco pour 28 milliards USD et l'accord de CyberArk pour l'acquisition de Venafi à 1,54 milliard USD soulignent une course aux plateformes. L'intensité des investissements est élevée - Accenture a dépensé 6,6 milliards USD en acquisitions et 1,2 milliard USD en R&D au cours de l'exercice 2024.
La différenciation repose sur l'automatisation pilotée par l'IA, la visibilité multi-cloud et l'intégration des flux de travail DevSecOps. Les outils de gestion de la posture de sécurité des applications répondent à la fatigue des alertes en corrélant les résultats et en priorisant les correctifs, un angle qui séduit les entreprises sur-outillées. Les acteurs des tests de pénétration en tant que service perturbent le conseil traditionnel en proposant des tests de pénétration à la demande via des portails web avec une tarification forfaitaire. Des espaces blancs existent dans les évaluations de cryptographie résistante aux ordinateurs quantiques, les tests des systèmes de contrôle industriel et les audits de sécurité des modèles d'IA - des domaines soumis à un contrôle réglementaire croissant mais avec peu de profondeur de service.
Les mouvements stratégiques se poursuivent : Zscaler a acquis Red Canary en mai 2025 pour renforcer les opérations de sécurité alimentées par l'IA. Le plan de Palo Alto Networks d'acquérir Protect AI et de lancer Cortex XSIAM 3.0 met en évidence l'amélioration de la sécurité des e-mails via l'IA. Sophos a finalisé l'acquisition de Secureworks pour 859 millions USD afin de renforcer sa capacité de détection gérée. L'acquisition de Cylance par Arctic Wolf enrichit la couverture des points de terminaison, et l'accord de Mastercard pour Recorded Future montre des entreprises non spécialisées en sécurité acquérant du renseignement sur les menaces pour leurs opérations principales.
Dans l'ensemble, les cinq premiers fournisseurs représentent environ 28 % du chiffre d'affaires mondial, indiquant un environnement modérément fragmenté qui encourage l'innovation continue et les acquisitions.
Leaders du secteur de l'évaluation de la sécurité
IBM Corporation
Qualys Inc
Trustwave Holdings, Inc (Singapore Telecommunications Limited)
AO Kaspersky Lab
Trellix
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'évaluation de la sécurité
- IBM Corporation
- Accenture PLC
- Cisco Systems Inc.
- Rapid7 Inc.
- Qualys Inc.
- Check Point Software Technologies Ltd.
- Trustwave (Singtel)
- Optiv Security Inc.
- Mandiant (Google Cloud)
- Secureworks Inc.
- Synopsys Inc.
- CrowdStrike Holdings Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Tenable Holdings Inc.
- Veracode
- Snyk Ltd.
- Absolute Software Corp.
- Holm Security
- Kaspersky Lab
- FireEye/Trellix

Opportunités de marché et perspectives d'avenir
L'expansion des tests imposée par la réglementation et les obligations de sécurité de la chaîne d'approvisionnement créent un espace visible pour des offres d'évaluation qui regroupent preuves, reporting et remédiation en programmes reproductibles plutôt qu'en projets ponctuels. Dans l'UE, le CRA (en vigueur depuis décembre 2024) et les mécanismes de mise en œuvre pilotés par l'ENISA tels que la Single Reporting Platform (opérations obligatoires à partir de septembre 2026) augmentent le volume et la structuration des flux de signalement des vulnérabilités et incidents. Cela crée une opportunité pour les prestataires capables d'opérationnaliser la réception, le triage, la preuve d'exploitabilité et la documentation prête pour audit à travers les environnements produits et entreprise. La Commission européenne a également fait progresser en janvier 2026 une proposition de révision du Cybersecurity Act mettant l'accent sur la modernisation de la certification et le risque lié à la chaîne d'approvisionnement TIC, ce qui accroît la demande des acheteurs pour des livrables d'évaluation correspondant aux exigences de certification et d'assurance fournisseur.
Les évolutions technologiques renforcent encore les opportunités liées à la validation continue et automatisée associée au DevSecOps et aux opérations de sécurité. Alors que la prolifération des outils augmente, l'attention des acheteurs s'est déplacée vers la validation des exploits et la priorisation des expositions. IBM commercialise des capacités dotées d'IA via des offres de sécurité élargies visant les menaces agentiques, tandis que Qualys connecte les signaux de risque à des écosystèmes opérationnels plus larges. Au-delà de l'analyse traditionnelle des vulnérabilités, les catégories d'évaluation émergentes incluent l'assurance de la chaîne d'approvisionnement logicielle (validation pilotée par SBOM et remédiation des dépendances), les revues de sécurité des modèles d'IA et des applications dotées d'IA, ainsi que les évaluations de préparation post-quantique dans les secteurs réglementés nécessitant des plans de migration documentés et des preuves de contrôle, soutenant la demande pour des cadres spécialisés, des playbooks de tests reproductibles et des services managés répondant aux contraintes de talents.
Recent Industry Developments in Marché de l'évaluation de la sécurité
- Juillet 2026 : IBM et Red Hat ont étendu Lightwell avec de nouvelles offres commerciales, dont Lightwell Network et Lightwell Clearinghouse Premier, ciblant la remédiation automatisée des vulnérabilités logicielles open source. Cette mise à jour relie les résultats d'évaluation de la sécurité de la chaîne d'approvisionnement à des flux de remédiation vérifiés, resserrant le lien entre la découverte, la priorisation et le patching pour les piles logicielles dépendantes de nombreuses composantes.
- Juin 2026 : IBM a rejoint le OpenAI Daybreak Cyber Partner Program et a introduit un nouveau service de sécurité applicative utilisant les modèles OpenAI pour identifier et valider les vulnérabilités logicielles. Cela élargit l'ensemble d'outils disponibles pour les équipes d'évaluation afin d'accélérer le triage et la validation, tout en positionnant la sécurité applicative assistée par IA comme une capacité mainstream fournie sous forme de service.
- Mai 2025 : Zscaler a acquis Red Canary pour faire progresser ses capacités d'opérations de sécurité alimentées par l'IA. Cette acquisition a renforcé la consolidation des plateformes, les acheteurs préférant de plus en plus des prestataires capables de combiner évaluation, détection et signaux de réponse en flux de travail unifiés plutôt que de gérer des solutions ponctuelles déconnectées.


Marché de l'évaluation de la sécurité Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Pour cette étude, le marché de l'évaluation de la sécurité est comptabilisé comme les revenus générés par les travaux d'évaluation de la cybersécurité qui identifient les faiblesses et vérifient les contrôles, dans les environnements sur site et en nuage, avant la mise en œuvre des correctifs.
Exclusions du périmètre : Nous excluons le matériel de sécurité et les opérations de sécurité gérées en continu qui sont fournies sous forme de surveillance continue ou de défense externalisée au quotidien.
Aperçu de la segmentation
- Par type de service
- Évaluation des vulnérabilités
- Tests de pénétration
- Audit de risque et de conformité
- Simulation d'équipe rouge/violette
- Évaluation de la configuration cloud
- Par modèle de déploiement
- Sur site
- Cloud
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises (PME)
- Par secteur d'utilisateur final
- BFSI
- Informatique et télécommunications
- Santé et sciences de la vie
- Commerce de détail et commerce électronique
- Énergie et services publics
- Gouvernement et défense
- Autres (éducation, médias, etc.)
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Pays-Bas
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Asie du Sud-Est
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire commence par la cartographie de ce qu'une évaluation comprend généralement, de la manière dont elle est achetée (par projet ou sous forme de contrat récurrent), et des réglementations et normes qui stimulent la demande. Nous examinons des références ouvertes telles que les publications du NIST, les notes d'orientation de l'ISO, les avis de la CISA, ainsi que les cadres et rapports de sources telles que l'ENISA afin de maintenir la cohérence de la terminologie et des domaines de contrôle.
Pour ancrer le côté demande, nous utilisons des indicateurs qui montrent où les dépenses d'évaluation augmentent habituellement, tels que les schémas de violation signalés, les signaux d'adoption du nuage et les calendriers de conformité. À cette fin, nous analysons également des sources publiques telles que les orientations et dépôts de divulgation en matière de cybersécurité de la SEC, les mises à jour des stratégies cyber gouvernementales, et des revues de sécurité sélectionnées à comité de lecture pour les thèmes de risques récurrents. Parallèlement, les rapports annuels des entreprises, les présentations aux investisseurs et la couverture de presse réputée sont utilisés pour comprendre les évolutions de la composition des services et l'orientation des prix, et un abonnement payant aux données financières et aux actualités des entreprises est utilisé uniquement pour accélérer les vérifications croisées. Cette liste n'est pas exhaustive, et de nombreuses autres sources ont été consultées pour la collecte de données, la validation et la clarification de la recherche.
Entretiens primaires et enquêtes
Les données primaires proviennent d'entretiens et de courtes enquêtes menés auprès de prestataires de services d'évaluation, d'acheteurs de sécurité en entreprise, ainsi que de participants aux circuits de distribution et de conseil qui observent les cycles d'achat. Nous utilisons ces échanges pour confirmer ce qui est généralement inclus dans un cahier des charges d'évaluation, la manière dont les prix sont établis (par exemple selon le périmètre, les actifs ou les jours de test), et ce qui change lorsque les clients migrent leurs charges de travail vers le nuage ou adoptent des programmes de confiance zéro. La couverture régionale est maintenue large afin que les hypothèses sur l'utilisation, la taille des projets et la demande liée à la conformité ne soient pas surajustées à une seule zone géographique.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 34 % | Directeurs généraux : 13 % | Asie-Pacifique : 42 % |
| Niveau intermédiaire : 51 % | Responsables fonctionnels/d'unité : 42 % | EMEA : 32 % |
| Acteurs de plus petite taille : 15 % | Responsables : 45 % | Amériques : 26 % |
Dimensionnement du marché et prévisions
Le dimensionnement part d'une construction descendante qui reconstitue le bassin adressable à partir des signaux de dépenses en services de sécurité, puis le filtre pour ne retenir que les travaux d'évaluation seuls, grâce à la composition des services observée et à la fréquence des projets. Une fois cette ossature construite, nous la corroborons par des vérifications ascendantes sélectives, telles que des fourchettes de prix échantillonnées multipliées par des volumes de projets typiques, et des agrégations de fournisseurs pour un sous-ensemble pratique de prestataires, puis les totaux sont ajustés lorsque les fourchettes ne se recoupent pas.
Les principaux paramètres utilisés dans le modèle comprennent la fréquence des évaluations pour les secteurs réglementés, le périmètre moyen des évaluations mesuré par le nombre typique d'actifs ou d'applications, les schémas d'utilisation des équipes de test, l'évolution des prix par type d'évaluation, et le rythme de migration vers le nuage qui modifie la répartition entre les évaluations sur site et en nuage. Les prévisions sont construites à l'aide d'une analyse de scénarios, dans laquelle la demande de référence est liée aux calendriers de conformité et à l'urgence générée par les violations, puis soumise à des tests de résistance avec les retours d'entretiens sur le resserrement des budgets ou l'adoption plus rapide des tests continus. Lorsque les données ascendantes font défaut pour les zones géographiques plus petites ou les lignes de services de niche, nous comblons les lacunes à l'aide de ratios observés sur des marchés similaires et validons les dépenses implicites par entreprise par rapport à ce que les praticiens décrivent comme réaliste.
Validation des données et cycle de mise à jour
Les résultats sont vérifiés par des tests de cohérence descendants et ascendants, suivis de vérifications des écarts entre les régions et les types de services afin que les totaux ne s'éloignent pas des schémas d'achat réalistes. Nous examinons les anomalies telles que les hausses de prix soudaines ou les dépenses par employé anormalement élevées, et ces points sont retravaillés ou revalidés par des appels de suivi si nécessaire.
Avant la validation finale, un autre analyste examine les hypothèses, la logique mathématique et les évolutions d'une année sur l'autre, et ce n'est qu'alors que les chiffres sont finalisés. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées en cas d'événements significatifs tels que des changements réglementaires majeurs ou des évolutions marquées des dépenses de sécurité des entreprises. Juste avant la livraison, nous effectuons une dernière passe pour intégrer les divulgations publiques les plus récentes et les signaux du marché.
Taille du marché de l'évaluation de la sécurité de Mordor Intelligence comparée aux autres estimations publiées
Les valeurs de marché publiées pour l'évaluation de la sécurité concordent rarement entre elles, car les groupes définissent différemment le périmètre du service et font également des choix différents en matière de tarification, de calendrier de conversion des devises et de fréquence de mise à jour. Il en résulte que deux études peuvent utiliser des termes similaires, mais qu'elles comptabilisent peut-être des flux de revenus différents et des comportements d'achat différents.
Certains chiffres publiés semblent regrouper un conseil en cybersécurité plus large ou des opérations de sécurité continues dans le même total. Pour Mordor Intelligence, seuls les travaux d'évaluation facturés à l'acte sont comptabilisés, et les ventes de matériel ainsi que la défense gérée en continu sont exclues, ce qui tend à réduire le total et à le maintenir plus proche de la demande récurrente de projets et de contrats.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 4,87 milliards USD (2025) | |
| Éditeur sectoriel A | 11,30 milliards USD (2025) | Cette estimation semble traiter l'évaluation de la sécurité comme un périmètre plus large pouvant inclure les revenus liés aux outils de test de sécurité des applications et les services de sécurité adjacents, ce qui élève la valeur adressable au-delà des seuls honoraires d'évaluation. |
| Plateforme de recherche B | 6,50 milliards USD (2024) | Ce chiffre est présenté comme des services d'évaluation, mais l'année et la base de conversion des devises ne sont pas toujours alignées sur un point de conversion mondial unique, et le périmètre peut mélanger des audits de conformité et des prestations de conseil plus larges sans séparation claire des évaluations ponctuelles. |
Pris ensemble, l'écart s'explique principalement par la rigueur avec laquelle l'évaluation est séparée des services adjacents, et par la cohérence avec laquelle la tarification et le calendrier de change sont appliqués pour une année donnée. En maintenant le modèle ancré sur la fréquence observable des évaluations, un dimensionnement réaliste des projets et des vérifications croisées issues des données des praticiens, le total du marché reste transparent et plus facile à reproduire.


Questions clés auxquelles le rapport répond
Comment l'IA transforme-t-elle la prestation des services d'évaluation de la sécurité ?
Les plateformes pilotées par l'IA réduisent le temps de test de plusieurs semaines à quelques heures, automatisent la génération d'exploits et permettent une surveillance continue, tandis que les experts humains restent essentiels pour la validation contextuelle.
Quel impact le DORA aura-t-il sur la demande de services en Europe ?
Le règlement impose des tests de résilience continus à plus de 22 000 entités financières, créant une demande à long terme pour les évaluations de résilience opérationnelle et les examens des risques liés aux tiers.
Quelle est la taille actuelle du marché nord-américain de l'évaluation de la sécurité ?
L'Amérique du Nord a contribué à hauteur de 40,88 % du chiffre d'affaires mondial 2025, maintenant la région en tête grâce à des réglementations strictes et des budgets matures.
Quel segment sectoriel connaîtra la croissance la plus rapide jusqu'en 2031 ?
La santé et les sciences de la vie sont projetées à un TCAC de 5,92 % à mesure que les nouvelles règles HIPAA exigent des audits annuels, une authentification multifacteur et des inventaires mis à jour.
Pourquoi les PME devraient-elles augmenter leurs dépenses malgré les contraintes budgétaires ?
Les plateformes automatisées délivrées via le cloud réduisent les coûts d'entrée, et les assureurs ainsi que les régulateurs exigent désormais des évaluations de base, stimulant un TCAC de 6,63 % dans l'adoption par les PME.
Quelle est la taille du marché de l'évaluation de la sécurité en 2026 ?
Le marché de l'évaluation de la sécurité devrait passer de 4,87 milliards USD en 2025 à 5,15 milliards USD en 2026 et devrait atteindre 6,83 milliards USD d'ici 2031, à un TCAC de 5,78 % sur la période 2026-2031.
Dernière mise à jour de la page le:



