
Tamaño y Participación del Mercado de Consultoría en Seguridad de la Información
Visión General del Mercado
| Período de Estudio | 2023 - 2031 |
|---|---|
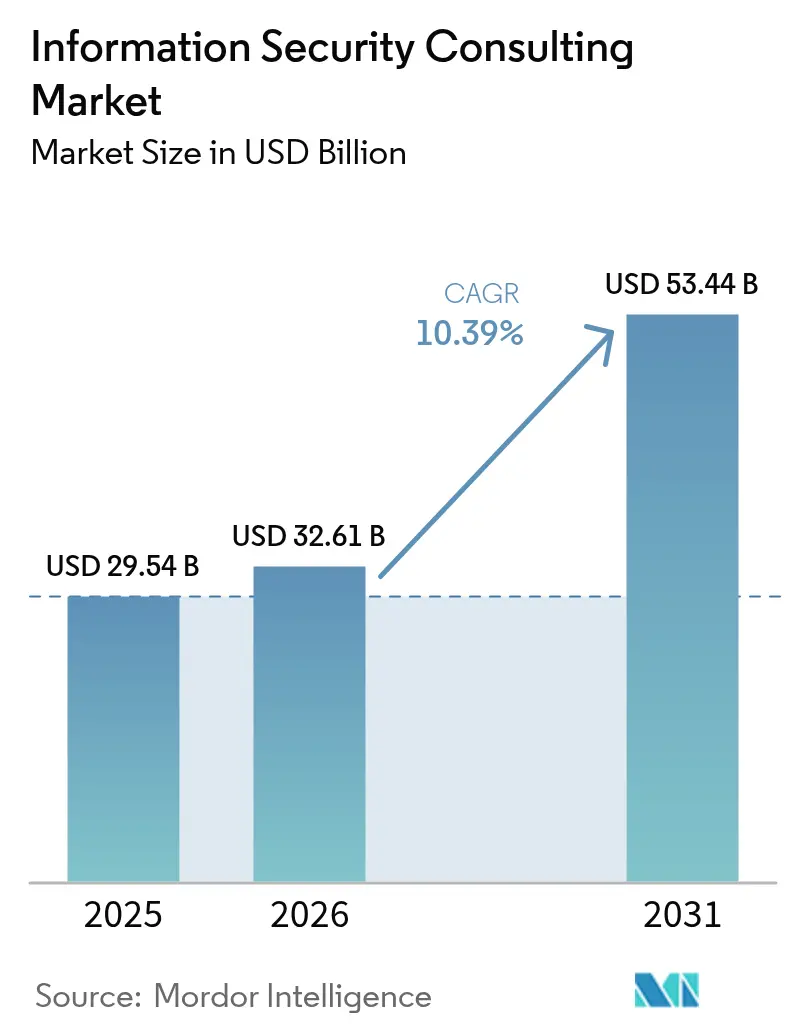
| Tamaño del Mercado (2026) | 32.61 Mil millones de dólares |
| Tamaño del Mercado (2031) | 53.44 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 10.39 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
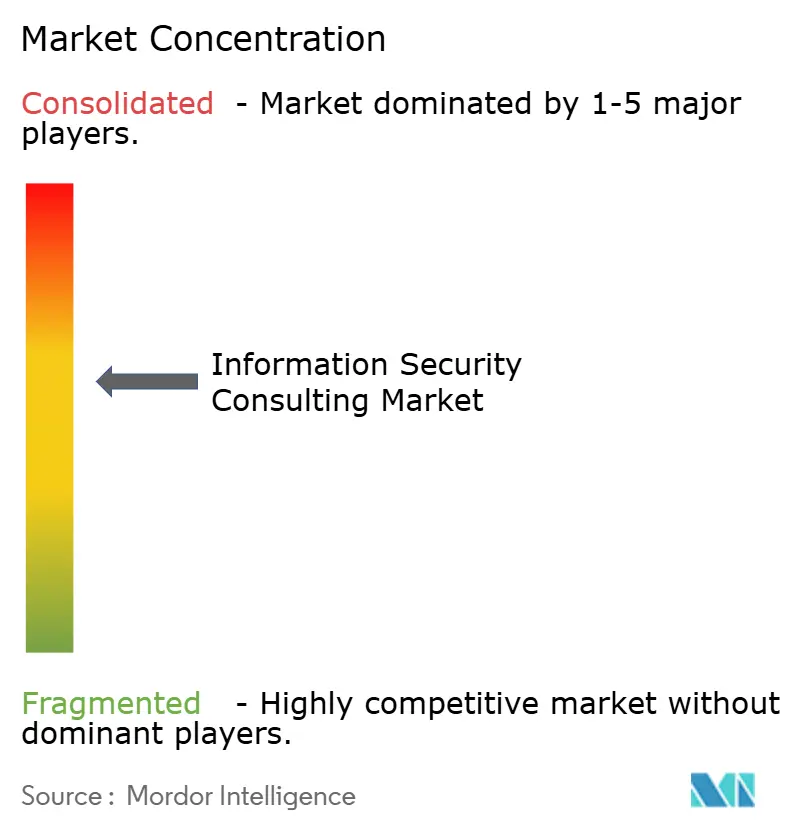
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Consultoría en Seguridad de la Información por Mordor Intelligence
El tamaño del mercado de consultoría en seguridad de la información fue valorado en USD 29,54 mil millones en 2025 y se estima que crecerá desde USD 32,61 mil millones en 2026 hasta alcanzar USD 53,44 mil millones para 2031, a una CAGR del 10,39% durante el período de pronóstico (2026-2031). La creciente sofisticación de los ataques, los amplios mandatos regulatorios y los entornos de trabajo híbrido continúan desplazando el gasto desde la respuesta reactiva ante brechas hacia la inteligencia de amenazas proactiva, el diseño de confianza cero y la asesoría en gestión de riesgos. La demanda se intensifica a medida que los ataques habilitados por inteligencia artificial, los inminentes riesgos cuánticos y los extensos entornos multinube superan la experiencia interna de la mayoría de las empresas. Las alianzas estratégicas entre consultores y proveedores de tecnología aceleran la prestación de servicios habilitados por plataformas, permitiendo a las firmas combinar capacidades de evaluación, implementación y detección gestionada en un único compromiso. Al mismo tiempo, los compradores favorecen cada vez más los contratos basados en resultados que prometen reducciones medibles en el tiempo de permanencia del atacante, el costo de las brechas y la exposición al cumplimiento normativo.
Conclusiones Clave del Informe
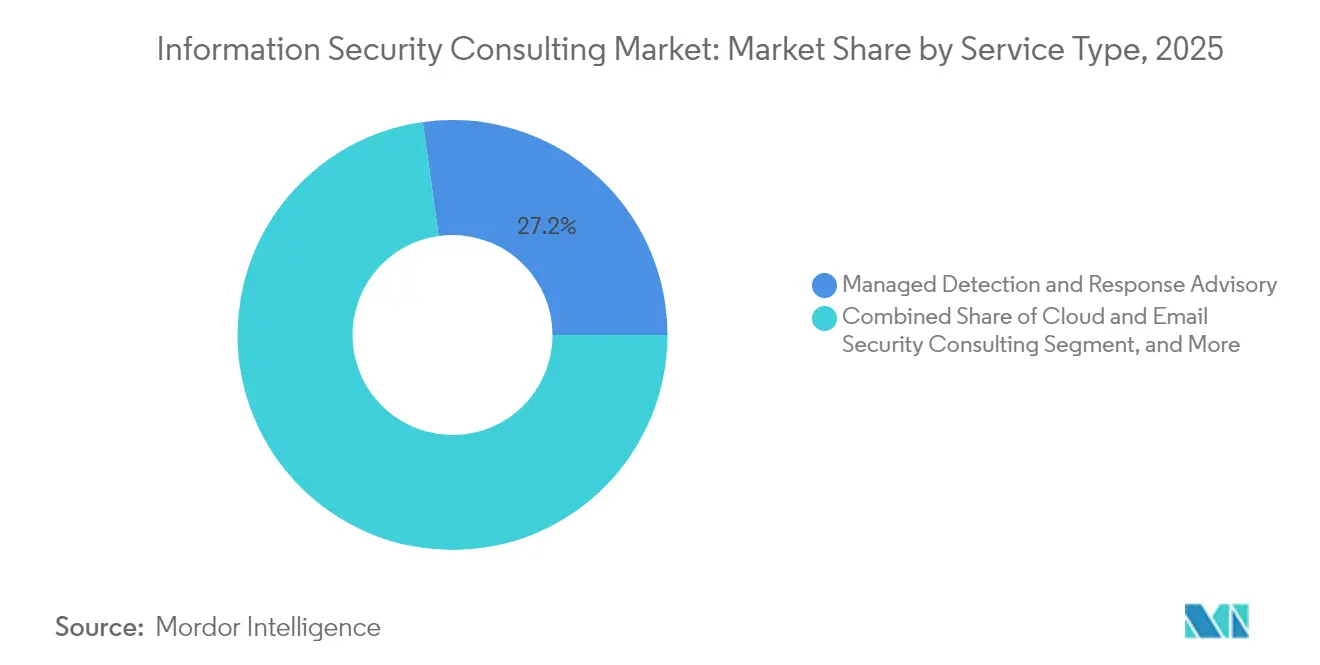
- Por tipo de servicio, la asesoría en Detección y Respuesta Gestionada lideró con el 27,21% de participación del mercado de consultoría en seguridad de la información en 2025, mientras que la consultoría en Seguridad en la Nube y Correo Electrónico avanza a una CAGR del 10,66% hasta 2031.
- Por modo de implementación, la entrega en la nube representó el 61,05% del tamaño del mercado de consultoría en seguridad de la información en 2025 y se expande a una CAGR del 11,34% hasta 2031.
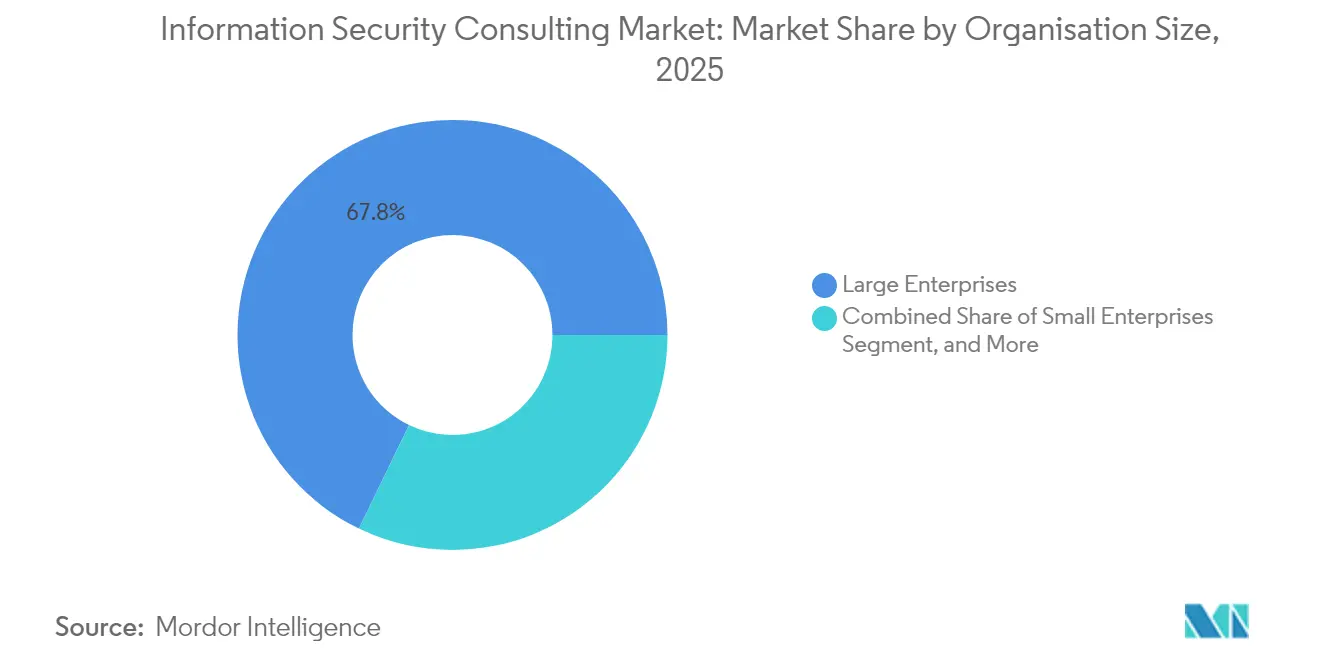
- Por tamaño de organización, las grandes empresas representaron el 67,84% de participación del tamaño del mercado de consultoría en seguridad de la información en 2025; las pequeñas y medianas empresas lideran el campo con una CAGR del 11,28% hasta 2031.
- Por vertical, el sector BFSI mantuvo el 24,41% de participación en ingresos en 2025 en el mercado de consultoría en seguridad de la información; se prevé que salud y ciencias de la vida se expanda a una CAGR del 10,71% entre 2026 y 2031.
- Por geografía, América del Norte retuvo el 39,55% de participación del mercado de consultoría en seguridad de la información en 2025, mientras que la región Asia-Pacífico proyecta registrar la CAGR más rápida del 10,90% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente complejidad de redes y la nube | +2.8% | Global, más fuerte en América del Norte y la UE | Mediano plazo (2-4 años) |
| Escalada de mandatos regulatorios y de cumplimiento normativo | +2.1% | UE, América del Norte, mercados principales de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Transformación digital acelerada y adopción del trabajo híbrido | +1.9% | Global, aceleración en mercados emergentes | Corto plazo (≤ 2 años) |
| Demanda de asesoría en seguridad de IA generativa y gobernanza de modelos | +1.7% | América del Norte, UE, expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos de suscripción de ciberseguros para pymes | +1.4% | América del Norte, UE, Australia | Corto plazo (≤ 2 años) |
| Preparación cuántica y migración a criptografía poscuántica | +0.7% | Global, adopción temprana en gobierno y finanzas | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Complejidad de Redes y la Nube
Los extensos entornos multinube, la proliferación de identidades y las interconexiones de API multiplican los puntos ciegos que las salvaguardas perimetrales tradicionales no detectan, impulsando una demanda premium de arquitectos capaces de implementar marcos de confianza cero y controles nativos de la nube. Los compromisos de asesoría incluyen cada vez más la gestión continua de postura, la segmentación de cargas de trabajo y la habilitación de DevSecOps para que los clientes puedan remediar configuraciones incorrectas antes de que los atacantes las exploten. La expansión de MDR de Deloitte ilustra cómo los integradores combinan la consultoría con la supervisión permanente para reducir los retrasos en la detección y disminuir el costo de los incidentes. Los despliegues de IoT industrial agravan el problema de la complejidad, ya que los dispositivos de tecnología operacional se entregan sin seguridad integrada, lo que obliga a los consultores a converger las defensas de TI y TO. Con la seguridad en la nube proyectada a crecer más del 25% anual hasta 2027, los socios de asesoría que dominen el endurecimiento de contenedores, la protección sin servidor y la automatización de plataformas aseguran una ventaja de primer movimiento.[1]Agencia de la Unión Europea para la Ciberseguridad, "Inversiones en Ciberseguridad 2024," enisa.europa.eu
Escalada de Mandatos Regulatorios y de Cumplimiento Normativo
La Directiva NIS2 y la Ley de Resiliencia Operativa Digital de la Unión Europea extienden conjuntamente las obligaciones de ciberseguridad a más de 100.000 entidades, exigiendo la notificación de incidentes en un plazo de 24 horas e imponiendo sanciones severas por incumplimiento. Las organizaciones que operan en múltiples jurisdicciones requieren evaluaciones de brechas, hojas de ruta de remediación y recopilación automatizada de evidencias para satisfacer ambos marcos sin duplicar costos. Las instituciones financieras enfrentan presentaciones duales donde DORA y NIS2 se superponen, agudizando la demanda de guías de asesoría que concilien las disposiciones sobre cifrado, registros y supervisión de terceros.[2]Vanta, "DORA y NIS 2 Explicados," vanta.com Fuera de Europa, la norma de divulgación cibernética de la Comisión de Bolsa y Valores de Estados Unidos y las reformas de infraestructura crítica de Australia tienen efectos similares, impulsando a los consejos de administración a buscar servicios independientes de aseguramiento y atestación continua. A medida que los legisladores revisan los estatutos de privacidad, inteligencia artificial y cadenas de suministro críticas, la complejidad del cumplimiento normativo seguirá siendo un motor de crecimiento a largo plazo para el mercado de consultoría en seguridad de la información.
Transformación Digital Acelerada y Adopción del Trabajo Híbrido
El trabajo híbrido disuelve los perímetros fijos y obliga a las empresas a elevar la identidad como el nuevo plano de control. La demanda de consultoría aumenta para el diseño de estrategias de confianza cero, la limpieza de accesos privilegiados y los despliegues de autenticación de alta seguridad que abarcan usuarios de SaaS, entornos locales y móviles. Los consejos de administración solicitan cada vez más métricas basadas en KPI, como el tiempo de permanencia del movimiento lateral o la tasa de éxito del relleno de credenciales, al aprobar presupuestos de transformación, lo que añade presión adicional sobre los asesores para cuantificar la reducción del riesgo. La gestión del cambio organizacional emerge como un factor crítico de éxito; los consultores deben rediseñar los procesos para que las fuerzas de trabajo distribuidas cumplan simultáneamente con los mandatos de mínimos privilegios, resiliencia y residencia de datos. El mercado de consultoría en seguridad de la información se desplaza así desde los planos tecnológicos hacia la realineación holística del modelo operativo que integra controles de seguridad en los flujos de trabajo de DevOps, finanzas y recursos humanos.
Demanda de Asesoría en Seguridad de IA Generativa y Gobernanza de Modelos
Las empresas que se apresuran a integrar la inteligencia artificial generativa en sus productos descubren nuevas amenazas: inyección de instrucciones, envenenamiento de conjuntos de entrenamiento y manipulación de resultados de modelos. Los equipos de consultoría combinan ahora habilidades en ciencia de datos, privacidad y búsqueda de amenazas para elaborar marcos de seguridad de IA que cubran el ciclo de vida del modelo, la verificación de la cadena de suministro y la mitigación de sesgos. Una colaboración de 2025 entre Google, Microsoft y el gobierno polaco subraya el impulso del sector público para operacionalizar la IA de forma segura, abriendo puertas a consultores versados en estándares de seguridad nacional. Los informes de asesoría incluyen cada vez más simulaciones de equipos rojos contra modelos de lenguaje grande y plantillas de políticas que alinean la toma de decisiones algorítmica con regulaciones específicas del sector como HIPAA o PSD2. A medida que los proveedores lanzan plataformas de operaciones de seguridad habilitadas por IA, los consultores pivotan hacia acuerdos de nivel de servicio orientados a resultados que vinculan las reducciones del riesgo del modelo con los KPI empresariales, profundizando los flujos de ingresos recurrentes dentro del mercado de consultoría en seguridad de la información.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones presupuestarias entre las pymes | -1.8% | Global, más elevadas en mercados emergentes | Corto plazo (≤ 2 años) |
| Escasez de talento de seguridad cualificado | -1.2% | Global, aguda en dominios especializados | Mediano plazo (2-4 años) |
| Fatiga por proliferación de herramientas que impulsa la consolidación de proveedores | -0.9% | América del Norte, mercados maduros de la UE | Mediano plazo (2-4 años) |
| Creciente exposición a responsabilidad que disuade a consultorías más pequeñas | -0.6% | América del Norte, UE, Australia | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones Presupuestarias entre las Pymes
La expansión regulatoria impulsa a las empresas más pequeñas a buscar orientación; sin embargo, el 34% de los encuestados en un estudio de ENISA de 2024 carecía de fondos para implementar incluso los controles básicos de NIS2. Para salvar esa brecha, los asesores lanzan paquetes de cumplimiento como servicio basados en suscripción que combinan evaluaciones de referencia, horas de CISO virtual y captura automatizada de evidencias a tarifas mensuales predecibles. Los precios de SaaS reducen las barreras de entrada, pero la presión sobre los márgenes aumenta a medida que las consultorías absorben los costos de herramientas y talento. Los gobiernos de Canadá, Singapur y Alemania compensan parcialmente la restricción mediante incentivos fiscales y subvenciones equivalentes, aunque el acceso varía ampliamente, dejando a las pymes de mercados emergentes en la situación más vulnerable. En los próximos dos años, los proveedores que perfeccionen guías de actuación repetibles y aprovechen los copilotos de IA para la documentación podrán desbloquear microsegmentos desatendidos del mercado de consultoría en seguridad de la información.
Escasez de Talento de Seguridad Cualificado
Para 2025, los puestos cibernéticos vacantes a nivel mundial superan los 4 millones, con brechas especializadas en informática forense en la nube, criptografía cuánticamente segura y defensa de tecnología operacional. Las firmas de consultoría compiten directamente con los hiperescaladores y las empresas de tecnología financiera, lo que las obliga a duplicar las cohortes de pasantes, subvencionar certificaciones avanzadas y establecer alianzas de intercambio de habilidades con universidades. La escasez de talento alarga los plazos de los compromisos e infla las tarifas diarias, lo que complica las ofertas de honorarios fijos. Para contrarrestar los cuellos de botella en la dotación de personal, los principales asesores integran automatización de guías de actuación, plantillas de infraestructura como código reutilizables y verificadores de controles impulsados por IA, lo que permite a los analistas junior manejar tareas que antes estaban reservadas para arquitectos sénior. Si bien estas estrategias suavizan las restricciones de oferta, la brecha de talento seguirá recortando aproximadamente 1,2 puntos porcentuales de la CAGR a largo plazo del mercado de consultoría en seguridad de la información.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Asesoría en MDR Domina en Medio del Auge de la Seguridad en la NubeLa asesoría en Detección y Respuesta Gestionada capturó el 27,21% de participación del mercado de consultoría en seguridad de la información en 2025, reflejando la preferencia del cliente por compromisos basados en resultados que combinan supervisión las 24 horas los 7 días de la semana, búsqueda de amenazas y guías de respuesta a incidentes. El segmento se beneficia de la persistencia del ransomware, las demandas de los seguros de vigilancia continua y la presión a nivel de consejo de administración para demostrar KPI de tiempo de contención. Los asesores de MDR integran cada vez más la inmutabilidad de las copias de seguridad, el aislamiento automatizado y el triaje forense para acortar los ciclos de respuesta y demostrar el retorno de la inversión. Por el contrario, los proyectos independientes de firewall o endurecimiento de redes enfrentan la mercantilización a medida que las plataformas en la nube integran controles de referencia. La consultoría en Seguridad en la Nube y Correo Electrónico, proyectada a crecer al 10,66% anual, capitaliza la proliferación de identidades, los depósitos de almacenamiento mal configurados y los ataques de compromiso del correo electrónico empresarial que proliferan en entornos de trabajo remoto. Los consultores que se diferencian mediante la habilitación de DevSecOps, la visibilidad de API y las simulaciones de phishing enriquecidas con contexto aseguran una mayor participación de cartera. La Gobernanza, el Riesgo y el Cumplimiento mantienen una demanda estable a medida que se multiplican los estatutos superpuestos; sin embargo, las firmas con visión de futuro ahora incorporan la supervisión continua de controles y el seguimiento de cambios regulatorios en los contratos de retención, creando ingresos más recurrentes. Finalmente, los subsegmentos emergentes como la preparación cuántica, el modelado de amenazas en TO y la gobernanza de seguridad de IA ofrecen márgenes premium pero requieren experiencia escasa, posicionando a los primeros actores para superar al mercado más amplio de consultoría en seguridad de la información.


Por Modo de Implementación:
La Supremacía de la Nube Acelera la Consolidación de PlataformasLas implementaciones en la nube representaron el 61,05% del tamaño del mercado de consultoría en seguridad de la información en 2025 y se proyecta que se expandan a una CAGR del 11,34% hasta 2031, a medida que las empresas migran su ERP, analítica y entornos de desarrollo. Los consultores con profundas alianzas con hiperescaladores ayudan a los clientes a alinear las arquitecturas de referencia de seguridad nativa, la gobernanza de identidades y la segmentación de cargas de trabajo, reduciendo drásticamente el tiempo de puesta en producción. Los mandatos de residencia de datos y las cargas de trabajo de TO sensibles a la latencia sostienen un nicho residual local; sin embargo, incluso esos proyectos integran cada vez más analítica entregada en la nube y copias de seguridad. Las implementaciones híbridas evolucionan así hacia planos de control unificados donde los paneles de gestión de postura de seguridad en la nube ingieren señales de firewalls heredados, CASB y agentes de detección en endpoints. Esta convergencia impulsa la consolidación de proveedores: los compradores favorecen a los asesores que racionalizan de forma prescriptiva los conjuntos de herramientas superpuestos y optimizan las carteras de licencias. Como resultado, el mercado de consultoría en seguridad de la información gravita hacia hojas de ruta de transformación plurianuales que combinan planificación de migración, orquestación de controles y operaciones gestionadas bajo métricas de éxito compartido.
Por Tamaño de Organización:
El Dominio Empresarial Enmascara la Aceleración del Crecimiento de las PymesLas grandes empresas se mantuvieron como el grupo de clientes más grande con el 67,84% en 2025, sustentando programas complejos que abarcan planos de confianza cero, pruebas de equipo rojo y aseguramiento de la cadena de suministro. Habitualmente contratan consultorías globales capaces de coordinar la armonización regulatoria, la integración de telemetría multinube y la validación continua de controles en cientos de filiales. Sin embargo, las pymes representan el segmento de más rápido crecimiento, registrando una CAGR del 11,28% a medida que las cláusulas de suscripción de ciberseguros exigen evaluaciones formales de riesgo, líneas base de acceso privilegiado y guías de respuesta a incidentes. Para atender a los compradores sensibles al precio, los asesores despliegan bibliotecas de políticas con plantillas, salas de auditoría virtuales y el autocompletado de cuestionarios asistido por IA que comprimen el costo de entrega sin diluir la calidad. Las medianas empresas se sitúan en la frontera de la innovación: prueban pilotos de grupos de codificación segura, puertas de seguridad de infraestructura como código y suscripciones de MDR basadas en uso antes de que dichos modelos escalen hacia arriba. En todos los niveles, las estructuras de honorarios basadas en resultados vinculadas a las tasas de cierre de hallazgos de auditoría y el cumplimiento de los acuerdos de nivel de servicio ganan popularidad, remodelando los perfiles de flujo de caja dentro del mercado de consultoría en seguridad de la información.
Por Vertical de Usuario Final:
La Disrupción en el Sector Salud Desafía el Liderazgo del Sector BFSILos clientes de servicios financieros mantuvieron una participación de ingresos del 24,41% en 2025, sustentada por la criticidad de los sistemas de pago, las estrictas pruebas de estrés supervisoras y la obligatoriedad de informar incidentes en 24 horas. Los bancos demandan controles por capas, supervisión de la integridad de las transacciones, análisis del fraude y gestión de claves cuánticamente seguras, creando canales de consultoría de tipo anualidad. Sin embargo, la CAGR del 10,71% del sector salud hasta 2031 lo convierte en la arena de expansión más lucrativa. Los hospitales lidian con equipos de diagnóstico conectados a Internet, la interoperabilidad de los registros de salud electrónicos y el ransomware que amenaza la seguridad de los pacientes, lo que obliga a los consejos de administración a contratar asesores con dominio de HIPAA, la guía previa a la comercialización de la FDA y el endurecimiento de dispositivos médicos. Los operadores de telecomunicaciones, gobierno y energía también buscan planos específicos del sector: seguridad del corte del núcleo 5G, segmentación de redes clasificadas y detección de anomalías en subestaciones, respectivamente. Los consultores capaces de adaptar catálogos de controles y modelos de amenazas a cada dominio obtienen tarifas premium, avanzando en la estratificación competitiva del mercado de consultoría en seguridad de la información.
Análisis Geográfico
Mercado de Consultoría en Seguridad de la Información en América del Norte
América del Norte retuvo el 39,55% de la cuota del mercado de consultoría en seguridad de la información en 2025, impulsada por presupuestos empresariales maduros, una asignación federal de ciberseguridad civil de 13 mil millones de USD y un activo flujo de capital de riesgo que cataliza las asociaciones con empresas emergentes. Los mandatos de infraestructura crítica de EE. UU. y el financiamiento de la estrategia cuántica nacional de Canadá sostuvieron la demanda de proyectos de preparación poscuántica y segmentación de tecnología operacional. Los acuerdos de flujo de datos transfronterizos, como el Marco de Privacidad de Datos entre EE. UU. y la UE, elevaron aún más los ingresos por asesoría, ya que las multinacionales buscaron hojas de ruta de cumplimiento armonizadas.
Mercado de Consultoría en Seguridad de la Información en Asia-Pacífico
Se prevé que Asia-Pacífico registre una CAGR del 10,90% hasta 2031, lo que refleja iniciativas de gobierno digital, despliegues de 5G y mayores amenazas de actores estatales. La doctrina de defensa activa de Japón y su presupuesto de ciberseguridad récord amplían el grupo de consultoría disponible para la preparación ante incidentes, mientras que la Ley de Protección de Datos Personales Digitales de India impulsa la demanda de evaluaciones de impacto en la privacidad y estrategias de localización de datos. La actualización de la Ley de Infraestructura Crítica de Australia amplía la cobertura a más de 11 sectores, lo que lleva a pequeñas empresas de servicios públicos y puertos a solicitar servicios externalizados de CISO. La rápida adopción de la nube en el Sudeste Asiático amplifica simultáneamente las necesidades de asesoría en federaciones de identidad, cifrado de cargas de trabajo e integración regional de SOC.
Mercado de Consultoría en Seguridad de la Información en EMEA y América del Sur
Europa mantiene un impulso constante a medida que NIS2 y DORA impulsan hojas de ruta de cumplimiento plurianuales; más de 100.000 entidades deben rediseñar sus programas de gobernanza, riesgo y supervisión de terceros, lo que garantiza sólidos flujos de consultoría. Los subsidios de resiliencia cibernética de Alemania y el financiamiento francés posterior a los ataques de ransomware en hospitales abren nuevos nichos verticales. Mientras tanto, Europa Central y Oriental se beneficia de importantes inversiones tecnológicas: Google y Microsoft comprometieron capital significativo para el desarrollo del ecosistema cibernético polaco, creando oportunidades derivadas para asesores locales e internacionales. Aunque América del Sur y Oriente Medio y África capturan actualmente grupos de ingresos más pequeños, los agresivos planes de digitalización en Brasil, Arabia Saudita y Kenia, incluidos proyectos de nube soberana y despliegues de ciudades inteligentes, sientan las bases para un gasto en consultoría superior al promedio una vez que las condiciones económicas se estabilicen. En conjunto, estas dinámicas regionales subrayan el perfil de crecimiento globalmente distribuido pero localmente matizado del mercado de consultoría en seguridad de la información.


Panorama regulatorio
La demanda de consultoría en ciberseguridad está estrechamente ligada a normas de divulgación, resiliencia y seguridad de productos en rápida evolución que elevan los requisitos de documentación, pruebas y monitoreo continuo de controles. En Estados Unidos, las normas de divulgación de ciberseguridad de la SEC (Formulario 8-K, punto 1.05) exigen que las empresas públicas divulguen los incidentes de ciberseguridad materiales dentro de los cuatro días hábiles posteriores a la determinación de la materialidad, lo que impulsa a las juntas directivas a formalizar procesos de materialidad de incidentes, captura de evidencia y protocolos de comunicación que los consultores diseñan y ensayan.
Análisis de la cadena de valor
La cadena de valor de la consultoría en seguridad de la información comienza con las señales de demanda de las juntas directivas, los CISO, los responsables de riesgo y los reguladores, y luego pasa por el diseño de soluciones (evaluación de riesgos, arquitectura y mapeo de cumplimiento), la implementación (controles de identidad, nube y endpoint) y las operaciones continuas (asesoría en detección y respuesta gestionadas, monitoreo continuo de controles y preparación ante incidentes). La prestación del servicio está anclada por consultorías globales e integradores de sistemas (para programas multinacionales y grandes transformaciones), boutiques especializadas (para nichos como seguridad OT, protección de dispositivos médicos o preparación cuántica) y MSSP que operan el monitoreo y la respuesta. Los proveedores de tecnología y los hiperescaladores se ubican aguas arriba como proveedores de herramientas y telemetría, mientras que las adquisiciones, los requisitos de suscripción de seguros cibernéticos y los programas de riesgo de terceros determinan los ciclos de compra y el alcance.
Los principales cuellos de botella y puntos de transferencia se concentran en el acceso a datos y la integración de telemetría entre entornos multicloud y heredados, la disponibilidad de talento en dominios especializados, y las dependencias de terceros en las cadenas de suministro y los entornos de TI/OT. A medida que los compradores impulsan la consolidación para reducir la proliferación de herramientas, las consultorías empaquetan cada vez más la asesoría con una prestación habilitada por plataformas mediante alianzas, incluidas integraciones para feeds de inteligencia de amenazas, inmutabilidad de copias de seguridad y controles nativos de nube, de modo que las evaluaciones se conviertan en hojas de ruta implementables y resultados operativos medibles. Este enfoque también aumenta la necesidad de protocolos repetibles, automatización para la captura de evidencia y bibliotecas de controles estandarizadas para equilibrar la complejidad de las grandes empresas con las limitaciones presupuestarias de las pymes.
Panorama Competitivo
El mercado de consultoría en seguridad de la información está altamente fragmentado, con más de 600 firmas que comercializan ofertas de detección y respuesta gestionada que van desde servicios de analistas verdaderamente activos las 24 horas los 7 días de la semana hasta herramientas con rebranding. Los integradores de sistemas globales, Accenture, IBM, Deloitte, PwC y KPMG, anclan el nivel superior a través de prácticas multidisciplinarias, unidades propietarias de inteligencia de amenazas y centros de entrega global. Sin embargo, las boutiques especializadas prosperan al enfocarse en nichos sectoriales como la seguridad de dispositivos médicos, el modelado de amenazas en TO o las evaluaciones de preparación cuántica, capturando frecuentemente clientes de Fortune 1000 gracias a una profundidad demostrable en lugar de amplitud.
Las alianzas tecnológicas estratégicas definen el campo de batalla competitivo actual. La ampliada asociación de NTT DATA con Rubrik integra la copia de seguridad inmutable y la contención de ransomware en las guías de consultoría, ofreciendo a los clientes implementación más orquestación continua de recuperación en un único estado de trabajo. La integración de Protiviti de los flujos de inteligencia de amenazas de CYFIRMA en sus paneles de riesgo ejemplifica el giro hacia la asesoría habilitada por plataformas impulsada por telemetría externa. De manera similar, la plataforma de ciberdefensa nativa de la nube de BlueVoyant sustenta su expansión en Japón a través de un acuerdo de revendedor con Marubeni, ilustrando cómo las asociaciones aceleran la credibilidad regional.
La automatización y la IA diferencian a los disruptores emergentes que prometen una validación rápida de controles, recopilación continua de evidencias de cumplimiento y puntuación de riesgos en tiempo real. Las firmas establecidas contrarrestan inyectando generación de contenido asistida por máquinas para las bibliotecas de políticas y desplegando conectores de bajo código para unificar fuentes de telemetría dispares. A medida que los compradores demandan resultados medibles, reducción en el tiempo medio de detección, cierre de excepciones de políticas y descuentos en primas de seguros, la competencia se aleja de la facturación por horas hacia la fijación de precios por hitos o de riesgo compartido. De cara al futuro, los espacios en blanco en los compromisos de equipo rojo para modelos de IA, la migración de riesgos cuánticos y el aseguramiento de la lista de materiales de software de la cadena de suministro favorecerán a las consultorías que desarrollen conjuntos de habilidades escasas con anticipación, reforzando el dinamismo del mercado de consultoría en seguridad de la información.
Líderes de la Industria de Consultoría en Seguridad de la Información
Ernst & Young Global Limited
International Business Machines Corporation
Accenture PLC
Atos SE
Wipro Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Consultoría en Seguridad de la Información
- Accenture plc
- International Business Machines Corporation
- Deloitte Touche Tohmatsu Limited
- PricewaterhouseCoopers International Limited
- KPMG International Limited
- Ernst & Young Global Limited
- Atos SE
- Wipro Limited
- Hewlett Packard Enterprise Company
- BAE Systems plc
- Optiv Security Inc.
- SecureWorks Inc.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Cisco Systems, Inc.
- Check Point Software Technologies Ltd.
- Rapid7, Inc.
- Tenable Holdings, Inc.
- Arctic Wolf Networks, Inc.
- NCC Group plc
- Infosys Limited
Lea el análisis de las empresas de consultoría en seguridad de la información

Oportunidades de mercado y perspectivas futuras
La asesoría en seguridad de productos y gestión de vulnerabilidades está en expansión a medida que las regulaciones y normas trasladan las obligaciones de seguridad hacia etapas anteriores del ciclo de vida del software y los dispositivos. La Ley de Resiliencia Cibernética de la UE (en vigor desde el 10 de diciembre de 2024) introduce plazos en 2026 que enfocan la atención en la preparación para la evaluación de conformidad y los procesos de notificación de vulnerabilidades, incluidas disposiciones aplicables a partir del 11 de junio de 2026 y obligaciones de notificación aplicables a partir del 11 de septiembre de 2026. Esto crea un espacio concreto para los consultores capaces de operacionalizar prácticas de desarrollo seguro, gobernanza de SBOM, flujos de trabajo de divulgación coordinada de vulnerabilidades y evidencia de calidad auditable en ecosistemas de proveedores complejos.
La gobernanza de infraestructuras críticas y los programas de preparación del sector público también están generando una demanda contratable a corto plazo para socios de consultoría capaces de ofrecer marcos de gobernanza, desarrollo de capacidades y resultados de resiliencia medibles. Entre los ejemplos se incluyen la emisión por parte de la Casa Blanca de la NSPM-12 en junio de 2026 para establecer requisitos mínimos de criptología en los sistemas de seguridad nacional, y la Gold Eagle Initiative, lanzada en julio de 2026 para coordinar la gestión de vulnerabilidades en infraestructuras críticas. En el ámbito de las adquisiciones, SONI (Irlanda del Norte) inició un contrato de Socio de Gobernanza en Ciberseguridad que abarca de julio de 2026 a junio de 2027, y Ohio programó el inicio de los CyberSECURE Program Centers en septiembre de 2026 para brindar evaluación, consultoría y capacitación a pequeñas empresas, lo que indica vías financiadas para proveedores con servicios empaquetados para pymes y ecosistemas regionales.
Recent Industry Developments in Mercado de Consultoría en Seguridad de la Información
- Julio de 2026: Accenture firmó un contrato multianual con la Agencia de Comunicaciones e Información de la OTAN para el programa Protected Business Network. El acuerdo vincula los servicios de ciberseguridad con la modernización de infraestructura digital de defensa a gran escala, reforzando la demanda de consultoría de larga duración orientada a resultados y capacidades de prestación gestionada.
- Junio de 2026: Accenture anunció adquisiciones estratégicas de Dragos, runZero y NetRise para ampliar sus capacidades de seguridad OT e inteligencia de activos cibernéticos. La medida amplía la capacidad de Accenture para combinar la consultoría con software especializado para entornos industriales y de infraestructura crítica.
- Noviembre de 2024: Accenture amplió sus servicios y capacidades de ciberseguridad impulsados por IA generativa. La actualización fortaleció las ofertas empaquetadas que combinan la asesoría con una prestación habilitada por IA, respaldando evaluaciones de riesgo más rápidas, la validación de controles y la modernización de los flujos de trabajo del SOC.


Mercado de Consultoría en Seguridad de la Información Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado abarca los servicios profesionales en los que un tercero asesora, evalúa, diseña y respalda programas que reducen el riesgo cibernético para las organizaciones, y los ingresos se contabilizan cuando el trabajo se entrega en el marco de un contrato de consultoría.
Exclusiones de alcance: esta cuantificación no incluye las ventas puras de productos de hardware o software, y tampoco incluye las operaciones de seguridad gestionadas de tipo externalización que se cotizan y prestan como servicios de monitoreo continuo.
Descripción general de la segmentación
- Por Tipo de Servicio
- Consultoría de Gobernanza, Riesgo y Cumplimiento (GRC)
- Consultoría en Seguridad de Firewall y Redes
- Consultoría en Seguridad en la Nube y Correo Electrónico
- Consultoría en Gestión de Identidades y Accesos
- Pruebas de Penetración y Evaluación de Vulnerabilidades
- Respuesta a Incidentes e Informática Forense Digital
- Asesoría en Detección y Respuesta Gestionada
- Otros Tipos de Servicio
- Por Modo de Implementación
- Local
- Nube
- Híbrido
- Por Tamaño de Organización
- Pequeñas Empresas
- Medianas Empresas
- Grandes Empresas
- Por Vertical de Usuario Final
- Banca, Servicios Financieros y Seguros (BFSI)
- TI y Telecomunicaciones
- Gobierno y Defensa
- Salud y Ciencias de la Vida
- Comercio Minorista y Comercio Electrónico
- Manufactura e Industrial
- Energía y Servicios Públicos
- Otros Verticales de Usuario Final
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Países Bajos
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia y Nueva Zelanda
- Resto de Asia-Pacífico
- Oriente Medio y África
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Resto de África
- Oriente Medio
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental comienza por mapear cómo se genera la demanda de consultoría en seguridad dentro de los presupuestos de los clientes, y luego la vincula con señales de actividad medibles. Revisamos indicadores públicos como las publicaciones del NIST, los avisos de la CISA, las acciones de la FCC relacionadas con la ciberseguridad en telecomunicaciones y los informes de panorama de amenazas de ENISA para comprender qué impulsa las necesidades de asesoría y evaluación. Para el contexto del gasto, también consultamos fuentes como los datos de la Oficina de Estadísticas Laborales de EE. UU. sobre puestos relacionados con la seguridad, las presentaciones ante la SEC y las presentaciones para inversores de proveedores de servicios que cotizan en bolsa, y materiales de asociaciones como ISACA.
Para traducir estas señales en un modelo utilizable, empleamos indicios de precios públicos, descripciones de la combinación de servicios y estructuras de contratación habituales que se encuentran en los informes anuales y en la cobertura de prensa de reputación. En algunos casos, se utilizaron suscripciones de pago a bases de datos financieras corporativas y de patentes para validar la presencia de los proveedores y la expansión de capacidades, y luego estos insumos se contrastaron con lo que informan los entrevistados sobre operaciones reales. Esta lista de fuentes es ilustrativa, y también se consultaron muchos otros documentos y conjuntos de datos públicos para llenar vacíos y confirmar supuestos.
Entrevistas y encuestas primarias
El trabajo primario se centró en validar qué se factura realmente como consultoría frente a trabajos de prestación adyacentes, y cómo está cambiando la demanda por industria y región. Hablamos con una combinación de asesores de seguridad, líderes de práctica, gerentes de prestación de servicios y compradores de industrias reguladas para confirmar la combinación de servicios, el tamaño de los contratos y la duración típica de los proyectos. Dado que se trata de un mercado global, las perspectivas se equilibraron entre APAC, EMEA y América, de modo que las diferencias regionales en presión de cumplimiento y adopción de la nube pudieran reflejarse en las cifras finales.
Distribución de los encuestados del trabajo de campo de la investigación primaria
| Tipo de empresa | Puesto del encuestado | Región |
|---|---|---|
| Nivel superior: 31% | CXO: 13% | APAC: 46% |
| Nivel medio: 50% | Líderes funcionales/de unidad: 37% | EMEA: 34% |
| Actores más pequeños: 19% | Gerentes: 50% | América: 20% |
Dimensionamiento del mercado y previsión
La construcción central utiliza un enfoque descendente en el que la demanda general de servicios de seguridad se reconstruye a partir de señales de gasto empresarial en TI y riesgo, y luego se filtra en la participación de consultoría utilizando divisiones de la combinación de servicios confirmadas en entrevistas. Para mantenerlo fundamentado, los totales se verificaron cruzadamente con aproximaciones ascendentes selectivas, incluidas consolidaciones de ingresos de proveedores muestreados, precios típicos de contratación y indicadores de volumen como el número de proyectos de cumplimiento y programas de seguridad para migración a la nube.
Los insumos que influyen de manera significativa en el modelo incluyen el ritmo de adopción de la nube que desencadena revisiones de arquitectura, la frecuencia con la que los contratos de retención para respuesta a incidentes se convierten en trabajo de asesoría, los ciclos de auditoría y cumplimiento (por ejemplo, normas de privacidad y sectoriales), los volúmenes de pruebas de penetración y evaluación de vulnerabilidades, y las tarifas diarias promedio de consultoría por región y nivel de experiencia. Cuando la visión ascendente estaba incompleta para empresas más pequeñas, utilizamos rellenos de brechas basados en la intensidad de servicio comparable por cohorte de clientes y luego revisamos nuevamente los ingresos implícitos por consultor frente a señales públicas de mano de obra y utilización.
La previsión se realiza mediante análisis de escenarios respaldado por una regresión ligera sobre indicadores macroeconómicos y de seguridad, como la intensidad de la transformación digital, el impulso de la aplicación regulatoria y las tendencias de divulgación de brechas, y luego se refina con opiniones de expertos sobre cómo es probable que cambien las combinaciones de servicios y los precios. El resultado se mantiene explicable, porque cada palanca de crecimiento se vincula con un desencadenante de demanda visible y una traducción práctica de ingresos.
Validación de datos y ciclo de actualización
Los resultados se validan mediante controles de coherencia entre regiones y tipos de servicio, y luego se comparan con señales independientes como las tendencias de personal, indicios de utilización y la actividad de grandes contratos observada en anuncios públicos. Cuando aparecen saltos pronunciados, se revisan los supuestos y se vuelve a contactar a los encuestados para confirmar si se trata de un cambio real del mercado o de un artefacto del modelo.
Antes de la aprobación final, el modelo pasa por revisiones de analistas en varias etapas que comprueban la integridad matemática, las variaciones interanuales y si los precios y volúmenes implícitos siguen siendo realistas. Los informes se actualizan anualmente, y se activan actualizaciones intermedias cuando se producen eventos materiales, como cambios regulatorios importantes, un cambio abrupto en la actividad de brechas, o un cambio visible en el empaquetado de consultoría hacia servicios gestionados. Justo antes de la entrega, se realiza una revisión final para que los clientes reciban una visión actualizada con los últimos insumos disponibles.
Estimación del mercado de consultoría en seguridad de la información de Mordor Intelligence en comparación con otras estimaciones publicadas
Los valores de mercado publicados para la consultoría en seguridad de la información rara vez coinciden, porque la línea entre el trabajo de asesoría y los servicios de seguridad operativa continuos se traza de manera diferente, y el año de partida y el momento de la conversión de divisas también varían. Las diferencias también surgen de cómo las empresas tratan los contratos empaquetados, donde un solo acuerdo puede incluir evaluación, implementación y monitoreo a largo plazo.
Los servicios de seguridad gestionados (como las suscripciones de MDR) quedan fuera del alcance de Mordor Intelligence, lo que reduce el conjunto de demanda a los ingresos impulsados por consultoría vinculados a evaluaciones, diseño, apoyo al cumplimiento y asesoría basada en proyectos, y esta única regla de inclusión explica una gran parte de la dispersión observada entre los totales publicados.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 32,61 mil millones de USD (2026) | |
| Comunicado de Prensa Comercial A | 22,55 mil millones de USD (2024) | Utiliza un año base anterior y parece mezclar la asesoría con narrativas más amplias de servicios de seguridad, y los detalles de alcance no están claramente especificados, lo que puede comprimir o inflar la cifra según la interpretación. |
| Editorial del Sector B | 38,83 mil millones de USD (2025) | Posiciona el mercado en un año base diferente y puede incluir un conjunto más amplio de ingresos de servicios de seguridad orientados a la prestación empaquetados junto con la consultoría, y la división entre el trabajo por proyectos y los servicios continuos no es transparente. |
La tabla muestra que el momento y el alcance del servicio son las dos razones prácticas por las que varían las cifras. Cuando la consultoría se separa de los contratos de monitoreo continuo, y cuando la selección del año y el manejo de la divisa se mantienen coherentes, el tamaño final resulta más fácil de replicar y de verificar frente a los volúmenes y precios reales de contratación.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de consultoría en seguridad de la información?
El tamaño del mercado de consultoría en seguridad de la información es de USD 32,61 mil millones en 2026, en camino de alcanzar USD 53,44 mil millones para 2031.
¿Qué línea de servicio genera los mayores ingresos?
La asesoría en Detección y Respuesta Gestionada lidera con el 27,21% de participación de mercado en 2025.
¿Qué región crece más rápido en demanda de consultoría?
Se prevé que Asia-Pacífico se expanda a una CAGR del 10,90% hasta 2031, superando a todas las demás regiones.
¿Cómo influye la adopción de la nube en los compromisos de consultoría?
Las implementaciones en la nube ya representan el 61,05% de los ingresos de la industria e impulsan solicitudes de gestión de postura multinube, seguridad de contenedores y diseño de confianza cero.
¿Por qué las pymes invierten más en asesoría de seguridad externa?
La suscripción de ciberseguros y la expansión de regulaciones como NIS2 obligan a las pymes a adoptar evaluaciones formales de riesgo y planes de respuesta a incidentes, impulsando una CAGR del 11,28% en el gasto de consultoría de las pymes.
Última actualización de la página el:



