
Marktgröße und Marktanteil für Informationssicherheitsberatung
Marktübersicht
| Studienzeitraum | 2023 - 2031 |
|---|---|
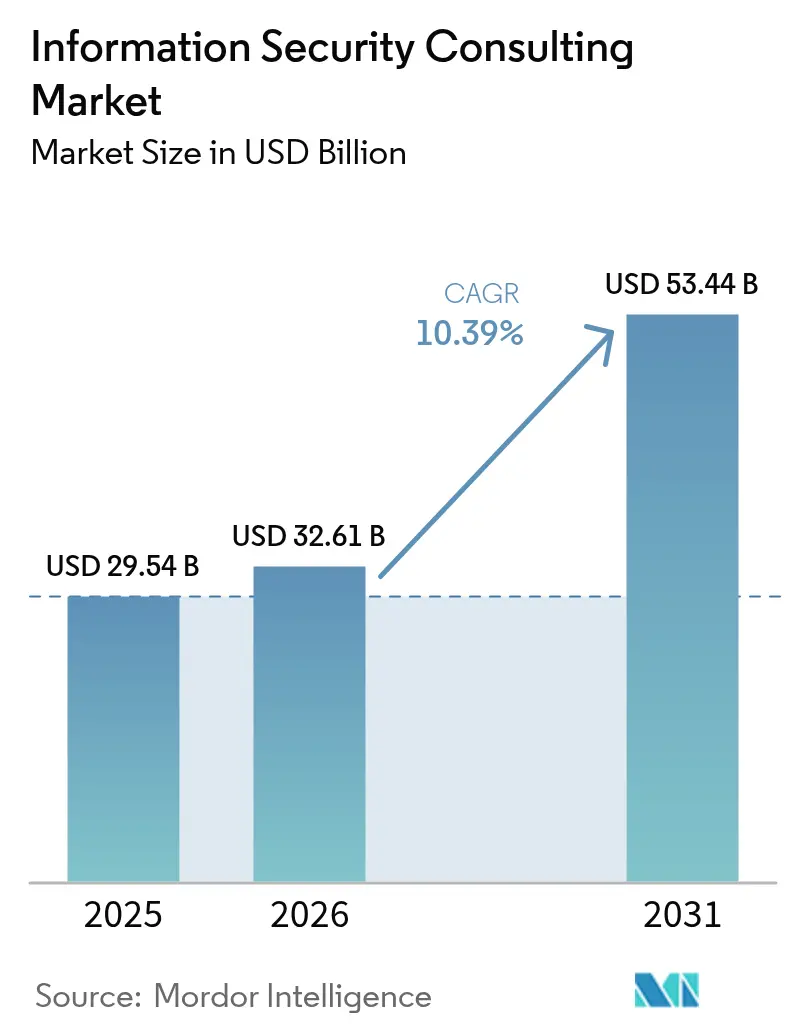
| Marktgröße (2026) | 32.61 Milliarden US-Dollar |
| Marktgröße (2031) | 53.44 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 10.39 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
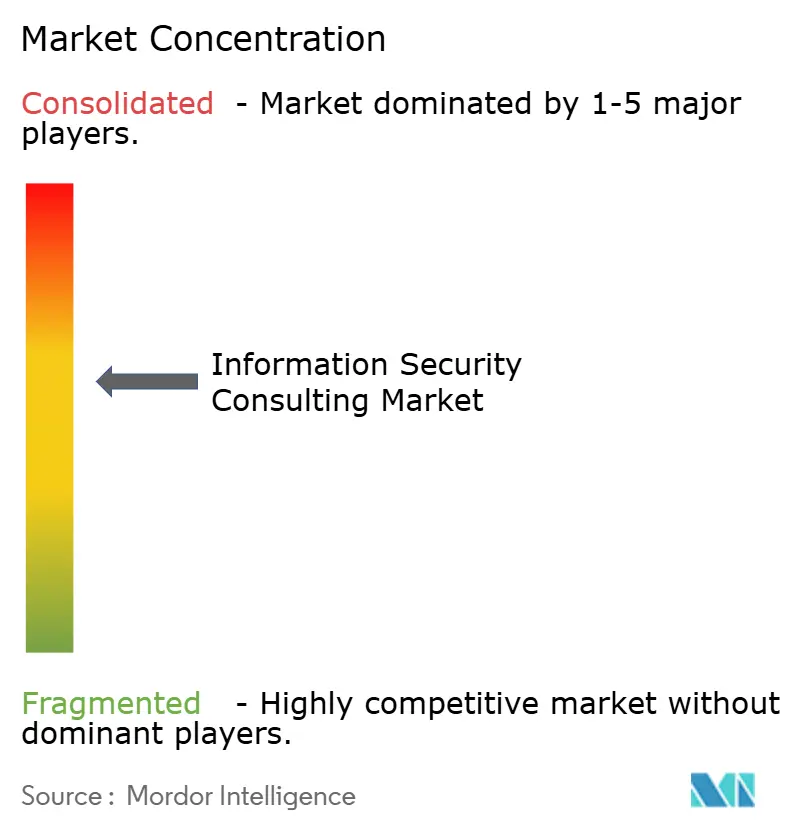
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Informationssicherheitsberatung durch Mordor Intelligence
Die Marktgröße für Informationssicherheitsberatung wurde im Jahr 2025 auf 29,54 Milliarden USD geschätzt und soll von 32,61 Milliarden USD im Jahr 2026 auf 53,44 Milliarden USD bis 2031 anwachsen, bei einer CAGR von 10,39 % während des Prognosezeitraums (2026–2031). Zunehmende Angriffsraffinesse, weitreichende regulatorische Anforderungen und hybride Arbeitsumgebungen verlagern die Ausgaben weiterhin von reaktiver Reaktion auf Sicherheitsverletzungen hin zu proaktiver Bedrohungsaufklärung, Zero-Trust-Konzeption und Risikomanagementberatung. Die Nachfrage verstärkt sich, da durch künstliche Intelligenz ermöglichte Angriffe, drohende Quantenrisiken und ausgedehnte Multi-Cloud-Umgebungen die interne Expertise der meisten Unternehmen übersteigen. Strategische Allianzen zwischen Beratern und Technologieanbietern beschleunigen die plattformgestützte Leistungserbringung und ermöglichen es Unternehmen, Bewertungs-, Implementierungs- und verwaltete Erkennungskapazitäten in einem einzigen Auftrag zu bündeln. Gleichzeitig bevorzugen Auftraggeber zunehmend ergebnisbasierte Verträge, die messbare Reduzierungen der Verweildauer, der Kosten von Sicherheitsverletzungen und des Compliance-Risikos versprechen.
Wichtigste Erkenntnisse aus dem Bericht
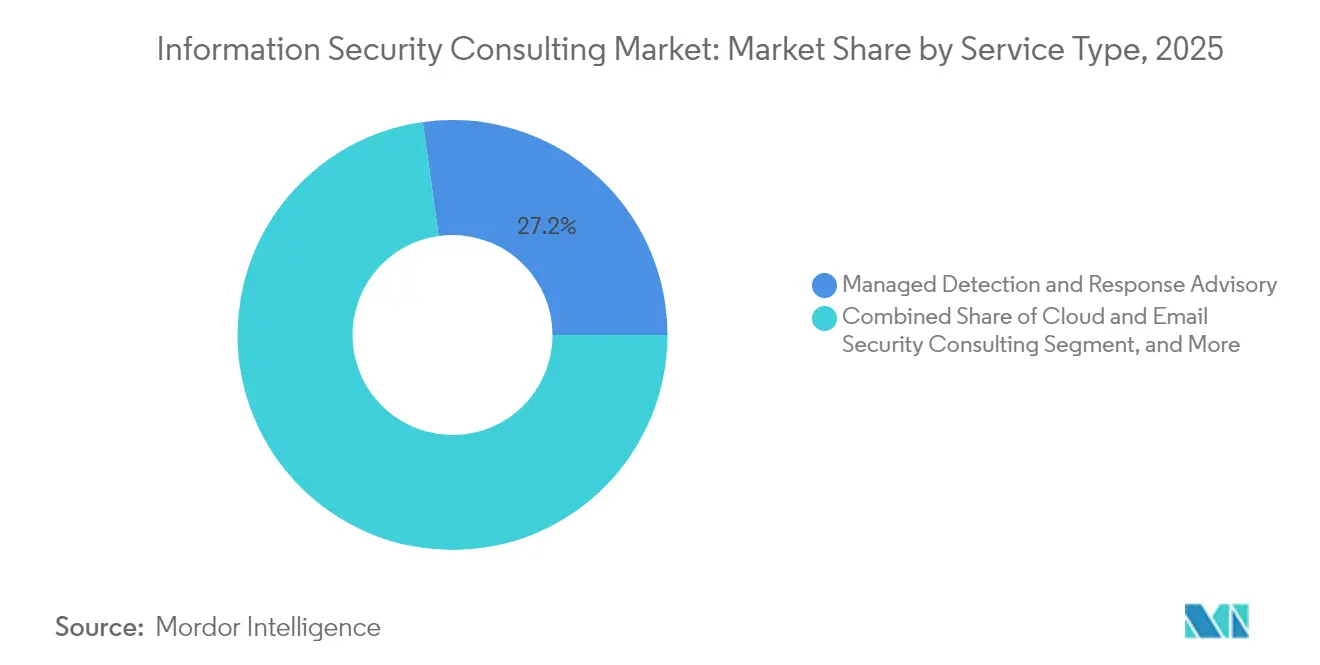
- Nach Dienstleistungsart führte die Managed Detection and Response-Beratung mit einem Marktanteil von 27,21 % im Markt für Informationssicherheitsberatung im Jahr 2025, während die Cloud- und E-Mail-Sicherheitsberatung bis 2031 mit einer CAGR von 10,66 % wächst.
- Nach Bereitstellungsmodus entfiel auf die Cloud-Bereitstellung im Jahr 2025 ein Anteil von 61,05 % an der Marktgröße für Informationssicherheitsberatung und sie expandiert bis 2031 mit einer CAGR von 11,34 %.
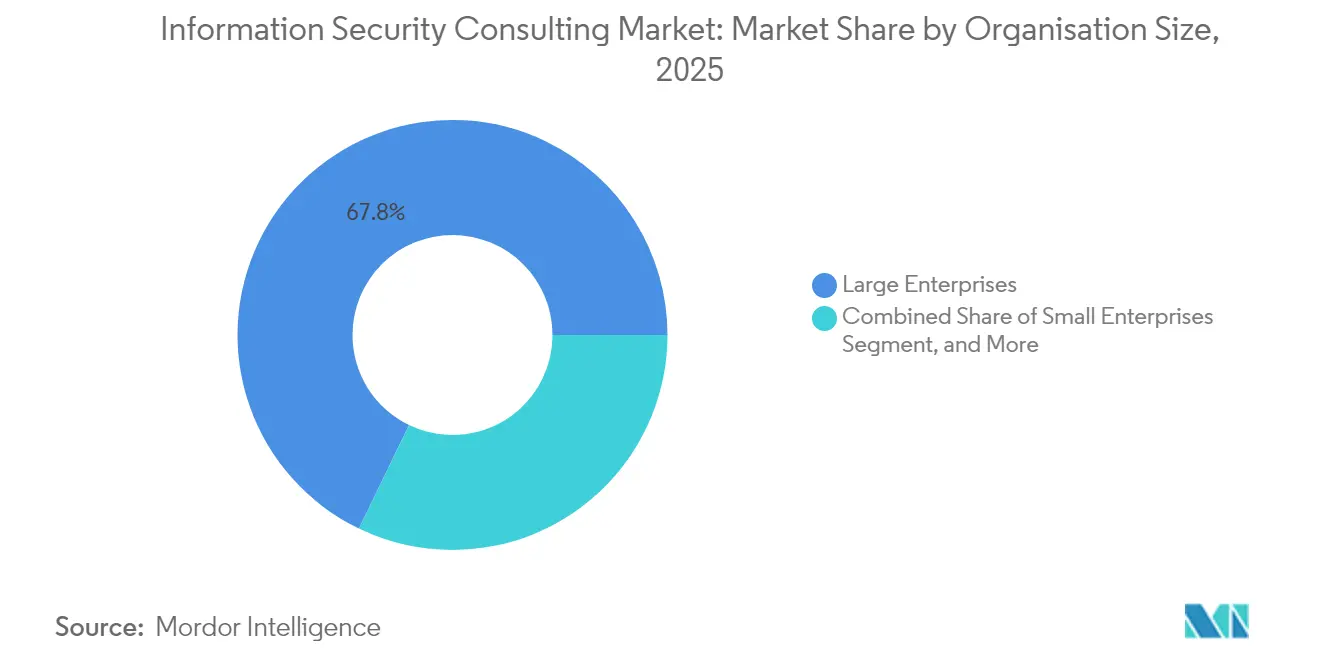
- Nach Unternehmensgröße hielten große Unternehmen im Jahr 2025 einen Anteil von 67,84 % an der Marktgröße für Informationssicherheitsberatung; kleine und mittlere Unternehmen verzeichnen mit einer CAGR von 11,28 % bis 2031 das stärkste Wachstum.
- Nach Branche hielt BFSI im Jahr 2025 einen Umsatzanteil von 24,41 % im Markt für Informationssicherheitsberatung; für das Gesundheitswesen und die Biowissenschaften wird eine Expansion mit einer CAGR von 10,71 % zwischen 2026 und 2031 prognostiziert.
- Nach Geografie behielt Nordamerika im Jahr 2025 einen Marktanteil von 39,55 % im Markt für Informationssicherheitsberatung, während der asiatisch-pazifische Raum voraussichtlich die schnellste CAGR von 10,90 % bis 2031 verzeichnen wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Netzwerk- und Cloud-Komplexitäten | +2.8% | Global, am stärksten in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Eskalation regulatorischer und Compliance-Anforderungen | +2.1% | EU, Nordamerika, asiatisch-pazifische Kernmärkte | Langfristig (≥ 4 Jahre) |
| Beschleunigte digitale Transformation und Übernahme hybrider Arbeitsmodelle | +1.9% | Global, Beschleunigung in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Nachfrage nach GenAI-Sicherheits- und Modell-Governance-Beratung | +1.7% | Nordamerika, EU, Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Anforderungen der Cyber-Versicherungszeichnung für KMU | +1.4% | Nordamerika, EU, Australien | Kurzfristig (≤ 2 Jahre) |
| Quantenbereitschaft und Migration zur Post-Quanten-Kryptografie | +0.7% | Global, frühe Akzeptanz in Behörden und dem Finanzsektor | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Netzwerk- und Cloud-Komplexitäten
Ausgedehnte Multi-Cloud-Umgebungen, Identity Sprawl und API-Verbindungen multiplizieren blinde Flecken, die herkömmliche Perimeterschutzmaßnahmen übersehen, und befeuern die Premium-Nachfrage nach Architekten, die Zero-Trust-Frameworks und Cloud-native Kontrollmechanismen implementieren können. Beratungsaufträge bündeln zunehmend kontinuierliches Posture Management, Workload-Segmentierung und DevSecOps-Enablement, damit Kunden Fehlkonfigurationen beheben können, bevor Angreifer diese ausnutzen. Die MDR-Erweiterung von Deloitte veranschaulicht, wie Integratoren Beratung mit kontinuierlicher Überwachung kombinieren, um Erkennungsrückstände zu reduzieren und Vorfallkosten zu senken. Industrielle IoT-Implementierungen verschärfen das Komplexitätsproblem, da Geräte der Betriebstechnologie ohne eingebettete Sicherheit ausgeliefert werden und Berater verpflichten, IT- und OT-Abwehr zusammenzuführen. Da Cloud-Sicherheit bis 2027 voraussichtlich um mehr als 25 % jährlich wachsen wird, sichern sich beratende Partner, die Container-Härtung, serverlose Absicherung und Plattformautomatisierung beherrschen, einen First-Mover-Vorteil.[1]Agentur der Europäischen Union für Cybersicherheit, „Cybersicherheitsinvestitionen 2024”, enisa.europa.eu
Eskalation regulatorischer und Compliance-Anforderungen
Die NIS2-Richtlinie und der Digital Operational Resilience Act der Europäischen Union weiten gemeinsam Cybersicherheitspflichten auf mehr als 100.000 Einrichtungen aus und schreiben die Meldung von Vorfällen innerhalb von 24 Stunden vor sowie empfindliche Strafen bei Nichteinhaltung. Organisationen, die in mehreren Jurisdiktionen tätig sind, benötigen Lückenanalysen, Sanierungsfahrpläne und automatisierte Nachweiserhebung, um beide Rahmenwerke zu erfüllen, ohne Kosten zu duplizieren. Finanzinstitute stehen vor Doppelmeldepflichten, wo DORA und NIS2 sich überschneiden, was die Nachfrage nach Beratungsrahmen schärft, die Verschlüsselungs-, Protokollierungs- und Drittüberwachungsvorschriften in Einklang bringen.[2]Vanta, „DORA und NIS 2 erklärt”, vanta.com Außerhalb Europas haben die Cyber-Offenlegungsregel der US-amerikanischen Wertpapier- und Börsenaufsichtsbehörde und die australischen Reformen der kritischen Infrastruktur ähnliche Auswirkungen und veranlassen Vorstände, unabhängige Zusicherungs- und kontinuierliche Bestätigungsdienstleistungen einzuholen. Da Gesetzgeber Datenschutz-, KI- und kritische Lieferkettengesetze überarbeiten, wird die Komplexität der Compliance langfristig ein Wachstumsmotor für den Markt für Informationssicherheitsberatung bleiben.
Beschleunigte digitale Transformation und Übernahme hybrider Arbeitsmodelle
Hybrides Arbeiten löst feste Perimeter auf und zwingt Unternehmen dazu, Identität als neue Kontrollebene zu etablieren. Die Beratungsnachfrage steigt stark für Zero-Trust-Strategiegestaltung, Bereinigung privilegierter Zugänge und hochwertige Authentifizierungseinführungen, die SaaS-, On-Premises- und mobile Benutzer überbrücken. Vorstände fordern zunehmend KPI-gesteuerte Kennzahlen, wie laterale Bewegungsverweildauer oder Erfolgsquote beim Credential-Stuffing, wenn Transformationsbudgets genehmigt werden, was den Druck auf Berater erhöht, Risikoreduktionen zu quantifizieren. Organisatorisches Veränderungsmanagement etabliert sich als entscheidender Erfolgsfaktor; Berater müssen Prozesse neu gestalten, damit verteilte Belegschaften gleichzeitig die Anforderungen an minimale Zugriffsrechte, Resilienz und Datenresidenz einhalten. Der Markt für Informationssicherheitsberatung verlagert sich dadurch von Technologie-Blueprints zu einer ganzheitlichen Neuausrichtung des Betriebsmodells, das Sicherheitsleitplanken in DevOps-, Finanz- und HR-Workflows einbettet.
Nachfrage nach GenAI-Sicherheits- und Modell-Governance-Beratung
Unternehmen, die generative KI in ihre Produkte integrieren, entdecken neue Bedrohungen: Prompt Injection, Vergiftung von Trainingsdatensätzen und Manipulation von Modellausgaben. Beratungsteams kombinieren nun Data-Science-, Datenschutz- und Bedrohungsanalyse-Kompetenzen, um KI-Sicherheitsrahmen zu entwickeln, die den Modell-Lebenszyklus, die Vetting der Lieferkette und die Bias-Minderung abdecken. Eine Zusammenarbeit von Google, Microsoft und der polnischen Regierung aus dem Jahr 2025 unterstreicht den Vorstoß des öffentlichen Sektors zur sicheren Operationalisierung von KI und eröffnet Beratern mit Kenntnissen nationaler Sicherheitsstandards neue Türen. Beratungsaufträge umfassen zunehmend Red-Team-Simulationen gegen große Sprachmodelle und Richtlinienvorlagen, die algorithmische Entscheidungsfindung mit sektorspezifischen Vorschriften wie HIPAA oder PSD2 in Einklang bringen. Da Anbieter KI-fähige Plattformen für den Sicherheitsbetrieb einführen, wechseln Berater zu ergebnisorientierten Service-Level-Vereinbarungen, die Modellrisikoreduzierungen an geschäftliche KPIs knüpfen, und vertiefen so wiederkehrende Umsatzströme im Markt für Informationssicherheitsberatung.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Budgetbeschränkungen bei KMU | -1.8% | Global, am stärksten in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifiziertem Sicherheitspersonal | -1.2% | Global, ausgeprägt in Spezialgebieten | Mittelfristig (2–4 Jahre) |
| Tool-Sprawl-Erschöpfung treibt Anbieterkonsolidierung voran | -0.9% | Nordamerika, reife EU-Märkte | Mittelfristig (2–4 Jahre) |
| Zunehmende Haftungsexposition schreckt kleinere Beratungsunternehmen ab | -0.6% | Nordamerika, EU, Australien | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Budgetbeschränkungen bei KMU
Die regulatorische Ausweitung veranlasst kleinere Unternehmen, Beratung zu suchen, doch 34 % der Befragten in einer ENISA-Studie aus dem Jahr 2024 verfügten nicht über die Mittel, um selbst grundlegende NIS2-Kontrollen zu implementieren. Um diese Lücke zu überbrücken, bieten Berater abonnementbasierte Compliance-als-Dienstleistung-Pakete an, die Baseline-Bewertungen, virtuelle CISO-Stunden und automatisierte Nachweiserfassung zu vorhersehbaren monatlichen Preisen kombinieren. SaaS-Preisgestaltung senkt Eintrittsbarrieren, aber der Margendruck steigt, da Beratungsunternehmen Werkzeug- und Personalkosten absorbieren. Regierungen in Kanada, Singapur und Deutschland mildern das Hemmnis teilweise durch Steueranreize und Matching-Zuschüsse, doch der Zugang variiert stark, wodurch KMU in Schwellenmärkten am anfälligsten bleiben. In den nächsten zwei Jahren können Anbieter, die wiederholbare Vorgehensweisen verfeinern und KI-Co-Piloten für die Dokumentation nutzen, bisher unerschlossene Mikrosegmente des Marktes für Informationssicherheitsberatung erschließen.
Mangel an qualifiziertem Sicherheitspersonal
Bis 2025 übersteigen unbesetzte Cyberstellen weltweit 4 Millionen, mit spezialisierten Lücken in Cloud-Forensik, quantensicherer Kryptografie und der Abwehr von Betriebstechnologiebedrohungen. Beratungsunternehmen konkurrieren direkt mit Hyperscalern und Fintechs und sind gezwungen, Praktikantenkohorten zu verdoppeln, fortgeschrittene Zertifizierungen zu fördern und Kompetenzaustauschallianzen mit Universitäten aufzubauen. Talentknappheit verlängert Auftragszeiträume und treibt Tagessätze in die Höhe, was Festpreisangebote erschwert. Um Engpässen beim Personalbestand entgegenzuwirken, integrieren führende Berater Playbook-Automatisierung, wiederverwendbare Infrastruktur-als-Code-Vorlagen und KI-gesteuerte Kontrollprüfer, die es jüngeren Analysten ermöglichen, Aufgaben zu übernehmen, die einst erfahrenen Architekten vorbehalten waren. Obwohl diese Strategien Angebotsengpässe abschwächen, wird die Talentlücke den langfristigen CAGR des Marktes für Informationssicherheitsberatung weiterhin um etwa 1,2 Prozentpunkte schmälern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungsart:
MDR-Beratung dominiert inmitten des Cloud-SicherheitsboomsDie Managed Detection and Response-Beratung erzielte im Jahr 2025 einen Marktanteil von 27,21 % im Markt für Informationssicherheitsberatung, was die Kundenpräferenz für ergebnisbasierte Aufträge widerspiegelt, die 24×7-Überwachung, Bedrohungssuche und Incident-Response-Playbooks bündeln. Das Segment profitiert von der anhaltenden Ransomware-Problematik, den Versicherungsanforderungen für kontinuierliche Überwachung und dem Druck auf Vorstandsebene, Time-to-Contain-KPIs nachzuweisen. MDR-Berater integrieren zunehmend Backup-Unveränderlichkeit, automatisierte Isolierung und forensische Triage, um Reaktionszyklen zu verkürzen und die Rendite zu belegen. Im Gegensatz dazu sehen sich eigenständige Firewall- oder Netzwerkhärtungsprojekte mit Commoditisierung konfrontiert, da Cloud-Plattformen Basiskontrollen einbetten. Die Cloud- und E-Mail-Sicherheitsberatung, die voraussichtlich jährlich mit 10,66 % wächst, profitiert von Identity Sprawl, falsch konfigurierten Speicher-Buckets und Business-E-Mail-Compromise-Angriffen, die in Remote-Work-Umgebungen zunehmen. Berater, die sich durch DevSecOps-Enablement, API-Transparenz und kontextreiche Phishing-Simulationen differenzieren, sichern sich einen größeren Wallet-Anteil. Governance, Risk and Compliance behält eine stabile Nachfrage, da sich überlappende Gesetze vervielfachen; zukunftsorientierte Unternehmen verpacken jedoch nun kontinuierliches Kontroll-Monitoring und Verfolgung regulatorischer Änderungen in Retainer-Verträge, was dauerhaftere Umsätze schafft. Schließlich bieten aufkommende Untersegmente wie Quantenbereitschaft, OT-Bedrohungsmodellierung und KI-Sicherheits-Governance Prämienmargen, erfordern jedoch seltene Expertise, was frühe Marktteilnehmer in eine Position versetzt, den breiteren Markt für Informationssicherheitsberatung zu übertreffen.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus:
Cloud-Dominanz beschleunigt PlattformkonsolidierungCloud-Bereitstellungen machten im Jahr 2025 61,05 % der Marktgröße für Informationssicherheitsberatung aus und sollen bis 2031 mit einer CAGR von 11,34 % expandieren, da Unternehmen ERP-, Analyse- und Entwicklungsumgebungen auf neue Plattformen migrieren. Berater mit tiefen Hyperscaler-Allianzen helfen Kunden, native Sicherheitsreferenzarchitekturen, Identity Governance und Workload-Segmentierung auszurichten und die Zeit bis zur Produktionsreife zu verkürzen. Datenresidenzanforderungen und latenzsensitive OT-Workloads erhalten eine verbleibende On-Premises-Nische, doch selbst diese Projekte integrieren zunehmend Cloud-gestützte Analysen und Backups. Hybride Bereitstellungen entwickeln sich daher zu einheitlichen Kontrollebenen, bei denen Cloud Security Posture Management-Dashboards Signale von Legacy-Firewalls, CASBs und Endpoint-Detection-Agenten aufnehmen. Diese Konvergenz treibt die Anbieterkonsolidierung voran: Auftraggeber bevorzugen Berater, die überlappende Toolsets präskriptiv rationalisieren und Lizenzportfolios straffen. Infolgedessen tendiert der Markt für Informationssicherheitsberatung zu mehrjährigen Transformationsfahrplänen, die Migrationsplanung, Kontroll-Orchestrierung und verwaltete Betriebsabläufe unter gemeinsamen Erfolgskennzahlen vereinen.
Nach Unternehmensgröße:
Unternehmensdominanz verdeckt KMU-WachstumsbeschleunigungGroße Unternehmen blieben im Jahr 2025 mit einem Anteil von 67,84 % die mit Abstand größte Kundengruppe und unterstützen komplexe Programme, die Zero-Trust-Blueprints, Red-Team-Tests und Lieferkettensicherstellung umfassen. Sie beauftragen regelmäßig globale Beratungsunternehmen, die in der Lage sind, regulatorische Harmonisierung, Multi-Cloud-Telemetrieintegration und kontinuierliche Kontrollvalidierung über Hunderte von Tochtergesellschaften zu koordinieren. KMU stellen jedoch die am schnellsten wachsende Gruppe dar und verzeichnen eine CAGR von 11,28 %, da Cyber-Versicherungszeichnungsklauseln formelle Risikobewertungen, privilegierte Zugriffsbaselines und Incident-Response-Runbooks vorschreiben. Um preissensible Auftraggeber zu bedienen, setzen Berater auf Vorlagen-Richtlinienbibliotheken, virtuelle Prüfräume und KI-gestützte automatische Fragebogenausfüllung, die die Lieferkosten senken, ohne die Qualität zu beeinträchtigen. Mittelständische Unternehmen stehen an der Innovationsgrenze: Sie erproben sichere Coding-Gilden, Infrastruktur-als-Code-Sicherheitsgatter und nutzungsbasierte MDR-Abonnements, bevor solche Modelle nach oben skalieren. Über alle Ebenen hinweg gewinnen ergebnisbasierte Vergütungsstrukturen, die an Abschlussquoten für Prüfungsergebnisse und SLA-Einhaltung gekoppelt sind, an Popularität und verändern die Cashflow-Profile im Markt für Informationssicherheitsberatung.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar
Nach Endbenutzer-Branche:
Disruption im Gesundheitswesen fordert BFSI-Führung herausKunden aus dem Finanzdienstleistungssektor hielten im Jahr 2025 einen Umsatzanteil von 24,41 %, gestützt durch die Kritikalität von Zahlungssystemen, strenge aufsichtsrechtliche Stresstests und eine obligatorische 24-Stunden-Meldepflicht für Vorfälle. Banken verlangen nach mehrschichtigen Kontrollen, Transaktionsintegritätsüberwachung, Betrugssanalytik und quantensicherem Schlüsselmanagement, was annuitätsähnliche Beratungspipelines schafft. Die CAGR von 10,71 % im Gesundheitswesen bis 2031 markiert den Sektor jedoch als lukrativstes Expansionsfeld. Krankenhäuser kämpfen mit mit dem Internet verbundenen Diagnosegeräten, der Interoperabilität elektronischer Patientenakten und Ransomware, die die Patientensicherheit bedroht, was Vorstände dazu veranlasst, Berater mit Kenntnissen in HIPAA, FDA-Vormarktzulassungsleitlinien und Härtung von Medizingeräten einzubeziehen. Telekommunikations-, Behörden- und Energieunternehmen suchen gleichermaßen nach sektorspezifischen Blueprints: 5G-Core-Slicing-Sicherheit, Segmentierung klassifizierter Netzwerke und Anomalieerkennung in Unterwerken, jeweils. Berater, die in der Lage sind, Kontrollkataloge und Bedrohungsmodelle auf jede Domäne zuzuschneiden, erzielen Premium-Abrechnungssätze und fördern so die Wettbewerbsstratifizierung des Marktes für Informationssicherheitsberatung.
Geografische Analyse
Markt für Informationssicherheitsberatung in Nordamerika
Nordamerika hielt im Jahr 2025 einen Marktanteil von 39,55 % im Bereich Informationssicherheitsberatung, gestützt durch ausgereifte Unternehmensbudgets, eine Bundeszuweisung von 13 Milliarden USD für zivile Cybersicherheit sowie eine aktive Risikokapitalpipeline, die Start-up-Partnerschaften begünstigt. Die US-amerikanischen Mandate zum Schutz kritischer Infrastrukturen und die Finanzierung der nationalen Quantenstrategie Kanadas hielten die Nachfrage nach Post-Quanten-Bereitschaft und Projekten zur Segmentierung von Betriebstechnologien aufrecht. Grenzüberschreitende Datenflussabkommen, wie das US-EU-Datenschutzrahmenwerk, steigerten die Beratungserlöse zusätzlich, da multinationale Unternehmen harmonisierte Compliance-Roadmaps anstrebten.
Markt für Informationssicherheitsberatung im asiatisch-pazifischen Raum
Für den asiatisch-pazifischen Raum wird bis 2031 ein CAGR von 10,90 % prognostiziert, was auf Initiativen zur digitalen Verwaltung, den Ausbau von 5G-Netzen und verstärkte Bedrohungen durch staatliche Akteure zurückzuführen ist. Japans Doktrin der aktiven Verteidigung und ein Rekordbudget für Cybersicherheit erweitern den adressierbaren Beratungsmarkt für Vorfallsbereitschaft, während das indische Gesetz zum Schutz digitaler personenbezogener Daten die Nachfrage nach Datenschutz-Folgenabschätzungen und Datenlokalisierungsstrategien ankurbelt. Das aktualisierte australische Gesetz zur kritischen Infrastruktur weitet den Geltungsbereich auf mehr als 11 Sektoren aus und veranlasst kleine Versorgungsunternehmen und Häfen, ausgelagerte CISO-Dienste in Anspruch zu nehmen. Die rasche Cloud-Einführung in Südostasien verstärkt gleichzeitig den Beratungsbedarf für Identitätsverbünde, Workload-Verschlüsselung und die Integration regionaler SOC-Strukturen.
Markt für Informationssicherheitsberatung in EMEA und Südamerika
Europa verzeichnet eine stetige Dynamik, da NIS2 und DORA mehrjährige Compliance-Roadmaps vorantreiben; mehr als 100.000 Einrichtungen müssen ihre Governance-, Risiko- und Drittanbieter-Überwachungsprogramme neu gestalten, was robuste Beratungspipelines sicherstellt. Die deutschen subventionierten Förderungen für Cyberresilienz und die französische Finanzierung von Krankenhäusern nach Ransomware-Angriffen eröffnen neue vertikale Nischen. Mittel- und Osteuropa profitiert unterdessen von erheblichen Technologieinvestitionen: Google und Microsoft haben bedeutende Mittel für die Entwicklung des polnischen Cyber-Ökosystems zugesagt, was Spillover-Chancen für lokale und internationale Berater schafft. Obwohl Südamerika sowie der Nahe Osten und Afrika derzeit kleinere Umsatzpools aufweisen, schaffen aggressive Digitalisierungspläne in Brasilien, Saudi-Arabien und Kenia – darunter Projekte für souveräne Cloud-Infrastrukturen und Smart-City-Rollouts – die Voraussetzungen für überdurchschnittliche Beratungsausgaben, sobald sich die wirtschaftlichen Rahmenbedingungen stabilisieren. Zusammen unterstreichen diese regionalen Dynamiken das global verteilte, aber lokal differenzierte Wachstumsprofil des Marktes für Informationssicherheitsberatung.


Regulatorisches Umfeld
Die Nachfrage nach Cybersicherheitsberatung ist eng an sich schnell entwickelnde Offenlegungs-, Resilienz- und Produktsicherheitsvorschriften gekoppelt, die die Anforderungen an Dokumentation, Tests und kontinuierliche Kontrollüberwachung erhöhen. In den Vereinigten Staaten verpflichten die SEC-Vorschriften zur Offenlegung von Cybersicherheitsvorfällen (Form 8-K, Punkt 1.05) börsennotierte Unternehmen, wesentliche Cybersicherheitsvorfälle innerhalb von vier Werktagen nach Feststellung der Wesentlichkeit offenzulegen, was Vorstände dazu drängt, Prozesse zur Beurteilung der Wesentlichkeit von Vorfällen, Nachweiserfassung und Kommunikationsleitfäden zu formalisieren, die von Beratern entworfen und eingeübt werden.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Informationssicherheitsberatung beginnt mit Nachfragesignalen von Vorständen, CISOs, Risikoverantwortlichen und Regulierungsbehörden, geht dann über in die Lösungsgestaltung (Risikobewertung, Architektur und Compliance-Zuordnung), die Umsetzung (Identitäts-, Cloud- und Endpunktkontrollen) und den laufenden Betrieb (Beratung zu Managed Detection and Response, kontinuierliche Kontrollüberwachung und Vorfallbereitschaft). Die Leistungserbringung wird von globalen Beratungsunternehmen und Systemintegratoren (für länderübergreifende Programme und große Transformationen), spezialisierten Boutiquen (für Nischen wie OT-Sicherheit, Härtung von Medizingeräten oder Quantenbereitschaft) und MSSPs, die Überwachung und Reaktion operativ umsetzen, getragen. Technologieanbieter und Hyperscaler stehen vorgelagert als Anbieter von Tools und Telemetrie, während Beschaffungsprozesse, Anforderungen der Cyberversicherungszeichnung und Programme für Drittparteirisiken die Kaufzyklen und den Umfang prägen.
Zentrale Übergabepunkte und Engpässe konzentrieren sich auf Datenzugang und Telemetrieintegration über Multi-Cloud- und Altsysteme hinweg, die Verfügbarkeit von Talenten in Spezialgebieten sowie Abhängigkeiten von Dritten in Lieferketten und IT-/OT-Umgebungen. Da Käufer auf Konsolidierung drängen, um die Tool-Zersplitterung zu reduzieren, bündeln Beratungsunternehmen zunehmend Beratung mit plattformgestützter Umsetzung über Allianzen, einschließlich Integrationen für Threat-Intelligence-Feeds, Backup-Unveränderlichkeit und cloud-native Kontrollen, sodass Bewertungen in umsetzbare Roadmaps und messbare operative Ergebnisse übergehen. Dieser Ansatz erhöht zudem den Bedarf an wiederholbaren Leitfäden, Automatisierung der Nachweiserfassung und standardisierten Kontrollbibliotheken, um die Komplexität großer Unternehmen mit den Budgetbeschränkungen von KMU in Einklang zu bringen.
Wettbewerbslandschaft
Der Markt für Informationssicherheitsberatung ist stark fragmentiert, mit mehr als 600 Unternehmen, die Managed Detection and Response-Angebote vermarkten, die von echten 24×7-Analystenservices bis hin zu neu gestalteten Tooling-Angeboten reichen. Globale Systemintegratoren – Accenture, IBM, Deloitte, PwC und KPMG – verankern das obere Segment durch multidisziplinäre Praxisbereiche, proprietäre Bedrohungsaufklärungseinheiten und globale Lieferzentren. Doch spezialisierte Boutique-Unternehmen gedeihen, indem sie sich auf Branchennischen wie die Sicherheit von Medizingeräten, OT-Bedrohungsmodellierung oder Quantenbereitschaftsbewertungen konzentrieren und dabei häufig Fortune-1000-Referenzkunden durch nachweisliche Tiefe statt Breite gewinnen.
Strategische Technologieallianzen definieren das aktuelle Wettbewerbsfeld. Die erweiterte Rubrik-Partnerschaft von NTT DATA integriert unveränderliche Backups und Ransomware-Eindämmung in Beratungs-Playbooks und bietet Kunden Implementierung sowie laufende Recovery-Orchestrierung in einem einzigen Leistungsauftrag. Protivitis Integration von CYFIRMA-Bedrohungsaufklärungsfeeds in seine Risikodarstellungen veranschaulicht den Schwenk hin zu plattformgestützter Beratung, die durch externe Telemetrie ermöglicht wird. Ebenso bildet BlueVoyants Cloud-native Cyber-Abwehrplattform die Grundlage seiner japanischen Expansion über ein Reseller-Abkommen mit Marubeni und veranschaulicht, wie Partnerschaften regionale Glaubwürdigkeit beschleunigen.
Automatisierung und KI differenzieren aufkommende Disruptoren, die schnelle Kontrollvalidierung, kontinuierliche Compliance-Nachweiserhebung und Echtzeit-Risikobewertung versprechen. Etablierte Unternehmen kontern, indem sie KI-gestützte Inhaltsgenerierung für Richtlinienbibliotheken einsetzen und Low-Code-Konnektoren zur Vereinheitlichung disparater Telemetriequellen einsetzen. Da Auftraggeber messbare Ergebnisse fordern – Reduzierung der mittleren Erkennungszeit, Schließung von Richtlinienausnahmen, Versicherungsprämiennachlässe –, verlagert sich der Wettbewerb von der Stundenabrechnung hin zu meilensteinbasierter oder geteilter Risikopreisgestaltung. Mit Blick auf die Zukunft werden Weißflächen-Chancen bei KI-Modell-Red-Team-Aufträgen, Quantenrisikomigration und der Sicherstellung von Software-Stücklisten in der Lieferkette Beratungsunternehmen begünstigen, die frühzeitig seltene Kompetenzen entwickeln, und so die Dynamik des Marktes für Informationssicherheitsberatung verstärken.
Marktführer im Bereich Informationssicherheitsberatung
Ernst & Young Global Limited
International Business Machines Corporation
Accenture PLC
Atos SE
Wipro Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Informationssicherheitsberatung
- Accenture plc
- International Business Machines Corporation
- Deloitte Touche Tohmatsu Limited
- PricewaterhouseCoopers International Limited
- KPMG International Limited
- Ernst & Young Global Limited
- Atos SE
- Wipro Limited
- Hewlett Packard Enterprise Company
- BAE Systems plc
- Optiv Security Inc.
- SecureWorks Inc.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Cisco Systems, Inc.
- Check Point Software Technologies Ltd.
- Rapid7, Inc.
- Tenable Holdings, Inc.
- Arctic Wolf Networks, Inc.
- NCC Group plc
- Infosys Limited
Lesen Sie die Analyse der Informationssicherheitsberatung-Unternehmen

Marktchancen und Zukunftsaussichten
Die Beratung zu Produktsicherheit und Schwachstellenmanagement expandiert, da Vorschriften und Standards Sicherheitspflichten vorgelagert in Software- und Gerätelebenszyklen verlagern. Das EU-Cyberresilienzgesetz (in Kraft getreten am 10. Dezember 2024) führt 2026 Zeitpläne ein, die die Bereitschaft für Konformitätsbewertungen und Prozesse zur Schwachstellenmeldung in den Fokus rücken, einschließlich Bestimmungen, die ab dem 11. Juni 2026 gelten, und Meldepflichten, die ab dem 11. September 2026 gelten. Dies schafft konkreten Handlungsraum für Berater, die sichere Entwicklungspraktiken, SBOM-Governance, koordinierte Workflows zur Offenlegung von Schwachstellen und auditfeste Nachweise über komplexe Lieferantenökosysteme hinweg operativ umsetzen können.
Governance-Programme für kritische Infrastrukturen und Bereitschaftsprogramme des öffentlichen Sektors schaffen zudem kurzfristige, vertragsfähige Nachfrage nach Beratungspartnern, die Governance-Rahmenwerke, Kompetenzaufbau und messbare Resilienzergebnisse liefern können. Beispiele sind das Weiße Haus, das im Juni 2026 die NSPM-12 herausgab, um Mindestanforderungen für Kryptologie in Systemen der nationalen Sicherheit festzulegen, sowie die im Juli 2026 gestartete Gold Eagle Initiative zur Koordinierung des Schwachstellenmanagements über kritische Infrastrukturen hinweg. Auf der Beschaffungsseite hat SONI (Nordirland) einen Vertrag für einen Cyber Security Governance Partner initiiert, der von Juli 2026 bis Juni 2027 läuft, und Ohio hat den Start der CyberSECURE Program Centers für September 2026 angesetzt, um kleinen Unternehmen Bewertung, Beratung und Schulung anzubieten – ein Signal für finanzierte Wege für Anbieter mit gebündelten Leistungen für KMU und regionale Ökosysteme.
Recent Industry Developments in Markt für Informationssicherheitsberatung
- Juli 2026: Accenture unterzeichnete einen mehrjährigen Vertrag mit der NATO Communications and Information Agency für das Programm Protected Business Network. Der Deal verknüpft Cybersicherheitsdienstleistungen mit der groß angelegten Modernisierung digitaler Verteidigungsinfrastruktur und untermauert die Nachfrage nach langfristiger, ergebnisorientierter Beratung und Managed-Delivery-Fähigkeiten.
- Juni 2026: Accenture gab strategische Übernahmen von Dragos, runZero und NetRise bekannt, um die Fähigkeiten in OT-Sicherheit und Cyber-Asset-Intelligence zu erweitern. Dieser Schritt erweitert Accentures Fähigkeit, Beratung mit spezialisierter Software für industrielle Umgebungen und kritische Infrastrukturen zu kombinieren.
- November 2024: Accenture erweiterte seine durch generative KI gestützten Cybersicherheitsdienstleistungen und Fähigkeiten. Das Update stärkte gebündelte Angebote, die Beratung mit KI-gestützter Umsetzung verbinden und schnellere Risikobewertungen, Kontrollvalidierung und die Modernisierung von SOC-Workflows unterstützen.


Markt für Informationssicherheitsberatung Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst professionelle Dienstleistungen, bei denen ein Dritter Programme berät, bewertet, gestaltet und unterstützt, die das Cyberrisiko für Organisationen reduzieren, wobei der Umsatz erfasst wird, wenn die Arbeit im Rahmen eines Beratungsauftrags erbracht wird.
Umfangsausschlüsse: Diese Marktgrößenbestimmung erfasst keine reinen Hardware- oder Softwareproduktverkäufe und schließt zudem Outsourcing-artige Managed-Security-Operations aus, die als laufende Überwachungsdienste bepreist und erbracht werden.
Übersicht der Segmentierung
- Nach Dienstleistungsart
- Governance-, Risiko- und Compliance-Beratung (GRC)
- Firewall- und Netzwerksicherheitsberatung
- Cloud- und E-Mail-Sicherheitsberatung
- Identity- und Access-Management-Beratung
- Penetrationstests und Schwachstellenbewertung
- Incident Response und digitale Forensik
- Managed Detection and Response-Beratung
- Sonstige Dienstleistungsarten
- Nach Bereitstellungsmodus
- On-Premises
- Cloud
- Hybrid
- Nach Unternehmensgröße
- Kleine Unternehmen
- Mittlere Unternehmen
- Große Unternehmen
- Nach Endbenutzer-Branche
- Banken, Finanzdienstleistungen und Versicherungen (BFSI)
- IT und Telekommunikation
- Behörden und Verteidigung
- Gesundheitswesen und Biowissenschaften
- Einzelhandel und E-Commerce
- Fertigung und Industrie
- Energie und Versorgungswirtschaft
- Sonstige Endbenutzer-Branchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Niederlande
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien und Neuseeland
- Übriger Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit der Kartierung, wie die Nachfrage nach Sicherheitsberatung innerhalb der Kundenbudgets entsteht, und verknüpft sie dann mit messbaren Aktivitätssignalen. Wir haben öffentliche Indikatoren wie NIST-Veröffentlichungen, CISA-Advisories, cybersicherheitsbezogene Maßnahmen der FCC für Telekommunikation und ENISA-Bedrohungslandschaftsberichte ausgewertet, um zu verstehen, was den Beratungs- und Bewertungsbedarf treibt. Für den Ausgabenkontext haben wir uns zudem auf Quellen wie Daten des U.S. Bureau of Labor Statistics zu sicherheitsbezogenen Funktionen, SEC-Einreichungen und Investorenpräsentationen börsennotierter Dienstleister sowie Verbandsmaterialien von Gruppen wie ISACA bezogen.
Um diese Signale in ein nutzbares Modell zu übersetzen, verwendeten wir öffentliche Preisangaben, Beschreibungen der Dienstleistungsmischung und typische Auftragsstrukturen aus Jahresberichten und seriöser Presseberichterstattung. An einigen Stellen wurden kostenpflichtige Abonnements für Unternehmensfinanzdaten und Patentdatenbanken genutzt, um die Marktpräsenz und Kompetenzerweiterung der Anbieter zu validieren, und diese Eingaben wurden anschließend mit den Angaben der Interviewpartner aus laufenden Geschäften abgeglichen. Diese Quellenliste ist beispielhaft, und viele weitere öffentliche Dokumente und Datensätze wurden ebenfalls herangezogen, um Lücken zu schließen und Annahmen zu bestätigen.
Primärinterviews und Umfragen
Die Primärforschung konzentrierte sich darauf zu bestätigen, was tatsächlich als Beratung abgerechnet wird im Vergleich zu angrenzenden Leistungsarbeiten, und wie sich die Nachfrage nach Branche und Region verschiebt. Wir sprachen mit einer Mischung aus Sicherheitsberatern, Praxisleitern, Delivery-Managern und Käufern aus regulierten Branchen, um Dienstleistungsmix, Auftragsgrößen und typische Projektdauer zu bestätigen. Da es sich um einen globalen Markt handelt, wurden die Perspektiven zwischen APAC, EMEA und Amerika ausgewogen gehalten, damit regionale Unterschiede im Compliance-Druck und bei der Cloud-Adoption in den finalen Zahlen berücksichtigt werden konnten.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 31 % | CXOs: 13 % | APAC: 46 % |
| Mid-Tier: 50 % | Funktions-/Bereichsleiter: 37 % | EMEA: 34 % |
| Kleinere Anbieter: 19 % | Manager: 50 % | Amerika: 20 % |
Marktgrößenbestimmung & Prognose
Der Kernaufbau verwendet einen Top-Down-Ansatz, bei dem die Gesamtnachfrage nach Sicherheitsdienstleistungen aus Signalen zu Unternehmens-IT- und Risikoausgaben rekonstruiert und anschließend anhand in Interviews bestätigter Aufteilungen der Dienstleistungsmischung in den Beratungsanteil gefiltert wird. Um die Verankerung sicherzustellen, wurden die Gesamtsummen mit selektiven Bottom-up-Näherungen abgeglichen, einschließlich stichprobenbasierter Umsatzaggregationen von Anbietern, typischer Auftragspreise und Volumenproxies wie der Anzahl von Compliance-Projekten und Sicherheitsprogrammen für Cloud-Migrationen.
Eingaben, die das Modell wesentlich beeinflussen, umfassen das Tempo der Cloud-Adoption, das Architekturprüfungen auslöst, die Häufigkeit, mit der Incident-Response-Retainer in Beratungsarbeit übergehen, Audit- und Compliance-Zyklen (zum Beispiel Datenschutz- und Branchenvorschriften), Volumina von Penetrationstests und Schwachstellenbewertungen sowie durchschnittliche Beratungstagessätze nach Region und Seniorität. Wo eine Bottom-up-Sicht für kleinere Unternehmen unvollständig war, nutzten wir Lückenfüllungen basierend auf vergleichbarer Dienstleistungsintensität pro Kundengruppe und überprüften dann den implizierten Umsatz pro Berater erneut anhand öffentlicher Arbeits- und Auslastungssignale.
Die Prognose erfolgt durch Szenarioanalyse, unterstützt durch leichte Regression auf makroökonomische und sicherheitsbezogene Treiber wie die Intensität der digitalen Transformation, die Dynamik der regulatorischen Durchsetzung und Trends bei der Offenlegung von Sicherheitsverletzungen, und wird anschließend mit Experteneinschätzungen dazu verfeinert, wie sich Dienstleistungsmischungen und Preisgestaltung voraussichtlich verändern werden. Das Ergebnis bleibt nachvollziehbar, da jeder Wachstumshebel auf einen sichtbaren Nachfrageauslöser und eine praktische Umsatzumsetzung zurückgeführt werden kann.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden durch Konsistenzprüfungen über Regionen und Dienstleistungsarten hinweg validiert und anschließend mit unabhängigen Signalen wie Personalbestandstrends, Auslastungshinweisen und in öffentlichen Ankündigungen sichtbaren Großaufträgen verglichen. Bei auffälligen Sprüngen werden die Annahmen überprüft, und Befragte werden erneut kontaktiert, um zu bestätigen, ob es sich um eine tatsächliche Marktverschiebung oder ein Modellartefakt handelt.
Vor der Freigabe durchläuft das Modell mehrstufige Analystenprüfungen, die die mathematische Integrität, die Jahresveränderungen und die Frage testen, ob die implizierten Preise und Volumina realistisch bleiben. Die Berichte werden jährlich aktualisiert, und zwischenzeitliche Aktualisierungen werden ausgelöst, wenn wesentliche Ereignisse eintreten, wie größere regulatorische Änderungen, ein sprunghafter Anstieg der Sicherheitsverletzungsaktivität oder eine sichtbare Verschiebung bei der Bündelung von Beratung und Managed Services. Kurz vor der Auslieferung wird ein finaler Durchgang durchgeführt, damit Kunden eine aktualisierte Sicht mit den neuesten verfügbaren Eingaben erhalten.
Vergleich der Marktschätzung von Mordor Intelligence für Informationssicherheitsberatung mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Informationssicherheitsberatung stimmen selten überein, da die Grenze zwischen Beratungsarbeit und laufenden operativen Sicherheitsdienstleistungen unterschiedlich gezogen wird und auch das Startjahr sowie der Zeitpunkt der Währungsangabe variieren. Unterschiede ergeben sich zudem daraus, wie Unternehmen gebündelte Verträge behandeln, bei denen ein einzelner Deal Bewertung, Umsetzung und langfristige Überwachung umfassen kann.
Managed Security Services (wie MDR-Abonnements) liegen außerhalb des Geltungsbereichs von Mordor Intelligence, wodurch sich der Nachfragepool auf beratungsgeführte Umsätze im Zusammenhang mit Bewertungen, Gestaltung, Compliance-Unterstützung und projektbasierter Beratung verengt, und diese einzelne Einschlussregel erklärt einen Großteil der Streuung, die bei veröffentlichten Gesamtwerten zu beobachten ist.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 32,61 Mrd. USD (2026) | |
| Fachpressemitteilung A | 22,55 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und scheint Beratung mit breiteren Narrativen zu Sicherheitsdienstleistungen zu vermischen, wobei die Umfangsdetails nicht klar spezifiziert sind, was die Zahl je nach Interpretation komprimieren oder erhöhen kann. |
| Branchenverlag B | 38,83 Mrd. USD (2025) | Positioniert den Markt auf einem anderen Basisjahr und kann eine breitere Palette an lieferorientierten Sicherheitsdienstleistungsumsätzen enthalten, die zusammen mit Beratung gebündelt sind, wobei die Aufteilung zwischen Projektarbeit und laufenden Dienstleistungen nicht transparent ist. |
Die Tabelle zeigt, dass Zeitpunkt und Dienstleistungsumfang die beiden praktischen Gründe sind, warum sich die Zahlen bewegen. Wenn Beratung von laufenden Überwachungsverträgen getrennt wird und wenn Jahresauswahl und Währungsbehandlung konsistent gehalten werden, bleibt die endgültige Größe leichter nachvollziehbar und lässt sich besser gegen tatsächliche Auftragsvolumina und Preise überprüfen.


Im Bericht beantwortete Schlüsselfragen
Was ist der aktuelle Wert des Marktes für Informationssicherheitsberatung?
Die Marktgröße für Informationssicherheitsberatung beträgt im Jahr 2026 32,61 Milliarden USD und ist auf dem Weg, bis 2031 53,44 Milliarden USD zu erreichen.
Welche Dienstleistungslinie generiert den höchsten Umsatz?
Die Managed Detection and Response-Beratung führt mit einem Marktanteil von 27,21 % im Jahr 2025.
Welche Region verzeichnet das schnellste Wachstum in der Beratungsnachfrage?
Für den asiatisch-pazifischen Raum wird bis 2031 eine CAGR von 10,90 % prognostiziert, womit er alle anderen Regionen übertrifft.
Wie beeinflusst die Cloud-Akzeptanz Beratungsaufträge?
Cloud-Bereitstellungen machen bereits 61,05 % des Branchenumsatzes aus und treiben Anfragen nach Multi-Cloud-Posture-Management, Container-Sicherheit und Zero-Trust-Konzeption voran.
Warum investieren KMU mehr in externe Sicherheitsberatung?
Anforderungen der Cyber-Versicherungszeichnung und ausgeweitete Regelwerke wie NIS2 verpflichten KMU zur Einführung formeller Risikobewertungen und Incident-Response-Pläne, was eine CAGR von 11,28 % bei den KMU-Beratungsausgaben antreibt.
Seite zuletzt aktualisiert am:



