
Tamanho e Participação do Mercado de Serviços de Teste de Penetração e Hacking Ético
Visão Geral do Mercado
| Período de Estudo | 2019 - 2030 |
|---|---|
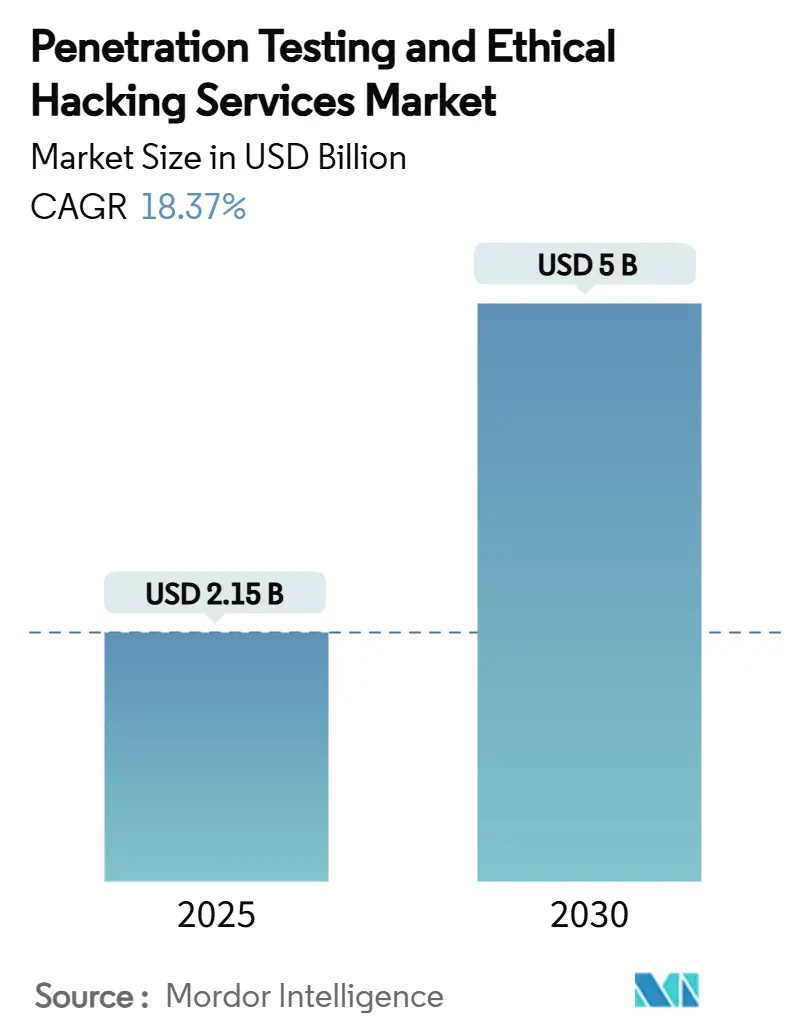
| Tamanho do Mercado (2025) | 2.15 Bilhões de dólares |
| Tamanho do Mercado (2030) | 5 Bilhões de dólares |
| Taxa de crescimento (2025 - 2030) | 18.37 % |
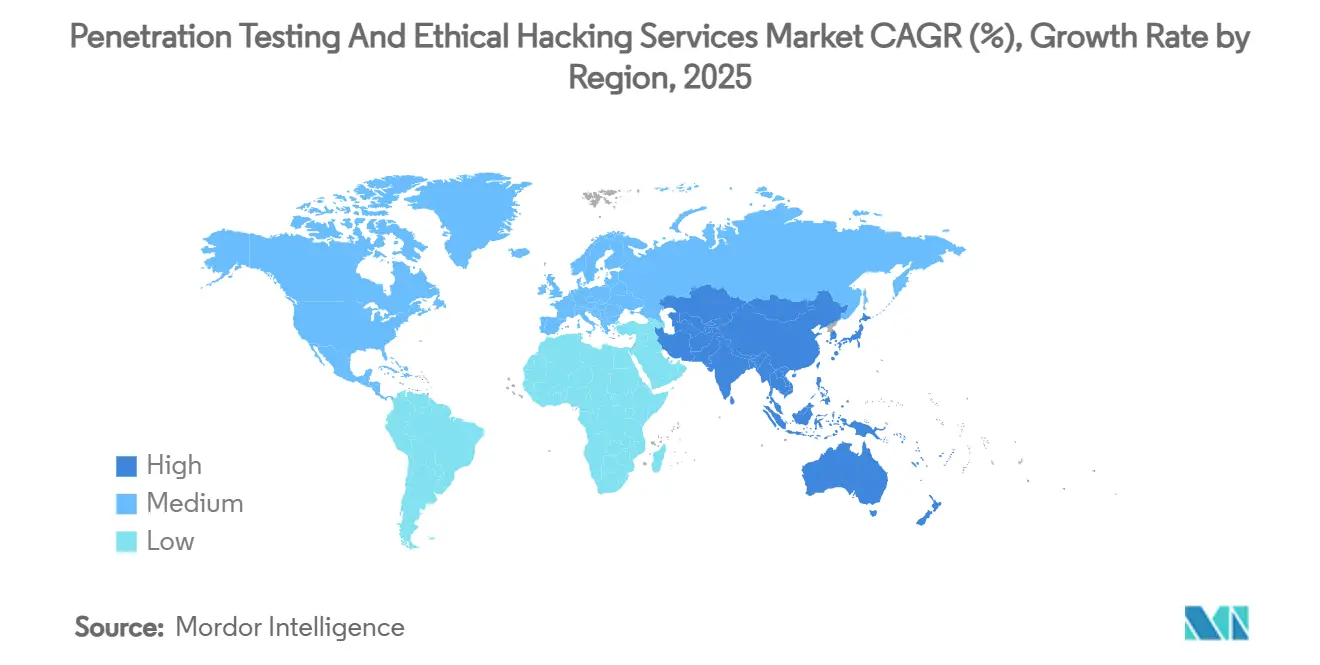
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
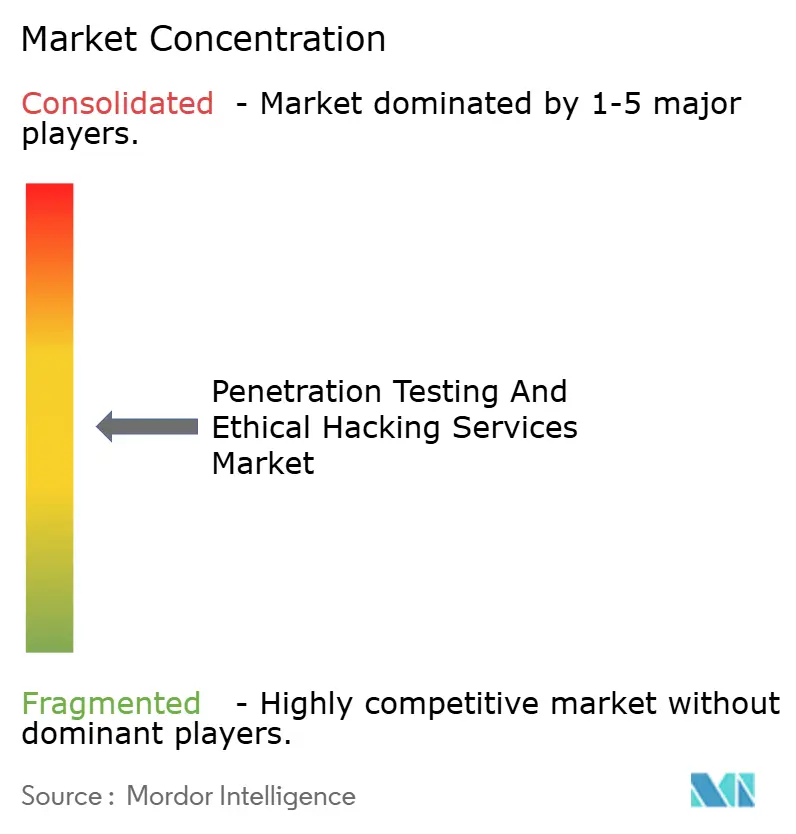
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Teste de Penetração e Hacking Ético por Mordor Intelligence
O tamanho do Mercado de Serviços de Teste de Penetração e Hacking Ético é de USD 2,15 bilhões em 2025 e está previsto para atingir USD 5,00 bilhões em 2030, avançando a um CAGR de 18,37%. A crescente sofisticação dos adversários, a expansão das obrigações regulatórias e a migração de cargas de trabalho para ambientes de nuvem e borda redirecionam os orçamentos de segurança para a validação proativa em vez de correções reativas. Ferramentas de red team armadas, como Cobalt Strike e Metasploit, responderam por quase 50% de toda a atividade de malware em 2024, ressaltando a necessidade de testes de segurança contínuos que espelhem cadeias de ataque do mundo real. Estruturas obrigatórias — do PCI DSS 4.0 em pagamentos ao Regulamento de Resiliência Operacional Digital da União Europeia (DORA) em finanças — formalizam o teste de penetração como uma etapa de conformidade em vez de um controle de "melhor esforço". Simultaneamente, plataformas de purple team habilitadas por IA encurtam os ciclos de teste e automatizam tarefas de baixo valor, liberando os escassos hackers éticos para a caça a ameaças complexas. O Mercado de Serviços de Teste de Penetração e Hacking Ético, portanto, evolui de contratações pontuais para serviços de validação baseados em assinatura integrados diretamente em pipelines de CI/CD e DevSecOps.
Principais Conclusões do Relatório
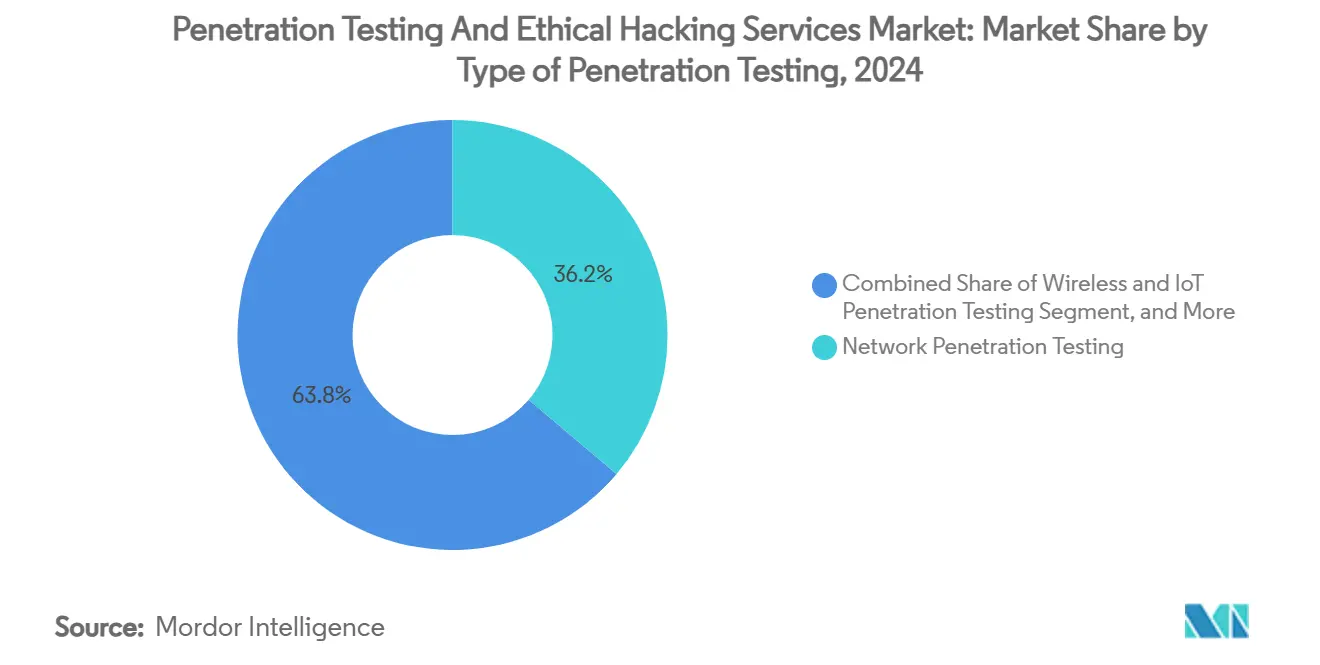
- Por tipo de teste de penetração, o teste de rede liderou com 36,2% da participação do Mercado de Serviços de Teste de Penetração e Hacking Ético em 2024, enquanto o teste de configuração em nuvem está definido para expandir a um CAGR de 28,1% até 2030.
- Por modelo de serviço, os contratos de consultoria detinham uma participação de 52,3% do tamanho do Mercado de Serviços de Teste de Penetração e Hacking Ético em 2024; o Teste de Penetração como Serviço (PTaaS) está projetado para crescer a um CAGR de 29,1% até 2030.
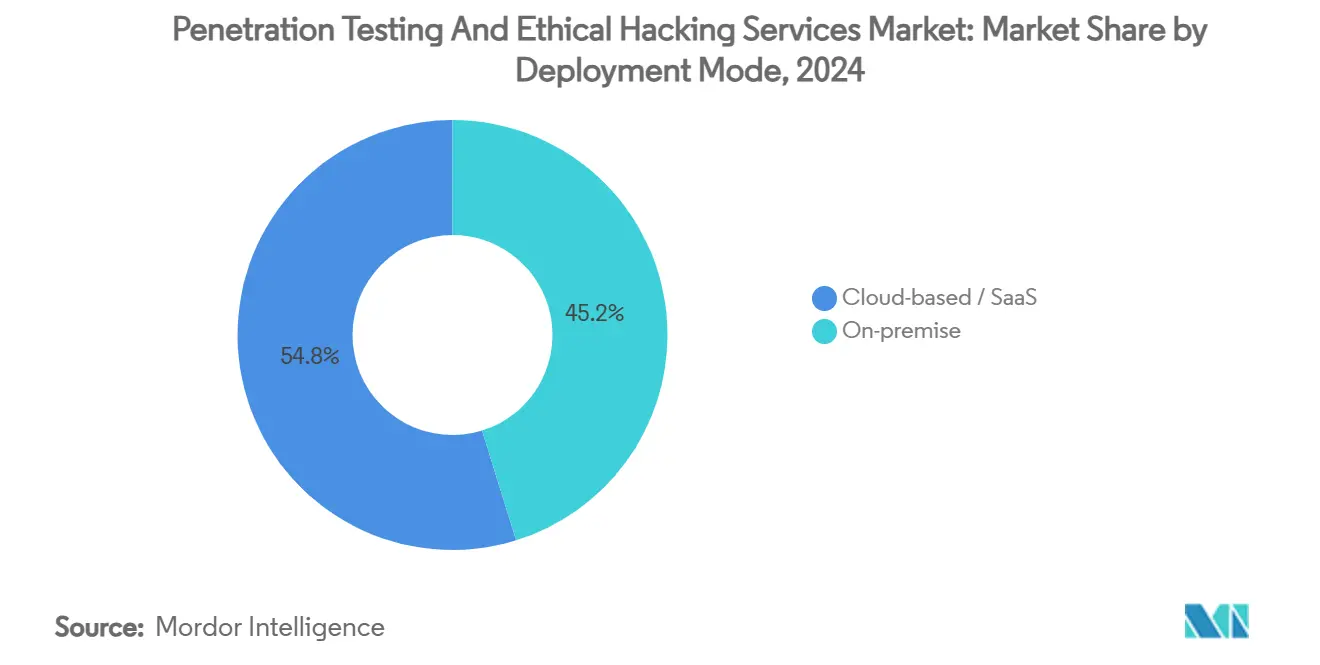
- Por modo de implantação, as soluções locais responderam por 63,3% do tamanho do Mercado de Serviços de Teste de Penetração e Hacking Ético em 2024, enquanto as ofertas baseadas em nuvem avançam a um CAGR de 27,1% ao longo do período de previsão.
- Por uso final, o BFSI capturou uma participação de 30,2% do tamanho do Mercado de Serviços de Teste de Penetração e Hacking Ético em 2024, enquanto a saúde está prevista para crescer a um CAGR de 24,1% até 2030.
- Por geografia, a América do Norte comandou uma participação de 42,2% em 2024; a Ásia-Pacífico é a região de crescimento mais rápido a um CAGR de 22,1% até 2030.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente sofisticação e volume de ataques cibernéticos | +4.2% | Global, com impacto concentrado na América do Norte e na Europa | Curto prazo (≤ 2 anos) |
| Auditorias de conformidade obrigatórias e regulamentações de cibersegurança | +3.8% | Global, com liderança regulatória na UE e na América do Norte | Médio prazo (2-4 anos) |
| Aumento nas implantações de nuvem, IoT e borda expandindo a superfície de ataque | +3.5% | Núcleo na Ásia-Pacífico, com expansão para a América do Norte e Europa | Médio prazo (2-4 anos) |
| Requisitos de subscrição de ciberseguro em nível de conselho para testes independentes | +2.1% | América do Norte e UE, emergindo na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| O purple team habilitado por IA está acelerando a adoção de testes contínuos | +2.8% | América do Norte e Europa, adoção inicial na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Expansão de plataformas de bug bounty legitimando testes de crowdsourcing | +1.9% | Global, com concentração de plataformas na América do Norte | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Sofisticação e Volume de Ataques Cibernéticos
Os atacantes reutilizam cada vez mais frameworks legítimos de red team, comprimindo seu tempo de violação e evidenciando lacunas nos cronogramas de auditoria periódica. Ferramentas de reconhecimento assistidas por inteligência artificial mapeiam ativos expostos em velocidade de máquina, permitindo a pivotagem em tempo quase real entre vetores. Consequentemente, as organizações adotam ofertas contínuas do Mercado de Serviços de Teste de Penetração e Hacking Ético que incorporam avaliações diretamente nos pipelines de DevOps, garantindo que as vulnerabilidades sejam identificadas antes que o código chegue à produção. As avaliações contínuas de segurança estão ajudando a expandir o mercado de teste de penetração à medida que as organizações integram os testes aos processos de DevOps. Os scanners automatizados identificam agora falhas de baixa complexidade, permitindo que testadores especializados invistam esforços em explorações encadeadas e baseadas em lógica que imitam ameaças persistentes avançadas. Essa realocação de capital humano é crucial diante de um déficit global de 2,8 milhões de profissionais de cibersegurança.
Auditorias de Conformidade Obrigatórias e Regulamentações de Cibersegurança
Os reguladores passaram de recomendar para exigir testes de penetração orientados por ameaças, incorporando-os nos ciclos de revisão supervisória nos setores financeiro, de saúde e de infraestrutura crítica. O PCI DSS 4.0 por si só insere 63 novos requisitos com vigência a partir de março de 2024, pressionando os comerciantes a ampliar o escopo e a frequência dos testes.[1] O DORA alinha os bancos europeus em estruturas comuns orientadas por ameaças, reduzindo a duplicação para operações transfronteiriças, mas elevando o nível de rigor dos testes. As diretrizes do G-7 harmonizam ainda mais as abordagens, permitindo que corporações multinacionais implantem metodologias padronizadas globalmente. Essas regras convergentes garantem que o Mercado de Serviços de Teste de Penetração e Hacking Ético se expanda mesmo em recessões cíclicas, pois os prazos de auditoria permanecem inegociáveis. Os fornecedores capazes de mapear seus entregáveis para múltiplas estruturas simultaneamente obtêm uma vantagem competitiva.
Aumento nas Implantações de Nuvem, IoT e Borda Expandindo a Superfície de Ataque
A configuração incorreta de nuvem superou a exploração de endpoints como a principal causa raiz de violações, impulsionando a demanda por revisões de configuração especializadas. Os modelos de responsabilidade compartilhada exigem que os locatários protejam as cargas de trabalho enquanto os provedores protegem o substrato, dividindo a responsabilidade e complicando a prontidão para auditoria. As implantações de IoT agora excedem 19 bilhões de dispositivos conectados, cada um contribuindo com novas peculiaridades de protocolo e falhas em nível de firmware. Os nós de borda distribuem ainda mais a computação e os dados, multiplicando os pontos de entrada de ataque. Estruturas como o PETIoT formalizam procedimentos de teste centrados em dispositivos que levam em conta integrações de hardware, rádio e nuvem. Consequentemente, a configuração de nuvem e os testes de IoT impulsionam o crescimento mais rápido do subsegmento dentro do Mercado de Serviços de Teste de Penetração e Hacking Ético.
Purple Team Habilitado por IA Acelerando a Adoção de Testes Contínuos
Mecanismos de aprendizado de máquina dentro dos conjuntos de testes modernos priorizam automaticamente os caminhos de exploração com base no risco contextual, permitindo que as equipes de red e blue iterem rapidamente em engajamentos "purple" compartilhados. A análise preditiva recomenda contramedidas enquanto um ataque ainda está em andamento, encurtando o tempo médio de remediação. A IA também analisa dados históricos de testes para sugerir novos cenários adaptados à arquitetura de um cliente, criando manuais personalizados sem scripts manuais. Como resultado, o Mercado de Serviços de Teste de Penetração e Hacking Ético vê a demanda se deslocar para plataformas que agrupam avaliação contínua, gerenciamento de superfície de ataque e orquestração de remediação.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez global de hackers éticos qualificados | -2.8% | Global, com escassez aguda na Ásia-Pacífico e em mercados emergentes | Longo prazo (≥ 4 anos) |
| Alto custo de testes abrangentes para PMEs | -1.9% | Global, com impacto pronunciado em economias em desenvolvimento | Médio prazo (2-4 anos) |
| Erosão de preços por ferramentas automatizadas comoditizadas | -1.5% | América do Norte e Europa, expandindo-se para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Incerteza jurídica transfronteiriça sobre trabalho de segurança "ofensiva" | -0.8% | Global, com complexidade regulatória na UE e na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez Global de Hackers Éticos Qualificados
Apenas 72% das funções de cibersegurança estão atualmente preenchidas em todo o mundo, e os especialistas ofensivos compreendem uma fatia ainda menor dessa força de trabalho. Setores de alta demanda, como finanças e tecnologia, competem agressivamente pelo mesmo pool de talentos, inflacionando salários e estendendo os prazos de entrega dos projetos. Na Ásia-Pacífico, onde a transformação digital é mais rápida, os déficits de hackers éticos ampliam as lacunas de implementação, obrigando os compradores a terceirizar para provedores globais de PTaaS. Os fornecedores aproveitam academias internas e programas de aprendizagem para cultivar talentos, mas os ciclos de integração permanecem longos, colocando um obstáculo estrutural na capacidade do Mercado de Serviços de Teste de Penetração e Hacking Ético.
Alto Custo de Testes Abrangentes para PMEs
Os contratos de penetração de escopo completo variam de USD 2.500 a USD 50.000 por ciclo, enquanto mais da metade das PMEs do mundo aloca menos de USD 500 anualmente para o total de gastos com cibersegurança.[2] Os scanners automatizados reduzem as barreiras de entrada, mas frequentemente geram altas taxas de falsos positivos, confundindo as equipes de TI com recursos limitados. Os conselhos das PMEs, portanto, adiam as avaliações até que sejam exigidas por clientes ou seguradoras, deixando vulnerabilidades latentes sem solução. Os fornecedores respondem com assinaturas de PTaaS em camadas, mas o preço continua sendo o principal obstáculo nas economias emergentes, reduzindo o potencial de crescimento total do mercado endereçável de Serviços de Teste de Penetração e Hacking Ético.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Teste de Penetração:
Teste de Configuração em Nuvem Supera Abordagens Centradas no PerímetroO teste de configuração em nuvem entregou o CAGR mais rápido previsto de 28,1%, embora o teste de rede ainda tenha contribuído com a maior fatia de 36,2% da participação do Mercado de Serviços de Teste de Penetração e Hacking Ético em 2024. Funções de identidade mal configuradas, permissões excessivas e buckets de armazenamento não verificados agora respondem por uma proporção crescente das causas raiz de violações, levando os conselhos a priorizar auditorias específicas de nuvem. A integração contínua da detecção de desvio de configuração dentro das plataformas de PTaaS significa que as descobertas surgem minutos após os commits de código, não meses após as revisões anuais. Ao longo do período, os testes de web e aplicação mantêm tração constante, apoiados pela expansão persistente do comércio digital. Os testes de wireless e IoT aumentam à medida que fábricas e hospitais conectam frotas de ativos, impulsionando a demanda de nicho por habilidades de radiofrequência e fuzzing de protocolo. As avaliações de engenharia social também ganham relevância porque os exploits de phishing permanecem vetores de entrada para ataques em múltiplos estágios. Os fornecedores harmonizam testes centrados em humanos e técnicos dentro de um único escopo de trabalho, refletindo uma visão integrada do risco organizacional.
O tamanho do Mercado de Serviços de Teste de Penetração e Hacking Ético para contratos de configuração em nuvem está, portanto, projetado para superar os gastos históricos orientados ao perímetro, sinalizando uma mudança em direção à validação centrada em ativos. Estruturas como o PETIoT ilustram outro nó de crescimento ao formalizar fluxos de trabalho para firmware de dispositivos, redes em malha e verificação de atualização OTA. Enquanto isso, as metodologias de teste focadas em IA analisam ataques de envenenamento de dados, roubo de modelos e inferência, completando um mix de segmentos muito mais heterogêneo do que em 2024. Os provedores que desenvolvem metodologias repetíveis para esses vetores emergentes capturarão uma participação de carteira desproporcional à medida que os clientes migram além das avaliações clássicas de rede.

Por Modelo de Serviço:
PTaaS Perturba a Dominância da ConsultoriaA consultoria reteve 52,3% da receita de 2024, mas o PTaaS está expandindo a um CAGR impressionante de 29,1%. Os compradores valorizam painéis em tempo real, integração de tickets e a capacidade de retestar automaticamente após a implantação de patches. As opções de teste contínuo e gerenciado situam-se entre o PTaaS puro e a consultoria baseada em projetos, oferecendo sprints programados juntamente com retestes sob demanda. Fornecedores como HackerOne aproveitam comunidades de hackers de crowdsourcing para escalar a diversidade de habilidades, evidenciado por um salto de 200% nas reservas de red team de IA durante o segundo trimestre de 2024.
À medida que o DevSecOps amadurece, as empresas se consolidam em torno de provedores que podem incorporar fluxos de trabalho automatizados em pipelines de CI/CD enquanto ainda fornecem análise especializada para exploits encadeados. Consequentemente, o tamanho do Mercado de Serviços de Teste de Penetração e Hacking Ético vinculado às linhas de serviço de assinatura se aproxima da paridade com as receitas de consultoria até o final da década. Os provedores incapazes de produtizar seu conhecimento enfrentam compressão de margens à medida que as ferramentas automatizadas comoditizam as etapas básicas de teste.
Por Modo de Implantação:
Arquiteturas de Segurança Híbridas Moldam a AquisiçãoAs implantações locais detinham 63,3% da receita em 2024, refletindo diretivas regulatórias e ambientes legados onde dados sensíveis devem permanecer no local. No entanto, as plataformas hospedadas em nuvem, avançando a um CAGR de 27,1%, oferecem escalabilidade, relatórios colaborativos e integração automática com serviços nativos de nuvem. Um modelo híbrido, portanto, prevalece: as empresas executam auditorias internas críticas localmente, mas consomem testes externos especializados — especialmente para configuração incorreta de nuvem — por meio de portais SaaS. Os fornecedores integram controles de acesso baseados em funções, criptografia e centros de dados regionais para abordar preocupações de soberania, facilitando a hesitação na migração.
O setor de teste de penetração agora trata a flexibilidade de implantação como um requisito básico. As soluções expõem APIs que alimentam resultados em sistemas SIEM, SOAR e GRC, permitindo que as partes interessadas acompanhem a remediação em painéis unificados. Com o tempo, essa interoperabilidade se torna um critério de aquisição tão importante quanto a profundidade técnica, influenciando as listas curtas de fornecedores e as renovações contratuais.
Por Setor de Uso Final:
Saúde Cresce Rapidamente, BFSI Mantém Posição de ÂncoraO BFSI contribuiu com 30,2% da receita de 2024 graças a obrigações de auditoria rigorosas, programas maduros de inteligência de ameaças e orçamentos de segurança generosos. O PCI DSS 4.0, o SWIFT CSP e as cláusulas de ciberseguro obrigam bancos e processadores a encomendar avaliações regulares orientadas por ameaças, garantindo demanda de base independentemente dos ciclos macroeconômicos. A saúde, por outro lado, expande a um CAGR de 24,1% à medida que a integração de prontuários eletrônicos e a adoção de dispositivos médicos conectados ampliam o campo de ataque. Os ataques de ransomware a hospitais durante janelas críticas de atendimento elevam o escrutínio do conselho, acelerando os ciclos de adjudicação de contratos.
O varejo e o comércio eletrônico mantêm crescimento constante ancorado por mandatos de proteção de dados de pagamento, enquanto energia e serviços públicos investem para proteger redes de tecnologia operacional que agora se interconectam com domínios de TI. Agências governamentais e de defesa, impulsionadas por imperativos de segurança nacional, continuam a emitir estruturas de teste de penetração plurianuais, embora a aquisição permaneça demorada. No geral, a diversificação setorial protege o Mercado de Serviços de Teste de Penetração e Hacking Ético contra choques de gastos em qualquer vertical isolado.
Análise Geográfica
Mercado de Serviços de Teste de Penetração e Hacking Ético da América do Norte
A América do Norte deteve 42,2% da receita em 2024, impulsionada pela adoção antecipada de PTaaS, por amplos grupos de consultores e por um ecossistema de fornecedores apoiado por capital de risco. A dominância da América do Norte no Mercado de Serviços de Teste de Penetração e Hacking Ético assenta na maturidade regulatória, no robusto financiamento de capital de risco e na elevada concentração de talentos disponíveis. Mandatos federais obrigam os operadores de infraestruturas críticas a realizar exercícios de red team, enquanto as empresas privadas tratam a validação contínua como um pré-requisito para a subscrição de seguros cibernéticos. A prevalência de kits de teste de código aberto armados em campanhas regionais de malware intensifica ainda mais o apetite por serviços especializados. O entusiasmo dos investidores permanece elevado; o capital privado continua a cortejar fornecedores estabelecidos, impulsionando uma tese de consolidação que visa combinar profundidade de consultoria com escalabilidade de plataforma.
Mercado de Serviços de Teste de Penetração e Hacking Ético da Ásia-Pacífico
A Ásia-Pacífico é o mercado de crescimento mais rápido, com um CAGR de 22,1%, impulsionado pela expansão de dois dígitos em cargas de trabalho em nuvem, implementações de IoT e construção de centros de dados orientada pela soberania de dados. Os governos emitem mandatos cibernéticos específicos por setor — as diretrizes MAS TRM de Singapura e as alterações à Lei SOCI da Austrália são exemplos notáveis — que elevam a procura por avaliações orientadas por ameaças. No entanto, a escassez de talentos locais limita a oferta, pelo que os fornecedores multinacionais ganham contratos ao oferecer PTaaS entregue remotamente, reforçado por opções de residência regional de dados. O Mercado de Serviços de Teste de Penetração e Hacking Ético regista, portanto, um crescimento desproporcional em receitas de subscrição em relação às receitas por projeto em toda a região.
Mercado de Serviços de Teste de Penetração e Hacking Ético da Europa
A Europa mantém uma trajetória estável, catalisada pelo Regulamento de Resiliência Operacional Digital, que formaliza os testes de penetração orientados por ameaças na cadeia de valor financeira.[3] A orientação harmonizada simplifica a aquisição para bancos pan-europeus, impulsionando acordos de serviços principais para múltiplos países. Além disso, os Elementos Fundamentais do G-7 fornecem uma estrutura para que grupos financeiros globais alinhem entidades europeias e não europeias em programas de testes unificados. Em geral, a ênfase dos compradores europeus em relatórios detalhados e suporte à remediação favorece fornecedores com forte tradição em consultoria, sustentando uma combinação equilibrada de receitas de plataforma e de serviços.
Cenário Competitivo
O Mercado de Serviços de Teste de Penetração e Hacking Ético permanece moderadamente fragmentado: os cinco principais fornecedores comandam coletivamente bem menos de 60% da receita, mas o impulso de consolidação é inconfundível. HackerOne demonstrou o potencial disruptivo das plataformas de crowdsourcing com um pico de 200% nas reservas de red team de IA durante o segundo trimestre de 2024, sinalizando a confiança dos compradores em modelos de entrega híbridos de humanos e automação. Os players tradicionais respondem por meio de aquisições — Rapid7 integrou a Noetic Cyber para ampliar a visibilidade da superfície de ataque, enquanto a Tenable comprou a Vulcan Cyber por USD 150 milhões para incorporar o gerenciamento de exposição em sua plataforma.[4]
O capital de private equity continua a fluir, atraído por fluxos de receita recorrentes de PTaaS e oportunidades de venda cruzada em gerenciamento de vulnerabilidades e detecção gerenciada. Trustwave e Cybereason se fundiram em fevereiro de 2025 para criar um provedor de MDR de espectro completo que agrupa o teste de penetração em catálogos de serviços mais amplos. Os fornecedores se diferenciam por meio de orquestração de IA, especialização vertical (saúde, tecnologia operacional) e SLAs que garantem retestes de validação de correções em dias.
Oportunidades de espaço em branco persistem nos domínios de garantia de dispositivos IoT, nós de borda e modelos de aprendizado de máquina, onde os testadores de rede legados possuem expertise limitada. Os provedores com credenciais profundas em firmware ou ciência de dados podem cobrar taxas premium, compensando a pressão competitiva de preços nos testes de perímetro externo comoditizados. O cultivo de talentos permanece um imperativo estratégico: as empresas instituem programas de bolsas e treinamento baseado em simuladores para garantir um pipeline de hackers éticos certificados, mitigando o gargalo de força de trabalho que poderia, de outra forma, limitar o crescimento da receita.
Líderes do Setor de Serviços de Teste de Penetração e Hacking Ético
-
Rapid7 Inc.
-
HackerOne Inc.
-
NCC Group plc
-
Qualys Inc.
-
Synack Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Teste de Penetração e Hacking Ético Empresas cobertas neste relatório
- Rapid7 Inc.
- Qualys Inc.
- Trustwave Holdings Inc.
- NCC Group plc
- HackerOne Inc.
- Synack Inc.
- Offensive Security LLC
- Secureworks Inc.
- Coalfire Systems Inc.
- BreachLock Inc.
- Cobalt Labs Inc.
- Rhino Security Labs LLC
- Bishop Fox Inc.
- NetSPI LLC
- Mandiant Corporation
- Kroll LLC
- IOActive Inc.
- Context Information Security Ltd.
- Positive Technologies PJSC
- Praetorian LLC
- Pen Test Partners LLP
- Redscan Cyber Security Ltd.
- Payatu Technologies Pvt. Ltd.
- F-Secure Consulting (WithSecure Corp.)
Desenvolvimentos industriais recentes em Mercado de Serviços de Teste de Penetração e Hacking Ético
- Fevereiro de 2025: Trustwave e Cybereason concluíram sua fusão para criar um provedor de MDR expandido com capacidades aprimoradas de teste de penetração.
- Fevereiro de 2025: Rapid7 lançou o Programa Global de Parceiros PACT, adicionando especializações em MSSP e Entrega de Serviços para ampliar o alcance dos serviços de teste.
- Janeiro de 2025: Tenable adquiriu a Vulcan Cyber por USD 150 milhões, integrando o gerenciamento de exposição em sua plataforma.
- Outubro de 2024: Rapid7 recebeu interesse de aquisição da Advent, Bain Capital e EQT a avaliações próximas de USD 2,5 bilhões.
Escopo do Relatório do Mercado Global de Serviços de Teste de Penetração e Hacking Ético
O Relatório do Mercado de Serviços de Teste de Penetração e Hacking Ético é Segmentado por Tipo de Teste de Penetração (Rede, Web/Aplicação, Wireless e IoT, Teste de Engenharia Social e Teste de Penetração de Configuração em Nuvem), Modelo de Serviço (Consultoria e Contratações Pontuais, Teste de Penetração Gerenciado/Contínuo e Mais), Modo de Implantação (Local e Baseado em Nuvem/SaaS), Setor de Uso Final (BFSI, Saúde e Ciências da Vida, TI e Telecom, Governo e Defesa, Varejo e Comércio Eletrônico e Energia e Serviços Públicos) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África).
Visão geral da segmentação
| Teste de Penetração de Rede |
| Teste de Penetração Web / de Aplicação |
| Teste de Penetração Wireless e IoT |
| Teste de Engenharia Social |
| Teste de Penetração de Configuração em Nuvem |
| Consultoria e Contratações Pontuais |
| Teste de Penetração Gerenciado / Contínuo (MSSP) |
| Teste de Penetração como Serviço (PTaaS) |
| Local |
| Baseado em Nuvem / SaaS |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| TI e Telecom |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | CCG |
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
| Por Tipo de Teste de Penetração | Teste de Penetração de Rede | ||
| Teste de Penetração Web / de Aplicação | |||
| Teste de Penetração Wireless e IoT | |||
| Teste de Engenharia Social | |||
| Teste de Penetração de Configuração em Nuvem | |||
| Por Modelo de Serviço | Consultoria e Contratações Pontuais | ||
| Teste de Penetração Gerenciado / Contínuo (MSSP) | |||
| Teste de Penetração como Serviço (PTaaS) | |||
| Por Modo de Implantação | Local | ||
| Baseado em Nuvem / SaaS | |||
| Por Setor de Uso Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Saúde e Ciências da Vida | |||
| TI e Telecom | |||
| Governo e Defesa | |||
| Varejo e Comércio Eletrônico | |||
| Energia e Serviços Públicos | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Reino Unido | ||
| Alemanha | |||
| França | |||
| Rússia | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Índia | |||
| Japão | |||
| Coreia do Sul | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | CCG | |
| Turquia | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de teste de penetração em 2025?
O tamanho do mercado de teste de penetração é de USD 2,15 bilhões em 2025.
Qual taxa de crescimento está prevista para o teste de penetração até 2030?
O valor de mercado está projetado para subir para USD 5,00 bilhões até 2030, equivalendo a um CAGR de 18,37%.
Qual tipo de teste está crescendo mais rapidamente?
O teste de penetração de configuração em nuvem lidera com um CAGR previsto de 28,1%.
Por que a demanda na área de saúde está se acelerando?
Hospitais que digitalizam o atendimento ao paciente e enfrentam maiores ameaças de ransomware estão impulsionando um CAGR de 24,1% para testes de penetração na área de saúde.
Qual modelo de serviço está perturbando a consultoria tradicional?
O Teste de Penetração como Serviço (PTaaS) está expandindo a um CAGR de 29,1% devido às necessidades de validação contínua.
Qual região apresenta o maior impulso de crescimento?
A Ásia-Pacífico registra a expansão regional mais rápida a um CAGR de 22,1% até 2030.