
北欧サイバーセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
| 基準年の市場規模 (2025) | 13.77 十億米ドル |
| 市場規模 (2026) | 14.92 十億米ドル |
| 市場規模 (2031) | 22.25 十億米ドル |
| Growth Rate (2026 - 2031) | 8.36 % |
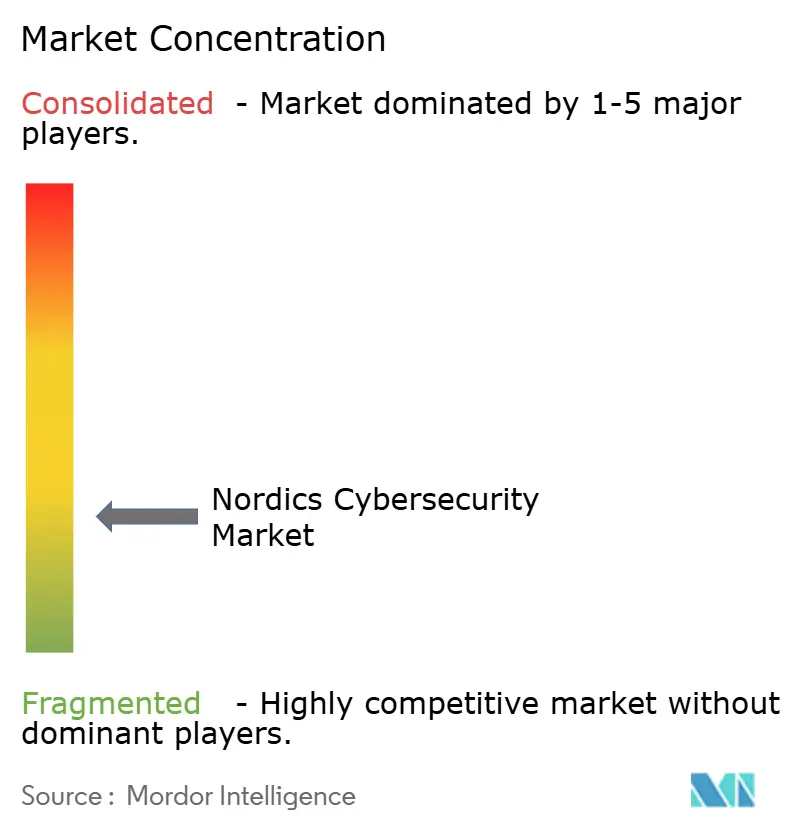
| 市場集中度 | 低 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる北欧サイバーセキュリティ市場分析
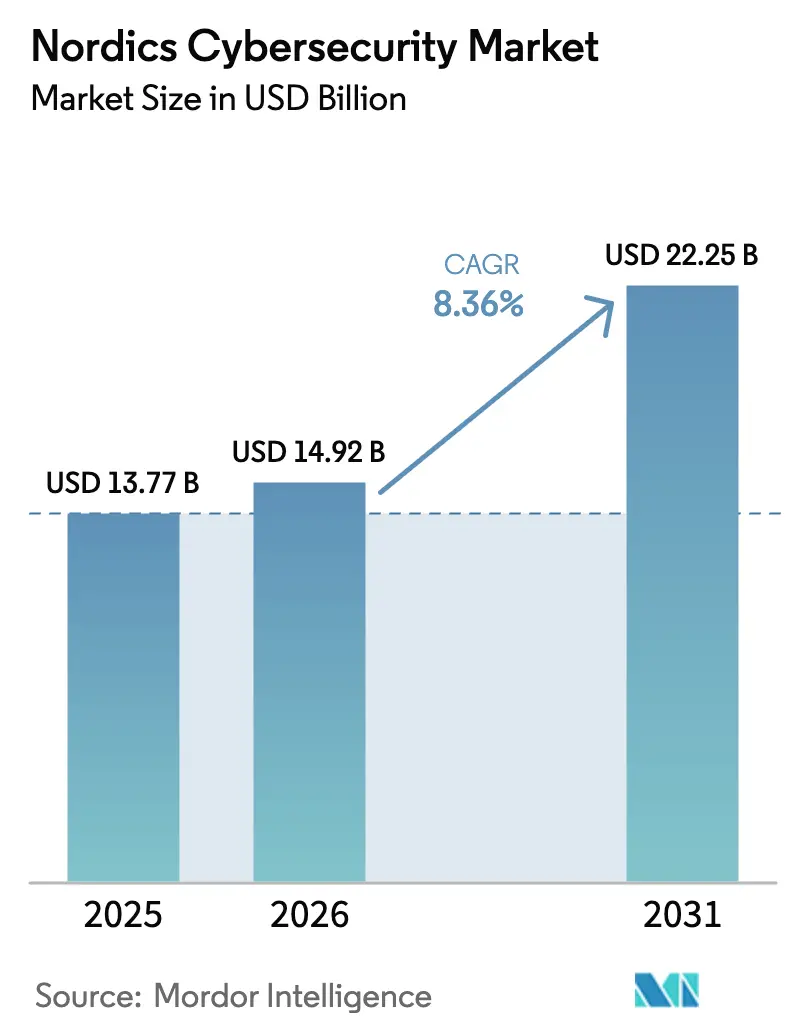
北欧サイバーセキュリティ市場規模は2026年に147億2,000万米ドルと推定され、2025年の137億7,000万米ドルから成長し、2031年には222億5,000万米ドルに達する見込みで、2026年〜2031年にかけてCAGR 8.36%で成長します。フィンランドの2023年NATO加盟およびスウェーデンの継続的な統合を背景とした地政学的圧力の高まりにより、重要インフラ保護、マネージドXDRプラットフォーム、AIを活用したセキュリティオペレーションへの新たな資本が流入しています。北欧防衛協力(Nordic Defence Cooperation)の枠組みの下での政府刺激策が共同調達を促進する一方、国レベルの「セキュリティ・バイ・デザイン」義務化により、24時間以内のインシデント報告を自動化する統合リスク管理ツールの導入が加速しています。5G対応のインダストリー4.0プログラムがOT攻撃対象領域を拡大し、エネルギー、製造、自動車業種がITとOTの防衛を統合せざるを得ない状況となっており、需要も押し上げられています。エンドユーザーがツールの乱立を整理する中でベンダー統合が加速しており、プラットフォームサプライヤーは平均検知時間を40〜60%短縮し、大幅な運用コスト削減を実現すると約束しています。
レポートの主要ポイント
- 提供内容別では、クラウドセキュリティが2025年の北欧サイバーセキュリティ市場シェアの25.62%をリードし、統合リスク管理は2031年にかけてCAGR 14.86%で成長する見込みです。
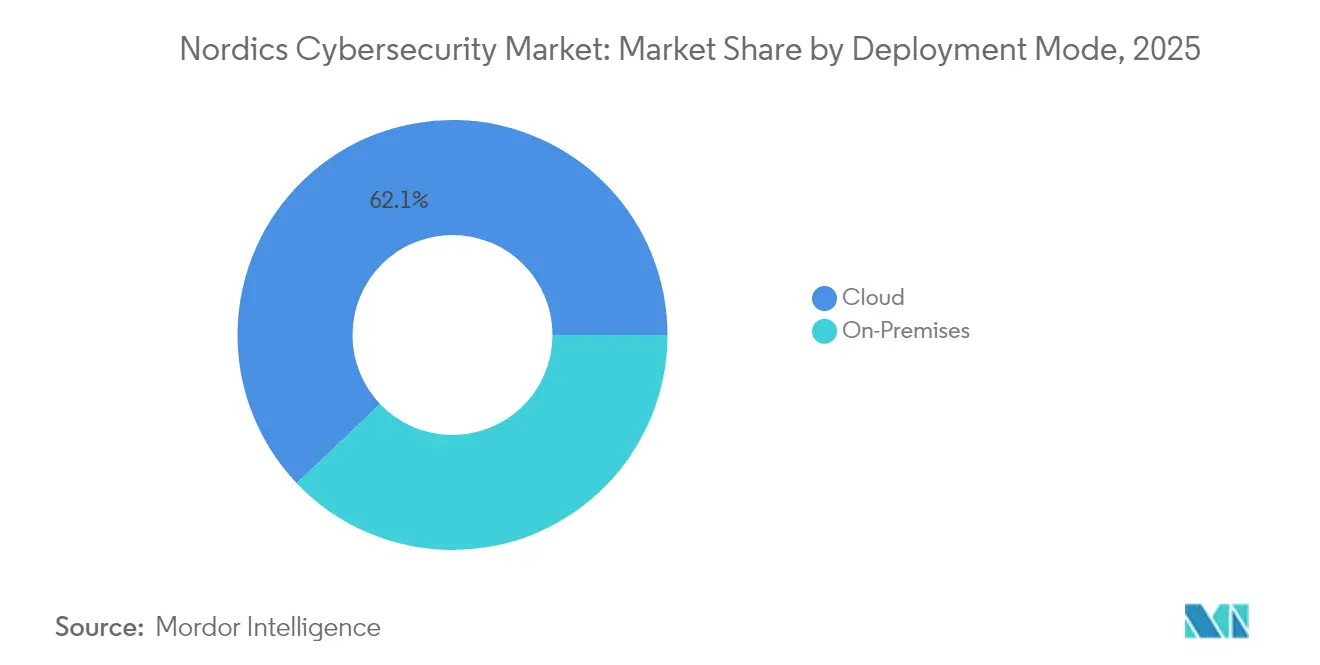
- 展開モード別では、クラウド展開が2025年の北欧サイバーセキュリティ市場規模の62.10%を占め、2031年にかけてCAGR 13.02%で拡大しています。
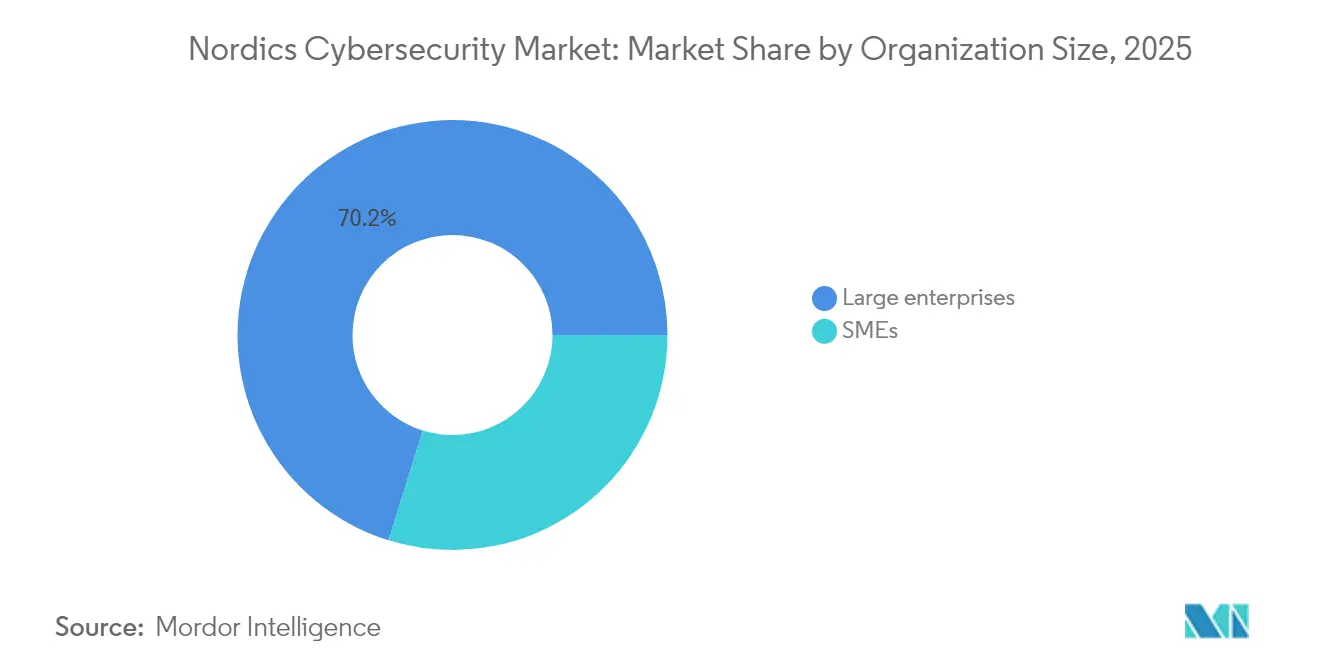
- 組織規模別では、大企業が2025年の北欧サイバーセキュリティ市場シェアの70.20%を占め、中小企業は2031年にかけて最も速いCAGR 11.21%を記録する見込みです。
- エンドユーザー業種別では、BFSIが2025年の北欧サイバーセキュリティ市場規模の23.10%を占め、産業・防衛はCAGR 12.31%で成長しています。
- 国別では、スウェーデンが2025年に38.65%の市場シェアを占め、ノルウェーが2031年にかけて最も速いCAGR 9.82%を示しています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGR予測への影響(〜%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 5G対応インダストリー4.0生産ラインの展開加速 | 1.80% | スウェーデン・フィンランドが中核、ノルウェー・デンマークへの波及あり | 中期(2〜4年) |
| NIS2およびDORAに基づく公共部門の「セキュリティ・バイ・デザイン」義務化 | 2.10% | 北欧地域全体 | 短期(2年以内) |
| マネージドXDRプラットフォームへのベンダー統合 | 1.40% | スウェーデン・ノルウェーが主要市場 | 中期(2〜4年) |
| AIを活用した自動化SOCおよびセキュリティオペレーションツール | 1.60% | デンマーク・スウェーデンのテクノロジーハブ | 短期(2年以内) |
| BFSIにおけるクラウドネイティブERPモダナイゼーションへのシフト | 0.90% | スウェーデン・デンマークの金融センター | 中期(2〜4年) |
| NATO加盟に連動した防衛サイバー資金の急増 | 1.20% | フィンランド・スウェーデンの防衛部門 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
5G対応インダストリー4.0生産ラインの展開加速
プライベート5Gネットワーク上で稼働するリアルタイム接続ロボティクス、マシンビジョン検査、予知保全ワークロードにより、従来の境界型制御では対処できなかったOTの侵入ポイントが増加しています。スウェーデンの自動車メーカーやフィンランドの電子機器組立業者は、ゼロトラストのマイクロセグメンテーション、5G対応侵入検知、Modbus・OPC-UA・IPトラフィックを橋渡しできるプロトコル変換ゲートウェイに対してより大きな予算を割り当てています。インテグレーターによると、既存の製造サイト1か所あたり6〜9か月の段階的なセキュリティ改修が必要であり、ITとOTチームが共同開発したセキュリティフレームワークがすべての自動化スプリントをチェックポイントとして管理しています。この需要急増は、OTの深い専門知識を持つ北欧ベンダーと、統合ファイアウォールに5Gポリシーエンジンをバンドルするグローバルプラットフォームリーダーに恩恵をもたらし、平均契約額を引き上げ、複数年にわたるマネージドサービス収益を確保しています。
NIS2およびDORAに基づく公共部門の「セキュリティ・バイ・デザイン」義務化
NIS2は、従業員250名超または売上高5,000万ユーロ超の組織に対し、24時間以内の侵害報告と年次リスク成熟度監査の実施を義務付けており、DORAは金融機関に対して脅威主導型侵入テストを追加で義務付けています。デンマークは2025年3月に約1,500の事業体を対象にこの規則を施行し、ノルウェーのデジタルセキュリティ法はグローバル売上高の最大4%の罰金を科します。コンプライアンスの期限が調達サイクルを圧縮し、ポリシー自動化ソフトウェア、証跡追跡モジュール、マネージドコンプライアンスサービスへの高成長注文を促しています。北欧の銀行は、システム依存関係をDORAストレスシナリオにマッピングし、規制当局のテンプレートを自動入力するレジリエンスダッシュボードを導入し、監査準備を70%削減しています。
マネージドXDRプラットフォームへのベンダー統合
二桁のツール数と北欧語対応アナリストの不足に直面するCISOは、SIEM、SOAR、EDR、NDRのデータを単一の分析基盤に統合するシングルスタックXDRスイートをますます好むようになっています。2024年にLogpointがデンマークのAIスペシャリストMuninnを買収し、スカンジナビア語のログフォーマットにおける誤検知を低減する地域特化型言語モデルを提供したことで、統合の勢いが加速しました。ノルウェーの電力会社は現在、24時間365日のSOCアウトソーシングと脅威ハンティングのリテイナー時間を含む複数年のXDRサービス契約を交渉しています。企業は平均検知時間が14時間から5時間未満に短縮されたと報告しており、スタッフはレッドチームシミュレーションや取締役会レベルのリスクレビューに集中できるようになっています。
AIを活用した自動化SOCおよびセキュリティオペレーションツール
北欧地域では2029年までに約30万人の追加セキュリティ専門家が必要となりますが、地元の大学院卒業生の供給は不足しています。AI強化型オーケストレーションは、資産インベントリ、CVEフィード、MITREのATT&CKヒートマップを相関させて高確度のアラートを浮上させることで、反復的なトリアージ作業に対処します。デンマークのクラウドソフトウェア企業は、疑わしいエンドポイントを自動隔離しノーコードのフォレンジックジョブを起動するMLを活用したプレイブックを導入した後、誤検知が50〜70%減少したと報告しています。ディープフェイク音声識別モジュールがスウェーデンの銀行の着信コールシステムに搭載され、2024年に3倍に増加した詐欺を検知しており、AIを活用した電子的証拠開示ツールはGDPRのデータ主体アクセス対応を数日から数時間に短縮しています。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への影響(〜%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 北欧語対応サイバー人材の深刻な不足 | -1.90% | 地域全体、特にフィンランド・ノルウェーで深刻 | 長期(4年以上) |
| オンプレミスの暗号ワークロードを制限する高電力価格 | -0.80% | デンマーク・スウェーデンのエネルギー集約型セクター | 中期(2〜4年) |
| ITバジェットの5%未満という中小企業の過少投資 | -1.10% | 地域の中小企業セクター | 短期(2年以内) |
| 公益事業における断片化したレガシー運用技術 | -0.70% | ノルウェー・フィンランドの公益事業 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
北欧語対応サイバー人材の深刻な不足
スウェーデン語またはフィンランド語のスキルを必要とするポジションの欠員率は40%を超え、中堅セキュリティアーキテクトの給与インフレは年率12%を超えています。公的機関はSOCモダナイゼーションプロジェクトを延期し、民間企業は地域のコンプライアンス知識に乏しい海外コントラクターへの支出を余儀なくされています。通信事業者が支援する研修プログラムは年間わずか2,000人の卒業生しか輩出できず、慢性的な人材不足が続いています。この不足が、地域語のプレイブックを組み込んだ自律型攻撃対象領域監視とマネージド検知サービスの普及を促進していますが、長期的な人材制約がカスタムセキュリティプログラムの展開速度を引き続き制限しています。
オンプレミスの暗号ワークロードを制限する高電力価格
水力発電量が20年平均を下回った後、北欧の電力先物は2024年から2025年にかけて31%上昇しました。オンプレミスのHSMクラスターを運用するデータセンター事業者はOPEXの急増に直面し、取引コストを30%削減すると約束するクラウドベースの鍵管理サービスへの移行を促されていますが、データ主権に関する議論も生じています。デンマークの製薬メーカーは、卸売電力価格が安定するまで国内の量子安全暗号パイロットの展開を延期しており、特定の高セキュリティワークロードの移行が遅れています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
展開モード別:
クラウドの加速がアーキテクチャを再形成クラウド展開は2025年の北欧サイバーセキュリティ市場規模の62.10%を占め、85億5,000万米ドルに相当します。費用対効果分析では、共有責任モデルへの移行によりセキュリティインフラコストが30〜40%削減される一方、SaaSの監査APIを通じて脅威テレメトリのカバレッジが拡大することが示されています。北欧の省庁は市民サービスポータルをプライベートクラウドゾーンに移行し、ワークロードをシェンゲン圏内に留めることを規定しており、地域でホストされるクラウドネイティブセキュリティスタックへの関心が高まっています。
エネルギー、防衛、高保証製造においては、決定論的レイテンシとエアギャップポリシーが依然として不可欠であるため、オンプレミス環境が継続しています。StatnettのOTコントロールルーム刷新はハイブリッドの実践を示しています:管理ITログはパブリッククラウドのSIEMに送信される一方、グリッド制御エンクレーブはホストベースのファイアウォールで保護されたオンプレミスコレクターを維持しています。予測期間中、公益事業者が変電所をモダナイズしパッチ管理を自動化するにつれて、クラウド提供のセキュリティアナリティクスが可視性を徐々に吸収しますが、ソブリンクラウドの構成が機密データの最終マイルコンプライアンスを引き続き担保します。
注記: 各セグメントのシェアはレポート購入後にご確認いただけます


組織規模別:
中小企業の成長が大企業の優位性に挑戦大企業は取締役会レベルのリスク許容度が数百万ユーロ規模のセキュリティスタック更新と24時間365日のSOC人員配置を正当化するため、2025年収益の70.20%を占めました。フォーチュン500規模の北欧多国籍企業は、AIを活用した脅威ハンティングとレッドチームラボに予算を投入しています。一方、中小企業はデジタル請求書発行義務、電子ID統合、NIS2報告が規制対象領域に引き込むことで、CAGR 11.21%という勢いを加えています。
予算制約のある中小企業は、エンドポイント、メール、脆弱性スキャンを1つのコンソールにまとめたサブスクリプションバンドルを好み、ブロードバンド接続をすでに請求している通信事業者の再販業者を通じて調達することが多いです。ベンダーのロードマップには、地域のデータ保護機関に合わせた「クリックでコンプライアンス」ウィザードが含まれるようになり、導入がさらに容易になっています。中小企業の平均取引規模は依然として小さいものの、ボリュームは急速に拡大しており、低い解約率が予測可能な継続収益を支え、大企業集中リスクを超えてベンダーポートフォリオを多様化しています。
注記: 各セグメントのシェアはレポート購入後にご確認いただけます
エンドユーザー業種別:
産業・防衛の急成長がBFSIのリーダーシップに挑戦BFSIは、銀行が不正検知アナリティクス、モバイルバンキングの堅牢化、DORA義務付けのレジリエンステストに投資するため、2025年支出の23.10%を維持しました。北欧の貸し手は、モデルリスクフレームワークを使用して、オープンバンキングAPI、リアルタイム決済、サービスとしてのあらゆるものの小売製品を支えるクラウドネイティブマイクロサービス全体のサイバーセキュリティ支出を配分しています。
CAGR 12.31%が見込まれる産業・防衛は、NATO連携のサイバーレンジ、再生可能エネルギーのOT可視性、ドローン指揮ネットワーク保護から恩恵を受けています。エネルギー大手はIDセグレゲーション、センサーテレメトリ、暗号化テレメトリバックホールに設備投資の二桁シェアを割り当て、防衛プライムは機密システム向けの強化されたDevSecOpsパイプラインを共同開発しています。ヘルスケア、通信、公共行政はそれぞれ、電子健康記録、5G展開スケジュール、市民IDスキームが脅威対象領域を拡大する中で、中一桁台の成長を記録しています。
地理的分析
スウェーデンサイバーセキュリティ市場
スウェーデンが38.65%の収益シェアを占める背景には、デジタル政府としての成熟度、輸出主導型の製造業、および高度に発達したfintech基盤がある。同国の530億ユーロのITトランスフォーメーションプログラムは、電子IDの拡充とナショナルクラウドへの投資を支援し、アイデンティティガバナンス、SIEM、ゼロトラストアーキテクチャサービスへの継続的な需要を確保している。DetectifyやOutpost24などのスウェーデン発スタートアップは、グローバルに利用されるアタックサーフェス管理SaaSを提供しており、同国をイノベーションの先進国として確固たる地位に押し上げている。
ノルウェーサイバーセキュリティ市場
ノルウェーは年平均成長率(CAGR)9.82%で成長をリードしている。同国の2,000万ノルウェークローネ規模の連邦サイバーモダナイゼーション基金に加え、Equinor、Statnett、および1.6 トリリオン 米ドル規模の政府年金基金からの複数年にわたるコミットメントが、OTセグメンテーション、ソブリンクラウドログ、AIを活用したSOCコリレーションに関わるプロジェクトへの安定した資金を供給している。重要インフラに関する指令は、イベントテレメトリーを5年間保持することを義務付けており、ストレージおよびアナリティクスのサブスクリプション収益を押し上げ、電力・公共事業者をOT-IT統合可観測性へと誘導している。
デンマークおよびフィンランドサイバーセキュリティ市場
デンマークとフィンランドがこの地域を補完している。デンマークのfintechおよび海運クラスターは、分散した従業員とマリタイムIoTを保護するためにセキュアアクセスサービスエッジ(SASE)を採用している。国家サイバーセキュリティ評議会の再始動と、サイバーレジリエンスに充当された1億ユーロの予算が、中小企業のマネージドサービスへのオンボーディングを加速させている。フィンランドは、数十年にわたる通信分野の研究開発とNATOのゲートウェとしての役割を活用し、量子耐性暗号、6Gの脅威モデリング、および民間市場に波及効果をもたらす機密ソブリンクラウドのテストベッドの実証に取り組んでいる。北欧全体の地域的成長は、ベストプラクティスを共有し、購買要件を調和させ、ベンダーの販売サイクルを短縮する統一された北欧標準化機関によって引き続き支えられている。
規制環境
北欧地域のサイバーセキュリティ規制は、EUフレームワークの国内法制化と国内戦略の更新を通じて強化されている。スウェーデンは2026年1月15日にサイバーセキュリティ法(2025:1506)および関連する政令(2025:1507)を発効させ、スウェーデンの重要事業者および重要な事業者をNIS2要件に整合させ、ガバナンスとインシデント対応義務を強化した。デンマークは2025年7月1日発効の国内法を通じてNIS2を実施し、ノルウェーは違反時に世界全体の売上高の最大4%の罰金を課すデジタルセキュリティ法の枠組みを執行している。これらの結果は、報告、監査証拠の取得、マネージド・コンプライアンスサービスの調達期間を既に圧縮している。
政策の方向性は、複数年にわたる国家プログラムやEUレベルのサプライチェーン施策によっても強化されている。スウェーデンは2026年2月に「サイバーセキュリティ国家戦略2025-2029」を公表し、デンマークは2026年1月に「サイバー・情報セキュリティ戦略2026-2029」に合意した。両者ともインシデント報告の改善、経営層の責任、重要サービス全体における能力構築を重視している。EUレベルでは、ICTサプライチェーンセキュリティツールボックスが加盟国のICTサプライチェーンリスクの評価・軽減のための共通手法を提供し、フィンランドのTraficomはフィンランドのサイバーセキュリティ法(124/2025)に基づくNIS監督当局を支援するガイダンスを発行し、対象事業者全体でのリスク管理措置と監督の一貫性への期待を高めている。
バリューチェーン分析
北欧のサイバーセキュリティバリューチェーンは、グローバルなプラットフォームベンダーや地域の専門企業を、地元のサービスプロバイダー、システムインテグレーター、通信事業者主導のチャネルと結び付け、企業やSME向けにマネージドサービスとしてソリューションをパッケージ化している。上流では、ハードウェア、ソフトウェア、クラウドインフラのサプライヤーがセキュリティの基盤要素(ネットワークセキュリティ機器、エンドポイントおよびID管理制御、クラウドネイティブセキュリティ、分析)を提供する。中流では、プラットフォームベンダーと北欧の専門企業が、これらの制御をマネージドXDRやコンプライアンス自動化などの統合アーキテクチャに組み込み、ディストリビューターとMSSPがスウェーデン、ノルウェー、デンマーク、フィンランド全域で展開をローカライズし、24時間365日の監視を運用し、インシデント対応を提供する。
下流では、調達および保証要件がサプライチェーンセキュリティ標準や公的ガイダンスをますます反映するようになり、これがベンダー適格性審査や契約範囲を形作っている。SS-ISO/IEC 27036-2:2024は、サプライヤーと購入者の関係におけるサイバーセキュリティへの期待を規定し、製造業、ソフトウェア、クラウドサービスの購入者による体系的なサードパーティリスク管理を支援している。デンマークのSUCCESS(中小企業向けサプライチェーンサイバーセキュリティ)のような実用的な実現支援ツールは、中小サプライヤーが管理策を文書化し、NIS2に整合した要件の証拠を提供するのを助けており、一方でEUのICTサプライチェーンセキュリティツールボックスは、北欧のサプライチェーン全体でのサプライヤー評価、継続的モニタリング、監査対応可能な報告への需要を強化している。
競合環境
北欧サイバーセキュリティ市場は、米国のプラットフォーム大手と地元の専門企業からなる多層的なベンダー構成を有しています。Fortinet、Palo Alto Networks、CrowdStrikeがハイエンドプラットフォーム層を担っており、Fortinetは2024年に59億6,000万米ドルの収益を計上し、2025年には66億5,000万〜68億5,000万米ドルを見込んでいます。重複するポイント製品を合理化しようとする企業に対して、シングルペインコンソールが響いています。
地域チャンピオンであるWithSecure、Mnemonic、Arctic Security、Logpointは、文化的な近接性、北欧語の脅威インテリジェンス、プライバシー・バイ・デザインの実績を活用しています。LogpointによるMuninnの2024年買収は、AIを活用した異常検知をSIEMに注入し、既存の公共部門アカウントへのアップセルポテンシャルを高めました。Telenor Cyberdefenceのような通信系プレイヤーは、CombitechのOT専門知識を取り込むことでマネージドサービスのフットプリントを拡大し、バンドルされたSASEとマネージドSOCの提供へと向かっていることを示しています。
投資家が脅威インテリジェンスフィード、アイデンティティアナリティクス、コンプライアンス自動化を融合するプラットフォームプレイを追求する中、M&Aの活発さは高水準を維持すると予測されています。ソブリンクラウドホスティング、量子安全暗号、またはOT固有のプロトコル習熟度で差別化するベンダーはバリュエーションプレミアムを獲得するでしょう。買い手はベンダーの存続可能性とロードマップの明確さへの関心を高めており、幅広いパートナーエコシステムと地域内サポートデスクを持つサプライヤーを評価しています。
北欧サイバーセキュリティ産業リーダー
International Business Machines Corporation
Cisco Systems, Inc.
Fortinet, Inc.
WithSecure Corporation
Dell Technologies Inc.
- *免責事項:主要選手の並び順不同
北欧サイバーセキュリティ市場
- International Business Machines Corporation
- Cisco Systems, Inc.
- Dell Technologies Inc.
- Fortinet, Inc.
- Clavister Holding AB
- F5, Inc.
- Gen Digital Inc. (NortonLifeLock)
- Acronis International GmbH
- CyberArk Software Ltd.
- Proofpoint, Inc.
- Trend Micro Incorporated
- Trellix LLC
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- WithSecure Corporation (F-Secure)
- Mnemonic AS
- NetClean Technologies AB
- Secunia ApS (Flexera)
- Promon AS
- Arctic Security Oy
- Visma AS

市場機会と将来展望
コンプライアンス主導の近代化は、複雑な下請けネットワーク全体でNIS2整合要件を運用可能にするマネージド・コンプライアンス、証拠自動化、サプライヤーリスクプログラムの新たな余地を開拓し続けている。デンマークの「サイバー・情報セキュリティ戦略2026-2029」には、2026年から2029年にかけて2億1,100万デンマーククローネが割り当てられており、SMEおよび市民をカバーする重点分野が含まれ、これはパッケージ化された管理策、インシデント対応準備、研修連動型オンボーディングを提供するベンダーおよびサービスプロバイダーにとって、より明確な資金・プログラム経路を提供する。EUから1億1,000万デンマーククローネの支援を受ける北欧・バルト・サイバーセキュリティコンソーシアム(NBCC)もまた、国境を越えた能力構築と共同調達を強化し、標準化された管理策、報告テンプレート、複数国での提供が可能なプロバイダーを優位に立たせている。
技術面の機会は、耐量子コンピュータ対応、AIを活用したセキュリティ運用、重要インフラのデジタル化とレジリエンスに対する規制当局の関心に結び付いたOT/IoT保護を中心に集中している。CiscoのIOS XE 26のリリースでは、フルスタックの耐量子暗号機能が導入され、企業に対して、より広範なネットワーク近代化と並行して暗号アジリティプログラムへの具体的な導入経路を提供している。IBMとPalo Alto Networksが統合AI駆動型セキュリティで協業するなど、AIによる検知・対応を既存の企業スタックに統合するパートナーシップは、プラットフォーム統合の目標を支え、アナリスト不足に直面する購入者のツール分散を減少させている。同時に、SS-ISO/IEC 27036-2:2024のようなサプライヤー関係標準や、SUCCESSのような実用的なSME向けツールは、サードパーティのサイバー保証における測定可能なギャップを示しており、北欧のサプライチェーン全体で継続的なサプライヤーモニタリング、契約に整合した管理策ライブラリ、監査対応可能な文書化への需要を持続させている。
Recent Industry Developments in 北欧サイバーセキュリティ市場
- 2026年5月:Truesecは2026年春の取材に基づき「北欧CISOレポート2026」を発表した。脆弱性が悪用されるまでの時間は2.4日に短縮された。この発表は、北欧の資産所有者に対する迅速なインシデント対応とパッチ適用プログラムの強化への圧力の高まりを裏付けている。
- 2026年4月:Advaniaは、北欧、ドイツ、オーストリア、スイスでOTおよびIoTサイバーセキュリティソリューションを提供するため、Nozomi Networksとの戦略的パートナーシップを拡大した。このパートナーシップは同地域でのOT・IoTセキュリティ提供の拡大につながる。これは重要インフラ分野への追加販売の可能性を後押しする。
- 2026年2月:Eye World ABは、ノルウェーのモバイル顧客のデジタル詐欺対策として、Happybytesとの提携によりNettskjoldセキュリティパッケージを発表した。この動きは、消費者向けのモバイル通信事業者統合型サイバーセキュリティを強化するものである。これにより北欧の脅威防止の適用範囲が拡大する。


北欧サイバーセキュリティ市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本レポートでは、北欧サイバーセキュリティ市場を、デンマーク、フィンランド、ノルウェー、スウェーデン、アイスランドにおいて、サイバーインシデントの予防、検知、対応、復旧を支援するソフトウェア、サービス、および関連するセキュリティツールへの支出として定義する。
対象範囲の除外:セキュリティに特化していないハードウェアのみの販売、セキュリティ目的のない一般的なITアウトソーシング、および一貫して分離できない内部人件費は除外される。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティおよびアクセス管理
- インフラ保護
- 統合リスク管理
- ネットワークセキュリティ機器
- エンドポイントセキュリティ
- その他のソリューション
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー業種別
- BFSI
- ヘルスケア
- ITおよび通信
- 産業・防衛
- 小売
- エネルギー・公益事業
- 製造
- その他
- 国別
- デンマーク
- ノルウェー
- スウェーデン
- フィンランド
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、地域の需要背景を把握し、追跡可能な参照点でモデルを固定するために使用される。コンプライアンス支出に影響を与えるEUレベルの政策文書や欧州委員会のタイムラインとともに、北欧各国のサイバー機関によるサイバー戦略やインシデント報告に関する公的情報を確認する。
また、Eurostat、北欧各国の統計局、中央銀行や通信規制当局の刊行物から、クラウド移行や接続性の傾向を示す普及・デジタル強度の指標を取得する。供給側の状況を検証するため、企業の開示資料や投資家向け説明資料、業界団体のウェブサイト、信頼できる報道を確認し、有料の企業財務・インテリジェンスサブスクリプションを用いて特定企業の財務項目を照合する。これらの情報源は例示に過ぎず、調査プロセスにおける収集、検証、明確化のために他にも多数の参照資料が使用された。
一次インタビューおよび調査
デンマーク、フィンランド、アイスランド、ノルウェー、スウェーデン全域のサイバーセキュリティ担当役員、機能部門責任者、マネージャーへのインタビューおよび調査を通じて、価格設定、導入状況、アウトソーシング、クラウド移行、規制関連支出に関する前提を検証しています。彼らのフィードバックは、二次情報の不足を説明し、国別配分を精緻化し、最終的な北欧モデルを三角測量するのに役立ちます。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 |
|---|---|
| トップティア:27% | 経営幹部(CXO):15% |
| ミッドティア:48% | 機能・事業部門責任者:30% |
| 中小プレイヤー:25% | マネージャー:55% |
市場規模算定と予測
市場規模算定は、北欧の組織においてサイバーセキュリティ予算が通常どのように設定されるかに従ったトップダウンの需要プールの構築から始まり、それをマクロおよびセクターレベルのデジタル活動に結び付ける。地域を国別の需要ブロックに分割し、対象となるITおよびデジタル運用の範囲にセキュリティ支出の強度を適用して積み上げ、その結果をインタビューに基づく確認を用いて精緻化する。
モデルで使用される入力には、クラウドワークロード移行のペース、規制対応の時期(例:NIS2やDORAへの対応活動)、マネージドセキュリティサービスの導入、報告されたインシデントの深刻度と頻度、より厳格なセキュリティ義務下にある重要インフラの割合などの指標が含まれる。価格設定とミックスは、現実的な平均販売価格と更新パターンを通じて処理され、複数年契約は二重計上を避けるために年率換算される。
予測については、主にシナリオ分析を用い、主要な推進要因に対する軽度の多変量チェックで補完することで、基準ケースが北欧の予算サイクルにおける実務者の期待と整合するようにしている。小規模な支出領域についてボトムアップデータが不完全な場合は、保守的な浸透率の範囲でギャップを埋め、チャネルチェックおよびサンプルによる平均販売価格と数量の近似値で総額を再検証する。
データ検証と更新サイクル
検証は段階的な確認を通じて行われ、数値を確定する前に異常な変動を検証する。公的なサイバーインシデントの傾向、クラウド・デジタル導入指標、マネージド検知・対応への観測された変化など、独立した信号と結果を比較する。差異が説明できない場合は、情報源に再接触して前提を調整する。
各市場モデルは複数回のアナリストレビューを経て、前提、通貨換算、国別の分割が検証・修正される。レポートは毎年更新され、主要な規制期限、大規模な公的サイバープログラム、支出行動の顕著な変化など、重要な出来事が発生した場合には中間更新が行われる。提供前には最終確認を行い、クライアントが市場の最新の見解を受け取れるようにしている。
Mordor Intelligenceの北欧サイバーセキュリティ市場規模と他の公表推計との比較
北欧サイバーセキュリティ市場に関する公表された推計値が異なって見える場合があるのは、地域や支出の定義が常に同じ方法で扱われているわけではなく、また発行元によって基準年が異なるためである。差異は、サービスの計上方法、クラウドセキュリティのサブスクリプションの年率換算方法、通貨換算の適用時期にも起因する。
主なギャップの要因には、通常、マネージドセキュリティサービスが完全に含まれているかどうか、隣接するITリスク業務がサイバーセキュリティに混在しているかどうか、そして北欧が4か国として扱われているか、アイスランドや国境を越えた公共部門プログラムを含めて拡張されているかどうかが含まれる。一部の数値はツール更新の前提をより速く見積もっており、他方では価格を一定に保ち、購入者インタビューを通じた導入変化の再確認を行っていないため、Mordor Intelligenceが実際の更新行動を考慮すると結果が変動する可能性がある。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法上のギャップ |
|---|---|---|
| Mordor Intelligence | USD 13.77 B (2025) | |
| 業界誌発表A | USD 11.71 B (2023) | より古い基準年を使用しており、複数年契約やマネージドサービスがどのように年率換算されているかを明確にしていないため、最近のコンプライアンス主導の予算再編後の現在の支出水準を過小評価する可能性がある。 |
| 業界ブログB | USD 12.00 B (2024) | 明確な支出範囲、通貨のタイミング、あるいはサイバーセキュリティを広範なIT耐性業務から区別する方法を示さずに概数を提示しており、再現が困難である。 |
出典間のばらつきは、主に基準年の選択と、繰り返し発生するセキュリティサブスクリプションやサービスが年間収益にどのように計上されるかによって説明される。国別の対象範囲を明確にし、総額を再現可能な需要要因およびインタビューで検証された価格設定・更新行動に結び付けることで、当社の推計は透明性を保ち、年をまたいで照合しやすいものとなっている。


レポートで回答される主要な質問
北欧サイバーセキュリティ市場の現在の規模は?
北欧サイバーセキュリティ市場規模は2026年に147億2,000万米ドルであり、2031年までに222億5,000万米ドルに達する見込みです。
北欧のサイバーセキュリティ支出に最も大きな影響を与えている規制の枠組みは何ですか?
欧州連合のNIS2指令およびデジタル運用レジリエンス法(DORA)への強制的なコンプライアンスが、特にコンプライアンス違反に対する罰金が年間売上高の最大4%に達するデンマークとノルウェーにおいて、官民両部門のセキュリティ投資を加速させています。
市場成長の最大の抑制要因は何ですか?
北欧語対応のサイバーセキュリティ人材の深刻な不足(スウェーデン単独で2029年までに約30万人の追加専門家が必要)が、プロジェクトのタイムラインを遅延させ、人件費を高水準に維持し続けています。
2031年にかけて最も速い市場成長を示す国はどこですか?
ノルウェーが予測CAGR 9.82%でリードしており、大規模なエネルギーデジタル化プロジェクトとデジタルセキュリティ法に連動した新たな政府資金が牽引しています。
ベンダー統合は競合環境をどのように形成していますか?
地域の専門企業とグローバルプラットフォームベンダーは、LogpointによるMuninnの買収のようにAI駆動の機能を統合・買収し、統合XDRスイートを提供して人材不足に対処しており、Fortinetは2025年に最大68億5,000万米ドルを見込んで収益拡大を続けています。
最終更新日:


