
デンマークサイバーセキュリティ市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
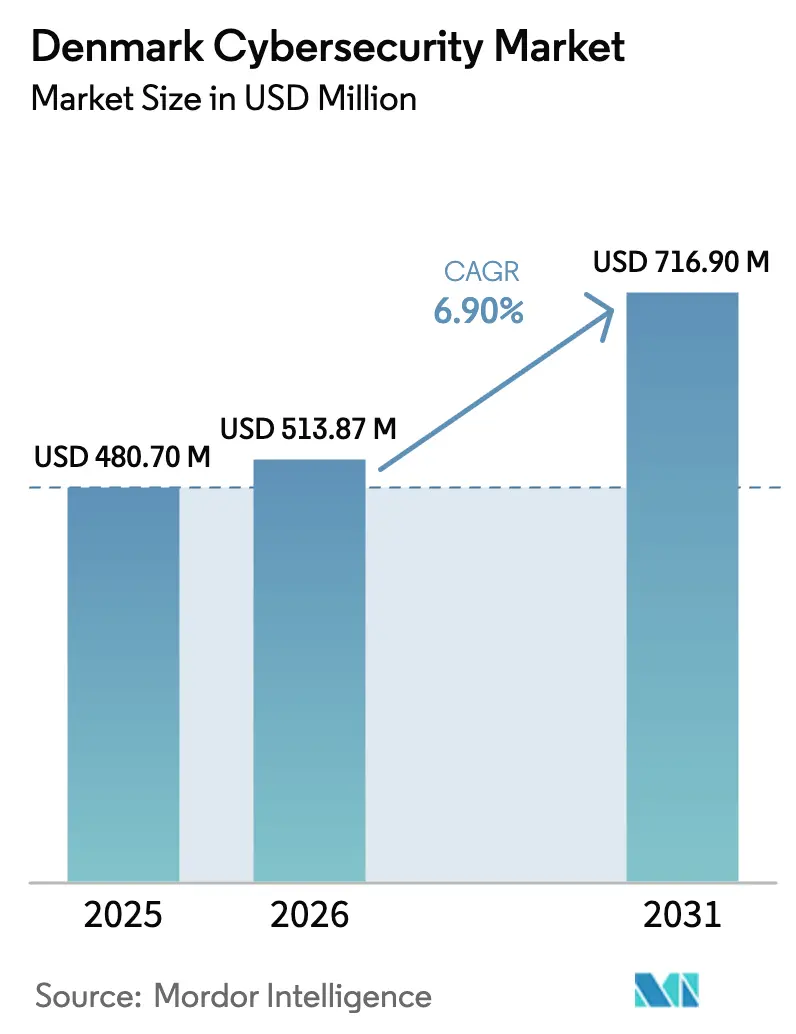
| 基準年の市場規模 (2025) | 480.7 百万米ドル |
| 市場規模 (2026) | 513.87 百万米ドル |
| 市場規模 (2031) | 716.9 百万米ドル |
| 成長率 (2026 - 2031) | 6.90 % |
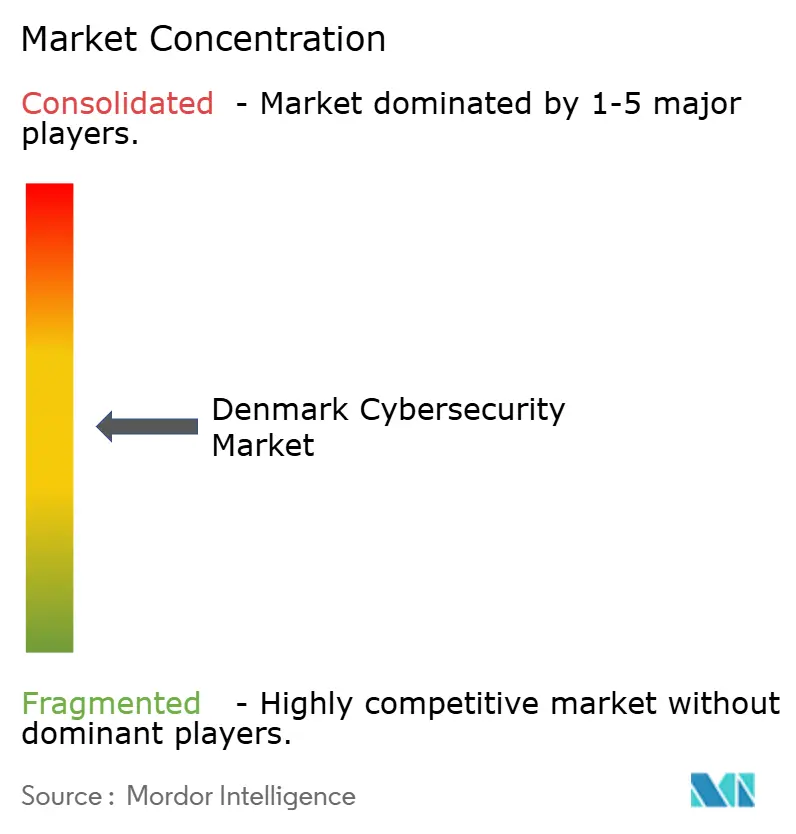
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるデンマークサイバーセキュリティ市場分析
デンマークサイバーセキュリティ市場規模は、2025年の4億8,070万米ドルから2026年には5億1,387万米ドルへと拡大し、2026〜2031年の年平均成長率6.90%で2031年までに7億1,690万米ドルに達すると予測されています。NIS2指令への義務的なコンプライアンス、公共部門におけるクラウドファースト戦略、およびデジタル決済の急速な普及が、アイデンティティ、ネットワーク、マネージドセキュリティの各層にわたる需要を高めています。国家サイバーセキュリティセンターは引き続き国家脅威レベルを「非常に高い」と評価しており、サイバーレジリエンス支出への経営幹部の注目を維持しています。不適合に対して最大1,000万ユーロまたは全世界売上高の2%という規制上の制裁金が、セキュリティをIT部門の議論から取締役会の優先事項へと押し上げています。同時に、2030年までにデンマーク語を話すセキュリティ専門家が1万9,000人不足すると予測されており、組織はマネージドサービスおよびプロフェッショナルサービスへと移行しつつあり、デンマークサイバーセキュリティ市場をさらに支えています。
主要レポートの要点
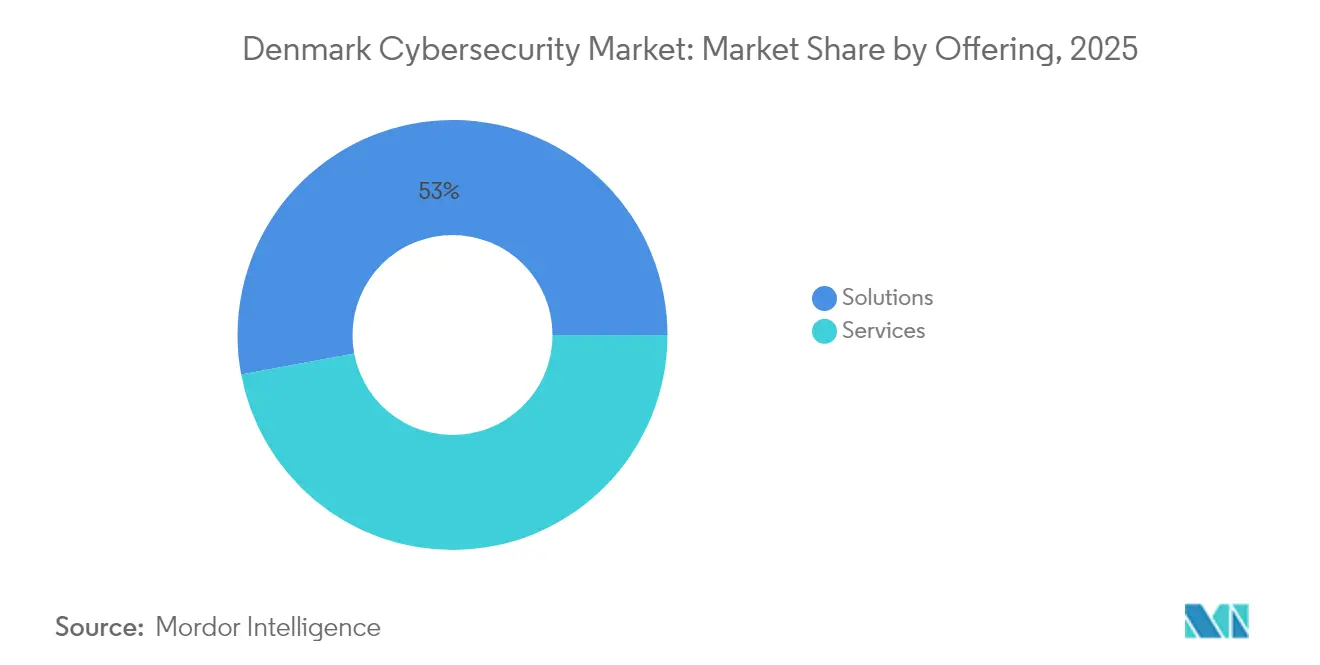
- 提供内容別では、ソリューションが2025年のデンマークサイバーセキュリティ市場シェアの52.95%を占め、サービスは2026〜2031年にCAGR 8.38%でソリューションを上回るペースで成長すると予測されています。
- 展開モード別では、クラウド展開が2025年のデンマークサイバーセキュリティ市場シェアの60.74%を占め、CAGR 9.66%で拡大しています。
- エンドユーザー産業別では、消費者向けBFSIが2025年に26.85%の収益シェアで首位を占め、ヘルスケアは2031年にかけてCAGR 11.32%で拡大すると予測されています。
- 企業規模別では、大企業が2025年のデンマークサイバーセキュリティ市場シェアの69.10%を占め、規制が中小企業の約3分の1をカバーするようになったことから、中小企業はCAGR 10.44%で成長する態勢にあります。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
デンマークサイバーセキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| デンマークNIS2指令に基づく義務的ペネトレーションテストが支出を促進 | +2.1% | コペンハーゲンおよびオーフスに集中した全国規模 | 中期(2〜4年) |
| 公共部門機関全体におけるクラウドファースト戦略 | +1.8% | 中央政府での早期導入を伴う全国規模 | 短期(2年以内) |
| キャッシュレス決済ブームによる攻撃対象領域の拡大 | +1.4% | 都市部への影響が大きい全国規模 | 長期(4年以上) |
| 5Gロールアウトによるテレコムセキュリティのアップグレード促進 | +1.2% | 主要都市を優先とした全国規模 | 中期(2〜4年) |
| 洋上風力OEMに対するESG連動型サイバー要件 | +0.9% | 洋上風力地域に焦点を当てた全国規模 | 長期(4年以上) |
| AI駆動型脅威検知の導入 | +0.7% | マネージドサービスプロバイダー全体の全国規模 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
デンマークNIS2指令に基づく義務的ペネトレーションテストが支出を促進
2025年7月1日より施行されたNIS2のデンマーク国内法への転換により、約1,500の事業体が定期的なペネトレーションテストの実施、インシデント対応プレイブックの維持、および継続的な監視の証明を義務付けられました。コンプライアンス違反の罰金はサイバーリスクを財務リスクへと引き上げ、コンサルティングおよびマネージドサービスへの持続的な予算配分を可能にしています。デンマーク企業は監査対応要件を満たすための人員増加を見込んでいますが、国内言語の制約によりアウトソーシング水準が高く維持されており、デンマーク語による助言と技術的実行をバンドルする地元プロバイダーが恩恵を受けています。
公共部門機関全体におけるクラウドファースト戦略
デンマークの「共同政府デジタル戦略2022〜2025」は、クラウドインフラおよび関連セキュリティツールに8億デンマーククローネ(1億2,520万米ドル)を充当しています[1]欧州委員会、「共同政府デジタル戦略2022〜2025」、ec.europa.eu。各省庁は現在、オンライン市民サービスを提供しながらデータ主権を保持するために、アイデンティティガバナンス、サービスとしての暗号化(エンクリプション・アズ・ア・サービス)、およびゼロトラストネットワークアーキテクチャを要求しています。コペンハーゲンを拠点とするOmadaへの投資ラウンドは、このクラウド推進とベンチャーキャピタルとの連携を示しており、AI対応アイデンティティアクセスマネジメントにおける現地イノベーションを刺激しています。
キャッシュレス決済ブームによる攻撃対象領域の拡大
デジタル取引はすでに消費者決済の92%以上を占めていますが、関連する詐欺被害額は2023年に6億2,700万デンマーククローネ(9,830万米ドル)に上昇し、カード非提示攻撃と振込詐欺に分かれています[2]デンマーク国立銀行、「決済詐欺統計2024年」、nationalbanken.dk。犯罪者はユーザーを操作することで二要素認証をますます迂回するようになっており、銀行やフィンテック企業は行動分析および機械学習モデルの導入を進めています。テレコム事業者による政府認可のSMSフィルタリングも、デンマークのキャッシュレス経済を守る組織的な取り組みをさらに強調しています。
5Gロールアウトによるテレコムセキュリティのアップグレード促進
国家5Gアクションプランはネットワーク構築に8億デンマーククローネ(1億2,520万米ドル)を振り向けていますが、民間保護当局によるテレコム事業者向けの評価では、スパイ活動リスクが現在「高い」と評価されています。Nuudayなどのデンマークキャリアはこれまでで最大規模のIT刷新に着手し、エンドツーエンドの暗号化、サプライチェーン審査、および動的ポリシーオーケストレーションを必要とするクラウドネイティブBSS/OSSスタックを選択しています。テレノールによるエンタープライズグレードのプライベート5G提供は、スライス分離とエッジセキュリティ要件を導入することで、デンマークサイバーセキュリティ市場をさらに拡大しています。
抑制要因の影響分析*
| 抑制要因 | (〜)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| デンマーク語を話すサイバー人材の不足 | -1.7% | コペンハーゲンおよびオーフスへの深刻な影響を伴う全国規模 | 長期(4年以上) |
| 中小企業へのコンプライアンスコスト負担 | -1.3% | 農村部への影響が大きい全国規模 | 中期(2〜4年) |
| 海事部門の旧式OTによるアップグレードの制限 | -0.8% | 主要港に集中した沿岸地域 | 長期(4年以上) |
| 地方自治体間での断片的なセキュリティ調達 | -0.6% | 全国規模、98の地方自治体 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
デンマーク語を話すサイバー人材の不足
デンマークは2030年までにITスペシャリストが1万9,000人不足すると見込まれており、語学能力の要件がセキュリティ人材の供給をさらに絞り込んでいます。そのため、組織はマネージドセキュリティ契約または海外コンサルタントに転換しており、プロジェクトコストが膨らみ、デンマークサイバーセキュリティ市場のCAGRをわずかに抑制しています。
中小企業へのコンプライアンスコスト負担
NIS2の対象となる事業体の約3分の1は中小企業です。企業は平均してITバジェットの9%をセキュリティに充当していますが、同指令の10の必須管理策により、小規模組織ではその割合が二桁台に上昇する場合があります。規模の経済が働かないため、多くの農村部企業はアップグレードを遅らせており、簡素化されたサブスクリプションベースの提供物が普及するまで市場導入が遅延しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:サービスセグメントが成長を加速
ソリューションは2025年にデンマークサイバーセキュリティ市場シェアの52.95%を占めましたが、サービスは2026〜2031年にCAGR 8.38%で成長すると予測されています。需要はペネトレーションテスト、インシデント対応リテーナー、マネージド検知・対応(MDR)に集中しており、取締役会がNIS2コンプライアンスの証明を急いでいます。クラウドへの移行はハードウェア中心のファイアウォールのライセンス重視度を低下させ、価値を統合と監視へとシフトしています。
サービスの勢いは深刻な労働力不足を反映しており、企業は内部採用よりもデンマーク語SOCオペレーターへのアウトソーシングを好んでいます。コンサルティングもまた、約2億2,600万米ドルの国家サイバーセキュリティ予算の流入から恩恵を受けており、公共機関がリスク評価やガバナンスフレームワークのために外部専門家と契約することが多くなっています。
注記: 全個別セグメントのセグメントシェアはレポート購入後に閲覧可能です


展開モード別:クラウドの優位性が加速
クラウドは2025年のデンマークサイバーセキュリティ市場シェアの60.74%を占め、2031年にかけてCAGR 9.66%を記録すると予測されており、オンプレミス展開を大幅に上回っています。公共部門だけでも、各省庁がクラウドファースト義務の下でワークロードを移行するため、大規模なサブスクリプション量を牽引しています。業種横断的なSaaS導入によりパッチ適用サイクルが簡素化され、クラウド提供型セキュリティ管理策が新規プロジェクトのデフォルトとなっています。
海事、エネルギー、および一部の製造工場における旧式OTが、残存するオンプレミス需要を支えています。デンマーク海事局は、レイテンシに敏感な制御システムがクラウドオフロードを阻む船舶を保護するための専任サイバーユニットを設立しています。それにもかかわらず、2025年までに約30億米ドルと予測される医療IT投資の増加は、クラウドネイティブな暗号化、バックアップ、およびコンプライアンス自動化を後押しし、KeepitなどのベンダーがデンマークおよびEUのデータ所在地保証のもとで急速に規模を拡大することを可能にしています。
エンドユーザー産業別:ヘルスケアが成長リーダーとして台頭
BFSIは2025年にデンマークサイバーセキュリティ市場シェアの26.85%で全バーティカルを牽引し、国内のほぼキャッシュレスな経済を反映しています。詐欺コストの上昇により、銀行はAI駆動型異常検知で決済チャネルを強化することを余儀なくされています。しかし、ヘルスケアは電子健康記録の展開とテレメディシンの普及急増を背景に、2026〜2031年にかけてCAGR 11.32%で最も急速に拡大すると予測されています。
スタートアップは2023年に8億3,500万米ドルのヘルステック資本を調達し、クラウドプラットフォーム全体での患者データ保護の必要性を高めています。同時に、製造業ではランサムウェアが「非常に高い」状態が続いており、OTセグメンテーションへの個別投資を促しています。エネルギー・ユーティリティへの支出は2023年の22社に対するセキュリティ侵害事件を受けて緊急性を増し、SektorCERTの国家SOCを通じたリアルタイムの脅威共有につながっています。

注記: 全個別セグメントのセグメントシェアはレポート購入後に閲覧可能です
エンドユーザー企業規模別:中小企業セグメントが成長を牽引
大企業は2025年のデンマークサイバーセキュリティ市場シェアの69.10%を占め、数百万クローネ規模のセキュリティ予算と社内専門知識に支えられています。絶対的な支出額は依然として大企業が最も高い一方、NIS2が中小企業を規制の審査下に置いたことで、中小企業は2031年にかけてCAGR 10.44%を経験する見込みです。ベンダーは参入コストを引き下げるため、「ライト」MDRバンドルやサブスクリプションベースのガバナンスパッケージの提供をますます中小企業向けに調整しています。
学術研究によると、デンマークの中小企業の22%が依然として基本的なファイアウォールさえ持っていないことが示されており、潜在的な需要を裏付けています。政府の技能向上補助金や自治体共同SOCイニシアチブは、知識格差の解消を目指しています。認知度が向上すれば、標準化されたペイ・アズ・ユー・グロー型サービスの導入が、小規模企業の裾野においてデンマークサイバーセキュリティ市場規模の段階的な拡大を牽引することが期待されています。
規制環境
デンマークのサイバーセキュリティコンプライアンスの基盤は、2025年7月1日に発効したNIS2法(サイバーセキュリティの高水準を確保するための措置に関する法律)によって支えられており、対象セクター全体でリスク管理、インシデント対応、セキュリティテストの義務要件を拡大している。報告書の文脈では、最大1,000万ユーロまたは世界売上高の2%に及ぶ可能性のある罰則にも言及しており、継続的な監視やインシデント対応即応性などの管理策を、ITの課題から取締役会レベルの説明責任の問題へと転換させている。
監督は、Styrelsen for Samfundssikkerhed(デンマーク市民防衛庁)が調整する複数セクターモデルに従い、各セクターの所管当局と連携して行われる。デンマーク国防情報局(FE)傘下のCentre for Cyber Security(CFCS)は、国家CSIRTとして運用され、脅威インテリジェンスと技術的ガイダンスを提供する。2026年初頭、デンマークは2026年から2029年の国家サイバー・情報セキュリティ戦略に合意し、NIS2対象事業体を超えた範囲に注意を広げ、規制対象のコンプライアンスと並行してより広範なレジリエンス向上の取り組みを支援している。
バリューチェーン分析
デンマークのサイバーセキュリティのバリューチェーンは、ネットワーク、エンドポイント、クラウドセキュリティ全般にわたりコアとなる管理機能を供給するグローバルなプラットフォームおよび製品ベンダー(例えばIBM、Check Point、Fortinet、Cisco)から始まる。これを補完するのが、デンマーク語対応要件や規制セクター向けに提供内容を現地化するデンマークおよび北欧の専門企業であり、NNIT A/S、CSIS Security Group、LogPointなどが含まれる。クラウド導入とNIS2の監査対応要件が強まるにつれ、価値はインテグレーション、アイデンティティガバナンス、テスト、マネージドサービスへとシフトしており、現地プロバイダーはコンプライアンス文書、インシデント対応リテーナー、デンマークの監督当局の期待に沿ったSOC運用によって差別化を図っている。
チャネルと提供形態は、官民連携の仕組みと国家インフラの接点によって形成されている。SAMSIKは、NIS2体制下で規制対象事業体の中央登録ポータルとして機能し、CFCSとの連携や事業志向の協力フォーラムは、重要事業体向けの脅威情報の流通と運用ガイダンスを支援している。上流の能力開発は、Nationalt Forsvarsteknologisk Centerなどの研究および防衛技術のエコシステムによっても支えられており、デンマークのセキュリティサービス、OT保護、セキュリティ検証サービスにツールや手法を供給し得る。
競合環境
コペンハーゲンはデンマークサイバーセキュリティ市場需要の半数以上を占めており、国家省庁の高密度な集中、金融本部、および活発なフィンテックシーンによって牽引されています。高い平均給与とベンチャーファンドのプールが人材とスタートアップの双方を惹きつけ、首都のセキュリティイノベーションハブとしての地位を強化しています。全国的なデジタル化に向けた1億ユーロ(1億1,680万米ドル)の政府予算配分は主としてコペンハーゲンに本部を置く機関を通じて流れており、同市の支出比重を高めています[4]デジタル政府庁、「デジタル化ファンド配分」、digst.dk。
オーフスとオーデンセは、医療デジタル化と先進製造業が地域のセキュリティ契約を推進する二次クラスターを形成しています。2024年に地方の工場を標的としたランサムウェア事件により、産業プレーヤーはOT専用の侵入検知およびバックアップソリューションの導入を余儀なくされました。KommuneCERTなどの自治体アライアンスは、脅威インテリジェンスと調達フレームワークを共有し、小規模都市が地域予算を保持しながら一貫した保護水準を確保できるようにしています。
沿岸部では、デンマークの大規模な海事経済が独自の要件を加えています。船舶制御システムは依然として数十年前のプロトコルに依存しており、従来のパッチ管理サイクルに課題をもたらしています。デンマーク海事局のサイバーユニットと港湾事業者との産業協力は、物流を中断させることなくネットワークセグメンテーションと継続的な監視を実施することを目指しています。同時に、洋上風力発電所はタービンのメンテナンス契約にESG連動型サイバー条項を組み込んでおり、デンマークサイバーセキュリティ市場における地域のサービス機会を拡大しています。
デンマークサイバーセキュリティ業界リーダー
IBM Corporation
Check Point Software Technologies Ltd.
NNIT A/S
Fortinet Inc.
Cisco Systems Inc.
- 注:主要企業の掲載順は順位を示すものではありません。

市場機会と将来展望
NIS2の直接的な適用範囲外にある、あるいはパッケージ化されたサービスなしでは同指令の管理策を実施する規模を持たない市民や中小企業向けの、幅広いサイバーセキュリティ底上げにおいて明確な空白領域が生まれつつある。政府の2026年から2029年のサイバー・情報セキュリティ戦略には、NIS2の直接対象外となるグループの保護強化のために2億1,100万デンマーク・クローネの予算配分が含まれている。この予算配分は、MDRバンドル、セキュリティ啓発ツール、顧客あたりのアドバイザリー負担を軽減するコンプライアンス自動化など、標準化されたサブスクリプション型サービスへの需要を後押ししている。
デンマークのデジタル化が攻撃対象領域を拡大する中、企業支出は先進的なアーキテクチャや保証ツールにも余地を生んでいる。公共部門のクラウドファーストプログラム、キャッシュレス決済、5G展開は、アイデンティティガバナンス、ゼロトラストネットワークアクセス、AI支援による検知・対応の分野に機会を集中させており、規制対象の事業者は検証可能なセキュリティ成果を求めている。サプライチェーンセキュリティも実行可能なギャップの一つであり、デンマークの物流、製造、テクノロジー各社がベンダーエコシステムを拡大するにつれ、監督強化の下でサードパーティのコードやサービスに対する管理の証明のため、ベンダーリスク管理とソフトウェア構成分析の必要性が高まっている。
最近の業界動向
- 2026年4月:Check Point Software Technologies Ltd.は、Google Cloudとのローンチパートナーシップを発表し、そのAI Defense PlaneをGoogle CloudのGemini Enterprise Agent Platformと統合して、AIエージェントに対する一元的なセキュリティ、発見、ガバナンスを提供すると発表した。この提携により、Check PointのAI駆動型セキュリティの範囲がクラウド環境に拡大し、AIワークロード全体でのガバナンスが強化される。この提携により、同社はデンマークにおけるクラウド導入の加速に伴うマネージドAIセキュリティ需要の高まりを取り込む立場を得る。
- 2026年1月:IT-BranchenとIndustriens Fondは、中小企業のサイバーセキュリティ改善を目的とした「Cybersikker virksomhed」イニシアチブを開始し、総投資額は7,650万デンマーク・クローネとなった。これには市場成熟化と技術検証のためのPOBラボの設立も含まれる。このプログラムは中小企業のセキュリティ態勢の底上げを支援し、デンマークの中小企業エコシステム全体で市場対応可能なサイバー能力の実装を加速させる。
- 2025年12月:NNIT A/Sは、Edoraとの提携のもと、デンマーク保健データ庁により、国家保健データインフラの開発を目的とした複数年プログラムに選定された。これには高度なデータセキュリティとAI支援分析が含まれる。この取り組みは国家の保健データ能力を強化し、政策立案や臨床利用のための安全な分析を支援する。


研究方法のフレームワークとレポートの範囲
市場定義と対象範囲
本調査手法において、デンマークのサイバーセキュリティ市場は、デンマーク国内の官民組織による、システム、ネットワーク、アプリケーション、エンドポイント、アイデンティティ、クラウドワークロード、データをサイバー脅威から保護する技術およびサービスへの支出を対象とする。
対象範囲の除外:消費者向けのセキュリティ購入や純粋な物理的セキュリティ(例えば警備員やカメラ)は、サイバーセキュリティサービスとしてパッケージ化されている場合を除き、対象外とする。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティおよびアクセスマネジメント
- インフラストラクチャ保護
- 統合リスクマネジメント
- ネットワークセキュリティ
- エンドポイントセキュリティ
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- エンドユーザー産業別
- BFSI
- ヘルスケア
- ITおよびテレコム
- 産業・防衛
- 小売・eコマース
- エネルギー・ユーティリティ
- 製造業
- その他
- エンドユーザー企業規模別
- 大企業
- 中小企業(SME)
データソース、市場規模算定、検証
デスクリサーチ
デスクリサーチは、デンマークのデジタルフットプリントとセキュリティ支出を左右する規則について明確な全体像を構築することから始まる。ICTおよび企業構造指標についてはStatistics Denmark、脅威環境の背景についてはデンマークサイバーセキュリティセンター、EUのサイバー要件についてはENISAおよび欧州委員会、比較可能なマクロおよびデジタル経済統計についてはOECDおよびEurostatといった公的情報源を参照する。
これらのシグナルを市場モデルに変換するため、企業の開示資料や年次報告書、IT・セキュリティ投資に関する監査済み注記、インシデントやコンプライアンスの時期に関する信頼できる報道も確認する。必要に応じて、有料サブスクリプションは企業財務データの標準化、特許および技術動向の追跡、特定のセキュリティハードウェアカテゴリーにおける輸出入パターンの相互確認にのみ利用する。ここに挙げたデスクリサーチの情報源は例示であり、入力値の検証や前提条件の明確化のために、他にも多くの公開情報源を参照している。
一次インタビューおよび調査
デンマークのサイバーセキュリティに関する意思決定者、機能別リーダー、マネージャーを対象に、専門家インタビューおよび調査を実施しています。彼らの情報は、二次的指標の検証、サービス導入状況および価格に関する前提条件の明確化、最終的な市場モデルの見直し前における社内セキュリティ業務と購入したソフトウェアまたはサービスとの相違の説明に役立てられています。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 |
|---|---|
| トップティア:30% | CXO:15% |
| ミッドティア:50% | 機能/部門責任者:30% |
| 小規模企業:20% | マネージャー:55% |
市場規模算定と予測
市場規模の算定は、デンマークの企業基盤とセクター活動を現実的なサイバーセキュリティ支出パターンに結び付けるトップダウンの需要再構築から始まり、その後ソリューションとサービスのプールに分割される。次に、ユーザー当たりまたはデバイス当たり価格のサンプルベンチマーク、更新動向に関するチャネル関係者との対話、サービス収益のランレートといった選択的なボトムアップチェックを用いて合計値を裏付け、両者の見方に乖離がある場合はギャップを調整する。
主要なモデル入力には、クラウド導入のペースとオンプレミス基盤との対比、規制コンプライアンスの時間軸(EU主導のセキュリティ要件を含む)、報告されているインシデント圧力と対応即応性、人材不足によるマネージドセキュリティへのアウトソーシング傾向、購買行動を変化させる大企業と中小企業の構成比などが含まれる。予測はシナリオ分析を用いて構築され、ベースケースはマクロ成長とIT予算のシグナルに基づき、その後インタビューに基づく価格設定、更新率、コンプライアンス主導プロジェクトの時期に関する見通しによって調整される。
データ検証と更新サイクル
検証は複数のチェックを通じて行われ、最終的な出力が実用的で説明可能な状態に保たれるようにしている。導出された市場合計値を、企業数、セクターのICT集約度、報告されているサイバーセキュリティプログラムの活動といった独立したシグナルと比較し、既知の要因と一致しない急激な変動を捉えるために年次間の分散チェックを行う。
最終承認前には、別のアナリストが前提条件、計算、提供内容や業種間の分割の一貫性を確認し、入力値に無理があると思われる場合は的を絞った再確認を行う。報告書は毎年更新され、重大な政策変更、大規模なインシデントパターンの変化、または支出行動を変えうるマクロショックが発生した場合には、随時更新が実施される。納品直前には最終確認を行い、クライアントが最新の見解を確実に受け取れるようにしている。
Mordor Intelligenceのデンマークサイバーセキュリティ市場規模と他の公開推計との比較
デンマークのサイバーセキュリティに関する公開されている市場規模は、同じものを測定しているように聞こえても、対象範囲や算定ロジックが異なるために食い違うことが多い。最も大きな違いは通常、マネージドサービスやプロフェッショナルサービスが完全に計上されているかどうか、クラウドセキュリティの扱い、どの年の通貨タイミングと価格前提が適用されているかによって生じる。
当社の確認では、その差は主に、隣接するIT運用支出がサイバーセキュリティに混入されているかどうか、そして複数国にまたがる北欧全体の合計値が明確な購買基盤なしにデンマークに部分的に配分されているかどうかによって生じている。サイバーセキュリティ収益として何が該当するかについてのより厳格な基準に加え、提供形態レベルの価格設定や導入データを用いた検証を行うことで、Mordor Intelligenceが使用するモデルにおける推計値がデンマークのみの需要に絞られた状態を保っている。
ベンチマーク比較
| 出典 | 市場規模 | 調査手法上のギャップ |
|---|---|---|
| Mordor Intelligence | USD 480.70 M (2025) | |
| 業界団体A | USD 520.00 M (2025) | コンサルティングや監査業務が完全に含まれる場合、より広範なITリスク、ガバナンス、コンプライアンスプログラムの支出をサイバーセキュリティに含めることが多く、合計値を押し上げる可能性がある。 |
| 地域コンサルティング会社B | USD 430.00 M (2025) | コアとなるセキュリティソフトウェアと一部のハードウェアに焦点を当てる傾向があり、マネージドサービスやインシデント対応リテーナーの対象範囲が限定的であるため、測定される支出プールが縮小する。 |
この比較から、サービスの対象範囲や分類ルールが変わると数値が最も大きく変動することがわかる。支出プールを明確に定義されたセキュリティ提供内容に紐付け、インタビューで確認された導入や価格設定のシグナルと照合することで、最終的な数値は、毎年の実用的な計画基準を必要とする利用者にとって、追跡可能で再現可能な状態を保っている。


レポートで回答される主要な設問
デンマークサイバーセキュリティ市場の現在の規模はどのくらいですか?
デンマークサイバーセキュリティ市場規模は2026年に5億1,387万米ドルに達し、2031年までに7億1,690万米ドルに拡大する見込みです。
最も急速に成長しているセグメントはどれですか?
ヘルスケアセキュリティは最も急速に成長しているエンドユーザーセグメントであり、電子健康記録の展開加速を背景に2026〜2031年にかけてCAGR 11.32%を記録すると予測されています。
デンマークにおけるクラウド展開の優位性はどの程度ですか?
クラウドソリューションはすでにデンマークサイバーセキュリティ市場シェアの60.74%を占めており、2031年にかけてCAGR 9.66%で成長すると予測されています。
NIS2はデンマーク企業にとってなぜ重要なのですか?
NIS2は義務的な管理策と最大1,000万ユーロの潜在的な罰金を導入しており、約1,500のデンマーク組織がテスト、監視、およびコンプライアンスサービスへのサイバー支出を増加させています。
最終更新日:



