
Tamaño y Participación del Mercado de Ciberseguridad de los Países Nórdicos
Visión General del Mercado
| Período de Estudio | 2021 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Tamaño del mercado en el año base (2025) | 13.77 Mil millones de dólares |
| Tamaño del Mercado (2026) | 14.92 Mil millones de dólares |
| Tamaño del Mercado (2031) | 22.25 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 8.36 % |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de los Países Nórdicos por Mordor Intelligence
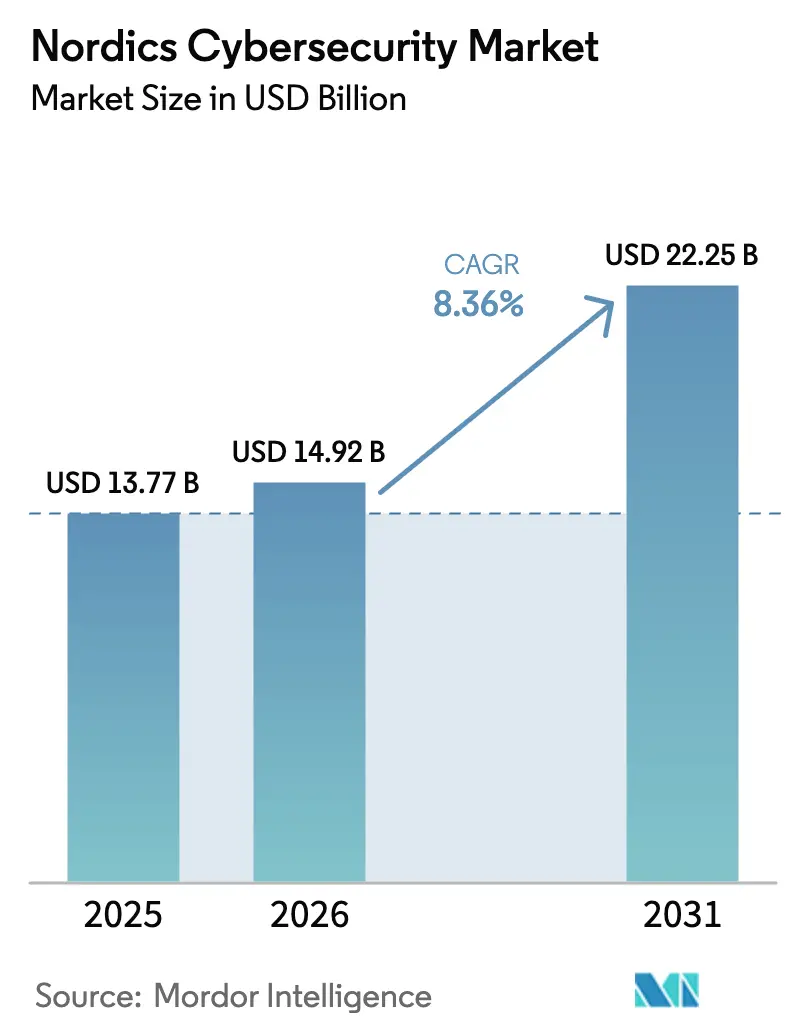
El tamaño del mercado de ciberseguridad de los países nórdicos en 2026 se estima en 14,92 mil millones de USD, creciendo desde el valor de 2025 de 13,77 mil millones de USD con proyecciones para 2031 que muestran 22,25 mil millones de USD, creciendo a una CAGR del 8,36% durante 2026-2031. La mayor presión geopolítica, especialmente tras la adhesión de Finlandia a la OTAN en 2023 y la integración en curso de Suecia, canaliza nuevo capital hacia la protección de infraestructuras críticas, plataformas XDR gestionadas y operaciones de seguridad impulsadas por IA. El estímulo gubernamental en el marco de la Cooperación de Defensa Nórdica impulsa la adquisición conjunta, mientras que los mandatos nacionales de "seguridad por diseño" aceleran la adopción de herramientas integradas de gestión de riesgos que automatizan la notificación de incidentes en un plazo de 24 horas. La demanda también está impulsada por los programas de Industria 4.0 habilitados por 5G que amplían las superficies de ataque de la tecnología operativa (OT), lo que obliga a los sectores de energía, manufactura y automoción a converger las defensas de TI y OT. La consolidación de proveedores se acelera a medida que los usuarios finales reducen la proliferación de herramientas, con proveedores de plataformas que prometen reducciones del tiempo medio de detección del 40-60% y considerables ahorros en costes operativos.
Conclusiones Clave del Informe
- Por oferta, la seguridad en la nube lideró con el 25,62% de la participación del mercado de ciberseguridad de los países nórdicos en 2025, mientras que la gestión integrada de riesgos se proyecta que crecerá a una CAGR del 14,86% hasta 2031.
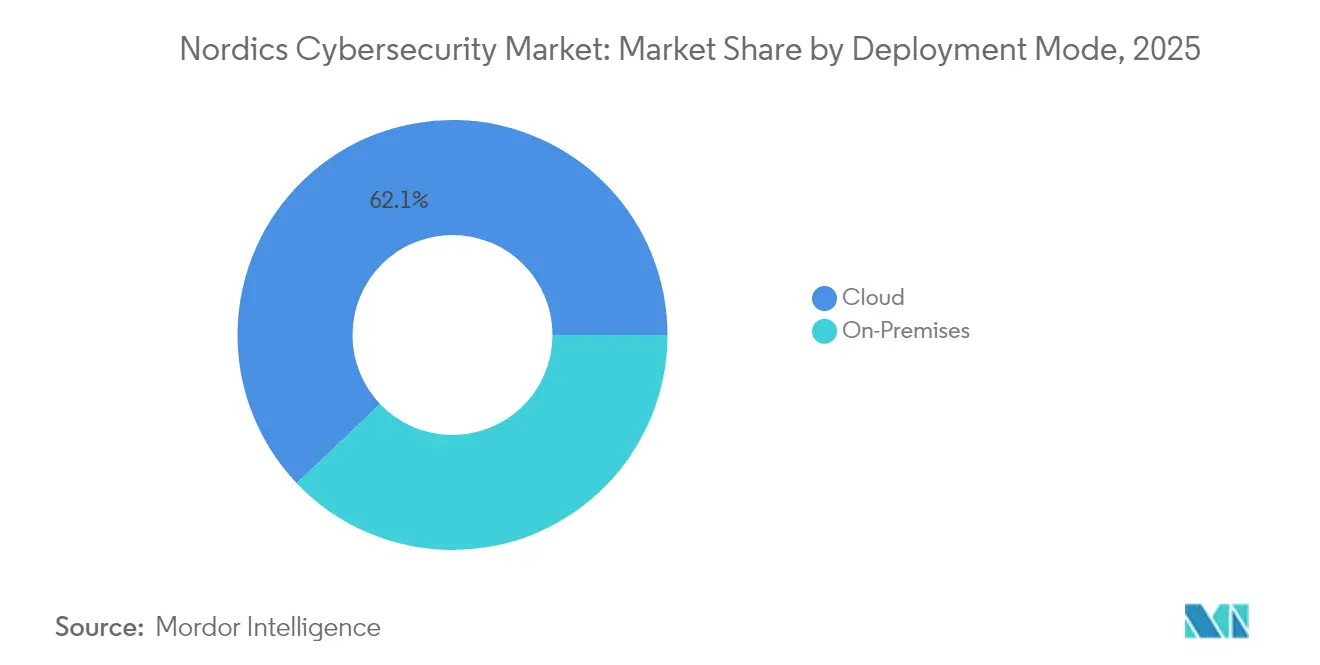
- Por modo de implementación, la implementación en la nube representó el 62,10% del tamaño del mercado de ciberseguridad de los países nórdicos en 2025 y se está expandiendo a una CAGR del 13,02% hasta 2031.
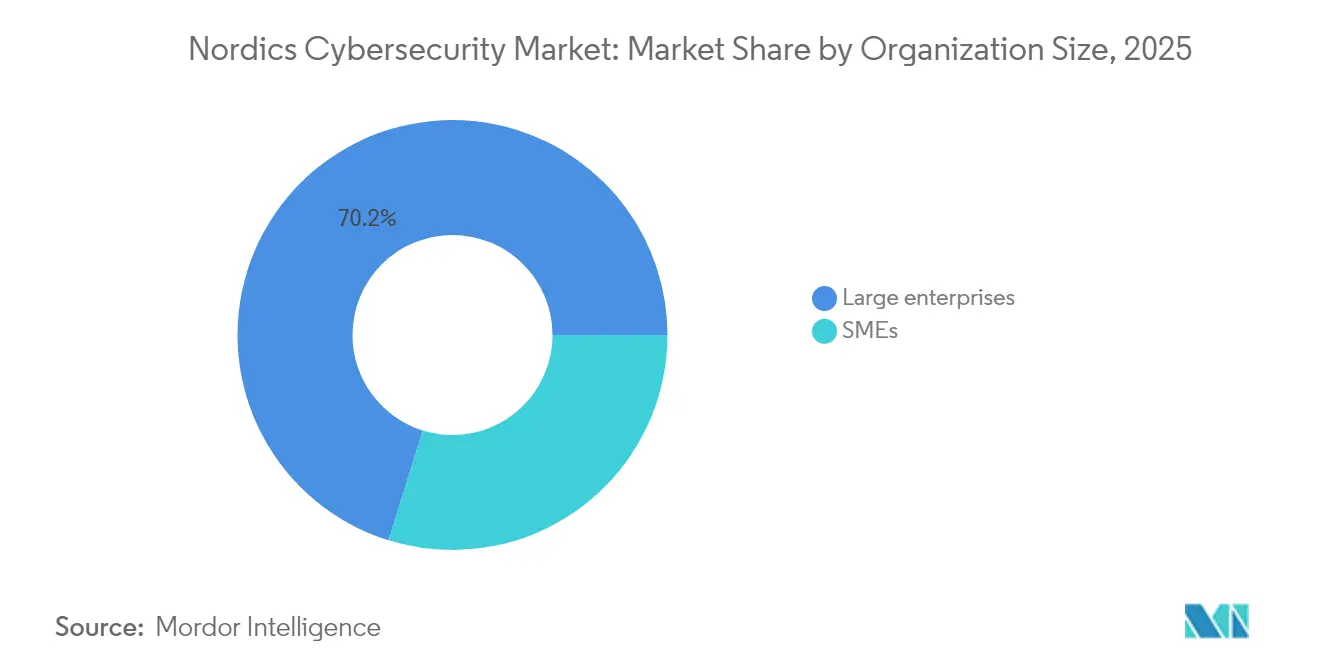
- Por tamaño de organización, las grandes empresas mantuvieron el 70,20% de la participación del mercado de ciberseguridad de los países nórdicos en 2025, mientras que las pymes registran la CAGR más rápida del 11,21% hasta 2031.
- Por vertical de usuario final, BFSI capturó el 23,10% del tamaño del mercado de ciberseguridad de los países nórdicos en 2025; Industrial y Defensa está creciendo a una CAGR del 12,31%.
- Por país, Suecia lideró con el 38,65% de participación de mercado en 2025, mientras que Noruega exhibe la CAGR más rápida del 9,82% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aceleración del despliegue de líneas de producción de Industria 4.0 habilitadas por 5G | 1.80% | Suecia y Finlandia como núcleo con efecto expansivo hacia Noruega y Dinamarca | Mediano plazo (2-4 años) |
| Mandatos públicos de "seguridad por diseño" bajo NIS2 y DORA | 2.10% | Región nórdica global | Corto plazo (≤ 2 años) |
| Consolidación de proveedores hacia plataformas XDR gestionadas | 1.40% | Suecia y Noruega como mercados primarios | Mediano plazo (2-4 años) |
| Herramientas de SOC automatizado y SecOps impulsadas por IA | 1.60% | Centros tecnológicos de Dinamarca y Suecia | Corto plazo (≤ 2 años) |
| Transición hacia la modernización de ERP nativo en la nube en BFSI | 0.90% | Centros financieros de Suecia y Dinamarca | Mediano plazo (2-4 años) |
| Aumento de la financiación cibernética de defensa vinculada a la adhesión a la OTAN | 1.20% | Sectores de defensa de Finlandia y Suecia | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aceleración del despliegue de líneas de producción de Industria 4.0 habilitadas por 5G
La robótica conectada en tiempo real, la inspección por visión artificial y las cargas de trabajo de mantenimiento predictivo que se ejecutan en redes 5G privadas han multiplicado los puntos de entrada de OT que los controles perimetrales heredados nunca abordaron. Los fabricantes de automóviles suecos y los ensambladores de electrónica finlandeses asignan por ello presupuestos mayores a la microsegmentación de confianza cero, la detección de intrusiones compatible con 5G y las pasarelas de traducción de protocolos capaces de conectar el tráfico Modbus, OPC-UA e IP. Los integradores informan que cada planta de fabricación existente requiere entre seis y nueve meses de actualizaciones de seguridad por fases, mientras que los marcos de seguridad codesarrollados entre los equipos de TI y OT verifican cada sprint de automatización. El consiguiente pico de demanda beneficia a los proveedores nórdicos con profundo conocimiento de OT y a los líderes de plataformas globales que integran motores de políticas 5G en cortafuegos consolidados, elevando así los valores medios de los contratos y asegurando ingresos de servicios gestionados plurianuales.
Mandatos públicos de "seguridad por diseño" bajo NIS2 y DORA
NIS2 obliga a las organizaciones que superen los 250 empleados o los 50 millones de EUR de facturación a presentar informes de brechas en un plazo de 24 horas y a superar auditorías anuales de madurez de riesgos, mientras que DORA añade pruebas de penetración obligatorias basadas en amenazas para las entidades financieras. Dinamarca promulgó las normas en marzo de 2025 abarcando a casi 1.500 entidades, y la Ley de Seguridad Digital de Noruega aplica multas de hasta el 4% de la facturación global por incumplimiento. Los plazos de cumplimiento comprimen los ciclos de adquisición, impulsando pedidos de alto crecimiento de software de automatización de políticas, módulos de seguimiento de evidencias y servicios de cumplimiento gestionados. Los bancos nórdicos despliegan paneles de resiliencia que mapean las dependencias del sistema frente a los escenarios de estrés de DORA y rellenan automáticamente las plantillas de los reguladores, reduciendo la preparación de auditorías en un 70%.
Consolidación de proveedores hacia plataformas XDR gestionadas
Los directores de seguridad de la información (CISO) que se enfrentan a decenas de herramientas y a la escasez de analistas en idiomas nórdicos favorecen cada vez más las suites XDR de pila única que fusionan datos de SIEM, SOAR, EDR y NDR bajo un único plano de análisis. El impulso de la consolidación se aceleró en 2024 cuando Logpoint incorporó al especialista danés en IA Muninn, proporcionando modelos de lenguaje entrenados regionalmente que reducen los falsos positivos en formatos de registro escandinavos. Las empresas de servicios públicos de energía noruegas negocian ahora contratos de servicio XDR plurianuales que incluyen la externalización de SOC 24/7 y horas de retención para la búsqueda de amenazas. Las empresas citan reducciones del tiempo medio de detección de 14 horas a menos de 5 horas, liberando al personal para simulaciones de equipo rojo y revisiones de riesgos a nivel de consejo de administración.
SOC automatizado impulsado por IA y herramientas de SecOps
Los países nórdicos necesitarán aproximadamente 300.000 profesionales de seguridad adicionales para 2029, pero los canales de graduados locales se quedan cortos. La orquestación mejorada con IA aborda las tareas repetitivas de clasificación, correlacionando inventarios de activos, fuentes de CVE y mapas de calor de MITRE ATT&CK para identificar alertas de alta certeza. Las empresas danesas de software en la nube informan de caídas del 50-70% en falsas alarmas tras desplegar manuales de procedimientos basados en aprendizaje automático que ponen en cuarentena automáticamente los endpoints sospechosos e inician trabajos forenses sin código. Los módulos de identificación de voz mediante deepfake se encuentran ahora en los sistemas de llamadas entrantes de los bancos suecos para detectar fraudes que se triplicaron en 2024, mientras que las herramientas de descubrimiento electrónico asistidas por IA acortan las respuestas a solicitudes de acceso de interesados del RGPD a horas en lugar de días.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez aguda de talento cibernético en idiomas nórdicos | -1.90% | Regional, más grave en Finlandia y Noruega | Largo plazo (≥ 4 años) |
| Precios elevados de la electricidad que limitan las cargas de trabajo criptográficas locales | -0.80% | Sectores de uso intensivo de energía de Dinamarca y Suecia | Mediano plazo (2-4 años) |
| Subinversión de las pymes por debajo del 5% del presupuesto de TI | -1.10% | Sector pyme regional | Corto plazo (≤ 2 años) |
| Tecnología operativa heredada fragmentada en servicios públicos | -0.70% | Servicios públicos de Noruega y Finlandia | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escasez aguda de talento cibernético en idiomas nórdicos
Las tasas de vacantes superan el 40% para los puestos que requieren habilidades en sueco o finlandés, y la inflación salarial supera el 12% anual para los arquitectos de seguridad de nivel medio. Los organismos públicos posponen los proyectos de modernización de SOC, mientras que las empresas del sector privado gastan en contratistas internacionales que carecen de fluidez en el cumplimiento normativo regional. Los programas de formación patrocinados por los operadores de telecomunicaciones añaden solo 2.000 graduados al año, dejando una brecha persistente. Esta escasez impulsa la adopción de la monitorización autónoma de la superficie de ataque y los servicios de detección gestionados integrados con manuales de procedimientos en idioma local, aunque las limitaciones de talento a largo plazo siguen frenando la velocidad de despliegue de los programas de seguridad a medida.
Precios elevados de la electricidad que limitan las cargas de trabajo criptográficas locales
Los futuros de electricidad nórdicos subieron un 31% entre 2024 y 2025 tras caer la producción hidroeléctrica por debajo de las medias de 20 años. Los operadores de centros de datos que ejecutan clústeres de módulos de seguridad de hardware (HSM) locales se enfrentan a picos de gastos operativos, lo que impulsa el traslado a servicios de gestión de claves basados en la nube que prometen un coste por transacción un 30% menor, aunque plantean debates sobre la soberanía de los datos. Los fabricantes farmacéuticos daneses están aplazando los despliegues de pilotos domésticos de criptografía resistente a la computación cuántica hasta que se estabilicen las tarifas de energía al por mayor, lo que ralentiza ciertas migraciones de cargas de trabajo de alta seguridad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modo de Implementación:
La Aceleración de la Nube Remodela la ArquitecturaLa implementación en la nube representó el 62,10% del tamaño del mercado de ciberseguridad de los países nórdicos en 2025, equivalente a 8,55 mil millones de USD. Los análisis de coste-beneficio muestran ahorros del 30-40% en infraestructura de seguridad al pasar a modelos de responsabilidad compartida, mientras que la cobertura de telemetría de amenazas se amplía a través de las API de auditoría de SaaS. Los ministerios nórdicos migran los portales de servicios ciudadanos a zonas de nube privada, estipulando que las cargas de trabajo permanezcan dentro de las fronteras del espacio Schengen, elevando así el interés en las pilas de seguridad nativas en la nube alojadas regionalmente.
Los entornos locales persisten en energía, defensa y manufactura de alta garantía, donde la latencia determinista y las políticas de aislamiento físico siguen siendo innegociables. La renovación de la sala de control de OT de Statnett ilustra la práctica híbrida: los registros de TI administrativos se envían a un SIEM en la nube pública, mientras que los enclaves de control de la red eléctrica conservan recopiladores locales protegidos por cortafuegos basados en el host. Durante el período de previsión, a medida que los servicios públicos modernicen las subestaciones y automaticen la gestión de parches, los análisis de seguridad entregados en la nube absorberán gradualmente la visibilidad, pero las construcciones de nube soberana seguirán siendo el ancla del cumplimiento de última milla para los datos clasificados.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Tamaño de Organización:
El Crecimiento de las Pymes Desafía el Dominio EmpresarialLas grandes empresas mantuvieron el 70,20% de los ingresos de 2025, ya que los apetitos de riesgo a nivel de consejo de administración justifican renovaciones de pilas de seguridad de varios millones de euros y dotación de personal de SOC 24/7. Las multinacionales nórdicas de escala Fortune 500 canalizan presupuestos hacia la búsqueda de amenazas mejorada con IA y laboratorios de equipo rojo. Por el contrario, las pymes añaden impulso con una CAGR del 11,21% a medida que los mandatos de facturación digital, la integración de identificación electrónica y la notificación NIS2 las incorporan al territorio regulado.
Las pymes con presupuesto limitado prefieren paquetes de suscripción que integran la seguridad de endpoints, el correo electrónico y el análisis de vulnerabilidades en una sola consola, a menudo adquiridos a través de revendedores de telecomunicaciones que ya facturan la conectividad de banda ancha. Las hojas de ruta de los proveedores incluyen ahora asistentes de "cumplimiento con un clic" adaptados a las Autoridades Locales de Protección de Datos, lo que facilita aún más la adopción. Si bien el tamaño medio de los acuerdos con pymes sigue siendo modesto, el volumen escala rápidamente, y la baja tasa de abandono sustenta ingresos recurrentes predecibles que diversifican las carteras de proveedores más allá del riesgo de concentración empresarial.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Vertical de Usuario Final:
El Auge Industrial y de Defensa Desafía el Liderazgo de BFSIBFSI retuvo el 23,10% del gasto de 2025 a medida que los bancos invierten en análisis antifraude, refuerzo de la banca móvil y pruebas de resiliencia exigidas por DORA. Los prestamistas nórdicos utilizan marcos de riesgo de modelos para racionar los gastos de ciberseguridad en APIs de banca abierta, pagos en tiempo real y microservicios nativos en la nube que sustentan los productos minoristas de cualquier cosa como servicio.
Industrial y Defensa, proyectado a una CAGR del 12,31%, se beneficia de los campos de entrenamiento cibernético alineados con la OTAN, la visibilidad de OT en energías renovables y la protección de redes de mando de drones. Las grandes empresas energéticas asignan participaciones de dos dígitos del gasto de capital a la segregación de identidades, la telemetría de sensores y el backhaul de telemetría cifrada, mientras que los principales contratistas de defensa codesarrollan canalizaciones DevSecOps reforzadas para sistemas clasificados. La sanidad, las telecomunicaciones y la administración pública registran cada una un crecimiento de dígito medio bajo a medida que los registros de salud electrónicos, los calendarios de despliegue de 5G y los esquemas de identificación ciudadana amplían sus superficies de amenaza.
Análisis Geográfico
Mercado de Ciberseguridad en Suecia
La cuota de ingresos del 38,65% de Suecia proviene de su madurez en gobierno digital, su manufactura orientada a la exportación y su profundo ecosistema fintech. El programa de transformación de TI del Estado, valorado en 5.300 millones de EUR, respalda la expansión de la identificación electrónica y las inversiones en nube nacional, garantizando una demanda continua de servicios de gobernanza de identidad, SIEM y arquitectura de confianza cero. Las empresas emergentes suecas como Detectify y Outpost24 ofrecen soluciones SaaS de gestión de superficie de ataque consumidas a nivel mundial, consolidando al país como un referente de innovación.
Mercado de Ciberseguridad en Noruega
Noruega lidera el crecimiento con una CAGR del 9,82%. Su fondo federal de modernización cibernética de 20 millones de NOK, junto con los compromisos plurianuales de Equinor, Statnett y el Fondo de Pensiones del Gobierno valorado en 1,6 billones de USD, inyectan proyectos continuos en torno a la segmentación de OT, registros en nube soberana y correlación de SOC asistida por IA. Las directivas de infraestructura crítica exigen la retención de telemetría de eventos durante cinco años, lo que impulsa los ingresos por suscripciones de almacenamiento y analítica, y orienta a las empresas de servicios públicos hacia una observabilidad unificada de OT-TI.
Mercado de Ciberseguridad en Dinamarca y Finlandia
Dinamarca y Finlandia completan la región. Los clústeres fintech y de transporte marítimo de Dinamarca adoptan el perímetro de servicio de acceso seguro (SASE) para proteger a las fuerzas de trabajo distribuidas y el IoT marítimo. El relanzamiento del Consejo Nacional de Ciberseguridad y los 100 millones de EUR destinados a la resiliencia cibernética aceleran la incorporación de las pymes a los servicios gestionados. Finlandia aprovecha décadas de investigación y desarrollo en telecomunicaciones y su papel como puerta de enlace de la OTAN para desarrollar prototipos de cifrado resistente a la computación cuántica, modelado de amenazas para 6G y entornos de prueba clasificados de nube soberana que se trasladarán a los mercados civiles. El crecimiento geográfico colectivo sigue sustentado por organismos de normalización nórdicos unificados que intercambian buenas prácticas, armonizando los requisitos de los compradores y acortando los ciclos de ventas de los proveedores.
Panorama regulatorio
La regulación de ciberseguridad en los países nórdicos se está endureciendo mediante la transposición nacional de los marcos de la UE y la actualización de las estrategias internas. Suecia puso en vigor su Ley de Ciberseguridad (2025:1506) y el Reglamento asociado (2025:1507) el 15 de enero de 2026, alineando a las entidades esenciales e importantes suecas con los requisitos de NIS2, incluidas obligaciones reforzadas de gobernanza y gestión de incidentes. Dinamarca implementó NIS2 mediante una ley nacional vigente desde el 1 de julio de 2025, mientras que Noruega aplica un marco de Ley de Seguridad Digital con sanciones financieras de hasta el 4% de la facturación global por incumplimiento. Estas consecuencias ya están comprimiendo los plazos de contratación para servicios de reporte, captura de evidencia de auditoría y cumplimiento gestionado.
La orientación de las políticas también se está reforzando mediante programas nacionales plurianuales e iniciativas de cadena de suministro a nivel de la UE. Suecia publicó su Estrategia Nacional de Ciberseguridad 2025-2029 en febrero de 2026, y Dinamarca acordó una Estrategia de Ciberseguridad y de la Información 2026-2029 en enero de 2026, ambas enfatizando la mejora del reporte de incidentes, la responsabilidad de la gestión y el desarrollo de capacidades en los servicios esenciales. A nivel de la UE, el Kit de Herramientas de Seguridad de la Cadena de Suministro de las TIC proporciona una metodología común para que los estados miembros evalúen y mitiguen el riesgo de la cadena de suministro de las TIC, mientras que Traficom, de Finlandia, emitió orientaciones para apoyar a las autoridades de supervisión de NIS en el marco de la Ley de Ciberseguridad de Finlandia (124/2025), elevando las expectativas sobre las medidas de gestión de riesgos y la coherencia de la supervisión entre las entidades cubiertas.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en los países nórdicos conecta a los proveedores de plataformas globales y a los especialistas regionales con proveedores de servicios locales, integradores de sistemas y canales liderados por telecomunicaciones que empaquetan soluciones en ofertas gestionadas para empresas y pymes. Aguas arriba, los proveedores de hardware, software e infraestructura en la nube ofrecen bloques básicos de seguridad (equipos de seguridad de red, controles de endpoint e identidad, seguridad nativa en la nube y analítica). En el nivel intermedio, los proveedores de plataformas y los especialistas nórdicos incorporan estos controles en arquitecturas consolidadas, como XDR gestionado y automatización del cumplimiento, mientras que distribuidores y MSSP localizan las implementaciones, ejecutan monitoreo 24/7 y prestan respuesta a incidentes en Suecia, Noruega, Dinamarca y Finlandia.
Aguas abajo, los requisitos de adquisición y garantía reflejan cada vez más los estándares de seguridad de la cadena de suministro y las orientaciones públicas, lo que moldea la calificación de proveedores y el alcance de los contratos. La norma SS-ISO/IEC 27036-2:2024 codifica las expectativas de ciberseguridad en las relaciones entre proveedores y adquirientes, respaldando una gestión estructurada de riesgos de terceros para los compradores en manufactura, software y servicios en la nube. Herramientas prácticas de habilitación, como SUCCESS de Dinamarca (Supply Chain Cybersecurity for SMEs), ayudan a los proveedores más pequeños a documentar controles y aportar evidencia para los requisitos alineados con NIS2, mientras que el Kit de Herramientas de Seguridad de la Cadena de Suministro de las TIC de la UE refuerza la demanda de evaluación de proveedores, monitoreo continuo y reportes listos para auditoría en las cadenas de suministro nórdicas.
Panorama Competitivo
El mercado de ciberseguridad de los países nórdicos alberga una combinación de proveedores en capas que comprende gigantes de plataformas estadounidenses y especialistas de origen local. Fortinet, Palo Alto Networks y CrowdStrike anclan el nivel de plataforma de alta gama; Fortinet registró ingresos de 5.960 millones de USD en 2024 y orienta hacia 6.650-6.850 millones de USD para 2025. Sus consolas de panel único resuenan entre las empresas que buscan racionalizar los productos puntuales superpuestos.
Los campeones regionales WithSecure, Mnemonic, Arctic Security y Logpoint aprovechan la proximidad cultural, la inteligencia de amenazas en idiomas nórdicos y las credenciales de privacidad por diseño. La adquisición de Muninn por parte de Logpoint en 2024 infundió detección de anomalías impulsada por IA en su SIEM, aumentando el potencial de ventas adicionales a las cuentas existentes del sector público. Los actores vinculados a las telecomunicaciones, como Telenor Cyberdefence, amplían sus huellas de servicios gestionados incorporando la experiencia en OT de Combitech, lo que señala una marcha hacia ofertas combinadas de SASE más SOC gestionado.
Se prevé que la intensidad de fusiones y adquisiciones se mantenga elevada a medida que los inversores persigan apuestas de plataforma que combinen fuentes de inteligencia de amenazas, análisis de identidades y automatización del cumplimiento. Los proveedores que se diferencien mediante alojamiento en nube soberana, criptografía resistente a la computación cuántica o dominio de protocolos específicos de OT obtendrán primas de valoración. Los compradores muestran una mayor preferencia por la viabilidad del proveedor y la claridad de la hoja de ruta, recompensando a los proveedores con amplios ecosistemas de socios y mesas de soporte en la región.
Líderes de la Industria de Ciberseguridad de los Países Nórdicos
International Business Machines Corporation
Cisco Systems, Inc.
Fortinet, Inc.
WithSecure Corporation
Dell Technologies Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
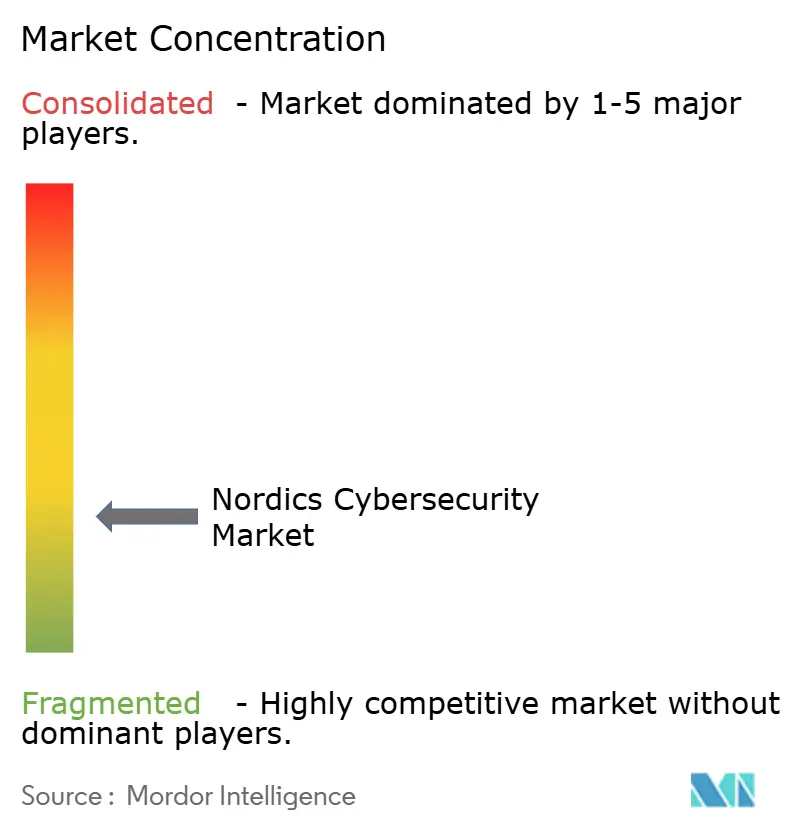
Mercado de Ciberseguridad en los Países Nórdicos
- International Business Machines Corporation
- Cisco Systems, Inc.
- Dell Technologies Inc.
- Fortinet, Inc.
- Clavister Holding AB
- F5, Inc.
- Gen Digital Inc. (NortonLifeLock)
- Acronis International GmbH
- CyberArk Software Ltd.
- Proofpoint, Inc.
- Trend Micro Incorporated
- Trellix LLC
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- WithSecure Corporation (F-Secure)
- Mnemonic AS
- NetClean Technologies AB
- Secunia ApS (Flexera)
- Promon AS
- Arctic Security Oy
- Visma AS
Lea el análisis de las empresas de Mercado de Ciberseguridad en los Países Nórdicos

Oportunidades de mercado y perspectivas futuras
La modernización impulsada por el cumplimiento normativo continúa abriendo espacio en blanco para programas de cumplimiento gestionado, automatización de evidencia y gestión de riesgo de proveedores que hacen viables los requisitos alineados con NIS2 en redes complejas de subcontratistas. La Estrategia de Ciberseguridad y de la Información 2026-2029 de Dinamarca incluye una asignación de 211 millones de DKK para el período 2026-2029, con áreas de enfoque que abarcan a las pymes y a los ciudadanos, lo que proporciona una vía de financiación y programática más clara para los proveedores y prestadores de servicios que ofrecen controles empaquetados, preparación ante incidentes e incorporación vinculada a formación. El Consorcio de Ciberseguridad Nórdico-Báltico (NBCC), respaldado por 110 millones de DKK de la UE, también refuerza el desarrollo de capacidades transfronterizas y la contratación conjunta, favoreciendo a los proveedores capaces de ofrecer controles estandarizados, plantillas de reporte y prestación en múltiples países.
Las oportunidades tecnológicas se concentran en la preparación poscuántica, las operaciones de seguridad habilitadas por IA y la protección de OT/IoT vinculada a la digitalización de infraestructuras críticas y la atención de los reguladores a la resiliencia. El lanzamiento de IOS XE 26 de Cisco introdujo capacidades de criptografía poscuántica de pila completa, ofreciendo a las empresas una vía de adopción concreta para programas de agilidad criptográfica junto con una modernización más amplia de la red. Las asociaciones que integran detección y respuesta impulsadas por IA en las pilas empresariales existentes, como la colaboración entre IBM y Palo Alto Networks en seguridad unificada impulsada por IA, respaldan los objetivos de consolidación de plataformas y reducen la dispersión de herramientas para compradores que enfrentan escasez de analistas. En paralelo, los estándares de relación con proveedores, como SS-ISO/IEC 27036-2:2024, y herramientas prácticas para pymes como SUCCESS señalan una brecha medible en la garantía de ciberseguridad de terceros, sosteniendo la demanda de monitoreo continuo de proveedores, bibliotecas de controles alineadas con contratos y documentación lista para auditoría en las cadenas de suministro nórdicas.
Recent Industry Developments in Mercado de Ciberseguridad en los Países Nórdicos
- Mayo de 2026: Truesec publicó el Nordic CISO Report 2026 basado en entrevistas realizadas en la primavera de 2026. El tiempo para explotar vulnerabilidades se redujo a 2,4 días. La publicación subraya la creciente presión sobre los propietarios de activos nórdicos para reforzar la respuesta rápida a incidentes y los programas de parches.
- Abril de 2026: Advania amplió su asociación estratégica con Nozomi Networks para ofrecer soluciones de ciberseguridad de OT e IoT en los países nórdicos, Alemania, Austria y Suiza. La asociación amplía las ofertas de seguridad de OT e IoT en la región. Esto respalda una posible venta adicional en sectores de infraestructura crítica.
- Febrero de 2026: Eye World AB lanzó el paquete de seguridad Nettskjold en asociación con Happybytes para abordar el fraude digital entre los clientes móviles noruegos. El movimiento fortalece la ciberseguridad integrada de los operadores móviles para los consumidores. Amplía la presencia nórdica de prevención de amenazas.


Mercado de Ciberseguridad en los Países Nórdicos Alcance del informe y metodología de investigación
Definición y alcance del mercado
Definimos el mercado de ciberseguridad de los países nórdicos como el gasto en software, servicios y herramientas de seguridad relacionadas que ayudan a prevenir, detectar, responder y recuperarse de incidentes cibernéticos en Dinamarca, Finlandia, Noruega, Suecia e Islandia.
Exclusiones del alcance: se excluyen las ventas exclusivas de hardware que no son específicas de seguridad, la subcontratación general de TI sin un mandato de seguridad y los costos laborales internos cuando no pueden separarse de forma consistente.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidades y Accesos
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Redes
- Seguridad de Endpoints
- Otras Soluciones
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Nube
- Local
- Por Tamaño de Organización
- Pymes
- Grandes Empresas
- Por Vertical de Usuario Final
- BFSI
- Sanidad
- TI y Telecomunicaciones
- Industrial y Defensa
- Comercio Minorista
- Energía y Servicios Públicos
- Manufactura
- Otros
- Por País
- Dinamarca
- Noruega
- Suecia
- Finlandia
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental se utiliza para trazar el contexto regional de la demanda y anclar el modelo con puntos de referencia rastreables. Revisamos actualizaciones públicas sobre estrategia cibernética y notas de reporte de incidentes de las agencias nacionales de ciberseguridad nórdicas, junto con textos de políticas a nivel de la UE y cronogramas de la Comisión Europea que afectan el gasto en cumplimiento normativo.
También extraemos señales de adopción e intensidad digital de Eurostat, oficinas nacionales de estadística en los países nórdicos y publicaciones de bancos centrales o reguladores de telecomunicaciones que indican tendencias de migración a la nube y conectividad. Para validar la narrativa del lado de la oferta, revisamos informes de empresas y presentaciones a inversores, sitios web de asociaciones y coberturas de prensa reconocidas, y luego verificamos partidas financieras específicas de las empresas mediante una suscripción de pago a datos financieros e inteligencia empresarial. Estas fuentes son solo ilustrativas, y se utilizaron muchas otras referencias para la recopilación, validación y aclaración durante el proceso de investigación.
Entrevistas y encuestas primarias
Utilizamos entrevistas y encuestas con ejecutivos, líderes funcionales y gerentes de ciberseguridad en Dinamarca, Finlandia, Islandia, Noruega y Suecia para probar los precios, la adopción, la externalización, la migración a la nube y los supuestos de gasto regulatorio. Sus comentarios ayudan a explicar los vacíos de datos secundarios, refinar las asignaciones por país y triangular el modelo final de los países nórdicos.
Distribución de los encuestados en el trabajo de campo de la investigación primaria
| Tipo de empresa | Puesto del encuestado |
|---|---|
| Nivel superior: 27% | Directivos (CXO): 15% |
| Nivel medio: 48% | Líderes funcionales/de unidad: 30% |
| Actores más pequeños: 25% | Gerentes: 55% |
Dimensionamiento y previsión del mercado
El dimensionamiento comienza con una construcción descendente del conjunto de demanda que sigue la manera en que normalmente se fijan los presupuestos de ciberseguridad en las organizaciones nórdicas, y luego se vincula con la actividad digital a nivel macro y sectorial. Dividimos la región en bloques de demanda a nivel de país y construimos el modelo aplicando la intensidad del gasto en seguridad a las huellas direccionables de TI y operaciones digitales, refinando posteriormente el resultado mediante verificaciones basadas en entrevistas.
Los insumos utilizados en el modelo incluyen indicadores como el ritmo de migración de cargas de trabajo a la nube, el momento de cumplimiento normativo (por ejemplo, la actividad de preparación para NIS2 y DORA), la adopción de servicios de seguridad gestionada, la gravedad y frecuencia de los incidentes reportados, y la proporción de infraestructura crítica sujeta a obligaciones de seguridad más estrictas. Los precios y la combinación se gestionan mediante precios de venta promedio realistas y patrones de renovación, donde los contratos plurianuales se normalizan en valores anualizados para evitar el doble conteo.
Para la previsión, utilizamos principalmente el análisis de escenarios respaldado por una comprobación multivariante ligera de los factores clave, de modo que el caso base se mantenga alineado con lo que esperan los profesionales en los ciclos presupuestarios nórdicos. Cuando los datos ascendentes son incompletos para bolsas de gasto más pequeñas, cubrimos las brechas utilizando rangos de penetración conservadores, y luego volvemos a comprobar los totales con verificaciones de canal y aproximaciones muestreadas de precio de venta promedio y volumen por precio.
Validación de datos y ciclo de actualización
La validación se realiza mediante comprobaciones escalonadas, de modo que los saltos inusuales se cuestionen antes de fijar cualquier cifra. Comparamos los resultados con señales independientes, como las tendencias públicas de incidentes cibernéticos, los indicadores de adopción digital y en la nube, y los cambios observados hacia la detección y respuesta gestionadas. Si una variación no puede explicarse, volvemos a contactar a las fuentes para reconciliar las suposiciones.
Cada modelo de mercado pasa por múltiples revisiones de analistas, en las que se cuestionan y corrigen las suposiciones, las conversiones de moneda y las divisiones por país. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos materiales, como plazos regulatorios importantes, grandes programas cibernéticos públicos o cambios notables en el comportamiento de gasto. Antes de la entrega, se completa una revisión final para que los clientes reciban la visión más actualizada del mercado.
Tamaño del mercado de ciberseguridad de los países nórdicos de Mordor Intelligence comparado con otras estimaciones publicadas
Las estimaciones publicadas para el mercado de ciberseguridad de los países nórdicos pueden parecer diferentes porque la región y la definición de gasto no siempre se manejan de la misma manera, y porque algunos editores reportan diferentes años base. Las diferencias también provienen de cómo se contabilizan los servicios, cómo se anualizan las suscripciones de seguridad en la nube y cuándo se aplican las conversiones de moneda.
Los principales factores de la brecha suelen incluir si los servicios de seguridad gestionada están totalmente incluidos, si el trabajo de riesgo de TI adyacente se mezcla con la ciberseguridad, y si los países nórdicos se tratan como cuatro países o se amplían para incluir a Islandia y programas del sector público transfronterizos. Algunas cifras también se apoyan en supuestos de reemplazo de herramientas más rápidos, mientras que otras mantienen los precios estables y no vuelven a verificar los cambios de adopción mediante entrevistas a compradores, lo que puede modificar el resultado una vez que Mordor Intelligence tiene en cuenta el comportamiento real de renovación.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 13,77 mil millones de USD (2025) | |
| Publicación Comercial A | 11,71 mil millones de USD (2023) | Utiliza un año base anterior y no aclara cómo se anualizan las suscripciones plurianuales y los servicios gestionados, lo que puede subestimar el nivel de gasto actual tras los recientes ajustes presupuestarios impulsados por el cumplimiento normativo. |
| Blog del Sector B | 12,00 mil millones de USD (2024) | Proporciona una cifra redondeada sin un límite de gasto definido, un momento de conversión de moneda o un método declarado para separar la ciberseguridad de un trabajo más amplio de resiliencia de TI, lo que dificulta su replicación. |
La dispersión entre fuentes se explica principalmente por la elección del año base y por cómo se tratan las suscripciones y servicios de seguridad recurrentes en los ingresos anuales. Al mantener explícita la cobertura por país y vincular los totales con los impulsores de demanda repetibles y con precios y comportamiento de renovación probados mediante entrevistas, nuestra estimación se mantiene transparente y más fácil de reconciliar entre años.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de ciberseguridad de los países nórdicos?
El tamaño del mercado de ciberseguridad de los países nórdicos se sitúa en 14,92 mil millones de USD en 2026 y está previsto que alcance los 22,25 mil millones de USD en 2031.
¿Qué marcos regulatorios están teniendo el mayor impacto en el gasto en ciberseguridad en los países nórdicos?
El cumplimiento obligatorio de la directiva NIS2 de la Unión Europea y la Ley de Resiliencia Operativa Digital (DORA) está acelerando las inversiones en seguridad en los sectores público y privado, especialmente en Dinamarca y Noruega, donde las multas por incumplimiento alcanzan hasta el 4% de la facturación anual
¿Cuál es la mayor restricción para el crecimiento del mercado?
Una grave escasez de talento en ciberseguridad en idiomas nórdicos —Suecia por sí sola necesita casi 300.000 profesionales adicionales para 2029— sigue retrasando los plazos de los proyectos y mantiene elevados los costes laborales
¿Qué país muestra el crecimiento de mercado más rápido hasta 2031?
Noruega lidera con una CAGR proyectada del 9,82%, impulsada por proyectos de digitalización energética a gran escala y nueva financiación gubernamental vinculada a la Ley de Seguridad Digital
¿Cómo está dando forma la consolidación de proveedores al panorama competitivo?
Los especialistas regionales y los proveedores de plataformas globales se están fusionando o adquiriendo capacidades impulsadas por IA —como la compra de Muninn por parte de Logpoint— para ofrecer suites XDR unificadas y abordar la escasez de talento, mientras que Fortinet continúa expandiendo sus ingresos, orientando hasta 6.850 millones de USD para 2025
Última actualización de la página el:


