
Taille et part du marché nordique de la cybersécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Taille du marché de l'année de base (2025) | 13.77 Milliards de dollars |
| Taille du Marché (2026) | 14.92 Milliards de dollars |
| Taille du Marché (2031) | 22.25 Milliards de dollars |
| Growth Rate (2026 - 2031) | 8.36 % |
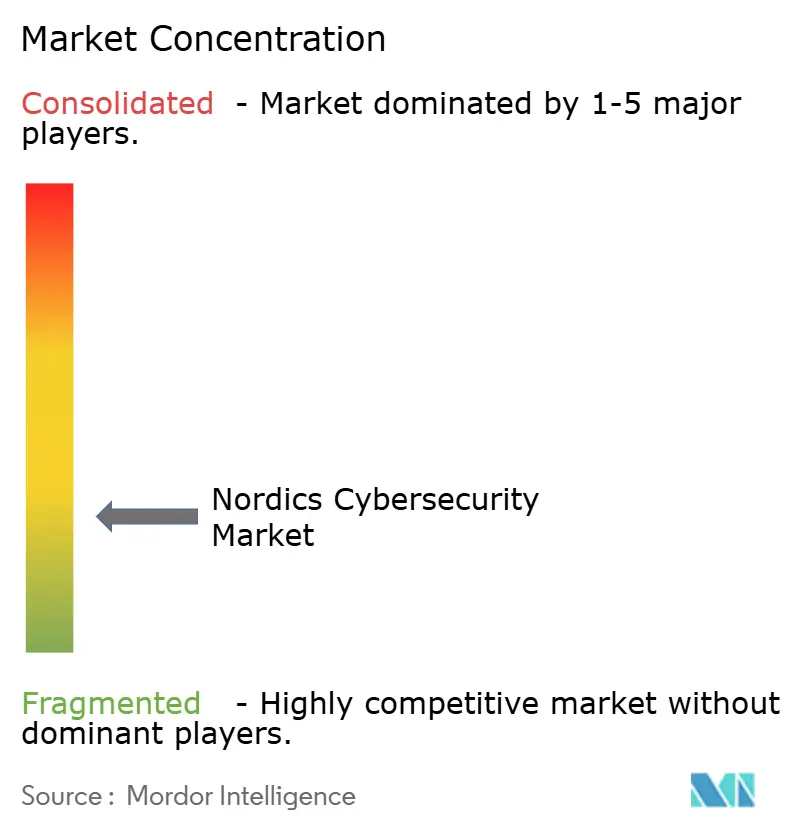
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
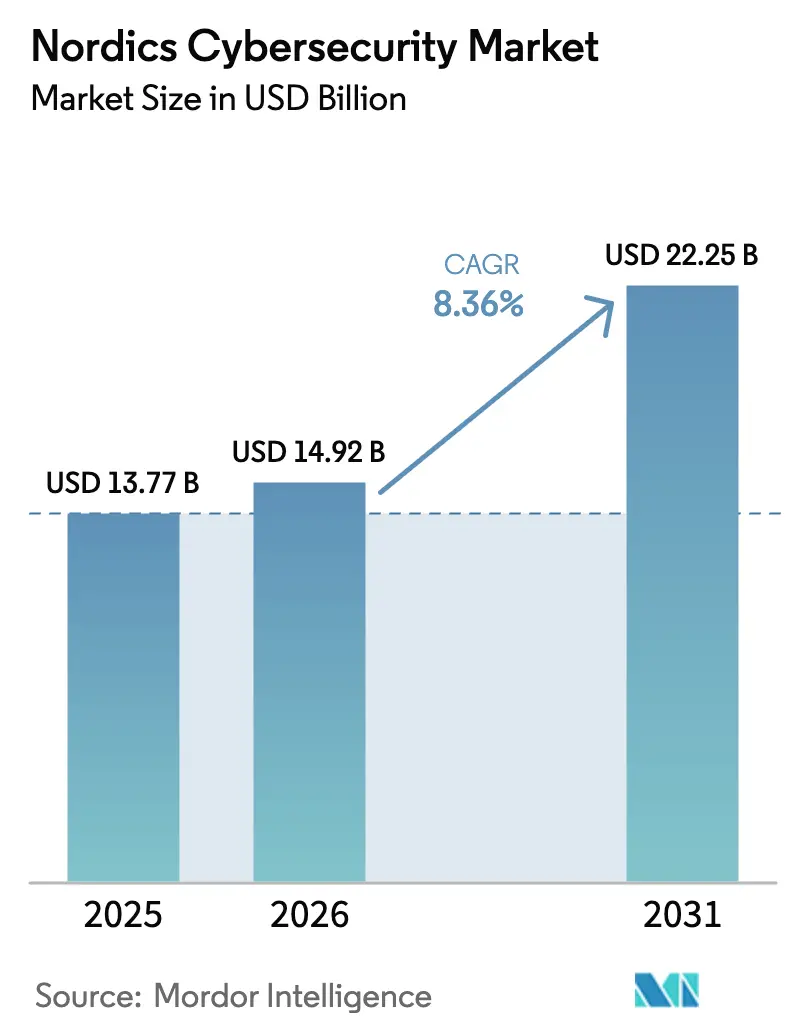
Analyse du marché nordique de la cybersécurité par Mordor Intelligence
La taille du marché nordique de la cybersécurité en 2026 est estimée à 14,92 milliards USD, en hausse par rapport à la valeur 2025 de 13,77 milliards USD, avec des projections pour 2031 indiquant 22,25 milliards USD, croissant à un CAGR de 8,36 % sur la période 2026-2031. La pression géopolitique accrue, notamment après l'adhésion de la Finlande à l'OTAN en 2023 et l'intégration en cours de la Suède, oriente de nouveaux capitaux vers la protection des infrastructures critiques, les plateformes XDR gérées et les opérations de sécurité pilotées par l'IA. Les incitations gouvernementales dans le cadre du programme de coopération nordique en matière de défense stimulent les achats conjoints, tandis que les mandats nationaux de « sécurité dès la conception » accélèrent l'adoption d'outils intégrés de gestion des risques qui automatisent le signalement des incidents dans les 24 heures. La demande est également alimentée par les programmes d'Industrie 4.0 activés par la 5G qui élargissent les surfaces d'attaque des technologies opérationnelles, contraignant les secteurs de l'énergie, de la fabrication et de l'automobile à converger leurs défenses informatiques et opérationnelles. La consolidation des fournisseurs s'accélère à mesure que les utilisateurs finaux réduisent la prolifération des outils, les fournisseurs de plateformes promettant des réductions du temps moyen de détection de 40 à 60 % et des économies opérationnelles substantielles.
Principaux enseignements du rapport
- Par offre, la sécurité cloud a dominé avec 25,62 % de la part du marché nordique de la cybersécurité en 2025, tandis que la gestion intégrée des risques devrait croître à un CAGR de 14,86 % jusqu'en 2031.
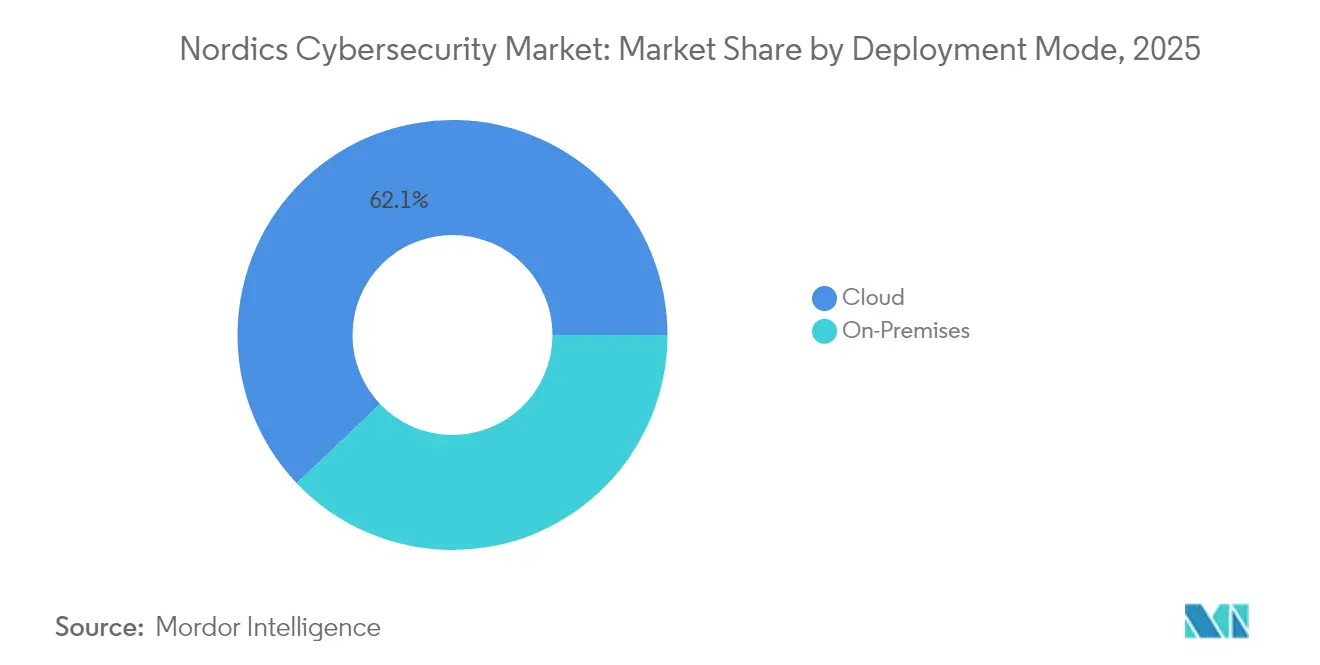
- Par mode de déploiement, le déploiement cloud représentait 62,10 % de la taille du marché nordique de la cybersécurité en 2025 et se développe à un CAGR de 13,02 % jusqu'en 2031.
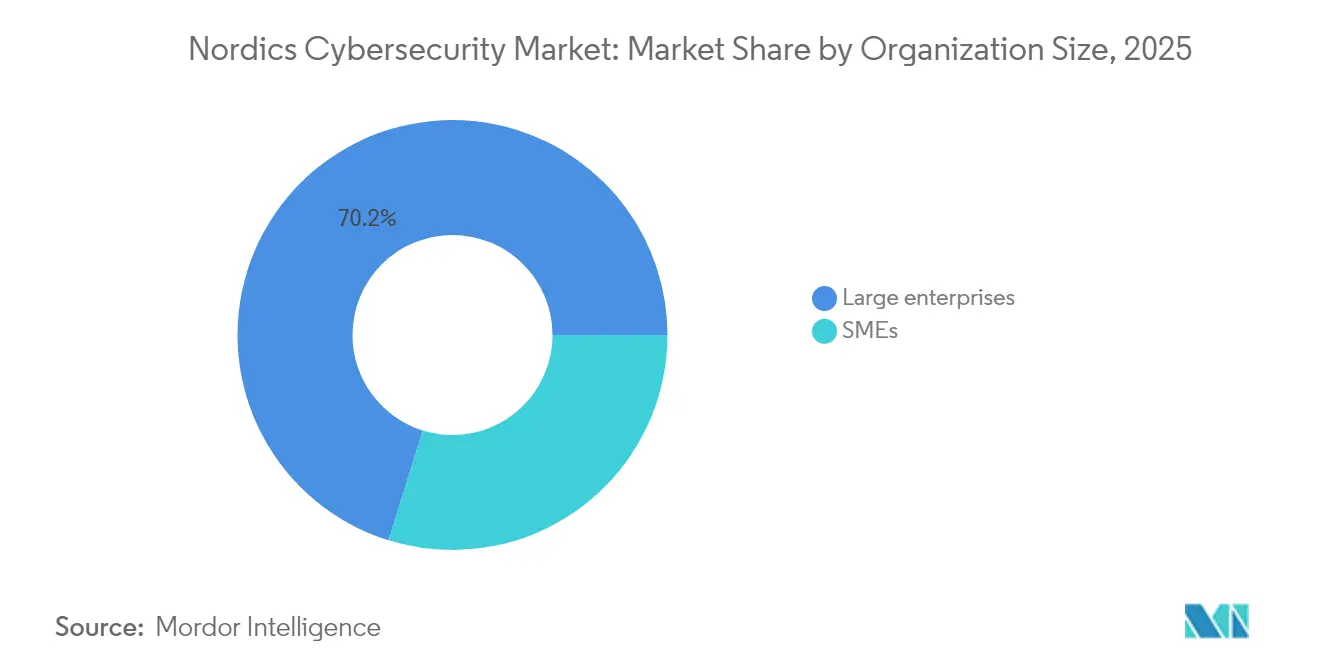
- Par taille d'organisation, les grandes entreprises détenaient 70,20 % de la part du marché nordique de la cybersécurité en 2025, tandis que les PME affichent le CAGR le plus rapide à 11,21 % jusqu'en 2031.
- Par secteur d'utilisation final, le BFSI a capturé 23,10 % de la taille du marché nordique de la cybersécurité en 2025 ; le secteur industriel et de la défense progresse à un CAGR de 12,31 %.
- Par pays, la Suède commandait 38,65 % de la part de marché en 2025, tandis que la Norvège affiche le CAGR le plus rapide à 9,82 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Déploiement accéléré des lignes de production Industrie 4.0 activées par la 5G | 1.80% | Suède, Finlande en cœur avec répercussions sur la Norvège et le Danemark | Moyen terme (2-4 ans) |
| Mandats publics de « sécurité dès la conception » dans le cadre de NIS2 et DORA | 2.10% | Région nordique mondiale | Court terme (≤ 2 ans) |
| Consolidation des fournisseurs vers des plateformes XDR gérées | 1.40% | Suède, Norvège marchés primaires | Moyen terme (2-4 ans) |
| Outillage SOC et SecOps automatisé piloté par l'IA | 1.60% | Danemark, Suède pôles technologiques | Court terme (≤ 2 ans) |
| Passage à la modernisation ERP cloud natif dans le BFSI | 0.90% | Suède, Danemark centres financiers | Moyen terme (2-4 ans) |
| Hausse du financement cybernétique de défense lié à l'adhésion à l'OTAN | 1.20% | Finlande, Suède secteurs de la défense | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Déploiement accéléré des lignes de production Industrie 4.0 activées par la 5G
La robotique connectée en temps réel, l'inspection par vision artificielle et les charges de travail de maintenance prédictive fonctionnant sur des réseaux 5G privés ont multiplié les points d'entrée des technologies opérationnelles que les contrôles périmètriques traditionnels n'avaient jamais pris en compte. Les constructeurs automobiles suédois et les assembleurs électroniques finlandais allouent donc des budgets plus importants à la micro-segmentation zéro confiance, à la détection d'intrusion compatible 5G et aux passerelles de traduction de protocoles capables de relier le trafic Modbus, OPC-UA et IP. Les intégrateurs rapportent que chaque site de fabrication existant nécessite six à neuf mois de mises à niveau de sécurité progressives, tandis que des cadres de sécurité co-développés entre les équipes informatiques et opérationnelles jalonnent chaque sprint d'automatisation. La hausse de la demande qui en résulte profite aux fournisseurs nordiques dotés d'une expertise approfondie en technologies opérationnelles et aux leaders mondiaux des plateformes qui intègrent des moteurs de politique 5G dans des pare-feux consolidés, augmentant ainsi la valeur moyenne des contrats et fidélisant les revenus de services gérés pluriannuels.
Mandats publics de « sécurité dès la conception » dans le cadre de NIS2 et DORA
NIS2 oblige les organisations dépassant 250 employés ou 50 millions EUR de chiffre d'affaires à déposer des rapports de violation dans les 24 heures et à passer des audits annuels de maturité des risques, tandis que DORA impose des tests de pénétration obligatoires basés sur les menaces pour les entités financières. Le Danemark a promulgué les règles en mars 2025, couvrant près de 1 500 entités, et la loi norvégienne sur la sécurité numérique applique des amendes allant jusqu'à 4 % du chiffre d'affaires mondial en cas de non-conformité. Les délais de conformité compriment les cycles d'approvisionnement, générant des commandes à forte croissance pour les logiciels d'automatisation des politiques, les modules de suivi des preuves et les services de conformité gérés. Les banques nordiques déploient des tableaux de bord de résilience qui cartographient les dépendances des systèmes par rapport aux scénarios de stress DORA et remplissent automatiquement les modèles des régulateurs, réduisant la préparation des audits de 70 %.
Consolidation des fournisseurs vers des plateformes XDR gérées
Les RSSI confrontés à des dizaines d'outils et à une pénurie d'analystes maîtrisant les langues nordiques favorisent de plus en plus les suites XDR à pile unique qui fusionnent les données SIEM, SOAR, EDR et NDR sous un seul plan analytique. La dynamique de consolidation s'est accélérée en 2024 lorsque Logpoint a acquis le spécialiste danois de l'IA Muninn, fournissant des modèles de langage entraînés régionalement qui réduisent les faux positifs sur les formats de journaux scandinaves. Les services publics d'électricité norvégiens négocient désormais des contrats de service XDR pluriannuels incluant l'externalisation d'un SOC 24h/24 et 7j/7 et des heures de retenue pour la chasse aux menaces. Les entreprises citent des réductions du temps moyen de détection de 14 heures à moins de 5 heures, libérant du personnel pour des simulations d'équipe rouge et des revues de risques au niveau du conseil d'administration.
SOC automatisé et outillage SecOps pilotés par l'IA
Les pays nordiques auront besoin d'environ 300 000 professionnels de la sécurité supplémentaires d'ici 2029, mais les filières locales de diplômés sont insuffisantes. L'orchestration améliorée par l'IA s'attaque aux tâches de triage répétitives, en corrélant les inventaires d'actifs, les flux CVE et les cartes thermiques MITRE ATT&CK pour faire remonter les alertes à haute certitude. Les entreprises danoises de logiciels cloud signalent des baisses de 50 à 70 % des fausses alarmes après le déploiement de manuels pilotés par l'apprentissage automatique qui mettent automatiquement en quarantaine les points de terminaison suspects et lancent des tâches d'investigation numérique sans code. Les modules d'identification des voix synthétiques sont désormais intégrés aux systèmes d'appels entrants des banques suédoises pour détecter les fraudes qui ont triplé en 2024, tandis que les outils d'e-discovery assistés par l'IA réduisent les délais de réponse aux demandes d'accès aux données RGPD de plusieurs jours à quelques heures.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie aiguë de talents en cybersécurité maîtrisant les langues nordiques | -1.90% | Régional, plus sévère en Finlande et en Norvège | Long terme (≥ 4 ans) |
| Prix élevés de l'électricité limitant les charges de travail cryptographiques sur site | -0.80% | Danemark, Suède secteurs à forte consommation d'énergie | Moyen terme (2-4 ans) |
| Sous-investissement des PME en dessous de 5 % du budget informatique | -1.10% | Secteur des PME régionales | Court terme (≤ 2 ans) |
| Technologies opérationnelles héritées fragmentées dans les services publics | -0.70% | Norvège, Finlande services publics | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie aiguë de talents en cybersécurité maîtrisant les langues nordiques
Les taux de vacance dépassent 40 % pour les postes nécessitant des compétences en suédois ou en finnois, et l'inflation salariale dépasse 12 % annuellement pour les architectes de sécurité de niveau intermédiaire. Les agences publiques reportent les projets de modernisation des SOC, tandis que les entreprises du secteur privé dépensent pour des contractants internationaux qui manquent de maîtrise de la conformité régionale. Les programmes de formation parrainés par les opérateurs de télécommunications n'ajoutent que 2 000 diplômés par an, laissant un écart persistant. Cette rareté propulse l'adoption de la surveillance autonome de la surface d'attaque et des services de détection gérés intégrant des manuels en langue locale, mais les contraintes de talents à long terme continuent de limiter la vitesse de déploiement des programmes de sécurité sur mesure.
Prix élevés de l'électricité limitant les charges de travail cryptographiques sur site
Les contrats à terme sur l'électricité nordique ont augmenté de 31 % entre 2024 et 2025 après que la production hydroélectrique est tombée en dessous des moyennes sur 20 ans. Les opérateurs de centres de données exploitant des clusters HSM sur site font face à des pics de charges d'exploitation, les incitant à migrer vers des services de gestion de clés basés sur le cloud qui promettent un coût par transaction inférieur de 30 %, tout en soulevant des débats sur la souveraineté des données. Les fabricants pharmaceutiques danois reportent le déploiement de pilotes de cryptographie quantique sécurisée domestique jusqu'à la stabilisation des tarifs d'électricité en gros, ralentissant certaines migrations de charges de travail à haute sécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par mode de déploiement :
l'accélération du cloud remodèle l'architectureLe déploiement cloud représentait 62,10 % de la taille du marché nordique de la cybersécurité en 2025, soit 8,55 milliards USD. Les analyses coûts-avantages montrent des économies d'infrastructure de sécurité de 30 à 40 % lors du passage aux modèles de responsabilité partagée, tandis que la couverture de la télémétrie des menaces s'élargit grâce aux API d'audit SaaS. Les ministères nordiques migrent les portails de services aux citoyens vers des zones de cloud privé, stipulant que les charges de travail restent dans les frontières de l'espace Schengen, ce qui accroît l'intérêt pour les piles de sécurité cloud natives hébergées régionalement.
Les environnements sur site persistent dans les secteurs de l'énergie, de la défense et de la fabrication à haute assurance, où la latence déterministe et les politiques d'isolation physique restent non négociables. La rénovation de la salle de contrôle des technologies opérationnelles de Statnett illustre la pratique hybride : les journaux informatiques administratifs sont envoyés vers un SIEM en cloud public, tandis que les enclaves de contrôle du réseau électrique conservent des collecteurs sur site protégés par des pare-feux basés sur l'hôte. Au cours de la période de prévision, à mesure que les services publics modernisent les sous-stations et automatisent la gestion des correctifs, l'analyse de sécurité fournie par le cloud absorbera progressivement la visibilité, mais les constructions de cloud souverain ancreront toujours la conformité du dernier kilomètre pour les données classifiées.


Par taille d'organisation :
la croissance des PME défie la domination des grandes entreprisesLes grandes entreprises détenaient 70,20 % des revenus de 2025, les appétits pour le risque au niveau du conseil d'administration justifiant des renouvellements de piles de sécurité à plusieurs millions d'euros et une dotation en personnel SOC 24h/24 et 7j/7. Les multinationales nordiques de taille Fortune 500 canalisent leurs budgets vers la chasse aux menaces améliorée par l'IA et les laboratoires d'équipe rouge. À l'inverse, les PME ajoutent de l'élan avec un CAGR de 11,21 % à mesure que les mandats de facturation électronique, l'intégration de l'identité électronique et les rapports NIS2 les attirent dans le territoire réglementé.
Les PME aux budgets contraints favorisent les offres groupées par abonnement qui regroupent la sécurité des points de terminaison, des e-mails et l'analyse des vulnérabilités dans une seule console, souvent achetées via des revendeurs de télécommunications qui facturent déjà la connectivité haut débit. Les feuilles de route des fournisseurs incluent désormais des assistants « conformité en un clic » adaptés aux autorités locales de protection des données, facilitant encore davantage l'adoption. Bien que la taille moyenne des transactions des PME reste modeste, le volume évolue rapidement, et le faible taux de désabonnement soutient des revenus récurrents prévisibles qui diversifient les portefeuilles des fournisseurs au-delà du risque de concentration sur les grandes entreprises.
Par secteur d'utilisation final :
la montée en puissance du secteur industriel et de la défense défie le leadership du BFSILe BFSI a conservé 23,10 % des dépenses de 2025, les banques investissant dans l'analyse anti-fraude, le renforcement des services bancaires mobiles et les tests de résilience imposés par DORA. Les prêteurs nordiques utilisent des cadres de risque de modèle pour rationner les dépenses de cybersécurité entre les API de banque ouverte, les paiements en temps réel et les micro-services cloud natifs qui sous-tendent les produits de vente au détail de type tout-en-tant-que-service.
Le secteur industriel et de la défense, projeté à un CAGR de 12,31 %, bénéficie des cyberplages alignées sur l'OTAN, de la visibilité des technologies opérationnelles des énergies renouvelables et de la protection des réseaux de commandement de drones. Les grands groupes énergétiques allouent des parts à deux chiffres de leurs dépenses d'investissement à la ségrégation des identités, à la télémétrie des capteurs et au transport chiffré de la télémétrie, tandis que les grands groupes de défense co-développent des pipelines DevSecOps fortifiés pour les systèmes classifiés. La santé, les télécommunications et l'administration publique enregistrent chacune une croissance à un chiffre moyen à mesure que les dossiers de santé électroniques, les calendriers de déploiement de la 5G et les systèmes d'identité des citoyens élargissent leurs surfaces de menace.
Analyse géographique
Marché de la cybersécurité en Suède
La part de revenus de 38,65 % de la Suède provient de la maturité de son administration numérique, de son industrie manufacturière fortement tournée vers l'exportation et de son solide écosystème fintech. Le programme de transformation informatique de l'État, doté de 5,3 milliards EUR, soutient l'expansion de l'identité électronique et les investissements dans le cloud national, assurant une demande continue en matière de gouvernance des identités, de SIEM et de services d'architecture zéro confiance. Des start-ups suédoises telles que Detectify et Outpost24 fournissent des solutions SaaS de gestion de la surface d'attaque consommées à l'échelle mondiale, confirmant le statut du pays comme phare de l'innovation.
Marché de la cybersécurité en Norvège
La Norvège affiche la plus forte croissance avec un CAGR de 9,82 %. Son fonds fédéral de modernisation cybernétique de 20 millions NOK, ainsi que les engagements pluriannuels d'Equinor, de Statnett et du Fonds de pension gouvernemental de 1,6 billion USD, alimentent en permanence des projets autour de la segmentation des technologies opérationnelles, des journaux en cloud souverain et de la corrélation SOC assistée par intelligence artificielle. Les directives relatives aux infrastructures critiques imposent une conservation de la télémétrie des événements pendant cinq ans, stimulant ainsi les revenus d'abonnement liés au stockage et à l'analytique, et incitant les opérateurs d'infrastructures à adopter une observabilité unifiée OT-IT.
Marché de la cybersécurité au Danemark et en Finlande
Le Danemark et la Finlande complètent la région. Les clusters fintech et maritimes du Danemark adoptent le périmètre de service d'accès sécurisé (SASE) pour protéger les effectifs distribués et l'IoT maritime. Le relancement du Conseil national de cybersécurité et les 100 millions EUR affectés à la résilience cybernétique accélèrent l'intégration des PME aux services gérés. La Finlande s'appuie sur des décennies de recherche et développement en télécommunications et sur son rôle de passerelle vers l'OTAN pour concevoir des prototypes de chiffrement résistant au quantique, de modélisation des menaces 6G et de bancs d'essai de cloud souverain classifié qui se diffuseront vers les marchés civils. La croissance géographique collective de la région reste soutenue par des organismes de normalisation nordiques unifiés qui échangent les meilleures pratiques, harmonisant les exigences des acheteurs et raccourcissant les cycles de vente des fournisseurs.
Paysage réglementaire
La réglementation en matière de cybersécurité dans les pays nordiques se durcit à travers les transpositions nationales des cadres de l'UE et les mises à jour des stratégies nationales. La Suède a mis en vigueur sa loi sur la cybersécurité (2025:1506) et l'ordonnance associée (2025:1507) le 15 janvier 2026, alignant les entités essentielles et importantes suédoises sur les exigences de NIS2, y compris des obligations renforcées de gouvernance et de gestion des incidents. Le Danemark a mis en œuvre NIS2 via une loi nationale entrée en vigueur le 1er juillet 2025, tandis que la Norvège applique un cadre de loi sur la sécurité numérique avec des sanctions financières pouvant atteindre 4% du chiffre d'affaires mondial en cas de non-conformité. Ces conséquences compressent déjà les délais d'approvisionnement pour le reporting, la collecte de preuves d'audit et les services de conformité gérée.
L'orientation politique est également renforcée par des programmes nationaux pluriannuels et des initiatives de sécurité de la chaîne d'approvisionnement au niveau de l'UE. La Suède a publié sa Stratégie nationale pour la cybersécurité 2025-2029 en février 2026, et le Danemark a adopté une Stratégie pour la cybersécurité et la sécurité de l'information 2026-2029 en janvier 2026, toutes deux insistant sur l'amélioration du signalement des incidents, la responsabilité de la direction et le renforcement des capacités dans les services essentiels. Au niveau de l'UE, la boîte à outils de sécurité de la chaîne d'approvisionnement TIC fournit une méthodologie commune permettant aux États membres d'évaluer et d'atténuer les risques liés à la chaîne d'approvisionnement TIC, tandis que le Traficom finlandais a publié des orientations pour soutenir les autorités de surveillance NIS en vertu de la loi finlandaise sur la cybersécurité (124/2025), renforçant les attentes en matière de mesures de gestion des risques et de cohérence de la surveillance à travers les entités couvertes.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité dans les pays nordiques relie des fournisseurs de plateformes mondiaux et des spécialistes régionaux à des prestataires de services locaux, des intégrateurs de systèmes et des canaux dirigés par les télécoms qui regroupent les solutions en offres gérées pour les entreprises et les PME. En amont, les fournisseurs de matériel, de logiciels et d'infrastructure cloud fournissent les éléments de base de la sécurité (équipements de sécurité réseau, contrôles des terminaux et d'identité, sécurité native du cloud et analytique). En milieu de chaîne, les fournisseurs de plateformes et les spécialistes nordiques intègrent ces contrôles dans des architectures consolidées telles que le XDR géré et l'automatisation de la conformité, tandis que les distributeurs et les MSSP localisent les déploiements, assurent une surveillance 24h/24 et 7j/7, et fournissent une réponse aux incidents en Suède, Norvège, Danemark et Finlande.
En aval, les exigences d'approvisionnement et d'assurance reflètent de plus en plus les normes de sécurité de la chaîne d'approvisionnement et les orientations publiques, ce qui façonne la qualification des fournisseurs et le périmètre des contrats. La norme SS-ISO/IEC 27036-2:2024 codifie les attentes en matière de cybersécurité dans les relations fournisseur-acquéreur, favorisant une gestion structurée des risques liés aux tiers pour les acheteurs des secteurs de la fabrication, des logiciels et des services cloud. Des outils pratiques d'accompagnement tels que SUCCESS (Supply Chain Cybersecurity for SMEs) au Danemark aident les petits fournisseurs à documenter leurs contrôles et à fournir des preuves pour les exigences alignées sur NIS2, tandis que la boîte à outils de sécurité de la chaîne d'approvisionnement TIC de l'UE renforce la demande d'évaluation des fournisseurs, de surveillance continue et de reporting prêt pour audit dans les chaînes d'approvisionnement nordiques.
Paysage concurrentiel
Le marché nordique de la cybersécurité accueille un mix de fournisseurs en couches comprenant des géants américains de plateformes et des spécialistes locaux. Fortinet, Palo Alto Networks et CrowdStrike ancrent le niveau supérieur des plateformes ; Fortinet a affiché un chiffre d'affaires de 5,96 milliards USD en 2024 et prévoit 6,65 à 6,85 milliards USD pour 2025. Leurs consoles à panneau unique trouvent un écho auprès des entreprises cherchant à rationaliser les produits ponctuels qui se chevauchent.
Les champions régionaux WithSecure, Mnemonic, Arctic Security et Logpoint tirent parti de la proximité culturelle, du renseignement sur les menaces en langues nordiques et des références en matière de protection de la vie privée dès la conception. L'acquisition de Muninn par Logpoint en 2024 a insufflé une détection d'anomalies pilotée par l'IA dans son SIEM, renforçant le potentiel de vente incitative aux comptes existants du secteur public. Les acteurs liés aux télécommunications comme Telenor Cyberdefence élargissent leurs empreintes de services gérés en intégrant l'expertise en technologies opérationnelles de Combitech, signalant une marche vers des offres SASE groupées plus SOC géré.
L'intensité des fusions et acquisitions devrait rester élevée alors que les investisseurs poursuivent des jeux de plateformes qui soudent les flux de renseignement sur les menaces, l'analyse des identités et l'automatisation de la conformité. Les fournisseurs se différenciant par l'hébergement en cloud souverain, la cryptographie quantique sécurisée ou la maîtrise des protocoles spécifiques aux technologies opérationnelles commanderont des primes de valorisation. Les acheteurs montrent une préférence accrue pour la viabilité des fournisseurs et la clarté de la feuille de route, récompensant les fournisseurs dotés de larges écosystèmes de partenaires et de bureaux d'assistance en région.
Leaders du secteur nordique de la cybersécurité
International Business Machines Corporation
Cisco Systems, Inc.
Fortinet, Inc.
WithSecure Corporation
Dell Technologies Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cybersécurité dans les pays nordiques
- International Business Machines Corporation
- Cisco Systems, Inc.
- Dell Technologies Inc.
- Fortinet, Inc.
- Clavister Holding AB
- F5, Inc.
- Gen Digital Inc. (NortonLifeLock)
- Acronis International GmbH
- CyberArk Software Ltd.
- Proofpoint, Inc.
- Trend Micro Incorporated
- Trellix LLC
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- WithSecure Corporation (F-Secure)
- Mnemonic AS
- NetClean Technologies AB
- Secunia ApS (Flexera)
- Promon AS
- Arctic Security Oy
- Visma AS
Lire l’analyse des entreprises de marché de la cybersécurité dans les pays nordiques

Opportunités de marché et perspectives d'avenir
La modernisation motivée par la conformité continue d'ouvrir des espaces vierges pour la conformité gérée, l'automatisation des preuves et les programmes de risque fournisseur qui rendent les exigences alignées sur NIS2 applicables à travers des réseaux complexes de sous-traitants. La Stratégie danoise pour la cybersécurité et la sécurité de l'information 2026-2029 inclut une allocation de 211 millions DKK pour 2026-2029, avec des domaines d'intervention couvrant les PME et les citoyens, ce qui offre une trajectoire de financement et de programmation plus claire pour les fournisseurs et prestataires de services proposant des contrôles packagés, la préparation aux incidents et l'intégration liée à la formation. Le Consortium nordique-balte de cybersécurité (NBCC), soutenu par 110 millions DKK de l'UE, renforce également le renforcement des capacités transfrontalières et les achats conjoints, favorisant les fournisseurs capables de proposer des contrôles standardisés, des modèles de reporting et une prestation multi-pays.
Les opportunités technologiques se concentrent autour de la préparation post-quantique, des opérations de sécurité pilotées par l'IA et de la protection OT/IoT liée à la numérisation des infrastructures critiques et à l'attention des régulateurs sur la résilience. La version IOS XE 26 de Cisco a introduit des capacités de cryptographie post-quantique full-stack, offrant aux entreprises une voie d'adoption concrète pour les programmes d'agilité cryptographique aux côtés d'une modernisation réseau plus large. Les partenariats intégrant la détection et la réponse alimentées par l'IA dans les piles d'entreprise existantes, comme la collaboration d'IBM et de Palo Alto Networks sur une sécurité unifiée alimentée par l'IA, soutiennent les objectifs de consolidation des plateformes et réduisent la prolifération d'outils pour les acheteurs confrontés à une pénurie d'analystes. Parallèlement, les normes de relations fournisseurs telles que SS-ISO/IEC 27036-2:2024 et les outils pratiques pour PME comme SUCCESS révèlent un écart mesurable dans l'assurance cyber des tiers, soutenant la demande de surveillance continue des fournisseurs, de bibliothèques de contrôles alignées sur les contrats et de documentation prête pour audit dans les chaînes d'approvisionnement nordiques.
Recent Industry Developments in Marché de la cybersécurité dans les pays nordiques
- Mai 2026 : Truesec a publié le Nordic CISO Report 2026 basé sur des entretiens menés au printemps 2026. Le temps d'exploitation des vulnérabilités est tombé à 2,4 jours. La publication souligne la pression croissante exercée sur les propriétaires d'actifs nordiques pour renforcer la réponse rapide aux incidents et les programmes de correctifs.
- Avril 2026 : Advania a étendu son partenariat stratégique avec Nozomi Networks pour fournir des solutions de cybersécurité OT et IoT dans les pays nordiques, en Allemagne, en Autriche et en Suisse. Le partenariat élargit les offres de sécurité OT et IoT dans la région. Cela soutient un potentiel de vente incitative dans les secteurs des infrastructures critiques.
- Février 2026 : Eye World AB a lancé le pack de sécurité Nettskjold en partenariat avec Happybytes pour lutter contre la fraude numérique auprès des clients mobiles norvégiens. Cette initiative renforce la cybersécurité intégrée des opérateurs mobiles pour les consommateurs. Elle élargit l'empreinte nordique de prévention des menaces.


Marché de la cybersécurité dans les pays nordiques Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Nous définissons le marché de la cybersécurité des pays nordiques comme les dépenses en logiciels, services et outils de sécurité connexes qui aident à prévenir, détecter, répondre et récupérer des incidents cyber au Danemark, en Finlande, en Norvège, en Suède et en Islande.
Exclusions du périmètre : les ventes de matériel uniquement non spécifiques à la sécurité, l'externalisation informatique générale sans mandat de sécurité, et les coûts de main-d'œuvre internes sont exclus lorsqu'ils ne peuvent pas être séparés de manière cohérente.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Équipements de sécurité réseau
- Sécurité des points de terminaison
- Autres solutions
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par taille d'organisation
- PME
- Grandes entreprises
- Par secteur d'utilisation final
- BFSI
- Santé
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail
- Énergie et services publics
- Fabrication
- Autres
- Par pays
- Danemark
- Norvège
- Suède
- Finlande
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire est utilisée pour cartographier le contexte de la demande régionale et pour ancrer le modèle avec des points de référence traçables. Nous examinons les mises à jour publiques sur les stratégies cyber et les notes de signalement d'incidents des agences nationales de cybersécurité nordiques, ainsi que les textes de politique et les calendriers de la Commission européenne au niveau de l'UE qui affectent les dépenses de conformité.
Nous extrayons également des signaux d'adoption et d'intensité numérique d'Eurostat, des offices statistiques nationaux des pays nordiques, et des publications des banques centrales ou des régulateurs des télécommunications qui indiquent des tendances de migration vers le cloud et de connectivité. Pour valider le récit du côté de l'offre, nous examinons les dépôts d'entreprises et les présentations aux investisseurs, les sites web des associations, et une couverture médiatique reconnue, puis nous vérifions des postes financiers spécifiques d'entreprises à l'aide d'un abonnement payant de renseignements et de données financières d'entreprise. Ces sources sont uniquement illustratives, et de nombreuses autres références ont été utilisées pour la collecte, la validation et la clarification au cours du processus de recherche.
Entretiens et enquêtes primaires
Nous utilisons des entretiens et enquêtes auprès de dirigeants, responsables fonctionnels et managers en cybersécurité au Danemark, en Finlande, en Islande, en Norvège et en Suède pour tester les hypothèses de tarification, d'adoption, d'externalisation, de migration vers le cloud et de dépenses réglementaires. Leurs retours aident à expliquer les écarts des données secondaires, à affiner les répartitions par pays, et à trianguler le modèle final des pays nordiques.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier rang : 27% | Cadres dirigeants : 15% |
| Rang intermédiaire : 48% | Responsables fonctionnels/d'unité : 30% |
| Petits acteurs : 25% | Managers : 55% |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une construction descendante du bassin de demande qui suit la manière dont les budgets de cybersécurité sont généralement établis dans les organisations nordiques, puis le relie à l'activité numérique au niveau macro et sectoriel. Nous divisons la région en blocs de demande au niveau national et construisons en appliquant l'intensité des dépenses de sécurité aux empreintes adressables d'opérations informatiques et numériques, puis affinons le résultat à l'aide de vérifications menées par entretiens.
Les intrants utilisés dans le modèle comprennent des indicateurs tels que le rythme de migration des charges de travail vers le cloud, le calendrier de conformité réglementaire (par exemple, l'activité de préparation à NIS2 et DORA), l'adoption des services de sécurité gérée, la gravité et la fréquence des incidents signalés, et la part des infrastructures critiques soumises à des obligations de sécurité plus strictes. Les prix et le mix sont traités via des prix de vente moyens réalistes et des schémas de renouvellement, où les contrats pluriannuels sont normalisés en valeurs annualisées pour éviter le double comptage.
Pour les prévisions, nous utilisons principalement une analyse de scénarios soutenue par une vérification multivariée légère des principaux moteurs afin que le scénario de base reste aligné avec ce que les praticiens attendent dans les cycles budgétaires nordiques. Lorsque les données ascendantes sont incomplètes pour des poches de dépenses plus petites, nous comblons les lacunes à l'aide de fourchettes de pénétration prudentes, puis retestons les totaux avec des vérifications de canaux et des approximations échantillonnées de prix de vente moyen et de volume.
Validation des données et cycle de mise à jour
La validation est effectuée par le biais de vérifications par étapes afin que les sauts inhabituels soient questionnés avant que tout chiffre ne soit verrouillé. Nous comparons les résultats à des signaux indépendants tels que les tendances publiques des incidents cyber, les indicateurs d'adoption du cloud et du numérique, et les changements observés vers la détection et la réponse gérées. Si un écart n'est pas explicable, nous recontactons les sources pour concilier les hypothèses.
Chaque modèle de marché passe par plusieurs cycles d'examen par les analystes, où les hypothèses, les conversions de devises et les répartitions par pays sont remises en question et corrigées. Les rapports sont actualisés chaque année, et des mises à jour intermédiaires sont effectuées lorsque des événements importants surviennent, comme des échéances réglementaires majeures, de grands programmes cyber publics ou des changements notables dans le comportement de dépenses. Avant la livraison, une dernière vérification est effectuée afin que les clients reçoivent la vision la plus récente et actualisée du marché.
Taille du marché nordique de la cybersécurité selon Mordor Intelligence comparée à d'autres estimations publiées
Les estimations publiées pour le marché nordique de la cybersécurité peuvent sembler différentes car la région et la définition des dépenses ne sont pas toujours traitées de la même manière, et parce que certains éditeurs rapportent des années de référence différentes. Les différences proviennent également de la manière dont les services sont comptabilisés, dont les abonnements de sécurité cloud sont annualisés, et du moment où les conversions de devises sont appliquées.
Les principaux facteurs d'écart incluent généralement le fait de savoir si les services de sécurité gérée sont pleinement inclus, si les travaux de risque informatique connexes sont mélangés à la cybersécurité, et si les pays nordiques sont traités comme quatre pays ou étendus pour inclure l'Islande et les programmes de secteur public transfrontaliers. Certains chiffres s'appuient également sur des hypothèses de remplacement d'outils plus rapides, tandis que d'autres maintiennent des prix stables et ne revérifient pas les changements d'adoption par le biais d'entretiens avec les acheteurs, ce qui peut modifier le résultat une fois que le comportement réel de renouvellement est pris en compte par Mordor Intelligence.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 13,77 milliards USD (2025) | |
| Publication commerciale A | 11,71 milliards USD (2023) | Utilise une année de référence antérieure et ne précise pas comment les abonnements pluriannuels et les services gérés sont annualisés, ce qui peut sous-estimer le niveau de dépenses actuel après les réajustements budgétaires récents induits par la conformité. |
| Blog sectoriel B | 12,00 milliards USD (2024) | Fournit un chiffre arrondi sans périmètre de dépenses défini, sans indication du moment des conversions de devises, ni de méthode déclarée pour séparer la cybersécurité des travaux de résilience informatique plus larges, ce qui rend la reproduction difficile. |
L'écart entre les sources s'explique principalement par le choix de l'année de référence et par la manière dont les abonnements et services de sécurité récurrents sont traités dans le chiffre d'affaires annuel. En maintenant une couverture pays explicite et en rattachant les totaux à des moteurs de demande reproductibles ainsi qu'à des comportements de prix et de renouvellement testés par entretiens, notre estimation reste transparente et plus facile à réconcilier d'une année à l'autre.


Questions clés auxquelles le rapport répond
Quelle est la valeur actuelle du marché nordique de la cybersécurité ?
La taille du marché nordique de la cybersécurité s'élève à 14,92 milliards USD en 2026 et devrait atteindre 22,25 milliards USD d'ici 2031.
Quels cadres réglementaires ont le plus grand impact sur les dépenses de cybersécurité dans les pays nordiques ?
La conformité obligatoire à la directive NIS2 de l'Union européenne et à la loi sur la résilience opérationnelle numérique (DORA) accélère les investissements en sécurité dans les secteurs public et privé, notamment au Danemark et en Norvège où les amendes pour non-conformité atteignent jusqu'à 4 % du chiffre d'affaires annuel
Quel est le principal frein à la croissance du marché ?
Une grave pénurie de talents en cybersécurité maîtrisant les langues nordiques — la Suède seule a besoin de près de 300 000 professionnels supplémentaires d'ici 2029 — continue de retarder les délais des projets et maintient les coûts de main-d'œuvre élevés
Quel pays affiche la croissance de marché la plus rapide jusqu'en 2031 ?
La Norvège mène avec un CAGR projeté de 9,82 %, propulsée par des projets de numérisation énergétique à grande échelle et de nouveaux financements gouvernementaux liés à la loi sur la sécurité numérique
Comment la consolidation des fournisseurs façonne-t-elle le paysage concurrentiel ?
Les spécialistes régionaux et les fournisseurs mondiaux de plateformes fusionnent ou acquièrent des capacités pilotées par l'IA — comme l'acquisition de Muninn par Logpoint — pour offrir des suites XDR unifiées et pallier les pénuries de talents, tandis que Fortinet continue d'accroître ses revenus, visant jusqu'à 6,85 milliards USD pour 2025
Dernière mise à jour de la page le:


