
イタリアサイバーセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
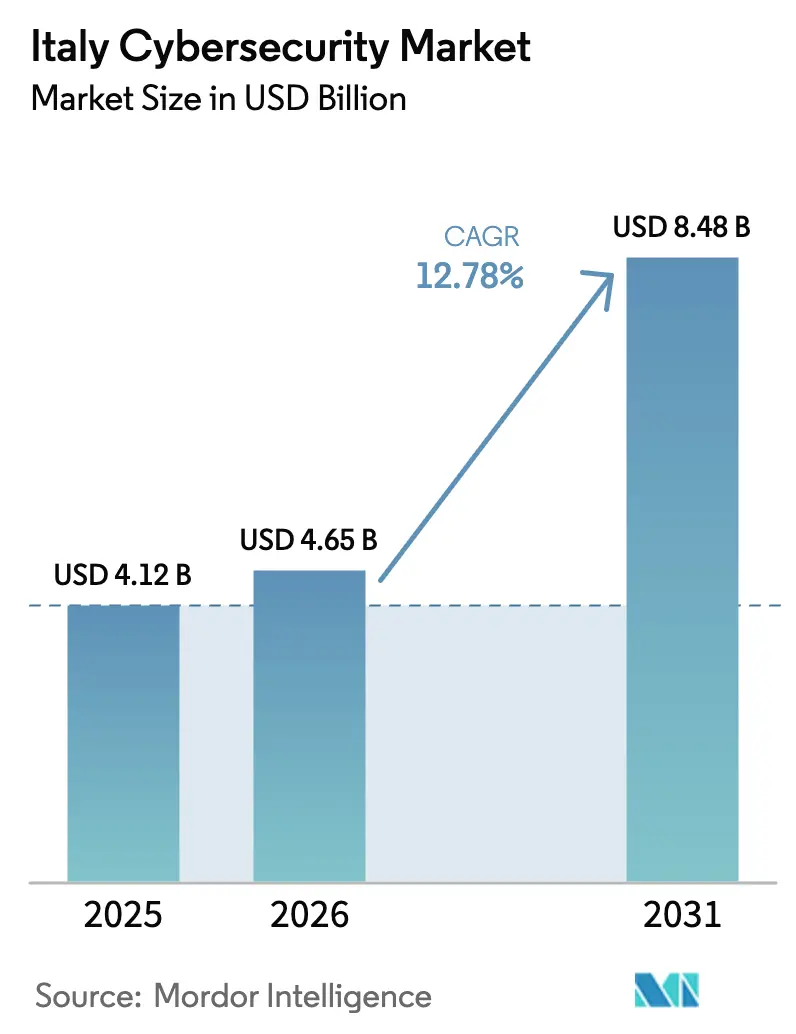
| 基準年の市場規模 (2025) | 4.12 十億米ドル |
| 市場規模 (2026) | 4.65 十億米ドル |
| 市場規模 (2031) | 8.48 十億米ドル |
| Growth Rate (2026 - 2031) | 12.78 % |
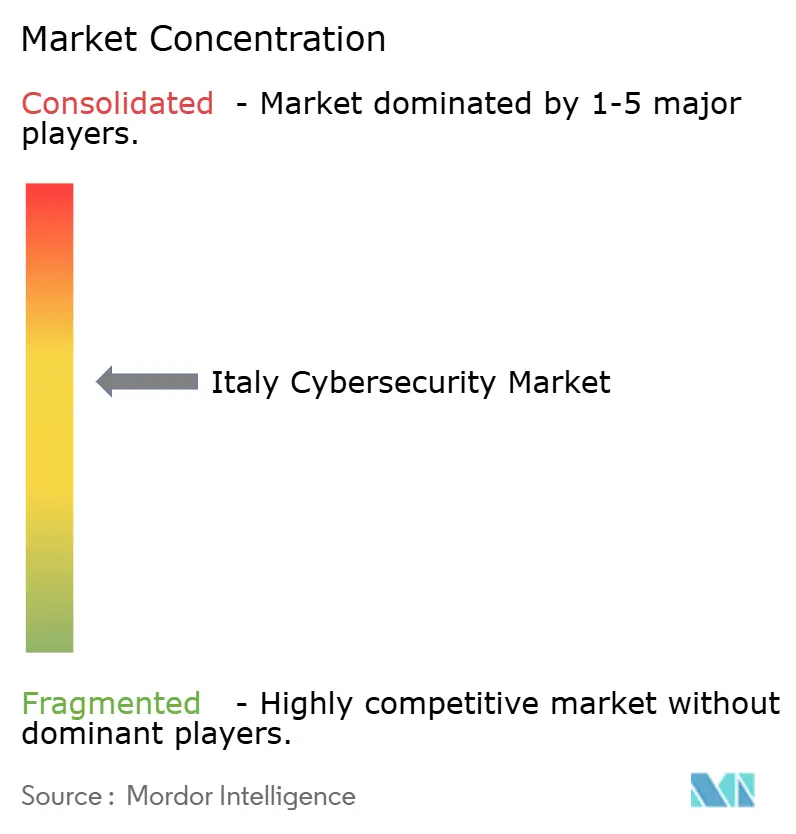
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるイタリアサイバーセキュリティ市場分析
イタリアサイバーセキュリティ市場規模は2025年に41億2,000万米ドルと評価され、2026年の46億5,000万米ドルから2031年には84億8,000万米ドルへと、予測期間(2026年~2031年)にCAGR 12.78%で成長すると推定されています。成長は、NIS2指令およびデジタル運用強靭化法(DORA)といったEU法令への義務的なコンプライアンス要件と、国家サイバー境界プログラムに充当された22億米ドルの公的資金が牽引しています。[1]国際貿易局、「イタリア ― デジタル経済」、trade.gov運用技術(OT)を標的とするランサムウェア攻撃の増加、ミラノおよびトリノにおけるクラウド導入の急速な拡大、そして耐量子暗号のパイロット展開が、企業の投資ロードマップを再構築しています。2024年第4四半期には製造業が全産業向けランサムウェアインシデントの70%を占め、取締役会レベルでの関心が高まっています。大企業が依然として支出を主導しているものの、中小企業(SME)需要の急増、深刻な人材不足、そして「メイド・イン・イタリー」プラットフォームに対する政府インセンティブが競争環境を再編しています。
主要レポートの示唆
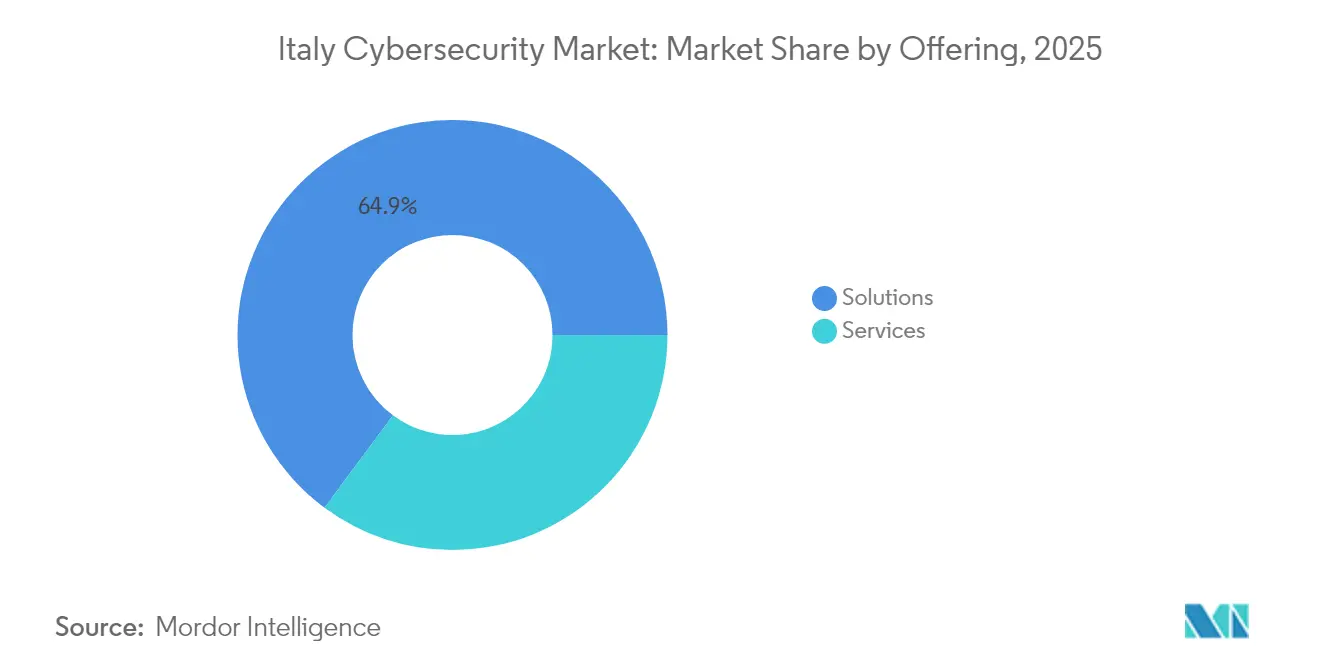
- 提供内容別では、ソリューションが2025年に64.85%のシェアを占め首位となり、一方でサービスは2031年にかけてCAGR 13.95%で成長する見込みです。
- 展開モード別では、オンプレミスが2025年のイタリアサイバーセキュリティ市場シェアの59.85%を占め、クラウドは2031年にかけてCAGR 17.55%を記録すると予測されています。
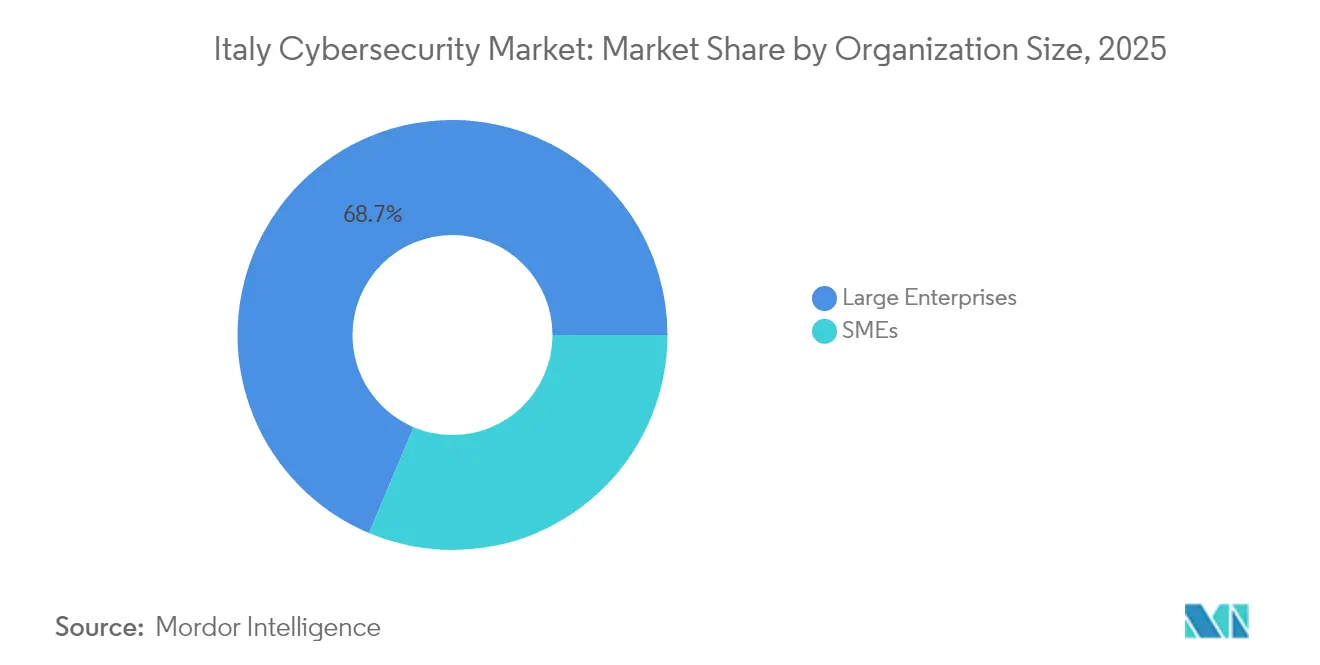
- 組織規模別では、大企業が2025年のイタリアサイバーセキュリティ市場規模の68.65%を占め、中小企業(SME)セグメントは年率14.88%で拡大する見込みです。
- エンドユーザー別では、BFSIが2025年に26.35%の収益シェアで首位となり、一方でヘルスケアは2031年にかけてCAGR 15.92%で拡大しています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
イタリアサイバーセキュリティ市場のトレンドとインサイト
促進要因のインパクト分析*
| 促進要因 | CAGRへの影響(概算)(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 国家サイバー境界プログラムを加速するデジタル・ファースト行政サービス義務 | +3.50% | ローマ、ミラノ、トリノ | 中期(2~4年) |
| 産業オートメーションネットワークを標的とするランサムウェア攻撃の急増 | +2.80% | ポー平野回廊 | 短期(2年以内) |
| 予算再配分を促すEU NIS2およびDORAのコンプライアンス期限 | +4.20% | ミラノ、ローマ | 中期(2~4年) |
| SaaSセキュリティポスチャー管理の需要を高めるクラウドネイティブスタートアップブーム | +1.80% | ミラノ、トリノ | 中期(2~4年) |
| エネルギー回廊におけるOT/ICS設備の拡大 | +1.20% | ポー平野 | 長期(4年以上) |
| 「メイド・イン・イタリー」サイバープラットフォームに対する政府インセンティブの拡充 | +1.40% | ローマ、ミラノ | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
国家サイバー境界プログラムを加速するデジタル・ファースト行政サービス義務
イタリアは国家復興・強靭化計画(PNRR)リソースの27%をデジタル転換に充当しており、そのうちサイバーセキュリティには22億米ドルが割り当てられています。国家サイバーセキュリティ庁は重要サービス提供者に厳格な境界管理の遵守を義務付けていますが、現時点でコンプライアンスを達成している行政機関はわずか2%に留まっています。自治体ポータル、社会保障給付、国民IDサービスがオンライン化されるに伴い、ローマ、ミラノ、トリノの地方当局はアイデンティティ管理およびゼロトラストフレームワークを強化しており、社内のスキル不足を補うためマネージドセキュリティ事業者との契約を締結するケースが増えています。
イタリア産業オートメーションネットワークを標的とするランサムウェア攻撃の急増
製造業は2024年第4四半期における産業向けランサムウェアインシデントの70%を吸収し、単なるデータ窃取から業務妨害へと攻撃の性質が変化しています。2025年第1四半期だけで、欧州ではOTに特化した侵害が135件記録されました。ポー平野沿いの工場では、PLCの堅牢化、ネットワークセグメンテーション、そして多日間の生産停止を防ぐためのAI駆動型異常検知の導入が進んでいます。安全なリモートメンテナンスゲートウェイへのベンダー需要は過去最高水準に達しています。
セキュリティツール整備に向けた予算再配分を促すEU NIS2およびDORAのコンプライアンス期限
立法令138/2024号はNIS2の適用範囲を10万社以上のイタリア企業に拡大し、違反に対しては最大1,000万ユーロまたは年間売上高の2%の罰金が科されます。DORAは2025年1月から金融セクター向けの業種別管理を追加します。各取締役会はログ保持、インシデント報告の自動化、脅威インテリジェンスフィードに向けて技術予算を振り向けており、規制対象企業の89%がサイバー人材の追加採用を見込んでいます。[2]欧州連合サイバーセキュリティ機関(ENISA)、「ENISAの脅威ランドスケープ:金融セクター」、enisa.europa.eu
ミラノおよびトリノにおけるクラウドネイティブスタートアップブームがSaaSセキュリティポスチャー管理への需要を強化
2024年のTIMとOracleの提携がマルチクラウド導入を加速させました。ミラノのポルタ・ヌオーヴァ地区およびトリノのイノベーション拠点にあるベンチャー支援企業はKubernetes上でスケールしていますが、GDPRのデータ移転上の障壁に直面しており、地域をまたがる設定ミスをマッピングするCSPMおよびCNAPPソリューションの導入が進んでいます。これらの拠点におけるサイバーセキュリティの求人は2025年に25%増加すると見込まれています。
抑制要因のインパクト分析*
| 抑制要因 | CAGRへの影響(概算)(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| イタリア語対応サイバー人材の不足によるMSSPコストの上昇 | -1.2% | 全国規模、特にミラノおよびローマにおける影響が顕著 | 中期(2~4年) |
| 中堅製造業中小企業における「セキュリティ=コストセンター」という支配的な考え方 | -1.8% | 全国規模、産業集積地域に集中 | 中期(2~4年) |
| ゼロトラスト展開を阻む断片化したレガシー通信インフラ | -0.8% | 全国規模、南部地域および農村部に顕著 | 長期(4年以上) |
| 高度規制BFSIセグメントにおけるオンプレミスHSMからの移行の遅れ | -0.6% | ミラノ、ローマおよびその他の金融センター | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
イタリア語対応サイバー人材の不足によるMSSPコストの上昇
サイバーセキュリティの求人件数は2022年から2024年の間に10%減少した一方で需要は増加し、組織の90%でスキルギャップが生じています。現地語対応のSOCアナリストには高いプレミアムが課され、中小企業はミラノおよびローマに本社を置くマネージドセキュリティサービスプロバイダーへ監視業務を委託せざるを得ない状況となっています。
中堅製造業中小企業における「セキュリティ=コストセンター」という支配的な考え方
OECDの調査によると、イタリアの中小企業の18%はサイバーセキュリティプロトコルを全く導入しておらず、利用可能な国家支援を認識しているのも18%に過ぎません。[3]OECD、「ショックと移行を管理するためのSMEデジタル化:2024年調査」、oecd.org多くのファミリー経営工場は、脅威防止への投資よりも生産損失の再保険を優先しており、パッチ適用やMFAといった基本的な管理策の導入が停滞しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:サービスがソリューション成長を上回る
ソリューションは2025年のイタリアサイバーセキュリティ市場シェアの64.85%を占め、ネットワークファイアウォールおよびアイデンティティプラットフォームが牽引しました。NIS2およびDORAに関連した予算再配分が、大手銀行や公益事業者における強固な更新サイクルを支えています。しかしサービスは、企業が人材不足に対応するためSOC、ペネトレーションテスト、インシデントレスポンスをアウトソーシングするにつれ、2031年にかけてCAGR 13.95%を記録すると予測され、製品の成長を凌駕します。マネージド検知・対応(MDR)プラットフォームは脅威ハンティングおよび規制報告をバンドル提供し、複数年にわたる解約しにくい契約を創出しています。イタリアサイバーセキュリティ市場のサービス規模は、イタリア語による24時間365日監視需要に支えられ、2031年までに31億8,000万米ドルを超える見込みです。
イタリアサイバーセキュリティ市場は、コンサルティングチームがコンプライアンスマッピング、アーキテクチャ再設計、耐量子暗号パイロットを主導する中で拡大しています。プロフェッショナルサービスの収益はローマの公共部門クラスターで最も速く成長しており、一方でMSSP導入率はミラノの金融地区で最も高く、大手銀行が合併統合時のログ相関およびデジタルフォレンジック業務をオフロードしています。サービスとしてのアイデンティティ(Identity-as-a-Service)およびゼロトラスト評価も、電子医療記録展開に備えるヘルスケアネットワーク間で普及が進んでいます。
注記: 全セグメントのシェアはレポート購入後に確認可能


展開モード別:クラウド導入が加速
オンプレミスソリューションは2025年のイタリアサイバーセキュリティ市場シェアの59.85%を維持しており、重要インフラ事業者間でのデータ主権に対する強い選好を反映しています。しかしクラウド配信型管理機能はCAGR 17.55%で拡大しており、SaaS生産性スイート、リモートワーク、そしてEU内ハイパースケールリージョンへの信頼の高まりが後押ししています。2031年にクラウド展開向けのイタリアサイバーセキュリティ市場規模が43億6,000万米ドルを超えるにつれ、需要はGDPR監査を効率化するクラウドネイティブSIEM、コンテナランタイム防御、ポリシーアズコード自動化に集中しています。
ハイブリッドアーキテクチャが移行ロードマップを支配しています。脅威インテリジェンスレイクはオンプレミスに残存する一方、脆弱性スキャンおよびバックアップ暗号化はSaaSへとシフトしています。GDPRに基づく越境データ移転条項により、コンフィデンシャルコンピューティングおよびカスタマーマネージドキーへの関心が高まっています。ベンダーは現在、トリノおよびボローニャのプライベートクラウドノードへ市民ポータルを移行しようとする慎重な公的機関を獲得するため、データ居住地ダッシュボードをバンドル提供しています。
組織規模別:中小企業がセキュリティギャップを縮小
大企業は2025年のイタリアサイバーセキュリティ市場規模の68.65%を占めており、銀行、通信、エネルギー大手がOTおよびIT資産にまたがる多層防御を維持しています。これらの企業はデータセンター間での量子鍵配送リンクをパイロット展開し、分散した子会社全体にAIベースの攻撃経路マッピングを組み込んでいます。DORAへのコンプライアンスがイミュータブルバックアップからインサイダーリスク分析に至るまでツール整備の深度をさらに拡大しています。
年率14.88%の成長が予測される中小企業(SME)セグメントは、統合脅威管理アプライアンスおよびクラウド配信型エンドポイントセキュリティに対して新たな需要を開拓しています。デジタルアップグレードに対する税額控除と低価格のMDRサブスクリプションが参入障壁を下げています。進展が見られるものの、コンプライアンスフレームワークに完全準拠している地方自治体はわずか2%であり、中堅製造業者の多くも同様の状況にあり、依然として大きな保護ギャップが存在していることを示しています。
注記: 全セグメントのシェアはレポート購入後に確認可能
エンドユーザー別:ヘルスケアが成長リーダーとして台頭
BFSIは2025年に26.35%の収益シェアを維持し、銀行が金融セクターインシデントの46%を占めました。DORAは継続的なペネトレーションテストを義務付けており、レッドチームプロバイダーおよびセキュアコードレビューコンサルタンシーに有利なニッチを創出しています。耐量子暗号を導入した銀行は有形資本利益率の向上を報告しており、サイバーレジリエンスが収益性向上の手段として位置付けられています。
遠隔医療の普及拡大を背景に、ヘルスケアはCAGR 15.92%で拡大すると予測されています。ある大学病院でランサムウェア侵害が発生し、GDPR(一般データ保護規則)に基づき25,000ユーロ(29,443.75米ドル)の罰金が科された後、電子医療記録ホスティングにおけるイタリアサイバーセキュリティ市場シェアは急速に拡大しています。病院は現在、特権アクセス管理、ネットワークセグメンテーション、およびイミュータブルバックアップを優先しています。クラウドホスト型の医療画像アーカイブが、HIPAA準拠のCSPMツールへの需要をさらに押し上げています。
地理的分析
ミラノは国内のフィンテックおよびスタートアップシーンの中核をなしています。欧州の最高リスク責任者の82%がサイバーリスクを主要な懸念事項と見なしており、ミラノの銀行は脅威インテリジェンスフィードへの支出を3倍に増やしています。サイバーセキュリティ職が最大74,000ユーロの報酬を要求する中、人材確保の競争は熾烈であり、MSSPへの依存が大幅に高まっています。ハイパースケーラーが開設したクラウドリージョンがSaaSベンダーを引き付け、ロンバルディア州のイタリアサイバーセキュリティ市場をさらに活性化しています。
トリノからベネチアにかけて広がるポー平野の産業回廊は、OTセキュリティ展開の集積地となっています。製造業者は度重なるランサムウェアによる操業停止を受け、PLCの堅牢化と欺瞞グリッドの導入を進めています。この地域の中小企業は依然としてセキュリティをオーバーヘッドとして捉えており、EDRおよびIAMの普及が遅れている要因となっています。地域イノベーション基金はパイロットプロジェクトコストの最大50%をカバーする補助金を提供しており、ファミリー経営工場がゼロトラストゲートウェイおよびセキュアリモートモニタリングへと移行するよう後押ししています。
ローマは政策の中枢として機能しています。国家サイバーセキュリティ庁はセクター別CSIRTを統括し、NIS2エンティティの年次登録を監督しています。サービスとしてのSOC(SOC-as-a-Service)および市民IDの認証ソリューションに関する公共調達は地元インテグレーターの業務を活発化させています。しかし、基本的なプロトコル基準を満たしている省庁はごく一部に過ぎず、調達サイクルの加速が必要であることを示しています。南部地域は接続性において遅れを取っていますが、PNRRに基づく目標を絞ったブロードバンド展開が格差の是正を始めており、遠隔医療セキュリティおよび自治体電子決済の暗号化分野での新たな機会が生まれています。
規制環境
イタリアのサイバーセキュリティ規制枠組みは、サイバー境界およびNIS制度の対象となる事業者に対する国家戦略と運用要件を監督する国家サイバーセキュリティ庁(Agenzia per la Cybersicurezza Nazionale、ACN)を軸としている。立法命令138/2024は、イタリアにおけるNIS義務を非常に多数の事業体に拡大し、対象範囲の拡大と重大な行政上のリスク(市場文脈で言及されている最大1,000万ユーロまたは売上高の2%の罰則を含む)を組み合わせ、インシデント報告及び統制保証への取締役会レベルの投資を加速させている。
ACNは、2025年12月19日付のACN決定第379907号を含む実施法令を通じて要件の正式化を続けており、これはNIS対象事業者に対する技術的措置及び報告義務を定めるものである。2026年中にNISリストに新たに追加された対象事業者については、ACNのタイムラインにより、2027年7月31日までに定められたセキュリティ対策を導入することが求められ、インシデント通知義務は2027年1月1日に開始される。コンプライアンスと並行して、ACNはISAC Italiaなどの取り組みを通じて構造化された協力及び脅威インテリジェンス共有を推進しており、これは多業種にわたる情報共有を支え、SOCツール、脅威インテリジェンスフィード、及び報告自動化への需要に寄与している。
競争環境
競争の場はグローバルブランドとイタリア専門企業が混在しており、上位10社が全収益の約60%を掌握しています。Leonardo S.p.A.は2025年第1四半期のサイバー・セキュリティソリューション事業売上高を21%増の1億6,800万ユーロ(1億9,786万米ドル)に拡大しており、主権SOCプロジェクトが貢献しています。Tinexta は特化型プロバイダーを買収して国内サイバーハブを形成し、同四半期のサイバーセキュリティ売上高を33.4%伸ばしました。Reply S.p.A.は生成AI分析を活用して検知を自動化し、収益を8.9%増加させました。
戦略的提携が差別化を形成しています。TIMの子会社Telsy は既存の光ファイバー回線上で量子鍵配送のパイロットを実施し、ポスト量子セキュリティにおける先行者優位を確立しました。Almaviva S.p.A.によるIterisの3億3,500万米ドルの買収により、都市全体のSOCダッシュボードに供給されるスマートモビリティテレメトリーが加わりました。Palo Alto NetworksやCrowdStrikeなどの国際的なプレーヤーは次世代ファイアウォールの刷新とエンドポイントXDRで競争していますが、ローカライゼーションおよび国内サポートが依然として決定的な要素となっています。
イタリアサイバーセキュリティ産業リーダー
IBM Corporation
Cisco Systems Inc
Trend Micro Incorporated
Dell Technologies Inc.
Broadcom Inc. (Symantec)
- *免責事項:主要選手の並び順不同

市場機会と将来展望
公共プログラムとコンプライアンス実行のギャップは、公共行政機関及び新たにNIS対象となった事業体に対するID管理、ログ記録、及びマネージドオペレーションの分野において短期的な空白領域を生み出している。市場文脈によれば、現時点で境界統制を満たしている公共行政機関はごく一部にとどまり、NIS2の実施は規制対象基盤を拡大させ、MDR及びSOC-as-a-Serviceを通じて提供されるパッケージ化されたコンプライアンスマッピング、継続的モニタリング、及びインシデント報告自動化への需要を押し上げている。これは、イタリア語対応のSOC要員を確保できない自治体及び中堅市場の事業者にとって特に重要である。
機会は、国内サプライヤー基盤及び提供能力を拡大するACN主導のエコシステム構築及び人材育成にも関連している。ACNはCyber Innovation Networkに1,250万ユーロを助成しており、うち900万ユーロはサイバーセキュリティ博士課程支援、225万ユーロはスタートアップ育成に充てられている。2026年1月の公募では、15社のスタートアップ(各社最大15万ユーロ)に対して225万ユーロの返済不要の助成金が配分され、CNAPP/CSPM、脅威インテリジェンス、及び業種別ガバナンスツールにおけるメイド・イン・イタリーのプラットフォームを支援している。AISES-SPES AcademyとCNRによって設立されたイタリアのサイバー・宇宙拠点(PiCS)や、18~34歳向けの無料サイバーセキュリティ研修を提供するACNとGeneration Italyとの協定などの並行的取り組みは、金融やヘルスケアなどの規制対象業種を含む、クラウド及びOT/ICS環境全体で統制を運用化するサービス需要を強化している。
最近の業界動向
- 2026年6月:Cisco Systems Incは、Cisco ISE及びISE-PICにおける重大な脆弱性に対処し、リモートからの不正アクセスを防止するセキュリティアップデートを提供した。このパッチはイタリアの主要なネットワークセキュリティ導入環境を保護し、イタリア市場におけるポスト量子及びゼロトラスト対応力を強化するものである。
- 2026年5月:Trend Micro Incorporatedの脆弱性が、Trend Micro Apex One及びTrendAI Vision Oneのセキュリティアップデートにより対処された。このアップデートは、イタリアのIT環境におけるリスクエクスポージャーを低減し、市場におけるTrend Microのマネージド及びAI対応セキュリティの継続的な普及を支えるものである。
- 2026年4月:IBM Corporationは、現地の人材不足に対応するためローマにおけるマネージドセキュリティサービスの範囲を拡大し、イタリア国内でのMSS提供及びセキュリティ運用を拡充した。この取り組みは、イタリアのMSS市場におけるIBMの地位を強化し、官民両セクターにおけるサイバーセキュリティのレジリエンス向上を支えるものである。


研究方法のフレームワークとレポートの範囲
市場の定義と対象範囲
本市場調査では、企業及び公共部門ユーザーにおけるサイバー脅威の防止、検知、対応のためにイタリアで購入されるサイバーセキュリティ製品及びサービスの価値を測定する。
対象範囲外:消費者向けアンチウイルスのみの支出、純粋な物理セキュリティシステム、及びサイバーセキュリティの成果として販売されていない一般的なITアウトソーシングは除外する。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティおよびアクセス管理
- インフラ保護
- 統合リスク管理
- ネットワークセキュリティ機器
- エンドポイントセキュリティ
- その他ソリューション
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- 組織規模別
- 中小企業(SME)
- 大企業
- エンドユーザー別
- BFSI
- ヘルスケア
- ITおよびテレコム
- 産業・防衛
- 小売
- エネルギーおよびユーティリティ
- 製造業
- その他
データソース、市場規模算定、及び検証
デスクリサーチ
デスクワークは、まずイタリアにおける需要の背景を構築し、その後セキュリティ特有の支出へと絞り込むことから始まる。イタリア国家サイバーセキュリティ庁(ACN)の公表資料、Eurostatの情報通信技術利用及びデジタル集約度指標、NIS2及びDORAに関連するEU文書、並びにOECDのデジタル経済統計などの公的・公式情報源を活用し、圧力ポイント及び導入状況を特定する。
また、関連するサプライヤー及びマネージドサービスプロバイダーの年次報告書及び投資家向けプレゼンテーション、信頼できる報道機関によるサイバーセキュリティインシデント及び侵害の開示情報、並びに政府及び規制業種向けの調達通知などの信頼できる二次資料も使用する。収益モデルを実用的に保つため、企業財務及びインテリジェンスに関する有料購読サービス、及び広範なニュース・財務動向の追跡サービスも参照し、これによりタイムラインや主要な契約活動を検証する。このリストは網羅的なものではなく、本調査の実施にあたり、データ収集、検証、及び明確化のために他にも多くの公開情報源が使用された。
一次インタビュー及び調査
一次調査は、イタリアの購入者が実際にどのようにセキュリティ予算を組み、購入しているか、そして年ごとに何が変化しているかに焦点を当て、デスク調査から得られた仮説の検証に役立てる。ソリューションプロバイダー、チャネルパートナー、及びサービス志向企業を対象とし、規制業種や大規模デジタルユーザーの需要側の役職者にもインタビューを行い、導入ペース及び価格動向を検証する。
市場がEUコンプライアンス及び現地の調達サイクルによって形作られていることから、タイミングの影響、更新パターン、及びクラウドセキュリティとマネージド検知がどのように組み合わされているかを調査する。これらの入力情報は、最終承認前にモデルの前提を調整するために使用される。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 |
|---|---|
| トップティア:29% | CXO:15% |
| ミッドティア:55% | 機能/部門責任者:42% |
| 小規模プレーヤー:16% | マネージャー:43% |
市場規模算定及び予測
市場規模算定はトップダウンとボトムアップの組み合わせにより構築され、まず国全体のIT及びデジタル支出のシグナルをイタリアにおけるセキュリティ需要プールへと変換し、その後サプライサイドのチェックポイントと照合する。実務上、トップダウンの手法は、購入者タイプ別のIT予算に占めるセキュリティの割合、コンプライアンス主導の押し上げ効果(NIS2及びDORAへの対応準備を含む)、及び業種構成の影響に依拠し、これをサプライヤー収益及びチャネル活動の選択的な積み上げと照合することで、合計値の現実性を保つ。
主要なモデル入力には、クラウド導入の強度、マネージドセキュリティの浸透率、事業者から報告されるインシデント及びランサムウェアの圧力、公共部門プログラム支出の可視性、及び主要セキュリティ分野(エンドポイント、ID管理、セキュリティ運用など)の平均契約額が含まれる。ボトムアップの検証において収益の把握が不完全な場合は、サンプリングされたASP範囲に推定シート数または保護対象資産数を乗じてギャップを埋め、その後、想定される従業員一人当たりのセキュリティ支出を、インタビュー対象者が現在の予算で認識している水準と再検証する。
予測にあたっては、想定されるコンプライアンス期限、更新サイクル、及びクラウド・ハイブリッド環境への継続的な移行を反映したベースケースを用いたシナリオ分析を適用する。成長率は、価格動向、マネージド提供へのサービス構成の移行、及び単年度の結果を左右し得る大規模な調達の波のタイミングに関する専門家のコンセンサスを用いて調整される。
データ検証及び更新サイクル
検証は誤りが見過ごされないよう複数の層で行われる。モデルの出力を、IT支出の方向性、開示されたセキュリティ投資計画、及び可視化された公共調達活動などの独立したシグナルと比較し、その後、範囲やタイミングにより説明可能となるまで乖離を検証する。
異常値チェックは年次及びカテゴリー単位で実施され、突出した変動が見られた場合は入力データ、通貨換算、及び想定されるASPの傾向を再確認する。調査結果は承認前に別のアナリストによってレビューされ、前提条件が大きく変化した場合には協力者に再度連絡を行う。レポートは年次で更新され、大きな規制変更、大規模インシデント、または政策資金の変化があった場合には中間更新が行われ、納品前の最終確認を経て、クライアントに最新の見解が提供される。
Mordor Intelligenceによるイタリアのサイバーセキュリティ市場規模と他の公表推計値との比較
イタリアのサイバーセキュリティに関する公表値は、著者によって異なる費用区分、基準年、及び通貨の取り扱いを選択するため、しばしば一致しない。サービス、研修、及び保険を合算して計上するかどうかについても差異がある。市場の変化が速い場合、更新、コンプライアンス期限、及び複数年にわたるマネージド契約が年度間で支出を移動させ得るため、差異はさらに大きくなる。
差異を生む一般的な要因は更新頻度であり、マネージドセキュリティ及びクラウドセキュリティについて古い価格水準を用いると現在の支出を過小評価する一方、積極的な将来の価格上昇を見込むと過大評価につながる可能性がある。一部の推計はエンドユーザー支出とサプライヤー収益を混同していたり、サイバー保険や啓発プログラムなどの隣接項目を含めていたりすることがあり、これは予測の前提を適用する以前の段階で合計値を変化させる。Mordor Intelligenceは、公表時期に近い通貨のタイミング及びASPの進行を再確認し、イタリアに特化したインタビューによって再検証することで、古い為替レートや時代遅れのサービス構成の前提から生じ得る誤差を低減している。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法のギャップ |
|---|---|---|
| Mordor Intelligence | USD 4.12 B (2025) | |
| 業界誌A | USD 2.69 B (2024) | ユーロ建てで国のサイバーセキュリティ支出として報告され、研修及び保険を含んでおり、これはエンドユーザー予算会計に近く、米ドル建てベンダー収益の視点や2025年基準年とは整合していない。 |
| 地域コンサルティング会社B | USD 4.90 B (2024) | サイバーセキュリティとMSSPの範囲を統合し、2024年を基準年としており、マネージドサービスをより広範に計上し、異なる更新タイミング及び価格の前提を適用することで合計値を押し上げる可能性がある。 |
この差異は、成長方向に関する単一の見解の相違というよりも、何が計上され、いつ計上されるかによって主に説明される。通貨換算のタイミング、サービス構成、及び基準年が標準化されると、残存する差異は通常縮小し、計画サイクル間で市場の推移を比較しやすくなる。


レポートで回答された主な質問
イタリアサイバーセキュリティ市場の現在の規模は?
市場は2026年に46億5,000万米ドルと評価されており、2031年までに84億8,000万米ドルに達する見込みです。
イタリアサイバーセキュリティ市場において最も速く拡大しているセグメントはどれですか?
マネージド検知・対応(MDR)などのサービスは全提供内容の中で最高となるCAGR 13.95%で成長しています。
EUの規制はイタリアのサイバーセキュリティ支出にどのような影響を与えていますか?
NIS2指令とDORAは義務的な管理策と高額の罰金を課しており、多くの企業がセキュリティツールの整備と人員配置に向けて予算を再配分するよう促しています。
なぜヘルスケアが最も急成長している業種なのですか?
患者記録の急速なデジタル化とランサムウェアインシデントの急増が、病院のサイバーセキュリティ予算の拡大を促しており、その結果として予測CAGRは15.92%となっています。
市場成長を阻む課題は何ですか?
イタリア語対応のサイバー専門家の不足と、製造業中小企業においてセキュリティをコストとみなす根強い考え方が、全体のCAGRをほぼ3パーセントポイント抑制しています。
イタリアのどの地域がサイバーセキュリティの需要が最も強いですか?
ミラノはBFSIへの多額の投資で首位に立ち、ポー平野は製造業向けOTセキュリティに注力し、ローマは国家サイバー境界プログラムの下で公共部門の調達を主導しています。
最終更新日:


