
情報セキュリティコンサルティング市場の規模とシェア
市場概要
| 調査期間 | 2023 - 2031 |
|---|---|
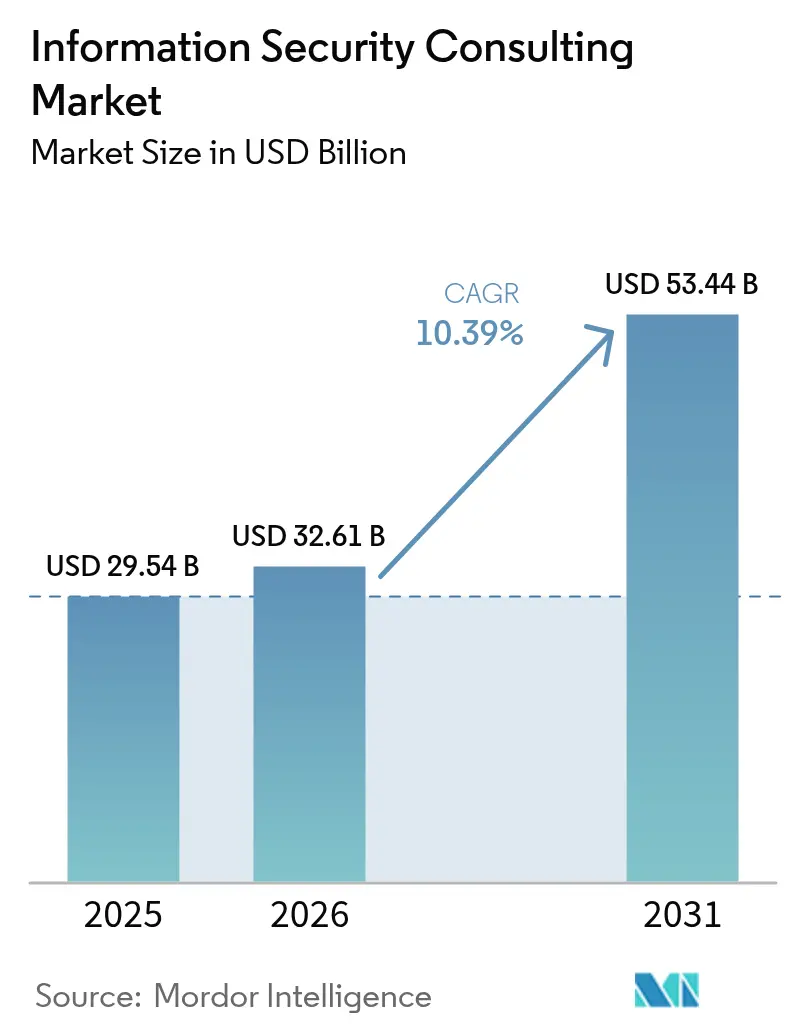
| 市場規模 (2026) | 32.61 十億米ドル |
| 市場規模 (2031) | 53.44 十億米ドル |
| Growth Rate (2026 - 2031) | 10.39 % |
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
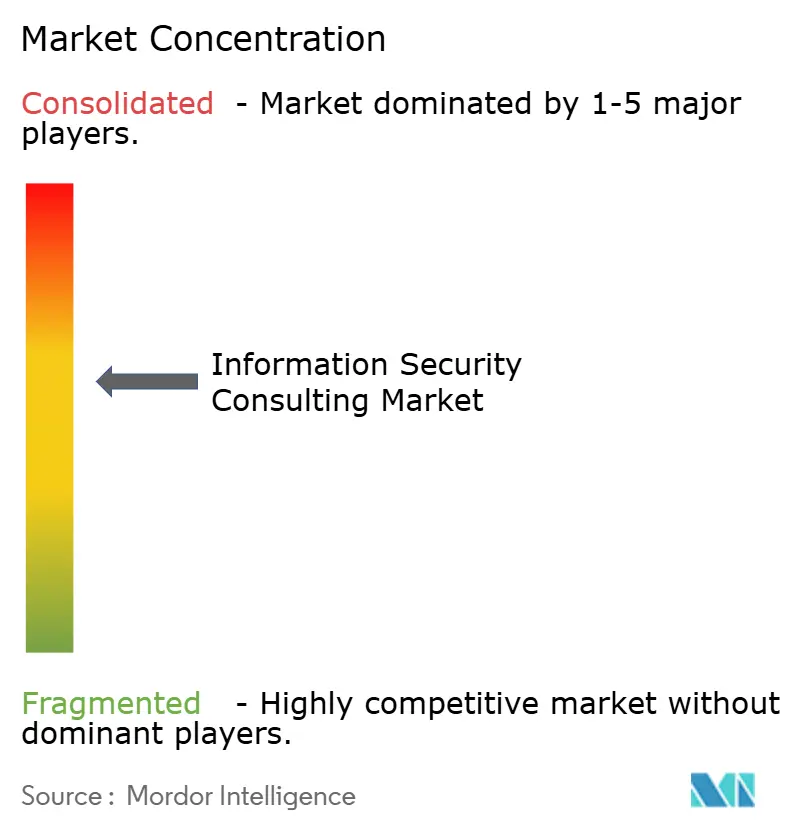
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる情報セキュリティコンサルティング市場分析
情報セキュリティコンサルティング市場規模は2025年にUSD 295億4,000万と評価され、2026年にはUSD 325億1,000万から2031年にはUSD 534億4,000万に成長し、予測期間(2026年~2031年)のCAGRは10.39%と推計されています。高度化する攻撃の巧妙さ、広範な規制上の義務、そしてハイブリッドワーク環境が、支出を事後対応型の侵害対応から、プロアクティブな脅威インテリジェンス、ゼロトラスト設計、リスク管理アドバイザリーへと継続的にシフトさせています。人工知能を活用した攻撃、迫り来る量子リスク、そして広大なマルチクラウド環境が多くの企業の社内専門知識を上回るにつれ、需要は高まっています。コンサルタントとテクノロジーベンダー間の戦略的提携がプラットフォームを活用したサービス提供を加速させ、企業はアセスメント、実装、マネージド・ディテクション機能を単一のエンゲージメントにバンドルできるようになっています。同時に、購買者はドウェル・タイム、侵害コスト、コンプライアンス・エクスポージャーの測定可能な削減を約束するアウトカムベースの契約をますます好むようになっています。
主要レポートの要点
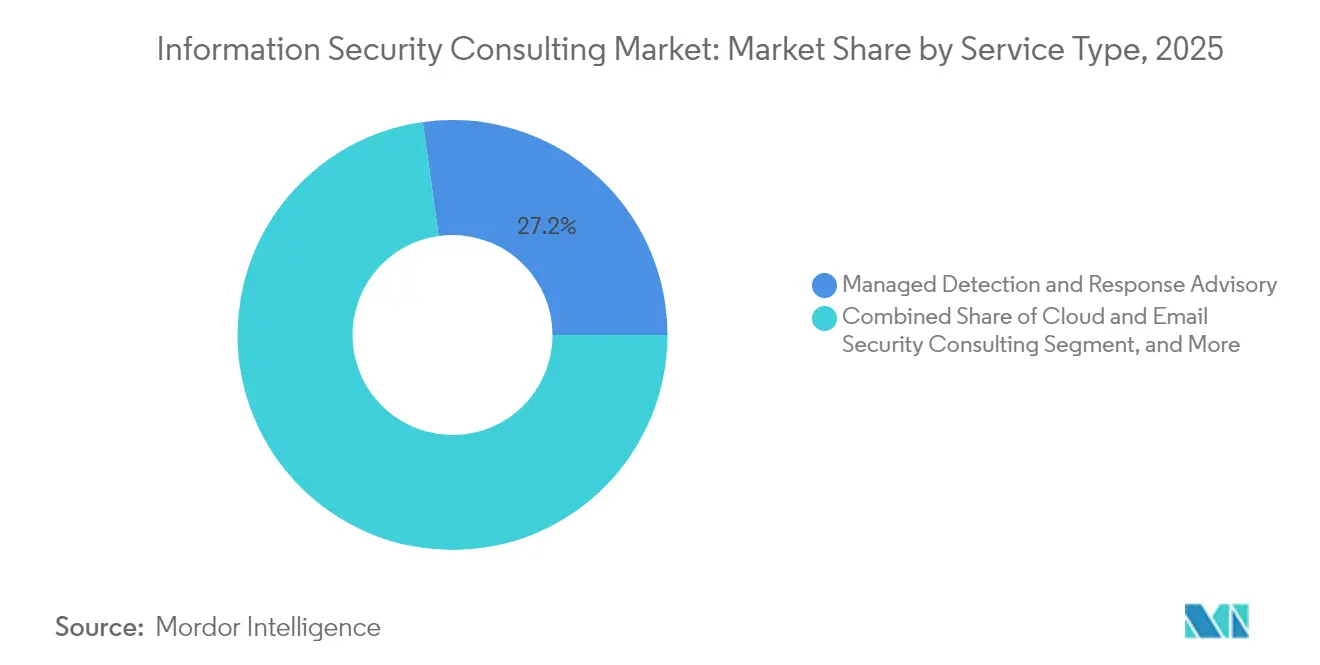
- サービスタイプ別では、マネージド・ディテクション・アンド・レスポンス(MDR)アドバイザリーが2025年の情報セキュリティコンサルティング市場シェアの27.21%をリードし、クラウドおよびEメールセキュリティコンサルティングは2031年にかけてCAGR 10.66%で進展しています。
- 展開モード別では、クラウド提供が2025年の情報セキュリティコンサルティング市場規模の61.05%を占め、2031年にかけてCAGR 11.34%で拡大しています。
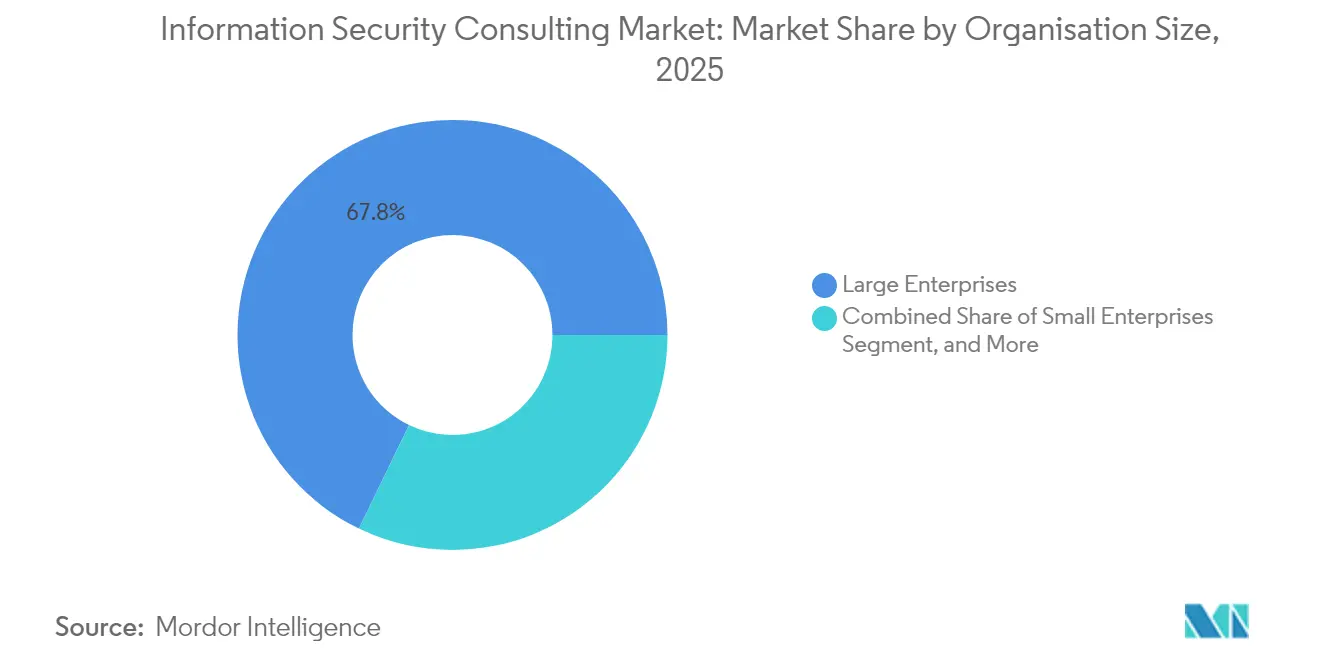
- 組織規模別では、大企業が2025年の情報セキュリティコンサルティング市場規模の67.84%のシェアを占め、中小企業はCAGR 11.28%で2031年にかけて市場をリードしています。
- 垂直市場別では、BFSIが2025年の情報セキュリティコンサルティング市場において売上高シェアの24.41%を保有し、ヘルスケアおよびライフサイエンスは2026年から2031年にかけてCAGR 10.71%で拡大すると予測されています。
- 地理別では、北米が2025年の情報セキュリティコンサルティング市場シェアの39.55%を維持し、アジア太平洋地域は2031年にかけて最速のCAGR 10.90%を記録すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| ネットワークおよびクラウドの複雑性の増大 | +2.8% | グローバル、特に北米およびEUで強い | 中期(2〜4年) |
| 規制およびコンプライアンス義務の高度化 | +2.1% | EU、北米、アジア太平洋中核市場 | 長期(4年以上) |
| デジタルトランスフォーメーションの加速とハイブリッドワークの普及 | +1.9% | グローバル、新興市場での加速 | 短期(2年以内) |
| 生成AIの安全性とモデルガバナンスアドバイザリー需要 | +1.7% | 北米、EU、アジア太平洋への波及 | 中期(2〜4年) |
| 中小企業向けサイバー保険の引受要件 | +1.4% | 北米、EU、オーストラリア | 短期(2年以内) |
| 量子対応策とポスト量子暗号移行 | +0.7% | グローバル、政府および金融分野での早期採用 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ネットワークおよびクラウドの複雑性の増大
広大なマルチクラウド環境、アイデンティティの拡散、APIの相互接続が従来の境界型保護では見落とされるブラインドスポットを増大させ、ゼロトラストフレームワークとクラウドネイティブ制御を実装できるアーキテクトへのプレミアム需要を高めています。アドバイザリーエンゲージメントは、クライアントが攻撃者に悪用される前に設定ミスを修正できるよう、継続的なポスチャ管理、ワークロードのセグメンテーション、DevSecOpsの有効化をバンドルするケースが増えています。DeloitteのMDR拡張は、インテグレーターがコンサルティングと常時監視を組み合わせて検知バックログを縮小し、インシデントコストを削減する方法を示しています。産業用IoTの展開は、組込みセキュリティを持たない運用技術(OT)デバイスが出荷されることでこの複雑性の問題を悪化させており、コンサルタントにITとOTの防御を統合することを求めています。クラウドセキュリティは2027年まで年率25%以上の成長が見込まれており、コンテナのハードニング、サーバーレスの保護、プラットフォームの自動化を習得したアドバイザリーパートナーがファーストムーバー優位性を確保します。[1]欧州連合サイバーセキュリティ機関、「サイバーセキュリティ投資2024」、enisa.europa.eu
規制およびコンプライアンス義務の高度化
欧州連合のNIS2指令とデジタル・オペレーショナル・レジリエンス法(DORA)は共同で100,000社以上の事業体にサイバーセキュリティ義務を拡大し、24時間以内のインシデント報告を義務付けるとともに、非準拠に対して厳しい罰則を課しています。複数の法域にまたがる組織は、コストを重複させることなく両フレームワークを満たすために、ギャップアセスメント、修正ロードマップ、および自動化されたエビデンス収集を必要としています。金融機関はDORAとNIS2が重複する二重申告に直面しており、暗号化、ロギング、サードパーティ監督条項を調整するアドバイザリー・プレイブックへの需要が高まっています。[2]Vanta、「DORAとNIS2の解説」、vanta.com欧州以外では、米国証券取引委員会のサイバー開示規則やオーストラリアの重要インフラ改革が同様の波及効果をもたらし、取締役会が独立したアシュアランスおよび継続的アテステーションサービスを求めるよう後押ししています。立法者がプライバシー、AI、重要サプライチェーンに関する法令を再検討するにつれ、コンプライアンスの複雑性は情報セキュリティコンサルティング市場の長期的な成長の原動力であり続けるでしょう。
デジタルトランスフォーメーションの加速とハイブリッドワークの普及
ハイブリッドワークは固定された境界を解消し、企業がアイデンティティを新たなコントロールプレーンとして位置づけることを強いています。SaaS、オンプレミス、モバイルユーザーにまたがるゼロトラスト戦略設計、特権アクセスのクリーンアップ、高保証認証の展開に対するコンサルティング需要が急増しています。取締役会はトランスフォーメーション予算の承認に際し、横方向移動のドウェル・タイムや資格情報スタッフィング成功率などのKPI主導の指標をますます求めるようになっており、アドバイザーにリスク削減を定量化するよう追加的な圧力をかけています。組織変革管理が重要な成功要因として浮上しており、コンサルタントは分散した労働力が最小権限、レジリエンシー、データ所在義務を同時に遵守できるようプロセスを再設計しなければなりません。情報セキュリティコンサルティング市場は、それによってテクノロジーの設計図から、セキュリティのガードレールをDevOps、財務、人事ワークフローに組み込んだ全体的なオペレーティングモデルの再編成へと移行しています。
生成AIの安全性とモデルガバナンスアドバイザリー需要
生成AIを製品に組み込もうと急ぐ企業は、プロンプトインジェクション、トレーニングセットポイズニング、モデル出力操作という新たな脅威を発見しています。コンサルティングチームは今や、データサイエンス、プライバシー、脅威ハンティングのスキルを融合させ、モデルのライフサイクル、サプライチェーンの審査、バイアス緩和をカバーするAIセキュリティフレームワークを構築しています。2025年のGoogle、Microsoft、ポーランド政府間の協力は、AIを安全に運用化する公共部門の推進力を強調しており、国家安全保障基準に精通したコンサルタントへの扉を開いています。アドバイザリーブリーフは、大規模言語モデルに対するレッドチームシミュレーションや、HIPAAやPSD2などのセクター固有の規制にアルゴリズムによる意思決定を合わせるポリシーテンプレートをますます含むようになっています。ベンダーがAI対応のセキュリティオペレーションプラットフォームをリリースするにつれ、コンサルタントはモデルリスクの削減をビジネスKPIに結びつけるアウトカム志向のサービスレベル契約にシフトし、情報セキュリティコンサルティング市場における定期収益の流れを深めています。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 中小企業の予算制約 | -1.8% | グローバル、特に新興市場で高い | 短期(2年以内) |
| 適格なセキュリティ人材の不足 | -1.2% | グローバル、専門分野で深刻 | 中期(2〜4年) |
| ベンダー統合を促進するツールスプロール疲弊 | -0.9% | 北米、EU成熟市場 | 中期(2〜4年) |
| 小規模コンサルタント会社を阻む訴訟リスクの増大 | -0.6% | 北米、EU、オーストラリア | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
中小企業の予算制約
規制の拡大が小規模企業に指針を求めるよう促す一方で、2024年の欧州連合サイバーセキュリティ機関(ENISA)の調査回答者の34%は、基本的なNIS2制御さえ実装する資金が不足していました。そのギャップを埋めるため、アドバイザーはベースラインアセスメント、バーチャルCISO時間、自動化されたエビデンス取得を予測可能な月額料金で組み合わせたサブスクリプションベースのコンプライアンス・アズ・ア・サービスバンドルを展開しています。SaaSプライシングが参入障壁を下げる一方、コンサルタント会社がツーリングと人材コストを吸収するにつれてマージン圧力が高まっています。カナダ、シンガポール、ドイツの政府は税制優遇措置とマッチンググラントを通じてこの制約を部分的に緩和しているものの、アクセスは大きく異なり、新興市場の中小企業が最も脆弱なままとなっています。今後2年間で、再現可能なプレイブックを洗練させ、文書化にAIコパイロットを活用するベンダーが、情報セキュリティコンサルティング市場の未開拓のマイクロセグメントを開拓できる立場にあります。
適格なセキュリティ人材の不足
2025年までに、世界の未充足のサイバーポジションは400万件を超え、クラウドフォレンジクス、量子安全暗号、運用技術(OT)防御における専門家不足が深刻です。コンサルティング会社はハイパースケーラーやフィンテックと直接競合し、インターンのコホートを倍増させ、高度な資格取得を補助し、大学との技術共有提携を展開することを余儀なくされています。人材不足はエンゲージメントのタイムラインを長引かせ、日当を高騰させ、固定費入札を複雑にしています。人員ボトルネックに対抗するため、主要なアドバイザーはプレイブックの自動化、再利用可能なインフラストラクチャー・アズ・コードのテンプレート、AIによる制御検証ツールを組み込み、かつてシニアアーキテクトが担っていたタスクをジュニアアナリストが処理できるようにしています。これらの戦略が供給制約を和らげる一方で、人材ギャップは情報セキュリティコンサルティング市場の長期CAGRから約1.2ポイントを削り続けるでしょう。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
クラウドセキュリティの急増の中でMDRアドバイザリーが優位マネージド・ディテクション・アンド・レスポンス(MDR)アドバイザリーは2025年の情報セキュリティコンサルティング市場シェアの27.21%を獲得しており、24時間365日の監視、脅威ハンティング、インシデントレスポンスプレイブックをバンドルするアウトカムベースのエンゲージメントへのクライアントの選好を反映しています。このセグメントは、ランサムウェアの持続性、継続的な監視に対する保険の要求、封じ込め時間KPIを示す取締役会レベルの圧力から恩恵を受けています。MDRアドバイザーは、バックアップの不変性、自動分離、フォレンジックトリアージをますます統合し、対応サイクルを短縮して投資収益率を証明しています。逆に、スタンドアローンのファイアウォールやネットワーク強化プロジェクトは、クラウドプラットフォームがベースラインコントロールを組み込むにつれてコモディティ化に直面しています。クラウドおよびEメールセキュリティコンサルティングは年率10.66%で成長すると予測されており、リモートワーク環境で増殖するアイデンティティの拡散、設定ミスのあるストレージバケット、ビジネスEメール詐欺攻撃を活かしています。DevSecOpsの有効化、API可視化、文脈豊かなフィッシングシミュレーションを通じて差別化するコンサルタントが、より大きなウォレットシェアを確保します。ガバナンス、リスク、コンプライアンス(GRC)は、重複する法令が増加するにつれて安定した需要を維持しています。しかし、先進的な企業は継続的な制御監視と規制変更追跡をリテイナー契約に組み込み、より粘着性の高い収益を生み出しています。最後に、量子対応策、OT脅威モデリング、AIセーフティガバナンスなどの新興サブセグメントはプレミアムマージンを提供していますが、希少な専門知識を必要とし、先行者が情報セキュリティコンサルティング市場全体をアウトパフォームできる立場に置いています。
注記: すべての個別セグメントのシェアはレポート購入時に利用可能


展開モード別:
クラウドの優位性がプラットフォーム統合を加速クラウド展開は2025年の情報セキュリティコンサルティング市場規模の61.05%を占め、企業がERP、アナリティクス、開発環境を再プラットフォーム化するにつれて2031年にかけてCAGR 11.34%で拡大すると予測されています。ハイパースケーラーとの深い提携を持つコンサルタントは、クライアントがネイティブのセキュリティ参照アーキテクチャ、アイデンティティガバナンス、ワークロードのセグメンテーションを整合させるのを支援し、本番移行時間を短縮しています。データ所在義務とレイテンシに敏感なOTワークロードが残存するオンプレミスニッチを維持しているものの、それらのプロジェクトでさえクラウド提供のアナリティクスとバックアップをますます組み込んでいます。ハイブリッド展開は、クラウドセキュリティポスチャ管理ダッシュボードがレガシーファイアウォール、クラウドアクセスセキュリティブローカー(CASB)、エンドポイント検知エージェントからのシグナルを取り込む統合コントロールプレーンへと進化しつつあります。この収束がベンダー統合を促進しています。購買者は、重複するツールセットを規範的に合理化し、ライセンスポートフォリオを合理化するアドバイザーを好みます。その結果、情報セキュリティコンサルティング市場は、共有された成功指標のもとで移行計画、制御オーケストレーション、マネージドオペレーションを融合させた複数年のトランスフォーメーションロードマップへと向かっています。
組織規模別:
企業の支配が中小企業の成長加速を覆い隠す大企業は2025年に67.84%という最大のクライアント群であり続け、ゼロトラストの設計図、レッドチームテスト、サプライチェーンアシュアランスにまたがる複雑なプログラムを維持しています。彼らは数百の子会社にわたる規制の調和、マルチクラウドテレメトリ統合、継続的制御検証を調整できるグローバルコンサルタント会社に常に関与しています。しかし、中小企業はサイバー保険の引受条項が正式なリスクアセスメント、特権アクセスのベースライン、インシデントレスポンスランブックを義務付けるにつれてCAGR 11.28%で最も急速に拡大するコホートを代表しています。価格に敏感な購買者にサービスを提供するため、アドバイザーはテンプレート化されたポリシーライブラリ、バーチャル監査ルーム、AIによるアンケート自動入力を展開し、品質を損なわずに提供コストを圧縮しています。中規模企業はイノベーションのフロンティアに位置しており、安全なコーディングギルド、インフラストラクチャー・アズ・コードのセキュリティゲート、使用量ベースのMDRサブスクリプションをこれらのモデルが上位に拡大する前にパイロットしています。すべての層にわたって、監査所見のクローズ率とSLA遵守に結びついたアウトカムベースの料金体系が普及し、情報セキュリティコンサルティング市場のキャッシュフロープロファイルを再形成しています。
注記: すべての個別セグメントのシェアはレポート購入時に利用可能
エンドユーザー垂直別:
ヘルスケアの破壊がBFSIのリーダーシップに挑戦金融サービスのクライアントは2025年に売上高シェアの24.41%を保有しており、決済システムの重要性、厳格な監督上のストレステスト、24時間以内のインシデント報告義務がその基盤となっています。銀行は階層型制御、トランザクション整合性監視、不正分析、量子安全鍵管理を求め、年金のようなコンサルティングパイプラインを生み出しています。しかし、2031年にかけてのヘルスケアのCAGR 10.71%は、このセクターを最も有利な拡大アリーナとして位置づけています。病院はインターネット接続された診断機器、電子健康記録の相互運用性、患者の安全を脅かすランサムウェアに取り組んでおり、取締役会はHIPAA、FDA事前審査ガイダンス、医療機器のハードニングに精通したアドバイザーを登用することを余儀なくされています。通信、政府、エネルギー事業者も同様にセクター固有の設計図を求めています。5Gコアスライシングセキュリティ、機密ネットワークのセグメンテーション、変電所の異常検知がそれぞれ求められています。各ドメインに制御カタログと脅威モデルを調整できるコンサルタントはプレミアムなビルレートを得て、情報セキュリティコンサルティング市場の競争的な層別化を推進しています。
地理分析
北米情報セキュリティンサルティング市場
北米は2025年に情報セキュリティコンサルティング市場シェアの39.55%を維持し、成熟したエンタープライズ予算、130億米ドルの連邦民間サイバー配分、およびスタートアップとのパートナーシップを触媒するアクティブなベンチャーキャピタルパイプラインに支えられました。米国の重要インフラ義務とカナダの国家量子戦略資金調達は、ポスト量子対応および運用技術セグメンテーションプロジェクトへの需要を持続させました。米国・EU間のデータプライバシーフレームワークなどの国境を越えたデータフロー協定は、多国籍企業が統一されたコンプライアンスロードマップを求めたことで、アドバイザリー収益をさらに押し上げました。
アジア太平洋情報セキュリティコンサルティング市場
アジア太平洋地域は2031年までに10.90%のCAGRを記録すると予測されており、デジタル政府イニシアチブ、5Gの展開、および国家レベルの脅威の高まりを反映しています。日本の積極防衛ドクトリンと過去最高のサイバー予算は、インシデント対応準備のためのアドレス可能なコンサルテングプールを拡大し、インドのデジタル個人データ保護法はプライバシー影響評価およびデータローカライゼーション戦略への需要を促進しています。オーストラリアの改正重要インフラ法は11以上のセクターへの適用範囲を拡大し、中小規模のユーティリティや港湾がアウトソーシングCISOサービスを求めるきっかけとなっています。東南アジア全域での急速なクラウド導入は、アイデンティティフェデレーション、ワークロード暗号化、および地域SOC統合に関するアドバイザリーニーズを同時に増幅させています。
EMEAおよび南米情報セキュリティコンサルティング市場
欧州はNIS2およびDORAが複数年にわたるコンプライアンスロードマップを推進する中で安定した勢いを維持しており、100,000以上のエンティティがガバナンス、リスク、およびサードパーティ監視プログラムを再構築する必要があり、堅固なコンサルティングパイプラインを確保しています。ドイツの補助金付きサイバーレジリエンス助成金とフランスのランサムウェア被害後の病院向け資金調達は、新たな垂直ニッチを開拓していま。一方、中央・東欧は多大なテクノロジー投資の恩恵を受けており、GoogleおよびMicrosoftはポーランドのサイバーエコシステム開発に多額の資本を投じることを約束し、地域および国際的なアドバイザーにとってのスピルオーバー機会を創出しています。南米および中東・アフリカは現時点では比較的小さな収益プールを占めているものの、ブラジル、サウジアラビア、ケニアにおける積極的なデジタル化計画(ソブリンクラウドプロジェクトやスマートシティの展開を含む)は、経済状況が安定した際に平均を上回るコンサルティング支出の基盤を整えています。これらの地域ダイナミクスは総じて、情報セキュリティコンサルティング市場のグローバルに分散しながらも地域ごとに異なる成長プロファイルを浮き彫りにしています。


規制環境
サイバーセキュリティコンサルティングの需要は、開示、レジリエンス、製品セキュリティに関する急速に進化する規制と密接に結びついており、文書化、テスト、継続的な統制モニタリングの要件を高めている。米国では、SECのサイバーセキュリティ開示規則(Form 8-K Item 1.05)により、上場企業は重要性を判断してから4営業日以内に重大なサイバーセキュリティインシデントを開示することが求められ、取締役会はコンサルタントが設計・演習するインシデント重要性判断プロセス、証拠収集、コミュニケーションプレイブックの正式化を進めることとなっている。
バリューチェーン分析
情報セキュリティコンサルティングのバリューチェーンは、取締役会、CISO、リスク責任者、規制当局からの需要シグナルから始まり、ソリューション設計(リスク評価、アーキテクチャ、コンプライアンスマッピング)、実装(アイデンティティ、クラウド、エンドポイント統制)、継続的な運用(マネージド検知・対応アドバイザリー、継続的統制モニタリング、インシデント対応準備)へと進む。サービス提供は、グローバルコンサルティング会社およびシステムインテグレーター(多国間プログラムや大規模な変革向け)、専門ブティック(OTセキュリティ、医療機器のハードニング、量子対応準備などのニッチ分野向け)、そして監視・対応を運用化するMSSPによって支えられている。テクノロジーベンダーとハイパースケーラーは、ツールおよびテレメトリのプロバイダーとして上流に位置し、一方で調達、サイバー保険の引受要件、サードパーティリスクプログラムが購買サイクルと範囲を形成している。
主要な受け渡しやボトルネックは、マルチクラウドおよびレガシー環境全体でのデータアクセスとテレメトリ統合、専門領域における人材の確保、サプライチェーンやIT/OT環境におけるサードパーティ依存関係に集中している。購買者がツールの分散を減らすために統合を推進する中、コンサルティング会社はアライアンスを通じてアドバイザリーとプラットフォーム対応型の提供をパッケージ化する傾向を強めており、脅威インテリジェンスフィード、バックアップの不変性、クラウドネイティブ統制との統合を含め、評価が実行可能なロードマップと測定可能な運用成果へと変換されるようにしている。このアプローチはまた、大企業の複雑さと中小企業の予算制約を両立させるため、再現可能なプレイブック、証拠収集の自動化、標準化された統制ライブラリの必要性を高めている。
競争環境
情報セキュリティコンサルティング市場は高度に断片化しており、600社以上の企業が真の24時間365日のアナリストサービスから再ブランド化されたツールに至るまで、マネージド・ディテクション・アンド・レスポンス(MDR)サービスをマーケティングしています。グローバルシステムインテグレーター、Accenture、IBM、Deloitte、PwC、KPMGは、学際的なプラクティス、独自の脅威インテリジェンスユニット、グローバルデリバリーセンターを通じて上位層を支配しています。しかし、医療機器セキュリティ、OT脅威モデリング、量子対応アセスメントなどのセクターニッチに特化したブティックは、幅よりも明らかな深さによってフォーチュン1000企業を獲得することで繁栄しています。
戦略的テクノロジー提携が現在の競争の主戦場を定義しています。NTT DATAの拡大されたRubrikパートナーシップは、不変バックアップとランサムウェア封じ込めをコンサルティングプレイブックに統合し、クライアントに単一の業務範囲記述書内での実装と継続的な復旧オーケストレーションを提供しています。Protivitiのリスクダッシュボードへのサイファーマ(CYFIRMA)脅威インテリジェンスフィードの統合は、外部テレメトリを活用したプラットフォーム対応型アドバイザリーへの転換を例示しています。同様に、BlueVoyantのクラウドネイティブ・サイバーディフェンス・プラットフォームは、丸紅との再販契約を通じた日本展開を支え、パートナーシップがいかに地域内の信頼性を加速させるかを示しています。
自動化とAIが、迅速な制御検証、継続的なコンプライアンスエビデンス収集、リアルタイムリスクスコアリングを約束する新興の破壊者を差別化しています。確立された企業はポリシーライブラリ向けの機械支援コンテンツ生成を注入し、異なるテレメトリソースを統合するローコードコネクターを展開することで対抗しています。購買者が測定可能な成果、平均検知時間の短縮、ポリシー例外のクローズ、保険料の割引を求めるにつれて、競争は時間給請求からマイルストーンベースまたはリスク共有型プライシングへとシフトしています。今後、AIモデルのレッドチームエンゲージメント、量子リスク移行、サプライチェーンのソフトウェア部品表(SBOM)アシュアランスにおけるホワイトスペースの機会が、希少なスキルセットを早期に開発するコンサルタント会社に有利に働き、情報セキュリティコンサルティング市場のダイナミズムを強化するでしょう。
情報セキュリティコンサルティング業界リーダー
Ernst & Young Global Limited
International Business Machines Corporation
Accenture PLC
Atos SE
Wipro Limited
- *免責事項:主要選手の並び順不同
情報セキュリティコンサルティング市場
- Accenture plc
- International Business Machines Corporation
- Deloitte Touche Tohmatsu Limited
- PricewaterhouseCoopers International Limited
- KPMG International Limited
- Ernst & Young Global Limited
- Atos SE
- Wipro Limited
- Hewlett Packard Enterprise Company
- BAE Systems plc
- Optiv Security Inc.
- SecureWorks Inc.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Cisco Systems, Inc.
- Check Point Software Technologies Ltd.
- Rapid7, Inc.
- Tenable Holdings, Inc.
- Arctic Wolf Networks, Inc.
- NCC Group plc
- Infosys Limited

市場機会と将来展望
規制や標準がセキュリティ義務をソフトウェアおよびデバイスのライフサイクルの上流へと移行させる中、製品セキュリティおよび脆弱性管理に関するアドバイザリーが拡大している。EUサイバーレジリエンス法(2024年12月10日発効)は2026年に発効するタイムラインを導入し、適合性評価の準備と脆弱性報告プロセスに焦点を当てている。これには2026年6月11日から適用される規定や、2026年9月11日から適用される報告義務が含まれる。これにより、安全な開発実践、SBOMガバナンス、協調的な脆弱性開示ワークフロー、複雑なサプライヤーエコシステム全体にわたる審査対応レベルの証拠を運用化できるコンサルタントにとって、具体的な空白領域が生まれている。
重要インフラのガバナンスおよび公共部門の準備プログラムもまた、ガバナンスフレームワーク、能力構築、測定可能なレジリエンス成果を提供できるコンサルティングパートナーに対する短期的で受注可能な需要を生み出している。例として、ホワイトハウスが2026年6月に国家安全保障システムにおける暗号技術の最低要件を定めるNSPM-12を発表したこと、および2026年7月に重要インフラ全体の脆弱性管理を調整するために開始されたGold Eagle Initiativeが挙げられる。調達面では、SONI(北アイルランド)が2026年7月から2027年6月にわたるサイバーセキュリティガバナンスパートナー契約を開始し、オハイオ州は2026年9月にCyberSECUREプログラムセンターの開始を予定しており、中小企業向けの評価、コンサルティング、トレーニングを提供する。これは中小企業や地域エコシステム向けのパッケージサービスを持つプロバイダーへの資金供給される道筋を示している。
Recent Industry Developments in 情報セキュリティコンサルティング市場
- 2026年7月:Accentureは、NATO Communications and Information Agencyとの間で、Protected Business Networkプログラムに関する複数年契約を締結した。この契約はサイバーセキュリティサービスを大規模な防衛デジタル基盤の近代化に結びつけ、長期間にわたる成果重視のコンサルティングおよびマネージド提供能力への需要を強めるものである。
- 2026年6月:Accentureは、OTセキュリティおよびサイバー資産インテリジェンス能力を拡大するため、Dragos、runZero、NetRiseの戦略的買収を発表した。この動きにより、Accentureは産業および重要インフラ環境向けの専門ソフトウェアとコンサルティングを組み合わせる能力を拡大した。
- 2024年11月:Accentureは、生成AIを活用したサイバーセキュリティサービスと機能を拡大した。この更新により、アドバイザリーとAI対応型の提供を融合したパッケージ製品が強化され、より迅速なリスク評価、統制の検証、SOCワークフローの近代化を支援している。


情報セキュリティコンサルティング市場 レポートの範囲と調査方法論
市場定義と対象範囲
本市場は、第三者が組織のサイバーリスクを低減するプログラムについて助言、評価、設計、支援を行う専門サービスを対象とし、コンサルティング契約のもとで業務が提供された時点で収益として計上される。
対象範囲の除外:本規模算定では、純粋なハードウェアまたはソフトウェア製品の販売は含まれず、継続的な監視サービスとして価格設定・提供されるアウトソーシング型のマネージドセキュリティ運用も除外される。
セグメンテーション概要
- サービスタイプ別
- ガバナンス・リスク・コンプライアンス(GRC)コンサルティング
- ファイアウォールおよびネットワークセキュリティコンサルティング
- クラウドおよびEメールセキュリティコンサルティング
- アイデンティティおよびアクセス管理コンサルティング
- ペネトレーションテストおよび脆弱性評価
- インシデントレスポンスおよびデジタルフォレンジクス
- マネージド・ディテクション・アンド・レスポンス(MDR)アドバイザリー
- その他のサービスタイプ
- 展開モード別
- オンプレミス
- クラウド
- ハイブリッド
- 組織規模別
- 中小企業
- 中規模企業
- 大企業
- エンドユーザー垂直別
- 銀行・金融サービス・保険(BFSI)
- ITおよび通信
- 政府および防衛
- ヘルスケアおよびライフサイエンス
- 小売および電子商取引
- 製造および産業
- エネルギーおよびユーティリティ
- その他のエンドユーザー垂直
- 地理別
- 北米
- 米国
- カナダ
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- オランダ
- 欧州その他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリアおよびニュージーランド
- アジア太平洋その他
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- 中東その他
- アフリカ
- 南アフリカ
- ナイジェリア
- アフリカその他
- 中東
- 北米
データソース、市場規模算定、検証
デスクリサーチ
デスクリサーチは、顧客予算内でセキュリティコンサルティング需要がどのように生じるかをマッピングし、それを測定可能な活動シグナルに結びつけることから始まる。NIST発行物、CISAアドバイザリー、通信分野に関するFCCのサイバー関連措置、ENISAの脅威動向レポートなどの公的指標を確認し、アドバイザリーおよび評価需要の要因を理解した。支出の文脈については、米国労働統計局によるセキュリティ関連職種のデータ、上場サービスプロバイダーのSEC提出資料や投資家向け資料、ISACAなどの団体資料も参照した。
これらのシグナルを利用可能なモデルに変換するため、公開されている価格情報、サービスミックスの説明、年次報告書や信頼できる報道に見られる典型的な契約構造を使用した。一部では、企業財務情報および特許データベースの有料サブスクリプションを用いてプロバイダーの事業範囲と能力拡大を検証し、その後、これらの入力を実際の取引についての回答者の報告と照合した。この出典リストは例示的なものであり、ギャップを埋め前提を確認するために他の多くの公的文書やデータセットも参照した。
一次インタビューおよび調査
一次調査は、実際にコンサルティングとして請求されているものと隣接する提供業務との区別、および需要が業界や地域ごとにどのように変化しているかを検証することに重点を置いた。セキュリティアドバイザー、プラクティスリーダー、デリバリーマネージャー、規制対象業界の購買担当者などと対話し、サービスミックス、契約規模、典型的な案件期間を確認した。これはグローバル市場であるため、コンプライアンス圧力やクラウド導入における地域差が最終的な数値に反映されるよう、APAC、EMEA、アメリカ大陸の視点をバランスよく取り入れた。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| トップ層:31% | CXO:13% | APAC:46% |
| ミッド層:50% | 機能/部門リーダー:37% | EMEA:34% |
| 小規模プレイヤー:19% | マネージャー:50% | アメリカ大陸:20% |
市場規模算定と予測
中核となる構築手法はトップダウン方式であり、企業のITおよびリスク支出シグナルから全体的なセキュリティサービス需要を再構築し、インタビューで確認されたサービスミックス比率を用いてコンサルティングシェアに絞り込む。これを実証的なものとするため、合計値はサンプルとなるプロバイダーの収益の積み上げ、典型的な案件価格、コンプライアンスプロジェクト数やクラウド移行セキュリティプログラム数などの数量代理指標を含む、選択的なボトムアップ推計と照合した。
モデルに有意な影響を与える入力要素には、アーキテクチャレビューを引き起こすクラウド導入のペース、インシデント対応リテナーがアドバイザリー業務へ移行する頻度、監査・コンプライアンスサイクル(例:プライバシーおよび業界規則)、侵入テストおよび脆弱性評価の件数、地域および経験レベル別の平均コンサルティング日額単価が含まれる。中小企業についてボトムアップの視点が不完全な場合は、比較可能な顧客層ごとのサービス強度に基づくギャップフィルを使用し、その後、公開されている労働力および稼働率シグナルに対して、コンサルタント1人当たりの想定収益を再確認した。
予測は、デジタル変革の強度、規制執行の勢い、侵害開示の傾向などのマクロおよびセキュリティドライバーに対する軽度の回帰分析に支えられたシナリオ分析によって行われ、その後、サービスミックスと価格設定がどのように変化する可能性が高いかについての専門家の見解によって精緻化される。各成長要因が可視的な需要トリガーと実用的な収益変換に結びついているため、結果は説明可能な状態を保つ。
データ検証と更新サイクル
出力結果は地域とサービスタイプ全体での整合性チェックを通じて検証され、その後、人員動向、稼働率の指標、公開発表に見られる大型案件の動向などの独立したシグナルと比較される。急激な変動が見られた場合は前提を再検討し、それが実際の市場変化なのかモデルの人為的な結果なのかを確認するために回答者に再度連絡を取る。
承認前に、モデルは計算の整合性、前年比の変動、想定される価格と数量が現実的であるかどうかを検証する複数段階のアナリストレビューを経る。レポートは年次で更新され、大規模な規制変更、侵害活動の急激な変化、コンサルティングからマネージドサービスへのパッケージングの明確な変化などの重大な事象が発生した場合には、臨時更新が行われる。提供直前には最終確認を行い、クライアントが最新の入力データを用いた最新の見解を受け取れるようにしている。
Mordor Intelligenceの情報セキュリティコンサルティング市場推定値と他の公表推定値との比較
情報セキュリティコンサルティングの公表市場価値はほとんど一致しない。これは、アドバイザリー業務と継続的な運用セキュリティサービスとの境界線の引き方が異なり、開始年および通貨のタイミングも異なるためである。差異は、単一の契約に評価、実装、長期的な監視が含まれる場合に、各社がバンドル契約をどのように扱うかによっても生じる。
マネージドセキュリティサービス(MDRサブスクリプションなど)はMordor Intelligenceの対象範囲外であり、これにより需要プールは評価、設計、コンプライアンス支援、プロジェクトベースのアドバイザリーに関連するコンサルティング主導の収益に絞られる。この単一の包含ルールが、公表された合計値の間に見られる差異の大部分を説明している。
ベンチマーク比較
| 出典 | 市場規模 | 研究手法上のギャップ |
|---|---|---|
| Mordor Intelligence | 32.61億米ドル(2026年) | |
| 業界プレスリリースA | 22.55億米ドル(2024年) | より早い基準年を使用しており、アドバイザリー業務をより広範なセキュリティサービスの内容と混同しているように見える。範囲の詳細が明確に示されておらず、解釈によって数値が圧縮または拡大される可能性がある。 |
| 業界出版社B | 38.83億米ドル(2025年) | 市場を異なる基準年で位置付けており、コンサルティングと合わせてパッケージ化された、より広範な提供主導型セキュリティサービス収益を含む可能性がある。プロジェクト業務と継続サービスの区分が明確でない。 |
この表から、タイミングとサービス範囲が数値の変動の2つの実質的な要因であることがわかる。コンサルティングを継続的な監視契約から分離し、年の選択と通貨の扱いを一貫させることで、最終的な規模は実際の案件量や価格設定と比較して再現・検証しやすいものとなる。


レポートで回答されている主な質問
情報セキュリティコンサルティング市場の現在の価値はいくらですか?
情報セキュリティコンサルティング市場規模は2026年にUSD 325億1,000万であり、2031年までにUSD 534億4,000万に達する見通しです。
最も高い収益を生み出すサービスラインはどれですか?
マネージド・ディテクション・アンド・レスポンス(MDR)アドバイザリーが2025年に市場シェアの27.21%でリードしています。
コンサルティング需要が最も速く成長している地域はどこですか?
アジア太平洋地域は2031年にかけてCAGR 10.90%で拡大すると予測されており、他のすべての地域を上回っています。
クラウドの採用はコンサルティングエンゲージメントにどのような影響を与えていますか?
クラウド展開はすでに業界収益の61.05%を占めており、マルチクラウドポスチャ管理、コンテナセキュリティ、ゼロトラスト設計への要求を促進しています。
なぜ中小企業は外部のセキュリティアドバイスにより多くの投資をしているのですか?
サイバー保険の引受やNIS2などの規制の拡大が中小企業に正式なリスクアセスメントとインシデントレスポンス計画の採用を強制し、中小企業のコンサルティング支出のCAGR 11.28%を促進しています。
最終更新日:



