
インシデントレスポンスサービス市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
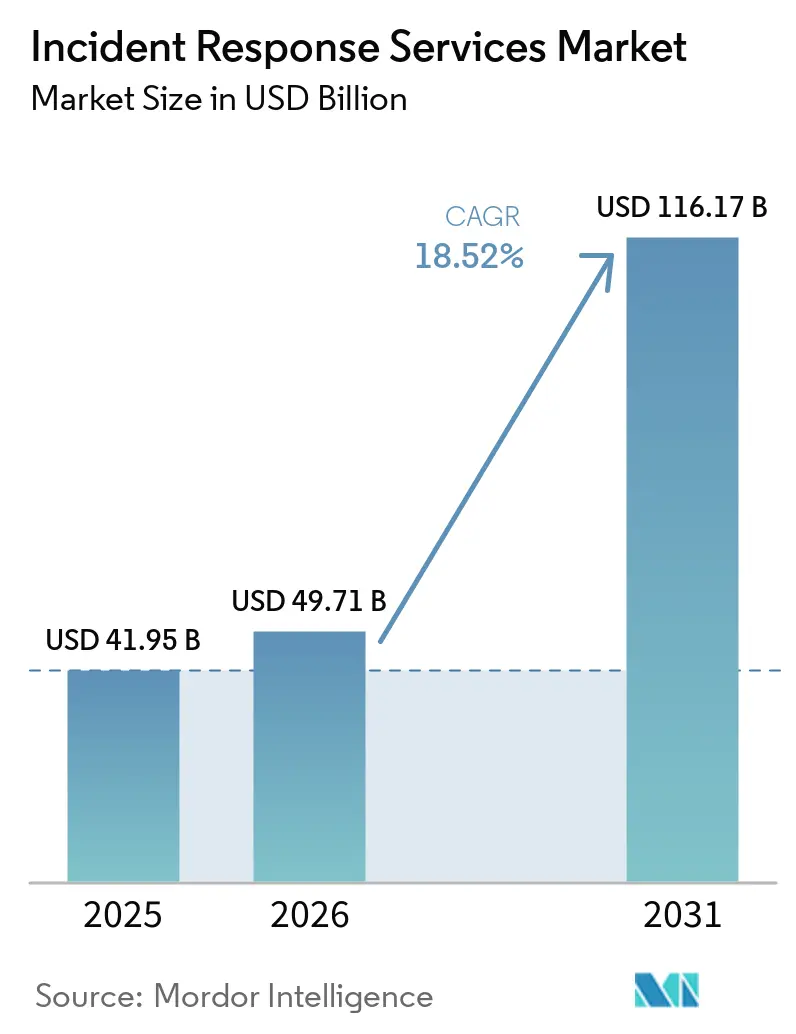
| 市場規模 (2026) | 49.71 十億米ドル |
| 市場規模 (2031) | 116.17 十億米ドル |
| Growth Rate (2026 - 2031) | 18.52 % |
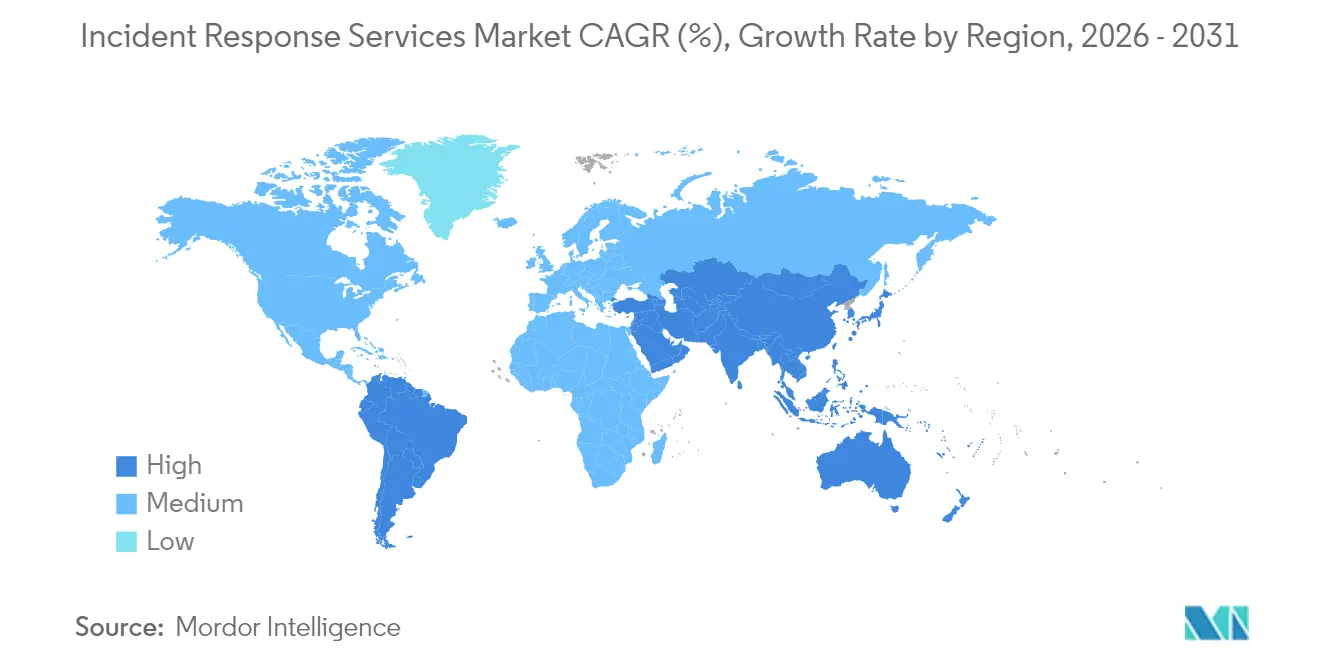
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
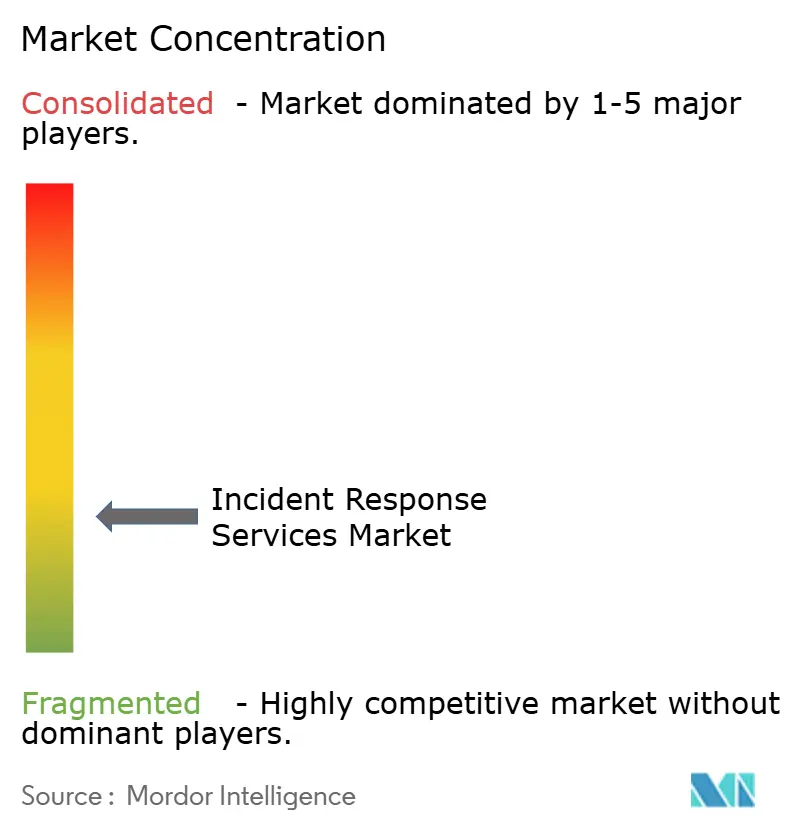
| 市場集中度 | 低 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるインシデントレスポンスサービス市場分析
2026年のインシデントレスポンスサービス市場規模は490億7,100万米ドルと推定され、2025年の419億5,000万米ドルから成長し、2031年には1,161億7,000万米ドルに達する見込みで、2026年から2031年にかけて18.52%のCAGRで成長します。攻撃の高度化、より厳格なデータ保護義務、およびクラウドファーストアーキテクチャが、自動化、人工知能、および国境を越えた対応専門知識を優先するかたちでサービスへの期待を再定義しています。プラットフォームプロバイダーがマネージド検知・対応(MDR)専門企業を買収し、脅威ハンティングと封じ込めを一つの運用モデルに統合するなか、ベンダー統合が進んでいます。クラウドワークロードの移行はインシデントレスポンスサービス市場の拡大を続けていますが、ローカルデータ主権規則を満たす必要がある高度に規制された環境ではオンプレミスのツールが依然として主流です。一方、サイバー保険の引受業者はポリシーの文言を厳格化し、署名済みの対応リテーナーを提示できる購入者に報酬を与えることで、あらゆる規模の組織がカバレッジのギャップを再評価するよう促しています。
レポートの主要ポイント
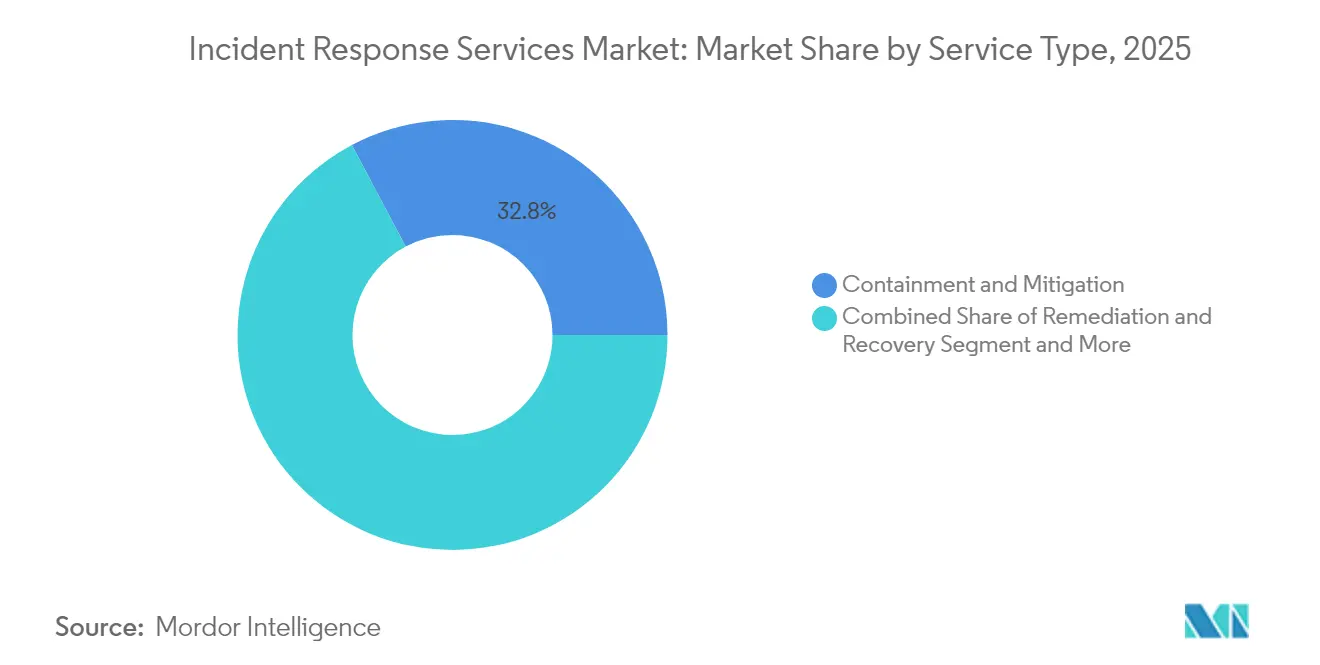
- サービスタイプ別では、封じ込めと緩和が2025年のインシデントレスポンスサービス市場シェアの32.75%をリードし、マネージド検知・対応は2031年にかけて20.6%のCAGRで成長する見込みです。
- 展開モード別では、オンプレミスソリューションが2025年のインシデントレスポンスサービス市場規模の56.45%を占め、クラウドベースサービスは2031年にかけて19.85%のCAGRで拡大しています。
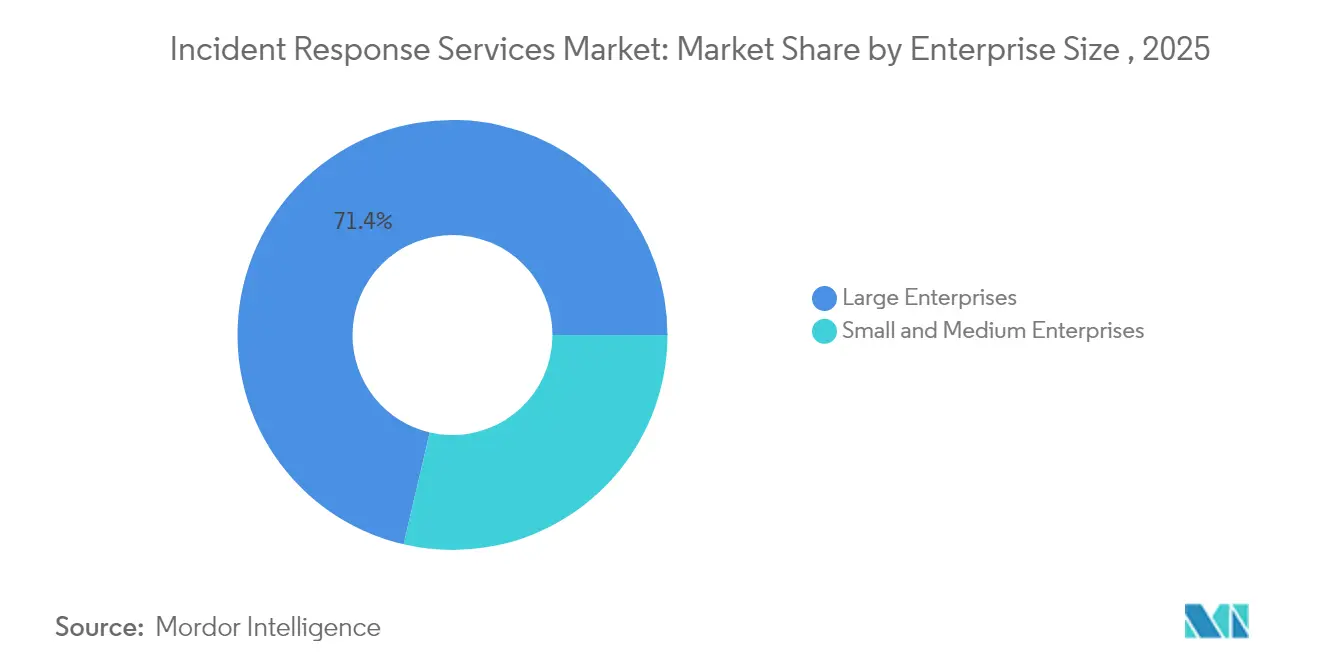
- 企業規模別では、大企業が2025年に71.35%の収益シェアを支配し、中小企業はサイバー保険条項が事前承認済みリテーナーを促進するなか18.74%のCAGRで拡大しています。
- エンドユーザー産業別では、銀行・金融サービス・保険が2025年のインシデントレスポンスサービス市場規模の23.15%を占め、ヘルスケアおよびライフサイエンスは19.24%のCAGRで上昇しています。
- 地域別では、北米が2025年のインシデントレスポンスサービス市場シェアの37.85%でリードし、アジア太平洋地域は2031年にかけて20.12%のCAGRで最も急成長している地域です。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
銀行・金融サービス・保険および重要インフラにおけるサイバー攻撃の頻度と高度化の急増
金融機関および公益事業者は現在、日単位ではなく分単位で測定される攻撃滞留時間に対処しており、エンドポイントとネットワークセグメントの迅速な隔離を重視した封じ込め優先のプレイブックへの転換を余儀なくされています。Unit 42グローバルインシデントレスポンスレポートは、2024年の侵害の86%がビジネス業務を中断させ、攻撃者が侵害後最初の1時間以内にデータを窃取したことを記録しています。オープンバンキングAPIとのレガシーシステム統合は銀行・金融サービス・保険におけるリスクを複合化させ、一方でエネルギーおよび輸送における運用技術(OT)環境では、マルウェアを排除しながらも稼働時間を維持することが対応チームに求められます。テキサス州銀行局の2025年通知「基本的なサイバー衛生が脅威の98%を遮断する」などの政府ガイダンスは、残りの高度なインシデントには専門の対応者が不可欠であるという見解を強化しています。[1]テキサス州銀行局、「業界通知2025-01」、dob.texas.gov
コンプライアンス義務付け投資を推進するより厳格なデータ保護規制
欧州連合のNIS2指令は、重要事業者に対して重大なインシデントを24時間以内に報告することを義務付け、違反者には最大1,000万ユーロ(1,130万米ドル)の罰金を科します。[2]欧州委員会、「サイバーセキュリティの高い共通水準のための措置に関する指令(EU)2022/2555」、secureframe.com 北米でも同様の動きがあり、PCI-DSS 4.0および進化する州のプライバシー法が、技術的なログを超えて下流の報告と利害関係者のコミュニケーションにまで及ぶ検証可能なインシデントレスポンスプログラムを要求しています。地域をまたぐコンプライアンスの重複により、多国籍企業は証拠収集、法的保全、および公開開示基準を一つの調整されたワークフローで整合させることができるグローバル対応パートナーを求めるようになっています。
クラウドファースト導入による攻撃対象領域の拡大
マルチクラウドインフラへの移行を進める組織は、サーバーレス関数、API、およびコンテナワークロードが数秒で消滅する際に、境界中心の対応計画が機能しなくなることを発見しています。クラウドセキュリティアライアンスは、効果のないプレイブックがクラウド侵害の検知を遅らせ、下流の損失を増幅させると警告しています。共有責任モデルはフォレンジックの証拠保全をさらに複雑にし、プロバイダーが自動スナップショットと改ざん防止ロギングを組み込む動機となっています。早期採用者は、クラウドネイティブのMDR契約が検知ウィンドウを短縮すると報告していますが、一部の金融サービスクライアントは規制対象データセットのオンプレミス分析を依然として必要としています。
OAuthトークンを悪用したランサムクラウドおよびBEC 3.0の台頭
脅威アクターは現在、セキュリティモニターにホワイトリスト登録されているように見える操作をトンネリングするために正規のOAuthアプリケーションを活用しています。Microsoftは、Storm-1283がクラウド仮想マシンを横方向移動に使用し、インシデント損失が10,000米ドルから150万米ドルに及ぶことを観察しています。BEC 3.0と分類される攻撃スキームは、トークン盗難とソーシャルエンジニアリングを組み合わせて電信送金と給与ファイルをリダイレクトし、迅速なトークン失効とアカウント復元の重要性を高めています。FBIは、2013年から2022年の間にグローバルなビジネスメール詐欺損失として173億米ドルを帰属させており、2023年にはクラウドコラボレーションプラットフォームに関連した急激な増加が見られます。
抑制要因影響分析*
| 抑制要因 | CAGR予測への影響(~%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 熟練したインシデント対応者の世界的不足 | -2.8% | 世界的、北米および欧州で深刻 | 長期(4年以上) |
| プレミアムIRリテーナーの高コストによる中小企業の採用制限 | -1.9% | 世界的、特に新興市場 | 中期(2~4年) |
| XDR/SOARプラットフォームとの重複による購入者の混乱 | -1.4% | 北米および欧州 | 短期(2年以内) |
| ゼロトラストアーキテクチャによる滞留時間の短縮、フルスケールIRエンゲージメントの減少 | -1.1% | 世界的、成熟市場主導 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
熟練したインシデント対応者の世界的不足が成長を制約
世界のサイバーセキュリティ人材ギャップは2025年に大幅に拡大し、インシデント対応者は最も希少なスキルセットの一つとなっています。人員不足は封じ込めまでの時間指標を引き上げ、侵害責任を膨らませます。IBMは、専任のインシデントレスポンスリソースを持たない企業に対して平均176万米ドルのプレミアムを推定しています。アウトソーシングパートナーは恩恵を受けていますが、複数クライアントの急増イベント時には能力のボトルネックが続いており、人間の専門知識を拡張するためのAI駆動トリアージへの投資を促しています。
プレミアムIRリテーナーの高コストによる中小企業の採用制限
月額リテーナーは500米ドルから5,000米ドルの範囲になる可能性があり、報告されたサイバー侵害のほぼ半数を占める中小企業にとっては障壁となっています。業務停止や評判損害を含む中央値300万米ドルの影響コストは多くの中小企業のバランスシートを超えており、事後対応型の都度払いクリーンアップが唯一の選択肢となる保護ギャップを生み出しています。マネージドセキュリティプロバイダーは、収益性を損なうことなくアクセスを広げるために、段階的なサービスとコミュニティベースの対応モデルで対応しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
現在の封じ込め、次のMDR封じ込めと緩和は、2025年のインシデントレスポンスサービス市場において32.75%のシェアを獲得しており、攻撃者がピボットまたはデータ窃取を行う前に侵害された資産を隔離することの緊急性を反映している。攻撃者の滞留時間の中央値が短縮するにつれ、エンドポイントおよび特権認証情報の迅速な隔離が標準的な実践となっている。予測期間にわたり、マネージド・ディテクション・アンド・レスポンスは20.6%のCAGRで拡大し、継続的な脅威ハンティングとプロアクティブな修復をオプションの付加機能からコア契約の成果物へと引き上げるだろう。
マネージド・ィテクション・アンド・レスポンスの勢いは、人間のアナリストが見逃す可能性のある異常を検出するAI支援アナリティクスによって支えられている。ベンダーは根本原因の発見と自動化されたプレイブック実行を加速させる大規模言語モデルのコパイロットを組み込み、対応時間を大幅に削減している。修復とリカバリは、規制上の報告や訴訟において認証済みの証拠取り扱いが求められる場合に特に重要性を維持している。インシデントレスポンスおよびデジタルフォレンジックサービスは、機械学習ベースのパターン認識を通じて進化しており、対応者が法廷手続きの証拠基準を満たしながら攻撃者のタイムラインをより迅速に再構築できるようになっている。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能


展開モード別:
制御と柔軟性のバランスオンプレミスのインストールは、主権義務と機密ログのローカル保管に対する取締役会レベルの選好により、2025年のインシデントレスポンスサービス市場規模の56.45%のシェアを依然として保持しています。金融機関および公的機関は、特に顧客情報が国境を越えることを禁止する法域において、外部へのデータ転送を引き続き制限しています。しかし、クラウドベースの対応ツールは、セキュリティチームがプラグアンドプレイのスケーラビリティを採用するにつれ、19.85%のCAGRで全体的な成長を上回るペースで拡大します。
ハイブリッド展開モデルは現在、ローカルログ保持とクラウド分析エンジンを融合させ、組織が弾力的なコンピューティング能力を犠牲にすることなく必要なフォレンジックの可視性を得られるようにしています。ゼロトラストの哲学は、ネットワークの場所をセキュリティ境界として軽視し、フォレンジックアーティファクトのリモート検査を標準化することで、この移行を強化しています。プロバイダーは、コンプライアンス監査を満たすために「自己鍵管理」暗号化とリージョン内データストレージを提供することで差別化を図っています。
企業規模別:
大規模予算、中小企業ボリューム大企業は2025年に71.35%の収益を支配し、脅威インテリジェンス、プレイブック自動化、および危機コミュニケーションを統合するエンドツーエンドの対応チームに資金を提供する予算を持っています。一方、中小企業は18.74%のCAGRで最も急成長している機会を代表しています。中小企業向けの価値提案は、事前交渉済みのリテーナー契約を現在要求するサイバー保険のインセンティブと共有SOCリソースにかかっています。
中小企業は、MDR、インシデントレスポンス、および規制報告を一つのライセンスにバンドルするサブスクリプションベースのプラットフォームに頼っています。大企業はOTフォレンジックやAI誘導型脅威優先順位付けなどの高度なユースケースを検証するイノベーションドライバーであり続けています。インシデントレスポンスサービス市場は、サービスレベル契約が封じ込め時間またはコンプライアンスベンチマークに手数料を結びつける成果ベースの価格設定へと成熟し続けています。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
銀行・金融サービス・保険がリード、ヘルスケアが急増銀行・金融サービス・保険は、厳格な監督要件とセクターの金融犯罪への過大な露出により、2025年のインシデントレスポンスサービス市場規模の23.15%を維持しました。しかし、ヘルスケアおよびライフサイエンスは、患者安全の必要性とランサムウェア頻度の急増が緊急性を高めるなか、19.24%のCAGRで前進します。病院のダウンタイムは臨床ケアを直接脅かし、取締役会が保証された対応SLAを優先するよう促しています。
政府・防衛機関は国家主導のスパイ活動に対抗するために採用を加速し、産業製造、エネルギー、および公益事業は重要インフラ全体の安全性と稼働時間を維持するOT固有の対応能力を求めています。小売りおよびeコマースプレイヤーは、ピーク時の買い物期間中の顧客信頼と継続性を重視し、インシデントレスポンスプレイブックを決済システムの冗長性と統合しています。
地域分析
北米インシデントレスポンスサービス市場
北米は2025年にインシデントレスポンスサービス市場シェアの37.85%を占め、地域首位を維持しました。これは成熟した情報漏洩通知法と強固なセキュリティエコシステムによって牽引されています。ニューヨーク州金融サービス局などの米国金融規制当局は、正式なインシデントレスポンス計画を義務付けており、大手銀行およびfintechにおける需要を強化しています。カナダの重要インフラ指令およびメキシコの拡大するfintech規制が、地域全体の需要量を押し上げています。
アジア太平洋インシデントレスポンスサービス市場
アジア太平洋地域は2031年に向けて20.12%のCAGRで成長する軌道にあります。日本、シンガポール、およびオースラリアにおける規制の調和により、現在は24時間以内の情報漏洩開示および認定されたレスポンスプロセスが義務付けられており、インシデント発生前にリテイナー契約を確保する組織が増加しています。同地域は2024年に世界の攻撃の34%を記録しており、現地規制と多様なクラウドスタックをナビゲートできるバイリンガルかつ複数法域対応のレスポンダーへの需要が高まっています。
欧州インシデントレスポンスサービス市場
欧州のコンプライアンス主導の導入は、NIS2のもとで加速しています。NIS2は「重要事業者」の範囲を拡大し、不十分な準備に対する罰則を引き上げています。組織はGDPRのデータ侵害報告とNIS2のセキュリティインシデント開示を調和させる必要があり、プライバシーとセキュリティを組み合わせたバンドル型レスポンスエンゲージメントの需要を促進しています。東欧加盟国はプレイブックのローカライズをコンサルタント会社に求めており、より大きな経済圏ではサプライチェーンおよびOT脅威をカバーする契約を深化させています。
ラテンアメリカおよびMEAインシデントレスポンスサービス市場
ラテンアメリカ、中東、およびアフリカは依然として新興段階にありますが、成長が見込まれています。デジタルコマースの拡大と新たなデータ保護法規が機会を開いている一方、予算および人材の制約が短期的な成長を抑制しています。国際的なプロバイダーは現地のMSSPと提携し、言語・文化・コンプライアンスのギャップを埋めており、このモデルは地域のサイバーレジリエンスへの投資が継続するにつれてスケールアップすることが期待されています。

規制環境
主要な法域において、義務的なサイバーインシデント報告の期限が厳格化しており、圧縮された期限内で規制当局対応可能なエビデンスと開示を作成できるインシデント対応サービスへの需要が高まっている。欧州連合では、NIS2により重大インシデントを24時間以内に報告することが求められ、違反時には最大1,000万ユーロの罰金が科される。DORAもまた、金融事業体による重大なICTインシデント報告の内容と期限に関する技術基準を規定する、委員会委任規則(EU) 2025/301(2024年10月23日付)によって強化されている。
欧州以外では、米国の6 U.S.C. Section 681bに基づく報告体制により、対象事業体は対象となるサイバーインシデントを72時間以内にCISAへ報告し、ランサムウェア支払いは24時間以内に報告することが求められており、これにより連携したDFIRおよびコミュニケーションのワークフローの必要性が高まっている。2026年3月、ナイジェリア通信委員会はナイジェリア通信セクター向けサイバーレジリエンスフレームワーク(CRF-NCS)を公表し、Tier 1の通信事業者に対して、検知から4時間以内に重大な脅威およびインシデントを報告することを義務付けた。サイバー連帯法(規則(EU) 2025/38)に基づくEU全体の対応調整とあわせて、これらの要件は、技術的な封じ込めと法的報告義務を整合させる、リテイナー型サービス、自動トリアージ、国境を越えたプレイブックへと購入者を後押ししている。
競合ランドスケープ
インシデントレスポンスサービス市場は中程度に分散しています。IBM、CrowdStrike、およびRapid7などの確立されたベンダーはAI駆動のコリレーターを幅広いサービスポートフォリオと統合し、一方でニッチなコンサルタント会社はOTや法的グレードのフォレンジックなどの垂直専門分野に焦点を当てています。戦略的買収は収束を浮き彫りにしています:ZscalerはMDRをゼロトラストスタックに組み込むために2025年5月にRed Canaryを買収し、1億4,000万米ドルの経常収益を追加し、24時間365日のモニタリングを強化しました。
プラットフォーム統合は、統一されたダッシュボード、合理化された請求、および事前設定されたワークフロー統合を求める購入者に有利です。技術的差別化は、証拠トリアージを自動化し規制当局対応レポートの草案を作成する大規模言語モデルのコパイロットへとシフトしています。ディスラプターは、チャットベースのインシデントポータルと自動化された対応オーケストレーションを提供し、中小企業向けのコスト効率の高いリテーナーで競争しています。
ホワイトスペースの機会はサプライチェーン調査とOT中心のサービスにあります。ベンダーリスクの露出を検証したり、エアギャップネットワークでフォレンジックを実行したりできるプロバイダーは、特に産業企業が専門的な分析ツールを必要とするデジタルツインを採用するにつれてシェアを獲得します。クラウドハイパースケーラーと対応ブティックの間のアライアンスも出現しており、主権条件を満たしながらハイパースケールコンピューティングを活用した迅速な分析のためにリージョンホスト型の証拠ロッカーを提供しています。
インシデントレスポンスサービス業界リーダー
CrowdStrike Holdings Inc.
NCC Group plc
Rapid7 Inc.
IBM Corporation
Check Point Software Technologies Ltd.
- *免責事項:主要選手の並び順不同
インシデントレスポンスサービス市場
- CrowdStrike Holdings Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Cybersecurity (Cylance)
- Mandiant Inc. (Google Cloud)
- Kaspersky Lab
- Rapid7 Inc.
- IBM Corporation
- NCC Group plc
- Optiv Security Inc.
- Secureworks Inc.
- Trustwave Holdings Inc.
- KPMG International Ltd.
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers (PwC)
- Accenture plc
- Palo Alto Networks (Unit 42)
- Cisco Systems Inc. (Talos IR)
- Booz Allen Hamilton Inc.
- BAE Systems Digital Intelligence

市場機会と将来展望
報告期限の圧縮と基準主導のリスク管理は、ハイブリッドおよびマルチクラウド環境全体にわたって、封じ込めから開示までのエンドツーエンドの対応を実運用化できるプロバイダーにとっての空白地帯を生み出している。委員会委任規則(EU) 2025/301を含むDORA関連の規則、およびISO/IEC 27001やISO/IEC 27002などの基準を参照する規則(EU) 2024/2690を含む広範なEUサイバーセキュリティ要件のもとで、多国籍企業は、法域全体にわたってエビデンス管理、証拠の連鎖、規制当局対応可能な報告を調和させることができるインシデント対応パートナーを一層必要としている。これは、デジタルフォレンジック、侵害評価、危機コミュニケーションを単一の運用モデルに統合したエンゲージメントへの需要を支えている。
商業的なパッケージングとテクノロジーもまた、成果とスケーラビリティへとシフトしており、柔軟なリテイナー、AI支援トリアージ、統合されたMDRからIRへのワークフローの機会を生み出している。2025年11月、LevelBlueはCybereasonの買収を完了し、XDRとDFIRおよびインシデント対応能力を組み合わせたことで、購入者がより少数の統合された運用モデルへの関心を示していることが反映された。2026年3月、LevelBlueは資金ベースのレジリエンスリテーナーを開始し、大規模なインシデント対応人員への優先アクセスを提供する一方で、予算を準備活動に使用できるようにした。また、Allensは侵害されたデータの評価をAIを用いて高速化するRADARを導入した。これらの動きは、規制当局の期限やサイバー保険のリテーナー要件に合わせた、迅速なデータスコーピング、クラウドID関連インシデント対応、標準化された報告物への継続的な注力を示している。
Recent Industry Developments in インシデントレスポンスサービス市場
- 2026年3月:CrowdStrikeとIBMは、エージェント型SOC変革と連携したインシデント対応のために、CrowdStrike Charlotte AIとIBM Autonomous Threat Operations Machine(ATOM)を統合する戦略的協業を拡大した。この統合アプローチは、AI駆動型分析と自動対応オペレーションを連携させることで、より迅速なトリアージと封じ込めを目指し、大企業が求めるマシンスピードのワークフローにインシデント対応サービスを整合させる。
- 2025年12月:CrowdStrikeはKrollと複数年にわたる提携を結び、50万を超えるエンドポイントをCrowdStrike Falconプラットフォームへ移行することを含め、マネージド検知・対応(MDR)サービスを強化した。この提携は、大規模なエンドポイント基盤と確立されたインシデント対応・アドバイザリー能力を組み合わせることで、MDRからインシデント対応へのパイプラインを強化する。
- 2024年1月:委員会委任規則(EU) 2025/301(2024年10月23日付)は、EUデジタル運用レジリエンス法(DORA)のもとでの重大なICT関連インシデント報告の内容と期限に関する技術基準を正式化した。より規範的な報告要件は、技術的な修復とともに監査対応可能な文書、タイムライン、ステークホルダーへのコミュニケーションを提供できるインシデント対応プロバイダーの価値を高める。


インシデントレスポンスサービス市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本調査において、市場は組織がサイバーセキュリティインシデントへの準備、対応、調査、および回復を行うための有償サービスを対象としており、外部プロバイダーが提供するリテイナーベースの準備支援およびインシデント後のアドバイザリーを含む。
対象外の範囲:本規模算定にはソフトウェアライセンス収益、社内セキュリティオペレーションの人件費、または広範な物理的緊急管理サービスは含まれない。
セグメンテーション概要
- サービスタイプ別
- 封じ込めと緩和
- 修復と復旧
- デジタルフォレンジックと分析
- マネージド検知・対応(MDR)
- その他
- 展開モード別
- オンプレミス
- クラウドベース
- ハイブリッド
- 企業規模別
- 中小企業
- 大企業
- エンドユーザー産業別
- 銀行・金融サービス・保険
- 政府・防衛
- ITおよび通信
- ヘルスケアおよびライフサイエンス
- 産業製造
- エネルギーおよび公益事業
- 小売りおよびeコマース
- その他
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- 欧州
- ドイツ
- 英国
- フランス
- スペイン
- イタリア
- ロシア
- その他の欧州
- アジア太平洋
- 中国
- 日本
- インド
- オーストラリア
- 韓国
- その他のアジア太平洋
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- その他のアフリカ
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクワークは、サイバーインシデントの件数とリスク要因に関するファクトベースの構築から始まり、それらのシグナルをサービス需要の視点に変換した。インシデントの種類、報告行動、および一般的に採用されている対応実践を理解するために、CISAアドバイザリー、NIST刊行物、FBI IC3レポート、OECDデジタルセキュリティ文書などの公開情報源を活用した。
商業面を裏付けるため、プロバイダーのウェブサイトおよびサービスカタログ、年次報告書および投資家向けプレゼンテーション、侵害事案および規制措置に関する信頼性の高い報道を精査した。場合によっては、企業財務および情報インテリジェンスに関する有料サブスクリプションを活用して収益の内訳と主要なサービス拡張のタイミングを確認し、特許データベースを用いて自動化機能が対応ワークフローにどのように位置付けられているかを確認した。これらの例は例示的なものであり、データポイントの収集、相互確認、および明確化のために他の多くの公開情報源も参照した。
一次インタビューおよびサーベイ
一次情報は、インシデントレスポンスサービスプロバイダー、チャネルパートナー、およびこれらのエンゲージメントを購入または管理するエンタープライズセキュリティリーダーとのインタビューおよびサーベイから取得した。回答者の意見は、サービス範囲の定義、典型的な対応タイムライン、リテイナー活用パターン、ならびにAPAC、EMEA、およびアメリカ大陸全体における重大度、業界の機密性、クラウドワークロードシェアに応じた価格変動の確認に使用された。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:37% | CXO:18% | APAC:46% |
| 中位層:43% | 部門・ユニットリーダー:23% | EMEA:29% |
| 中小規模プレイヤー:20% | マネージャー:59% | アメリカ大陸:25% |
市場規模算定と予測
規模算定は、セキュリティインシデントの発生頻度シグナル、アウトソーシング傾向、およびインシデントクラス別の平均エンゲージメント価値を用いたアドレス可能な需要のトップダウン再構築から始まり、それらを地域のエンタープライズITおよびサイバーリスク指標にマッピングした。需要プールが形成された後にのみ、リテイナー、緊急対応、フォレンジック、およびインシデント後のアドバイザリーが実際のプロジェクトで通常どのように分割されるかに基づいてサービスカテゴリーが割り当てられた。
結果の現実性を保つため、サンプリングされたプロバイダー収益の積み上げ、インシデントハンドラーの稼働率仮定の検証、および一般的な対応リードタイムに対する暗示的な取引量の相互確認など、選択的なボトアップ近似値がチェックとして使用された。主要なモデル入力には、侵害通知の強度、規制対象業界のシェア、クラウドワークロードの普及率、重大度別の平均対応時間、ならびにランサムウェアおよびデータ窃取パターンに連動した価格変動が含まれた。
予測は、インシデント頻度とコンプライアンス圧力のトレンドラインに支えられたシナリオ分析を用いて構築され、人員制約と自動化導入に関する専門家の見解を通じて調整された。小規模地域または新しいサービスタイプについてボトムアップ情報が不完全な場合、ギャップは比較可能な市場のプロキシ比率を使用して対処し、合計を確定する前にインタビューで再検証された。
データ検証と更新サイクル
アウトプットは、セキュリティ支出の成長、報告された侵害件数、地域の執行活動などの独立したシグナルと照合され、その後、別のアナリストパスで差異が検討された。ある地域で異常な急増が見られた場合、エンゲージメント頻度、平均価格、リテイナー転換に関する仮定が再検討され、必要に応じて回答者に再連絡して確認がわれた。
各レポートは年次で更新され、大規模な規制変更、大規模な攻撃波、または重大な価格変動が観察された場合に中間更新が実施される。納品前に最終確認が完了し、クライアントは最新の更新済みビューを受け取る。
Mordor Intelligenceのインシデントレスポンスサービス市場規模算定と他の公表推計との比較
インシデントレスポンスに関する公表推計がしばしば一致しないのは、対象範囲の境界線の引き方が異なること、および価格と取引量の仮定が異なるタイミングで更新されるためである。また、調査がアウトソースされたサービスのみを対象とするか、隣接するソフトウェアおよび社内人件費も含めるかによっても差異が生じる。
一部の情報源はインシデントレスポンスをより広範なセキュリティソリューションおよびプラットフォーム収益と組み合わせているか、クラウドセキュリティカテゴリーに積極的な拡大仮定と長い予測期間を使用している。価格が重大度の組み合わせやリテイナー稼働率に連動させるのではなく一律の上乗せとしてモデル化される場合や、通貨換算になる基準期間と更新頻度が使用される場合にも差異が生じる。一部の推計はインシデントレスポンスをソリューションとサービスの合算合計に組み込み、一般化されたセキュリティ支出比率を適用している。Mordor Intelligenceでは、外部から提供されるインシデントレスポンスサービス収益のみを計上し、ソフトウェアライセンスおよび社内SOC人件費は除外している。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 490.71 ビリオン 米ドル(2026年) | |
| グローバルコンサルタンシーA | 294.6 ビリオン 米ドル(2024年) | より早い基準年を使用し、サービス活動をソリューション主導の支出パターンと組み合わせたより広範なインシデントレスポンス市場の枠組みを採用しており、2024年の価格にマッピングした場合にサービスのみの合計が低下する可能性がある。 |
| 産業出版社B | 415.0 ビリオン 米ドル(2025年) | ソリューションとサービスのコンポーネントを合算し、異なるカテゴリー分割(脅威ハンティングや計画を混合セキュリティタイプの下にパッケージ化するなど)を伴う長い測フレームを適用しており、基準年においてサービス収益として計上されるものが変わる。 |
3つの数値を比較すると、ギャップの主な要因は単一の仮定ではなく、基準年の選択、ソフトウェアとサービスが混在しているかどうか、およびエンゲージメント価格がインシデントの組み合わせにどのように連動しているかの組み合わせである。対象範囲を有償の対応エンゲージメントに限定し、実務者と件数および価格を相互確認することで、最終的な数値は明確な需要ドライバーと再現可能なステップに追跡可能な状態を維持している。


レポートで回答される主要な質問
インシデントレスポンスサービス市場の現在の規模はどのくらいですか?
インシデントレスポンスサービス市場は2026年に490億7,100万米ドルと評価されており、2031年までに1,161億7,000万米ドルに達すると予測されています。
市場はどのくらいの速さで成長すると予想されますか?
市場は2026年から2031年の間に18.52%の年平均成長率(CAGR)で拡大すると予測されています。
2031年にかけて最も速く成長するサービスカテゴリーはどれですか?
マネージド検知・対応(MDR)は予測期間にわたって20.6%のCAGRで最高の成長を記録すると予測されています。
最も強い成長を記録すると予想される地域はどこですか?
アジア太平洋地域は、日本、シンガポール、およびオーストラリアにおける新しいサイバーセキュリティ規制に牽引され、2031年にかけて20.12%のCAGRで成長の勢いをリードしています。
現在インシデントレスポンスサービスへの支出を支配している産業垂直はどれですか?
銀行・金融サービス・保険は、厳格な規制要件を反映して、2025年のグローバル収益の23.15%で最大のシェアを保持しています。
中小企業(SME)が採用を加速している理由は何ですか?
サイバー保険ポリシーは現在、署名済みの対応リテーナーを要求しており、中小企業がマネージドサービスを採用するよう促し、このセグメントで18.74%のCAGRを促進しています。
最終更新日:



