
クラウドアクセスセキュリティブローカー市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
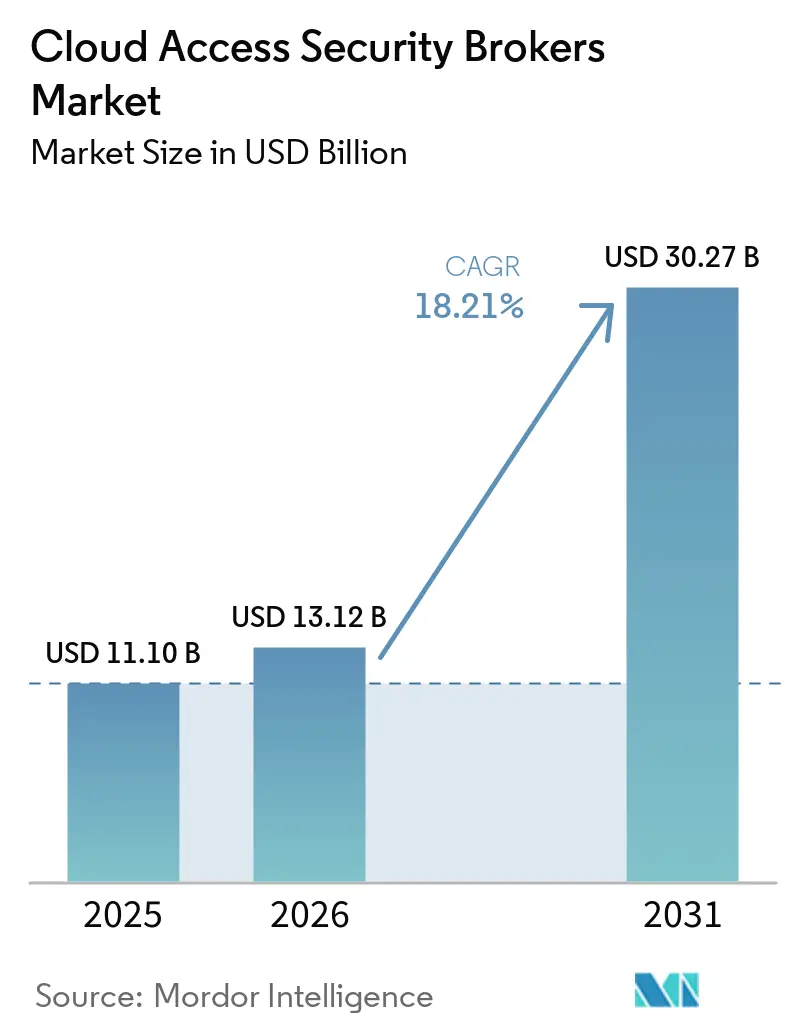
| 市場規模 (2026) | 13.12 十億米ドル |
| 市場規模 (2031) | 30.27 十億米ドル |
| 成長率 (2026 - 2031) | 18.21 % |
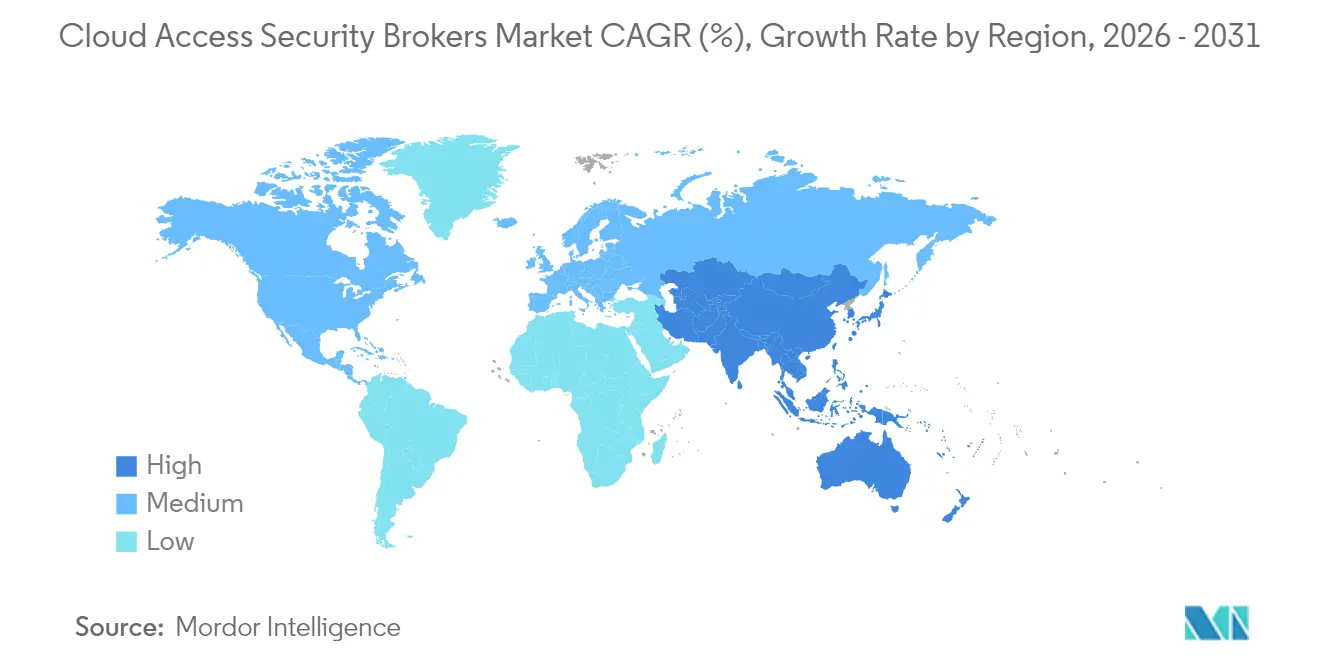
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
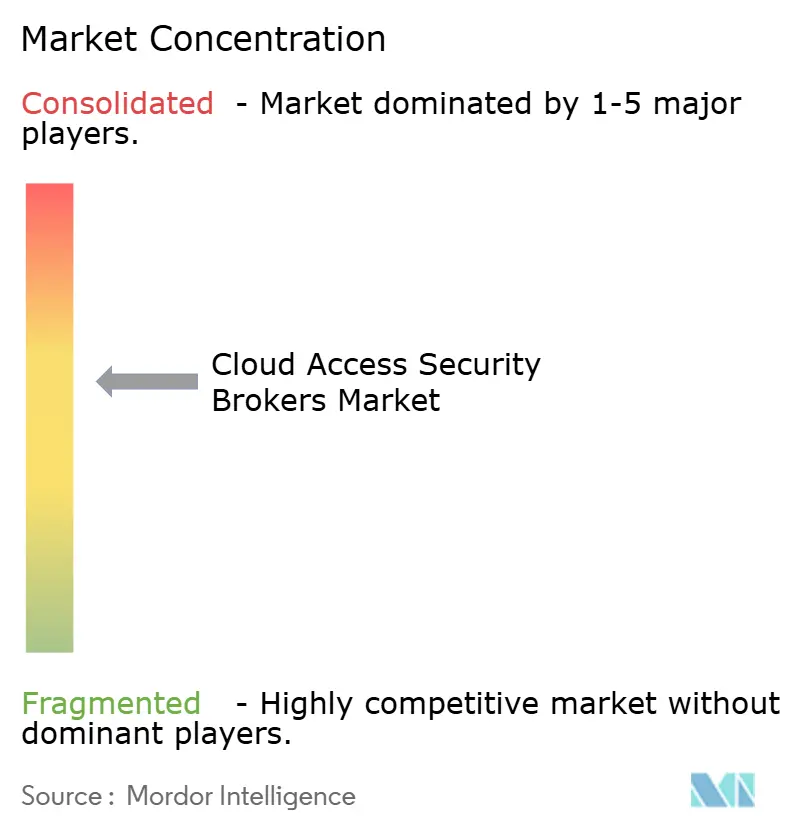
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるクラウドアクセスセキュリティブローカー市場分析
クラウドアクセスセキュリティブローカー市場規模は、2025年の110.10 ビリオン 米ドルから2026年には131.20 ビリオン 米ドルへと成長し、2026年から2031年にかけて18.21%のCAGRで2031年までに302.70 ビリオン 米ドルに達すると予測されています。EUのNIS2指令および米国大統領令14144がゼロトラスト要件を義務付ける中、企業はペリメーター中心の防御から脱却しつつあり、生成AIの普及がデータガバナンスリスクを高めています。ベンダーは現在、セキュアアクセスサービスエッジ(SASE)プラットフォームにCASB機能を直接組み込んでおり、クラウドアクセスセキュリティブローカー市場を補助的なツールセットではなく、包括的なセキュリティスタックのコアレイヤーとして位置付けています。成長の要因としては、クラウドコントロールの継続的な文書化が可能な組織に対して報酬を与えるサイバー保険料の上昇、ならびにSaaS、IaaS、PaaSの環境をカバーするAPIファーストの統合が挙げられます。サービスとしてのソフトウェア(SaaS)の保護が依然として収益の大部分を占めているものの、本番ワークロードのクラウドインフラへの移行加速は、マルチクラウド環境を大規模に保護する方向への決定的な転換を示しています。Zscaler–AvalorおよびCrowdStrike–Flow Securityなどの買収に象徴される競争の激化により、データセキュリティポスチャ管理および生成AIガバナンスを中心に機能の統合が進んでいます。
主要レポートのポイント
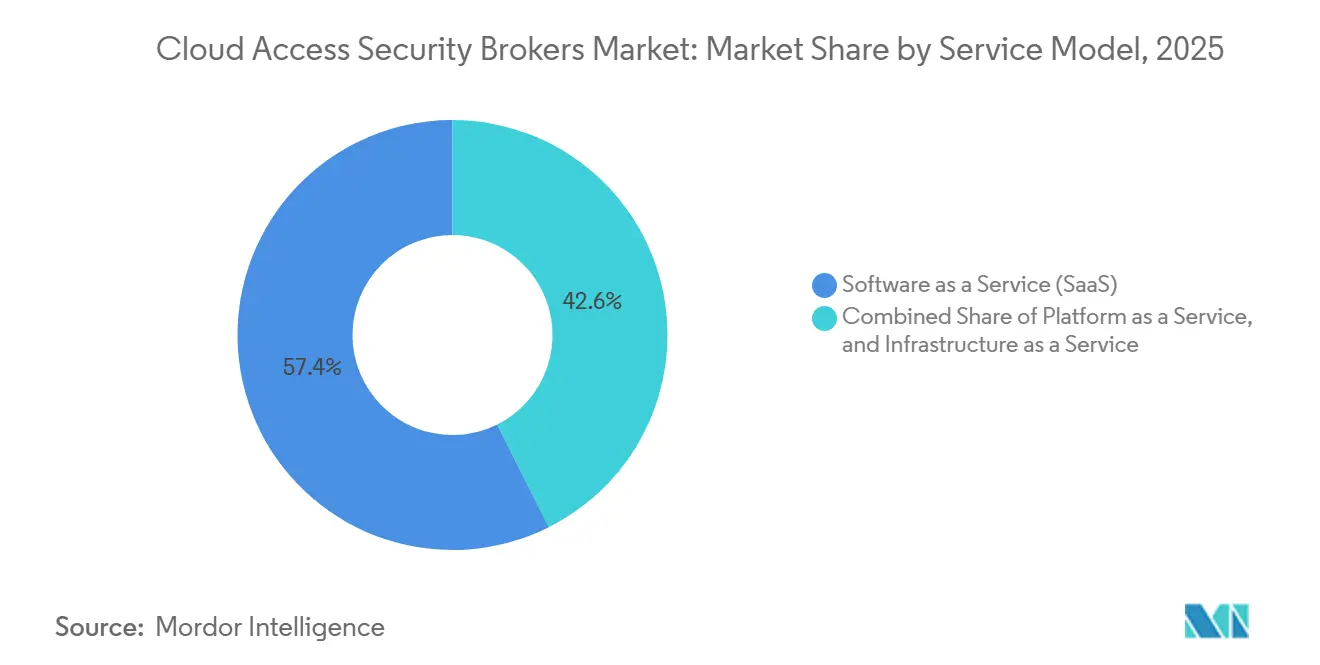
- サービスモデル別では、SaaS保護が2025年のクラウドアクセスセキュリティブローカー市場において57.40%の収益シェアを占め首位となり、IaaSセキュリティは2031年にかけて19.85%のCAGRで成長すると予測されています。
- 組織規模別では、大企業が2025年に62.30%の市場シェアを保持し、中小企業は2031年にかけて18.61%のCAGRで最も速い成長を記録しました。
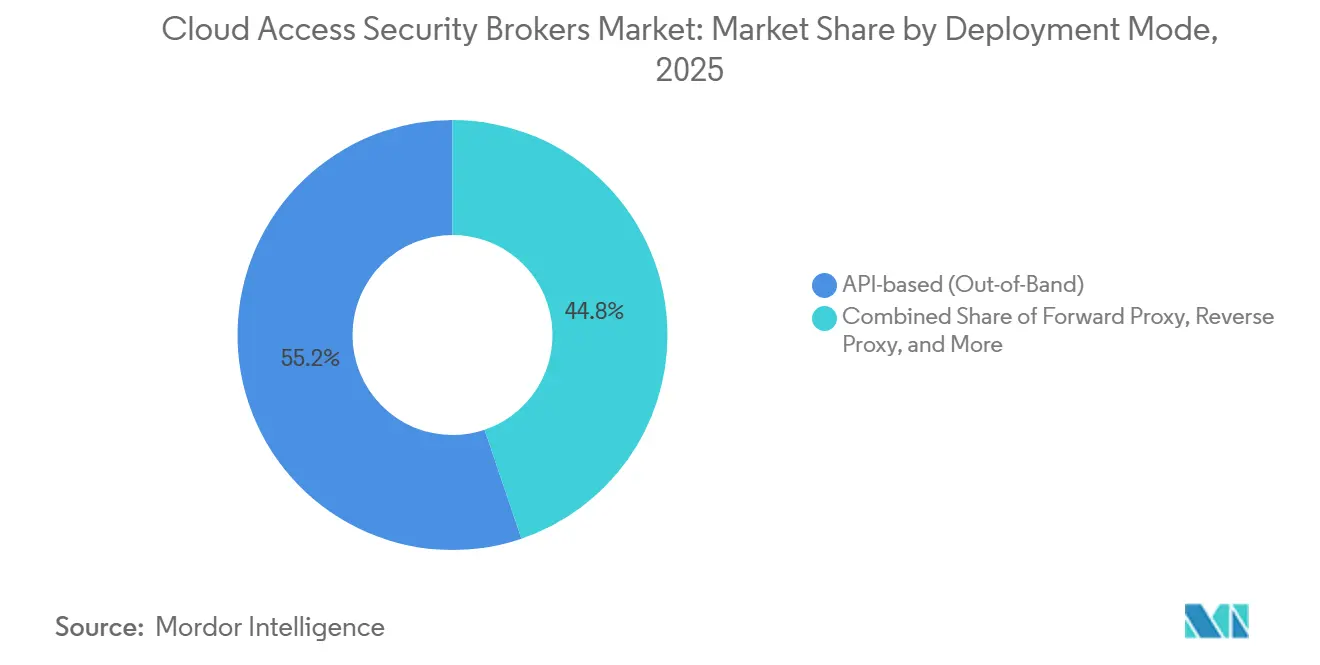
- 展開モード別では、APIベースの実装が2025年のクラウドアクセスセキュリティブローカー市場規模の55.20%を占め、マルチモーダルハイブリッド展開は21.75%のCAGRで拡大すると予測されています。
- エンドユーザー別では、銀行・金融サービス・保険が2025年の収益の21.60%を占め、製造業は2031年にかけて20.45%のCAGRで成長する見込みです。
- 地域別では、北米が2025年の収益の36.60%を占めましたが、アジア太平洋地域は2031年にかけて19.15%という最高の地域CAGRを記録する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGRの予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 各業種にわたるSaaS採用の急速な成長 | +3.2% | アジア太平洋地域およびラテンアメリカでの加速を伴うグローバル規模 | 中期(2〜4年) |
| ゼロトラストおよびデータ所在地コンプライアンスの義務付け | +4.1% | 北米とEUが主導し、アジア太平洋地域が追随 | 短期(2年以内) |
| SASEスタック内でのAPIファーストCASB統合の急増 | +2.8% | グローバル、企業セグメントに集中 | 中期(2〜4年) |
| CASBの導入を促進するサイバー保険料の上昇 | +1.9% | 主に北米とEU | 短期(2年以内) |
| DSPMとCASBの融合 | +2.3% | データ集約型産業が主導するグローバル規模 | 長期(4年以上) |
| 業界特化型の事前学習済みポリシーパック | +1.4% | グローバルな規制対象業界 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
各業種にわたるSaaS採用の急速な成長
企業のSaaSフットプリントは現在、コラボレーション、CRM、ローコード開発環境にまで及んでおり、従来のファイアウォールでは解消できない可視性のギャップを生み出しています。Nexteer Automotiveなどのメーカーは、GDPRコンプライアンスを維持しながらOffice 365ワークロードを保護するためにインラインCASBコントロールを導入しており、SaaSデータフローのガバナンスに対する業界横断的な緊急性を示しています。医療機関は電子健康記録をマルチクラウド設計に移行し、HIPAA義務を満たすための詳細なポリシー適用を求めています。金融機関はサードパーティSaaSプラグインの監視を強化し、監査対応レポートをベンダーオンボーディングの前提条件としています。こうした要因が総じて、クラウドアクセスセキュリティブローカー市場全体にわたるベースライン需要を高めています。
ゼロトラストおよびデータ所在地コンプライアンスに関する義務付け
規制当局はゼロトラストをベストプラクティスから強制基準へと引き上げています。EU NIS2指令はサプライチェーンの違反に対して最大1,000万EURの制裁を課し、組織に継続的なクラウドアクセスコントロールの導入を強いています。日本が導入予定の5段階サイバーセキュリティ格付けはリアルタイム監視をさらに成文化し、シンガポールのMASガイダンスは金融機関をアイデンティティ中心設計に整合したCASBツールの活用に向けています。米国では大統領令14144がすべての連邦機関にすべてのクラウドリクエストの検証を義務付け、公共部門における採用を加速させています。これらの重複する義務付けが市場における長期的成長を支えています。
SASEスタック内でのAPIファーストCASB統合の急増
組織が複数のポイント製品を収束型クラウドエッジモデルへ移行するにつれ、統合SASEサブスクリプションは2025年に急増しました。Fortinetは統合SASEの年間経常収益(ARR)として11億5,000万USDを報告しており、CASB、セキュアウェブゲートウェイ(SWG)、ゼロトラストネットワークアクセス(ZTNA)機能を組み合わせた商業的需要の大きさを示しています[1]。NetskpoのOpenAIのChatGPT Enterprise Compliance APIとの連携は、プロバイダーが生成AIワークフロー向けにデータ検出ルールを組み込む方法を示しています。プラットフォームレイヤーでは、CiscoによるSplunkログ分析の統合計画が、単一コンソールを通じてフルスタッククラウドテレメトリを提供する布石となっています。したがって、APIファーストのオーケストレーションは導入障壁を下げ、クラウドアクセスセキュリティブローカー市場のモメンタムを持続させます。
CASBの導入を促進するサイバー保険料の上昇
保険引受会社はポリシー発行前にクラウド監視の継続的な証明を要求するようになり、エクスポージャーリスクに応じて保険料を引き上げています。インシデントを経験した企業は保険関連予算が平均26%増加したと報告しており、ポリシーコンプライアンスの自動証拠を提供するCASBの展開に資金を直接充てています。特に銀行はITバジェットの12%をセキュリティに充てており、2020年の9.7%から増加し、クラウドアクセスガバナンスプラットフォームに相当額の配分を確保しています。アクチュアリーモデルが成熟するにつれて、保険会社はCASB主導のデータ損失防止を実装した組織を明示的に優遇し、保険料設定が市場の構造的成長レバーとなっています。
阻害要因の影響分析*
| 阻害要因 | (〜)CAGRの予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| マルチクラウドにおける設定ドリフトとシャドウポリシー | -2.1% | グローバル、大企業において深刻 | 短期(2年以内) |
| SOCの生産性を損なう高い誤検知率 | -1.8% | グローバル、特にリソースが限られた組織 | 中期(2〜4年) |
| クラウドネイティブセキュリティにおける継続的なスキルギャップ | -1.3% | グローバル、新興市場において深刻 | 長期(4年以上) |
| 単一ベンダーSASEスイートにおけるベンダーロックインへの懸念 | -0.9% | グローバルな企業セグメント | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
マルチクラウドにおける設定ドリフトとシャドウポリシー
AWS、Azure、Google Cloud間で並行してポリシーを運用すると、適用を弱める不整合なルールが生じる可能性が高まります。シャドウITは、スタッフが未承認のSaaSツールを採用することでエクスポージャーを複合させ、データを中央監視の外に置きます。日本の2024年セキュリティレポートはサプライチェーンのエクスポージャーを2番目に高い脅威として位置付けており、サードパーティクラウドが攻撃対象領域を拡大する方法を強調しています[2]。監査人はコンプライアンスレビュー時に一貫性のないデータ損失ポリシーを指摘しており、セキュリティリーダーはドリフト管理をクラウドアクセスセキュリティブローカー市場内でのCASB導入拡大における最大の障壁として挙げています。
SOCの生産性を損なう高い誤検知率
SOCチームはすでにアラートの過負荷と格闘しており、過度に積極的なCASBルールはチケット量を倍増させ、現実の脅威を見逃す可能性があります。クラウドセキュリティアライアンスはベンダーの主張と運用上の現実との間の認識ギャップを指摘しており、ユーザーの不満を高めています。機械学習エンジンは固有の行動パターンに適応するために継続的なチューニングを必要とし、限られた人的リソースを消耗させます。精度が改善されない限り、一部のバイヤーはフルスコープのプロジェクトを延期し、クラウドアクセスセキュリティブローカー市場における短期的成長を抑制します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスモデル別:
IaaSの加速が課題、SaaSの優位性IaaS保護は2031年にかけて19.85%のCAGRを追跡しており、SaaSは2025年に収益の57.40%を占め、アプリケーション中心の監視を優先してきた従来の購買サイクルを反映しています。この乖離は、企業がパブリッククラウド上のKubernetesクラスターやサーバーレス機能を強化するにつれて、インフラワークロード向けのクラウドアクセスセキュリティブローカー市場規模が大幅に拡大することを示しています。
クラウドアクセスセキュリティブローカー市場は引き続き、DevOpsチームがCI/CDパイプライン内にガードレールを組み込めるようにCASB、クラウドセキュリティポスチャ管理(CSPM)、エンタイトルメント管理を融合したプラットフォームへとシフトしています。CiscoによるDeepFactorの買収は、大手ベンダーがランタイムセキュリティをスタックに組み込んでいることを示しており、IaaS中心の次世代案件を獲得するための競争の激化を示しています。
注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
組織規模別:
中小企業のクラウドファースト戦略が採用を加速中小企業は、大企業が2025年に62.30%の収益を維持しているにもかかわらず、18.61%のCAGR予測を記録しており、クラウド提供がエンタープライズグレードの保護へのアクセスを平等化できることを証明しています。多くの中小企業はオンプレミスのツールを飛び越え、CASBを含む統合SASEサービスに直接サブスクリプション契約することで、総所有コストを削減しています。
普及が広がるにつれ、クラウドアクセスセキュリティブローカー業界はオンボーディングを合理化し、スキル不足を補うマネージドサービスを提供する必要があります。Grasshopper Bankの成功事例は、クラウドネイティブコントロールによるコンプラインステストの自動化がパートナー統合ごとに50時間を削減し、規制当局の信頼を高める方法を示しています。
導入モード別:
ハイブリッドアプローチが企業における牽引力を獲得APIベースの検出は2025年収益の55.20%を占めましたが、マルチモードハイブリッドは21.75%のCAGRで成長する見込みです。企業はリスクの高いアプリケーションを即時適用のためにインラインプロキシ経由でルーティングしながら、遡及的分析のためにAPIフィードを維持する傾向が強まっています。したがって、マルチモードオファリングのクラウドアクセスセキュリティブローカー市場シェアは2031年までにAPIのみのツールとの差を縮める可能性が高いです。
エッジコンピューティングと5Gは、コントロールがユーザーに近づくにつれてさらなる多様化を促進します。FortinetのFortiSASEインラインCASBは、分散型適用がユーザーエクスペリエンスを維持しながら均一なポリシーを維持できる方法を示しています。プロキシ、API、エージェント全体にわたってポリシーを柔軟にオーケストレーションできるベンダーが採用のペースを設定します。
注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
エンドユーザー別:
製造業のデジタル化が垂直方向の拡大を促進BFSIは2025年支出の21.60%を維持しましたが、製造業は20.45%のCAGR予測で最も高いモメンタムを示しています。工場はサプライチェーンコラボレーションプラットフォームを近代化し、オペレーショナルテクノロジーとクラウドアナリティクスを統合しており、コンテキスト対応コントロールへの需要を喚起しています。したがって、産業ユーザー向けのクラウドアクセスセキュリティブローカー市場規模は2031年にかけて大幅な利益を上げる態勢が整っています。
ヘルスケアは、遠隔医療の成長がHIPAAコンプライアンスリスクを高めるにつれて別の優先セグメントとなっています。Sentara HealthcareとFortinetのパートナーシップは、患者データの主権に対するセクター特化のフォーカスを強調しています。規制対象記録向けに事前構築されたポリシーパックを提供するベンダーは、クラウドアクセスセキュリティブローカー市場のこれらの拡大するニッチにおけるシェアを強化します。
地域分析
北米クラウドアクセスセキュリティブローカー市場
北米は、成熟したクラウド導入と、2025年までにすべての連邦機関にゼロトラスト制御の実装を義務付ける大統領令14144などの明確な規制上のトリガーにより、2025年の収益の36.60%を占めました。公共部門の調達が早期導入を牽引しており、カナダの組織は州のプライバシー法に基づく国境を越えたデータフローを管理するためにクラウドアクセスセキュリティブローカーを導入しています。メキシコのテクノロジー投資の増加は、特にNAFTAコリドー全体で統一ポリシーを調整する多国籍企業の間で、地域需要を押し上げています。
欧州クラウドアクセスセキュリティブローカー市場
欧州はNIS2とGDPRの二重の推進力のもとで投資を加速させています。EU拠点企業のクラウドアクセスセキュリティブローカー市場規模は、最大1,000万ユーロの制裁金がコンプライアンスームを自動監視へと向かわせることで上昇する見込みです。ブレグジット後の英国企業はデータ居住ルールを微調整しており、フランスとドイツはローカル処理を提供するプロバイダーを優遇するソブリンクラウドの整合を模索しています。
アジア太平洋クラウドアクセスセキュリティブローカー市場
アジア太平洋地域は、ソブリンクラウドの義務化と広範なデジタルトランスフォーメーションの推進により、19.15%のCAGRで最も急成長している市場です。日本のサイバー防衛能動的措置法と経済産業省のセキュリティ評価制度は、継続的なモニタリングを企業の責任として位置付けています。中国の国境を越えたデータ移転規制はデータ分類モジュールの導入を促進し、インドの拡大するfintech エコシステムは監査対応可能なクラウドアクセスログを必要としています。シンガポールの金融管理局ガイドラインは、金融ハブをゼロトラスト実装の最前線に置き続け、クラウドアクセスセキュリティブローカー市場への地域貢献を深めています。
規制環境
規制圧力は、クラウドセキュリティガバナンスを監査可能な管理策へと変換し続けており、SaaS、IaaS、PaaSアクセス全体でコンプライアンス層としてのCASBを強化している。欧州では、NIS2およびGDPRが継続的な監視とデータ保護への期待を促進し、一方、クラウドサイバーセキュリティ認証に関する欧州レベルの取り組み(主権とICTサプライチェーンリスクに関連するEUCS議論を含む)は、クラウド管理範囲を示せるベンダーおよびサービスプロバイダーへ購買者を向かわせている。
2026年には、管理フレームワークとインシデント報告要件がクラウドセキュリティモニタリングに対する運用上の期待をさらに厳格化する。ドイツのBSIはEUCSの方向性に沿った更新版クラウドコンプライアンス基準カタログとしてC5:2026を公表し、米国の公共部門ではFedRAMP要件を通じた継続的モニタリングが重視されている。重要インフラでは、CIRCIA規則制定活動(2026年6月に終了したCISAタウンホールを含む)が、より迅速かつ標準化されたサイバーインシデント報告を示している。これにより、一貫したクラウドアクセスログ、DLPの証拠、およびポリシー適用の必要性が高まっており、これらはCASBプラットフォームおよびSASEスイートが一般的に対応する能力である。
バリューチェーン分析
CASBのバリューチェーンは、クラウドID・アクセス信号(IdP、MFA、デバイス姿勢)から始まり、API方式(アウトオブバンド)接続とインラインプロキシモードを介して提供される実施・可視化層へと拡大する。API統合は、SaaSアプリケーション全体での発見、ポリシー評価、履歴監査を提供し、一方インライン制御はリスクの高いセッション、データ流出、機密性の高いワークフロー操作に対するリアルタイムの防止をサポートする。これらの実施モードは、NIST SP 800-53 Rev. 5(アクセス制御およびシステム・通信保護管理群を含む)などの標準で参照される一般的な管理策の期待にますます対応している。
上流の依存関係には、イベントおよび構成APIを公開するハイパースケーラーおよびSaaSプラットフォームと、SASEで提供されるCASBの検査ポイントをホストするネットワークエッジおよびサービスプロバイダーのファブリックが含まれる。下流の提供は、直接の企業向けサブスクリプションと、CASBをSWGやZTNAとバンドルするパートナー主導のマネージドサービスに及び、エコシステム内のマネージドSASEパートナーシップに反映されている。製品差別化と統合の強度は、生成AIおよびエージェント型ワークフローのガバナンスを中心にも高まり、ベンダーはモデルとのインタラクションとビジネスアクションの境界にポリシーを配置している(エージェント型AIの意思決定からアクションへの移行を中心とした統合を含む)。
競合状況
クラウドアクセスセキュリティブローカー市場は適度に集中した状態を維持しています。NetskpoはARRで5億USDを超え、最近SASEの展開加速と待望のIPOに向けて4億100万USDの追加デット・ファシリティを確保しました。Palo Alto Networksは次世代セキュリティARRとして45億USDを報告しており、統合プラットフォームへの需要の大きさを示しています。
M&A活動は、従来のネットワークベンダーがクラウドネイティブの専門知識を買収するにつれて急増しました。Zscalerの3億5,000万USD規模のAvalor買収は脆弱性分析を拡大し、CrowdStrikeの2億USD規模のFlow Security買収はデータフローの可視性を追加します。CiscoのSplunk買収に対する数十億ドル規模の入札は、テレメトリの統一に付与されるプレミアムを示しています。
新興スペシャリストは、生成AIポリシー適用やOTデータガバナンスなどのホワイトスペースのニッチをターゲットにしています。Cyeraの3億USD規模の資金調達ラウンドとCato NetworksのAI搭載シャドウAIダッシュボードは、差別化されたユースケースへの投資家の確信を反映しています。アイデンティティ、データ、ネットワーク層を単一のポリシーグラフに融合できるベンダーが突出した成長を捉えると予想されます。
クラウドアクセスセキュリティブローカー業界のリーダー
-
Netskope
-
Imperva
-
Palo Alto Networks(Prisma Access)
-
Cloudflare
-
Cisco(Cloudlock)
- 注:主要企業の掲載順は順位を示すものではありません。
クラウドアクセスセキュリティブローカー市場 このレポートでカバーされる企業
- Netskope, Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Skyhigh Security (formerly McAfee Enterprise)
- Forcepoint LLC
- Proofpoint, Inc.
- Oracle Corporation
- International Business Machines Corporation
- Broadcom Inc. (Symantec Enterprise Division)
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Lookout, Inc.
- Imperva, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- CyberArk Software Ltd.
- Rapid7, Inc.
- Akamai Technologies, Inc.
- Trellix (formerly FireEye and McAfee Enterprise)
市場機会と将来展望
生成AIガバナンスは、CASBが従来のSaaS DLPを超えて、プロンプト、応答、ツールアクションに対するランタイム制御へ拡大する特定のホワイトスペースとして浮上している。2026年7月、Palo Alto NetworksはLLM、エージェント、MCP呼び出しの統一制御プレーンを提供するPrisma AIRS AI Gatewayの一般提供を発表し、Netskopeはランタイム検査のためのAIガードレールおよびゲートウェイ機能を強調した。この製品方向性は、許可されたAIサービスと許可されていないAIサービスの両方にわたって、AI利用の発見、機密データ保護、ポリシー適用を統合するCASBに沿った管理策を支えている。
主権、輸出管理、および規制対象クラウド調達も、ポリシーとインフラを通じて地域コンプライアンスを運用化するベンダーに拡大の余地を生み出している。BSI C5:2026および継続中のEUクラウド認証作業は、セキュリティ処理とテレメトリがどこで処理されるかに対する購買者の精査を強化し、一方FedRAMP要件は政府ワークロードにおいて継続的モニタリングを中心的な位置に据え続けている。商業的には、ベンダーはこれらのコンプライアンス要件を運用負担を軽減する提供モデルにまとめており、マネージドSASEを含み、マルチクラウド環境全体で管理までの時間を短縮する機能を活用しており、大企業だけでなくリソースの限られた組織への導入拡大を支えている。
最近の産業開発事情 クラウドアクセスセキュリティブローカー市場
- 2026年6月:Netskopeが、包括的なAI発見、リスクインテリジェンス、連動型エージェント対応を提供するAI Command Centerを発表。この発表は、CASBおよびSASEにおけるAI駆動型リスク発見と自動対応を拡大し、クラウドアクセスセキュリティおよびネットワークセキュリティプラットフォーム全体で自律的なトリアージと協調したセキュリティワークフローを強化する。
- 2026年6月:Netskopeが、コード脆弱性検出のためのMythos PreviewAIモデルを活用するため、Anthropic Project Glasswingに参加。この協業により、クラウドセキュリティ向けにAIを活用した脆弱性検出が実現し、Netskopeの提供内容を高度なAI機能で差別化する。
- 2026年5月:NetskopeがDeloitteとの提携を拡大し、CASB、ZTNA、SWG、SD-WANを含むマネージドSASEサービスを提供。この提携により、マネージドセキュリティサービスへの移行が加速し、市場範囲が拡大する。
クラウドアクセスセキュリティブローカー市場 レポートの範囲と調査方法論
市場の定義と対象範囲
この市場は、組織がクラウドの使用状況を可視化・制御し、セキュリティポリシーを適用し、ユーザーとクラウドアプリケーション間で移動するデータを保護するためのクラウドアクセスセキュリティブローカーソリューションおよび関連サービスから得られる収益を対象としています。
対象外の範囲:本規模算定は、CASBに特化した製品またはプロジェクトとして販売されていない場合の、より広範なネットワークセキュリティスタックおよび純粋なマネージドセキュリティサービスを除外しています。
セグメンテーション概要
- サービスモデル別
- サービスとしてのインフラストラクチャ(IaaS)
- サービスとしてのプラットフォーム(PaaS)
- サービスとしてのソフトウェア(SaaS)
- 組織規模別
- 中小企業(SME)
- 大企業
- 導入モード別
- APIベース(アウトオブバンド)
- フォワードプロキシ
- リバースプロキシ
- マルチモード/ハイブリッド
- エンドユーザー別
- 銀行・金融サービス・保険(BFSI)
- 教育
- 政府
- ヘルスケアとライフサイエンス
- 製造
- 小売・卸売
- 通信とIT
- その他
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- ヨーロッパ
- 英国
- ドイツ
- フランス
- ロシア
- その他のヨーロッパ
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋
- 中東およびアフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、CASB収益として計上されるものの明確な境界を設定し、需要と普及に関する最初の仮定セットを構築するために使用されました。NIST刊行物、CISAガイダンス、SECのサイバーセキュリティ開示、米国労働統計局(サイバーセキュリティの労働力おび賃金の文脈として)、OECDのデジタル経済指標などの公開情報源、ならびにISOなどの機関が公表した標準およびセキュリティのベストプラクティスを調査しました。
購入者が実際に展開しているものを反映するため、企業の年次報告書、決算説明会の議事録、製品ドキュメント、投資家向けプレゼンテーション、およびクラウドセキュリティ展開に関する信頼性の高いテクノロジー専門メディアの報道も活用しました。一部では、企業財務情報、特許データベース、ニュースおよび財務情報の承認済み有料サブスクリプションを使用して、ローンチのタイミング、M&Aの影響、および報告されたセキュリティ収益ラインを相互検証しました。ここに記載されているソースは例示的なものであり、データ収集、明確化、および相互検証のために他の多くの公開情報源が使用されました。
一次インタビューおよびサーベイ
一次調査は、CASBとして実際に購入されているものの検証、取引のパッケージ方法(スタンドアロンかバンドルか)、およびクラウドアプリケーションの構成とユーザー数に応じた価格変動の把握に重点を置きました。デスクリサーチの仮定を実際の購買パターンが異なる場合に調整できるよう、主要地域のセキュリティリーダー、クラウドアーキテクト、チャネルパートナー、および実装スペシャリストと対話しました。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:31% | CXO:14% | アジア太平洋:45% |
| 中位層:48% | 部門・ユニットリーダー:41% | 欧州・中東・アフリカ:34% |
| 中小規模プレイヤー:21% | マネージャー:45% | 南北アメリカ:21% |
市場規模算定と予測
規模算定は、企業のクラウド導入をセキュリティ予算のうちクラウドポリシー適用および可視化コントロールに割り当てられた部分に結び付け、次にCASBとして一般的に提供されるものにフィルタリングすることで、対応可能な支出を再構築するトップダウンの構築から始まりました。モデルを実用的に保つため、サンプリングされたベンダー収益シグナル、一般的な取引規模に関するチャネルフィードバック、および一般的な展開パターンに対するユーザーまたワークロードカバレッジ仮定を掛け合わせた平均販売価格(ASP)を含む選択的なボトムアップ検証でこれらの結果を裏付けました。
モデルで使用した主要インプットには、SaaS導入のペース、アイデンティティおよびアクセスポリシーの適用ニーズ、監視要件を高める規制・コンプライアンスの圧力、クラウドアプリにアクセスするリモートおよびハイブリッドユーザーの割合、ならびにスタンドアロンのCASB価値を見えにくくする可能性のあるバンドルを含む統合クラウドセキュリティ購買への移行が含まれます。直接的な収益分割が確認できない場合は、インタビューからの一貫したプロキシ指標、製品パッケージの証拠、および繰り返し可能な配分ロジックに基づくギャップ処理ルールを適用しました。
予測については、ポリシー変更、脅威の急増、およびベンダーのバンドルによって導入と価格が急速に変動する可能性があるため、一次フィードバックに裏付けられたシナリオ分析を使用しました。シナリオは、企業のクラウドワークロード成長、セキュリティ人材の制約、および予想されるポリー適用強度などの測定可能なドライバーに結び付けられ、アナリストのレビュー後に単一のベースケースに統合されました。
データ検証と更新サイクル
検証は複数のチェックを通じて実施され、まずモデルの合計値を、申告書におけるクラウドセキュリティ支出の方向性、採用・スキル指標、およびインタビューで収集した顧客展開パターンの記述などの独立したシグナルと照合することから始めました。地域の成長率や暗示される価格が合理的な範囲を超えた場合は外れ値としてフラグを立て、必要に応じて更新された仮定とフォローアップのアウトリーチを使用してそれらのケースを再検討しました。
承認前に、インプット、計算、および最終合計が地域および期間にわたって追跡可能かつ一貫していることを確認するため、モデルは段階的にレビューされます。レポートは年次で更新され、主要なプラットフォーム変更、大規模な買収、または急激なポリシー変更などの重要なイベントが発生した場合には中間更新が行われます。納品直前に最終確認が実施され、クライアントが利用可能な最新の見解を受け取れるようにしています。
Mordor Intelligenceのクラウドアクセスセキュリティブローカー市場規模と他の公表推計値との比較
CASBの公表市場規模がしばしば一致しないのは、情報源によってこの用語の使われ方が異なること、およびクラウドセキュリティツールがバンドル化されるにつれてパッケージングが変化したことが原因です。基準年の選択、通貨タイミング、ならびにサービスが契約総額として計上されるかソフトウェア収益のみとして計上されるかの違いも、明確なギャップを生み出しています。
製品パッケージの確認、取引構造のインタビュー、およびベンダー収益の照合から得られた証拠が、Mordor IntelligenceをCASBのみの範囲に固定し、隣接するSSEまたはより広範なクラウドセキュリティ収益が明確に帰属できない場合にそれを計上することを回避しています。主なギャップ要因には、推計がCASBをスタンドアロンカテゴリーとして扱うかサブモジュールとして扱うか、マネージドサービスと実装をどのように処理するか、および成長がアグレッシブな普及率の急上昇を使て予測されているかクラウド移行率に連動した段階的な導入を使って予測されているかが含まれます。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 110.10 ビリオン 米ドル(2025年) | |
| グローバル市場出版社A | 136.10 ビリオン 米ドル(2024年) | より早い基準年を使用しており、モジュールがまとめてパッケージ化されている場合に報告合計を引き上げる傾向があるCASBラベルの下でバンドル収益を取り込む可能性があります。 |
| 産業調査ポータルB | 75.00 ビリオン 米ドル(2024年) | より低いベースを示しており、これはより狭い計上ルールと開示ベースの推計の限界を反映している可能性が高く、サービスおよびエンタープライズ展開の強度に対する調整が少ないことが考えられます。 |
3つの数値間の差異は、主にカテゴリーの境界とバンドル契約がCASB価値にどのように配分されるかによって説明されます。計上ルールを観察可能なパッケージング証拠と繰り返し可能な配分ステップに結び付けることで、モデルの透明性が保たれ、価格またはバンドル構造が変化した際にクーンに更新することができます。
レポートで回答される主要な質問
クラウドアクセスセキュリティブローカー市場の2031年における予測規模は?
市場は18.21%のCAGRで2031年までに302億7,000万USDに達すると予測されています。
組織が現在CASBソリューションに投資する理由は?
NIS2および米国大統領令14144などの規制上の義務付け、サイバー保険料の上昇、急速なSaaS拡大により、CASBコントロールはコンプライアンスとリスク低減のための前提条件となっています。
最も急速に成長している導入モデルは?
インラインとAPIコントロールを組み合わせたマルチモードハイブリッド導入が、2031年にかけて21.75%と最高のCAGRを示しています。
最も急速な成長が見込まれる地域は?
アジア太平洋地域は、ソブリンクラウドの取り組みと新たなデータ所在地規制に後押しされ、19.15%のCAGRを記録する見込みです。
ベンダー間の競争はどの程度集中していますか?
市場は適度に集中しており、上位5社が収益の約60%を占め、活発なM&Aが引き続き分野を再編しています。
次の需要の波を牽引する垂直市場は?
製造業は、工場がオペレーショナルテクノロジーとクラウドアナリティクスを統合し新たなセキュリティ要件を生み出すにつれて、20.45%のCAGRで成長する見込みです。