
ビッグデータセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 28.05 十億米ドル |
| 市場規模 (2031) | 30.25 十億米ドル |
| Growth Rate (2026 - 2031) | 1.52 % |
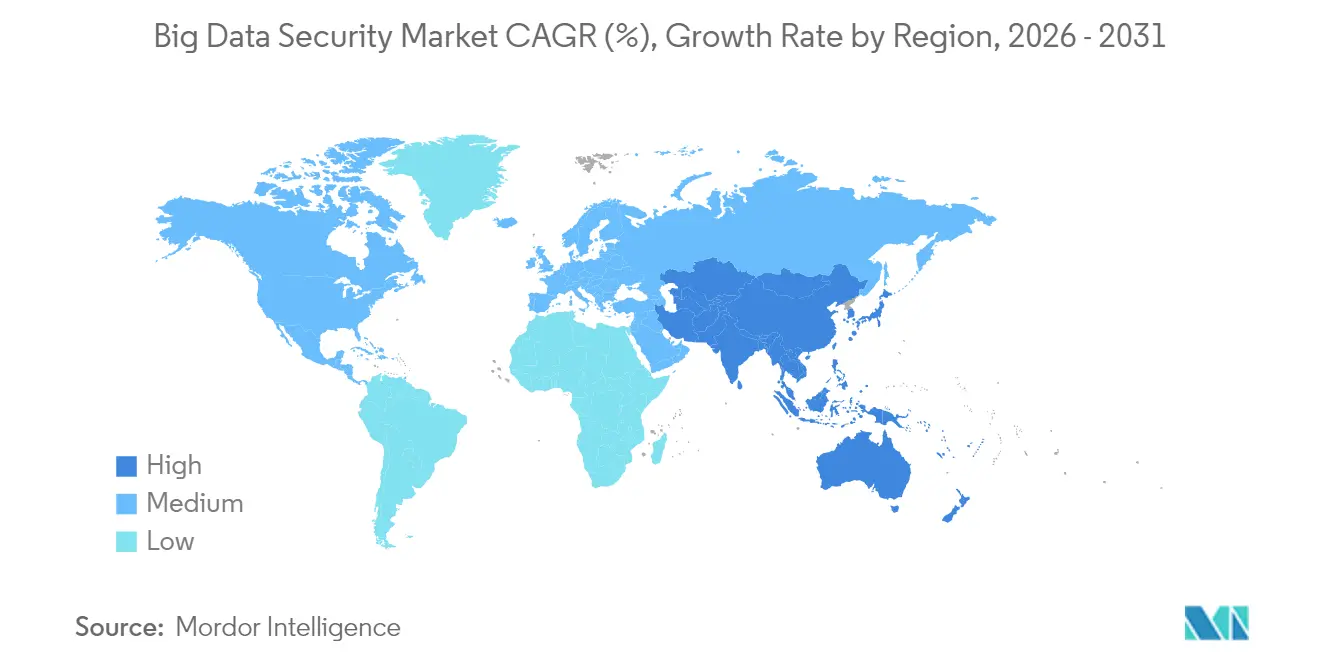
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
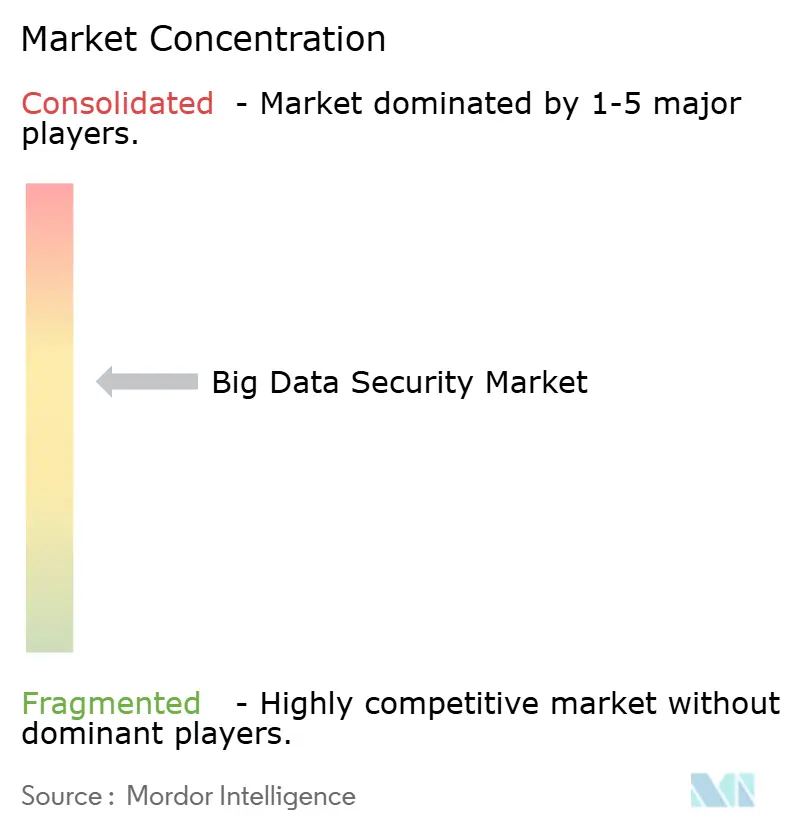
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるビッグデータセキュリティ市場分析
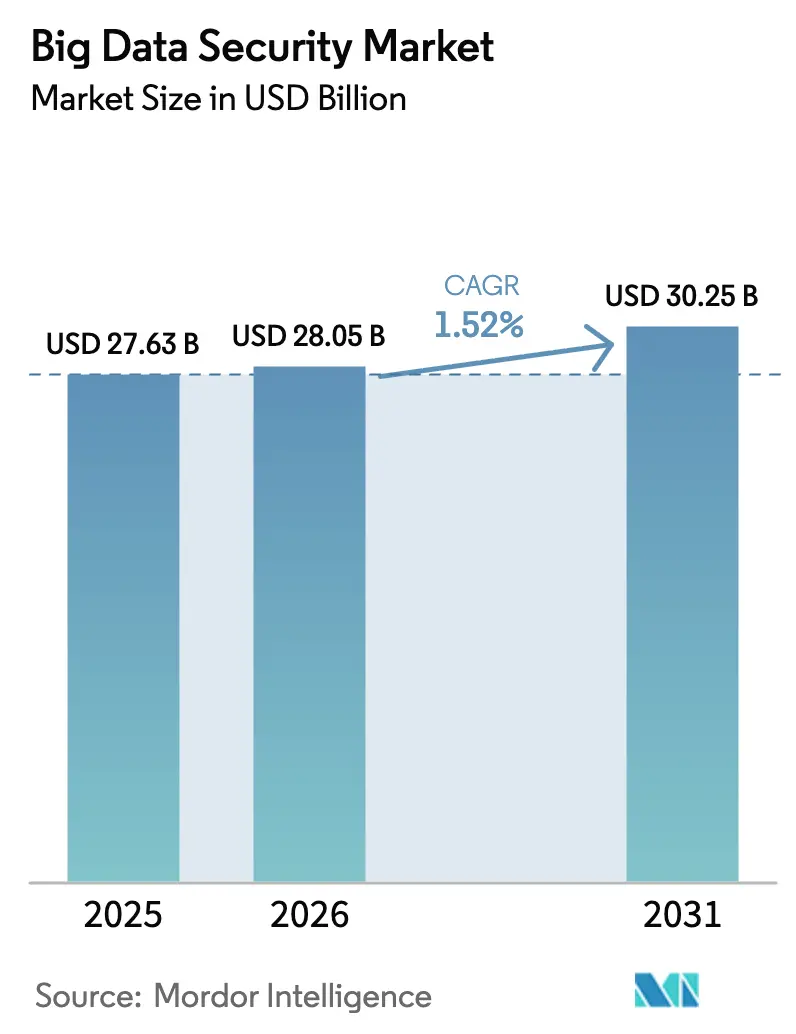
ビッグデータセキュリティ市場規模は、2025年の272億6,300万米ドルから2026年には280億5,000万米ドルに成長し、2026年から2031年にかけて1.52%のCAGRで2031年までに302億5,000万米ドルに達すると予測されています。
サイバー攻撃頻度の増加、より厳格なデータ保護法、およびゼロトラスト制御を必要とするペタバイト規模のワークロードのパブリッククラウドへの移行により、導入が加速しています。AI対応の侵害、ランサムウェア、サプライチェーン侵入が業務上および財務上のリスクを高める中、企業はデータ中心のセキュリティを取締役会レベルの優先事項として扱うようになっています。ヘルスケア、製造業、金融サービスは侵害コストが最も高く、暗号化、トークン化、AI搭載型分析への資本投入を促しています。一方、プラットフォームベンダーはポイントツールを統合して複雑性を低減し、サイバーセキュリティ人材不足を補う一方、アジア太平洋地域のデータ主権規制が記録的なデータセンター投資を促進しています。
主要レポートのポイント
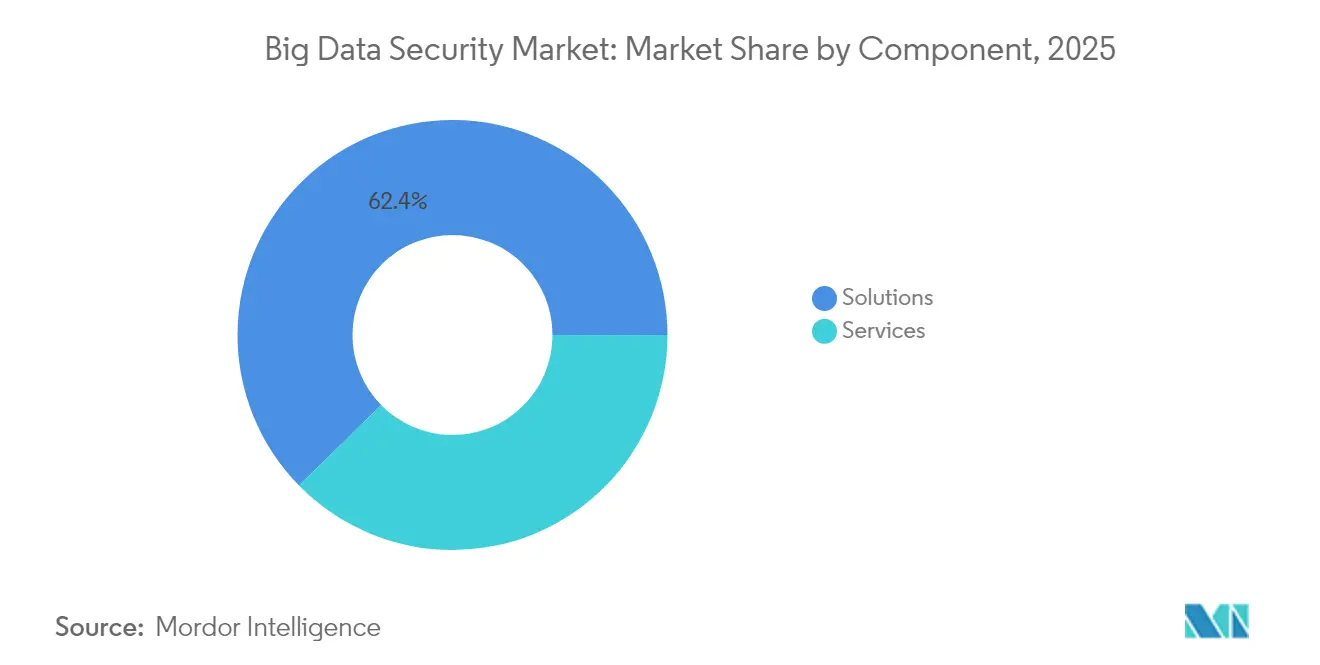
- コンポーネント別では、ソリューションが2025年に62.35%の収益シェアをリード。サービスは2031年までに18.72%のCAGRで拡大する見込みです。
- 組織規模別では、大企業が2025年にビッグデータセキュリティ市場シェアの68.75%を占め、中小企業は2031年まで19.55%のCAGRで成長しています。
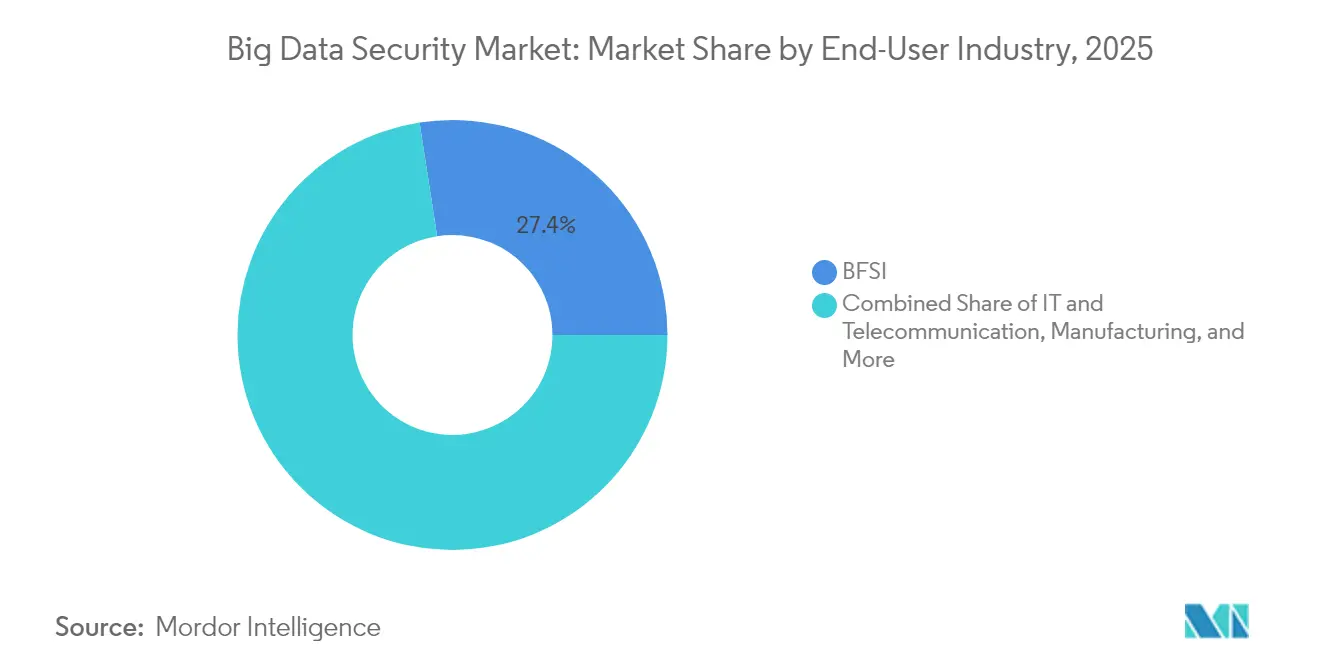
- エンドユーザー産業別では、BFSIセグメントが2025年にビッグデータセキュリティ市場規模の27.45%のシェアを占め、ヘルスケアおよびライフサイエンスは2031年まで18.61%のCAGRで拡大しています。
- 展開モード別では、クラウド展開が2025年にビッグデータセキュリティ市場規模の57.45%のシェアを占め、2031年まで18.96%のCAGRで上昇しています。
- 地域別では、北米が2025年に40.95%の収益シェアで首位。アジア太平洋地域は2031年まで20.15%のCAGRで成長する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
グローバルビッグデータセキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~) CAGRへの影響(%)予測 | 地理的 関連性 | 影響 タイムライン |
|---|---|---|---|
| IoT、モバイル、クラウドのログの急増がレガシー制御を圧迫し、次世代データ中心型セキュリティの導入を促進 | +3.20% | グローバル(北米、EU、APACで強い) | 短期(2年以内) |
| AI対応の侵害、二重恐喝型ランサムウェア、サプライチェーン攻撃がビッグデータセキュリティ分析への予算拡大を強制 | +4.20% | 北米およびEU(グローバルに拡大中) | 短期(2年以内) |
| GDPR、CCPA、PDPA、および数十の新たな国内法がペタバイト規模での暗号化、マスキング、監査証跡を義務付け | +3.00% | EU、北米、APAC | 長期(4年以上) |
| データレイクのパブリッククラウドへの移行がクラウドネイティブセキュリティ、ゼロトラスト、共有責任ツールへの需要を加速 | +3.70% | グローバル | 中期(2年~4年) |
| 企業がLLMトレーニングに使用する大規模な独自データセットの保護に奔走し、モデル漏洩および知的財産損失を回避 | +3.10% | 北米、EU、中国 | 短期(2年以内) |
| リテールメディア、ヘルスケア、アドテク企業が生データを公開せずにインサイトを共有するために使用中暗号化を必要とする | +2.40% | グローバル(特に北米、EU) | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
AI対応の侵害が企業のセキュリティ予算の再配分を促進
ランサムウェアグループは現在、生成AIを活用してレガシー防御を回避する迅速な認証情報窃取およびソーシャルエンジニアリングキャンペーンを展開しています。主要インシデント時の製造業のダウンタイムコストは1分あたり2万2,000米ドルを超え、取締役会はセキュリティ予算を従来の配分を大幅に上回る水準に引き上げています。産業分野におけるデータ侵害コストは2024年に556万米ドルに上昇し、一般的なIT支出の伸びを上回り、横方向の移動を検出するリアルタイム分析への需要を高めています。金融機関は、IT支出のわずか13%という現在の配分では防御が不十分であることを認め、専門家は攻撃者の自動化に対応するために20%への移行を促しています。重要インフラ全体で、AI搭載型セキュリティオペレーションセンターは、機械学習による相関分析が手動トリアージに取って代わることで、インシデント解決が30%速くなると報告しています。その結果、企業が資金の優先順位を見直す中、ビッグデータセキュリティ市場のトップライン拡大が持続しています。
GDPRおよび国内データ法がペタバイト規模のコンプライアンスインフラを義務付け
欧州のGDPR、カリフォルニア州のCCPA、およびアジア太平洋地域の類似法令は、拡大し続けるデータセット全体での暗号化、マスキング、監査証跡を義務付けています。中国の2025年の強化措置は、金融・保険会社向けのリアルタイムコンプライアンス監査を追加し、不十分な管理に対するペナルティを強化しています[1]Bird & Bird、「中国が個人情報コンプライアンスに関する措置草案を公表」、twobirds.com。欧州の組織はNIS2指令の下でIT支出総額の9%に情報セキュリティ予算を引き上げており、2025年の地域平均侵害コストは440万ユーロに達しました。米国では、保健福祉省がFY2026計画においてセクター全体のサイバーセキュリティ調整に1億米ドルを提案しました。コンプライアンスが政策から技術的執行へと移行するにつれ、スケーラブルな暗号化、トークン化、および不変ロギングへの需要が高まり、ビッグデータセキュリティ市場内の主要な収益源となっています。
クラウドデータレイクがゼロトラストアーキテクチャの導入を加速
VPNの脆弱性が拡大する中、組織の81%が2026年までにゼロトラストを実装する意向を示しています。クラウド移行は共有責任のギャップを露呈させており、クラウドネイティブセキュリティのみがそれを解消できます。プロバイダーは現在、ストレージ、分析、アイデンティティレイヤーに高度な脅威インテリジェンスを組み込んでいます。北米の企業はレガシーVPNを記録的なペースで置き換えており、アジア太平洋地域の政府はハイパースケール構築に向けてソブリンクラウド補助金を投入しています。Cloudflareは2025年第1四半期に日本で1日平均3億8,500万件の攻撃を防御し、脅威の状況と統合エッジ防御の有効性の両方を示しました。これらの変化はクラウドの構造的優位性を強化し、ビッグデータセキュリティ市場のアドレス可能な規模を拡大しています。
データ保護におけるLLMトレーニングが戦略的必須事項となる
2024年の独自AIトレーニングデータの漏洩は、モデル漏洩および知的財産窃取のリスクを浮き彫りにしました。Midnight Blizzardなどの国家支援グループはその後、企業のコードリポジトリおよびメールシステムへのスパイ活動を激化させており、企業はビルドパイプラインを強化し、トレーニングコーパスを隔離するようになっています。中国のAIトレーニングデータサービスは、2023年の2億6,100万米ドルから2032年までに23億米ドルに拡大する可能性があり、準拠データセットをめぐるグローバル競争が激化しています。ベンダーは差分プライバシーと軽量暗号化を統合したSecureLLMフレームワークで対応し、個人情報を公開せずにモデルの精度を維持しています。
制約要因の影響分析*
| 制約要因 | (~) CAGRへの影響(%)予測 | 地理的 関連性 | 影響 タイムライン |
|---|---|---|---|
| データセキュリティエンジニアおよびデータサイエンティストの不足がプロジェクトのタイムラインとMSSPコストを押し上げる | –2.6% | グローバル、特に北米およびEU | 長期(4年以上) |
| ハイブリッド環境全体での暗号化、SIEM、IAM、データガバナンスツールのオーケストレーションがCapEx/OpEx予算を圧迫 | –2.0% | グローバル、中小企業中心 | 中期(2年~4年) |
| 異なるデータ居住法(例:中国CSL、ロシアFZ-242)が統一されたグローバルセキュリティアーキテクチャを阻害 | –1.5% | APACおよびロシアで高い関連性 | 長期(4年以上) |
| フェデレーテッドラーニングおよびホモモルフィック暗号化が集中型データストアの必要性を低減し、従来のビッグデータセキュリティスタックへの支出を抑制 | –1.2% | グローバル、テクノロジー先進企業 | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
サイバーセキュリティ人材不足が市場成長を制約
EU組織の32%が必須のサイバーセキュリティ職を充足できず、マネージドセキュリティサービスプロバイダーへの依存が高まっています。日本のオペレーターはCloudflareと協力し、中小企業の人員不足を補うターンキーゼロトラストサービスを提供しています。MicrosoftのSecure Future Initiativeは3万4,000人のエンジニアをAI駆動の自動化に投入し、インシデント対応を30%改善し、大手ハイパースケーラーが希少な専門知識を補う方法を示しています。自動化が作業負荷を軽減する一方、慢性的な人材不足は展開を遅らせ、ビッグデータセキュリティ市場の短期的な規模拡大を制限しています。
ツールオーケストレーションの複雑性が企業予算を圧迫
典型的な企業は現在、暗号化、SIEM、IAM、ガバナンスツールを個別に管理しており、統合が遅れるとビジネスパートナーの侵害が平均インシデントコストに12%を加算します。製造業はサプライチェーンリスクチームを設置して対応していますが、ツールの乱立は続いています[2]Supply Chain Management Review、「製造業者がサイバーレジリエントなサプライチェーンを構築」、scmr.com。中小企業は不均衡に苦しんでおり、ランサムウェア被害者の約60%がこのカテゴリに属し、包括的なオーケストレーションのための資金が不足していることが多いです。CiscoによるSplunkの280億米ドルの買収に代表される統合は、支出と複雑性を削減する統合プラットフォームへの顧客需要を反映しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:サービスの成長がソリューションの拡大を上回る
ソリューションは2025年収益の62.35%を占め、暗号化、トークン化、SIEMスイートへの堅調な需要に牽引されました。同時に、組織が24時間365日のモニタリングとコンプライアンス統合をアウトソースするにつれ、サービスは18.72%のCAGRで成長する見込みです。人材不足とプラットフォームの複雑性が、企業をマネージド検出・対応、コンサルティング、統合契約へと向かわせています。ベンダーはこれらのサービスをクラウドサブスクリプションにバンドルし、予測可能なOpExと迅速な実装サイクルを実現しています。その結果、ビッグデータセキュリティ市場は予測期間を通じてサービス主導の価値創造を反映し続けるでしょう。
マネージドセキュリティサービスが最も高い牽引力を示す一方、企業がクラウド基盤上でデータレイクを再設計するにつれ、アドバイザリーおよび統合エンゲージメントが急増しています。データ暗号化およびトークン化ソフトウェアは規制上の義務に後押しされ、ソリューション内の数量ドライバーであり続けています。SIEMプラットフォームはアラート疲労を軽減するAI推論で進化し、IAMのアップグレードがゼロトラスト展開を支えています。プラットフォーム機能の収束は、プレイヤーがエンドツーエンドのコントロールポイントを追求する中、ビッグデータセキュリティ市場における継続的な統合を示しています。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能


組織規模別:中小企業の導入が民主化を加速
大企業は2025年に68.75%の収益で首位を占め、多地域での事業展開と厳格なコンプライアンス義務を反映しています。しかし中小企業は19.55%のCAGRを記録すると予測されており、参入障壁を下げるクラウドサブスクリプションモデルが浮き彫りになっています。ハイパースケーラーは現在、エンタープライズグレードの暗号化、鍵管理、行動分析をベースラインプランに組み込み、リソースに制約のある企業がかつてFortune 500企業に限られていた機能にアクセスできるようにしています。この変化は顧客基盤を広げ、ビッグデータセキュリティ市場の二桁成長を持続させています。
大規模組織では、高度な分析、ホモモルフィック暗号化のパイロット、ペタバイト規模のログを処理するAI搭載型セキュリティオペレーションセンターへの投資が中心です。一部の機関は1,000人を超えるセキュリティ専門家チームを維持しており、社内専門知識の深さを示しています。一方、中小企業は複雑性をオフロードするターンキーマネージドサービスを重視しています。このセグメントに合わせた価格設定と自動化を提供するベンダーは、ビッグデータセキュリティ産業が成熟するにつれて不均衡なシェアを獲得できる立場にあります。
エンドユーザー産業別:ヘルスケアの勢いがBFSIの優位性に挑戦
BFSIセクターは2025年に27.45%の収益を占め、長年の規制体制と高いリスクデータ閾値によるものです。しかしヘルスケアは、記録的な侵害件数、患者データの機密性、および金融セクターの精査に匹敵する厳格な執行に触発され、18.61%のCAGRで成長すると予測されています。製造業はIndustry 4.0統合とサプライチェーン攻撃への耐性義務に動機付けられ、それに続いています。政府、航空宇宙、小売、通信セグメントは、それぞれゼロトラスト参照アーキテクチャを採用し、機密ワークロードの暗号化を強化するにつれて着実に拡大しています。
ヘルスケアでは、ランサムウェアが重要なケアを混乱させ、平均インシデントコストが400万米ドルを超え、リーダーシップはAI支援モニタリングと不変バックアップを急速に導入しています。BFSI企業はポスト量子暗号化パイロットと自動化されたコンプライアンスツールをアップグレードしています。セクター固有の圧力が業種全体で堅調な需要を確保し、ビッグデータセキュリティ市場の幅広さを強化しています。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:クラウド提供が構造的優位性を確立
クラウド展開は2025年に57.45%の収益シェアを獲得し、18.96%のCAGRが見込まれています。組織はインフラ強化とグローバルコンプライアンス認証のためにハイパースケールプロバイダーを信頼し、内部チームがアプリケーション層の保護に集中できるようにしています。AWSは2025年第1四半期にデータレイクのワークロードがS3、Redshift、Lake Formationサービスに大量移行する中、年換算で1,000億米ドルの実行レートに達しました。Microsoftのクラウド収益はFY2025第3四半期に前年比20%増の424億米ドルに上昇し、規模の追い風を示しています。
オンプレミス実装は、エアギャップが必須の防衛、高度に規制された金融、重要インフラの文脈で継続しています。そこでもハイブリッドモデルが登場しており、機密性の高い計算はオンサイトに留まりながら、分析パイプラインはソブリンクラウド環境に拡張されています。このダイナミクスにより両方の展開オプションが引き続き関連性を持ちますが、より速い軌道はクラウドにあり、ビッグデータセキュリティ市場の持続的な成長を支えています。
地域分析
北米は2025年収益の40.95%を占め、早期のゼロトラスト導入、密度の高いベンダーエコシステム、および成熟した侵害通知法の恩恵を受けています。大企業が初期のクラウド移行を完了するにつれて成長は緩やかになりますが、継続的なAIセキュリティパイロットが支出の勢いを維持しています。欧州はGDPR執行とNIS2指令に後押しされ、情報セキュリティ配分がIT予算総額の9%に達しています。規制の確実性が需要を促進する一方、経済的な逆風が裁量的なITプロジェクトに重くのしかかっています。
アジア太平洋地域は2031年まで20.15%のCAGRが予測されており、ソブリンクラウド投資と国内技術義務を反映しています。AWSが2027年までに日本のリージョン拡張に2兆2,600億円(153億米ドル)を投じる誓約は、ハイパースケールへのコミットメントを示しています。Oracleは経済安全保障ガイドラインを満たすために地域データセンターに80億米ドルを計画しています。中国の情報セキュリティ市場は、国家機関が国産ツールを優先する中、2027年までに37兆円に達する可能性があります。地域全体の政府がローカルデータ処理を奨励してセキュリティ製品の採用を促進し、新興経済国におけるビッグデータセキュリティ市場規模を拡大しています。
中東、アフリカ、ラテンアメリカはより小さな基盤を代表しますが、クラウドカバレッジの拡大と金融セクターの近代化政策の進展に伴い、採用が増加しています。湾岸協力会議諸国はVision 2030アジェンダに関連した新たなサイバー規制を発行し、ブラジルのLGPDは近隣諸国の立法を促しています。インフラのギャップが成長を抑制しているものの、デジタルバンキングの普及率の上昇が潜在的な需要を生み出しており、接続性が改善されるにつれてビッグデータセキュリティ市場がそれを取り込むことができます。

規制環境
ビッグデータセキュリティの導入は、プライバシー、重要インフラ、連邦保証フレームワークによって形作られ、暗号化、マスキング、改ざん不能なログ記録、大規模なアクセス制御の実証などの技術要件へと変換される。米国では、OMBメモランダムM-25-04(2025会計年度ガイダンス)が連邦情報セキュリティおよびプライバシー管理の要件を強化しており、2026年6月の国家安全保障大統領覚書NSPM-12は国家安全保障システム向けのサイバーセキュリティ要件を定め、NIST標準を満たすかそれを上回るよう整合させ、こうしたワークロードをホストするクラウドプロバイダー向けの安全な構成ベースラインの使用を求めている。
標準および保証プログラムは、定期的な証明から継続的かつ自動化された検証へと移行している。FedRAMP 2026統合ルールは、クラウドサービスに対する持続的な自動セキュリティ評価と構成の強制を重視しており、SP 800-70r5(2026年5月)やSP 800-172r3(2026年5月)の最終公開草案などのNIST更新は、ベースラインチェックリストを洗練させ、管理対象非機密情報(CUI)保護の要件を強化している。欧州連合では、規則(EU)2024/1689(AI法)が高リスクAIシステムに対して義務的なサイバーセキュリティ、堅牢性、データガバナンスの義務を追加しており、これによりビッグデータおよびAIパイプラインで使用される学習用・運用用データセットの保護に関するコンプライアンスの基準が引き上げられている。
バリューチェーン分析
ビッグデータセキュリティのバリューチェーンは、データプラットフォームおよびインフラ層(クラウド、データレイクハウス、データベース、ストレージ)、セキュリティ制御ベンダー(暗号化・トークン化、IAM/PAM、SIEMおよびセキュリティ分析、データセキュリティポスチャ管理)、そしてハイブリッド環境で制御を導入・運用するサービスパートナーにまたがっている。ハイパースケーラーおよびデータベース・データプラットフォームプロバイダーは、鍵管理、データ検出、分類、テレメトリフックなどのネイティブ制御をますます組み込んでいる。セキュリティベンダーは、ソフトウェアサブスクリプションと使用量ベースの分析によって収益化しており、コンサルティング、統合、24時間365日運用のためのマネージド検知・対応(MDR)によって支えられている。
導入段階および運用段階の依存関係は、ツールチェーン統合、スキル不足、サプライヤーやデータ共有パートナーを含むサードパーティリスクを中心にボトルネックを生み出している。パートナーシップは、AI時代のデータパイプラインとセキュリティ運用を巡って役割が収斂しつつあることも示している。例えば、2026年2月のVAST DataとCrowdStrike(NVIDIAとの連携)によるAIライフサイクルパイプライン保護の協業、2026年3月のCrowdStrikeとSchwarz DigitsによるSTACKIT上でのソブリンクラウド展開支援のパートナーシップ、2026年6月にはCognizantがCrowdStrike FalconをAI Factoryおよびマネージドサービスに統合し、AtosがCrowdStrike Project QuiltWorksに参加してフロンティアAIリスクに対応するなどの拡大が挙げられる。全体として、これらの動きは、ビッグデータセキュリティを単独のポイント製品ではなく、相互運用可能なプラットフォームとマネージドサービスとしてパッケージ化する方向への転換を裏付けている。
競合状況
市場はプラットフォームプレイヤーがエンドツーエンドのカバレッジを追求する中、適度な統合を示しています。CiscoによるSplunkの280億米ドルの買収は、可観測性とSIMのリーチを拡大しました。Palo Alto NetworksはIBMのQRadar SaaSアセットを買収し、Cortex XSIAMの開発を加速し、ペタバイト規模のログ全体でAI駆動の相関分析を解放しました。Microsoftは3万4,000人のエンジニアをSecure Future Initiativeに投入し、Security CopilotをAzureおよびM365スイートに統合して、インシデント修復を30%高速化しています。AWSはGuardDuty、Macie、Detectiveを分析スタックにより深く組み込み、アーキテクチャの粘着性を促進しています。
ホモモルフィック暗号化、コンフィデンシャルコンピューティング、ポスト量子アルゴリズムにおける特許出願は、差別化の次の戦場を示しています。スタートアップはヘルスケアデータの匿名化、AIモデルガバナンス、OTネットワーク監視などの垂直ニッチに対応し、既存企業は小規模買収を検討しています。顧客はますます、SIEM、SOAR、データセキュリティポスチャー管理を単一コンソールに統合し、スキル不足を軽減する統合プラットフォームを好んでいます。競争の激しさは、カバレッジの幅、AIの有効性、規制への適合を中心に展開し、ビッグデータセキュリティ市場内のイノベーションを持続させています。
ビッグデータセキュリティ産業リーダー
Oracle Corporation
Microsoft Corporation
Broadcom Inc.(Symantec Corporation)
IBM Corporation
Amazon Web Services
- *免責事項:主要選手の並び順不同

市場機会と将来展望
ひとつの機会は、データプレーンおよびAIワークフローに近いセキュリティ制御にあり、組織は分析やLLM学習に用いられるデータレイク、レイクハウス、データベース全体にわたるポリシー適用、監視、ガバナンスを必要としている。2026年のベンダーの動きはこの方向性を反映している。Oracleは、AIエージェントおよびユーザー向けにデータベース内で直接認可ポリシーを適用するOracle AI Database 26ai向けのOracle Deep Data Security(2026年5月)を発表し、MicrosoftはMicrosoft Sentinelデータレイクを拡張して、Microsoft Fabric、ADLS、Azure Databricksからの連携取り込みをサポートし(2026年4月)、大規模テレメトリにわたる長期保持と分析を支援した。これらのリリースは、クラウドネイティブなデータアーキテクチャを中心としたデータ層の認可、継続的なポスチャ管理、セキュリティ分析の余地を切り拓いている。
第二の機会は、専門のデータセキュリティエンジニアリングチームを配置できない組織向けのツール統合とマネージド提供であり、特にワークロードがクラウドおよびソブリン環境に分散する中でその重要性が増している。例としては、モザンビークの銀行間決済インフラ運営者SIMO向けのBIO-key PortalGuard(2026年2月)のような複数年にわたるアイデンティティセキュリティ導入や、LTMが80,000ユーザー向けにCisco Secure Accessを展開(2026年6月)するようなエンタープライズゼロトラスト導入があり、いずれもアイデンティティ主導のアクセスおよびポリシー適用への継続的な投資を示している。標準の採用も、ベンダーやサービスプロバイダーが反復可能なコンプライアンス提供を販売するためのパッケージ化の道を提供しており、プライバシー情報管理システム向けのISO/IEC 27701:2025や、パブリッククラウド処理環境における個人情報保護のためのISO/IEC 27018:2025ガイダンスなどが含まれる。
最近の業界動向
- 2026年5月:Oracleは、認可のための宣言型SQLポリシーを使用するデータベースネイティブのセキュリティ制御を追加した、Oracle AI Database 26ai向けのOracle Deep Data Securityを発表した。このリリースは、アプリケーションロジックのみに依存するのではなく、データ層に適用を組み込むことで、AIエージェントのアクセスパターンを対象としており、学習用・分析用データセットを保護するというエンタープライズのニーズに合致している。
- 2026年4月:Microsoftは、Microsoft Fabric、Azure Data Lake Storage、Azure Databricksからの連携データ取り込みをサポートするため、Microsoft Sentinelデータレイクの機能を拡張した。これにより、大容量テレメトリ全体にわたるAI支援検知をサポートするクラウドネイティブなセキュリティデータの保持および分析パイプラインが強化される。
- 2024年7月:IBM ConsultingとMicrosoftは、クライアントのセキュリティ運用の近代化とクラウドアイデンティティ脅威への対応を支援する協業を発表した。このパートナーシップは、セキュリティ制御の大規模統合とマネージド提供を支援し、複雑なハイブリッドビッグデータ環境に対するサービス主導の導入を強化する。


研究方法のフレームワークとレポートの範囲
市場定義と対象範囲
この市場は、大規模かつ高速に変化するデータセットが、オンプレミスおよびクラウド環境全体で保存、処理、分析されるビッグデータ環境を保護するために使用されるツールおよびサービスを対象としている。収益は、データの不正利用、盗難、不正アクセスのリスクを直接低減するセキュリティ機能について計上される。
対象外の範囲:ビッグデータプラットフォーム、分析パイプライン、または基盤となるデータストアの保護に導入されていない一般的なITセキュリティ支出は除外する。
セグメンテーション概要
- コンポーネント別
- ソリューション
- データ暗号化およびトークン化
- セキュリティインテリジェンス・SIEM
- IAMおよびPAM
- 侵入検知・防止
- データマスキングおよび難読化
- サービス
- コンサルティングおよび統合
- マネージドセキュリティサービス
- トレーニングおよびサポート
- ソリューション
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー産業別
- 銀行・金融サービス・保険(BFSI)
- ITおよび通信
- 製造業
- ヘルスケアおよびライフサイエンス
- 航空宇宙・防衛
- 政府および公共部門
- 小売および電子商取引
- 展開モード別
- オンプレミス
- クラウド
- 地域別
- 北米
- 米国
- カナダ
- 南米
- ブラジル
- メキシコ
- その他の南米
- 欧州
- 英国
- ドイツ
- フランス
- ロシア
- その他の欧州
- アジア太平洋
- 中国
- インド
- 日本
- その他のアジア太平洋
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、需要の背景と、ビッグデータセキュリティが現実的に取り込める支出プールを特定するために用いられる。NISTのサイバーセキュリティガイダンス、ISO標準に関する資料、セキュリティ支出に関する解説を含む米国SEC提出書類、ITバジェットを左右するマクロ指標のためのOECDや世界銀行などの政府・統計ポータルなどの公開情報を参考にしている。
単一の視点への依存を避けるため、規模算定の入力値は、米国のITおよびサイバー機関の発行物、入手可能な場合の侵害・インシデントに関するオープンデータセット、セキュリティ導入テーマに関する査読付き学術誌、データ管理およびコンプライアンス要件を説明する業界団体資料などの情報源を用いて相互検証されている。また、企業の開示資料、投資家向け資料、製品ドキュメント、企業財務およびニュースに特化した有料購読サービスを用いて、タイムライン、製品ポジショニング、地域展開を検証している。これらの情報源は例示であり、収集、検証、明確化のために多数の追加公開情報を検討した。
一次インタビューおよび調査
一次調査は、デスクリサーチの前提を検証し、導入強度、典型的な導入パターン、価格動向のギャップを埋めるために用いられる。APAC、EMEA、南北アメリカ全域のソリューションオーナー、チャネルパートナー、企業セキュリティ責任者、技術管理者と対話し、地域ごとの購買の違いおよびコンプライアンス要因を最終モデルに反映させた。
一次調査フィールドワーク回答者の分布
| 企業種別 | 回答者の役職 | 地域 |
|---|---|---|
| トップティア:32% | CXO:18% | APAC:42% |
| ミドルティア:49% | 機能/部門リーダー:32% | EMEA:37% |
| 小規模事業者:19% | マネージャー:50% | 南北アメリカ:21% |
市場規模算定と予測
コアモデルはトップダウンアプローチを用いており、地域別に企業全体のセキュリティおよびデータインフラ支出を再構築し、その後、ビッグデータプラットフォームおよびパイプラインの保護に起因する割合でフィルタリングする。需要プールが構築された後、導入形態および主要な最終用途パターンによって分割し、合計値の現実性を保つ。
数値を裏付けるため、サンプル抽出したベンダー収益マッピング、チャネルチェック、一般的なビッグデータセキュリティのユースケースにおける単純な平均販売単価×推定数量といった、選択的なボトムアップの概算と結果を照合している。最も重要な入力値には、データワークロードにおけるクラウド導入、データレイクおよび分析利用の成長、セキュリティツール統合トレンド、規制産業におけるコンプライアンス圧力、サブスクリプション価格の予想される変化が含まれる。プロバイダーの収益開示が不完全な場合、ギャップは保守的な浸透率レンジを適用することで対応し、これはインタビューを通じて検証された後、地域のIT支出シグナルと照合される。
予測にあたっては、クラウド移行、コンプライアンス施行、セキュリティ予算の優先順位付けの速度の違いを反映するためにシナリオ分析を用い、その後、選択した経路をインタビュー対象の実務家が共有するコンセンサス見解と整合させる。その結果、段階的に説明可能で、主要指標が変化した際に再計算可能な市場軌道が導き出される。
データ検証および更新サイクル
検証は複数のチェックを通じて行われ、最終的な合計値が単一のデータセットや前提に依存しないようにしている。企業のIT支出動向、クラウドワークロード構成、セキュリティカテゴリの予算配分といった独立したシグナルと出力を比較し、異常な変動がある場合は、要因が明確に理解できるまで検討する。
承認前に、モデルと前提は社内レビューを経て、一次調査のフィードバックがデスクリサーチの入力値と大きく乖離している場合はフォローアップの追跡調査が行われる。レポートは毎年更新され、支出パターンや規制期待を変化させる重大な出来事が発生した際には中間更新が行われる。納品直前には、明確な入力値まで遡ることができる最新の見解をクライアントが受け取れるよう、最終確認が実施される。
Mordor Intelligenceのビッグデータセキュリティ市場規模と他の公開推計値との比較
公開されているビッグデータセキュリティの市場規模は、対象となる支出プールが一貫しておらず、また予測の起点年や通貨のタイミングが調査によって異なるため、大きくかけ離れて見えることがある。差異はまた、各社が導入形態をどのように扱うか、サービスを幅広く計上するかどうか、価格動向を時間の経過とともにどのように検証するかによっても生じる。
一般的なエンドポイント、境界、ネットワークセキュリティといった隣接カテゴリは、一部の推計に組み込まれることが多いが、ビッグデータプラットフォーム、データレイク、分析パイプラインの保護に直接導入されるものでない限り、Mordor Intelligenceの対象範囲外である。もう一つの差異の要因は、想定されるクラウドシフトの積極性であり、サブスクリプション価格が過度に広く適用されたり、更新頻度が低かったりする場合、クラウドの比重が高いほど経常支出をより速く押し上げる可能性がある。
ベンチマーク比較
| 出典 | 市場規模 | 調査手法のギャップ |
|---|---|---|
| Mordor Intelligence | USD 28.05 B (2026) | |
| グローバルリサーチパブリッシャーA | USD 24.13 B (2024) | より早い基準年とより速い成長期間を用いており、そのカテゴリ定義は、ビッグデータ特有の制御をより広範なセキュリティツールと一貫して区別せず、ソフトウェア主導の支出に偏る傾向がある。 |
| インダストリーアドバイザリーB | USD 30.59 B (2024) | より大きな2024年の値を報告しており、これはより広範なテクノロジーマッピングとより高いクラウド比率の想定を反映している可能性があり、そのセグメンテーションの重点の置き方は、複数のセキュリティ技術が一つの支出項目にまとめられる場合、二重計上を引き起こす可能性がある。 |
表中の差異は、主にビッグデータセキュリティとして計上される範囲と近接するセキュリティカテゴリとの区別、およびクラウド主導の価格設定がどれほど急速に拡大すると想定されているかによって説明される。当社の手法は、合計値を定義されたビッグデータワークロードセキュリティプールに紐づけたうえで、一次検証を通じて収集された実際の導入状況および価格に関する入力値と照合している。


レポートで回答される主要な質問
ビッグデータセキュリティ市場の現在の規模はどのくらいですか?
市場は2026年に280億5,000万米ドル相当であり、2031年までに302億5,000万米ドルに成長すると予測されています。
ビッグデータセキュリティ市場をリードするセグメントはどれですか?
ソリューションが2025年収益の62.35%で最大シェアを保持していますが、サービスは18.72%のCAGRで最も急成長しているセグメントです。
アジア太平洋地域が他の地域より速く成長している理由は何ですか?
ソブリンクラウド投資、データローカライゼーション義務、および大規模なハイパースケーラーの支出が、アジア太平洋地域の2031年まで20.15%のCAGRを牽引しています。
ゼロトラストアーキテクチャは市場需要にどのような影響を与えますか?
ゼロトラストの導入は脆弱なVPNとレガシー境界防御を置き換え、クラウドネイティブセキュリティとAI対応分析への需要を加速させています。
市場成長を制限する課題は何ですか?
主な制約要因には、熟練したサイバーセキュリティ専門家の世界的な不足と、ハイブリッド環境全体で複数のセキュリティツールをオーケストレーションする高コストが含まれます。
どの産業がビッグデータセキュリティに最も投資していますか?
BFSIが最大の支出を維持していますが、ヘルスケアは侵害コストの上昇と規制圧力により最も急速な成長を示しています。
最終更新日:



