
Taille et part du marché de la gestion des risques fournisseurs
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
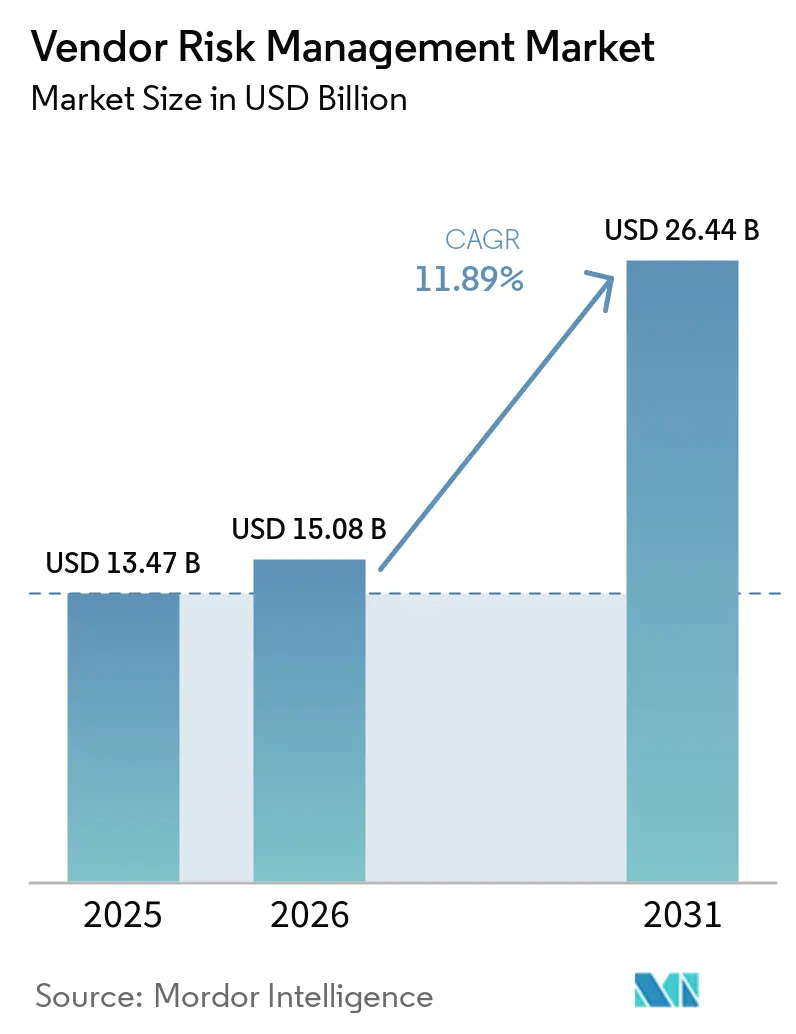
| Taille du Marché (2026) | 15.08 Milliards de dollars |
| Taille du Marché (2031) | 26.44 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 11.89 % |
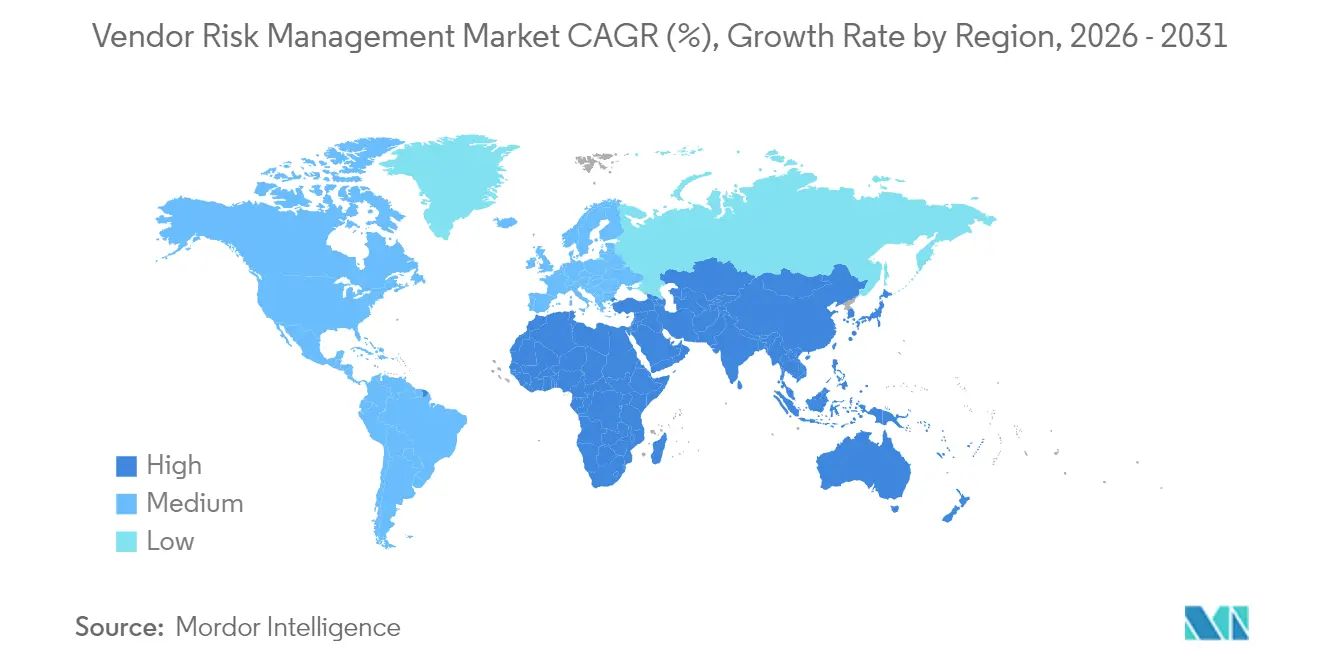
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
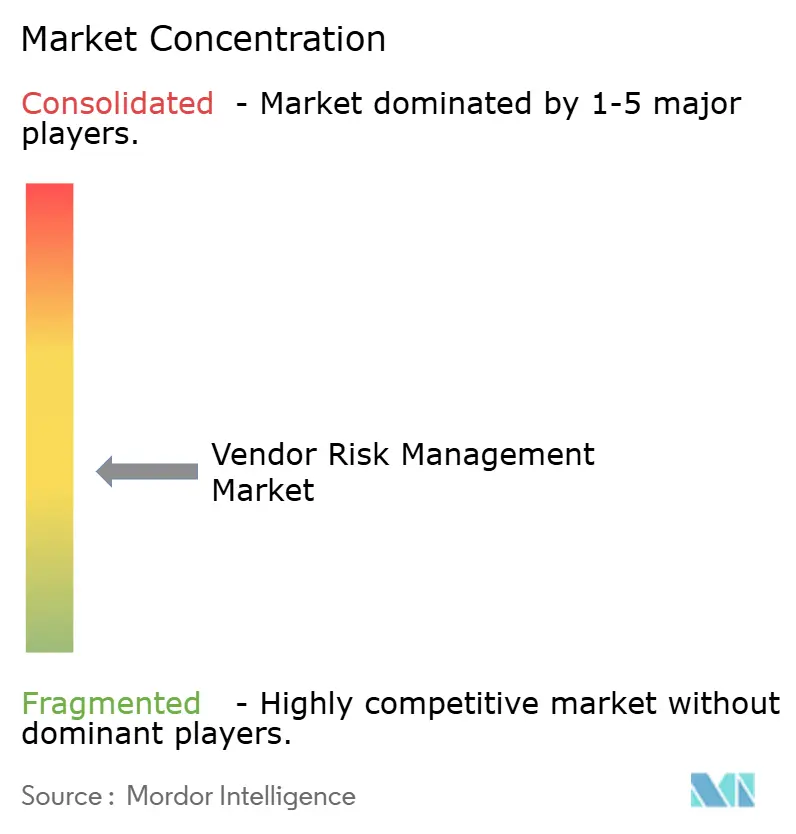
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des risques fournisseurs par Mordor Intelligence
La taille du marché de la gestion des risques fournisseurs était évaluée à 13,47 milliards USD en 2025 et devrait croître de 15,08 milliards USD en 2026 pour atteindre 26,44 milliards USD d'ici 2031, à un TCAC de 11,89 % au cours de la période de prévision (2026-2031). La croissance est ancrée dans le passage de contrôles périodiques axés sur la conformité à une surveillance continue, alors que les cyberattaques sur les chaînes d'approvisionnement s'intensifient et que les régulateurs exigent une visibilité plus large sur les tiers. Le déploiement cloud, l'essor des mandats de diligence raisonnable en matière d'ESG et l'élargissement des écosystèmes de fournisseurs dans les secteurs de la finance, de la santé et de la fabrication élargissent la demande adressable. Les fournisseurs se différencient grâce à des analyses basées sur l'IA, des contenus spécifiques à chaque secteur et des architectures modulaires qui abaissent les barrières à l'adoption pour les acheteurs du marché intermédiaire. L'Amérique du Nord reste la plus grande base d'acheteurs régionale, tandis que l'Asie-Pacifique génère les dépenses incrémentielles les plus rapides à mesure que les entreprises natives du numérique développent leurs infrastructures multi-cloud.
Points clés du rapport
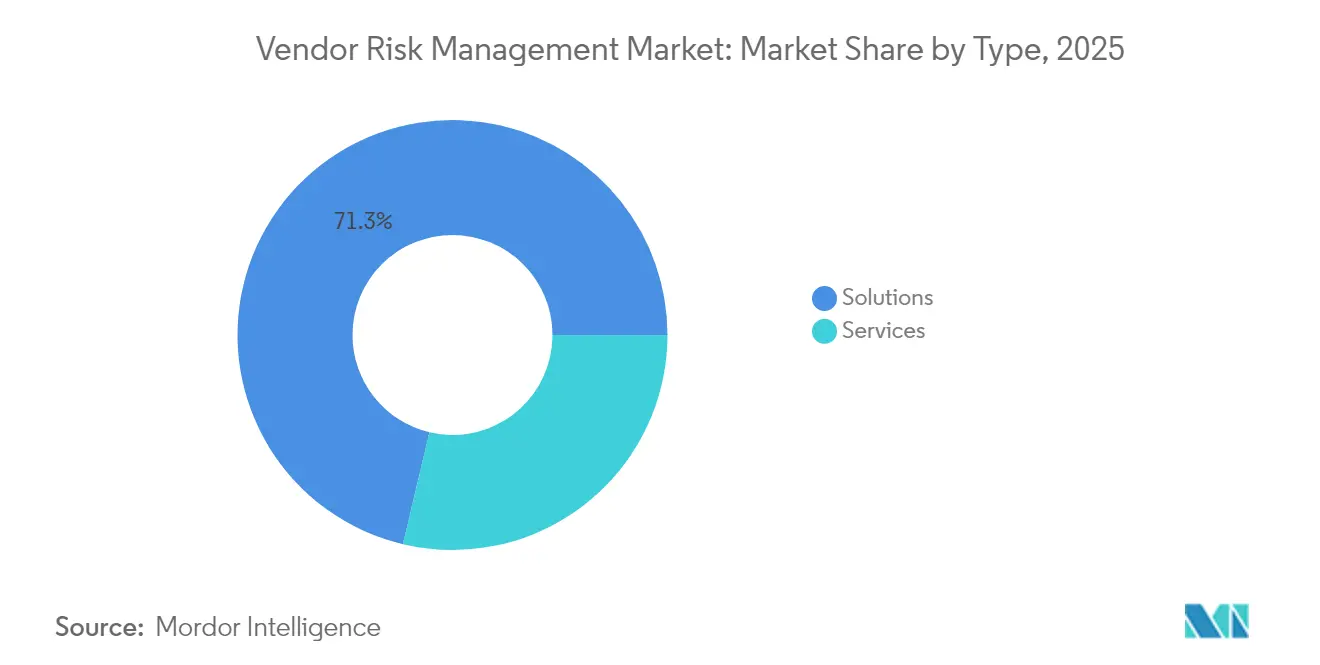
- Par type, les solutions détenaient 71,30 % de la part du marché de la gestion des risques fournisseurs en 2025, tandis que les services devraient se développer à un TCAC de 14,12 % jusqu'en 2031.
- Par modèle de déploiement, le cloud a capturé 64,40 % de la taille du marché de la gestion des risques fournisseurs en 2025 et devrait croître à un TCAC de 14,58 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 69,20 % des revenus du marché de la gestion des risques fournisseurs en 2025 ; les petites et moyennes entreprises devraient progresser à un TCAC de 13,62 % jusqu'en 2031.
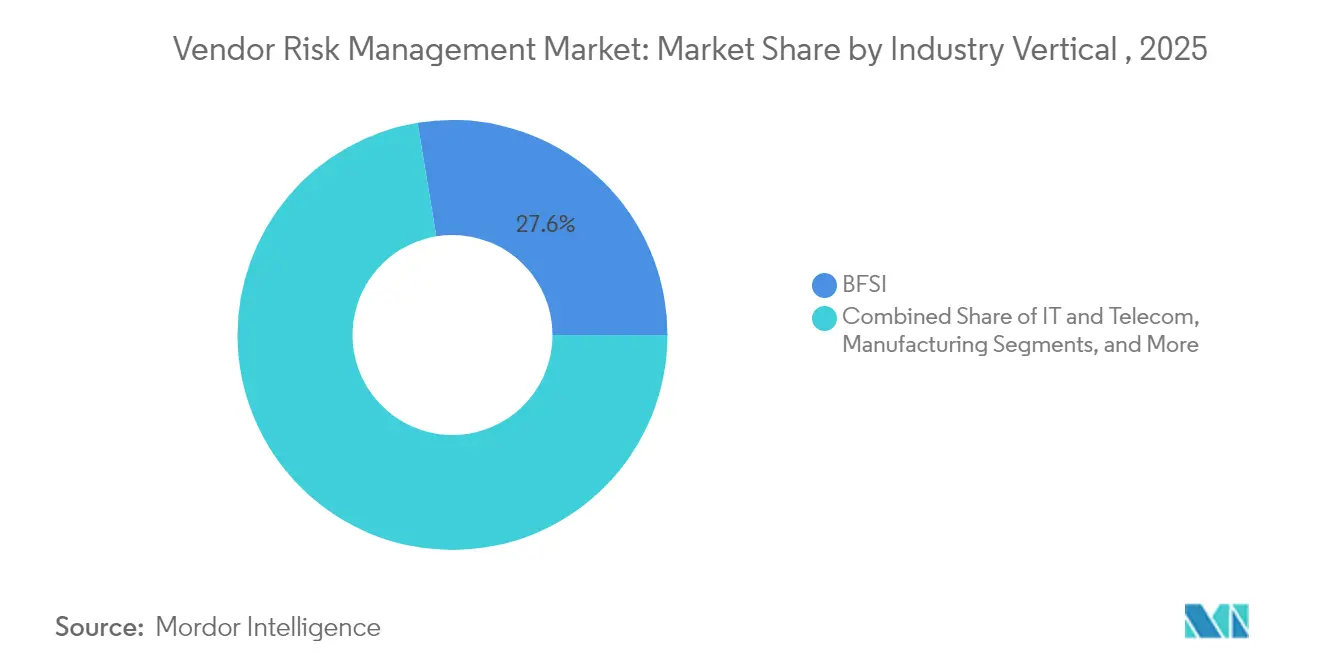
- Par secteur d'activité, le segment BFSI était en tête avec une part de revenus de 27,60 % du marché de la gestion des risques fournisseurs en 2025, tandis que le segment de la santé devrait croître à un TCAC de 14,88 % jusqu'en 2031.
- Par domaine de risque, le risque opérationnel représentait 34,70 % de la taille du marché de la gestion des risques fournisseurs en 2025, tandis que le risque ESG est le domaine à la croissance la plus rapide, avec un TCAC de 17,35 %.
- Par géographie, l'Amérique du Nord représentait 34,60 % des revenus du marché de la gestion des risques fournisseurs en 2025, tandis que la région Asie-Pacifique devrait enregistrer un TCAC de 13,86 % entre 2026 et 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs Moteurs sur le Marché de la Gestion des Risques Fournisseurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Escalade des cyberattaques sur les chaînes d'approvisionnement déclenchant des programmes de risque tiers à l'échelle de l'entreprise | +3.2% | Amérique du Nord, avec des répercussions en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Prolifération des mandats de diligence raisonnable en matière d'ESG dans la directive européenne sur la publication d'informations en matière de durabilité des entreprises | +2.5% | Europe, avec un impact mondial sur les entreprises multinationales | Long terme (≥ 4 ans) |
| Adoption accélérée du cloud compliquant les empreintes fournisseurs parmi les entreprises natives du numérique en Asie-Pacifique | +2.1% | Asie-Pacifique, avec une influence sur les fournisseurs mondiaux de services cloud | Moyen terme (2-4 ans) |
| Surveillance accrue des régulateurs bancaires sur le risque d'externalisation alimentant les dépenses BFSI | +1.8% | Mondial, avec un accent sur l'Amérique du Nord et l'Europe | Court terme (≤ 2 ans) |
| Gains d'efficacité des coûts grâce aux solutions de surveillance continue des fournisseurs pilotées par l'IA | +1.5% | Mondial, avec une adoption précoce en Amérique du Nord | Moyen terme (2-4 ans) |
| Émergence d'échanges de risques fournisseurs spécifiques à l'industrie dans les secteurs de la santé et des sciences de la vie | +1.3% | Amérique du Nord, avec une expansion progressive vers l'Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des cyberattaques sur les chaînes d'approvisionnement déclenchant des programmes de risque tiers à l'échelle de l'entreprise
Les incidents cybernétiques liés aux chaînes d'approvisionnement ont augmenté de 431 % entre 2021 et 2023, élevant le risque tiers au rang de priorité stratégique au niveau du conseil d'administration. Les secteurs de la fabrication, de la santé et de la finance intègrent désormais systématiquement la surveillance continue, les manuels de réponse aux incidents et les flux de travail collaboratifs entre approvisionnement et sécurité. L'enquête britannique sur les violations de la cybersécurité 2025 note que 43 % des entreprises ont subi une violation au cours de l'année écoulée, et que 85 % impliquaient des campagnes de hameçonnage exploitant des fournisseurs de confiance [1]. La visibilité au niveau du conseil d'administration sur les contrôles des fournisseurs, l'analyse des surfaces d'attaque et les alertes en temps réel accélère les mises à niveau des plateformes et favorise les fournisseurs dotés de moteurs de détection pilotés par l'IA.
Prolifération des mandats de diligence raisonnable en matière d'ESG dans la directive européenne sur la publication d'informations en matière de durabilité des entreprises
La directive sur la publication d'informations en matière de durabilité des entreprises a élargi la divulgation obligatoire en matière d'ESG à environ 50 000 entreprises à partir de janvier 2024, obligeant les équipes de gestion des risques à cartographier et surveiller l'exposition environnementale et aux droits de l'homme dans les chaînes d'approvisionnement. Les entreprises doivent intégrer les indicateurs de gaz à effet de serre, de travail et de diversité dans la sélection des fournisseurs et surveiller en permanence les impacts négatifs. Associées à la prochaine directive sur le devoir de vigilance des entreprises en matière de durabilité, les règles privilégient la traçabilité et la remédiation, stimulant les investissements dans des plateformes qui unifient les signaux de risque financier, cybernétique et ESG. Les premiers adoptants dans les secteurs de l'automobile, du commerce de détail et de la pharmacie pilotent des échanges d'évaluation partagés pour rationaliser la collecte de preuves.
Adoption accélérée du cloud compliquant les empreintes fournisseurs parmi les entreprises natives du numérique en Asie-Pacifique
Les entreprises natives du numérique d'Asie-Pacifique jonglent souvent avec plusieurs fournisseurs de services cloud et des centaines de contrats SaaS, créant des parcs de fournisseurs tentaculaires. Les malentendus autour du modèle de responsabilité partagée persistent, conduisant à des charges de travail insuffisamment protégées [2]. Le Conseil de coordination du secteur des services financiers identifie des lacunes en matière de transparence et des risques de concentration, préconisant une diligence raisonnable rigoureuse et des garanties contractuelles [4]. Les organisations standardisent donc des questionnaires spécifiques au cloud, adoptent des outils de visibilité multi-cloud et alignent les contrats fournisseurs sur des architectures de confiance zéro.
Surveillance accrue des régulateurs bancaires sur le risque d'externalisation alimentant les dépenses BFSI
La Banque centrale européenne signale que plus de 30 % des budgets d'externalisation des banques sont concentrés chez seulement dix fournisseurs, ce qui accroît le risque de concentration [3]. Aux États-Unis, la révision du règlement S-P impose une surveillance plus stricte des entreprises de services traitant des données des consommateurs à partir d'août 2024, tandis que la loi européenne sur la résilience opérationnelle numérique établit de nouvelles normes contractuelles à partir de janvier 2025. Les institutions financières déploient des suites intégrées de gestion des risques fournisseurs capables de validation continue des contrôles, de capture automatisée des preuves et de rapports prêts pour le conseil d'administration afin de satisfaire les auditeurs et les inspecteurs.
Analyse de l'Impact des Freins sur le Marché de la Gestion des Risques Fournisseurs*
| Contrainte | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Taxonomies de données fournisseurs fragmentées entravant l'interopérabilité entre les systèmes d'entreprise | -1.2% | Mondial, avec un impact plus important dans les régions dotées de cadres réglementaires diversifiés | Moyen terme (2-4 ans) |
| Coût total de possession élevé des suites GRC intégrées pour les organisations du marché intermédiaire | -0.9% | Mondial, avec un impact particulier sur les marchés émergents | Court terme (≤ 2 ans) |
| Pénurie de talents en analystes de risques tiers limitant la vitesse de mise en œuvre au Moyen-Orient et en Afrique | -0.7% | Moyen-Orient et Afrique, avec des effets de débordement à l'échelle mondiale | Moyen terme (2-4 ans) |
| Préoccupations perçues en matière de confidentialité des données concernant le partage des scores de risque fournisseurs avec des réseaux externes | -0.6% | Mondial, avec un impact accru dans les régions dotées de lois strictes sur la protection des données | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Taxonomies de données fournisseurs fragmentées entravant l'interopérabilité entre les systèmes d'entreprise
Des normes de métadonnées incohérentes bloquent l'échange transparent de données entre les plateformes d'approvisionnement, de contrats et de progiciels de gestion intégrés. Une étude publiée dans Nature souligne que des structures mal adaptées ralentissent l'intégration et limitent la qualité des analyses. Les formats cloisonnés imposent des réconciliations manuelles, prolongent les cycles de mise en œuvre et diluent la valeur du scoring prédictif. Des consortiums industriels mondiaux travaillent sur des ontologies communes, mais les règles de confidentialité divergentes et les architectures héritées signifient que les progrès seront progressifs.
Coût total de possession élevé des suites GRC intégrées pour les organisations du marché intermédiaire
Les plateformes complètes de gouvernance, de risque et de conformité nécessitent souvent des frais d'abonnement élevés, une configuration complexe et du personnel qualifié, ce qui pèse sur les budgets du marché intermédiaire. Les fournisseurs répondent avec des packages modulaires, des options de services gérés et une tarification à l'usage, mais les coûts initiaux et les exigences de gestion du changement dissuadent encore de nombreux acheteurs. En conséquence, certaines entreprises restent avec des feuilles de calcul ou des outils ponctuels limités, ralentissant l'adoption généralisée d'une supervision unifiée des fournisseurs.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments du Marché de la Gestion des Risques Fournisseurs
Par type :
les solutions maintiennent leur dominance tandis que l'engagement de services progresseLes solutions représentaient 71,30 % des revenus du marché de la gestion des risques fournisseurs en 2025, les entreprises ayant privilégié les infrastructures de base telles que la gestion des informations fournisseurs et les modules de conformité. La taille du marché de la gestion des risques fournisseurs pour les solutions devrait s'élargir régulièrement, bien que les organisations exigent désormais l'analyse de documents assistée par l'IA et la collecte automatisée de preuves pour réduire les charges de travail des analystes. Les services, couvrant la mise en œuvre, le conseil et les opérations gérées, gagnent du terrain à un TCAC de 14,12 % alors que les acheteurs recherchent une expertise pour naviguer dans des réglementations tentaculaires et intégrer des flux de données de risque.
L'adoption des services est la plus forte dans les secteurs de la santé et de la fabrication, où les équipes internes font face à des lacunes en ressources. Les partenaires de conseil aident à la cartographie des contrôles par rapport aux normes CSRD, DORA et sectorielles, tandis que les prestataires de services gérés assurent une surveillance continue des fournisseurs. Ce changement indique que les pénuries de talents et les attentes accrues du conseil d'administration poussent les organisations vers des modèles de prestation hybrides combinant logiciels et soutien expert.

Par type de déploiement :
l'accélération du cloud remodèle les modèles de mise en œuvreLa livraison cloud a capturé 64,40 % du marché de la gestion des risques fournisseurs en 2025. Bénéficiant d'un déploiement rapide, d'une mise à l'échelle élastique et d'un accès par navigateur, la part du marché de la gestion des risques fournisseurs pour les plateformes cloud devrait augmenter davantage à mesure que les multinationales consolident leurs outils sur des piles uniques au service des équipes mondiales. Les approches hybrides persistent là où les obligations de souveraineté des données limitent la migration complète, mais même les banques et les assureurs très réglementés utilisent désormais le cloud pour le traitement des données à faible risque et les analyses.
Les installations sur site restent importantes pour les clients de la défense, du secteur public et des infrastructures critiques. Cependant, les fournisseurs de plateformes cloud répondent aux préoccupations grâce à des zones d'hébergement dédiées, à la gestion des clés de chiffrement et à une journalisation prête pour l'audit. La confiance croissante dans les cadres de responsabilité partagée et l'amélioration des conditions contractuelles réduisent les obstacles, permettant aux organisations de faire migrer progressivement les flux de travail critiques vers des environnements cloud sécurisés.
Par taille d'organisation :
les grandes entreprises mènent tandis que les PME rattrapent leur retardLes grandes entreprises représentaient 69,20 % des dépenses de 2025, car elles supervisent des milliers de fournisseurs dans de multiples juridictions. Un tiers des grandes institutions financières gèrent désormais plus de 1 000 fournisseurs, nécessitant des flux de travail évolutifs et une intégration étendue avec les plateformes d'approvisionnement et de sécurité. Ces acheteurs exigent une configurabilité de niveau entreprise, des bibliothèques d'API étendues et des analyses basées sur les rôles.
Les petites et moyennes entreprises devraient augmenter leurs dépenses à un TCAC de 13,62 % alors que les administrateurs reconnaissent que les défaillances de tiers peuvent menacer les revenus et la valeur de la marque. Le modèle de risque fournisseur de l'Agence pour la cybersécurité et la sécurité des infrastructures pour les PME offre un point de départ allégé, aidant les entreprises à poser les bonnes questions et à automatiser les rappels. Les fournisseurs proposent des bibliothèques de contrôles prêtes à l'emploi, des questionnaires guidés et des niveaux d'analyse continue abordables qui correspondent aux réalités budgétaires et de compétences des petites équipes.
Par secteur d'activité :
le BFSI maintient son leadership tandis que la santé accélèreLe secteur BFSI détenait 27,60 % des revenus de 2025 en raison d'une surveillance stricte de l'externalisation et de l'impact financier des interruptions de service. Les examens de la Banque centrale européenne ont révélé que plusieurs banques avaient des contrats fournisseurs non conformes, déclenchant des programmes de remédiation immédiats. Les institutions intègrent des analyses de risques fournisseurs dans les flux de travail d'approvisionnement, alignant les évaluations d'exposition sur les calculs d'adéquation des fonds propres et la planification du redressement.
La santé devrait croître à un TCAC de 14,88 % alors que les rançongiciels et les violations de données de patients liées aux associés commerciaux augmentent. Les prestataires exigent désormais des preuves de garanties HIPAA, de pratiques de codage sécurisé et d'assurance cybernétique de la part des fournisseurs. Des consortiums industriels pilotent des échanges de risques fournisseurs permettant aux hôpitaux de partager des artefacts d'évaluation, réduisant les efforts en double. Les segments des télécommunications, de la fabrication et du gouvernement ont également approfondi leurs investissements, motivés par les mandats de durabilité et l'examen géopolitique des chaînes d'approvisionnement.
Par domaine de risque :
le risque opérationnel domine tandis que l'ESG progresseLe risque opérationnel a conservé une part de 34,70 % en 2025, reflétant le besoin universel d'une prestation de services ininterrompue. Les pénalités pour temps d'arrêt et les pertes de revenus contraignent les organisations à examiner la résilience des fournisseurs, la planification des capacités et l'historique des incidents. Les indicateurs clés de performance en temps réel et les tableaux de bord de scénarios soutiennent une escalade proactive.
Le risque ESG est le plus rapide à croître avec un TCAC de 17,35 % alors que les investisseurs et les régulateurs lient la performance en matière de durabilité à la valeur de l'entreprise. La CSRD, la CSDDD et des règles similaires nécessitent une cartographie granulaire des pratiques de travail, des émissions de carbone et des contrôles anti-corruption à travers les niveaux. Les plateformes ingèrent désormais des indicateurs déclarés par les fournisseurs, des images satellites et des signalements de lanceurs d'alerte pour évaluer la posture ESG. Les domaines de la cybersécurité, de la conformité et de la santé financière restent critiques, mais des vues intégrées entre les catégories permettent des décisions d'approvisionnement plus équilibrées.
Analyse géographique
Marché de la Gestion des Risques Fournisseurs en Amérique du Nord
L'Amérique du Nord a généré 34,60 % des revenus de 2025, soutenue par une application rigoureuse des lois sur la protection de la vie privée et des écosystèmes financiers et de santé matures. La révision de la Réglementation S-P par la SEC oblige les entreprises de services financiers à documenter la supervision des fournisseurs et les flux de travail liés aux incidents, stimulant ainsi les mises à niveau technologiques. Les prestataires de soins de santé font face à une hausse de 287 % des violations transitant par des associés commerciaux, ce qui les incite à allouer davantage de ressources à l'analyse continue et à l'hygiène contractuelle.
Marché de la Gestion des Risques Fournisseurs en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide, avec un CAGR de 13,86 %. L'adoption rapide du cloud, les nouvelles lois sur la protection des données et le renforcement de leur application dans des marchés tels que Singapour et l'Inde poussent les entreprises à formaliser la supervision de leurs fournisseurs. Les dépenses régionales en matière de sécurité devraient atteindre 52 milliards USD d'ici 2027, et les multinationales pilotent souvent des programmes unifiés de gestion des risques fournisseurs dans leurs filiales de la région Asie-Pacifique afin d'harmoniser les normes mondiales.
Marché de la Gestion des Risques Fournisseurs en Europe
La trajectoire de l'Europe est façonnée par la CSRD et l'introduction de DORA en 2025. Les grandes entreprises doivent cartographier les impacts environnementaux et sur les droits humains tout au long de leurs chaînes d'approvisionnement étendues, tandis que les banques sont tenues de mettre à jour leurs contrats de services critiques en vertu des nouvelles règles de résilience. Les contraintes relatives aux transferts de données dans le cadre du RGPD et les prochaines lois sur la gouvernance de l'intelligence artificielle élèvent encore davantage le niveau d'exigence en matière de conformité, accroissant la demande de référentiels centralisés, de flux de travail automatisés pour les preuves et de pistes de décision auditables.
Paysage concurrentiel
Le marché de la gestion des risques fournisseurs présente un mélange de géants des logiciels d'entreprise, de spécialistes des technologies de risque ciblés et d'innovateurs soutenus par du capital-risque. Les plateformes leaders intègrent des flux de notation continue, la gestion du cycle de vie des contrats et la cartographie des politiques dans des espaces de travail configurables. Le partenariat de MetricStream en 2025 avec Glencore illustre la demande de contenu adapté à l'industrie, combinant des indicateurs ESG spécifiques à l'exploitation minière avec des flux de travail d'audit mondiaux. ServiceNow, Coupa et SAP étendent leurs racines dans l'approvisionnement et les services informatiques pour intégrer des tableaux de bord de risques fournisseurs dans les interfaces utilisateur existantes, réduisant les frictions liées à la gestion du changement.
Les entrants natifs de l'IA automatisent l'extraction de documents, la cartographie des contrôles et le scoring prédictif, réduisant les charges de travail des analystes face à un déficit de talents croissant. Certains fournisseurs expérimentent des registres d'évaluation sécurisés par blockchain pour éliminer les attestations en double et prouver l'intégrité des données. Pendant ce temps, les spécialistes des services gérés ciblent les acheteurs du marché intermédiaire qui manquent de capacités internes, en regroupant technologie, expertise analytique et rapports de conformité dans des packages d'abonnement. L'intensité concurrentielle pousse au découplage des modules, à la tarification basée sur la valeur et à une plus grande ouverture via les API et les modèles de données standard.
Leaders du secteur de la gestion des risques fournisseurs
-
RSA Security LLC
-
Genpact Limited
-
Lockpath (NAVEX)
-
MetricStream Inc.
-
IBM Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion des risques fournisseurs Entreprises couvertes dans ce rapport
- RSA Security LLC
- Genpact Limited
- Lockpath (NAVEX)
- MetricStream Inc.
- IBM Corporation
- Resolver Inc.
- SAI Global Pty Ltd
- Rapid Ratings International Inc.
- Quantivate LLC
- Optiv Security Inc.
- ServiceNow Inc.
- OneTrust LLC
- Riskonnect Inc.
- Prevalent Inc.
- LogicGate Inc.
- Aravo Solutions Inc.
- Coupa Software Inc.
- Diligent Corporation
- SAP SE
- ProcessUnity Inc.
- BitSight Technologies Inc.
- KPMG International
- Deloitte Touche Tohmatsu Ltd.
- PwC Ltd.
Lire l’analyse des entreprises de gestion des risques fournisseurs
Développements Récents du Secteur sur le Marché de la Gestion des Risques Fournisseurs
- Mai 2025 : Venminder a rapporté que 41,8 % des violations dans le secteur des technologies financières proviennent de tiers, soulignant les lacunes en matière de sécurité du personnel dans ce secteur.
- Avril 2025 : MetricStream s'est associé à Glencore pour approfondir les programmes de risque, d'audit et de conformité dans les opérations minières.
- Mars 2025 : TrustCloud a déployé des fonctionnalités d'évaluation des risques tiers pilotées par l'IA pour rationaliser les examens de preuves et le scoring.
- Janvier 2025 : Censinet a lancé des modules de surveillance continue et de validation des contrôles adaptés aux écosystèmes de fournisseurs de soins de santé.
Marché de la gestion des risques fournisseurs Portée du rapport et méthodologie de recherche
Définitions du marché et couverture principale
Notre étude considère le marché de la gestion des risques fournisseurs (GRF) comme l'ensemble des plateformes logicielles et des services professionnels permettant d'identifier, d'évaluer, de surveiller et d'atténuer les menaces opérationnelles, cybernétiques, financières, de conformité et ESG émanant de fournisseurs tiers, sur l'intégralité du cycle de vie de l'engagement, de l'intégration à la résiliation.
Exclusion du périmètre : les solutions ponctuelles conçues uniquement pour les activités internes de gouvernance, de gestion des risques et de conformité (GRC) sans modules tiers sont exclues de ce marché.
Aperçu de la segmentation
- Par type
- Solutions
- Gestion des informations fournisseurs
- Gestion de l'assurance qualité
- Contrôle financier
- Gestion de la conformité
- Gestion des audits
- Gestion des contrats et autres
- Services
- Services professionnels
- Services gérés
- Solutions
- Par type de déploiement
- Sur site
- Cloud
- Par taille d'organisation
- Petites et moyennes entreprises
- Grandes entreprises
- Par secteur d'activité
- Banque, services financiers et assurance (BFSI)
- Informatique et télécommunications
- Fabrication
- Gouvernement
- Santé
- Autres (énergie et services publics, commerce de détail et biens de consommation)
- Par domaine de risque
- Risque cybernétique
- Risque financier
- Risque opérationnel
- Risque de conformité
- Risque ESG / durabilité
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Chili
- Pérou
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Corée du Sud
- Inde
- Australie
- Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Émirats arabes unis
- Arabie saoudite
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Méthodologie de recherche détaillée et validation des données
Recherche primaire
Les analystes de Mordor Intelligence ont échangé avec des RSSI, des responsables des achats et des consultants en audit de premier plan en Amérique du Nord, en Europe et en APAC. Ces entretiens ont permis de clarifier le nombre moyen de tiers par entreprise, la tarification réelle des suites GRF en mode SaaS et la demande émergente pour le contrôle ESG en continu, nous permettant d'ajuster les hypothèses du modèle et de combler les lacunes d'information.
Recherche documentaire
Nous avons commencé par des ensembles de données publics cartographiant le bassin de la demande, tels que les orientations de l'OCC américain et de l'EBA européenne sur la supervision des tiers, les déclarations d'incidents cybernétiques de la SEC, les flux de vulnérabilités du NIST et les statistiques sur le nombre de fournisseurs publiées par la National Association of Manufacturers. Les rapports annuels 10-K des entreprises, les prospectus des fournisseurs et les articles de presse de référence ont été exploités pour établir des références de dépenses. Lorsque les données sur les répartitions de revenus ou les indices au niveau des expéditions étaient insuffisantes, des outils propriétaires intégrés à Dow Jones Factiva et D&B Hoovers nous ont fourni des revenus directionnels côté fournisseurs. Ces exemples illustrent simplement l'ensemble plus large des sources secondaires consultées.
Un balayage final des livres blancs des associations professionnelles, des dépôts de brevets accessibles via Questel et des données douanières de Volza a permis de vérifier les taux d'adoption des technologies et les flux commerciaux régionaux avant le gel des chiffres.
La liste ci-dessus n'est pas exhaustive ; des dizaines d'autres sources fiables ont alimenté la collecte et la clarification des données.
Dimensionnement du marché et prévisions
Une combinaison descendante et ascendante a été appliquée. La reconstruction descendante a débuté par le recensement des relations fournisseurs actives et des dépenses d'audit de conformité par secteur, puis ces données ont été reliées aux taux d'adoption, aux nombres moyens de licences et aux frais d'abonnement. Les consolidations de fournisseurs et les vérifications auprès des canaux ont servi de validation ascendante sélective. Les variables clés, telles que le nombre de fournisseurs critiques par entreprise, la fréquence des évaluations imposées par les régulateurs, le coût moyen par cycle de diligence raisonnable, les pics budgétaires liés aux incidents et la part de migration vers le cloud, déterminent la courbe de revenus. Les prévisions reposent sur une régression multivariée qui lie les dépenses par fournisseur à la fréquence des incidents cybernétiques pondérée par le PIB et au durcissement des notifications réglementaires, créant ainsi des scénarios bas, de référence et haut. Les lacunes dues à des revenus fournisseurs incomplets ont été comblées par des plages ASP × volume échantillonnées et vérifiées lors des entretiens avec les experts.
Cycle de validation des données et de mise à jour
Les résultats font l'objet de contrôles de variance par rapport à des indicateurs indépendants, suivis d'une révision par les pairs en deux étapes au sein de notre équipe. Les rapports sont actualisés annuellement, avec des mises à jour en cours de cycle déclenchées par des événements significatifs ; juste avant la publication, un analyste effectue une vérification finale de cohérence afin que les clients disposent de la vue la plus récente.
Pourquoi la référence de Mordor Intelligence en matière de gestion des risques fournisseurs est fiable
Les estimations publiées divergent régulièrement, car les entreprises diffèrent dans leur périmètre, la profondeur de leurs données et leur cadence de mise à jour.
Les principaux facteurs d'écart comprennent la prise en compte ou non des revenus de services aux côtés des logiciels, la profondeur de la couverture des risques ESG, le calendrier de conversion des devises et la manière dont la compression des prix est modélisée. Nos analystes publient un scénario de référence qui équilibre les trajectoires d'adoption conservatrices et accélérées, et nous l'actualisons tous les douze mois, ce que de nombreuses études ne font pas.
Comparaison de référence
| Taille du marché | Source anonymisée | Principal facteur d'écart |
|---|---|---|
| 13,47 milliards USD (2025) | Mordor Intelligence | |
| 10,67 milliards USD (2024) | Cabinet de conseil régional A | Exclut les services gérés et applique des taux de change vieux de 18 mois |
| 11,50 milliards USD (2023) | Revue professionnelle B | Traite le risque tiers comme un sous-ensemble des dépenses GRC globales, ce qui gonfle les chevauchements |
| 7,99 milliards USD (2023) | Cabinet de conseil mondial C | Utilise un échantillon de fournisseurs limité à l'Amérique du Nord, puis extrapole à l'échelle mondiale |
Pris dans leur ensemble, ces éléments de comparaison montrent qu'en sélectionnant le bon périmètre, en validant les prix par des entretiens et en respectant un rythme de mise à jour rigoureux, notre référence offre aux décideurs la vision la plus équilibrée et la plus transparente disponible.
Questions clés auxquelles le rapport répond
Quelle est la valeur actuelle du marché de la gestion des risques fournisseurs ?
Le marché est évalué à 15,08 milliards USD en 2026 et devrait atteindre 26,44 milliards USD d'ici 2031.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique affiche le TCAC prévisionnel le plus élevé à 13,86 % en raison de la numérisation rapide et de la pression réglementaire croissante.
Pourquoi les déploiements cloud sont-ils préférés pour la gestion des risques fournisseurs ?
Les modèles cloud offrent une mise en œuvre rapide, une évolutivité élastique et des mises à jour transparentes, permettant à 64,40 % des organisations de les adopter en 2025 et de développer leur utilisation à un TCAC de 14,58 %.
Quel secteur d'activité dépense le plus pour la supervision des risques fournisseurs ?
La banque, les services financiers et l'assurance sont en tête avec 27,60 % des revenus de 2025, reflétant des règles strictes d'externalisation et une forte exposition cybernétique.
Qu'est-ce qui motive la montée des évaluations de fournisseurs axées sur l'ESG ?
La directive européenne sur la publication d'informations en matière de durabilité des entreprises exige des divulgations étendues tout au long des chaînes de valeur, poussant les entreprises à intégrer les indicateurs ESG dans la sélection et la surveillance des fournisseurs, propulsant le domaine du risque ESG à un TCAC de 17,35 %.
Comment les capacités d'IA améliorent-elles les programmes de gestion des risques fournisseurs ?
L'IA automatise l'examen des documents, détecte les anomalies et assure une surveillance continue, permettant aux entreprises d'étendre la supervision malgré une pénurie d'analystes spécialisés.