
Marktgröße und Marktanteil der Software-Kompositionsanalyse
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 430.12 Milliarden US-Dollar |
| Marktgröße (2031) | 981.62 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 17.95 % |
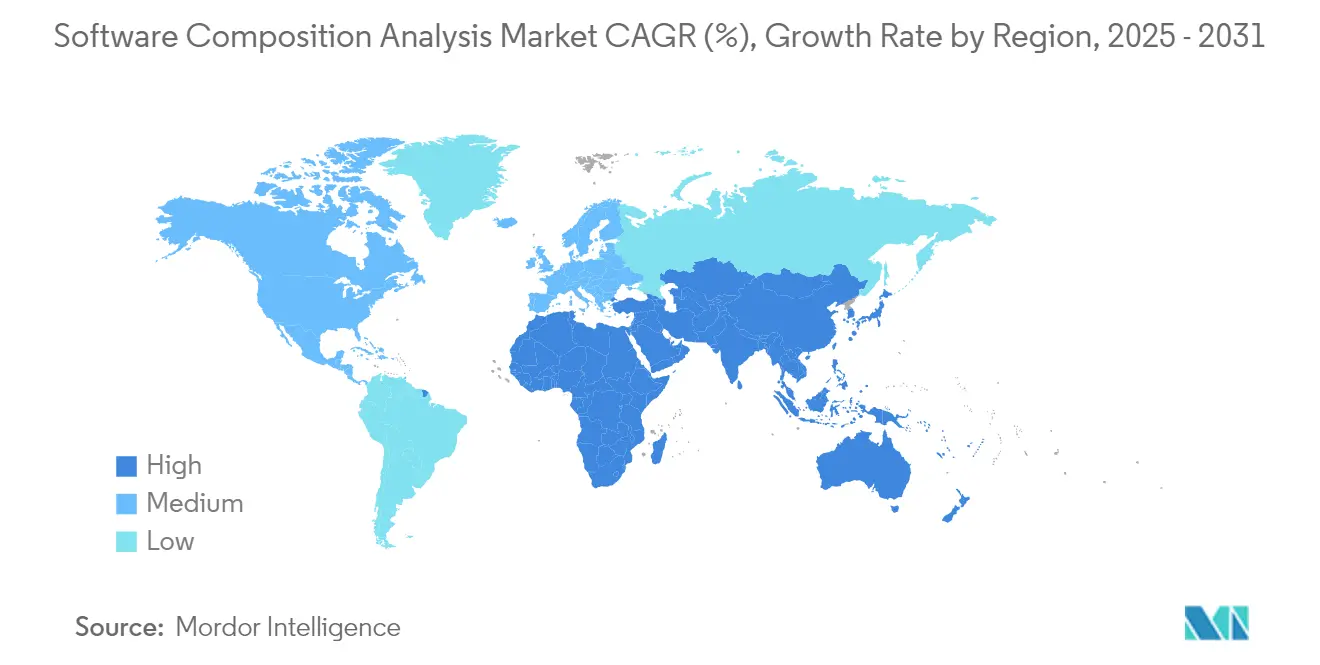
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
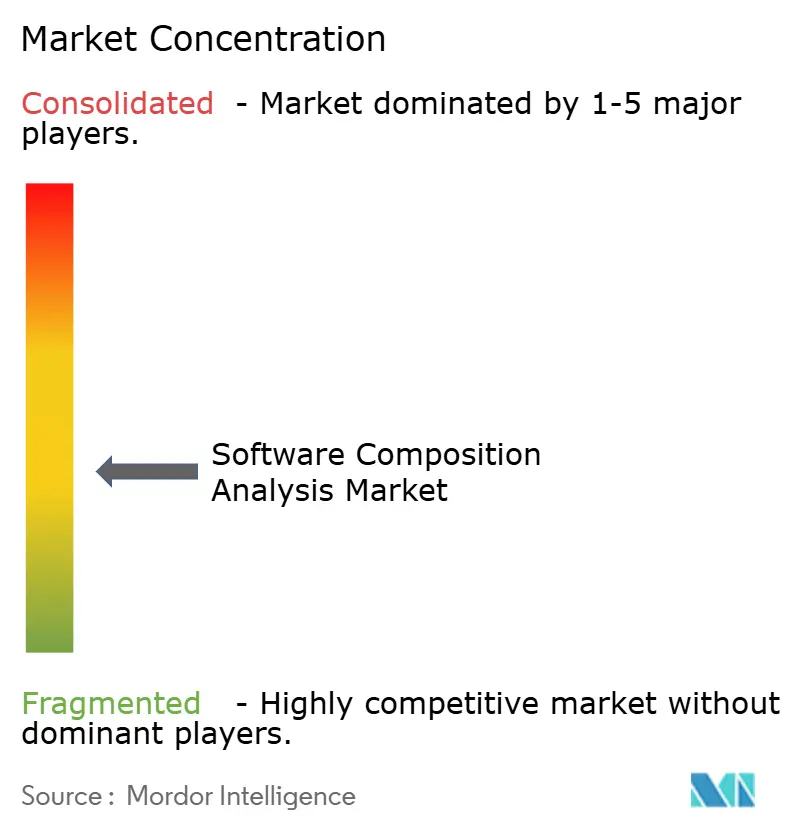
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Software-Kompositionsanalyse von Mordor Intelligence
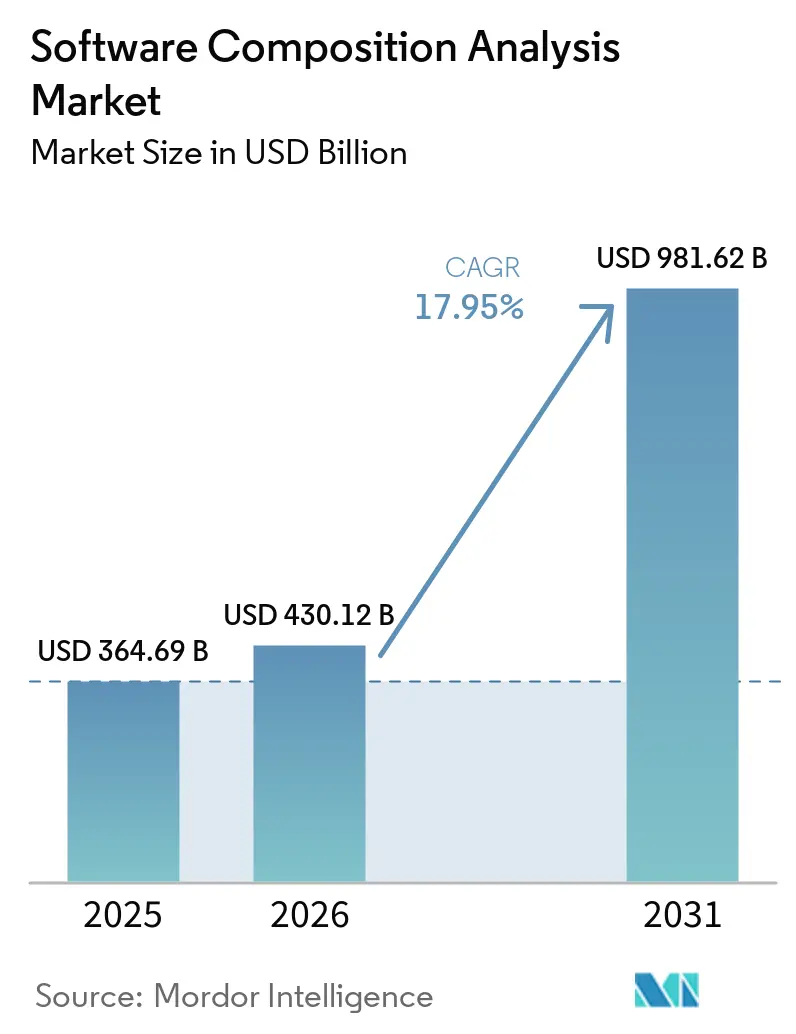
Die Marktgröße der Software-Kompositionsanalyse wurde im Jahr 2025 auf 364,69 Milliarden USD geschätzt und wird voraussichtlich von 430,12 Milliarden USD im Jahr 2026 auf 981,62 Milliarden USD bis 2031 anwachsen, bei einer CAGR von 17,95 % während des Prognosezeitraums (2026–2031). Die rasche Expansion spiegelt den Übergang der Software-Kompositionsanalyse von einem spezialisierten Sicherheits-Add-on zu einer zentralen Säule des Software-Engineerings wider. Verbindliche Software-Stücklisten (SBOM) innerhalb der Beschaffungsrahmen des US-Bundesstaates und der EU, zunehmende Angriffe auf die Lieferkette, die auf Open-Source-Ökosysteme abzielen, sowie steigende DevSecOps-Budgets sorgen für eine robuste Nachfrage. Unternehmen bevorzugen Cloud-native Plattformen, die automatisierte SBOM-Generierung, Lizenz-Governance und Schwachstellenpriorisierung in Entwickler-Workflows einbetten. Gleichzeitig führen Werkzeuge zur Codegenerierung auf Basis künstlicher Intelligenz (KI) neue transitive Abhängigkeiten ein, was die kontinuierliche Software-Kompositionsanalyse in modernen Build-Pipelines weiter verankert.
Wichtigste Erkenntnisse des Berichts
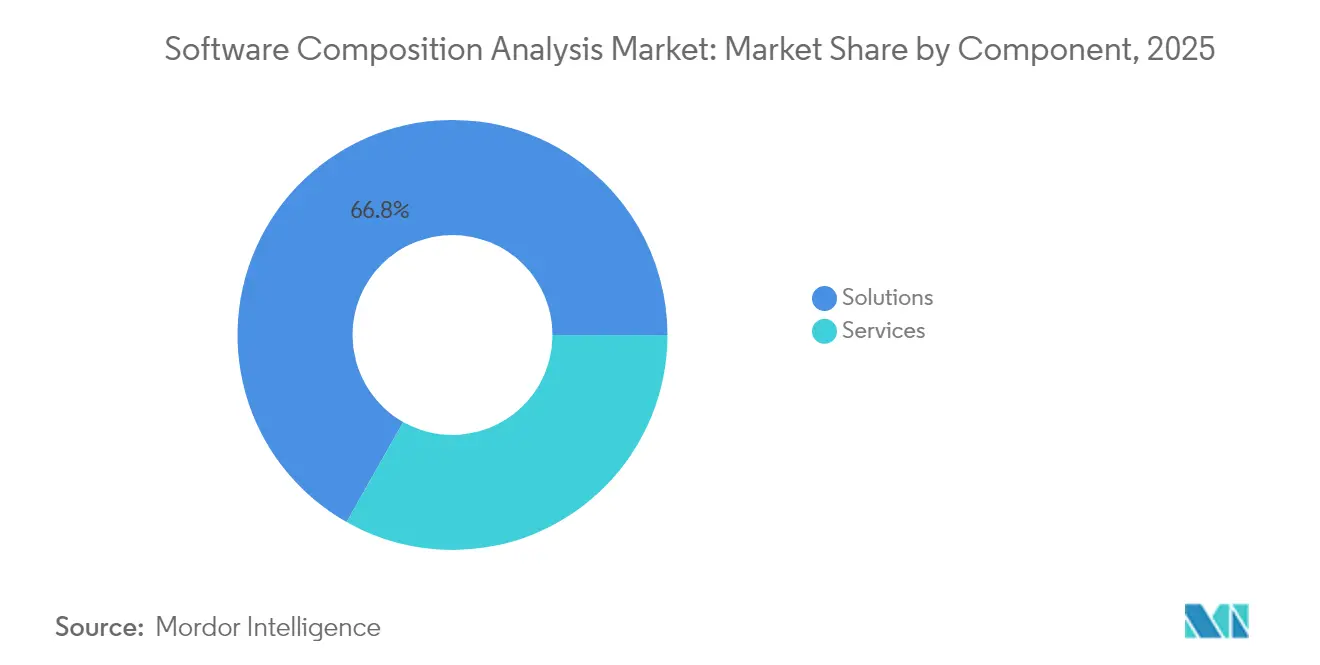
- Nach Komponente entfielen 2025 66,80 % des Marktanteils der Software-Kompositionsanalyse auf Lösungen, während Dienstleistungen bis 2031 eine CAGR von 18,05 % verzeichnen sollen.
- Nach Bereitstellungsmodus entfiel 2025 ein Anteil von 62,10 % der Marktgröße der Software-Kompositionsanalyse auf die Cloud-Bereitstellung, die bis 2031 voraussichtlich mit einer CAGR von 19,05 % wachsen wird.
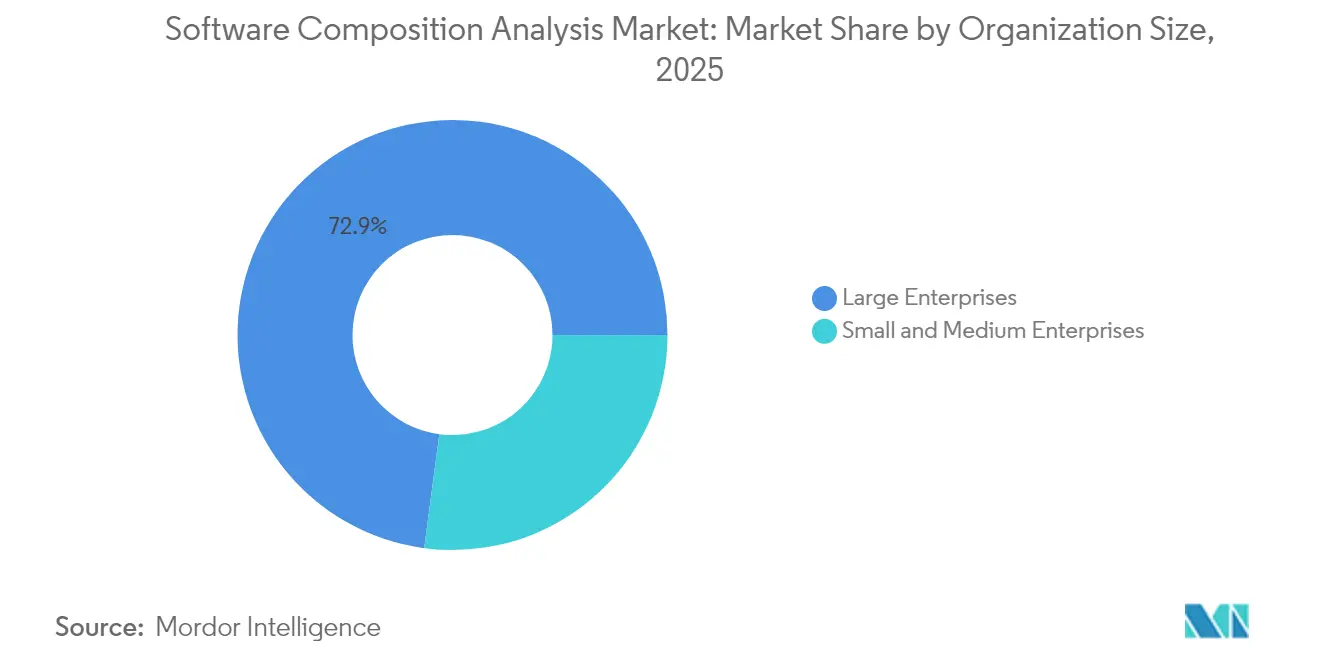
- Nach Unternehmensgröße hielten Großunternehmen 2025 einen Umsatzanteil von 72,90 %; Kleine und Mittlere Unternehmen verzeichnen das stärkste Wachstum mit einer CAGR von 18,55 %.
- Nach Branchenvertikale führte IT und Telekommunikation 2025 mit einem Beitrag von 25,20 % zum Markt für Software-Kompositionsanalyse, während Gesundheitswesen und Biowissenschaften mit einer CAGR von 18,12 % bis 2031 voranschreiten.
- Nach Region beanspruchte Nordamerika 2025 einen Anteil von 27,10 % am Markt für Software-Kompositionsanalyse; Asien-Pazifik soll bis 2031 mit einer CAGR von 18,88 % wachsen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Abhängigkeit von Open-Source-Komponenten | +4.2% | Global | Langfristig (≥ 4 Jahre) |
| Regulatorische Vorgaben für SBOM und Compliance | +5.1% | Nordamerika und EU, mit Ausweitung auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Zunehmende Cyberangriffe auf die Lieferkette | +3.8% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Verlagerung nach links (Shift-Left) bei DevSecOps-Budgets | +2.9% | Nordamerika und EU als Kern, Ausstrahlungseffekte auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Anforderungen der Cyberversicherungs-Risikozeichnung | +1.7% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| KI-Codegenerierung erweitert transitive Abhängigkeiten | +2.3% | Global, angeführt von Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Abhängigkeit von Open-Source-Komponenten
Open-Source-Bibliotheken sind in mehr als 99 % der Unternehmens-Codebasen vorhanden und erzeugen Sichtbarkeitslücken, die herkömmliche Anwendungssicherheits-Werkzeuge nicht schließen können. Paketmanager und Container-Images multiplizieren transitive Abhängigkeiten, sodass eine durchschnittliche Cloud-native Anwendung heute Hunderte von Drittanbieter-Modulen in mehreren Programmiersprachen enthält. Anfällige oder bösartige Pakete stiegen 2024 in großen Repositories um 28 %, was Sicherheitsteams dazu zwingt, kontinuierliche Überwachung und Inventarisierungsautomatisierung einzuführen. Trotz des Risikoengagements behalten Organisationen ihre Open-Source-Abhängigkeit bei, da dadurch schätzungsweise 8,8 Billionen USD an jährlichen Entwicklungskosten eingespart werden – ein Verzicht ist für innovationsgetriebene Roadmaps nicht praktikabel.
Regulatorische Vorgaben für SBOM und Compliance
In den Vereinigten Staaten müssen Bundeslieferanten nun attestierte SBOMs gemäß der Executive Order 14028 und dem im März 2024 veröffentlichten Rahmen zur Attestierung sicherer Softwareentwicklung der CISA vorlegen.[1]Der Cyber Resilience Act der Europäischen Union, der im Dezember 2024 in Kraft tritt, verpflichtet zur SBOM-Erstellung für jedes Produkt mit digitalen Elementen und verhängt Strafen von bis zu 2,5 % des globalen Umsatzes bei Nichteinhaltung. Das japanische Ministerium für Wirtschaft, Handel und Industrie (METI) hat ähnliche Leitlinien herausgegeben, was auf einen konvergierenden globalen politischen Impuls hindeutet. Compliance-Anforderungen weiten die Beschaffung von Software-Kompositionsanalyse auf die Bereiche Fertigung, Automotive, Gesundheitswesen und industrielle Automatisierung aus, in denen Softwaresicherheit bisher eine untergeordnete Rolle spielte.
Zunehmende Cyberangriffe auf die Lieferkette
Die im März 2024 entdeckte XZ-Utils-Hintertür, die nach einer mehrjährigen Social-Engineering-Kampagne eingeschleust wurde, gelangte in mehrere Linux-Distributionen, bevor sie entdeckt wurde. Angreifer visieren zunehmend Build-Systeme, Paket-Repositories und CI/CD-Pipelines an, anstatt die Anwendungs-Laufzeit zu attackieren, was eine dringende Einführung proaktiver Software-Kompositionsanalyse-Kontrollen vorantreibt. Die Kosten steigen weiter; die weltweiten Schäden durch Lieferketten-Sicherheitsverletzungen werden für 2025 auf 60 Milliarden USD prognostiziert, was eine klare wirtschaftliche Rechtfertigung für die unternehmensweite Einführung darstellt.
Verlagerung nach links (Shift-Left) bei DevSecOps-Budgets
Unternehmen investieren früher im Software-Lebenszyklus, da Schwachstellen, die während der Entwicklung behoben werden, 100-mal weniger kosten als solche, die nach der Bereitstellung behoben werden. Der Markt für DevSecOps-Werkzeuge wird bis 2030 voraussichtlich 41,66 Milliarden USD erreichen, und 78 % der Teams planen, KI in sichere Coding-Workflows zu integrieren. Moderne Software Composition Analysis-Plattformen lassen sich daher nahtlos in Quellcodeverwaltungssysteme, Issue-Tracker und integrierte Entwicklungsumgebungen integrieren, um Entwicklern Echtzeit-Einblicke zu liefern, ohne die Entwicklungsgeschwindigkeit zu beeinträchtigen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an SCA-qualifizierten Fachkräften | -2.1% | Global, akut in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Hohes Falsch-Positiv-Aufkommen (Alert-Müdigkeit) | -1.8% | Global | Mittelfristig (2–4 Jahre) |
| Lizenzmüdigkeit schränkt den Scan-Umfang ein | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Laufzeit-Integritätswerkzeuge verdrängen SCA-Ausgaben | -0.9% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an SCA-qualifizierten Fachkräften
Allein in den Vereinigten Staaten fehlen 225.000 Cybersicherheitsexperten, sodass viele Organisationen nicht über das nötige Fachwissen verfügen, um detaillierte Abhängigkeitsgraphen zu interpretieren, Schwachstellen zu priorisieren und Behebungsrichtlinien zu entwickeln.[2] Da die Software-Kompositionsanalyse Entwicklungs-, Rechts- und Beschaffungsfunktionen umfasst, kann die Qualifikationslücke nicht allein durch traditionelle Sicherheitseinstellungen geschlossen werden. Unternehmen berichten von sechs- bis zwölfmonatigen Einarbeitungszyklen für neue Analysten, was zu einer verstärkten Abhängigkeit von professionellen Dienstleistungen der Anbieter und verwalteten Sicherheitsdienstleistern führt und die Gesamtbetriebskosten erhöht.
Hohes Falsch-Positiv-Aufkommen (Alert-Müdigkeit)
Untersuchungen zeigen, dass 95 % der durch generische Scans ausgelösten Korrekturen das Risiko nicht wesentlich reduzieren, was das Vertrauen in Schwachstellenmanagement-Programme untergräbt.[3]Herkömmliche Engines für Software-Kompositionsanalyse kennzeichnen häufig gesamte Archive auf Basis einer einzigen inaktiven Klasse, was Sicherheitswarteschlangen mit Tausenden von Warnmeldungen mit geringem Wert überflutet und Bereitstellungs-Pipelines verlangsamt. Teams suchen daher nach präzisen Engines, die dynamische Erreichbarkeitsverifikation und Ausnutzbarkeits-Scoring ermöglichen; höherwertige Lösungen bleiben jedoch teuer und integrationsintensiv, was die Einführung in kostensensiblen Umgebungen einschränkt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Konsolidierte Plattformen dominieren die ImplementierungskomplexitätLösungen erwirtschafteten 2025 einen Umsatzanteil von 66,80 %, was die Präferenz von Unternehmen für einheitliche Suiten widerspiegelt, die Schwachstellenerkennung, Lizenz-Governance und SBOM-Automatisierung in einer einzigen Konsole vereinen. Umfangreiche Richtlinien-Engines, Entwickler-Plug-ins und Workflow-Orchestrierungsfunktionen fördern die Konsolidierung überlappender Sicherheitsfunktionen. Dienstleistungen, obwohl kleiner, wachsen bis 2031 mit einer CAGR von 18,05 %, da den meisten Organisationen das nötige Fachwissen fehlt, um Scan-Richtlinien zu verfeinern, Werkzeuge in weitverzweigte CI/CD-Pipelines einzubetten und differenzierte Lizenzrisiken zu interpretieren. Beratungs-, Integrations- und verwaltete Erkennungsangebote helfen Unternehmen daher, Plattforminvestitionen zu operationalisieren.
Organisationen mit Tausenden von Repositories in verschiedenen Programmiersprachen engagieren zunehmend spezialisierte Servicepartner, um die Scan-Leistung anzupassen, Behebungs-Playbooks zu entwerfen und Ergebnisse in Governance-, Risiko- und Compliance-Dashboards zu integrieren. Für Käufer im mittleren Marktsegment reduzieren verwaltete Dienste die Einarbeitungszeit durch schlüsselfertige Dashboards und fachkundige Triage. Infolgedessen übertrifft das Umsatzwachstum der Dienstleistungen die reine Lizenzerweiterung, auch wenn Plattformgebühren weiterhin den Markt für Software-Kompositionsanalyse dominieren.

Nach Bereitstellungsmodus:
Cloud-Bereitstellung skaliert mit DevOps-GeschwindigkeitCloud-gehostete Produkte sicherten sich 2025 einen Anteil von 62,10 % und weisen eine CAGR-Prognose von 19,05 % auf, was unterstreicht, wie gut die SaaS-Ökonomie mit agilen Software-Pipelines harmoniert. Sofortige Datenbankaktualisierungen, elastische Rechenkapazität und direkte Integration mit GitHub- oder GitLab-Aktionen ermöglichen hochfrequente Scans ohne dedizierte Infrastruktur. On-Premises-Bereitstellungen bleiben unerlässlich im Bereich Verteidigung, kritische Infrastruktur und stark regulierte Finanzinstitute, in denen Datensouveränität oder Exportkontrollvorschriften eine externe Codebewegung verhindern.
Hybride Muster entstehen als pragmatischer Mittelweg, der es Unternehmen ermöglicht, sensiblen Quellcode in lokalen Scannern zu behalten, während Echtzeit-Schwachstelleninformationen aus Cloud-APIs bezogen werden. Anbieter differenzieren sich durch KI-gestützte Behebungsvorschläge und Container-Image-Scanning, das Cloud-GPU-Cluster für das Modelltraining nutzt. Diese technische Tiefe vergrößert den Leistungsvorsprung zwischen nativen SaaS-Marktführern und alten On-Premises-Anbietern und lenkt Budgetzuweisungen hin zu Cloud-Abonnements gegenüber Dauerlizenzmodellen.
Nach Unternehmensgröße:
Regulatorischer Druck katalysiert die KMU-EinführungGroßunternehmen kontrollierten 72,90 % der Ausgaben im Jahr 2025 und setzten Multi-Tool-Stacks ein, die auf unterschiedliche Programmierökosysteme und internationale Compliance-Anforderungen abgestimmt sind. Ihr Umfang erfordert Funktionen wie unternehmensweite Richtlinienorchestrierung, Single Sign-on und granulare rollenbasierte Zugriffskontrolle. Das höchste Wachstum geht jedoch von kleinen und mittleren Unternehmen mit einem CAGR von 18,55 % aus, da SBOM-Vorgaben nun die Lieferkette hinunter kaskadieren und selbst kleinere Softwareanbieter dazu zwingen, Komponenten für vorgelagerte Kunden zu dokumentieren.
KMU tendieren zu All-in-one-Plattformen, die Software Composition Analysis, statische Anwendungstests und Container-Sicherheit in einem einzigen Abonnement bündeln, um die Anbietervielfalt zu reduzieren. Nutzungsbasierte und Freemium-Preismodelle senken die Einstiegshürden, während KI-gestützte Dashboards die Triage-Aufgaben für ressourcenbeschränkte Teams vereinfachen. Diese Demokratisierung erweitert die gesamte adressierbare Basis der Software Composition Analysis-Branche weit über die Unternehmen des Fortune 500 hinaus.
Nach Branchenvertikale:
Healthcare-Compliance beschleunigt die EinführungIT und Telekommunikation behielten 2025 einen Anteil von 25,20 %, da Cloud-Dienstanbieter und Netzbetreiber ständig ins Visier anspruchsvoller Angreifer geraten, die Lieferketten infiltrieren, um nachgelagerten Zugang zu erlangen. Eine einheitliche Plattformabdeckung für Microservices, Infrastructure-as-Code und nachgelagerte Bibliotheken bleibt eine strategische Notwendigkeit. Das Segment Gesundheitswesen und Biowissenschaften verzeichnet mit 18,12 % CAGR das stärkste Wachstum, bedingt durch FDA-Regelungen, die die Einreichung von SBOMs in Zulassungsanträgen für Medizinprodukte und laufende Verpflichtungen zur Offenlegung von Schwachstellen über den gesamten Produktlebenszyklus vorschreiben.
Finanzdienstleistungsunternehmen intensivieren ihre Investitionen angesichts wachsender Kontrolle durch Regulierungsbehörden, die systemische Risiken durch Drittanbieter-Code besorgt sind. Hersteller und Automobilzulieferer, die den bevorstehenden Anforderungen des EU Cyber Resilience Act und den ISO/SAE-21434-Normen unterliegen, betrachten Werkzeuge für die Software-Kompositionsanalyse nunmehr als integralen Bestandteil der Produkthaftungsminimierung. Diese regulatorische Ausbreitung sichert ein nachhaltiges mehrjähriges Wachstum über eine wachsende Bandbreite von Branchen und fördert die geografische Diversifizierung der Anbieterumsätze.
Geografische Analyse
Markt für Software-Kompositionsanalyse in Nordamerika
Nordamerika blieb mit einem Anteil von 27,10 % am Umsatz des Jahres 2025 der größte regionale Beitragszahler, gestützt durch US-amerikanische Bundesbeschaffungsvorschriften, die jeden staatlichen Softwareauftragnehmer verpflichten, SBOMs und Nachweise zur sicheren Entwicklung vorzulegen. Die Region profitiert von tiefen Risikokapital-Ökosystemen, einer ausgereiften DevSecOps-Kultur und einer Konzentration von Plattformanbietern, die die Akzeptanz im privaten Sektor beschleunigen.
Markt für Software-Kompositionsanalyse in Europa
Europas Entwicklung gewinnt nach dem Inkrafttreten des Cyber Resilience Act im Dezember 2024 an Dynamik, der SBOMs für alle im Binnenmarkt verkauften digitalen Produkte bis 2027 vorschreibt. Deutschland treibt die frühe Einführung dank seiner exportorientierten Fertigungsbasis voran, während das Vereinigte Königreich die Ausgabendynamik durch Programme zur Modernisierung des Finanzsektors und nationale Initiativen zur Stärkung der Infrastruktur aufrechthält.
Markt für Software-Kompositionsanalyse im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum verzeichnet bis 2031 die höchste jährliche Wachstumsrate von 18,88 %. Japan hat über das METI detaillierte SBOM-Leitlinien erlassen, und ein Konsortium großer Unternehmen erprobt derzeit gemeinsame Tooling-Stacks zur Vereinfachung der Einführung. China investiert in inländische Kapazitäten zur Software-Kompositionsanalyse, um strategische Industrien zu schützen, während Indiens IT-Dienstleistungssektor die SBOM-Generierung in Verträge mit multinationalen Kunden einbettet. Südostasiatische Volkswirtschaften zeigen wachsendes Interesse, da Digitalisierungsinitiativen des öffentlichen Sektors sie Lieferkettenbedrohungen aussetzen, die proaktive Kontrollen erfordern.
Regulatorisches Umfeld
Die Einführung der Software-Composition-Analyse wird durch beschaffungsgetriebene SBOM-Vorgaben und Produktsicherheitsgesetzgebung geprägt. In den Vereinigten Staaten haben die Lieferkettenanforderungen der Executive Order 14028 und das Secure Software Development Attestation-Framework der CISA (März 2024) Bundeslieferanten zur Erstellung attestierter SBOMs und kontinuierlicher Komponentensichtbarkeit gedrängt. Die CISA hat außerdem die Leitlinien mit den 2025 Minimum Elements for a Software Bill of Materials (SBOM) aktualisiert, wobei maschinenlesbare SBOM-Praktiken betont werden, die zu den in modernen SCA-Workflows verwendeten Formaten passen.
In Europa ist der Cyber Resilience Act (Verordnung (EU) 2024/2847) am 10. Dezember 2024 in Kraft getreten und legt Erwartungen an SBOM-zentrierte Transparenz und Schwachstellenmanagement für Produkte mit digitalen Elementen fest. Der CRA-Umsetzungszeitplan bietet kurzfristige Compliance-Meilensteine, darunter die Bestimmungen von Kapitel IV zur Benennung von Konformitätsbewertungsstellen, die ab dem 11. Juni 2026 gelten, sowie die Meldung aktiv ausgenutzter Schwachstellen, die ab dem 11. September 2026 gilt. Die SBOM-Umsetzungsleitlinien der ENISA von 2025 verstärken zusätzlich die betrieblichen Erwartungen hinsichtlich der Nutzung und Umsetzung von SBOMs und erhöhen den Bedarf an automatisierter SBOM-Erstellung, Lizenzverwaltung und Nachweisaufbewahrung innerhalb von SCA-Plattformen.
Wettbewerbslandschaft
Der Markt für Software-Kompositionsanalyse weist eine moderate Fragmentierung auf. Führende Suiten von Synopsys, Snyk und Sonatype nutzen umfangreiche Schwachstellendatenbanken, entwicklerzentrierte Plug-ins und aktives Engagement in der Open-Source-Community. Cloud-Sicherheitsplattformen, darunter Palo Alto Networks Prisma Cloud und Checkmarx One, betten Module für Software-Kompositionsanalyse ein, um einen einheitlichen Anwendungsschutz zu bieten. Die Verbesserung der Genauigkeit wird zu einem entscheidenden Differenzierungsmerkmal; Azuls Laufzeit-Erreichbarkeitsanalyse behauptet eine tausendfache Reduzierung falscher Positive und stellt rein statische Anbieter vor Herausforderungen.
Fusionen und Übernahmen beschleunigen die Erweiterung von Fähigkeiten. Socket übernahm Coana im April 2025, um das statische Erreichbarkeits-Scoring zu stärken, und Veracode kaufte Phylum im Januar 2025, um die Erkennung bösartiger Pakete zu verbessern. Patentanmeldungen zeigen den Branchenfokus auf KI-gestützte Abhängigkeitskartierung, automatisiertes SBOM-Lifecycle-Management und Ausnutzbarkeits-Scoring. Hausinterne Innovation verbindet sich mit wachsenden Partnermärktplätzen, die es Käufern ermöglichen, das Kern-Scanning um Ökosystem-Add-ons zu erweitern, die Infrastructure-as-Code, Container-Registries und Laufzeit-Telemetrie-Anwendungsfälle abdecken.
Kanalpartnerschaften erweitern die Reichweite in regulierten Branchen. Systemintegratoren bündeln Software-Kompositionsanalyse mit umfassenderen DevSecOps-Transformationen, während verwaltete Sicherheitsdienstleister gemeinsam verwaltete Dashboards für ressourcenbeschränkte Kunden bereitstellen. Trotz aktiver Konsolidierung bringt ein stetiger Strom venture-kapitalbezogener Start-ups weiterhin spezialisierte Funktionen wie die Kartierung der Datenschutz-Compliance und Stücklisten für maschinelle Lernmodelle ein und sichert so die Wettbewerbsdynamik über den Prognosehorizont hinaus.
Marktführer der Software-Kompositionsanalyse-Branche
-
Synopsys, Inc.
-
Sonatype Inc.
-
Snyk Limited
-
Veracode Inc.
-
Mend.io (White Source Ltd.)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Software Composition Analysis Markt Unternehmen in diesem Bericht
- Synopsys Inc.
- Sonatype Inc.
- Snyk Ltd.
- Veracode Inc.
- Mend.io (White Source Ltd.)
- Flexera (Revenera)
- Contrast Security Inc.
- OpenText Corp.
- Perforce Software Inc.
- Checkmarx Ltd.
- GitLab Inc.
- GitHub (Microsoft Corp.)
- JFrog Ltd.
- Black Duck (Synopsys)
- Endor Labs
- Datadog Inc.
- Palo Alto Networks (Prisma Cloud)
- IBM Corp.
- Broadcom (Symantec)
- Micro Focus (OpenText)
- nexB Inc.
- Qwiet AI
- SecureStack
Lesen Sie die Analyse der Software Composition Analysis-Unternehmen
Marktchancen und Zukunftsaussichten
Die Reife der SBOM-Nutzung und deren operative Umsetzung schaffen einen klaren Freiraum bei Käufern aus Behörden und regulierten Branchen, wo sich der Fokus von der anfänglichen Bestandserstellung auf die fortlaufende Nutzung von SBOM-Daten in Sicherheitsworkflows verschiebt. Die von der CISA empfohlenen Praktiken zur SBOM-Nutzung (2024) und die Aktualisierung der Minimum Elements 2025 betonen maschinenlesbare SBOMs und deren praktischen Einsatz bei der Reaktion auf Schwachstellen. Dies erhöht den Wert von Tools, die SBOM-Formate normalisieren (SPDX/CycloneDX), Komponenten mit Schwachstellen-Informationen anreichern und Ergebnisse in Ticketing- und CI/CD-Workflows einbinden.
Politische Verschiebungen bewegen Käufer außerdem von einer Checklisten-Compliance zu einer messbaren Risikominderung, was die Argumente für Plattformen stärkt, die Reachability- und Exploitability-Kontext bieten und Ergebnisse mit automatisierter Behebung verknüpfen. Das Memorandum M-26-05 des Weißen Hauses (Januar 2026) hat die Bundesrichtlinien in Richtung eines risikobasierten Ansatzes für Software- und Hardwaresicherheit verschoben, unterstützt aber weiterhin SBOMs in vertraglichen Bedingungen, was die Beschaffungsausrichtung eher auf kontinuierliche Absicherung als auf einmalige Dokumentation stärkt. Gleichzeitig verschärft die gestaffelte Anwendbarkeit des EU Cyber Resilience Act im Jahr 2026 für Konformitätsbewertungsinfrastruktur und Schwachstellenmeldung die Erwartungen an das Schwachstellenmanagement nach der Markteinführung, was Chancen für SCA-Anbieter und Servicepartner unterstützt, um Nachweise zu bündeln, SBOM-Lebenszyklen zu verwalten und Workflows zur Offenlegung von Schwachstellen für Hersteller und deren Softwarelieferanten zu betreiben.
Neueste Industrielle Entwicklungen in Software Composition Analysis Markt
- Juni 2026: Snyk führte Evo Agentic Development Security (ADS) innerhalb seiner AI Security Platform ein, um Entwicklungsworkflows zu sichern, die autonome KI-Agenten verwenden. Die Veröffentlichung erweitert die Relevanz von SCA von der Abhängigkeitserkennung hin zu Schutzmechanismen und Durchsetzung über agentengesteuerte Build- und Änderungszyklen und entspricht den Käuferprioritäten hinsichtlich KI-generierten Codes und transitiver Abhängigkeiten.
- Mai 2026: Sonatype erweiterte den Sonatype Firewall-Schutz, um bösartige Open-Source-Pakete zu blockieren, bevor sie in Repository-Umgebungen gelangen. Durch die Verlagerung des Schutzes auf einen früheren Zeitpunkt in der Software-Lieferkette und die Anwendung von Kontrollen am Repository-Eingangspunkt unterstützt das Update Unternehmensprogramme, die die Richtliniendurchsetzung über viele Teams und Artefaktspeicher hinweg standardisieren.
- April 2025: Socket übernahm Coana, um die statische Reachability-Analyse über groß angelegte Code-Repositories hinweg zu verbessern. Die Kombination stärkt die Priorisierung, indem sie die Behebung auf Schwachstellen konzentriert, die in Anwendungen tatsächlich erreichbar sind, und adressiert damit die Falsch-Positiv-Müdigkeit, die häufig die Akzeptanz von SCA-Ergebnissen durch Entwickler verlangsamt.
Software Composition Analysis Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie umfasst der Markt Umsätze aus Software Composition Analysis-Werkzeugen und damit verbundenen Dienstleistungen, die Organisationen dabei helfen, Drittanbieter- und Open-Source-Komponenten in Software zu identifizieren, zu verfolgen und zu verwalten.
Ausschlüsse aus dem Umfang: Wir schließen allgemeine Anwendungssicherheitstesttools aus, die keine Abhängigkeits- und Komponentenanalyse als Kernfunktion durchführen.
Segmentierungsübersicht
- Nach Komponente
- Lösungen
- Dienstleistungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premises
- Hybrid
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und Mittlere Unternehmen
- Nach Branchenvertikale
- IT und Telekommunikation
- BFSI
- Einzelhandel und E-Commerce
- Öffentlicher Sektor
- Gesundheitswesen und Biowissenschaften
- Fertigung
- Automotive
- Energie und Versorgung
- Sonstige Branchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Südostasien
- Übriges Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Desk Research wurde verwendet, um die Marktgrenzen zu definieren und den ersten Satz von Nachfragesignalen zu erstellen, bevor wir mit Branchenteilnehmern gesprochen haben. Wir haben öffentliche Quellen herangezogen, wie z. B. NIST-Leitlinien zum Secure Software Development Framework, CISA-Veröffentlichungen zu SBOM-Praktiken, US-amerikanische Exekutivanordnungen und beschaffungsbezogene Dokumente sowie die NVD-CVE-Datenbank, um zu verstehen, wie sich Gefährdungstrends und Compliance-Erwartungen verschieben.
Um diesen Kontext in Größenbestimmungseingaben umzuwandeln, haben wir auch Elemente wie Unternehmensberichte, Investorenpräsentationen, seriöse Cybersicherheitspresse und Dokumentationen von Open-Source-Stiftungen und Normungsgremien geprüft. Bei Bedarf haben wir Umsatzhinweise auf Unternehmensebene und Dealaktivitäten mithilfe kostenpflichtiger Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten sowie einer Patentdatenbank zur richtungsweisenden Innovationsverfolgung gegengeprüft. Diese Beispiele sind nicht erschöpfend, und viele weitere öffentliche Quellen wurden ebenfalls verwendet, um Datenpunkte zu sammeln, zu validieren und zu klären.
Primärinterviews und Umfragen
Die Primärarbeit konzentrierte sich darauf, zu bestätigen, wie SCA gekauft und bepreist wird, und darauf, Lizenz-, Abonnement- und Serviceumsätze zu trennen, damit die Gesamtsummen über Anbieter und Regionen hinweg vergleichbar bleiben. Wir haben mit einer Mischung aus Werkzeuganbietern, Kanal- und Servicepartnern sowie Unternehmens-Sicherheits- und DevSecOps-Stakeholdern in den wichtigsten Regionen gesprochen, um Adoptionszeitpunkte, Verlängerungsverhalten und typische Paketierungen (einschließlich Cloud- und On-Premises-Bereitstellungen) zu validieren.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Oberste Ebene: 34 % | CXOs: 17 % | APAC: 42 % |
| Mittlere Ebene: 44 % | Funktions-/Einheitsleiter: 26 % | EMEA: 35 % |
| Kleinere Marktteilnehmer: 22 % | Manager: 57 % | Amerika: 23 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-down-Ansatz, bei dem der adressierbare Pool aus Ausgabensignalen für Software-Sicherheit rekonstruiert und dann auf SCA-spezifische Anwendungsfälle (Abhängigkeitsinventarisierung, Schwachstellenabgleich und Lizenz-Compliance) gefiltert wird. Anschließend werden die Ergebnisse mit selektiven Bottom-up-Näherungen überprüft, wie z. B. Stichprobenpreispunkten für Abonnements und Dienstleistungen multipliziert mit Adoptionsbereichen, sowie Kanalprüfungen, um eine doppelte Zählung derselben Umsätze zu vermeiden.
Zu den im Modell verwendeten Eingaben gehören das Tempo der SBOM-bezogenen Richtlinienadoption, die Open-Source-Abhängigkeitsintensität in Unternehmenssoftware-Builds, Volumina der Schwachstellenoffenlegung und Behebungsdruck, typische sitz- oder anwendungsbasierte Preismuster sowie die Mischung aus Cloud- und On-Premises-Bereitstellungen. Wenn ein Anbieter gemischte Anwendungssicherheitsumsätze meldet, schließen wir die Lücke durch die Anwendung validierter Aufteilungen auf der Grundlage von Produktmixdiskussionen und Kundenbereitstellungsmustern und testen die Aufteilung dann gegen mehrere Quellen.
Prognosen werden mithilfe einer Szenarioanalyse erstellt, sodass optimistische und konservative Adoptionspfade getestet werden können, gefolgt von einem Basisszenario, das an den Erwartungen der Praktiker für Budgetzyklen und Einführungsgeschwindigkeit verankert ist. Wichtige Treiber werden mithilfe einer Mischung aus veröffentlichten Richtlinienzeitplänen und Konsens aus Interviews zu Verlängerungsraten, Preisentwicklung und der Geschwindigkeit, mit der SCA von Einzelwerkzeugen zu Plattformbündeln wechselt, prognostiziert.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Gegenprüfungen, sodass die endgültige Zahl nicht von einer einzigen Annahme abhängt. Wir vergleichen Ergebnisse mit unabhängigen Signalen wie der Richtung des Budgets fr Sicherheitswerkzeuge, SBOM-bezogenen Compliance-Aktivitäten und Umsatzhinweisen von Anbietern, und dann werden Anomalien überprüft, bis die Abweichung mit einem klaren Datenpfad erklärt werden kann.
Vor der Freigabe durchläuft das Modell mehrstufige Analysten-Reviews, und Rückkontakte werden ausgelöst, wenn Preisgestaltung, Paketierung oder Bereitstellungsmix inkonsistent mit dem erscheint, was wir in Interviews gehört haben. Berichte werden jährlich aktualisiert, mit Zwischenaktualisierungen bei wesentlichen Ereignissen, und ein abschließender Durchgang vor der Lieferung wird abgeschlossen, damit Kunden die aktuellste Ansicht erhalten.
Vergleich der Marktgrößenbestimmung für Software Composition Analysis von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Software Composition Analysis können weit auseinanderliegen, da die Umfangsgrenzen unterschiedlich gezogen werden und die Preislogik nicht immer auf dieselbe Weise angewendet wird. Der Zeitpunkt der Währungsumrechnung und die Geschwindigkeit, mit der Annahmen nach Änderungen der Produktpaketierung aktualisiert werden, erzeugen ebenfalls sichtbare Lücken.
Wesentliche Unterschiede entstehen in der Regel dadurch, ob Studien nur SCA-Werkzeuge einschließen oder auch angrenzende Sicherheitsebenen der Software-Lieferkette hinzufügen, und dadurch, wie Serviceumsätze gezählt werden, wenn sie mit Lizenzen gebündelt sind. Darüber hinaus gehen einige Modelle von einem schnelleren Anstieg der Abonnementpreise über die Prognose hinaus aus, während andere die Preise selbst bei der Ausweitung von SBOM-Workflows konstant halten, was die Gesamtsummen dann in entgegengesetzte Richtungen zieht.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 430,12 Milliarden USD (2026) | |
| Industry Research Group A | 3,80 Milliarden USD (2025) | Die Schätzung scheint SCA als eine enge, nur auf Werkzeuge ausgerichtete Kategorie zu behandeln und schließt wahrscheinlich gebündelte Anwendungssicherheitsumsätze und damit verbundene Dienstleistungen aus, was die Gesamtgröße im Vergleich zu einer breiteren Umsatzerfassung komprimiert. |
| Industry Research Group B | 0,25 Milliarden USD (2024) | Die Zahl ist an einem kleineren Nachfragepool und einem längeren Zeithorizont verankert und verwendet wahrscheinlich konservative Annahmen zum durchschnittlichen Verkaufspreis sowie eine begrenzte Einbeziehung der Unternehmensplattformpaketierung, was die gemessene Umsatzbasis reduziert. |
Die Streuung spiegelt hauptsächlich wider, wo der Umfang abgeschnitten wird und wie die Preisgestaltung über Abonnement-, Nutzungs- und Serviceumsätze hinweg normalisiert wird. Durch die Aktualisierung des Währungszeitpunkts und der Annahmen zum durchschnittlichen Verkaufspreis während der letzten Aktualisierung und deren anschließende Überprüfung mit Interview-Feedback bleibt das Modell an den aktuellen Kauf- und Paketierungsrealitäten ausgerichtet – dies ist der von Mordor Intelligence angewandte Ansatz.
Im Bericht beantwortete Schlüsselfragen
Was treibt die rasche Expansion des Marktes für Software-Kompositionsanalyse an?
Der Markt wächst mit einer CAGR von 17,95 %, da verbindliche SBOM-Regelungen, zunehmende Angriffe auf die Lieferkette und größere DevSecOps-Budgets die Software-Kompositionsanalyse von einem optionalen Scanning-Werkzeug zu einer unternehmensweiten Notwendigkeit erheben.
Wie groß wird der Markt für Software-Kompositionsanalyse bis 2031 sein?
Die Marktgröße der Software-Kompositionsanalyse soll bis 2031 981,62 Milliarden USD erreichen – fast das 2,7-Fache des Wertes von 2025.
Welcher Bereitstellungsmodus wächst am schnellsten?
Die Cloud-Bereitstellung führt sowohl bei der Einführung als auch beim Wachstum, mit einem Anteil von 62,10 % im Jahr 2025 und einer CAGR von 19,05 %, da SaaS-Modelle gut zu agilen CI/CD-Pipelines passen.
Warum ist das Gesundheitswesen die am schnellsten wachsende Branche für Software-Kompositionsanalyse?
FDA-Regelungen verpflichten Medizinproduktehersteller nun zur Einreichung von SBOMs und zur kontinuierlichen Schwachstellenverwaltung, was bis 2031 eine CAGR von 18,12 % für Gesundheitswesen und Biowissenschaften antreibt.
Was ist die größte operative Herausforderung bei der Einführung der Software-Kompositionsanalyse?
Organisationen nennen den Mangel an qualifizierten Fachkräften, die Scan-Ergebnisse interpretieren können, und hohe Falsch-Positiv-Volumina, die das Vertrauen der Entwickler untergraben, als hauptsächliche Hemmnisse für die Einführung.