
Firewall as a Service Marktgröße und -Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
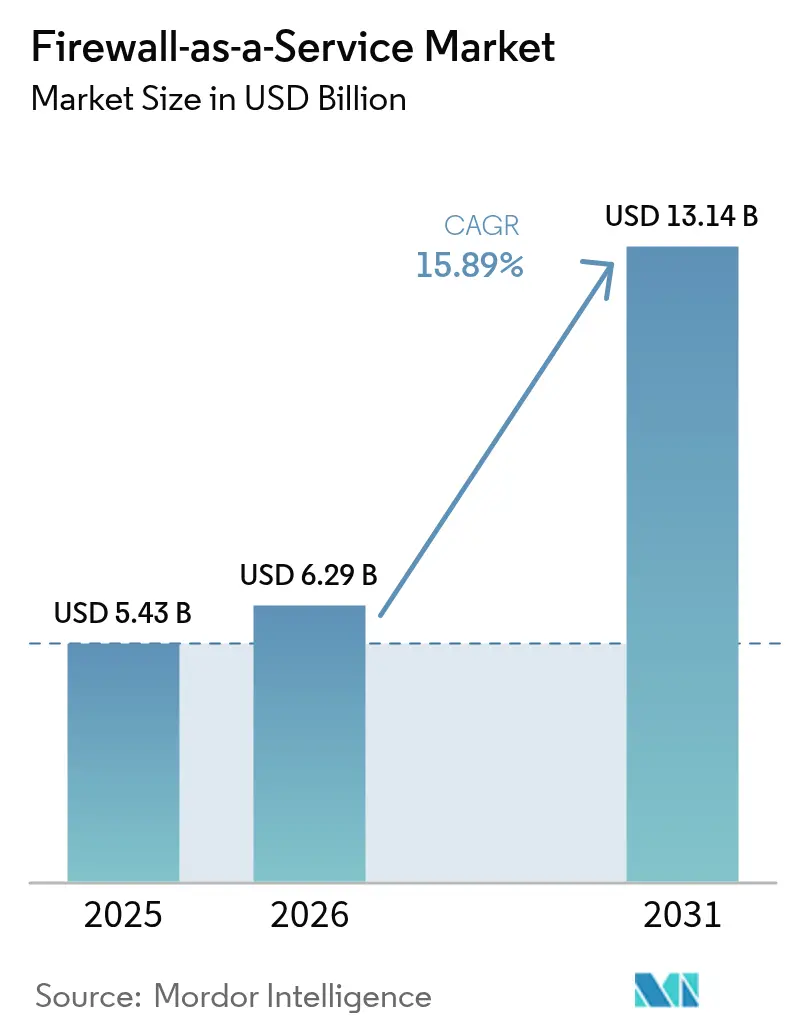
| Marktgröße (2026) | 6.29 Milliarden US-Dollar |
| Marktgröße (2031) | 13.14 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 15.89 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Firewall as a Service Marktanalyse von Mordor Intelligence
Die Marktgröße für Firewall as a Service wurde im Jahr 2025 auf USD 5,43 Milliarden geschätzt und wird voraussichtlich von USD 6,29 Milliarden im Jahr 2026 auf USD 13,14 Milliarden bis 2031 anwachsen, bei einer CAGR von 15,89 % während des Prognosezeitraums (2026–2031). Unternehmen beschleunigen den Übergang von appliance-zentrierter Sicherheit hin zu cloud-nativen, verteilten Firewalls, die mit Multi-Cloud-Strategien und Remote-First-Belegschaftsmodellen in Einklang stehen.[1]SonicWall, "Netzwerksicherheitstrends in hybriden Cloud-Umgebungen," sonicwall.com Anhaltende Hardware-Lieferkettenengpässe verstärken diesen Wandel, indem sie die Beschaffung von Legacy-Geräten im großen Maßstab erschweren. Die zunehmende SaaS-Nutzung, Zero-Trust-Vorgaben und KI-gesteuerte Automatisierung weiten gemeinsam die gesamte adressierbare Marktchance für Anbieter aus, die granulare, identitätsbasierte Richtlinien über eine einzige Cloud-Steuerungsebene bereitstellen können. Die Wettbewerbsintensität zeigt sich in der Bündelung von Plattformangeboten und der SASE-zentrierten Differenzierung, da Anbieter versuchen, Betriebskosten zu senken, die Tool-Proliferation zu reduzieren und Marktanteile in schnell wachsenden Schwellenmärkten zu gewinnen.
Wesentliche Erkenntnisse des Berichts
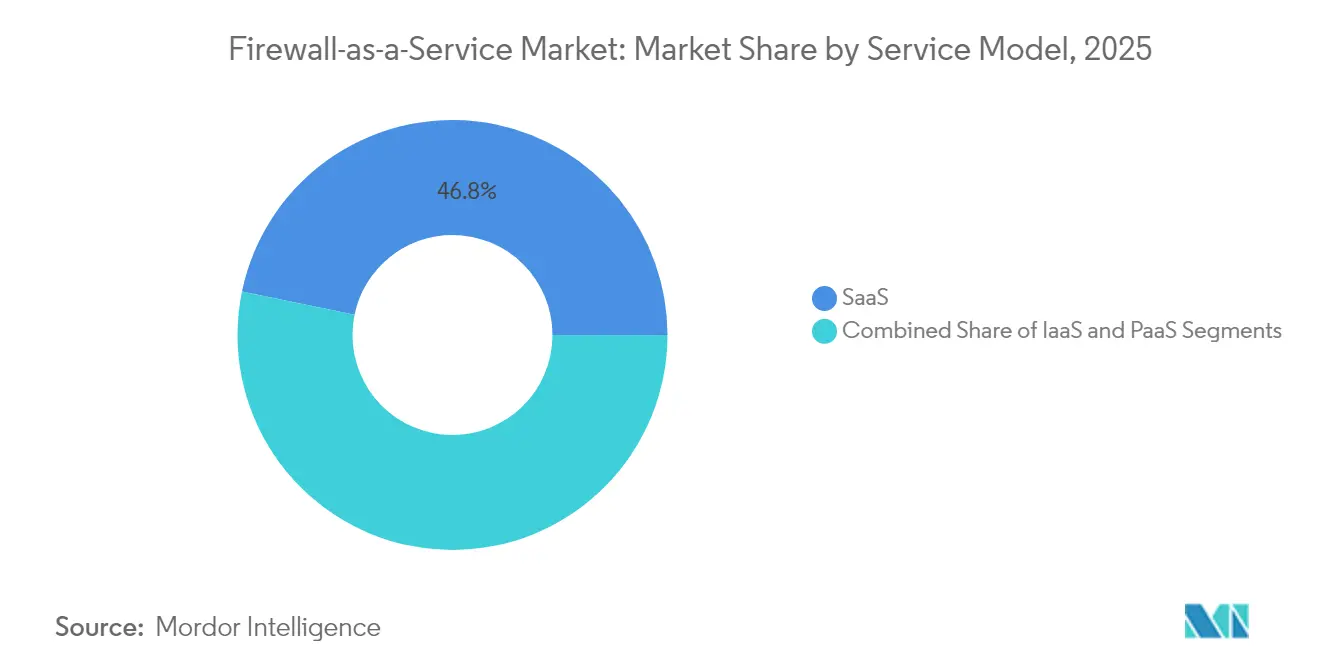
- Nach Servicemodell führte Software-as-a-Service im Jahr 2025 mit einem Umsatzanteil von 46,75 % am Firewall as a Service Markt; Platform-as-a-Service wird voraussichtlich bis 2031 mit einer CAGR von 17,08 % wachsen.
- Nach Bereitstellungsmodell entfielen im Jahr 2025 57,95 % des Firewall as a Service Marktanteils auf die Public Cloud, während die Hybrid Cloud bis 2031 mit einer CAGR von 16,84 % zunimmt.
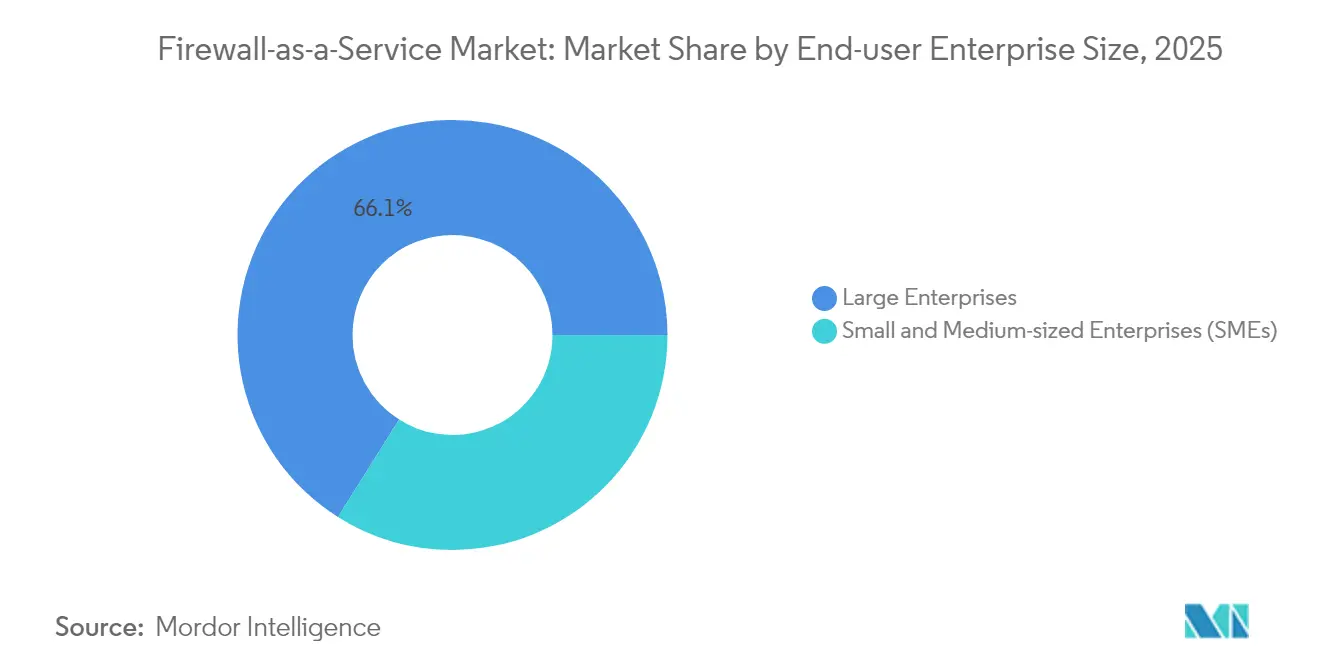
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 66,05 % an der Firewall as a Service Marktgröße, und KMU wachsen bis 2031 mit einer CAGR von 16,58 %.
- Nach Branchenvertikale erzielte BFSI im Jahr 2025 einen Anteil von 27,88 % am Firewall as a Service Markt; für das Gesundheitswesen wird bis 2031 eine CAGR von 17,55 % prognostiziert.
- Nach Sicherheitstyp kontrollierten Next-Generation-Firewall-Lösungen im Jahr 2025 einen Anteil von 41,32 % an der Firewall as a Service Marktgröße, und verteilte Firewalls expandieren im gleichen Zeitraum mit einer CAGR von 17,19 %.
- Nach Geografie trug Nordamerika im Jahr 2025 35,72 % zum globalen Umsatz des Firewall as a Service Markts bei; für den asiatisch-pazifischen Raum wird zwischen 2026 und 2031 ein Wachstum mit einer CAGR von 17,74 % erwartet.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Firewall as a Service Markttrends und -Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Multi-Cloud- und SaaS-Expansion | +4.2% | Global (asiatisch-pazifischer Raum und Nordamerika) | Mittelfristig (2–4 Jahre) |
| Kosten und Häufigkeit cloud-basierter Sicherheitsverletzungen | +3.8% | Global (regulierte Sektoren) | Kurzfristig (≤ 2 Jahre) |
| Sicherheit für hybride/remote Belegschaften | +3.1% | Global (entwickelte Märkte) | Mittelfristig (2–4 Jahre) |
| Hardware-Firewall-Engpässe nach 2025 | +2.4% | Global (asiatisch-pazifische Hubs besonders betroffen) | Langfristig (≥ 4 Jahre) |
| KI-gesteuerte Richtlinienautomatisierung für KMU | +1.9% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Beschaffungsanreize über Cloud-Marktplätze | +1.1% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Explosives Wachstum der Multi-Cloud- und SaaS-Nutzung
Achtundsiebzig Prozent der Unternehmen betreiben heute hybride oder Multi-Cloud-Umgebungen – eine Komplexität, die Hardware-Firewalls belastet, die keine einheitlichen Richtlinien über AWS-, Azure- und Google-Cloud-Workloads hinweg durchsetzen können.[2]Harris, Frederick, "Wichtigste Erkenntnisse aus dem Cloud-Sicherheitsbericht 2024," Fortinet Blog, fortinet.com Cloud-gehostete Anwendungen umgehen Legacy-Perimeter und zwingen Organisationen, elastische, API-gesteuerte Steuerungsmechanismen einzusetzen, die Workloads überall hin folgen. Der Firewall as a Service Markt profitiert daher von Unternehmen, die eine einheitliche Richtlinienorchestrierung über eine zentrale Verwaltungsoberfläche anstreben, die mit der DevOps-Geschwindigkeit Schritt hält. Die SaaS-Proliferation verstärkt die Anforderungen durch die Einführung von Tausenden diskreter Datenflüsse, von denen jeder eine konsistente Governance erfordert. Da Microsoft Azure im Jahr 2025 zur meistgenutzten Hyperscale-Plattform wird, verschafft die Fähigkeit des Anbieters zur nativen Integration mit seinem Identitäts- und Telemetrie-Stack einen Wettbewerbsvorteil.
Steigende Kosten und Häufigkeit cloud-basierter Datenschutzverletzungen
Die Umfrage von Gigamon aus dem Jahr 2024 ergab, dass ein Drittel der Angriffe im Vorjahr unentdeckt blieb – ein Anstieg von 20 %, der Lücken in der Legacy-Erkennung verdeutlicht. Die Kosten von Datenschutzverletzungen haben On-Premise-Vorfälle übertroffen, da laterale Bewegungen innerhalb von Cloud-Strukturen die Behebungskosten vervielfachen. Angreifer setzen KI ein, um signaturbasierte Kontrollen zu umgehen, was Unternehmen dazu veranlasst, in Echtzeit-Bedrohungsintelligenz und automatisierte, in Cloud-Firewalls eingebettete Reaktionsmechanismen zu investieren. Das regulatorische Risiko erhöht die Dringlichkeit: DSGVO-Bußgelder und die bevorstehende NIS2-Richtlinie machen unzureichende Cloud-Kontrollen zu einem finanziellen und reputationsbezogenen Risiko und erheben die FWaaS-Einführung zu einem Anliegen auf Vorstandsebene statt einer optionalen Verbesserung.
Hybride/Remote-Belegschaften fordern verteilte Sicherheit
Dauerhaftes hybrides Arbeiten hat den Datenverkehr von zentralisierten Rechenzentren wegverlagert und VPN-Architekturen für latenzempfindliche Cloud-Anwendungen ineffizient gemacht. Achtzig Prozent der Unternehmen planen die Implementierung von Zero-Trust-Netzwerkzugang (ZTNA) innerhalb von 18 Monaten, was eine identitätszentrierte Richtliniendurchsetzung erfordert, die über FWaaS-Knoten in der Nähe der Nutzer bereitgestellt wird. Die Integration mit Secure-Access-Service-Edge-Architekturen (SASE) gewährleistet eine konsistente Überprüfung unabhängig vom Standort, verbessert die Nutzererfahrung und schließt Perimeterlücken. Organisationen berichten, dass die Verkehrsumleitung über On-Premise-Firewalls eine inakzeptable Latenz für SaaS-Anwendungen verursacht, was die Migration zu verteilten Inspektionspunkten vorantreibt, die nativ in Cloud-PoPs eingebettet sind.
KI-gesteuerte Richtlinienautomatisierung senkt die Gesamtbetriebskosten für KMU
Engines mit maschinellem Lernen empfehlen und verfeinern Regelwerke nun automatisch, wodurch manuelle Änderungsfenster erheblich reduziert und das Fehlkonfigurationsrisiko gesenkt werden. Anbieter wie Palo Alto Networks und Cisco betten AIOps-Module ein, die Richtlinien auf Basis des beobachteten Anwendungsverhaltens generieren – eine Funktion, die für KMU ohne dediziertes Sicherheitspersonal entscheidend ist. Dreiundneunzig Prozent der Organisationen beklagen einen Mangel an Sicherheitsfachkräften; KI-gestützte Automatisierung erweitert daher die adressierbare Nachfrage, indem sie die betriebliche Einstiegshürde senkt. Das Ergebnis ist eine messbare Reduzierung der Gesamtbetriebskosten, da fehleranfällige manuelle Arbeitsabläufe eliminiert werden.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integration von FWaaS mit Legacy-Appliances | -2.1% | Global (Unternehmen mit starkem Legacy-Anteil) | Mittelfristig (2–4 Jahre) |
| Latenz- und Datensouveränitätsbeschränkungen | -1.8% | Regulierte Sektoren in EU und asiatisch-pazifischem Raum | Langfristig (≥ 4 Jahre) |
| Steigende Egress-Gebühren in der Public Cloud | -1.3% | Global (datenintensive Branchen) | Kurzfristig (≤ 2 Jahre) |
| Ermüdung durch Anbieterplattform-Konsolidierung | -0.9% | Unternehmen in Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität bei der Integration von FWaaS mit Legacy-Appliances
Unternehmen betreiben häufig heterogene Firewall-Umgebungen über Campusse, Niederlassungen und Co-Location-Standorte hinweg, was bei der Einführung von Cloud-Firewalls zu Herausforderungen bei der Richtliniensynchronisierung führt. Verkehrssteuerung, Hochverfügbarkeits-Failover und einheitliches Logging erfordern einen architektonischen Umbau, der Projektzeitpläne verlängern kann. Für On-Premise-Geräte optimierte VLAN-Schemata geraten häufig in Konflikt mit FWaaS-Bereitstellungsmodellen und zwingen Netzwerkteams, die Segmentierung neu zu überdenken. Diese Hürden erhöhen die Wechselkosten und dämpfen das kurzfristige Wachstumspotenzial im Firewall as a Service Markt, auch wenn die langfristigen Vorteile weiterhin überzeugend sind.
Latenz- und Datensouveränitätsbedenken in regulierten Sektoren
Workloads im Gesundheitswesen, im Finanzbereich und bei Behörden unterliegen strengen Datenspeicherungsvorschriften. Anforderungen an Reaktionszeiten im Submillisekunden-Bereich für Handelssysteme oder HIPAA-Beschränkungen für die Verarbeitung von Patientendaten erfordern manchmal eine On-Premise-Überprüfung, um Compliance-Risiken zu vermeiden.[3]WatchGuard Technologies, "Über WatchGuard Compliance Reporting," watchguard.com Grenzüberschreitende Datenübertragungen können DSGVO-Bußgelder auslösen und zwingen risikoaverse Organisationen dazu, lokale Appliances beizubehalten, bis Anbieter souveräne Hosting-Zonen in jeder Jurisdiktion garantieren können. Erhöhte Egress-Gebühren in der Public Cloud erschweren die Kostenplanung für datenintensive Workloads zusätzlich.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell: SaaS-Präferenz steuert Innovation
SaaS-bereitgestellte Firewalls erzielten im Jahr 2025 einen Umsatzanteil von 46,75 % und demonstrierten damit ihre unmittelbare Attraktivität für Unternehmen, die eine schlüsselfertige Bereitstellung ohne Infrastrukturaufwand suchen. Dieses Segment bildet das wirtschaftliche Rückgrat des Firewall as a Service Markts und bietet voroptimierte Richtlinien, elastische Skalierung und integrierte Bedrohungsintelligenz-Feeds, die sich mit minimaler Kundenintervention automatisch aktualisieren. Das Modell spricht IT-Teams an, die unter Druck stehen, Bereitstellungszyklen zu verkürzen und gleichzeitig die Prüfungsbereitschaft aufrechtzuerhalten, insbesondere in stark regulierten Branchen. Anbieter nutzen dies, indem sie Mehrwertfunktionen wie Cloud-Access-Security-Broker (CASB) und Secure-Web-Gateway (SWG) in ein einheitliches SaaS-Abonnement bündeln.
Platform-as-a-Service ist zwar kleiner, wächst aber mit einer CAGR von 17,08 %, da DevOps-orientierte Organisationen codesentrierte Sicherheits-Workflows verlangen. API-first-PaaS-Firewalls integrieren sich in CI/CD-Pipelines und ermöglichen „Sicherheit als Code” sowie die Automatisierung von Sicherheitslageprüfungen vor der Bereitstellung. Infrastructure-as-a-Service behält eine Nische für Kunden, die eine granulare Kontrolle über Kernel-Module oder benutzerdefinierte Weiterleitungspfade benötigen. Zusammen veranschaulichen diese Modelle ein Kontinuum von Kontrolle versus Komfort, das Kaufentscheidungen im gesamten Firewall as a Service Markt prägt.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodell: Hybrid-Momentum definiert den Perimeter neu
Die Public Cloud blieb im Jahr 2025 mit einem Anteil von 57,95 % an der Firewall as a Service Marktgröße dominant; Hyperscale-Infrastrukturpräsenz, integriertes IAM und vorab verbundene Konnektivität vereinfachen das Onboarding. Hybride Bereitstellungen expandieren jedoch mit einer CAGR von 16,84 %, da Organisationen Latenz im Millisekundenbereich und regulatorische Compliance durch die Koexistenz mit On-Premise-Systemen anstreben. Diese Entwicklung signalisiert eine Abkehr von binären Cloud-Entscheidungen hin zu workload-spezifischer Platzierung.
Erfolgreiche Anbieter abstrahieren die Richtlinienorchestrierung inzwischen so, dass ein einzelnes Regelwerk den Datenverkehr verfolgt, unabhängig davon, ob er die Cloud, die Edge oder Campus-Standorte durchquert. Private Cloud bleibt für souveräne Daten-Repositories und ultra-niedrig-latente industrielle Steuerungen bestehen und verstärkt den Bedarf an portablen Lizenzen und föderalen Verwaltungskonsolen.
Nach Endnutzer-Unternehmensgröße: KMU beschleunigen die Adoptionskurve
Große Organisationen erzielten im Jahr 2025 66,05 % des Umsatzes und nutzen ihre Budgets für die Lizenzierung von Mehrfunktionsplattformen, die Firewall, SWG und ZTNA zusammenführen. Sie sind in der Regel über mehrere Regionen und Clouds hinweg tätig, was ein einheitliches, API-gesteuertes Management zur Notwendigkeit macht.
Umgekehrt stellen KMU das am schnellsten wachsende Segment mit einer CAGR von 16,58 % dar, dank verbrauchsbasierter Preisgestaltung, KI-unterstützter Konfiguration und in Marktplätzen eingebetteten Beschaffungsanreizen. Diese Entwicklung erweitert den Firewall as a Service Markt, indem Sicherheitsfunktionen demokratisiert werden, die einst nur Fortune-500-Unternehmen vorbehalten waren. Anbieter, die auf KMU abzielen, betonen assistentengeführtes Onboarding, Pauschalpreispakete und Managed-Service-Überlagerungen, um Fachkräftemangel auszugleichen.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Berichtskauf verfügbar
Nach Branchenvertikale: Gesundheitswesen verzeichnet starkes Wachstum unter Compliance-Druck
Der BFSI-Sektor behielt im Jahr 2025 einen Anteil von 27,88 %, angetrieben durch Mandate zur Transaktionsintegrität und Voraussetzungen der Cyber-Versicherung. Finanzinstitute integrieren FWaaS in Zero-Trust-Architekturen, die Handelsböden, mobile Apps und SaaS-CRM-Systeme überspannen.
Das Gesundheitswesen verzeichnet indes mit einer CAGR von 17,55 % ein rasantes Wachstum, angetrieben durch die Ausweitung der Telemedizin und medizinische IoT-Geräte, die Angriffsflächen über Krankenhausmauern hinaus ausdehnen. HIPAA, HITRUST und ähnliche Rahmenbedingungen drängen Anbieter zur Einführung identitätsbewusster Segmentierung und machen FWaaS zu einem Compliance-Ermöglicher. Die Fertigungs-, Einzelhandels- und Energiesektoren schreiten stetig voran, während sie OT-Umgebungen digitalisieren und Sicherheitsbudgets mit Industrie-4.0-Roadmaps in Einklang bringen.
Nach Sicherheitstyp: Verteilte Architekturen skalieren Zero Trust
Next-Generation-Firewalls hielten im Jahr 2025 einen Anteil von 41,32 % und bieten integriertes IPS, URL-Filterung und Sandboxing, die für die inline Bedrohungsabwehr entscheidend sind. Das Wachstum verlagert sich nun auf verteilte Firewalls und Mikrosegmentierungs-Firewalls, die mit einer CAGR von 17,19 % prognostiziert werden, da der Ost-West-Verkehr innerhalb von Containern und Microservices granulare Kontrollen erfordert, die in perimeterzentrierten Modellen nicht erreichbar sind.
Web-Application-Firewalls schützen API- und SaaS-Frontends, und virtuelle Firewalls sichern Hypervisor-basierte virtuelle Netzwerke; beide profitieren von der breiteren Cloud-Adoptionswelle. Vorausschauende Anbieter optimieren Inspektions-Engines für Mikrosekunden-Insertion, um leistungssensible Workloads zu bedienen, und weiten damit die Attraktivität mikrosegmentierter Designs weiter aus.
Geografische Analyse
Nordamerika generierte im Jahr 2025 35,72 % des globalen Umsatzes – ein Ausdruck reifer Cloud-Nutzung, eines dichten Anbieter-Ökosystems und föderaler Cybersicherheitsrichtlinien, die kontinuierliches Monitoring vorschreiben. Unternehmen profitieren von reichlich vorhandenen lokalen Hyperscale-Regionen, die die Latenz zu FWaaS-PoPs reduzieren, sowie von robusten Risikokapitalinvestitionen, die Produktinnovationen antreiben. Grenzüberschreitende Datenflüsse im Rahmen des US-EU-Datenschutzrahmens erleichtern zudem die Compliance für multinationale Unternehmen.
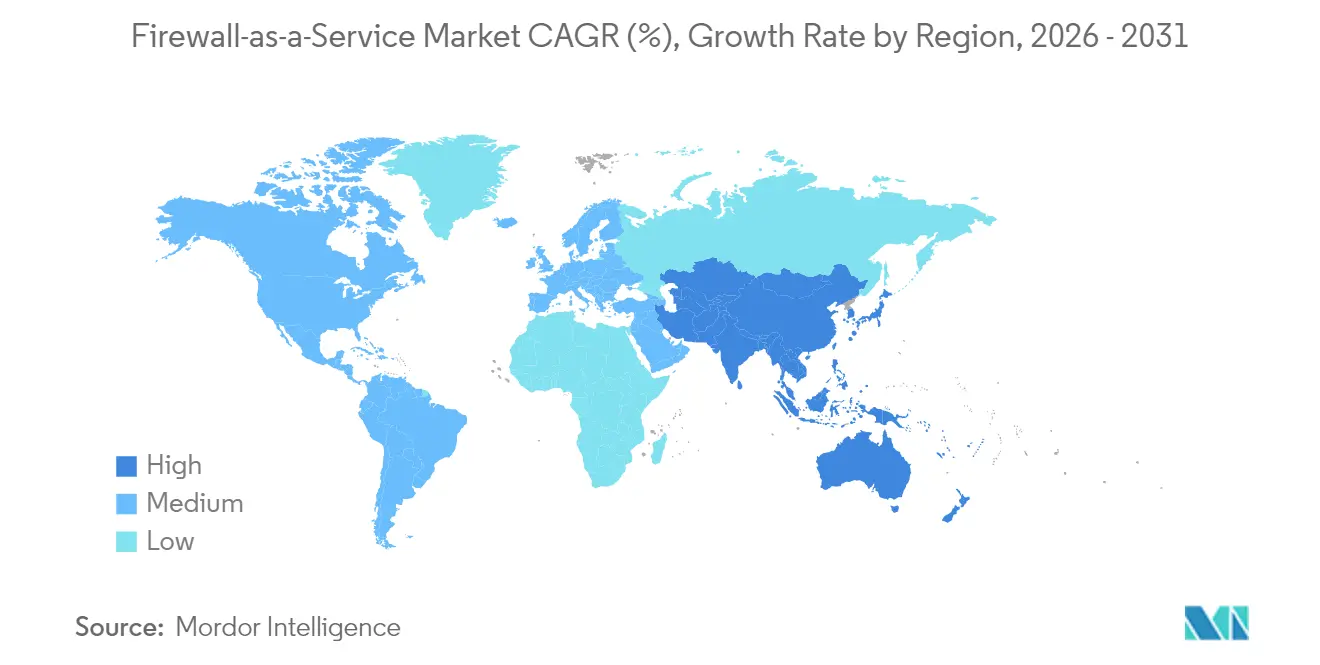
Der asiatisch-pazifische Raum ist mit einer bis 2031 prognostizierten CAGR von 17,74 % die am schnellsten wachsende Region. Staatlich geförderte digitale Initiativen, der Ausbau von 5G-Netzwerken und ein steigendes Ransomware-Risiko treiben gemeinsam die Ausgaben in Indien, Australien, Japan und den ASEAN-Volkswirtschaften an. Lokale Hyperscale-Expansionen von AWS, Azure und Alibaba Cloud vervielfachen die PoP-Dichte und ermöglichen es Anbietern, Datenlokalisierungsvorschriften und Latenzanforderungen in bevölkerungsreichen Ballungsgebieten zu erfüllen. Das wettbewerbsfähige Eintreten regionaler Telekommunikationsunternehmen, die FWaaS in verwaltetes SD-WAN bündeln, steigert die Adoptionskurven weiter.
Europa schreitet stetig voran, da die DSGVO und die bevorstehende NIS2-Richtlinie den Fokus auf nachprüfbare Cyber-Kontrollen verstärken. Lokale Cloud-Strategien, einschließlich Gaia-X und souveräner Cloud-Zonen, beeinflussen die Standortplanung der Anbieter und veranlassen Anbieter, zusätzliche Rechenzentren in Frankfurt, Paris und Madrid zu eröffnen. Während der Brexit vorübergehende Beschaffungsunsicherheiten verursachte, investieren Unternehmen im Vereinigten Königreich weiterhin in FWaaS, um die Ziele der Nationalen Cyberstrategie 2025 zu erfüllen.
Südamerika sowie der Nahe Osten und Afrika stellen aufkommende Nachfrageregionen dar. Cloud-Adoptionskurven in Brasilien, Mexiko, Südafrika und dem Golf-Kooperationsrat sind steil; begrenzte lokale PoPs und Preisempfindlichkeit verlangsamen jedoch das kurzfristige Wachstum. Globale Anbieter gehen daher Partnerschaften mit regionalen Internetdienstleistern ein, um Edge-gehostete Inspektion anzubieten, die Souveränitätsanforderungen erfüllt, ohne massiven Investitionsaufwand. Diese Lokalisierungsbemühungen werden entscheidend sein, um langfristige Umsätze zu erschließen, wenn diese Volkswirtschaften ihre Lieferketten digitalisieren.

Regulatorisches Umfeld
Firewall-as-a-Service (FWaaS)-Implementierungen werden von Cybersicherheits-Compliance-Regimen geprägt, die zunehmend kontinuierliche Kontrollsicherheit, cloudbasierte Überwachung und rechtsraumspezifische Governance für regulierte Daten betonen. In den Vereinigten Staaten beeinflussen Programme und Standards wie FedRAMP (mit Übergang zu konsolidierten Regeln im Jahr 2026) sowie NIST-Leitlinien für hochsichere Umgebungen, wie Cloud-Sicherheitsdienste Kontrollen abbilden, den Sicherheitsstatus dokumentieren und die laufende Autorisierung aufrechterhalten. Die Firewall-Anforderungen des Verteidigungsministeriums werden über DISA STIGs operationalisiert, die auf die NIST-800-53-Kontrollerwartungen für Segmentierung, Zugriffskontrolle und kontinuierliche Überwachung abgestimmt sind.
In Europa erhöht der regulatorische Druck durch NIS2 und DORA die Bedeutung prüfbarer Kontrollen und souveräner Betriebsmodelle, insbesondere für kritische Infrastrukturen und den Finanzsektor. Die Europäische Kommission brachte 2026 ein Revisionspaket zum Cybersicherheitsgesetz voran, das an den Europäischen Rahmen für die Cybersicherheitszertifizierung geknüpft ist. Diese Dynamiken drängen Anbieter dazu, regionalisierte Durchsetzung und Berichterstattung bereitzustellen, wobei die im Juni 2026 in Europa positionierte souveräne SASE-Lösung explizit auf NIS2, DORA und die Anforderungen des deutschen KRITIS-Rahmens für regulierte Unternehmen abgestimmt ist.
Wertschöpfungskettenanalyse
Die FWaaS-Wertschöpfungskette beginnt mit der grundlegenden Cloud-Infrastruktur und Konnektivität, bei der Hyperscale-Anbieter Rechenleistung, Netzwerke und regionale Präsenz bereitstellen, die zum Hosten verteilter Durchsetzungspunkte und Telemetrie-Pipelines genutzt werden. FWaaS-Anbieter bauen eine Cloud-Kontrollebene (Richtlinienerstellung, APIs, Versionierung, Identitätsintegrationen) sowie eine verteilte Datenebene (Inspektions- und Durchsetzungsknoten) auf, unterstützt durch zentrale Richtlinienspeicher und Analysen. Kritische vorgelagerte Abhängigkeiten umfassen Zertifikats- und Schlüsselverwaltungskomponenten, die eine TLS-Inspektion im großen Maßstab ermöglichen, sowie Threat-Intelligence-Feeds und Malware-Analysedienste, die die Erkennungs- und Präventionslogik kontinuierlich aktualisieren.
Im mittleren Teil der Wertschöpfungskette wird FWaaS üblicherweise innerhalb umfassenderer Security-Service-Edge (SSE)- und SASE-Portfolios neben SWG, CASB und ZTNA gebündelt, bereitgestellt über direkte Unternehmensabonnements, Cloud-Marktplätze und Managed Security Service Provider (MSSPs), die Bereitstellung, Richtlinienoptimierung und laufende Überwachung operationalisieren. Nachgelagerter Wert entsteht durch die Integration in Identitätsanbieter der Kunden, SIEM/SOAR-Plattformen und DevSecOps-Workflows, insbesondere für hybride und Multi-Cloud-Umgebungen, die eine konsistente Richtlinienorchestrierung über AWS-, Azure- und Google-Cloud-Umgebungen hinweg erfordern. Wesentliche Reibungspunkte ergeben sich aus der Abhängigkeit von Drittanbieter-Cloud-Regionen und Zertifikats-Ökosystemen sowie aus dem Compliance-Engineering-Aufwand (zum Beispiel FedRAMP-konforme Bereitstellung), der einschränken kann, welche Anbieter Regierungs- und stark regulierte Kunden bedienen können.
Wettbewerbslandschaft
Der Firewall as a Service Markt ist mäßig konzentriert. Etablierte Hardware-Anbieter wie Palo Alto Networks, Fortinet und Cisco schwenken ihre Portfolios auf Cloud-Bereitstellung um und nutzen bestehende Kundenbindung und Kanalreichweite. Sie integrieren FWaaS in breitere Secure-Access-Service-Edge-Stacks und vereinfachen die Beschaffung für Kunden, die von der Vielzahl an Einzelprodukten ermüdet sind. Cloud-native Spezialisten wie Zscaler und aufstrebende SASE-Anbieter konkurrieren über schlanke Architektur, nutzerbasierte Preisgestaltung und schnelle Funktionsentwicklung.
KI-gesteuerte Richtlinienautomatisierung, die Breite der Bedrohungsintelligenz und DevSecOps-Integrationen bilden das aktuelle Hauptkampffeld. Die Akquisition von Lacework durch Fortinet im Jahr 2024 fügte ein CNAPP-Modul hinzu und ermöglichte eine Code-to-Cloud-Transparenz, die bei DevOps-Teams Anklang findet.[4]Novinson, Michael, "Fortinet übernimmt Unicorn Lacework zur Stärkung der Cloud-Sicherheit," BankInfoSecurity, bankinfosecurity.com Die Partnerschaft von Zscaler mit NVIDIA schichtet GPU-beschleunigte Analysen über seinen Zero-Trust-Exchange, mit dem Versprechen einer Anomalieerkennung in unter einer Sekunde. Check Points Quantum-R82-Release konzentriert sich auf automatisierte Regelorchestrierung über Multi-Cloud-Umgebungen hinweg und reduziert manuelle Eingriffe.
Akquisitions-Pipelines bleiben aktiv, da Anbieter Portfoliolücken schließen, insbesondere in den Bereichen Mikrosegmentierung, OT-Sicherheit und CASB. Gleichzeitig betten Hyperscaler zunehmend grundlegende Firewall-Funktionen ein und komprimieren damit die Margen bei Einstiegstarifen. Um die Differenzierung zu wahren, setzen reine Anbieter verstärkt auf Cloud-übergreifende Richtlinienportabilität und erweiterte Analysen. Es wird erwartet, dass der Markt eine weitere Konvergenz zwischen SWG-, ZTNA- und FWaaS-Modulen erleben wird, angetrieben durch den Kundenwunsch nach konsolidierter Abrechnung und einheitlicher Telemetrie.
Führende Unternehmen im Firewall as a Service-Bereich
Barracuda Networks Inc.
Cato Networks Ltd.
Check Point Software Technologies Ltd.
Cisco Systems Inc.
Cloudflare Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert


Marktchancen und Zukunftsaussichten
Ein Chancenbereich liegt in Richtlinienmodellen, die besser zu kurzlebigen Cloud- und containerisierten Workloads passen, bei denen statische IP-basierte Regeln mit autoskalierenden Diensten und Microservices nicht Schritt halten können. Eine konkrete Produktrichtung zeigt sich in den Aktualisierungen der AWS Network Firewall im Juni 2026, die containerattributbasierte Regeln hinzufügen, die auf Kubernetes- und Container-Metadaten (zum Beispiel Namespaces, Cluster-Namen und Labels) verweisen. Dies deutet auf eine Nachfrage nach attributgesteuerter Durchsetzung hin, die Workloads folgt, statt an feste Netzwerkstrukturen gebunden zu sein. Anbieter, die identitätsbewusste, workload-bewusste Richtlinien über hybride Umgebungen (Public Cloud plus On-Premises) hinweg vereinheitlichen können, können den Integrationsaufwand für Unternehmen reduzieren, die heterogene Firewall-Umgebungen verwalten.
Eine weitere Chance liegt in KI-gestütztem Betrieb und moderner Kryptografie innerhalb konvergierter SASE-Plattformen, insbesondere für Organisationen, die mit Fachkräftemangel im Sicherheitsbereich und steigenden Volumen verschlüsselten Datenverkehrs konfrontiert sind. Im Jahr 2026 stellte Fortinet FortiOS 8.0 mit KI-gesteuerten Sicherheitsagenten und quantensicherer Kryptografie für die Deep-Packet-Inspektion vor, was die Bereitschaft von Unternehmen signalisiert, KI-native Automatisierung in Firewall- und SASE-Stacks einzuführen, wenn dies den Aufwand für die Richtlinienverwaltung reduziert und die Inspektionsgenauigkeit verbessert. In regulierten Branchen mit Einschränkungen bei der Datensouveränität, insbesondere den an die EU angelehnten NIS2- und DORA-Programmen, besteht zusätzlicher Freiraum für regional betriebene, souveräne Servicebereitstellungsmodelle in Kombination mit compliance-fertiger Berichterstattung und Kontrollzuordnung, anstelle einheitlicher globaler PoPs.
Aktuelle Branchenentwicklungen
- Juli 2026: Barracuda Networks übernahm Evo Security, um Fähigkeiten im Bereich Identitäts- und Zugriffsmanagement hinzuzufügen, die in die BarracudaONE-Plattform integriert werden können. Der Schritt stärkt Richtlinienentscheidungen, die an Benutzeridentität und Zugriffskontext geknüpft sind – eine zentrale Anforderung, da FWaaS mit ZTNA und umfassenderen SSE-Bündeln konvergiert.
- Juni 2026: Check Point kündigte Pläne an, über das OpenAI Daybreak Cyber Partner Program führende Cyberfähigkeiten von OpenAI in seine Sicherheitsprodukte einzubetten. Dies erweitert Präventions- und Reaktionsworkflows um KI-gestützte Fähigkeiten und untermauert den Wandel hin zu KI-nativen Sicherheitsdiensten innerhalb cloudbasierter Firewall- und SASE-Plattformen.
- April 2026: Check Point gab eine Launch-Partnerschaft mit Google Cloud bekannt, um seine AI Defense Plane mit Googles Gemini Enterprise Agent Platform zu integrieren. Die Integration zielt auf Governance und Schutz für Unternehmens-KI-Agenten und Cloud-Workloads ab und richtet Netzwerksicherheitskontrollen an aufkommenden agentenbasierten Anwendungsarchitekturen aus, die Multi-Cloud-Umgebungen durchqueren.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Dieser Markt umfasst Umsätze, die durch die Bereitstellung von Firewall-Funktionalität als cloudverwalteten Dienst erzielt werden, bei dem Richtlinien zentral konfiguriert werden und der Datenverkehr für Benutzer, Standorte oder Workloads über das Netzwerk inspiziert und durchgesetzt wird.
Ausschlüsse vom Anwendungsbereich: Diese Marktgrößenbestimmung schließt den Verkauf von On-Premise-Firewall-Hardware, eigenständige Secure-Web-Gateway- und reine VPN-Abonnements sowie reine Managed Services ohne FWaaS-Plattformabonnement aus.
Übersicht der Segmentierung
- Nach Servicemodell
- SaaS
- IaaS
- PaaS
- Nach Bereitstellungsmodell
- Public Cloud
- Private Cloud
- Hybrid Cloud
- Nach Endnutzer-Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Branchenvertikale
- BFSI
- IT und Telekommunikation
- Gesundheitswesen
- Einzelhandel und E-Commerce
- Industrie und Verteidigung
- Energie und Versorgungswirtschaft
- Fertigung
- Sonstige Branchenvertikalen
- Nach Sicherheitstyp
- Next-Generation-Firewall (NGFW)
- Web-Application-Firewall (WAF)
- Verteilte Firewall / Mikrosegmentierungs-Firewall
- Virtuelle Firewall (vFW)
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Chile
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Indien
- Japan
- Südkorea
- Malaysia
- Singapur
- Australien
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit der Kartierung der Nachfragesignale, die sich typischerweise mit der FWaaS-Einführung und Preisrealisierung bewegen, und richtet diese Signale dann daran aus, wie Anbieter ihre Cloud-Sicherheitsumsätze ausweisen. Wir verwendeten öffentliche Quellen wie NIST-Leitlinien, CISA-Hinweise, FCC-Breitbanddaten (als Näherungswert für die Konnektivitätsausweitung), US-SEC-Einreichungen und ITU-Indikatoren für die regionale Internetnutzung, was hilft, das Modell in beobachtbarer Aktivität zu verankern.
Um diese Signale in ein nutzbares Marktmodell umzuwandeln, haben wir zudem Produktdokumentationen von Anbietern, Kundenfallstudien, Transkripte von Ergebnisgesprächen und seriöse Cybersicherheitspresse zu Bereitstellungsmustern wie Filialkonsolidierung und Übergängen zum Fernzugriff überprüft. Zusätzlich wurden kostenpflichtige Abonnements zu Unternehmensfinanzen und -informationen, Patentdatenbanken sowie Nachrichten- und Finanzquellen verwendet, um Umsatzaufteilungen zu standardisieren und Änderungen der Produktlinien über die Zeit zu verfolgen. Die oben aufgeführten Quellen sind beispielhaft, und es wurden auch andere öffentliche Referenzen geprüft, um Daten zu sammeln, Annahmen zu validieren und offene Fragen zu klären.
Primärinterviews und Umfragen
Die Primärforschung konzentrierte sich auf Interviews und kurze Umfragen mit Käufern von Cloud-Sicherheitslösungen, Vertriebspartnern und Produktverantwortlichen, die Preisgestaltung, Einführung und Verlängerungsverhalten in laufenden Bereitstellungen beobachten. Für einen globalen Markt wie diesen haben wir das regionale Feedback über APAC, EMEA und Amerika hinweg ausgewogen gehalten, damit regionale Cloud-Reife, Datenresidenzregeln und typische Vertragsbedingungen in unseren Annahmen berücksichtigt werden konnten.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 35 % | CXOs: 13 % | APAC: 48 % |
| Mid-Tier: 48 % | Funktions-/Bereichsleiter: 39 % | EMEA: 31 % |
| Kleinere Akteure: 17 % | Manager: 48 % | Amerika: 21 % |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung beginnt mit einem Top-down-Ansatz, bei dem die Ausgaben für Cloud-Sicherheit anhand von Einführungs- und Nutzungsindikatoren in einen FWaaS-Nachfragepool umgerechnet und dann darauf gefiltert werden, was tatsächlich als FWaaS-Abonnement verkauft wird. Um die Gesamtwerte realistisch zu halten, wird das Ergebnis durch selektive Bottom-up-Näherungen überprüft, wie zum Beispiel gemessene Umsatzaufteilungen von Anbietern, Kanal-Feedback zu durchschnittlichen Vertragswerten und Volumenannahmen, die an geschützte Benutzer oder Standorte geknüpft sind.
Das Modell verwendet praktische Eingaben, darunter die Durchdringung von Remote- und Hybridarbeitskräften, die Einführung von Unternehmens-Cloud und Multi-Cloud, durchschnittliche Richtliniendurchsetzungspunkte pro Organisation (Benutzer, Filialen und Workloads), typische Abonnementdauer und Verlängerungsraten sowie ASP-Entwicklung basierend auf Funktionsmix und Verkehrsvolumen. Wo direkte Volumeninformationen nicht durchgängig verfügbar sind, füllen wir Lücken mit in Interviews validierten Bandbreiten und wenden dann konservative Mittelwerte an, die gegen bekannte Muster bei Sicherheitsbudgets stresstest werden.
Die Prognose wird mittels Szenarioanalyse durchgeführt, unterstützt durch kurze Zeitreihenglättung, da die Einführung nach größeren regulatorischen Veränderungen oder Sicherheitsvorfallzyklen sprunghaft ansteigen und sich anschließend normalisieren kann. Der endgültige Ausblick wird anhand von Expertenmeinungen zu Preisdruck, der Konsolidierung von Einzelprodukten zu Plattformen und dem Zeitpunkt großer Netzwerk-Erneuerungs- und Migrationsprogramme in Unternehmen angepasst.
Datenvalidierung & Aktualisierungszyklus
Nach dem ersten Modelllauf werden die Gesamtwerte gegen unabhängige Signale wie das Wachstum der Cloud-Sicherheitsbudgets, Anbieterkommentare zum Abonnementmix und regionale Einführungsindikatoren trianguliert, was hilft zu bestätigen, dass die Wachstumsraten nicht überschätzt werden. Größere Abweichungen werden von Analysten überprüft, und die Annahmen, die sie verursacht haben, werden vor der endgültigen Freigabe anhand von Quellenvermerken und Interview-Feedback erneut geprüft.
Berichte werden in einem jährlichen Zyklus aktualisiert, und Zwischenaktualisierungen werden ausgelöst, wenn wesentliche Ereignisse eintreten, wie zum Beispiel größere Änderungen der Preismodelle, neue regulatorische Fristen oder bedeutende Verschiebungen bei der Cloud-Einführung. Bevor ein Liefergegenstand fertiggestellt wird, wird eine letzte Validierung durchgeführt, damit Kunden die aktuellste Sichtweise erhalten, die durch nachvollziehbare Eingaben gestützt werden kann.
Vergleich der Marktgröße für Firewall-as-a-Service von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Zahlen für FWaaS stimmen nicht immer überein, da Teams unterschiedliche Dienstdefinitionen, Jahreskonventionen und Preislogiken wählen, und diese Entscheidungen sich dann durch jeden Schritt des Modells ziehen. Unterschiede ergeben sich auch daraus, wie Anbieter gebündelte Sicherheitsplattformen behandeln, wie sie regionale Umsätze in USD umrechnen und wie oft zugrunde liegende Annahmen aktualisiert werden.
Einige Schätzungen erweitern den Umfang um angrenzende Cloud-Sicherheitsdienste, die die Firewall-Funktion umgeben, was die Gesamtgröße erhöhen kann, selbst wenn die Nutzung ähnlich ist. In der Größenbestimmung von Mordor Intelligence wird Umsatz nur dann gezählt, wenn er einem FWaaS-Abonnement zuzuordnen ist, und er wird getrennt von On-Premise-Firewall-Hardware und eigenständigen Nicht-Firewall-Tools gehalten. Dieser engere Zählansatz wird zudem anhand von Vertragsdauer und Verlängerungsmustern aus der Primärvalidierung erneut überprüft.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 6,29 Mrd. USD (2026) | |
| Branchenforschungsverlag A | 4,71 Mrd. USD (2025) | Verwendet ein anderes Basisjahr und kann den Wert für 2026 unterschätzen, wenn eine langsamere frühe Einführung angenommen wird, und die Formulierung des Anwendungsbereichs wird häufig so interpretiert, dass nur cloudbasierte Firewall-Dienste eingeschlossen sind, ohne gebündelte Plattformumsatzaufteilungen konsequent abzugleichen. |
| Branchenforschungsverlag B | 6,72 Mrd. USD (2024) | Stützt sich auf ein früheres Basisjahr und einen längeren Prognosezeitraum, was den Ausgangswert erhöhen kann, wenn die historische Rückrechnung breitere Cloud-Sicherheitskategorien vermischt, und die ASP-Entwicklung wird typischerweise vereinfacht, ohne sie explizit an Richtliniendurchsetzungspunkte oder verkehrsabhängige Stufen zu knüpfen. |
Insgesamt lässt sich die Streuung der veröffentlichten Werte hauptsächlich durch die Wahl des Basisjahres und dadurch erklären, ob angrenzende Sicherheitsabonnements in den FWaaS-Bereich einbezogen werden. Indem der Umfang an abonnementbezogenen FWaaS-Umsatz gebunden und dann mit praktischen Einführungs- und Preisprüfungen stresstest wird, bleibt die resultierende Zahl leichter nachvollziehbar und reproduzierbar, wenn Annahmen aktualisiert werden.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der Wert des Firewall as a Service Markts im Jahr 2026?
Der Markt beläuft sich im Jahr 2026 auf USD 6,29 Milliarden.
Wie schnell wird das Umsatzwachstum bis 2031 erwartet?
Der Umsatz wird voraussichtlich mit einer CAGR von 15,89 % wachsen und USD 13,14 Milliarden erreichen.
Welches Servicemodell hält den größten Umsatzanteil?
SaaS-Firewalls führen mit 46,75 % des globalen Umsatzes im Jahr 2025.
Welches Bereitstellungsmodell wächst am schnellsten?
Hybrid-Cloud-Firewalls werden voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 16,84 % expandieren.
Welche Region weist die höchste Wachstumsrate auf?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 17,74 % wachsen.
Wer sind die führenden Anbieter in diesem Markt?
Zu den wichtigsten Anbietern gehören Palo Alto Networks, Fortinet, Cisco, Zscaler und Check Point.
Seite zuletzt aktualisiert am:



