
Marktgröße und Marktanteil für Extended Detection and Response
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.85 Milliarden US-Dollar |
| Marktgröße (2031) | 7.58 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 21.64 % |
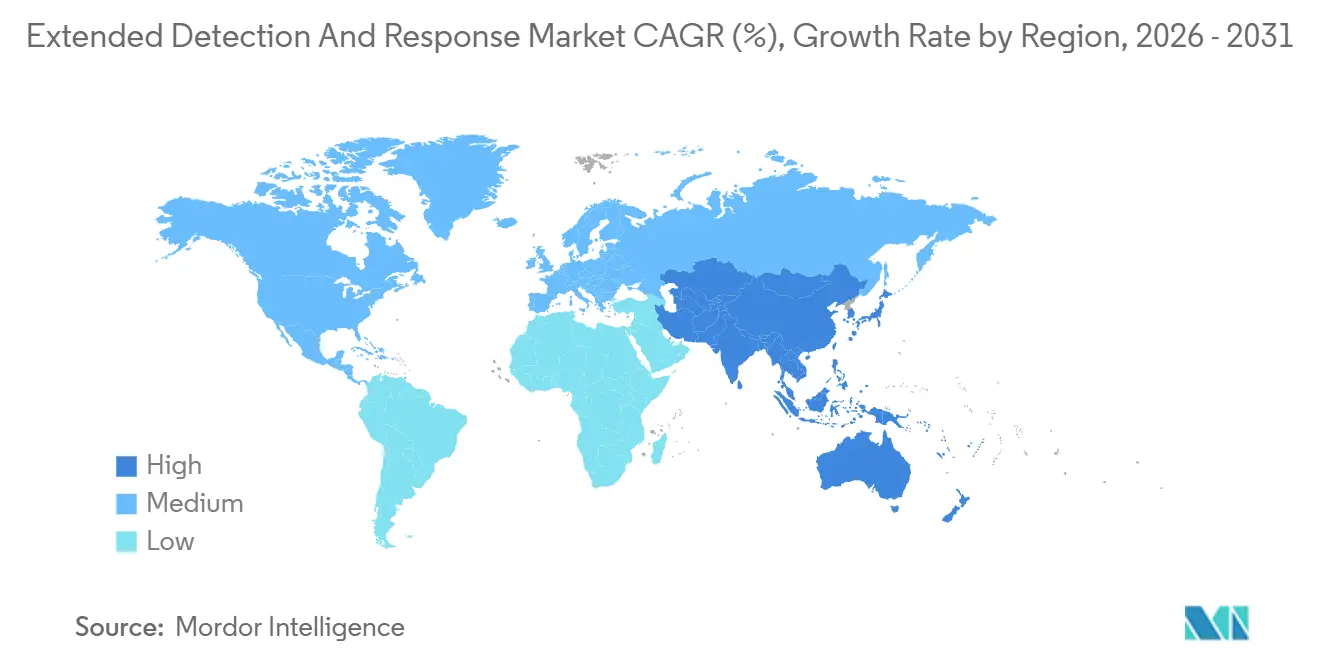
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
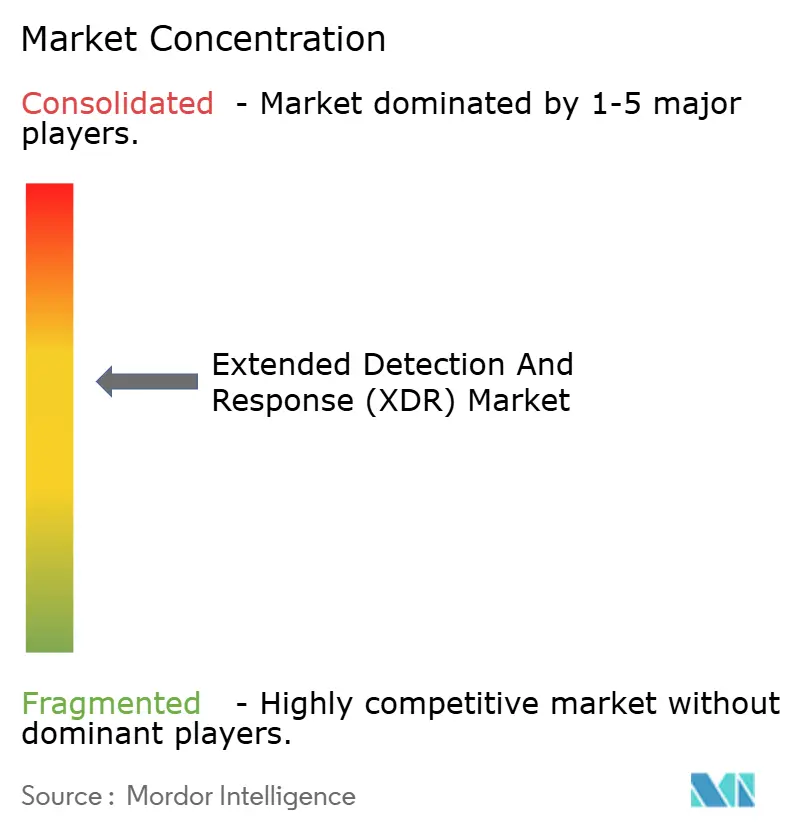
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Extended Detection and Response von Mordor Intelligence
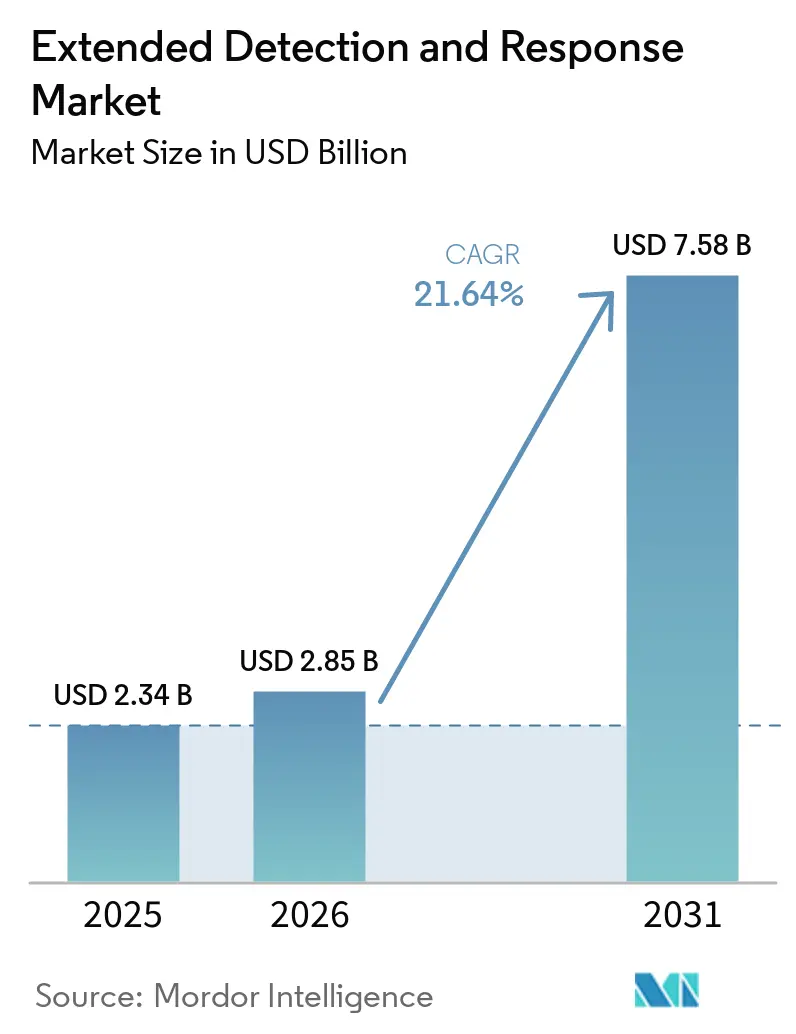
Die Marktgröße für Extended Detection and Response wird für 2025 auf 2,34 Milliarden USD, für 2026 auf 2,85 Milliarden USD geschätzt und soll bis 2031 einen Wert von 7,58 Milliarden USD erreichen, mit einer CAGR von 21,64 % von 2026 bis 2031.
Diese rasch steigende Entwicklung spiegelt den wachsenden Druck auf Unternehmen wider, die Bedrohungserkennung über Endpunkte, Netzwerke, Cloud-Workloads und Identitäten hinweg in einer einzigen Analyseschicht zu konsolidieren, die mit Multi-Vektor-Angriffen Schritt halten kann. KI-gestützte Analysen, strengere Vorschriften zur Offenlegung von Datenschutzverletzungen und hohe Cyber-Versicherungsprämien beschleunigen die Plattformakzeptanz, während der Abbau traditioneller Silos in Security Operations Centern und Network Operations Centern die Betriebsmodelle neu gestaltet. Cloud-first-Bereitstellung bleibt dominant, doch hybride Modelle gewinnen an Dynamik, da Organisationen versuchen, Datensouveränitätsanforderungen mit dem Bedarf an globaler Telemetriekorrelation in Einklang zu bringen. Der Wettbewerbsdruck nimmt zu, da führende Anbieter Akquisitionen und Plattformkonsolidierungsstrategien verfolgen, um die Ausbreitung von Tools einzudämmen und eine durchgängige Reaktionsorchestrierung zu ermöglichen.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Plattformen im Jahr 2025 einen Umsatzanteil von 62,3 % am Markt für Extended Detection and Response, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 25,1 % wachsen werden, was die Nachfrage nach verwalteten Angeboten unterstreicht.
- Nach Bereitstellungsmodus dominierten Cloud-basierte Lösungen im Jahr 2025 mit einem Anteil von 71,4 %; hybride Bereitstellungen verzeichnen mit einer CAGR von 26,1 % bis 2031 das stärkste Wachstum, da Unternehmen Transparenz und Datenspeicherungspflichten in Einklang bringen.
- Nach Unternehmensgröße entfielen im Jahr 2025 58,3 % der Akzeptanz auf Großunternehmen, während KMU auf der Grundlage der Cloud-nativen Benutzerfreundlichkeit mit einer CAGR von 27,1 % wachsen werden.
- Nach Endnutzerbranche führte BFSI im Jahr 2025 mit einem Anteil von 24,1 % an der Marktgröße für Extended Detection and Response; das Gesundheitswesen und die Biowissenschaften sind bis 2031 auf eine CAGR von 23,1 % ausgerichtet.
- Nach Geografie dominierte Nordamerika im Jahr 2025 mit einem Anteil von 42,2 %, während für den asiatisch-pazifischen Raum im gleichen Zeitraum eine Beschleunigung auf eine CAGR von 19,1 % prognostiziert wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Nachfrage nach KI-gestützter Bedrohungsanalyse | +4.2% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunahme komplexer mehrvektorieller Cyberangriffe | +3.8% | Global, am stärksten in BFSI und kritischer Infrastruktur | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von Sicherheits- und Netzwerkbetriebszentren | +2.9% | Nordamerika und die EU, Ausweitung auf den Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Regulatorische Vorgaben zur Offenlegung von Datenschutzverletzungen | +3.1% | Nordamerika und die EU, Ausstrahlungseffekte auf den Asien-Pazifik-Raum | Kurzfristig (≤ 2 Jahre) |
| Bedarf an einheitlicher Telemetrie in hybriden Umgebungen | +2.7% | Global, Multi-Cloud-Unternehmen | Mittelfristig (2–4 Jahre) |
| Optimierung von Cyber-Versicherungsprämien | +1.8% | Nordamerika und die EU, aufkommend im Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Nachfrage nach KI-gestützter Bedrohungsanalyse
Unternehmen setzen Plattformen für Erweiterte Erkennung und Reaktion ein, um Milliarden von täglichen Signalen mithilfe von maschinellem Lernen in priorisierte Vorfälle umzuwandeln und so die Überlastung von Analysten zu reduzieren. Die Sicherheitsbetriebsumgebung von Microsoft verarbeitet täglich 78 Billionen Signale und nutzt generative KI, um Rauschen herauszufiltern und hochwertige Bedrohungen zu identifizieren.[1] Der Phishing-Triage-Agent des Anbieters veranschaulicht den Wandel hin zu autonomen Untersuchungen, die die Verweildauer von Stunden auf Minuten verkürzen. Führungskräfte im Bankwesen stufen die Betrugserkennung als ihren wichtigsten Anwendungsfall für generative KI ein, was eine starke Akzeptanz des Marktes für Erweiterte Erkennung und Reaktion im Finanzdienstleistungsbereich antreibt. Agentische KI, die selbstlernende Reaktions-Playbooks ermöglicht, ist nun ein zentraler Forschungs- und Entwicklungsschwerpunkt, da Anbieter darum wetteifern, KI-gestützte Angreifer in Echtzeit zu neutralisieren. Die Dynamik unterstreicht einen Branchenkonsens, dass nur KI-native Telemetriekorrelation mit den sich weiterentwickelnden Angriffsmethoden Schritt halten kann.
Zunahme komplexer mehrvektorieller Cyberangriffe
Angreifer verknüpfen zunehmend Endpunkte, E-Mail, Cloud-Workloads und Betriebstechnologie zu synchronisierten Kampagnen, die darauf ausgelegt sind, Einzellösungen zu umgehen. Die Europäische Agentur für Cybersicherheit verzeichnete Ransomware und DDoS als die zwei am häufigsten gemeldeten Vorfallstypen im Jahr 2024 und stellte einen starken Anstieg von Cyberkriminalität-als-Dienstleistung-Toolkits fest, die gleichzeitige Vektoren koordinieren. Die Fertigungsindustrie verzeichnete einen Anstieg der Cyberkriminalitätsverluste um 33 %, da Bedrohungsakteure IT-OT-Konvergenzpunkte ausnutzten, um Störungen zu verstärken. Die Überwachung durch die Reserve Bank of India erkannte im Jahr 2023 400 Millionen Malware-Instanzen und verdeutlicht damit das Ausmaß der mehrvektoriellen Angriffe auf Finanzsysteme. Recorded Future stellte fest, dass das Volumen KI-generierter Phishing-Angriffe um 1.265 % gestiegen ist, was belegt, dass Angreifer generative Inhalte nutzen, um überzeugende, mehrstufige Angriffe zu inszenieren. Diese Trends erhöhen die Anforderungen an Korrelationstiefe und -geschwindigkeit und treiben die Akzeptanz des Marktes für Erweiterte Erkennung und Reaktion hin zu Plattformen, die disparate Sicherheitsereignisse zu einer einzigen Vorfallsdarstellung zusammenführen können.
Konvergenz von Sicherheits- und Netzwerkbetriebszentren
Die traditionelle Trennlinie zwischen Sicherheitsbetriebszentren und Netzwerkbetriebszentren löst sich auf, da Unternehmen erkennen, dass Leistungsanomalien auf Sicherheitsbedrohungen hinweisen können. Die Demonstration von Cisco auf der Black Hat 2024 zeigte, wie die Einbettung von XDR-Telemetrie in Netzwerkbetriebszentrum-Workflows Malware-Aktivitäten aufdeckte, die für isolierte Sicherheitsbetriebszentrum-Tools unsichtbar geblieben wären. Frühe Anwender bauen kombinierte Sicherheits- und Netzwerkbetriebszentren auf, um Budgets zu bündeln, die mittlere Erkennungszeit zu verkürzen und die Reaktion auf Vorfälle mit der Verfügbarkeit von Geschäftsdiensten in Einklang zu bringen. Industrielle Betreiber wie Energieversorger weiten die Konvergenz auf Betriebstechnologienetzwerke aus und ermöglichen so die Durchsetzung von Zero-Trust-Richtlinien für Anlagen auf der Produktionsebene. Das daraus resultierende einheitliche Telemetrienetz entwickelt sich zu einem zentralen Architekturprinzip für Bereitstellungen im Markt für Erweiterte Erkennung und Reaktion.
Regulatorische Vorgaben zur Offenlegung von Datenschutzverletzungen
Schnellere Gesetze zur Benachrichtigung bei Datenschutzverletzungen zwingen Vorstände dazu, sicherzustellen, dass sie wesentliche Vorfälle innerhalb von Tagen erkennen, eingrenzen und offenlegen können. Die US-amerikanische Börsenaufsichtsbehörde verlangt nun von börsennotierten Unternehmen, einen Vorfall innerhalb von vier Werktagen in einem 8-K-Formular zu melden – ein Zeitrahmen, den manuelle Untersuchungen nicht einhalten können. Die NIS2-Richtlinie Europas sowie branchenspezifische Vorschriften in den Bereichen Finanzen, Gesundheitswesen und Energie verlangen ebenfalls eine nahezu echtzeitnahe Situationswahrnehmung. Betreiber kritischer Infrastrukturen müssen sich zudem an das Gesetz zur Meldung von Cybervorfällen für kritische Infrastrukturen halten, was den Druck erhöht, automatisierte Bedrohungskorrelations-Engines einzusetzen. Diese Vorgaben erweitern den adressierbaren Markt für Erweiterte Erkennung und Reaktion, da nur integrierte Plattformen die prüfungssicheren forensischen Daten liefern können, die Regulierungsbehörden erwarten.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an XDR-qualifizierten Cybersicherheitsfachkräften | -2.8% | Global, besonders ausgeprägt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Datensouveränität und Datenspeicherort | -1.9% | EU und Asien-Pazifik-Raum mit strengen Lokalisierungsanforderungen | Langfristig (≥ 4 Jahre) |
| Ausbreitung von Tools und Integrationskomplexität | -1.6% | Global, Großunternehmen | Kurzfristig (≤ 2 Jahre) |
| Einsatz von generativer KI durch Angreifer zur Umgehung der Erkennung | -1.3% | Global, fortgeschrittene Volkswirtschaften | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an XDR-qualifizierten Cybersicherheitsfachkräften
Ein weltweiter Mangel von 4,8 Millionen Cybersicherheitsfachkräften lässt viele Unternehmen außerstande, Programme für Erweiterte Erkennung und Reaktion angemessen zu besetzen.[2] Daten von ISC2 zeigen, dass sich die Qualifikationslücke im Jahr 2024 um 19 % vergrößert hat, während das Wachstum der Belegschaft nahezu stagnierte. XDR-Expertise ist noch seltener, da Analysten Fähigkeiten in den Bereichen Bedrohungssuche, Korrelationslogik und Reaktionsautomatisierung kombinieren müssen, die in traditionellen Sicherheitslehrplänen selten vermittelt werden. Boston Consulting Group stellt fest, dass nur 72 % der ausgeschriebenen Cyberstellen besetzt werden, was Unternehmen dazu zwingt, an verwaltete XDR-Anbieter auszulagern oder auf KI-Assistenten zurückzugreifen, um die Arbeitsbelastung der Analysten zu verringern. Cisco-Forschungen zeigen, dass KI-Chat-Schnittstellen in XDR-Konsolen die Triage-Zeit und die Erschöpfung von Analysten reduzieren, doch Vorfälle mit hohem Schweregrad erfordern weiterhin menschliche Aufsicht. Dieser Talentengpass verlangsamt die Akzeptanz und schränkt die Wachstumsaussichten des Marktes für Erweiterte Erkennung und Reaktion ein.
Bedenken hinsichtlich Datensouveränität und Datenspeicherort
Regulierungsbehörden behaupten digitale Souveränität und bestehen darauf, dass sensible Telemetriedaten innerhalb nationaler Grenzen verbleiben. Die Haltung der Europäischen Union drängt Unternehmen zu hybriden Bereitstellungen für Erweiterte Erkennung und Reaktion, die lokale Speicherung aufrechterhalten und gleichzeitig selektiv Kompromissindikatoren weitergeben. Thales berichtet, dass der Besitz und Speicherort von Verschlüsselungsschlüsseln zu Prioritäten auf Vorstandsebene geworden sind, was Plattformanbieter dazu zwingt, Bring-Your-Own-Key-Modelle und granulare Aufbewahrungsrichtlinien zu unterstützen. Sicherheitsteams befürchten, dass die Einschränkung des Datentransfers Korrelations-Engines blind machen wird, die auf globalen Kontext angewiesen sind, was die Erkennungseffizienz potenziell beeinträchtigt. Wallarm unterstreicht die Spannung zwischen der Einhaltung der Datenschutz-Grundverordnung und der erweiterten Bedrohungssuche, die eine grenzüberschreitende Protokollanalyse erfordert. Diese Einschränkungen fördern Innovationen in der föderativen Analytik, dämpfen jedoch die kurzfristige Expansion des Marktes für Erweiterte Erkennung und Reaktion, insbesondere in stark regulierten Sektoren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
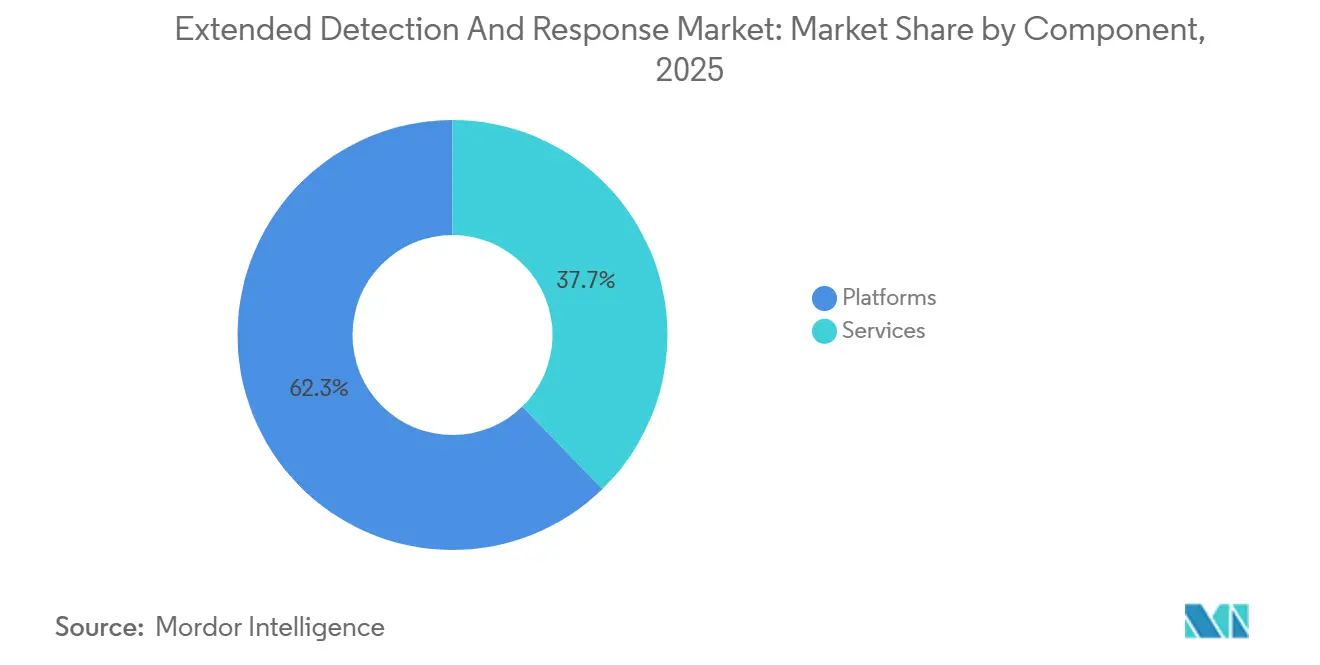
Plattformen bleiben grundlegend, Dienstleistungen beschleunigen sichPlattformen machten 62,3 % des Umsatzes im Jahr 2025 aus, da Organisationen der einheitlichen Telemetriekorrelation Vorrang einräumten, um isolierte Toolsets zu ersetzen. Die Dominanz des Marktanteils für Extended Detection and Response ist auf Microsoft, Palo Alto Networks und CrowdStrike zurückzuführen, die Endpunkt-, Netzwerk- und Cloud-Analysen in einheitlichen Konsolen bündeln, die eine Korrelationsgenauigkeit von 99 % erzielen und den Speicherbedarf um das 7,4-Fache reduzieren. Gleichzeitig sind Dienstleistungen bis 2031 auf eine CAGR von 25,1 % ausgerichtet, angetrieben durch Managed-XDR-Angebote, die dem akuten Fachkräftemangel begegnen. Teams für professionelle Dienstleistungen unterstützen die Datenmigration von Legacy-SIEM-Bereitstellungen, entwickeln benutzerdefinierte Erkennungslogik und bieten 24 × 7-Reaktionsorchestrierungsfähigkeiten, die die meisten Unternehmen intern nicht besetzen können. Da die Anbieter-Roadmaps die sofort einsatzbereite Automatisierung betonen, werden Dienstleistungspartner auf kontinuierliche Optimierung und spezialisierte Bedrohungssuche statt auf den grundlegenden Plattformbetrieb umstellen.
Der Anstieg der Dienstleistungen steht im Einklang mit der wachsenden Präferenz für ergebnisorientierte Verträge, die es Sicherheitsverantwortlichen ermöglichen, Anbieter anhand von Kennzahlen zur Eindämmung von Vorfällen statt anhand von Technologie-Stacks zu bewerten. Die Zusammenarbeit von Red Canary mit Palo Alto Networks zur Bereitstellung von Managed XSIAM ist ein Beispiel für dienstleistungsgetriebene Wertschöpfung, die auf mittlere Unternehmensbudgets zugeschnitten ist. Plattformanbieter reagieren darauf, indem sie Low-Code-Playbook-Builder und KI-Copiloten integrieren, die Einstiegshürden für interne Teams senken und den Markt für Extended Detection and Response weiter verbreitern.

Nach Bereitstellungsmodus:
Hybride Modelle gewinnen strategische RelevanzCloud-basierte Lösungen dominierten 71,4 % der Ausgaben im Jahr 2025 dank elastischer Skalierung, zentralisierter Updates und schneller Wertschöpfung. Hybride Konfigurationen werden jedoch voraussichtlich jährlich um 26,1 % wachsen, da Unternehmen mit Datenspeicherungsvorschriften und Kontrollen für sensible Daten konfrontiert sind. Microsofts Update zur mandantenfähigen Verwaltung veranschaulicht, wie Cloud-native Konsolen die Vorfallsüberwachung föderieren und gleichzeitig die lokale Protokollspeicherung ermöglichen können, wo es die Richtlinie erfordert. On-Premises-Lösungen bleiben für Betreiber kritischer Infrastrukturen unerlässlich, die Air-Gap-Netzwerke betreiben oder eine deterministische Latenz benötigen.
Hybride Architekturen teilen die Telemetriespeicherung typischerweise auf, indem hochsensible Protokolle lokal gespeichert werden, während Metadaten an Cloud-Analyse-Engines weitergeleitet werden. Dieses Design ermöglicht es Organisationen, Compliance-Anforderungen zu erfüllen, ohne auf globale Bedrohungsintelligenz-Anreicherung zu verzichten, und lenkt die Marktentwicklung für Extended Detection and Response in Richtung flexibler Datenfabrik-Fähigkeiten. Anbieter, die souveräne Cloud-Zonen und vom Kunden verwaltete Verschlüsselungsschlüssel nachweisen können, werden bei regulierten Käufern einen Wettbewerbsvorteil haben.
Nach Unternehmensgröße:
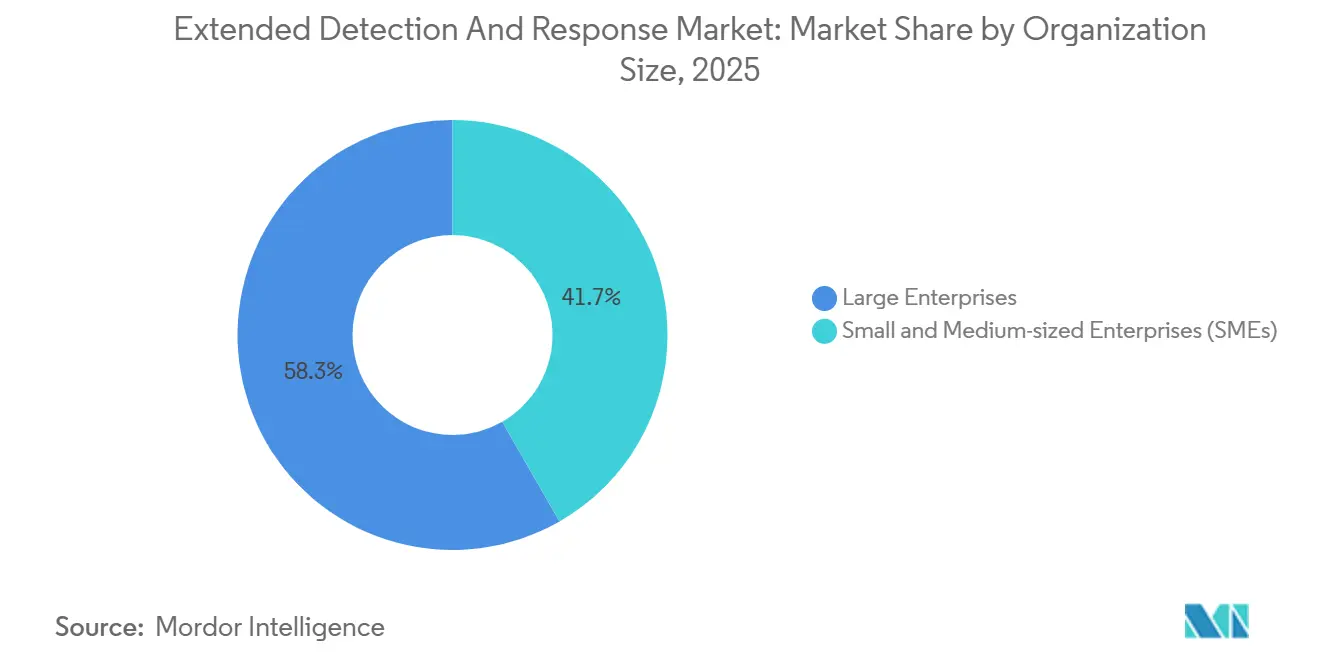
Demokratisierung treibt die Akzeptanz bei kleinen und mittleren UnternehmenGroßunternehmen machten 58,3 % der Akzeptanz im Jahr 2025 aus und nutzten die Marktgrößenvorteile für Extended Detection and Response, um mehrere Clouds, Rechenzentren und OT-Umgebungen zu integrieren. KMU verzeichnen jedoch jetzt eine CAGR von 27,1 %, da Cloud-native Lizenzstufen schwere Infrastrukturvoraussetzungen entfallen lassen und Best-Practice-Erkennungen bündeln. Die Partnerschaft von Stellar Cyber und Judy Security bündelt unternehmensgerechtes offenes XDR für Managed-Service-Provider und liefert SOC-Fähigkeiten zu Festpreisen, die auf kleine Unternehmensbudgets abgestimmt sind.
KMU erkennen zunehmend, dass ausgefeilte Bedrohungsakteure Lieferkettenpartner unabhängig von ihrer Größe ins Visier nehmen. Cloud-Abonnements mit automatisierten Playbooks, kuratierten Erkennungen und integrierten KI-Assistenten reduzieren die Analysestunden auf ein für schlanke Teams tragfähiges Niveau. Da Anbieter mandantenfähige Dashboards und nutzungsbasierte Preisgestaltung verfeinern, wird die Branche für Extended Detection and Response voraussichtlich SaaS-Akzeptanzkurven widerspiegeln, die bei CRM- und Kollaborations-Tools beobachtet wurden.
Nach Endnutzerbranche:
Gesundheitswesen wächst stark, BFSI behält die FührungBFSI hielt im Jahr 2025 einen Umsatzanteil von 24,1 %, da Banken Betrugsanalysen, regulatorische Compliance und die Qualifikation für Cyber-Versicherungen anstreben. Der Sektor verlässt sich auf die Fähigkeiten des Marktes für Extended Detection and Response, um die Transaktionsüberwachung mit Verhaltensanalysen in Einklang zu bringen und eine frühzeitige Erkennung von Zahlungsbetrug über Konto-, Geräte- und Netzwerkebenen hinweg zu ermöglichen. Das Gesundheitswesen und die Biowissenschaften verzeichnen unterdessen bis 2031 eine CAGR von 23,1 %, angetrieben durch die Digitalisierung elektronischer Patientenakten und Ransomware-Angriffe. Deloitte stellt fest, dass indische Krankenhäuser mittlerweile bis zu 10 % ihrer IT-Budgets für Cybersicherheit aufwenden, mit Prognosen von bis zu 15 % bis 2027.
Die Akzeptanz in der Fertigung beschleunigt sich, da die IT-OT-Konvergenz veraltete industrielle Steuerungssysteme exponiert. Energieversorger priorisieren Zero-Trust-Segmentierung über Netzassets hinweg und verlassen sich auf XDR, um Betriebstechnologieprotokolle mit unternehmensweiten IT-Ereignissen zu verknüpfen. Einzelhandels- und E-Commerce-Plattformen setzen XDR ein, um Transaktionen in Spitzenzeiten zu sichern und Treuedaten zu schützen. Diese sektorale Vielfalt verbreitert die adressierbare Nachfrage und verankert die langfristige Widerstandsfähigkeit des Marktes für Extended Detection and Response.
Geografische Analyse
Nordamerikanischer Markt für Extended Detection and Response
Nordamerika behielt im Jahr 2025 einen Anteil von 42,2 % aufgrund strenger Offenlegungspflichten und früher Anbieterpräsenz. Die SEC-Vier-Tage-Meldepflicht treibt rasche Investitionen in Engines zur Bewertung der Wesentlichkeit von Vorfällen an, die in XDR-Konsolen integriert sind. Finanzinstitute wie Capital One setzen KI-native Bedrohungsanalysen ein, um Verweilzeiten zu verkürzen und die regionale Führungsposition zu stärken.[3] Der Fachkräftemangel bleibt akut, doch die Akzeptanz von Managed XDR gleicht Personalengpässe aus und erhält die Dynamik des Marktes für Extended Detection and Response aufrecht.
Asiatisch-pazifischer Markt für Extended Detection and Response
Für den asiatisch-pazifischen Raum wird bis 2031 eine CAGR von 19,1 % prognostiziert, angetrieben durch beschleunigte Cloud-Akzeptanz, Cyber-Versicherungsklauseln und Ausgaben für digitale Infrastruktur. NTT DATA berichtet, dass 58 % der regionalen Banken generative KI-Sicherheitsanwendungsfälle erkunden, was XDR-Bereitstellungen katalysiert. Indische Krankenhäuser sind einigen der weltweit höchsten Cyber-Angriffsvolumina ausgesetzt, was eine rasche Skalierung der Sicherheitsbudgets veranlasst. Fertigungsexporteure setzen hybrides XDR ein, um global verteilte Werke zu sichern und gleichzeitig lokale Datensouveränitätsgesetze einzuhalten. Staatlich finanzierte Programme für kritische Infrastrukturen vergrößern die Marktbasis für Extended Detection and Response weiter.
EMEA- und südamerikanischer Markt für Extended Detection and Response
Europa wächst stetig unter der NIS2-Richtlinie und der DSGVO. Anforderungen an die Datenhaltung fördern hybride Architekturen und inländische Cloud-Zonen. Anbieter, die kundenkontrollierte Verschlüsselungsschlüssel bereitstellen, gewinnen Marktanteile, während Managed-Service-Anbieter den Fachkräftemangel in kleineren Märkten überbrücken. Südamerika sowie der Nahe Osten und Afrika liegen in absoluten Zahlen zurück, verzeichnen jedoch eine steigende Akzeptanz durch abonnementbasiertes Managed XDR, das hohe Anfangsinvestitionen umgeht. Die regionsübergreifende gemeinsame Nutzung von Bedrohungsinformationen bleibt eine Einschränkung, doch die Attraktivität einer einheitlichen Erkennung steigert die Gesamtnachfrage im Markt für Extended Detection and Response weiterhin.
Wettbewerbslandschaft
Der Markt ist mäßig fragmentiert, konsolidiert sich jedoch, da führende Anbieter ihre Portfolios durch Akquisitionen erweitern. Microsoft, Palo Alto Networks und CrowdStrike steigern Skaleneffekte durch die Integration von Endpunkt-, Netzwerk-, Identitäts- und Cloud-Telemetrie auf einheitlichen Datenfabriken. Sophos schloss im Februar 2025 die Übernahme von Secureworks für 859 Millionen USD ab, um das Angebot für den mittleren Markt zu stärken.[4] Ciscos Kauf von Splunk für 28 Milliarden USD signalisiert einen breiteren Trend zur Zusammenführung von SIEM- und XDR-Stacks für eine durchgängige Transparenz.
Strategische Allianzen vertiefen die Kanalreichweite: CrowdStrike arbeitet mit Google Cloud, Dell und HCLTech zusammen, um Managed-Detection-and-Response-Pakete bereitzustellen. Anbieter betonen KI-native Engines, die 80–90 % der Triage-Aufgaben automatisieren und menschliche Analysten für die strategische Bedrohungssuche positionieren. Disruptoren setzen auf offene Architekturmodelle, um sich von vertikal integrierten Marktführern abzuheben. Branchenspezifische Varianten, die sich auf Betriebstechnologie und Einfachheit für den mittleren Markt konzentrieren, schaffen Wachstumsvektoren in bisher unerschlossenen Bereichen.
Plattformanbieter konkurrieren bei den Kosten der Datenaufnahme, der Breite des Playbook-Katalogs und dem mandantenfähigen rollenbasierten Zugriff, der für Service-Provider-Umgebungen geeignet ist. Partner-Ökosysteme und Marktplatz-Integrationen beeinflussen Käuferentscheidungen zunehmend, da Tool-Konsolidierungsinitiativen darauf abzielen, den Lizenzaufwand zu reduzieren. Die Entwicklung des Marktes für Extended Detection and Response hängt daher davon ab, die Konsolidierung mit der Flexibilität in Einklang zu bringen, die erforderlich ist, um diverse Telemetrie aufzunehmen und sich an sich entwickelnde Compliance-Anforderungen anzupassen.
Marktführer für Extended Detection and Response
-
Palo Alto Networks Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings Inc.
-
Cisco Systems Inc.
-
Trend Micro Incorporated
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Extended Detection and Response Unternehmen in diesem Bericht
- Palo Alto Networks Inc.
- CrowdStrike Holdings Inc.
- Trend Micro Incorporated
- Microsoft Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- SentinelOne Inc.
- Sophos Ltd.
- Trellix (McAfee Enterprise & FireEye)
- Rapid7 Inc.
- Secureworks Corp.
- Arctic Wolf Networks Inc.
- Cynet Security Ltd.
- Exabeam Inc.
- Sumo Logic Inc.
- LogRhythm Inc.
- Barracuda Networks Inc.
- Bitdefender LLC
- Check Point Software Technologies Ltd.
- Elastic N.V.
- Fidelis Cybersecurity
- Huntress Labs Inc.
- IBM ReaQta B.V.
- Imperva Inc.
- Kaspersky Lab JSC
Neueste Industrielle Entwicklungen in Markt für Extended Detection and Response
- Februar 2025: Sophos schloss die Übernahme von Secureworks für 859 Millionen USD ab und integrierte die Taegis-XDR-Plattform, um die Abdeckung des mittleren Marktsegments zu erweitern und die Erkennung von Schwachstellen und Identitätsbedrohungen mit bestehenden Kontrollen zu kombinieren.
- Februar 2025: Kaspersky brachte „Kaspersky Next” auf den Markt, eine dreistufige Suite, die Endpunktschutz, EDR und XDR-Fähigkeiten für Cloud- und On-Premises-Bereitstellungen kombiniert, um Ransomware- und Datenschutzverletzungsdruck entgegenzuwirken.
- Januar 2025: Darktrace und Xage Security gingen eine Partnerschaft ein, um KI-gestützte Anomalieerkennung mit Zero-Trust-Zugriff zu verbinden und die Abwehr kritischer Infrastrukturen über Betriebstechnologie- und IT-Umgebungen hinweg zu stärken.
- November 2024: N-able erwarb Adlumin für 250 Millionen USD und fügte cloud-natives XDR und verwaltete Erkennung hinzu, um Sicherheitsdienste für IT-Anbieter zu vereinheitlichen.
Umfang des globalen Marktberichts für Extended Detection and Response
Der Marktbericht für Extended Detection and Response ist segmentiert nach Komponente (Plattformen und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Einzelhandel und E-Commerce und weitere) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum und Naher Osten und Afrika).
Segmentierungsübersicht
| Plattformen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Bankwesen, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Fertigung |
| Energie und Versorgungsunternehmen |
| Sonstige |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Türkei | ||
| Katar | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Plattformen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud-basiert | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | ||
| Großunternehmen | |||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen | ||
| Gesundheitswesen und Biowissenschaften | |||
| IT und Telekommunikation | |||
| Regierung und Verteidigung | |||
| Einzelhandel und E-Commerce | |||
| Fertigung | |||
| Energie und Versorgungsunternehmen | |||
| Sonstige | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Russland | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Türkei | |||
| Katar | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Erweiterte Erkennung und Reaktion?
Die Marktgröße für Extended Detection and Response beläuft sich im Jahr 2025 auf 2,34 Milliarden USD, mit einer Prognose, bis 2031 einen Wert von 7,58 Milliarden USD zu erreichen.
Wie hoch ist die prognostizierte CAGR für den Markt für Extended Detection and Response zwischen 2026 und 2031?
Es wird erwartet, dass der Markt im Prognosezeitraum mit einer CAGR von 21,64 % wächst.
Welches Bereitstellungsmodell wächst im Markt für Erweiterte Erkennung und Reaktion am schnellsten?
Hybride Bereitstellungen expandieren mit einer CAGR von 26,1 %, da Unternehmen Cloud-Effizienz mit Anforderungen an die Datensouveränität in Einklang bringen.
Welches Branchensegment führt den Markt für Erweiterte Erkennung und Reaktion an?
BFSI hält derzeit mit 24,1 % den größten Anteil, angetrieben durch Prioritäten bei der Betrugserkennung und regulatorische Compliance-Anforderungen.
Warum setzen kleine und mittlere Unternehmen zunehmend auf Lösungen für Erweiterte Erkennung und Reaktion?
Cloud-native Plattformen und XDR-als-Dienstleistung-Modelle senken Kosten- und Qualifikationshürden und ermöglichen kleinen und mittleren Unternehmen den Zugang zu Bedrohungserkennung und -reaktion auf Unternehmensniveau.
Welche Region wird voraussichtlich das schnellste Wachstum im Markt für Erweiterte Erkennung und Reaktion verzeichnen?
Für den asiatisch-pazifischen Raum wird bis 2031 eine CAGR von 19,1 % prognostiziert, angetrieben durch Ausgaben für die digitale Transformation und aufkommende regulatorische Anforderungen.