
Marktgröße und Marktanteil für Verschlüsselungssoftware
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 22.81 Milliarden US-Dollar |
| Marktgröße (2031) | 51.32 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 17.60 % |
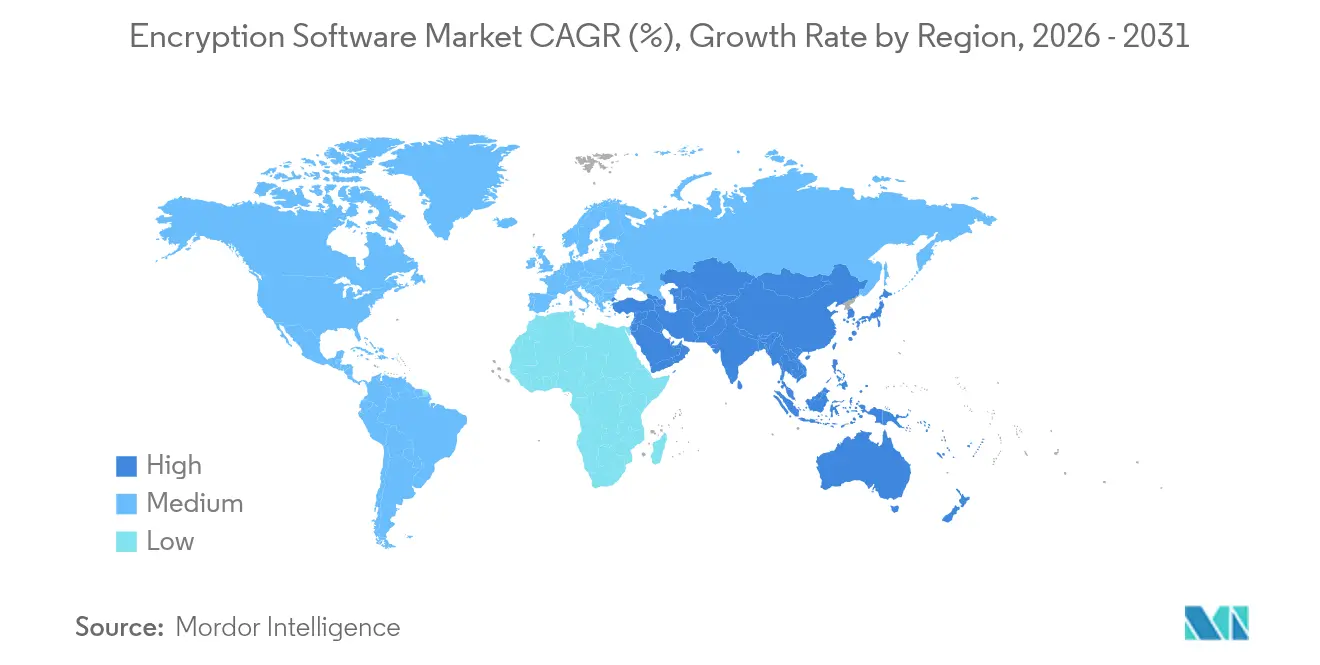
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
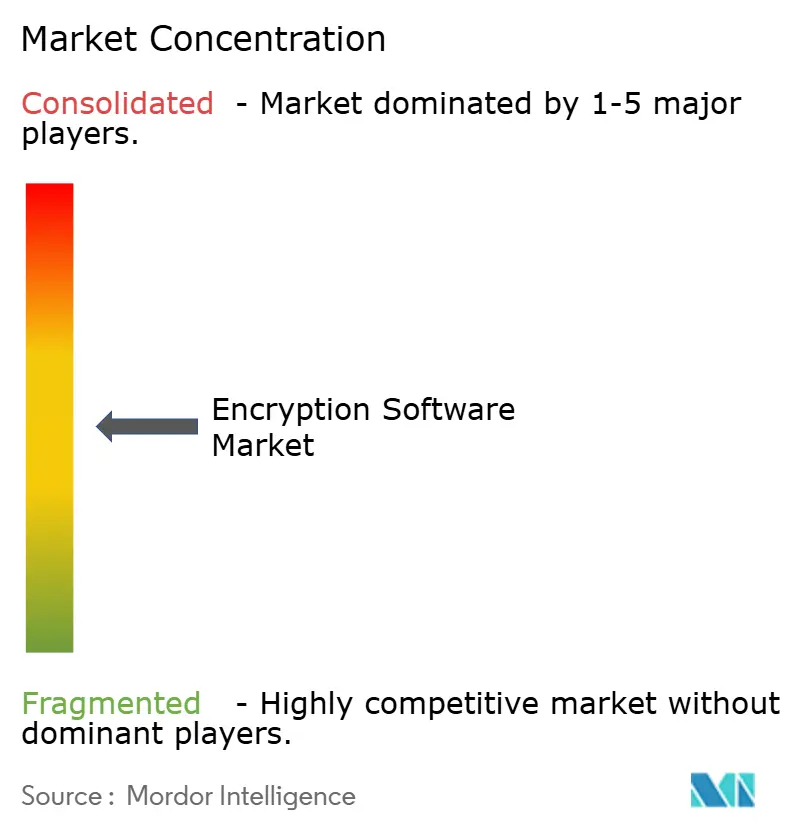
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Verschlüsselungssoftware von Mordor Intelligence
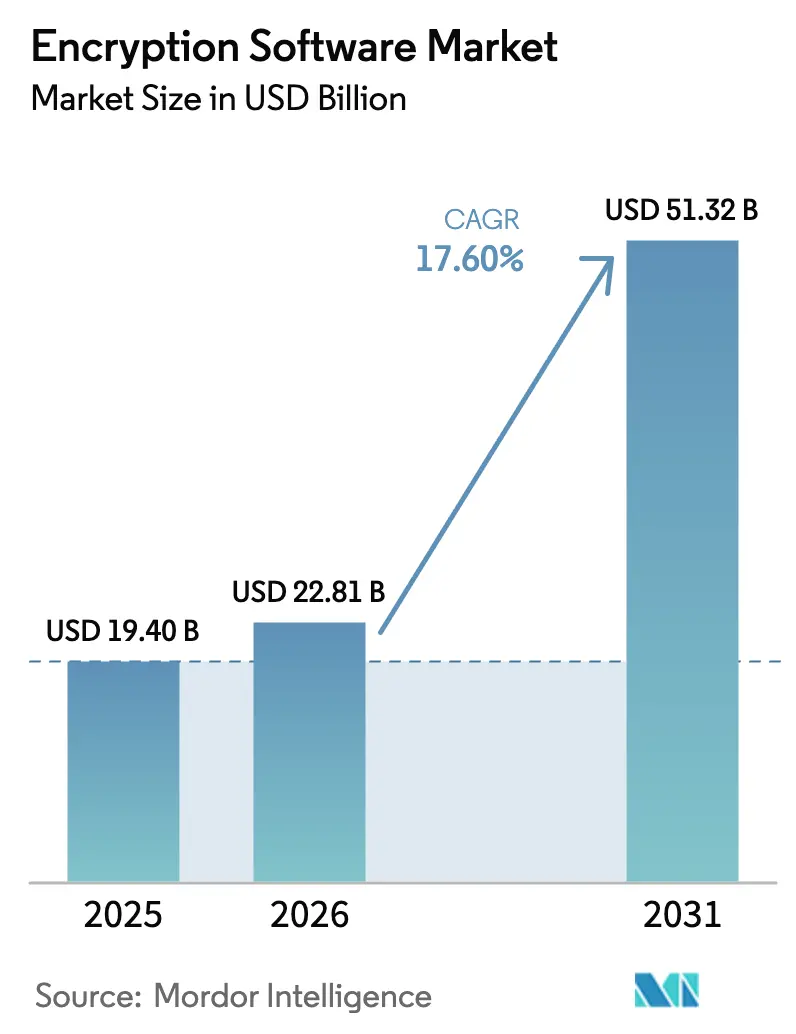
Der Markt für Verschlüsselungssoftware wurde im Jahr 2025 auf 19,4 Milliarden USD geschätzt und soll von 22,81 Milliarden USD im Jahr 2026 auf 51,32 Milliarden USD bis 2031 wachsen, bei einer CAGR von 17,6 % während des Prognosezeitraums (2026–2031). Die rasche Akzeptanz folgt auf die Veröffentlichung der ersten drei NIST-Post-Quanten-Kryptografie-Standards (PQC) im August 2024 und eine Bundesfrist für die PQC-Implementierung bis 2035, die zusammen Beschaffungsentscheidungen risikoärmer gestalten und Budgetmittel freisetzen.[1]Nationales Institut für Standards und Technologie, "FIPS 203, 204, 205: Erste Post-Quanten-Kryptografie-Standards," nist.gov Unternehmen integrieren Verschlüsselung in Zero-Trust-Frameworks, die durch die US-amerikanische Durchführungsverordnung 14028 vorgeschrieben sind, während die dauerhaft hybride Belegschaft Cloud-native Bereitstellungsmodelle und verteiltes Schlüsselmanagement vorantreibt. Der Wettbewerb verschärft sich, da etablierte Sicherheitsanbieter gegen Quanten-Kryptografie-Start-ups antreten, Übernahmen Fähigkeitslücken schließen und die Plattformintegration als zentrales Differenzierungsmerkmal hervortritt. Der Aufschwung in der Asien-Pazifik-Region, die regulatorische Dringlichkeit im Gesundheitswesen und ein Schwenk vom perimeterorientierten hin zum datenorientierten Schutz verstärken allesamt die nachhaltigen Expansionschancen im Markt für Verschlüsselungssoftware.
Wesentliche Erkenntnisse des Berichts
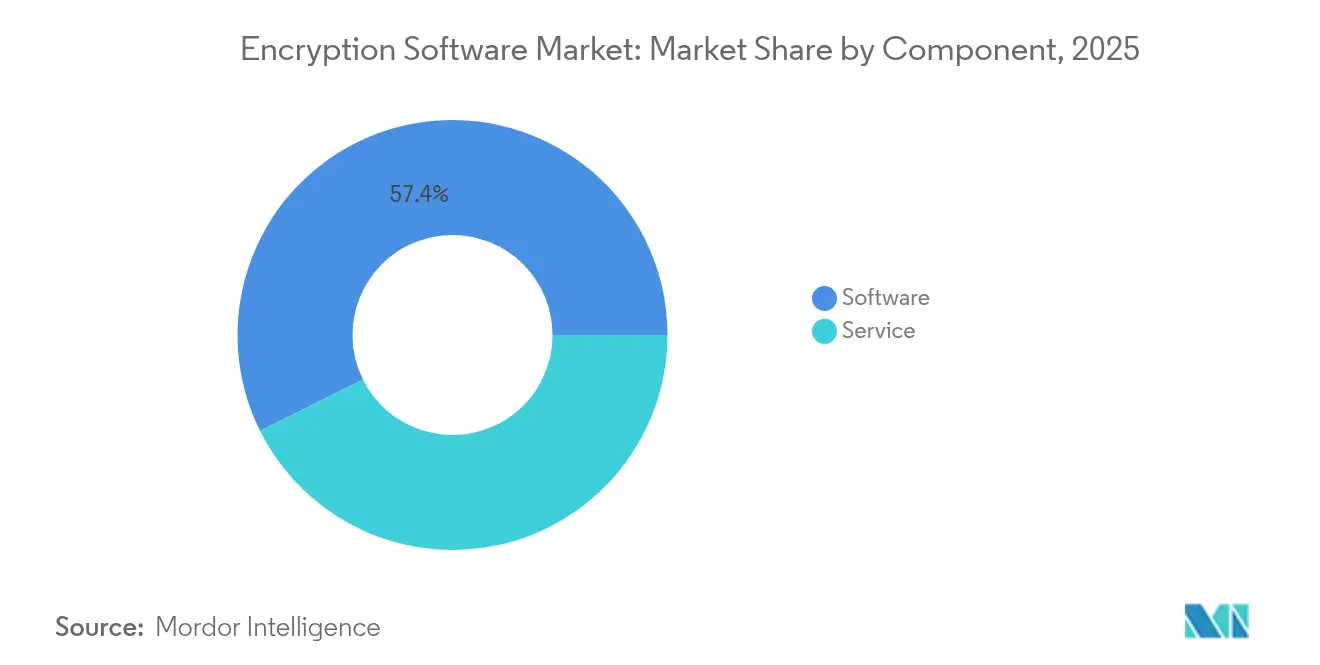
- Nach Komponente entfiel im Jahr 2025 ein Marktanteil von 57,35 % auf Software im Markt für Verschlüsselungssoftware, während Services bis 2031 mit der höchsten CAGR von 20,6 % wachsen sollen.
- Nach Bereitstellungsmodell hielt On-Premise im Jahr 2025 einen Anteil von 61,28 % an der Marktgröße für Verschlüsselungssoftware; die Cloud-Bereitstellung soll bis 2031 mit einer CAGR von 24,07 % wachsen.
- Nach Funktion entfiel im Jahr 2025 ein Anteil von 32,85 % an der Marktgröße für Verschlüsselungssoftware auf die Festplattenverschlüsselung; die Cloud-Verschlüsselung entwickelt sich mit einer CAGR von 26,85 %.
- Nach Branchenvertikale führte BFSI im Jahr 2025 mit einem Umsatzanteil von 29,40 %, während das Gesundheitswesen voraussichtlich mit einer CAGR von 20,55 % steigen wird.
- Nach Geografie erzielte Nordamerika im Jahr 2025 einen Marktanteil von 42,60 % im Markt für Verschlüsselungssoftware; die Asien-Pazifik-Region soll mit einer CAGR von 19,78 % zulegen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Strenge Datenschutzvorschriften | +4.2% | Global; EU & USA führend | Mittelfristig (2–4 Jahre) |
| Zunehmende Cyberangriffe auf Cloud-Workloads | +3.8% | Nordamerika & Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Bedarf durch remote und hybride Arbeitskräfte | +3.1% | Nordamerika, EU | Mittelfristig (2–4 Jahre) |
| Übernahme homomorpher Verschlüsselung | +2.4% | Nordamerika, EU | Langfristig (≥ 4 Jahre) |
| Quantenresistente Pilotprojekte | +2.1% | USA & Verbündete | Langfristig (≥ 4 Jahre) |
| Hardware-Root-of-Trust für IoT | +1.6% | Asien-Pazifik-Zentren | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Strenge Datenschutzvorschriften
Globale Aufsichtsbehörden verlangen nunmehr proaktive Verschlüsselungsvorschriften, die Sicherheit in die digitale Infrastruktur einbetten, anstatt sie als bloße Pflichtübung zu behandeln. Das U.K. Information Commissioner's Office aktualisierte im Mai 2025 seine Leitlinien und schrieb eine Algorithmusstärken-Überwachung vor, die Beschaffungsentscheidungen direkt lenkt. In den Vereinigten Staaten verpflichtet die Cybersecurity Maturity Model Certification 2.0 Auftragnehmer dazu, Controlled Unclassified Information im Transit und im Ruhezustand zu verschlüsseln, wodurch der adressierbare Markt für Verschlüsselungssoftware bei Bundeslieferanten ausgeweitet wird.[2]Cybersecurity and Infrastructure Security Agency, "Software-Beschaffungsleitfaden für Verbraucher im Regierungsbereich," cisa.gov Die Zivilbetrugs-Initiative im Cyberbereich des Justizministeriums erhöht die finanziellen Strafen bei Nichteinhaltung und macht Verschlüsselung zu einem wesentlichen Risikomanagement-Imperativ. Finanzinstitute, die Vermögenswerte in Höhe von 23 Billionen USD beaufsichtigen, sehen sich überlappenden GLBA-, SOX- und PCI-DSS-Vorschriften gegenüber, die jeweils Verschlüsselungsanforderungen festlegen und eine mehrschichtige Akzeptanz in Front-, Middle- und Back-Office-Systemen verstärken. Zusammen tragen diese Rechtsvorschriften einen Zuwachs von 4,2 % zur prognostizierten CAGR bei.
Zunehmende Anzahl und Raffinesse von Cyberangriffen auf Cloud-Workloads
Angriffe haben sich von opportunistischem Datendiebstahl zu systematischen „Jetzt-sammeln-später-entschlüsseln”-Kampagnen verlagert, die verschlüsselte Datensätze für zukünftige Quantenentschlüsselung speichern. Kanadas National Cyber Threat Assessment 2025–2026 hebt staatlich geförderte Akteure hervor, die KI-gestützte Kampagnen gegen kritische Infrastrukturen eskalieren.[4]Canadian Centre for Cyber Security, "National Cyber Threat Assessment 2025-2026," cyber.gc.ca Unternehmen reagieren mit Defense-in-Depth-Strategien, die mehrere Verschlüsselungsprotokolle und einheitliche Schlüsselhierarchien überlagern. Die CAGR der Cloud-Verschlüsselung von 27,6 % spiegelt die Dringlichkeit wider, mandantenfähige Workloads zu schützen, da sich Ransomware zu doppelten und dreifachen Erpressungsangriffen weiterentwickelt. Folglich wird Verschlüsselung zum letzten Schutzschild, sobald Perimeter-Abwehrmechanismen versagen, was die Nachfrage nach integrierten Lösungen in hybriden Umgebungen anheizt.
Remote- und hybride Belegschaft treibt Verschlüsselungsnachfrage auf Endgeräteebene an
Verteilte Arbeit löst feste Perimeter auf und zwingt zur Verschlüsselung auf jedem Endgerät. Insbesondere kleine und mittlere Unternehmen nennen Sicherheits- und Datenschutzbedenken als wesentliche Hürden bei der Cloud-Einführung, was die Nachfrage nach benutzerfreundlichen Verschlüsselungstools antreibt. Die Bring-your-own-device-Kultur erweitert die Vielfalt der Endgeräte und erfordert Verschlüsselungslösungen, die unabhängig von Eigentümerschaft oder Netzwerkkontext funktionieren. Zero-Trust-Richtlinien behandeln jedes Gerät als potenziell kompromittiert und machen Verschlüsselung auf Endgeräteebene unverhandelbar. Das Gesundheitswesen liefert ein prominentes Beispiel: 92 % der Anbieter verwenden mittlerweile TLS für Datenflüsse, und 87 % haben Multi-Faktor-Authentifizierung eingesetzt, um den Fernzugriff auf elektronische Gesundheitsakten zu sichern. Der Trend treibt einen stetigen Fortschritt im einheitlichen Schutz von ruhenden Daten und Daten in Bewegung voran.
Übernahme homomorpher Verschlüsselung in der datenschutzwahrenden Analytik
Homomorphe Verschlüsselung entwickelt sich von der akademischen Theorie zu Unternehmens-Pilotprojekten und ermöglicht Analysen auf verschlüsselten Daten, ohne den Klartext offenzulegen. Banken wenden die Technologie auf Betrugserkennungsalgorithmen an, die mehrere Institute umfassen und dabei die Vertraulichkeit der Kunden wahren und gleichzeitig Risikomodelle verbessern. Gesundheitsforschungsgruppen führen föderierte Genomstudien über verschiedene Krankenhäuser hinweg durch, ohne Patientendaten preiszugeben. Leistungsbarrieren schrumpfen dank Hardwarebeschleunigung und algorithmischer Verfeinerungen, wodurch verschlüsselte Echtzeitberechnungen für Analytik im Bereich der Werbetechnologie im Rahmen sich entwickelnder Datenschutzgesetze realisierbar werden. Cloud-Anbieter positionieren homomorphe Verschlüsselung nun als Managed Service und senken so die Einstiegshürden für Unternehmen ohne tiefgreifendes kryptografisches Fachwissen.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Hohe Gesamtbetriebskosten der Festplattenvollverschlüsselung im großen Maßstab | −2.8% | Global; kleine und mittlere Unternehmen am stärksten betroffen | Kurzfristig (≤ 2 Jahre) |
| Verbreitung von Open-Source- und Raubkopie-Tools | −1.9% | Asien-Pazifik & Schwellenmärkte | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Gesamtbetriebskosten der Festplattenvollverschlüsselung im Unternehmensmaßstab
Die Gesamtbetriebskosten umfassen nicht nur Lizenzen, sondern auch Hardware-Upgrades, Leistungsaufwand und spezialisiertes Personal. Post-Quanten-Algorithmen können einen Verarbeitungsaufwand von 10–30 % verursachen und Infrastrukturerneuerungszyklen erzwingen. Das Schlüsselmanagement verursacht weitere Kapitalausgaben für Hardware-Sicherheitsmodule und abgetrennte Netzwerke. Jährliche Unternehmensbudgets für das Schlüsselmanagement können zwischen 500.000 USD und 2 Millionen USD liegen und übersteigen damit die Softwaregebühren. In latenzempfindlichen Umgebungen wie dem Hochfrequenzhandel führen selbst Mikrosekunden-Verzögerungen zu Umsatzverlusten, was teure Hardwarebeschleunigung notwendig macht. Kleine und mittlere Unternehmen mit begrenzten Budgets verzögern oder verringern daher umfangreiche Verschlüsselungs-Rollouts, was die CAGR um 2,8 % verringert.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Services steigen im Zuge des Quanten-ÜbergangsServices liegen derzeit hinter Software zurück, verzeichnen jedoch den steilsten Aufstieg, da Unternehmen den PQC-Compliance-Horizont 2035 ins Visier nehmen. Die dem Servicebereich zugeordnete Marktgröße im Markt für Verschlüsselungssoftware wird mit einer CAGR von 20,6 % steigen, angetrieben von der Nachfrage nach kryptografischen Asset-Inventaren, Roadmaps zur Algorithmusmigration und verwalteter Schlüssellebenszyklus-Überwachung. Bundesbehörden veranschlagen schätzungsweise 7 Milliarden USD für PQC-Übergangsdienste – ein Indikator für den in Aussicht stehenden Beratungsboom. Software sichert weiterhin wiederkehrende Umsätze durch Abonnements, doch die steigende Komplexität begünstigt schlüsselfertige Managed-Service-Angebote, insbesondere im Gesundheitswesen und im Finanzbereich, wo zertifiziertes Fachwissen und kontinuierliche Compliance obligatorisch sind.
Gleichzeitig integrieren Softwareanbieter automatisierte Migrations-Toolings und veranlassen Anbieter, Beratungsleistungen für differenzierten Mehrwert zu bündeln. Diese duale Umsatzspur – Lizenz plus Services – stärkt die Anbieterbindung, insbesondere dort, wo die Plattformintegration die betriebliche Reibung minimiert. Über 60 % der im Jahr 2025 abgeschlossenen neuen Vereinbarungen kombinieren Softwarelizenzen mit Professional-Service-Paketen, die Discovery, Remediation und PQC-fähige Architekturvalidierung abdecken. Folglich proliferieren Partnerschaften zwischen Softwareherstellern und globalen Systemintegratoren, die beiden Seiten helfen, den Quantenwandel im Markt für Verschlüsselungssoftware zu monetarisieren.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodell:
Cloud-Verschlüsselung beschleunigt sichObwohl On-Premise-Bereitstellungen im Jahr 2025 einen Anteil von 61,28 % an der Marktgröße für Verschlüsselungssoftware ausmachen, steigt die Cloud-Verschlüsselung mit der höchsten CAGR von 24,07 % auf der Grundlage hybrider Architekturen und föderaler Cloud-First-Mandate. Behörden, die Zero-Trust-Frameworks implementieren, benötigen skaliertes Schlüsselmanagement, das öffentliche, private und Multi-Cloud-Umgebungen überspannt. Kleine und mittlere Unternehmen bevorzugen Cloud-Abonnements, um Kapitalausgaben zu umgehen und unternehmensgerechte Sicherheit auf Abruf zu erhalten, was mit den Effizienzgewinnen übereinstimmt, die in 82 % der Studien zu kleinen und mittleren Unternehmen festgestellt wurden.
On-Premise-Lösungen behalten dort ihre Attraktivität, wo Datensouveränität oder äußerst geringe Latenzanforderungen überwiegen, etwa bei regulierten Bankarbeitslasten und Hochfrequenzhandelsplattformen. Doch Cloud-Anbieter bieten nun Hardware-Security-Module-as-a-Service und Enklaven für vertrauliches Computing an, wodurch althergebrachte Einwände gegen die externe Schlüsselverwahrung abgebaut werden. Cloud-native Verschlüsselung ermöglicht eine schnelle Richtlinienverteilung über Container und serverlose Funktionen, die mit herkömmlicher Festplattenverschlüsselung nur schwer abzudecken sind. Infolgedessen erlebt der Markt für Verschlüsselungssoftware eine anhaltende Tendenz hin zu flexiblen SaaS-Modellen, während die hybride Einführung dafür sorgt, dass On-Premise-Tools relevant bleiben, wenn auch mit einem langsameren Wachstumstempo.
Nach Unternehmensgröße:
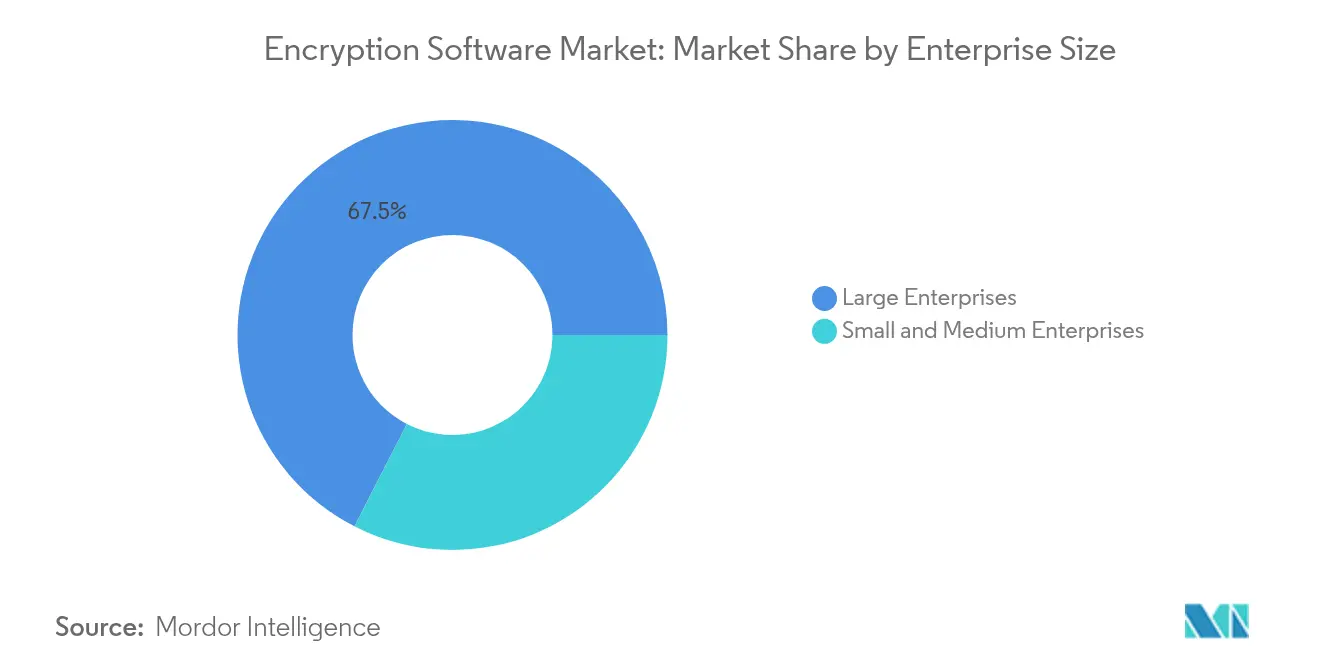
Kleine und mittlere Unternehmen setzen auf Cloud-First-VerschlüsselungGroßunternehmen halten einen Umsatzanteil von 67,46 %, was komplexe mehrschichtige Bereitstellungen und umfangreiche Compliance-Verpflichtungen widerspiegelt. Dennoch sind kleine und mittlere Unternehmen mit einer CAGR von 22,5 % das am schnellsten wachsende Segment, gestärkt durch benutzerfreundliche Cloud-Services, die kryptografische Komplexität abstrahieren. Befragte kleine und mittlere Unternehmen nennen Phishing, Ransomware und Missbrauch durch Insider als größte Bedrohungen, wobei Verschlüsselung als bevorzugtes Schutzinstrument zur Erfüllung von Kundenvertrauensverpflichtungen angeführt wird.
Kosten- und Qualifikationslücken bleiben jedoch bestehen. Anbieter bündeln Verschlüsselung daher mit Managed Detection and Response und automatisieren die Schlüsselrotation sowie das Audit-Reporting. Anbieter, die auf den Markt kleiner und mittlerer Unternehmen abzielen, betonen schnelles Onboarding, Abonnementpreise und Compliance-Vorlagen, die auf PCI-DSS und HIPAA ausgerichtet sind. Großunternehmen treiben unterdessen individuelle Integrationsprojekte voran, die Verschlüsselung in Legacy-ERP- und Data-Warehouse-Umgebungen einbinden und dabei professionelle Anbieterdienstleistungen im großen Maßstab nutzen. Die zweistufige Nachfrage unterstreicht, warum die Portfolio-Breite – von einstiegsgerechten SaaS-Lösungen bis hin zu maßgeschneiderten On-Premise-Modulen – entscheidend bleibt, um im Markt für Verschlüsselungssoftware Anteile zu gewinnen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Funktion:
Cloud-Verschlüsselung treibt Innovation anDie Festplattenverschlüsselung bleibt mit 32,85 % umsatzführend, doch ihr Anteil wird schrumpfen, da Unternehmen in die Cloud wechseln. Cloud-spezifische Verschlüsselung soll mit einer CAGR von 26,85 % jede andere Funktion übertreffen, beflügelt durch containerisierte Workloads und die Notwendigkeit eines granularen, datenorientierten Schutzes. Kommunikationsverschlüsselung unterstützt Remote-Arbeit, während Datenbankverschlüsselung unter Zero-Trust-Mandaten stetig voranschreitet. Anbieter bündeln zunehmend Multifunktionsfähigkeiten unter einer einheitlichen Management-Ebene, um die Konsolenvielzahl einzudämmen und Compliance-Audits zu erleichtern.
Aufkommende homomorphe Verschlüsselung und Module für sicheres Mehrparteienrechnen erweitern den funktionalen Umfang und ermöglichen es Nutzern, verschlüsselte Datensätze zu verarbeiten, ohne sie zu entschlüsseln. Die Nachfrage ist in der regulierten Analytik am stärksten – Betrugs-Scoring, kollaborative Gesundheitsforschung – wo die Sensibilität der Daten eine Klartextfreigabe ausschließt. Folglich konzentrieren sich F&E-Pipelines auf Leistungsoptimierung, um fortschrittliche Verschlüsselung für latenzintensive Anwendungsfälle praktikabel zu machen, und zementieren die funktionale Diversifizierung als Wachstumskatalysator im Markt für Verschlüsselungssoftware.
Nach Branchenvertikale:
Gesundheitswesen treibt regulatorische Compliance voranBFSI behält den größten Umsatzanteil, aber das Gesundheitswesen verzeichnet mit einer CAGR von 20,55 % die höchste Wachstumsdynamik. HIPAA-Revisionen und die Ausweitung von Telemedizin erfordern einen lückenlosen Schutz elektronischer Gesundheitsinformationen, wodurch die TLS-Akzeptanz auf 92 % und die MFA-Nutzung auf 87 % innerhalb von Anbieternetzwerken steigt. Krankenhäuser tendieren zudem zur homomorphen Verschlüsselung für multiinstitutionelle Forschung in der Genomik und Wirkstoffforschung, um die Privatsphäre der Patienten zu schützen und gleichzeitig umfangreiche Analysen zu ermöglichen.
Die Akzeptanz in der Öffentlichen Verwaltung steigt neben den PQC-Mandaten, während IT- und Telekommunikationssektoren Edge-to-Cloud-Verschlüsselung für den 5G-Rollout vorantreiben. Einzelhandel und Bildung verzeichnen eine stetige Akzeptanz, da E-Commerce- und Digital-Learning-Kanäle die Angriffsflächen vergrößern. Die vertikale Nachfrage richtet sich daher nach der Regulierungslast und der Geschwindigkeit der digitalen Transformation, nicht nach dem grundlegenden Bedarf an Vertraulichkeit, was einen sich verbreiternden Chancenpool für Anbieter im Markt für Verschlüsselungssoftware unterstreicht.
Geografische Analyse
Nordamerika Verschlüsselungssoftware-Markt
Nordamerika führt mit einem Marktanteil von 42,60 %, gestärkt durch eine frühe Zero-Trust-Einführung und ein robustes Anbieter-Ökosystem. Die Region profitiert von der Nationalen Quantenstrategie, die 360 Millionen CAD (267 Millionen USD) für Forschung und Entwicklung im Bereich Post-Quanten-Kryptographie bereitstellt und darauf abzielt, ein sicheres Quantenkommunikationsnetz zu liefern. Die Gesetzgeber der Bundesstaaten sind gleichermaßen aktiv, wobei allein im Jahr 2024 75 Cybersicherheitsgesetze verabschiedet wurden, was die Beschaffung von Verschlüsselungslösungen im öffentlichen Sektor vorantreibt.
APAC und Europa Verschlüsselungssoftware-Markt
APAC, das mit einer CAGR von 19,78 % wächst, spiegelt die rasche Digitalisierung in der Fertigung, im Finanzwesen und im Gesundheitswesen sowie beschleunigte regulatorische Rahmenbedingungen in Japan, Südkorea und Singapur wider. Die Halbleiterdominanz der Region fördert den Versand von Hardware-Root-of-Trust-Lösungen, deckt jedoch auch Schwachstellen in der Lieferkette auf, was das Interesse an rein softwarebasierter Verschlüsselung weckt, die Komponentenengpässe abmildert. Europa wächst in einem gleichmäßigen Tempo unter der DSGVO-Compliance und neuen britischen Leitlinien, die die Governance der Algorithmusstärke betonen, und stärkt damit die Rolle der Verschlüsselung bei der digitalen Souveränität. Insgesamt zeichnen diese Trends eine geografische Landschaft, in der die Führungsrolle in Politik, Lieferketten und Cloud-Einführung den regionalen Schwung innerhalb des Verschlüsselungssoftware-Marktes bestimmt.
Europas Entwicklung orientiert sich an Datenlokalisierungs- und Datenschutzprioritäten. Der erneuerte Fokus auf homomorphe Verschlüsselung ermöglicht grenzüberschreitende Analysen, ohne gegen die DSGVO zu verstoßen. Die Mitgliedstaaten koordinieren quantensichere Pilotprojekte zum Schutz kritischer Infrastrukturen, was die Beschaffung von PQC-fähigen E-Mail-Gateways und VPNs vorantreibt. Der Brexit schafft Komplexität beim Datentransfer und macht Verschlüsselung für den Handel zwischen dem Vereinigten Königreich und der EU unverzichtbar. Fragmentierte nationale Vorschriften schaffen Chancen für Anbieter, die eine richtlinienbewusste Schlüsselverwaltung anbieten, die sich an unterschiedliche Aufbewahrungs- und Offenlegungsregeln anpassen kann.

Regulatorisches Umfeld
Das regulatorische Umfeld für quantensichere und secure-by-design konzipierte Kryptografieanforderungen wird strenger. Im August 2024 veröffentlichte das NIST die ersten Post-Quantum-Kryptografie-Standards (FIPS 203, 204 und 205), die beschaffungsrelevante Basiswerte für Anbieter und Käufer liefern. Im Juni 2026 ordnete eine US-Executive Order den Übergang der Bundesinformationssysteme zu den vom NIST zugelassenen PQC-Standards an und legte zudem einen Weg fest, um die PQC-Konformität bis 2030 in die Federal Acquisition Regulation einzubetten. Das OMB Memorandum M-26-15 (Juni 2026) formalisierte anschließend ein mehrphasiges Migrationsprogramm für zivile Behörden, das den Zeitraum 2026 bis 2035 abdeckt, einschließlich einer Frist zum 22. Oktober 2026, bis zu der Behörden ihre PQC-Migrationspläne einreichen müssen. Dieser Zeitplan dürfte die Nachfrage nach Krypto-Inventar-, Algorithmus-Agilitäts- und Migrationswerkzeugen in Bundes- und Lieferanten-Ökosystemen erhöhen.
In Europa erweitert der Cyber Resilience Act (Verordnung (EU) 2024/2847, verabschiedet im Oktober 2024) die Verpflichtungen für Produkte mit digitalen Elementen, Vertraulichkeit und Integrität mithilfe modernster kryptografischer Mechanismen zu schützen. Er verlagert die Compliance von punktuellen Kontrollen zu einer lebenszyklusbasierten Sicherheitsentwicklung. Neben diesen Anforderungen pflegte das NIST weiterhin zentrale kryptografische Leitlinien, darunter im Juni 2026 einen Aufruf zur Kommentierung von Überarbeitungen der SP 800-38D (GCM/GMAC) sowie im Dezember 2025 einen Entwurf der SP 800-57 Rev. 6, der neue PQC-Algorithmen und aktualisierte Leitlinien zum Schlüsselmanagement einbezieht. Dies unterstützt eine stetige Weiterentwicklung von Standards, die Anbieter im Hinblick auf Validierung und Prüfbereitschaft im Blick behalten müssen.
Wettbewerbslandschaft
Verschlüsselung ist ein mäßig fragmentiertes Feld, in dem etablierte Großunternehmen und agile Spezialisten aufeinanderprallen. IBM, Microsoft und Broadcom nutzen bestehende Kundenpositionen und umfangreiche Sicherheits-Suiten und verkaufen Verschlüsselungsmodule, die durch Cloud-, Identitäts- und Analyseangebote gestärkt werden, im Cross-Selling. Auf Quantentechnologie spezialisierte Start-ups wie Arqit entwickeln differenziertes geistiges Eigentum an symmetrischen Schlüsselaustauschprotokollen und ziehen das Interesse von Verteidigungs- und Telekommunikationskunden auf sich. Patentanmeldungen rund um hybride PQC-Algorithmen und quantensichere Kommunikationskanäle unterstreichen die wachsenden Marktzutrittsschranken.
Die Übernahmedynamik spiegelt strategische Lücken wider: Arqits Erwerb der Verschlüsselungs-Sichtbarkeitstechnologie von Ampliphae im Mai 2025 erweitert sein quantensicheres Portfolio. NetSfere lancierte die erste unternehmensfertige ML-KEM-1024-Kommunikationsplattform für regulierte Branchen mit sofortiger PQC-Kompatibilität. Anbieter konkurrieren nun um Plattformintegration – einheitliche Schlüsselorchestierung über SaaS-, IaaS- und On-Premise-Assets – anstatt um isolierte Einzellösungen. Branchenspezifische Vorlagen für HIPAA, PCI-DSS und CJIS stärken die Wertangebote, insbesondere bei kleinen und mittleren Unternehmen, die schlüsselfertige Compliance suchen. KI-gesteuerte Richtlinienautomatisierung differenziert das Angebot weiter, indem sie den Betriebsaufwand reduziert und dem Hemmnis hoher Gesamtbetriebskosten im Markt für Verschlüsselungssoftware entgegenwirkt.
Eine Konsolidierung ist zu erwarten, da kapitalstarke Platzhirsche Algorithmus-Innovatoren übernehmen, um PQC-Portfolios zu beschleunigen. Währenddessen üben Open-Source-Gemeinschaften Druck auf die Preisgestaltung bei standardisierten Komponenten aus, was Premium-Anbieter dazu veranlasst, verstärkt auf Managed Services und regulatorisches Fachwissen zu setzen. Der Erfolg hängt von der Fähigkeit ab, ein durchgängiges Verschlüsselungslebenszyklus-Management zu liefern – von der Erkennung und Inventarisierung über die Migration bis hin zu kontinuierlichen Audits – über heterogene Kundenumgebungen hinweg.
Marktführer im Bereich Verschlüsselungssoftware
IBM
Microsoft
Broadcom Inc.
Sophos Ltd.
Thales
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Verschlüsselungssoftware-Markt
- IBM
- Microsoft
- Broadcom Inc. (Symantec)
- Sophos Ltd.
- Thales
- McAfee LLC
- Trend Micro Incorporated
- Dell Inc.
- Check Point Software Technologies Ltd.
- Micro Focus International plc
- Cisco Systems, Inc.
- Proofpoint Inc.
- WinMagic Inc.
- ESET spol. s r.o.
- F-Secure Corporation
- Amazon Web Services Inc.
- VMware Inc.
- Fortinet Inc.
- Oracle Corporation
- Google LLC
Lesen Sie die Analyse der Verschlüsselungssoftware-Unternehmen

Marktchancen und Zukunftsaussichten
PQC-Migrationsprogramme schaffen Freiräume für Fähigkeiten zur kryptografischen Agilität, Erkennung und Behebung, die es Organisationen ermöglichen, gemischte klassische und PQC-Stacks zu betreiben, ohne die Kompatibilität zu verlieren. Die Executive Order vom Juni 2026 zur Sicherung der Nation gegen fortgeschrittene kryptografische Angriffe sowie das OMB M-26-15 mit seiner Frist zum 22. Oktober 2026 für die Einreichung föderaler PQC-Migrationspläne steigern die kurzfristige Nachfrage nach Werkzeugen, die kryptografische Bestandsinventare automatisieren, Abhängigkeiten über Anwendungen und Endpunkte hinweg abbilden und richtlinienbasierte Algorithmusübergänge unterstützen. Anbieter verfügen zudem über ein wachsendes Zielsegment für compliance-fertige Kontrollen, etwa standardisierte Berichterstattung, Governance des Schlüssellebenszyklus und Migrations-Playbooks, die sich an Bundesauftragnehmer und angrenzende regulierte Betreiber richten.
Gleichzeitig werden Implementierungshürden abgebaut, da PQC-Fähigkeiten in Mainstream-Plattformen und Entwicklerwerkzeuge einziehen. Microsoft integrierte über Updates im Juli 2026 einen konfigurierbaren hybriden PQC-Schlüsselaustausch (ML-KEM) in den Windows-TLS/Schannel-Stack, und OpenSSH fügte in Version 10.4 (Juli 2026) experimentelle Unterstützung für zusammengesetzte Post-Quantum-Signaturen hinzu. Dies erweitert die Menge an Endpunkten und sicheren Kommunikationsebenen, die ohne maßgeschneiderte Krypto-Integration aktualisiert werden können. Im Bereich der eingebetteten Sicherheit brachte GlobalPlatform Pavona (Mai 2026) auf den Markt, eine Open-Source-Silizium-Distribution mit produktionsreifen PQC-Komponenten und Referenzdesigns für Root-of-Trust-Chips, die zusätzliche Geräte- und IoT-Anwendungsfälle unterstützt, die eine in vertrauenswürdiger Hardware verankerte Verschlüsselung benötigen und dabei standardkonform bleiben.
Recent Industry Developments in Verschlüsselungssoftware-Markt
- Juli 2026: Microsoft lieferte Windows-Updates, die einen konfigurierbaren hybriden Post-Quantum-Schlüsselaustausch (ML-KEM) in den Windows-TLS/Schannel-Stack integrieren. Dies verschiebt PQC von optionalen Bibliotheken in eine standardmäßige Unternehmens-Protokollebene, beschleunigt Kompatibilitätstests und schafft nachgelagerte Nachfrage nach Schlüsselmanagement- und Richtlinienkontrollen, die Endpunkte, Server und Anwendungen umfassen.
- Mai 2026: Syncsort (Precisely) gab die Übernahme der IBM-i-Verschlüsselungs-, Tokenisierungs- und Authentifizierungsprodukte von Townsend Security bekannt, zusammen mit einer Partnerschaft rund um Alliance Key Manager. Der Deal konsolidiert Datenschutzfähigkeiten rund um IBM-i-Landschaften und stärkt die Positionierung des Anbieters in regulierten Umgebungen, die zentrale Schlüsselkontrolle und prüfbereite Governance erfordern.
- Oktober 2024: IBM stellte das IBM Guardium Data Security Center mit erweiterten Fähigkeiten in den Bereichen Datensicherheit und Quantensicherheits-Bereitschaft vor. Der Plattformansatz unterstützt einheitliche Transparenz und Kontrolle über unterschiedliche Verschlüsselungs- und Datenschutzressourcen und entspricht damit der Unternehmensnachfrage nach konsolidiertem Management, während sich kryptografische Standards und Compliance-Anforderungen weiterentwickeln.


Verschlüsselungssoftware-Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
In diesem Bericht definieren wir den Markt für Verschlüsselungssoftware als Umsätze aus Softwarewerkzeugen, die Daten im Ruhezustand, während der Übertragung oder bei der Nutzung über Endpunkte, Server, Netzwerke und Cloud-Umgebungen hinweg verschlüsseln. Dazu gehören Lizenz- und Abonnementumsätze im Zusammenhang mit Verschlüsselung und damit verbundenen Schlüsselmanagement-Fähigkeiten, die an Endnutzer verkauft werden.
Ausgeschlossener Umfang: Wir schließen eigenständige Hardwaremodule, reine Beratungsleistungen und Gebühren für Managed-Security-Dienste aus dieser Marktgrößenbestimmung aus.
Übersicht der Segmentierung
- Nach Komponente
- Software
- Service
- Nach Bereitstellungsmodell
- On-Premise
- Cloud
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen
- Nach Funktion
- Festplattenverschlüsselung
- Kommunikationsverschlüsselung
- Datei-/Ordnerverschlüsselung
- Cloud-Verschlüsselung
- Datenbankverschlüsselung
- Nach Branchenvertikale
- IT und Telekommunikation
- BFSI
- Gesundheitswesen
- Öffentliche Verwaltung
- Einzelhandel
- Bildung
- Sonstige
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Rest von Südamerika
- Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Italien
- Spanien
- Rest von Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien
- Rest von Asien-Pazifik
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Rest des Nahen Ostens
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Rest von Afrika
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Wir beginnen damit, die Nachfragedynamik für Verschlüsselung mit messbaren öffentlichen Signalen zu verknüpfen, und verbinden diese anschließend mit der Umsatzberichterstattung der Anbieterseite. Dafür nutzen wir öffentliche Quellen wie NIST-Publikationen zu Kryptografiestandards, ENISA-Leitlinien zu Cybersicherheitskontrollen und NIST-NVD-Daten zu Schwachstellenmustern, die häufig Verschlüsselungs-Upgrades auslösen. Wir beziehen uns außerdem auf regulatorische und politische Referenzen, die die Akzeptanz beeinflussen, einschließlich DSGVO-Materialien, sowie sektorspezifische Leitlinien wie die FFIEC für Erwartungen an die Finanzsicherheit.
Um diesen Kontext in ein nutzbares Marktmodell umzuwandeln, prüfen wir Jahresberichte von Unternehmen, Transkripte von Ergebniskonferenzen, Produktdokumentationen und vertrauenswürdige Presseberichte, um zu unterscheiden, was als Verschlüsselungssoftware verkauft wird gegenüber angrenzenden Sicherheitswerkzeugen. Parallel nutzen wir kostenpflichtige Datenbankabonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten, Patentdatenbanken sowie globale Verträge und Ausschreibungen, um Umsatzengagements, Produktpositionierung und Deal-Aktivität abzugleichen. Diese Sekundärquellen sind nicht erschöpfend, und wir haben während der Datenerhebung, Validierung und Klärung viele weitere öffentliche Referenzen genutzt.
Primärinterviews und Umfragen
Primärinterviews und Umfragen wurden genutzt, um zu bestätigen, wofür Käufer tatsächlich bezahlen, wie Verschlüsselung innerhalb umfassenderer Sicherheitsprogramme budgetiert wird und wie sich die Preisgestaltung mit der Cloud-Einführung und den Compliance-Anforderungen verändert. Wir sprachen mit einer Mischung aus Softwareanbietern, Vertriebspartnern, Sicherheitsarchitekten und IT-Risikoverantwortlichen, was half, Lücken zu schließen, in denen öffentliche Finanzdaten die Verschlüsselungsumsätze nicht klar ausweisen. Da es sich um einen globalen Markt handelt, wurde die Validierung über wichtige Regionen hinweg durchgeführt, um zu vermeiden, sich zu stark auf das Akzeptanzmuster einer einzelnen Region zu verlassen.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 31 % | CXOs: 12 % | APAC: 48 % |
| Mid-Tier: 47 % | Funktions-/Bereichsleiter: 37 % | EMEA: 34 % |
| Kleinere Akteure: 22 % | Manager: 51 % | Amerika: 18 % |
Marktgrößenbestimmung & Prognose
Die Kernlogik der Größenbestimmung nutzt eine Mischung aus Top-down- und Bottom-up-Ansatz, bei der die Gesamtausgaben für Cybersicherheitssoftware und die Muster der Verschlüsselungseinführung nach Region und wichtigen Nutzergruppen rekonstruiert und anschließend durch selektive Anbieter- und Vertriebskanalprüfungen korrigiert werden. Wir beginnen mit bekannten Ankerwerten für Unternehmenssicherheitsausgaben und wenden dann verschlüsselungsspezifische Aufteilungen an, basierend darauf, wie Datenschutz in regulierten Branchen und Cloud-Migrationsprogrammen priorisiert wird. Wo sich Kategorien überschneiden, weist das Modell Umsätze nur der Verschlüsselungssoftware zu, wenn das Produkt direkt für Verschlüsselungs- oder Schlüsselmanagement-Ergebnisse verkauft wird.
Einige praktische Eingaben halten das Modell fundiert, darunter der Anteil der Workloads, die in der öffentlichen Cloud gegenüber On-Premises laufen, typische Verschlüsselungs-Attach-Raten in regulierten Sektoren, Praktiken zur Verpackung von Identitäts- und Schlüsselmanagement, durchschnittliche Bewegungen der Abonnementpreise und das Tempo der compliancegetriebenen Erneuerungszyklen (einschließlich Krypto-Agilitätsarbeiten, da Post-Quantum-Planung zunehmend gängiger wird). Die Prognose basiert auf Szenarioanalysen, die durch Expertenkonsens zu Cloud-Einführung, Regulierungsintensität und durch Sicherheitsverletzungen getriebenem Ausgabenverhalten unterstützt werden, wobei anschließend eine kurze Trendanpassung als Plausibilitätsprüfung für jede Region verwendet wird. Wenn ein Anbieter Verschlüsselungsumsätze nicht separat ausweist, schätzen wir das Engagement anhand von Produktmix-Hinweisen, Partner-Feedback und vergleichbaren Preisen, um wesentliche Lücken zu vermeiden.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden gegen unabhängige Signale wie berichtete Wachstumsraten von Sicherheitssoftware, Beschaffungsaktivitätsmuster und regionale Trends bei IT-Ausgaben überprüft, und größere Abweichungen werden vor der endgültigen Freigabe überarbeitet. Wenn Ergebnisse inkonsistent erscheinen, kontaktieren wir relevante Interviewpartner erneut, um Annahmen wie die Verschlüsselungs-Attach-Rate, die Cloud-Verpackung und die Bewegung der Erneuerungspreise erneut zu testen. Eine zweite Analystenprüfung wird durchgeführt, um sicherzustellen, dass die Mathematik, die Einheitenlogik und die Umrechnungen über Regionen und Jahre hinweg konsistent sind.
Der Bericht wird jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse die Akzeptanz oder Preisgestaltung verändern, etwa bedeutende regulatorische Maßnahmen oder sprunghafte Änderungen der Cloud-Sicherheitsanforderungen. Vor der Auslieferung führt ein Analyst einen abschließenden Aktualisierungsdurchgang durch, sodass Kunden die aktuellste Sicht basierend auf den neuesten verfügbaren Informationen erhalten.
Marktgröße für Verschlüsselungssoftware von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Es ist normal, unterschiedliche Marktgrößen für Verschlüsselungssoftware zu sehen, da Forscher nicht immer dieselben Umsatzströme zählen und auch unterschiedliche Basisjahre und Preisannahmen wählen. Die Bandbreite ergibt sich meist daraus, wie breit "Verschlüsselung" definiert wird, ob Schlüsselmanagement als Teil des Marktes behandelt wird und wie cloudbasierte Verschlüsselung verbucht wird.
Einige veröffentlichte Zahlen beziehen Managed-Security-Dienste oder Hardware-Sicherheitsmodule ein, da Käufer diese oft gemeinsam als Bündel erwerben. Bei Mordor Intelligence werden nur Umsätze aus Verschlüsselungssoftware (Lizenzen, Abonnements und eingebettete Cloud-Service-Umsätze) sowie verschlüsselungsbezogene Schlüsselmanagement-Zusatzangebote gezählt, während eigenständige Hardware, reine Beratungsleistungen und Gebühren für Managed-Security-Dienste ausgeschlossen sind.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 22,81 Mrd. USD (2026) | |
| Fachzeitschrift A | 17,45 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und tendiert dazu, Software mit Dienstleistungen in Datenschutzprogrammen zu vermischen, was den reinen Softwareposten senken und die implizite Preiskurve verändern kann. |
| Globale Unternehmensberatung B | 15,29 Mrd. USD (2025) | Verfolgt einen engeren kommerziellen Verschlüsselungsumfang und stützt sich stärker auf die Fortschreibung historischer Trends, was die cloudgetriebene Expansion und die separate Monetarisierung von Schlüsselmanagement-Zusatzangeboten unterschätzen kann. |
Insgesamt zeigt die Tabelle, dass die größten Treiber der Abweichung darin bestehen, was mit Verschlüsselungssoftware einbezogen wird und für welches Jahr gemessen wird. Indem wir den Gesamtwert an klare Umsatzarten, Akzeptanzindikatoren und wiederholbare Aufteilungsannahmen binden, bleibt unsere Schätzung leichter zu prüfen und zu aktualisieren, wenn sich die Preisgestaltung oder der Cloud-Mix verändert.


Im Bericht beantwortete Schlüsselfragen
Welchen Wert hat der Markt für Verschlüsselungssoftware heute und wie schnell wächst er?
Der Markt hat im Jahr 2026 einen Wert von 22,81 Milliarden USD und soll bis 2031 einen Wert von 51,32 Milliarden USD erreichen, mit einer CAGR von 17,6 %.
Welches Bereitstellungsmodell expandiert am schnellsten?
Cloud-basierte Verschlüsselung führt mit einer CAGR von 24,07 % bis 2031, da Unternehmen Workloads in hybride und Multi-Cloud-Umgebungen migrieren.
Warum verzeichnet das Gesundheitswesen das höchste vertikale Wachstum?
Aktualisierte HIPAA-Vorschriften, rasche Digitalisierung und die Notwendigkeit, Telemedizin-Daten zu sichern, treiben die Verschlüsselung im Gesundheitswesen mit einer CAGR von 20,55 % voran.
Wie beeinflussen US-amerikanische Bundesmandate die Akzeptanzraten?
Durchführungsverordnungen 14028 und 14144 sowie eine Frist für Post-Quanten-Kryptografie bis 2035 verlangen eine durchgängige Verschlüsselung aller föderalen Systeme und ihrer Lieferantennetzwerke und beschleunigen so die Marktnachfrage.
Welche Region wird in den nächsten fünf Jahren am schnellsten wachsen?
Die Asien-Pazifik-Region soll mit einer CAGR von 19,78 % expandieren, angetrieben durch rasche digitale Transformation und sich verschärfende Datenschutzvorschriften in den wichtigsten Volkswirtschaften.
Seite zuletzt aktualisiert am:



