
Marktgröße und Marktanteil für Netzwerkverschlüsselung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 5.67 Milliarden US-Dollar |
| Marktgröße (2031) | 8.37 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 8.12 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Netzwerkverschlüsselung von Mordor Intelligence
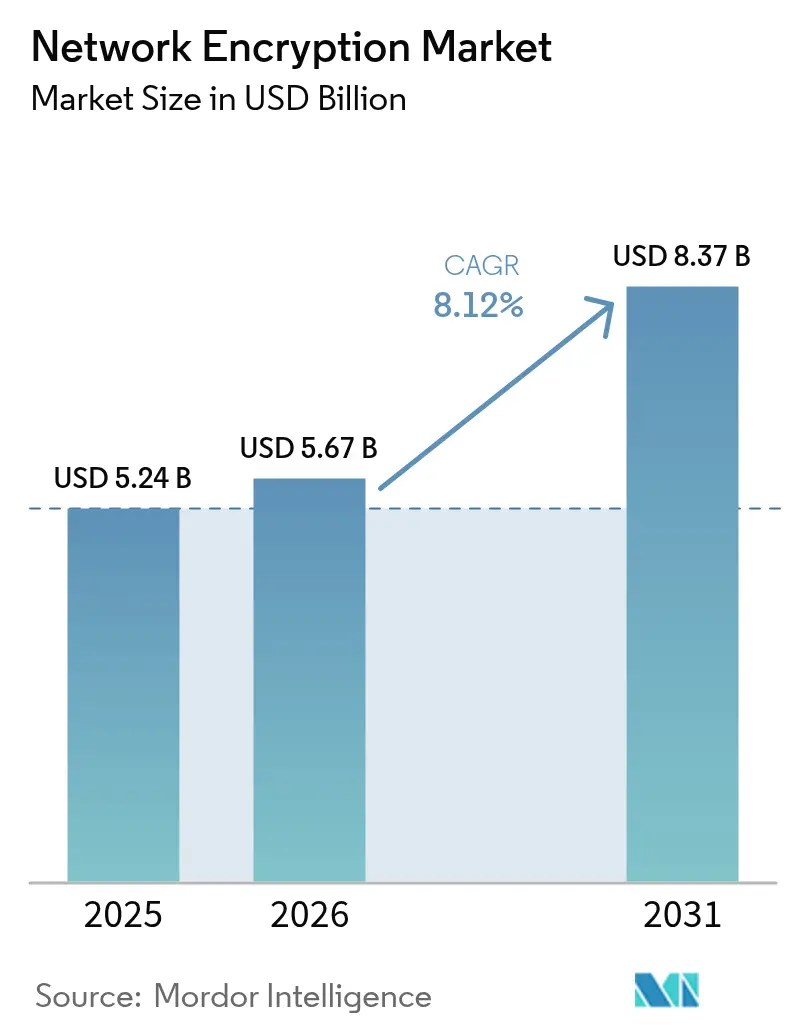
Es wird erwartet, dass der Markt für Netzwerkverschlüsselung von USD 5,24 Milliarden im Jahr 2025 auf USD 5,67 Milliarden im Jahr 2026 wächst und bis 2031 prognostiziert wird, USD 8,37 Milliarden bei einer CAGR von 8,12 % über 2026–2031 zu erreichen. Eskalierenden Bedrohungen durch Quantencomputer, die Migration zu Zero-Trust-Architekturen und verschärfte regulatorische Vorgaben konvergieren, um eine robuste Nachfragekurve für fortschrittliche kryptografische Kontrollen aufrechtzuerhalten. Unternehmen beeilen sich, quantenresistente Algorithmen vor dem Einsatz kommerziell nutzbarer Quantencomputer zu implementieren, während 5G-Rollouts und die Cloud-Adaption große Datenverkehrsvolumina erzeugen, die mit Leitungsgeschwindigkeit verschlüsselt werden müssen. Hardwarebeschleunigte Lösungen bleiben für Anwendungsfälle mit extrem niedriger Latenz entscheidend; der rasante Aufstieg von softwaredefiniert und verwalteten Verschlüsselungsplattformen signalisiert jedoch eine langfristige Verschiebung hin zu flexiblen Verbrauchsmodellen. Die Differenzierung der Anbieter hängt zunehmend von der nahtlosen Integration mit Identitätsplattformen, dem automatisierten Schlüsselmanagement und der Unterstützung der ersten Welle von Post-Quanten-Standards ab.
Wesentliche Erkenntnisse des Berichts
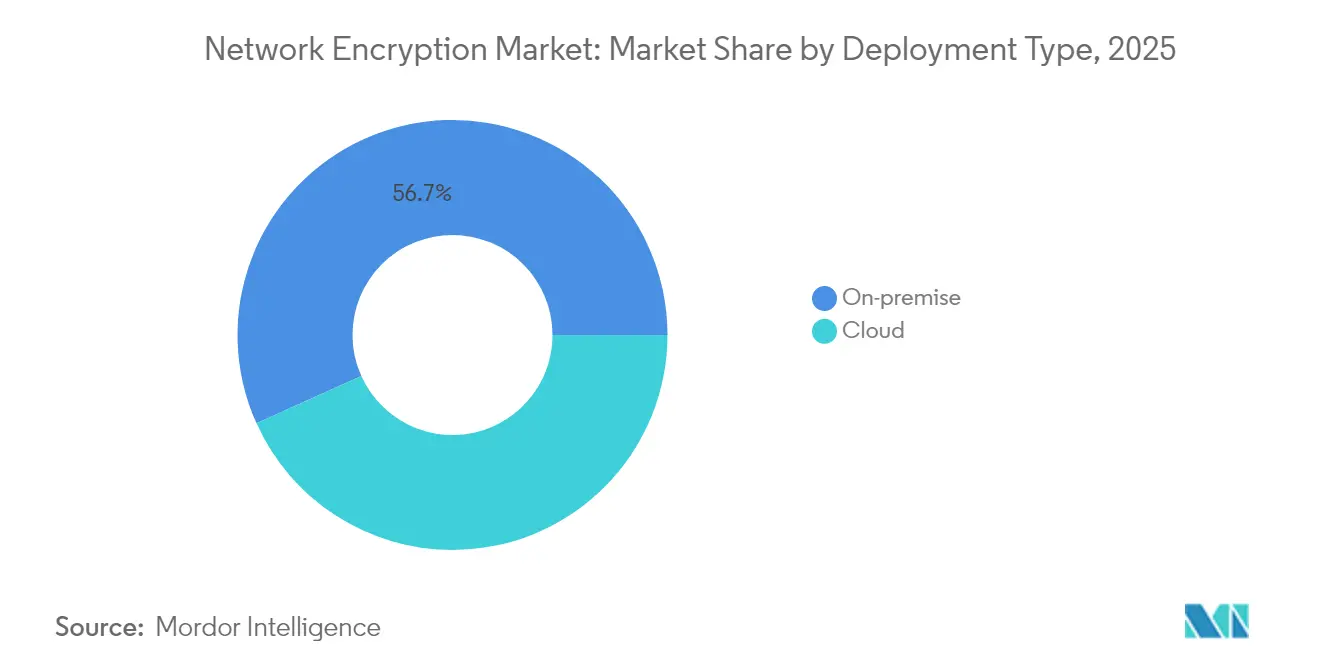
- Nach Bereitstellungstyp hielten On-Premise-Lösungen im Jahr 2025 einen Marktanteil von 56,74 % am Markt für Netzwerkverschlüsselung, während Cloud-Implementierungen bis 2031 voraussichtlich mit einer CAGR von 9,87 % wachsen werden.
- Nach Komponente entfiel Hardware im Jahr 2025 auf 49,01 % der Marktgröße für Netzwerkverschlüsselung, während Lösungen und Dienstleistungen das schnellste Wachstum mit einer CAGR von 10,05 % von 2026 bis 2031 verzeichneten.
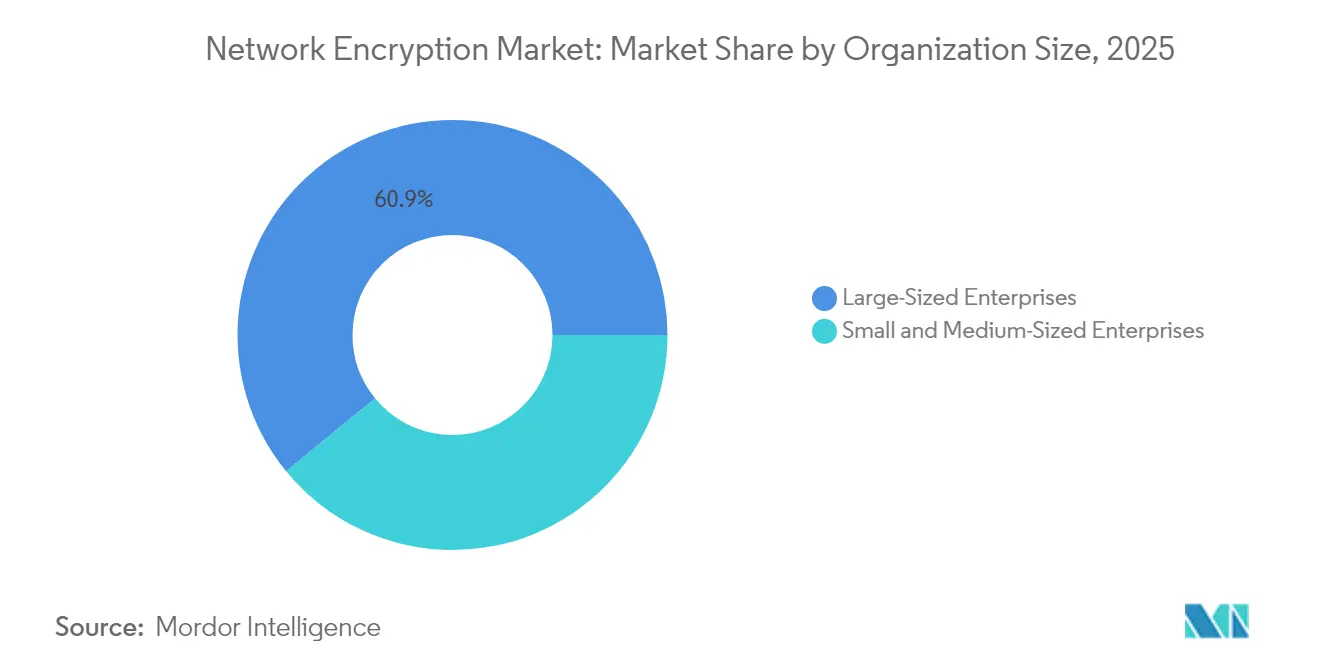
- Nach Unternehmensgröße beherrschten Großunternehmen im Jahr 2025 mit einem Umsatzanteil von 60,92 % den Markt; es wird jedoch prognostiziert, dass das KMU-Segment mit einer CAGR von 9,94 % voranschreitet.
- Nach Endbenutzerbranche führte BFSI im Jahr 2025 mit einem Anteil von 27,35 %, während das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 8,49 % wachsen wird.
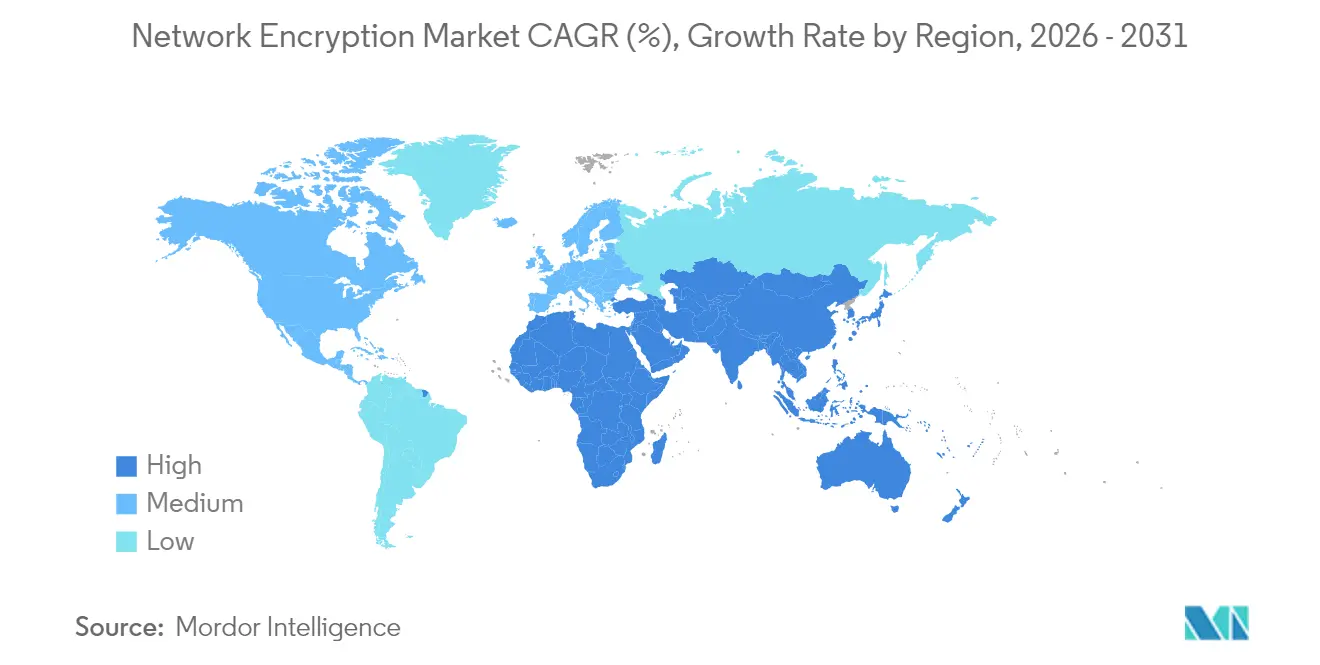
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 33,45 %, während der Asien-Pazifik-Raum voraussichtlich die höchste regionale CAGR von 8,86 % bis 2031 erzielen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für Netzwerkverschlüsselung
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Zunehmende Anzahl von Netzwerksicherheitsverletzungen | +2.1% | Global mit erhöhtem Fokus in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Beschleunigte Akzeptanz cloudbasierter Arbeitslasten | +1.8% | Global, angeführt von Nordamerika und dem Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Anstieg der 5G-Rollouts, die hochgeschwindigkeitsbasierte Inline-Verschlüsselung erfordern | +1.5% | Asien-Pazifik als Kern mit Ausstrahlungseffekt auf Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Compliance-Vorgaben wie DSGVO und HIPAA | +1.2% | Europa und Nordamerika primär, Ausweitung auf den Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| Wachsende Besorgnis über Bedrohungen durch Quantencomputer | +0.9% | Global mit früher Adaption in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Zunehmende Adaption von Zero-Trust-Architekturen | +0.8% | Nordamerika und Europa, Ausweitung auf den Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Anzahl von Netzwerksicherheitsverletzungen
Ransomware-Kampagnen und staatlich geförderte Angriffe nahmen im Jahr 2024 in Häufigkeit und Komplexität zu, was die Unternehmensführungen dazu veranlasste, Verschlüsselungsinvestitionen in Daten-in-Bewegung-Kanälen zu beschleunigen. Gesetze zur Offenlegung von Datenschutzverletzungen in den Vereinigten Staaten, Europa und mehreren Jurisdiktionen im Asien-Pazifik-Raum verhängen hohe Strafen für ungeschützte Datenexposition und veranlassen Unternehmen, den internen Ost-West-Datenverkehr neben der externen Kommunikation zu verschlüsseln. Versicherungszeichner haben die Vertragsbedingungen verschärft und gewähren Prämienrabatte nur dann, wenn Versicherungsnehmer eine allumfassende Verschlüsselungsabdeckung nachweisen können. Infolgedessen behandeln Beschaffungsteams Verschlüsselung auf Netzwerkebene als Basiskontrolle und nicht als optionale Schutzmaßnahme, was kontinuierliche Ausgaben auch dann antreibt, wenn die übergeordneten IT-Budgets gestrafft werden. Anbieter, die einfach zu implementierende Appliances und automatisierte Richtlinien-Engines liefern können, gewinnen schnell an Bedeutung.
Beschleunigte Akzeptanz cloudbasierter Arbeitslasten
Cloud-Migration legt neuen Wert auf Verschlüsselungsagilität, da Arbeitslasten innerhalb von Sekunden über Multi-Cloud-Footprints hoch- und runtergefahren werden. Native Cloud-Netzwerkdienste integrieren nun fortschrittliche Verschlüsselung, die es Sicherheitsteams ermöglicht, das Schlüsselmanagement zu zentralisieren, während Anwendungsverantwortliche die DevOps-Geschwindigkeit aufrechterhalten.[1]Amazon Web Services, "Neues Amazon VPC Lattice: Konnektivität, Sicherheit und Überwachung von Dienst zu Dienst vereinfachen," amazon.com Service-Mesh-Frameworks integrieren transparente TLS-Terminierung und eliminieren die Notwendigkeit für Entwickler, Verschlüsselungsaufrufe zu kodieren. Nutzungsbasierte Preisgestaltung senkt die Eintrittsbarrieren für KMU und ermöglicht es ihnen, die Sicherheitsposition größerer Wettbewerber ohne Kapitalinvestitionen zu erreichen. Infolgedessen verzeichnen cloudorientierte Verschlüsselungsplattformen ein zweistelliges Wachstum, was die Nachfrage nach komplementären Schlüsselmanagement-als-Dienst-Angeboten ankurbelt.
Anstieg der 5G-Rollouts, die hochgeschwindigkeitsbasierte Inline-Verschlüsselung erfordern
Release 17 des 3GPP-Standards schreibt eine Ende-zu-Ende-Verschlüsselung für das Netzwerk-Slicing vor und veranlasst Betreiber, Kryptografie mit Leitungsgeschwindigkeit bei Geschwindigkeiten von 100 Gbps und darüber hinaus einzusetzen.[2]3rd Generation Partnership Project, "Release 17 Spezifikationen," 3gpp.org Gerätehersteller integrieren dedizierte kryptografische Prozessoren in Basisstationen und Kern-Router und vermeiden damit die Notwendigkeit separater Appliances, die Latenz einführen. Industrielle 5G-Anwendungsfälle, die von autonomer Robotik bis zur Fernchirurgie reichen, können keine Verzögerungen von mehr als Submillisekunden tolerieren; daher bevorzugen Netzbetreiber Hardware, die Switching-Silizium mit Verschlüsselungs-Engines auf einem einzigen Chipsatz kombiniert. Kapitalausgaben für verschlüsselungsfähige 5G-Infrastruktur bilden daher einen mehrjährigen Nachfragekorridor, insbesondere im Asien-Pazifik-Raum, wo Greenfield-Implementierungen weiter verbreitet sind.
Compliance-Vorgaben wie DSGVO und HIPAA
Regulierungsbehörden spezifizieren die Verschlüsselung ruhender und übertragener Daten zunehmend als explizite Anforderungen statt als Best-Practice-Empfehlungen. Gemäß DSGVO verhängen Aufsichtsbehörden in der gesamten Europäischen Union Bußgelder in Millionenhöhe, wenn Organisationen personenbezogene Daten bei der Netzwerkübertragung nicht sichern. In den Vereinigten Staaten erweitert die Aktualisierung der HIPAA-Datenschutzregel aus dem Jahr 2025 die Definition geschützter Gesundheitsinformationen und verpflichtet betroffene Einrichtungen, den gesamten Telemedizin-Datenverkehr zu verschlüsseln. Ähnliche Bestimmungen finden sich in Indiens Gesetz zum Schutz digitaler personenbezogener Daten und Brasiliens LGPD, was einen harmonisierenden Effekt erzeugt, der den globalen Mindeststandard für die Akzeptanz von Verschlüsselung anhebt. Compliance-Teams betrachten die Automatisierung des Zertifikatslebenszyklus und die zentralisierte Prüfprotokollierung nun als wesentliche Fähigkeiten, was Plattformanbietern zugutekommt, die Richtlinien, Schlüsselmanagement und Berichterstattung in einer einzigen Konsole integrieren.[3]Europäische Kommission, "Cyber Resilience Act," europa.eu
Analyse der Hemmnisauswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Hohe Implementierungskosten von Netzwerkverschlüsselungslösungen | -1.4% | Global, mit stärkerem Druck auf KMU in aufstrebenden Märkten | Kurzfristig (≤ 2 Jahre) |
| Leistungsaufwand und Latenzprobleme in Hochgeschwindigkeitsnetzwerken | -1.1% | Global, besonders spürbar im Hochfrequenzhandel und in industriellen Steuerungsumgebungen | Mittelfristig (2–4 Jahre) |
| Interoperabilitätskomplexitäten in Multi-Vendor-Umgebungen | -0.9% | Global, insbesondere in Großunternehmen, die heterogene Infrastrukturen betreiben | Mittelfristig (2–4 Jahre) |
| Mangel an qualifizierten Kryptografie-Fachleuten | -0.7% | Global, am stärksten ausgeprägt im Asien-Pazifik-Raum und Lateinamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Implementierungskosten von Netzwerkverschlüsselungslösungen
Umfassende Implementierungen erfordern häufig spezialisierte Appliances, Beratungsdienstleistungen und Mitarbeiterschulungen, wodurch die Projektkosten für mittelgroße Unternehmen von USD 500.000 auf weit über USD 5 Millionen steigen. Der Budgetdruck ist in aufstrebenden Volkswirtschaften akuter, wo Schwankungen der Landeswährung die Preise für importierte Hardware in die Höhe treiben. Darüber hinaus fehlt es älteren Switches und Routern möglicherweise an integrierter Krypto-Beschleunigung, was teure Infrastrukturerneuerungen erzwingt. Verwaltete Dienste gleichen zwar die Kapitalbelastungen aus, aber kleine Unternehmen kämpfen weiterhin mit wiederkehrenden Abonnementgebühren. Infolgedessen verschieben preissensible Käufer den Projektumfang oder reduzieren ihn, was die kurzfristige Durchdringung in Segmenten außerhalb regulierter Branchen begrenzt.
Leistungsaufwand und Latenzprobleme in Hochgeschwindigkeitsnetzwerken
Die Verschlüsselung von Hochfrequenzhandels-Feeds oder Fertigungssteuerungsschleifen fügt pro Hop 50–200 Mikrosekunden hinzu, eine inakzeptable Verzögerung für Anwendungen, die den Erfolg in einstelligen Mikrosekunden messen. Selbst wenn Hardwarebeschleunigung vorhanden ist, können durch kryptografische Operationen verbrauchte CPU-Zyklen den Gesamtdurchsatz um 10–30 % reduzieren. Betreiber setzen manchmal auf selektive Verschlüsselung und lassen weniger kritischen Datenverkehr ungeschützt, um die Leistung zu erhalten, was das gesamte adressierbare Ausgabenpotenzial begrenzt. Anbieter stehen daher unter Druck, leichtgewichtige Chiffren, Pipeline-Architekturen und FPGA-basierte Auslagerungen zu entwickeln, die die Latenzlücke schließen, ohne den Stromverbrauch zu erhöhen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellungstyp: Cloud-Migration beschleunigt sich trotz Sicherheitsbedenken
Cloud-Implementierungen werden voraussichtlich die schnellste CAGR von 9,87 % bis 2031 verzeichnen, dennoch repräsentierten On-Premise-Implementierungen im Jahr 2025 noch 56,74 % des Marktanteils für Netzwerkverschlüsselung. Die große installierte Basis von Legacy-Anwendungen und strenge Datensouveränitätsregeln in den BFSI- und Regierungssektoren verankern die On-Premise-Nachfrage, während neue digitale Dienste standardmäßig auf cloudnative Verschlüsselungsangebote setzen. Führende Anbieter bündeln das Lebenszyklusmanagement von Schlüsseln und die automatisierte Zertifikatsrotation, um die Betriebslast für Sicherheitsteams zu verringern.
Hybridmuster entstehen, wenn Organisationen unternehmenskritische Arbeitslasten vor Ort behalten, aber Entwicklungs-, Analyse- und kundenorientierte Dienste über Cloud-Backbones leiten. Diese Zwei-Tempo-Architektur ermöglicht es Käufern, mit verbrauchsbasierter Verschlüsselung zu experimentieren, ohne ihre bestehenden Investitionen aufzugeben. Anbieter, die einheitliche Richtlinien-Engines liefern können, die sich über lokale Geräte und virtuelle Appliances in öffentlichen Clouds erstrecken, gewinnen Kundenbindung. Da Post-Quanten-Algorithmen zum Mainstream werden, bieten Cloud-Plattformen schnellere Upgrade-Zyklen, was das langfristige Volumen potenziell in Richtung gehosteter Verschlüsselungsmodelle verschiebt.
Notiz: Segmentanteile aller einzelnen Segmente sind nach Berichtskauf verfügbar


Nach Komponente: Softwaredefinierte Lösungen gestalten die Marktdynamik neu
Hardware hielt im Jahr 2025 49,01 % des Marktanteils für Netzwerkverschlüsselung, da ultraschnelle Verbindungen immer noch auf ASICs und FPGAs angewiesen sind, um Leistung mit Leitungsgeschwindigkeit aufrechtzuerhalten. Dennoch verzeichnet das Segment Lösungen und Dienstleistungen eine CAGR von 10,05 %, was den Schwenk hin zu flexibler, softwaregesteuerter Sicherheit verdeutlicht. Unternehmen schätzen API-gesteuerte Orchestrierung, die sich in Infrastruktur-als-Code-Workflows integriert und die dynamische Erstellung von Tunneln und Richtlinienänderungen innerhalb von Sekunden ermöglicht.
Anbieter verwalteter Sicherheitsdienste integrieren Verschlüsselung in gebündelte Angebote, die Bedrohungserkennung, Zertifikatsautomatisierung und Zero-Trust-Segmentierung kombinieren. Künstliche Intelligenz hilft durch die Analyse von Schlüsselnutzungsmustern und die Vorhersage von Zertifikatsabläufen und reduziert so ungeplante Ausfälle. Modulare Lizenzierung ermöglicht es Kunden auch, Bandbreite oder Algorithmus-Suiten ohne aufwändige Upgrades zu skalieren. Im Prognosezeitraum werden Krypto-Blöcke auf Chipebene zur Massenware, während die Differenzierung auf Softwareanalysen, Compliance-Berichterstattung und breitere Integrationsfähigkeiten verlagert wird.
Nach Unternehmensgröße: KMU-Akzeptanz beschleunigt sich durch Cloud-Zugänglichkeit
Großunternehmen trugen 60,92 % des Umsatzes im Jahr 2025 bei, was komplexe globale Netzwerke und umfangreiche Sicherheitsbudgets widerspiegelt. Dennoch zeigen KMU eine CAGR von 9,94 % dank nutzungsbasierter Modelle, die hohe Anfangsinvestitionen eliminieren. Cloud-Marktplätze bieten nun Verschlüsselung-als-Dienst-Pakete an, die mit wenigen Klicks implementiert werden können und den Bedarf an spezialisiertem Kryptografie-Personal eliminieren.
Das Marketing der Anbieter betont die regulatorische Ausrichtung und bietet vorlagenmäßige Richtlinien, die auf HIPAA-, PCI-DSS- und DSGVO-Kontrollen abgestimmt sind. Automatisierte Dashboards zeigen Compliance-Lücken auf und unterstützen die Prüfungsbereitschaft für Unternehmen mit begrenztem Personal. Da Cyber-Versicherer die Deckungsbedingungen verschärfen, betrachten KMU Verschlüsselung als Voraussetzung für erschwingliche Prämien, was die Nachfrage weiter ankurbelt. Die Demokratisierung fortschrittlicher Kryptografie erweitert daher die adressierbare Basis über die traditionellen Hochsicherheitsbranchen hinaus.
Notiz: Segmentanteile aller einzelnen Segmente sind nach Berichtskauf verfügbar
Nach Endbenutzerbranche: Gesundheitswesen entwickelt sich zum Wachstumsführer
BFSI blieb mit einem Anteil von 27,35 % im Jahr 2025 der größte Einzelbeitragszahler, resultierend aus anhaltenden Investitionen in Verschlüsselung für Zahlungen, Kernbankgeschäfte und Handelsinfrastruktur. Die CAGR von 8,49 % im Gesundheitswesen übertrifft alle anderen Branchen, da Telemedizin-Plattformen und elektronische Gesundheitsakten sensible Datenströme generieren, die öffentliche Netzwerke durchqueren. Krankenhäuser rüsten auf TLS 1.3 und quantensichere Algorithmen auf, um die Vertraulichkeit von Patienten inmitten einer Zunahme von Ransomware-Ereignissen zu schützen.
Telekommunikationsbetreiber treten ebenfalls prominent auf, da sie Verschlüsselung in 5G- und Edge-Computing-Knoten integrieren. Regierungs- und Verteidigungsbehörden halten eine konsistente Nachfrage aufrecht und spezifizieren häufig die inländische Schlüsselgenerierung und Multi-Faktor-Authentifizierung in Beschaffungsausschreibungen. Medien- und Unterhaltungsunternehmen verschlüsseln hochwertige Inhalte über CDNs, um Piraterie zu bekämpfen, während Hersteller industriellen IoT-Datenverkehr zwischen Anlagen und Cloud-Analyse-Engines sichern. Die branchenübergreifende Abhängigkeit von verteilten Arbeitsabläufen stellt sicher, dass der Markt für Netzwerkverschlüsselung einen diversifizierten Umsatzmix beibehält.
Geografische Analyse
Nordamerika entfiel im Jahr 2025 auf 33,45 % des Umsatzes, gestützt durch frühe Adaption von Zero-Trust, umfangreiche Cyber-Budgets und die Nähe zu den meisten führenden Verschlüsselungsanbietern. Bundesmandate, die eine quantenresistente Migration bis 2026 erfordern, beschleunigen die inländischen Upgrades zusätzlich. US-amerikanische Netzbetreiber bündeln ebenfalls Inline-Verschlüsselung in nationalen 5G-Programmen und stimulieren so Geräteauffrischungszyklen.
Der Asien-Pazifik-Raum wird voraussichtlich die schnellste CAGR von 8,86 % bis 2031 erzielen, angetrieben durch erhebliche Cloud-Investitionen in China, Indien und Südostasien. Regionale Regulierungsbehörden verschärfen die Regeln zur Datenresidenz und veranlassen Unternehmen, lokal verwaltete Schlüsselspeicher zu implementieren. Regierungen leiten Konjunkturmittel in Quantenforschung und 5G-Infrastruktur, was indirekt verschlüsselungsfähige Hardware subventioniert. Japanische Finanzinstitute erproben Dual-Algorithmus-Schemata, die klassische und gitterbasierte Chiffren kombinieren, was eine bevorstehende Welle von Post-Quanten-Übergängen signalisiert.
Europa bleibt ein zentraler Markt, da DSGVO-Bußgelder kontinuierliche Ausgaben für Verschlüsselung motivieren. Der bevorstehende Cyber Resilience Act erweitert obligatorische Sicherheitskontrollen auf vernetzte Produkte und erweitert indirekt den Umfang verschlüsselter Kanäle. Telekommunikationsbetreiber in Deutschland und Frankreich integrieren Datenverkehrsschicht-Verschlüsselung in ihre Open-RAN-Rollouts, während skandinavische Länder frühe Versuche mit Quantenschlüsselverteilungs-Backbones anführen. Der Nahe Osten und Afrika sowie Südamerika zeigen eine zunehmende Akzeptanz, obwohl Fachkräftemangel und Budgetbeschränkungen die Kunden zu verwalteten Diensten und Cloud-Bereitstellungsmodellen drängen.

Regulatorisches Umfeld
Regulierungsbehörden verlagern Verschlüsselung von einer Leitlinie zu prüfbaren Anforderungen über kritische Infrastrukturen, Regierungsnetzwerke und Cloud-Hosting hinweg. In der Europäischen Union heben die Verordnung (EU) 2024/2847 (Cyber Resilience Act) und die Durchführungsverordnung (EU) 2024/2690 zur Unterstützung der NIS2-Compliance den Ausgangswert für sichere Kommunikation und Risikomanagementmaßnahmen bei Produkten und Betreibern an, was den Einsatz verschlüsselter Kanäle erhöht und die Erwartungen an die Schlüsselverwaltung verschärft. Im Juni 2025 veröffentlichte ENISA technische Umsetzungsleitlinien zu Cybersicherheits-Risikomanagementmaßnahmen, die Kontrollen stärken, die üblicherweise der Verschlüsselung bei der Übertragung und dem Schlüsselmanagement in NIS2-ausgerichteten Programmen zugeordnet werden.
Im Jahr 2026 verschärften mehrere staatliche Maßnahmen die Erwartungen an sichere Administration, Cloud-Hosting und den Schutz sensibler Daten. Das NIST veröffentlichte SP 800-172 Rev. 3 (Mai 2026), um die Anforderungen zum Schutz kontrollierter, nicht klassifizierter Informationen zu verschärfen und die Verschlüsselung sowie das kryptografische Schlüsselmanagement in föderal ausgerichteten Lieferketten zu stärken. Das Weiße Haus erließ NSPM-12 (Juni 2026) und wies das CNSS an, Überarbeitungen der CNSSP-32 für sicheres Cloud-Hosting von National Security Systems zu identifizieren, während das Vereinigte Königreich den überarbeiteten Revised Telecommunications Security Code of Practice 2026 (Version 1.1, Juli 2026) veröffentlichte, der sichere Administration sowie wirksame Authentifizierung und Verschlüsselung für öffentliche Telekommunikationsanbieter betont. Die Philippinen unterzeichneten die Executive Order No. 119 (Juli 2026), die einen Rahmen für Datenresidenz und -klassifizierung schafft, der Verschlüsselung für ausgewiesene Kategorien von Regierungsdaten vorschreibt, die auf Cloud-Plattformen gespeichert werden.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette umfasst vorgelagert kryptografische Standards und validierte Module, führt dann über Silizium und Appliance- oder virtuelle Formfaktoren und weiter in Orchestrierung, Zertifikatslebenszyklusmanagement und verwaltete Bereitstellung. Normungsgremien und Validierungsprogramme, darunter NIST FIPS 140-3 und das Cryptographic Module Validation Program, zusammen mit den 2026 veröffentlichten aktualisierten FIPS 140-3 Implementation Guidance, prägen die Beschaffung für regulierte Käufer und beeinflussen die Produkt-Roadmaps von Anbietern für HSMs, VPNs, Inline-Verschlüsseler und sichere Netzwerkbetriebssysteme. Komponentenlieferanten stellen ASIC- oder FPGA-Beschleunigung, HSMs und sichere Elemente bereit, die Leistung und Sicherheit unterstützen, während Plattformanbieter diese Komponenten zu Appliances, virtuellen Netzwerkfunktionen und cloud-nativen Diensten verpacken.
Nachgelagert bestimmen Interoperabilitätstests und die Integration auf Protokollebene zunehmend, wie Verschlüsselung in Unternehmens- und Carrier-Netzwerken aufgebaut und genutzt wird. Cloudflare stellte im April 2026 hybrides post-quantenkryptografisches ML-KEM allgemein für IPsec zur Verfügung und verwies auf Interoperabilität mit großen Netzwerkanbietern, darunter Cisco und Fortinet, was zeigt, wie Protokollimplementierungen die Nachfrage nach kompatiblen Gateways, Richtlinien-Tools und Fehlerbehebungsdiensten in Multi-Vendor-Umgebungen antreiben. Betriebssystem- und Identitäts-Stack-Anbieter sind ebenfalls zentrale Knoten in der Kette: Microsoft verlagerte die ML-DSA-Zertifikatsausstellung in die Active Directory Certificate Services auf Windows Server 2025 (allgemeine Verfügbarkeit im Mai 2026) und ermöglichte später den hybriden post-quantenkryptografischen Schlüsselaustausch in Windows TLS/Schannel über Windows-Updates im Juli 2026, was die Nachfrage nach Zertifikatsautomatisierung, Schlüsselmanagement und verwalteten Verschlüsselungsdiensten im großen Maßstab erhöht.
Wettbewerbslandschaft
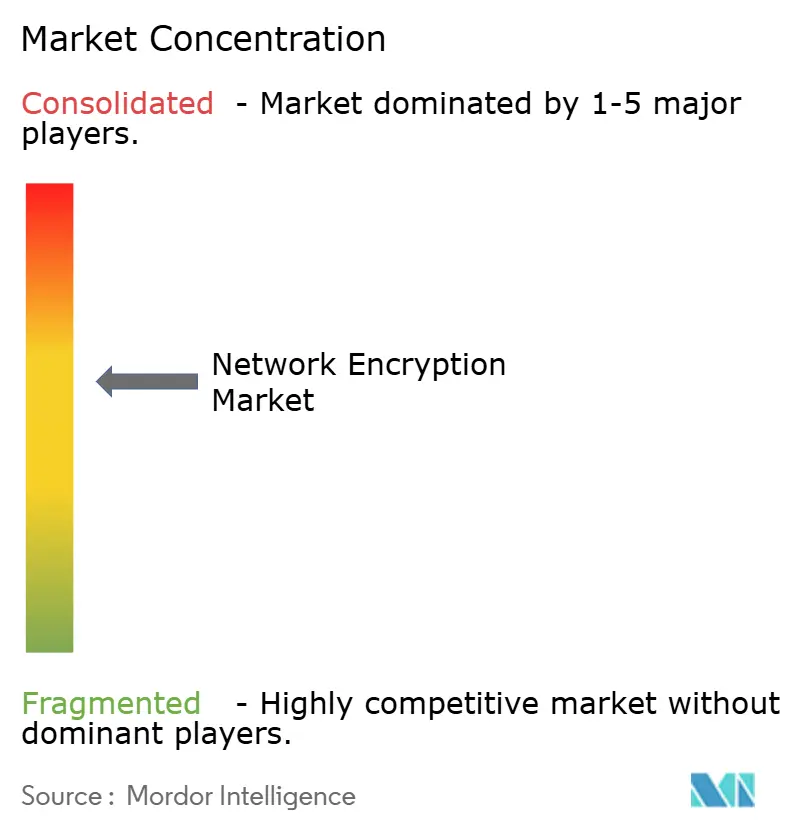
Der Markt für Netzwerkverschlüsselung ist mäßig fragmentiert. Etablierte Infrastrukturanbieter wie Cisco Systems, Juniper Networks und Huawei Technologies nutzen firmeneigenes Silizium, um ihre Hochleistungsführerschaft aufrechtzuerhalten. Gleichzeitig konzentrieren sich spezialisierte Softwareanbieter auf quantensichere Algorithmen und Zero-Trust-Orchestrierungsschichten und erodieren den Marktanteil der Platzhirsche bei Greenfield-Cloud-Projekten. Die Auswahlkriterien der Anbieter gewichten nun die Integrationstiefe mit Identitätsanbietern und Richtlinien-Engines höher als bloße Durchsatzwerte.
Schutzrechtsanmeldungen verdeutlichen den heftigen Wettbewerb um FPGA-basierte kryptografische Beschleuniger und verteilte Schlüssel-Treuhandmechanismen. Fusionen zielen auf komplementäre Stärken ab: Die Übernahme von Imperva durch Thales spiegelt Hardware-Akteure wider, die geistiges Eigentum zur Verschlüsselung auf Datenbankebene suchen, während Dienstanbieter sich mit Hyperscale-Clouds ausrichten, um Sicherheit nativ einzubetten. Frühzeitige Positionierung im Bereich Post-Quanten-Bereitschaft ermöglicht Premiumpreise, da risikoaverse Branchen langfristige Vertraulichkeit sichern wollen.
Auch Kanal-Ökosysteme spielen eine Rolle. Anbieter pflegen Partnerschaften mit Systemintegratoren, die Verschlüsselung mit Zero-Trust-Bewertungen, Cloud-Migrationsprojekten und 5G-Implementierungen bündeln. Open-Source-Bibliotheken wie OpenSSL 3.2 erhalten Unternehmensunterstützung zur Beschleunigung der Einführung hybrider klassisch-quantenkryptografischer Cipher Suites. Da Käufer konsolidierte Plattformen bevorzugen, können Anbieter, die Zertifikatsautomatisierung, Analysen und Bedrohungserkennung neben der Transportschichtverschlüsselung bündeln können, Upselling-Möglichkeiten erschließen.
Marktführer im Bereich Netzwerkverschlüsselung
Thales Trusted Cyber Technologies
Juniper Networks Inc.
Atos SE
Certes Networks Inc.
Senetas Corporation Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Die Post-Quanten-Migration schafft Freiräume rund um Krypto-Agilität, Hybridbereitstellungen und operative Tools, die helfen, Ausfall- und Compliance-Risiken während Algorithmus-Übergängen zu begrenzen. Das NIST finalisierte im August 2024 die zentralen Post-Quanten-Standards (FIPS 203 ML-KEM, FIPS 204 ML-DSA und FIPS 205 SLH-DSA), und die Aktivitäten im Jahr 2026 zeigen, dass diese Algorithmen in gängige Netzwerk- und Identitäts-Stacks einziehen. Dass Cloudflare hybrides ML-KEM für IPsec verfügbar macht (April 2026) und Microsoft sowohl die ML-DSA-Zertifikatsausstellung in AD CS (Mai 2026) als auch den hybriden post-quantenkryptografischen Schlüsselaustausch in Windows TLS/Schannel (Juli 2026) ermöglicht, unterstützt die Nachfrage nach Automatisierung des Zertifikatslebenszyklus, Richtlinienorchestrierung und verwalteten Verschlüsselungsdiensten, die Upgrades über Endpunkte, Gateways und Cloud-Connectoren hinweg koordinieren können.
Staatliche Zeitpläne und Programme für souveräne Clouds treiben auch Investitionen in Schlüsselkontrolle und externe Schlüsselmanagement-Architekturen voran, insbesondere dort, wo Käufer verlangen, dass Schlüssel unter Kundenkontrolle oder innerhalb nationaler Jurisdiktionen bleiben. US-Maßnahmen im Jahr 2026 erhöhten die Dringlichkeit der Planung des Post-Quanten-Übergangs für föderal ausgerichtete Netzwerke, und Europa setzt weiterhin NIS2-konforme Kontrollen und den Cyber Resilience Act operativ um, wodurch verschlüsselte Kommunikation und starke Schlüsselverwaltung als Beschaffungsanforderungen gestärkt werden. Auf Anbieterseite treiben Hersteller protokoll- und fabric-basierte Implementierungen voran statt isolierter Kryptobibliotheken, darunter Palo Alto Networks, das im Juli 2026 IETF-standardisierte hybride PQC in seinem SASE-Fabric operativ umsetzte, was Chancen für integrierte SASE- oder WAN-Verschlüsselung, Cloud-zu-Rechenzentrum-Schutz und Multi-Domain-Schlüsselmanagement über On-Premise-, Cloud- und Telekom-Backbones hinweg aufzeigt.
Aktuelle Branchenentwicklungen
- März 2026: Thales stellte die quantenresistenten Netzwerkverschlüsseler der Serie CN7000 für Verteidigungs- und Nachrichtendienstanwendungen vor. Die Einführung erweitert die adressierbare Basis für hochgesicherte Inline-Verschlüsselung, bei der zertifizierte Hardware und lange Vertraulichkeitszeiträume Beschaffungsanforderungen sind.
- Juni 2025: Juniper Networks validierte in Zusammenarbeit mit Turkcell und ID Quantique einen Proof of Concept für quantensichere Dienste über 5G-Mobilfunk-Backhaul. Die Arbeit verknüpft Anforderungen an die Post-Quanten-Sicherheit direkt mit der Modernisierung des Carrier-Transports und unterstützt die Nachfrage nach verschlüsselungsfähigen Routing-, Optik- und Backhaul-Architekturen.
- Dezember 2024: Juniper Networks arbeitete mit Quantum Bridge und Eurofiber zusammen, um fortschrittliche Post-Quanten-Kryptografie in die europäische Netzwerkinfrastruktur zu integrieren. Die Zusammenarbeit unterstreicht den Trend zu ökosystemgeführten Bereitstellungen, bei denen Telekommunikationsbetreiber und PQC-Spezialisten helfen, Interoperabilität und Bereitstellungsmuster über regionale Backbones hinweg voranzutreiben.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik umfasst der Markt für Netzwerkverschlüsselung Umsätze aus Tools und Plattformen, die Daten bei der Übertragung über Netzwerke verschlüsseln, einschließlich Hardware und Software, sowie zugehörige Implementierungs- und Supportdienstleistungen.
Ausschlüsse vom Umfang: Wir berücksichtigen keine allgemeine Endpunktverschlüsselung, reine Anwendungsverschlüsselungsprodukte oder Nicht-Sicherheits-Netzwerkgeräte, sofern Verschlüsselung nicht eine primäre, gesondert bepreiste Funktion ist.
Übersicht der Segmentierung
- Nach Bereitstellungstyp
- Cloud
- On-Premise
- Nach Komponente
- Hardware
- Lösungen und Dienstleistungen
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen
- Großunternehmen
- Nach Endbenutzerbranche
- Telekommunikation und IT
- BFSI
- Regierung
- Medien und Unterhaltung
- Gesundheitswesen
- Verteidigung und Luft- und Raumfahrt
- Sonstige Endbenutzerbranchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien
- Übriger Asien-Pazifik-Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Übriger Naher Osten
- Afrika
- Südafrika
- Ägypten
- Übriges Afrika
- Naher Osten
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Nordamerika
Datenquellen, Marktdimensionierung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit der Kartierung der tatsächlichen Nachfragetreiber für die Verschlüsselung von Daten während der Übertragung und der anschließenden Verknüpfung mit messbaren öffentlichen Signalen. Wir stützten uns auf weit verbreitete Standards und Richtlinienquellen, wie die NIST-Kryptografie-Leitlinien, ISO-Referenzen und Sicherheitsrahmenwerke von Organisationen wie CISA, da diese Dokumente den Zeitpunkt der Unternehmensadoption und Erneuerungszyklen beeinflussen.
Um die Marktinputs zu verankern, prüften wir auch öffentliche Indikatoren wie Telekommunikations- und Breitbandstatistiken (als Proxy für Verkehrswachstum), Beschaffungsportale von Regierungen für sicherheitsorientierte Ausschreibungen und Zusammenfassungen von Berichten zu Cybersicherheitsvorfällen, soweit verfügbar. Auf der Angebotsseite wurden Unternehmensmeldungen, Produktdokumentationen, Investorenpräsentationen und seriöse Presse genutzt, um die Preisentwicklung und Verschiebungen bei der Verpackung zwischen Hardware-Appliances und Software-Abonnements zu verstehen. Für spezifische Gegenprüfungen nutzten wir kostenpflichtige Abonnements, die Unternehmensfinanzinformationen, Patentrecherchen und Handelssignale auf Versandebene bereitstellen, wo Hardwarebewegungen wesentlich sind. Die hier aufgeführten Sekundärquellen sind lediglich beispielhaft, und viele weitere öffentliche Dokumente wurden ebenfalls zur Datenerhebung, Validierung und Klärung herangezogen.
Primärinterviews und Umfragen
Die Primärarbeit konzentrierte sich darauf zu validieren, was im Rahmen von Budgets für Netzwerkverschlüsselung gekauft wird und was unter angrenzenden Sicherheitspositionen gebündelt wird. Wir sprachen mit einer Mischung aus Lösungskäufern, Systemintegratoren und produktseitigen Spezialisten, um Adoptionstreiber wie Zero-Trust-Einführungen und Cloud-Konnektivität zu überprüfen, und stimmten die Annahmen anschließend über Amerika, EMEA und APAC hinweg ab.
Ihre Beiträge wurden verwendet, um typische Bereitstellungsmuster, Service-Attachraten und realistische ASP-Bewegungen zu bestätigen, insbesondere dort, wo Listenpreise von vertraglich vereinbarten Preisen bei größeren Geschäften abweichen.
Verteilung der Befragten der primären Feldforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 35% | CXOs: 18% | APAC: 49% |
| Mid-Tier: 46% | Funktions-/Bereichsleiter: 23% | EMEA: 29% |
| Kleinere Marktteilnehmer: 19% | Manager: 59% | Amerika: 22% |
Marktdimensionierung & Prognose
Die Dimensionierung beginnt mit einem Top-down-Aufbau, bei dem die Sicherheitsausgaben von Unternehmen und Dienstanbietern in einen adressierbaren Pool für die Verschlüsselung von Daten bei der Übertragung rekonstruiert und anschließend anhand der Bereitstellungsrealitäten in Cloud- und On-Premise-Umgebungen gefiltert werden. Die Gesamtwerte werden durch selektive Bottom-up-Prüfungen bestätigt, etwa durch stichprobenartige ASP-x-Volumen für Hardwarebereitstellungen, Prüfungen der Service-Attachraten und Feedback aus dem Vertriebskanal zu typischen Erneuerungszyklen, bevor die endgültigen Zahlen festgelegt werden.
Zu den wichtigsten Eingaben im Modell zählen der Mix zwischen On-Premise- und Cloud-Bereitstellung, die Umsatzaufteilung zwischen Hardware und Lösungen/Dienstleistungen, das Adoptionstempo in regulierten Branchen wie BFSI und Regierung, das mit Cloud- und 5G-Aktivitäten verbundene Wachstum des Netzwerkverkehrs sowie der erwartete Zeitpunkt kryptografischer Upgrades, der durch Diskussionen zur Post-Quanten-Bereitschaft beeinflusst wird. Für die Prognose stützten wir uns auf Szenarioanalysen, die durch Expertenkonsens gestützt werden, wobei Basis-, konservative und beschleunigte Szenarien an Variablen wie die Migrationsgeschwindigkeit zu Zero-Trust-Architekturen, die Intensität der Compliance-Durchsetzung und das Tempo der Cloud-Konnektivitätsausweitung gebunden sind. Wo die Bottom-up-Abdeckung unvollständig ist, werden Lücken durch kalibrierte Verhältnisse geschlossen, die aus vergleichbaren Käufergruppen abgeleitet werden, gefolgt von einer zweiten Runde der Interviewvalidierung.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden mit unabhängigen Marktsignalen abgeglichen und anschließend auf Abweichungen nach Region, Bereitstellungstyp und Komponentenmix überprüft, sodass offensichtliche Unstimmigkeiten frühzeitig erkannt werden. Wenn eine Anomalie auftritt, werden die zugrunde liegenden Annahmen bis zum relevanten Input zurückverfolgt, und Folgegespräche werden ausgelöst, wenn die Abweichung nicht durch ein reales Ereignis erklärt werden kann.
Vor der endgültigen Freigabe wird eine mehrstufige Analystenprüfung durchgeführt, damit Logik, Berechnungen und der implizite Wachstumspfad intern konsistent sind. Die Berichte werden jährlich aktualisiert, mit Zwischenaktualisierungen, wenn wesentliche Veränderungen auftreten, wie größere Standardisierungsmeilensteine, regulatorische Änderungen oder plötzliche Preisbewegungen. Unmittelbar vor der Auslieferung führt ein Analyst eine erneute Prüfung durch, damit Kunden die neueste, aktualisierte Sichtweise erhalten.
Vergleich der Marktgröße für Netzwerkverschlüsselung von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Netzwerkverschlüsselung können selbst bei Verwendung derselben Begriffe variieren, da die Umfangsgrenzen oft unterschiedlich gezogen werden und die Preisbehandlung nicht immer konsistent ist. Die Tabelle veranschaulicht diese Streuung und gibt zudem Hinweise darauf, warum die Zahlen nicht übereinstimmen.
Die größten Abweichungstreiber ergeben sich in der Regel daraus, was als Netzwerkverschlüsselung im Gegensatz zu breiterer Sicherheit gezählt wird, wie Dienstleistungen und verwaltete Komponenten behandelt werden, und welches Jahr und welcher Wechselkurszeitpunkt für die USD-Umrechnung verwendet wird. Die Tabelle zeigt einen engeren Wert für 2026 im Vergleich zu höheren und niedrigeren Werten für 2024, und im Modell von Mordor Intelligence wird der Markt über Hardware sowie Lösungen und Dienstleistungen dimensioniert, die speziell für die Verschlüsselung von Daten bei der Übertragung verwendet werden, und anschließend an eine Basisjahresansicht 2026 mit regionalen Mix-Prüfungen angepasst, bevor eine Prognose bis 2031 erstellt wird.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 5,67 Mrd. USD (2026) | |
| Fachzeitschrift A | 4,51 Mrd. USD (2024) | Verwendet eine engere Interpretation, die sich stärker auf reine Produktumsätze konzentriert und Implementierungs- und laufende Supportdienstleistungen ausschließen kann, was die erfassten Ausgaben bei größeren Bereitstellungen verringert. |
| Branchenbulletin B | 5,18 Mrd. USD (2024) | Wendet eine breitere Kategorie an, die benachbarte Verschlüsselungsbereiche vermischen kann, und projiziert dann einen einheitlichen Wachstumspfad, der die Gesamtsumme erhöhen kann, ohne Verschiebungen im Komponentenmix zwischen Hardware und Dienstleistungen zu überprüfen. |
Insgesamt lässt sich die Abweichung zwischen den Quellen größtenteils durch Umfangsgrenzen und die Behandlung von Dienstleistungen, Verpackung und Jahreskonventionen erklären. Wenn das Modell an klare Ausgabentreiber wie den Bereitstellungsmix, die Komponentenaufteilung und Adoptionsmuster in regulierten Branchen gebunden wird, wird der resultierende Marktwert leichter nachvollziehbar und über die Zeit reproduzierbar.


Im Bericht beantwortete Schlüsselfragen
Welcher prognostizierte Wert wird für den Bereich Netzwerkverschlüsselung bis 2031 erwartet?
Es wird prognostiziert, dass der Sektor bis 2031 USD 8,37 Milliarden erreichen wird.
Welches Bereitstellungsmodell wächst am schnellsten für Netzwerkverschlüsselungslösungen?
Cloudbasierte Bereitstellungen wachsen bis 2031 mit einer CAGR von 9,87 %.
Warum gilt der Asien-Pazifik-Raum als die dynamischste Region für Netzwerkverschlüsselung?
Rasante 5G-Expansion, Programme zur digitalen Transformation und sich weiterentwickelnde Datenschutzgesetze treiben eine regionale CAGR von 8,86 % voran.
Welche Endbenutzerbranche zeigt das höchste zukünftige Wachstum?
Das Gesundheitswesen führt mit einer CAGR von 8,49 %, angetrieben durch den Bedarf an Telemedizin und dem Schutz elektronischer Gesundheitsakten.
Wie beeinflussen Fortschritte im Quantencomputing die Verschlüsselungsstrategien?
Organisationen migrieren zu Post-Quanten-Algorithmen und Dual-Chiffre-Ansätzen in Erwartung kryptografisch relevanter Quantencomputer.
Was hemmt die breitere KMU-Akzeptanz fortschrittlicher Netzwerkverschlüsselung?
Hohe Implementierungs- und Betriebskosten sowie begrenzte interne Fachkenntnisse bleiben die größten Hindernisse, trotz wachsender cloudbasierter Optionen.
Seite zuletzt aktualisiert am:



