
Marktgröße und Marktanteil für digitale Forensik und Incident-Response (DFIR) Lösungen
Marktübersicht
| Studienzeitraum | 2019 - 2030 |
|---|---|
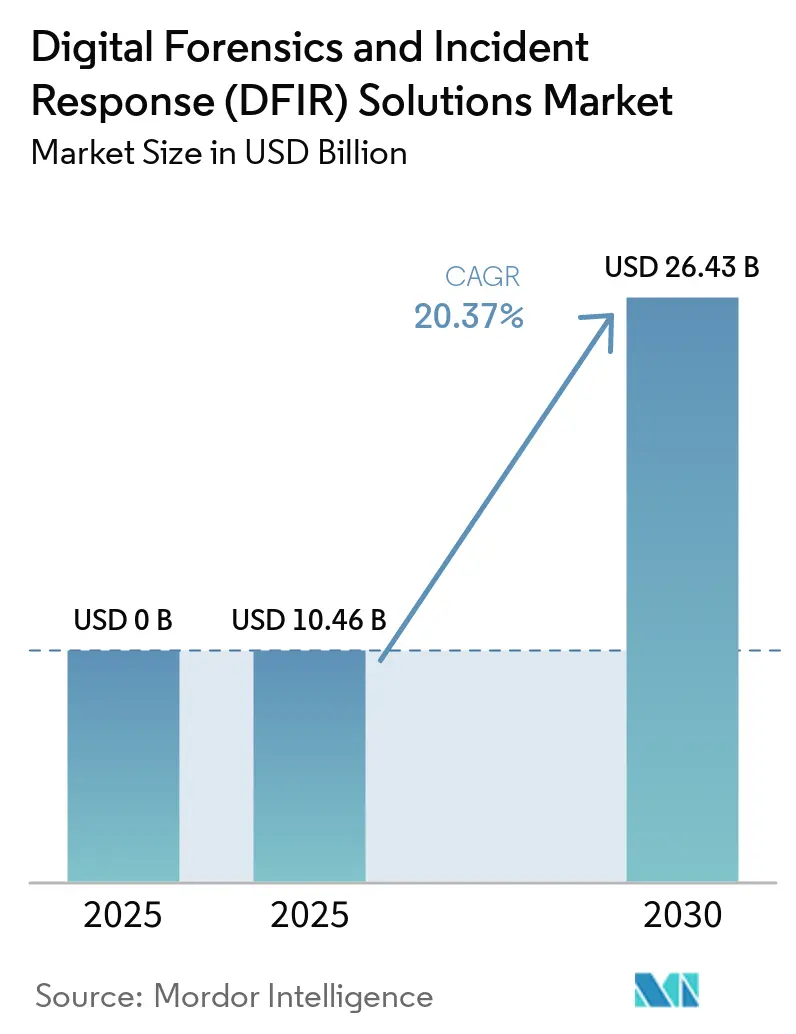
| Marktgröße (2025) | 10.46 Milliarden US-Dollar |
| Marktgröße (2030) | 26.43 Milliarden US-Dollar |
| Wachstumsrate (2025 - 2030) | 20.37 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für digitale Forensik und Incident-Response (DFIR) Lösungen von Mordor Intelligence
Die Marktgröße für digitale Forensik- und Incident-Response-Lösungen belief sich im Jahr 2025 auf 10,46 Milliarden USD und wird bis 2030 voraussichtlich 26,43 Milliarden USD erreichen, was einer CAGR von 20,37 % entspricht. Das Wachstum wird durch aggressive Ransomware-Innovationen, strengere Vorschriften zur Meldung von Datenschutzverletzungen, die Untersuchungszeiträume verkürzen, sowie die Migration geschäftskritischer Workloads auf Cloud- und Edge-Plattformen vorangetrieben, die herkömmliche Tools nicht effektiv analysieren können. Anbieter, die automatisierte Beweissicherung mit menschlicher Expertise verbinden, gewinnen Marktanteile, da Käufer von reaktiver Protokollerfassung zu proaktiven Bedrohungssuche-Programmen wechseln. Die Konsolidierung unter Plattformanbietern, verbunden mit Risikokapitalfinanzierungen für Nischenspezialisten, signalisiert ein Umfeld, in dem differenzierte Analysen und Cloud-native Transparenz eigenständige Einzelprodukte übertreffen. Unternehmen betrachten robuste DFIR-Fähigkeiten heute als Risikominderungsanlagen auf Vorstandsebene und nicht als diskretionäre Compliance-Ausgaben, was die Einführung in regulierten und nicht regulierten Sektoren gleichermaßen weiter beschleunigt.[1]
Wichtigste Erkenntnisse des Berichts
- Nach Komponente führten Software-Tools mit einem Marktanteil von 59 % am Markt für digitale Forensik- und Incident-Response-Lösungen im Jahr 2024, während Dienstleistungen bis 2030 mit einer CAGR von 24,40 % wachsen werden.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2024 einen Anteil von 52 % an der Marktgröße für digitale Forensik- und Incident-Response-Lösungen, doch Cloud-basierte Angebote werden bis 2030 voraussichtlich mit einer CAGR von 26,80 % wachsen.
- Nach Untersuchungstyp erzielte Endpunkt-Forensik 47 % des Umsatzes im Jahr 2024, während Cloud-Forensik bis 2030 mit einer CAGR von 28,20 % wachsen soll.
- Nach Endnutzerbranche hielt Regierung und Verteidigung 26 % des Umsatzes im Jahr 2024; das Gesundheitswesen wächst im gleichen Zeitraum mit einer CAGR von 25,60 %.
- Nach Geografie entfiel auf Nordamerika 38 % des Umsatzes im Jahr 2024, während Asien-Pazifik bis 2030 eine CAGR von 23,90 % verzeichnen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Raffinesse von Ransomware | +4.20% | Global, mit akuten Auswirkungen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Rasche regulatorische Verschärfung bei der Meldung von Datenschutzverletzungen | +3.80% | Nordamerika und EU führend, Asien-Pazifik folgend | Mittelfristig (2–4 Jahre) |
| Sichtbarkeitslücken bei Cloud-nativen Workloads | +3.50% | Global, konzentriert in Cloud-first-Volkswirtschaften | Mittelfristig (2–4 Jahre) |
| Explosion der Endpunkt-Telemetrie (EDR/XDR-Überschneidung) | +2.90% | Nordamerika und Asien-Pazifik als Kernmärkte | Kurzfristig (≤ 2 Jahre) |
| KI-gesteuerte Triage zur Reduzierung der Analysten-Ermüdung | +2.10% | Fortgeschrittene Volkswirtschaften mit Fachkräftemangel | Langfristig (≥ 4 Jahre) |
| Konvergenz von OT- und IT-Untersuchungen in kritischer Infrastruktur | +1.80% | Industrieländer, insbesondere Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Raffinesse von Ransomware
Ransomware-Kollektive haben sich von plumpen Verschlüsselungstaktiken zu mehrstufigen Vorgehensweisen gewandelt, die Zero-Days als Waffe einsetzen und die Aufklärung mit KI automatisieren. Jüngste Kampagnen des FunkSec-Syndikats zeigen eine Affiliate-Verteilung im industriellen Maßstab und zwingen Unternehmen dazu, forensische Tools einzusetzen, die domänenübergreifende Kill-Chains innerhalb von Minuten statt Tagen rekonstruieren.[2] Verschlüsselungslose Erpressung, bei der die Datenexfiltration jeder Dateisperrung vorausgeht, erfordert Echtzeit-Beweissicherung und verhaltensbasierte Analysen. Die durchschnittlichen Kosten einer Datenschutzverletzung erreichten im Jahr 2025 für Betroffene 4,88 Millionen USD und wandelten DFIR-Ausgaben von diskretionären Aufwendungen zu versicherungspflichtigen Risikoübertragungsvoraussetzungen.
Rasche regulatorische Verschärfung bei der Meldung von Datenschutzverletzungen
Gesetze wie der US-amerikanische Cyber Incident Reporting for Critical Infrastructure Act (CIRCIA) schreiben 72-Stunden-Meldungen vor, während Bundesbankbehörden Meldungen innerhalb von 36 Stunden verlangen. Eine ähnliche Verdichtung ist unter der DSGVO und neu vorgeschlagenen Gesetzen zur Cyber-Resilienz im Asien-Pazifik-Raum erkennbar.[3] Diese Zeitrahmen schließen eine ausgedehnte manuelle Datenerfassung aus und verpflichten Unternehmen dazu, Beweiskette, Beweishashing und vorläufige Ursachenanalyse zu automatisieren. DFIR-Suiten betten nun Compliance-Vorlagen ein, die auf Knopfdruck regulatorisch konforme Zeitpläne erstellen, und rahmen die Incident-Response als rechtliche Leistung statt als rein technische Aufgabe neu.
Sichtbarkeitslücken bei Cloud-nativen Workloads
Kurzlebige Container, serverlose Funktionen und automatisch skalierende Cluster löschen forensische Artefakte in dem Moment, in dem eine Instanz beendet wird. Das Modell der geteilten Verantwortung verschleiert zudem die Eigentümerschaft von Protokollen und Speicher-Snapshots über Multi-Workload-Umgebungen hinweg. Plattformen wie Cado Security erfassen flüchtige Daten kontinuierlich und verknüpfen Beweise über AWS, Azure und Google Cloud hinweg, wodurch die durchschnittliche Untersuchungszeit auf 26,1 Tage verkürzt wird. Die Nachfrage nach unveränderlichen, anbieterunabhängigen Beweistresoren steigt, da Versicherer und Gerichte die Zulässigkeit von Cloud-Protokollen ohne nachweisbare Beweiskette in Frage stellen.
Explosion der Endpunkt-Telemetrie (EDR/XDR-Überschneidung)
Die Verbreitung von Endpunkt-Erkennungs- und Reaktions-Agenten hat SOCs mit Warnmeldungen überflutet. CrowdStrikes Charlotte AI verarbeitete im Jahr 2025 mehr als 14 Billionen Telemetrie-Ereignisse, triagierte Fälle und verkürzte die mittlere Reaktionszeit für Falcon Complete-Kunden um 48 %. Die Überschneidung von EDR, XDR und DFIR zwingt Anbieter dazu, Tools zu konsolidieren, damit Ermittler von Präventionsdaten zu tiefgreifender Forensik wechseln können, ohne Artefakte in separate Silos exportieren zu müssen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten DFIR-Analysten | -3.10% | Global, akut in entwickelten Märkten | Mittelfristig (2–4 Jahre) |
| Verschlüsselung und Zero-Trust-Architekturen behindern die Beweissicherung | -2.40% | Fortgeschrittene Volkswirtschaften mit ausgereiften Sicherheitspositionen | Langfristig (≥ 4 Jahre) |
| Budgetumleitung zu präventiven Kontrollen | -1.90% | Kostenbewusste Märkte, insbesondere KMU-Segmente | Kurzfristig (≤ 2 Jahre) |
| „Grauzonen der geteilten Verantwortung” bei Cloud-Dienstleistern | -1.60% | Cloud-first-Volkswirtschaften und Multi-Cloud-Bereitstellungen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an qualifizierten DFIR-Analysten
Die Nachfrage übersteigt das Angebot, da Universitäten Schwierigkeiten haben, ihre Lehrpläne mit der Bedrohungsentwicklung aktuell zu halten. Einsteiger-Responder verfügen selten gleichzeitig über Kenntnisse auf Kernel-Ebene, Paket-Ebene und Cloud-Architektur. Steigende Gehälter drängen kleinere Unternehmen zu verwalteten DFIR-Diensten, doch Anbieter sehen sich denselben Einstellungsengpässen gegenüber, was die Gesamtkapazität einschränkt. KI hilft durch die Standardisierung der Beweiskennzeichnung, doch Anforderungen an Sachverständigenaussagen und Tool-Validierung erhalten eine Mindestgrenze menschlicher Beteiligung aufrecht.
Verschlüsselung und Zero-Trust-Architekturen behindern die Beweissicherung
Die weit verbreitete Einführung von TLS 1.3, Festplattenverschlüsselung und mikrosegmentierten Netzwerken schützt Daten während der Übertragung und im Ruhezustand, blockiert jedoch legitime Ermittler beim Erfassen von Speicher-Dumps oder entschlüsselten Datenverkehrsflüssen. Unternehmen müssen vor der Verschlüsselung ein hinterlegtes Schlüsselmanagement oder eine Echtzeit-Paketerfassung implementieren, was Kosten und architektonische Komplexität erhöht. Diese Hürden verlangsamen DFIR-Einsätze und erhöhen das Risiko unvollständiger Zeitpläne.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
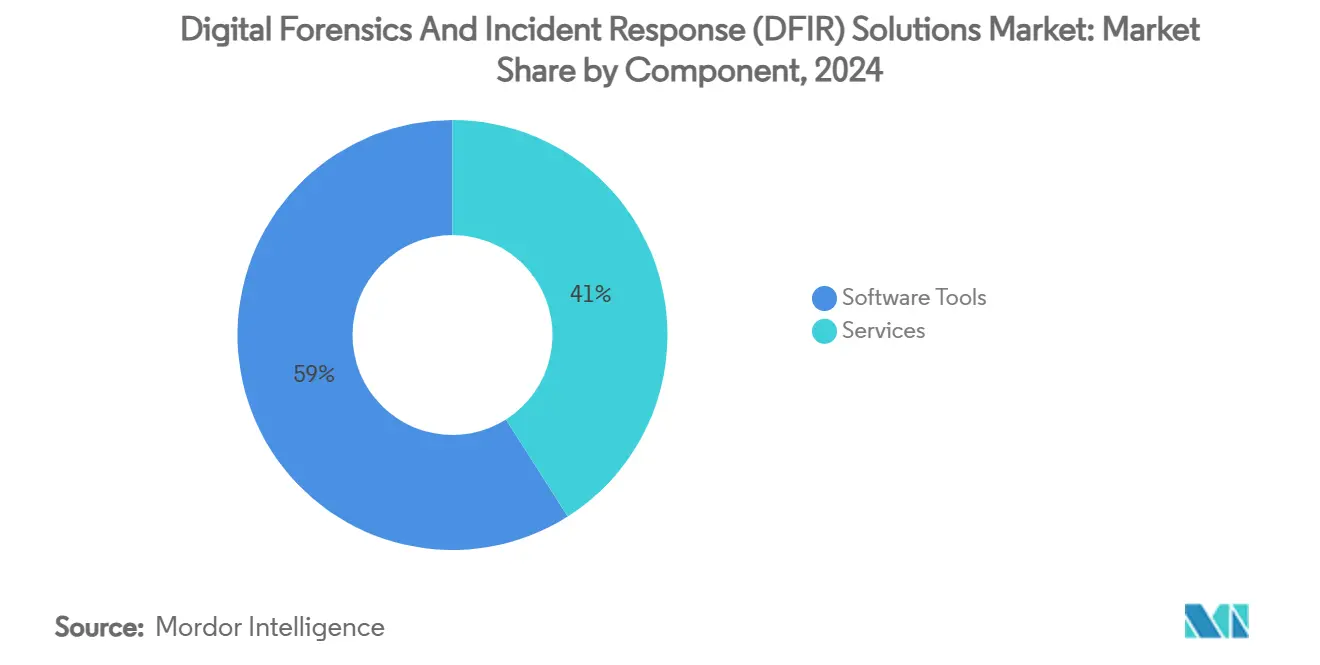
Beschleunigung der Dienstleistungen übertrifft das Wachstum von SoftwareDienstleistungen machten 2024 41 % des Umsatzes aus und werden bis 2030 voraussichtlich mit einer CAGR von 24,40 % wachsen, wodurch der Abstand zur Software, die derzeit 59 % kontrolliert, verringert wird. Die Marktgröße für digitale Forensik und Incident-Response Lösungen im Bereich Dienstleistungen wird bis 2030 voraussichtlich 14,1 Milliarden USD erreichen, da Unternehmen die 24/7-Beweissicherung, das Reverse Engineering und die Prozessunterstützung auslagern. Organisationen aus dem Bereich Banken, Finanzdienstleistungen und Versicherungen verlassen sich auf Incident-Response- und digitale Forensikdienste, um Sicherheitsvorfälle zu untersuchen, Beweise zu sichern und regulatorische Anforderungen zu erfüllen. Verwaltete Angebote amortisieren knappes Ermittler-Fachpersonal über Dutzende von Kunden und liefern Skaleneffekte, die einzelne Unternehmen nicht erreichen können. CrowdStrikes Falcon Complete, unterstützt durch Charlotte AI, ist ein Beispiel für diese Verbindung von agentischer Automatisierung mit menschlichen Eskalationspfaden.
Das Softwarewachstum bleibt solide, aber langsamer, begrenzt durch komplexe Bereitstellungs- und Qualifikationsanforderungen. Reine Softwareanbieter mindern Reibungsverluste durch die Einbettung geführter Arbeitsabläufe, Low-Code-Playbooks und SaaS-Bereitstellung. Exterros FTK 8.1 führt entitätszentrierte Ansichten ein, die Terabytes in umsetzbare Pivots für Junior-Analysten verdichten. Im Laufe des Prognosezeitraums wird die Konvergenz zu Plattform-als-Dienst-Modellen die Grenze zwischen Lizenz und Retainer verwischen und eine nutzungsbasierte Abrechnung ermöglichen, die dem Cloud-Computing entspricht.
Nach Bereitstellungsmodus:
Cloud-Migration beschleunigt sich trotz SouveränitätsbedenkenOn-Premises-Installationen hielten im Jahr 2024 noch 52 % der Ausgaben, da stark regulierte Sektoren Beweise in lokalen Tresoren sichern. Cloud-gehostete Suiten expandieren jedoch mit einer CAGR von 26,80 %, was betriebliche Effizienz und elastisches Computing für groß angelegte Speicher- und Paketanalysen widerspiegelt. Die Marktgröße für digitale Forensik- und Incident-Response-Lösungen im Bereich Cloud-Bereitstellungen wird bis 2030 voraussichtlich 11 Milliarden USD übersteigen. Das Security Command Center Enterprise von Google Cloud integriert Mandiant-Telemetrie und bietet einheitliche Untersuchungen über Multi-Workload- und On-Premises-Assets hinweg.
Sovereign-Cloud-Regionen und vom Kunden verwaltete Verschlüsselungsschlüssel adressieren Bedenken hinsichtlich der Beweiskette. Hybride Topologien, bei denen Beweise lokal zwischengespeichert und dann an Cloud-Analyse-Engines ausgelagert werden, gewinnen bei europäischen Finanzinstituten, die an Aufenthaltsgesetze gebunden sind, an Beliebtheit. Anbieter, die manipulationssicheres Hashing bei der Aufnahme bieten und e-Discovery-Exportformate unterstützen, werden sich differenzieren, da Gerichte die Integrität von in der Cloud gespeicherten Beweismitteln prüfen.
Nach Untersuchungstyp:
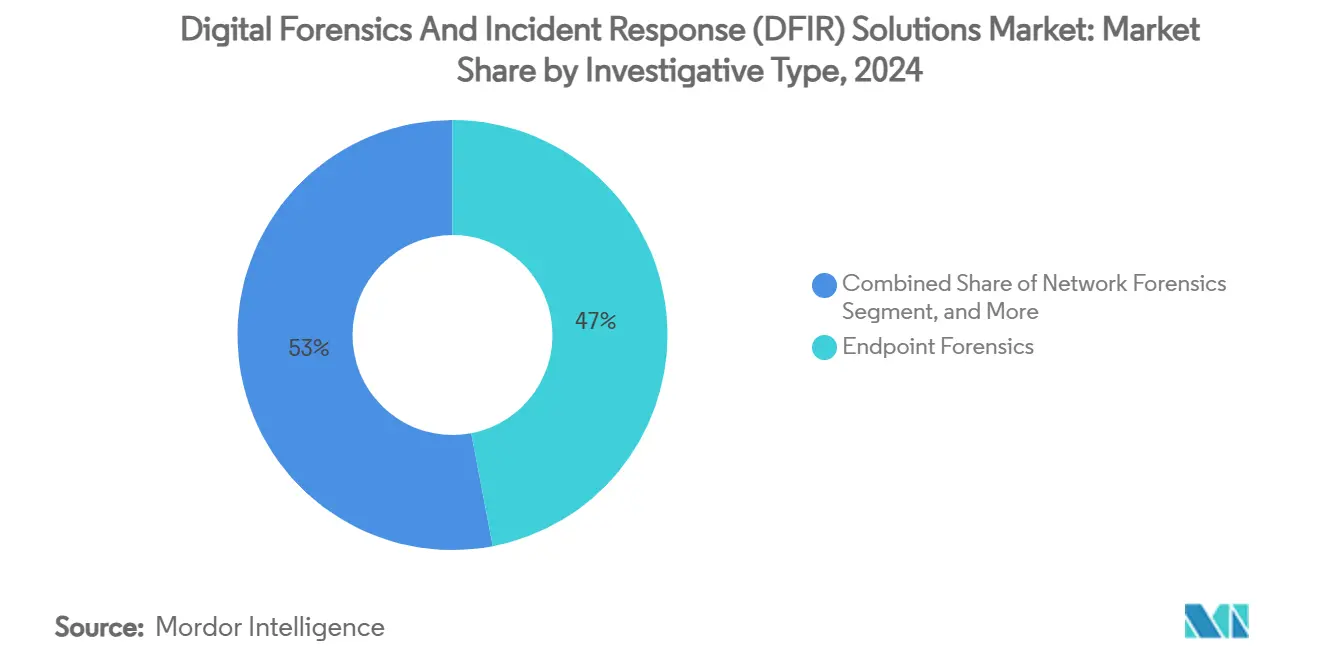
Cloud-Forensik führt die Wachstumskurve anEndpunkt-Forensik generierte 47 % der Abrechnungen im Jahr 2024, verankert durch etablierte EDR-Präsenz. Cloud-Forensik ist jedoch mit einer CAGR von 28,20 % das am schnellsten wachsende Segment, angetrieben durch container-orchestrierte Umgebungen, in denen Beweise in Sekunden verschwinden. Der Marktanteil für digitale Forensik- und Incident-Response-Lösungen im Bereich Cloud-Forensik wird bis 2030 voraussichtlich 31 % erreichen. Darktraces geplante Übernahme von Cado Security unterstreicht den Ansturm auf die Übernahme von Expertise bei der Speichererfassung für serverlose Umgebungen und der Verknüpfung von Cloud-übergreifenden Zeitplänen.
Netzwerk- und Mobile-Forensik behalten wichtige Rollen bei der Erkennung von Seitwärtsbewegungen und Richtlinien für eigene Geräte. Aufkommende Forensik für Betriebstechnologie fügt eine neue Schicht hinzu, da Versorgungsunternehmen und Hersteller die Artefaktextraktion aus speicherprogrammierbaren Steuerungen fordern. Patentanmeldungen für verteilte Berechnungsgraphen und selektiven Protokollzugriff veranschaulichen die laufende Forschung und Entwicklung zur Skalierung der Analyse unter Wahrung der Privatsphäre.

Nach Endnutzerbranche:
Wachstum im Gesundheitswesen übertrifft RegierungsausgabenRegierung und Verteidigung bleiben die größten Ausgabenträger mit einem Umsatzanteil von 26 %, gerechtfertigt durch nationale Sicherheitsimperative und Anforderungen an klassifizierte Netzwerke. Das Gesundheitswesen wächst jedoch mit einer CAGR von 25,60 %, angetrieben durch die Auswirkungen von Ransomware auf die Patientensicherheit und regulatorische Strafen. Jährliche HIPAA-Vergleiche überstiegen im Jahr 2024 120 Millionen USD und erhöhten die forensische Bereitschaft zu Vorstandsprioritäten. Die Marktgröße für digitale Forensik- und Incident-Response-Lösungen im Gesundheitswesen wird bis 2030 voraussichtlich auf 5,2 Milliarden USD verdreifacht.
BFSI setzt die Einführung stetig fort, da Regulierungsbehörden unveränderliche Prüfpfade für betrugsbezogene Vorfälle fordern, während die Fertigung investiert, um konvergierte OT-IT-Produktionslinien zu sichern. Anbieterspezialisierung – wie Cellebrites Parser für Artefakte medizinischer Geräte – zeigt, dass branchenspezifische Plugins Premium-Preise erschließen können. Eine sektorübergreifende Zusammenarbeit bei Standards zur Beweisaufbewahrung wird erwartet, da Versicherer die Modellierung von Datenschutzverletzungskosten branchenübergreifend harmonisieren.
Geografische Analyse
Markt für digitale Forensik und Incident-Response (DFIR) Lösungen in Nordamerika
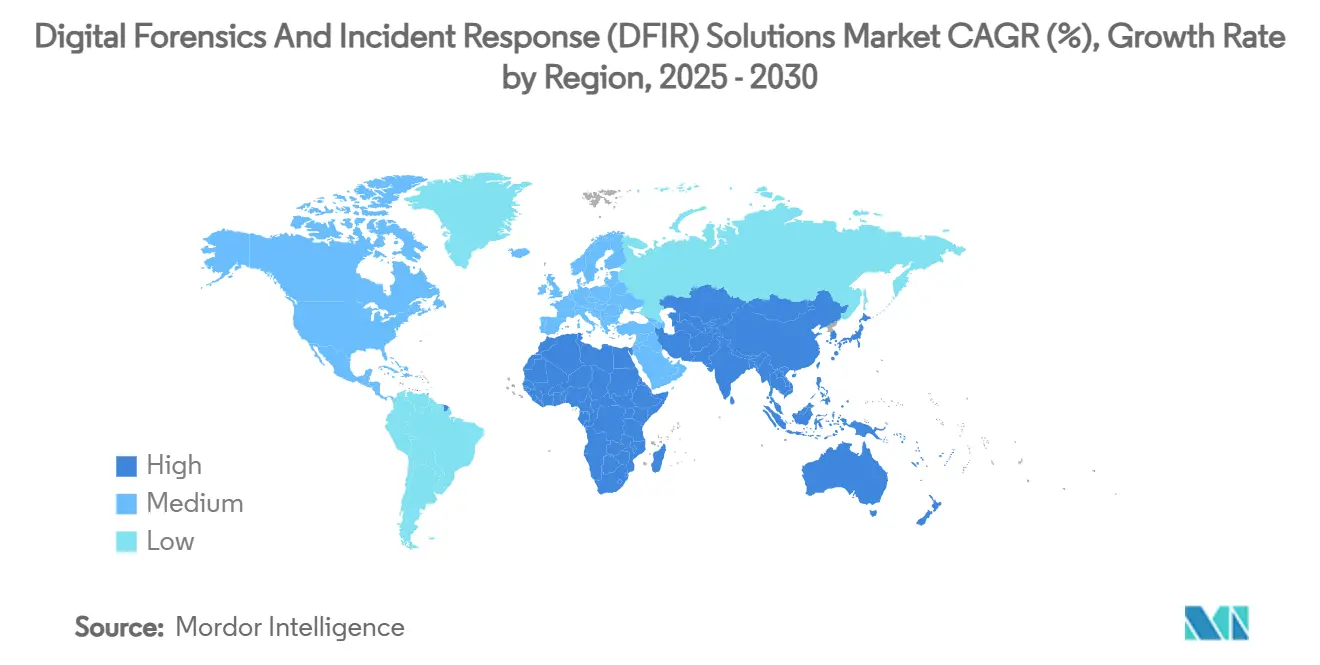
Nordamerika hielt 2024 einen Anteil von 38 % des Umsatzes, gestützt durch CIRCIA, die Cyber-Meldepflichten der SEC sowie föderale Cybersicherheitsmittel von über 10 Milliarden USD. Hohe Angriffsvolumina und Haftungsrisiken durch Rechtsstreitigkeiten fördern die Nachfrage nach DFIR-Plattformen für Unternehmen mit gerichtsverwertbaren Beweisketten. Risikokapital konzentriert sich in der Region und festigt die technologische Führungsposition weiter. Fachkräftemangel begrenzt jedoch das organische Wachstum und treibt Käufer zu automatisierten Werkzeugen und verwalteten Rahmenverträgen.
Markt für digitale Forensik und Incident-Response (DFIR) Lösungen in Europa
Europa verzeichnet ein Wachstum im mittleren zweistelligen Bereich, bedingt durch die 72-Stunden-Meldepflicht der DSGVO und die bevorstehenden NIS-2-Richtlinien, die die Meldepflicht auf einen breiteren Kreis kritischer Einrichtungen ausweiten. Datensouveränitätsanforderungen lenken die Nachfrage auf lokale oder souveräne Cloud-Bereitstellungen, die Beweise notariell sichern können, ohne Datenschutzgesetze zu verletzen. Das europäische Bestreben nach KI-Souveränität lenkt die Beschaffung auf Plattformen, die transparente Modellkarten und algorithmische Prüffunktionen bieten.
Markt für digitale Forensik und Incident-Response (DFIR) Lösungen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum verzeichnet mit einer CAGR von 23,90 % die stärkste Wachstumsdynamik. Massive Digitalisierung, steigende Durchdringung von Cyber-Versicherungen sowie staatliche Anreize wie Indonesiens BerdAIa-Sicherheitsprogramm – das voraussichtlich Verluste in Höhe von 29 Billionen IDR abwenden wird – verstärken die Akzeptanz. Die unterschiedliche regulatorische Reife erfordert modulare Werkzeuge, die zwischen den verbindlichen Regelwerken in Singapur und den noch entstehenden Leitlinien in aufstrebenden ASEAN-Märkten umschalten können. Der Aufbau lokaler SOC-Kapazitäten und Datenspeicherungsvorschriften treiben regionale Cloud-Knoten und zweisprachige Untersuchungskonsolen voran und positionieren den asiatisch-pazifischen Raum bis 2030 als wichtiges Wettbewerbsfeld für die Expansion von Anbietern.
Wettbewerbslandschaft
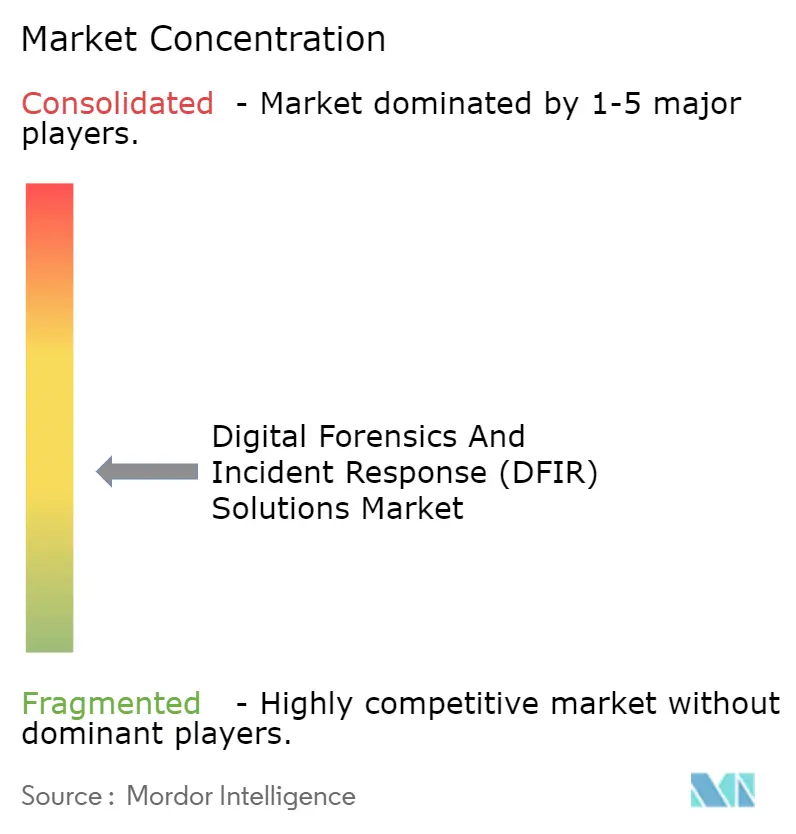
Der Markt für digitale Forensik- und Incident-Response-Lösungen ist mäßig fragmentiert. Die fünf führenden Anbieter erzielten im Jahr 2024 rund 48 % des Umsatzes, was Raum für spezialisierte Disruptoren lässt. Plattformführer – CrowdStrike, IBM, Google Cloud-Mandiant und Microsoft – konkurrieren auf der Grundlage von Telemetriebreite, KI-Beschleunigung und Ökosystem-Bindung. Der ARR-Anstieg von Charlotte AI um 22 % verdeutlicht die Umsatzauswirkungen der Einbettung generativer Modelle in Untersuchungsabläufe.[4]
Die Konsolidierung beschleunigt sich: Exterros Rekapitalisierung in Höhe von 1 Milliarde USD übernahm AccessData und erweiterte das Angebot von e-Discovery auf vollspektrale Forensik. Darktraces geplante Übernahme von Cado Security fügt Cloud-native Speichererfassung hinzu, während die Fusion von Trustwave mit Cybereason MDR-Skalierung mit Endpunkt-Telemetrietiefe verbindet. Käufer schätzen integrierte Stacks, die SIEM, SOAR und DFIR in einheitliche Arbeitsbereiche zusammenführen und die Ermüdung durch Kontextwechsel für Analysten reduzieren.
Nischenanbieter halten Margen aufrecht, indem sie Lücken wie mobile Extraktion (Cellebrite), groß angelegte Datenwiederherstellung (Nuix) oder OT-Protokollanalyse (Dragos) adressieren. Patentanmeldungen rund um selektiven Protokollzugriff und verteilte Graphanalyse deuten auf anhaltende Innovationsdynamik außerhalb der Mega-Plattform-Umlaufbahn hin. Im Prognosehorizont wird der Markt voraussichtlich in vollständige Suiten für Fortune-1000-Käufer und spezialisierte SaaS-Mikrodienste für mittelständische Incident-Responder bifurkieren.
Branchenführer im Bereich digitale Forensik und Incident-Response (DFIR) Lösungen
-
International Business Machines Corporation
-
Cisco Systems, Inc.
-
OpenText Corporation
-
Cellebrite DI Ltd.
-
Magnet Forensics Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für digitale Forensik und Incident-Response-(DFIR)-Lösungen Unternehmen in diesem Bericht
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Broadcom Inc. (Symantec Enterprise)
- Okta, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- IBM Corporation
- Google LLC (BeyondCorp Enterprise)
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Illumio, Inc.
- Forcepoint LLC
- Tenable Holdings, Inc.
- Trend Micro Incorporated
- Ping Identity Holding Corp.
- SailPoint Technologies Holdings, Inc.
- Cyxtera Technologies, Inc.
Neueste Industrielle Entwicklungen in Markt für digitale Forensik und Incident-Response-(DFIR)-Lösungen
- Juli 2025: Google Cloud startete das Programm BerdAIa für Sicherheit in Indonesien mit einer Sicherheitsoperationsregion in Jakarta mit dem Ziel, über fünf Jahre Cyber-Verluste in Höhe von 29 Billionen IDR (1,8 Milliarden USD) abzuwenden.
- Juni 2025: CrowdStrike verzeichnete ein ARR-Wachstum von 22 % für Q1 GJ26 und führte Falcon Privileged Access ein, das KI-gesteuerten Schutz auf Identitätsebenen ausweitet.
- Mai 2025: Securonix stellte GenAI-Agenten vor, um SOC-Workflows der Stufen 1–3 zu automatisieren, mit dem Versprechen, die Analysten-Zeit um bis zu 60 % zu reduzieren.
- April 2025: CrowdStrike veröffentlichte Charlotte AI mit agentischen Untersuchungsfähigkeiten, die die mittlere Lösungszeit für frühe Anwender halbieren.
Globaler Berichtsumfang des Marktes für digitale Forensik und Incident-Response (DFIR) Lösungen
Segmentierungsübersicht
| Zero-Trust-Netzwerkzugang auf Plattformebene (ZTNA) |
| Datenzentrierte Sicherheitsplattformen |
| Suiten für Identitäts- und Zugriffsmanagement (IAM) |
| Security-Service-Edge-Lösungen (SSE) |
| Cloud-basiert |
| Hybrid |
| On-Premises |
| Großunternehmen (weniger als 1.000 Mitarbeiter) |
| Kleine und mittelständische Unternehmen (KMU) |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| IT und Telekommunikation |
| Fertigung und kritische Infrastruktur |
| Einzelhandel und E-Commerce |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien | |
| Naher Osten | Israel |
| Saudi-Arabien | |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Übriges Afrika | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika |
| Nach Komponente | Zero-Trust-Netzwerkzugang auf Plattformebene (ZTNA) | |
| Datenzentrierte Sicherheitsplattformen | ||
| Suiten für Identitäts- und Zugriffsmanagement (IAM) | ||
| Security-Service-Edge-Lösungen (SSE) | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| Hybrid | ||
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen (weniger als 1.000 Mitarbeiter) | |
| Kleine und mittelständische Unternehmen (KMU) | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| IT und Telekommunikation | ||
| Fertigung und kritische Infrastruktur | ||
| Einzelhandel und E-Commerce | ||
| Nach Region | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien | ||
| Naher Osten | Israel | |
| Saudi-Arabien | ||
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der aktuelle Markt für digitale Forensik und Incident-Response-(DFIR)-Lösungen?
Der Markt für digitale Forensik und Incident-Response-Lösungen hatte im Jahr 2025 ein Volumen von 10,46 Milliarden USD und wird voraussichtlich bis 2030 ein Volumen von 26,43 Milliarden USD erreichen, was einem CAGR von 20,37 % entspricht.
Welche DFIR-Komponente wächst am schnellsten?
Dienstleistungen werden voraussichtlich bis 2030 mit einem CAGR von 24,40 % wachsen, da Unternehmen die Beweissicherung rund um die Uhr, Reverse Engineering und Prozessunterstützung zunehmend auslagern, um dem Mangel an qualifizierten DFIR-Analysten zu begegnen.
Warum gewinnen cloudbasierte DFIR-Lösungen Marktanteile?
In der Cloud gehostete DFIR-Suiten werden voraussichtlich bis 2030 mit einem CAGR von 26,80 % wachsen, angetrieben durch die Notwendigkeit, kurzlebige Container, serverlose Funktionen und automatisch skalierende Cluster zu untersuchen, während gleichzeitig von elastischer Rechenleistung und cloudübergreifender Transparenz profitiert wird.
Welcher Untersuchungstyp hat den größten Ausgabenanteil?
Endpoint-Forensik machte 47 % des Umsatzes im Jahr 2024 aus, gestützt durch etablierte EDR-Implementierungen, während Cloud-Forensik mit einem CAGR von 28,20 % bis 2030 das am schnellsten wachsende Untersuchungssegment ist.
Wie reagieren Organisationen auf den Mangel an qualifizierten DFIR-Analysten?
Organisationen greifen zunehmend auf verwaltete DFIR-Dienste und KI-gestützte Automatisierung zurück, um die Beweiskennzeichnung zu standardisieren, die Triage zu beschleunigen und das knappe Ermittler-Fachwissen auf mehrere Kunden auszuweiten.
Wie schnell wächst die Nachfrage nach DFIR-Lösungen im asiatisch-pazifischen Raum?
Der DFIR-Markt im asiatisch-pazifischen Raum wird voraussichtlich bis 2030 mit einem CAGR von 23,90 % wachsen, angetrieben durch rasche Digitalisierung, steigende Verbreitung von Cyber-Versicherungen, staatliche Cybersicherheitsinitiativen, den Aufbau lokaler SOC-Strukturen sowie Anforderungen an die Datenspeicherung im Inland.