
Incident Response Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
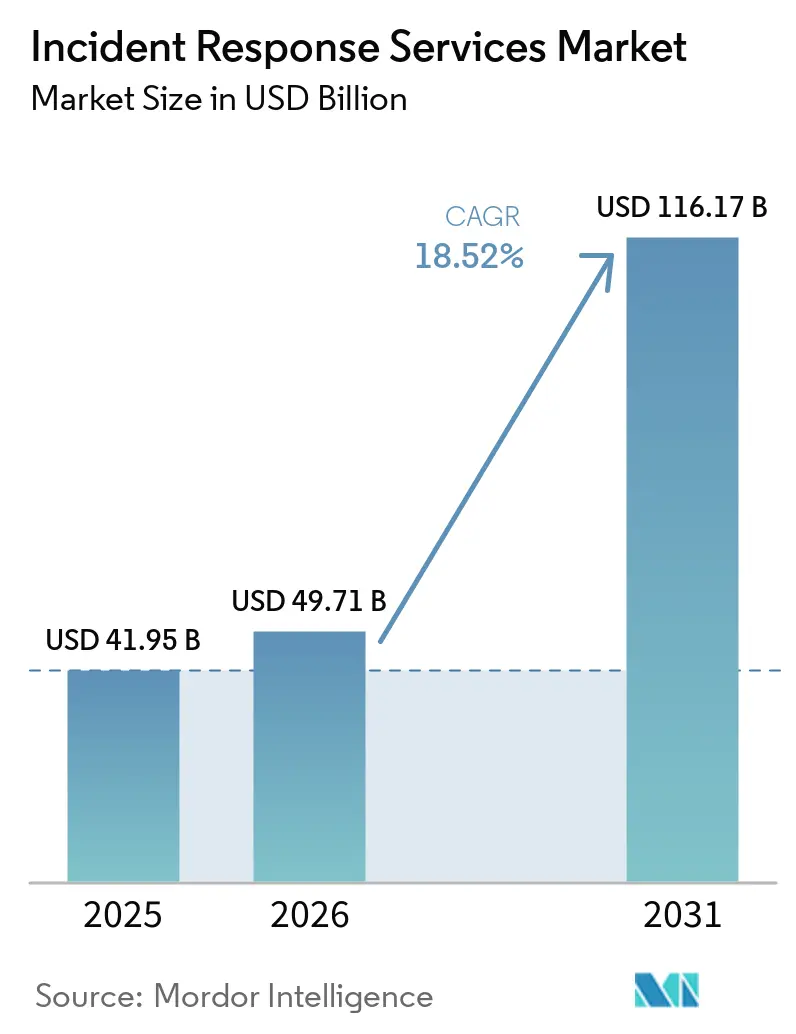
| Marktgröße (2026) | 49.71 Milliarden US-Dollar |
| Marktgröße (2031) | 116.17 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 18.52 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
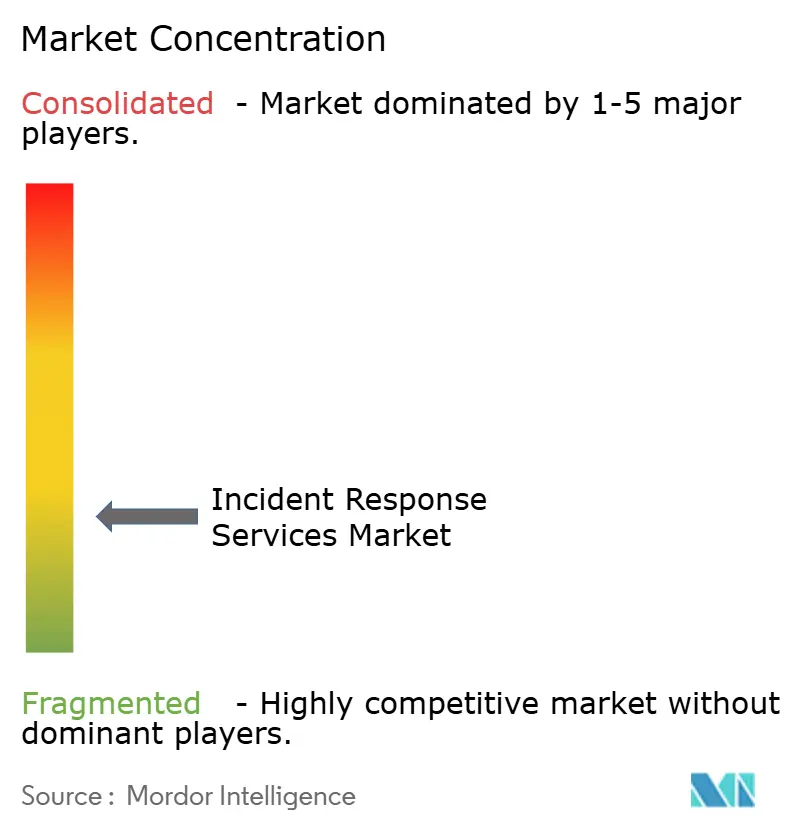
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Incident Response Services Marktanalyse von Mordor Intelligence
Die Incident Response Services Marktgröße wird im Jahr 2026 auf 49,71 Milliarden USD geschätzt und wächst ausgehend vom Wert des Jahres 2025 von 41,95 Milliarden USD, wobei die Prognosen für 2031 116,17 Milliarden USD zeigen, mit einer Wachstumsrate von 18,52 % CAGR über den Zeitraum 2026–2031. Zunehmende Angriffssophistikation, strengere Datenschutzvorschriften und Cloud-First-Architekturen definieren die Serviceerwartungen neu und begünstigen Automatisierung, künstliche Intelligenz sowie grenzüberschreitende Reaktionskompetenz. Eine Anbieterkonsolidierung ist im Gange, da Plattformanbieter Spezialisten für Managed Detection and Response (MDR) übernehmen, um Bedrohungsjagd und Eindämmung unter einem einzigen Betriebsmodell zu integrieren. Die Migration von Cloud-Workloads erweitert den Incident Response Services Markt weiterhin, während On-Premises-Werkzeuge in stark regulierten Umgebungen, die lokale Datensouveränitätsregeln erfüllen müssen, nach wie vor dominieren. Unterdessen verschärfen Cyber-Versicherungszeichner die Policensprache und belohnen Käufer, die unterzeichnete Reaktionsvereinbarungen vorweisen können, was Organisationen jeder Größe dazu veranlasst, ihre Deckungslücken neu zu bewerten.
Wichtigste Erkenntnisse des Berichts
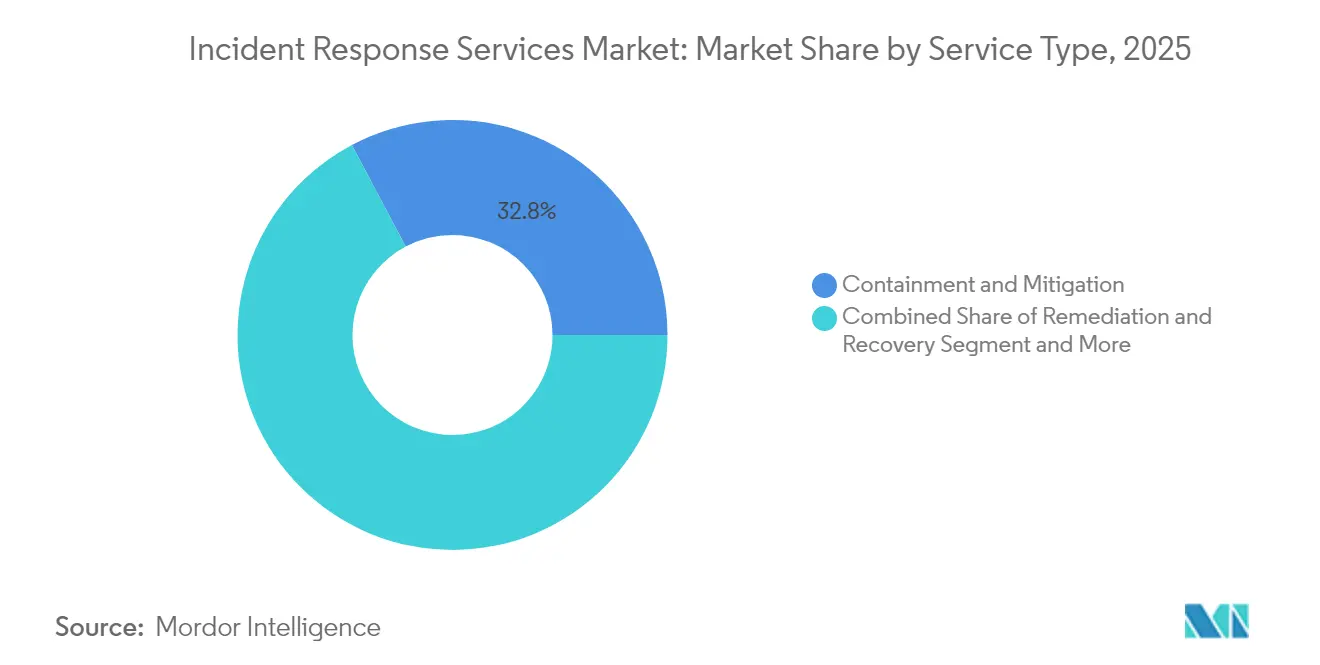
- Nach Servicetyp führte Eindämmung und Schadensbegrenzung mit einem Incident Response Services Marktanteil von 32,75 % im Jahr 2025, während Managed Detection and Response bis 2031 voraussichtlich mit einer CAGR von 20,6 % wachsen wird.
- Nach Bereitstellungsmodus hielten On-Premises-Lösungen im Jahr 2025 einen Anteil von 56,45 % an der Incident Response Services Marktgröße; Cloud-basierte Dienste wachsen bis 2031 mit einer CAGR von 19,85 %.
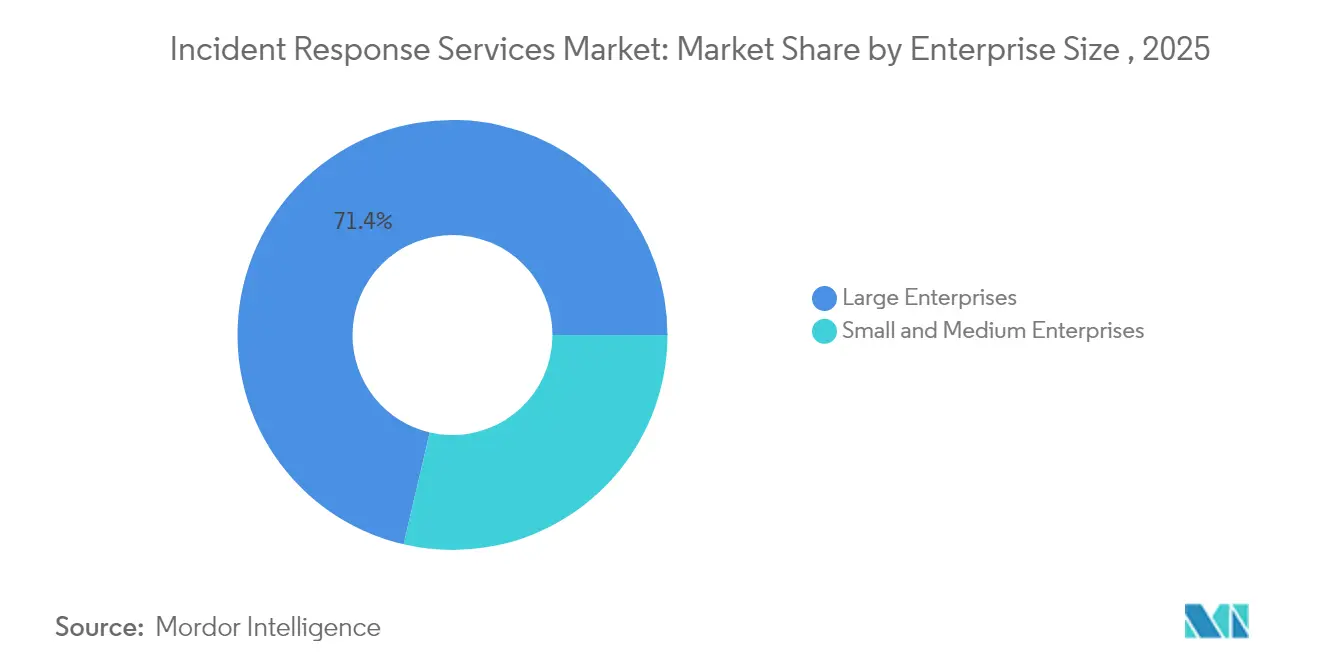
- Nach Unternehmensgröße kontrollierten Großunternehmen im Jahr 2025 einen Umsatzanteil von 71,35 %; kleine und mittlere Unternehmen expandieren mit einer CAGR von 18,74 %, da Cyber-Versicherungsklauseln vorab genehmigte Vereinbarungen vorantreiben.
- Nach Endnutzerbranche entfielen auf das Bank-, Finanzdienstleistungs- und Versicherungswesen im Jahr 2025 23,15 % der Incident Response Services Marktgröße, während das Gesundheits- und Biowissenschaftswesen mit einer CAGR von 19,24 % wächst.
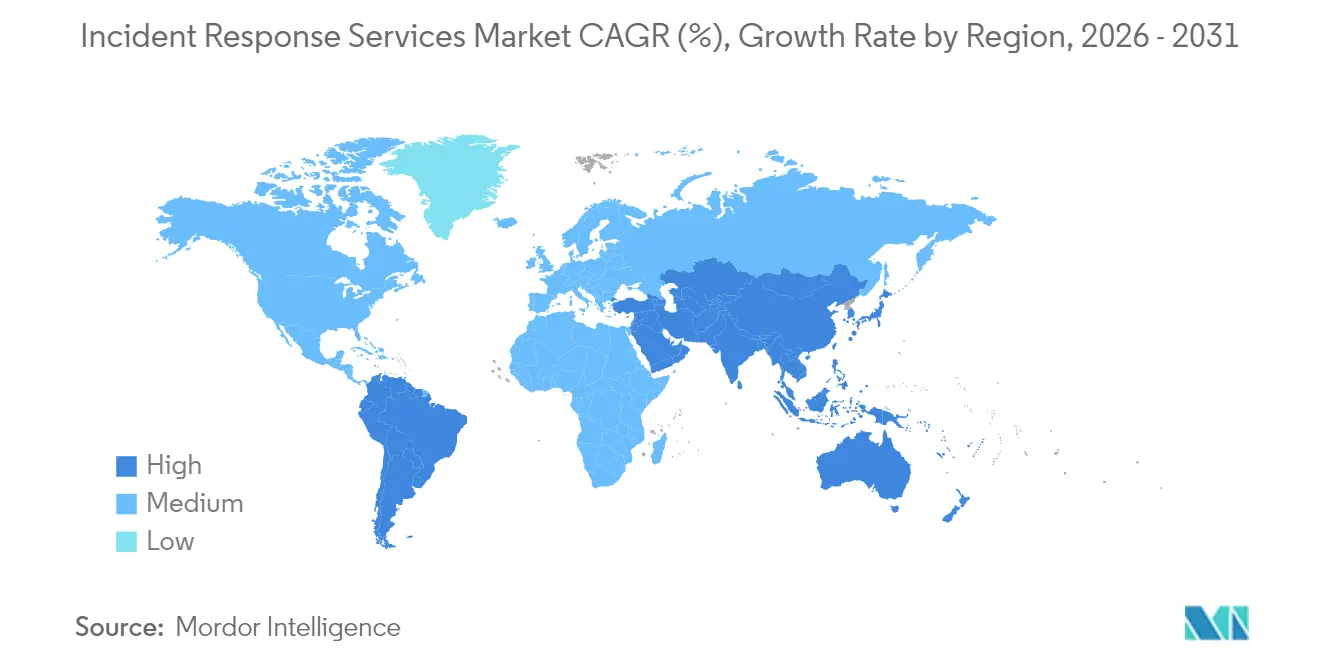
- Nach Geografie führte Nordamerika im Jahr 2025 mit einem Incident Response Services Marktanteil von 37,85 %; Asien-Pazifik ist die am schnellsten wachsende Region mit einer CAGR von 20,12 % bis 2031
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Zunahme der Häufigkeit und Raffinesse von Cyberangriffen in BFSI und kritischer Infrastruktur
Finanzinstitute und Versorgungsunternehmen sehen sich nun mit Angriffs-Verweilzeiten konfrontiert, die in Minuten statt in Tagen gemessen werden, was einen Schwenk zu Eindämmungs-orientierten Playbooks erzwingt, die die schnelle Isolierung von Endpunkten und Netzwerksegmenten betonen. Der Unit 42 Global Incident Response Report verzeichnete, dass 86 % der Sicherheitsverletzungen im Jahr 2024 den Geschäftsbetrieb störten, während Angreifer Daten innerhalb der ersten Stunde nach der Kompromittierung exfiltrierten. Die Konvergenz von Legacy-Systemen mit Open-Banking-APIs erhöht das Risiko im BFSI-Bereich, während OT-Umgebungen (Operational Technology) in Energie und Transport von Reaktionsteams verlangen, die Betriebszeit aufrechtzuerhalten, während sie gleichzeitig Malware beseitigen. Regierungsrichtlinien, wie der Hinweis des Texas Department of Banking aus dem Jahr 2025, dass grundlegende Cyberhygiene 98 % der Bedrohungen abwehrt, unterstreichen die Ansicht, dass spezialisierte Einsatzkräfte für die verbleibenden hochwertigen Vorfälle unerlässlich sind. [1]
Strengere Datenschutzvorschriften treiben compliance-bedingte Investitionen an
Die NIS2-Richtlinie der Europäischen Union verpflichtet wesentliche Einrichtungen, erhebliche Vorfälle innerhalb von 24 Stunden zu melden, und sieht für Verstöße Bußgelder von bis zu 10 Millionen EUR (11,3 Millionen USD) vor. [2] Eine ähnliche Dynamik besteht in Nordamerika, wo PCI-DSS 4.0 und sich entwickelnde staatliche Datenschutzgesetze nachweisbare Incident-Response-Programme verlangen, die über technische Protokolle hinaus auch nachgelagerte Berichterstattung und Kommunikation mit Interessengruppen umfassen. Überschneidungen bei der Compliance über Regionen hinweg haben multinationale Unternehmen dazu veranlasst, globale Reaktionspartner zu suchen, die Beweiserhebung, rechtliche Aufbewahrungspflichten und Standards für die öffentliche Offenlegung in einem koordinierten Arbeitsablauf aufeinander abstimmen können.
Cloud-First-Einführung erweitert die Angriffsfläche
Organisationen, die auf Multi-Cloud-Infrastrukturen umsteigen, stellen fest, dass perimeterorientierte Reaktionspläne versagen, wenn serverlose Funktionen, APIs und Container-Workloads innerhalb von Sekunden verschwinden. Die Cloud Security Alliance warnt, dass ineffektive Playbooks die Erkennung von Cloud-Sicherheitsverletzungen verzögern und nachgelagerte Verluste verstärken. Modelle der geteilten Verantwortung erschweren die forensische Beweismittelkette zusätzlich, was Anbieter dazu motiviert, automatisierte Snapshots und manipulationssichere Protokollierung einzubetten. Frühe Anwender berichten, dass Cloud-native MDR-Verträge die Erkennungsfenster verkürzen, obwohl einige Finanzdienstleistungskunden für regulierte Datensätze weiterhin eine On-Premises-Analyse benötigen.
Aufstieg von Ransom-Cloud und BEC 3.0 durch Ausnutzung von OAuth-Tokens
Bedrohungsakteure nutzen nun legitime OAuth-Anwendungen, um Operationen zu tunneln, die für Sicherheitsmonitore auf der Whitelist zu stehen scheinen. Microsoft beobachtete, dass Storm-1283 Cloud-virtuelle Maschinen für laterale Bewegungen nutzte, wobei die Vorfallsverluste zwischen 10.000 USD und 1,5 Millionen USD lagen. Als BEC 3.0 eingestufte Angriffsschemata kombinieren Token-Diebstahl und Social Engineering, um Überweisungen und Gehaltsabrechnungsdateien umzuleiten, was den Einsatz für eine schnelle Token-Sperrung und Kontowiederherstellung erhöht. Das FBI führt globale Verluste durch Business-E-Mail-Kompromittierung zwischen 2013 und 2022 in Höhe von 17,3 Milliarden USD auf diese Methode zurück, mit einem starken Anstieg im Jahr 2023, der mit Cloud-Kollaborationsplattformen in Verbindung gebracht wird.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Globaler Mangel an qualifizierten Incident-Response-Fachkräften | -2.8% | Global, akut in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Hohe Kosten für Premium-IR-Vereinbarungen, die die Akzeptanz bei kleinen und mittleren Unternehmen einschränken | -1.9% | Global, insbesondere in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Überschneidung mit XDR/SOAR-Plattformen, die zu Verwirrung bei Käufern führt | -1.4% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust-Architekturen verkürzen die Verweilzeit und reduzieren umfassende IR-Einsätze | -1.1% | Global, angeführt von reifen Märkten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Globaler Mangel an qualifizierten Incident-Response-Fachkräften hemmt das Wachstum
Die weltweite Lücke in der Cybersicherheitsbelegschaft ist im Jahr 2025 erheblich gewachsen, wobei Incident-Response-Fachkräfte zu den knappsten Qualifikationsprofilen gehören. Personaldefizite erhöhen die Zeit-bis-zur-Eindämmung-Kennzahlen und steigern die Haftung bei Sicherheitsverletzungen; IBM schätzt einen durchschnittlichen Aufschlag von 1,76 Millionen USD für Unternehmen ohne dedizierte Incident-Response-Ressourcen. Outsourcing-Partner profitieren davon, doch Kapazitätsengpässe bestehen bei Ereignissen mit mehreren gleichzeitigen Kunden fort, was Investitionen in KI-gesteuerte Triage zur Erweiterung menschlicher Expertise antreibt.
Hohe Kosten für Premium-IR-Vereinbarungen schränken die Akzeptanz bei kleinen und mittleren Unternehmen ein
Monatliche Vereinbarungen können zwischen 500 USD und 5.000 USD liegen, was für kleine Unternehmen eine Hürde darstellt, die dennoch für fast die Hälfte der gemeldeten Cybersicherheitsverletzungen verantwortlich sind. Mittlere Schadenskosten von 3 Millionen USD einschließlich Betriebsausfallzeiten und Reputationsschäden übersteigen die Bilanzen vieler kleiner und mittlerer Unternehmen, was eine Schutzlücke schafft, bei der reaktive, nutzungsbasierte Bereinigungen die einzige Option bleiben. Anbieter von verwalteten Sicherheitsdiensten reagieren mit gestaffelten Angeboten und gemeinschaftsbasierten Reaktionsmodellen, um den Zugang zu erweitern, ohne die Rentabilität zu untergraben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Jetzt Eindämmung, als nächstes MDREindämmung und Schadensbegrenzung hielten 2025 einen Anteil von 32,75 % am Markt für Incident-Response-Services und spiegeln damit die Dringlichkeit wider, kompromittierte Assets zu isolieren, bevor Angreifer sich lateral bewegen oder Daten exfiltrieren. Die schnelle Isolierung von Endpunkten und privilegierten Zugangsdaten ist zur gängigen Praxis geworden, da die mittlere Verweildauer von Angreifern sinkt. Im Prognosezeitraum wird Managed Detection and Response mit einem CAGR von 20,6 % wachsen und kontinuierliches Threat-Hunting sowie proaktive Behebungsmaßnahmen von optionalen Zusatzleistungen zu zentralen Vertragsbestandteilen erheben.
Der Aufschwung von MDR wird durch KI-gestützte Analysen angetrieben, die Anomalien aufdecken, die menschliche Analysten möglicherweise übersehen. Anbieter integrieren Large-Language-Model-Copiloten, die die Ursachenanalyse und die automatisierte Ausführung von Playbooks beschleunigen und die Reaktionszeiten erheblich verkürzen. Behebung und Wiederherstellung bleiben relevant, insbesondere wenn regulatorische Meldepflichten oder Rechtsstreitigkeiten eine zertifizierte Beweissicherung erfordern. Incident-Response- und digitale Forensik-Services entwickeln sich durch maschinelles Lernen basierte Mustererkennung weiter, die es Einsatzkräften ermöglicht, Angreifer-Zeitlinien schneller zu rekonstruieren und dabei die Beweisanforderungen für Gerichtsverfahren zu erfüllen.


Nach Bereitstellungsmodus:
Balance zwischen Kontrolle und FlexibilitätOn-Premises-Installationen hielten im Jahr 2025 noch immer einen Anteil von 56,45 % an der Incident Response Services Marktgröße, bedingt durch Souveränitätsvorschriften und Präferenzen auf Vorstandsebene für die lokale Verwahrung sensibler Protokolle. Finanzinstitute und öffentliche Behörden schränken weiterhin externe Datenübertragungen ein, insbesondere in Rechtsordnungen, die es verbieten, Kundeninformationen über nationale Grenzen hinaus zu übertragen. Dennoch werden Cloud-basierte Reaktionswerkzeuge das Gesamtwachstum mit einer CAGR von 19,85 % übertreffen, da Sicherheitsteams die Plug-and-Play-Skalierbarkeit annehmen.
Hybride Bereitstellungsmodelle verbinden nun lokale Protokollspeicherung mit Cloud-Analyse-Engines und geben Organisationen die forensische Transparenz, die sie benötigen, ohne auf elastische Rechenkapazität verzichten zu müssen. Zero-Trust-Philosophien verstärken den Wandel, indem sie den Netzwerkstandort als Sicherheitsgrenze de-betonen und die Fernuntersuchung forensischer Artefakte normalisieren. Anbieter differenzieren sich durch das Angebot von „Bring-your-own-key”-Verschlüsselung und regionaler Datenspeicherung, um Compliance-Prüfungen zu erfüllen.
Nach Unternehmensgröße:
Große Budgets, hohes Volumen bei kleinen UnternehmenGroßunternehmen erzielten im Jahr 2025 71,35 % des Umsatzes und verfügen über das Budget, um End-to-End-Reaktionsteams zu finanzieren, die Bedrohungsintelligenz, Playbook-Automatisierung und Krisenkommunikation integrieren. Gleichzeitig stellen kleine und mittlere Unternehmen die am schnellsten wachsende Chance mit einer CAGR von 18,74 % dar. Das Wertversprechen für kleinere Unternehmen hängt von gebündelten SOC-Ressourcen und Cyber-Versicherungsanreizen ab, die nun vorab ausgehandelte Vereinbarungen erfordern.
Kleine und mittlere Unternehmen wenden sich abonnementbasierten Plattformen zu, die MDR, Incident Response und regulatorische Berichterstattung in einer einzigen Lizenz bündeln. Großunternehmen bleiben Innovationstreiber und validieren fortgeschrittene Anwendungsfälle wie OT-Forensik und KI-gesteuerte Bedrohungspriorisierung. Der Incident Response Services Markt reift weiterhin in Richtung ergebnisorientierter Preisgestaltung, bei der Service-Level-Vereinbarungen die Gebühren an die Eindämmungszeit oder Compliance-Benchmarks knüpfen.
Nach Endnutzerbranche:
BFSI führt, Gesundheitswesen wächst starkDas Bank-, Finanzdienstleistungs- und Versicherungswesen behielt im Jahr 2025 23,15 % der Incident Response Services Marktgröße aufgrund strenger Aufsichtsanforderungen und der überproportionalen Exposition des Sektors gegenüber Finanzkriminalität. Das Gesundheits- und Biowissenschaftswesen wird jedoch mit einer CAGR von 19,24 % wachsen, da Patientensicherheitsimperative und die steigende Häufigkeit von Ransomware die Dringlichkeit erhöhen. Krankenhausausfallzeiten gefährden direkt die klinische Versorgung und veranlassen Vorstände, garantierten Reaktions-SLAs Priorität einzuräumen.
Regierungs- und Verteidigungsbehörden beschleunigen die Einführung, um staatlich geförderter Spionage entgegenzuwirken, während Industrieunternehmen, Energie- und Versorgungsunternehmen OT-spezifische Reaktionsfähigkeiten suchen, die Sicherheit und Betriebszeit in kritischer Infrastruktur aufrechterhalten. Einzelhandels- und E-Commerce-Akteure betonen Kundenvertrauen und Kontinuität während der Haupteinkaufszeiten und integrieren Incident-Response-Playbooks mit Redundanzen im Zahlungssystem.
Geografische Analyse
Markt für Incident-Response-Services in Nordamerika
Nordamerika behauptete im Jahr 2025 mit einem Marktanteil von 37,85 % die regionale Führungsposition im Markt für Incident-Response-Services, angetrieben durch ausgereifte Datenschutzverletzungs-Meldepflichten und robuste Sicherheitsökosysteme. US-amerikanische Finanzaufsichtsbehörden, wie das New York Department of Financial Services, verlangen formalisierte Incident-Response-Pläne, was die Nachfrage bei großen Banken und fintech-Unternehmen stärkt. Kanadas Richtlinien für kritische Infrastrukturen und Mexikos wachsende fintech-Regulierungen erweitern das regionale Volumen.
Markt für Incident-Response-Services im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist auf dem Weg zu einer CAGR von 20,12 % bis 2031. Regulatorische Harmonisierungsmaßnahmen in Japan, Singapur und Australien schreiben nun eine 24-stündige Meldepflicht bei Datenschutzverletzungen sowie zertifizierte Reaktionsprozesse vor, was Organisationen dazu veranlasst, Rahmenverträge bereits vor dem Eintreten von Vorfällen abzuschließen. Die Region verzeichnete im Jahr 2024 34 % der weltweiten Angriffe, was die Nachfrage nach zweisprachigen, grenzüberschreitend agierenden Incident-Respondern steigert, die lokale Vorschriften und diverse Cloud-Infrastrukturen beherrschen.
Markt für Incident-Response-Services in Europa
Die compliance-getriebene Akzeptanz in Europa beschleunigt sich unter NIS2, das den Anwendungsbereich der „wesentlichen Einrichtungen” ausweitet und die Bußgelder für unzureichende Vorbereitung erhöht. Organisationen müssen die DSGVO-Meldepflichten bei Datenschutzverletzungen mit den Sicherheitsvorfallsmeldepflichten gemäß NIS2 harmonisieren, was gebündelte Datenschutz- und Sicherheitsreaktionsaufträge fördert. Osteuropäische Mitgliedstaaten wenden sich an Beratungsunternehmen für die Lokalisierung von Reaktionsplänen, während größere Volkswirtschaften Verträge zur Abdeckung von Lieferketten- und OT-Bedrohungen vertiefen.
Markt für Incident-Response-Services in Lateinamerika und dem Nahen Osten und Afrika
Lateinamerika, der Nahe Osten und Afrika befinden sich noch in einem frühen, aber wachsenden Stadium. Die Expansion des digitalen Handels und neue Datenschutzgesetze eröffnen Chancen, obwohl Budget- und Fachkräftemangel das unmittelbare Wachstum dämpfen. Internationale Anbieter kooperieren mit lokalen MSSPs, um sprachliche, kulturelle und Compliance-Lücken zu überbrücken – ein Modell, das sich voraussichtlich ausweiten wird, da die regionalen Investitionen in Cyber-Resilienz weiter zunehmen.

Regulatorisches Umfeld
Verbindliche Fristen für die Meldung von Cybervorfällen werden in großen Rechtsräumen zunehmend verschärft, was die Nachfrage nach Incident-Response-Diensten erhöht, die regulatorenfeste Nachweise und Meldungen innerhalb verkürzter Fristen erstellen können. In der Europäischen Union verlangt NIS2 die Meldung erheblicher Vorfälle innerhalb von 24 Stunden, mit Bußgeldern von bis zu 10 Millionen EUR bei Nichteinhaltung. DORA wird zudem durch die Delegierte Verordnung (EU) 2025/301 der Kommission (datiert 23. Oktober 2024) gestärkt, die technische Standards für den Inhalt und die zeitlichen Grenzen der Meldung schwerwiegender IKT-Vorfälle durch Finanzunternehmen festlegt.
Außerhalb Europas verlangt das Meldesystem der Vereinigten Staaten gemäß 6 U.S.C. Section 681b, dass erfasste Einrichtungen erfasste Cybervorfälle innerhalb von 72 Stunden und Ransomware-Zahlungen innerhalb von 24 Stunden an die CISA melden, was den Bedarf an koordinierten DFIR- und Kommunikationsabläufen erhöht. Im März 2026 veröffentlichte die Nigerian Communications Commission das Cyber Resilience Framework for the Nigerian Communication Sector (CRF-NCS), das Tier-1-Telekommunikationsbetreiber verpflichtet, erhebliche Bedrohungen und Vorfälle innerhalb von vier Stunden nach Entdeckung zu melden. Zusammen mit der EU-weiten Koordinierung der Reaktion im Rahmen des Cyber Solidarity Act (Verordnung (EU) 2025/38) drängen diese Anforderungen die Käufer zu vertraglich gebundenen Diensten, automatisierter Triage und grenzüberschreitenden Playbooks, die die technische Eindämmung mit den rechtlichen Meldepflichten in Einklang bringen.
Wettbewerbslandschaft
Der Incident Response Services Markt ist mäßig fragmentiert. Etablierte Anbieter wie IBM, CrowdStrike und Rapid7 integrieren KI-gesteuerte Korrelatoren mit breiten Serviceportfolios, während Nischenberatungsunternehmen sich auf vertikale Spezialgebiete wie OT oder forensische Dienstleistungen in Rechtsqualität konzentrieren. Strategische Übernahmen verdeutlichen die Konvergenz: Zscaler erwarb Red Canary im Mai 2025, um MDR in seinen Zero-Trust-Stack zu integrieren, und fügte dabei 140 Millionen USD an wiederkehrenden Einnahmen hinzu und stärkte die 24/7-Überwachung.
Die Plattformkonsolidierung begünstigt Käufer, die einheitliche Dashboards, optimierte Rechnungsstellung und vorkonfigurierte Workflow-Integrationen suchen. Die technologische Differenzierung verlagert sich auf Large-Language-Model-Copiloten, die die Beweistriage automatisieren und regulierungskonforme Berichte entwerfen. Disruptoren konkurrieren mit kosteneffizienten Vereinbarungen für kleine und mittlere Unternehmen und bieten chat-basierte Vorfallsportale und automatisierte Reaktionsorchestrierung an.
Chancen in noch nicht erschlossenen Bereichen liegen in der Lieferkettenuntersuchung und OT-zentrierten Diensten. Anbieter, die Lieferantenrisikoexpositionen validieren oder Forensik in luftgespaltenen Netzwerken durchführen können, werden Marktanteile gewinnen, insbesondere da Industrieunternehmen digitale Zwillinge einführen, die spezialisierte Analysewerkzeuge erfordern. Allianzen zwischen Cloud-Hyperscalern und Reaktionsboutiquen entstehen ebenfalls und liefern regional gehostete Beweisspeicher, die Souveränitätsbedingungen erfüllen und gleichzeitig Hyperscale-Computing für schnelle Analysen nutzen.
Führende Unternehmen im Incident Response Services Markt
-
CrowdStrike Holdings Inc.
-
NCC Group plc
-
Rapid7 Inc.
-
IBM Corporation
-
Check Point Software Technologies Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Incident-Response-Services
- CrowdStrike Holdings Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Cybersecurity (Cylance)
- Mandiant Inc. (Google Cloud)
- Kaspersky Lab
- Rapid7 Inc.
- IBM Corporation
- NCC Group plc
- Optiv Security Inc.
- Secureworks Inc.
- Trustwave Holdings Inc.
- KPMG International Ltd.
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers (PwC)
- Accenture plc
- Palo Alto Networks (Unit 42)
- Cisco Systems Inc. (Talos IR)
- Booz Allen Hamilton Inc.
- BAE Systems Digital Intelligence
Lesen Sie die Analyse der Incident-Response-Services-Unternehmen

Marktchancen und Zukunftsaussichten
Verkürzte Meldefenster und standardgetriebenes Risikomanagement schaffen Freiraum für Anbieter, die eine durchgängige Reaktion – von der Eindämmung bis zur Offenlegung – in hybriden und Multi-Cloud-Umgebungen operationalisieren können. Im Rahmen der an DORA gekoppelten Vorschriften, einschließlich der Delegierten Verordnung (EU) 2025/301 der Kommission, und der umfassenderen EU-Cybersicherheitsanforderungen, einschließlich der Verordnung (EU) 2024/2690, die auf Standards wie ISO/IEC 27001 und ISO/IEC 27002 verweist, benötigen multinationale Unternehmen zunehmend Incident-Response-Partner, die die Beweisbehandlung, die Nachweiskette (Chain-of-Custody) und regulatorenfeste Berichterstattung über Rechtsräume hinweg harmonisieren können. Dies unterstützt die Nachfrage nach Mandaten, die digitale Forensik, Sicherheitsverletzungsbewertung und Krisenkommunikation in einem einzigen Betriebsmodell bündeln.
Auch das kommerzielle Angebotspaket und die Technologie verschieben sich zunehmend in Richtung Ergebnisorientierung und Skalierbarkeit, was Chancen für flexible Retainer, KI-gestützte Triage und integrierte MDR-zu-IR-Workflows schafft. Im November 2025 schloss LevelBlue die Übernahme von Cybereason ab, um XDR mit DFIR- und Incident-Response-Fähigkeiten zu kombinieren, was das Interesse der Käufer an weniger, stärker integrierten Betriebsmodellen widerspiegelt. Im März 2026 führte LevelBlue einen fondsbasierten Resilience Retainer ein, der bevorzugten Zugang zu einer großen Incident-Response-Mannschaft bietet und zugleich erlaubt, Budget für Präventionsmaßnahmen zu verwenden, und Allens führte RADAR ein, um die Bewertung kompromittierter Daten mithilfe von KI zu beschleunigen. Diese Maßnahmen deuten auf einen anhaltenden Fokus auf schnelle Datenerfassung, Cloud-Identitäts-Vorfallbehandlung und standardisierte Berichtsartefakte hin, die mit den Fristen der Aufsichtsbehörden und den Anforderungen von Cyber-Versicherungsretainern übereinstimmen.
Recent Industry Developments in Markt für Incident-Response-Services
- März 2026: CrowdStrike und IBM erweiterten ihre strategische Zusammenarbeit, um CrowdStrike Charlotte AI mit der IBM Autonomous Threat Operations Machine (ATOM) für die agentische SOC-Transformation und koordinierte Incident Response zu integrieren. Der kombinierte Ansatz zielt auf schnellere Triage und Eindämmung durch die Verbindung KI-gestützter Analysen mit automatisierten Reaktionsabläufen ab und richtet Incident-Response-Dienste an den von Großunternehmen geforderten maschinengeschwindigkeitsbasierten Workflows aus.
- Dezember 2025: CrowdStrike ging eine mehrjährige Partnerschaft mit Kroll ein, um die Managed-Detection-and-Response-Dienste (MDR) zu verbessern, einschließlich der Migration von mehr als 500.000 Endpunkten auf die CrowdStrike-Falcon-Plattform. Der Deal stärkt eine MDR-zu-Incident-Response-Pipeline, indem eine große Endpunktbasis mit etablierten Incident-Response- und Beratungsfähigkeiten kombiniert wird.
- Januar 2024: Die Delegierte Verordnung (EU) 2025/301 der Kommission (datiert 23. Oktober 2024) formalisierte technische Standards für den Inhalt und die zeitlichen Grenzen der Meldung schwerwiegender IKT-bezogener Vorfälle im Rahmen des EU Digital Operational Resilience Act (DORA). Präskriptivere Meldepflichten erhöhen den Wert von Incident-Response-Anbietern, die neben der technischen Behebung prüfungsfähige Dokumentation, Zeitpläne und Stakeholder-Kommunikation liefern können.


Markt für Incident-Response-Services Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie umfasst der Markt kostenpflichtige Services, die einer Organisation helfen, sich auf Cybersicherheitsvorfälle vorzubereiten, darauf zu reagieren, diese zu untersuchen und sich davon zu erholen, einschließlich retainerbasierter Bereitschaftsunterstützung und Beratung nach Vorfällen, die von externen Anbietern erbracht wird.
Ausschlüsse aus dem Umfang: Die Marktgröße umfasst keine Softwarelizenzerlöse, interne Personalkosten für den Sicherheitsbetrieb oder umfassendere physische Notfallmanagement-Services.
Segmentierungsübersicht
- Nach Servicetyp
- Eindämmung und Schadensbegrenzung
- Behebung und Wiederherstellung
- Digitale Forensik und Analytik
- Managed Detection and Response (MDR)
- Sonstige
- Nach Bereitstellungsmodus
- On-Premises
- Cloud-basiert
- Hybrid
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen
- Großunternehmen
- Nach Endnutzerbranche
- BFSI
- Regierung und Verteidigung
- IT und Telekommunikation
- Gesundheits- und Biowissenschaften
- Industrielle Fertigung
- Energie und Versorgung
- Einzelhandel und E-Commerce
- Sonstige
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Spanien
- Italien
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Australien
- Südkorea
- Übriges Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgröße und Validierung
Desk-Research
Die Desk-Research begann mit dem Aufbau einer Faktenbasis zu Cyber-Vorfallsvolumina und Risikotreibern, um diese Signale anschließend in eine Nachfrageübersicht für Services umzuwandeln. Wir stützten uns auf öffentliche Quellen wie CISA-Empfehlungen, NIST-Veröffentlichungen, FBI-IC3-Berichte und OECD-Dokumente zur digitalen Sicherheit, um Vorfallstypen, Meldeverhalten und gängige Reaktionspraktiken zu verstehen.
Zur Verankerung der kommerziellen Seite prüften wir Anbieterwebsites und Servicekataloge, Jahresberichte und Investorenpräsentationen sowie vertrauenswürdige Presseberichte zu Datenschutzverletzungen und regulatorischen Maßnahmen. In einigen Fällen halfen kostenpflichtige Abonnements für Unternehmensfinanzdaten und Nachrichtenintelligenz dabei, Umsatzaufteilungen und den Zeitpunkt größerer Serviceerweiterungen zu bestätigen; Patentdatenbanken wurden genutzt, um zu prüfen, wie Automatisierungsfunktionen in Reaktions-Workflows positioniert wurden. Diese Beispiele sind nur illustrativ, und viele weitere öffentliche Quellen wurden konsultiert, um Datenpunkte zu sammeln, zu überprüfen und zu klären.
Primärinterviews und Umfragen
Primäre Eingaben stammten aus Interviews und Umfragen mit Anbietern von Incident-Response-Services, Kanalpartnern und Sicherheitsverantwortlichen in Unternehmen, die diese Engagements kaufen oder verwalten. Die Angaben der Befragten wurden genutzt, um Servicedefinitionen, typische Reaktionszeiträume, Retainer-Nutzungsmuster und die Preisgestaltung in Abhängigkeit von Schweregrad, Branchensensitivität und Cloud-Workload-Anteil in APAC, EMEA und Amerika zu bestätigen.
Verteilung der Befragten in der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 37 % | CXOs: 18 % | APAC: 46 % |
| Mittlere Ebene: 43 % | Funktions-/Bereichsleiter: 23 % | EMEA: 29 % |
| Kleinere Marktteilnehmer: 20 % | Manager: 59 % | Amerika: 25 % |
Marktgröße und Prognose
Die Marktgrößenbestimmung begann mit einer Top-down-Rekonstruktion der adressierbaren Nachfrage anhand von Signalen zur Häufigkeit von Sicherheitsvorfällen, der Neigung zum Outsourcing und des durchschnittlichen Engagementwerts nach Vorfallsklasse, die anschließend regionalen IT- und Cyber-Risikoindikatoren für Unternehmen zugeordnet wurden. Erst nachdem der Nachfragepool gebildet worden war, wurden Servicekategorien auf der Grundlage der typischen Aufteilung von Retainern, Notfallreaktionen, Forensik und Beratung nach Vorfällen in realen Projekten zugewiesen.
Um realistische Ergebnisse zu gewährleisten, wurden selektive Bottom-up-Näherungen als Überprüfung eingesetzt, beispielsweise die Aggregation von Stichprobenerlösen der Anbieter, die Validierung von Auslastungsannahmen für Incident-Handler und die Gegenprüfung implizierter Dealvolumina anhand üblicher Reaktionsvorlaufzeiten. Zu den wichtigsten Modelleingaben gehörten die Intensität von Datenschutzverletzungsmeldungen, der Anteil regulierter Branchen, die Durchdringung von Cloud-Workloads, die durchschnittlichen Reaktionsstunden nach Schweregrad sowie Preisverschiebungen im Zusammenhang mit Ransomware- und Datenexfiltrationsmustern.
Prognosen wurden mithilfe von Szenarioanalysen erstellt, die durch Trendlinien für Vorfallshäufigkeit und Compliance-Druck gestützt wurden, und anschließend durch Expertenmeinungen zu Personalengpässen und der Einführung von Automatisierung angepasst. Wenn Bottom-up-Informationen für kleinere Regionen oder neuere Servicetypen unvollständig waren, wurden Lücken durch die Verwendung von Proxy-Verhältnissen aus vergleichbaren Märkten geschlossen und dann in Interviews erneut getestet, bevor die Gesamtwerte finalisiert wurden.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse wurden anhand unabhängiger Signale wie dem Wachstum der Sicherheitsausgaben, gemeldeten Datenschutzverletzungsvolumina und regionaler Durchsetzungsaktivität überprüft, und anschließend wurden Abweichungen in einem separaten Analysedurchgang bewertet. Wenn eine Region einen ungewöhnlichen Anstieg zeigte, wurden die Annahmen zu Engagementhäufigkeit, Durchschnittspreisen und Retainer-Konvertierung überprüft und bei Bedarf wurden Befragte zur Klärung erneut kontaktiert.
Jeder Bericht wird jährlich aktualisiert, und Zwischenaktualisierungen werden ausgelöst, wenn wesentliche regulatorische Änderungen, großangelegte Angriffswellen oder erhebliche Preisverschiebungen beobachtet werden. Vor der Auslieferung wird ein abschließender Durchlauf durchgeführt, damit die Kunden die aktuellste Ansicht erhalten.
Vergleich der Marktgrößenschätzung für Incident-Response-Services von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Schätzungen für Incident-Response stimmen häufig nicht überein, weil die Abgrenzung des Umfangs unterschiedlich gezogen wird und weil Preis- und Dealvolumenannahmen zu unterschiedlichen Zeitpunkten aktualisiert werden. Unterschiede entstehen auch dadurch, ob eine Studie nur ausgelagerte Services oder auch angrenzende Software- und interne Personalkosten berücksichtigt.
Einige Quellen bündeln Incident-Response mit umfassenderen Sicherheitslösungen und Plattformumsätzen, oder sie verwenden aggressive Expansionsannahmen für Cloud-Sicherheitskategorien und lange Prognosezeiträume. Die Streuung zeigt sich auch, wenn die Preisgestaltung als pauschaler Aufschlag modelliert wird, anstatt an den Vorfallsschweregrad-Mix und die Retainer-Auslastung geknüpft zu sein, und wenn die Währungsumrechnung unterschiedliche Referenzzeiträume und Aktualisierungsrhythmen verwendet. Einige Schätzungen fassen Incident-Response in kombinierten Lösungs- und Service-Gesamtwerten zusammen und wenden dann verallgemeinerte Sicherheitsausgabenquoten an. Bei Mordor Intelligence werden ausschließlich extern erbrachte Incident-Response-Service-Erlöse gezählt, und Softwarelizenzen sowie interne SOC-Personalkosten sind ausgeschlossen.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 49,71 Milliarden USD (2026) | |
| Globales Beratungsunternehmen A | 29,46 Milliarden USD (2024) | Verwendet ein früheres Basisjahr und einen breiteren Incident-Response-Marktrahmen, der Serviceaktivitäten mit lösungsgetriebenem Ausgabeverhalten vermischt, was den reinen Service-Gesamtwert bei der Abbildung auf die Preisgestaltung von 2024 senken kann. |
| Branchenpublikation B | 41,50 Milliarden USD (2025) | Umfasst Lösungs- und Servicekomponenten gemeinsam und wendet einen längeren Prognosezeitraum mit unterschiedlichen Kategorieaufteilungen an (z. B. Threat-Hunting und Planung, die unter gemischten Sicherheitstypen zusammengefasst sind), was verändert, was im Basisjahr als Service-Umsatz gezählt wird. |
Betrachtet man die drei Zahlen im Vergleich, ist der Haupttreiber der Lücke nicht eine einzige Annahme, sondern eine Kombination aus der Wahl des Basisjahres, der Frage, ob Software und Services vermischt werden, und der Art und Weise, wie die Engagementpreisgestaltung mit dem Vorfallsmix verknüpft ist. Indem die Einschlüsse auf kostenpflichtige Reaktionsengagements beschränkt und Volumina sowie Preisgestaltung mit Praktikern gegengeprüft werden, bleibt der Endwert auf klare Nachfragetreiber und nachvollziehbare Schritte zurückführbar.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Incident Response Services Markt derzeit?
Der Incident Response Services Markt wird im Jahr 2026 auf 49,71 Milliarden USD geschätzt und soll bis 2031 116,17 Milliarden USD erreichen.
Wie schnell wird das Marktwachstum erwartet?
Der Markt wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 18,52 % wachsen.
Welche Servicekategorie wird bis 2031 am schnellsten wachsen?
Managed Detection and Response (MDR) wird voraussichtlich das höchste Wachstum mit einer CAGR von 20,6 % über den Prognosezeitraum verzeichnen.
Welche Region wird das stärkste Wachstum verzeichnen?
Asien-Pazifik führt die Wachstumsdynamik mit einer CAGR von 20,12 % bis 2031 an, angetrieben durch neue Cybersicherheitsvorschriften in Japan, Singapur und Australien.
Welche Branche dominiert derzeit die Ausgaben für Incident-Response-Dienste?
Das Bank-, Finanzdienstleistungs- und Versicherungswesen hält mit 23,15 % des globalen Umsatzes im Jahr 2025 den größten Anteil, was strenge regulatorische Anforderungen widerspiegelt.
Warum beschleunigen kleine und mittlere Unternehmen die Einführung?
Cyber-Versicherungspolicen verlangen nun unterzeichnete Reaktionsvereinbarungen, was kleine und mittlere Unternehmen zur Einführung verwalteter Dienste veranlasst und eine CAGR von 18,74 % in diesem Segment antreibt.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
