
Marktgröße und Marktanteil der digitalen Forensik
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 8.46 Milliarden US-Dollar |
| Marktgröße (2031) | 15.37 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 12.68 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
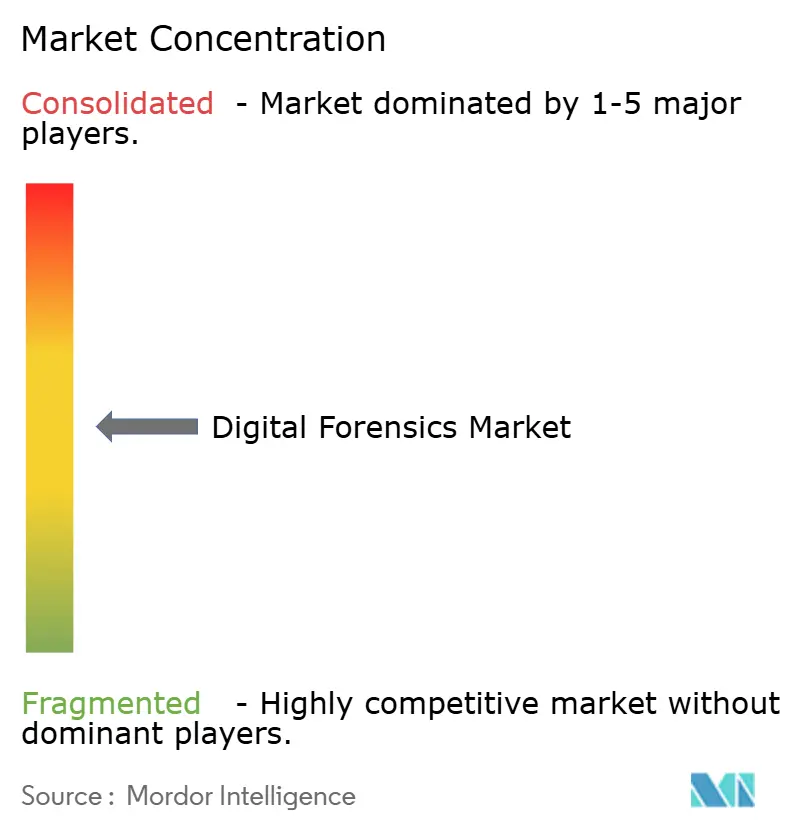
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der digitalen Forensik von Mordor Intelligence
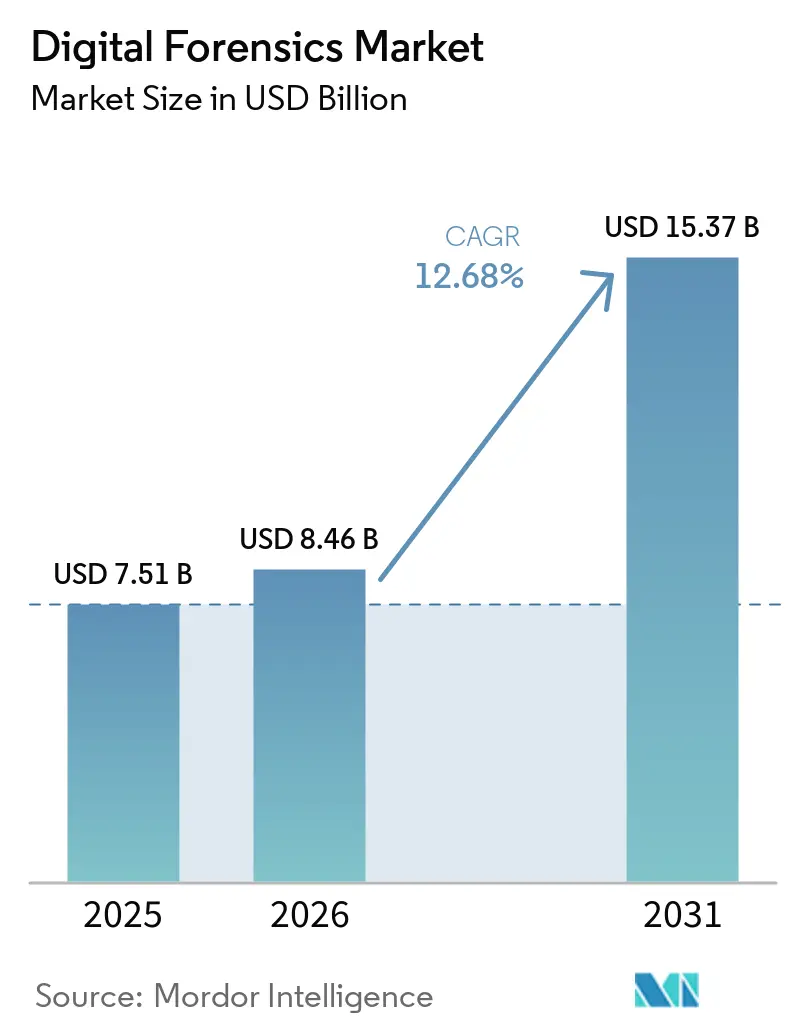
Die Marktgröße für digitale Forensik wird voraussichtlich von USD 7,51 Milliarden im Jahr 2025 und USD 8,46 Milliarden im Jahr 2026 auf USD 15,37 Milliarden bis 2031 anwachsen, was einem CAGR von 12,68 % zwischen 2026 und 2031 entspricht. Die verstärkte Migration zu Multi-Cloud-Architekturen, durch Deepfakes ermöglichte Betrugsfälle und Ransomware, die auf SaaS-Mandanten abzielt, veranlassen Unternehmen dazu, forensische Bereitschaft auf jeder Sicherheitsebene zu verankern. Der Markt für digitale Forensik profitiert auch von Vorschriften, die die Fristen für Datenschutzverletzungsmeldungen verkürzen, was die Nachfrage nach Werkzeugen antreibt, die Beweise schnell erfassen, sichern und analysieren können. Software hält weiterhin den größten Anteil an den Komponenten, doch verwaltete Dienste gewinnen an Bedeutung, da Unternehmen von einmaligen Werkzeugkäufen zu ergebnisbasierten Dauermandaten wechseln. Anbieter, die forensische Data-Lake-Konnektoren in Plattformen für erweiterte Erkennung und Reaktion (XDR) integrieren, gewinnen inkrementelle Marktanteile, während Cloud-native Angebote Lücken bei Container-Protokollen, serverlosen Artefakten und flüchtigen Speicherabbildern schließen.
Wichtigste Erkenntnisse des Berichts
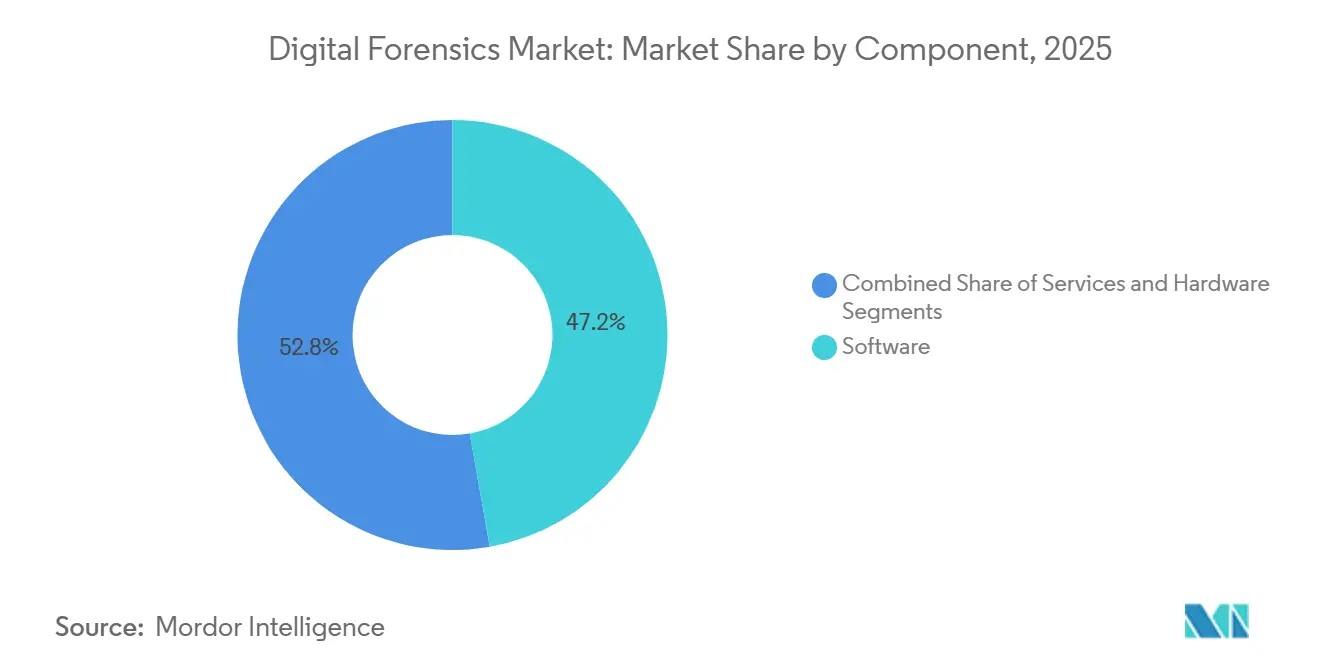
- Nach Komponente führte Software im Jahr 2025 mit einem Anteil von 47,23 % am Markt für digitale Forensik, während Dienstleistungen bis 2031 mit einem CAGR von 13,27 % wachsen.
- Nach Typ entfiel im Jahr 2025 ein Anteil von 32,44 % der Marktgröße für digitale Forensik auf die Computerforensik, während die Cloud-Forensik voraussichtlich mit dem schnellsten CAGR von 13,84 % bis 2031 wachsen wird.
- Nach Werkzeug dominierte die Datenerfassung und -sicherung den Markt für digitale Forensik mit einem Anteil von 28,93 % an der Marktgröße im Jahr 2025, doch forensische Entschlüsselung und Passwort-Cracking werden bis 2031 mit einem CAGR von 13,63 % expandieren.
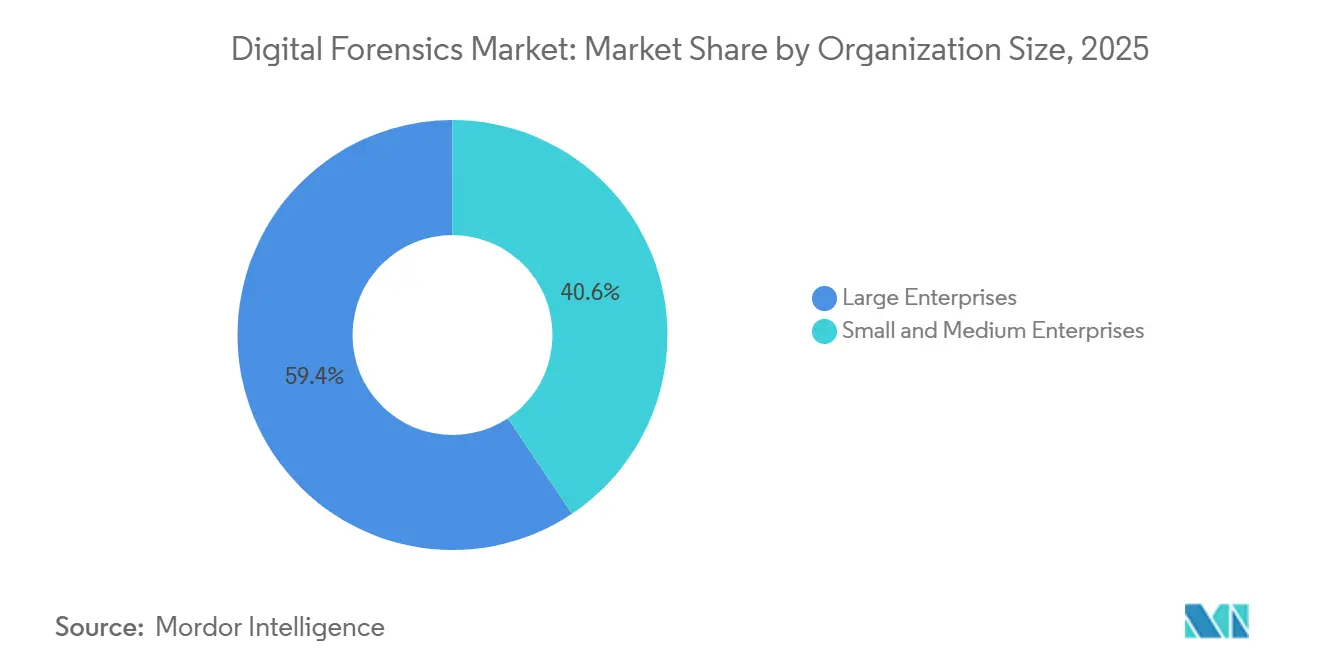
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 59,37 % am Markt für digitale Forensik, doch kleine und mittlere Unternehmen weisen bis 2031 den höchsten CAGR von 13,06 % auf.
- Nach Endnutzerbranche führten Behörden und Strafverfolgungsbehörden im Jahr 2025 mit einem Umsatzanteil von 36,83 %, während das Gesundheitswesen mit einem CAGR von 14,63 % bis 2031 das am schnellsten wachsende Segment ist.
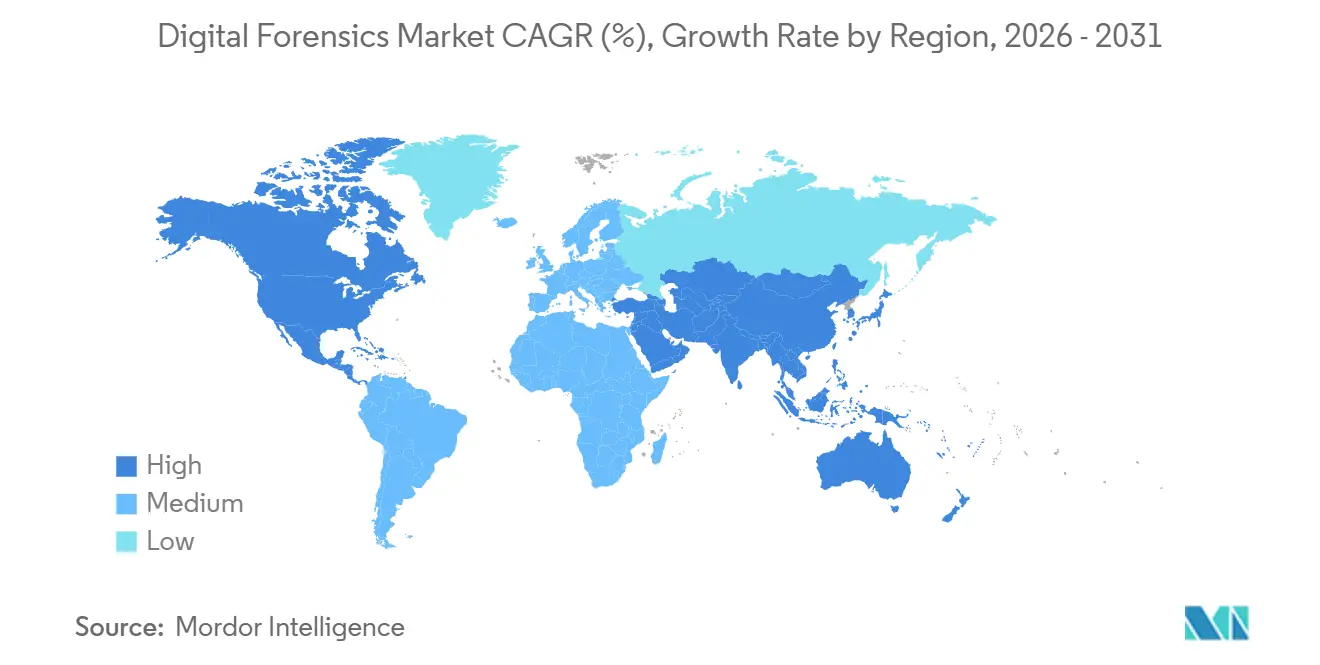
- Nach Geografie entfielen im Jahr 2025 41,37 % des Umsatzes auf Nordamerika, doch der asiatisch-pazifische Raum wird voraussichtlich bis 2031 den höchsten CAGR von 13,66 % verzeichnen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Rasante Verbreitung von Cloud-nativen SaaS-Lösungen schafft Nachfrage nach Cloud-Forensik | +2.3% | Global, mit Schwerpunkt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunahme von durch Deepfakes ermöglichten Betrugsfällen treibt den Bedarf an fortgeschrittener Multimedia-Analyse | +1.8% | Global, frühe Einführung in BFSI-Sektoren in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Einführung von erweiterter Erkennung und Reaktion (XDR) erfordert integrierte DFIR-Plattformen | +2.1% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Gesetzlich vorgeschriebene Mandate zur Extraktion mobiler Geräte in der US-amerikanischen und EU-Strafverfolgung | +1.6% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Pilotprojekte zur blockchain-basierten Beweismittel-Verwahrkette fördern Upgrades von forensischer Software | +0.9% | Nordamerika, Pilotprojekte im Nahen Osten | Langfristig (≥ 4 Jahre) |
| Bundesweite Investitionen in Cybersicherheit und regulatorische Compliance-Anforderungen erweitern forensische Einsätze | +2.0% | Nordamerika, Europa, staatliche Sektoren im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Rasante Verbreitung von Cloud-nativen SaaS-Lösungen schafft Nachfrage nach Cloud-Forensik
Behörden wie die CISA verlangen nun eine kontinuierliche forensische Datenerfassung für jede föderale Cloud-Arbeitslast, was Unternehmen weltweit dazu veranlasst, eine ähnliche Haltung einzunehmen.[1] Flüchtige Container und serverlose Funktionen lassen Protokolle innerhalb von Minuten ablaufen, daher haben Unternehmen Plattformen eingeführt, die den Arbeitsspeicher abbilden, Kubernetes-Pod-Zustände rekonstruieren und Artefakte unveränderlich speichern. SaaS-Sicherheitsverletzungen bei Okta und Snowflake verdeutlichten vertragliche Lücken und veranlassten neue Servicevereinbarungen, die die Beweissicherung garantieren. ISO-27050-Anhänge zur Cloud-E-Discovery wurden 2026 zu einem Prüfungsschwerpunkt, und nicht konforme Unternehmen sehen sich eskalierenden Strafen gegenüber. Der Markt für digitale Forensik schwenkt infolgedessen auf schlüsselfertige Cloud-Agenten um, die sich nahtlos in AWS, Azure und Google Cloud integrieren.
Zunahme von durch Deepfakes ermöglichten Betrugsfällen treibt den Bedarf an fortgeschrittener Multimedia-Analyse
Deepfake-Audio und -Video kosteten Finanzinstitute laut der Federal Trade Commission im Jahr 2025 USD 12,3 Milliarden durch betrügerische Überweisungen.[2] Banken und Versicherer integrieren nun KI-gestützte forensische Filter, die nach unnatürlichen Phonemübergängen und ausgelassenen Atemzügen suchen, um synthetische Medien zu kennzeichnen. Der KI-Rechtsakt der Europäischen Union klassifiziert Software zur Deepfake-Generierung als hochriskant und schreibt Rückverfolgbarkeit vor, was die Nachfrage nach Echtzeit-Erkennungs-APIs ankurbelt. Forensische Labore investieren in GPU-Cluster, die 4K-Frames schnell verarbeiten, und das US-amerikanische Nationale Institut für Standards und Technologie hat Genauigkeitsbenchmarks zur Validierung von Anbieterangaben eingeführt. Diese Initiativen erhöhen die Bedeutung der Multimedia-Forensik im Markt für digitale Forensik.
Einführung von erweiterter Erkennung und Reaktion erfordert integrierte DFIR-Plattformen
SEC-Regeln verlangen von börsennotierten Unternehmen, wesentliche Cybervorfälle innerhalb von vier Werktagen offenzulegen, was die Untersuchungszeiträume verkürzt.[3] XDR-Einführungen vereinheitlichen die Telemetrie, verfügen jedoch nicht über gerichtstaugliche Verwahrketten-Kontrollen, weshalb Unternehmen DFIR-Konnektoren von Exterro und LogRhythm an Plattformen wie Microsoft Sentinel anbinden. Abfragen über XDR-Data-Lakes rekonstruieren nun die laterale Bewegung von Angreifern in Minuten, und verwaltete Sicherheitsanbieter bündeln Erkennung, Reaktion und Beweissicherung unter einheitlichen Servicevereinbarungen. Infolgedessen gewinnen integrierte Angebote einen wachsenden Anteil am Markt für digitale Forensik.
Gesetzlich vorgeschriebene Mandate zur Extraktion mobiler Geräte in der US-amerikanischen und EU-Strafverfolgung
Das US-amerikanische Justizministerium standardisierte vollständige Dateisystemextraktionen und trieb die Beschaffung zertifizierter Werkzeuge von Cellebrite, MSAB und Grayshift voran. Die bevorstehende E-Evidence-Verordnung der EU wird Cloud-Anbieter dazu verpflichten, mobile Backups innerhalb von zehn Tagen bereitzustellen, was grenzüberschreitende Ermittlungen fördert. Deutschland und Frankreich stellten 2025 EUR 45 Millionen (USD 48 Millionen) für Labor-Upgrades bereit, und Universitäten richten Masterstudiengänge ein, um Talente heranzubilden. Die wachsende gesetzliche Klarheit unterstützt nachhaltige Ausgaben in diesem Teil des Marktes für digitale Forensik.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Standardmäßige Verschlüsselung auf iOS/Android erhöht die Komplexität und Kosten der Erfassung | -1.4% | Global, akut in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Mangel an gerichtlich zertifizierten Gutachtern außerhalb von Tier-1-Städten | -1.1% | Global, am stärksten im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Fragmentierte Werkzeug-Interoperabilität erhöht die Gesamtbetriebskosten für kleine und mittlere Unternehmen | -0.8% | Global, unverhältnismäßige Auswirkungen auf kleine und mittlere Unternehmen in Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Datenspeicherungsvorschriften schränken grenzüberschreitende Beweisübertragungen ein | -0.7% | China, Russland, Schwellenmärkte mit Lokalisierungsmandaten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Standardmäßige Verschlüsselung auf iOS/Android erhöht die Komplexität und Kosten der Erfassung
Apple iOS 18 und Google Android 15 aktivieren automatisch Secure-Enclave-Schlüssel, wodurch logische Extraktionen unwirksam werden und Behörden zu exploit-basierten Techniken gezwungen werden, die das Risiko einer Beweiskontamination vor Gericht bergen. Die Kosten einer hochwertigen Mobilgeräte-Extraktionsstation haben sich 2025 auf USD 85.000 fast verdoppelt, was kommunale Budgets belastet. Gerichte in Kalifornien und New York stellten die Zulässigkeit von Beweisen in Frage, wenn Zero-Day-Exploits nicht offengelegt werden. Der Markt für digitale Forensik kompensiert dies durch Investitionen in quantenresistente Brute-Force-Systeme und die Auslagerung komplexer Extraktionen an verwaltete Dienstleister.
Mangel an gerichtlich zertifizierten Gutachtern außerhalb von Tier-1-Städten
Weltweit praktizieren weniger als 8.200 zertifizierte Gutachter, ein Defizit, das in Städten der zweiten und dritten Ebene noch verstärkt wird. Fallrückstände erstrecken sich in Teilen des asiatisch-pazifischen Raums und Lateinamerikas auf über 180 Tage, was Strafverfolgungen und Zivilklagen verzögert. Ausbildungskosten zwischen USD 8.000 und USD 15.000 schrecken Kandidaten ab, weshalb Behörden in Südafrika und Indonesien Arbeiten auslagern, was Bedenken hinsichtlich der Verwahrkette aufwirft. Das NIJ finanzierte 2025 zwölf regionale Ausbildungszentren, doch der internationale Kapazitätsaufbau hinkt hinterher. Anhaltende Talentlücken bremsen das Wachstum in Segmenten des Marktes für digitale Forensik.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen wandeln Investitionsausgaben in Betriebsausgaben um und gewinnen gegenüber Software an BodenDienstleistungen wachsen bis 2031 mit einem CAGR von 13,27 % und schließen damit stetig die Lücke zum Software-Anteil von 47,23 % am Markt für digitale Forensik im Jahr 2025. Verwaltete Retainer bündeln Akquisitionstools, Breach-Analysen und Sachverständigenaussagen unter einem einzigen Abonnement, wodurch Unternehmen Investitionsausgaben in Betriebsbudgets umwandeln können. Beratung durch professionelle Dienstleistungen, Schulungen und Vor-Ort-Support bildeten den Großteil des Umsatzes im Jahr 2025, doch cloud-basierte Incident-Response-Verträge verzeichnen nun das stärkste Umsatzwachstum. Große Unternehmen setzen zunehmend auf Incident-Response- und digitale Forensikdienstleistungen, um Sicherheitsuntersuchungen zu stärken, die Wiederherstellung nach Vorfällen zu unterstützen und kontinuierliche Reaktionsfähigkeiten aufrechtzuerhalten. Hardware blieb der kleinste Anteil, doch zweckgebundene Imaging-Workstations, Schreibsperren und robuste Feldausrüstungen bleiben weiterhin unverzichtbar für die Arbeitsabläufe der Strafverfolgungsbehörden.
Das Softwarewachstum wird durch die Konvergenz von Funktionen gedämpft, da Anbieter offene APIs bereitstellen, die es Erkennungsplattformen ermöglichen, forensische Funktionen bei Bedarf aufzurufen. Unternehmen lizenzieren zunehmend nur noch die zentralen Parsing-Engines und lagern die routinemäßige Beweisverarbeitung an Dienstleister aus, die eine 24-Stunden-Berichterstattung versprechen. Diese Dynamik hält Hardware-Erneuerungszyklen auf einem langsameren Tempo, während sie die Dienstleistungsmargen steigert, und bestätigt, dass der Markt für digitale Forensik sich von Dauerlizenzmodellen hin zu ergebnisorientierten Ansätzen verlagert. Anbieter, die Software, Hardware und Fachkompetenz in einer einzigen Rechnung zusammenführen, sind gut positioniert, um den nächsten Ausgabenzyklus anzuführen.

Nach Typ:
Cloud-Forensik treibt den Wandel weg von festplattenorientierten Arbeitsabläufen voranDie Cloud-Forensik wird voraussichtlich bis 2031 mit einem CAGR von 13,84 % wachsen und damit die Computerforensik übertreffen, die im Jahr 2025 noch 32,44 % des Marktes für digitale Forensik ausmachte. Unternehmen setzen nun Agenten ein, die kurzlebige Container-Protokolle, serverlose Traces und SaaS-Metadaten in unveränderlichen Objektspeichern sichern und so Beweislücken durch Flüchtigkeit reduzieren. Die Computerforensik bleibt grundlegend bei Sicherheitsverletzungsuntersuchungen mit Windows- und Linux-Endpunkten, doch ihr Wachstum verlangsamt sich, da Endpunkterkennungswerkzeuge viele klassische Festplatten-Imaging-Aufgaben übernehmen.
Die Mobilgeräteforensik macht etwa ein Drittel der Budgets des öffentlichen Sektors aus, doch die Zunahme der Verschlüsselung lenkt Behörden zu Extraktions-als-Dienstleistung-Angeboten, die in sicheren Clouds gehostet werden. Die Netzwerkforensik erholt sich, da die Paketerfassung laterale Bewegungen bei Lieferkettenangriffen aufzeigt, während IoT- und Datenbankforensik überall dort entstehen, wo kritische Infrastrukturen und Finanzbücher eine Validierung auf Transaktionsebene erfordern. Insgesamt werden expandierende Cloud-Workloads und diversifizierte Endpunkte ein anhaltendes zweistelliges Wachstum im Markt für digitale Forensik sicherstellen.
Nach Werkzeug:
Entschlüsselung und Analytik übertreffen ausgereifte ErfassungsplattformenWerkzeuge zur Datenerfassung und -sicherung machten 2025 28,93 % des Marktes für digitale Forensik aus, doch ihre Margen werden durch die Kommodifizierung des Imaging unter Druck gesetzt. Entschlüsselungs- und Passwort-Cracking-Module verzeichnen bis 2031 nun einen CAGR von 13,63 %, angetrieben durch GPU-Cluster und quantenresistente Algorithmen, die dateibasierte Verschlüsselung in iOS 18 und Android 15 angreifen. Fortgeschrittene Carving-Dienstprogramme stellen durch Ransomware gelöschte Beweise wieder her, während automatisierte Timeline-Builder Artefakte über verschiedene Geräte hinweg in Minuten korrelieren.
Überprüfungs- und Berichterstattungssuiten optimieren die Einhaltung von Gerichtsvorschriften, indem sie Hash-Werte und Verwahrketten-Details automatisch in standardisierte Vorlagen einbetten. Anbieter bündeln zunehmend Triage-KI, die versteckte Volumes, verschlüsselte Container und gelöschte Browserdatensätze kennzeichnet, damit Analysten sich auf hochwertige Hinweise konzentrieren können. Zusammen redefinieren integrierte Werkzeugketten, die Erfassung, Entschlüsselung, Analyse und Berichterstattung in einem nahtlosen Arbeitsablauf kombinieren, die Wettbewerbsparität im Markt für digitale Forensik.
Nach Unternehmensgröße:
Einführung durch kleine und mittlere Unternehmen beschleunigt sich unter regulatorischem FokusGroßunternehmen machten 2025 59,37 % der Nachfrage aus und nutzten interne Labore und mehrjährige Lizenzvereinbarungen, doch kleine und mittlere Unternehmen wachsen bis 2031 mit einem CAGR von 13,06 %. Mittelständische Unternehmen sehen sich denselben Fristen für Datenschutzverletzungsmeldungen gegenüber wie Fortune-500-Unternehmen, verfügen jedoch nicht über das Kapital für eigenständige Labore und tendieren daher zu Cloud-Plattformen, die die Nutzung pro Vorfall abrechnen. Jährliche Dauermandate zu einem Preis von rund USD 25.000 gewähren kleinen und mittleren Unternehmen 24-Stunden-Analytikerzugang, Live-Fernerfassungen und rechtliche Vorlagemitteilungen und senken so die Qualifikationsbarriere.
Interoperabilitätsprobleme treffen kleine und mittlere Unternehmen am härtesten, was Anbieter dazu veranlasst, schlüsselfertige Suiten zu liefern, die Parser automatisch aktualisieren und Protokolle direkt an Beweistresore senden. Großunternehmen hingegen lenken Budgets in Spezialgebiete wie Mainframe-Speicherforensik, Artefakterfassung für industrielle Steuerungssysteme und Validierung von KI-generierten Inhalten – Bereiche, die für kleinere Unternehmen zu speziell sind. Das Nebeneinander dieser Käufertypen hält den Markt für digitale Forensik im Gleichgewicht zwischen Skalierung und Spezialisierung.
Nach Endnutzerbranche:
Gesundheitswesen wächst stark, Behörden stagnierenBehörden und Strafverfolgungsbehörden führten 2025 mit einem Umsatzanteil von 36,83 %, unterstützt durch Bundeszuschüsse und mehrjährige Beschaffungszyklen, die validierte Werkzeugsets bevorzugen. Ihr Wachstum flacht jedoch ab, da privatwirtschaftliche Gruppen mehr Verantwortung für die Reaktion auf Vorfälle übernehmen. Das Gesundheitswesen verzeichnet nun den schnellsten CAGR von 14,63 % bis 2031, angetrieben durch Ransomware, die auf elektronische Gesundheitsakten abzielt, und durch steigende zivilrechtliche Strafen für verzögerte Meldungen von Datenschutzverletzungen.
BFSI weist 1/5 seiner Cybersicherheitsbudgets der forensischen Bereitschaft zu und bettet Artefaktsammler in Zahlungskartenumgebungen ein, um die PCI-DSS-4.0-Anforderungen zu erfüllen. IT- und Telekommunikationsbetreiber stärken die Netzwerkforensik, um den Vorschriften zur rechtmäßigen Überwachung zu entsprechen, während Einzelhandels-, Energie- und Transportunternehmen auf Credential-Stuffing und Eingriffe in die Betriebstechnologie reagieren. Dieser branchenübergreifende Schwung unterstreicht, wie Compliance-Regelwerke – und nicht reine Technologiezyklen – bestimmen, wohin die Mittel im Markt für digitale Forensik fließen.
Geografische Analyse
Markt für digitale Forensik in Nordamerika
Nordamerika beherrschte 41,37 % des Marktanteils für digitale Forensik im Jahr 2025, unterstützt durch 1,2 Milliarden USD an Bundesfinanzierung für Cyber-Ermittlungen, die Laboren half, Extraktions- und Cloud-Forensik-Tools aufzurüsten. Unternehmen in den Vereinigten Staaten unterliegen strengen Vorschriften zur Meldung von Datenschutzverletzungen in Kalifornien, New York und Texas, weshalb sie routinemäßig Beweissicherungs-Konnektoren in ihre Sicherheitsinfrastruktur integrieren. Kanada verschärfte die Offenlegungsfristen im Rahmen seines überarbeiteten Datenschutzgesetzes, was Banken und Telekommunikationsanbieter dazu veranlasste, ihre forensische Bereitschaft zu verbessern. Die Nachfrage in Mexiko ist geringer, aber wachsend, da grenzüberschreitende Kriminalitätsermittlungen Fähigkeiten zur Abbildung mobiler Geräte erfordern. In der gesamten Region zeigen Käufer eine klare Präferenz für verwaltete Rahmenverträge gegenüber unbefristeten Lizenzen als Absicherung gegen Fachkräftemangel.
Markt für digitale Forensik im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 die schnellste CAGR von 13,66 % verzeichnen und die Größe des regionalen Marktes für digitale Forensik in einem anderswo unerreichten Tempo steigern. Indien zertifiziert Tausende neuer Prüfer, und Japan hat 8,5 Milliarden JPY für die Aufrüstung von Präfekturlaboren budgetiert, die sich auf fortgeschrittene mobile Extraktionen konzentrieren. Chinas Datenlokalisierungsvorschriften zwingen multinationale Unternehmen dazu, eine forensische Infrastruktur im Land aufzubauen, was globale Workflows zur Reaktion auf Sicherheitsvorfälle effektiv segmentiert. Australiens Mandate für kritische Infrastrukturen treiben neue Ausgaben für Netzwerk- und Cloud-Forensik an, während der BFSI-Sektor Südkoreas die Aufbewahrung von Artefakten zur Bekämpfung von Zahlungsbetrug ausbaut. Diese nationalen Initiativen bilden gemeinsam die Grundlage für langfristiges Wachstum in der gesamten Region.
Markt für digitale Forensik in EMEA und Südamerika
Europa bleibt ein robuster Beitragender, da die DSGVO und die Richtlinie über Netz- und Informationssicherheit formelle Bewertungen von Datenschutzverletzungen vorschreiben, die auf Forensik angewiesen sind, obwohl die Expansion der Region gleichmäßiger verläuft als die des asiatisch-pazifischen Raums. Der Nahe Osten und Afrika konzentrieren die Ausgaben in den Vereinigten Arabischen Emiraten und Saudi-Arabien, wo Smart-City- und staatliche Cloud-Programme Kontrollkettenkontrollen erfordern. Südamerika konzentriert sich auf Brasilien und Argentinien, die Polizeilabore aufrüsten, um organisierter Cyberkriminalität und Korruption zu begegnen. Obwohl die Budgets in mehreren Schwellenmärkten begrenzt sind, verbreitern zunehmende Ransomware-Angriffe und regulatorischer Druck weiterhin den adressierbaren Markt für digitale Forensik.
Regulatorisches Umfeld
Die digitale Forensik wird zunehmend sowohl durch bewährte Verfahren zur Beweissicherung als auch durch Cybersicherheits-Meldepflichten geprägt, die die Ermittlungszeiträume verkürzen. ISO/IEC 27037:2012 bleibt eine weithin anerkannte Basis für die Identifizierung, Erfassung, Sicherung und Aufbewahrung digitaler Beweise, während Meldepflichten für Vorfälle in wichtigen Märkten Organisationen dazu anhalten, forensische Bereitschaft in Sicherheitsabläufe zu integrieren.
In den Vereinigten Staaten beeinflusst NIST weiterhin die Erwartungen an Validierung und Reproduzierbarkeit durch sein Computer Forensic Tool Testing (CFTT)-Programm, einschließlich der im Januar 2025 veröffentlichten Mobile Device Forensic Tool Test Specification Version 3.3. NIST OSAC erweiterte 2025 zudem die praxisorientierte Anleitung, indem SWGDE-Best-Practice-Dokumente in das OSAC-Register aufgenommen wurden, darunter die Erfassung bei Cloud-Dienstanbietern sowie Beschlagnahme und Analyse von IoT-Geräten, wodurch die Verbindung zwischen Werkzeugauswahl, dokumentierten Methoden und gerichtlicher Verwertbarkeit gestärkt wird.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der digitalen Forensik beginnt mit Beweisquellen (Endgeräte, Mobilgeräte, Cloud-/SaaS-Mandanten, Netzwerke und aufkommende Quellen wie UAV-Telemetrie) und verläuft dann über Erfassung, Sicherung, Analyse, Auswertung und Berichterstattung bis hin zu gerichtsverwertbaren Ergebnissen. Vorgelagerte Eingaben umfassen Geräteschnittstellen und Betriebssystemartefakte (iOS/Android, Windows/Linux), Protokolle von Cloud-Plattformen (AWS, Azure, Google Cloud) sowie spezialisierte Datenfeeds, wobei Qualitätskontrollen sich auf Hashing, Beweismittelkette-Kontrollen und Laborakkreditierungspraktiken konzentrieren.
Im Midstream-Bereich bündeln Softwareanbieter und Integratoren Parsing, Entschlüsselung und Analytik in Suiten, die zunehmend mit Sicherheitsbetriebstools und zentralisierten Beweismittel-Repositorien zusammenarbeiten. Dienstleister erbringen diese Fähigkeiten über Rahmenverträge, Fernerfassung und Unterstützung durch Sachverständige, während die nachgelagerte Akzeptanz von öffentlicher Beschaffung und Kooperationsnetzwerken beeinflusst wird, einschließlich Integrationen mit dem National Center for Missing and Exploited Children (NCMEC) für CSAM-bezogene Arbeitsabläufe. Partnerschaften, die Nischenmodule hinzufügen, etwa die Ausweitung der Zusammenarbeit von Cellebrite mit SkySafe im Juli 2026 und die Partnerschaft von Veritone mit Thorn im April 2026, spiegeln ebenfalls einen Trend zur Plattformisierung hin zu durchgängiger Ermittlung und Beweismittelverwaltung wider.
Wettbewerbslandschaft
Die fünf größten Anbieter – OpenText, Cellebrite, Magnet Forensics, Exterro und MSAB – machten 2025 etwa 38 % des Umsatzes aus, was auf eine moderate Konzentration im Markt für digitale Forensik hindeutet. OpenText erweiterte seinen E-Discovery-Fußabdruck durch die Übernahme von Micro Focus und fügte forensische Parsing-Engines hinzu, die für Unternehmensjuristenabteilungen attraktiv sind. Cellebrite und MSAB behaupten ihre Führungsposition bei der Mobilextraktion durch kontinuierliche Schwachstellenforschung, doch die zunehmende Verbreitung von Verschlüsselung treibt sie dazu, Cloud-gehostete Entsperrdienste einzuführen, die pro Gerät abrechnen.
Magnet Forensics hat mit Microsoft zusammengearbeitet, um seine Axiom-Engine in Sentinel zu integrieren, sodass Unternehmenskunden Azure- und Microsoft-365-Beweise erfassen können, ohne die Konsole zu wechseln. Exterro hat USD 120 Millionen aufgenommen, um die Entwicklung seiner Cloud-nativen Legal-Hold-Lösung zu beschleunigen und in den asiatisch-pazifischen Raum sowie den Nahen Osten zu expandieren. Verwaltete Sicherheitsdienstleister wie Mandiant und Kroll differenzieren sich durch die Bündelung von Reaktion auf Vorfälle, forensischer Analyse und regulatorischer Berichterstattung unter Festpreisdauermandaten – ein Ansatz, der bei ressourcenbeschränkten Käufern Anklang findet.
Spezialisten erschließen Nischen in der Blockchain- und IoT-Forensik, wo die Unterstützung durch etablierte Anbieter noch dünn ist, und KI-native Startups automatisieren die Artefakt-Triage, um den Arbeitsaufwand für Analysten zu reduzieren. Patentanmeldungen konzentrieren sich auf quantenresistente Entschlüsselung und plattformübergreifende Beweiskorrelation und offenbaren künftige Wettbewerbsfelder. Die Interoperabilität von Werkzeugen ist nach wie vor ein Schmerzpunkt, weshalb Anbieter mit offenen APIs bevorzugt werden, da Kunden Datensilos vermeiden möchten. Der Gesamtwettbewerb balanciert Skalierung, Spezialisierung und Serviceinnovation und hält den Markt für digitale Forensik dynamisch und moderat konsolidiert.
Marktführer der digitalen Forensik
-
OpenText Corporation
-
Cellebrite DI Ltd.
-
Exterro Inc.
-
Magnet Forensics Inc.
-
Cisco Systems Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für digitale Forensik Unternehmen in diesem Bericht
- OpenText Corporation
- Cellebrite DI Ltd.
- Exterro Inc.
- Magnet Forensics Inc.
- Cisco Systems Inc.
- Mandiant Inc.
- LogRhythm Inc.
- KLDiscovery Inc.
- Paraben Corporation
- MSAB AB
- Oxygen Forensics Inc.
- Kroll LLC
- Hexagon AB
- ADF Solutions Inc.
- BAE Systems plc
- Broadcom Inc.
- Micro Systemation AB
- Digital Detective Group
- Nuix Pty Ltd
- Passware Inc.
Marktchancen und Zukunftsaussichten
Der operative Druck, größere und vielfältigere Beweismengen zu bewältigen, schafft Freiräume für skalierbare, auditierbare Speicherung und Workflow-Automatisierung bei Strafverfolgungsbehörden und regulierten Unternehmen. Ein konkretes Beispiel ist die West Midlands Police, die im Juni 2026 eine Synology-basierte Speicherumgebung mit drei Petabyte einsetzte, um Workflows der digitalen Forensik im Einklang mit ISO 17025 zu unterstützen, was die Nachfrage nach umfangreicher Beweisaufbewahrung, Zugriffskontrolle und rückverfolgbarer Handhabung auf Infrastrukturebene verdeutlicht.
Grenzüberschreitende und Cloud-Beweiszugriffsrahmenwerke sind ein weiterer Chancenbereich, der Anbieter zu integrierten Funktionen für Cloud-Erfassung, -Sicherung und Rechtsprozessmanagement drängt. Staatliche Aktivitäten liefern kurzfristige Belege, darunter die Genehmigung Irlands im Mai 2026 zur Veröffentlichung des Gesetzentwurfs Criminal Justice (International Cooperation on Electronic Evidence and Other Matters) Bill 2026, um sich mit dem EU-e-Evidence-Paket abzustimmen, zusammen mit fortlaufenden Normungsaktivitäten durch NIST-OSAC-Aktualisierungen im Jahr 2026, die die Methodendokumentation und Werkzeugvalidierung stärken. Auf technologischer Seite hält agentenbasierte und erklärbare KI zunehmend Einzug in den routinemäßigen Betrieb für Triage und Fernermittlungen, etwa mit der Einführung einer agentenbasierten KI-Funktion für FTK durch Exterro im Juli 2026, was Raum für Angebote schafft, die das Modellverhalten dokumentieren, die Herkunft bewahren und die Beweismittelkette aufrechterhalten können, während sie die Arbeitsbelastung der Analysten reduzieren.
Neueste Industrielle Entwicklungen in Markt für digitale Forensik
- Juli 2026: Exterro brachte ARMOUR für FTK auf den Markt und positionierte agentenbasierte KI innerhalb von FTK Central zur Unterstützung von Fernermittlungen in der Forensik. Die Veröffentlichung zielt auf schnellere Triage und geleitete Analyse über verteilte Datenquellen hinweg ab und entspricht dem Unternehmensbedarf, unter verkürzten Offenlegungs- und Rechtsfristen zu ermitteln.
- Juni 2026: Cellebrite machte Genesis allgemein verfügbar und wendet agentenbasierte KI an, um digitale Beweise in über 35 Formaten nach einer Early-Access-Phase zu befragen und zusammenzufassen. Die allgemeine Verfügbarkeit erweitert einsatzbereite Automatisierung für Ermittler und kann Kaufentscheidungen zugunsten von Plattformen verschieben, die die manuelle Überprüfungszeit reduzieren und dabei die Beweiskraft wahren.
- Dezember 2025: OpenText übernahm ADF Solutions für 185 Millionen USD und ergänzte sein Portfolio um Endpoint-Triage und Feldforensik-Fähigkeiten. Die Übernahme stärkt die Abdeckung von OpenText von E-Discovery bis hin zur Erfassung an vorderster Front und schneller Vorfallreaktion und unterstützt durchgängigere Workflows für Unternehmen und den öffentlichen Sektor.
Markt für digitale Forensik Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt ist definiert als der Umsatz, der mit Hardware, Software und Dienstleistungen für digitale Forensik erzielt wird, die zur Identifizierung, Erfassung, Sicherung, Analyse und Berichterstattung digitaler Beweise auf Geräten, in Netzwerken und Cloud-Umgebungen eingesetzt werden.
Ausschlüsse aus dem Umfang: Allgemeine Cybersicherheitsmaßnahmen, die keine Beweiserfassung, -sicherung oder forensische Analyse durchführen (wie grundlegender Endpunktschutz und routinemäßige IT-Überwachung), werden nicht berücksichtigt.
Segmentierungsübersicht
- Nach Komponente
- Hardware
- Forensische Systeme, Geräte und Schreibsperren
- Imaging- und Duplikationsgeräte
- Sonstige Hardware
- Software
- Forensische Datenanalyse und Visualisierung
- Überprüfung und Berichterstattung
- Forensische Entschlüsselung
- Sonstige Software
- Dienstleistungen
- Professionelle Dienstleistungen
- Reaktion auf Vorfälle und Sicherheitsverletzungsanalyse
- Beratung und Schulung
- Verwaltete forensische Dienstleistungen
- Professionelle Dienstleistungen
- Hardware
- Nach Typ
- Computerforensik
- Mobilgeräteforensik
- Netzwerkforensik
- Cloud-Forensik
- Datenbankforensik
- IoT- und eingebettete Geräteforensik
- Nach Werkzeug
- Datenerfassung und -sicherung
- Datenwiederherstellung und -rekonstruktion
- Forensische Datenanalyse
- Überprüfung und Berichterstattung
- Forensische Entschlüsselung und Passwort-Cracking
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen
- Nach Endnutzerbranche
- Behörden und Strafverfolgungsbehörden
- BFSI
- IT und Telekommunikation
- Gesundheitswesen
- Einzel- und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Transport und Logistik
- Verteidigung und Luft- und Raumfahrt
- Bildung
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Italien
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- Übriger Naher Osten
- Afrika
- Südafrika
- Ägypten
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Sekundärforschung wurde verwendet, um die Marktstruktur aufzubauen und das Modell auf beobachtbaren Nachfragesignalen zu verankern. Wir haben öffentliche Quellen ausgewertet, darunter NIST-Veröffentlichungen, FBI-Statistiken zu Cyberkriminalität und Beschwerden, ENISA-Bedrohungsberichte sowie nationale oder regionale Leitlinien zur Meldung von Cybervorfällen, die die forensische Bereitschaft und das Fallaufkommen beeinflussen.
Für die Größenbestimmung stützten wir uns auch auf Jahresberichte von Unternehmen, Investorenpräsentationen und Produktdokumentationen, die verdeutlichen, was als Forensik-Tool im Gegensatz zu einem angrenzenden Sicherheitsprodukt verkauft wird. Bei Bedarf wurden kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen sowie eine Patentdatenbank genutzt, um Produkt-Footprints zu überprüfen und zu verfolgen, wo forensische Fähigkeiten hervorgehoben werden. Diese Beispiele sind nicht abschließend, und viele weitere öffentliche Quellen wurden ebenfalls für die Datenerhebung, Validierung und Klärung während des Forschungsprozesses herangezogen.
Primärinterviews und Umfragen
Die Primärforschung konzentrierte sich darauf, zu validieren, wie Budgets für digitale Forensik tatsächlich auf Software, Dienstleistungen und erforderliche unterstützende Hardware aufgeteilt werden, sowie auf die Überprüfung von Adoptionsmustern für Cloud-Forensik und Entschlüsselungs-Workflows. Wir sprachen mit einer Mischung aus Lösungsanbietern, Dienstleistungsspezialisten, Stakeholdern aus den Bereichen Unternehmenssicherheit und Compliance sowie Praktikern aus dem Bereich Strafverfolgung und Behörden in den wichtigsten Regionen, damit Annahmen einem Stresstest unterzogen und angepasst werden konnten, wenn Sekundärdaten vage blieben.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 34 % | CXOs: 12 % | APAC: 38 % |
| Mittlere Ebene: 47 % | Funktions-/Bereichsleiter: 37 % | EMEA: 37 % |
| Kleinere Marktteilnehmer: 19 % | Manager: 51 % | Amerika: 25 % |
Marktgrößenbestimmung und Prognose
Die Kerngrößenbestimmung beginnt mit einer Top-down-Rekonstruktion der Ausgaben, indem das Volumen von Cybervorfällen und der Meldedruck mit dem Anteil der Fälle verknüpft werden, die eine Beweiserfassung, -sicherung und Expertenanalyse erfordern. Sobald dieser Nachfragepool aufgebaut ist, wird er mithilfe beobachteter Verschiebungen im Mix aus Software, Dienstleistungen und unterstützender Hardware in Werte umgerechnet und dann nach Region aufgeteilt, basierend auf der Reife der Unternehmenssicherheit und der Intensität der Fallarbeit im öffentlichen Sektor.
Um das Modell praktikabel zu halten, wurden einige Marktmerkmale als Schlüsselinputs behandelt, darunter Trends bei der Meldung von Datenschutzverletzungen und Cyberkriminalität, die Migration von Cloud-Workloads (die den Bedarf an Cloud-Forensik steigert), die Verbreitung von Verschlüsselung, die den Entschlüsselungsaufwand erhöht, typische Fallrückstände und Reaktionszeiträume sowie der Dienstleistungs-zu-Software-Mix bei Unternehmenseinsätzen. Selektive Bottom-up-Näherungen wurden dann als Gegenprüfung verwendet, beispielsweise Stichprobenpreise für gängige Software-Deployments, Kanalprüfungen zu Dienstleistungspreisen und Zusammenfassungen einer begrenzten Anzahl von Lieferanten, bei denen die Offenlegungen klar waren. Wo Eingaben fehlten, wurden Lücken durch konservative Annahmen geschlossen, die in Interviews erneut überprüft wurden.
Für die Prognose wurde eine Szenarioanalyse verwendet, da der Wachstumspfad davon abhängt, wie sich Regulierung, Vorfallhäufigkeit und Cloud-Adoption gemeinsam entwickeln. Die Szenarien wurden mithilfe von Primärfeedback zu erwarteten Tool-Ersatzzyklen, der Nachfrageelastizität bei Dienstleistungen während größerer Datenschutzverletzungen und der Geschwindigkeit, mit der Cloud-Forensik-Fähigkeiten und -Tools operationalisiert werden, abgestimmt.
Datenvalidierung und Aktualisierungszyklus
Schätzungen wurden durch Triangulation unabhängiger Signale validiert, gefolgt von strukturierten Varianzprüfungen auf Regions- und Komponentenebene. Wenn ein Ergebnis von dem abwich, was Fallvolumina, öffentliche Ausgabenhinweise oder Preisnormen vernünftigerweise stützen würden, wurden Annahmen überprüft und Experten erneut kontaktiert, um die Abweichung zu klären.
Vor der Freigabe durchlaufen das Modell und der Bericht mehrere Analytikerprüfungen, damit Eingabelogik, mathematische Konsistenz und Umfangsausrichtung bestätigt werden. Der Bericht wird in einem jährlichen Zyklus aktualisiert, und wesentliche Ereignisse werden für zwischenzeitliche Anpassungen überwacht. Unmittelbar vor der Lieferung wird ein abschließender Datendurchlauf durchgeführt, damit die Kunden die aktuellste verfügbare Ansicht zum jeweiligen Zeitpunkt erhalten.
Marktgröße für digitale Forensik von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für digitale Forensik unterscheiden sich häufig, weil Unternehmen nicht dieselbe Grenze zwischen reiner forensischer Arbeit und umfassenderer Incident-Response- oder Cybersicherheits-Tooling ziehen. Die Wahl des Jahres spielt ebenfalls eine Rolle, da einige Quellen auf einem älteren Basisjahr aufbauen, während andere ihr Modell zu einem späteren Zeitpunkt beginnen, als Datenschutzverletzungsvolumina und Cloud-Adoption höher waren.
Die Hauptlücke ergibt sich daraus, ob routinemäßige Sicherheitsüberwachung, allgemeine Bedrohungserkennung oder nicht-beweissichernde Reaktionsdienstleistungen einbezogen werden, und das allein kann die Gesamtsummen um Milliarden verschieben. Einige Schätzungen gehen auch von einer schnelleren Preisentwicklung für Tools wie Entschlüsselung oder Cloud-Akquisition aus, während andere den Mix-Shift zwischen Dienstleistungen und Software nicht anhand von Praktikerfeedback und beobachtbaren Fallarbeitsmustern testen. Beweissicherungs- und Akquisitionsaktivitäten werden bei Mordor Intelligence nur dann gezählt, wenn sie forensische Nutzungsanforderungen erfüllen, was den Umfang an investigative Arbeitsabläufe statt an breitere Cybersicherheitsoperationen bindet.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 7,51 Milliarden USD (2025) | |
| Globales Beratungsunternehmen A | 11,27 Milliarden USD (2024) | Verwendet ein Nachfrageumfeld eines späteren Zyklus und eine breitere Definition, die Aktivitäten zur Reaktion auf Unternehmenssicherheitsvorfälle über die Beweissicherung hinaus einschließen kann, was den Ausgangswert erhöht. |
| Branchenpublikation B | 13,80 Milliarden USD (2025) | Aggregiert häufig Incident-Response- und verwaltete Sicherheitsdienstleistungen in den Umsatz der digitalen Forensik und wendet möglicherweise aggressivere Annahmen zur Dienstleistungsintensität und Preisgestaltung in Phasen mit hohem Datenschutzverletzungsaufkommen an. |
Insgesamt lässt sich die Streuung hauptsächlich dadurch erklären, was als forensische Arbeit im Gegensatz zu angrenzenden Sicherheits- und Reaktionsaktivitäten gezählt wird, gefolgt von der Auswahl des Basisjahres und den Annahmen zum Preis-Mix. Indem die Eingaben auf Fallarbeitstreiber, Tool- und Dienstleistungs-Mix sowie realistische Preisprüfungen zurückführbar bleiben, liefert der Ansatz eine stabile Zahl, die wiederholt und aktualisiert werden kann, wenn neue Vorfalls- und Adoptionssignale eingehen.
Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert wird der Markt für digitale Forensik im Jahr 2031 erreichen?
Es wird prognostiziert, dass er bis 2031 USD 15,37 Milliarden erreicht und ab 2026 mit einem CAGR von 12,68 % wächst.
Welche Komponente wächst im Markt für digitale Forensik am schnellsten?
Dienstleistungen, angetrieben durch verwaltete forensische Dauermandate, werden bis 2031 mit einem CAGR von 13,27 % wachsen.
Warum verzeichnet die Cloud-Forensik eine höhere Akzeptanz als andere Typen?
Flüchtige Workloads in Multi-Cloud-Umgebungen erfordern dedizierte Werkzeuge, die kurzlebige Protokolle und Artefakte erfassen.
Wie können sich kleine und mittlere Unternehmen forensische Fähigkeiten leisten?
Cloud-basierte Plattformen und jährliche Dauermandate zu einem Preis von rund USD 25.000 ermöglichen es kleinen und mittleren Unternehmen, Werkzeuge und Expertise auszulagern.
Welche Endnutzerbranche weist das höchste prognostizierte Wachstum auf?
Das Gesundheitswesen, das mit einem CAGR von 14,63 % wächst, aufgrund verstärkter Ransomware-Angriffe auf elektronische Gesundheitsakten.
Welche Herausforderungen bremsen den Markt für digitale Forensik?
Standardmäßige Geräteverschlüsselung, Gutachtermangel und Datenspeicherungsgesetze erhöhen die Erfassungskosten und verzögern Ermittlungen.