
Datensicherheitsmarktgröße und -anteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
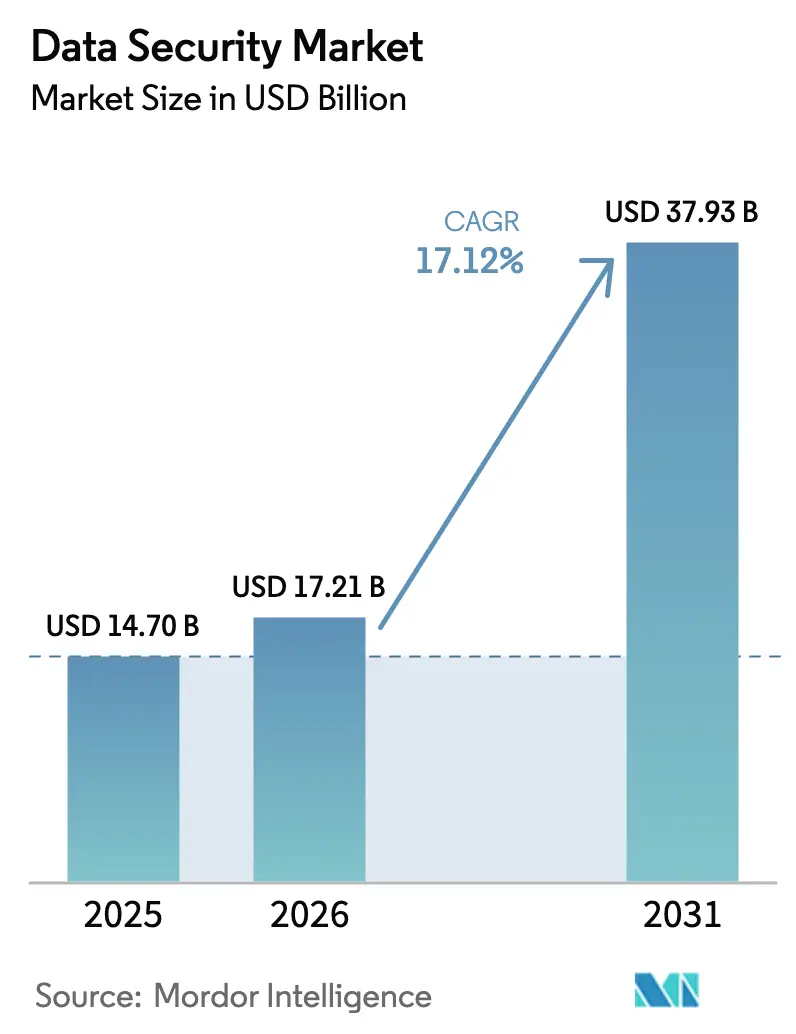
| Marktgröße (2026) | 17.21 Milliarden US-Dollar |
| Marktgröße (2031) | 37.93 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 17.12 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
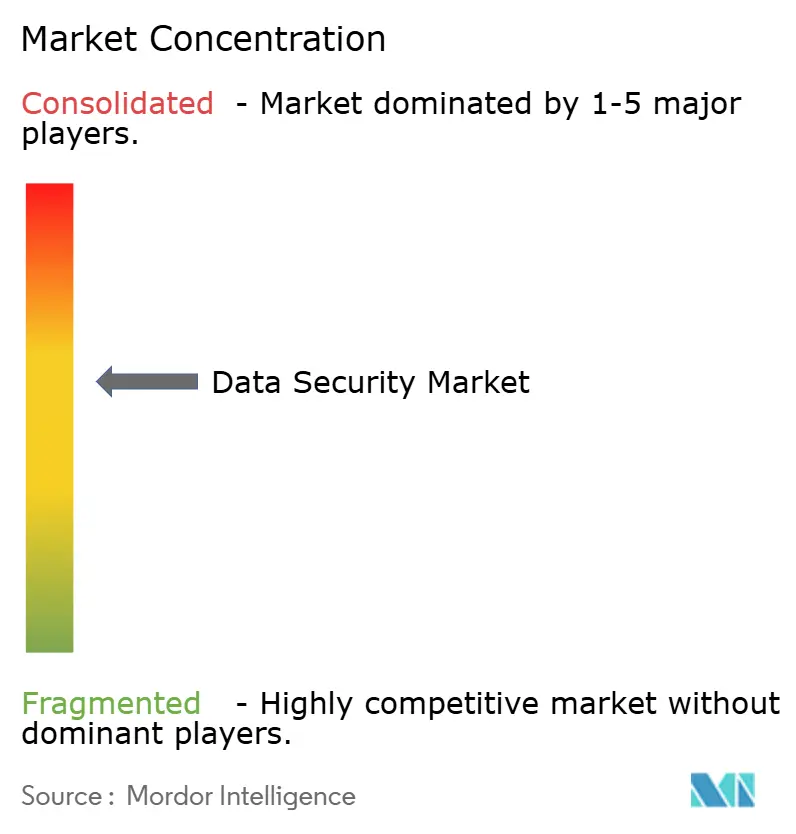
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Datensicherheitsmarktanalyse von Mordor Intelligence
Die Größe des Datensicherheitsmarkts wurde im Jahr 2025 auf 14,70 Milliarden USD geschätzt und soll von 17,21 Milliarden USD im Jahr 2026 auf 37,93 Milliarden USD bis 2031 anwachsen, bei einer CAGR von 17,12 % während des Prognosezeitraums (2026–2031). Die Expansion wird durch die zunehmende Raffinesse von Cyberangriffen, sich rasch weiterentwickelnde Datenschutzvorschriften und das rasante Wachstum von Datenvolumina in zunehmend hybriden und Multi-Cloud-Infrastrukturen vorangetrieben. Unternehmen modernisieren ihre Kryptografie in Vorbereitung auf Quantenbedrohungen, integrieren Zero-Trust-Kontrollen in verteilte Workloads und konsolidieren fragmentierte Toolsets in einheitliche Richtlinienrahmen. Dienstleistungsgestützte Bereitstellungsmodelle gewinnen angesichts anhaltender Fachkräftemangels an Boden, und vertrauliches Computing schreitet von Pilotprojekten zur Produktion voran und bereitet das Ökosystem auf den Schutz von Daten in Verwendung vor. Gleichzeitig verkürzen KI-gestützte Herkunftskartierungen die Verweildauer nach einem Datenschutzverstoß und ermöglichen eine kontinuierliche Compliance, während die Tokenisierung über Open-Banking-APIs und Echtzeit-Zahlungsschienen skaliert.
Wichtigste Erkenntnisse des Berichts
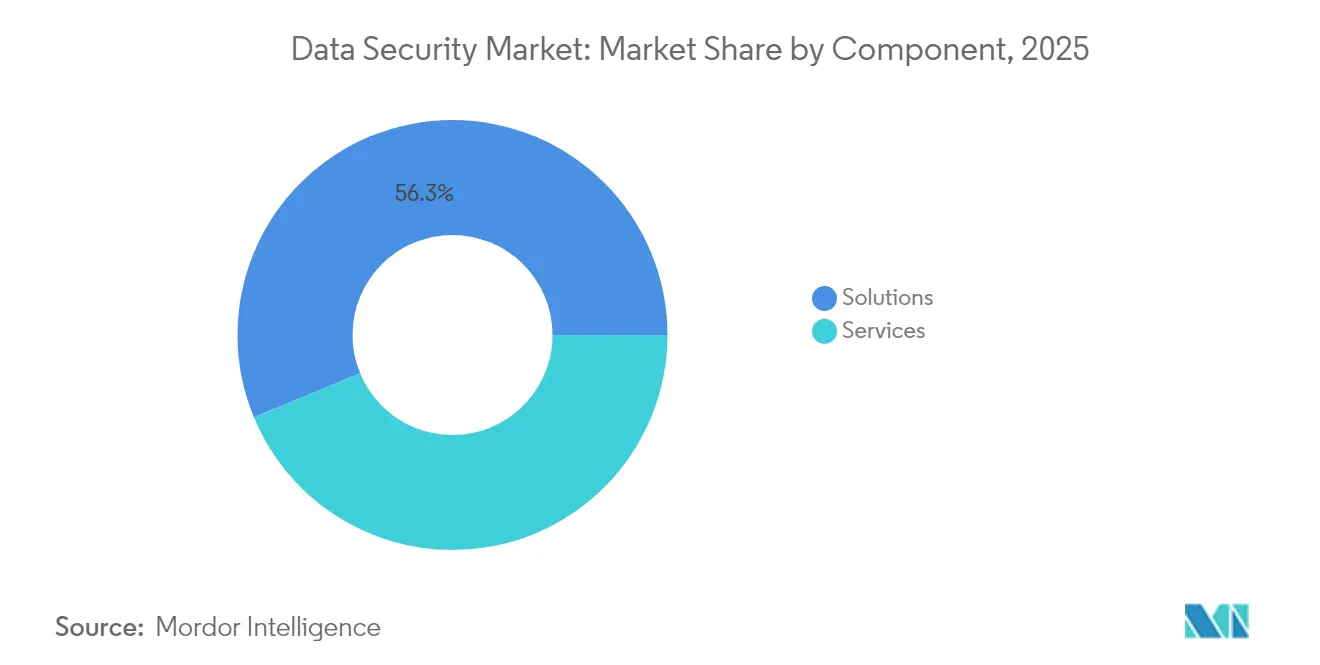
- Nach Komponente hielten Lösungen im Jahr 2025 einen Anteil von 56,25 % am Datensicherheitsmarkt, während Dienste auf dem Weg sind, bis 2031 mit einer CAGR von 18,23 % zu wachsen.
- Nach Bereitstellungsmodus kontrollierten On-Premises-Bereitstellungen im Jahr 2025 66,62 % der Datensicherheitsmarktgröße; Cloud-Bereitstellungen sollen bis 2031 mit einer CAGR von 18,62 % expandieren.
- Nach Unternehmensgröße erfassten Großunternehmen im Jahr 2025 70,35 % der Datensicherheitsmarktgröße, während das KMU-Segment bis 2031 eine CAGR von 18,74 % verzeichnen soll.
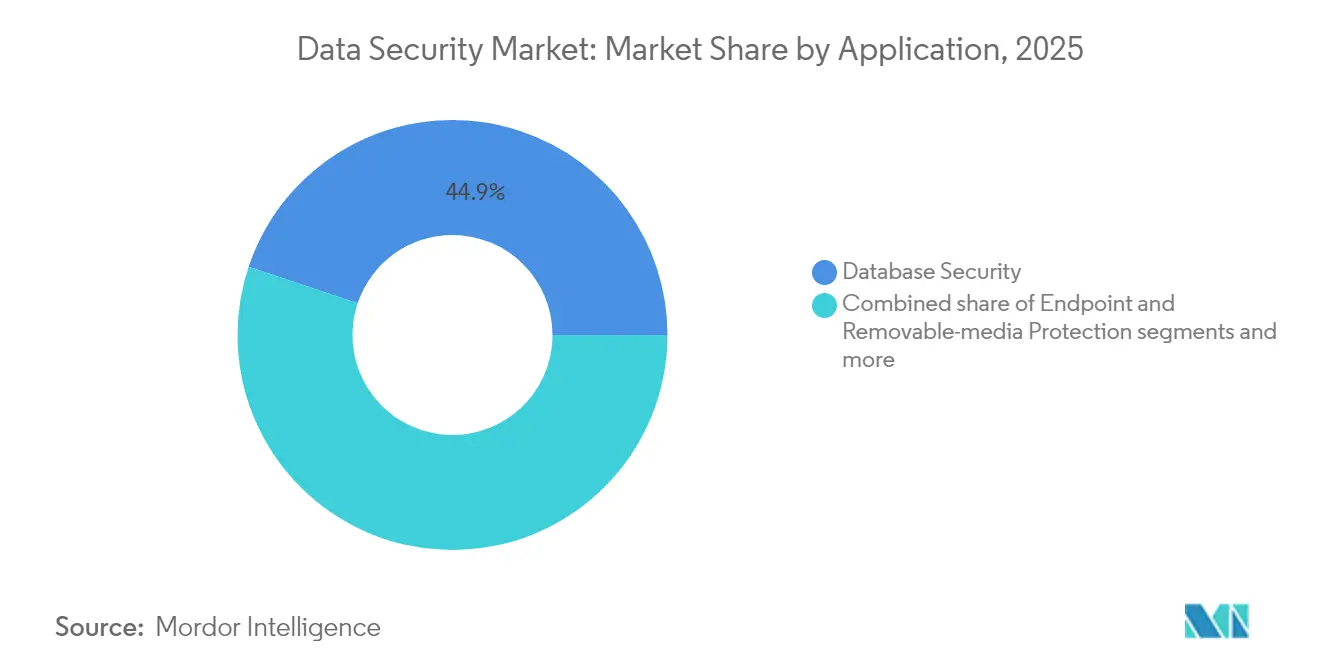
- Nach Anwendung beherrschte Datenbanksicherheit im Jahr 2025 44,85 % der Datensicherheitsmarktgröße, während DevOps- und Container-Sicherheit mit einer CAGR von 18,02 % voranschreitet.
- Nach Endnutzerbranche führte Banken, Finanzdienstleistungen und Versicherungen mit einem Anteil von 22,35 % am Datensicherheitsmarkt im Jahr 2025; das Gesundheitswesen und die Biowissenschaften sollen bis 2031 mit einer CAGR von 17,45 % wachsen.
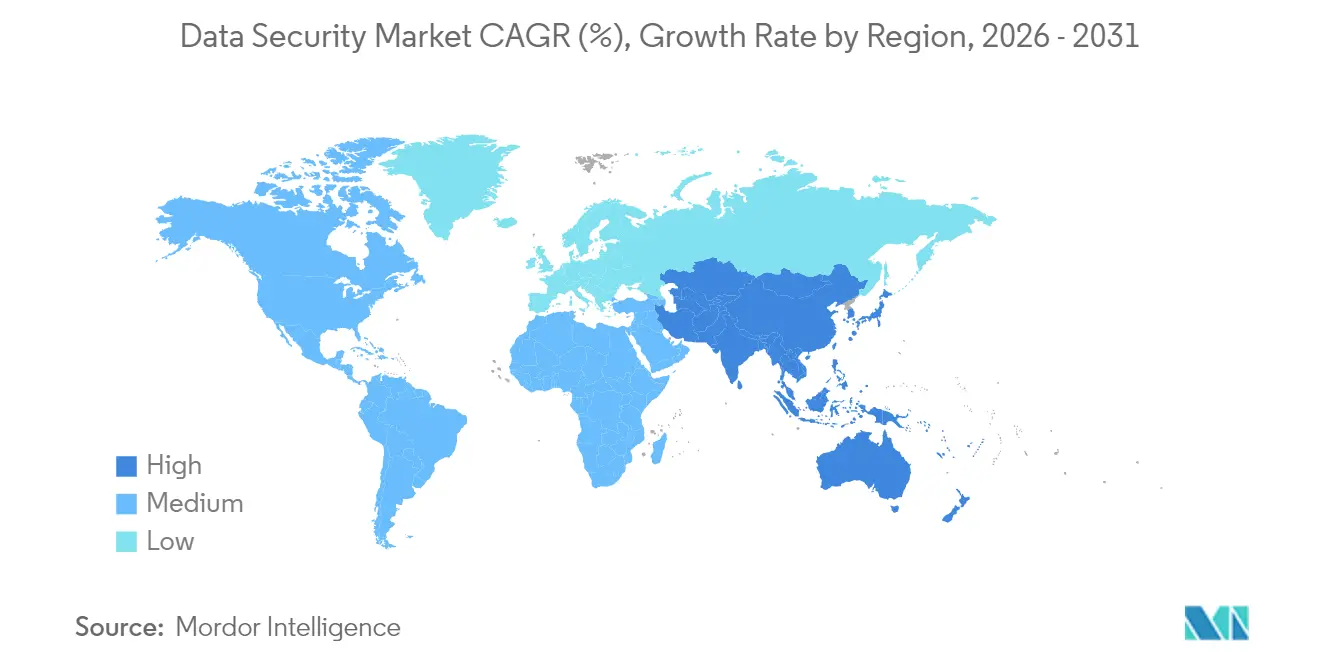
- Nach Geografie behielt Nordamerika im Jahr 2025 40,74 % der Datensicherheitsmarktgröße, und der Asien-Pazifik-Raum soll bis 2031 mit einer CAGR von 17,88 % voranschreiten.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitrahmen der Auswirkung |
|---|---|---|---|
| Beschleunigung der Multi-Cloud-Einführung steigert die Nachfrage nach cloud-nativen datenzentrierten Sicherheitstools | +3.2% | Global, mit Schwerpunkt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Strengere Datenschutzregime schreiben Datentransparenz- und Klassifizierungslösungen vor | +2.8% | Global, angeführt von der EU, mit Ausweitung auf den Asien-Pazifik-Raum und die amerikanischen Kontinente | Kurzfristig (≤ 2 Jahre) |
| Hardwarebasiertes vertrauliches Computing reift über Pilotprojekte hinaus | +2.1% | Kernmärkte Nordamerika und EU, Ausstrahlungseffekte auf den Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| KI-gestützte Datenherkunft reduziert die Verweildauer nach Datenschutzverletzungen und senkt die Kosten von Compliance-Audits | +2.4% | Global, mit früher Einführung in Nordamerika | Mittelfristig (2–4 Jahre) |
| Tokenisierung gewinnt in Open-Banking-APIs und Echtzeit-Zahlungsschienen an Bedeutung | +1.9% | Europa und Nordamerika als Vorreiter, Asien-Pazifik als Nachfolger | Mittelfristig (2–4 Jahre) |
| Quanten-sichere Kryptografie-Pilotprojekte in Regierungs- und Telekommunikationssektoren schaffen neuen Upgrade-Zyklus | +1.8% | Regierungssektoren weltweit, Telekommunikation in entwickelten Märkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Beschleunigung der Multi-Cloud-Einführung steigert die Nachfrage nach cloud-nativen datenzentrierten Sicherheitstools
82 % der Datenschutzverletzungen betreffen heute in der Cloud gehostete Daten, wobei die durchschnittlichen Kosten eines Vorfalls bei 4,88 Millionen USD liegen.[1]IBM Corporation, „Bericht zu den Kosten einer Datenschutzverletzung 2025”, ibm.com Traditionelle Perimeter-Abwehrmechanismen verfügen über keine ausreichende Transparenz über AWS, Azure und Google Cloud, was Unternehmen dazu veranlasst, Kontrollen in Plattformen zu konsolidieren, die einheitliche Richtlinien über hybride Umgebungen hinweg anwenden. Microsofts Multi-Cloud-Risikostudie von 2024 hebt Governance-Blinde Flecken hervor, die durch das Modell der gemeinsamen Verantwortung entstehen, und verstärkt den Drang zu integrierten Zero-Trust-Architekturen. Anbieter, die kontinuierliches Statusmanagement, Verschlüsselungsschlüsselorchestration und identitätszentrierte Segmentierung bereitstellen, gewinnen an Präferenz, da Unternehmen erkennen, dass die Skalierung älterer Einzelprodukte cloud-native Workloads nicht absichern wird. Das Ergebnis ist eine entscheidende Verlagerung der Budgetzuweisung hin zu Lösungen, die für verteilte, API-gesteuerte Umgebungen optimiert sind.
Strengere Datenschutzregime schreiben Datentransparenz- und Klassifizierungslösungen vor
80 % der Länder setzen nun umfassende Datenschutzgesetze durch, und acht neue US-Bundesstaaten-Datenschutzgesetze traten 2025 in Kraft. Allein die NIS2-Richtlinie Europas weitet Sicherheitspflichten auf rund 300.000 Einrichtungen aus und sieht Bußgelder von bis zu 10 Millionen EUR bei Nichteinhaltung vor. Diese Reichweite zwingt Unternehmen dazu, von reaktiver Checklisten-Compliance zu einer Echtzeit-Governance überzugehen, die auf automatisierter Erkennung, Klassifizierung und Maskierung beruht. Ein akuter Fachkräftemangel verschärft die Herausforderung; 73 % der Unternehmen haben Schwierigkeiten, erfahrene Datenschutzingenieure einzustellen, sodass die Nachfrage nach wartungsarmen Machine-Learning-Klassifikatoren und Richtlinien-Engines in die Höhe schnellt. Anbieter, die hochpräzises Scannen über strukturierte und unstrukturierte Repositories hinweg liefern und dabei die Herkunft von Attributen kartieren, sind gut positioniert, um vom Anstieg datenschutzgetriebener Ausgaben zu profitieren.
Hardwarebasiertes vertrauliches Computing reift über Pilotprojekte hinaus
Vertrauenswürdige Ausführungsumgebungen, die Daten während der Verwendung schützen, gehen über den Proof-of-Concept-Status hinaus, wobei 86 % der Organisationen planen, generative KI-Workloads in solchen Enklaven auszuführen. Finanzmarktinfrastrukturen und Telekommunikationsunternehmen erproben quanten-sichere Krypto-Stacks, um die Transaktionsintegrität über zukünftige Bedrohungshorizonte hinaus zu gewährleisten.[2]BIS-Innovationszentrum, „Projekt FuSSE: Quanten-sichere Finanztransaktionen”, bis.org Da Intel, AMD und ARM sichere Speicherisolierung auf der Siliziumebene einbetten, sinkt die Bereitstellungsreibung, was Anwendungsfälle in der Gesundheitsdiagnostik, souveräner Cloud-Analytik und Blockchain-Validierung erschließt. Kommerzielle Plattformen unterstützen nun Workload-Attestierung und richtlinienbasierte Schlüsselfreigabe, wodurch Unternehmen sensible Datensätze in gehosteten Clouds verarbeiten können, ohne den Anbietern rohe Inhalte preiszugeben.
KI-gestützte Datenherkunft reduziert die Verweildauer nach Datenschutzverletzungen und senkt die Kosten von Compliance-Audits
In Tools wie IBM Guardium eingebettete generative KI-Kopiloten fassen Risiken zusammen, decken Konfigurationsabweichungen auf und schlagen Abhilfemaßnahmen vor, wodurch Erkennungs- und Reaktionszyklen verkürzt werden. Kontinuierliche Herkunftsgraphen dokumentieren nun automatisch Datenflussabhängigkeiten über Microservices hinweg, was die Beweiserhebung für Audits gemäß DSGVO, HIPAA und LGPD vereinfacht. Machine-Learning-Modelle kennzeichnen sensible Objekte und erstellen automatisch Compliance-Artefakte, was internen Teams Hunderte von Mitarbeiterstunden pro Auditfenster einspart. Da Regulierungsbehörden die Prüfung der Echtzeit-Risikolage verschärfen, gewinnen Organisationen, die KI-gestützte Governance einführen, sowohl operationelle Resilienz als auch Kostenvorteile.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitrahmen der Auswirkung |
|---|---|---|---|
| Hohe Gesamtbetriebskosten für unternehmensweite Datentransparenz bei unstrukturierten „Dark Data” | -1.4% | Global, insbesondere mittelgroße Unternehmen betreffend | Kurzfristig (≤ 2 Jahre) |
| Fachkräftemangel in der Datenschutzentwicklung und bei homomorpher Verschlüsselung behindert Bereitstellungen | -2.1% | Global, besonders ausgeprägt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Ältere Mainframe- und OT-Systeme, die mit modernen Zero-Trust-Architekturen nicht kompatibel sind | -1.6% | Nordamerika und Europa, mit veralteten industriellen Systemen | Langfristig (≥ 4 Jahre) |
| Fragmentierte regionale Datenspeicherungsgesetze erhöhen den Compliance-Aufwand | -1.3% | Global, besonders komplex im Asien-Pazifik-Raum und in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Fachkräftemangel in der Datenschutzentwicklung und bei homomorpher Verschlüsselung behindert Bereitstellungen
Das Defizit im Bereich der Cybersicherheitsfachkräfte bleibt bei nahezu 4 Millionen Stellen, wobei die Nachfrage nach quanten-sicheren und differenziellen Datenschutzspezialisten das Angebot bei weitem übersteigt. Organisationen investieren zwischen 1,2 Millionen und 2,7 Millionen USD in Datenschutzprogramme über drei Jahre, verschieben jedoch aufgrund von Personalengpässen weiterhin fortgeschrittene Verschlüsselungsprojekte. Wirtschaftliche Gegenwind hat Einstellungspausen ausgelöst, die die Kompetenzlücke vergrößern. Der Mangel zwingt Unternehmen dazu, sich auf Managed Services zu verlassen, was den internen Kapazitätsaufbau verzögert und die Bereitstellungszyklen für hochmoderne Schutzmaßnahmen verlängert.
Hohe Gesamtbetriebskosten für unternehmensweite Datentransparenz bei unstrukturierten „Dark Data”
Vorgeschlagene Aktualisierungen der HIPAA-Sicherheitsregel schätzen die Compliance-Ausgaben im ersten Jahr auf 9,3 Milliarden USD, mit laufenden Kosten von 6,8 Milliarden USD. KMU ohne ausreichende Größe stellen fest, dass das Scannen von Petabytes an älteren Dateien, E-Mails und Backups erhebliche Rechen- und Lizenzbudgets erfordert. 40 % der kleineren Unternehmen erleiden Cyberauswirkungen, investieren aber dennoch zu wenig in umfassende Datentransparenz. Da die Budgets stagnieren, priorisieren viele Unternehmen gezielte Repositories und lassen Bereiche unklassifizierten Inhalts anfällig, was den kurzfristigen Ausgabenimpuls dämpft.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Beschleunigung der Dienste übertrifft das Wachstum der LösungenLösungen trugen im Jahr 2025 weiterhin 56,25 % des Umsatzes bei, gestützt durch Verschlüsselung, Datenverlustprävention und Datenbankschutzsuitens, die den defensiven Kern des Datensicherheitsmarkts bilden. Dennoch wachsen verwaltete und professionelle Angebote mit einer CAGR von 18,23 %, da Vorstände einem akuten Fachkräftemangel begegnen und zu ergebnisbasierten Vertragsmodellen wechseln. Regulatorische Einführungen wie NIS2 verstärken die Nachfrage nach Bereitschaftsbewertungen und 24-Stunden-Sicherheitsoperationsabdeckung und positionieren Dienstleister als strategische Partner. Cloud-zentrierte Plattformen, Tokenisierung für Echtzeitzahlungen und quanten-bereite Verschlüsselungspakete erweitern den Umfang verwalteter Portfolios und verwässern den reinen Softwareanteil weiter.
Der Schwenk von Produkt zu Dienst spiegelt auch die Käuferpräferenz für skalierbare, OpEx-freundliche Verbrauchsmodelle wider. Anbieter integrieren Incident-Response-Retainer, Compliance-Automatisierung und kontinuierliches Statusmanagement in Abonnementkonstrukte. Hochgewachsene Teilsegmente umfassen das Datensicherheits-Statusmanagement, bei dem verwaltete Erkennung die Verweildauer um 43 % verkürzt, sowie Beratungsdienste, die die kryptografische Modernisierung leiten. Infolgedessen erlebt der Datensicherheitsmarkt mehrschichtige Angebote, die Tooling, Expertise und Programmsteuerung in einheitliche SLAs zusammenführen.
Notiz: Segmentanteile aller Einzelsegmente nach Berichtskauf verfügbar


Nach Bereitstellungsmodus:
Cloud gewinnt trotz On-Premises-DominanzOn-Premises-Modelle hielten im Jahr 2025 66,62 % des Umsatzes, was strenge Datensouveränitätsregime und geschäftskritische Workloads widerspiegelt, die einer Verlagerung widerstehen. Dennoch expandiert der Cloud-Anteil mit einer CAGR von 18,62 %, was hybride Realitäten unterstreicht, in denen SaaS-, PaaS- und Container-Pipelines integrierte Schutzschichten über Vertrauensgrenzen hinweg erfordern. Die Datensicherheitsmarktgröße für Cloud-Bereitstellungen ist deutlich zu wachsen, begünstigt durch Schutzmaßnahmen für vertrauliches Computing, die verschlüsselungsbedingte Mandate bei der Datenverwendung erfüllen.
Unternehmen setzen auf Architekturaufteilungen: Sensible Analysen laufen in privaten Clouds oder physischen Rechenzentren, während kundenorientierte Microservices skalierbare Public-Cloud-Kontrollen nutzen. Einheitliche Schlüsselverwaltungs- und Richtlinienorchestrierungstools überbrücken Umgebungen und reduzieren operative Silos. Regulatorische Rahmenbedingungen wie NIS2 gewähren Einrichtungen Flexibilität, die Echtzeit-Monitoring nachweisen können, was cloud-native Analytik-Dashboards begünstigt. Infolgedessen heben Anbieter-Roadmaps zunehmend agnostische Kontrollebenen und hostbasierte Attestierung hervor, die Daten überall hin folgen, wo sie sich befinden.
Nach Unternehmensgröße:
KMU-Segment beschleunigt sich trotz Großunternehmens-DominanzGroßunternehmen tragen weiterhin 70,35 % des Sektorumsatzes bei, gestützt durch umfangreiche IT-Umgebungen und grundlegende Compliance-Verpflichtungen. Dennoch stellen kleinere Unternehmen die am schnellsten wachsende Gruppe mit einer CAGR von 18,74 % dar, angetrieben durch niedrigere Einstiegshürden über SaaS-Sicherheitsstacks. Die Datensicherheitsmarktgröße für KMU wächst, da staatliche Datenschutzgesetze die Haftung ausweiten und die Einführung von Verschlüsselung und Multi-Faktor-Authentifizierung auch in Unternehmen mit weniger als 1.000 Mitarbeitern erzwingen.
Cloud-Abonnements und Managed-Service-Pakete ermöglichen KMU den Zugang zu unternehmensgerechten Schutzmaßnahmen ohne Kapitalaufwand. Tokenisierungsregeln für Zahlungen und Voraussetzungen für Cyber-Versicherungen sind weitere Adoptionsfaktoren. Anbieter passen Angebote mit vorkonfigurierten Richtlinien, wartungsarmer Bereitstellung und verbrauchsbasierter Preisgestaltung an die begrenzten internen Ressourcen an. Diese Dynamiken deuten darauf hin, dass die Marktexpansion im Prognosezeitraum stark auf dem Volumenwachstum im unterversorgten Mittelsegment beruhen wird.
Nach Anwendung:
DevOps-Sicherheit entwickelt sich zum am schnellsten wachsenden SegmentDatenbanksicherheit bildete im Jahr 2025 44,85 % der Ausgaben und bestätigt damit ihre etablierte Rolle beim Schutz strukturierter Daten. DevOps- und Container-Sicherheit verzeichnet jedoch den schnellsten Anstieg mit einer CAGR von 18,02 %, da Microservices und Infrastruktur-als-Code Software-Pipelines dominieren. Die Datensicherheitsmarktgröße für DevOps-Workflows soll parallel zur Kubernetes-Einführung wachsen, angesichts der hohen Fluktuation von Container-Images und der Notwendigkeit unveränderlicher Infrastrukturkontrollen.
Tools, die Least-Privilege-Durchsetzung, Geheimnisrotation und Laufzeit-Anomalieerkennung direkt in CI/CD-Phasen integrieren, verdrängen nachgerüstete Scanner. Endpunkt- und SaaS-Suite-Schutz erhalten weiterhin Finanzierung, doch das Wachstum ist flacher als der Anstieg in der cloud-nativen Entwicklung. Anbieter, die reibungslose Plug-ins und Richtlinien-als-Code-Module liefern, erfreuen sich bei Plattform-Engineering-Teams wachsender Beliebtheit, die die Veröffentlichungsgeschwindigkeit ohne Einbußen bei der Governance aufrechterhalten möchten.
Notiz: Segmentanteile aller Einzelsegmente nach Berichtskauf verfügbar
Nach Endnutzerbranche:
Beschleunigung im Gesundheitswesen durch regulatorische AktualisierungenDas BFSI-Segment beherrschte im Jahr 2025 22,35 % des Umsatzes aufgrund hochwertiger Datenbestände und systemischer regulatorischer Kontrolle. Das Gesundheitswesen und die Biowissenschaften beschleunigen sich mit einer CAGR von 17,45 %, da das Ransomware-Volumen, das auf Krankenhäuser abzielt, zunimmt und vorgeschlagene HIPAA-Änderungen Verschlüsselung während der Übertragung, Multi-Faktor-Authentifizierung und robuste Risikoprogramme vorschreiben. Der Datensicherheitsmarktanteil für Gesundheitsworkloads steigt, da die Strafen für Datenschutzverletzungsmeldungen strenger werden und KI-Diagnosepipelines neue Datenschutzbedenken aufwerfen.
Fertigungs- und kritische Infrastrukturbetreiber modernisieren die OT-Edge-Sicherheit, während Telekommunikationsanbieter quanten-sichere Kryptografie zum Schutz des zukünftigen 5G-Verkehrs erproben. Einzelhändler investieren in Tokenisierung für Echtzeitzahlungen und Treueprogramme, was die Verbrauchererwartungen an reibungslose, aber datenschutzkonforme Transaktionen widerspiegelt. Zusammen verdeutlichen sektorale Nachfragemuster, dass regulatorischer Rhythmus und Bedrohungsexposition die Ausgabenintensität über verschiedene Branchen hinweg prägen.
Geografische Analyse
Datensicherheitsmarkt Nordamerika
Nordamerika hielt 2025 einen Umsatzanteil von 40,74 % und profitierte von der frühen Einführung fortschrittlicher Analyselösungen, starker Risikokapitalfinanzierung und einem dichten regulatorischen Geflecht aus bundesstaatlichen und einzelstaatlichen Vorschriften. Die Markttiefe wird durch weit verbreitete Zero-Trust-Implementierungen und aggressive Cloud-Migrationspläne bei Fortune-500-Unternehmen gestärkt. Strategische Investitionen von Hyperscalern in Post-Quanten-Verschlüsselung und Confidential Computing festigen die technologische Führungsposition der Region und fördern gleichzeitig lokale Ökosysteme spezialisierter Sicherheitsanbieter.
Datensicherheitsmarkt Asien-Pazifik
Asien-Pazifik ist die am schnellsten wachsende Region mit einer CAGR von 17,88 % bis 2031. Digitale Transformationsprogramme in China, Indien und den ASEAN-Staaten stimulieren eine enorme Datenerzeugung, doch strenge Datenlokalisierungsvorschriften erfordern lokalisierte Verschlüsselungs- und Schlüsselverwaltungslösungen. Nationale Regelwerke, darunter Chinas Gesetz zum Schutz personenbezogener Informationen und Vietnams Cybersicherheitsdekrete, treiben die Nachfrage nach inländischen Datenschutzeinrichtungen und Sovereign-Cloud-Architekturen an. Regionale Banken und E-Commerce-Konzerne treiben die Einführung von Tokenisierung und DSPM voran, um grenzüberschreitende Zahlungsströme zu schützen.
Datensicherheitsmarkt EMEA und Südamerika
Europa verzeichnet eine stetige Expansion, gestützt durch die DSGVO und jüngst die NIS2-Richtlinie, deren erweiterter Anwendungsbereich Versorgungsunternehmen, Medizingerätehersteller und mittelgroße Dienstleister erfasst. Unternehmen stärken ihre Incident-Response-Pläne, investieren in die Hinterlegung von Verschlüsselungsschlüsseln und setzen KI-gestützte Tools zur Meldung von Datenschutzverletzungen ein, um die 24-Stunden-Meldepflicht der Richtlinie zu erfüllen. Unterdessen gewinnen die Märkte im Nahen Osten und in Afrika an Dynamik, da das Datenschutzgesetz Saudi-Arabiens Bußgelder von bis zu 25 Millionen SAR vorsieht und Telekommunikationsunternehmen sowie Energiebetreiber zur Verbesserung ihrer Kontrollen veranlasst. Südamerika verschärft die Aufsicht, wobei die Aktualisierungen des brasilianischen LGPD und die überarbeiteten Sanktionsstufen Argentiniens schrittweise Budgets für Discovery-Engines und Datenschutz-Dashboards freisetzen. Diese regionalen Besonderheiten unterstreichen gemeinsam die globale Reichweite des Datensicherheitsmarktes.

Regulatorisches Umfeld
Die Anforderungen an die Datensicherheit werden durch sich überschneidende Datenschutz-, Cybersicherheits- und grenzüberschreitende Übertragungsvorschriften geprägt, die Unternehmen zu kontinuierlicher Erkennung, Klassifizierung und Kontrolldurchsetzung in hybriden Umgebungen drängen. In den Vereinigten Staaten trat die DOJ Bulk Data Rule im April 2025 in Kraft und erweiterte die Compliance-Erwartungen bei Transaktionen mit großen Mengen sensibler personenbezogener Daten, während das New York Department of Financial Services 2025 Änderungen an 23 NYCRR 500 finalisierte, die die Governance- und Berichtsanforderungen für regulierte Finanzunternehmen verschärften.
Im Jahr 2026 verschärfte die gesetzgeberische und aufsichtsrechtliche Tätigkeit die Verpflichtungen im Hinblick auf Datenhändler-Praktiken und Übertragungsmechanismen. Der SECURE Data Act wurde im April 2026 eingebracht, mit Vorschlägen, die einen bundesweiten Datenschutzstandard und ein von der Federal Trade Commission überwachtes nationales Register für Datenhändler umfassen, und Kaliforniens Delete Act legt ab dem 1. August 2026 einen zentralisierten Löschmechanismus für Datenhändler fest. In Europa formalisiert das GDPR-Ökosystem weiterhin Compliance-Tools, einschließlich der Arbeit des European Data Protection Board im Jahr 2026 an Zertifizierungskriterien (Europrivacy), die bei internationalen Datenübertragungsvereinbarungen gemäß Artikel 46 der DSGVO verwendet werden können.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Datensicherheit umfasst die Datenerstellung und -speicherung (Endnutzerunternehmen und Datenplattformen), Anbieter von Schutztechnologien (Verschlüsselung, DLP, Datenbanksicherheit, Tokenisierung und Anbieter von Cloud-Datenschutz) sowie Bereitstellungs- und Sicherungspartner (Managed-Security-Anbieter, Systemintegratoren und Prüf- und Compliance-Berater). Hyperscaler und große Plattformanbieter liefern grundlegende Identitäts-, Schlüsselverwaltungs- und Telemetriefunktionen, während Spezialisten datenzentrierte Kontrollen (Klassifizierung, Maskierung und Posture-Management) bereitstellen, die sich in Cloud-, Datenbank- und CI/CD-Ökosysteme integrieren.
Vorgelagerte Abhängigkeiten umfassen zunehmend Open-Source-Software-Lieferketten und hardwareverankerte Sicherheitsfähigkeiten, die für Confidential Computing und moderne Kryptografieimplementierungen genutzt werden. Project Lightwell spiegelt diesen Wandel wider, indem es ein groß angelegtes Engineering- und Verpackungsökosystem organisiert (IBM und Red Hat geben an, 62.000 Open-Source-Pakete zu verwalten, mit tiefgehender Expertise in 10.000) und die Identifizierung, Behebung und virtuelle Patch-Verwaltung von Schwachstellen durch Zusammenarbeit mit Palo Alto Networks verbindet. Nachgelagert bauen Beratungs- und Integrationspartner wie IBM Consulting ihre Umsetzungskapazitäten im Bereich Data Governance und Datenbank-Ökosysteme aus, einschließlich Oracle-orientierter Modernisierungsarbeiten, und unterstützen Käufer bei Programmumsetzung, Kontrollzuordnung und Operationalisierung über Multi-Cloud-Umgebungen hinweg.
Wettbewerbslandschaft
Die Anbieterszene ist mäßig fragmentiert, wobei führende Anbieter Konsolidierungen anstreben, um End-to-End-Wertversprechen zu präsentieren. Technologieriesen wie Microsoft und IBM integrieren Sicherheit in umfangreiche Cloud- und Datenplattform-Portfolios und nutzen Skaleneffekte und native Integrationen, um Kunden zu binden. Spezialisierte Anbieter, darunter Check Point und Palo Alto Networks, erweitern ihre Reichweite durch gezielte Akquisitionen in den Bereichen Zero-Trust und Datensicherheits-Statusmanagement, um Kompetenzlücken zu schließen und Cross-Selling-Möglichkeiten zu vertiefen.
Start-ups bleiben einflussreich, indem sie KI-first-Analysen, automatisierte Richtliniengenerierung und quanten-sichere Algorithmen einführen, die die Roadmaps etablierter Anbieter herausfordern. Die Investorennachfrage nach Plattformkonvergenz unterstützt Rekord-Dealgrößen, exemplifiziert durch Googles Akquisition von Wiz für 32 Milliarden USD, die die Ambitionen der Hyperscaler zur Dominanz der Multi-Cloud-Abwehr unterstreicht. Weißflächenmöglichkeiten, insbesondere vertrauliches Computing für KI-Inferenz und adaptive Tokenisierung für Sofortzahlungen, ziehen weiterhin Risikokapital an.
Kunden bewerten Anbieter zunehmend anhand messbarer Risikoreduktion und Compliance-Automatisierung. Die Angebotsbreite ist nicht mehr ausreichend; nachweisbare Ergebnisse wie die Verbesserung der mittleren Zeit bis zur Erkennung oder automatisierte Prüfnachweise treiben Vertragsabschlüsse an. Anbieter, die robuste Partnerökosysteme, transparente API-Strategien und rigorose sichere Entwicklungslebenszyklen nachweisen, können sich differenzieren, wenn Unternehmen überlappende Tools rationalisieren.
Marktführer im Datensicherheitsbereich
IBM Corporation
Microsoft Corporation
Oracle Corporation
Thales Group
Cisco Systems Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Datensicherheitsmarkt
- IBM Corporation
- Microsoft Corporation
- Cisco Systems Inc.
- Thales Group
- Broadcom (Symantec Enterprise)
- Check Point Software Technologies Ltd.
- Oracle Corporation
- Palo Alto Networks
- Trend Micro Inc.
- McAfee LLC
- Varonis Systems Inc.
- Imperva Inc.
- Forcepoint LLC
- Digital Guardian
- Okta Inc.
- Proofpoint Inc.
- Sophos Ltd.
- Commvault Systems
- Cohesity Inc.
- Rubrik Inc.

Marktchancen und Zukunftsaussichten
Eine wichtige Weißraum-Chance ist die Konvergenz von Datensicherheit mit der Sicherheit der Software-Lieferkette, da Unternehmen versuchen, Angriffspfade von anfälligen Komponenten in Datenspeicher, Pipelines und KI-Workloads zu reduzieren. Das mit 5 Milliarden USD dotierte Project Lightwell von IBM und Red Hat (unterstützt von 20.000 Ingenieuren) und dessen anschließende Erweiterung um virtuelles Patching von Palo Alto Networks verdeutlichen die Bewegung von Käufern und Anbietern hin zu integrierter Behebung – nicht nur Erkennung – über Produktionsumgebungen hinweg. Dies unterstützt die Nachfrage nach Plattformen, die Schwachstellen-Intelligenz, Code-to-Runtime-Herkunft, Policy-as-Code und automatisierte Kontrollvalidierung im Zusammenhang mit der Exposition sensibler Daten verbinden.
Post-Quanten-Bereitschaft und kryptografische Modernisierung entwickeln sich ebenfalls zu Dienstleistungs- und Tooling-Chancen, die Erkennung, Risikobewertung und Migrationsdurchführung über heterogene Umgebungen hinweg kombinieren. Thales und IBM Consulting haben Angebote rund um Post-Quanten-kryptografische Erkennungs- und Migrationsdienste positioniert, während IBM und Oracle ihre langjährige Partnerschaftsunterstützung erweiterten, um IBM Guardium auf dem Oracle Exadata Database Service abzudecken und damit Datensicherheitskontrollen mit hochleistungsfähigen Datenbanknutzungsmodellen in Einklang zu bringen. Die anhaltende Verbreitung staatlicher Datenschutzgesetze in den Vereinigten Staaten, zusammen mit auf Datenhändler ausgerichteten Anforderungen wie Kaliforniens Delete Act ab dem 1. August 2026, steigert die Nachfrage nach Dateninventarisierung, Datenhändler-Transparenz und Löschorchestrierungsfähigkeiten, die KMU über Managed Services operationalisieren können.
Recent Industry Developments in Datensicherheitsmarkt
- Juli 2026: IBM Corporation und Microsoft Corporation arbeiten zusammen, um Sicherheitsoperationen zu modernisieren und hybride Cloud-Identitäten zu schützen. Die Zusammenarbeit verbessert Sicherheitsoperationen mithilfe von Entra und TDR Cloud Native und stärkt das Multi-Cloud-Verteidigungsportfolio sowie das unternehmensweite IAM über Anbieter hinweg.
- Juli 2026: Kommerzieller Launch der Lightwell-Plattform von IBM Corporation und Red Hat für automatisierte Behebung von Open-Source-Schwachstellen nach einer Zusage von 5 Mrd. USD. Der Launch beschleunigt die sichere Einführung von Open-Source-Software und KI-gestütztes Schwachstellenmanagement und stärkt die Sicherheitsposition im Open Source Open Ecosystem.
- Juni 2026: Cisco Systems Inc. schloss die Übernahme von Astrix Security ab, um die Sicherheit nicht-menschlicher Identitäten und die Governance von KI-Agenten in Cisco Identity Intelligence zu integrieren. Die Übernahme verbessert Ciscos Fähigkeiten im Bereich Identitäts- und Zugriffsgovernance und erweitert die Marktreichweite bei NHI-Sicherheitsangeboten.


Datensicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Erfassungsbereich
Für diese Methodik umfasst der Markt für Datensicherheit die Einnahmen aus Tools und Dienstleistungen, die sensible Daten über ihren gesamten Lebenszyklus hinweg schützen, einschließlich ruhender, sich bewegender und in Verwendung befindlicher Daten, sowohl in On-Premise- als auch in Cloud-Umgebungen.
Ausschlüsse des Geltungsbereichs: Wir schließen Sicherheitsausgaben aus, die sich auf Netzwerk-, Endpunkt- oder physische Kontrollen beschränken, wenn sie nicht direkt auf der Datenebene Schutz anwenden.
Übersicht der Segmentierung
- Nach Komponente
- Lösungen
- Datenverschlüsselung und Tokenisierung
- Datenverlustprävention (DLP)
- Datenmaskierung und -verschleierung
- Datenbanksicherheit
- Cloud-Datenschutzplattformen
- Dienste
- Professionelle Dienste
- Verwaltete Sicherheitsdienste
- Lösungen
- Nach Bereitstellungsmodus
- On-Premises
- Cloud
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen (KMU)
- Großunternehmen
- Nach Anwendung
- Datenbanksicherheit
- Endpunkt- und Wechseldatenträgerschutz
- Big-Data- und Analytik-Workloads
- DevOps- und Container-Sicherheit
- SaaS- und Kollaborations-Suites
- Nach Endnutzerbranche
- Banken, Finanzdienstleistungen und Versicherungen (BFSI)
- Gesundheitswesen und Biowissenschaften
- Einzelhandel und E-Commerce
- Fertigung und Industrie
- Regierung und Verteidigung
- IT und Telekommunikation
- Energie und Versorgungsunternehmen
- Sonstige Endnutzerbranchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien und Neuseeland
- Übriger Asien-Pazifik-Raum
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche wird verwendet, um die Grundstruktur des Modells aufzubauen und realistische Nachfrageanker zu setzen, bevor Annahmen einem Stresstest unterzogen werden. Wir stützen uns auf öffentliche und offizielle Quellen wie NIST-Publikationen, CISA-Empfehlungen, ENISA-Berichte, Arbeiten der OECD zur digitalen Sicherheit und nationale Datenschutzbehörden, um zu verstehen, wie Kontrollen wie Verschlüsselung und DLP definiert und eingesetzt werden.
Wir prüfen außerdem Unternehmensberichte und Investorenpräsentationen, um den Produktmix und die berichtete Sicherheitsumsatzexposition zu verstehen, und vergleichen dies dann mit seriösen Presse- und Verbandswebsites, um Kategorieverschiebungen wie die Einführung von Cloud-Datenschutzplattformen und die Intensität der Datenschutzdurchsetzung zu verfolgen. Bei Bedarf werden kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten, Patentdatenbanken und eine Import-Export-Sendungsdatenbank verwendet, um die Anbieteraktivität und die Kategoriedynamik zu überprüfen, ohne übermäßig granulare Schätzungen zu erzwingen. Die hier aufgeführten Quellen sind beispielhaft, und weitere öffentliche und kostenpflichtige Referenzen wurden ebenfalls für die Datenerhebung, Gegenprüfungen und Klärungen verwendet.
Primärinterviews und Umfragen
Primäre Eingaben werden verwendet, um sekundäre Signale in Größenannahmen zu übersetzen, die die tatsächlichen Kaufbedingungen widerspiegeln. Wir führen Experteninterviews und Umfragen mit Lösungsanbietern, Kanalteilnehmern und Unternehmensvertretern aus den Bereichen Sicherheit und Compliance in den wichtigsten Regionen durch und bestätigen dann, wie sich die Ausgaben auf Verschlüsselung, Schlüsselverwaltung, DLP, Maskierung, Datenbanksicherheit sowie Backup und Wiederherstellung verteilen.
Verteilung der Befragten der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 35 % | CXOs: 18 % | APAC: 49 % |
| Mid-Tier: 43 % | Funktions-/Bereichsleiter: 22 % | EMEA: 30 % |
| Kleinere Akteure: 22 % | Manager: 60 % | Amerika: 21 % |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung beginnt mit dem Aufbau eines Top-down-Nachfragepools, bei dem das Unternehmensdatenwachstum, die Migration von Cloud-Workloads und die regulierte Datenexposition in adressierbare Ausgaben für Kontrollen auf Datenebene übersetzt werden. Sobald diese Struktur vorhanden ist, bestätigen wir die Ergebnisse durch selektive Bottom-up-Näherungen, wie z. B. stichprobenartige Umsatzaufteilungen nach Datensicherheitskategorie, Kanalprüfungen zu typischen Dealgrößen und einfache ASP-mal-Volumen-Logik für häufig eingesetzte Module.
Einige praktische Eingaben, die das Modell durchgängig prägen, umfassen den Mix aus Cloud- versus On-Premise-Bereitstellungen, das Adoptionsniveau von Verschlüsselung und Schlüsselverwaltung, die Ausweitung von DLP-Anwendungsfällen auf SaaS und Cloud-Speicher sowie Backup- und Wiederherstellungsbudgets im Zusammenhang mit Ransomware-Bereitschaft. Wenn Berichtslücken auftreten, füllen wir sie mit konservativen Annahmen, die dokumentiert und dann durch Folgegespräche erneut getestet werden.
Für die Prognose verwenden wir hauptsächlich Szenarioanalysen, unterstützt durch eine multivariate Betrachtung der Nachfragetreiber, einschließlich Compliance-Durchsetzung, Verstoßintensität und Reifegrad der Cloud-Sicherheitslage. Prognosespannen werden erst verengt, nachdem sich Experten auf Verlängerungsraten und Einführungsgeschwindigkeit für Cloud-Datenschutzplattformen, Tokenisierung und Datenzugriffskontrollen geeinigt haben.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Prüfungen, sodass die endgültige Zahl nicht von einer einzelnen Quelle oder Annahme abhängt. Wir vergleichen die Modellergebnisse mit unabhängigen Signalen wie der Richtung der Sicherheitsbudgets, veröffentlichten Verstoßmustern und regulatorischer Durchsetzungstätigkeit und untersuchen dann Anomalien vor der endgültigen Freigabe.
Zu den Überprüfungsschritten gehören interne Analysten-Gegenprüfungen wichtiger Annahmen, Plausibilitätsprüfungen der impliziten Preisgestaltung sowie Abweichungsprüfungen nach Region und Käufertyp, damit sich die Gesamtzahlen glaubwürdig entwickeln. Berichte werden jährlich aktualisiert, wobei zwischenzeitliche Aktualisierungen durch wesentliche Ereignisse wie große Änderungen der Datenschutzvorschriften oder einen deutlichen Anstieg der ransomware-bedingten Wiederherstellungsausgaben ausgelöst werden. Vor der Auslieferung wird ein abschließender Aktualisierungsdurchlauf durchgeführt, damit Kunden die aktuellste verfügbare Sichtweise erhalten.
Vergleich der Marktgröße für Datensicherheit von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Datensicherheit variieren häufig, da unterschiedliche Herausgeber unterschiedliche Produktgruppen und Dienstleistungen erfassen und außerdem unterschiedliche Basisjahre und Wechselkurszeitpunkte verwenden. Die größten Unterschiede zeigen sich in der Regel, wenn benachbarte Cybersicherheitsausgaben mit eingerechnet werden oder wenn Verlängerungen und Dienstleistungen nicht klar getrennt werden.
Die Hauptlücke ergibt sich daraus, ob Managed Services sowie Backup und Wiederherstellung in allen Fällen als Datensicherheit gezählt werden; bei Mordor Intelligence werden diese Umsätze nur dann einbezogen, wenn sie direkt Daten durch Kontrollen wie Verschlüsselung, DLP, Maskierung und Schlüsselverwaltung schützen, was Doppelzählungen mit Netzwerk- und Endpunktsicherheit reduziert.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 14,70 Mrd. USD (2025) | |
| Globale Beratungsgesellschaft A | 22,16 Mrd. USD (2024) | Wendet eine breitere Definition an, die allgemeine Cybersicherheitspositionen in die Datensicherheit einbeziehen kann, und kann außerdem ein anderes Basisjahr und einen anderen Wechselkurszeitpunkt verwenden, was den angegebenen Wert erhöht. |
| Branchen-Informationsdienst B | 21,80 Mrd. USD (2024) | Berichtet häufig eine All-in-Sicht, die sich überschneidende Module über Endpunkt-, Netzwerk- und Cloud-Sicherheitsplattformen hinweg überzählen kann, und ist weniger explizit darin, wie Dienstleistungen und Verlängerungen von benachbarten Sicherheitsausgaben abgegrenzt werden. |
Die Tabelle legt nahe, dass Geltungsbereich und Umgang mit Überschneidungen den größten Teil der Streuung zwischen den veröffentlichten Zahlen erklären, insbesondere im Hinblick auf die Anbindung von Dienstleistungen und wiederherstellungsbezogene Ausgaben. Indem die Eingaben an Anwendungsfälle auf Datenebene gebunden bleiben und Annahmen durch Rückmeldungen von Anbietern und Käufern erneut überprüft werden, bleibt die endgültige Zahl auf klare Variablen zurückführbar, die jährlich wiederholt und aktualisiert werden können.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Datensicherheitsmarkt derzeit?
Der Markt wird im Jahr 2026 auf 17,21 Milliarden USD geschätzt und soll bis 2031 bei einer CAGR von 17,12 % einen Wert von 37,93 Milliarden USD erreichen.
Welches Komponentensegment wächst am schnellsten?
Dienste, die verwaltete und professionelle Angebote umfassen, expandieren mit einer CAGR von 18,23 %, da Unternehmen angesichts des Fachkräftemangels Expertise auslagern.
Warum ist der Asien-Pazifik-Raum die am schnellsten wachsende Region?
Rasante digitale Transformation, strenge Datenspeicherungsvorschriften und sich entwickelnde nationale Datenschutzgesetze treiben eine CAGR von 17,88 % bei den Ausgaben im Asien-Pazifik-Raum an.
Wie beeinflussen KMU die Marktdynamik?
KMU setzen SaaS-Sicherheitstools und verwaltete Dienste ein und liefern trotz begrenzter interner Ressourcen eine CAGR von 18,74 % für das Segment.
Welche Technologien gestalten Datenschutzstrategien neu?
Vertrauliches Computing, quanten-sichere Kryptografie und KI-gestützte Datenherkunft entwickeln sich zu wichtigen Enablerern einer Sicherheitslage der nächsten Generation.
Welche Branche beschleunigt sich am schnellsten nach BFSI?
Das Gesundheitswesen und die Biowissenschaften wachsen mit einer CAGR von 17,45 %, angetrieben durch die HIPAA-Modernisierung und einen Anstieg von Ransomware-Angriffen auf medizinische Einrichtungen.
Seite zuletzt aktualisiert am:



